Blog Keamanan Siber
Sertifikat TLS eMudhra Dicabut, Langkah Pengelola Situs
Daftar isi· 7 bagian
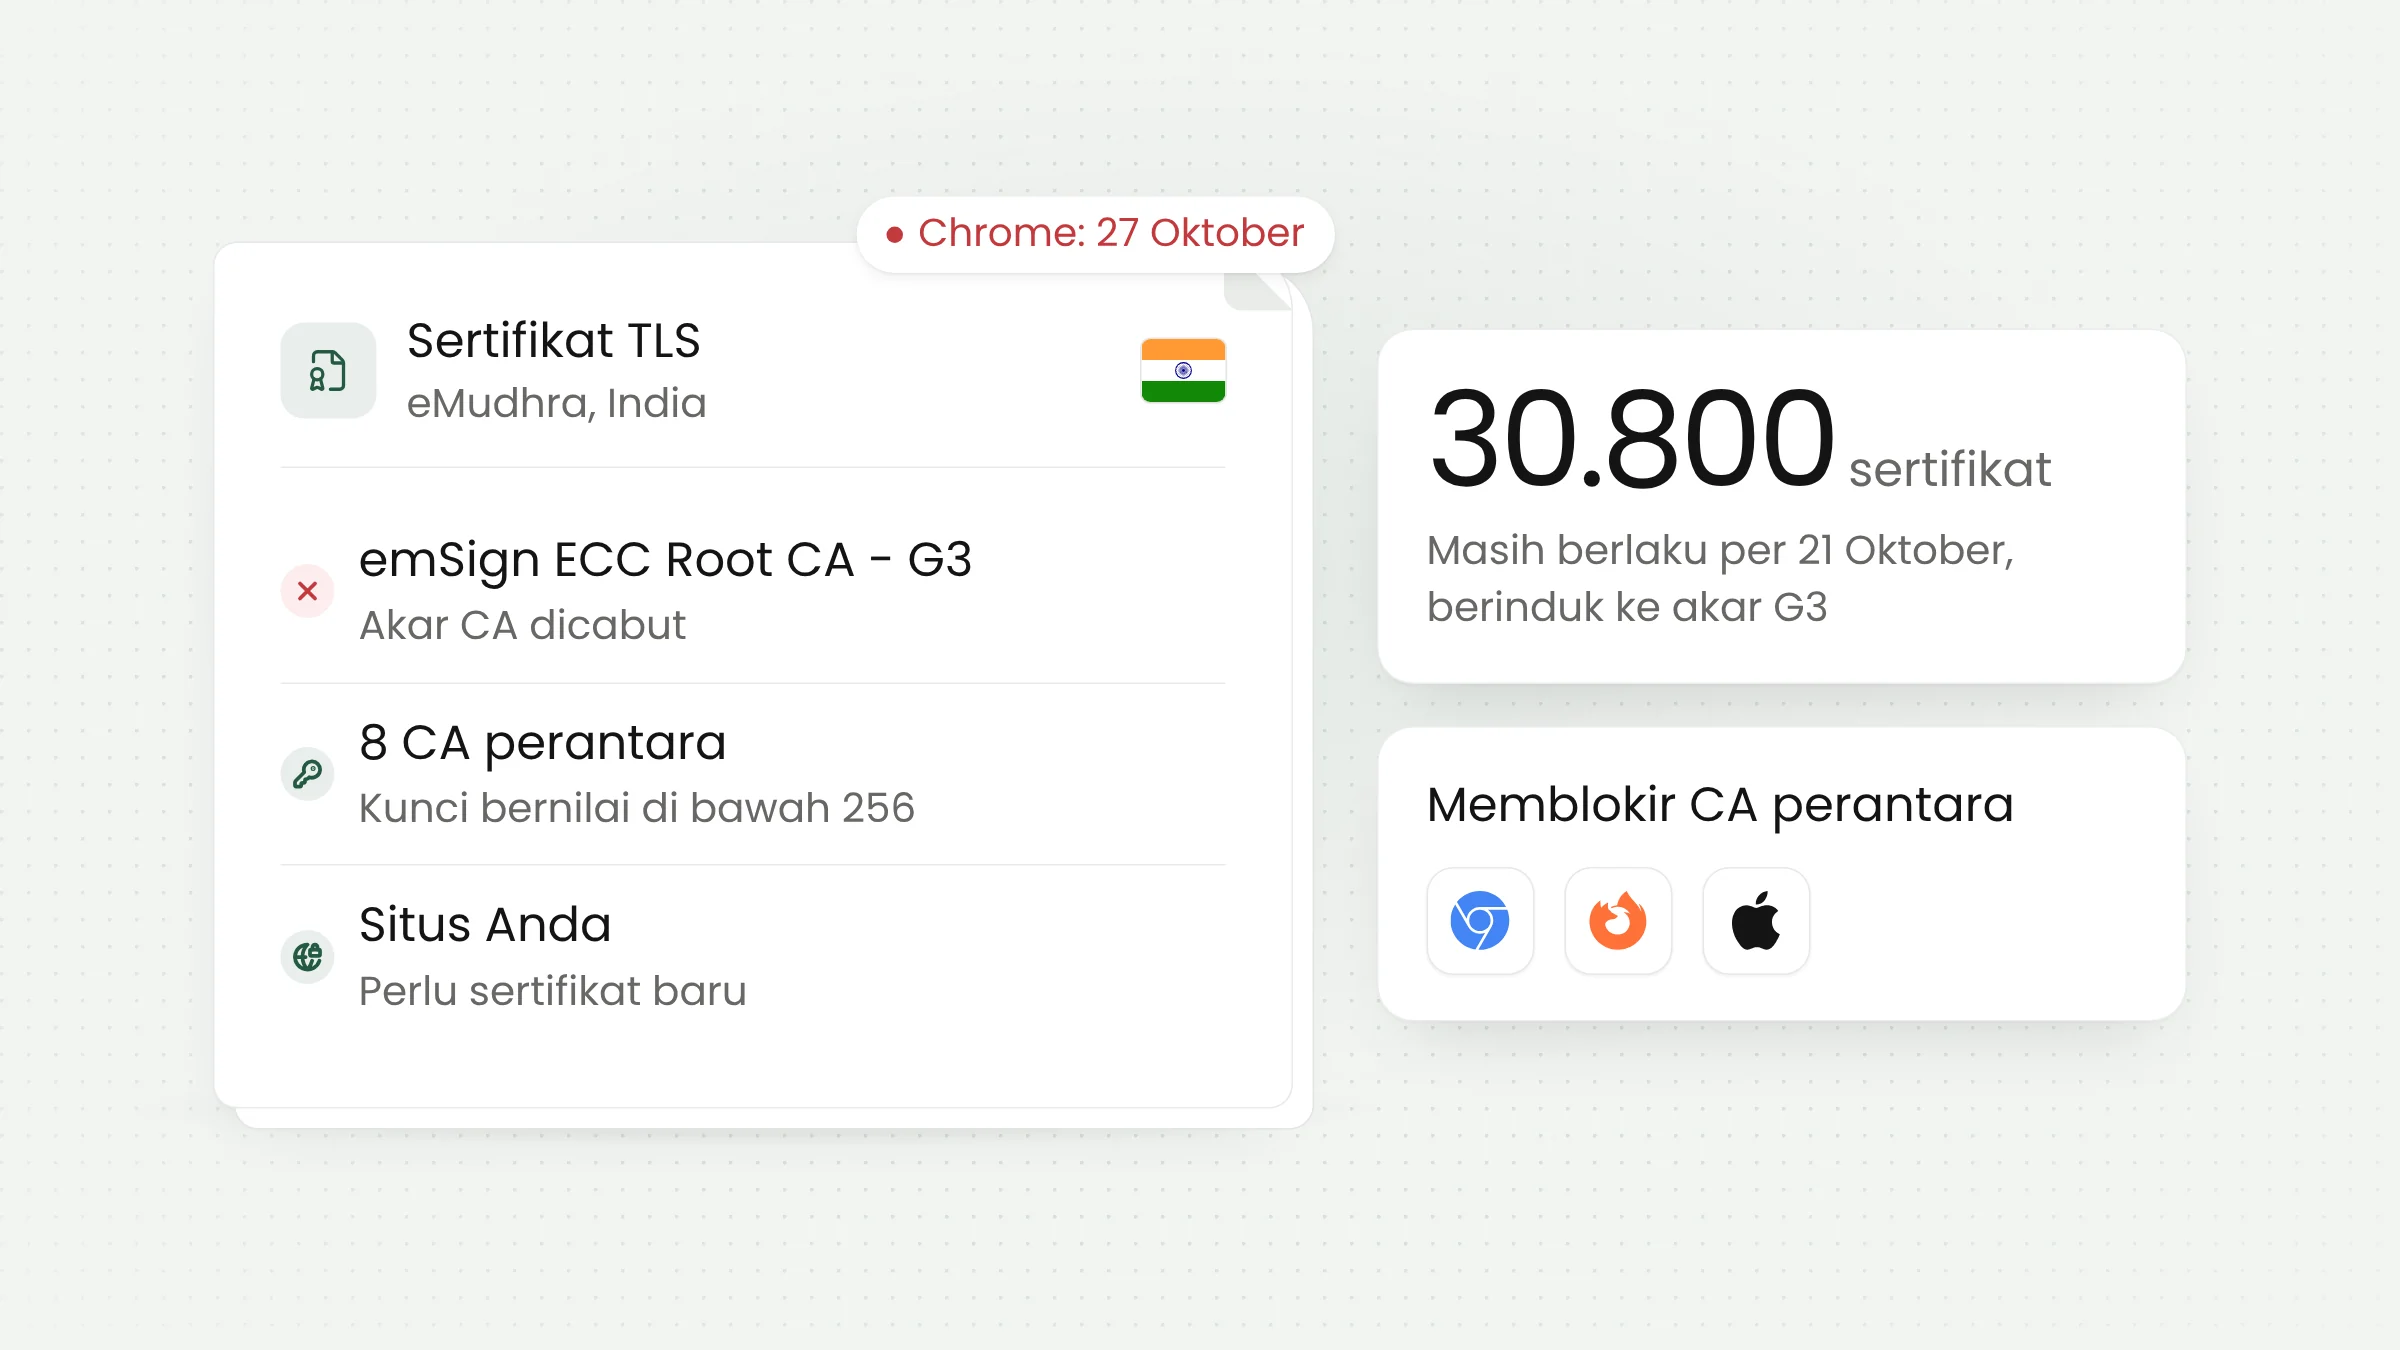
Sertifikat TLS eMudhra yang berinduk pada akar emSign ECC Root CA - G3 akan berhenti dipercaya Chrome mulai 27 Oktober 2026. Pemicunya, kunci privat delapan CA perantara milik otoritas sertifikat asal India itu dapat ditebak dalam hitungan detik. Pengelola situs yang memakai rantai ini perlu mengganti sertifikatnya sekarang.
Kunci privat yang nilainya di bawah 256
Setiap kali peramban membuka situs berawalan https, peramban memeriksa sertifikat TLS milik situs itu. Sertifikat diterbitkan oleh otoritas sertifikat (certificate authority, CA). Biasanya penerbitnya adalah CA perantara, yang sertifikatnya ditandatangani oleh CA akar. Peramban dan sistem operasi menyimpan daftar CA akar yang dipercaya, sehingga siapa pun yang menguasai kunci privat CA perantara dapat menerbitkan sertifikat yang tampak sah untuk domain apa pun.
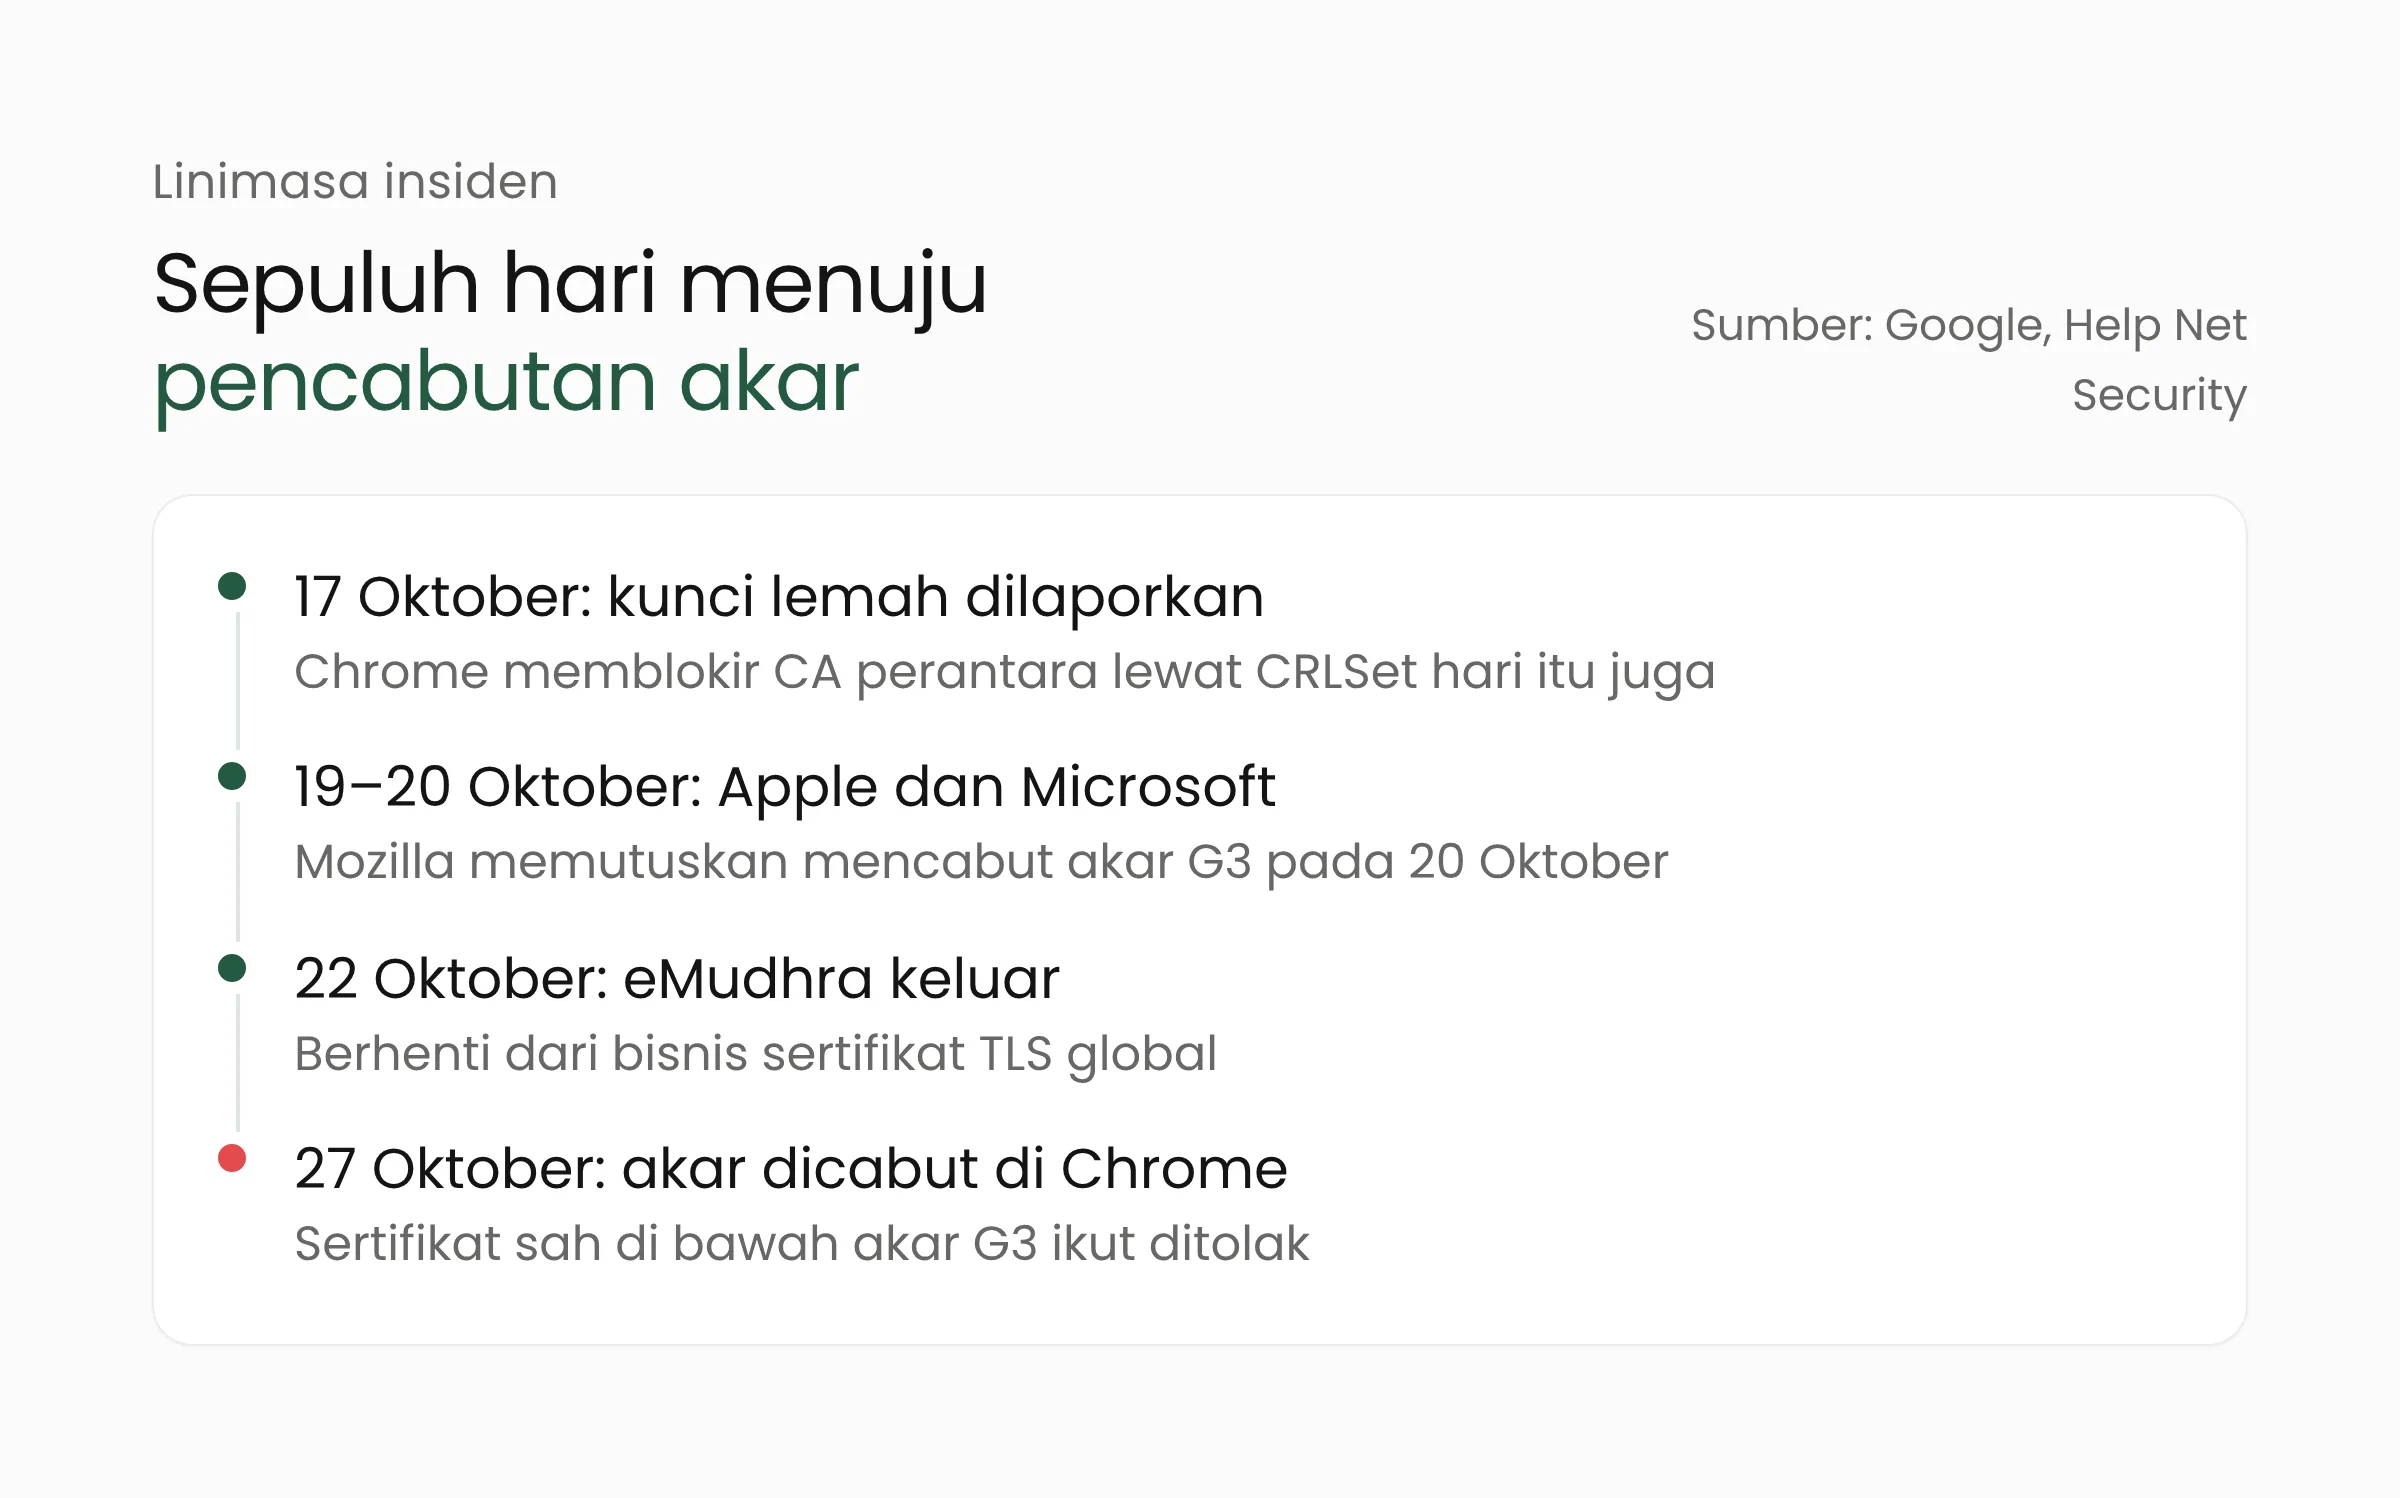
Pada 17 Oktober 2026 pukul 18.05 UTC, seorang peneliti melaporkan kepada Chrome Root Program bahwa kunci privat delapan CA perantara eMudhra dapat dipulihkan. Menurut Help Net Security, peneliti yang dikenal sebagai Wayne menemukannya saat memeriksa basis data CCADB, lalu membuktikannya dengan menandatangani pesan memakai setiap kunci tersebut. Laporan juga dikirim ke Apple, Microsoft, Mozilla, dan eMudhra.
Kunci jenis P-384 seharusnya berupa bilangan acak yang sangat panjang. Kedelapan kunci eMudhra ternyata bernilai di bawah 256, sehingga penyerang paling banyak perlu 256 tebakan. Peneliti keamanan Scott Helme memulihkan semua kunci dari sertifikat publik di laptopnya dalam waktu kurang dari satu detik. Salah satu kunci itu bernilai 4.
Kedelapan CA perantara itu berasal dari satu angkatan yang dibuat pada 30 April 2025. Enam di antaranya menerbitkan sertifikat TLS untuk situs web, dua lainnya untuk penandatanganan kode. Dalam laporan insiden di Bugzilla Mozilla, eMudhra menyebut skrip yang keliru dalam seremoni pembuatan kunci menghasilkan pasangan kunci kedua yang lemah. Label kunci lemah itu mirip dengan kunci yang benar, sehingga petugas memakainya saat menyiapkan sertifikat.
Respons peramban dan perangkat lunak
Peramban dan sistem operasi
Dalam pengumuman resmi Google, tim Chrome menyatakan telah memastikan temuan itu dan merilis pembaruan CRLSet pada pukul 19.45 UTC di hari yang sama. CRLSet adalah daftar blokir yang dikirim Chrome di latar belakang, jadi pengguna terlindungi tanpa perlu memperbarui atau memulai ulang peramban. Perangkat Android dan Googlebook menerima perlindungan setara lewat Google Play Services pada 19 Oktober sekitar pukul 22.00 UTC.
Mozilla memblokir CA perantara tersebut lewat OneCRL dan pada 20 Oktober memutuskan mencabut kepercayaan pada akar emSign ECC Root CA - G3. Apple memblokir sertifikat itu pada 19 Oktober dan Microsoft pada 20 Oktober. Chrome menjadwalkan pencabutan akar yang sama untuk semua perangkat yang memakai Chrome Root Store pada Selasa pagi, 27 Oktober 2026 waktu Pasifik, atau sekitar Selasa malam hingga Rabu dini hari WIB.
Google menyatakan tidak ada sertifikat TLS dari CA perantara yang terdampak yang tercatat di log Certificate Transparency sebelum pemblokiran. Karena itu, menurut Google, sertifikat palsu tidak mungkin dipakai terhadap Chrome dan klien lain yang mewajibkan pencatatan tersebut. CERT-In, tim tanggap darurat siber India, menyatakan belum melihat penyalahgunaan kunci hingga 21 Oktober. Belum diketahui apakah ada pihak yang menemukan kunci lemah itu selama sekitar 17 bulan sebelum laporan.
Perangkat lunak di luar peramban
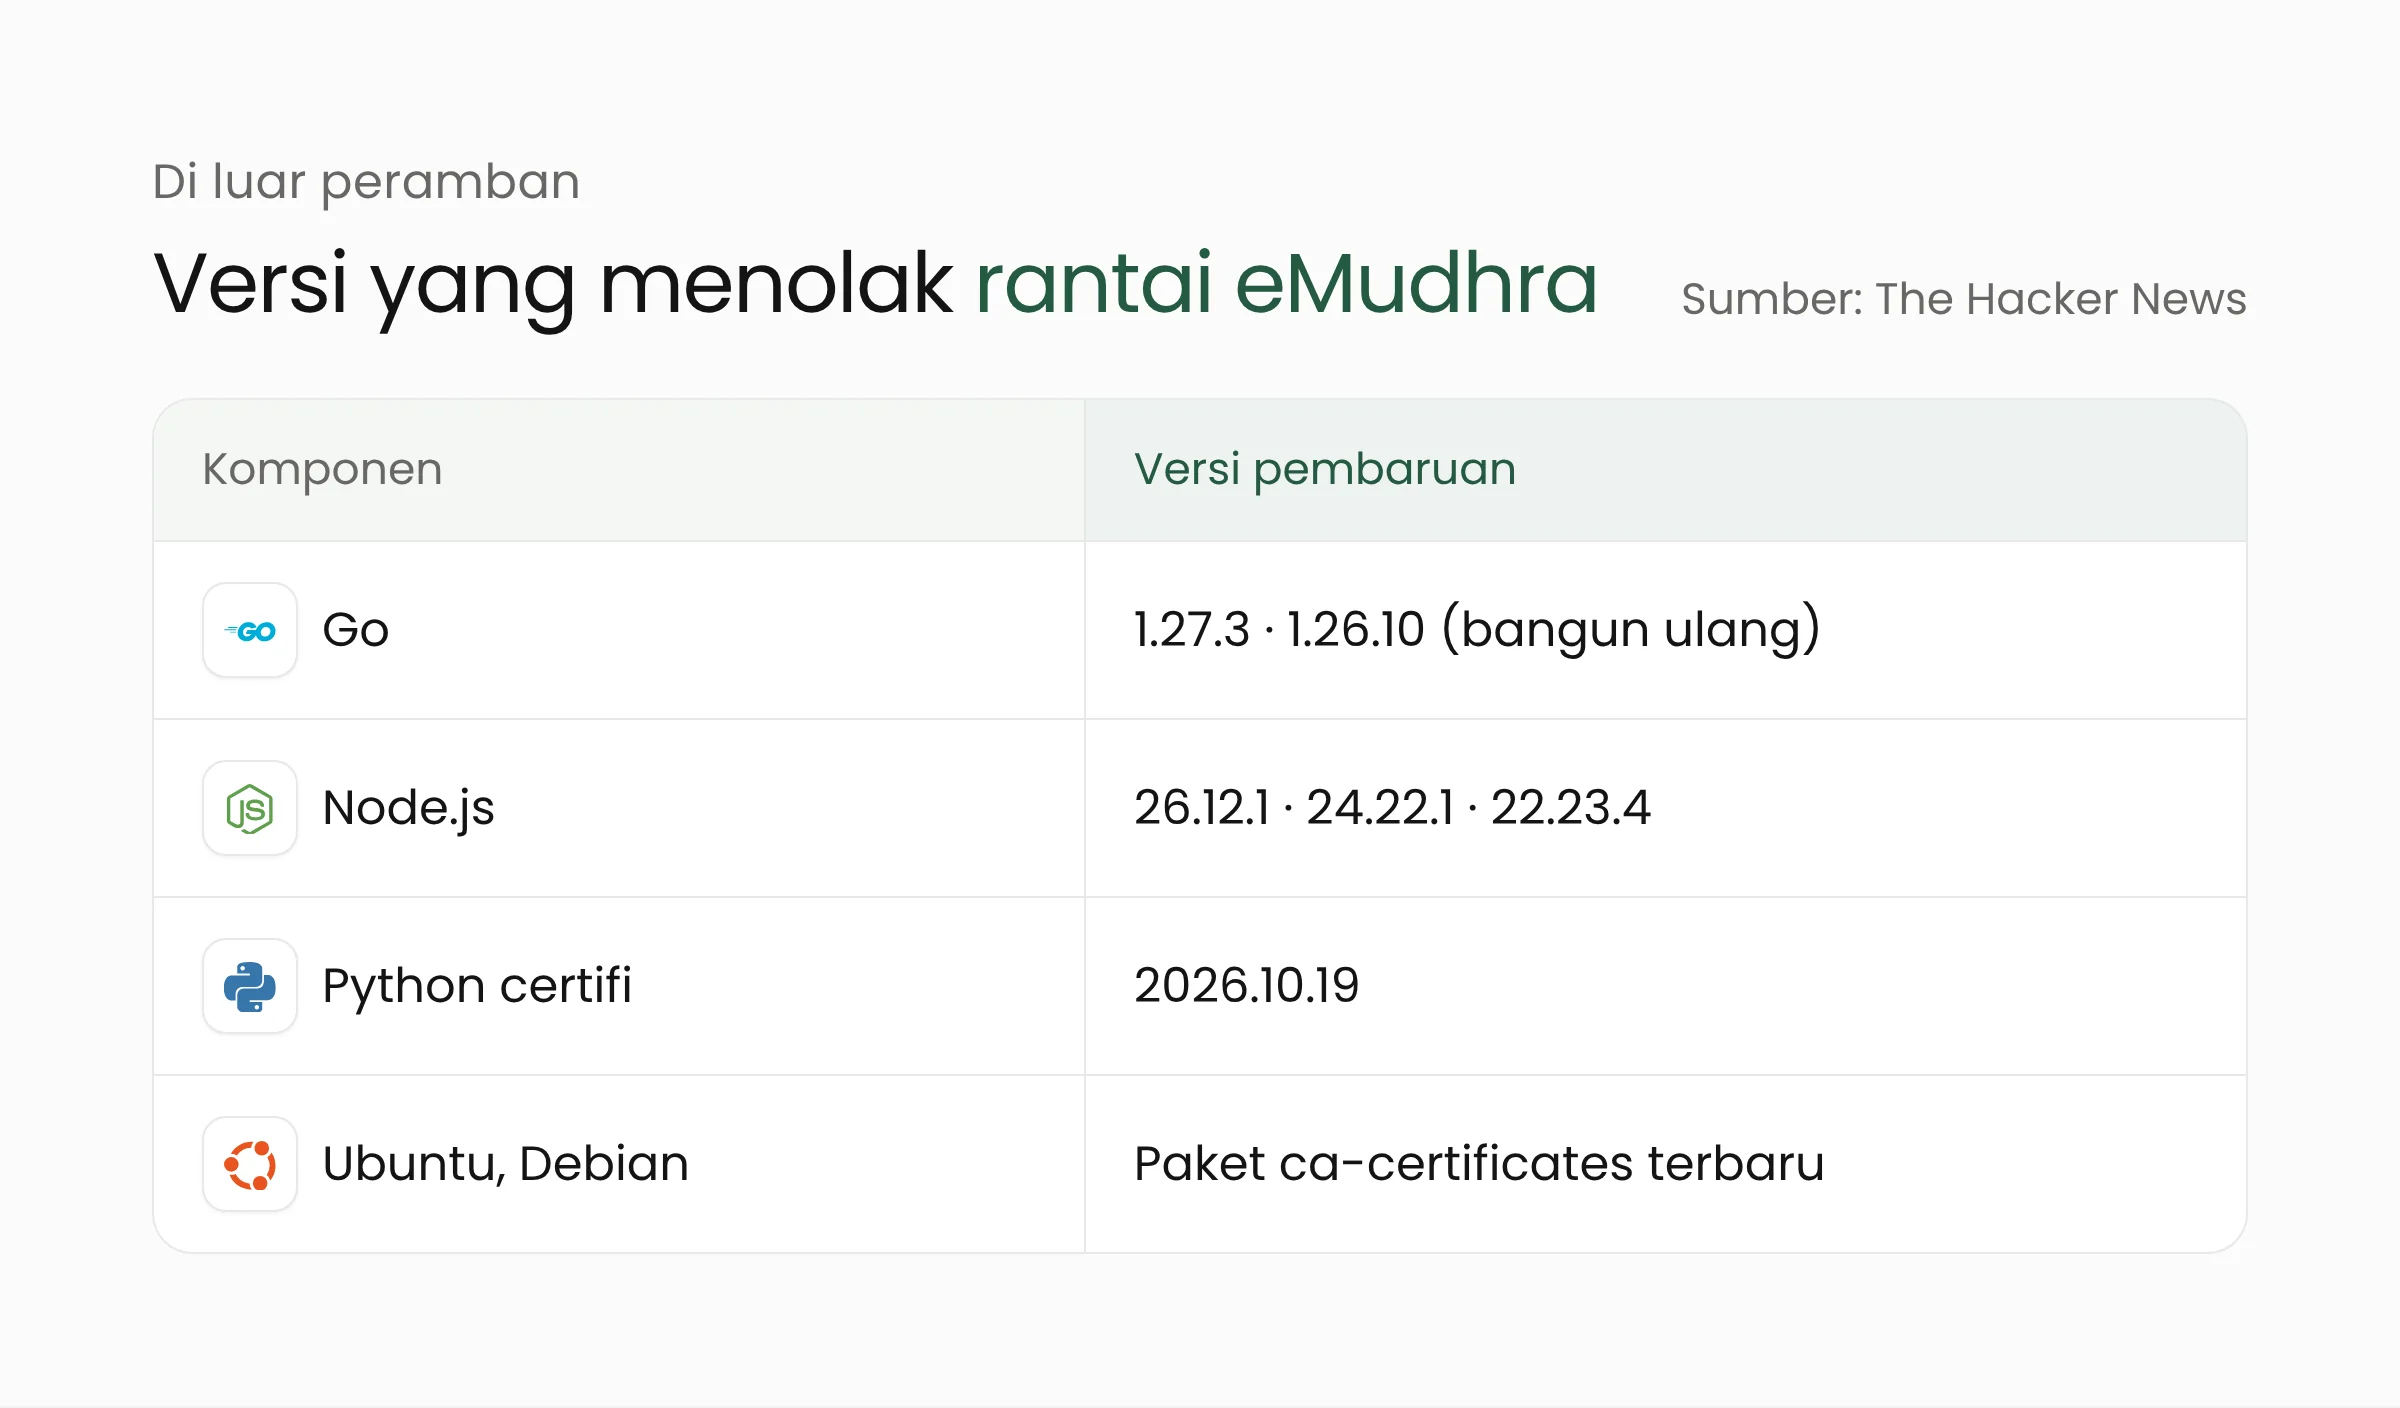
Masalah terbesar ada pada aplikasi yang tidak memeriksa status pencabutan sertifikat. Program yang memakai bundel sertifikat seperti certifi di Python akan tetap memercayai rantai lama sampai bundelnya diperbarui. Menurut The Hacker News, sejumlah proyek sudah merilis pembaruan:
- Go 1.27.3 dan 1.26.10 menolak rantai yang memuat delapan kunci tersebut, dengan syarat program dibangun ulang.
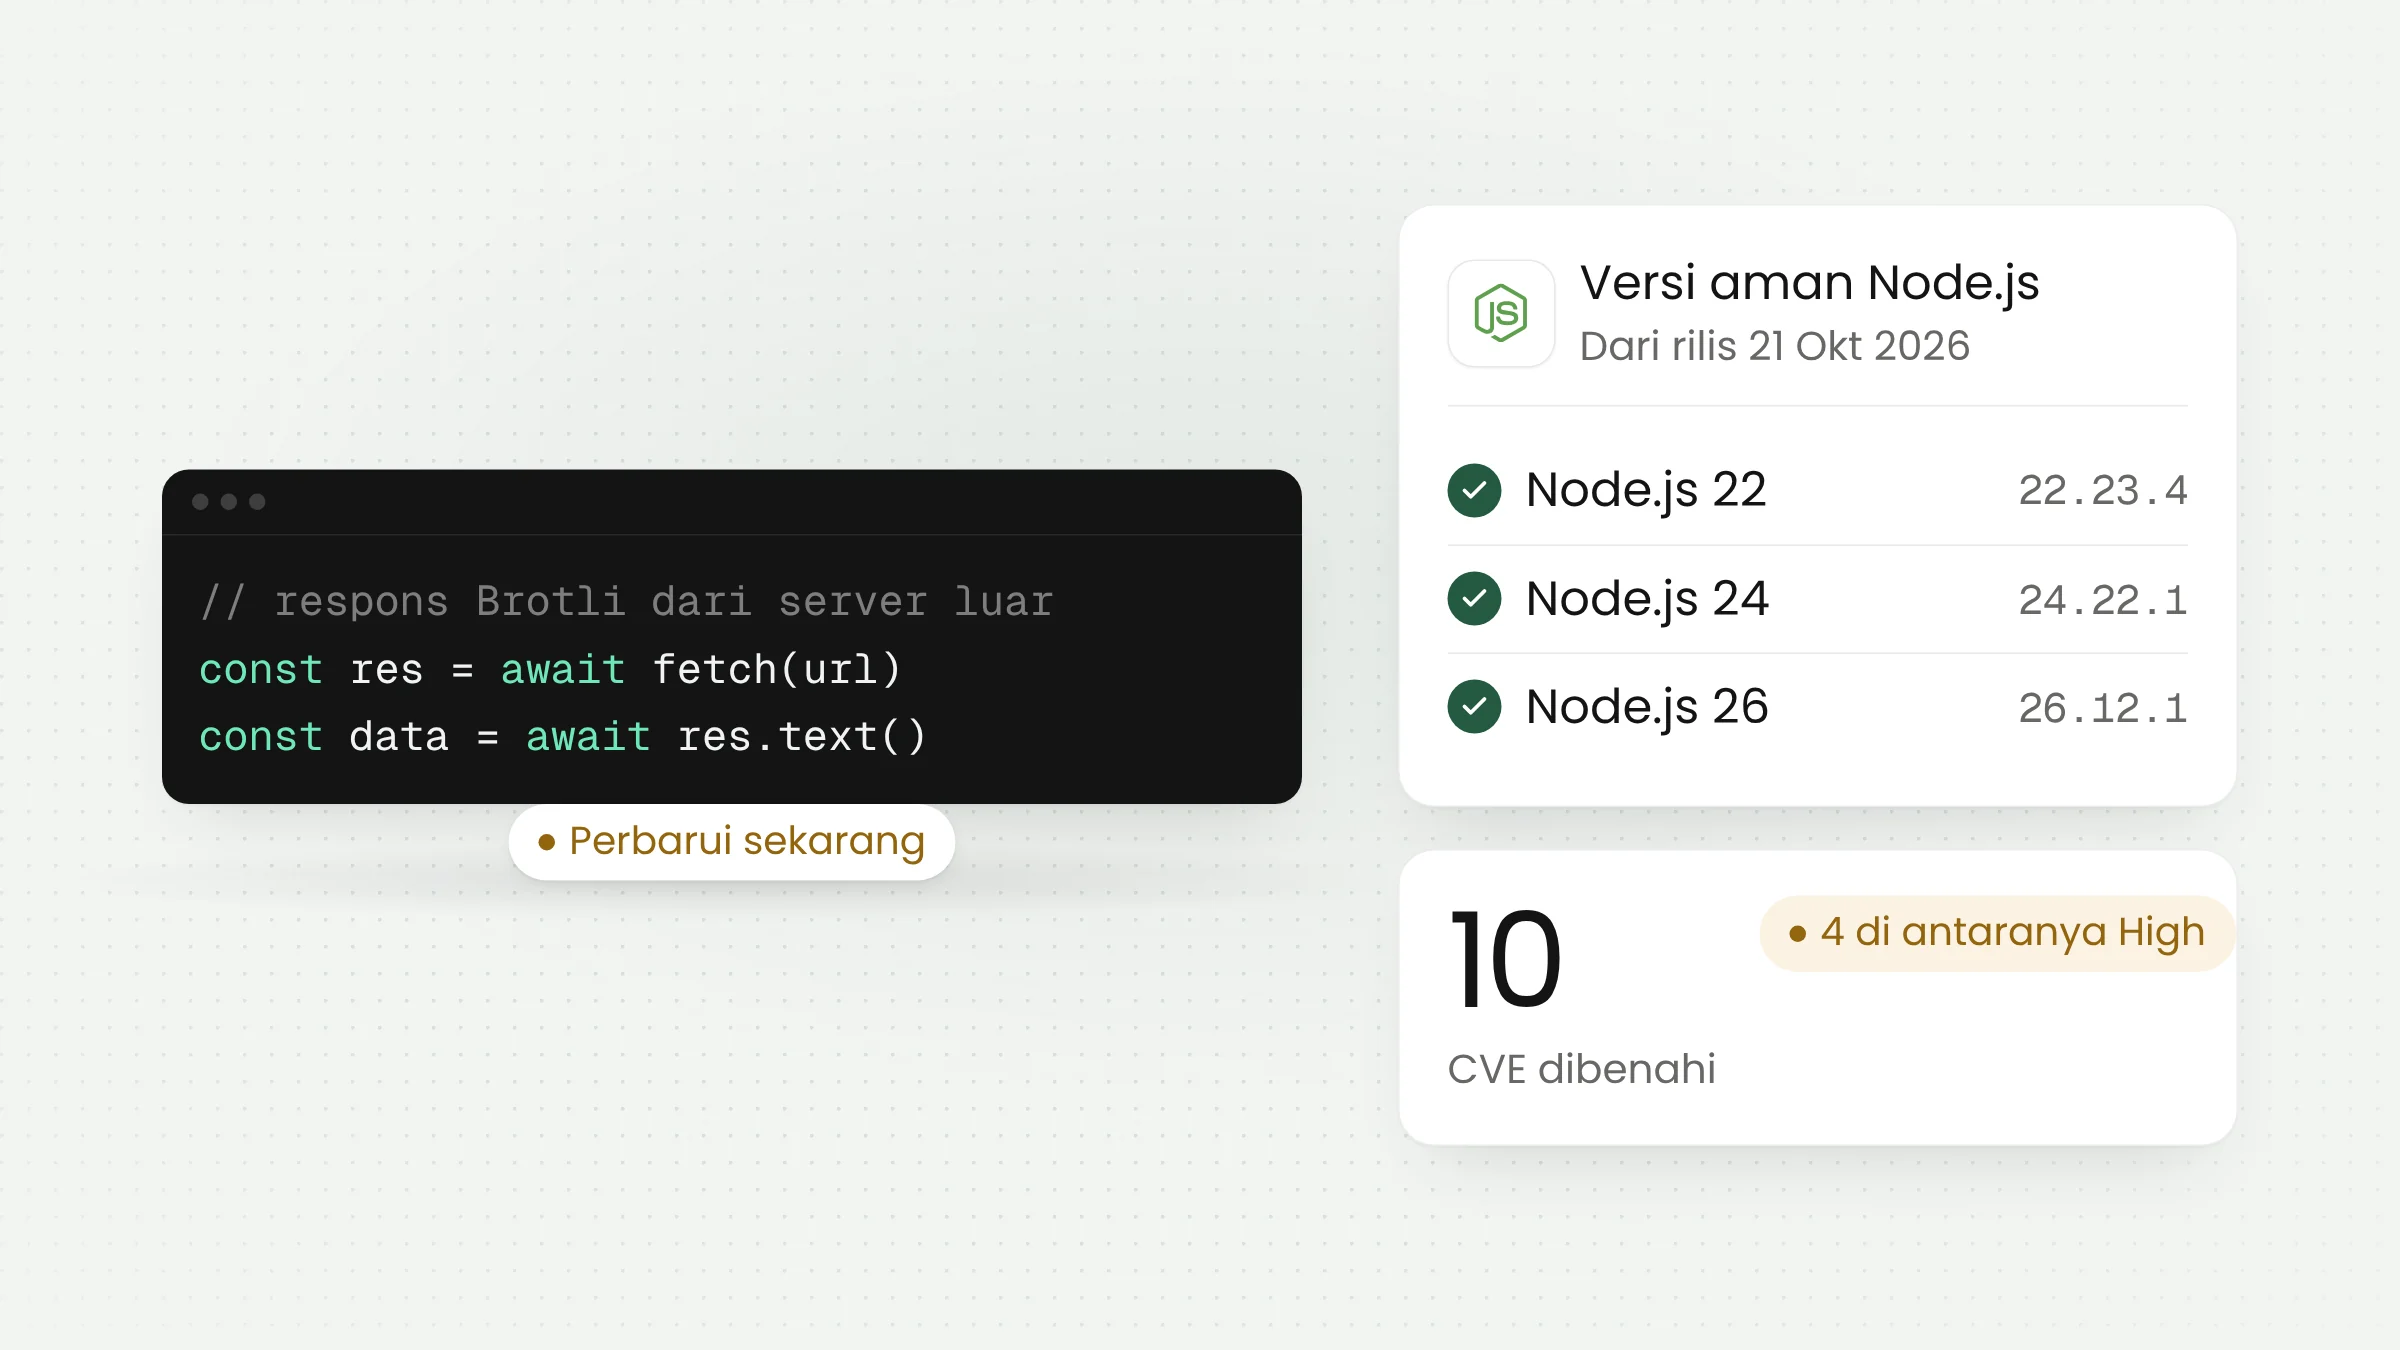
- Node.js 26.12.1, 24.22.1, dan 22.23.4 memperbarui daftar akarnya. Rilis ini juga menutup celah Brotli yang kami bahas dalam artikel celah Brotli Node.js.
- Python certifi 2026.10.19 dan Composer ca-bundle 1.6.0 serta 1.4.16 membuang akar atau CA perantara yang terdampak.
- Paket ca-certificates Ubuntu dan Debian menghapus emSign ECC Root CA - G3. Red Hat menilai masalah ini Penting dan meminta kontainer berbasis RHEL dan UBI dibangun ulang setelah image dasarnya diperbarui.
Sekitar 30.000 sertifikat sah ikut terdampak
Pencabutan akar berarti sertifikat yang sah di bawah akar itu juga ikut ditolak. Menurut hitungan Chrome atas log Certificate Transparency yang dikutip The Hacker News, ada sekitar 30.800 sertifikat yang belum kedaluwarsa dan berinduk pada emSign ECC Root CA - G3 per 21 Oktober. eMudhra sendiri memperkirakan sekitar 30.000 sertifikat perlu dipindahkan, dan sekitar 97 persen di antaranya diterbitkan lewat protokol ACME.
Sebanyak 99,9 persen sertifikat itu diterbitkan lewat InCommon, layanan sertifikat untuk perguruan tinggi di Amerika Serikat yang dibentuk Internet2. Cornell, misalnya, melaporkan lebih dari 300 sertifikatnya ikut terdampak dan meminta pemegang sertifikat beralih ke sertifikat RSA yang berinduk pada akar G1 milik eMudhra. Mozilla menyatakan belum mencabut kepercayaan pada akar G1, tetapi Chrome masih mengevaluasi apakah akar eMudhra lainnya tetap dipertahankan.
Chrome juga mengingatkan satu hal teknis. Klien ACME standar tidak akan memperbarui sertifikat di luar jadwal pembaruannya, kecuali mendukung ACME Renewal Information (ARI) atau dijalankan manual. Artinya, server yang mengandalkan pembaruan otomatis belum tentu berganti sertifikat sebelum 27 Oktober.
eMudhra keluar dari bisnis sertifikat TLS global
Pada 22 Oktober, eMudhra mengumumkan akan keluar dari bisnis sertifikat SSL/TLS global. Menurut CyberScoop, Ketua eMudhra V. Srinivasan menyatakan sertifikat terdampak dicabut dalam 14 jam, infrastruktur perusahaan tidak disusupi, dan tidak ada data yang bocor. Bisnis ini menyumbang sekitar 1 persen pendapatan eMudhra. Layanan revokasi tetap berjalan sampai semua sertifikat yang pernah diterbitkan kedaluwarsa atau diganti, sedangkan layanan tanda tangan digital dan eSign tetap beroperasi.
Apa artinya bagi pengelola situs?
Situs instansi, kampus, rumah sakit, atau toko daring di Indonesia kemungkinan besar tidak memakai rantai ini, tetapi pemeriksaan hanya perlu beberapa menit. Yang lebih sering terlewat adalah sisi klien: aplikasi seluler, layanan backend, dan perangkat IoT yang memanggil API pihak lain dengan daftar akar bawaan yang jarang diperbarui.
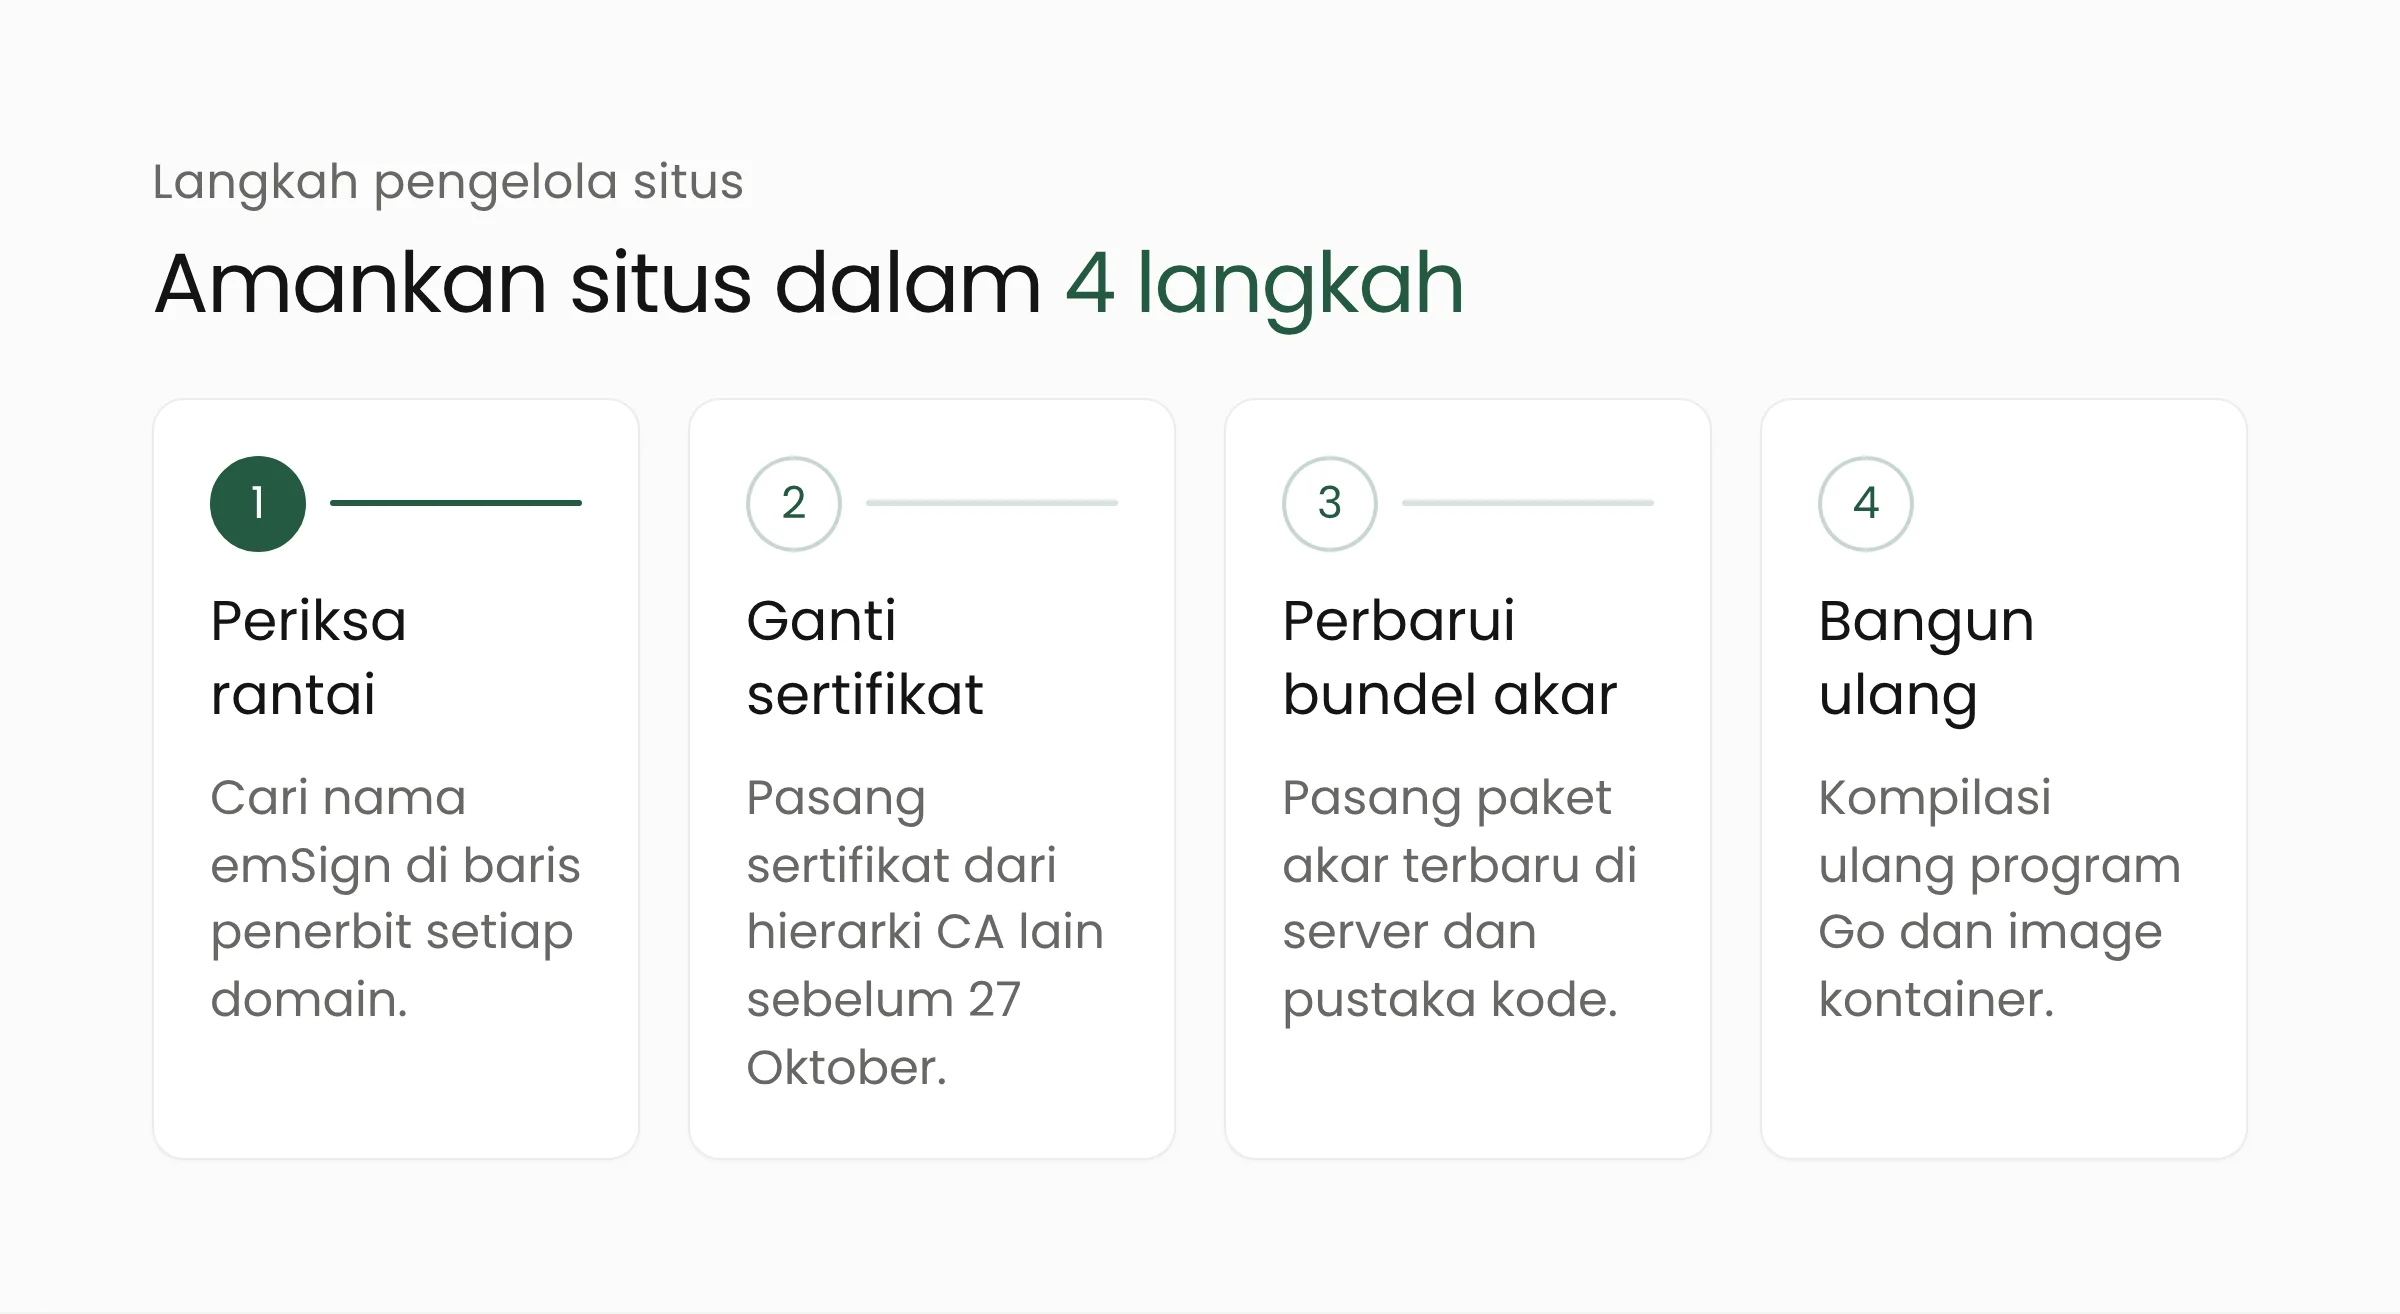
Langkah yang dapat dilakukan sekarang:
- Periksa rantai sertifikat setiap domain. Jalankan
openssl s_client -connect domainanda:443 -showcertsdan cari nama emSign pada baris penerbit. Lakukan juga untuk subdomain API, panel admin, dan server email. - Ganti sertifikat yang berinduk pada emSign ECC Root CA - G3. Google meminta pengelola segera memasang sertifikat baru dari hierarki CA lain yang ada di Chrome Root Store. Bila memakai ACME, paksa penerbitan ulang karena jadwal pembaruan otomatis belum tentu jatuh sebelum 27 Oktober.
- Perbarui bundel akar di server dan kontainer. Pasang pembaruan ca-certificates dari distribusi Linux Anda, perbarui certifi atau ca-bundle di proyek Python dan PHP, lalu bangun ulang image kontainer.
- Bangun ulang program Go dan perbarui Node.js. Perbaikan di Go baru berlaku setelah program dikompilasi ulang dengan rilis baru. Untuk aplikasi seluler dan perangkat yang menyimpan daftar akar sendiri, rencanakan pembaruan versi.
Pengelola juga sebaiknya memasang catatan DNS CAA, yang membatasi CA mana saja yang boleh menerbitkan sertifikat untuk domain Anda, dan memantau log Certificate Transparency untuk sertifikat yang tidak dikenal. Tim yang mengelola banyak domain dapat memasukkan pemeriksaan rantai sertifikat ke pemantauan rutin, sebagai bagian dari layanan keamanan siber atau proses rilis pengembangan aplikasi web.
Pertanyaan yang sering muncul
Apakah sertifikat dari CA lain ikut terdampak?
Tidak. Yang dicabut hanya akar emSign ECC Root CA - G3 beserta delapan CA perantara eMudhra. Google menyatakan telah meninjau seluruh root store dan tidak menemukan kunci lain dengan kelemahan serupa.
Apakah pengguna biasa perlu melakukan sesuatu?
Pengguna Chrome dan Android sudah terlindungi lewat pembaruan otomatis. Google menyarankan pengguna Android memulai ulang perangkat untuk memicu pembaruan segera. Pengguna peramban lain cukup memastikan peramban dan sistem operasinya versi terbaru.
Bagaimana jika situs saya memakai sertifikat RSA dari eMudhra?
Sertifikat RSA berinduk pada akar G1 yang belum dicabut Mozilla, sehingga saat ini masih berfungsi. Karena Chrome masih mengevaluasi akar eMudhra lainnya dan eMudhra keluar dari bisnis TLS global, rencanakan perpindahan ke CA lain lebih awal.
Penutup
Insiden eMudhra menunjukkan bahwa keamanan HTTPS bergantung pada kedisiplinan setiap CA dalam rantai, dan dampak pencabutan dapat sampai ke situs yang tidak pernah bermasalah. Bila Anda ingin memeriksa sertifikat dan bundel akar di seluruh aplikasi organisasi, tim Merakit siap membantu menyusun daftar periksa dan pemantauannya.
Sumber
- Google: Protecting Chrome and Android Users from Compromised eMudhra Intermediate CA Certificates (20 Oktober 2026)
- Mozilla Bugzilla 2083449: eMudhra, Private key compromise of Intermediate Certificates (dibuka 18 Oktober 2026)
- The Hacker News: Eight eMudhra CA Keys Compromised, Triggering Emergency Fixes (20 Oktober 2026, diperbarui 21 Oktober 2026)
- Help Net Security: eMudhra security blunder left trusted CA signing keys exposed (21 Oktober 2026)
- The Hacker News: eMudhra to Exit Global SSL/TLS Business (22 Oktober 2026)
- CyberScoop: eMudhra kills its certificate business after researchers cracked its private keys (22 Oktober 2026)