Blog Keamanan Siber
Celah FreeSWITCH Dieksploitasi, Segera Perbarui ke 1.11.3
Daftar isi· 7 bagian
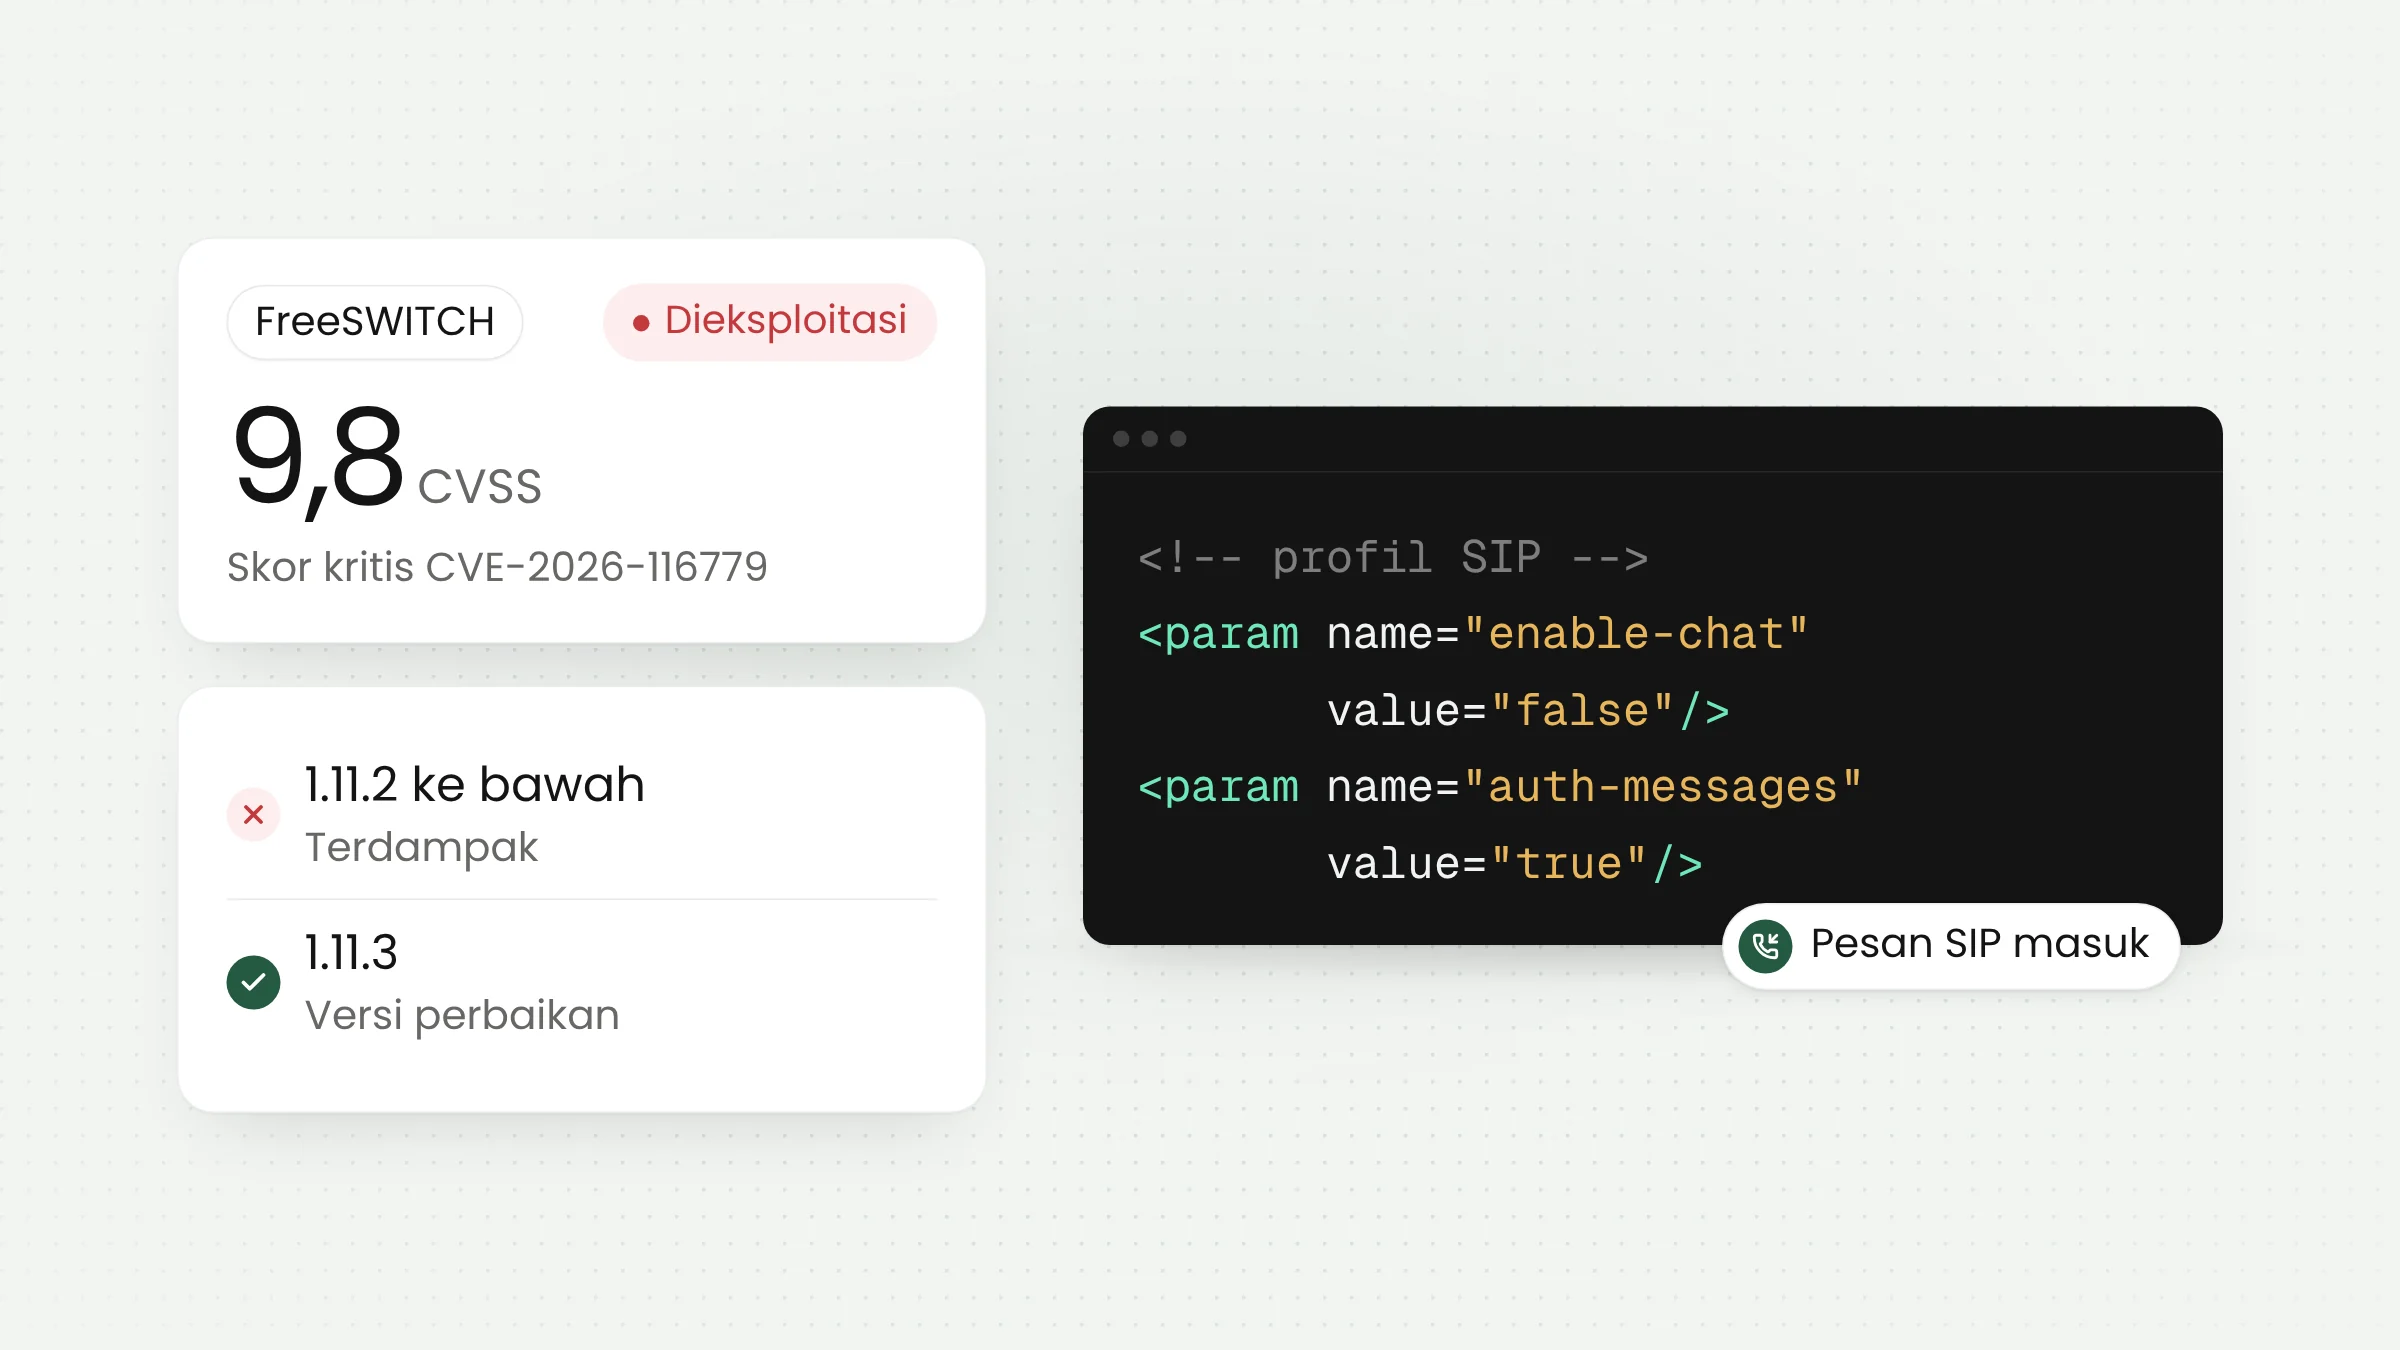
Celah FreeSWITCH bernomor CVE-2026-116779 sudah dieksploitasi penyerang. SignalWire, pengelola proyek ini, menerbitkan advisori pada 28 Oktober 2026 dengan skor 9,8 (Critical). Satu pesan SIP yang diterima server dapat menjalankan perintah sistem operasi. Versi 1.11.2 ke bawah terdampak, dan perbaikannya ada di FreeSWITCH 1.11.3.
Server telepon yang menerima perintah lewat pesan
FreeSWITCH adalah perangkat lunak sumber terbuka untuk membangun sistem telepon internet (VoIP). Repositori resminya menyebutnya sebagai tumpukan telekomunikasi berbasis perangkat lunak yang dapat berjalan dari Raspberry Pi hingga server multi-inti. Dalam praktiknya, perangkat lunak ini sering menjadi mesin di balik PBX kantor, layanan pengaduan, dan pusat kontak.
Komunikasi di sistem seperti ini memakai protokol SIP. Selain untuk panggilan suara, SIP punya jenis permintaan bernama MESSAGE untuk mengirim pesan teks antarpengguna. Menurut advisori GHSA-mg63-h38w-8p9p, modul mod_sofia membaca bagian alamat tujuan sebelum tanda + sebagai nama protokol chat. Bila nama itu api, isi pesan diteruskan ke pengeksekusi API FreeSWITCH.
Akibatnya, pihak luar yang berhasil mengirim satu pesan MESSAGE dapat menjalankan perintah API, termasuk perintah sistem operasi, dengan hak akses proses FreeSWITCH. Advisori juga menyebut risiko kebocoran konfigurasi dan kredensial serta kendali penuh atas panggilan. Bila modul mod_lua dimuat, kode Lua dapat dijalankan sebagai jalur kedua.
SignalWire mengklasifikasikan kelemahan ini sebagai CWE-77, CWE-78, dan CWE-749. Celah ini dilaporkan oleh Örn Arnarson dan Gunnlaugur.
Status eksploitasi dan cakupan
Advisori SignalWire menyatakan eksploitasi celah ini sudah terlihat di dunia nyata. Namun, menurut analisis firma keamanan Rescana, advisori tersebut tidak memuat tanggal, jumlah korban, maupun indikator serangan. Per 29 Oktober 2026, Rescana mencatat celah ini belum masuk katalog Known Exploited Vulnerabilities (KEV) milik CISA dan belum punya catatan di NVD.
Cakupannya luas karena pengaturan bawaan ikut terbuka. Setiap profil SIP yang menerima pesan MESSAGE masuk terdampak, dan itu perilaku bawaan. Profil contoh dalam konfigurasi vanilla membiarkan fitur chat aktif. Advisori juga mencatat bahwa daftar kendali akses (ACL) untuk trafik masuk tidak mencakup pesan MESSAGE, sehingga pembatasan alamat IP yang dipasang untuk panggilan belum tentu ikut melindungi jalur ini.
Syarat serangannya rendah. Bila autentikasi MESSAGE aktif, satu akun terdaftar mana pun di profil tersebut sudah cukup. Instalasi yang masih menyimpan pengguna bawaan default tanpa kata sandi atau a1-hash mungkin tidak memerlukan akun sama sekali.
Perbaikan sudah tersedia sejak Agustus
Hal yang paling perlu diketahui pengelola sistem adalah waktunya. Advisori baru terbit pada 28 Oktober, tetapi versi perbaikannya sudah dirilis jauh lebih awal. Menurut halaman rilis FreeSWITCH dan Rescana, versi 1.11.3 terbit pada 28 Agustus 2026. Catatan rilisnya menyebut perbaikan pada pemisahan alamat tujuan di penangan MESSAGE mod_sofia serta gerbang baru untuk protokol chat API.
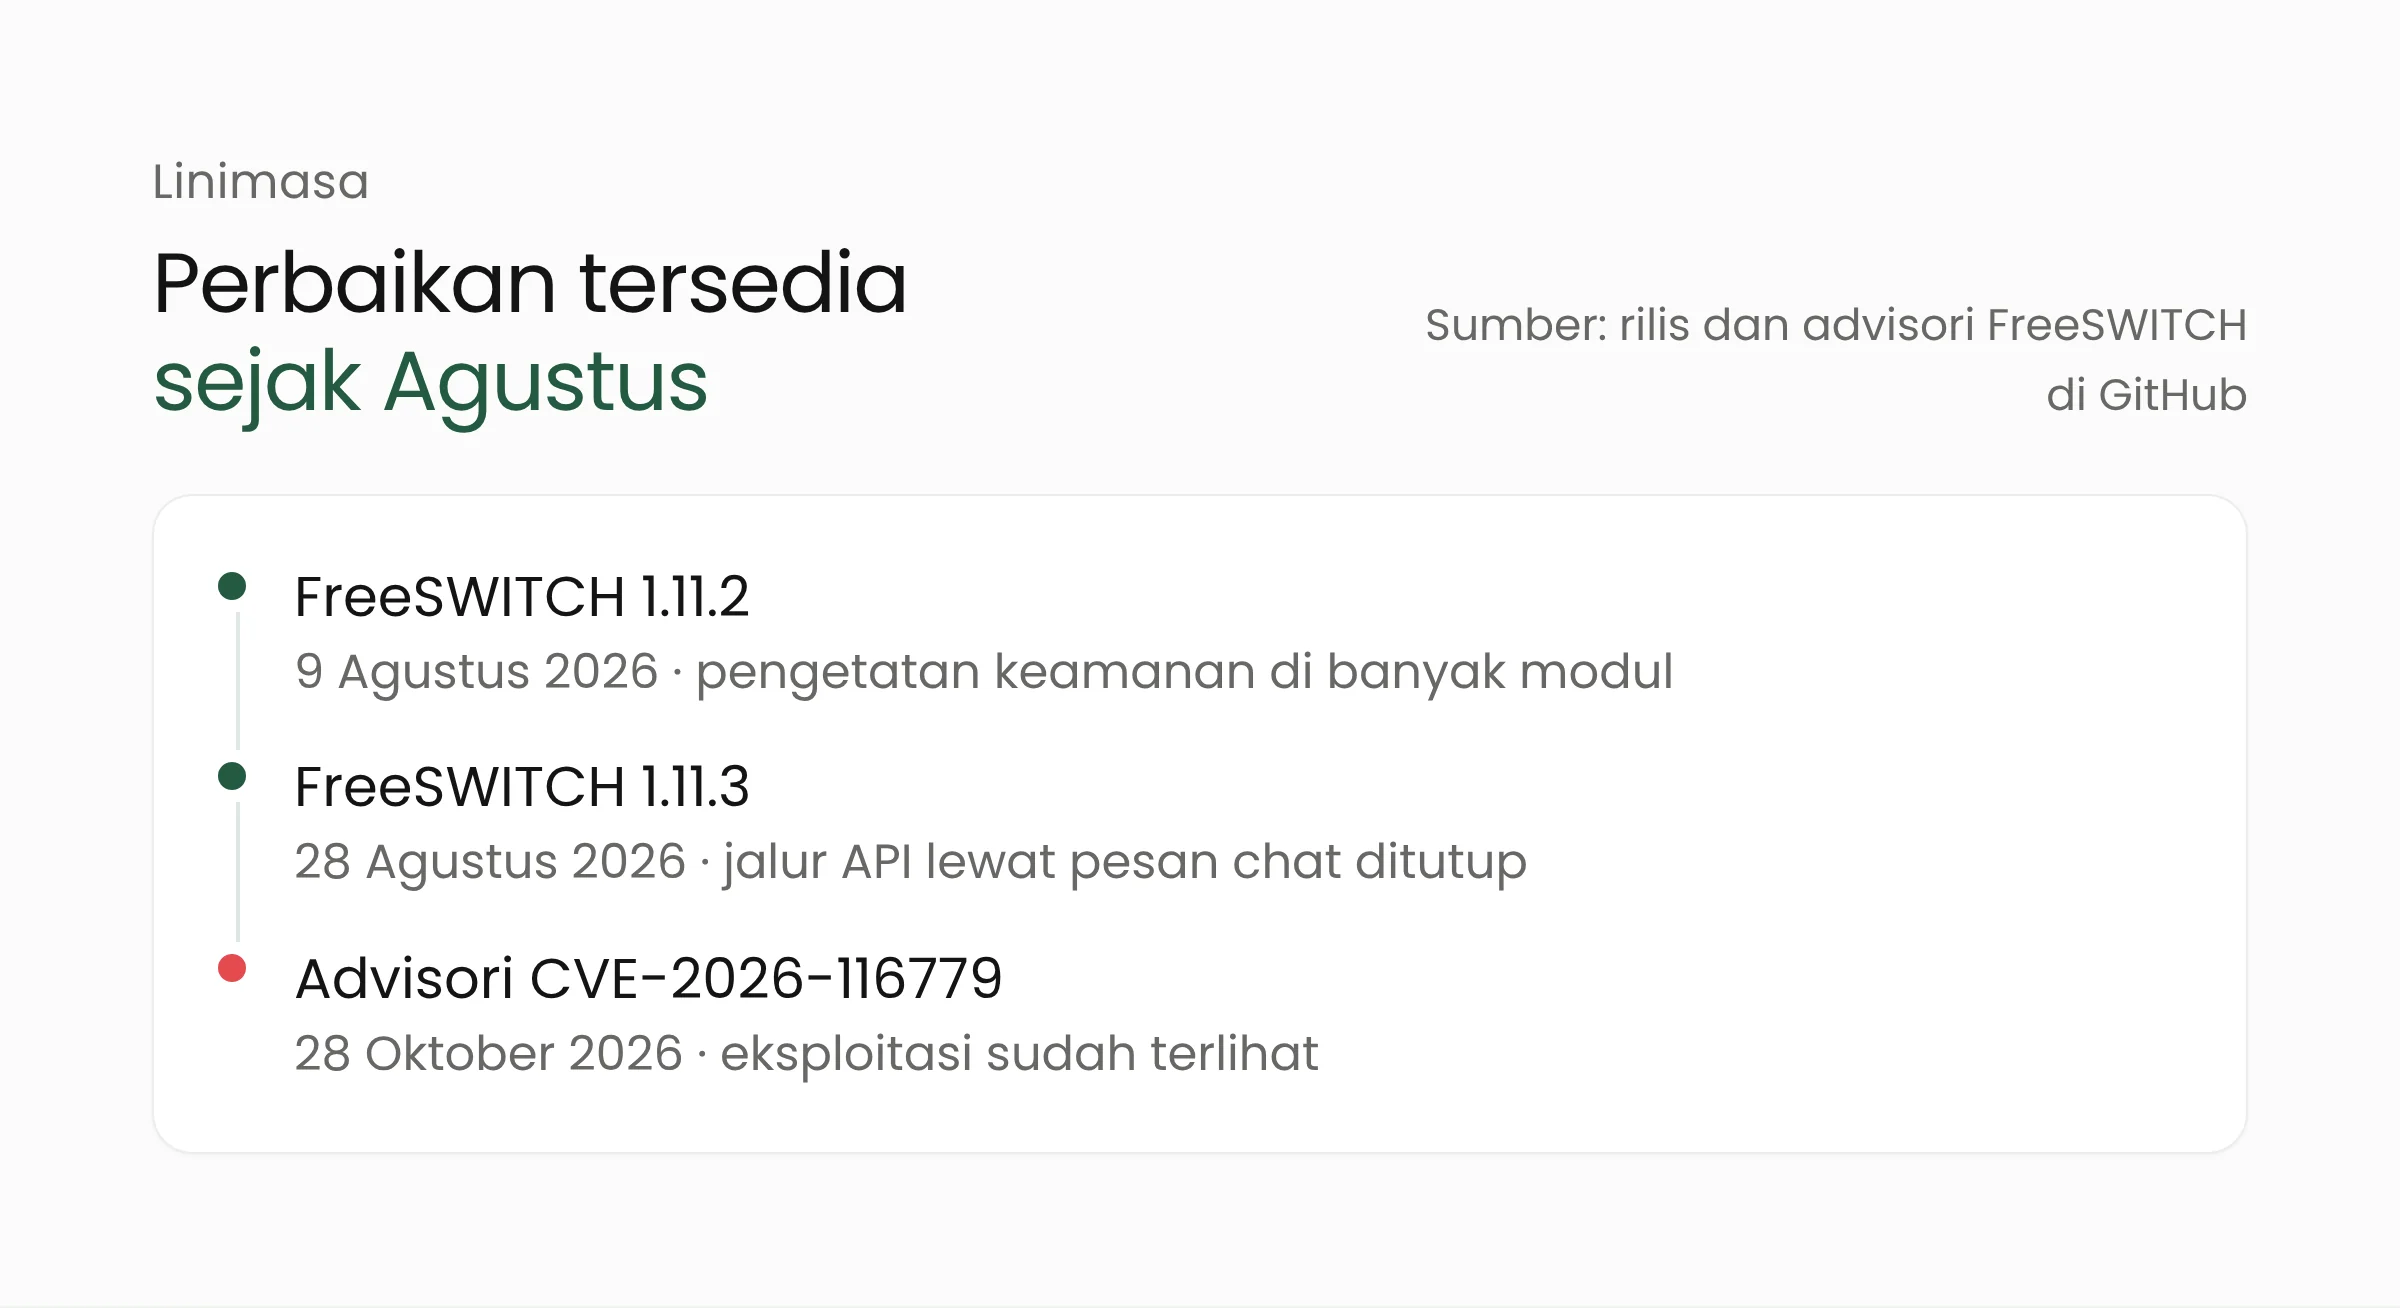
Artinya, server yang rutin diperbarui sejak akhir Agustus sudah terlindungi. Server yang tertinggal di 1.11.2 atau lebih lama tetap terbuka. Rescana juga mencatat tidak ada rilis perbaikan untuk jalur 1.10.x, sehingga pengguna versi lama perlu naik ke jalur 1.11.
Versi 1.11.3 menambahkan parameter enable-chat-api-proto per profil yang nonaktif secara bawaan. Saat parameter ini mati, pesan MESSAGE yang memilih protokol api ditolak dengan respons 403 dan dicatat di log beserta sumber dan perintah yang diminta. Catatan log ini berguna untuk melihat percobaan serangan setelah pembaruan terpasang.
Rilis sebelumnya, 1.11.2 pada 9 Agustus 2026, membawa pengetatan keamanan di banyak modul. Menurut Rescana, 20 advisori lain yang terbit bersamaan diperbaiki di versi itu, dan semuanya ikut terbawa di 1.11.3.
Celah lain dalam gelombang advisori yang sama
SignalWire menerbitkan sejumlah advisori lain pada saat yang sama. Dua di antaranya juga berskor kritis 9,1, tetapi belum dilaporkan dieksploitasi. CVE-2026-116790 menyangkut pemeriksaan integritas ICE/STUN pada panggilan WebRTC, dan perbaikannya harus diaktifkan sendiri lewat variabel ice_verify_message_integrity. CVE-2026-116785 menyangkut endpoint WebSocket di modul mod_xml_rpc yang hanya terbuka bila modul itu dipakai.
Ada pula CVE-2026-116786 berskor 8,8 pada penanganan SIP REFER yang membutuhkan akun dan aktif secara bawaan. Rescana menyebut mitigasinya adalah disable-transfer=true pada profil terdampak, dengan konsekuensi fitur transfer panggilan dari SIP ikut mati. Beberapa perlindungan baru tersebut perlu dinyalakan sendiri setelah pembaruan terpasang.
Apa artinya bagi pengelola pusat kontak?
Banyak layanan publik bergantung pada telepon: layanan pengaduan di dinas, pusat panggilan rumah sakit, hingga pusat kontak bank dan perusahaan. Bila mesinnya FreeSWITCH yang belum diperbarui, penyerang dapat menguasai server, membaca kredensial trunk telepon, atau mengendalikan panggilan. Bagi instansi, dampaknya menyentuh kepercayaan warga terhadap kanal layanan yang mereka pakai sehari-hari.
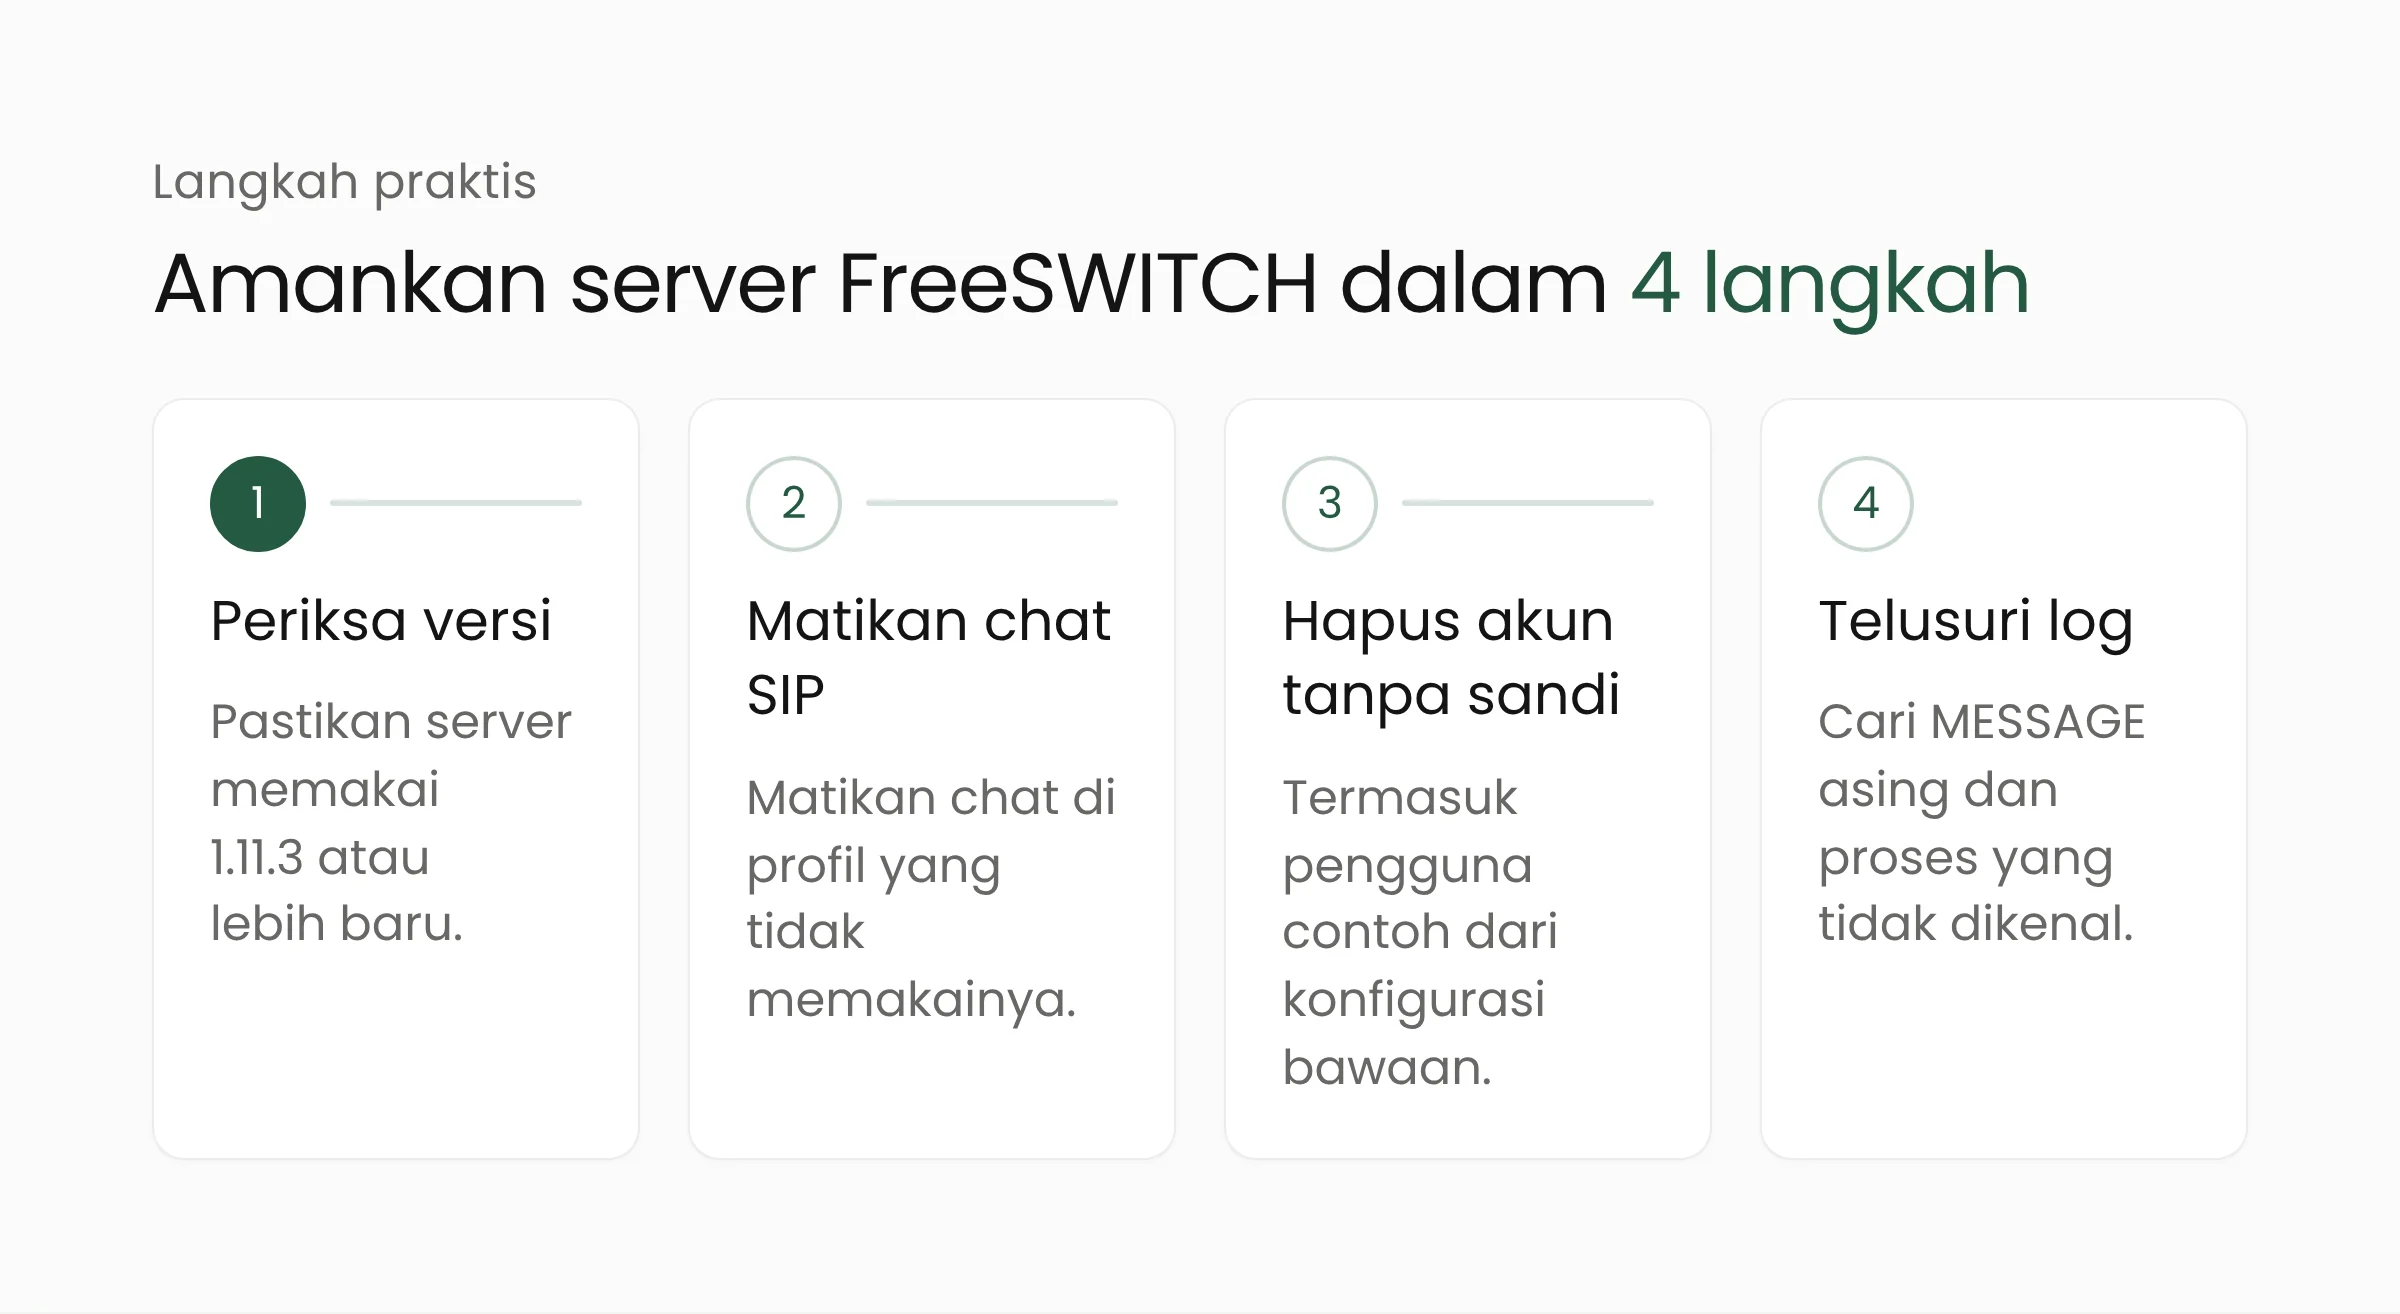
Langkah berikut dapat dikerjakan sekarang oleh tim TI atau vendor yang memegang server telepon.
- Periksa versi. Pastikan setiap server FreeSWITCH, termasuk server cadangan dan server uji yang terhubung ke internet, memakai 1.11.3 atau lebih baru.
- Matikan chat SIP yang tidak dipakai. Atur
enable-chatmenjadifalsedi setiap profil SIP yang tidak membutuhkan pesan teks. Menurut advisori, hanya langkah ini yang benar-benar menutup jalur serangan bila pembaruan belum dapat dipasang. - Hapus akun tanpa kata sandi. Cari pengguna di direktori yang tidak punya
passwordataua1-hash, termasuk pengguna contoh dari konfigurasi bawaan. Pastikan autentikasi MESSAGE tetap aktif, yang sudah menjadi bawaan sejak 1.10.7. - Biarkan
enable-chat-api-protomati. Parameter baru ini nonaktif secara bawaan. Aktifkan hanya bila ada kebutuhan yang jelas dan sumber pesannya tepercaya. - Telusuri log. Cari trafik MESSAGE masuk yang tidak lazim, aktivitas API yang tidak dapat dijelaskan, dan proses asing yang dijalankan oleh pengguna FreeSWITCH. Rescana menyarankan menelusuri log sejak server masih memakai versi rentan dengan chat aktif.
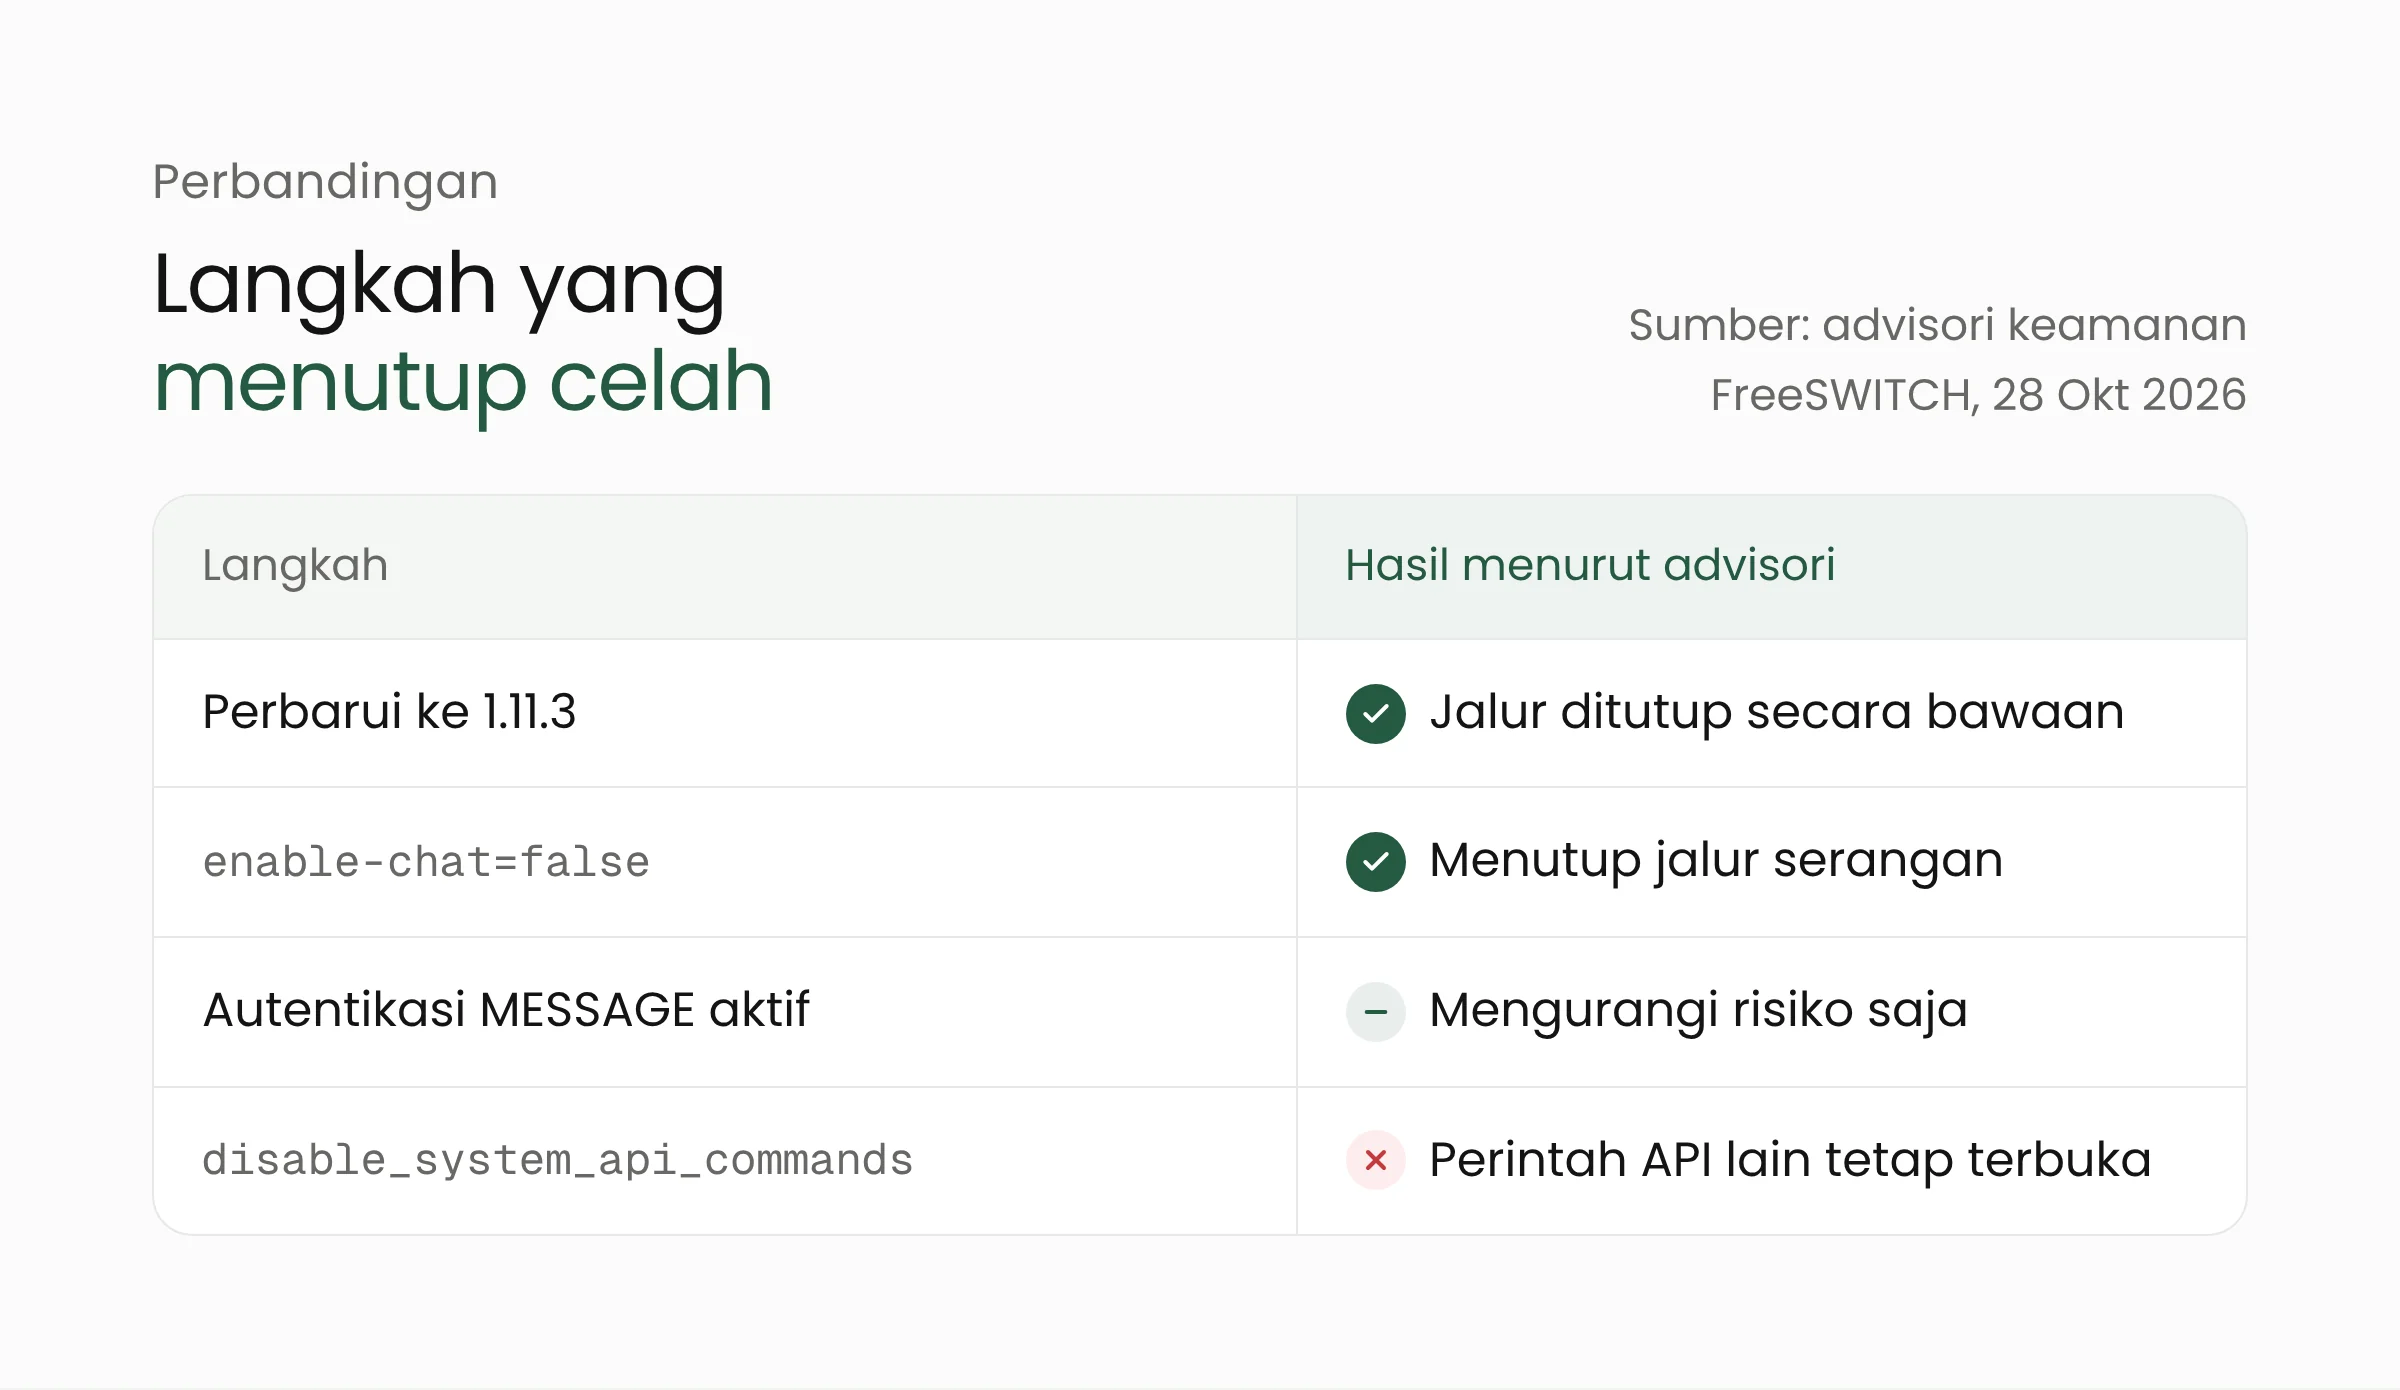
Langkah sementara lain punya keterbatasan. Opsi disable_system_api_commands=true hanya menghapus perintah API system, sehingga perintah API berbahaya lain tetap dapat dijangkau. Autentikasi MESSAGE juga hanya mengurangi risiko karena satu akun terdaftar sudah cukup untuk menyerang.
Banyak instansi tidak mengelola server teleponnya sendiri. Pusat kontak dinas sering dipasang oleh vendor dan berjalan bertahun-tahun tanpa pembaruan. Karena itu, minta vendor menyebutkan versi FreeSWITCH yang terpasang dan jadwal pembaruannya secara tertulis. Kebiasaan yang sama berguna untuk seluruh aset layanan publik digital, sebagaimana dibahas dalam solusi pemerintahan digital Merakit. Untuk inventaris sistem yang menghadap internet dan pengujian setelah pembaruan, layanan keamanan siber dapat membantu.
Pola ini mirip dengan celah PHP2Shell beberapa waktu lalu: perangkat lunak yang berjalan di balik layar sering luput dari jadwal pembaruan, padahal posisinya langsung menghadap internet.
Pertanyaan yang sering muncul
Apakah server saya aman bila tidak memakai fitur chat?
Belum tentu. Fitur chat aktif secara bawaan di profil contoh vanilla, sehingga server dapat menerima pesan MESSAGE walaupun tim Anda tidak pernah memakainya. Periksa nilai enable-chat di setiap profil SIP, lalu perbarui ke 1.11.3.
Bagaimana dengan sistem yang dibangun di atas FreeSWITCH?
Banyak platform PBX dan pusat kontak memakai FreeSWITCH sebagai mesinnya. Tanyakan kepada penyedia platform versi FreeSWITCH yang dibawa dan apakah pembaruan 1.11.3 sudah dimasukkan. Cari juga nomor CVE-2026-116779 di pengumuman keamanan penyedia tersebut.
Apakah pemblokiran alamat IP sudah cukup?
Tidak cukup sebagai satu-satunya perlindungan. Advisori menyebut ACL untuk trafik masuk tidak mencakup pesan MESSAGE. Pembatasan jaringan tetap berguna untuk mengurangi paparan, tetapi pembaruan dan pengaturan enable-chat tetap harus dikerjakan.
Penutup
Celah FreeSWITCH ini menjadi pengingat bahwa server telepon juga bagian dari permukaan serangan organisasi. Perbaikannya sudah tersedia sejak Agustus, sehingga langkah terpentingnya sederhana: pastikan versi 1.11.3 terpasang dan chat SIP yang tidak dipakai dimatikan. Bila tim Anda membutuhkan pendamping untuk memetakan dan menguji sistem telepon serta layanan publik digital, Merakit siap berdiskusi.
Sumber
- SignalWire: Inbound SIP MESSAGE can select the api chat proto and run FreeSWITCH API commands (GHSA-mg63-h38w-8p9p) (28 Oktober 2026)
- FreeSWITCH Releases di GitHub (v1.11.3, 28 Agustus 2026; v1.11.2, 9 Agustus 2026)
- Rescana: FreeSWITCH CVE-2026-116779, Critical SIP MESSAGE Flaw Exploited in the Wild, Fixed in 1.11.3 (29 Oktober 2026)
- Repositori resmi FreeSWITCH