Blog Keamanan Siber
Celah Brotli Kini Dieksploitasi, Periksa Python dan .NET
Daftar isi· 7 bagian
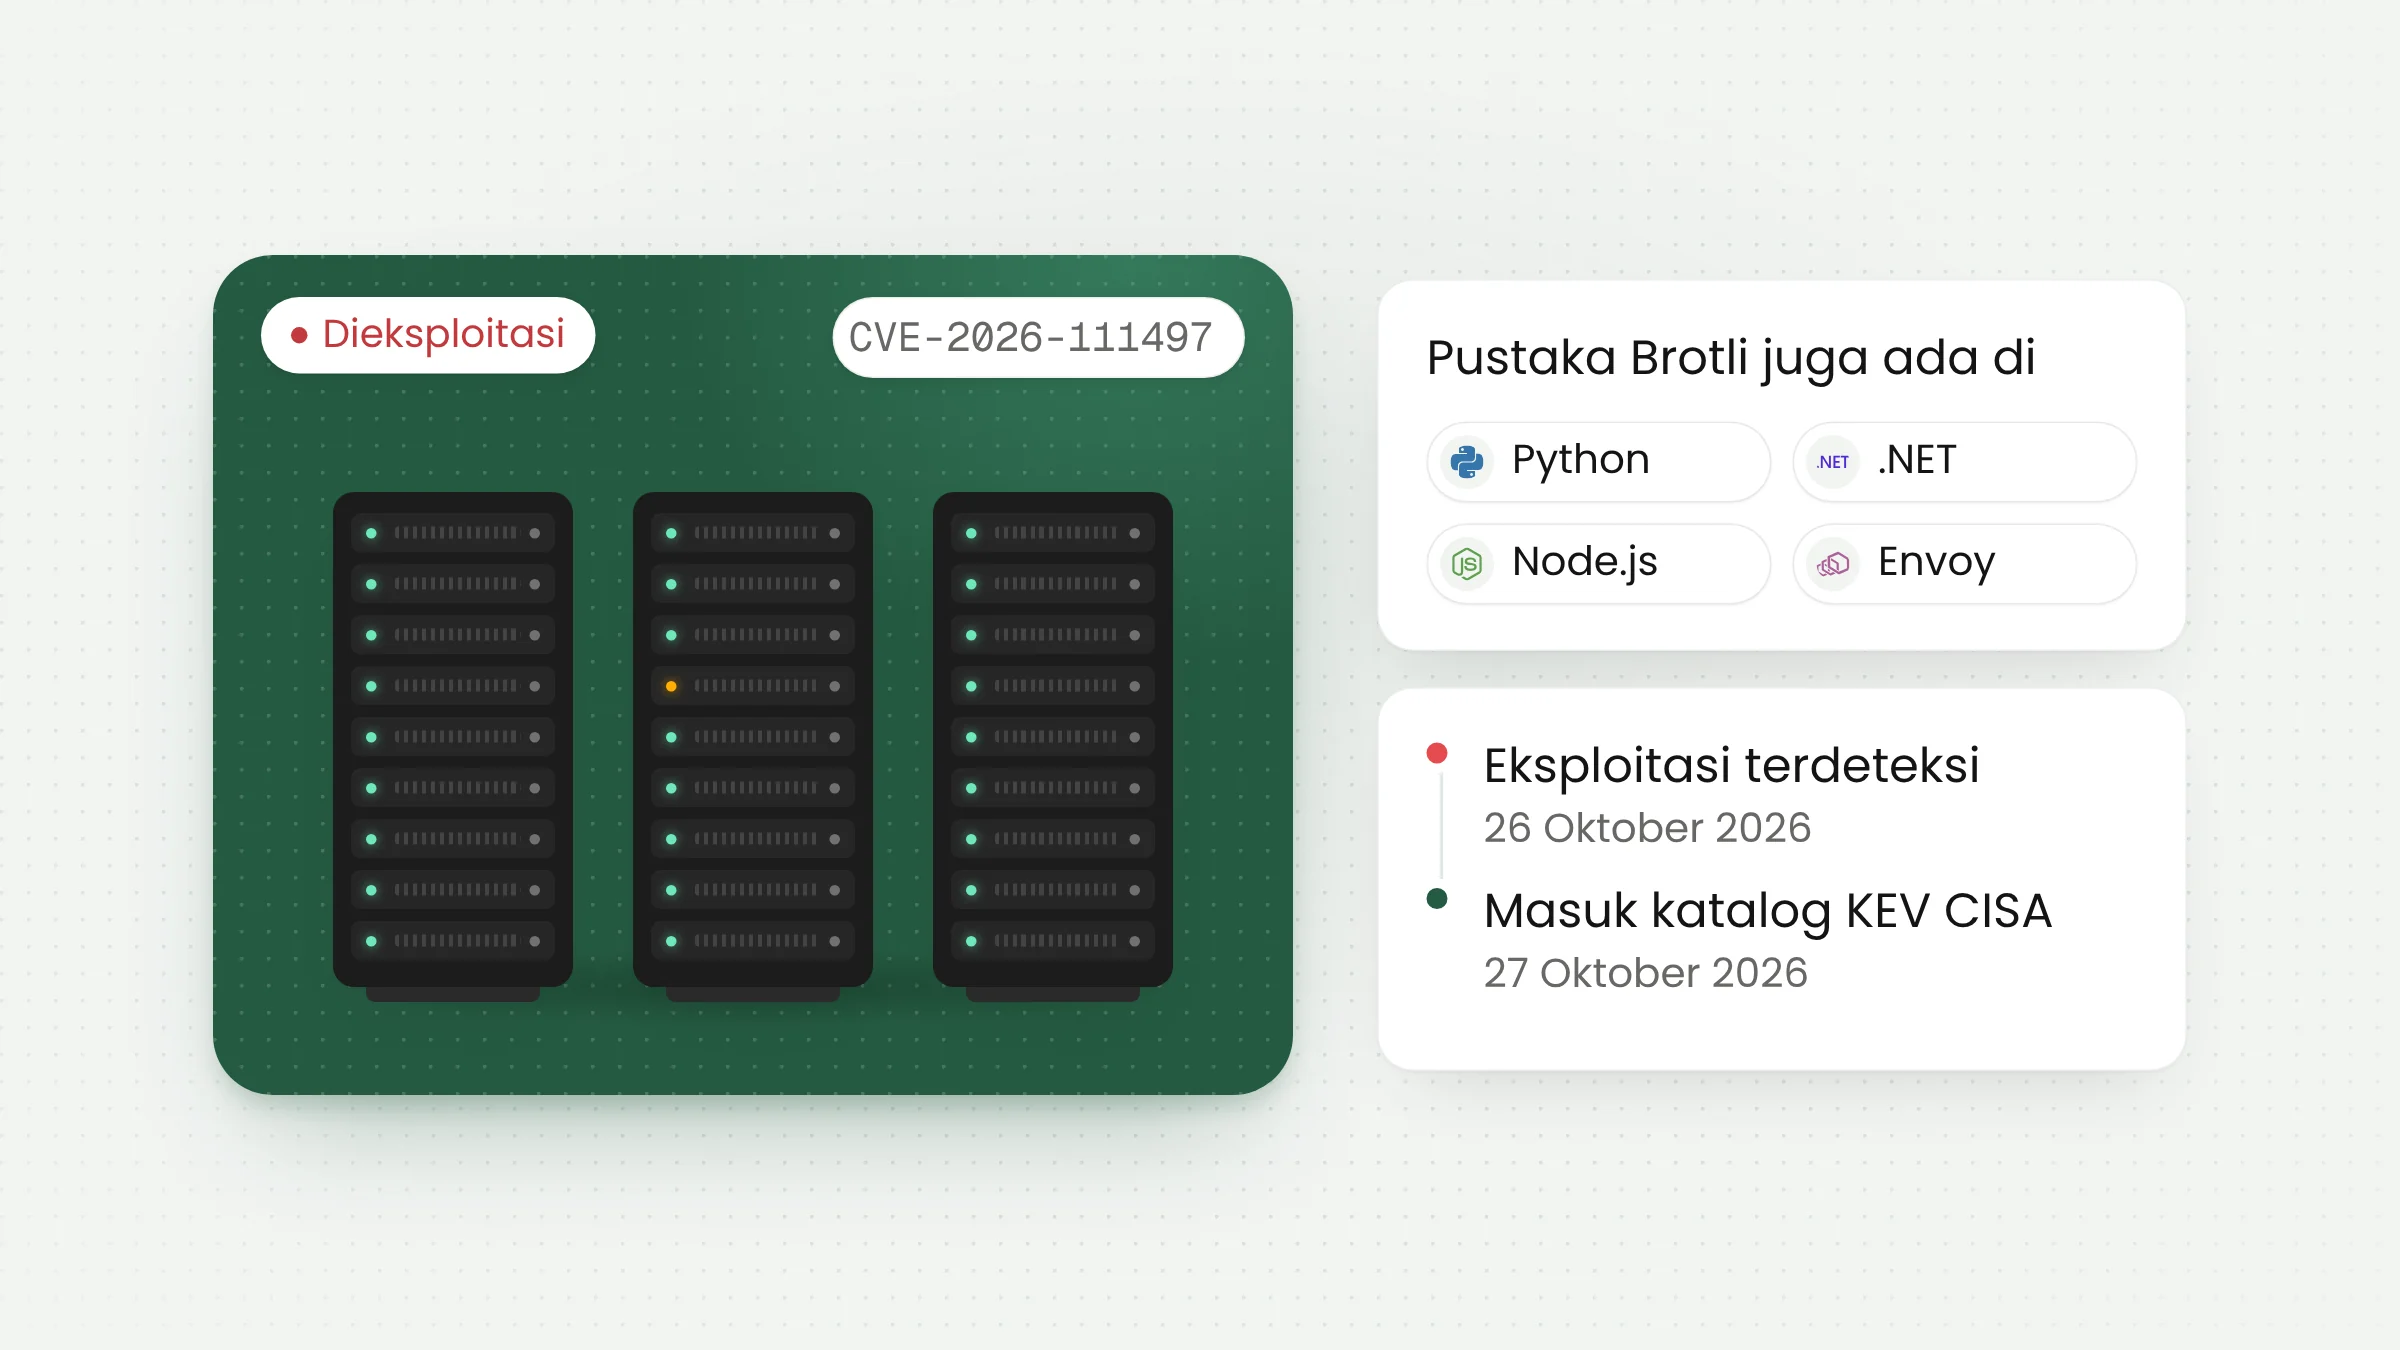
Celah Brotli dengan nomor CVE-2026-111497 kini dieksploitasi di internet. CISA memasukkannya ke katalog Known Exploited Vulnerabilities (KEV) pada 27 Oktober 2026, sehari setelah firma ELLIO mencatat trafik serangan. Celah ini berada di pustaka kompresi Brotli milik Google, sehingga Python, .NET, Envoy, dan firewall PAN-OS ikut perlu diperiksa.
Status terbaru setelah masuk katalog KEV
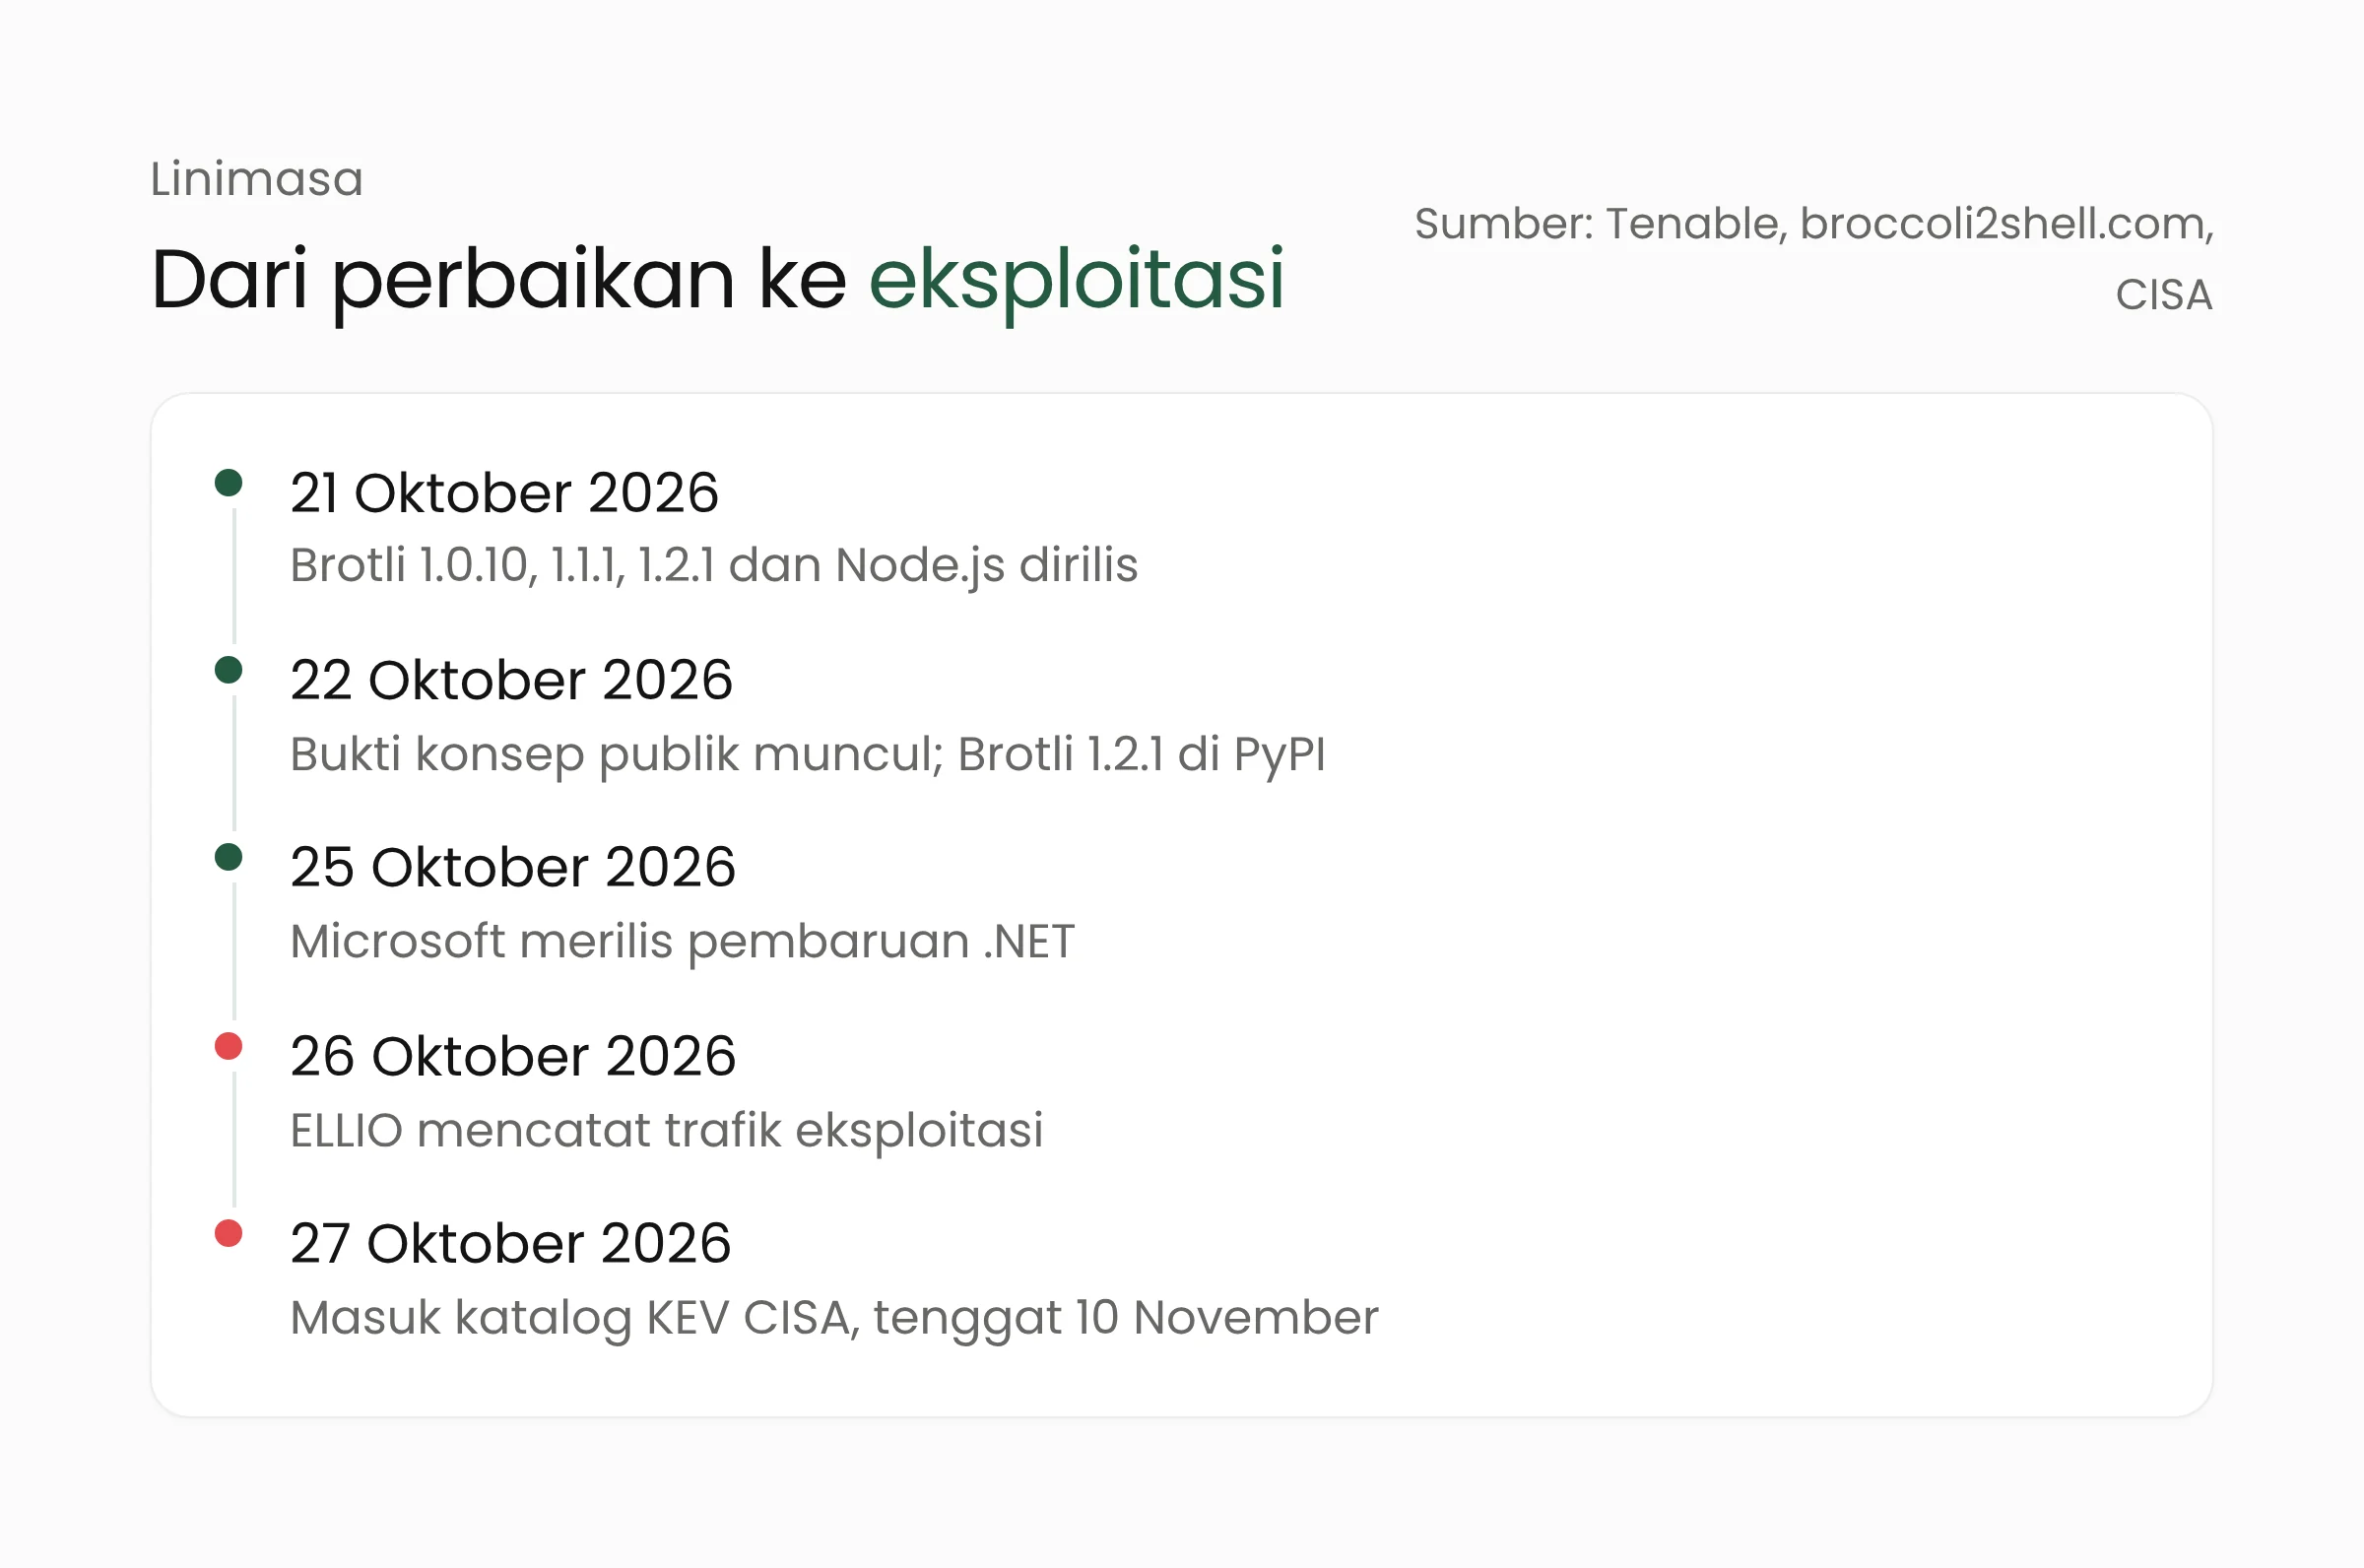
Ketika Merakit membahas celah Brotli di Node.js pada 24 Oktober, belum ada laporan eksploitasi di dunia nyata. Keadaan berubah dalam dua hari. Menurut situs pelacak independen broccoli2shell.com, ELLIO melaporkan trafik eksploitasi yang memakai bukti konsep publik pada 26 Oktober. Keesokan harinya, CISA mengumumkan bahwa celah ini masuk katalog KEV berdasarkan bukti eksploitasi aktif.
Katalog KEV adalah daftar celah yang terbukti dipakai penyerang. Instansi sipil federal Amerika Serikat wajib menutupnya sebelum tenggat, yang menurut Tenable dan broccoli2shell.com jatuh pada 10 November 2026. Aturan itu tidak berlaku bagi organisasi di Indonesia, tetapi banyak tim keamanan memakai katalog yang sama sebagai daftar prioritas pembaruan.
Tingkat keberhasilan serangan masih diperdebatkan. Tenable mencatat bahwa ELLIO melihat percobaan terhadap Node.js 24.22.0 di arsitektur x86-64, dan Tenable sendiri belum mengonfirmasinya. Menurut data ELLIO yang dikutip Tenable, sebagian besar dari 400 percobaan di laboratorium hanya membuat proses pekerja macet, dan permintaan serangan yang tertangkap di internet tidak menghasilkan akses shell dalam 50 kali uji. Proses yang macet tetap berarti layanan terganggu.
Masalahnya ada di pustaka Brotli
Brotli adalah format kompresi yang lazim dipakai untuk memperkecil halaman web dan respons API. Kesalahannya ada di dekoder Brotli versi C, yaitu bagian yang membuka data terkompresi. Menurut GitHub Advisory, data yang sengaja dirusak dapat memicu penulisan memori di luar batas tanpa autentikasi. Akibatnya beragam: proses berhenti, isi memori bocor, hingga potensi eksekusi kode.
Google sebagai penerbit CVE memberi skor 9,2 (Critical) dengan CVSS versi 4.0. Red Hat menilainya lebih rendah, yaitu Important dengan skor 8,1 pada CVSS 3.1, karena menganggap serangan yang andal sulit dicapai. Red Hat juga menyebut perlindungan bawaan sistem seperti ASLR dan SELinux mempersulit eksekusi kode, tetapi tidak mencegah proses macet.
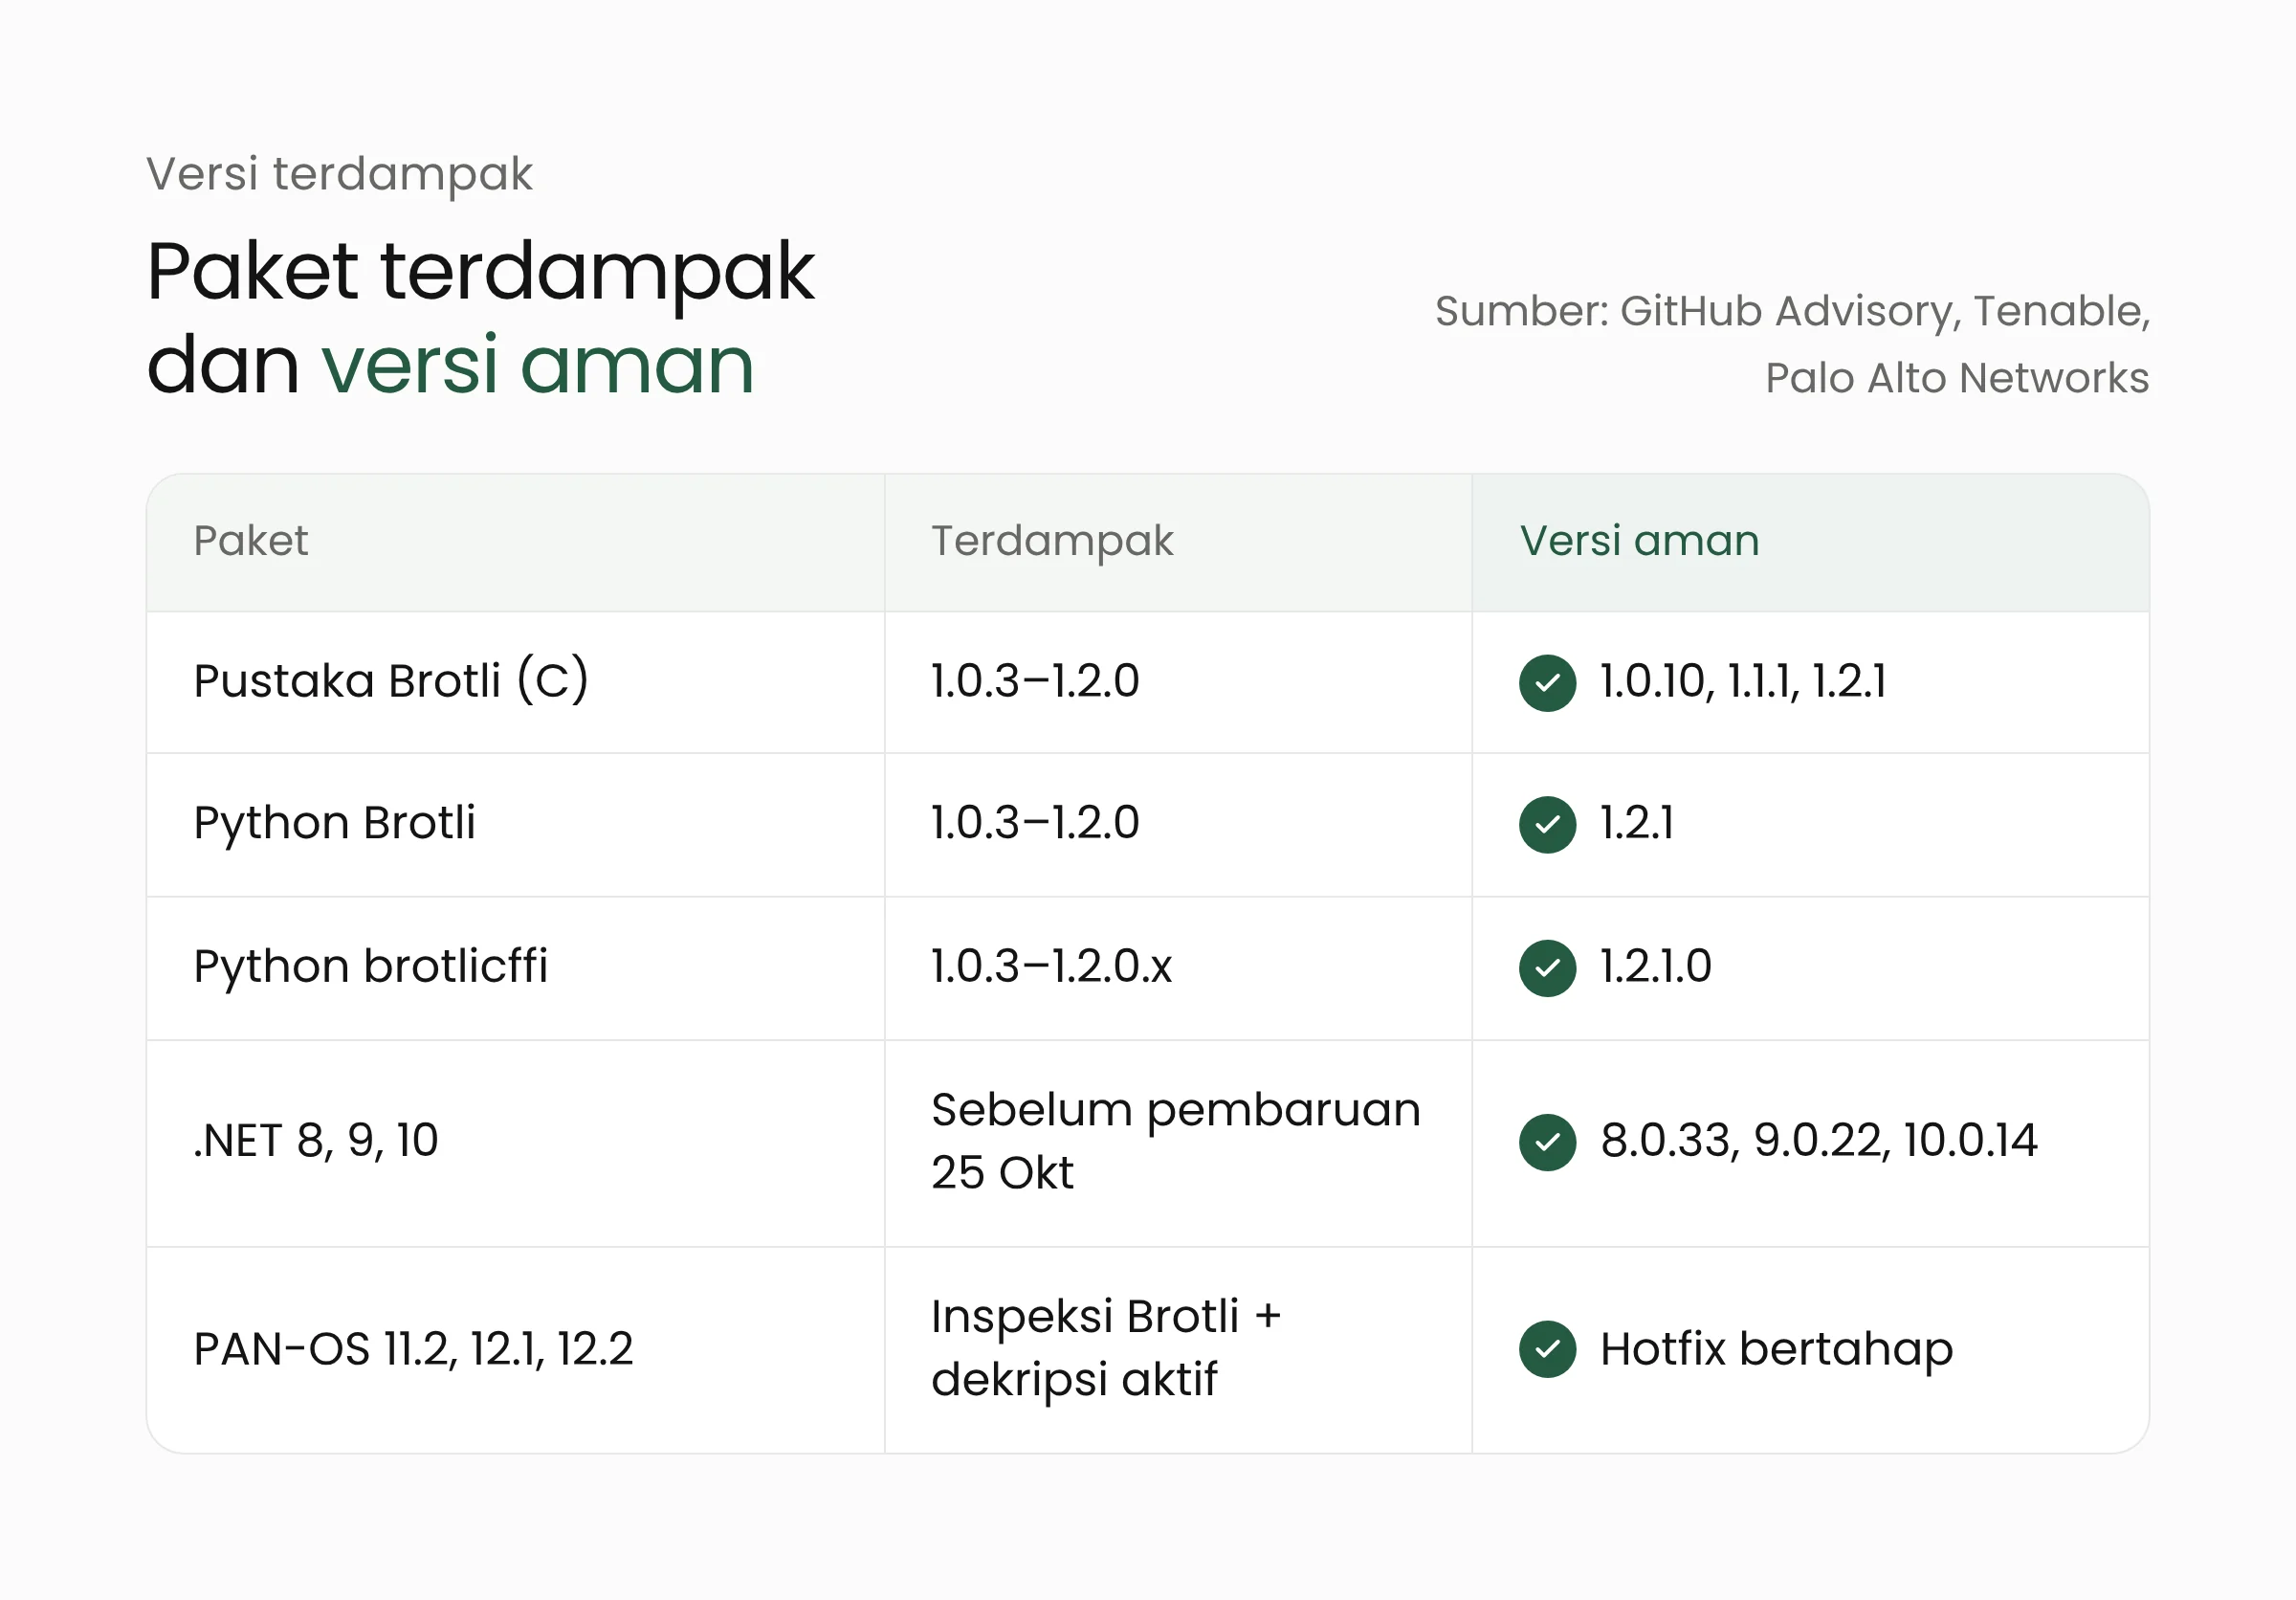
Versi pustaka yang terdampak adalah 1.0.3 sampai 1.2.0. Perbaikannya tersedia di 1.0.10, 1.1.1, dan 1.2.1. Tenable mencatat bahwa perbaikan ini sebenarnya sudah masuk kode sumber Brotli sejak 27 Februari 2026, tetapi versi rilisnya baru terbit pada 21 Oktober bersamaan dengan pengumuman Node.js.
Karena Brotli tertanam di banyak perangkat lunak, cakupannya luas. Christiaan Beek dari Rapid7 mengingatkan dalam wawancara dengan CyberScoop, “Attackers don’t care about CVSS scores.” Menurutnya, prioritas sebaiknya ditentukan oleh sistem yang dapat disusupi penyerang. Dalam laporan yang sama, Wiz menyebut 91 persen lingkungan cloud memiliki sumber daya yang rentan terhadap celah ini.
Perangkat lunak yang ikut terdampak
Setiap perangkat lunak yang membawa salinan Brotli sendiri perlu pembaruan masing-masing. Berikut yang paling relevan bagi tim TI di Indonesia, berdasarkan data Tenable, broccoli2shell.com, dan advisori vendor.
Python
Paket pip Brotli versi 1.0.3 sampai 1.2.0 terdampak dan diperbaiki di 1.2.1, sedangkan brotlicffi diperbaiki di 1.2.1.0. Keduanya terbit di PyPI pada 22 dan 23 Oktober. Risikonya sering tidak terlihat: pustaka HTTP populer seperti requests, urllib3, httpx, dan aiohttp dapat membuka respons Brotli secara otomatis bila paket tersebut terpasang. Skrip pengambil data, crawler, dan pipeline analitik yang mengunduh data dari situs luar termasuk jalur yang paling mudah dijangkau penyerang.
.NET
Microsoft merilis .NET 8.0.33, 9.0.22, dan 10.0.14 pada 25 Oktober. Menurut Tenable, aplikasi tidak otomatis terbuka hanya karena paketnya terpasang, sebab dekompresi permintaan di ASP.NET Core dan dekompresi respons di HttpClient nonaktif secara bawaan. .NET Framework tidak terdampak. Aplikasi NativeAOT dan aplikasi self-contained perlu dibangun ulang karena membawa salinan pustakanya sendiri.
Envoy, Istio, dan Bun
Envoy diperbaiki di 1.36.12, 1.37.8, 1.38.6, 1.39.3, dan 1.40.0, sedangkan Istio di 1.29.9, 1.30.6, dan 1.31.2. Keduanya hanya terbuka bila filter dekompresi Brotli diaktifkan. Bun diperbaiki di versi 1.4.4.
PHP di Windows
Build resmi PHP untuk Windows membawa Brotli. PHP merilis build 8.2.35-1, 8.3.36-1, 8.4.27-1, dan 8.5.12-1 pada 26 Oktober. Ekstensi brotli untuk PHP diperbaiki di versi 0.21.1.
Firewall Palo Alto Networks
Palo Alto Networks menyatakan PAN-OS 11.2, 12.1, dan 12.2 terdampak hanya pada firewall PA-Series dan VM-Series yang mengaktifkan inspeksi Brotli bersama dekripsi TLS. Fitur itu nonaktif secara bawaan. Antarmuka manajemen tidak terdampak, begitu pula PAN-OS 11.1 dan 10.2. Hotfix dirilis bertahap, misalnya 12.2.4-h1 untuk jalur 12.2. Per 28 Oktober, Palo Alto menyatakan belum mengetahui adanya eksploitasi berbahaya terhadap produknya.
Pustaka sistem Linux
Banyak program memakai pustaka Brotli milik sistem operasi. Red Hat mencatat bahwa Node.js di RHEL 10 serta .NET 9 dan yang lebih baru di RHEL memakai pustaka sistem, sehingga paket brotli dari distribusi harus diperbarui. Menurut Sysdig, Debian 12 dan 13 sudah menyediakan paket yang diperbaiki. Program yang sedang berjalan baru memakai pustaka baru setelah dimulai ulang.
Beberapa proyek belum merilis perbaikan. Per 28 Oktober, broccoli2shell.com mencatat DuckDB dan build Apache Arrow yang membawa Brotli 1.0.9 masih terdampak.
Apa artinya bagi organisasi Anda?
Pengelola sistem di bank, perusahaan fintech, toko daring, maupun dinas sering memakai lebih dari satu komponen di atas sekaligus: gerbang API berbasis Envoy, layanan .NET, dan skrip Python untuk laporan. Pembaruan Node.js minggu lalu belum menutup semuanya. Langkah berikut dapat dikerjakan sekarang.
- Cari salinan Brotli di semua server dan image. Jalankan
pip show Brotli brotlicffidi lingkungan Python,dpkg -l | grep -i brotlidi Debian atau Ubuntu,rpm -qa | grep -i brotlidi RHEL, danapk info -v | grep -i brotlidi Alpine. Untuk melihat proses yang sedang memuat dekoder, broccoli2shell.com menyarankansudo grep -l brotlidec /proc/*/maps. Lakukan pemeriksaan yang sama di dalam image kontainer. - Perbarui paket sesuai daftar di atas. Untuk Python, pasang
Brotli1.2.1 ataubrotlicffi1.2.1.0. Untuk pustaka sistem, pasang paket dari distribusi Anda. - Mulai ulang proses dan tugas terjadwal. Tenable menegaskan bahwa pembaruan tidak menjangkau kode yang sudah berjalan. Bangun ulang image kontainer dan pasang ulang aplikasinya.
- Pasang penahan sementara bila pembaruan tertunda. Tolak permintaan bertajuk
Content-Encoding: brdi proxy, penyeimbang beban, atau WAF. Untuk Python, Tenable dan broccoli2shell.com menyarankan mencopotBrotlidanbrotlicffisampai versi perbaikan terpasang. Pengguna PAN-OS dapat menonaktifkan inspeksi Brotli dengan perintahset system setting brotli-encoding disable. - Pantau tanda serangan. Sysdig menyarankan memantau proses yang tiba-tiba macet lalu menjalankan program lain, serta koneksi keluar yang tidak lazim dari server web.
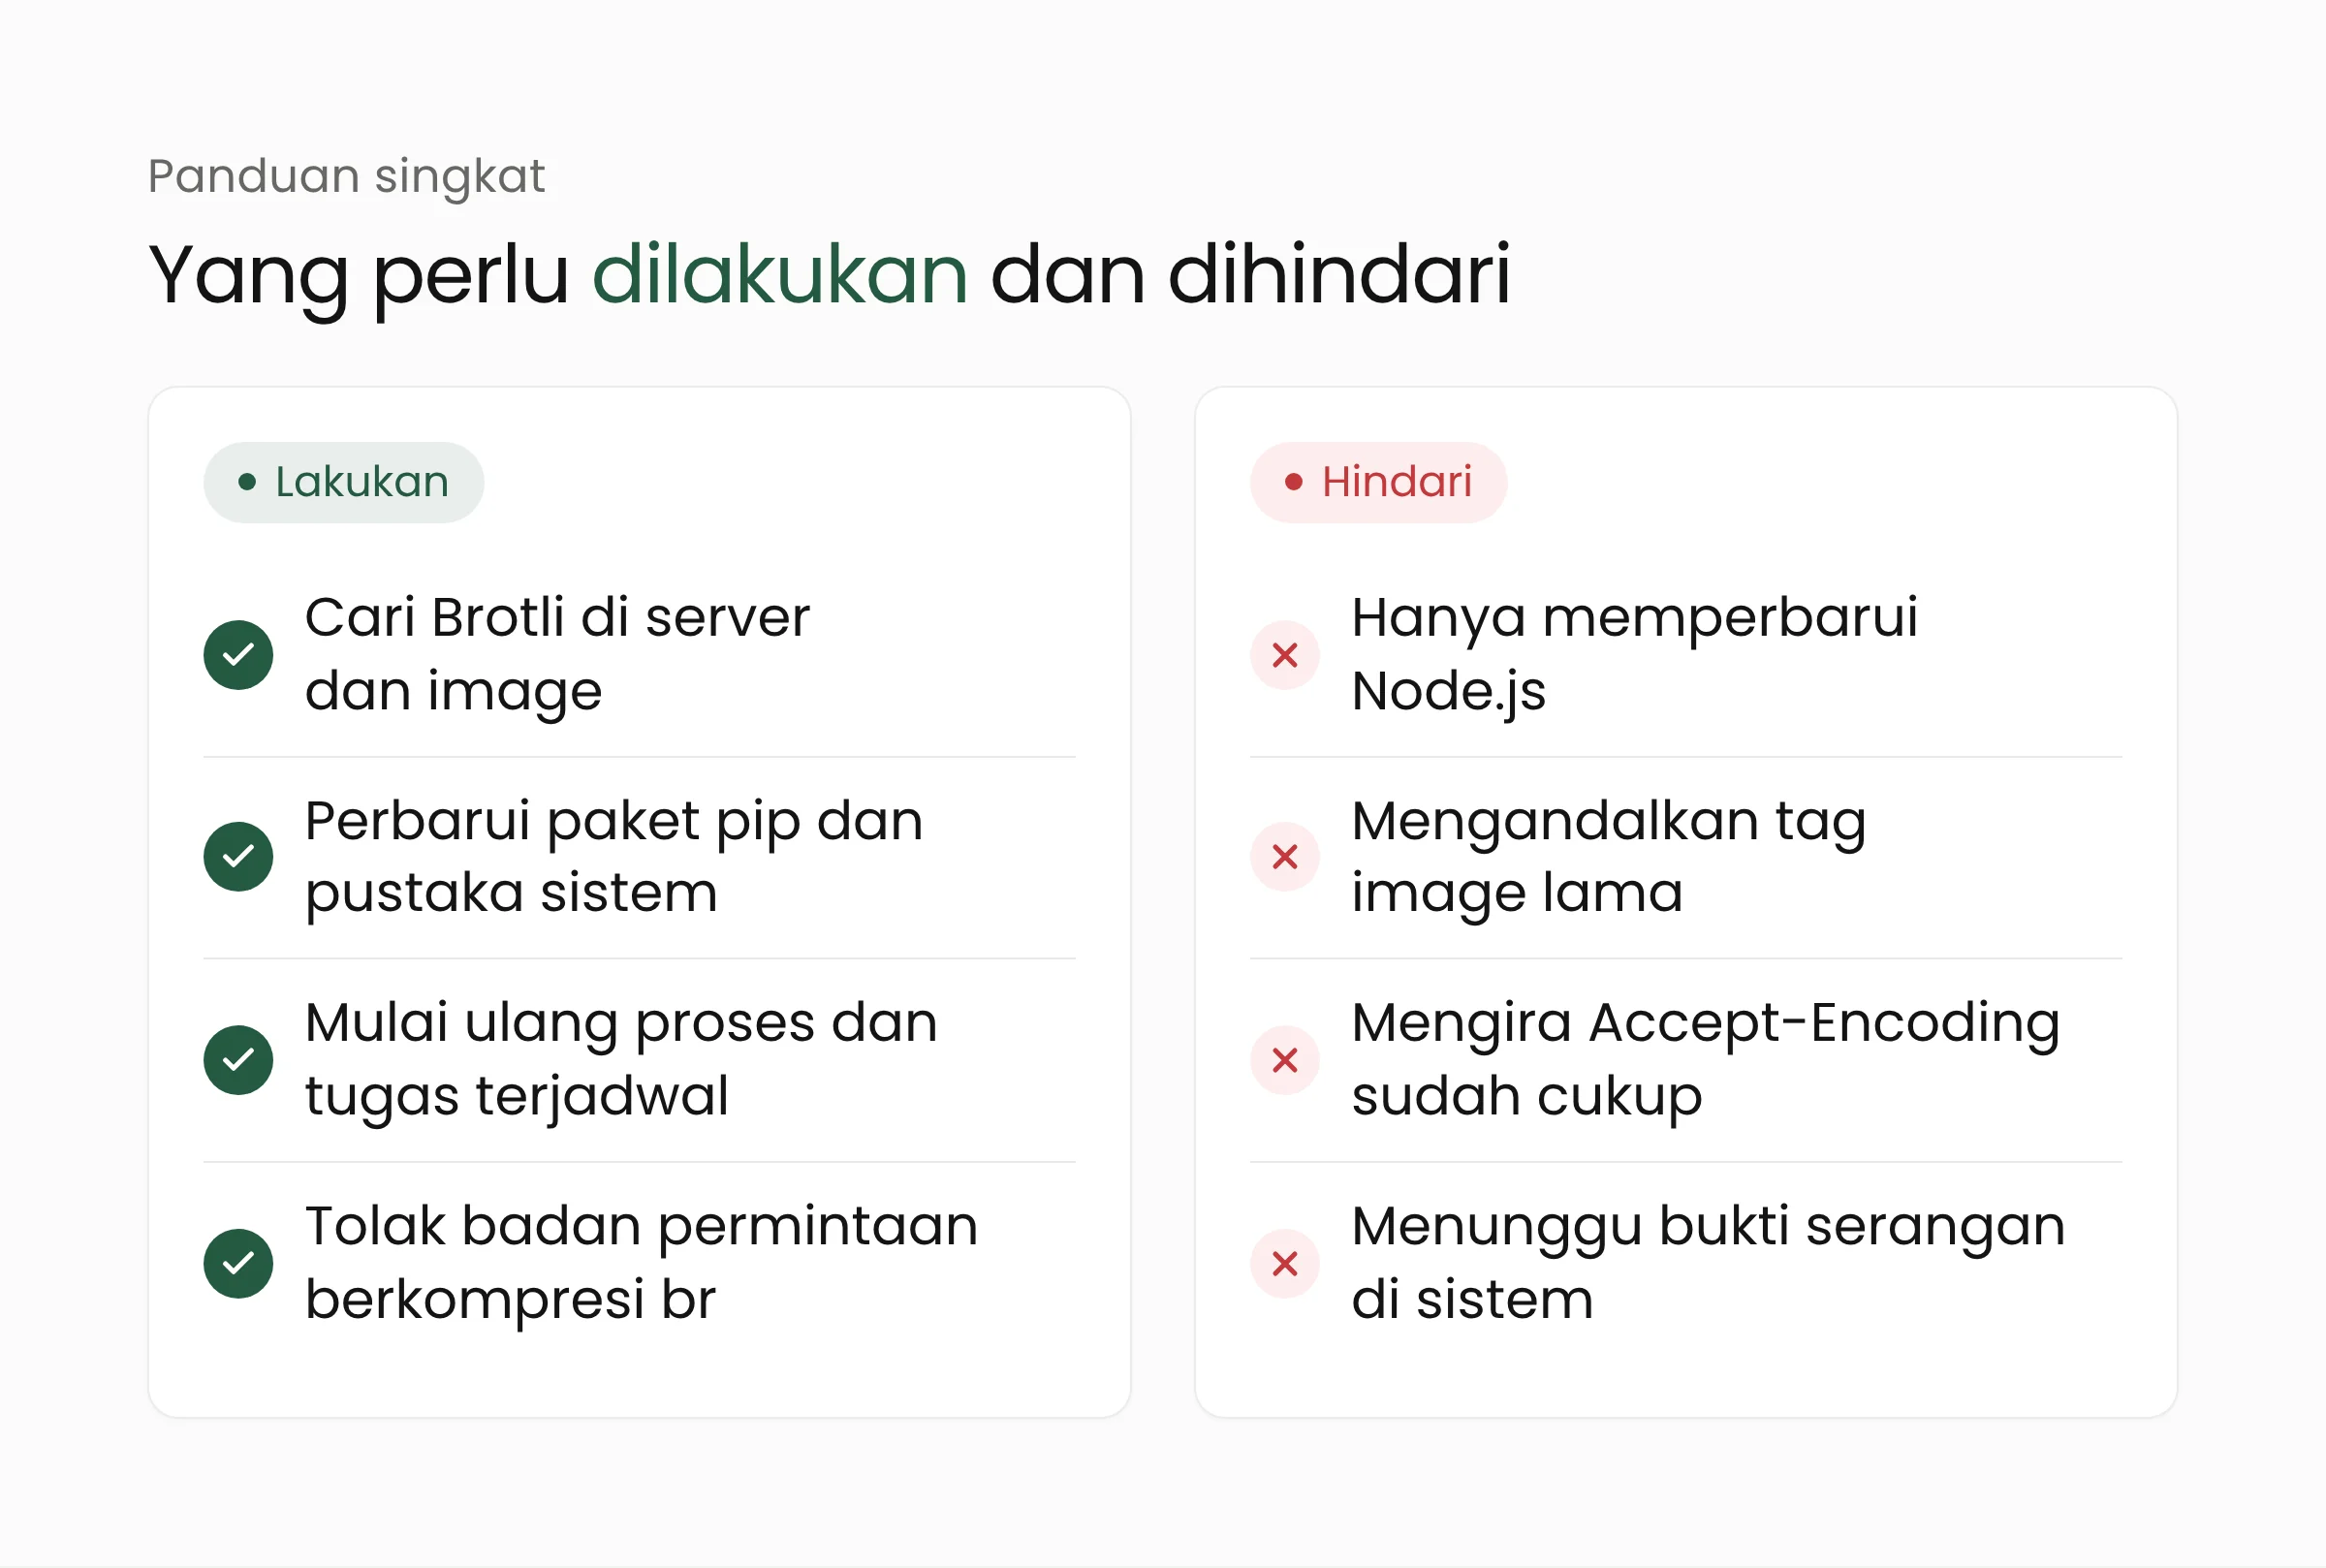
Menghapus br dari tajuk Accept-Encoding tidak cukup untuk melindungi jalur keluar. Menurut broccoli2shell.com, langkah itu hanya membantu sedikit, dan satu-satunya perlindungan menyeluruh adalah memperbarui runtime atau pustakanya. Tim yang mengelola banyak pipeline data dapat memasukkan pemeriksaan versi paket ke proses rilis rutin, misalnya saat menata ulang alur kerja bersama layanan analitik data. Untuk inventaris sistem yang menghadap internet dan pengujian hasil pembaruan, layanan keamanan siber dapat membantu.
Pertanyaan yang sering muncul
Apakah saya aman bila sudah memperbarui Node.js?
Untuk Node.js, ya, selama versinya 22.23.4, 24.22.1, atau 26.12.1 dan prosesnya sudah dimulai ulang. Namun, server yang sama dapat menyimpan salinan Brotli lain di paket Python, aplikasi .NET, atau pustaka sistem. Masing-masing perlu diperiksa.
Apakah firewall dan perangkat jaringan ikut terdampak?
Sebagian. Palo Alto Networks mengonfirmasi PAN-OS terdampak bila inspeksi Brotli dan dekripsi TLS aktif. Untuk perangkat dari vendor lain, periksa advisori resmi masing-masing vendor dengan mencari nomor CVE-2026-111497.
Seberapa besar peluang serangan berhasil?
Hasil uji ELLIO menunjukkan eksploitasi belum andal dan lebih sering membuat proses macet. CISA tetap memasukkannya ke katalog KEV karena ada bukti eksploitasi aktif. Proses yang macet berulang kali sudah cukup mengganggu layanan, sehingga pembaruan tetap perlu didahulukan.
Penutup
Celah Brotli menunjukkan bahwa satu pustaka kecil dapat tersebar di runtime, paket bahasa pemrograman, proxy, hingga firewall. Mulailah dari daftar salinan Brotli di seluruh server dan image Anda, lalu perbarui dan mulai ulang yang terdampak. Bila tim Anda membutuhkan pendamping untuk memetakan dan menguji pembaruan, Merakit siap berdiskusi.
Sumber
- CISA: CISA Adds Two Known Exploited Vulnerabilities to Catalog (27 Oktober 2026)
- Tenable: Brotli2Shell, Frequently Asked Questions for Google Brotli Decoder (CVE-2026-111497) (26 Oktober 2026, diperbarui 28 Oktober 2026)
- GitHub Advisory GHSA-9v8h-qqgm-4m35 (22 Oktober 2026)
- Palo Alto Networks: CVE-2026-111497 Portfolio Status (26 Oktober 2026, diperbarui 28 Oktober 2026)
- Red Hat: CVE-2026-111497
- CyberScoop: Experts temper emergency-level alarms over critical Brotli defect (26 Oktober 2026)
- Sysdig: Node2Shell (CVE-2026-111497), Detecting the Node.js Brotli RCE (24 Oktober 2026, diperbarui 28 Oktober 2026)
- broccoli2shell.com: Brotli decoder RCE (CVE-2026-111497) (diperbarui 28 Oktober 2026)