Blog Keamanan Siber
Celah Nextcloud Collabora CODE: Perbarui ke 26.4.303
Daftar isi· 7 bagian
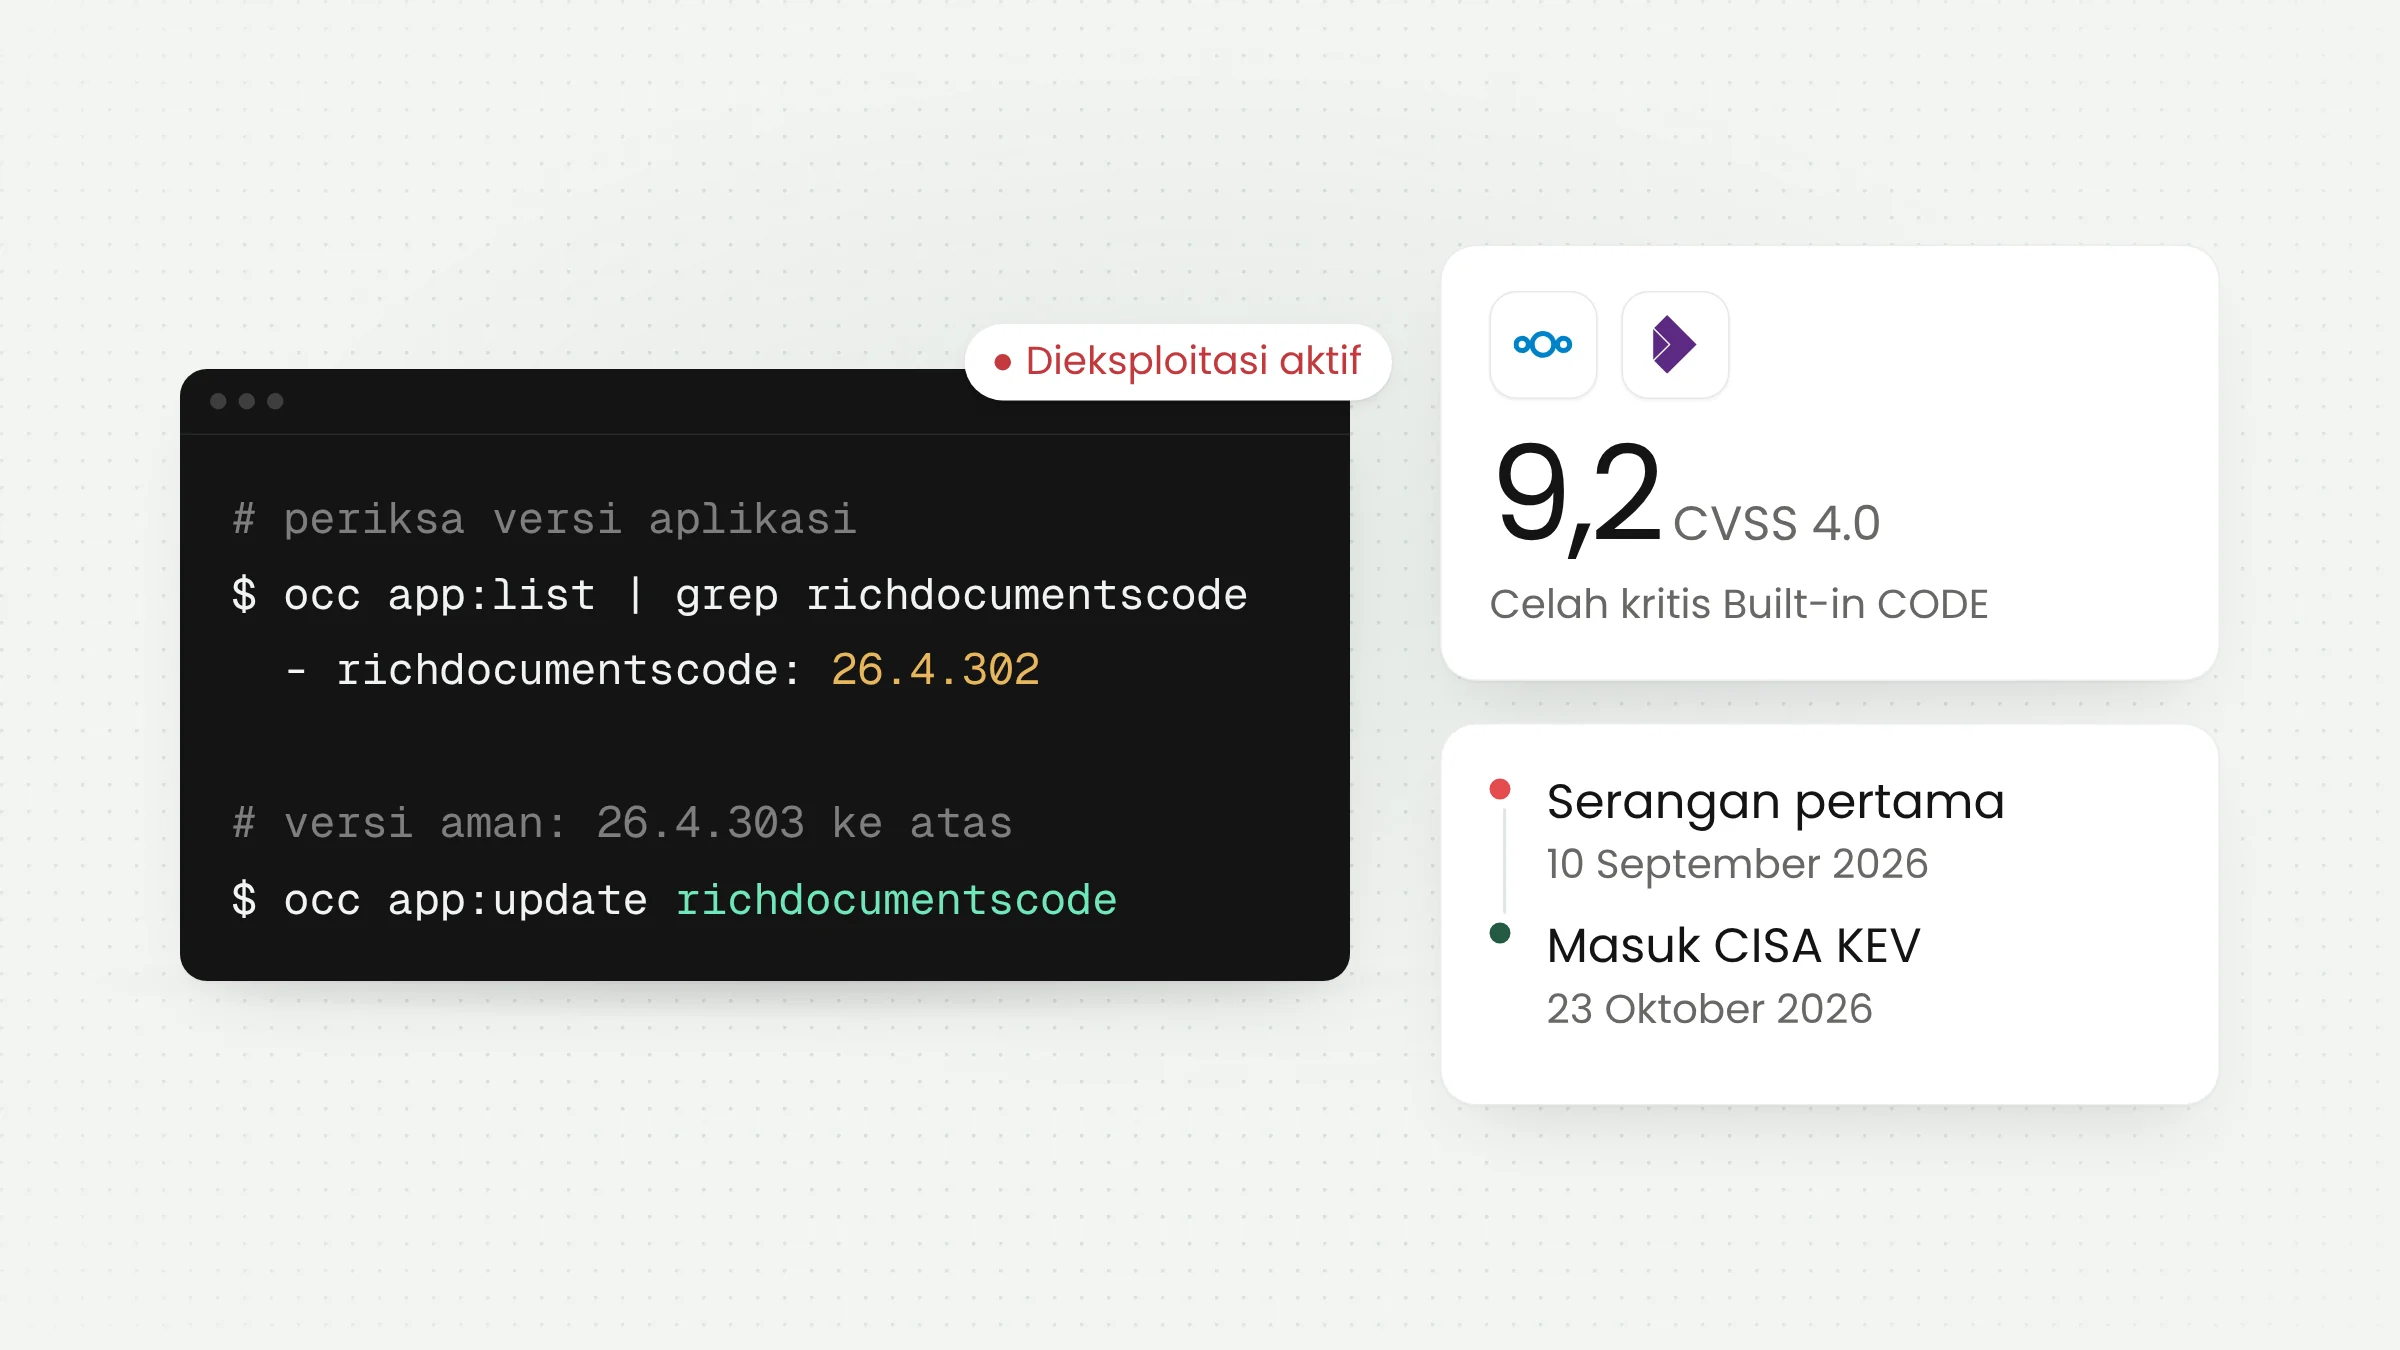
Celah Nextcloud pada aplikasi Collabora Online Built-in CODE Server, bernomor CVE-2026-110447, sudah dipakai penyerang untuk menanam web shell di server. Badan keamanan siber Amerika Serikat, CISA, memasukkannya ke katalog celah yang dieksploitasi pada 23 Oktober 2026. Versi aman adalah 26.4.303 ke atas, dan menonaktifkan aplikasi tidak cukup untuk menutupnya.
Apa yang terjadi pada aplikasi Built-in CODE
Nextcloud adalah perangkat lunak berbagi dan penyimpanan file yang dapat dipasang di server milik sendiri. Banyak organisasi memakainya agar dokumen tetap berada di infrastruktur mereka, misalnya kampus, sekolah, kantor pemerintah, dan perusahaan. Untuk menyunting dokumen langsung di peramban, Nextcloud memakai Collabora Online, paket perkantoran berbasis web.
Ada dua cara memasang Collabora. Cara yang dianjurkan untuk produksi adalah server Collabora Online terpisah. Cara lain adalah aplikasi opsional bernama Collabora Online - Built-in CODE Server (nama teknisnya richdocumentscode), yang menjalankan server dokumen kecil di dalam Nextcloud itu sendiri. Cara kedua ini praktis untuk pemasangan kecil, dan menurut Collabora bukan metode pemasangan yang mereka sarankan. Celah ini hanya ada pada aplikasi kedua tersebut.
Menurut advisori resmi Collabora yang terbit 14 Oktober 2026, masalahnya terletak pada berkas proxy.php di aplikasi itu. Satu permintaan dari internet dapat membuat sistem operasi menjalankan perintah dengan hak akun server web, tanpa perlu masuk ke Nextcloud. Jenis celah ini disebut injeksi perintah sistem operasi. Collabora memberinya skor CVSS 4.0 sebesar 9,2 dari 10, kategori kritis.
Ada satu syarat agar serangan berhasil. Server CODE bawaan harus sedang tidak berjalan, misalnya ketika kontainer dimulai ulang, ketika pembaruan dipasang, atau setelah server dokumen itu macet. Kondisi seperti itu lazim terjadi pada server yang dikelola tim kecil, sehingga syarat ini tidak dapat dijadikan alasan untuk menunda pembaruan.
The Hacker News menjelaskan akar masalahnya. Teks dari permintaan, termasuk alamat yang diminta, diteruskan ke perintah bash di dalam tanda kutip ganda. Akibatnya, potongan seperti $(...) di dalam alamat ikut dijalankan sebagai perintah. Perbaikan di versi 26.4.303 mengirim perintah itu sebagai satu argumen yang sudah diamankan.
Versi terdampak dan versi aman
Semua versi aplikasi Built-in CODE di bawah 26.4.303 terdampak. Perbaikan itu sebenarnya sudah dirilis pada 11 September 2026, sebulan sebelum advisori dan nomor CVE terbit. Catatan rilisnya saat itu hanya menyebut pembaruan paket CODE, sehingga banyak pengelola tidak tahu bahwa rilis tersebut menutup celah keamanan.
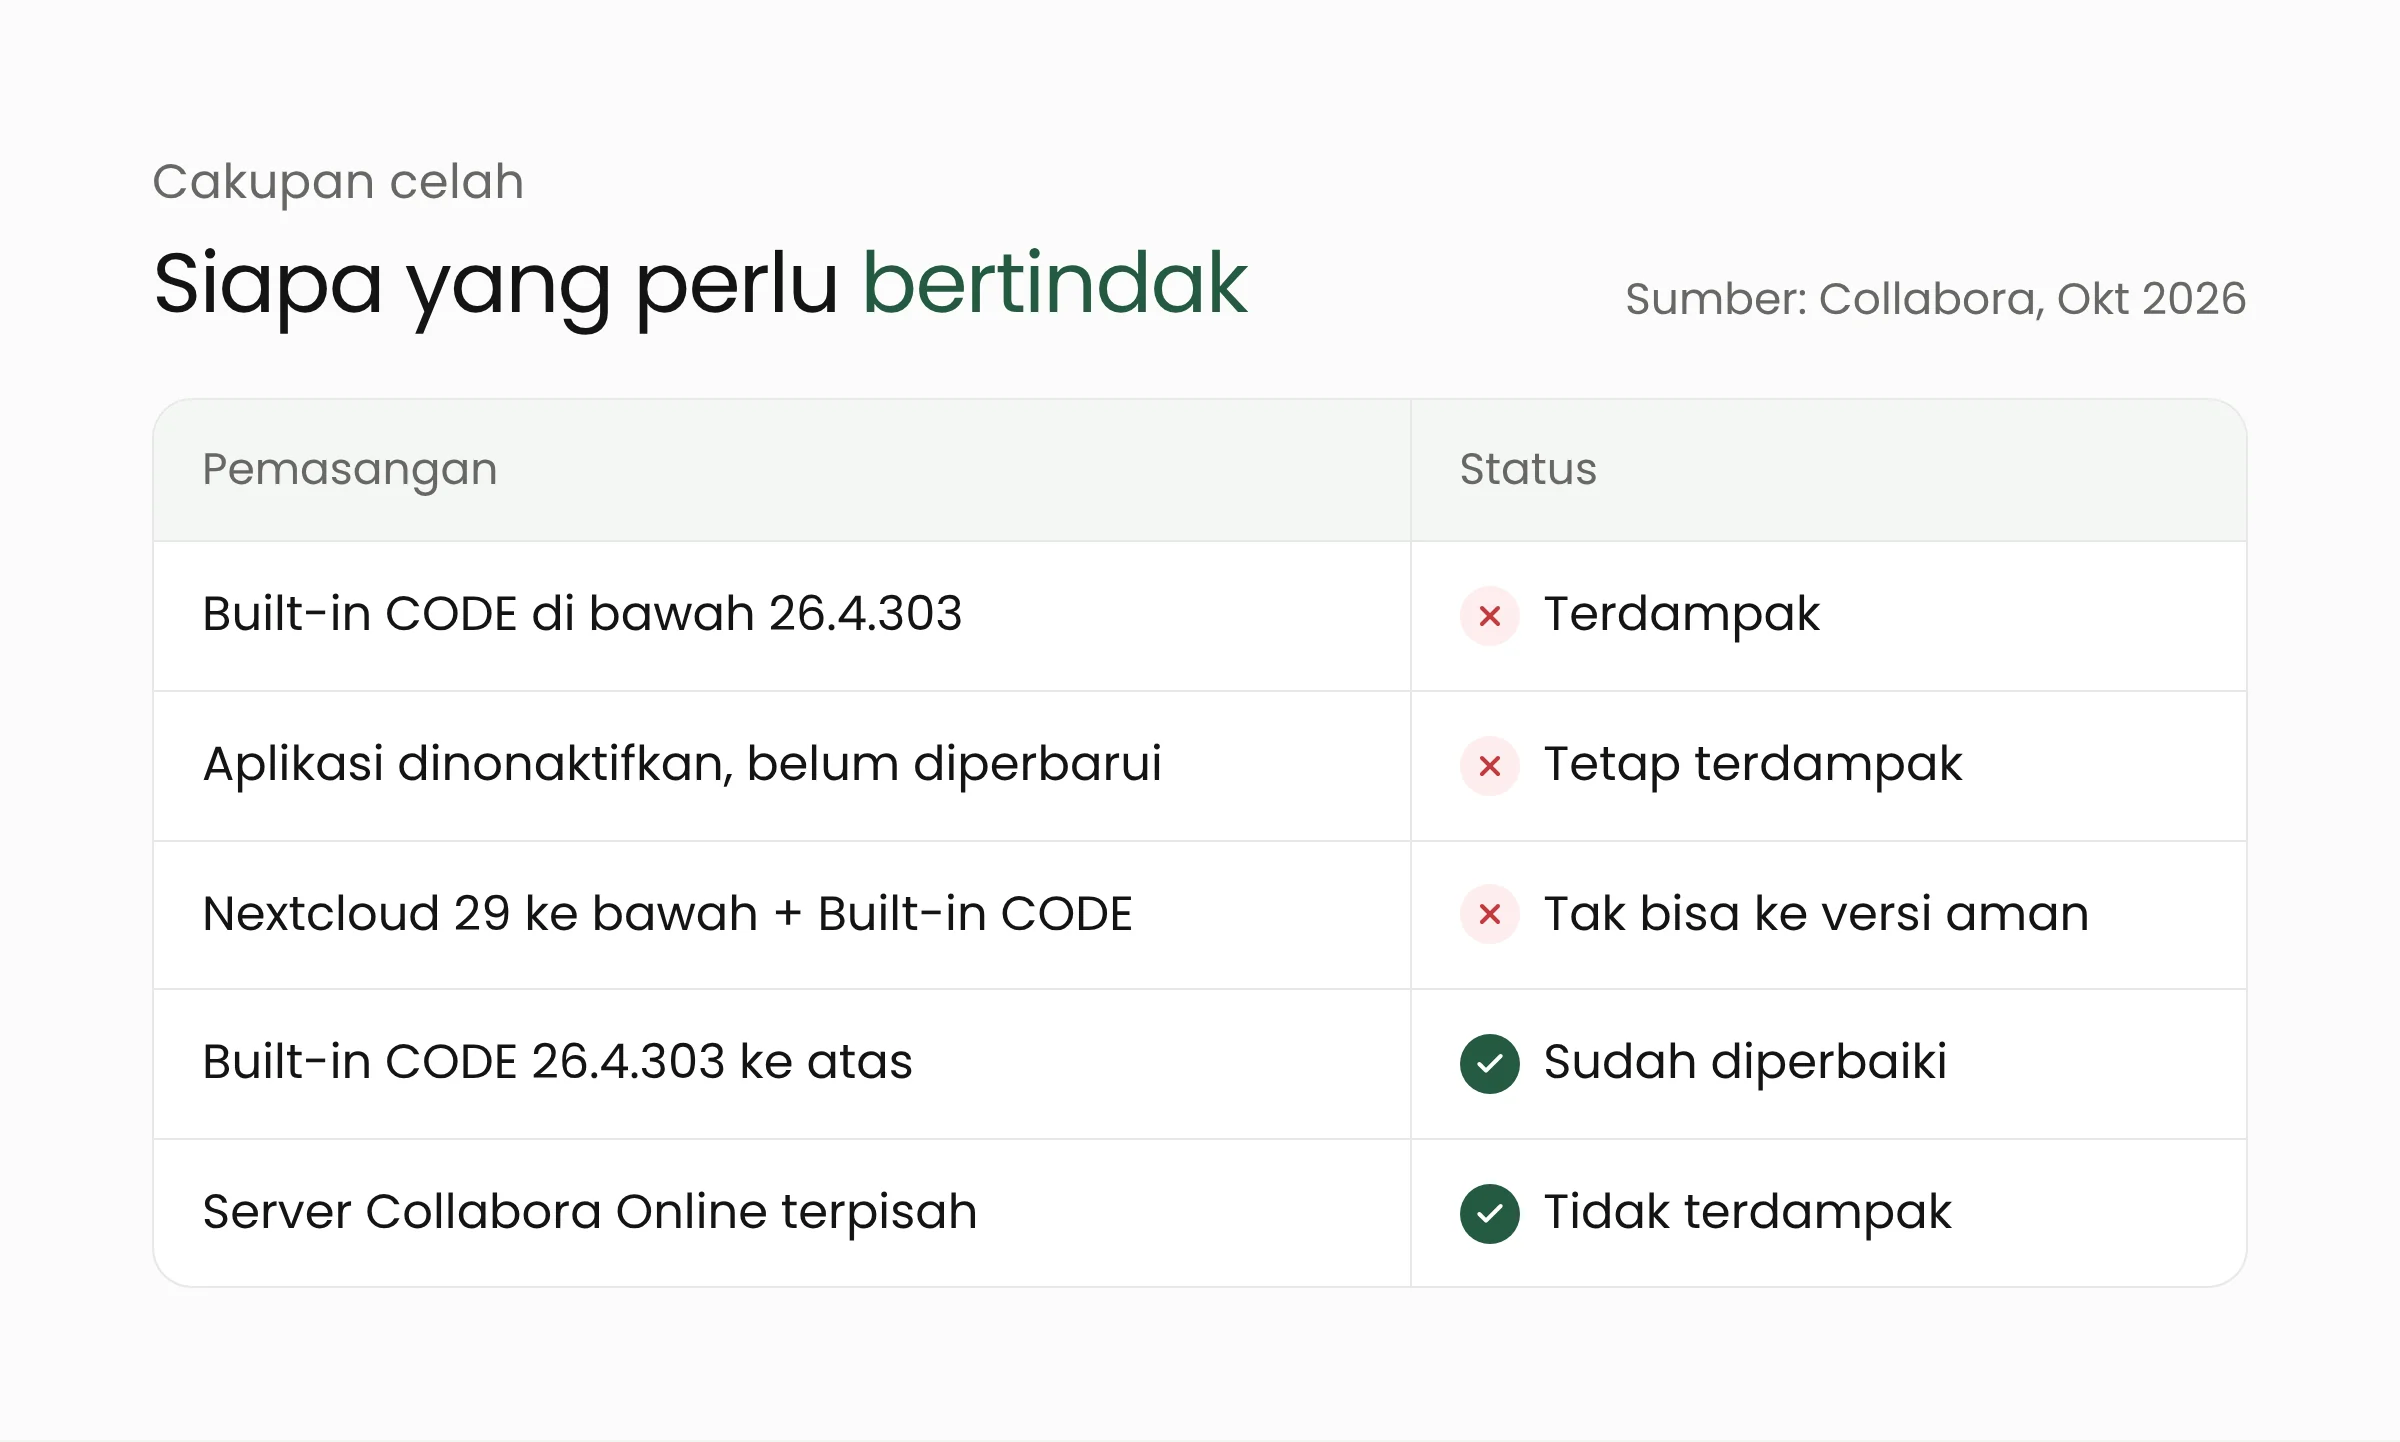
Advisori Collabora memuat tiga ketentuan yang perlu diperhatikan:
- Aplikasi harus diperbarui ke 26.4.303 atau lebih baru, atau dihapus. Collabora menulis, “It is not sufficient to disable the app to avoid the problem.” Artinya, aplikasi yang dinonaktifkan tetap dapat diserang selama berkasnya masih ada.
- Versi 26.4.303 membutuhkan Nextcloud 30 atau lebih baru. Pengguna Nextcloud 29 ke bawah, yang sudah habis masa dukungannya, harus memperbarui Nextcloud atau menghapus aplikasi ini.
- Server Collabora Online yang berdiri sendiri tidak terdampak.
Dalam tulisan blognya pada 15 Oktober, Collabora menambahkan bahwa image Docker, paket RPM/DEB, dan Nextcloud All-in-One juga tidak terdampak. Perusahaan itu menyatakan tidak ada pelanggan Collabora Online yang terkena. Rilis perbaikan juga membawa Landlock, fitur kernel Linux yang membatasi apa saja yang boleh diakses sebuah proses, sebagai lapisan perlindungan tambahan.
Ada catatan praktis soal versi yang lebih baru. Menurut The Hacker News, versi 26.4.402 yang dirilis 24 September menulis ulang cara server dokumen dijalankan, tetapi sebagian pengelola melaporkan gagal memulai server dan gagal membuka dokumen, lalu kembali ke 26.4.303. Bila versi terbaru bermasalah di server Anda, 26.4.303 adalah batas bawah yang aman. Jangan kembali ke versi yang lebih lama.
Status eksploitasi
Serangan sudah terjadi sebelum celah ini diumumkan. Seorang pengelola membuka laporan di GitHub pada 11 September 2026 setelah servernya disusupi. Log yang ia bagikan mencatat permintaan serangan paling awal pada 10 September 2026, ketika servernya menjalankan versi 26.4.302. Firma pemindai internet Censys mencatat permintaan berbahaya pertama pada 16 September, jadi tanggal yang dilaporkan sumber berbeda.
Pola serangannya mirip di beberapa server. Penyerang mengirim permintaan ke /apps/richdocumentscode/proxy.php?status, lalu menulis web shell PHP satu baris dengan nama seperti shx5cf91.php ke folder aplikasi. Web shell adalah berkas kecil yang memberi penyerang jalan masuk untuk menjalankan perintah kapan saja. Pada satu server, penyerang mencari basis data pengelola kata sandi dan berkas dompet kripto. Laporan yang ada tidak menunjukkan penyerang mendapat hak root.
Dua pengelola lain juga melaporkan serangan serupa. Satu orang mengetahuinya karena pemeriksaan integritas Nextcloud menandai berkas PHP baru, sedangkan yang lain menerima surel tentang percobaan sudo yang gagal dari akun server web.
Pada 20 Oktober, CERT Polska menyatakan celah ini aktif dieksploitasi, termasuk untuk serangan ransomware dan pengambilalihan server. Tiga hari kemudian, CISA menambahkannya ke katalog Known Exploited Vulnerabilities berdasarkan bukti eksploitasi aktif. Jumlah server yang sudah disusupi belum diketahui.
Sebagai gambaran skala, Censys pada 16 Oktober mendeteksi aplikasi ini di 19.454 host yang terhubung ke internet. Angka itu sudah mencakup 1.001 host dengan varian ARM64 yang belum dipastikan terdampak, dan tidak menunjukkan berapa yang sudah diperbarui.
Apa artinya bagi tim IT kampus dan sekolah?
Nextcloud sering dipilih lembaga pendidikan karena dapat dipasang di server sendiri. Satu server dapat menyimpan bahan ajar, berkas administrasi, nilai, dan dokumen kepegawaian. Bila server itu dibangun cepat oleh satu atau dua orang, aplikasi Built-in CODE sangat mungkin terpasang karena tidak membutuhkan server tambahan. Pola yang sama berlaku di dinas, klinik, dan kantor kecil yang memakai Nextcloud.
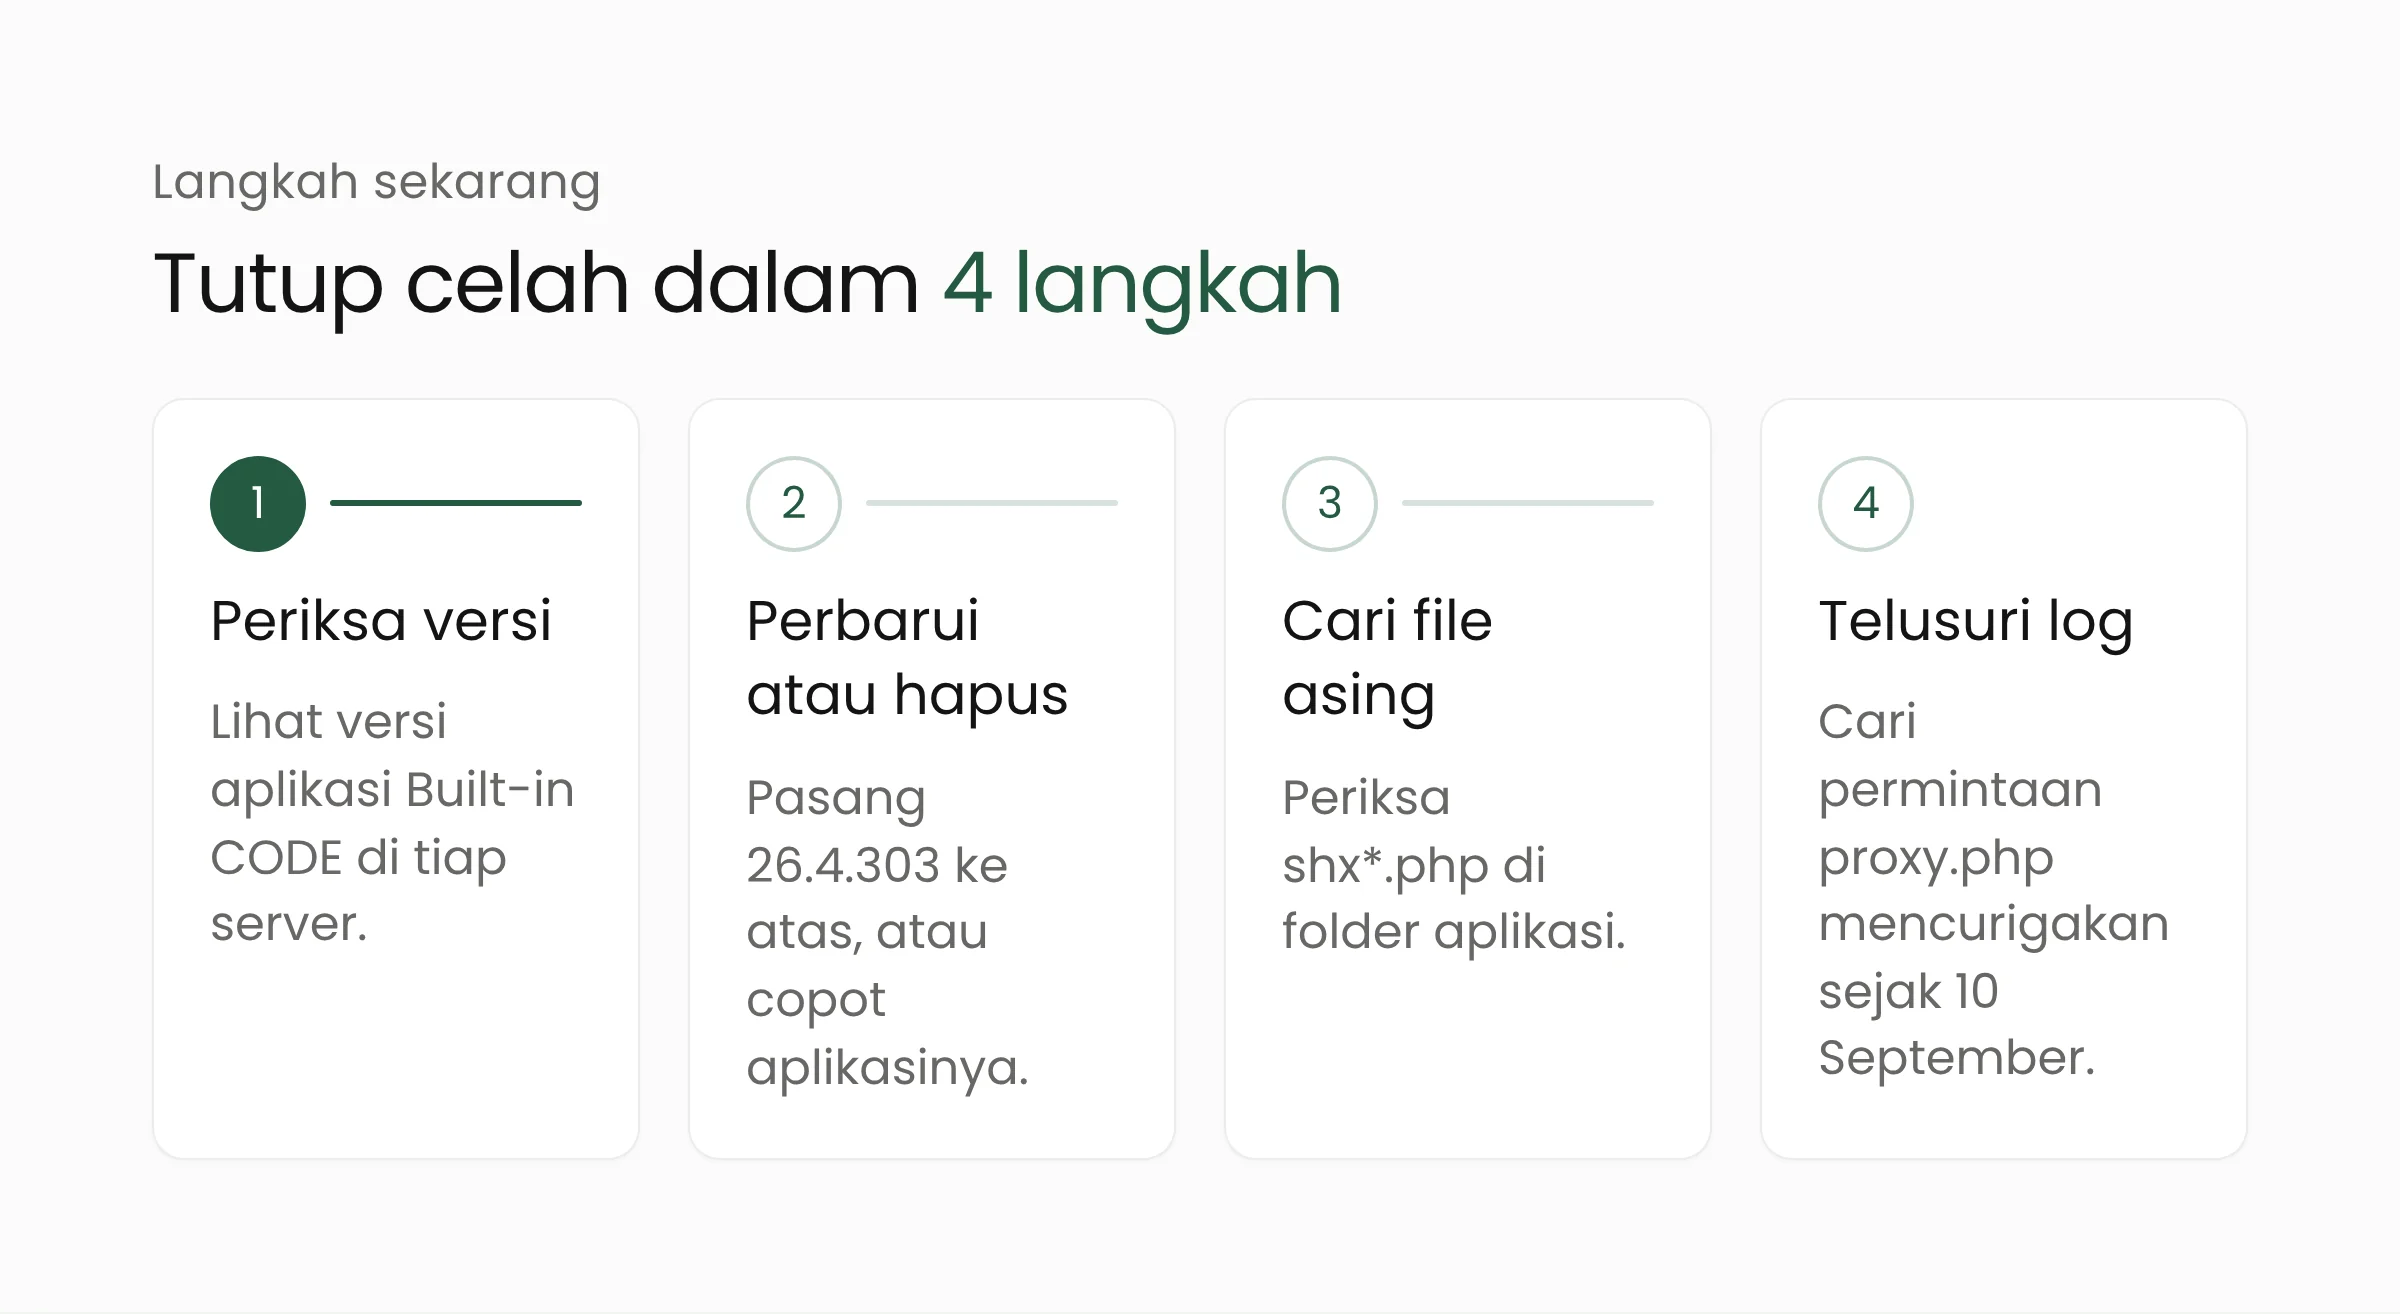
Langkah berikut disusun dari advisori Collabora, CERT Polska, dan laporan para pengelola yang terdampak:
- Periksa versi di setiap server. Jalankan
occ app:listdan caririchdocumentscode, atau lihat halaman Apps di panel admin. Periksa juga server uji coba dan server lama yang jarang dibuka. - Perbarui atau hapus. Pasang 26.4.303 atau versi lebih baru lewat
occ app:update richdocumentscode. Bila fitur penyuntingan dokumen tidak dipakai, hapus aplikasinya. Server dengan Nextcloud 29 ke bawah perlu dinaikkan dulu ke Nextcloud 30 atau lebih baru. - Cari berkas asing. Pembaruan tidak menghapus web shell yang sudah tertanam. Periksa berkas
shx*.phpdi folderapps/richdocumentscode, lalu jalankan pemeriksaan integritas Nextcloud untuk menemukan berkas PHP yang tidak semestinya ada. - Telusuri log akses sejak 10 September. CERT Polska menyarankan mencari permintaan
proxy.php?statusyang memuat penelusuran direktori (%2e%2e),$(, atau${IFS}. Periksa juga percobaansudodari akun server web.
Bila ditemukan tanda penyusupan, anggap semua data yang dapat dibaca akun server web sudah bocor. Isolasi server, simpan bukti, lalu ganti kata sandi basis data, kata sandi surel, kata sandi aplikasi, dan kunci rahasia dari komputer yang bersih. Laporkan juga insidennya sesuai aturan yang berlaku di lembaga Anda.
Untuk jangka panjang, pisahkan server dokumen dari server Nextcloud. Server Collabora Online terpisah tidak terdampak celah ini dan lebih mudah dipantau. Lembaga yang mengelola banyak sistem sekaligus dapat memulai dari daftar seluruh layanan yang terbuka ke internet. Pendampingan dari layanan keamanan siber membantu bila daftar itu belum ada, sedangkan solusi teknologi pendidikan kami membahas cara menata layanan digital sekolah dan kampus. Kasus serupa pada PHP, bahasa yang juga menjadi dasar Nextcloud, pernah kami bahas di artikel tentang celah kritis PHP2Shell.
Pertanyaan yang sering muncul
Apakah semua pengguna Nextcloud terdampak?
Tidak. Celah ini hanya ada pada aplikasi opsional Collabora Online - Built-in CODE Server. Nextcloud tanpa aplikasi itu, atau Nextcloud Office yang terhubung ke server Collabora Online terpisah, tidak terdampak menurut Collabora dan CERT Polska.
Server saya sudah diperbarui ke 26.4.303. Apakah sudah aman?
Celahnya sudah tertutup, tetapi server yang sempat diserang sebelum diperbarui dapat masih menyimpan web shell. Periksa berkas shx*.php, jalankan pemeriksaan integritas, dan telusuri log akses sejak 10 September 2026.
Bagaimana bila server masih memakai Nextcloud 29?
Versi aman 26.4.303 membutuhkan Nextcloud 30 atau lebih baru. Collabora menyarankan pengguna Nextcloud 29 ke bawah memperbarui Nextcloud atau menghapus aplikasi ini. Menonaktifkannya saja tidak cukup.
Penutup
Celah CVE-2026-110447 berada di aplikasi yang sering terpasang karena praktis, dan sudah dieksploitasi sejak September. Mulailah dari daftar server Nextcloud yang Anda kelola, pastikan versinya 26.4.303 ke atas atau aplikasinya sudah dihapus, lalu periksa jejak penyusupan. Bila tim Anda membutuhkan pendamping untuk pemeriksaan dan penataan server, Merakit siap berdiskusi.
Sumber
- Collabora Online: Unauthenticated OS command injection in the richdocumentscode proxy (GHSA-g3vx-3m76-fghh) (14 Oktober 2026)
- Collabora: Stay Safe, Upgrade Everything Regularly (15 Oktober 2026)
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog (23 Oktober 2026)
- CERT Polska: Krytyczna podatność w Collabora Online dla Nextcloud (20 Oktober 2026)
- Censys: Collabora Online Built-in CODE Server OS Command Injection (16 Oktober 2026)
- The Hacker News: Hackers Backdoor Nextcloud Servers (14 Oktober 2026)
- GitHub richdocumentscode, laporan #354 (dibuka 11 September 2026)