Blog Keamanan Siber
Celah Node-RED Dieksploitasi, Kunci Editor dengan adminAuth
Daftar isi· 7 bagian
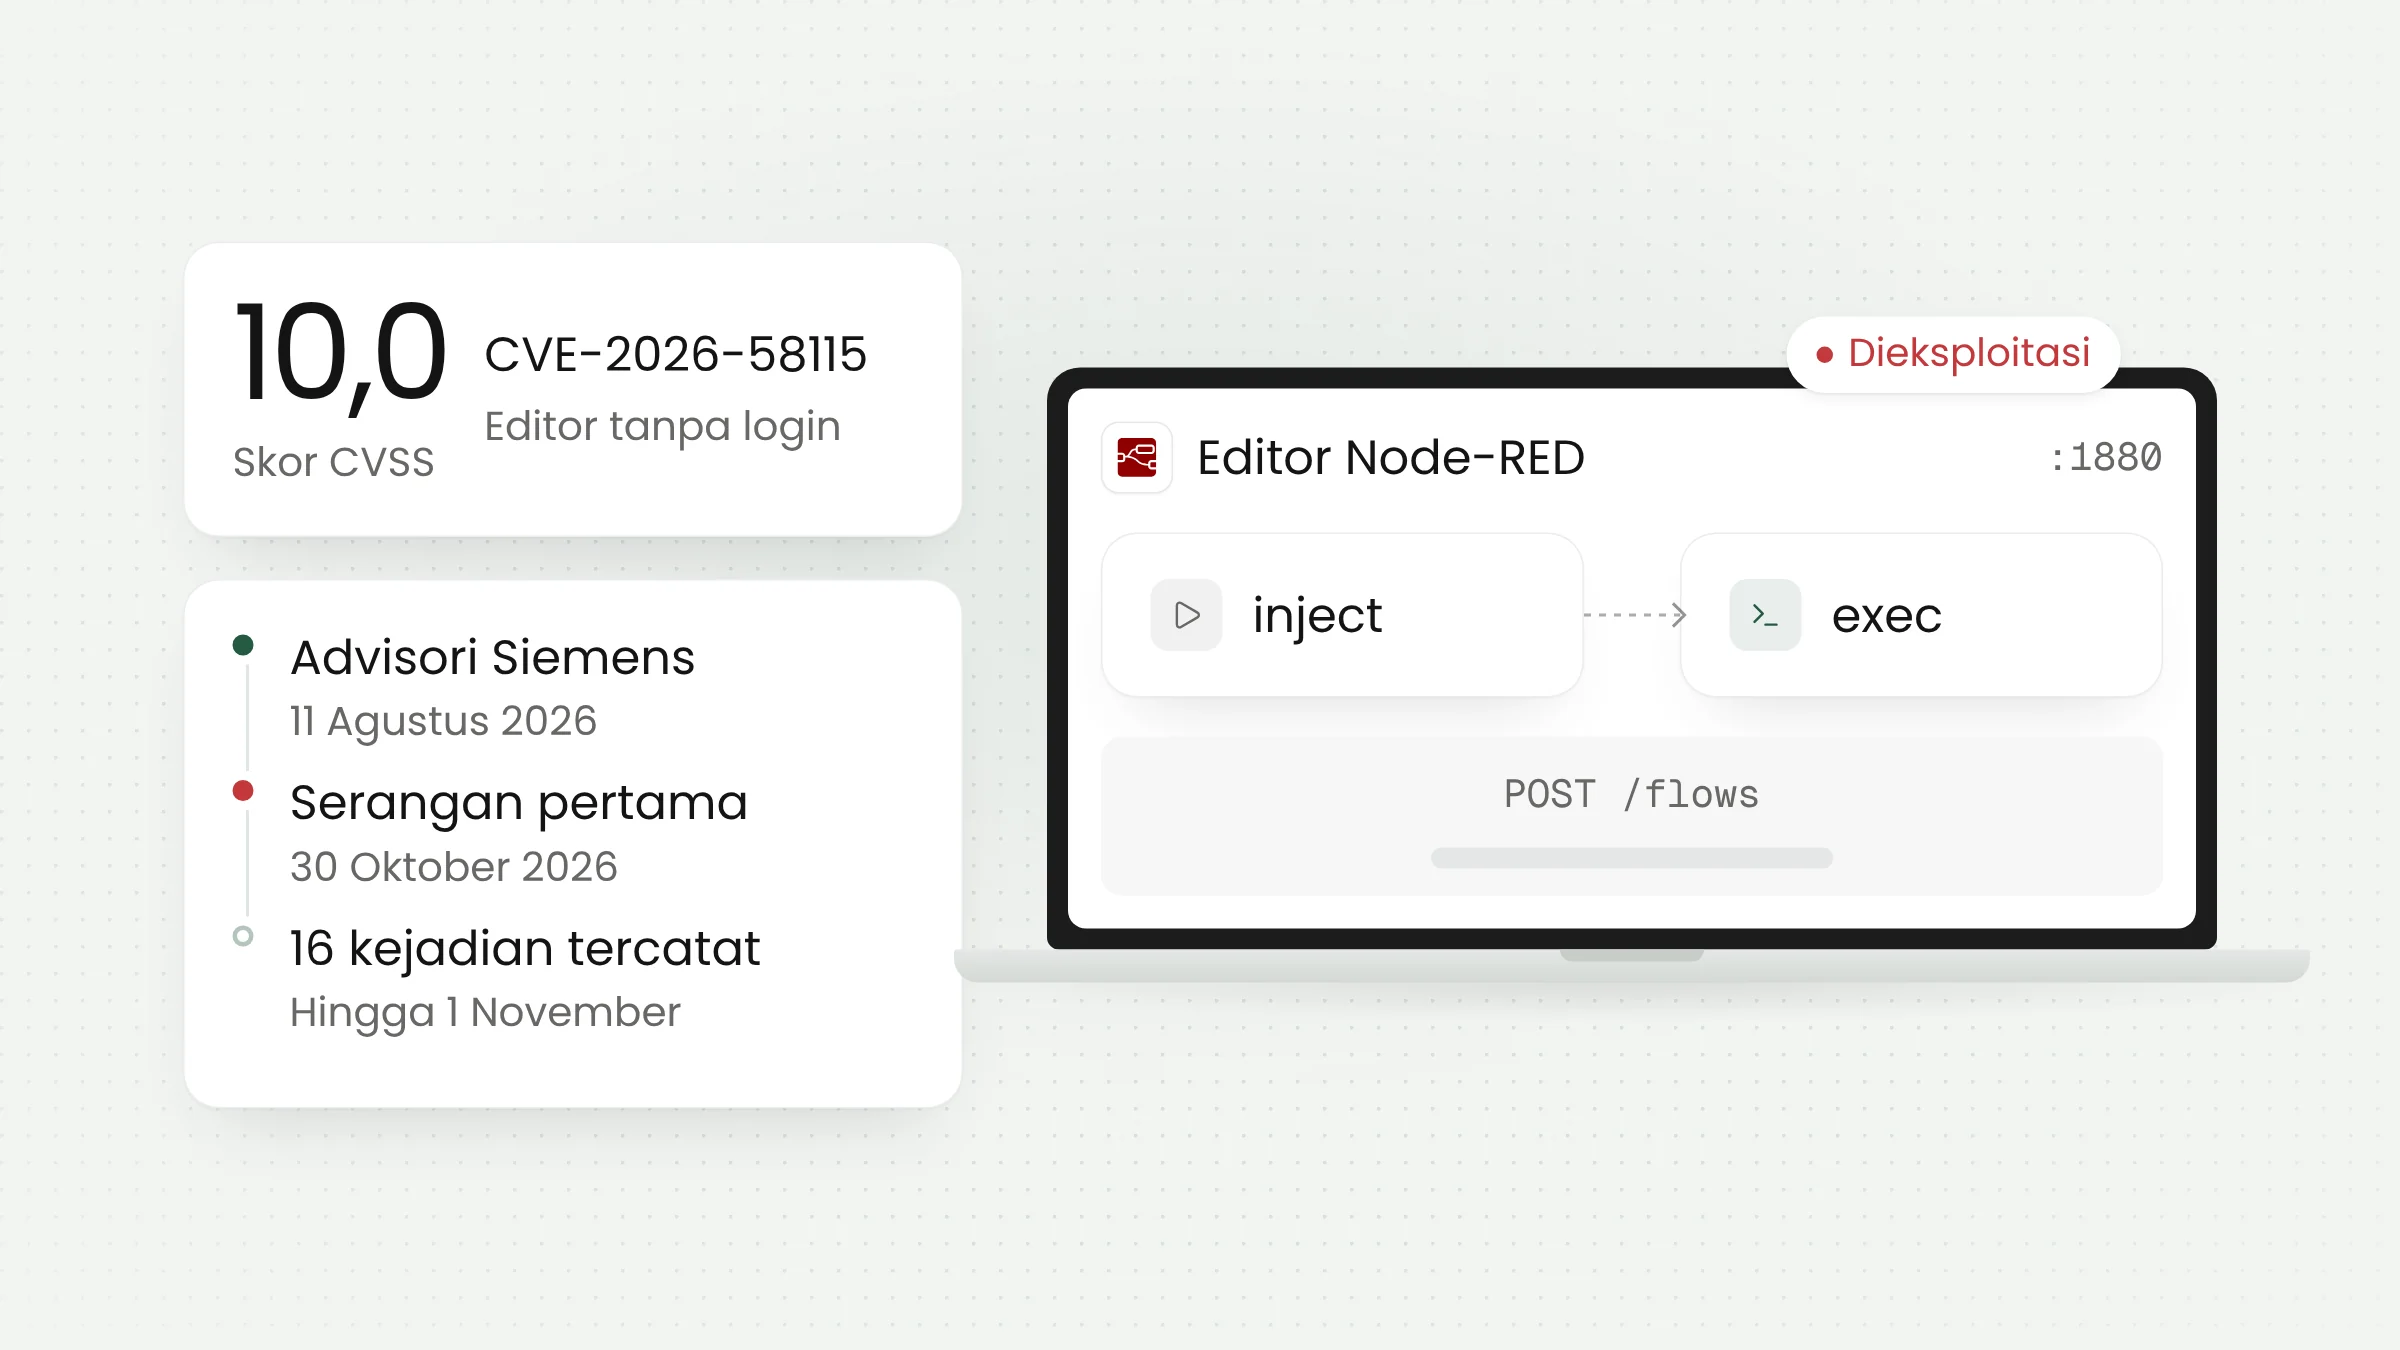
Celah Node-RED CVE-2026-58115 kini dieksploitasi. Perusahaan riset keamanan VulnCheck mencatat serangan pertama pada 30 Oktober 2026 terhadap editor Node-RED yang dapat diakses tanpa login. Lewat satu permintaan HTTP, penyerang memasang alur kerja yang menjalankan perintah di server. Skor CVSS-nya 10,0, angka tertinggi pada skala itu.
Apa yang terjadi pada Node-RED
Node-RED adalah alat pemrograman berbasis alur (flow-based programming) yang awalnya dikembangkan tim IBM dan kini bernaung di OpenJS Foundation. Penggunanya menyusun program dengan menghubungkan kotak-kotak yang disebut node di editor berbasis peramban. Karena ringan dan dapat berjalan di perangkat murah seperti Raspberry Pi, Node-RED banyak dipakai untuk menghubungkan sensor, mesin, dan dasbor pemantauan.
Celah CVE-2026-58115 pertama kali diumumkan Siemens lewat advisori SSA-834709 pada 11 Agustus 2026. Advisori itu menyangkut gateway industri SIMATIC IoT2050 Advanced yang menjalankan Industrial OS dengan Node-RED terpasang. Menurut Siemens, perangkat tersebut tidak mewajibkan autentikasi pada antarmuka HTTP Node-RED. Akibatnya, orang tanpa akun dapat menjangkau node yang mampu menjalankan perintah sistem, membuat alur berbahaya, lalu menjalankan kode dengan hak tertinggi. Siemens memberi skor CVSS 10,0, baik pada versi 3.1 maupun 4.0.
Selama hampir tiga bulan celah ini tidak terdengar dieksploitasi. Situasinya berubah pada akhir Oktober. VulnCheck merilis deteksi untuk celah ini pada 27 Oktober 2026, lalu jaringan umpan (canary) miliknya menangkap serangan pertama tiga hari kemudian. Laporan lengkapnya diterbitkan VulnCheck pada 2 November 2026 dan diliput SecurityWeek sehari kemudian.
Cara serangan bekerja
Penyerang mengirim satu permintaan POST /flows ke editor Node-RED. Isinya alur sederhana: node inject yang langsung memicu node exec, sehingga perintah sistem berjalan tanpa perlu diklik siapa pun. Perintah itu disamarkan dengan tiga lapis penyandian base64.
Perintah tersebut mengunduh sebuah program bot untuk Linux, menyimpannya sebagai berkas tersembunyi di memori, lalu menjalankannya di latar belakang. VulnCheck mencatat 16 kejadian dari alamat IP yang sama terhadap celah ini antara 30 Oktober dan 1 November 2026, dengan beberapa muatan berbeda. Pada varian berikutnya, penyerang tidak lagi memasang bot. Mereka memasang webshell, yaitu alur dengan node http in yang terhubung ke node exec, sehingga perintah apa pun dapat dikirim lewat alamat web.
Alamat IP penyerang berada di jaringan Microsoft (AS8075). Menurut VulnCheck, alamat yang sama mencoba 8 celah berbeda dalam beberapa hari terakhir, termasuk pada Apache Solr, Gitea, dan Joomla. Pola itu menunjukkan pemindaian oportunistik, yaitu penyerang mencari layanan apa pun yang terbuka tanpa memilih target tertentu.
Instalasi yang perlu diperiksa
Advisori Siemens hanya menyebut satu produk, yaitu SIMATIC IoT2050 Advanced (6ES7647-0BA00-1YA2) dengan semua versi di bawah V4.3.4.1 yang menjalankan Industrial OS dengan Node-RED terpasang. Siemens sangat menyarankan pembaruan ke V4.3.4.1 atau yang lebih baru.
Persoalannya lebih luas daripada satu perangkat. VulnCheck menulis bahwa instans Node-RED tanpa adminAuth sedang dicari dan dieksploitasi secara otomatis. adminAuth adalah pengaturan yang mewajibkan login sebelum seseorang dapat membuka editor dan mengubah alur.
Dokumentasi resmi Node-RED menyatakan bahwa editor secara bawaan tidak diamankan: siapa pun yang dapat menjangkau alamat IP-nya dapat membuka editor dan memasang perubahan. Pengaturan uiHost juga secara bawaan mendengarkan semua antarmuka IPv4 (0.0.0.0) di port 1880, menurut halaman konfigurasi Node-RED. Jadi Node-RED yang dipasang apa adanya di server dengan alamat publik dapat langsung disentuh dari internet.
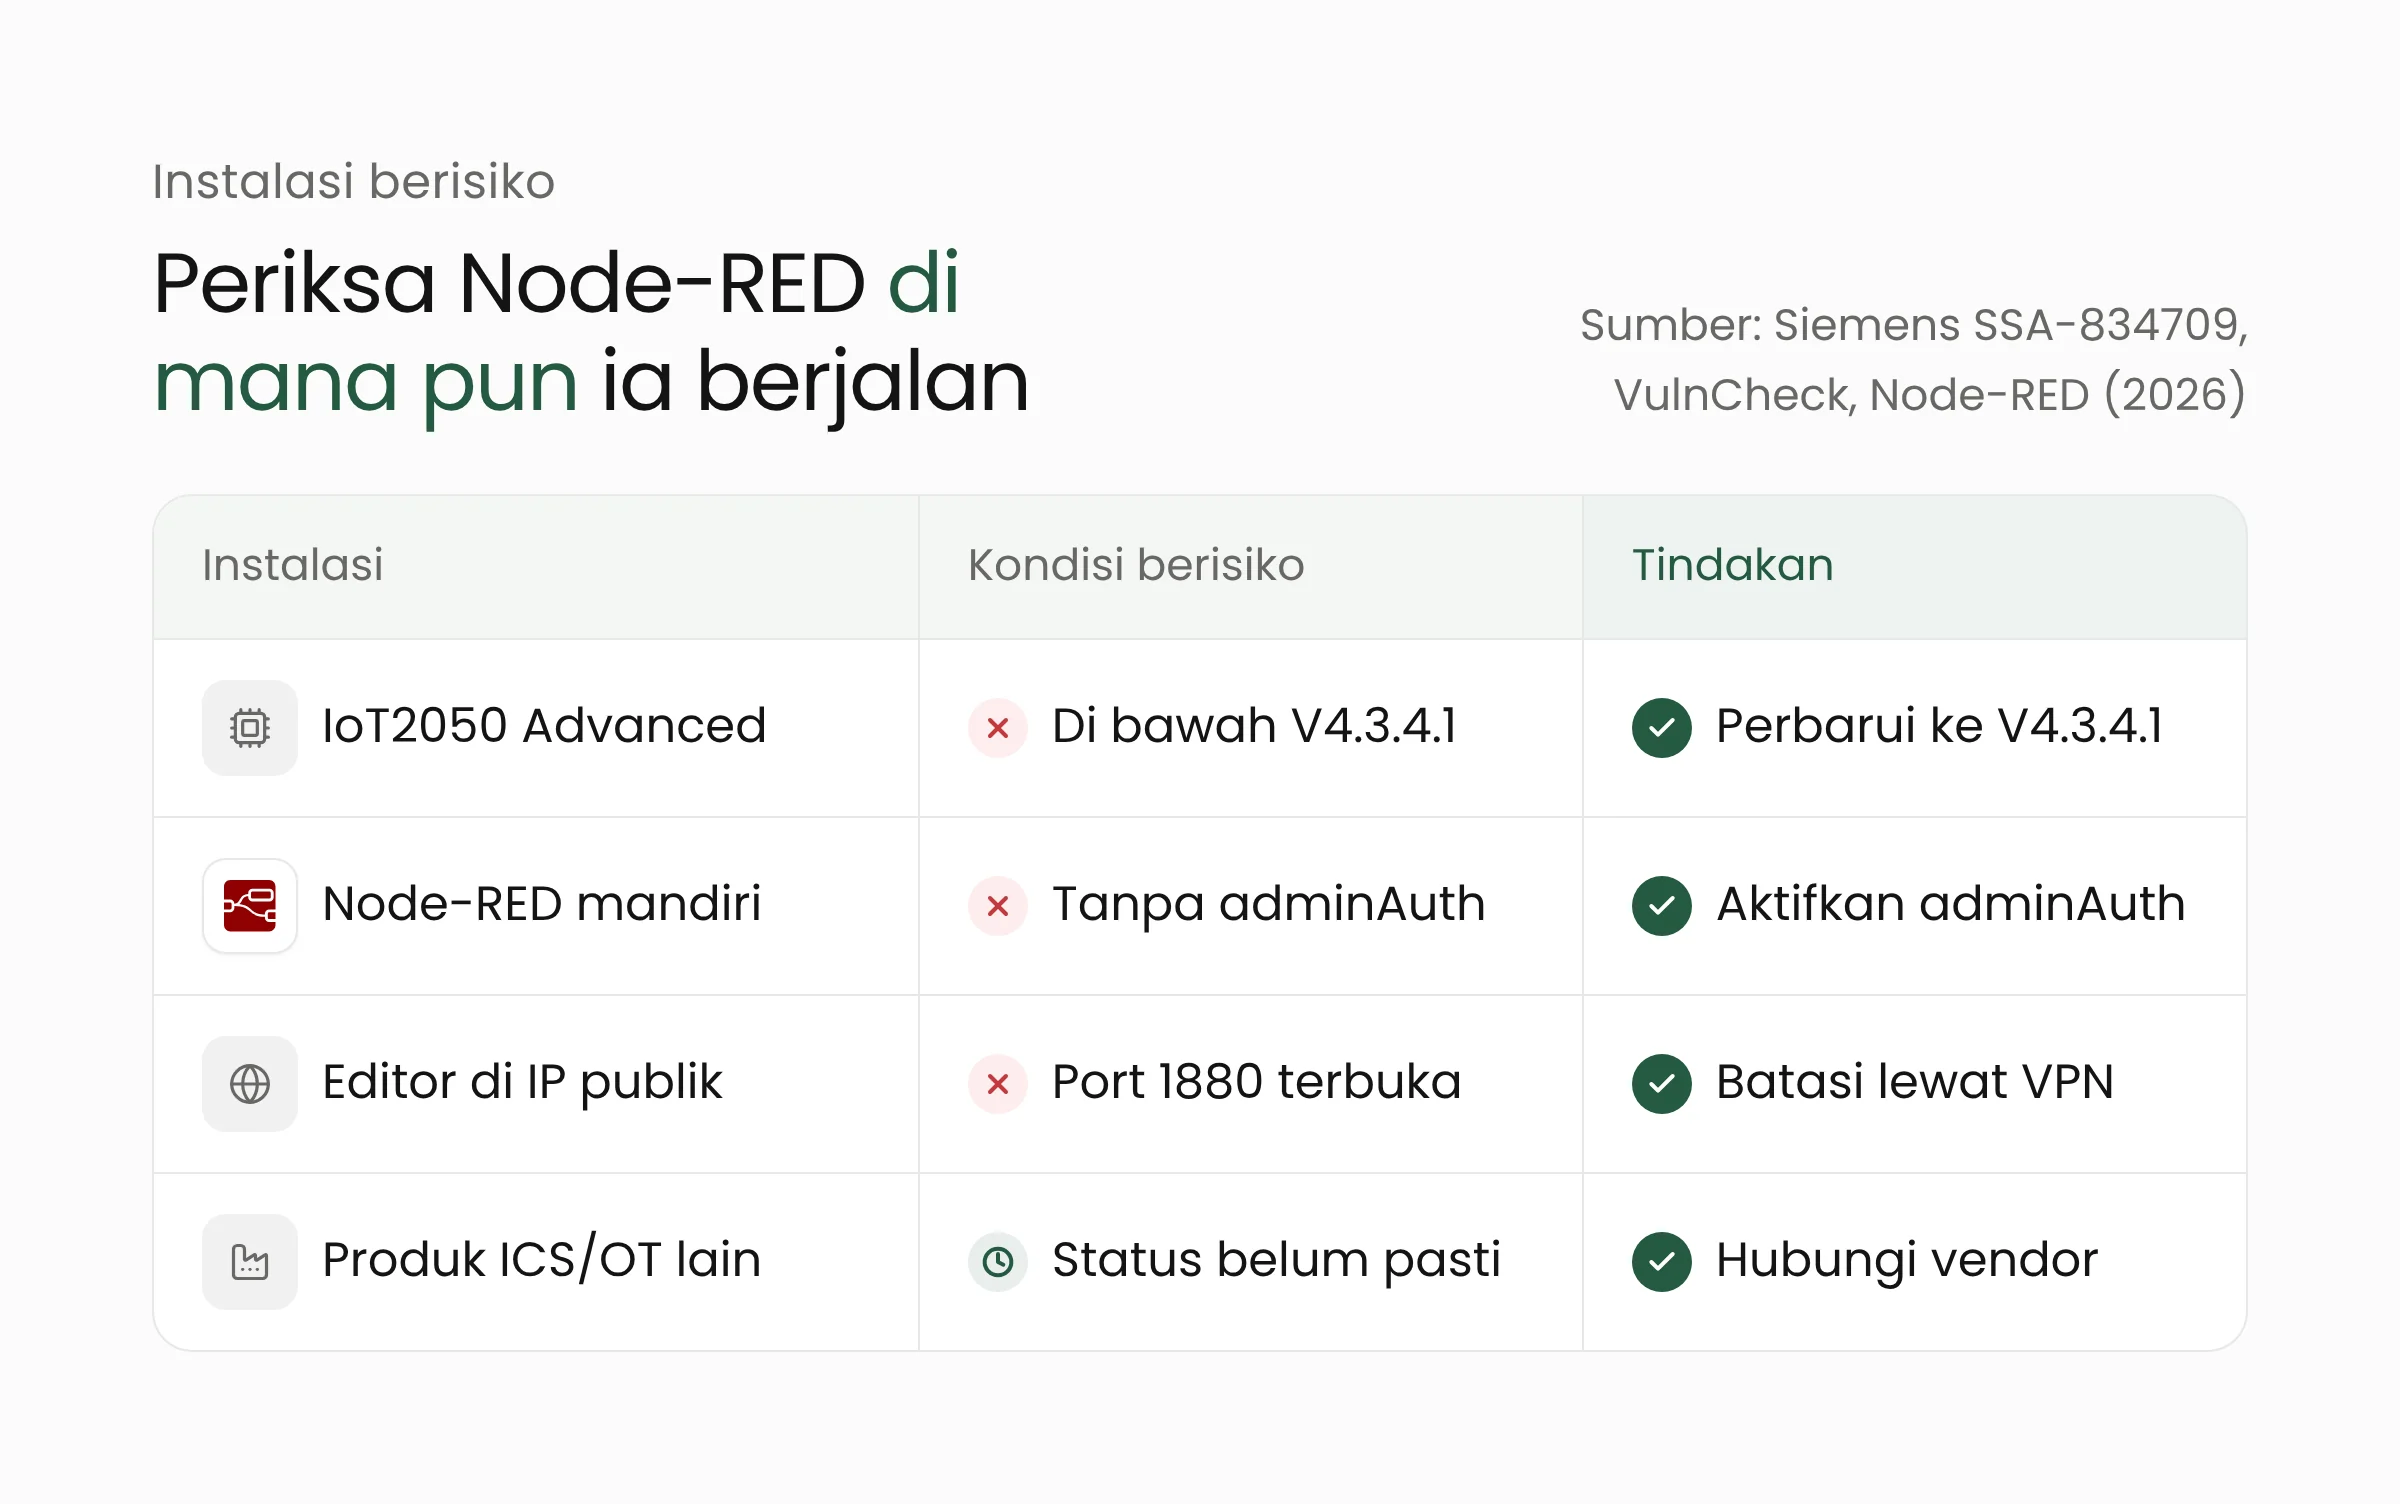
VulnCheck juga mengingatkan bahwa Node-RED tertanam di sejumlah produk ICS/OT komersial, yaitu sistem kendali di pabrik dan fasilitas industri. Dokumentasi Emerson, misalnya, menyebut pemakaian Node-RED, tetapi VulnCheck belum memastikan apakah produk Emerson terdampak. Pemilik perangkat industri yang memuat Node-RED sebaiknya menanyakan status perangkatnya langsung ke vendor.
Saat laporan VulnCheck terbit, celah ini sudah masuk katalog KEV milik VulnCheck, tetapi belum tercantum di katalog Known Exploited Vulnerabilities milik badan keamanan siber Amerika Serikat, CISA. Bagi pengelola sistem, status katalog tidak banyak mengubah pekerjaan, karena eksploitasinya sudah terpantau.
Mengapa editor tanpa login menjadi sasaran
Node-RED memang dirancang agar mudah dipakai. Dalam beberapa menit, seorang teknisi dapat menghubungkan sensor suhu ke dasbor atau mengirim notifikasi saat mesin berhenti. Kemudahan yang sama berlaku bagi penyerang: node exec tersedia sebagai bagian dari editor, sehingga siapa pun yang dapat membuka editor juga dapat menjalankan perintah di server.
Di lingkungan industri, Node-RED kerap berjalan di gateway yang menjembatani mesin produksi dengan jaringan kantor atau cloud. Gateway seperti itu sering dipasang sekali, lalu dibiarkan berjalan bertahun-tahun tanpa ditinjau. Ketika editornya terbuka ke internet, server tersebut dapat menjadi pijakan untuk masuk lebih jauh ke jaringan pabrik. Pola serupa terlihat pada kasus kulkas supermarket di Prancis yang diretas lewat sistem pendingin yang terhubung ke internet.
Bot yang dipasang dalam serangan ini belum dianalisis, karena VulnCheck tidak mengambil berkasnya. Meski begitu, server yang sudah menjalankan program asing perlu diperlakukan sebagai server yang disusupi.
Apa artinya bagi pabrik dan pengelola IoT?
Node-RED dipakai di banyak tempat di Indonesia, dari pabrik yang memantau mesin produksi, gedung yang mengatur pendingin ruangan, kebun yang memantau kelembapan lahan, sampai laboratorium kampus. Langkah berikut dapat dikerjakan tim TI dan teknisi hari ini, berurutan dari yang paling mendesak.
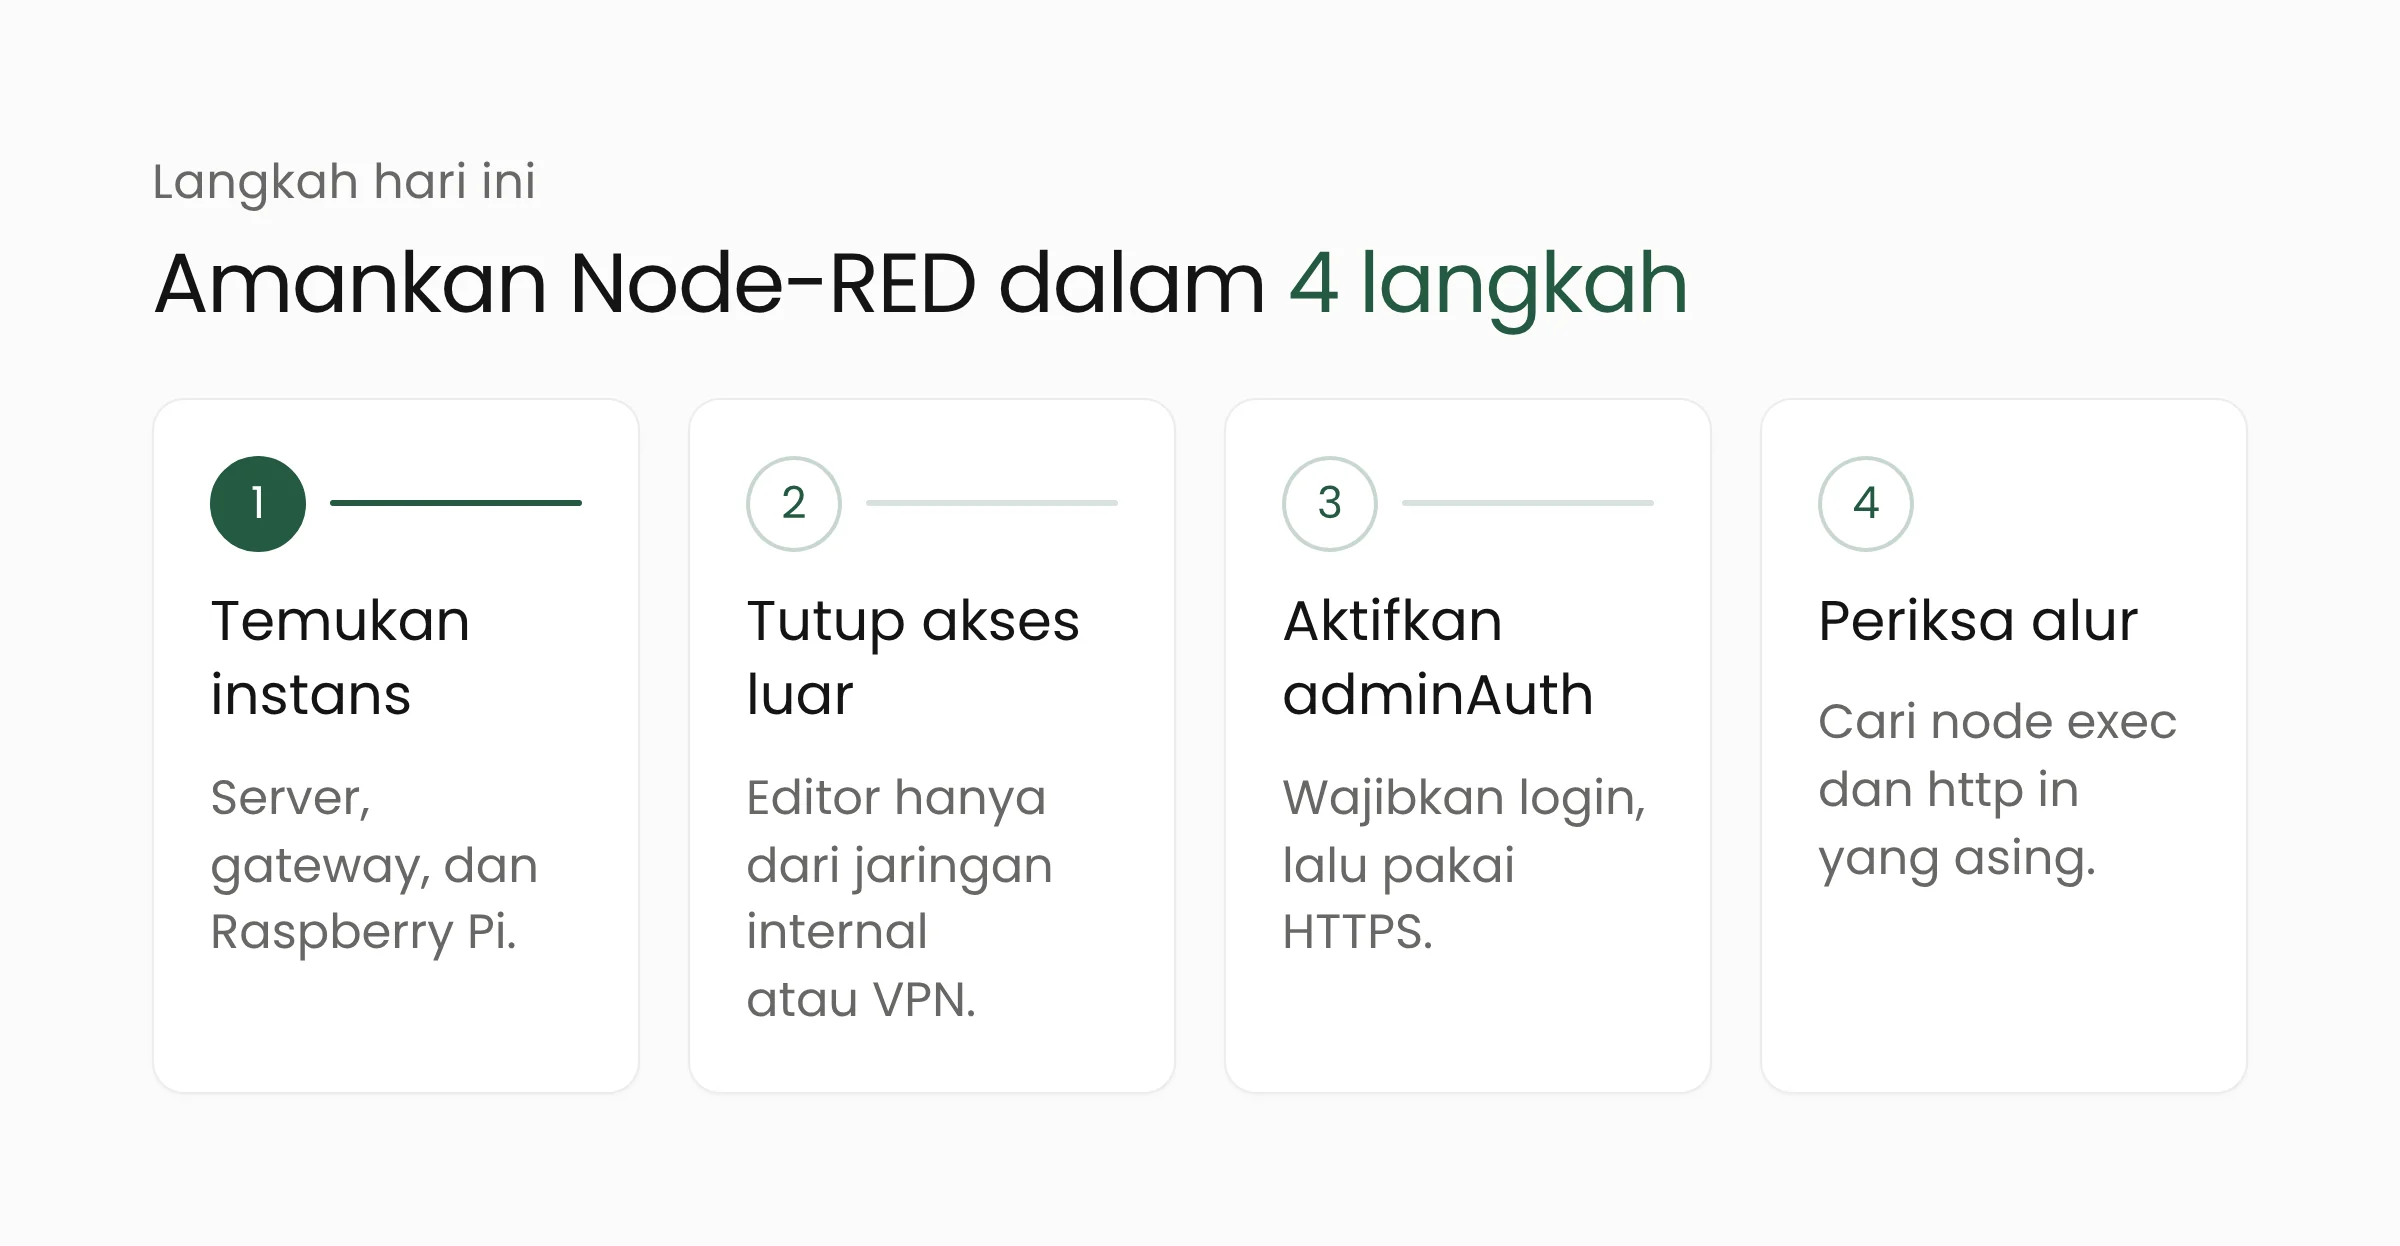
Temukan semua instans Node-RED
Catat setiap server, gateway, dan Raspberry Pi yang menjalankan Node-RED, termasuk yang dipasang vendor atau proyek lama. Periksa apakah port editornya (secara bawaan 1880) dapat dijangkau dari luar jaringan, misalnya dengan mencoba membukanya dari koneksi seluler.
Tutup akses dari internet
Editor Node-RED sebaiknya hanya dapat dibuka dari jaringan internal atau lewat VPN. Siemens menyarankan akses jaringan ke perangkat dilindungi dengan mekanisme yang sesuai. Bila Node-RED tidak lagi dipakai, Siemens juga menyebut opsi untuk menghapusnya.
Aktifkan adminAuth dan HTTPS
Di berkas settings.js, aktifkan adminAuth dengan tipe credentials, lalu buat hash kata sandi dengan perintah node-red admin hash-pw (tersedia sejak Node-RED 1.1.0). Beri hak penuh (*) hanya kepada pengelola, dan hak baca (read) kepada pengguna lain. Jika alur memakai node http in, lindungi juga dengan httpNodeAuth, lalu aktifkan opsi https agar kata sandi tidak terkirim tanpa enkripsi. Pemilik IoT2050 Advanced perlu sekaligus memperbarui ke V4.3.4.1.
Periksa alur yang mencurigakan
Buka setiap alur dan cari node exec atau node http in yang tidak pernah dibuat tim sendiri, terutama yang terhubung langsung satu sama lain. VulnCheck menyarankan pemeriksaan ini karena sebagian penyerang meninggalkan webshell, bukan bot. Bila ditemukan alur asing, putuskan perangkat dari jaringan, simpan bukti, lalu pasang ulang dari cadangan yang bersih dan ganti semua kredensial yang tersimpan di dalamnya.
Pabrik yang sedang menghubungkan mesin ke sistem pemantauan dapat menjadikan kejadian ini sebagai alasan meninjau desain jaringannya. Tim Merakit membantu lewat layanan IoT dan solusi otomasi industri, termasuk pemisahan jaringan mesin dari internet dan pengaturan akses gateway.
Pertanyaan yang sering muncul
Apakah semua instalasi Node-RED terdampak?
Advisori resmi CVE-2026-58115 hanya menyebut SIMATIC IoT2050 Advanced. Namun, VulnCheck melaporkan bahwa serangan menyasar instans Node-RED mana pun yang editornya terbuka tanpa adminAuth. Instalasi dengan login aktif dan akses yang dibatasi ke jaringan internal jauh lebih sulit dijangkau dengan cara ini.
Apakah ada versi Node-RED yang memperbaiki celah ini?
Perbaikan yang diumumkan Siemens berupa pembaruan perangkat IoT2050 Advanced ke V4.3.4.1. Untuk instalasi Node-RED lain, sumber-sumber yang kami rujuk tidak menyebut versi perbaikan khusus. Perlindungannya bergantung pada konfigurasi: adminAuth aktif, akses dari internet ditutup, dan HTTPS dipakai.
Bagaimana mengetahui apakah server sudah disusupi?
Periksa daftar alur untuk node exec atau http in yang tidak dikenal, dan periksa proses yang berjalan di server untuk program yang tidak dikenali. VulnCheck juga menerbitkan alamat IP penyerang dan server muatan di laporannya, yang dapat dicocokkan dengan log firewall. Jika ada tanda penyusupan, anggap server itu tidak lagi tepercaya sampai dipasang ulang.
Penutup
CVE-2026-58115 menunjukkan bahwa satu pengaturan yang terlewat dapat membuka akses penuh ke server di jantung sistem produksi. Pemeriksaannya sederhana dan dapat selesai dalam satu hari: temukan instans, tutup akses luar, aktifkan login, lalu tinjau alurnya. Jika tim Anda membutuhkan bantuan meninjau keamanan gateway dan perangkat IoT, tim keamanan siber Merakit siap berdiskusi.
Sumber
- SSA-834709: Missing Authentication Vulnerability in Node-RED on SIMATIC IoT2050 Advanced with Industrial OS, Siemens ProductCERT, 11 Agustus 2026
- Exploitation Targeting Node-RED, a Tool Embedded in ICS Products, VulnCheck, 2 November 2026
- Critical Node-RED Flaw Exploited in Attacks, SecurityWeek, 3 November 2026
- Securing Node-RED, dokumentasi resmi Node-RED
- Configuration dan About, dokumentasi resmi Node-RED