Blog Keamanan Siber
Kulkas Supermarket Prancis Diretas: Pelajaran Keamanan IoT
Daftar isi· 7 bagian
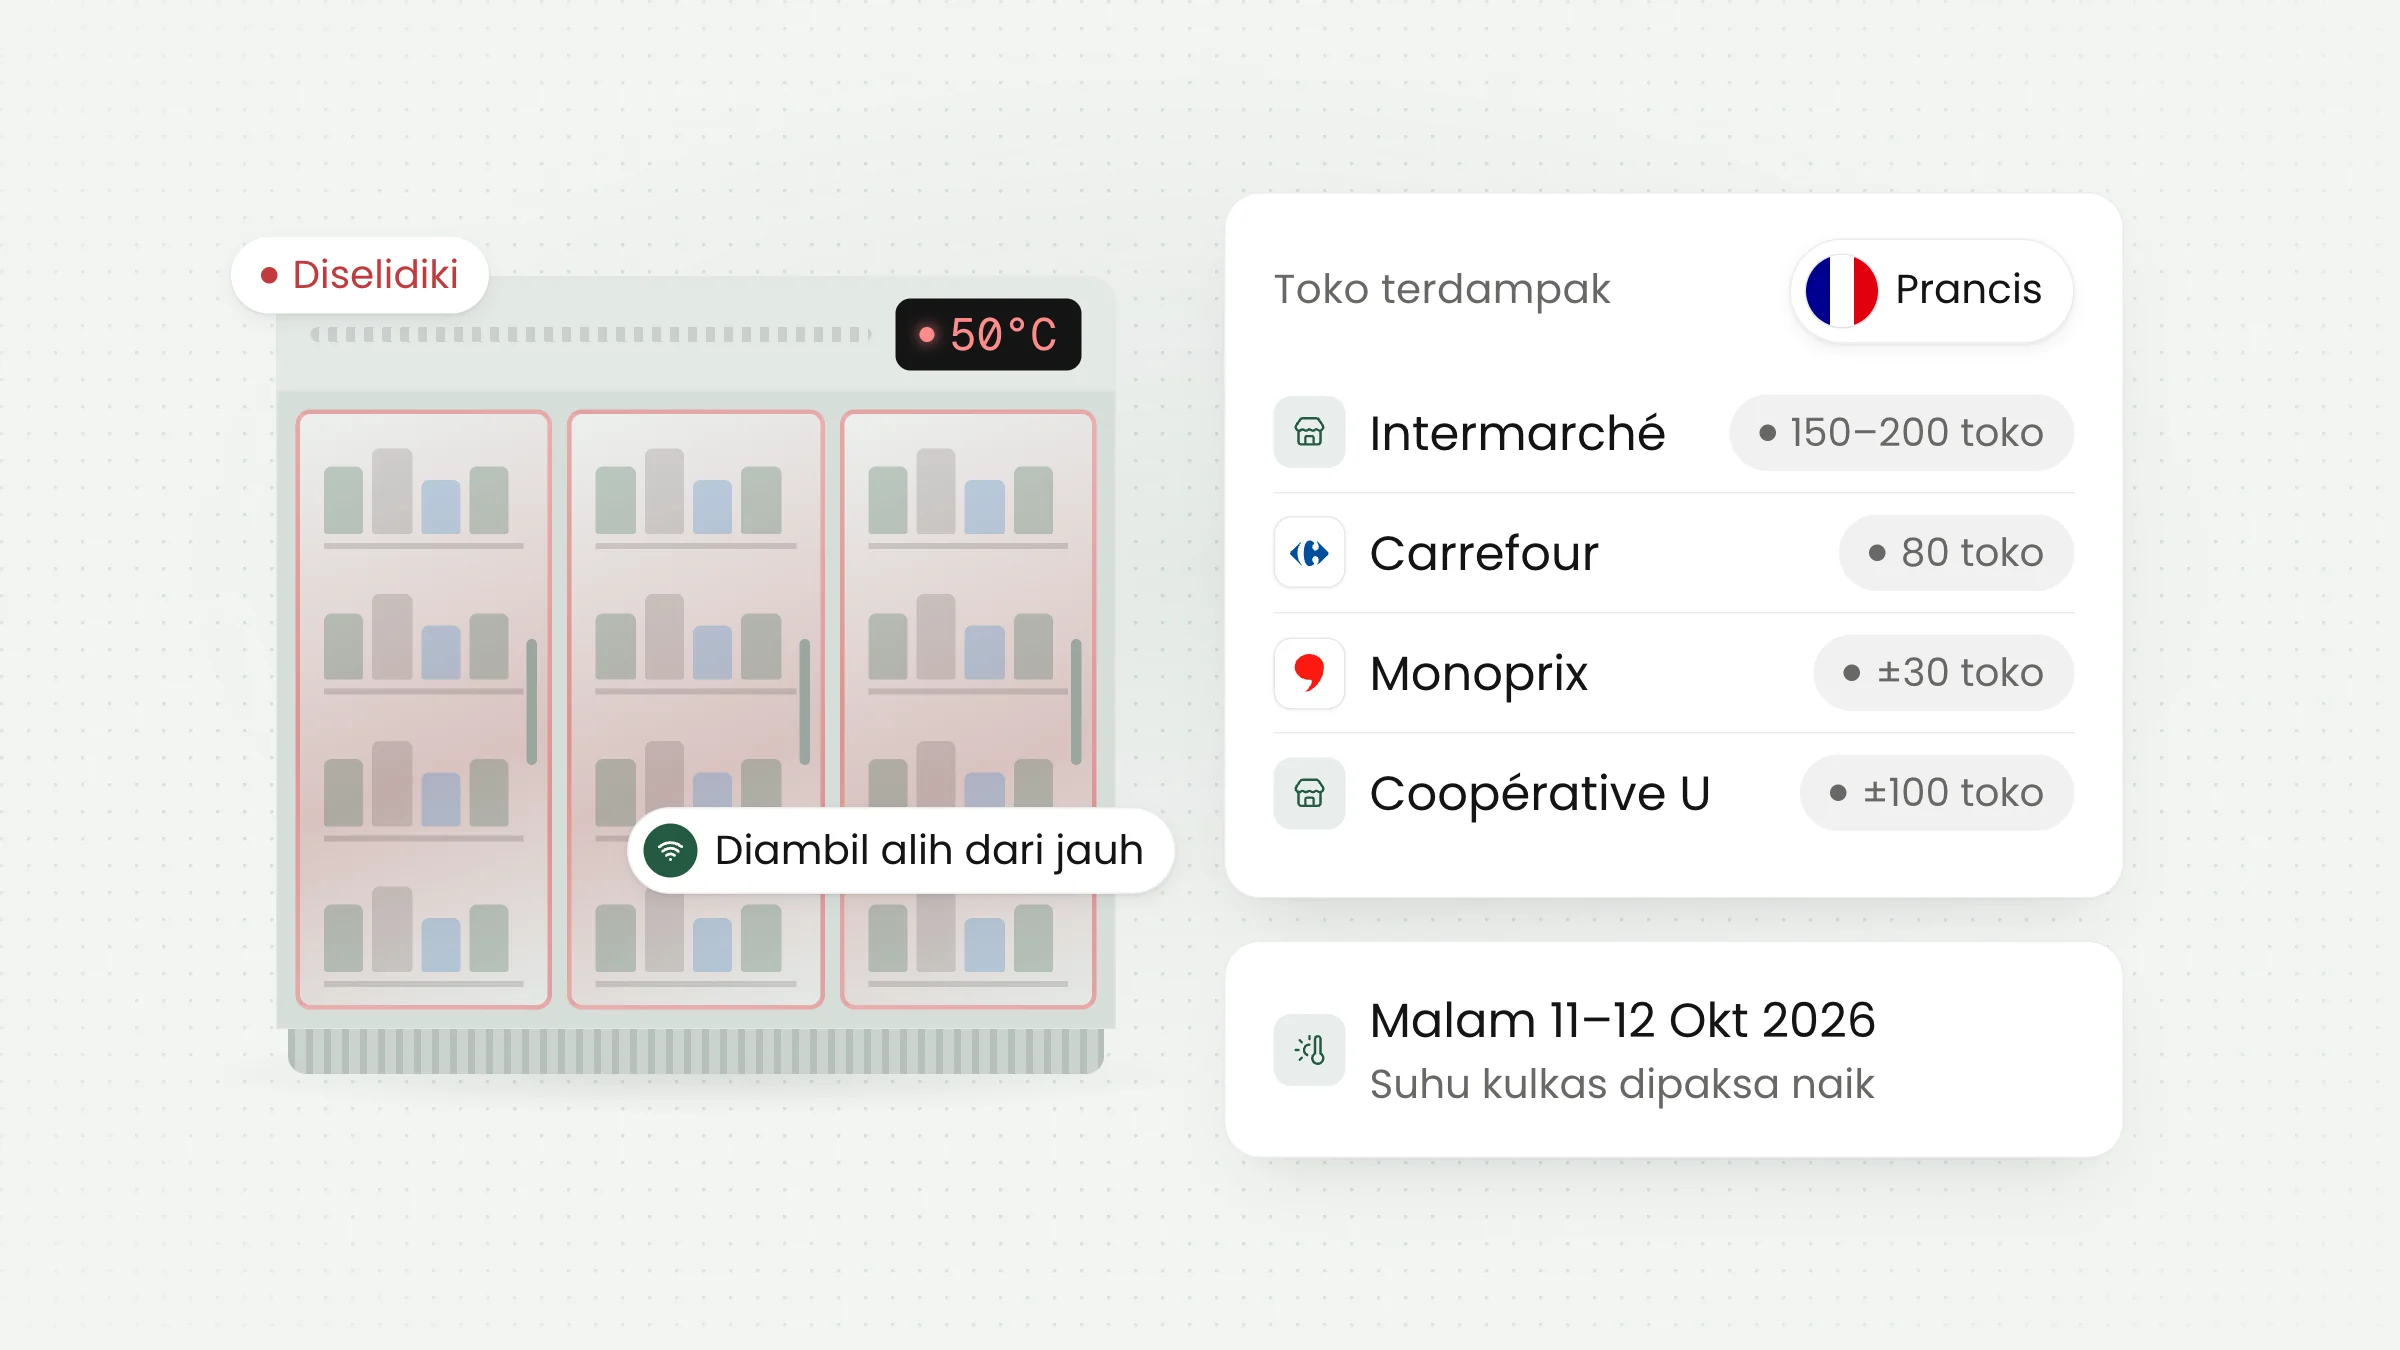
Pada malam 11 ke 12 Oktober 2026, peretas mengambil alih sistem pendingin di ratusan supermarket di Prancis dan memaksa suhu kulkas serta freezer naik hingga 50°C. Makanan segar dan beku terpaksa dibuang, dan kejaksaan mencatat adanya kebakaran. Kasus ini pengingat keras bahwa keamanan perangkat IoT bukan urusan sampingan.
Apa yang terjadi di supermarket Prancis
Serangan berlangsung dalam satu malam, dari Minggu ke Senin. Menurut France 24 yang merangkum pernyataan para peritel, sekitar 150 sampai 200 toko Intermarché, hampir 100 gerai Coopérative U, 80 supermarket Carrefour, dan sekitar 30 cabang Monoprix ikut terdampak. Carrefour menambahkan bahwa sebagian besar dari 6.000 tokonya tidak terkena. E.Leclerc juga disebut terdampak dan menyatakan bahwa salah satu pemasok peralatan pendinginnya diserang.
Angka pastinya masih bergerak. franceinfo menulis bahwa jumlah toko yang diserang belum bisa dihitung secara pasti, sementara laporan AFP yang dikutip CBS News menyebut setidaknya 300 toko Intermarché dan Netto menjadi sasaran. Perbedaan seperti ini wajar di hari-hari pertama sebuah insiden besar.
Kejaksaan Paris membuka penyelidikan atas serangan berskala besar terhadap kulkas terhubung di sejumlah jaringan ritel pangan. Tujuannya mengidentifikasi korban dan menghubungkan serangan dengan kerugian stok serta kebakaran yang dilaporkan. Menurut sumber yang dekat dengan Perdana Menteri Sébastien Lecornu, seperti dikutip CBS News, badan keamanan siber Prancis menemukan celah pada perangkat lunak buatan sebuah perusahaan Denmark, menghubungi vendornya, dan berkoordinasi dengan negara Eropa lain karena serangan serupa mungkin juga terjadi di sana.
Siapa pelakunya? Sampai tulisan ini dibuat, belum ada pihak resmi yang menyebut nama. Pakar keamanan Prancis yang dikutip MacGeneration mengingatkan bahwa menuding negara tertentu tanpa bukti masih terlalu dini. Kami mengambil sikap yang sama.
Kerugiannya lebih dari makanan basi
Dampak paling kasatmata tentu stok. Intermarché menyatakan cabangnya yang terdampak harus membuang semua produk segar dan beku demi keamanan pangan. Satu toko di Issy-les-Moulineaux memperkirakan kerugiannya sekitar 55.000 euro, menurut franceinfo, sementara dua toko di Haguenau dilaporkan kehilangan 270.000 euro, menurut MacGeneration.
Ada juga dampak yang baru terasa belakangan. Intermarché mengingatkan bahwa sebagian polis asuransi mungkin tidak menanggung insiden jenis ini. Toko harus mengosongkan rak, membersihkan, lalu memastikan sistemnya aman sebelum kembali berjualan. Seorang direktur toko di Issy-les-Moulineaux bahkan memutus koneksi digital lemari pendinginnya agar serangan tidak terulang. Artinya, untuk sementara, toko itu kembali ke cara manual.
Kenapa kulkas bisa diretas
Kulkas di supermarket modern tidak berdiri sendiri. Suhu setiap lemari pendingin diatur oleh pengendali (controller) yang terhubung ke jaringan, sehingga teknisi bisa memantau dan mengubah pengaturan dari jauh. Fitur yang memudahkan perawatan ini berubah menjadi pintu masuk ketika perangkatnya tidak lagi dirawat.
Beberapa media menyebut sistem yang diserang memakai pengendali buatan Danfoss, produsen asal Denmark yang menangani sistem pendingin banyak jaringan ritel. Dalam pernyataan yang dikutip CBS News, Danfoss menjelaskan bahwa sebagian besar peralatan yang terdampak adalah produk lama, seperti seri AK-SM800 dan AK-SC355, yang tidak lagi menerima pembaruan perangkat lunak maupun keamanan. Danfoss juga mengatakan sudah lama menyarankan supermarket memperbarui model-model tersebut. MacGeneration mencatat AK-SM800 dianggap usang oleh pabrikannya sejak 2021.
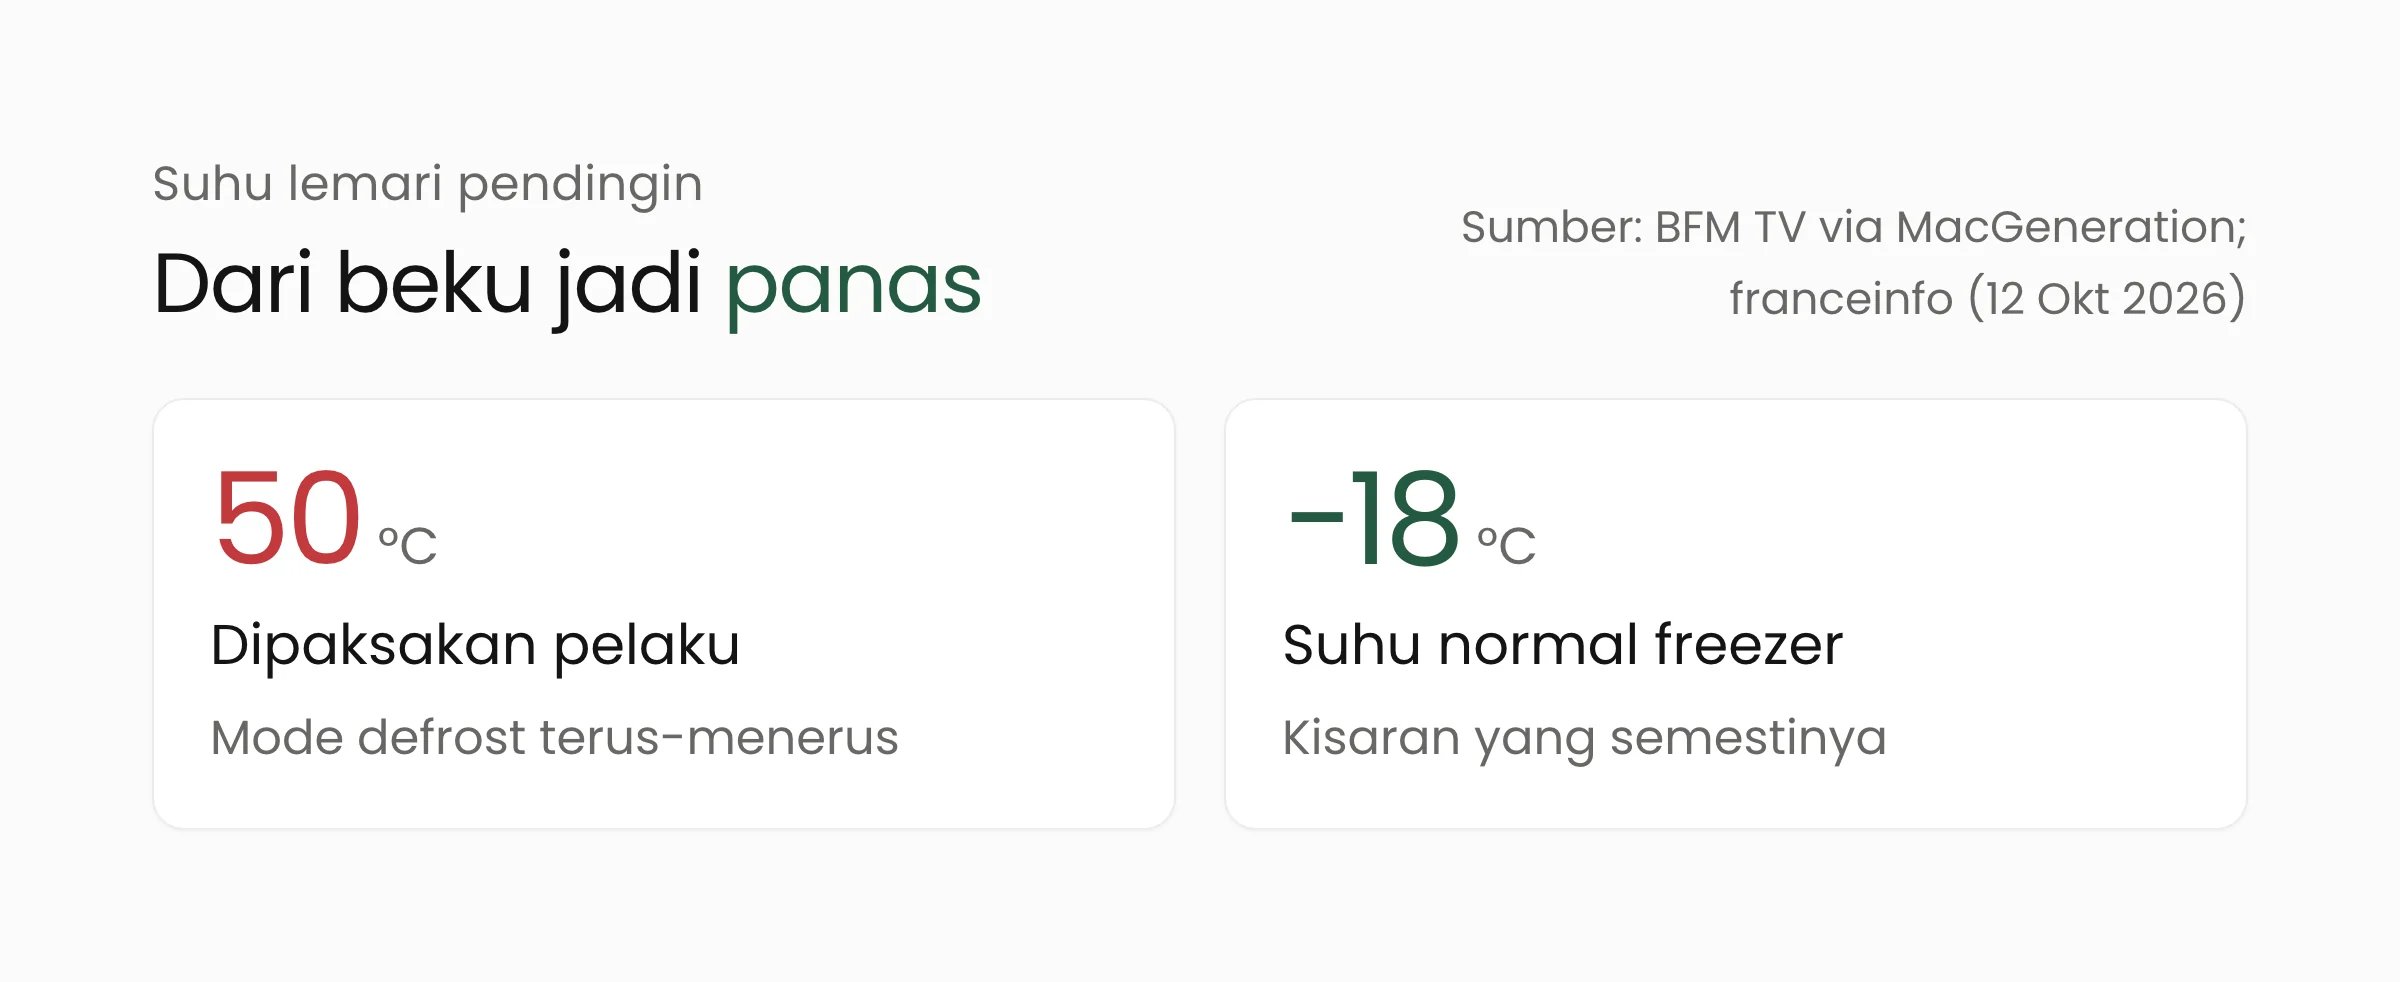
Menurut laporan BFM TV yang dirangkum MacGeneration, pelaku memicu mode pencairan es (defrost) secara terus-menerus dengan target suhu 50°C. Bandingkan dengan freezer yang semestinya berada di kisaran −18°C, seperti diceritakan seorang karyawan kepada franceinfo. Cara pelaku masuk masih diselidiki, jadi kami tidak akan menebak celah mana yang dipakai.
Pelajaran utamanya bukan soal satu merek. Hampir setiap vendor punya produk yang suatu hari mencapai akhir masa dukungan (end of life). Masalah muncul ketika perangkat seperti itu tetap terhubung ke jaringan selama bertahun-tahun, sementara tidak ada yang sadar bahwa pembaruan keamanannya sudah berhenti.
Perangkat serupa ada di sekitar Anda
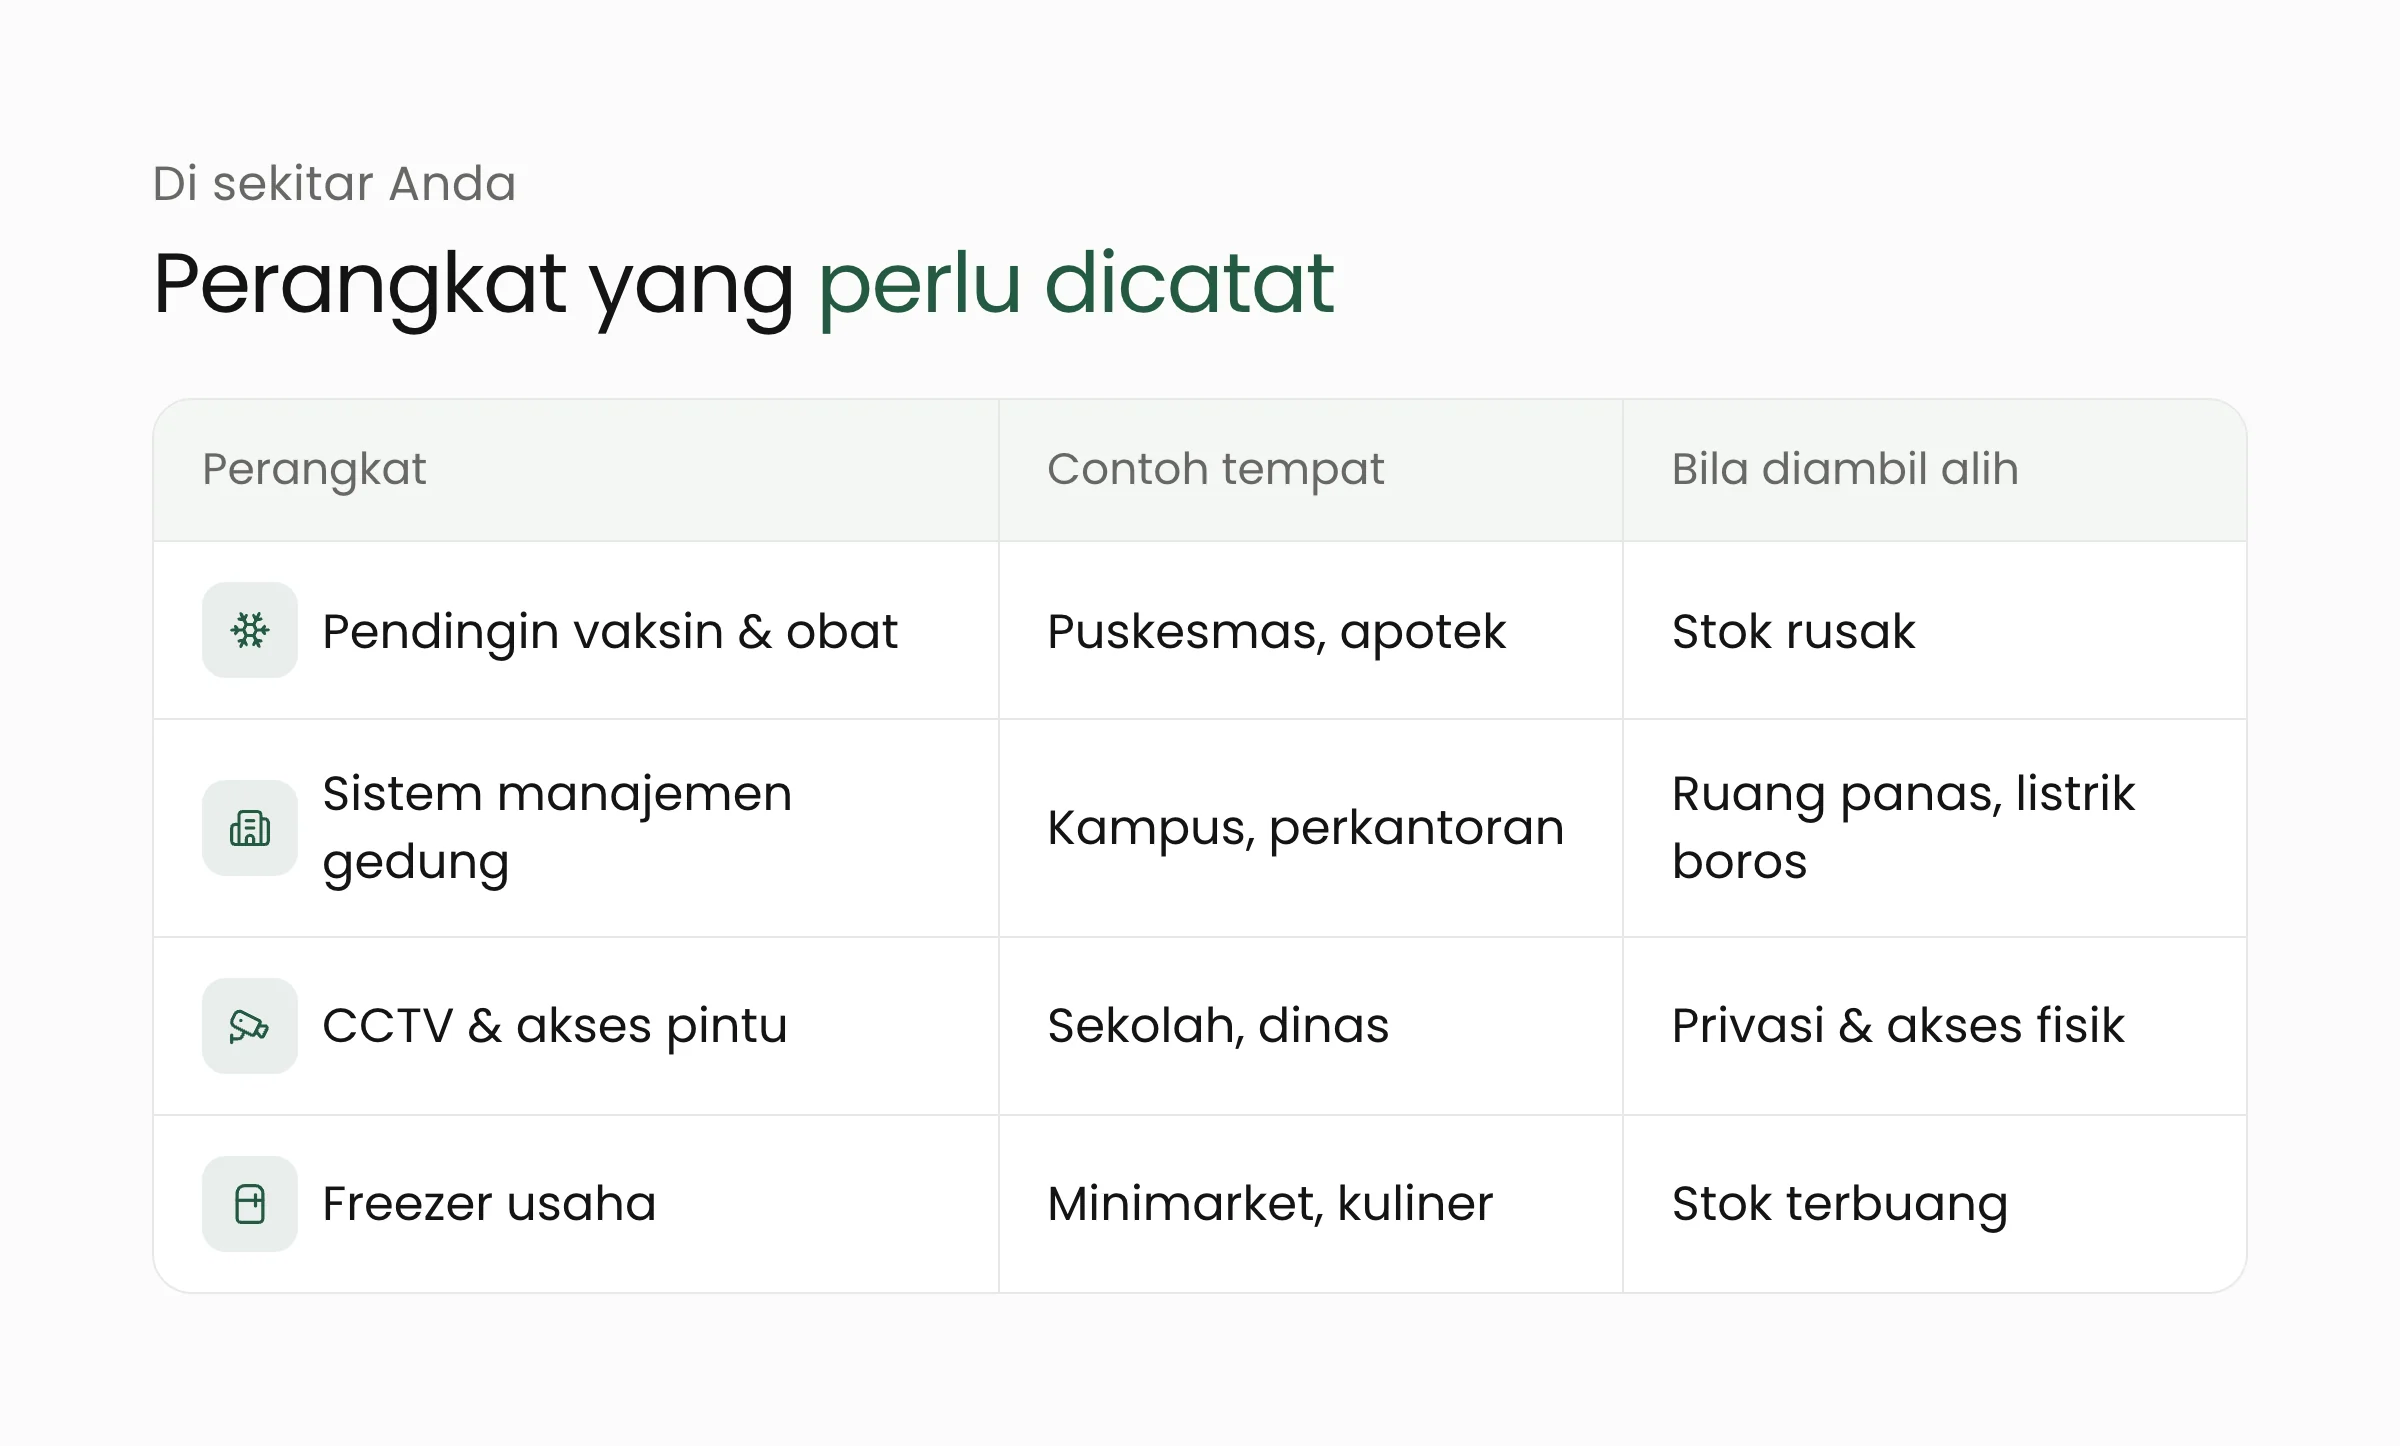
Mudah menganggap ini masalah supermarket Eropa. Padahal pola yang sama ada di banyak organisasi di Indonesia. Puskesmas dan apotek menyimpan vaksin serta obat di lemari pendingin yang suhunya dipantau. Kampus dan gedung perkantoran mengatur AC dan pencahayaan lewat sistem manajemen gedung. Sekolah memasang CCTV dan akses pintu yang bisa dibuka lewat aplikasi. Minimarket dan usaha kuliner mengandalkan freezer yang makin sering dilengkapi sensor.
Semua itu termasuk Internet of Things (IoT), atau dalam konteks industri disebut operational technology (OT): perangkat yang mengendalikan dunia fisik dan terhubung ke jaringan. Bedanya dengan laptop, perangkat ini jarang diperbarui, jarang diaudit, dan sering dipasang oleh pihak ketiga yang kontraknya sudah lama selesai. Password bawaan pabrik kadang tidak pernah diganti, dan akses jarak jauh yang dulu dibuka untuk teknisi dibiarkan terbuka.
Kami belum menemukan laporan serangan serupa terhadap sistem pendingin di Indonesia. Namun kasus Prancis menunjukkan bahwa yang dibutuhkan pelaku hanyalah perangkat usang yang bisa dijangkau dari luar. Kondisi itu tidak mengenal batas negara, sama seperti pada kasus botnet PoeLLM yang menyasar server AI terbuka yang belum ditambal.
Apa artinya bagi organisasi Anda?
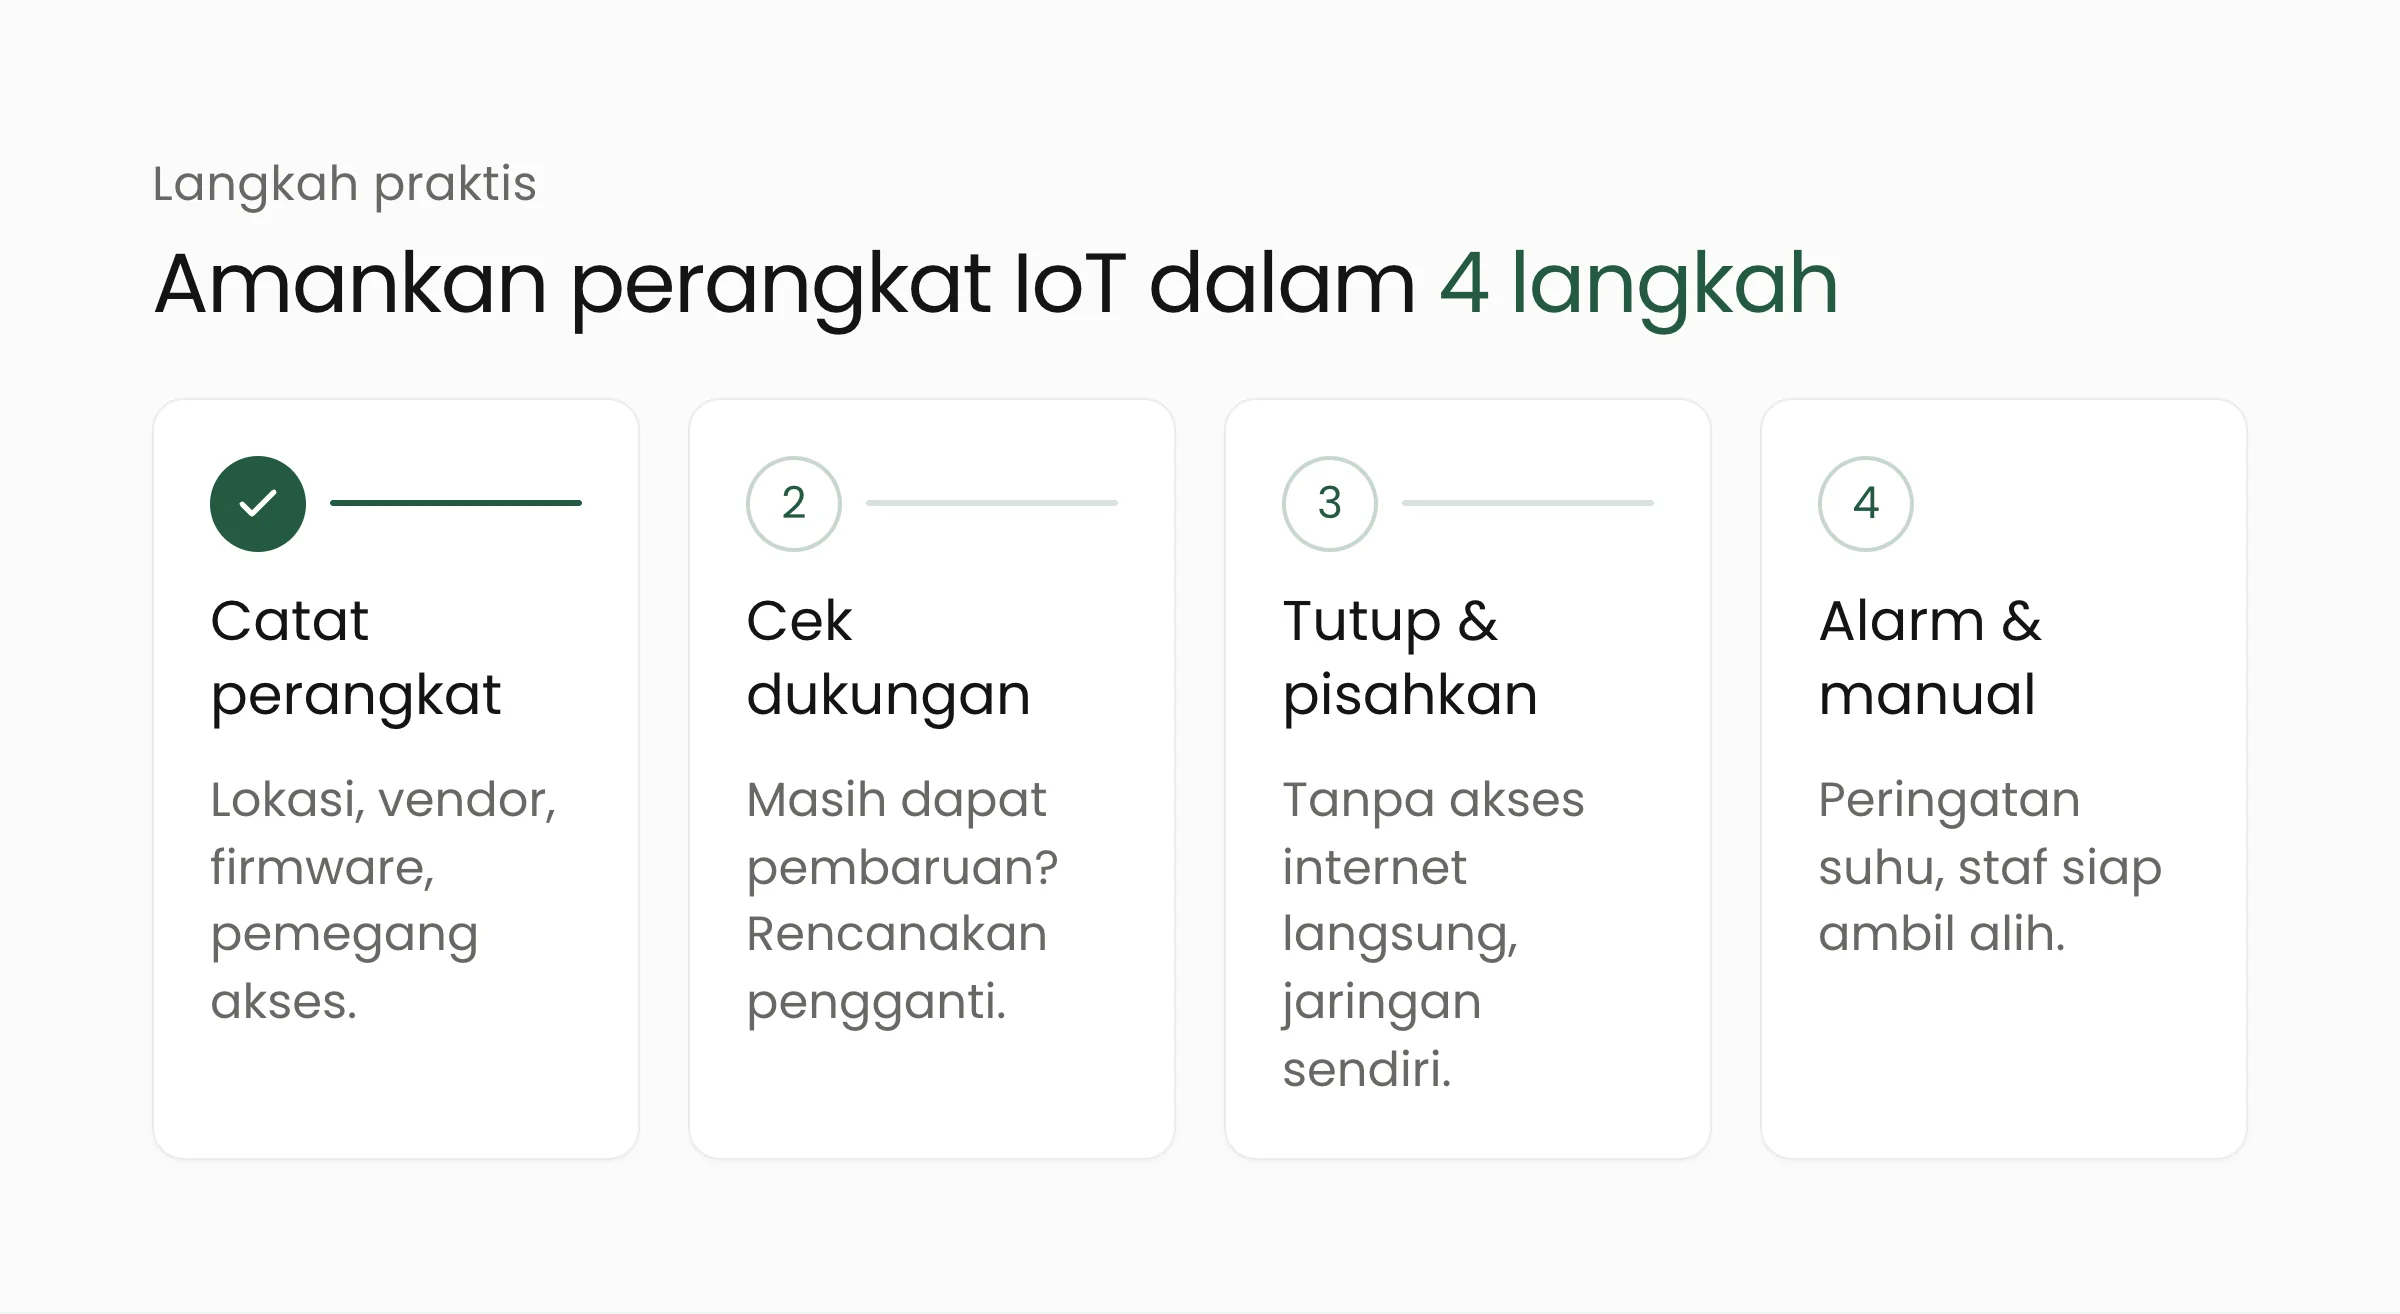
Kabar baiknya, langkah pencegahannya tidak rumit. Yang sulit biasanya justru memulainya, karena perangkat seperti ini jarang masuk daftar tanggung jawab tim TI. Ada empat hal yang bisa dikerjakan bertahap.
Catat semua perangkat yang terhubung. Buat daftar lengkap: lokasi, vendor, nomor model, versi firmware, dan siapa yang memegang aksesnya, termasuk vendor perawatan. Anda tidak bisa melindungi perangkat yang tidak Anda ketahui keberadaannya.
Cek status dukungan vendor. Tanyakan apakah perangkat masih menerima pembaruan keamanan. Untuk perangkat yang sudah end of life, susun rencana penggantian beserta anggarannya. Selama menunggu, perlakukan perangkat itu sebagai titik paling rawan.
Tutup jalur dari internet dan pisahkan jaringannya. Panel kendali sebaiknya tidak bisa diakses langsung dari internet. Akses jarak jauh cukup lewat VPN atau jalur khusus, password bawaan diganti, dan perangkat IoT ditempatkan di segmen jaringan sendiri, terpisah dari jaringan kantor dan data penting.
Pasang alarm dan siapkan cara manual. Atur peringatan bila suhu atau pengaturan berubah di luar kebiasaan, terutama di malam hari dan akhir pekan. Pastikan staf tahu cara mengambil alih secara manual, dan siapa yang harus dihubungi saat alarm berbunyi.
Untuk organisasi dengan banyak lokasi, seperti dinas yang membawahi puluhan sekolah atau jaringan klinik, pekerjaan ini paling efektif dilakukan terpusat. Tim keamanan siber dan Internet of Things kami terbiasa membantu memetakan perangkat dan menata jaringannya tanpa mengganggu operasional harian. Kenapa jeda antara celah diumumkan dan dieksploitasi makin pendek juga sudah kami bahas di serangan siber berbasis AI.
Pertanyaan yang sering muncul
Apakah kulkas atau AC pintar di kantor saya bisa diretas dengan cara yang sama?
Bisa, bila perangkatnya terhubung ke jaringan, bisa dijangkau dari internet, dan tidak lagi diperbarui. Risikonya turun jauh ketika akses jarak jauh ditutup, password bawaan diganti, dan perangkat ditempatkan di jaringan terpisah.
Bagaimana cara tahu perangkat sudah end of life?
Cek situs resmi vendor atau tanyakan langsung ke distributor dengan menyebut nomor model dan versi firmware. Vendor biasanya menerbitkan daftar produk yang tidak lagi didukung, lengkap dengan saran penggantinya.
Siapa pelaku serangan di Prancis?
Belum diketahui. Kejaksaan Paris masih menyelidiki, dan pakar keamanan setempat mengingatkan agar tidak menuding pihak tertentu tanpa bukti. Yang sudah jelas adalah sasarannya: sistem pendingin yang terhubung ke jaringan, dan sebagian besar memakai perangkat lama.
Penutup
Kasus kulkas Prancis menunjukkan bahwa serangan siber tidak selalu berakhir dengan data yang bocor. Kadang hasilnya rak kosong, makanan terbuang, dan api di toko. Mulailah dari pertanyaan sederhana: perangkat apa saja di gedung Anda yang terhubung ke jaringan, dan siapa yang merawatnya? Kalau ingin teman diskusi untuk memetakannya, silakan hubungi kami.
Sumber
- France 24, “‘Unprecedented’ cyberattack targets refrigeration units at hundreds of French supermarkets” (12 Oktober 2026)
- CBS News, “Hackers turn up the heat in refrigerators at hundreds of supermarkets in France” (12 Oktober 2026)
- franceinfo, “Des centaines de frigos mis hors service après une cyberattaque contre les supermarchés” (12 Oktober 2026)
- MacGeneration, “Des frigos réglés à 50 °C : une cyberattaque frappe des centaines de supermarchés français” (12 Oktober 2026)