Blog Keamanan Siber
Celah Kritis VeloCloud Orchestrator dan Versi Aman SD-WAN
Daftar isi· 7 bagian
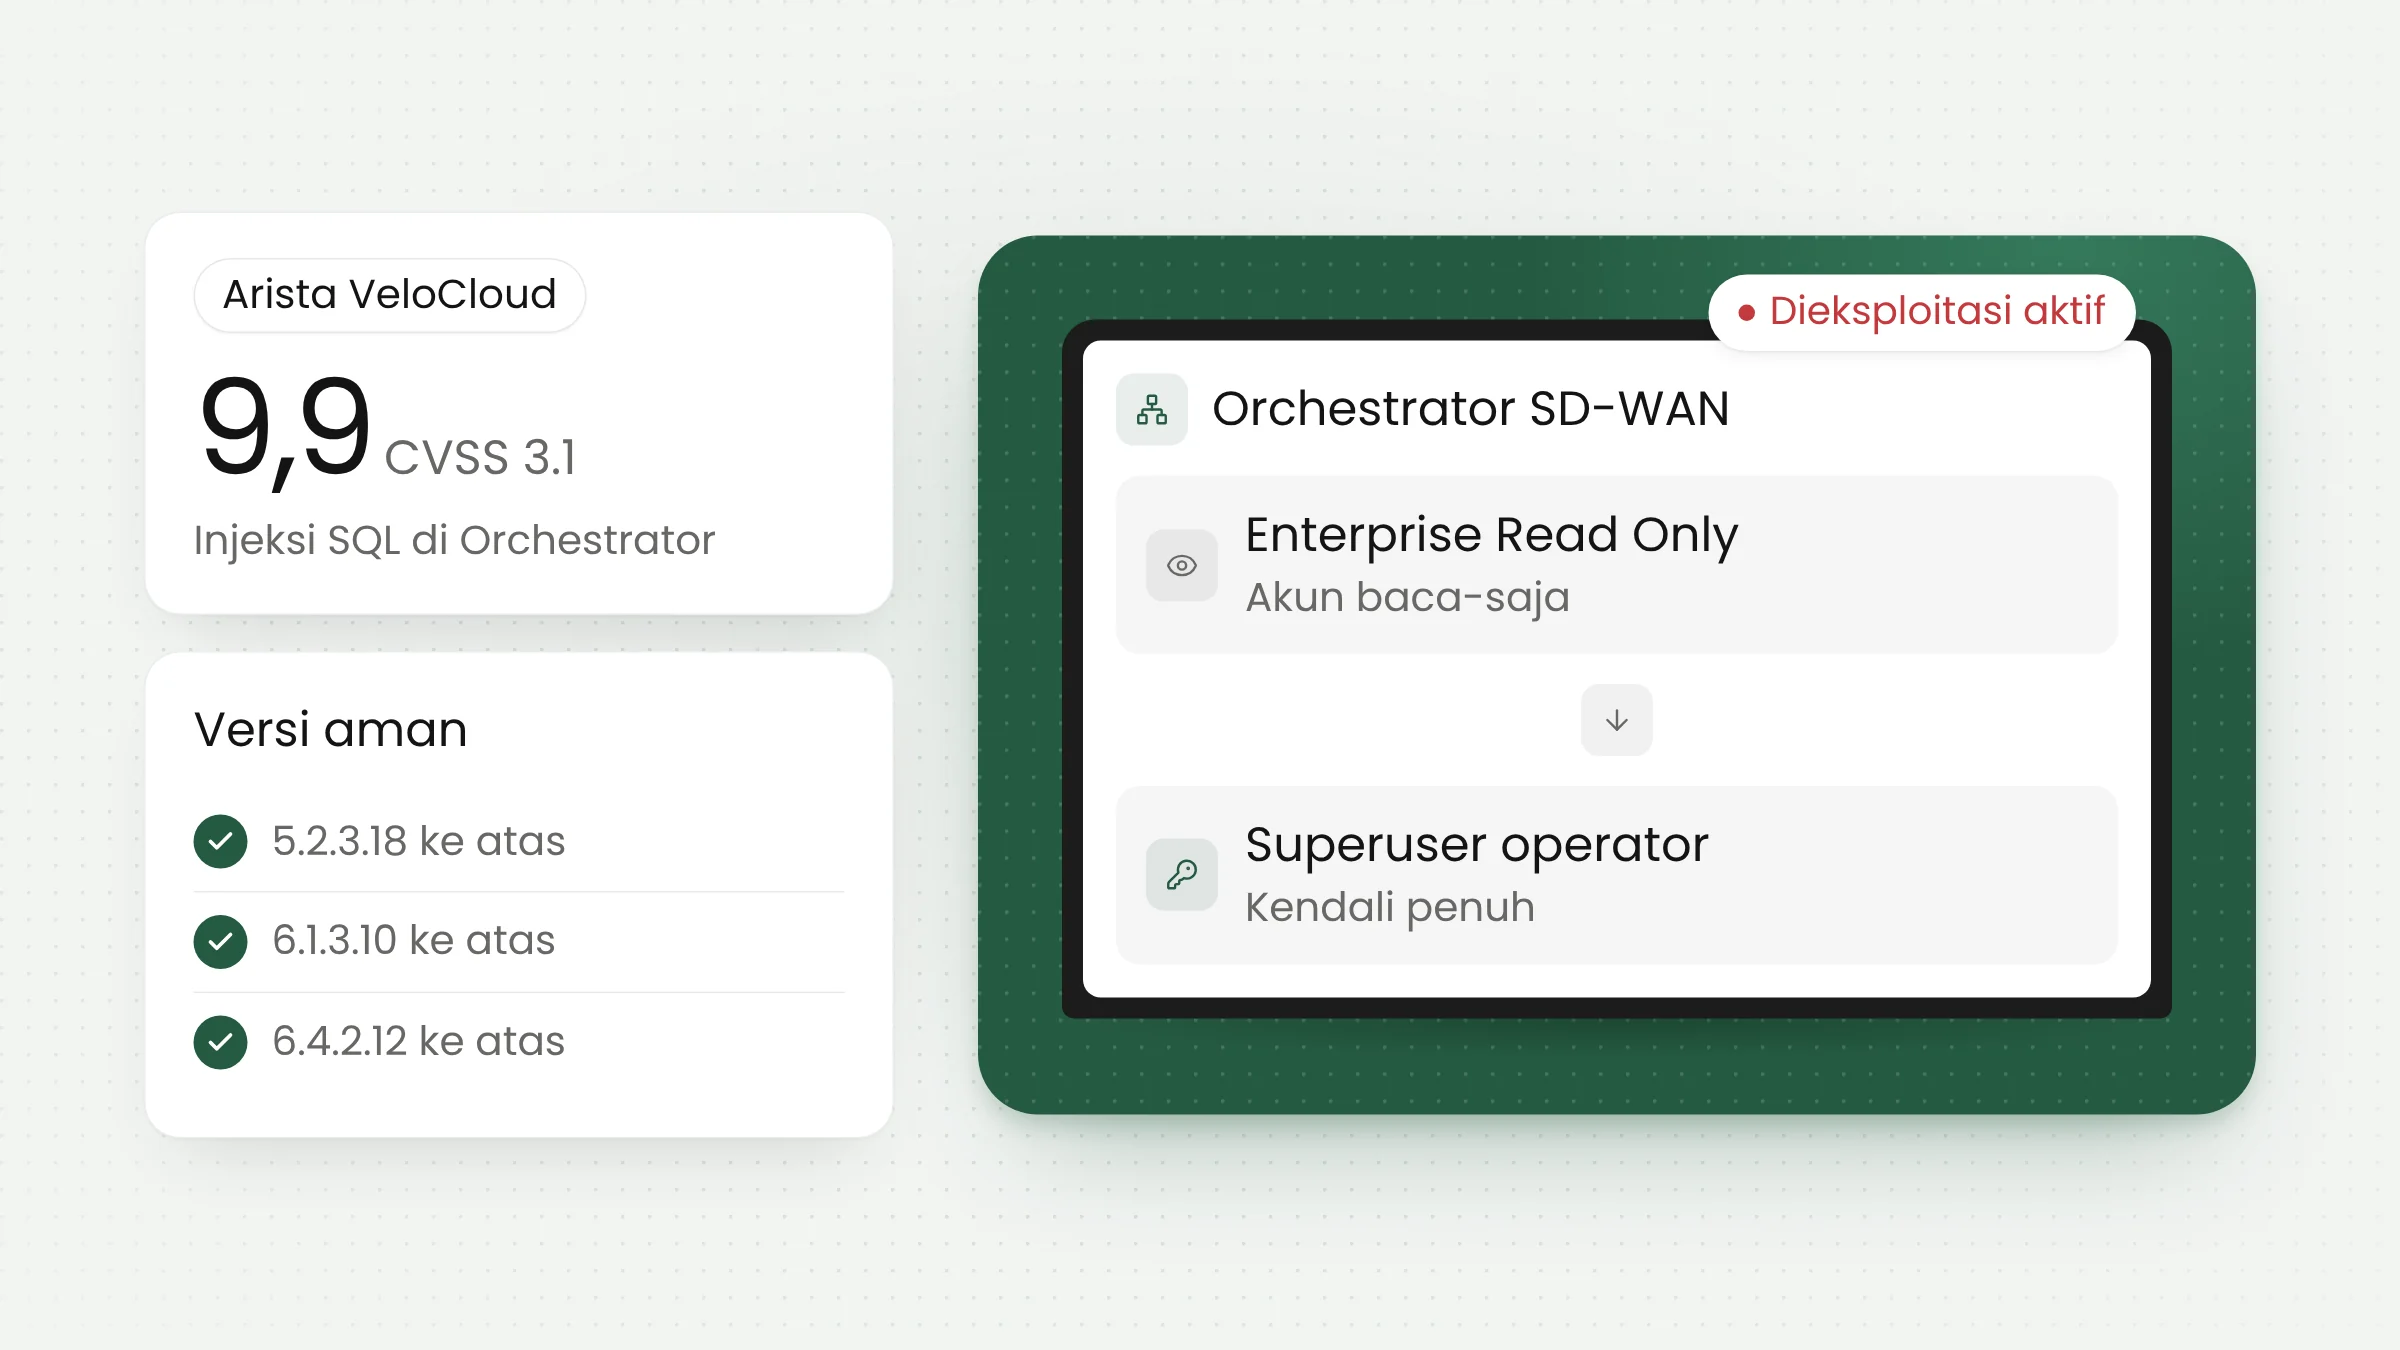
Arista mengumumkan celah kritis pada VeloCloud Orchestrator, pusat kendali jaringan SD-WAN VeloCloud, yang sudah dieksploitasi penyerang. Celah bernomor CVE-2026-114625 ini memungkinkan akun dengan hak paling rendah mengambil alih orchestrator. Versi aman adalah 5.2.3.18, 6.1.3.10, dan 6.4.2.12 ke atas untuk pemasangan di server sendiri.
Apa yang terjadi pada VeloCloud Orchestrator
SD-WAN adalah cara menghubungkan banyak kantor lewat koneksi internet biasa, lalu mengatur semuanya dari satu tempat. Setiap kantor cabang memasang perangkat bernama VeloCloud Edge. Pengaturan jalur, kebijakan keamanan, dan pemantauan seluruh perangkat itu dikendalikan dari satu portal web, yaitu VeloCloud Orchestrator (VCO). Produk ini dulu dikenal sebagai VMware SD-WAN by VeloCloud dan kini dikelola Arista Networks, yang mengumumkan pembelian lini VeloCloud dari Broadcom pada Juli 2025.
Menurut advisori resmi Arista nomor 0199 yang terbit 22 Oktober 2026, masalahnya adalah injeksi SQL. Jenis celah ini terjadi ketika masukan dari pengguna ikut terbaca sebagai perintah ke basis data. Akibatnya, penyerang dapat menjangkau fungsi internal yang seharusnya tertutup bagi pengguna biasa.
Arista memberi skor CVSS 3.1 sebesar 9,9 dan CVSS 4.0 sebesar 9,4, keduanya kategori kritis. Penyerang memerlukan dua hal: akses jaringan ke antarmuka web VCO dan sesi yang sudah masuk. Peran minimal yang dibutuhkan adalah Enterprise Read Only, peran bawaan terendah untuk pelanggan yang semestinya hanya dapat melihat data.
Dari peran serendah itu, setiap pengguna yang sudah masuk dapat memperoleh hak operator dan menyamar sebagai pengguna lokal “superuser operator”. Arista menyatakan serangan ini dapat memengaruhi kerahasiaan, keutuhan, dan ketersediaan orchestrator beserta data yang dikelolanya. Advisori itu juga menyebut VCO terbuka secara bawaan dan tidak ada pengaturan yang dapat mencegah paparan tersebut.
Versi terdampak dan versi aman
Celah ini hanya ada pada VCO yang dipasang di server milik pelanggan (on-premises). VCO versi Hosted dan Dedicated yang dikelola Arista juga sempat terdampak, tetapi sudah diperbaiki. Perangkat VeloCloud Gateway dan VeloCloud Edge tidak terdampak.
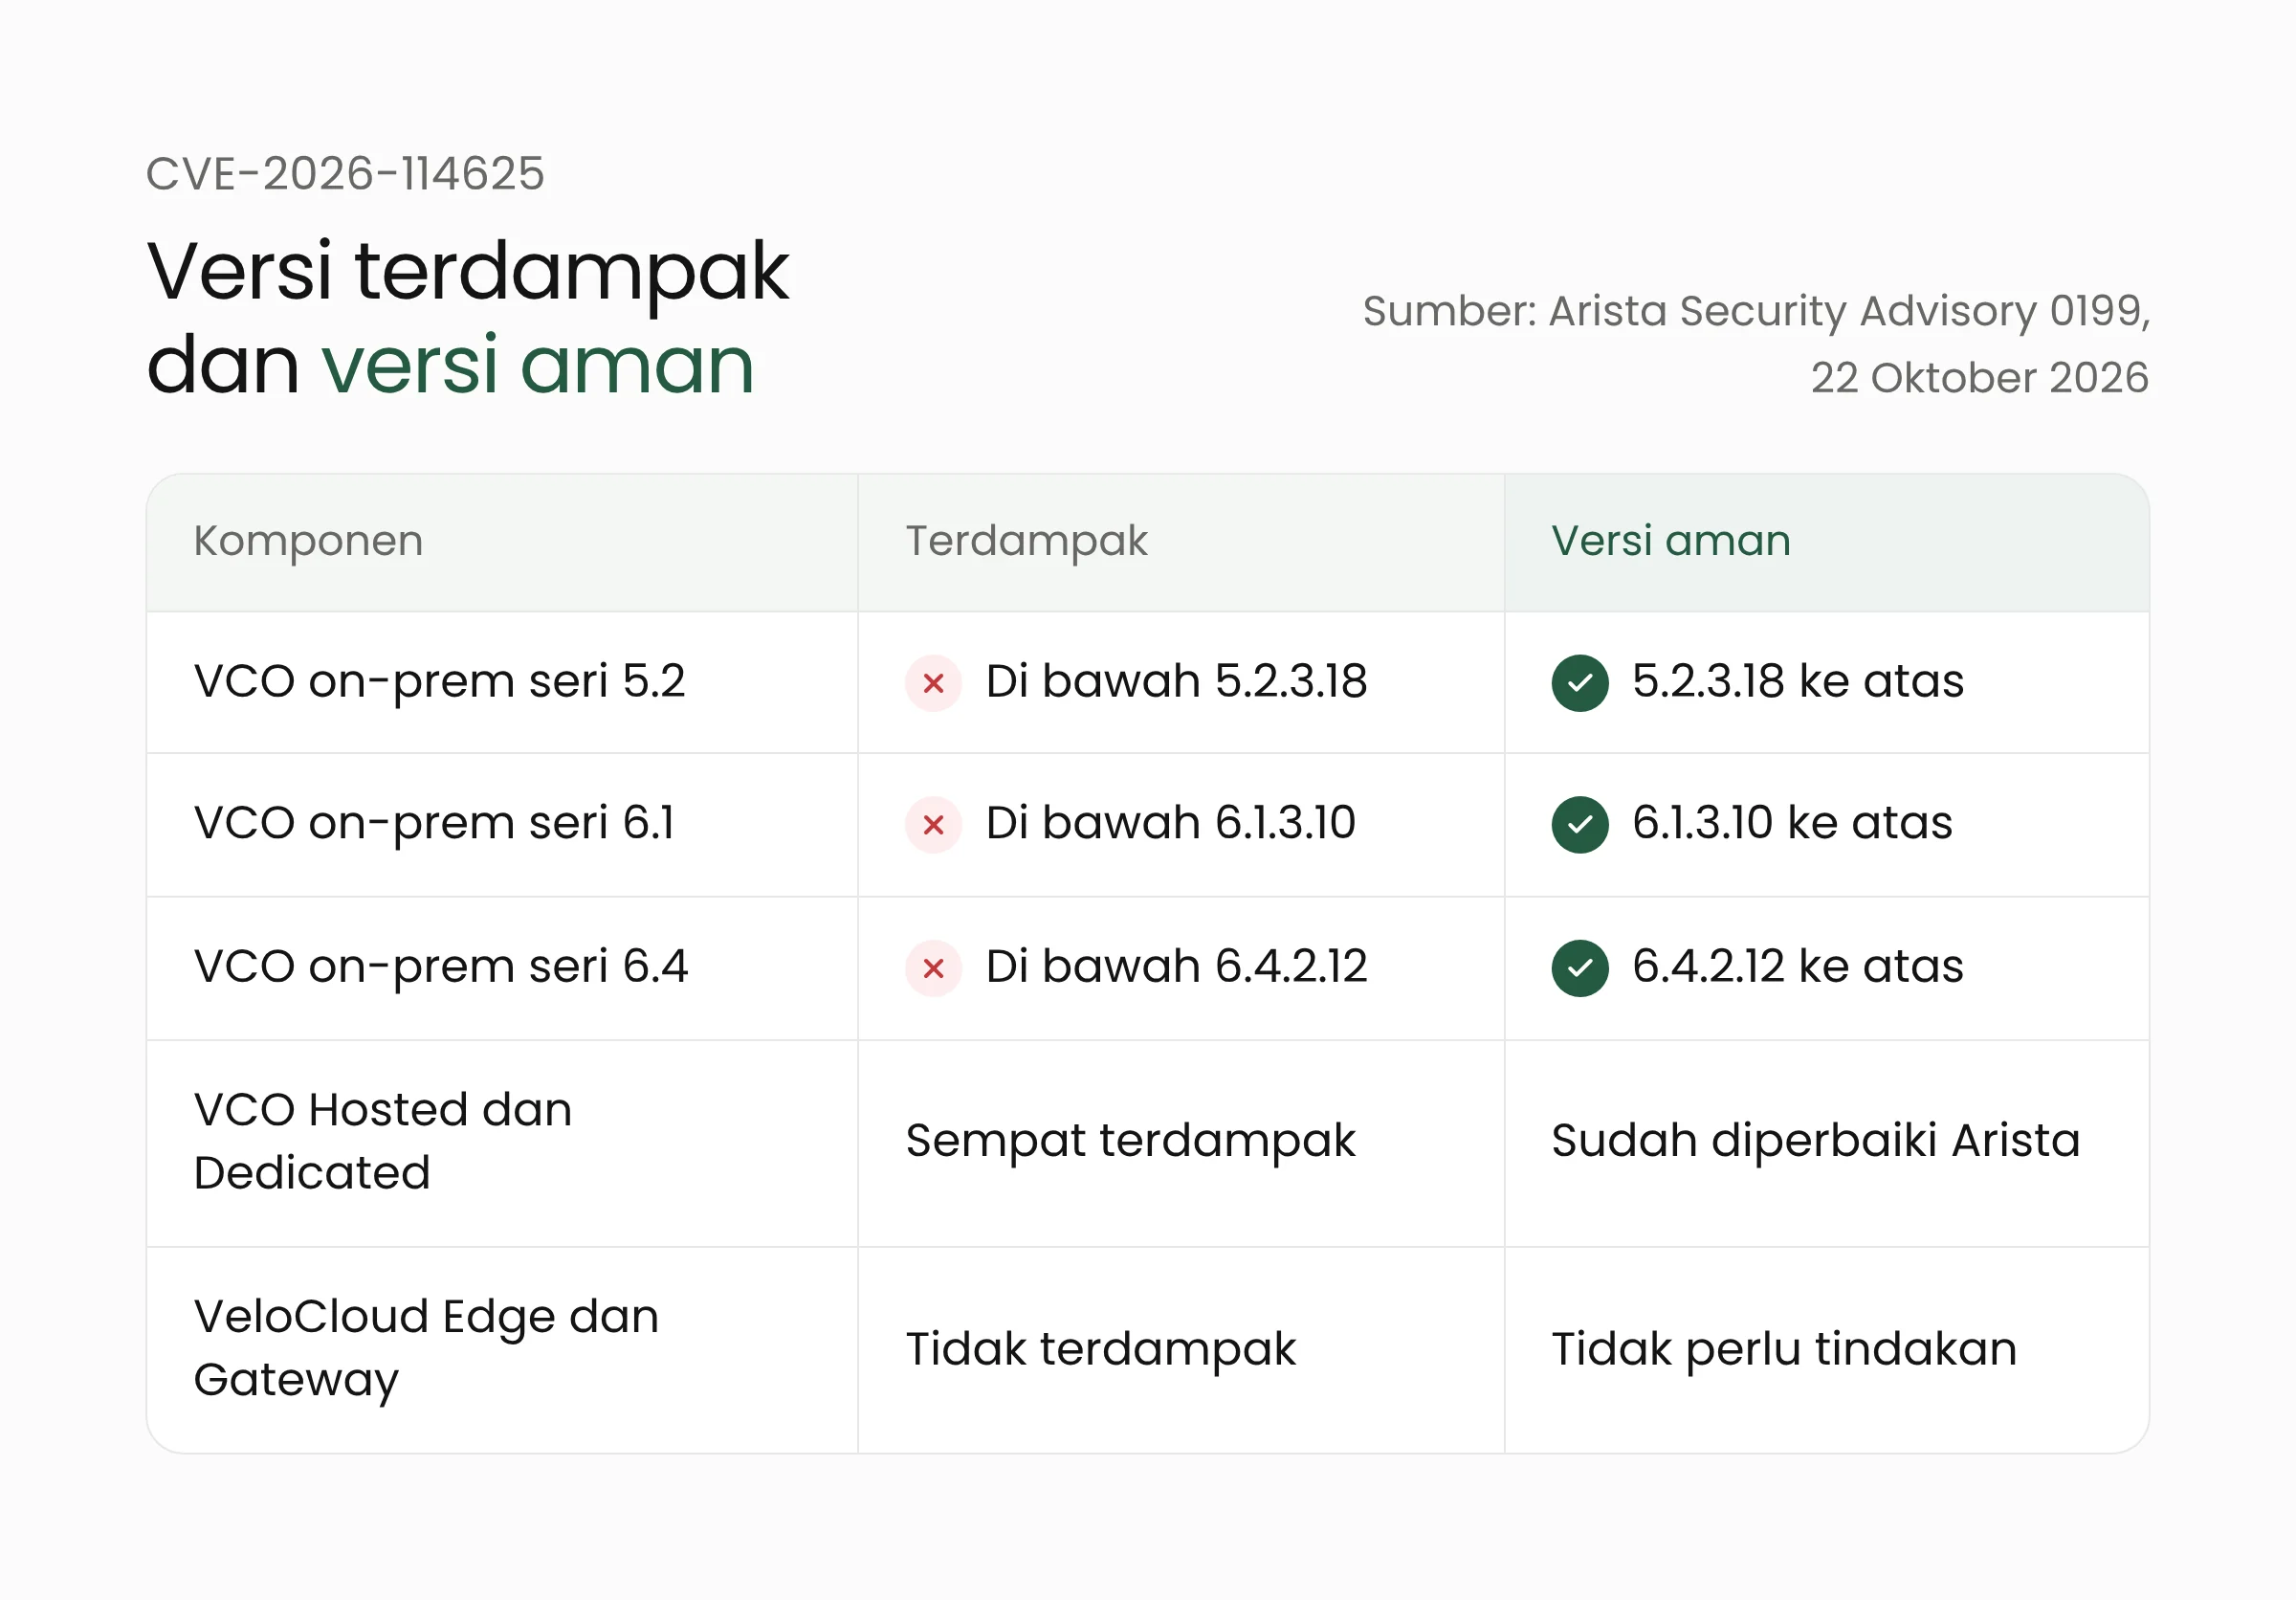
Rinciannya menurut advisori Arista:
- Seri 5.2: terdampak di bawah 5.2.3.18, aman mulai 5.2.3.18.
- Seri 6.1: terdampak di bawah 6.1.3.10, aman mulai 6.1.3.10.
- Seri 6.4: terdampak di bawah 6.4.2.12, aman mulai 6.4.2.12.
- Versi yang sudah habis masa dukungannya tidak diperiksa Arista. Pengguna versi itu diminta menghubungi tim dukungan teknis (TAC) Arista untuk pilihan pembaruan.
Seri 7.0 tidak tercantum dalam daftar terdampak, dan Arista menyatakan rilis yang tidak tercantum tidak rentan terhadap celah ini. Ada satu hal yang perlu diwaspadai. Menurut The Hacker News, orchestrator yang baru diperbarui untuk menutup celah Juli dan September tetap terdampak celah baru ini, karena rilis perbaikan sebelumnya lebih lama daripada versi aman yang sekarang. Contohnya, perbaikan September untuk seri 6.4 ada di 6.4.2.8, sedangkan versi aman kali ini adalah 6.4.2.12.
Status eksploitasi
Arista menyatakan menemukan celah ini sendiri dan sudah mengonfirmasi eksploitasi aktif. Perusahaan itu membagikan dua alamat IP yang tercatat melakukan serangan, yaitu 74.82.197.86 dan 38.54.50.151. Advisori tidak menjelaskan kapan serangan dimulai, siapa pelakunya, atau berapa orchestrator yang sudah disusupi.
Badan keamanan siber Amerika Serikat, CISA, memasukkan CVE-2026-114625 ke katalog Known Exploited Vulnerabilities pada 23 Oktober 2026. Instansi federal AS diberi tenggat sampai 26 Oktober 2026 untuk menerapkan perbaikan, hanya tiga hari.
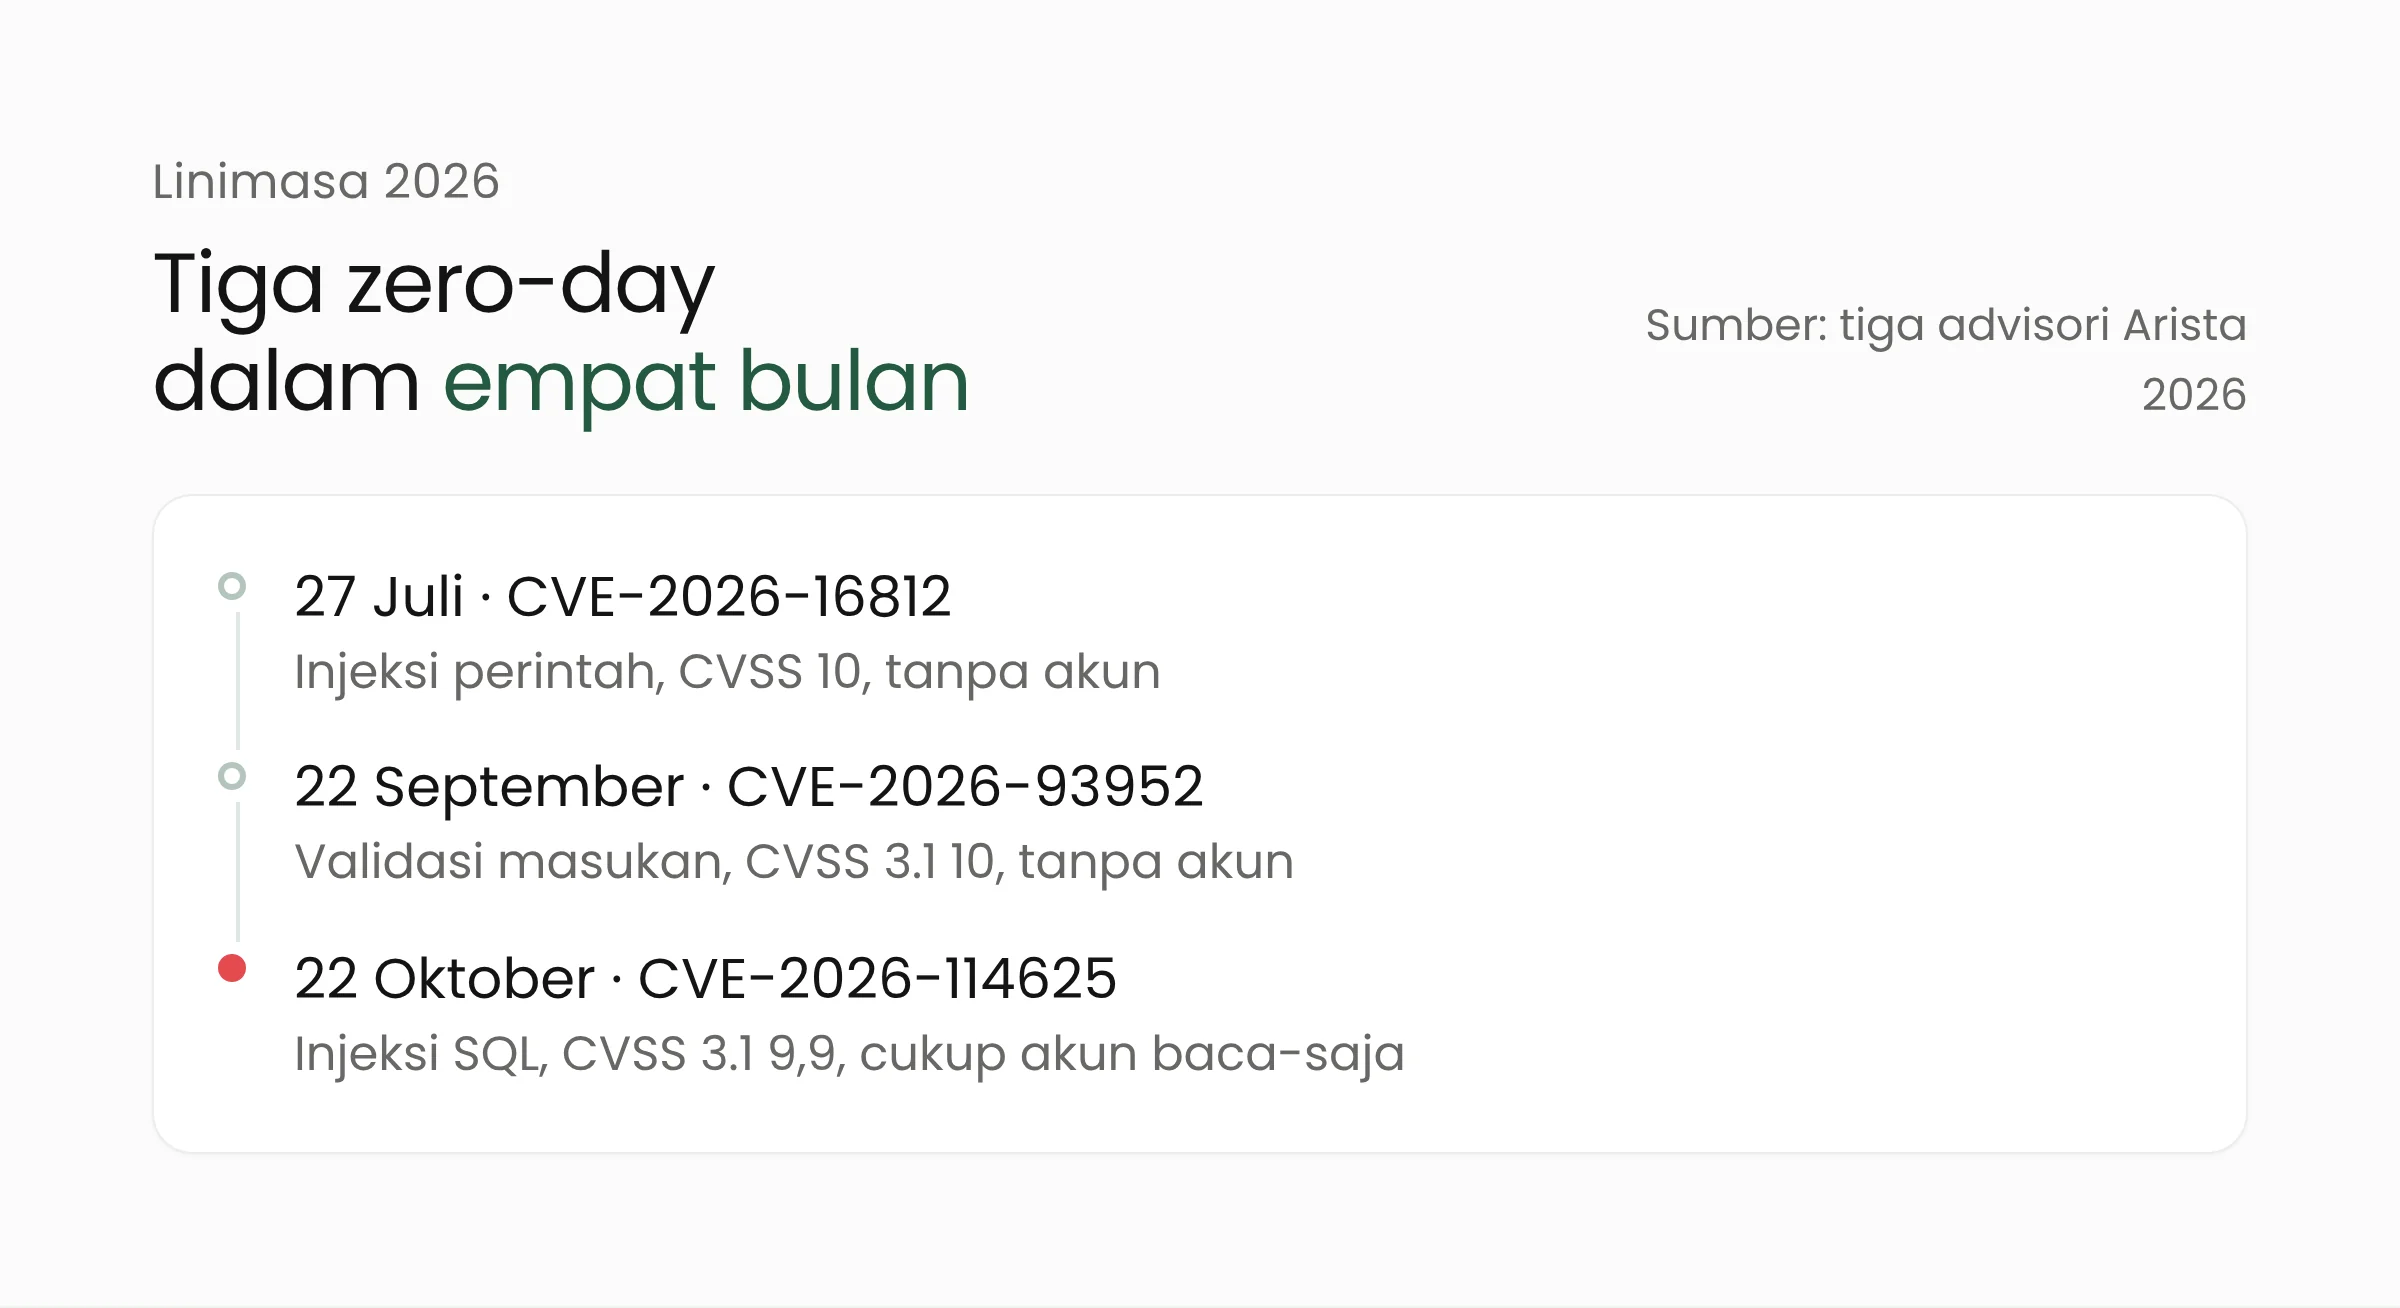
SecurityWeek mencatat ini adalah celah VCO ketiga yang dieksploitasi sebagai zero-day dalam empat bulan. Zero-day adalah celah yang sudah dipakai penyerang sebelum perbaikannya tersedia. Dua celah sebelumnya lebih parah dari sisi akses:
- CVE-2026-16812 (Juli 2026), injeksi perintah sistem operasi dengan skor CVSS 10. Menurut advisori Arista nomor 0144, celah ini tidak membutuhkan akun sama sekali.
- CVE-2026-93952 (September 2026), validasi masukan yang lemah dengan skor CVSS 3.1 sebesar 10. Menurut advisori Arista nomor 0183, celah ini juga tidak membutuhkan akun, dengan syarat autentikasi berbasis sertifikat dari Edge ke VCO sedang aktif.
Celah Oktober adalah yang pertama dari ketiganya yang membutuhkan akun. Syarat itu tidak banyak mengurangi risiko, karena akun baca-saja biasanya dibagikan cukup luas, misalnya kepada vendor, tim pemantauan, atau penyedia layanan jaringan. Dalam advisori Juli, Arista memperingatkan bahwa orchestrator yang disusupi dapat memberi penyerang akses ke perangkat Edge di cabang. Advisori Oktober tidak menyebut hal serupa untuk celah baru ini.
Apa artinya bagi bank dan jaringan ritel?
SD-WAN banyak dipakai organisasi dengan puluhan sampai ratusan lokasi, misalnya kantor cabang bank, gerai ritel, gudang, dan klinik berjaringan. Orchestrator menyimpan konfigurasi semua lokasi itu. Bila orchestrator dikuasai penyerang, jalur trafik dan kebijakan keamanan di seluruh cabang dapat diubah dari satu tempat. Bagi bank, itu menyangkut jalur transaksi dan data nasabah. Bagi jaringan ritel, itu menyangkut kasir, sistem stok, dan pembayaran nontunai di setiap gerai.
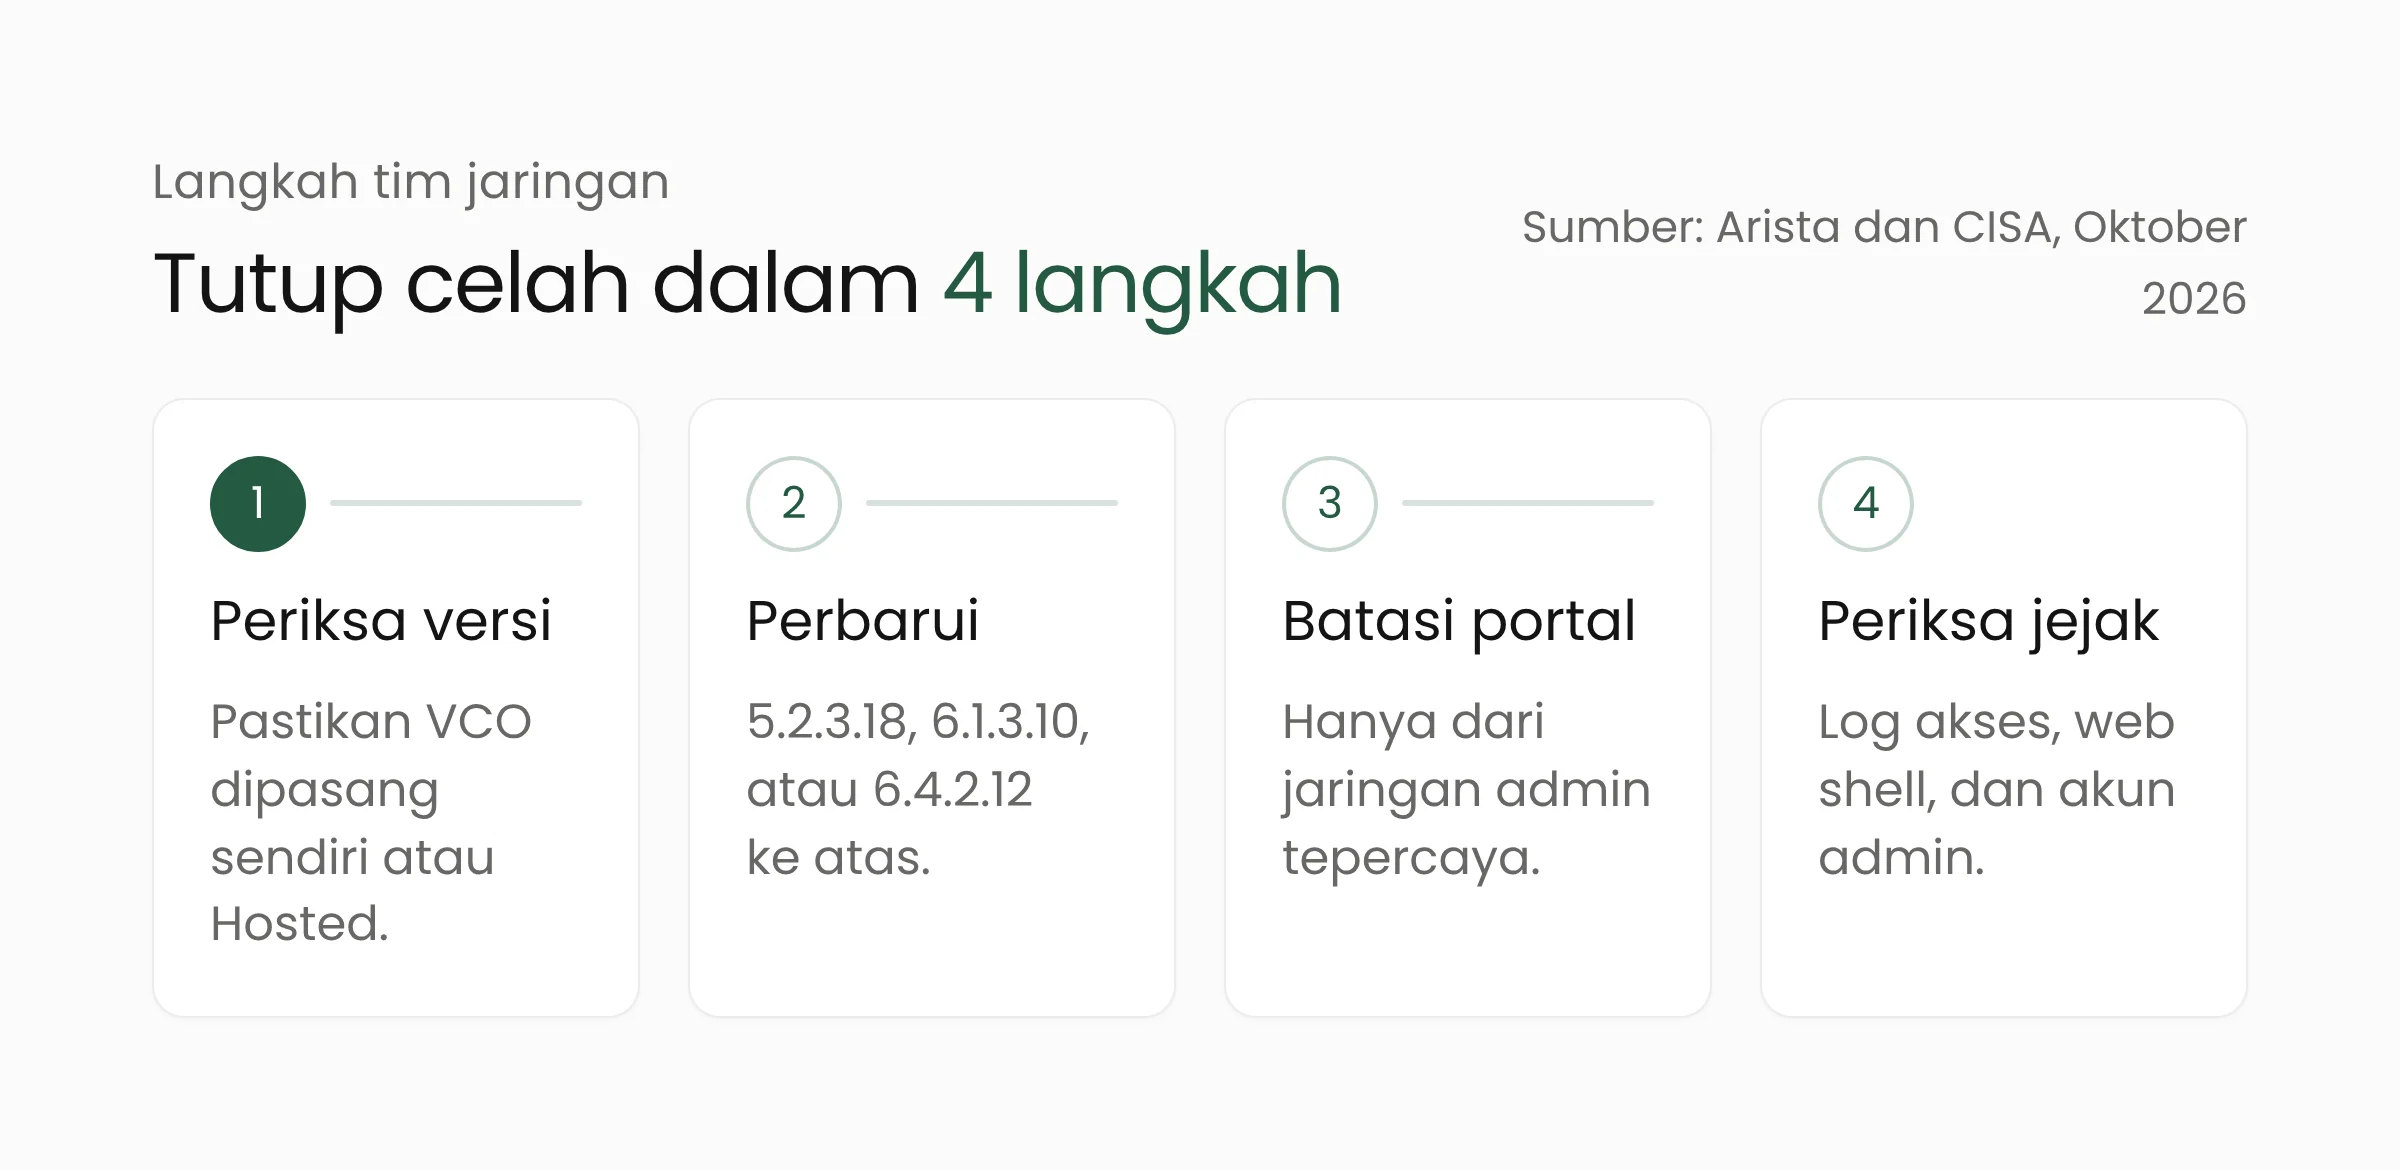
Langkah berikut disusun dari advisori Arista dan CISA:
- Periksa jenis dan versi orchestrator. Pastikan apakah VCO Anda dipasang sendiri atau Hosted. Bila jaringan dikelola penyedia layanan, tanyakan langsung versi VCO yang dipakai dan kapan pembaruan dipasang.
- Perbarui ke versi aman. Pasang 5.2.3.18, 6.1.3.10, atau 6.4.2.12 ke atas sesuai seri. Bila masih memakai versi yang habis masa dukungannya, hubungi TAC Arista.
- Batasi akses portal sampai pembaruan terpasang. Arista menyarankan antarmuka web VCO hanya dapat dijangkau dari jaringan admin tepercaya, memblokir dua alamat IP penyerang, memantau trafik keluar yang tidak wajar dari server VCO, dan menutup port keluar yang tidak dibutuhkan.
- Periksa jejak penyusupan. Telusuri log akses web VCO untuk komponen jalur yang menyerupai alamat URL, karakter yang dikodekan, rujukan ke layanan lokal atau internal, dan laju permintaan yang tinggi. Waspadai proses latar yang asing dan web shell, yaitu berkas kecil yang memberi penyerang jalan masuk tetap. Tinjau juga perubahan yang dibuat admin akhir-akhir ini.
Bila ada tanda penyusupan, simpan bukti sebelum memperbaiki. Arista meminta log akses web, log aplikasi, log sistem, log basis data, dan stempel waktu berkas disimpan bila memungkinkan. Setelah itu, tinjau semua akun di portal, termasuk akun baca-saja milik pihak ketiga, dan ganti kredensial yang mungkin terpapar.
Tiga celah kritis dalam empat bulan juga menjadi alasan untuk meninjau cara portal pengelolaan jaringan dibuka ke internet. Portal seperti ini sebaiknya hanya dapat dijangkau lewat jaringan admin atau VPN, dengan daftar akun yang ditinjau berkala. Pendampingan dari layanan keamanan siber dapat membantu menyusun daftar sistem yang terbuka ke internet beserta jadwal pembaruannya. Untuk organisasi dengan banyak gerai, solusi manajemen ritel kami membahas penataan sistem toko yang tersebar, sedangkan bank dan lembaga keuangan dapat melihat solusi layanan keuangan.
Pertanyaan yang sering muncul
Apakah perangkat VeloCloud Edge di cabang perlu diperbarui?
Untuk celah ini, tidak. Arista menyatakan VeloCloud Edge dan VeloCloud Gateway tidak terdampak CVE-2026-114625. Yang perlu diperbarui adalah VeloCloud Orchestrator yang dipasang di server sendiri. Tetap periksa apakah perangkat Edge sudah memakai versi yang dianjurkan untuk celah lain.
Kami memakai VCO Hosted. Apakah perlu melakukan sesuatu?
Arista menyatakan VCO Hosted dan Dedicated sudah diperbaiki. Meski begitu, tinjau aktivitas admin dan daftar akun di portal Anda, karena advisori tidak menjelaskan kapan serangan dimulai.
Orchestrator kami sudah diperbarui setelah celah September. Apakah sudah aman?
Belum tentu. Rilis perbaikan untuk celah Juli dan September lebih lama daripada versi aman untuk celah Oktober. Pastikan versinya minimal 5.2.3.18, 6.1.3.10, atau 6.4.2.12 sesuai seri.
Penutup
CVE-2026-114625 menyerang pusat kendali jaringan, sehingga satu orchestrator yang tertinggal pembaruan dapat membuka jalan ke banyak cabang sekaligus. Mulailah dari memeriksa versi VCO, memasang versi aman, dan membatasi akses portalnya, lalu telusuri log untuk jejak penyusupan. Bila tim Anda membutuhkan pendamping untuk pemeriksaan jaringan cabang, Merakit siap berdiskusi.
Sumber
- Arista Security Advisory 0199: VeloCloud Orchestrator On-Prem (CVE-2026-114625) (22 Oktober 2026)
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog (23 Oktober 2026)
- SecurityWeek: Attackers Exploit Third Arista VCO Zero-Day in Four Months (23 Oktober 2026)
- The Hacker News: Arista Warns of Critical VeloCloud SQL Injection Zero-Day Exploited in Attacks (22 Oktober 2026)
- Arista Security Advisory 0183 (CVE-2026-93952) (22 September 2026)
- Arista Security Advisory 0144 (CVE-2026-16812) (27 Juli 2026)