Blog Kebocoran Data
Data Bocor Lama Dijual Lagi: Langkah untuk Organisasi Anda
Daftar isi· 8 bagian
Awal Oktober 2026, kabar dugaan kebocoran data pribadi kembali ramai. Komdigi dan BSSN menyebut data yang beredar adalah data lama yang diangkat lagi, bukan peretasan baru. Namun data bocor lama yang dijual lagi tetap berbahaya, dan organisasi Anda perlu tahu bedanya sebelum panik atau malah menyepelekan.
Apa yang terjadi pada awal Oktober 2026
Menurut laporan Periskop tertanggal 2 Oktober 2026, Kementerian Komunikasi dan Digital (Komdigi) mengusut dugaan jual beli data pribadi ilegal yang kembali ramai di ruang digital. Komdigi berkoordinasi dengan Polri untuk menangani situs dan kanal yang menawarkan data tersebut, sementara Badan Siber dan Sandi Negara (BSSN) memberi penjelasan awal soal data yang beredar.
Dirjen Pengawasan Ruang Digital Komdigi, Alexander Sabar, menyatakan bahwa kebocoran yang sedang ramai adalah data-data lama yang kemudian diramaikan kembali, seperti dikutip Tirto pada 3 Oktober 2026. Meski begitu, penelusuran dan penindakan tetap berjalan.
Sejumlah media memberitakan bahwa data yang beredar diduga milik Menkomdigi. Okezone mencatat bahwa siaran resmi Komdigi sendiri tidak secara spesifik mengaitkan pengusutan ini dengan kasus tersebut. Untuk tulisan ini, yang penting bukan siapa korbannya, melainkan pola kejadiannya.
Data lama, tetapi risikonya belum selesai
Liputan6 pada 5 Oktober 2026 mengutip Sulistyo, Deputi Bidang Keamanan Siber dan Sandi Pemerintahan dan Pembangunan Manusia BSSN. Menurutnya, data itu merupakan himpunan dari berbagai informasi terbuka dan kebocoran yang pernah terjadi sebelumnya, lalu dikumpulkan ulang dan disebarkan lagi.
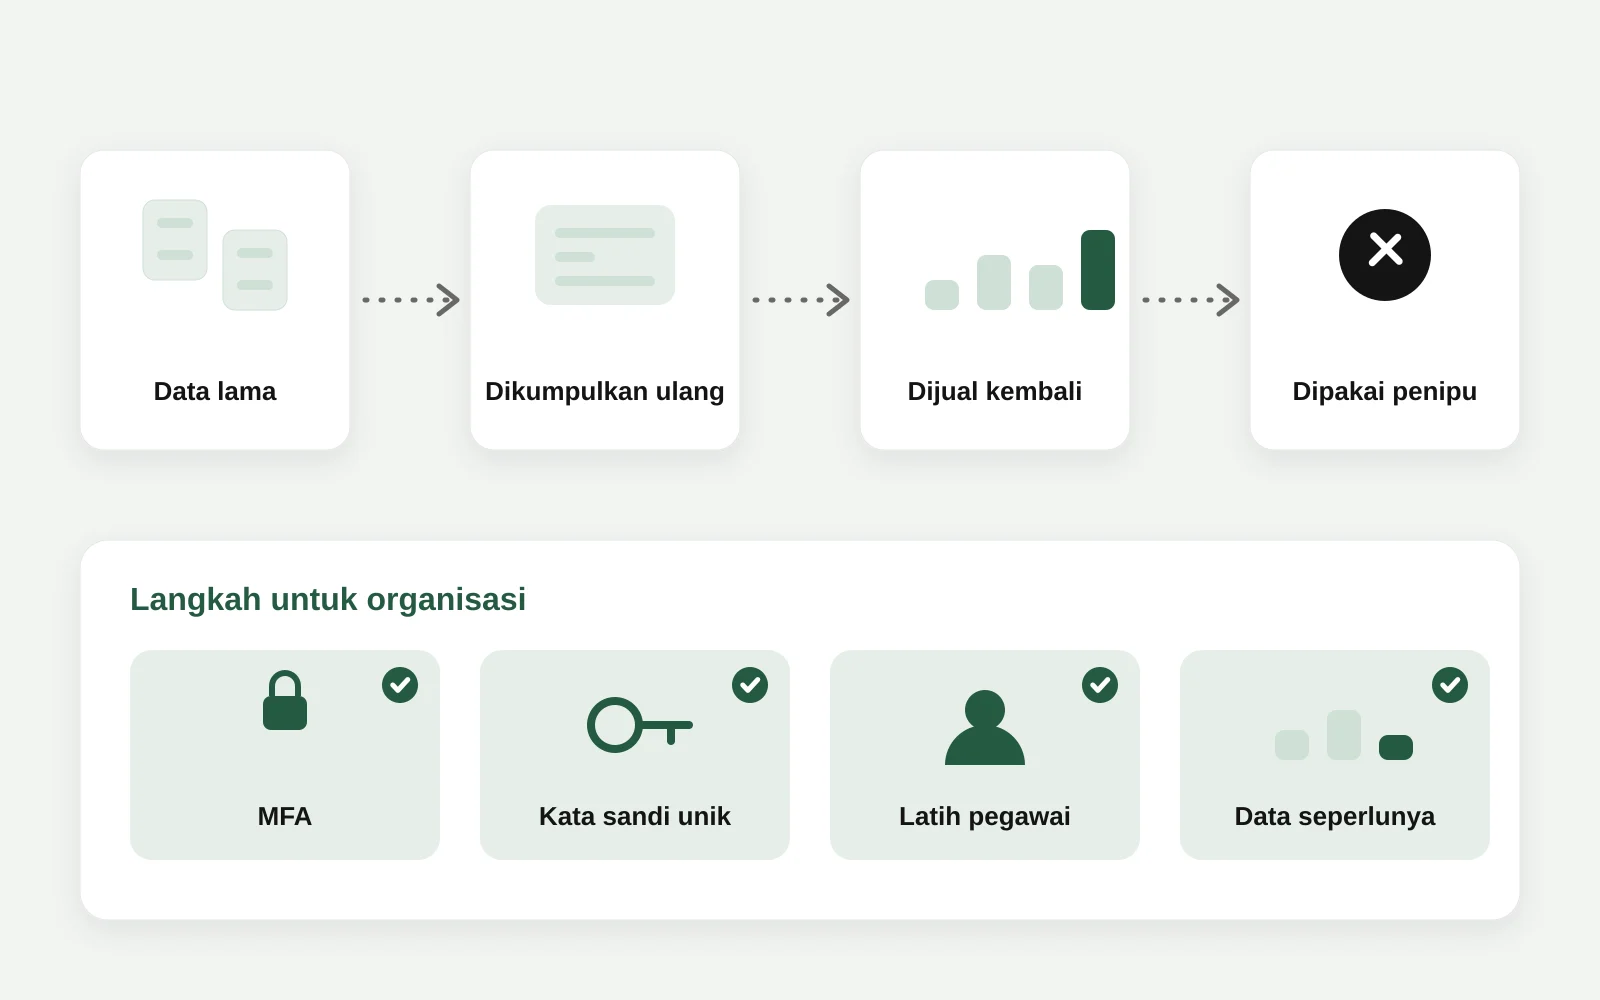
BSSN tetap menilai kasus ini serius. Data yang pernah bocor masih bisa disalahgunakan ketika diperjualbelikan kembali. Bayangkan seseorang menyusun satu berkas dari lima kebocoran lama. Tiap potongannya mungkin tidak berbahaya, tetapi gabungannya (nama, nomor telepon, alamat, tempat kerja) cukup untuk membuat pesan penipuan yang terdengar sangat meyakinkan.
Inilah yang sering terlewat. Pertanyaan “ini kebocoran baru atau lama?” penting bagi tim forensik. Bagi orang yang menerima telepon penipu, jawabannya tidak mengubah apa pun.
Perdagangan data ini bukan kejadian tunggal
Periskop juga mencatat, dengan merujuk data Pusiknas Bareskrim, 75 kasus pada Juli dan 66 kasus pada Agustus 2026. Pada September 2026, Polda Jawa Barat membongkar dua kasus perdagangan data ilegal dan menangkap empat tersangka. Layanan pelacakan identitas yang ditemukan disewakan sekitar Rp700.000 per akun per bulan. Angka ini sebaiknya dicek ulang ke sumber aslinya sebelum Anda kutip, karena Periskop merangkum dari pihak lain.
Artinya, memperoleh data pribadi orang lain tidak lagi butuh keahlian meretas. Cukup membayar langganan. Bagi organisasi, ini mengubah cara berpikir tentang risiko: ancamannya bukan hanya peretas canggih, tetapi juga orang biasa yang punya akses murah ke data yang sudah beredar.
Mengapa data lama bisa laku lagi
Data pribadi punya masa simpan yang panjang. Nomor telepon, alamat email, dan tempat kerja jarang berubah, sehingga data dari kebocoran beberapa tahun lalu sering masih akurat hari ini. Itu sebabnya penjual data tidak perlu peretasan baru. Mereka cukup menggabungkan, merapikan, lalu mengemasnya seolah-olah segar.
Bagi sekolah atau dinas, ini punya konsekuensi nyata. Daftar nama guru, wali murid, atau pegawai yang pernah tersebar bisa dipakai untuk menyusun pesan yang menyebut nama kepala sekolah atau nama kegiatan yang benar. Pesan seperti itu terasa sah, dan orang cenderung mengklik. Karena itulah pelatihan kewaspadaan sama pentingnya dengan perangkat keamanan, dan harus diulang secara berkala supaya tidak sekadar menjadi formalitas tahunan.
Apa kata UU PDP
Komdigi menegaskan bahwa data yang sudah bocor tetap berstatus data pribadi yang dilindungi. Dasarnya adalah Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Menurut Periskop, ancaman pidananya meliputi:
- memperoleh atau mengumpulkan data secara melawan hukum: pidana penjara maksimal 5 tahun dan/atau denda maksimal Rp5 miliar;
- mengungkapkan data secara melawan hukum: maksimal 4 tahun dan/atau denda maksimal Rp4 miliar;
- menggunakan data secara melawan hukum: maksimal 5 tahun dan/atau denda maksimal Rp5 miliar.
Pengendali atau prosesor data yang melanggar kewajibannya juga dapat dikenai denda administratif hingga 2 persen dari pendapatan tahunan. Poin terakhir ini yang paling relevan bagi sekolah swasta, perusahaan, dan penyedia layanan: jika Anda mengelola data orang lain, Anda ikut memikul tanggung jawabnya.
Pesan lain dari Komdigi sederhana tetapi sering dilanggar: jangan ikut menyebarkan data pribadi orang lain. Mengunggah ulang tangkapan layar “bukti kebocoran” ke grup kantor atau media sosial bisa menjadi pelanggaran tersendiri.
Apa artinya bagi organisasi Anda?
Kasus ini mengingatkan bahwa kebocoran tidak pernah benar-benar “selesai”. Data yang bocor tiga tahun lalu masih bisa muncul lagi dalam kemasan baru. Beberapa langkah yang realistis dan tidak mahal:
Anggap data lama masih hidup. Pegawai, guru, orang tua murid, atau mahasiswa Anda mungkin sudah terdampak kebocoran dari layanan lain. Karena itu, jangan jadikan data seperti tanggal lahir atau nama ibu kandung sebagai satu-satunya penentu identitas.
Aktifkan autentikasi dua langkah. BSSN mengimbau penggunaan MFA pada email, media sosial, dan aplikasi keuangan, serta kata sandi yang berbeda untuk tiap akun. Untuk organisasi, mulai dari akun email dan sistem yang menyimpan data pegawai atau siswa.
Latih orang, bukan hanya sistem. Komdigi mengingatkan agar waspada terhadap file APK dari nomor tak dikenal, yang dapat mencuri kata sandi, PIN, dan OTP. Contoh konkret: pesan “undangan rapat” atau “pengumuman nilai” berformat APK di grup WhatsApp sekolah. Satu kali simulasi di ruang guru sering lebih efektif daripada sepuluh slide.
Kumpulkan hanya data yang perlu. Semakin sedikit data yang Anda simpan, semakin kecil yang bisa bocor. Tinjau formulir pendaftaran dan sistem lama yang masih menyimpan data dari tahun-tahun sebelumnya.
Siapkan prosedur saat ada klaim kebocoran. Tunjuk satu orang penanggung jawab, siapkan cara memverifikasi klaim (Komdigi menekankan klaim kebocoran perlu diverifikasi dulu), dan tentukan siapa yang berbicara ke publik. Pada 20 September 2026, misalnya, Ditjen Pajak membantah klaim kebocoran data wajib pajak setelah memeriksa sampel yang tidak sesuai dengan struktur sistemnya. Klaim bisa keliru, tetapi Anda baru tahu setelah memeriksanya.
Jika Anda butuh bantuan menilai titik lemah sistem atau menyusun prosedur tanggap insiden, tim kami menyediakan layanan keamanan siber. Untuk instansi, lihat juga solusi pemerintahan digital, dan untuk sekolah, teknologi pendidikan.
Pertanyaan yang sering muncul
Apakah data yang sudah bocor masih dilindungi UU PDP?
Ya. Komdigi menegaskan data yang sudah beredar tetap berstatus data pribadi yang dilindungi. Memperoleh, mengungkapkan, atau memakainya secara melawan hukum tetap dapat dipidana menurut UU PDP.
Apa yang sebaiknya dilakukan jika menemukan “data bocor” di media sosial?
Jangan membagikannya ulang dan jangan memakai layanan atau bot “cek data”. Verifikasi dulu lewat kanal resmi, dan laporkan situs penjual data ke Komdigi. BSSN dan Komdigi sama-sama mengimbau masyarakat tidak ikut menyebarkan potongan data.
Apakah organisasi kecil perlu khawatir?
Perlu, tetapi tidak perlu panik. Penjahat sering memakai data gabungan untuk menyasar siapa saja. Mulailah dari yang sederhana: MFA, kata sandi unik, pelatihan singkat, dan pembatasan data yang disimpan.
Penutup
Berita seperti ini mudah dibaca sebagai drama sesaat. Padahal pelajaran utamanya tenang dan praktis: data yang sudah keluar tidak bisa ditarik kembali, jadi yang bisa kita kerjakan adalah membuat data itu kurang berguna bagi penipu. Jika Anda ingin mendiskusikan kondisi sistem di organisasi Anda tanpa tekanan, silakan hubungi kami untuk ngobrol santai.
Sumber
- Periskop, “Data Bocor Lama Dijual Lagi, Kemkomdigi Usut dan Blokir Situs Ilegal” (2 Oktober 2026)
- Tirto, “Komdigi Usut Kebocoran dan Jual Beli Data Pribadi” (3 Oktober 2026)
- Okezone, “Sebut Data Menkomdigi yang Beredar Data Lama, Komdigi Gandeng BSSN Usut Jual Beli Data Pribadi” (3 Oktober 2026)
- Liputan6, “BSSN Bongkar Fakta Dugaan Kebocoran Data Menkomdigi Meutya Hafid” (5 Oktober 2026)