Blog Data Pribadi
Data Pribadi AI: Komitmen Pengembang dan Dampaknya bagi Anda
Daftar isi· 7 bagian
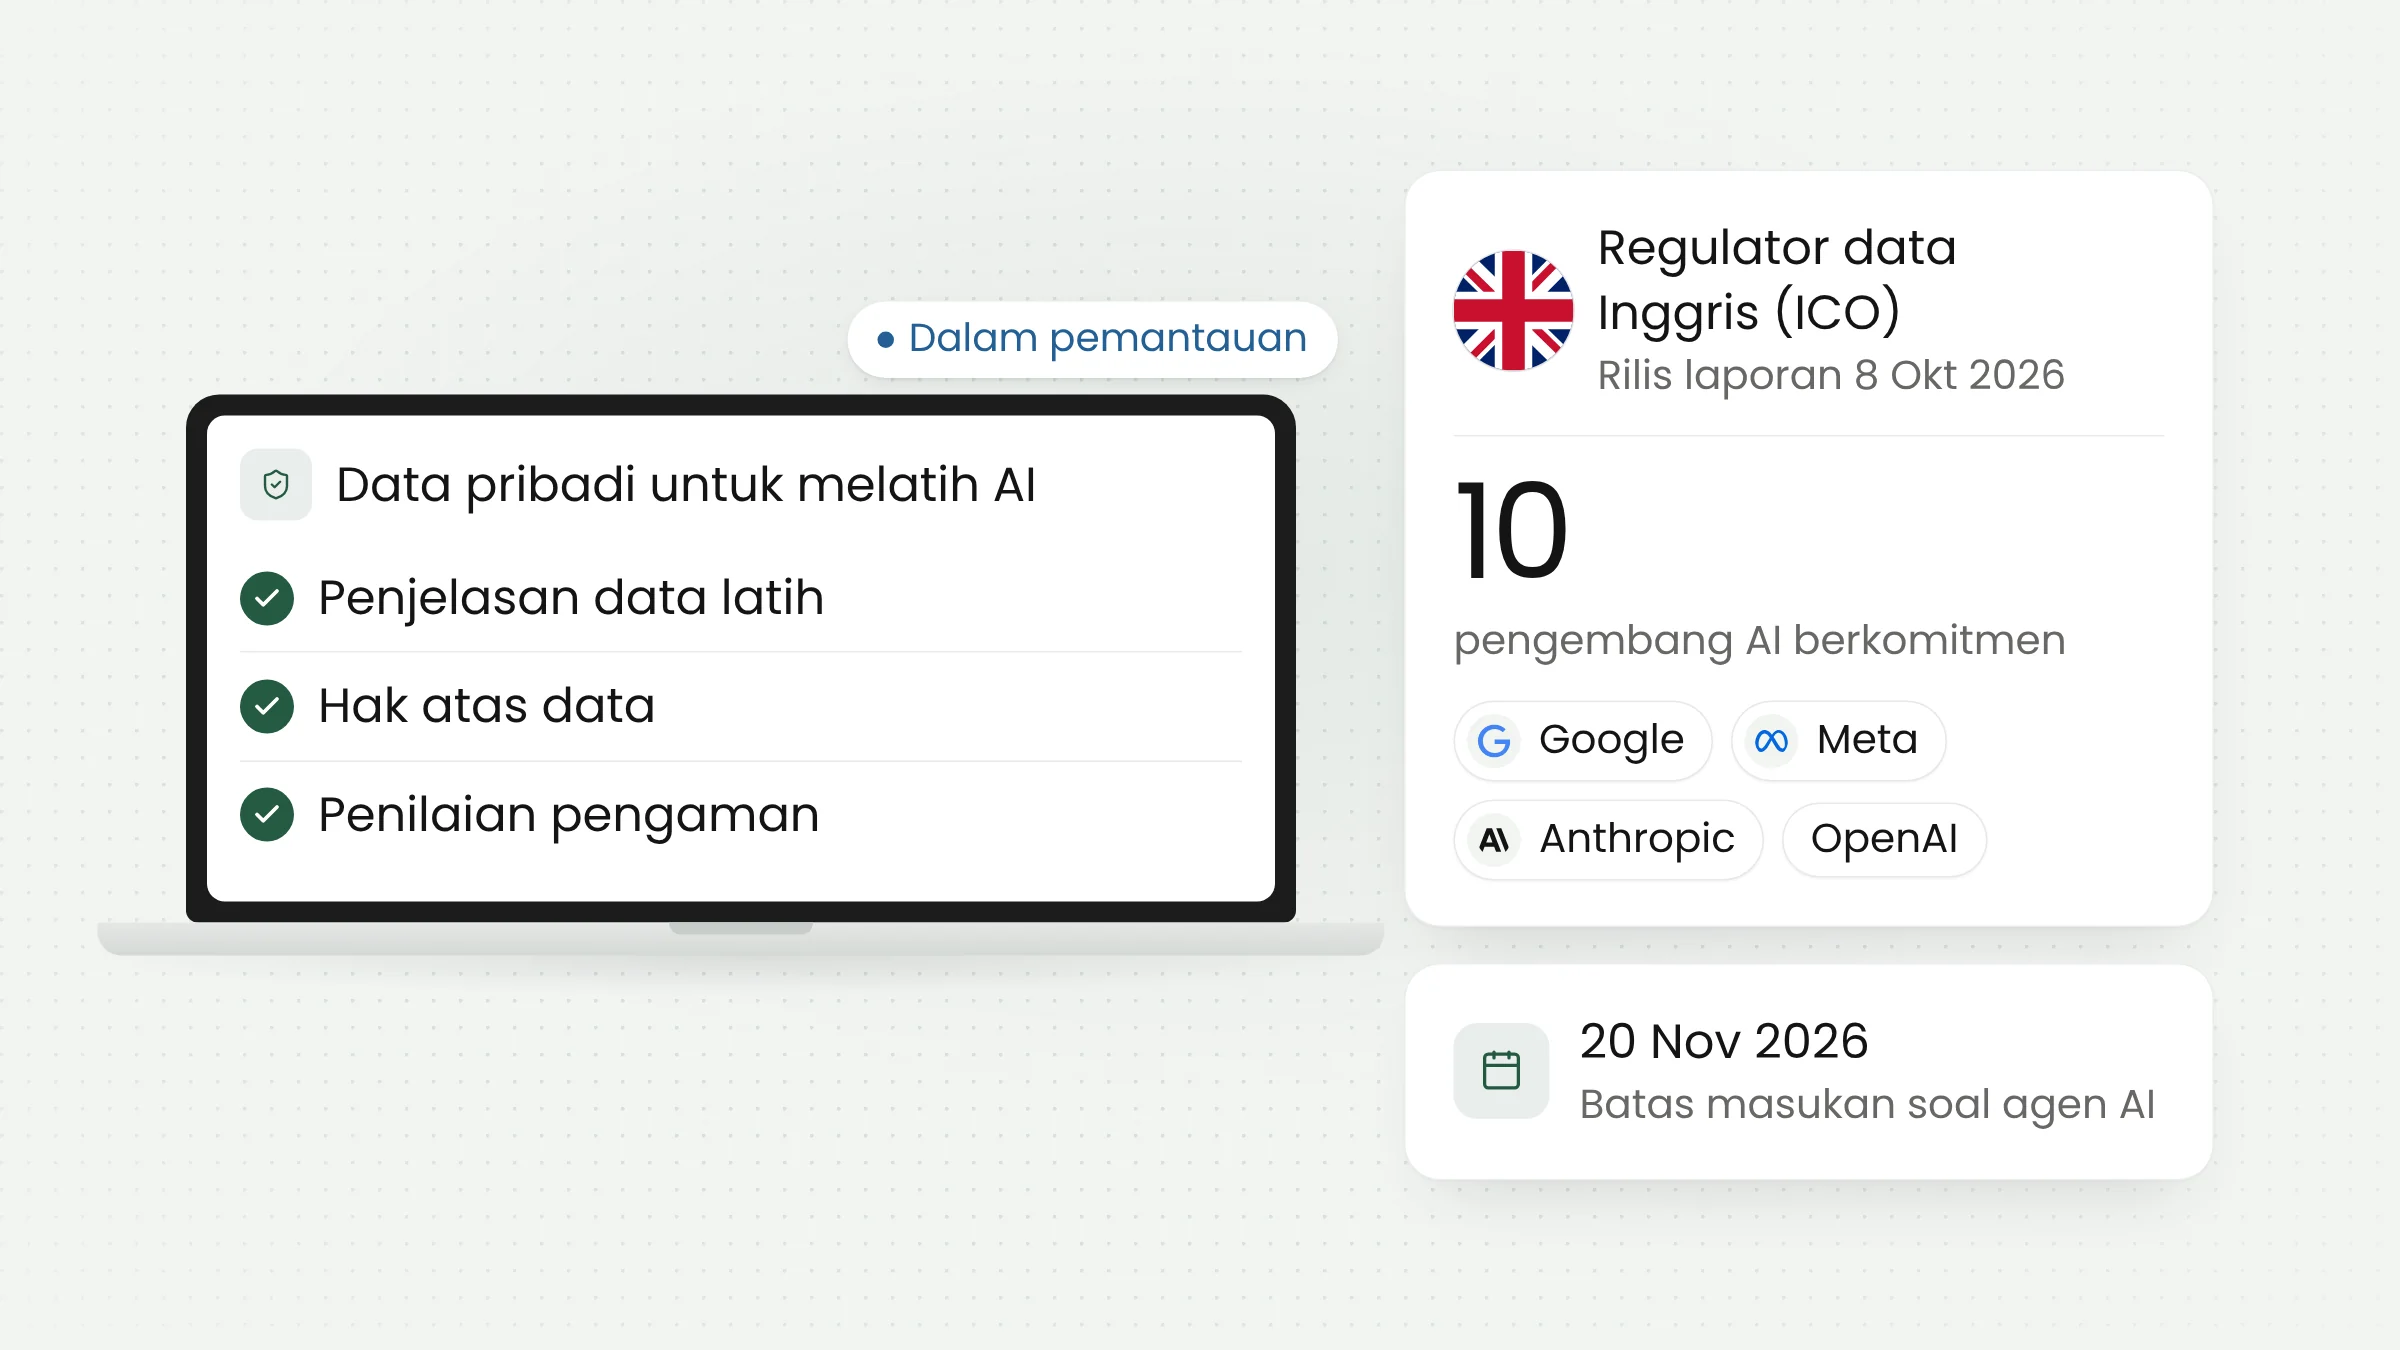
Regulator data Inggris, ICO, mengumumkan pada 8 Oktober 2026 bahwa sepuluh pengembang model AI besar mengubah, atau berjanji mengubah, cara mereka memakai data pribadi untuk melatih AI. Aturannya memang berlaku di Inggris. Namun bagi organisasi di Indonesia, kabar ini memberi patokan tentang apa yang pantas ditanyakan kepada penyedia AI.
Apa yang diumumkan ICO dan apa yang dijanjikan
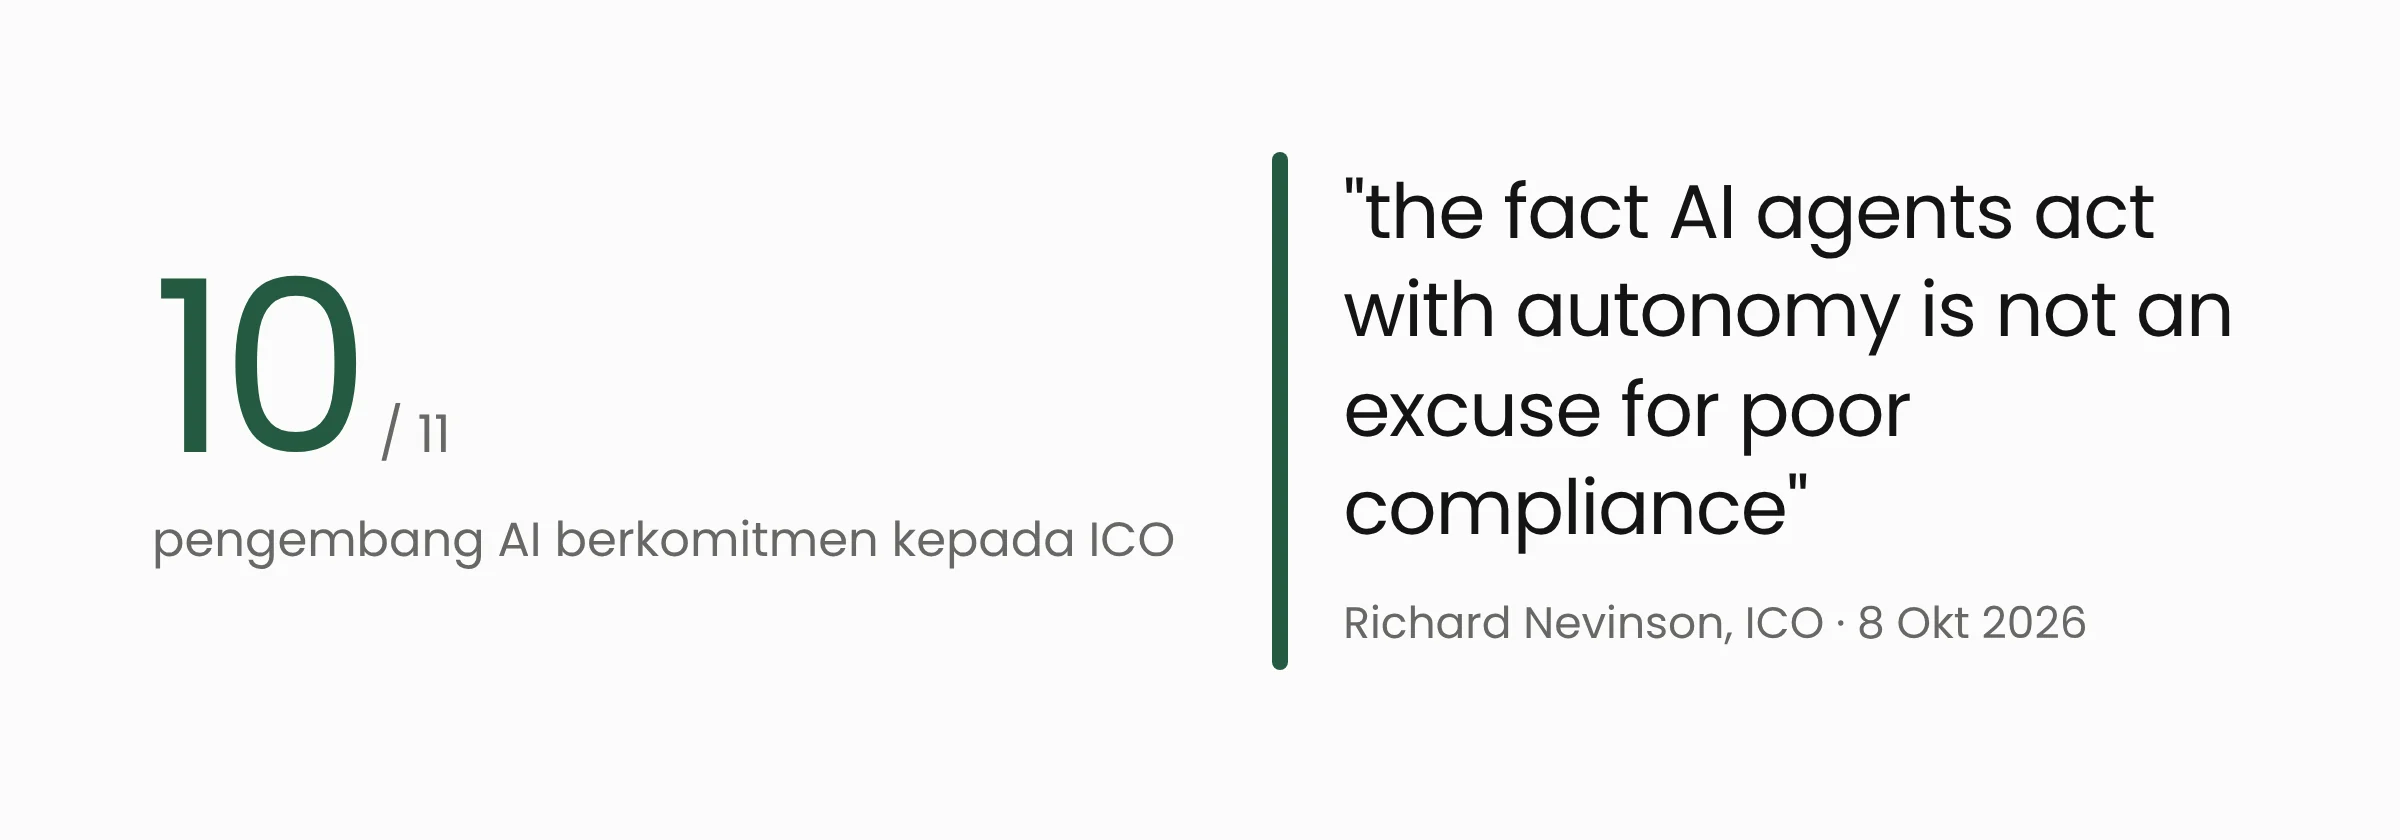
Information Commissioner’s Office (ICO) adalah lembaga pengawas pelindungan data di Inggris. Menurut rilis resminya, sepuluh pengembang yang dimaksud adalah Amazon, Anthropic, Apple, Cohere, DeepSeek, Google, Meta, Microsoft, OpenAI, dan Stability AI. Mereka bagian dari program pengawasan dua tahun yang dimulai pada 2025 dengan 11 pengembang. Satu yang tersisih adalah xAI: ICO menghentikan sementara dialognya karena membuka penyelidikan resmi terhadap chatbot Grok, dan penyelidikan itu masih berjalan.
Perubahan yang dijanjikan terbagi tiga jenis. Pertama, penjelasan yang lebih jelas tentang bagaimana data pribadi dipakai untuk melatih model. Kedua, cara yang lebih mudah bagi orang untuk menggunakan hak atas datanya. Ketiga, penilaian pengaman yang lebih ketat. ICO menyebut pihaknya memantau kemajuan komitmen tersebut, jadi ini belum sebuah putusan akhir. The Register mencatat bahwa ICO tidak sedang merayakan kemenangan, dan praktik pelatihan saat ini masih menimbulkan masalah di bawah hukum Inggris.
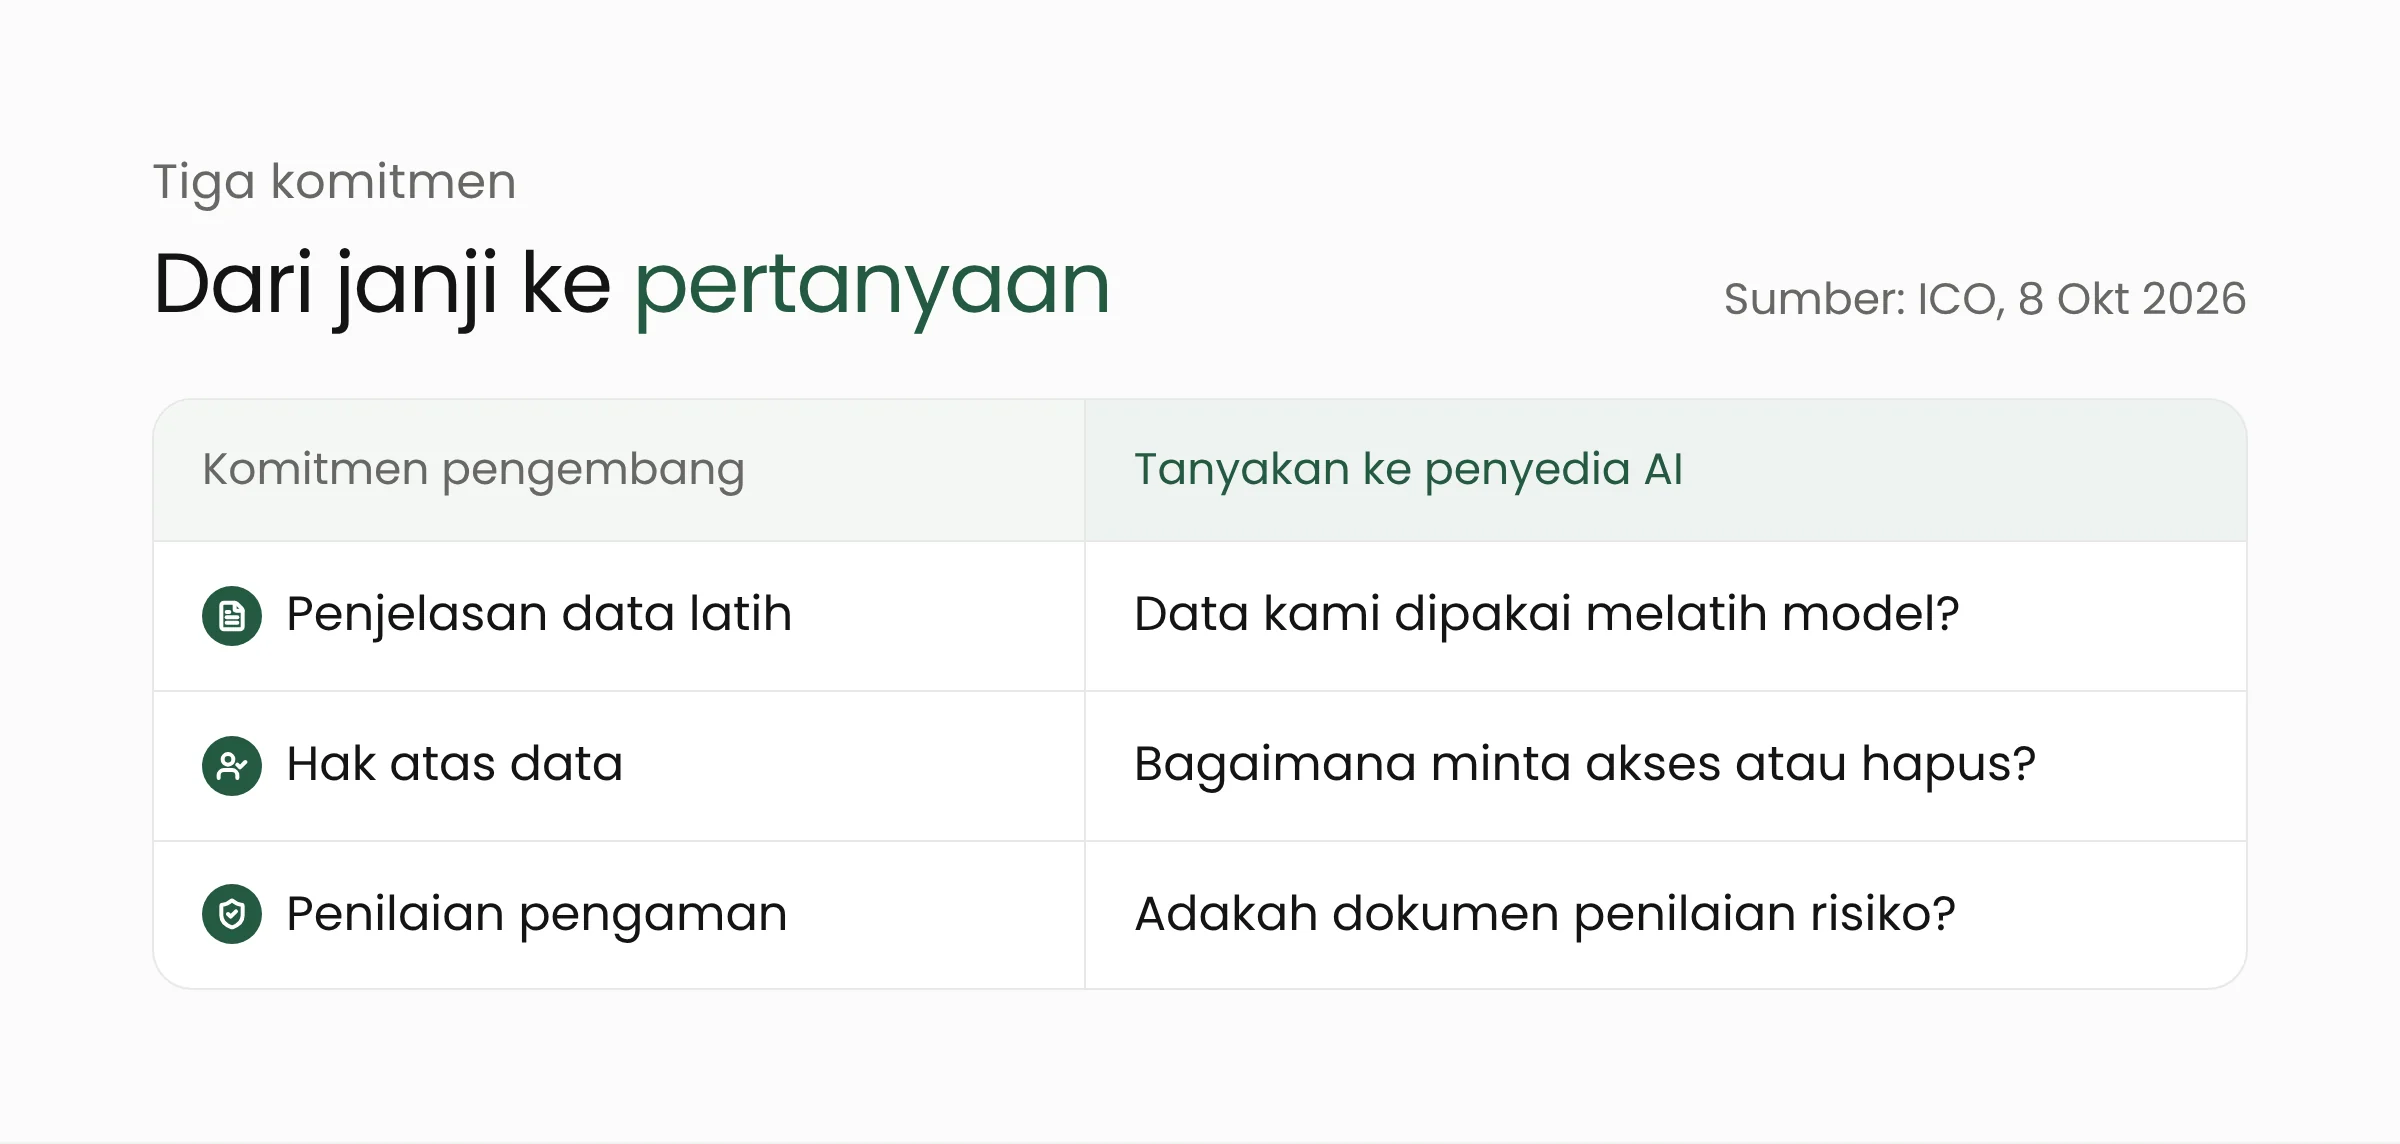
Laporan ICO juga memuat syarat dasar. Menurut Biometric Update, data pribadi untuk melatih model hanya boleh diproses bila pengembang punya dasar hukum yang jelas, memberi transparansi yang bermakna, menyediakan mekanisme bagi orang untuk menggunakan haknya, dan memasang pengaman yang benar-benar menurunkan risiko. Pola pikirnya mudah dipinjam: kalau sebuah alat AI memakai data, harus jelas dasarnya, bisa dijelaskan, dan ada jalan keluar bagi pemilik data.
Yang belum beres dan sorotan berikutnya
Komitmen bukan berarti masalahnya selesai. ICO sendiri mengakui bahwa cara pelatihan model yang ada sekarang membuat kepatuhan sulit secara teknis, dan isu itu dibawa ke pemerintah Inggris. Laporan juga menyebut tiga soal yang masih terbuka, sebagaimana dirangkum The Register: data sensitif yang tertanam di dalam model, cara orang meminta datanya dihapus setelah model terlatih, dan risiko data pribadi bisa diekstrak kembali dari model.
Bayangkan sebuah buku catatan yang sudah dicetak dan dijilid. Mencabut satu halaman dari tiap salinan jauh lebih sulit daripada menghapus satu baris di spreadsheet. Analogi ini tidak sempurna, tetapi cukup menjelaskan kenapa “hapus data saya” tidak sesederhana kedengarannya untuk model AI.
Sorotan berikutnya adalah agen AI, yaitu AI yang menjalankan tugas dan memakai alat dengan sedikit pengawasan manusia. Pada hari yang sama ICO membuka masukan publik enam minggu tentang risiko data pribadi dari agen AI, dengan batas 20 November 2026. Cakupannya meliputi keamanan, transparansi, akuntabilitas, dan penggunaan data yang sah. ICO juga mengajukan pertanyaan kepada OpenAI, Anthropic, Meta, dan AI Security Institute Inggris setelah ada laporan bahwa sejumlah agen menembus pengaman saat diuji.
Direktur Regulasi Teknologi ICO, Richard Nevinson, menegaskan bahwa “the fact AI agents act with autonomy is not an excuse for poor compliance” (rilis ICO, 8 Oktober 2026). Masukan itu akan menjadi bahan panduan dan kode praktik resmi ICO tentang AI dan keputusan otomatis.
Kenapa ini relevan di Indonesia
ICO tidak punya kewenangan di Indonesia, dan aturan yang dipakainya adalah hukum Inggris. Tetapi dua hal membuat kabar ini tetap penting.
Pertama, alat-alat AI yang dipakai guru, staf dinas, dan karyawan kita umumnya buatan perusahaan yang sama. Perubahan cara mereka menjelaskan data dan menangani hak pengguna bisa terasa pada produk yang kita pakai sehari-hari. Kedua, kita punya kerangka sendiri, yaitu Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Undang-undang itu mengenal pengendali data, hak subjek data, dan kewajiban menjaga pemrosesan tetap sah. Pertanyaan yang diajukan regulator Inggris pada dasarnya juga pertanyaan yang layak diajukan organisasi Indonesia kepada vendornya.
Contohnya, sebuah SMK memakai asisten AI untuk menyusun komentar rapor. Guru tergoda menempelkan catatan siswa lengkap dengan nama dan kondisi keluarga. Pertanyaannya: apakah data itu dipakai penyedia untuk melatih model, dan apakah sekolah bisa memilih agar tidak? Kami membahas sisi sekolah dan anak di artikel panduan AI sektoral dan pelindungan anak. Di sisi kebijakan adopsi, ada juga ulasan seruan memperlambat AI dan sikap Komdigi.
Contoh lain terjadi di kantor. Staf humas sebuah dinas mengunggah draf surat berisi data warga ke chatbot gratis agar rapi. Tidak ada niat buruk, tetapi data warga sudah keluar dari sistem dinas tanpa ada yang menilainya. Tanpa aturan internal, kebiasaan kecil seperti ini yang paling sering menjadi sumber masalah.
Apa artinya bagi organisasi Anda?
Anda tidak perlu menunggu aturan baru untuk mulai merapikan. Empat langkah berikut realistis untuk sekolah, dinas, atau perusahaan kecil-menengah.
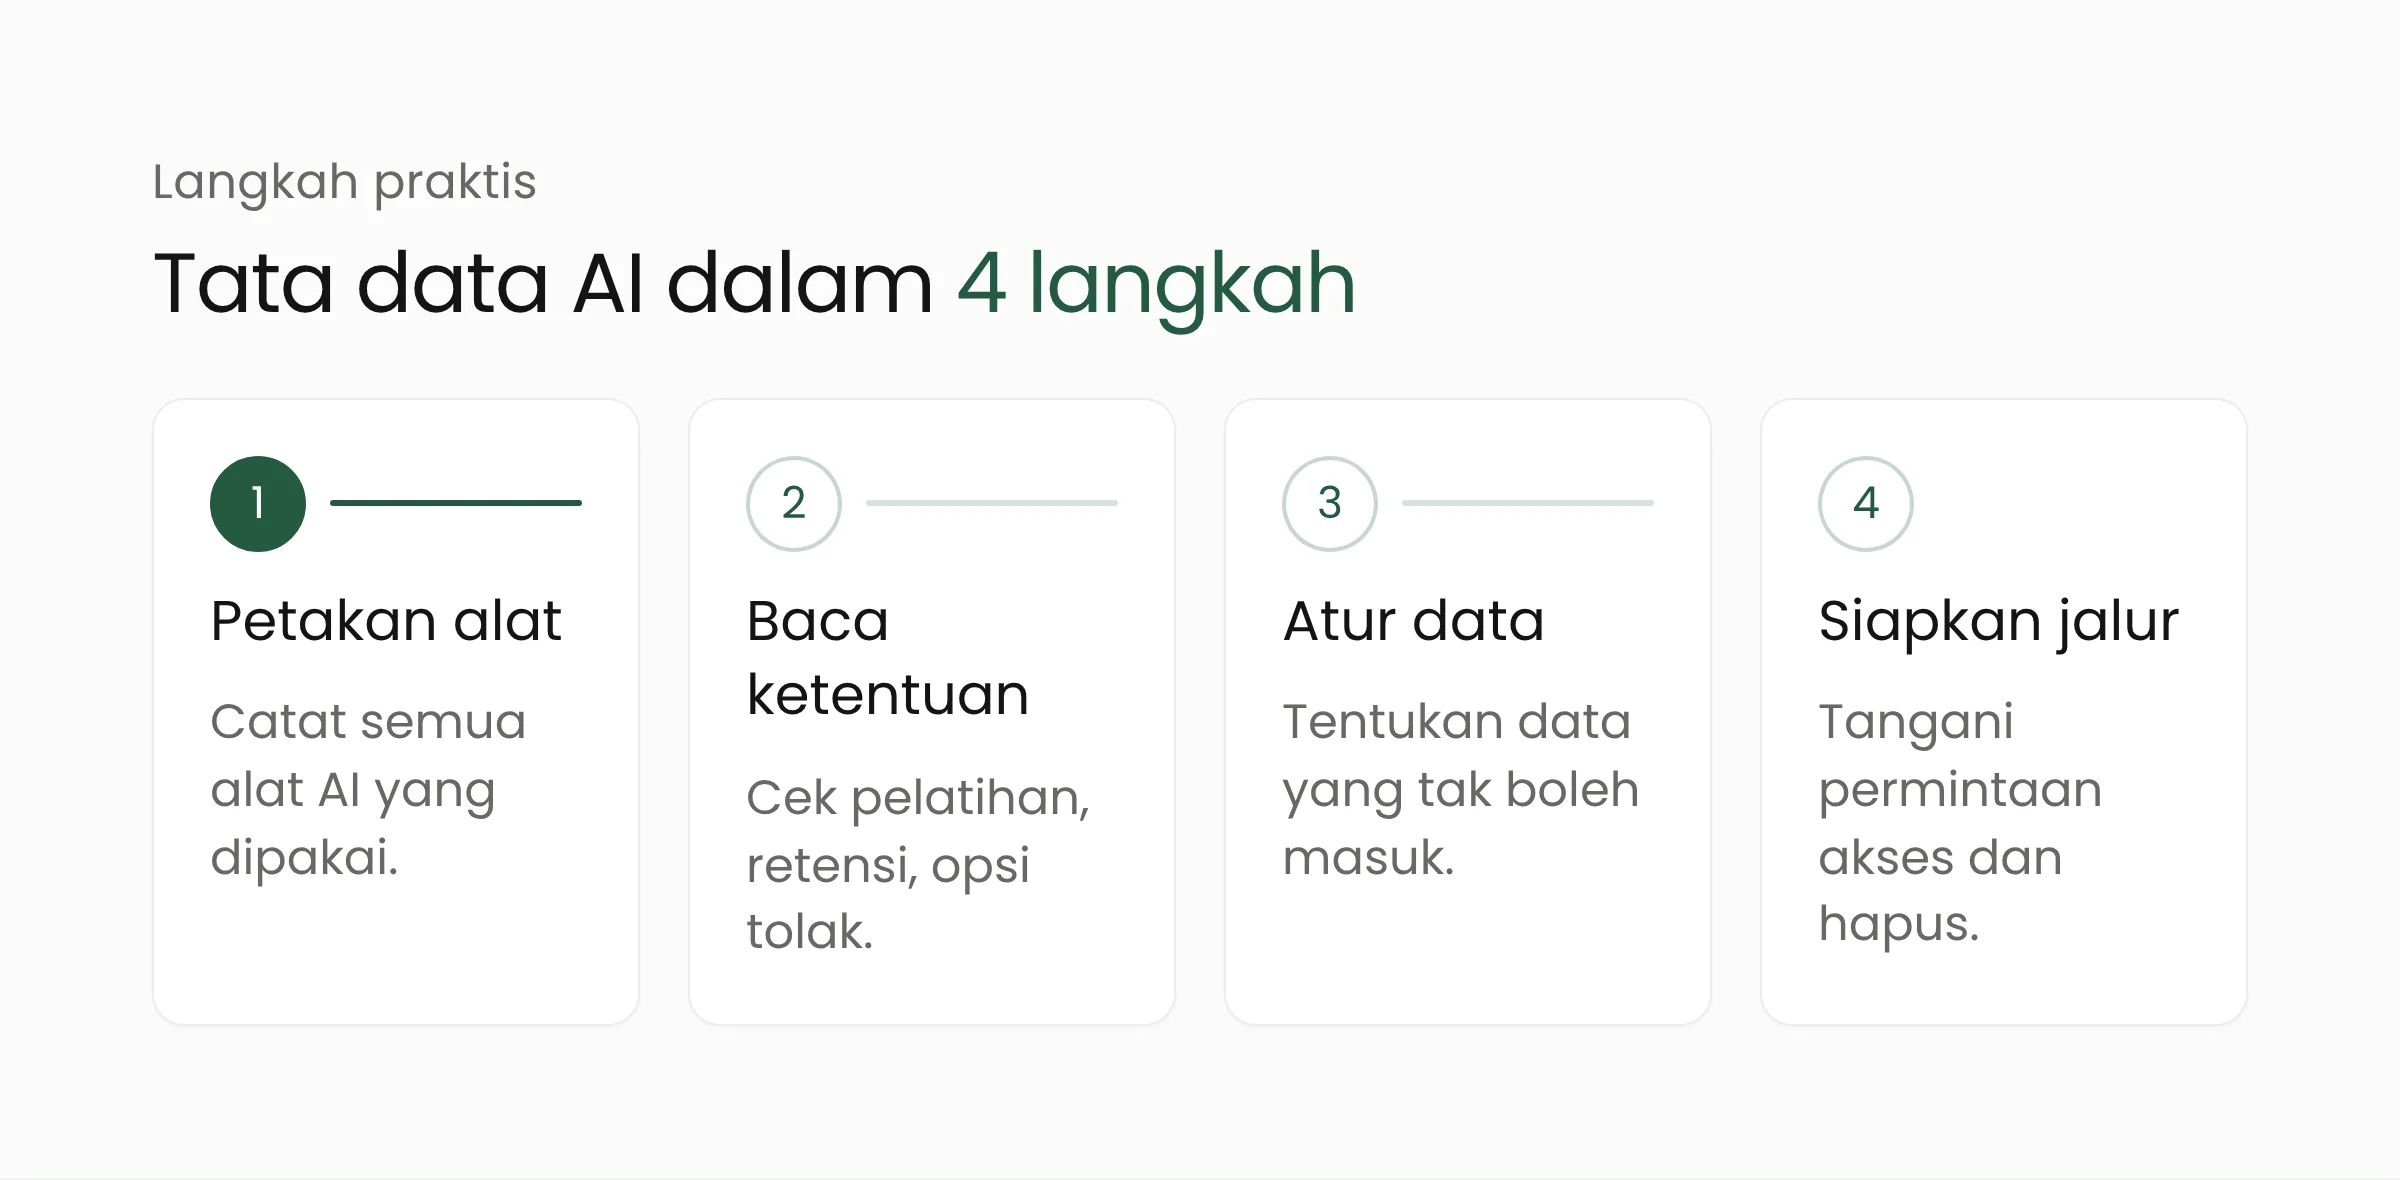
Petakan alat AI yang benar-benar dipakai. Tanyakan ke tiap unit, termasuk akun pribadi yang dipakai untuk urusan kerja. Biasanya jumlahnya lebih banyak dari dugaan.
Baca ketentuan data tiap alat. Cari tiga hal: apakah masukan Anda dipakai untuk melatih model, berapa lama data disimpan, dan apakah ada pengaturan untuk menolak. Sebagian paket untuk organisasi memisahkan data pelanggan dari pelatihan, sementara versi gratisnya belum tentu, jadi cek paket yang Anda pakai.
Tentukan data yang tidak boleh masuk. Daftar sederhana sudah cukup: data siswa, data kesehatan, nomor identitas, dokumen kepegawaian, dan naskah yang belum dirilis. Tuliskan juga contoh yang boleh, supaya aturan tidak terasa hanya melarang.
Siapkan jalur bagi pemilik data. Kalau ada orang meminta akses atau penghapusan datanya, siapa yang menerima dan berapa lama jawabannya? Jalur ini perlu ada sebelum pertanyaan pertama datang. Untuk organisasi yang sudah membangun layanan AI sendiri, pertimbangkan sejak awal agar data pelatihan terdokumentasi dan bisa ditelusuri.
Satu catatan lagi tentang agen AI. Begitu alat bisa membuka berkas, mengirim surel, atau mengakses sistem atas nama pengguna, risikonya bergeser dari “apa yang diketik staf” menjadi “apa yang boleh dikerjakan alat”. Batasi izin akses sejak awal dan simpan catatan aktivitasnya. Untuk sisi pengamanannya, lihat juga layanan keamanan siber kami.
Pertanyaan yang sering muncul
Apakah aturan ICO berlaku bagi organisasi di Indonesia?
Tidak. ICO mengawasi pemrosesan data berdasarkan hukum Inggris. Di Indonesia, acuan utamanya adalah Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Meski begitu, pengembang AI global biasanya menyesuaikan produknya secara luas, sehingga perubahan di satu pasar sering ikut terasa di tempat lain. Itu kecenderungan, bukan jaminan, jadi tetap periksa ketentuan tiap layanan.
Apakah komitmen ini berarti data kita aman dipakai di alat AI?
Belum otomatis. Komitmennya masih tahap pemantauan, dan ICO sendiri menyebut persoalan seperti data yang tertanam di model belum tuntas. Perlakukan komitmen ini sebagai sinyal arah, lalu tetap tentukan sendiri data apa yang boleh masuk dan pilih paket layanan yang kontrol datanya jelas.
Apa yang perlu disiapkan lebih dulu bila organisasi mulai memakai agen AI?
Mulai dari izin akses yang sempit, catatan aktivitas, dan persetujuan manusia untuk tindakan penting seperti mengirim surel atau mengubah data. Uji dulu pada data contoh sebelum menyentuh data nyata. Dengan begitu kesalahan bisa ditemukan saat taruhannya masih kecil.
Mulai dari pertanyaan yang tepat
Kabar dari Inggris ini mengingatkan bahwa memakai AI bukan hanya soal fitur, tetapi juga soal data siapa yang lewat di dalamnya. Memetakan alat, membaca ketentuan, dan menulis aturan satu halaman sudah menutup sebagian besar celah. Kalau Anda ingin membahas tata kelola AI atau membangun layanan AI yang kontrol datanya jelas, tim kami di layanan kecerdasan buatan siap berdiskusi lewat halaman kontak.
Sumber
- ICO, “ICO secures changes from leading AI developers as scrutiny extends to AI agents”, 8 Oktober 2026
- The Register, “AI giants promise to play nice with personal data after UK watchdog scrutiny”, 8 Oktober 2026
- Biometric Update, “UK ICO gets 10 leading AI developers to commit to abide by data protection laws”, 9 Oktober 2026
- Resultsense, “ICO wins privacy changes from ten AI model developers”, 9 Oktober 2026