Blog Keamanan Siber
Serangan Siber Berbasis AI: Jendela Patch Kian Sempit
Daftar isi· 9 bagian
- 1Apa yang dikatakan para pelaku industri minggu ini
- 2Jendela antara celah ditemukan dan celah dieksploitasi
- 3Otomatisasi tidak berhenti di satu celah
- 4Kabar baiknya: organisasi mulai lebih cepat menambal
- 5Konteks Indonesia: serangan banyak, regulasi bergerak
- 6Apa artinya bagi organisasi Anda?
- 7Pertanyaan yang sering muncul
- 8Penutup
- 9Sumber
Serangan siber berbasis AI kini bisa memindai dan memanfaatkan celah keamanan jauh lebih cepat daripada sebelumnya. Pada 9 Oktober 2026, ITSEC Asia mengingatkan bahwa proses manual saja tidak lagi cukup. Bagi sekolah, dinas, dan perusahaan di Indonesia, artinya satu hal: waktu untuk menambal celah makin singkat.
Apa yang dikatakan para pelaku industri minggu ini
Dalam jumpa pers di Jakarta pada 9 Oktober 2026, Presiden Direktur ITSEC Asia, Patrick Dannacher, menyebut pelaku kejahatan siber mulai memakai AI untuk mengotomatisasi serangan, termasuk memindai kelemahan sistem lebih cepat dan dalam skala lebih besar. Menurut laporan Suara.com, pendekatan tradisional yang bertumpu pada proses manual dinilai tidak lagi memadai, sehingga perusahaan perlu pertahanan otomatis yang merespons secepat serangan.
Pernyataan itu disampaikan menjelang AI & Cybersecurity Executive Forum (AICX) 2026. Berdasarkan pemberitaan ANTARA, forum ini digelar pada 20 Oktober 2026 di Bali sebagai bagian dari Bali Tech Week dan menghadirkan sekitar 600 pemimpin C-level serta pengambil keputusan senior.
Satu catatan jujur: artikel-artikel tersebut tidak menyertakan angka investasi atau proyeksi kuantitatif. Jadi kita sebaiknya membaca ini sebagai sinyal arah industri, bukan sebagai data statistik.
Jendela antara celah ditemukan dan celah dieksploitasi
Setiap hari, peneliti keamanan dan vendor mengumumkan kerentanan baru. Masing-masing diberi nomor CVE (Common Vulnerabilities and Exposures), semacam nomor KTP untuk celah keamanan. Setelah diumumkan, vendor biasanya merilis tambalan atau patch, dan organisasi pengguna perlu memasangnya.
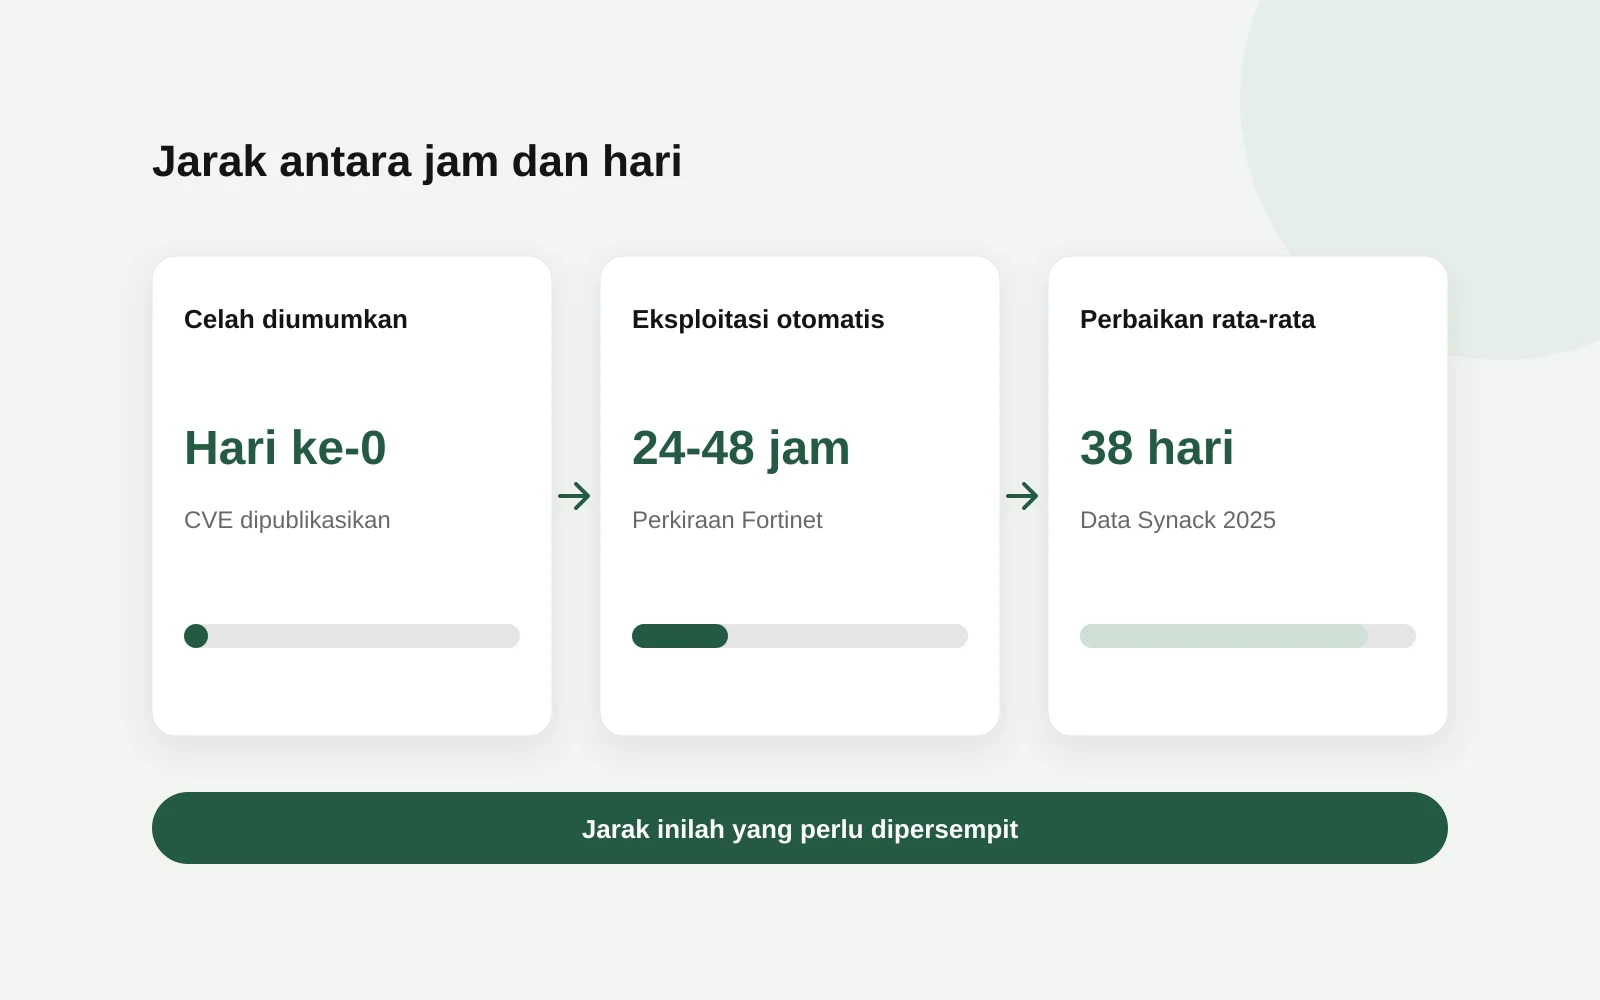
Selang waktu antara pengumuman dan pemasangan itulah yang disebut jendela eksposur. Dulu jendela ini cukup longgar karena penyerang perlu waktu untuk memahami celahnya dan menulis kode serangan. Sekarang AI mempercepat pekerjaan tersebut.
Fortinet dalam Global Threat Landscape Report 2026, yang dibahas ISMG pada 2 Juni 2026, menyebut penyerang yang memakai AI dan otomatisasi dapat mengeksploitasi celah kritis dalam sekitar 24 hingga 48 jam. Laporan itu bersumber dari telemetri FortiGuard Labs milik Fortinet sendiri. Angka ini patut dipahami sebagai gambaran dari satu vendor, bukan patokan tunggal untuk semua kasus.
Laporan Synack 2026 State of Vulnerabilities, yang diulas Help Net Security pada 18 Mei 2026, sejalan dengan arah itu: celah antara penemuan dan eksploitasi kini dihitung dalam jam. Pada saat yang sama, jumlah CVE yang dipublikasikan pada 2025 mencapai 48.244, naik 20 persen dari tahun sebelumnya.
Otomatisasi tidak berhenti di satu celah
Menurut ringkasan laporan Fortinet tadi, AI dipakai di banyak tahap serangan: pengintaian, phishing, pencurian kredensial, hingga pergerakan di dalam jaringan. Kerangka kerja serangan berbasis AI juga disebut makin mudah ditemukan di dark web, sehingga pelaku baru lebih gampang ikut bermain.
Bayangkan sebuah dinas dengan portal layanan yang jarang diperbarui. Dulu penyerang perlu menyisir manual untuk menemukannya. Sekarang pemindai bisa menyisir ribuan alamat sekaligus, lalu mencoba kata sandi yang pernah bocor pada akun pegawai. Karena itu patching hanya satu lapis. Kata sandi unik dan autentikasi dua langkah tetap perlu berjalan bersamanya.
Kabar baiknya: organisasi mulai lebih cepat menambal
Tidak semuanya suram. Data Synack yang sama menunjukkan rata-rata waktu perbaikan turun dari 63 hari pada 2024 menjadi 38 hari pada 2025, atau sekitar 47 persen lebih cepat di semua tingkat keparahan. Kerentanan kritis bahkan diperbaiki 25 hari lebih cepat.
Namun bandingkan dua angka tadi. Jika penyerang bergerak dalam hitungan hari, sementara perbaikan rata-rata masih memakan puluhan hari, masih ada selisih besar. Selisih itulah yang perlu dipersempit, dan caranya jarang berupa membeli satu alat canggih. Biasanya ia berupa kebiasaan: tahu aset apa yang dimiliki, tahu mana yang paling berisiko, dan punya jalur keputusan yang pendek.
Konteks Indonesia: serangan banyak, regulasi bergerak
detikInet pada 30 Agustus 2026 mengutip laporan AwanPintar.id yang mencatat setidaknya 16 serangan siber setiap detik di Indonesia sepanjang semester pertama 2026. Angka ini berasal dari satu laporan dan tidak semuanya berarti pembobolan berhasil, tetapi cukup menggambarkan bahwa sistem yang terhubung internet selalu “diketuk”.
Di sisi regulasi, artikel yang sama menyebut tuntutan kepatuhan makin ketat lewat Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) dan Rancangan Undang-Undang Keamanan dan Ketahanan Siber yang sedang dibahas DPR. Bagi organisasi yang mengelola data siswa, pegawai, atau pelanggan, membiarkan celah lama terbuka akan makin sulit dijelaskan.
Kita juga pernah membahas sisi lain dari masalah ini, yaitu data bocor lama yang dijual kembali. Kedua topik saling menyambung: data yang bocor memberi bahan, sedangkan otomatisasi AI memberi kecepatan.
Apa artinya bagi organisasi Anda?
Anda tidak perlu menjadi bank atau kementerian untuk terkena dampaknya. Server website sekolah, aplikasi absensi, atau portal dinas yang lupa diperbarui sama menariknya bagi pemindai otomatis. Berikut langkah yang realistis.
Buat daftar aset yang menghadap internet. Website, aplikasi, VPN, panel admin, dan server lama yang “masih dipakai satu-dua orang”. Anda tidak bisa menambal sesuatu yang tidak Anda ketahui keberadaannya.
Tentukan prioritas, jangan menambal semuanya sekaligus. Dahulukan celah yang bisa diakses dari internet dan menyangkut data penting. Contohnya portal nilai siswa atau sistem kepegawaian.
Pendekkan jalur persetujuan. Banyak penundaan bukan karena teknis, melainkan karena menunggu tanda tangan. Sepakati sebelumnya bahwa patch kritis boleh dipasang dalam hitungan hari, dengan jendela pemeliharaan yang sudah disepakati.
Otomatiskan yang bisa diotomatisasi. Pembaruan otomatis untuk sistem operasi dan aplikasi umum, pemindaian kerentanan terjadwal, serta pemantauan log. Ini sejalan dengan pesan ITSEC: respons manual saja akan tertinggal.
Siapkan cadangan dan rencana pemulihan. Tidak ada patching yang sempurna. Cadangan yang teruji menentukan apakah satu insiden berarti gangguan sehari atau kehilangan data berbulan-bulan.
Jangan lupakan alat AI di organisasi sendiri. Aturan penggunaan AI untuk karyawan dan guru, termasuk data apa yang boleh dimasukkan, sama pentingnya dengan firewall.
Jika Anda ingin menilai titik lemah atau menyusun prosedur penambalan yang masuk akal untuk skala Anda, tim kami menyediakan layanan keamanan siber. Untuk pemanfaatan AI yang aman di lingkungan kerja, lihat layanan kecerdasan buatan, dan untuk instansi pemerintah, solusi pemerintahan digital.
Pertanyaan yang sering muncul
Apakah serangan berbasis AI hanya mengancam perusahaan besar?
Tidak. Pemindai otomatis tidak memilih target berdasarkan ukuran. Mereka mencari celah yang terbuka. Organisasi kecil justru sering lebih mudah dijangkau karena pembaruan tertunda dan tidak ada tim keamanan khusus.
Berapa lama idealnya waktu untuk memasang patch kritis?
Tidak ada angka tunggal yang berlaku untuk semua. Sebagai arah, semakin cepat semakin baik, dan untuk celah kritis yang menghadap internet, targetkan hitungan hari, bukan minggu. Yang terpenting adalah menetapkan target itu secara tertulis dan mengukurnya.
Apakah AI hanya membantu penyerang?
Tidak. Pembela juga memakai AI untuk mendeteksi pola mencurigakan dan merespons lebih cepat. Fortinet dan ITSEC sama-sama mendorong pertahanan otomatis, tetapi alat tetap membutuhkan proses dan orang yang paham cara memakainya.
Penutup
Berita tentang AI dan serangan siber mudah terdengar menakutkan. Padahal pelajarannya sederhana: kecepatan kini menjadi bagian dari keamanan. Mulailah dari daftar aset dan satu kebiasaan menambal yang konsisten, misalnya tinjauan mingguan 30 menit atas pembaruan yang tertunda. Kebiasaan kecil yang rutin biasanya mengalahkan proyek besar yang tak kunjung selesai. Jika Anda ingin berdiskusi santai tentang kondisi sistem di organisasi Anda, silakan hubungi kami.
Sumber
- Suara.com, “AI Bikin Serangan Siber Makin Otomatis, Investasi Keamanan Siber di Indonesia Diprediksi Melonjak” (10 Oktober 2026)
- ANTARA, “ITSEC gelar AICX 2026 bahas adopsi AI dan keamanan siber di Indonesia” (9 Oktober 2026)
- GovInfoSecurity, “The Fortinet 2026 Global Threat Landscape Report: AI-Fueled Cybercrime Shrinks Exploit Window” (2 Juni 2026)
- Help Net Security, “AI shrinks vulnerability exploitation window to hours” (18 Mei 2026)
- detikInet, “Ada 16 Serangan Siber Perdetik di RI, Eset Siapkan Platform Keamanan AI” (30 Agustus 2026)