Blog Keamanan Siber
Celah Cisco ASA dan FTD Dieksploitasi, Perbarui VPN Kantor
Daftar isi· 7 bagian
Cisco mengonfirmasi bahwa celah CVE-2026-76418 pada firewall Cisco Secure Firewall ASA dan Secure Firewall Threat Defense (FTD) sudah dieksploitasi. Penyerang tanpa akun dapat membuat perangkat dengan layanan SSL VPN mendadak reload, sehingga akses jarak jauh karyawan terputus. Pembaruan sudah tersedia untuk semua jalur versi.
Apa yang diumumkan Cisco
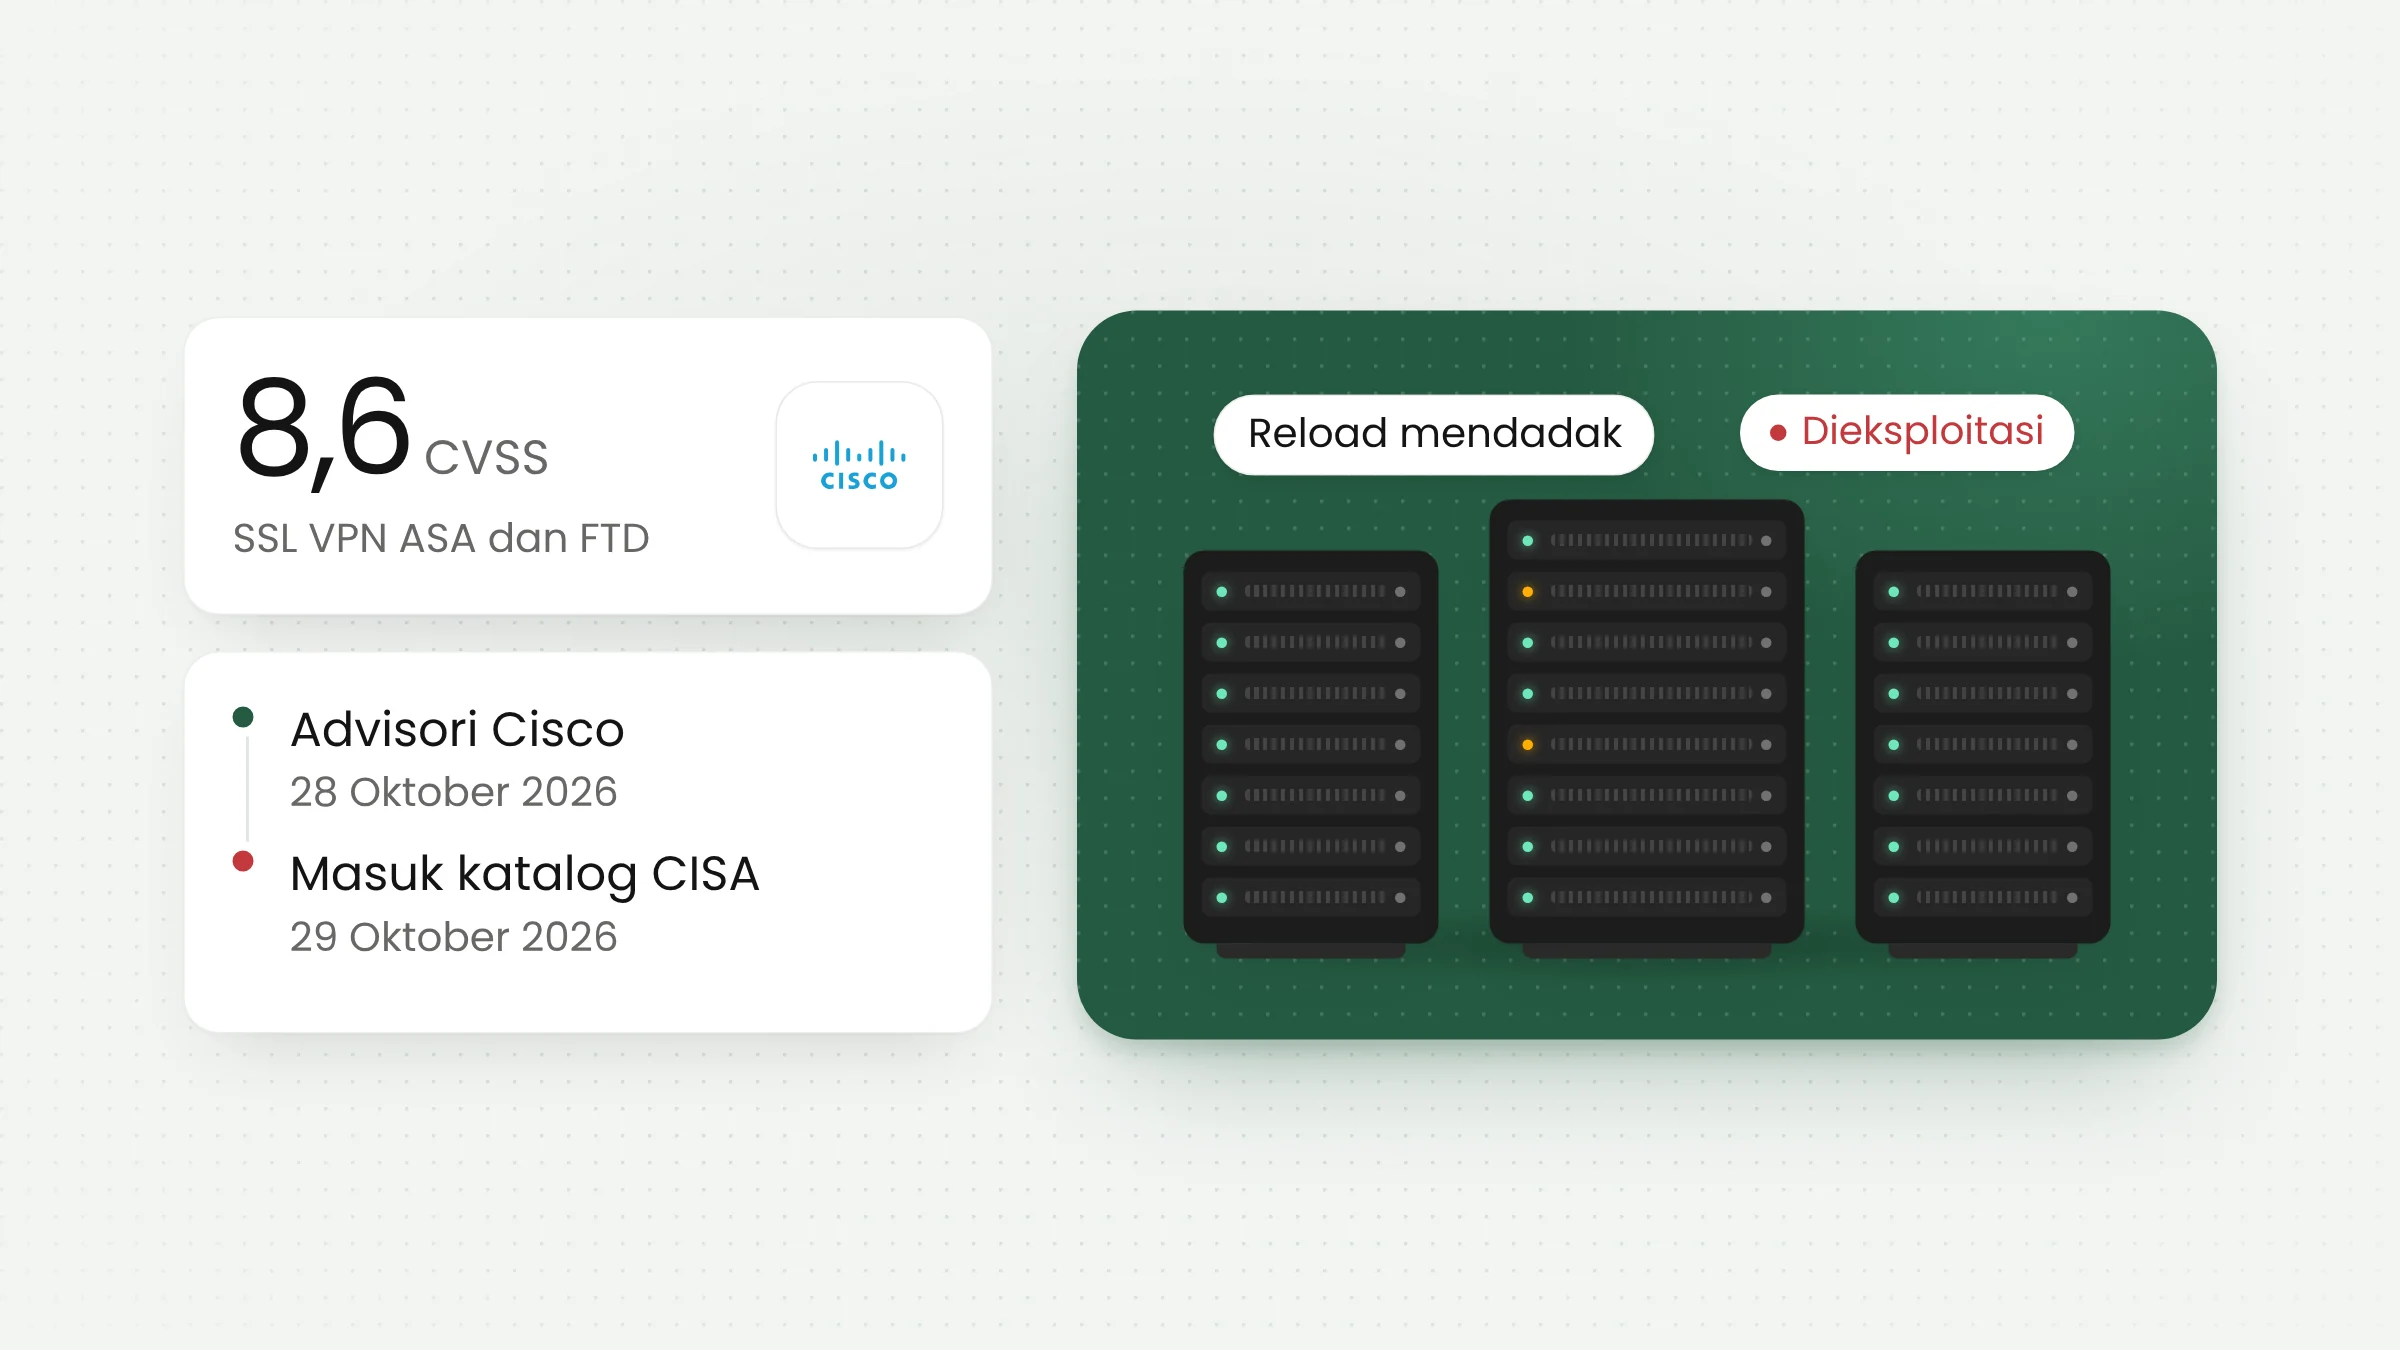
Cisco menerbitkan advisori cisco-sa-asaftd-tunnel-dos-s6mgkb75 pada 28 Oktober 2026. Celahnya berada di layanan Remote Access SSL VPN, fitur yang dipakai karyawan untuk masuk ke jaringan kantor dari luar. Skor CVSS-nya 8,6 dengan tingkat keparahan tinggi.
Penyebabnya, menurut Cisco, adalah kesalahan logika saat autentikasi sekunder (secondary authentication) diatur pada sebuah tunnel group, yaitu profil koneksi VPN. Penyerang cukup mengirim permintaan yang dirancang khusus ketika membuka koneksi SSL VPN. Perangkat lalu memuat ulang dirinya, dan selama proses itu semua sesi VPN putus.
Cisco menyatakan tim PSIRT-nya mengetahui adanya eksploitasi aktif pada Oktober 2026. Sehari setelah advisori terbit, pada 29 Oktober 2026, badan keamanan siber Amerika Serikat CISA memasukkan celah ini ke katalog Known Exploited Vulnerabilities dan meminta instansi federal AS menanganinya paling lambat 1 November 2026.
Cisco tidak mengungkap siapa pelakunya, sejak kapan serangan berlangsung, atau berapa organisasi yang menjadi sasaran, seperti dicatat The Hacker News. Advisori juga tidak memuat indikator serangan yang dapat dicari di log.
Perangkat yang terdampak
Tidak semua firewall Cisco ASA atau FTD rentan. Advisori menyebut tiga syarat yang harus terpenuhi bersamaan:
- perangkat menjalankan versi ASA atau FTD yang belum diperbaiki;
- layanan login SSL VPN dapat dijangkau, ditandai baris
webvpndenganenable <nama_interface>pada konfigurasi berjalan; - autentikasi sekunder diatur di tingkat tunnel group, ditandai baris
secondary-authentication-server-group.
Ada satu detail yang mudah terlewat. Jika tunnel-group-list enable aktif, semua tunnel group harus diperiksa, termasuk DefaultWEBVPNGroup, dan pemeriksaan itu tidak terbatas pada profil yang tampil di halaman login VPN. Jika daftar grup dimatikan, DefaultWEBVPNGroup tetap harus diperiksa, karena mematikan daftar tidak menghilangkan risiko bila grup bawaan itu memakai autentikasi sekunder.
Untuk FTD, pemeriksaan dilakukan pada kebijakan Remote Access VPN di Cisco Secure FMC atau FDM beserta konfigurasi berjalan yang dihasilkannya. Cisco menegaskan bahwa penyerang tidak perlu berhasil masuk ke VPN untuk menjangkau bagian kode yang rentan.
Layanan berbasis cloud seperti Cloud-delivered Firewall, cdFMC, Cisco Secure Access, dan Secure FMC Software tidak terdampak.
Versi perbaikan yang perlu dipasang
Cisco menyatakan tidak ada workaround yang benar-benar menutup celah ini, dan sangat menyarankan pembaruan ke versi yang sudah diperbaiki. Berikut rilis perbaikan pertama untuk tiap jalur versi menurut advisori:
- ASA: 9.16 dan sebelumnya ke 9.16.4.104; 9.18 ke 9.18.4.96; 9.20 ke 9.20.4.50; 9.22 ke 9.22.3.200; 9.23 ke 9.23.1.48; 9.24 ke 9.24.1.27 atau 9.24.10.1.
- FTD: 7.0 dan sebelumnya ke 7.0.11; 7.2 ke 7.2.13; 7.4 ke 7.4.9; 7.6 ke 7.6.7; 7.7 ke 7.7.14; 10.0 ke 10.0.3; 10.1 ke 10.1.1.
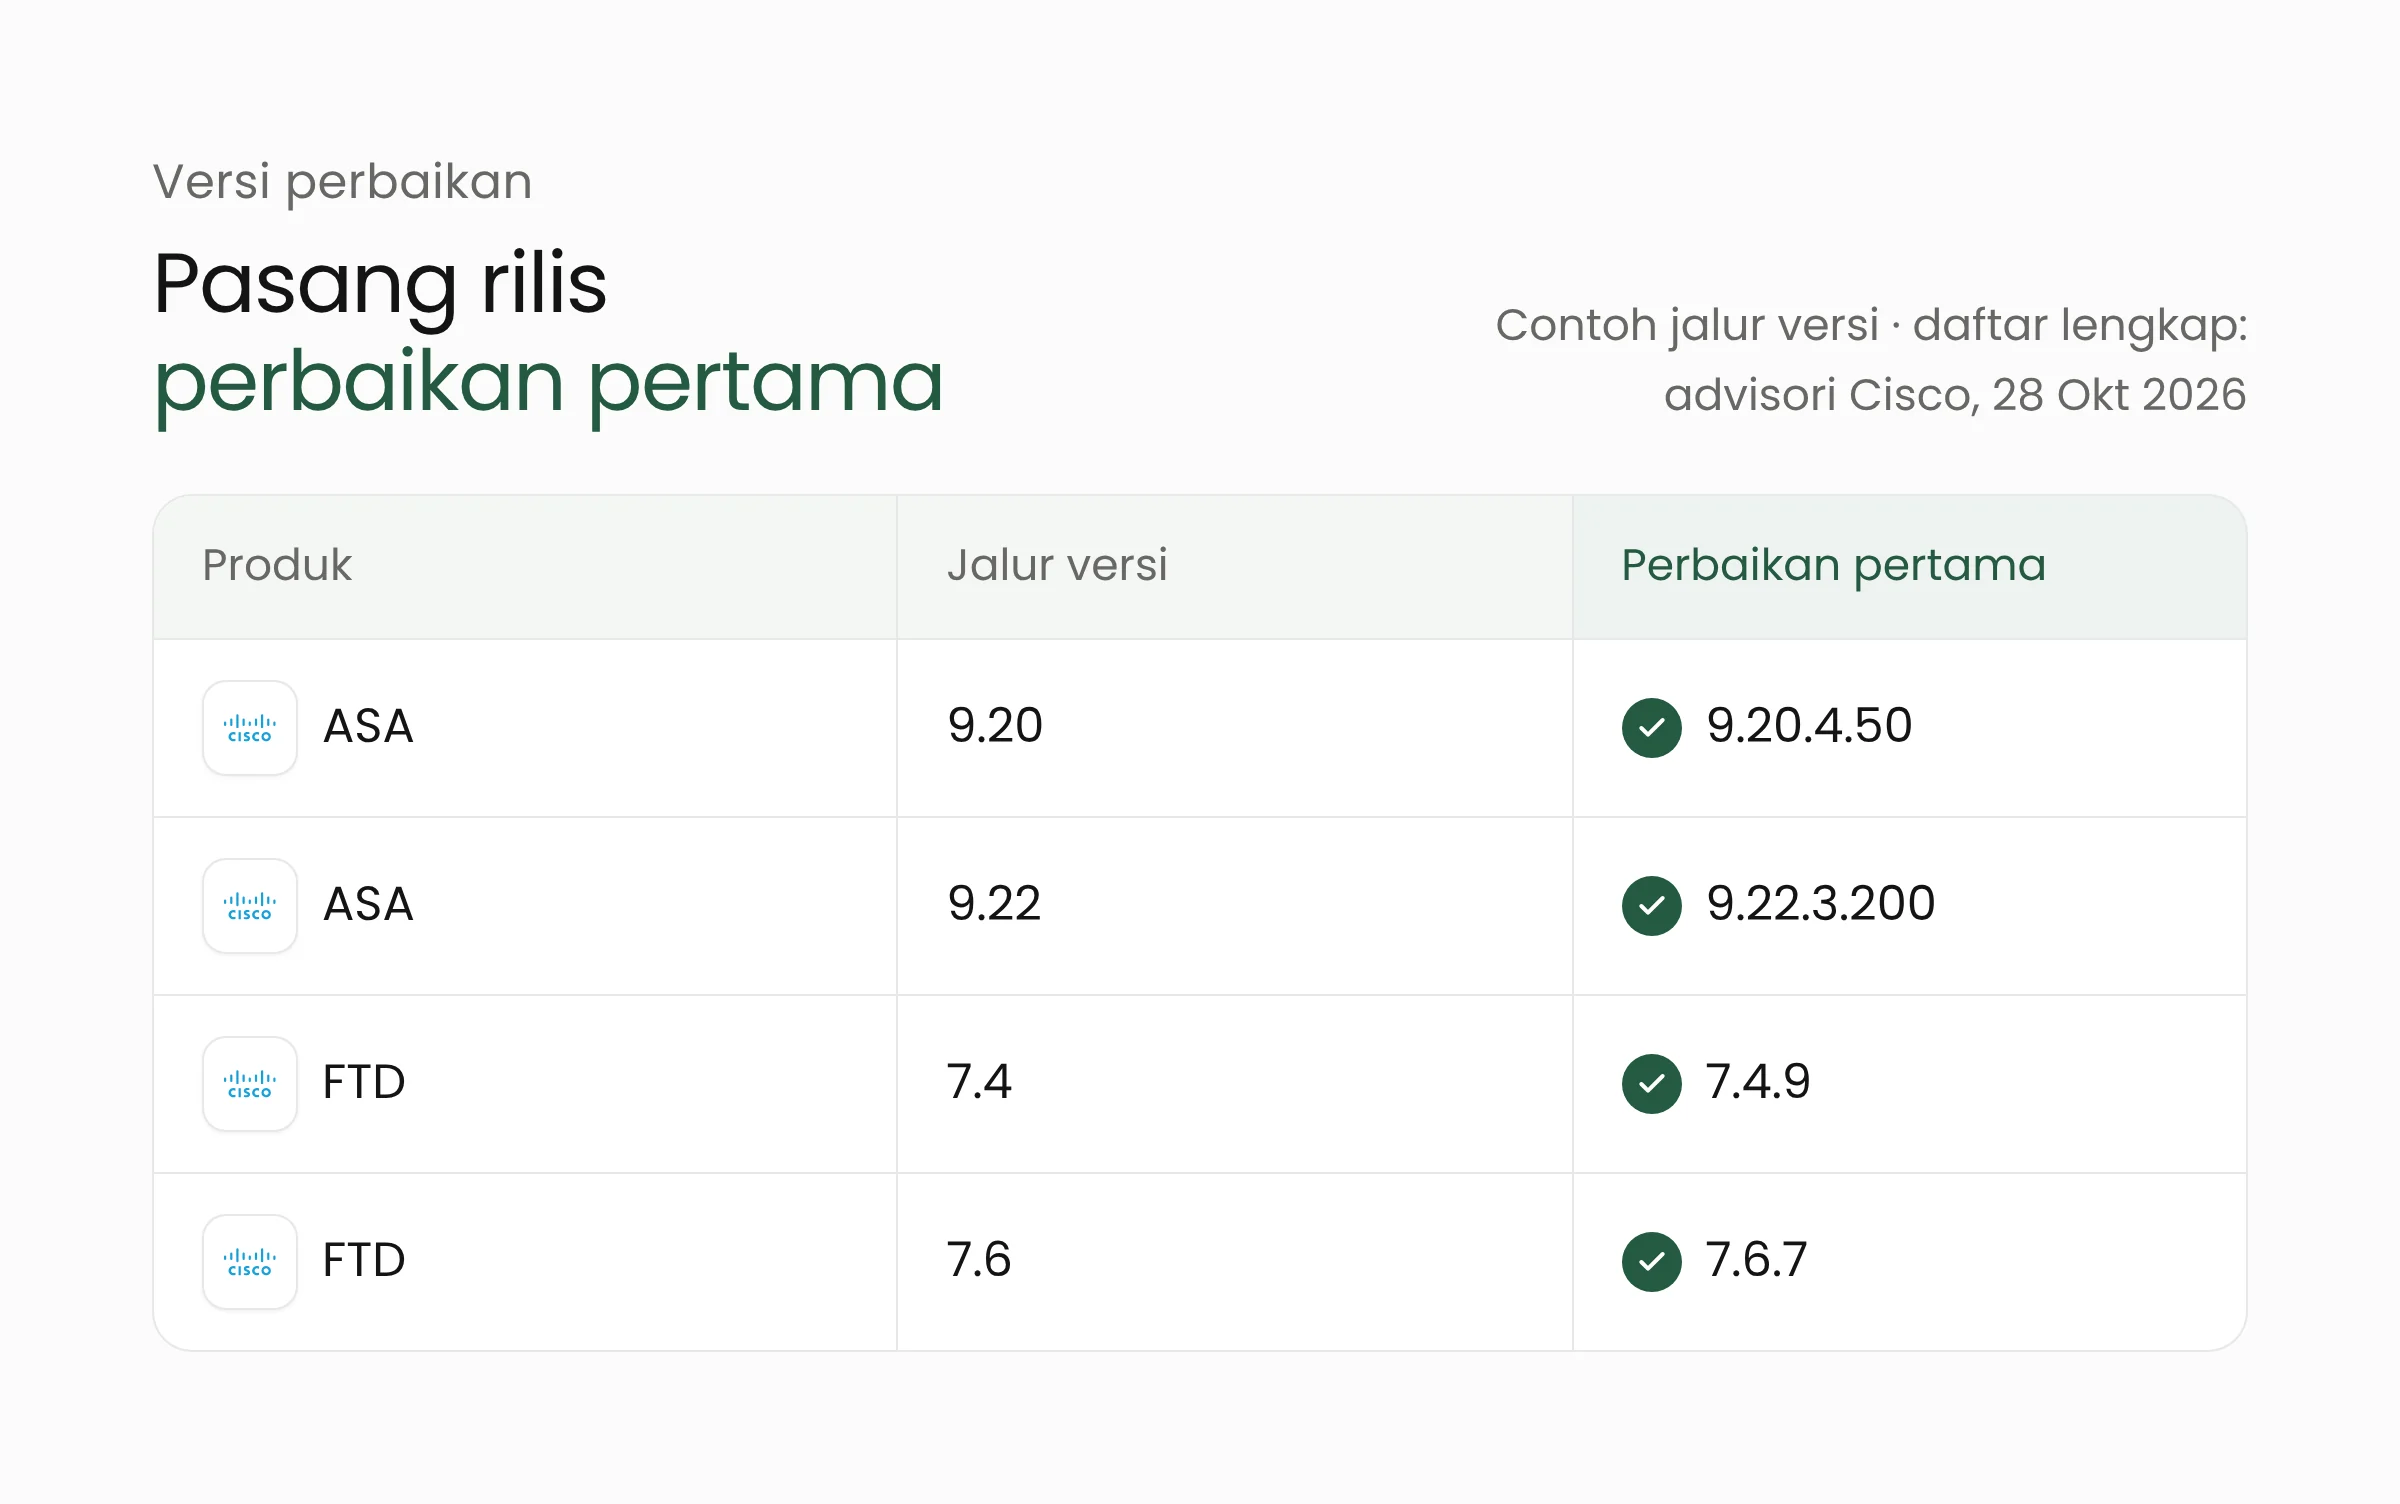
Cisco juga menyediakan Cisco Software Checker untuk memastikan apakah versi tertentu terdampak. Alat ini berguna bila organisasi menjalankan beberapa perangkat dengan versi berbeda.
Mitigasi sementara bila pembaruan belum dapat dipasang
Advisori memberi dua mitigasi sementara. Jika DefaultWEBVPNGroup tidak memakai autentikasi sekunder, perintah no tunnel-group-list enable di mode konfigurasi WebVPN dapat dipakai. Akibatnya, pengguna harus mengetik nama profil koneksi yang benar karena daftar pilihan tidak lagi tampil.
Jika DefaultWEBVPNGroup memakai autentikasi sekunder, Cisco menyebut perintah no secondary-authentication-server-group. Cisco sendiri memperingatkan bahwa langkah ini menurunkan tingkat keamanan akses VPN, karena lapisan autentikasi kedua hilang. Kedua cara itu hanya untuk sementara sampai versi perbaikan terpasang.
Ketersediaan sebagai sasaran serangan
Celah ini tidak memberi penyerang akses ke data. Dampaknya ada pada ketersediaan layanan: firewall yang terus-menerus dipaksa memuat ulang membuat karyawan, cabang, dan mitra yang bergantung pada VPN tidak dapat bekerja. Bagi organisasi yang menaruh firewall di jalur utama trafik, gangguan itu juga dapat memengaruhi layanan lain di belakangnya.
Skala paparan perangkat ini cukup besar. BleepingComputer mengutip data Shadowserver yang memantau lebih dari 51.000 perangkat Cisco ASA dengan SSL VPN yang terhubung ke internet. Angka itu tidak menunjukkan berapa yang sudah diperbarui.
Perangkat VPN juga berulang kali menjadi sasaran dalam beberapa tahun terakhir. BleepingComputer mencatat Cisco menambal dua celah zero-day ASA dan FTD pada September 2025 yang terkait kampanye ArcaneDoor. Pada Oktober 2026, Merakit juga menulis tentang zero-day Ivanti Connect Secure yang menyerang jalur akses jarak jauh serupa. Pola ini menunjukkan bahwa gerbang VPN perlu diperlakukan sebagai sistem prioritas dalam jadwal pembaruan.
Apa artinya bagi bank dan lembaga keuangan?
Bank, BPR, perusahaan pembiayaan, dan fintech banyak memakai VPN untuk menghubungkan kantor cabang, tim operasional jarak jauh, dan vendor pendukung. Gangguan VPN di jam layanan dapat menghentikan pekerjaan yang bergantung pada sistem inti. Karena itu, celah yang “hanya” menyebabkan reload tetap layak ditangani dengan cepat. Langkah berikut dapat dikerjakan tim TI hari ini.
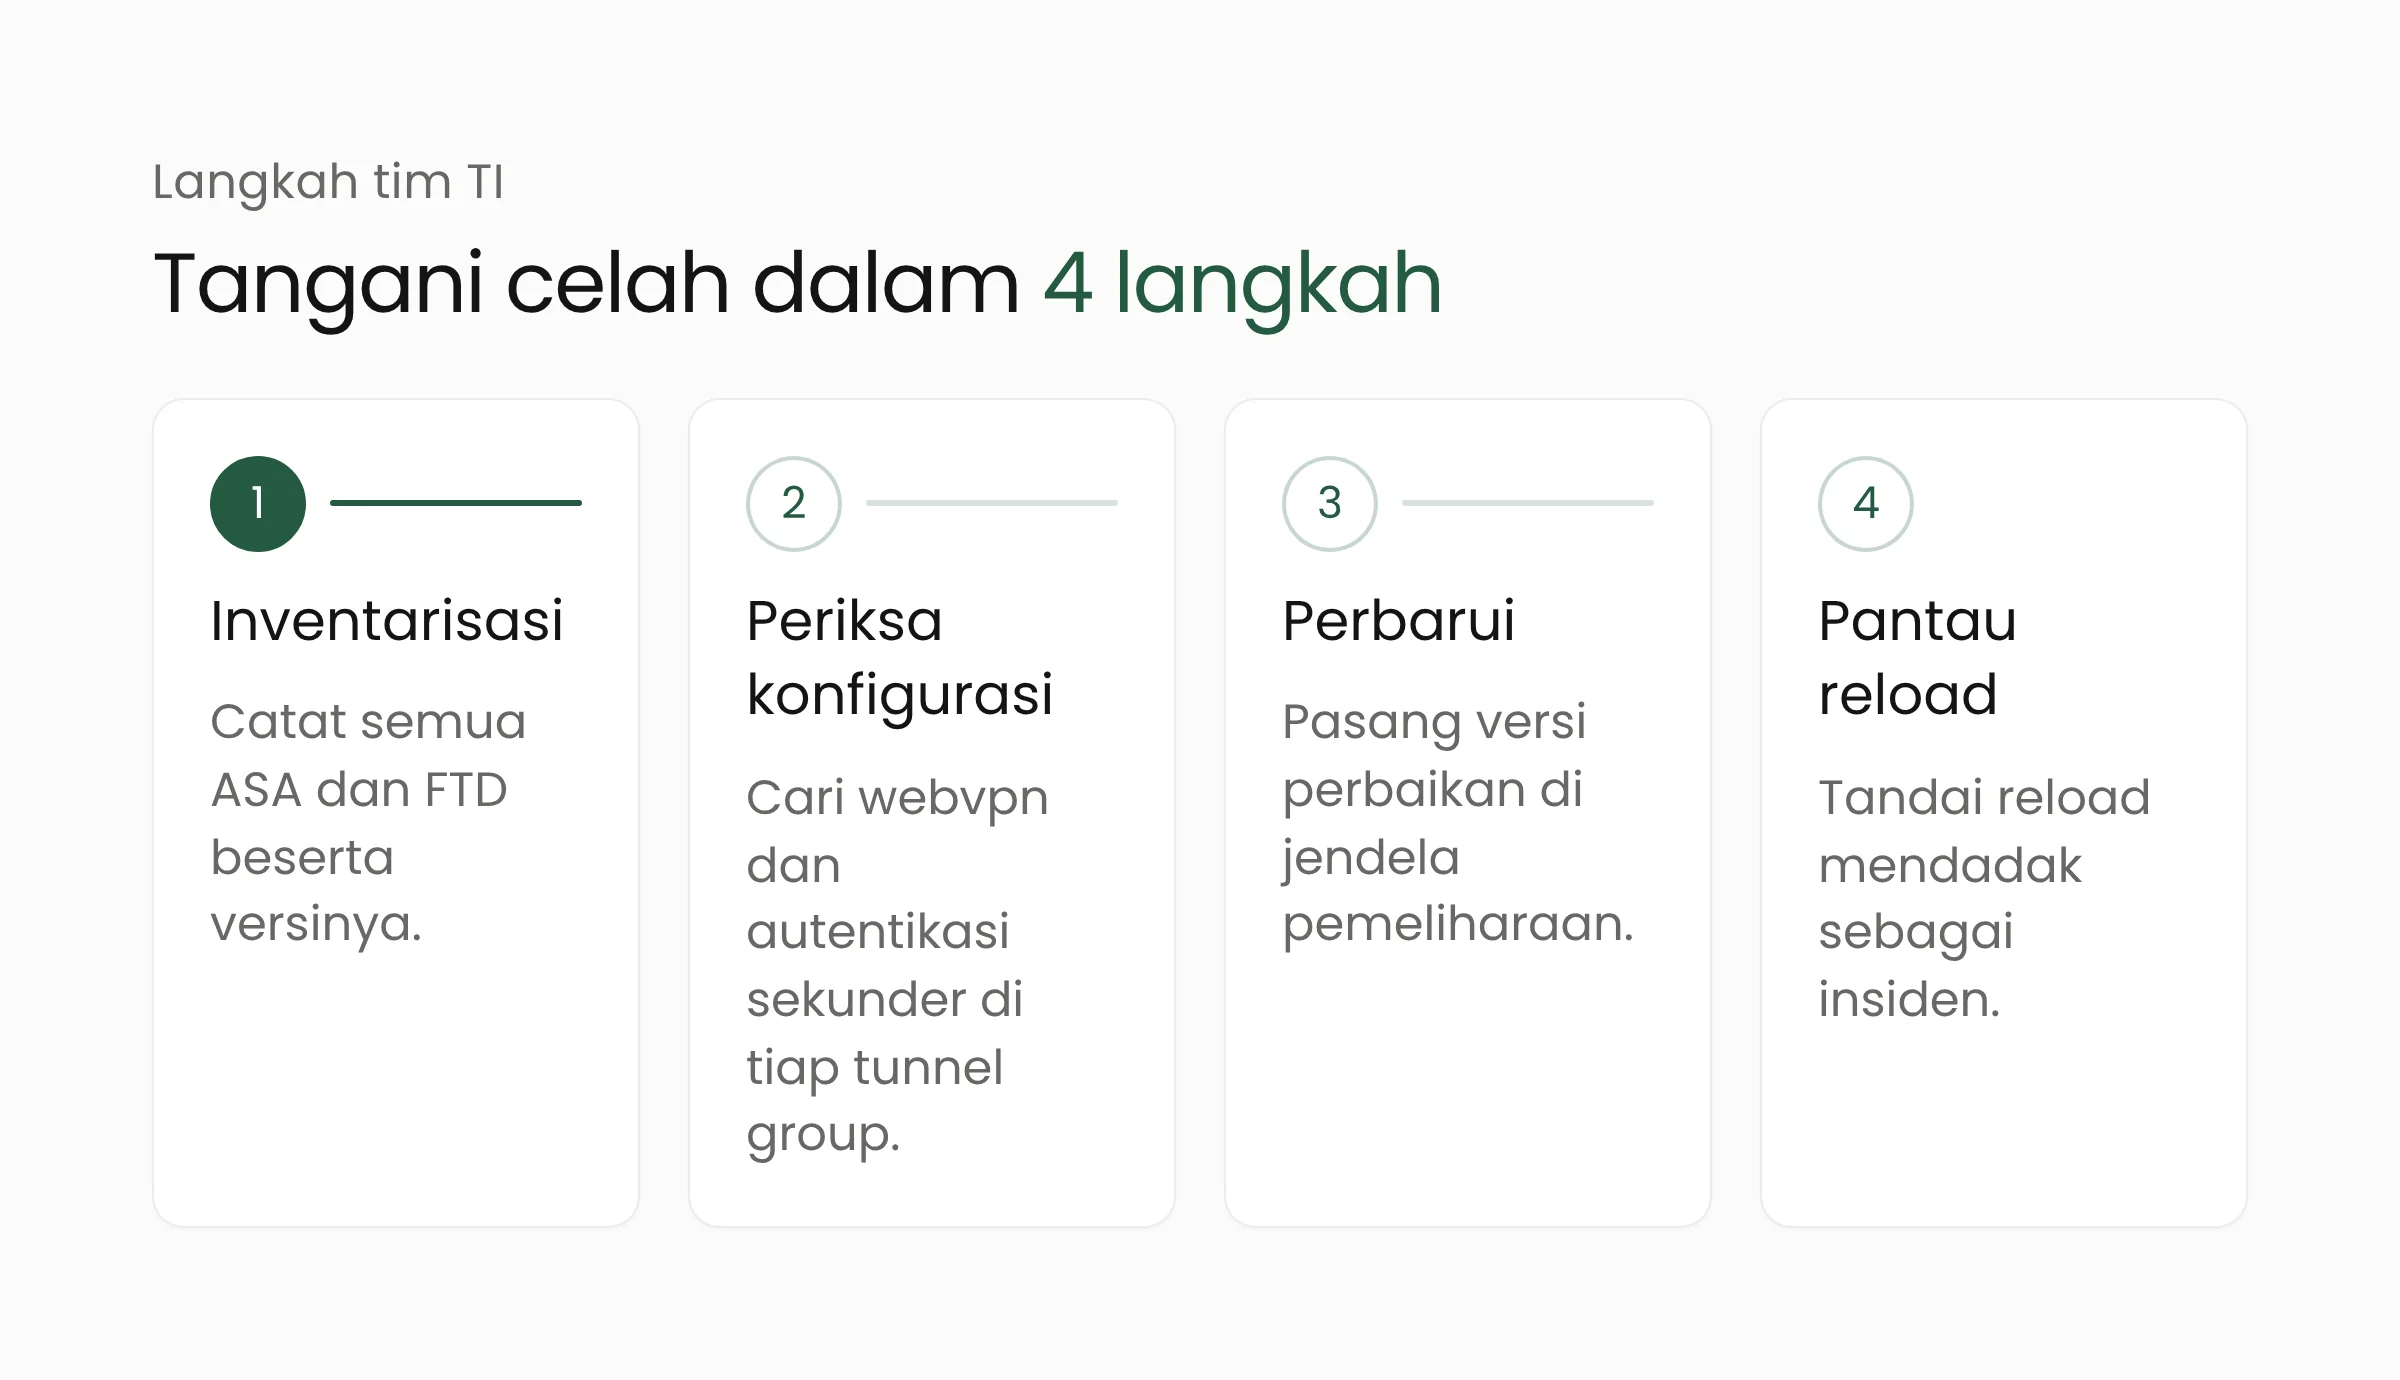
Inventarisasi perangkat dan versinya
Catat semua firewall ASA dan FTD, termasuk perangkat cadangan dan perangkat di kantor cabang yang jarang disentuh. Cocokkan versi masing-masing dengan daftar perbaikan di atas atau dengan Cisco Software Checker.
Periksa konfigurasi SSL VPN dan tunnel group
Cari baris webvpn dengan enable pada interface, lalu periksa setiap tunnel group, termasuk DefaultWEBVPNGroup, untuk secondary-authentication-server-group. Perangkat yang memenuhi ketiga syarat menjadi prioritas pertama.
Pasang versi perbaikan dengan jendela pemeliharaan singkat
Jadwalkan pembaruan di luar jam layanan, siapkan cadangan konfigurasi, dan uji login VPN setelahnya. Jika pembaruan harus ditunda, terapkan mitigasi sementara dari advisori dan catat risikonya untuk pimpinan.
Pantau reload yang tidak terjadwal
Advisori tidak menyediakan indikator serangan. Karena itu, reload mendadak pada firewall yang menjalankan SSL VPN perlu ditandai sebagai insiden dan dilaporkan ke tim keamanan. Hubungkan log firewall ke sistem pemantauan supaya pola ini terlihat cepat.
Bagi organisasi yang belum memiliki proses inventarisasi dan pembaruan perangkat jaringan yang rutin, layanan keamanan siber dapat membantu menyusun prosesnya, mulai dari daftar aset sampai jadwal pemeliharaan. Lembaga keuangan yang sedang membangun atau memperbarui sistemnya dapat melihat cara Merakit merancang solusi layanan keuangan dengan memperhatikan ketersediaan akses.
Pertanyaan yang sering muncul
Apakah data organisasi dapat dicuri lewat celah ini?
Menurut advisori Cisco dan katalog CISA, dampak CVE-2026-76418 adalah penolakan layanan, yaitu perangkat memuat ulang secara tak terduga. Cisco tidak menyebut kebocoran data atau eksekusi kode. Meski begitu, gangguan berulang pada firewall tetap dapat menghentikan operasional.
Apakah perangkat tanpa autentikasi sekunder aman?
Menurut advisori, perangkat terdampak bila ketiga syarat terpenuhi, termasuk autentikasi sekunder di tingkat tunnel group. Perangkat tanpa pengaturan itu tidak memenuhi syarat tersebut. Cisco tetap menyarankan pembaruan ke versi perbaikan, karena konfigurasi dapat berubah di kemudian hari.
Apakah mematikan daftar tunnel group sudah cukup?
Belum tentu. Cisco menegaskan bahwa mematikan daftar grup tidak menghilangkan risiko jika DefaultWEBVPNGroup memakai autentikasi sekunder. Mitigasi hanya bersifat sementara, dan Cisco sangat menyarankan pembaruan ke versi perbaikan.
Penutup
CVE-2026-76418 menyasar bagian yang membuat organisasi tetap bekerja dari mana saja, yaitu gerbang VPN. Pembaruannya sudah tersedia, syarat kerentanannya jelas, dan pemeriksaannya dapat dikerjakan dalam satu hari kerja. Jika tim Anda membutuhkan bantuan meninjau konfigurasi atau menyusun jadwal pembaruan perangkat jaringan, tim Merakit siap berdiskusi.
Sumber
- Cisco Secure Firewall ASA and FTD Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability, Cisco, 28 Oktober 2026
- Known Exploited Vulnerabilities Catalog, CISA, entri CVE-2026-76418 ditambahkan 29 Oktober 2026
- Cisco Patches Actively Exploited ASA and FTD VPN Flaw That Can Crash Firewalls, The Hacker News, 29 Oktober 2026
- Cisco warns of firewall zero-day exploited to crash SSL VPN devices, BleepingComputer, Oktober 2026
- CISA Adds Actively Exploited GitLab RCE and Cisco Firewall DoS Flaws to KEV, The Hacker News, 30 Oktober 2026