Blog Keamanan Siber
Zero-Day Ivanti VPN: Tambalan Saja Belum Cukup bagi Anda
Daftar isi· 7 bagian
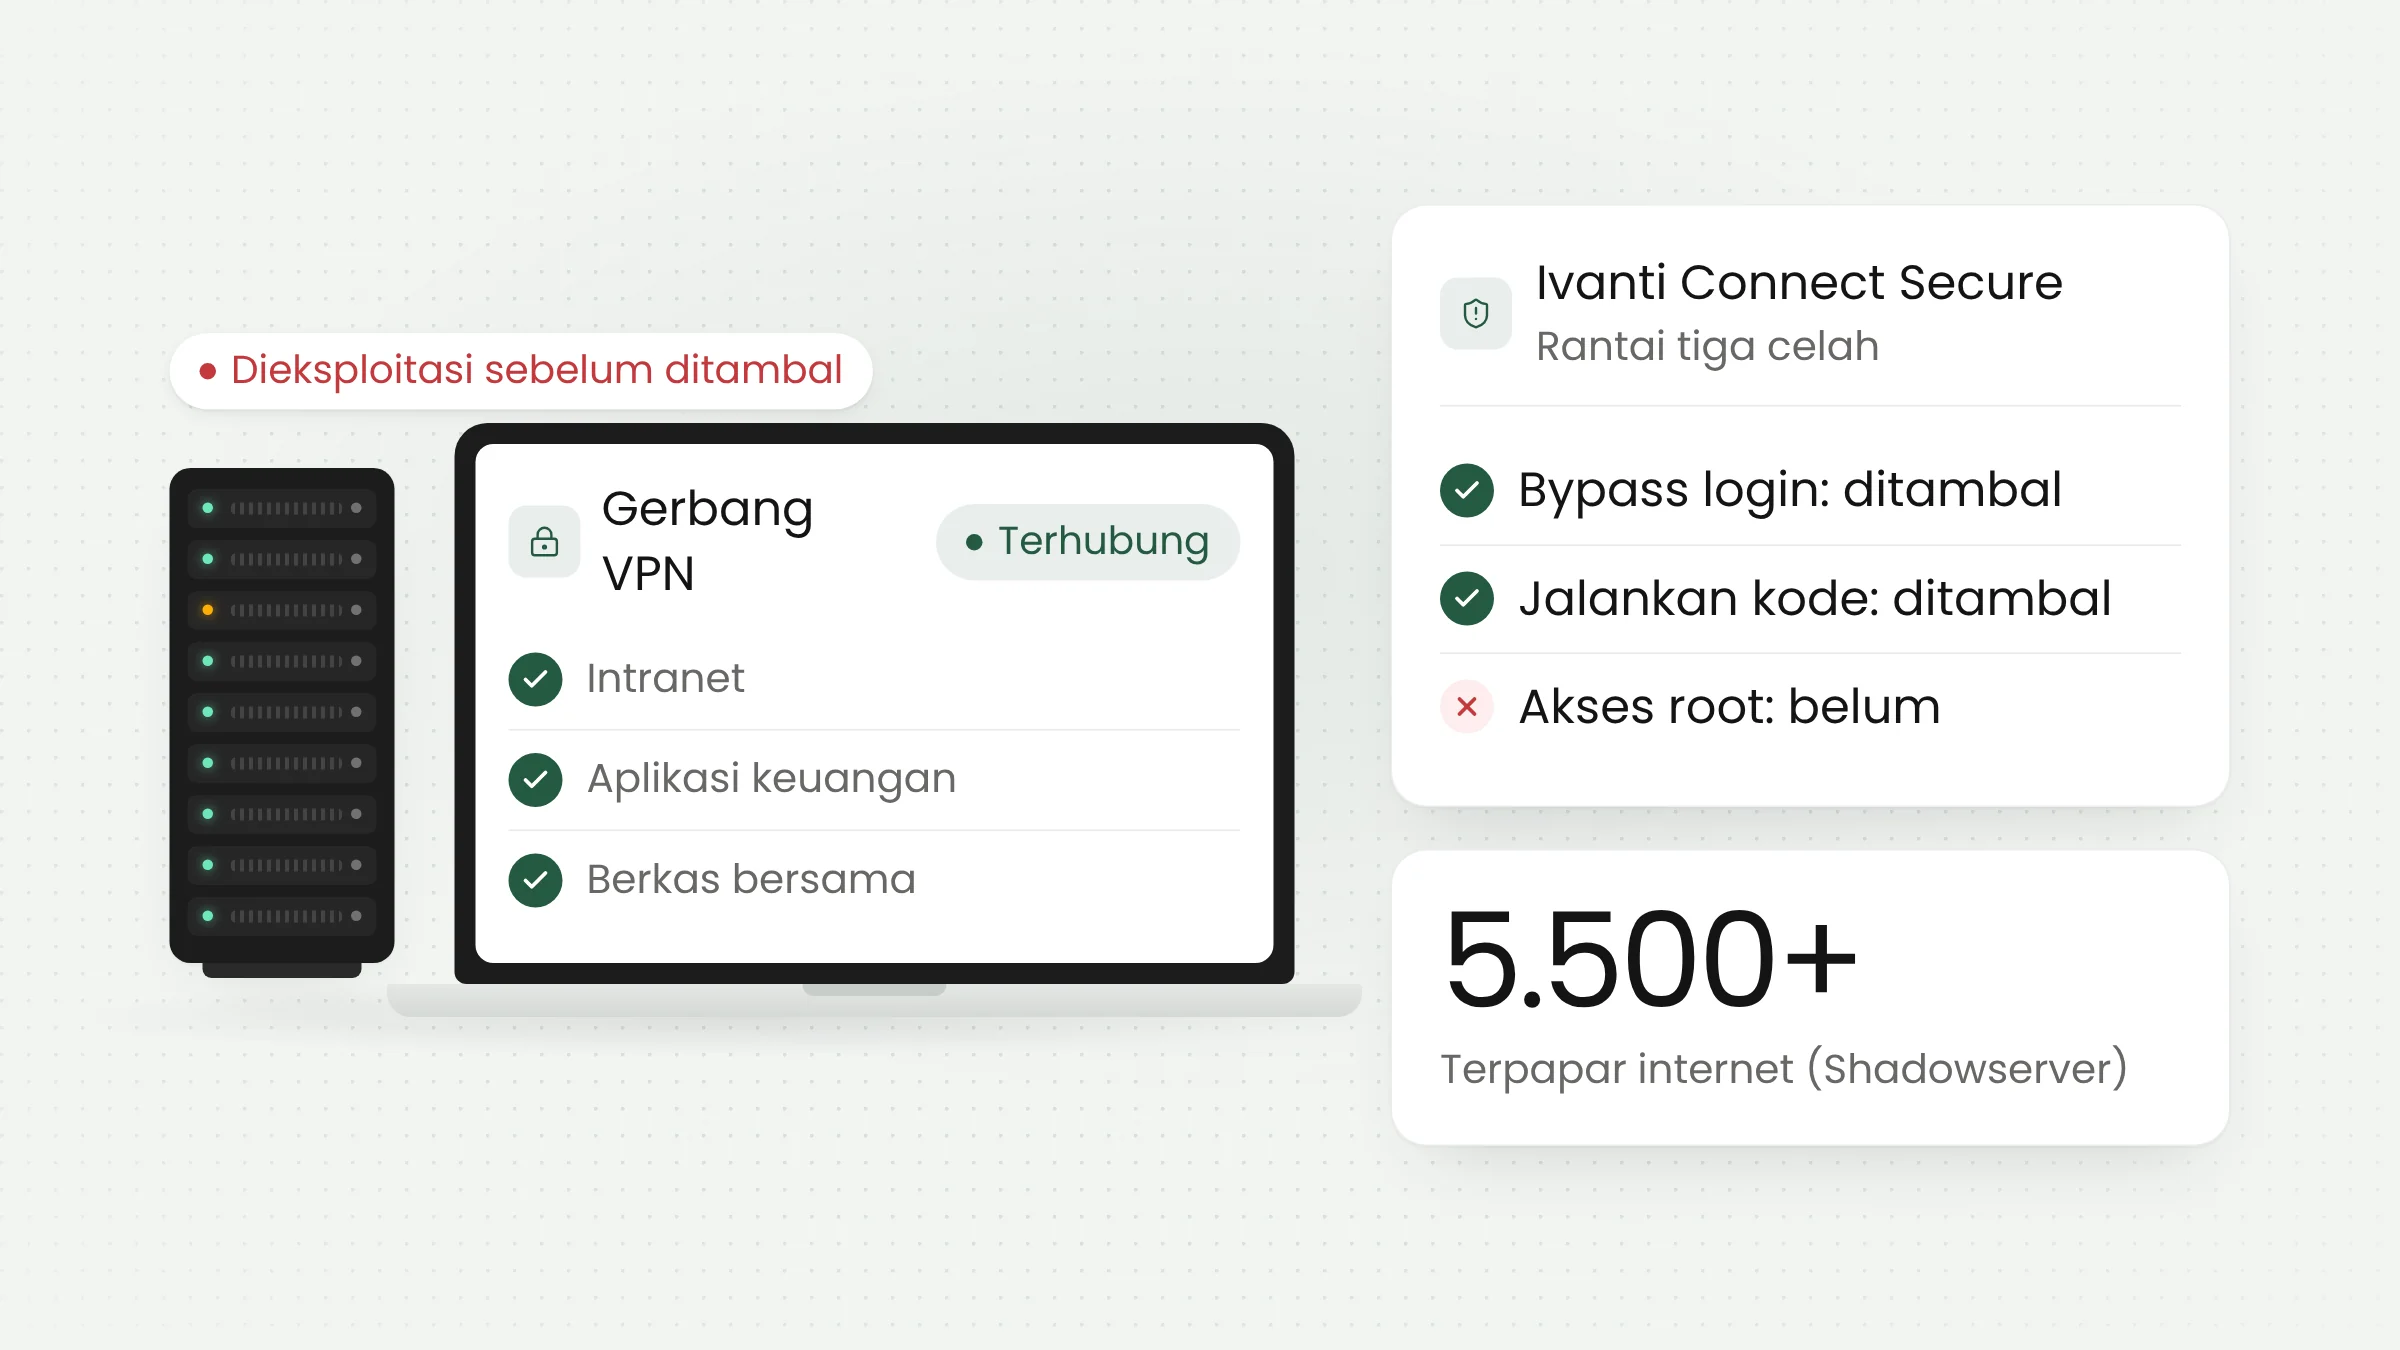
Pada 13 Oktober 2026, Volexity melaporkan serangan nyata terhadap Ivanti Connect Secure, perangkat VPN yang dipakai banyak organisasi untuk akses jarak jauh. Penyerang merantai tiga celah zero-day hingga bisa menguasai perangkat sebagai root tanpa login. Ivanti baru menambal dua celah, sehingga mengecek VPN kantor Anda hari ini jadi penting.
Apa yang dilaporkan Volexity
Zero-day artinya celah yang sudah dipakai penyerang sebelum vendor sempat menyiapkan tambalan. Menurut laporan Volexity, pelaku yang mereka sebut UTA0576 mulai mengeksploitasi rantai ini pada 3 Oktober 2026. Volexity mulai menyelidiki pada 5 Oktober setelah melihat aktivitas janggal di salah satu pelanggan pemantauan jaringannya. Perangkat korban saat itu menjalankan versi 22.8R2.4 yang sudah ditambal penuh.
Ivanti Connect Secure adalah gerbang VPN: karyawan atau guru masuk lewat satu pintu, lalu bisa membuka intranet, aplikasi keuangan, dan berkas bersama dari rumah. Karena letaknya di tepi jaringan dan terhubung ke internet, perangkat seperti ini menggiurkan bagi penyerang. Siapa menguasai pintunya, bisa melihat apa saja yang lewat.
Urutan waktunya pendek. Server milik penyerang menjalankan OpenVPN dari 30 September sampai 7 Oktober, eksploitasi berulang dimulai 3 Oktober, indikator terkait dibagikan ke pelanggan intelijen ancaman Volexity pada 10 Oktober, lalu laporan publik dan tambalan keluar bersamaan pada 13 Oktober. Dengan kata lain, sekitar sepuluh hari perangkat yang sudah terpasang versi terbaru pun bisa ditembus tanpa ada yang bisa dipasang sebagai penangkal.
Rantai serangannya terdiri dari tiga langkah, dan Volexity menjelaskannya cukup rinci.
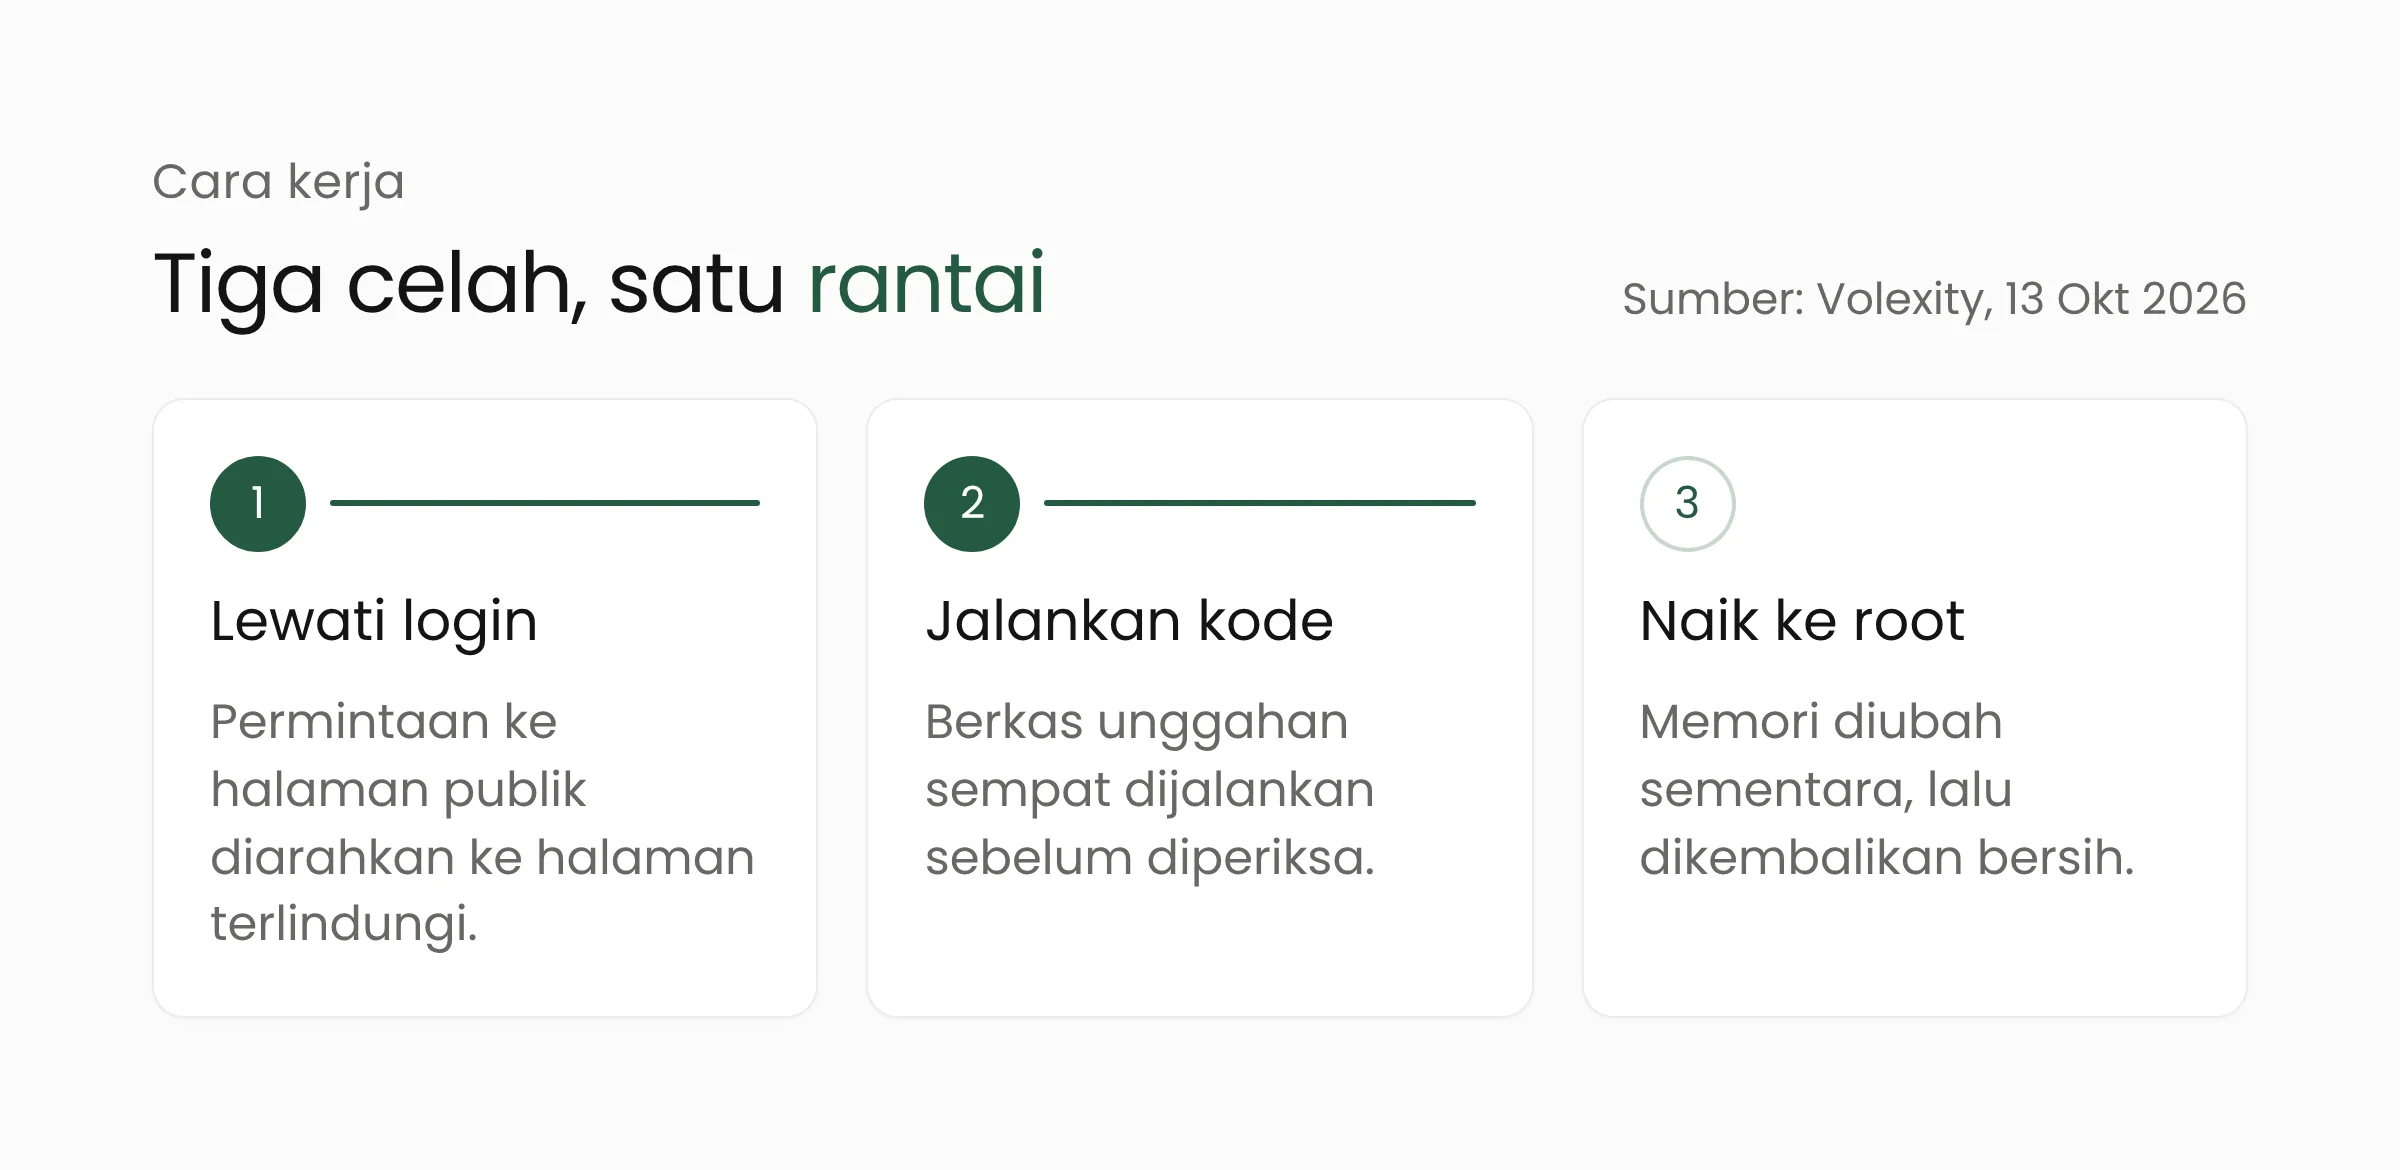
Langkah pertama melewati proses login. Langkah kedua memanfaatkan celah penulisan berkas sehingga kode penyerang sempat berjalan sebelum diperiksa. Langkah ketiga mengubah sebagian library di memori supaya layanan istimewa menjalankan kode penyerang sebagai root, lalu memulihkan kondisi semula. Dua langkah pertama tercatat sebagai CVE-2026-104935. Celah ketiga, eskalasi hak akses, belum punya nomor CVE di laporan tersebut.
Yang sudah ditambal dan yang belum
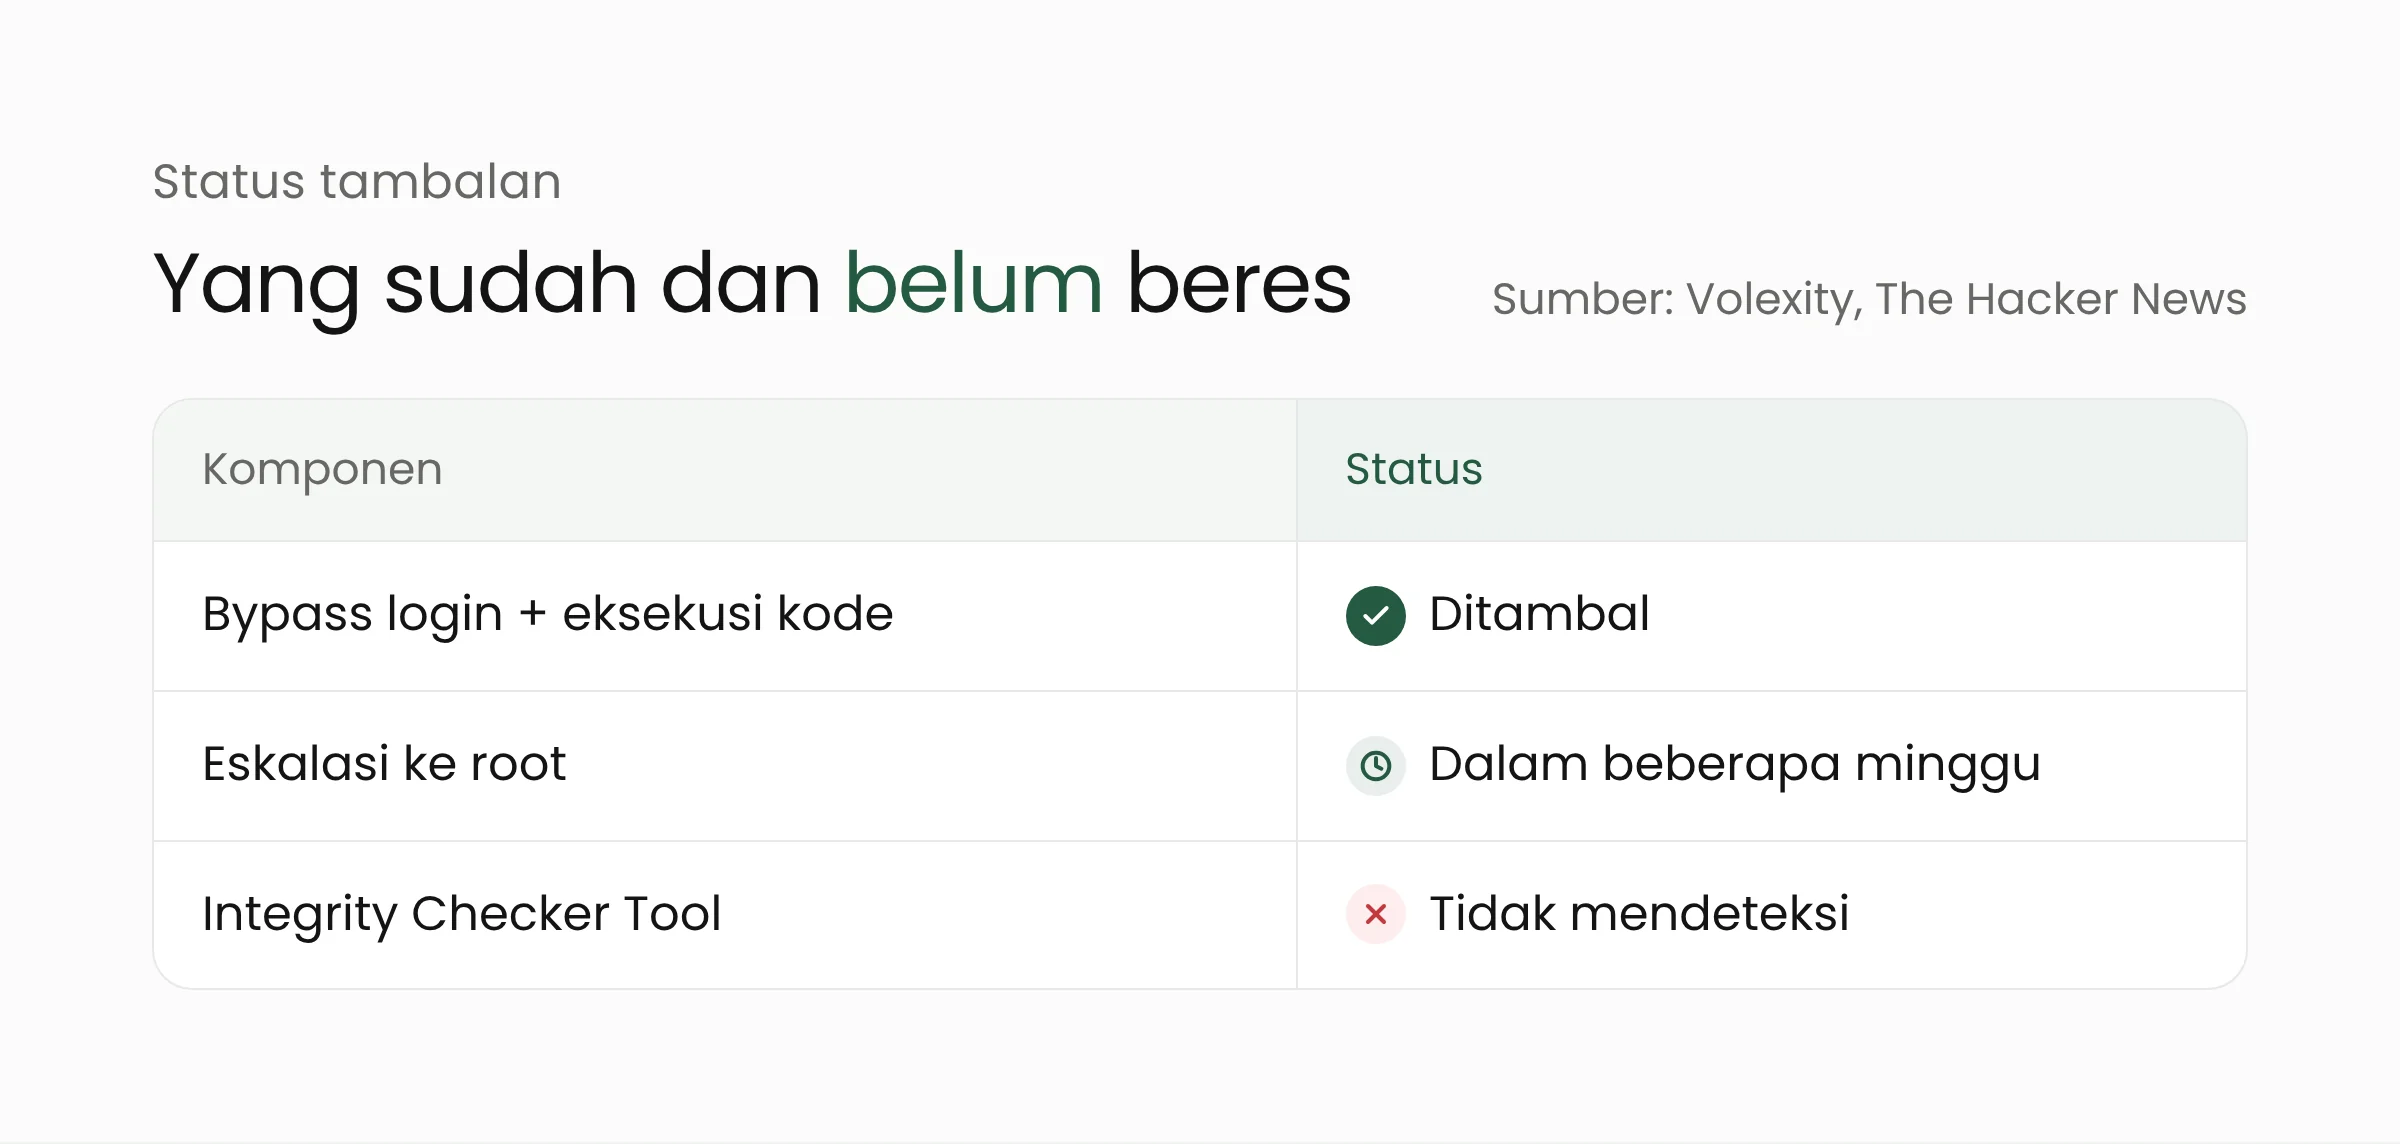
Menurut Volexity, Ivanti merilis tambalan untuk CVE-2026-104935 pada 13 Oktober. Perbaikan untuk celah eskalasi ke root, kata The Hacker News, dijanjikan Ivanti “dalam rilis mendatang dalam beberapa minggu ke depan”. Belum ada solusi sementara yang disebut oleh Ivanti maupun Volexity bagi organisasi yang belum bisa memperbarui.
Ada satu hal yang perlu hati-hati dibaca: sumber-sumber berbeda soal versi yang terdampak dan versi yang aman. Volexity menyebut versi 25.1.1 dan sebelumnya, 25.1.2, serta 22.8R2.4. BleepingComputer menulis 22.8R2.4 ke bawah, 25.1.2.2 ke bawah, dan 25.1.1.1 ke bawah. The Hacker News, merujuk catatan CVE, menulis versi sebelum 25.1.3.0. Soal tingkat keparahan, The Hacker News menyebut skor CVSS 8,6, sedangkan BleepingComputer tidak mencantumkan angka. Kami belum bisa membuka halaman advisori Ivanti secara langsung, jadi rujukan akhirnya tetap advisori resmi vendor untuk versi yang Anda pakai.
Kenapa “sudah ditambal” belum berarti aman
Pelajaran terbesar kasus ini bukan soal versi, tapi soal jejak. Volexity menyebut penyerang tidak meninggalkan web shell atau pintu belakang. Setiap perintah dikirim ulang lewat rantai eksploitasi yang sama, jadi tidak ada berkas jahat permanen yang mudah ditemukan. Penyerang juga menghapus sebagian log dan mengembalikan perubahan di memori.
Akibatnya, Integrity Checker Tool milik Ivanti tidak mendeteksi rantai ini. Ivanti sendiri tetap menyarankan alat itu dijalankan rutin, tetapi Volexity menegaskan bahwa perangkat yang dicurigai butuh forensik jaringan dan memori. Artinya, hasil “bersih” dari satu alat bukan bukti perangkat aman.
Setelah masuk, penyerang di kasus yang diteliti Volexity bergerak ke Active Directory. Mereka mengambil kredensial yang tersimpan di perangkat, mencari kata sandi di direktori, dan mencoba tebakan kata sandi ke akun lain. Kredensial yang diincar mencakup sandi LAPS dan kunci pemulihan BitLocker. Jadi dampaknya bukan hanya satu perangkat VPN, melainkan jaringan internal di belakangnya.
Ada dua catatan kehati-hatian. Volexity menilai dengan tingkat keyakinan rendah bahwa motif pelaku kriminal, bukan spionase. Volexity juga menilai, dengan keyakinan sedang, bahwa pelaku memakai model bahasa besar (LLM) untuk membangun eksploit dan alat pascaeksploitasi, berdasarkan desain saluran perintah dan kompleksitas rantainya. Itu penilaian analis, bukan fakta yang sudah dikonfirmasi. Soal skala, BleepingComputer mengutip Shadowserver yang melacak lebih dari 5.500 instans Connect Secure terbuka ke internet, dengan catatan belum jelas berapa yang sekadar honeypot atau sudah diamankan. Tanggal awal pun belum seragam: Defused menurut BleepingComputer melihat tanda eksploitasi pertama pada 1 Oktober, sedangkan Volexity mencatat 3 Oktober.
Apa artinya bagi organisasi Anda?
Pertama, cari tahu apakah Anda memakai Ivanti Connect Secure, termasuk yang dulu bernama Pulse Connect Secure. Banyak instansi dan perusahaan di Indonesia memasang VPN lewat integrator, sehingga pimpinan kadang tidak tahu mereknya. Tanyakan ke tim IT atau vendor Anda.
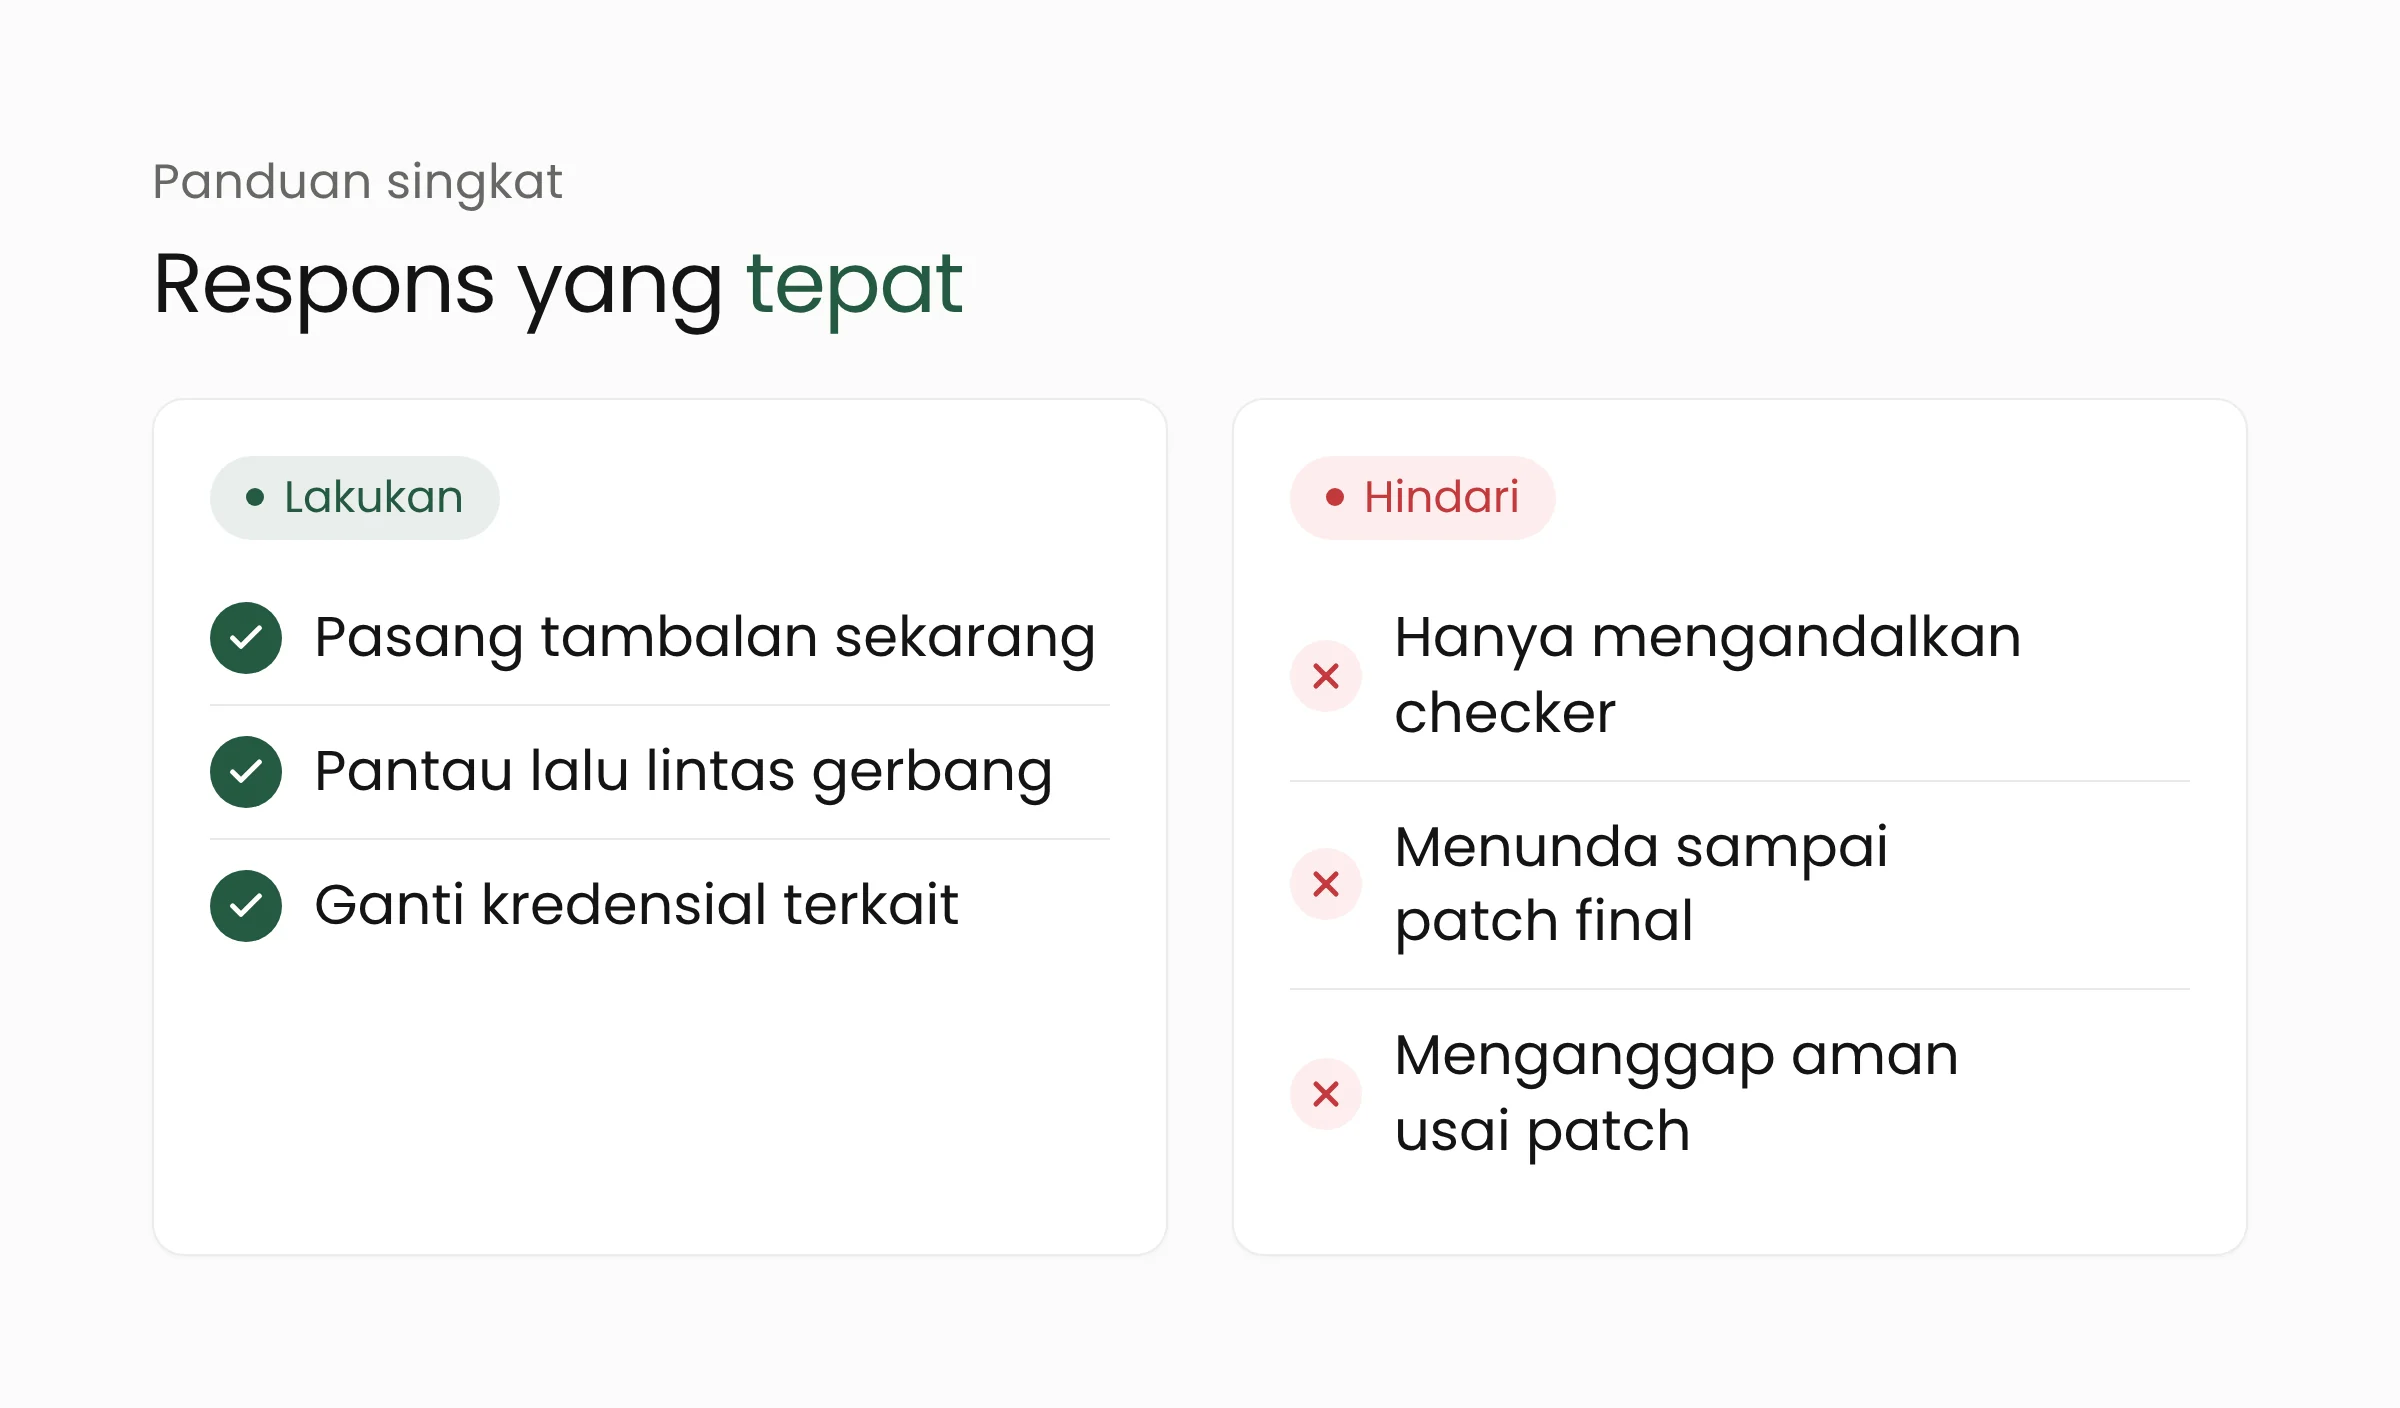
Pasang tambalan yang tersedia sekarang. Jangan menunggu perbaikan celah root. Tambalan CVE-2026-104935 memutus dua langkah pertama rantai, sehingga jalan masuk tanpa login tertutup. Rencanakan pembaruan berikutnya begitu Ivanti merilisnya.
Pantau, jangan hanya percaya alat bawaan. Volexity menyarankan memantau lonjakan permintaan ke welcome.cgi, serta permintaan yang header X-DSCGI-PATH-nya tidak cocok dengan alamat URL-nya. Periksa juga direktori /tmp/ untuk artefak mencurigakan. Kalau ada tanda perangkat VPN menjadi titik awal pergerakan ke server lain, perlakukan perangkat itu sebagai sudah dikompromikan.
Siapkan rencana kredensial. Karena penyerang menyasar kredensial direktori, tanyakan kepada tim Anda: kalau perangkat VPN terbukti dikuasai, akun apa yang harus diganti dulu? Menjawabnya sebelum insiden jauh lebih murah daripada saat panik.
Batasi apa yang bisa dijangkau dari VPN. Akses karyawan sebaiknya terbatas ke aplikasi yang memang dibutuhkan, bukan seluruh jaringan. Pembatasan ini tidak menutup celah, tetapi memperkecil kerusakan bila gerbangnya jebol. Pola pikir “patch lalu selesai” juga sudah kita bahas di artikel tentang celah kritis GitLab dan tentang jendela patch yang kian sempit.
Bayangkan sebuah kampus yang memberi dosen akses VPN untuk membuka sistem nilai dari rumah, atau dinas yang mengizinkan staf lapangan masuk ke aplikasi internal. Dalam dua contoh itu, gerbang VPN-nya sama pentingnya dengan server yang dilindunginya, tetapi sering luput dari daftar aset karena “hanya perangkat jaringan”. Menaikkannya ke daftar prioritas adalah langkah murah yang berdampak besar.
Organisasi yang belum punya tim keamanan khusus bisa memulai dari audit sederhana: daftar perangkat yang menghadap internet, siapa penanggung jawabnya, dan berapa lama waktu dari kabar celah sampai perangkat diperbarui. Layanan keamanan siber bisa membantu menyusun dan menguji alurnya.
Pertanyaan yang sering muncul
Apakah organisasi saya terdampak jika tidak memakai Ivanti?
Celah ini khusus Ivanti Connect Secure. Namun polanya berlaku umum untuk perangkat VPN dan firewall apa pun yang menghadap internet: pastikan Anda tahu perangkat mana yang ada, versinya, dan siapa yang memantau kabar keamanannya.
Apakah menjalankan Integrity Checker Tool sudah cukup?
Tidak untuk kasus ini. Volexity menyebut alat tersebut tidak mendeteksi rantai serangan ini, dan Ivanti tetap menyarankan alat itu dijalankan rutin sebagai salah satu lapisan. Jika ada kecurigaan, forensik jaringan dan memori diperlukan.
Apakah memperbarui versi akan menghapus akses penyerang yang sudah masuk?
Belum ada keterangan dari Ivanti atau Volexity soal itu. Karena penyerang bisa saja sudah mengambil kredensial sebelum tambalan dipasang, perbarui perangkat sekaligus tinjau dan, bila perlu, ganti kredensial yang tersimpan di dalamnya.
Penutup: pintu depan layak dijaga paling teliti
VPN adalah pintu depan jaringan modern, dan kasus ini mengingatkan bahwa menambal belum tentu menutup cerita. Daftar aset yang jelas, pemantauan yang tidak bergantung pada satu alat, dan rencana kredensial yang siap pakai sering lebih berguna daripada menambah perangkat baru. Jika Anda ingin ditemani menilai kesiapan akses jarak jauh dan infrastruktur cloud di organisasi Anda, tim kami senang berdiskusi lewat halaman kontak.
Sumber
- Volexity: A Series of Unauthenticated Events, Chained Exploitation of Ivanti Connect Secure Zero-Days, 13 Oktober 2026
- The Hacker News: Attacker Chains Three Ivanti Connect Secure Zero-Days for Root Access, 13 Oktober 2026
- BleepingComputer: Ivanti warns of Connect Secure zero-day exploited in attacks, 13 Oktober 2026