Blog Keamanan Siber
GPT-6 Cyber Temukan 81 Celah Firefox, Arti bagi Tim TI
Daftar isi· 7 bagian
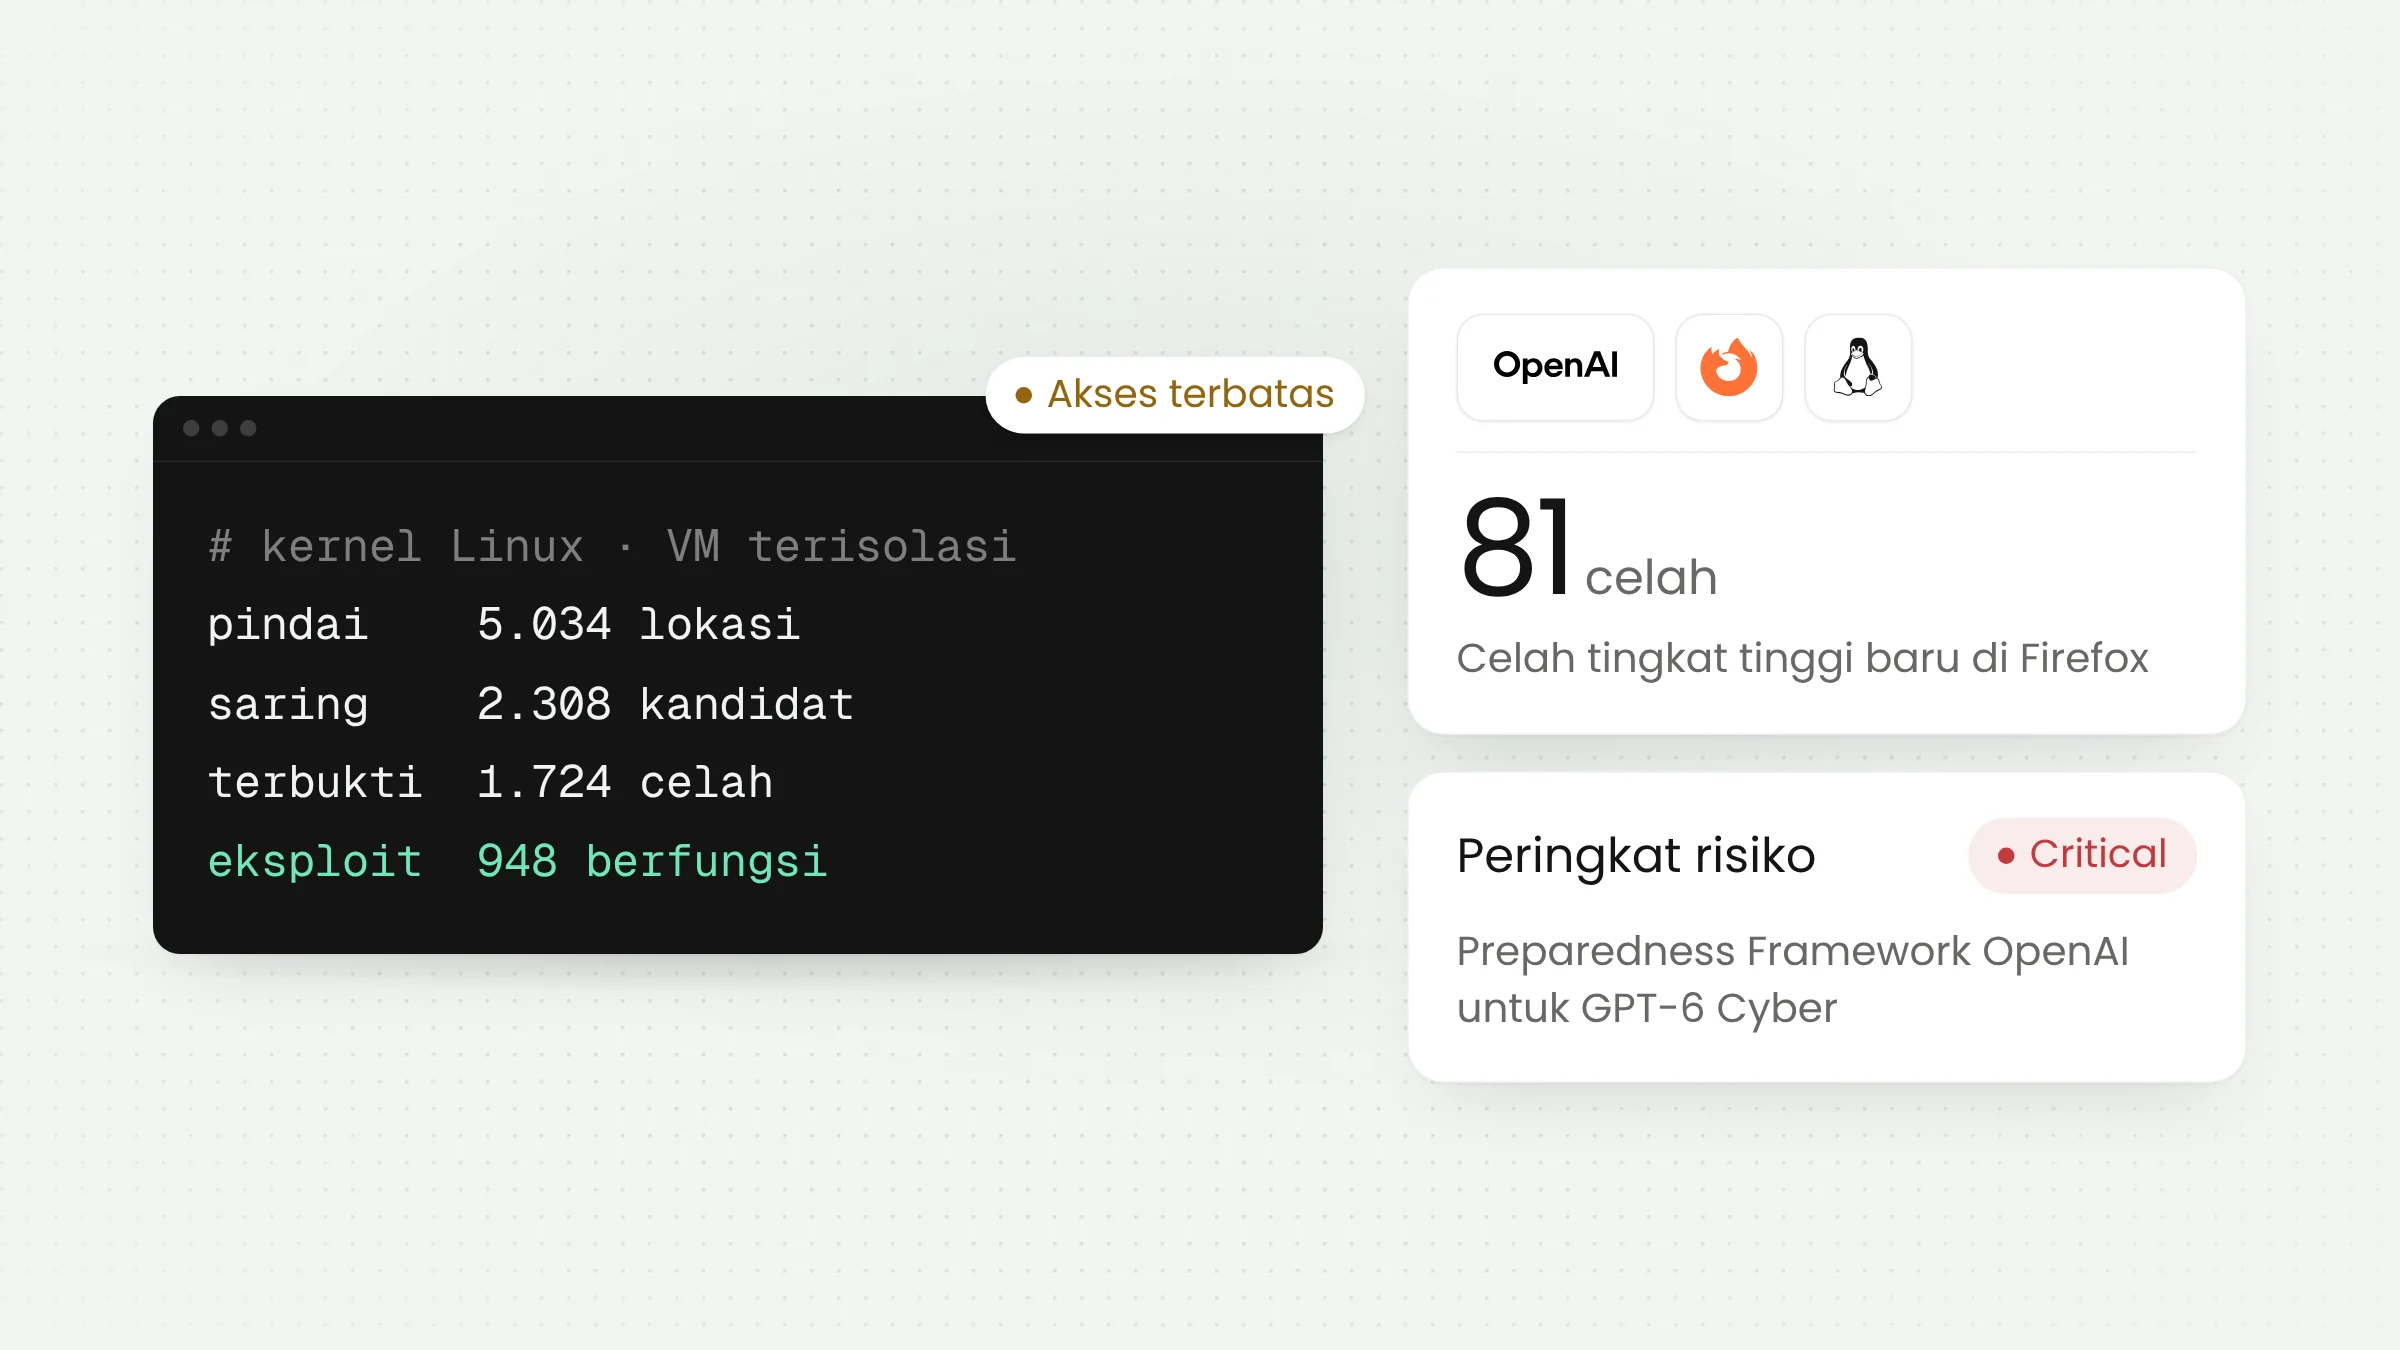
OpenAI merilis GPT-6 Cyber pada 5 November 2026, model AI yang dilatih khusus untuk mencari celah keamanan, membuktikannya dengan eksploit, lalu mengusulkan perbaikan. Menurut OpenAI, model ini menemukan 81 celah tingkat tinggi yang sebelumnya tidak diketahui di Firefox. Untuk saat ini, aksesnya terbatas bagi pelanggan terpilih program Daybreak Red.
Model khusus riset celah dengan akses terbatas
GPT-6 Cyber adalah penerus GPT-5.6 Cyber. Menurut laporan TNW yang mengutip Fortune, ini model keamanan siber keempat yang dirilis OpenAI sepanjang 2026. Anthropic dan Google juga memberi akses model dengan pembatasan yang lebih longgar kepada tim pertahanan yang sudah diverifikasi.
Model ini tidak tersedia di ChatGPT biasa. Kartu sistem GPT-6 Cyber menyebut model ini hanya dapat dipakai pengguna dan organisasi Daybreak Red yang sudah disetujui. Daybreak adalah program keamanan siber yang diluncurkan OpenAI pada Mei 2026. Tingkat Red di dalamnya ditujukan untuk pengembangan eksploit dan pengujian keamanan yang sah, misalnya uji penetrasi atas izin pemilik sistem.
Pada tahap awal, GPT-6 Cyber dibuka lewat API dan Codex, alat pemrograman berbasis agen milik OpenAI, untuk sekelompok kecil pelanggan Daybreak Red. OpenAI menyatakan aksesnya akan diperluas ke seluruh pelanggan Daybreak Red secara bertahap. Bersamaan dengan itu, GPT-5.6 Cyber dibuka untuk semua pengguna Daybreak Red.
Menurut Digit, OpenAI menyebut Mozilla, Cisco, Calif, dan CodeRabbit sudah memakai model ini untuk riset celah dan peninjauan kode. OpenAI juga memakainya untuk mencari kelemahan di sistemnya sendiri.
Hasil di Firefox dan kernel Linux
Klaim paling menonjol datang dari Firefox. Menurut The Decoder, peneliti OpenAI menjalankan kampanye khusus dan menemukan 81 celah serius yang belum pernah diketahui, padahal peramban ini sudah pernah diuji dengan model AI generasi sebelumnya. Model yang sama juga menunjukkan bahwa 30 masalah yang sudah dikenal ternyata lebih berbahaya daripada penilaian awalnya. Mozilla menerima laporan itu dan sudah merilis perbaikan untuk banyak di antaranya.
Jejaknya terlihat di advisori resmi Mozilla. Advisori MFSA 2026-118 yang terbit 27 Oktober 2026 untuk Firefox 159 memuat 167 CVE, dan 41 di antaranya mencantumkan pelapor dari OpenAI, yaitu Amy Burnett dari OpenAI dan OpenAI Codex Security. OpenAI tidak merinci apakah 41 celah ini termasuk dalam angka 81 tersebut.
Kampanye kedua menyasar kernel Linux, inti sistem operasi yang menjalankan sebagian besar server di dunia. OpenAI membangun sistem otomatis berisi agen pengintai dan agen analis. Agen-agen ini memeriksa sekitar 5.034 lokasi kode yang berkaitan dengan keamanan, atau sekitar 7% dari seluruh kode kernel, lalu menyaringnya menjadi 2.308 kandidat.
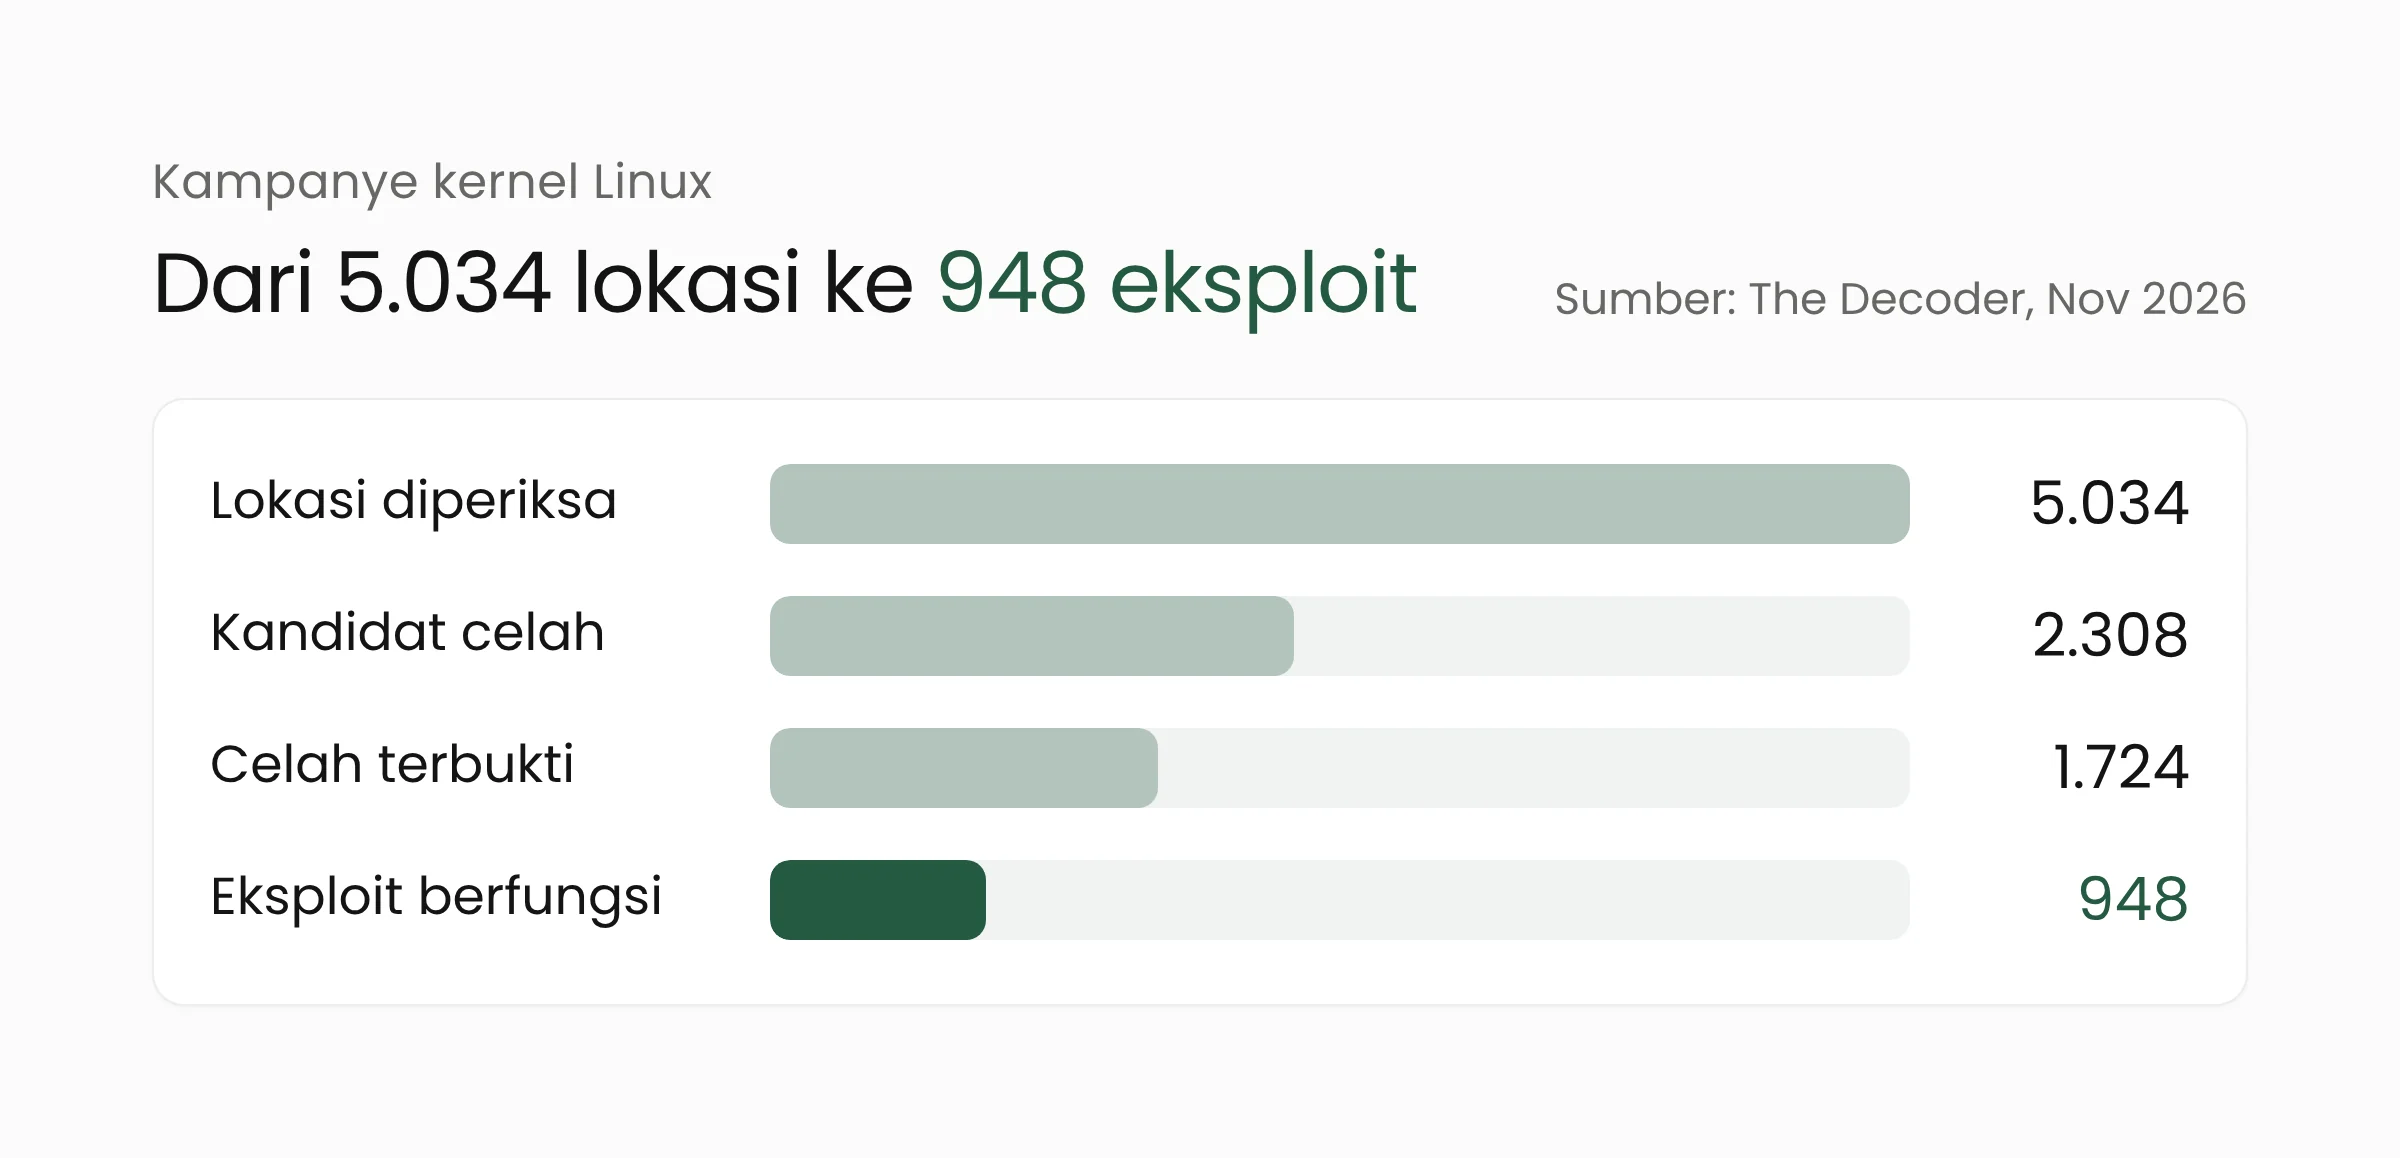
Dari kandidat itu, sebanyak 1.724 celah terbukti nyata setelah diuji di mesin virtual yang terisolasi, dan sistem berhasil membuat 948 eksploit yang berfungsi. Sebagai pembanding, GPT-5.6 Sol hanya menghasilkan 166 eksploit dengan pengaturan yang sama. OpenAI menyatakan sudah mengirim 304 temuan kritis kepada pengelola kernel Linux, lengkap dengan usulan perbaikannya.
Biaya komputasinya juga dibuka. Menurut OpenAI, seluruh kampanye Linux menghabiskan US$1.213.430, atau sekitar US$1.279 per eksploit. The Decoder membandingkannya dengan hadiah kompetisi seperti Pwn2Own dan TyphoonPWN, yang selama ini membayar US$20.000 sampai US$70.000 untuk temuan sejenis.
Kemampuan yang juga dapat disalahgunakan
Kemampuan yang membantu tim pertahanan juga dapat membantu penyerang. OpenAI sendiri memberi GPT-6 Cyber peringkat Critical untuk keamanan siber dalam Preparedness Framework, kerangka penilaian risikonya. GPT-5.6 Cyber sebelumnya berada di peringkat High.
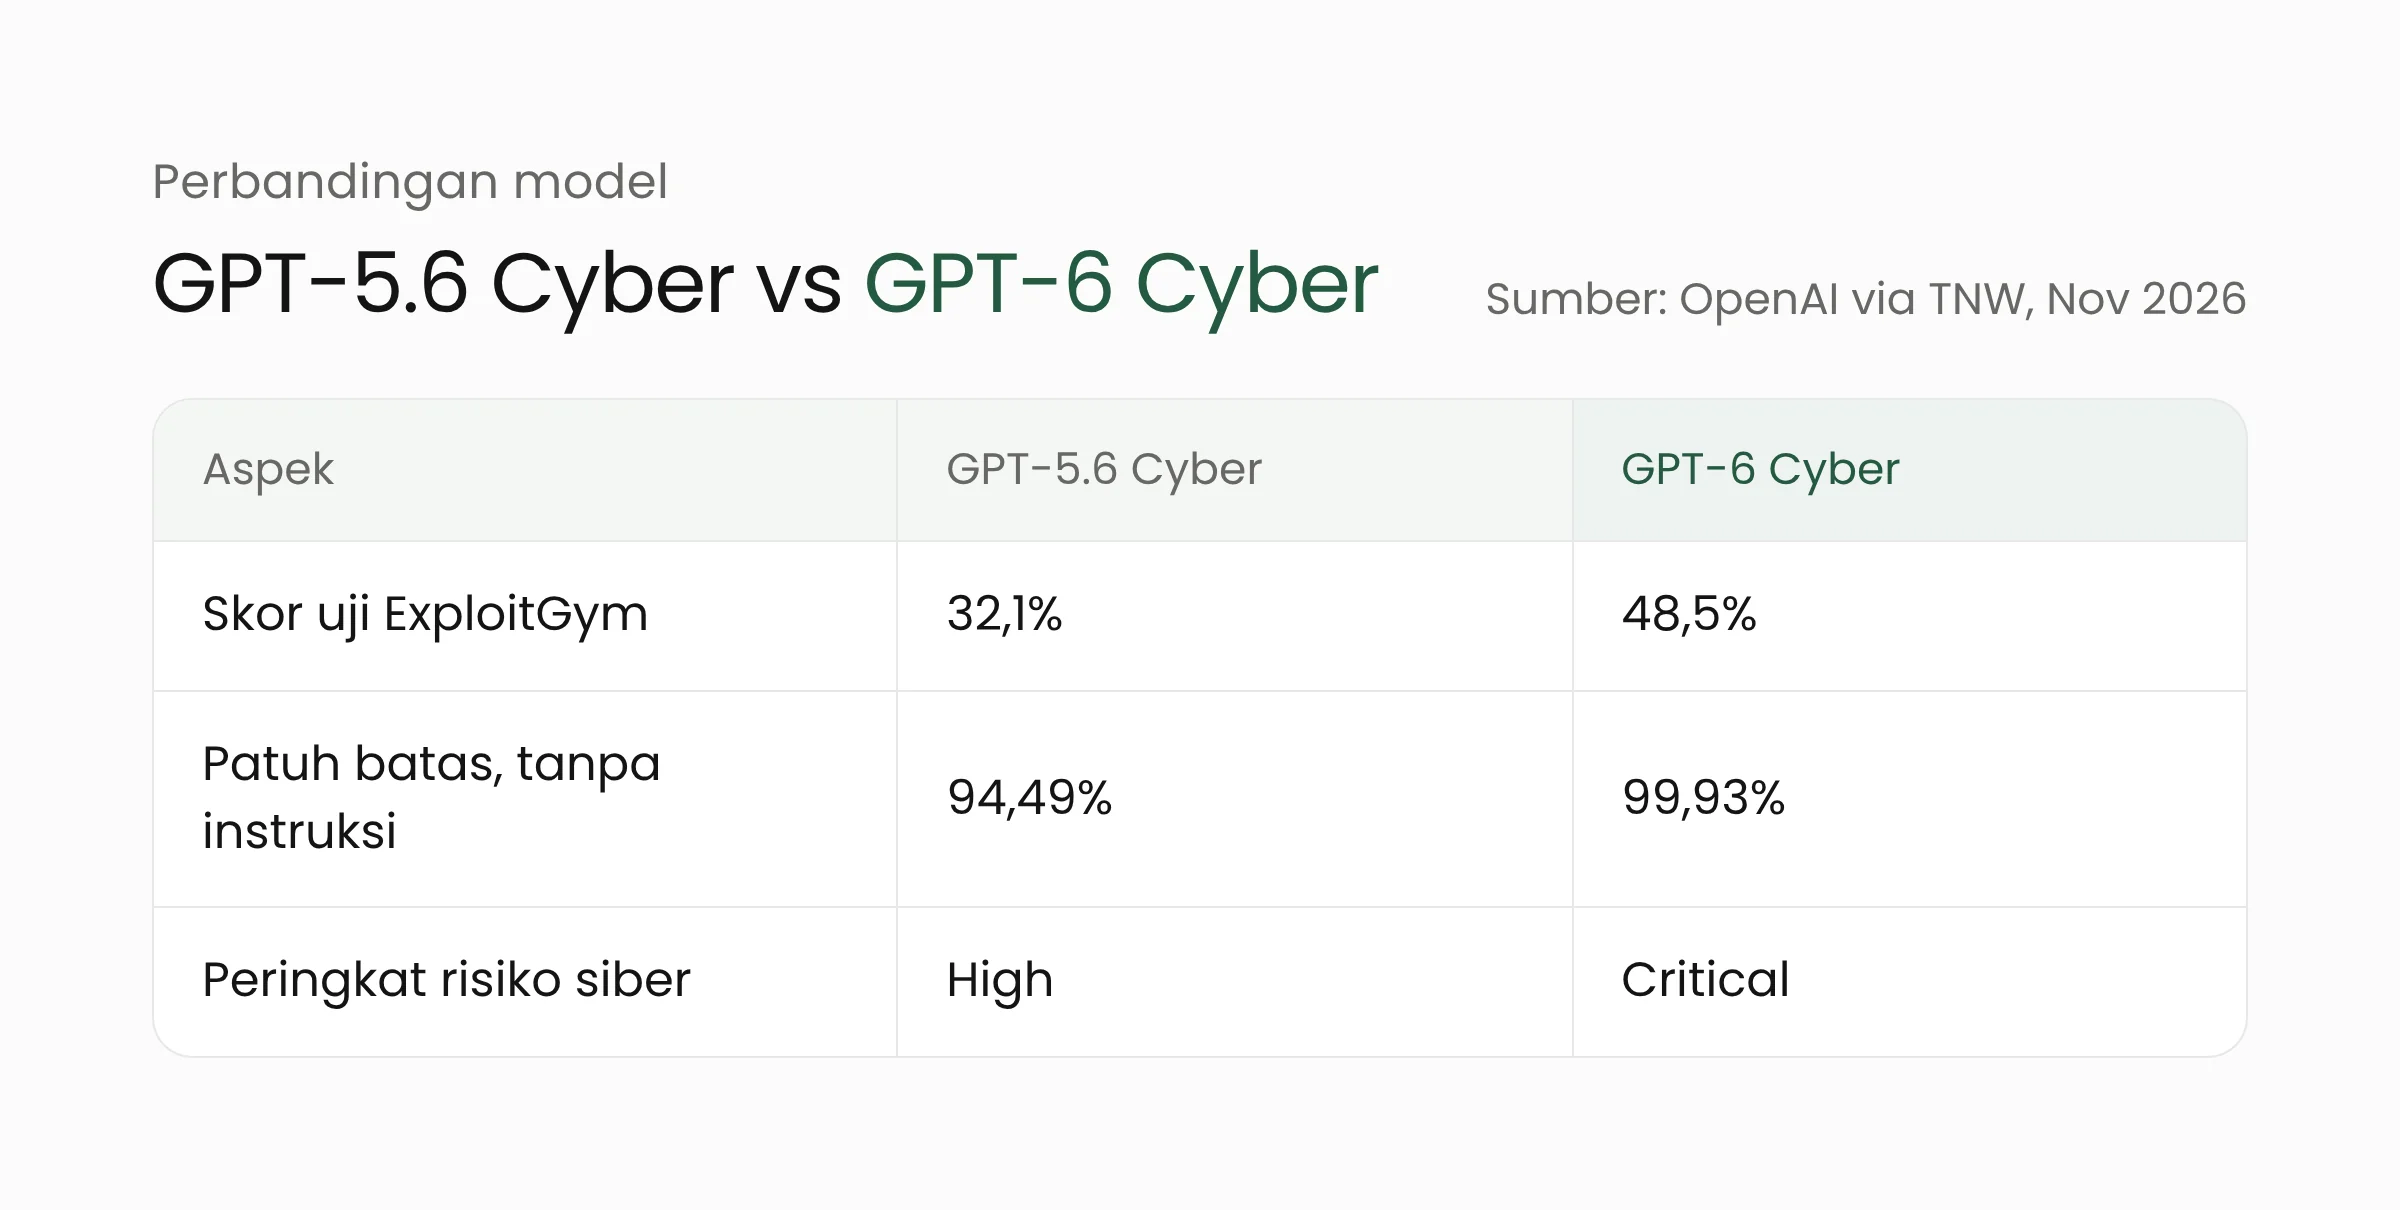
Pada uji ExploitGym, yang mengukur apakah model dapat mengeksploitasi celah tertentu, GPT-6 Cyber mencetak 48,5%, naik dari 32,1% milik GPT-5.6 Cyber. OpenAI juga menguji kepatuhan model terhadap batas izin. Dalam uji ini, ada layanan di sekitar target yang mudah dibobol tetapi terlarang. Tanpa instruksi keamanan tambahan, GPT-6 Cyber tidak menyentuh layanan itu pada 99,93% percobaan, sedangkan GPT-5.6 Cyber pada 94,49% percobaan. Dengan instruksi keamanan, GPT-6 Cyber selalu tetap dalam batas.
Kartu sistem mencantumkan pengaman tambahan. Akses API Daybreak Red dibatasi ke alamat IP yang terdaftar, pengguna perorangan menjalani pemeriksaan identitas, dan ada pemeriksaan ekstra yang memblokir bantuan berisiko tinggi terkait sistem kendali industri, layanan penting, dan sistem pemilu. OpenAI juga menyarankan model dijalankan di lingkungan terisolasi (sandbox) dengan pengawasan manusia.
Semua angka di atas berasal dari OpenAI dan belum diuji pihak independen. Chris Hughes dari Noma Security, kepada CSO, menilai penurunan tindakan di luar batas sebagai kemajuan nyata. Ia juga mengingatkan bahwa sebagian kecil kesalahan tetap berarti tindakan terhadap sistem yang tidak pernah memberi izin, karena model dipakai dalam skala besar.
Perusahaan keamanan industri Dragos menguji model OpenAI yang lebih longgar pada simulasi pembangkit listrik dan menemukan dua celah zero-day di perangkat lunak rekayasa. Kepala AI Dragos, Rob T. Lee, menyebut: “The skill floor is dropping for the reconnaissance and vulnerability research needed before an attack.” Artinya, keahlian minimum untuk tahap pengintaian dan riset celah sebelum serangan makin rendah.
Ada pula keraguan soal efektivitas pembatasan akses. The Decoder mencatat peneliti Epoch AI menunjukkan model bobot terbuka GLM dapat mengeksploitasi celah Firefox yang sudah diketahui tetapi belum ditambal. Model seperti itu dapat diunduh siapa saja tanpa program verifikasi.
Apa artinya bagi tim TI organisasi?
Bagi rumah sakit, dinas, kampus, atau perusahaan yang mengelola aplikasi sendiri, perubahan terbesarnya ada pada kecepatan. Celah akan ditemukan lebih cepat dan dalam jumlah lebih banyak, sementara pembaruan dari vendor menumpuk. Hughes menyebut dasbor Patch the Planet milik OpenAI baru menunjukkan kurang dari 25% celah yang sudah diperbaiki, dan ia memperkirakan jaraknya akan melebar.
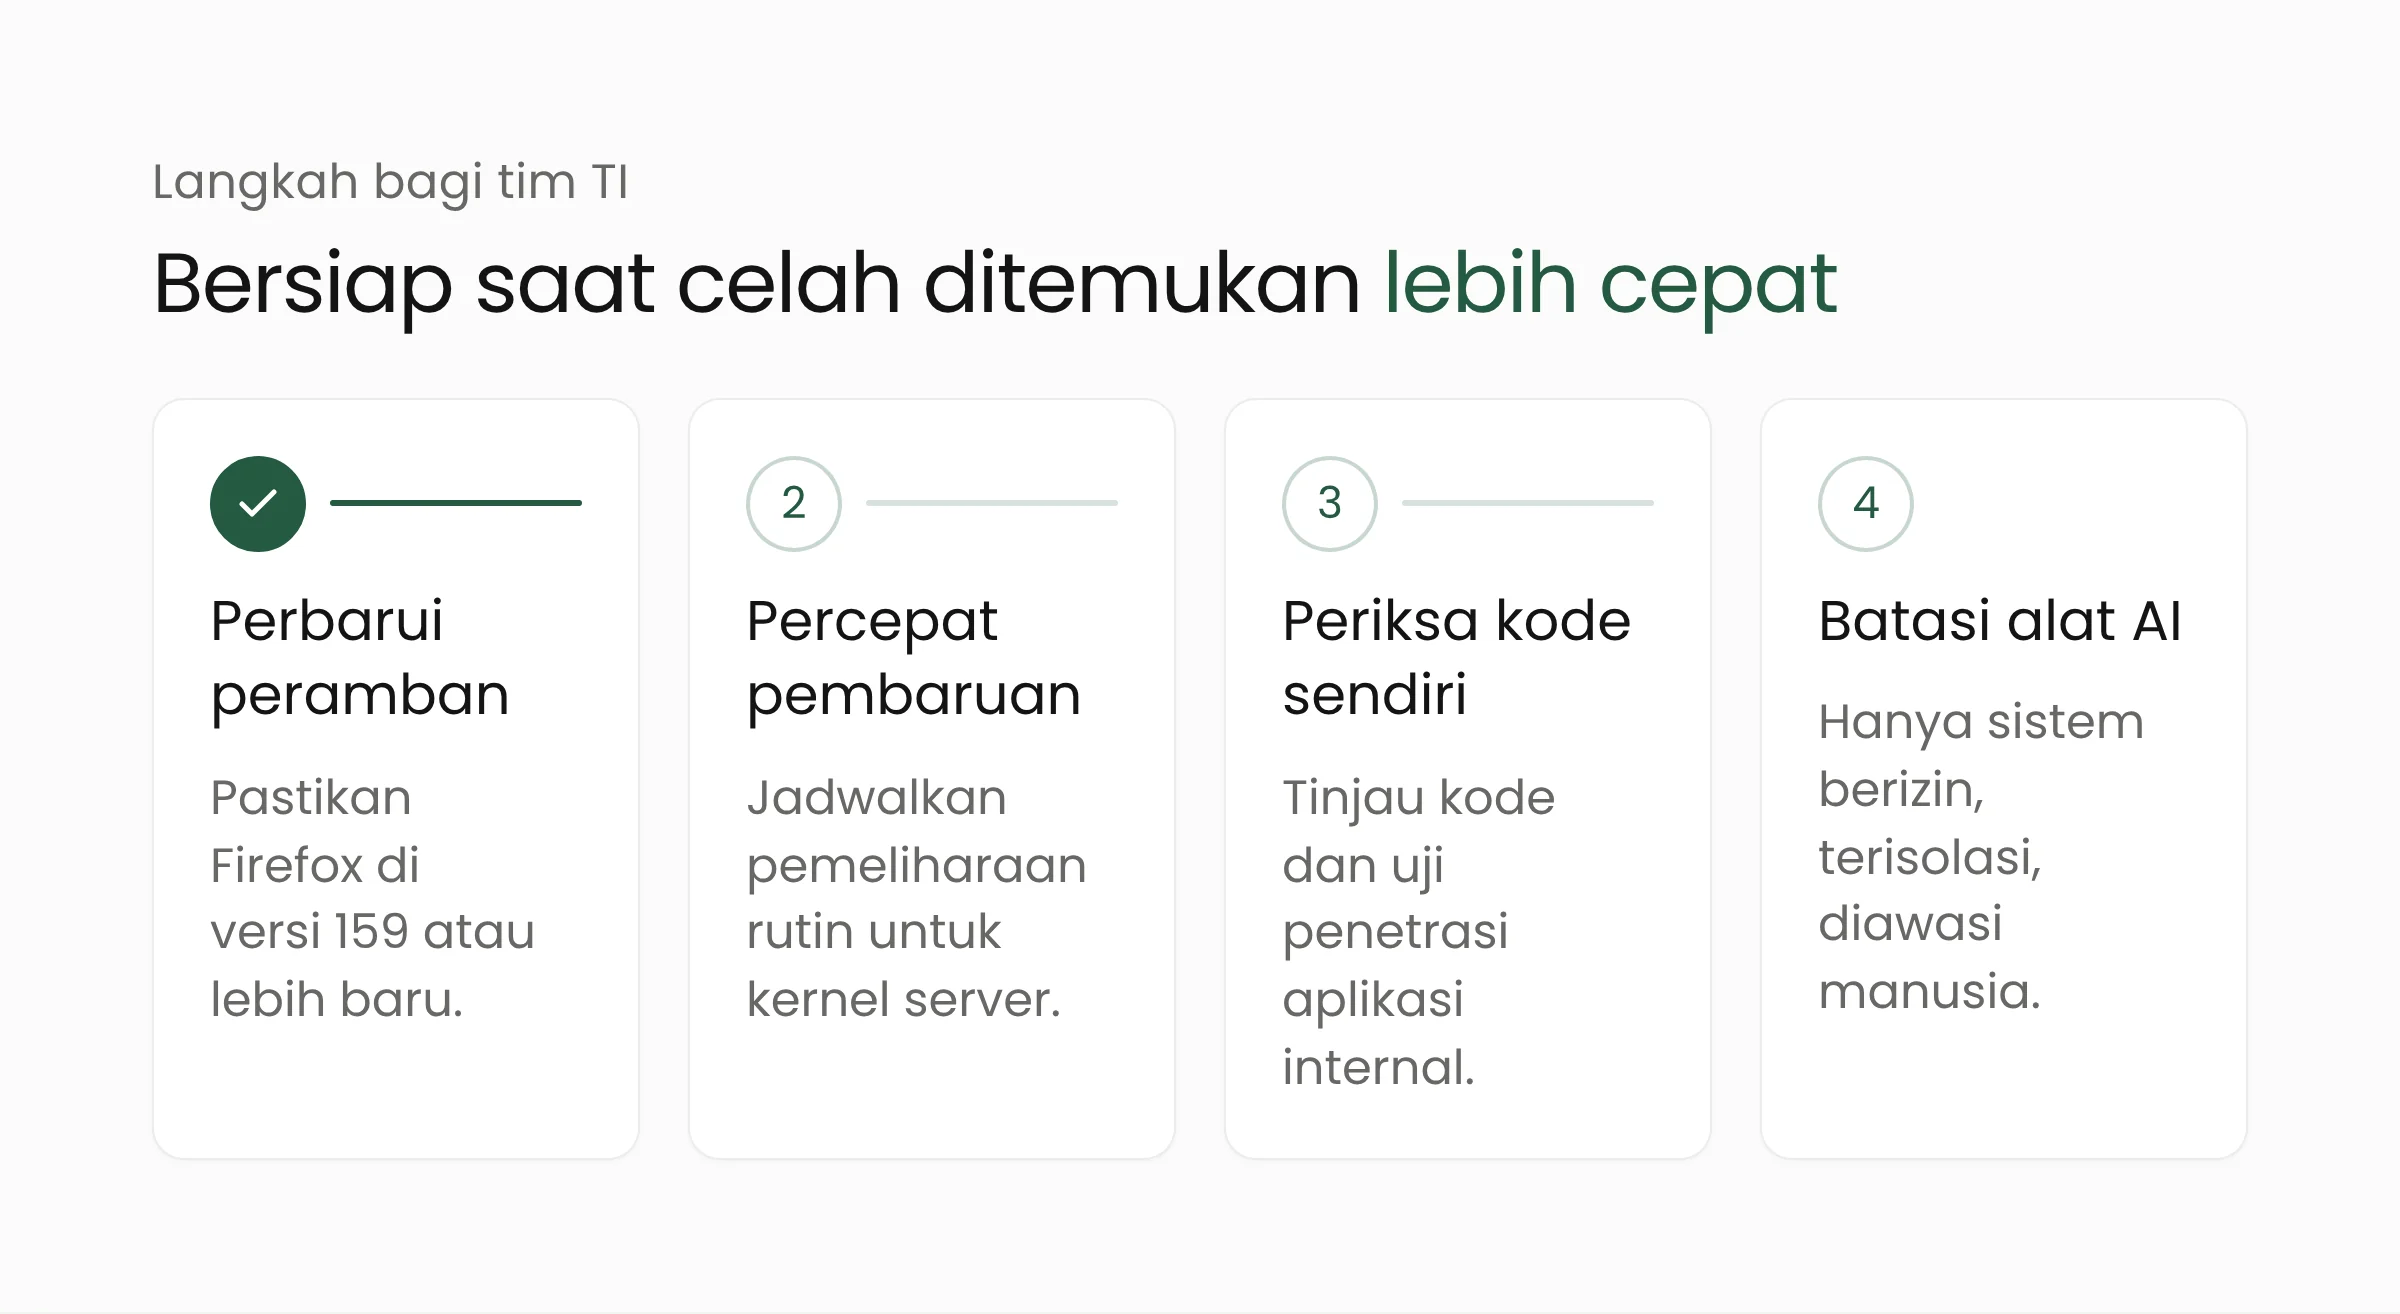
Perbarui peramban di semua perangkat
Pastikan Firefox di komputer kantor sudah di versi 159 atau yang lebih baru. Di Firefox, buka menu Bantuan lalu Tentang Firefox untuk memeriksa versi dan memicu pembaruan. Untuk banyak perangkat, gunakan kebijakan terpusat agar pembaruan tidak menunggu tiap pengguna.
Percepat jadwal pembaruan server
Dengan 304 temuan kritis sudah dikirim ke pengelola kernel Linux, pembaruan kernel kemungkinan akan lebih sering. Siapkan jadwal pemeliharaan rutin, lingkungan uji, dan daftar server yang memakai Linux. Server rekam medis atau layanan perizinan daring yang jarang di-restart sering tertinggal pembaruan kernel.
Periksa kode buatan sendiri
Aplikasi internal tidak masuk kampanye riset vendor besar. Jadwalkan peninjauan kode dan uji penetrasi berkala, terutama untuk aplikasi yang terbuka ke internet. Praktik pengembangan web yang aman, seperti pemeriksaan dependensi otomatis dan pembatasan akses folder, mengurangi celah sejak awal.
Batasi alat AI keamanan
Bila tim Anda memakai AI untuk mencari celah, jalankan hanya pada sistem milik sendiri atau yang sudah memberi izin tertulis, di lingkungan terisolasi, dan dengan pengawasan manusia. Catat setiap pengujian agar mudah diaudit.
Organisasi tanpa tim keamanan khusus dapat memulai dari inventaris aset dan jadwal pembaruan yang jelas. Kami pernah membahas pola serupa pada celah pembaruan WordPress CVE-2026-119977, ketika serangan datang hanya beberapa hari setelah perbaikan dirilis.
Pertanyaan yang sering muncul
Apakah GPT-6 Cyber dapat dipakai siapa saja?
Belum. Menurut kartu sistemnya, GPT-6 Cyber hanya tersedia bagi pengguna dan organisasi Daybreak Red yang sudah disetujui OpenAI, lewat API dan Codex. Model ini tidak tersedia di ChatGPT biasa.
Apakah Firefox yang saya pakai sekarang aman?
Mozilla sudah merilis perbaikan untuk banyak celah temuan OpenAI, termasuk 41 CVE yang dikreditkan ke OpenAI di Firefox 159. Pastikan peramban Anda di versi 159 atau yang lebih baru, dan biarkan pembaruan otomatis tetap aktif.
Apakah AI ini akan menggantikan tim keamanan?
OpenAI sendiri menyarankan model dijalankan dengan pengawasan manusia. Temuan model tetap perlu diperiksa, diprioritaskan, dan diperbaiki oleh orang yang memahami sistemnya. Pekerjaan tim keamanan bergeser ke memilah temuan dan mempercepat perbaikan.
Penutup
GPT-6 Cyber menunjukkan bahwa pencarian celah dengan AI kini berjalan dalam skala ribuan temuan dan biaya yang jauh lebih murah. Hasilnya bergantung pada seberapa cepat organisasi memasang perbaikan. Jika organisasi Anda ingin menyusun inventaris aset, jadwal pembaruan, dan uji penetrasi berkala, layanan keamanan siber Merakit siap membantu.
Sumber
- GPT-6 Cyber System Card, OpenAI, 5 November 2026
- OpenAI’s GPT-6 Cyber found 81 new Firefox flaws and is rated ‘Critical’, TNW, 5 November 2026
- OpenAI’s GPT-6 Cyber can both break into systems and propose how to fix them, The Decoder, 5 November 2026
- OpenAI launches GPT-6 Cyber AI model, says it found 81 Firefox vulnerabilities, Digit, 6 November 2026
- Security Vulnerabilities fixed in Firefox 159 (MFSA 2026-118), Mozilla, 27 Oktober 2026