Blog Keamanan Rantai Pasok
Implan Perangkat Keras Ledger: Cek Jalur Beli Perangkat Anda
Daftar isi· 7 bagian
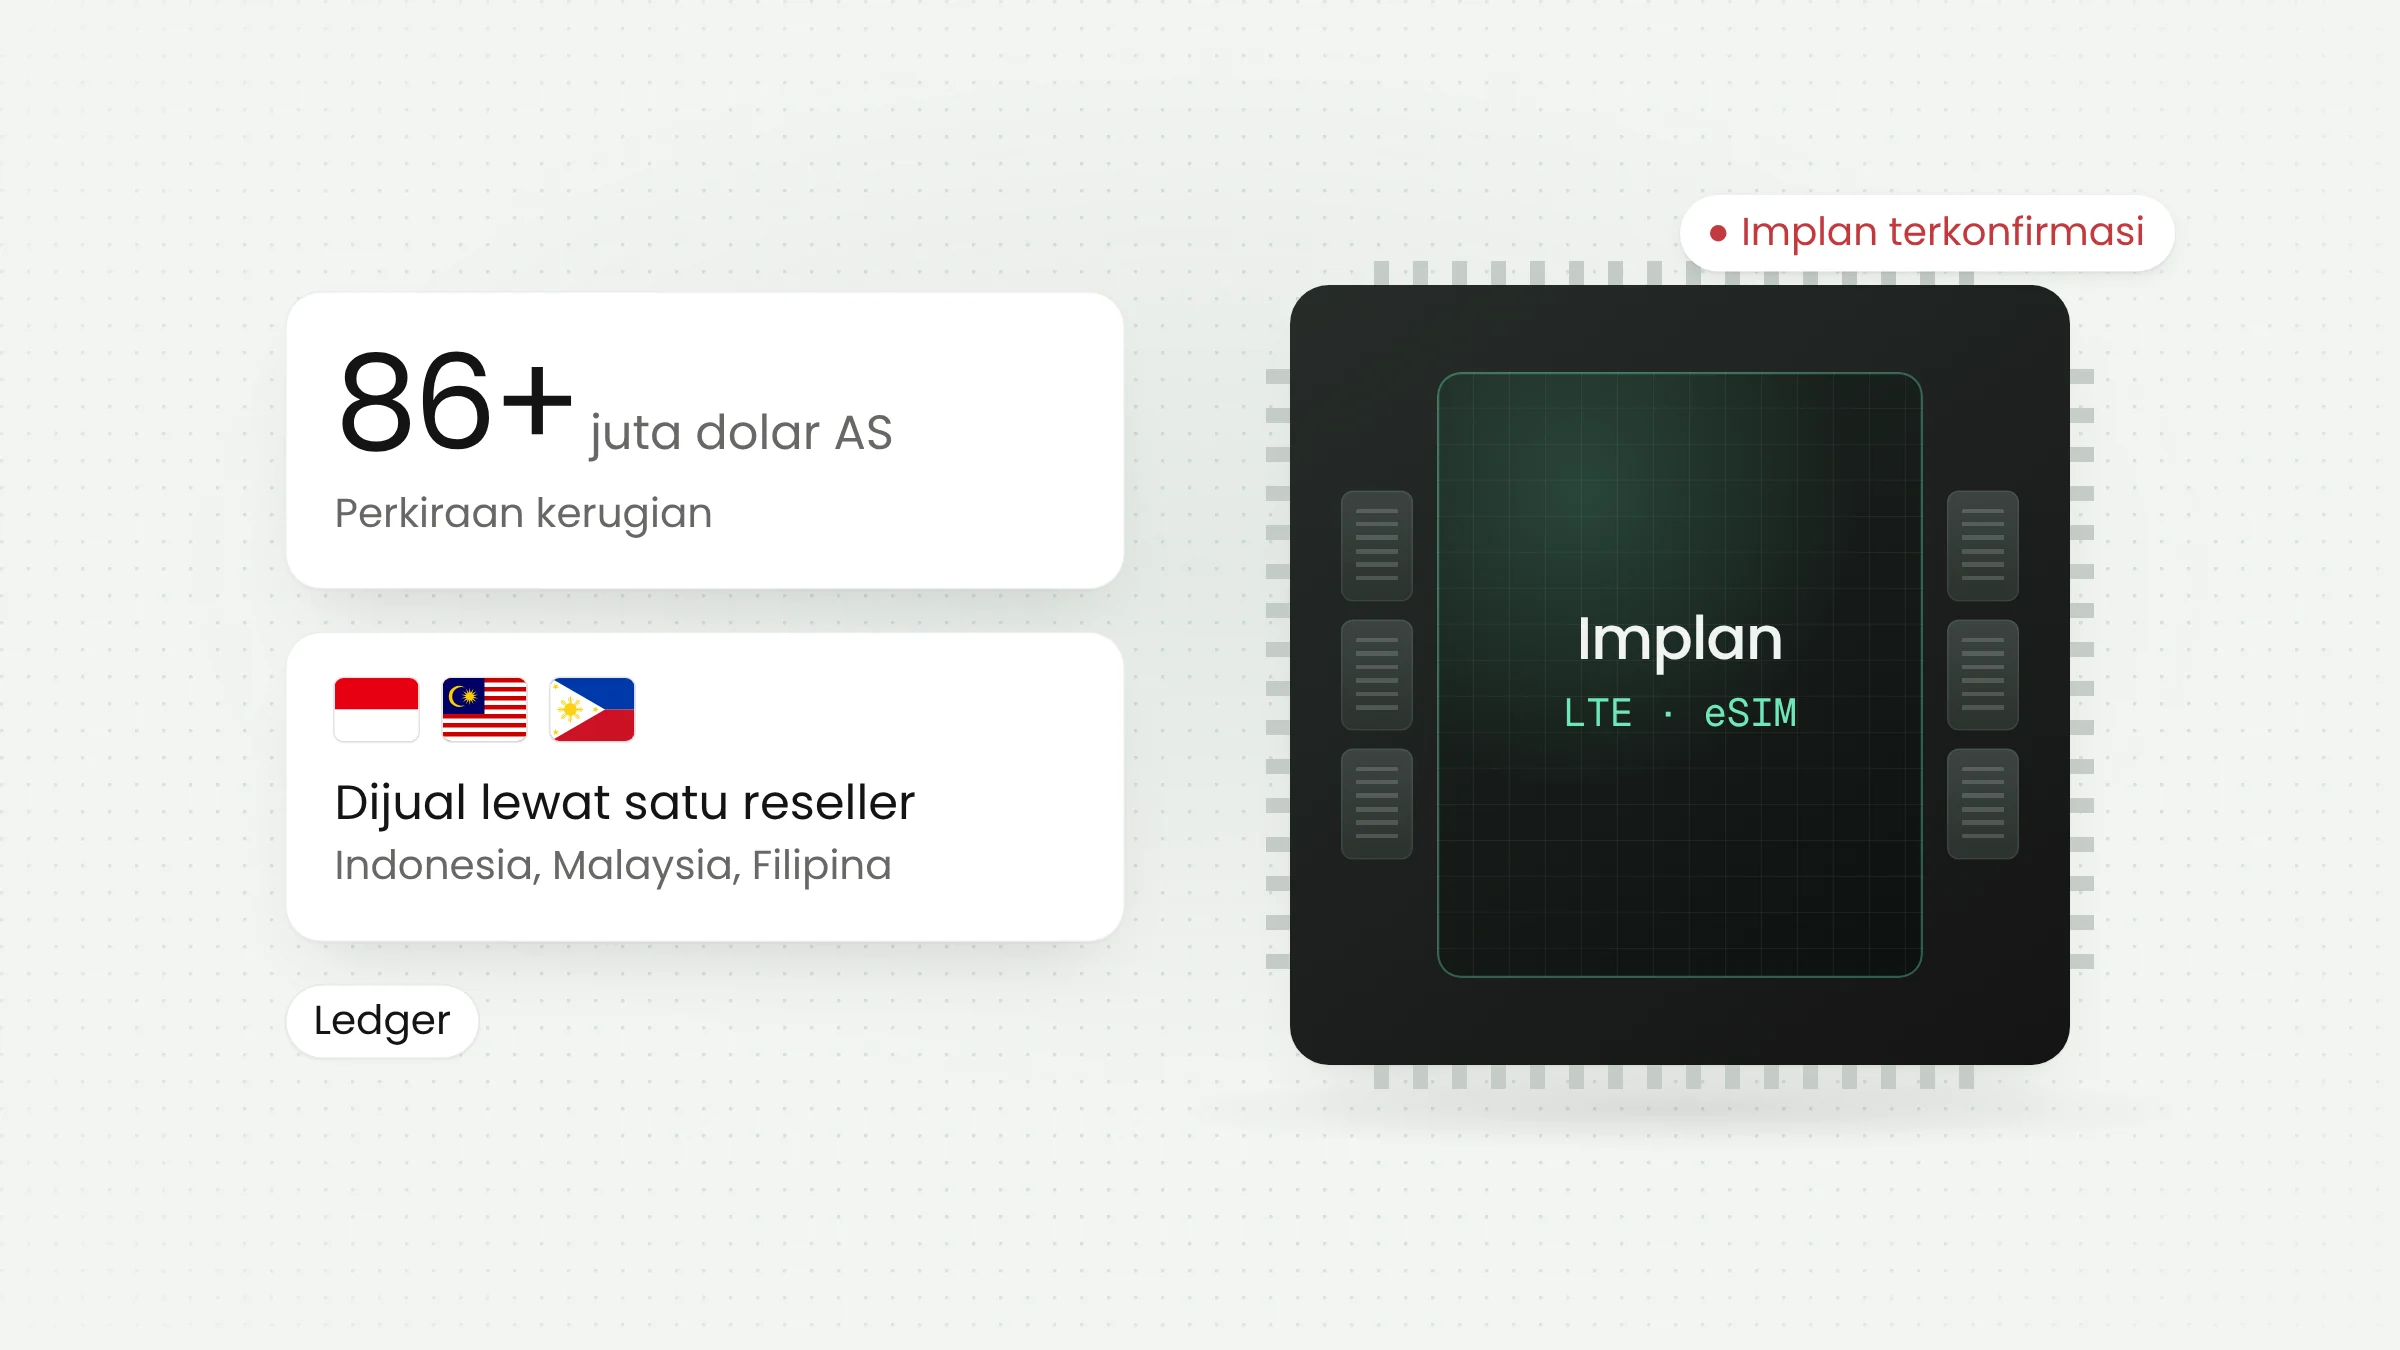
Pada 10 Oktober 2026, Ledger mengonfirmasi bahwa salah satu perangkat pengguna yang kehilangan dana berisi implan perangkat keras tanpa izin. Semua kerugian yang terkonfirmasi berkaitan dengan perangkat yang dijual lewat satu reseller di Asia Tenggara. Kasus ini mengingatkan bahwa keamanan perangkat bisa bobol sebelum perangkat itu sampai ke tangan Anda.
Apa yang terjadi pada dompet Ledger
Ledger adalah produsen perangkat penyimpan kunci aset kripto, yang sering disebut dompet perangkat keras atau signer. Menurut BleepingComputer, pada 9 Oktober Ledger mulai menyelidiki laporan pengguna yang dananya terkuras dan meminta reseller bernama CryptoBilis berhenti menjual dan mengirim perangkatnya. Sehari kemudian Ledger menyatakan, “Ledger can confirm that one of the impacted users’ devices contained an unauthorized hardware implant.”
Pada 13 Oktober, menurut SecurityWeek, Ledger menambahkan bahwa seluruh kerugian yang terkonfirmasi melibatkan perangkat yang dijual lewat CryptoBilis. Ledger juga menyebut tidak menemukan tanda bahwa infrastruktur, sistem, atau layanannya sendiri dibobol, dan menggambarkan volume perangkat terdampak sebagai “terbatas”.
Reseller itu menarik bagi pembaca di Indonesia. Blockfence menyebut CryptoBilis sebagai reseller resmi yang melayani Indonesia, Malaysia, dan Filipina, sedangkan BleepingComputer menyebutnya peritel berbasis Malaysia yang beroperasi di Asia Tenggara. Status “resmi” itu tidak dijelaskan lebih jauh oleh Ledger dalam kutipan yang kami baca, jadi anggap saja ini detail yang masih perlu klarifikasi.
Bagaimana implan itu bekerja
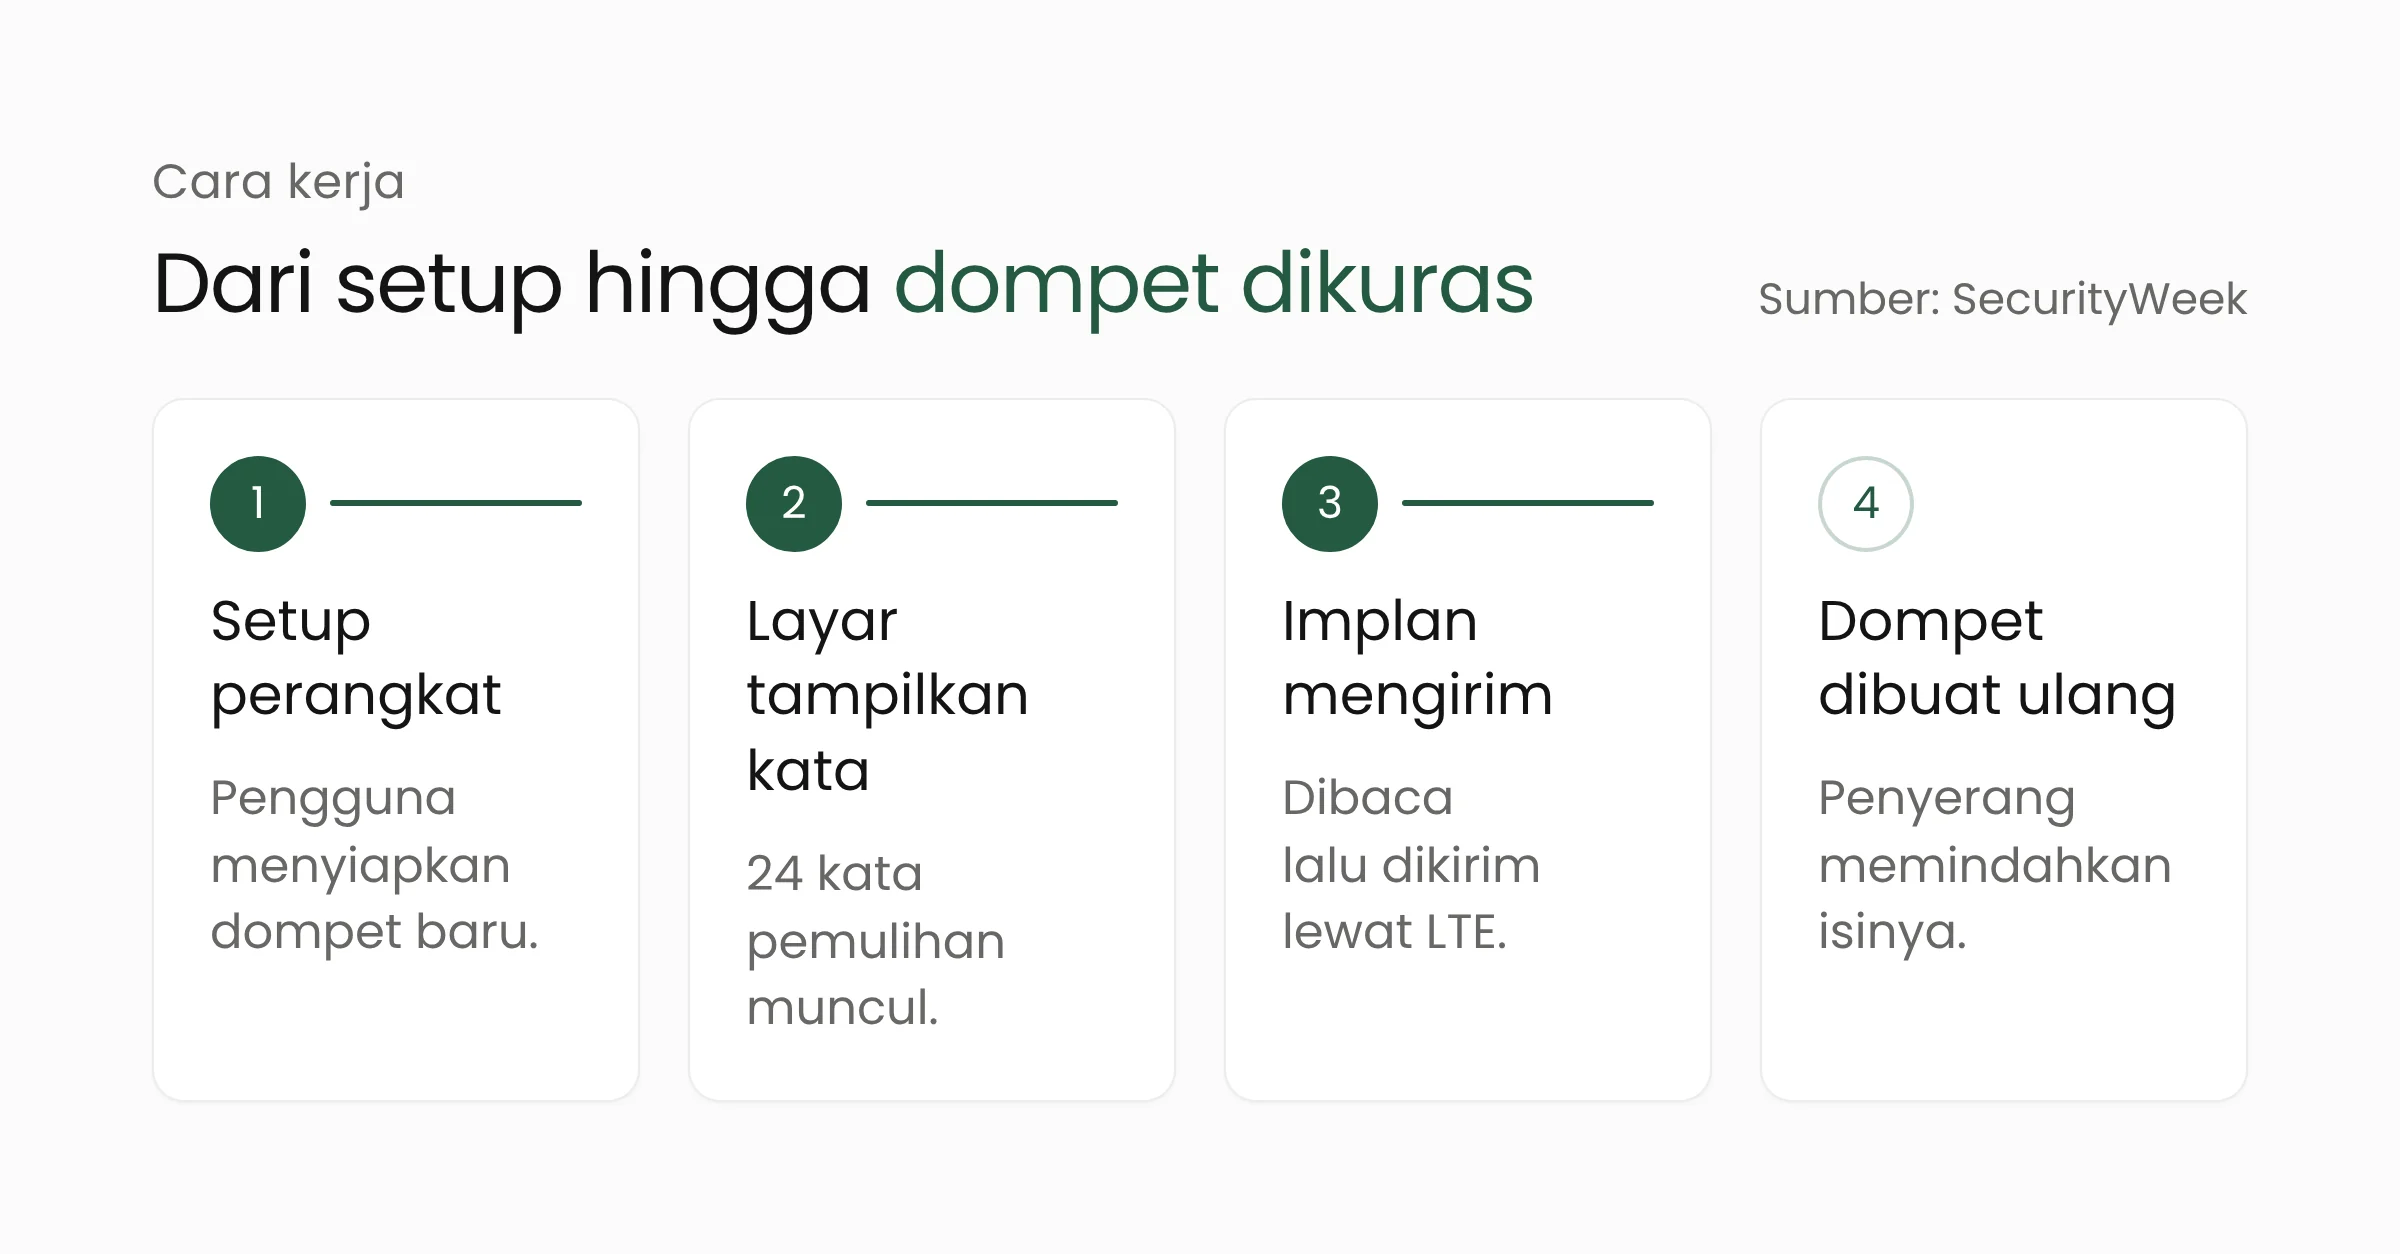
Menurut SecurityWeek, Ledger menjelaskan bahwa implan berada di dalam casing dan membaca data yang tampil di layar. Saat pengguna menyiapkan perangkat, layar menampilkan 24 kata pemulihan. Mikrokontroler implan mengenali layar itu, menguraikan katanya, lalu mengirimkannya lewat jaringan LTE memakai eSIM yang sudah terpasang. Ledger menyatakan implan hanya mencuri informasi dan tidak mengubah sistem operasi, transaksi, atau tanda tangan perangkat.
Satu catatan penting: BleepingComputer menulis bahwa rincian fungsi implan itu berasal dari peneliti independen, antara lain Tibane Labs, dan bukan dari pernyataan Ledger sendiri. Dua sumber memberi atribusi berbeda, jadi kami menuliskannya sebagai penjelasan yang dilaporkan, belum sebagai hasil investigasi tunggal yang final.
Dengan 24 kata pemulihan di tangan, penyerang tidak perlu memegang perangkatnya. Mereka cukup membuat ulang dompet itu di tempat lain dan memindahkan isinya.
Angka kerugian: mana yang bisa dipegang
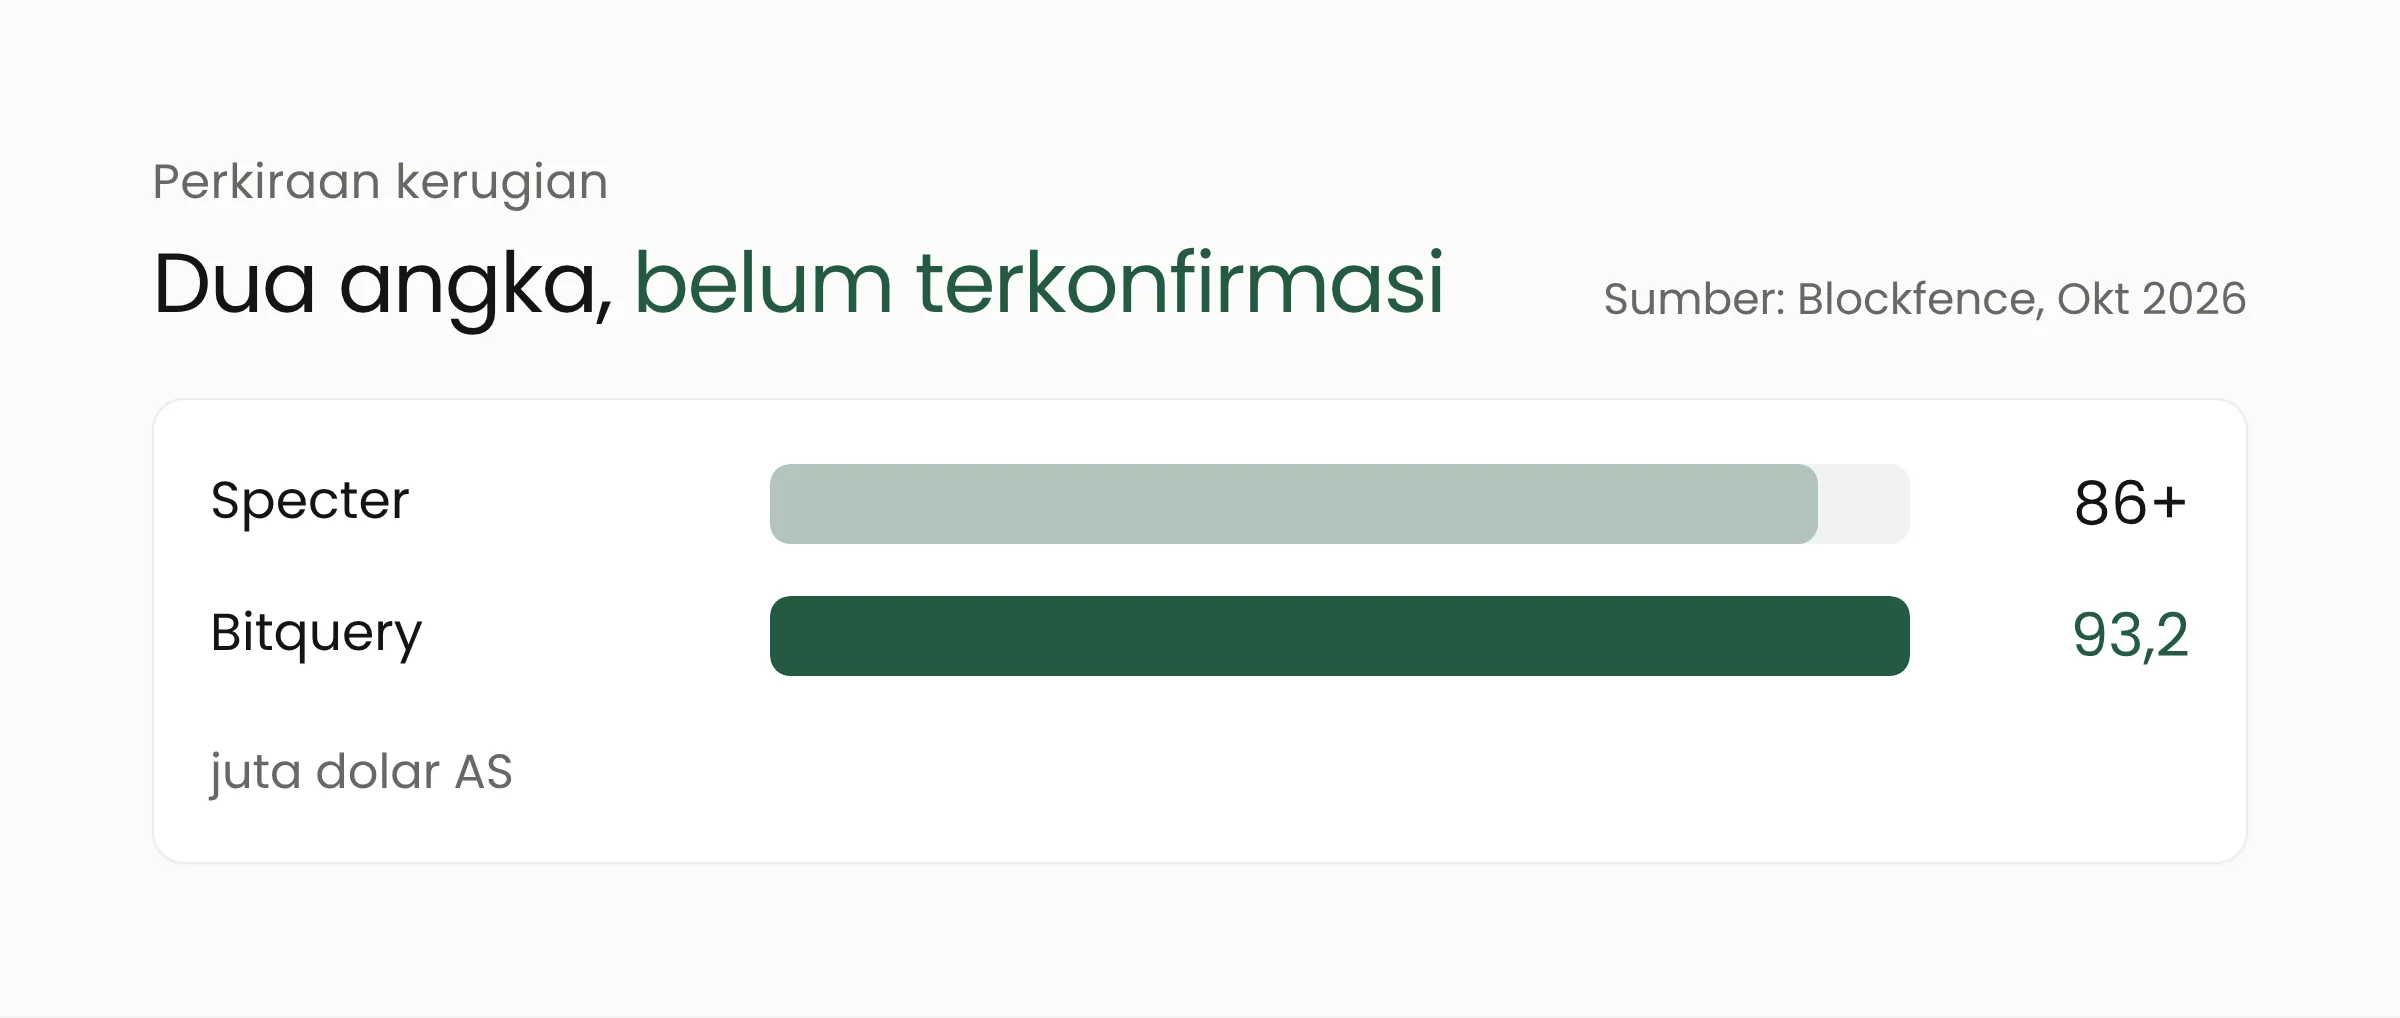
Angka kerugian berbeda antar sumber, dan keduanya belum dikonfirmasi Ledger. Penyelidik on-chain Specter memperkirakan kerugian bisa melampaui 86 juta dolar AS. Analisis Bitquery, seperti dirangkum Blockfence, menyebut sekitar 93,2 juta dolar AS yang terkuras dari 315 dompet di enam jaringan. Blockfence menambahkan bahwa penyelidik belum memastikan apakah semua dompet itu dibobol dengan cara yang sama.
Ada beberapa detail lain dari Bitquery. Di jaringan Tron, 25 dompet menyetujui pihak yang sama dalam waktu tiga detik, dan sekitar 29 juta dolar AS dalam bentuk USDT ditarik dalam hitungan detik. Tether disebut membekukan sekitar 10 juta dolar AS USDT di 20 alamat, tetapi pembekuan itu belum berarti dana kembali ke korban.
Sementara itu, para peneliti yang dikutip BleepingComputer menyebut perangkat yang sudah dimodifikasi mulai beredar sejak 16 September, dengan harga sekitar setengah dari harga asli. Bagi pembeli yang tergiur diskon besar, ini bagian yang layak diingat.
Kenapa cek keaslian biasa tidak cukup
Banyak orang mengira perangkat aman asalkan lolos pemeriksaan keaslian dari produsen. BleepingComputer mencatat bahwa fitur Genuine Check milik Ledger tidak bisa mendeteksi implan tambahan selama Secure Element aslinya masih utuh. Artinya, perangkat bisa lulus cek, tetapi tetap membawa komponen asing yang mengintip layarnya.
Ini sebabnya pengamanan perangkat keras tidak boleh berhenti pada satu tes. Titik rawannya ada di rantai pasok: pabrik, gudang, distributor, reseller, sampai kurir. Ledger sendiri mengingatkan para reseller agar hanya mengambil stok dari jalur resmi dan tidak menjual ulang produk yang sudah dikembalikan pembeli.
Siapa yang memasang implan di rantai distribusi juga belum terkonfirmasi, menurut SecurityWeek. Dugaan bahwa implan disolder secara manual berasal dari unggahan pihak ketiga di media sosial, bukan dari temuan yang sudah dikonfirmasi.
Apa artinya bagi organisasi Anda?
Anda mungkin tidak menyimpan aset kripto. Tetapi sekolah, kampus, dinas, atau perusahaan Anda hampir pasti membeli perangkat: laptop, router, kamera, tablet ujian, mesin presensi, atau perangkat IoT. Pelajaran dari kasus ini berlaku untuk semuanya.
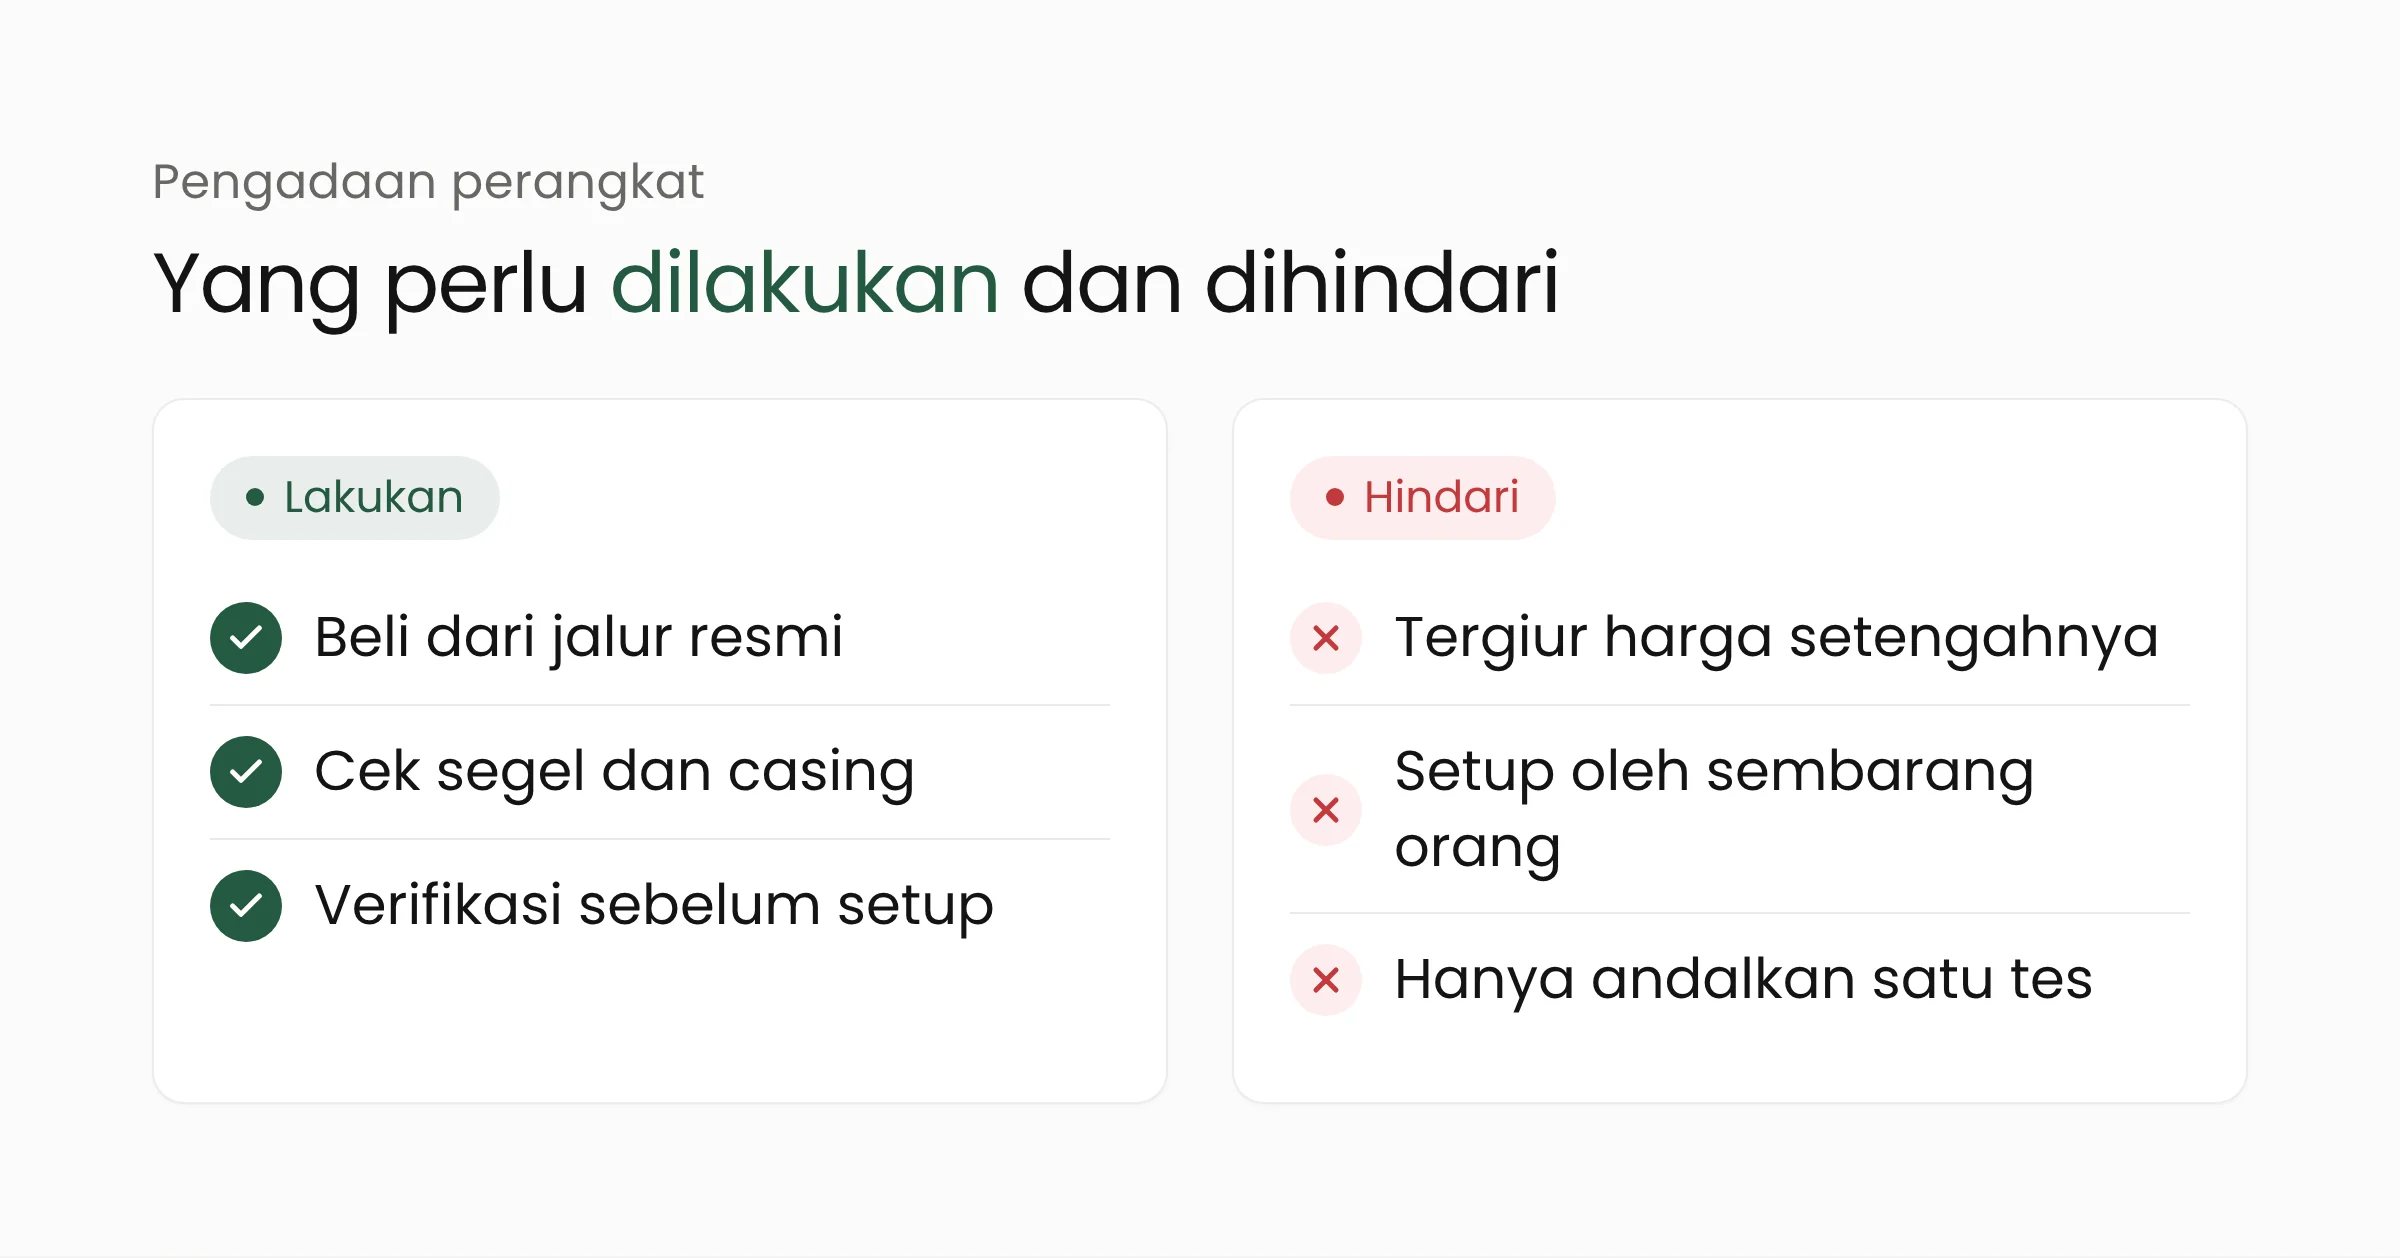
Beli dari jalur yang bisa dipertanggungjawabkan. Tulis di aturan pengadaan bahwa perangkat penting hanya dibeli dari distributor resmi atau reseller yang tercatat langsung di situs produsen. Harga jauh di bawah pasaran, atau penjual yang tidak bisa menunjukkan jalur pasokan, adalah tanda untuk berhenti dan bertanya.
Periksa fisik dan segel sebelum dipakai. Saat barang datang, cek kondisi kemasan, segel, dan baut casing. Dokumentasikan dengan foto, lalu bandingkan dengan perangkat serupa dari pembelian sebelumnya. Cara ini tidak sempurna, tetapi murah dan sering cukup untuk menangkap perangkat yang jelas dibuka orang.
Jangan inisialisasi perangkat sensitif sebelum terverifikasi. Saran Ledger bagi pembeli CryptoBilis dalam 90 hari terakhir sejalan dengan prinsip ini: bila perangkat belum disiapkan, jangan mulai setup. Bagi organisasi, perangkat yang menyimpan kunci, kredensial, atau data penting sebaiknya dikonfigurasi oleh tim yang berwenang, bukan oleh siapa pun yang membuka kotaknya lebih dulu.
Siapkan rencana kalau sudah terlanjur. Ledger menyarankan pengguna yang sudah menyiapkan perangkat dari reseller itu untuk memindahkan aset ke perangkat baru dengan frasa pemulihan yang baru. Pola yang sama berlaku umum: kalau perangkat dicurigai terkompromi, ganti semua rahasia yang pernah melewatinya, jangan hanya mengganti perangkatnya.
Pantau lalu lintas yang janggal. Implan seperti ini berkomunikasi keluar, dalam kasus ini lewat LTE yang tidak melewati jaringan kantor. Untuk perangkat yang memakai jaringan Anda, lalu lintas keluar ke alamat tak dikenal tetap menjadi sinyal yang layak diperiksa. Kami membahas pola serupa pada perangkat murah di riset Anthropic tentang AI yang bisa menggandakan diri.
Kalau Anda butuh bantuan menyusun aturan pengadaan dan pemeriksaan perangkat, kami punya layanan keamanan siber dan pengalaman di Internet of Things. Untuk proyek aset digital, lihat juga layanan blockchain kami.
Pertanyaan yang sering muncul
Apakah semua dompet Ledger tidak aman sekarang?
Tidak ada bukti ke arah itu. Ledger menyatakan semua kerugian yang terkonfirmasi berkaitan dengan perangkat yang dijual lewat CryptoBilis dan tidak melihat tanda bahwa sistemnya sendiri dibobol. Meski begitu, angka kerugian dan jumlah perangkat terdampak belum dikonfirmasi Ledger, jadi gambaran lengkapnya masih berkembang.
Bagaimana cara tahu perangkat saya dimodifikasi?
Tidak ada cara tunggal yang pasti. Genuine Check dilaporkan tidak mendeteksi implan tambahan selama Secure Element asli utuh, jadi pemeriksaan fisik, jalur pembelian, dan harga yang wajar menjadi petunjuk pertama. Bila Anda membeli dari reseller terkait dalam 90 hari terakhir dan sudah menyiapkan perangkatnya, ikuti anjuran Ledger untuk memindahkan aset ke perangkat baru.
Apakah risiko ini hanya untuk aset kripto?
Kasusnya terjadi pada dompet kripto, tetapi prinsipnya berlaku luas. Setiap perangkat yang dibeli lewat jalur tak jelas bisa membawa komponen atau perangkat lunak tambahan. Semakin sensitif data yang disimpan atau dilewatkan perangkat itu, semakin ketat seharusnya pengadaannya.
Penutup
Kasus Ledger menunjukkan bahwa kepercayaan pada perangkat tidak hanya soal mereknya, tetapi juga soal jalur yang dilewatinya sebelum sampai ke meja Anda. Mulailah dari hal sederhana: catat dari mana setiap perangkat penting dibeli, dan tuliskan siapa yang berhak membukanya pertama kali. Kalau Anda ingin berdiskusi, silakan hubungi kami.
Sumber
- SecurityWeek, “$86 Million Crypto Heist Linked to Ledger Signer Hardware Implant” (13 Oktober 2026)
- BleepingComputer, “Ledger confirms spy chip implant behind wallet crypto thefts” (12 Oktober 2026)
- Blockfence, “Ledger Confirms Hardware Implant in Wallet as Suspected Crypto Thefts Exceed $86 Million” (12 Oktober 2026)
- TokenPost, “Ledger Finds LTE Implant in Signer Linked to Suspected $86M Drain” (13 Oktober 2026)