Blog Pengembangan Aplikasi Mobile
Kebijakan Google Play Akhiri Verifikasi Miscall Otomatis
Daftar isi· 7 bagian
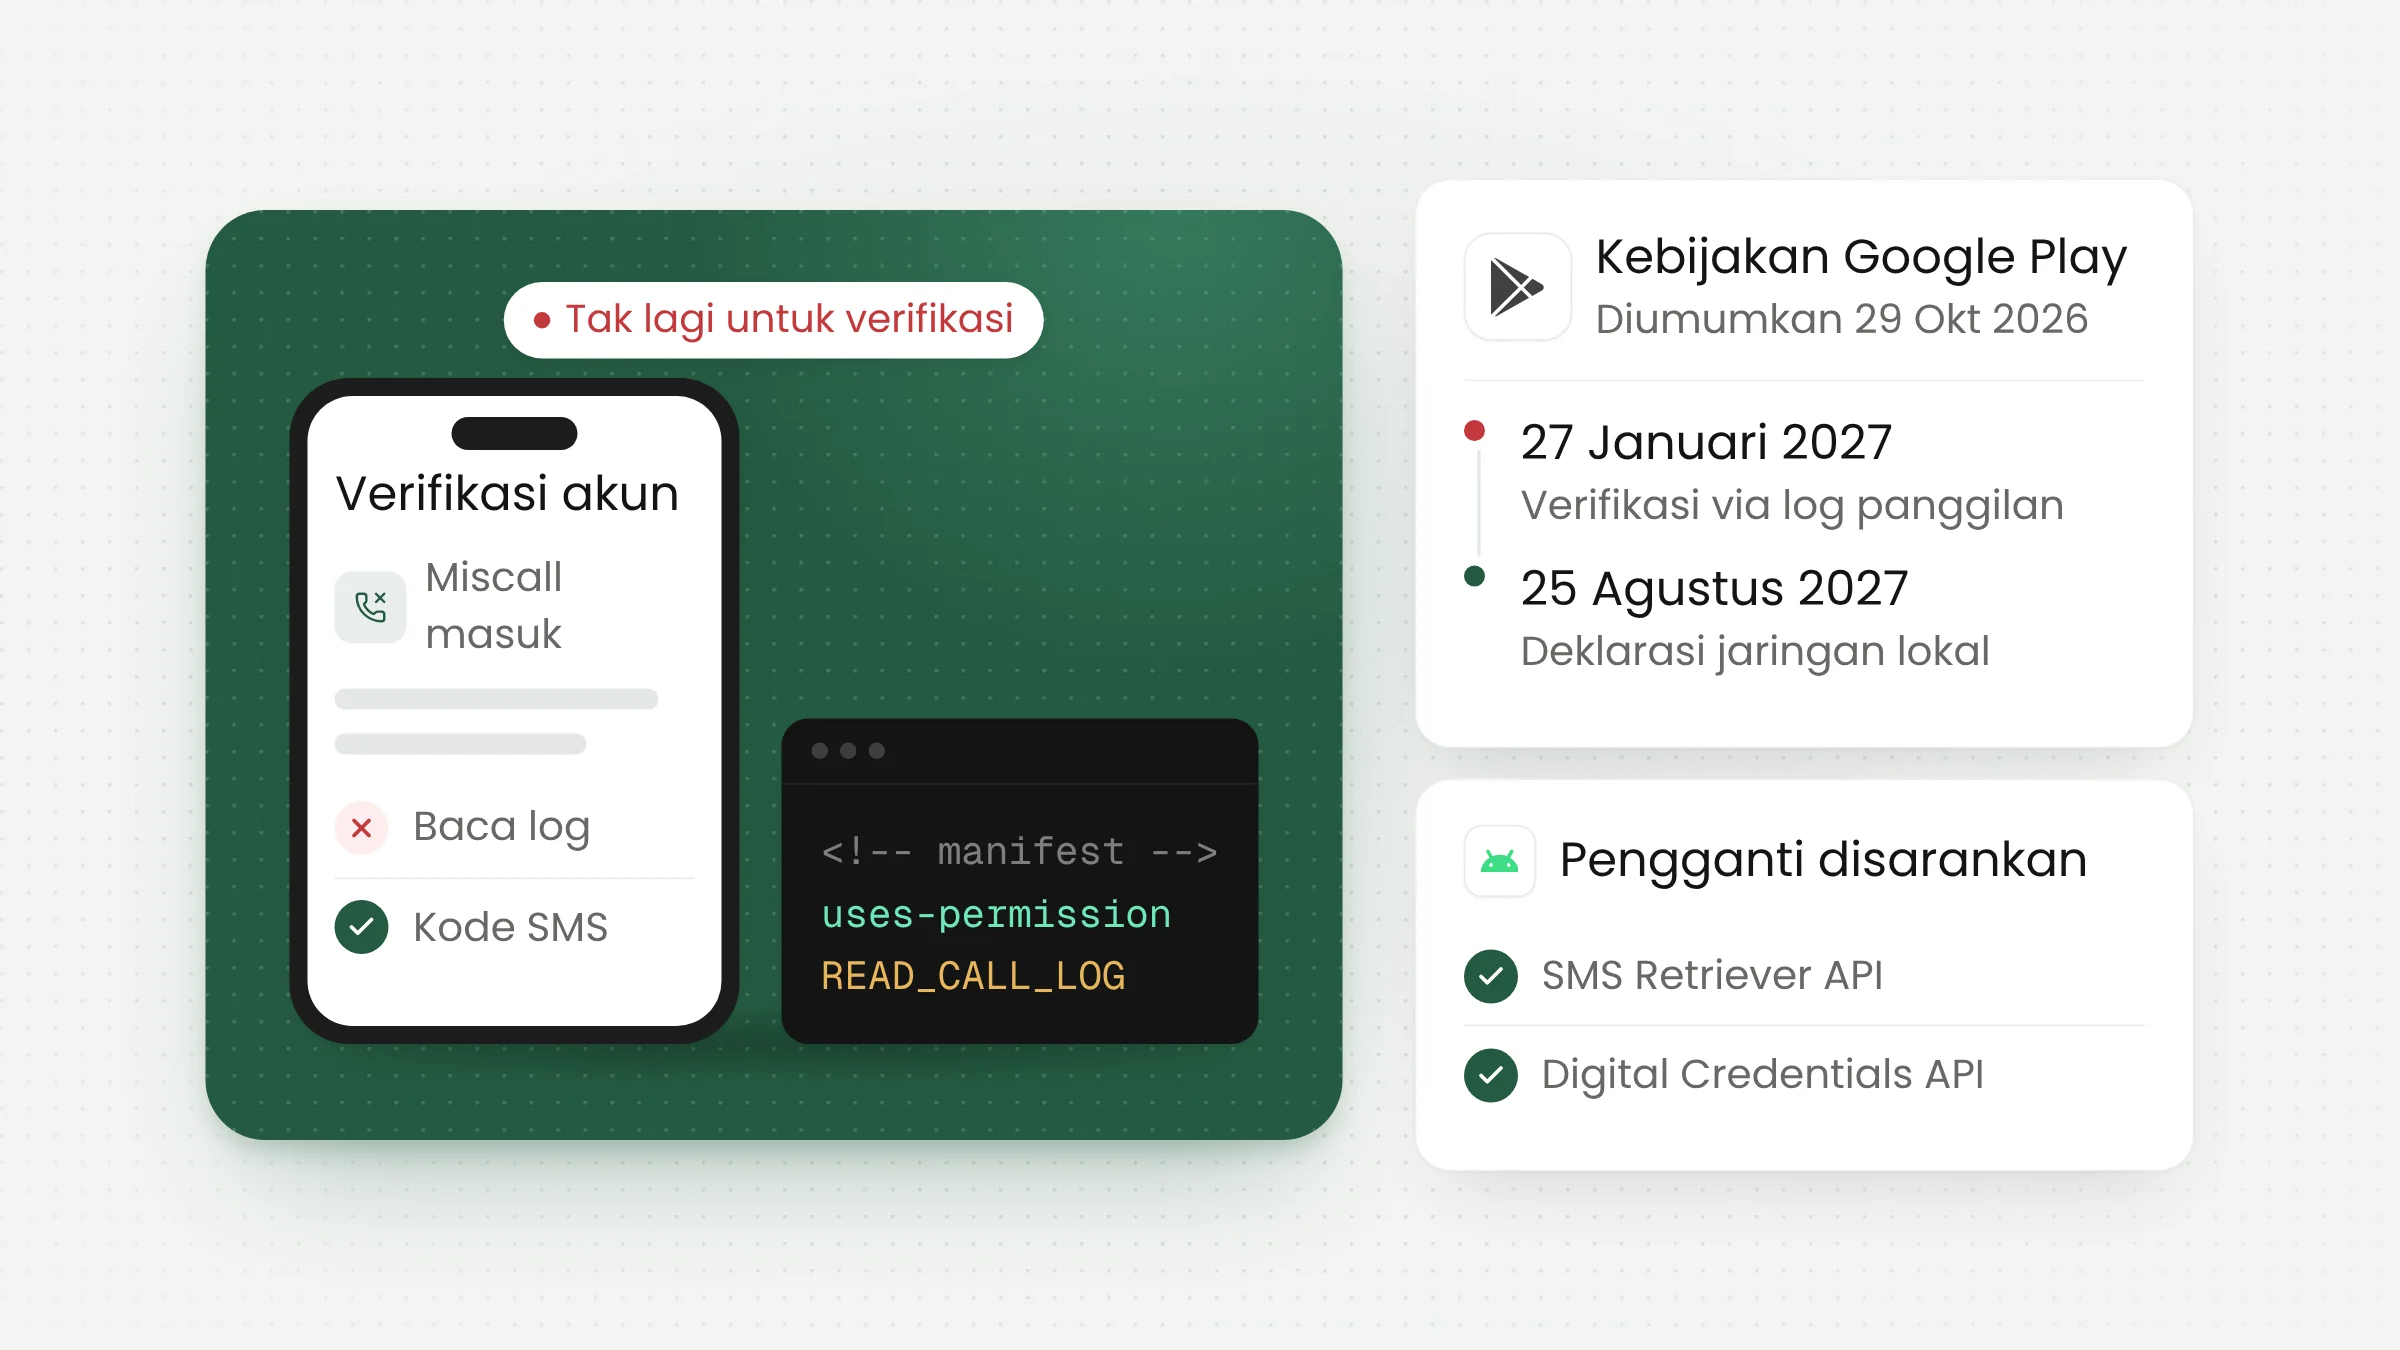
Kebijakan Google Play yang diumumkan 29 Oktober 2026 menghapus verifikasi akun lewat panggilan telepon dari daftar penggunaan izin READ_CALL_LOG yang diperbolehkan, berlaku mulai 27 Januari 2027. Aplikasi Android yang memakai verifikasi miscall otomatis perlu beralih ke metode lain, seperti SMS Retriever API atau Digital Credentials API.
Isi pembaruan kebijakan Google Play 29 Oktober 2026
Google merilis pengumuman kebijakan Play Console pada 29 Oktober 2026. Pengumuman ini memuat beberapa aturan baru sekaligus, dan pengembang diberi waktu paling sedikit 30 hari sejak tanggal itu untuk menyesuaikan aplikasi, kecuali bila sebuah aturan menyebut tenggat lain.
Tiga perubahan paling berdampak bagi aplikasi yang beredar di Indonesia menyangkut izin sensitif. Pertama, verifikasi akun lewat panggilan tidak lagi menjadi alasan sah untuk membaca log panggilan. Kedua, izin jaringan lokal dibatasi untuk aplikasi yang menargetkan Android 17 (API level 37) ke atas. Ketiga, Google menegaskan kembali bahwa akses kontak dan lokasi presisi harus dijelaskan lewat formulir deklarasi di Play Console.
Pengumuman yang sama juga mengingatkan bahwa mulai November 2026 pengembang wajib menyatakan status trader (pedagang) di Play Console sesuai persyaratan baru. Halaman pengumuman tidak merinci isi persyaratan itu, jadi tim aplikasi sebaiknya memeriksa notifikasi di akun Play Console masing-masing.
Verifikasi lewat panggilan tidak lagi memakai log panggilan
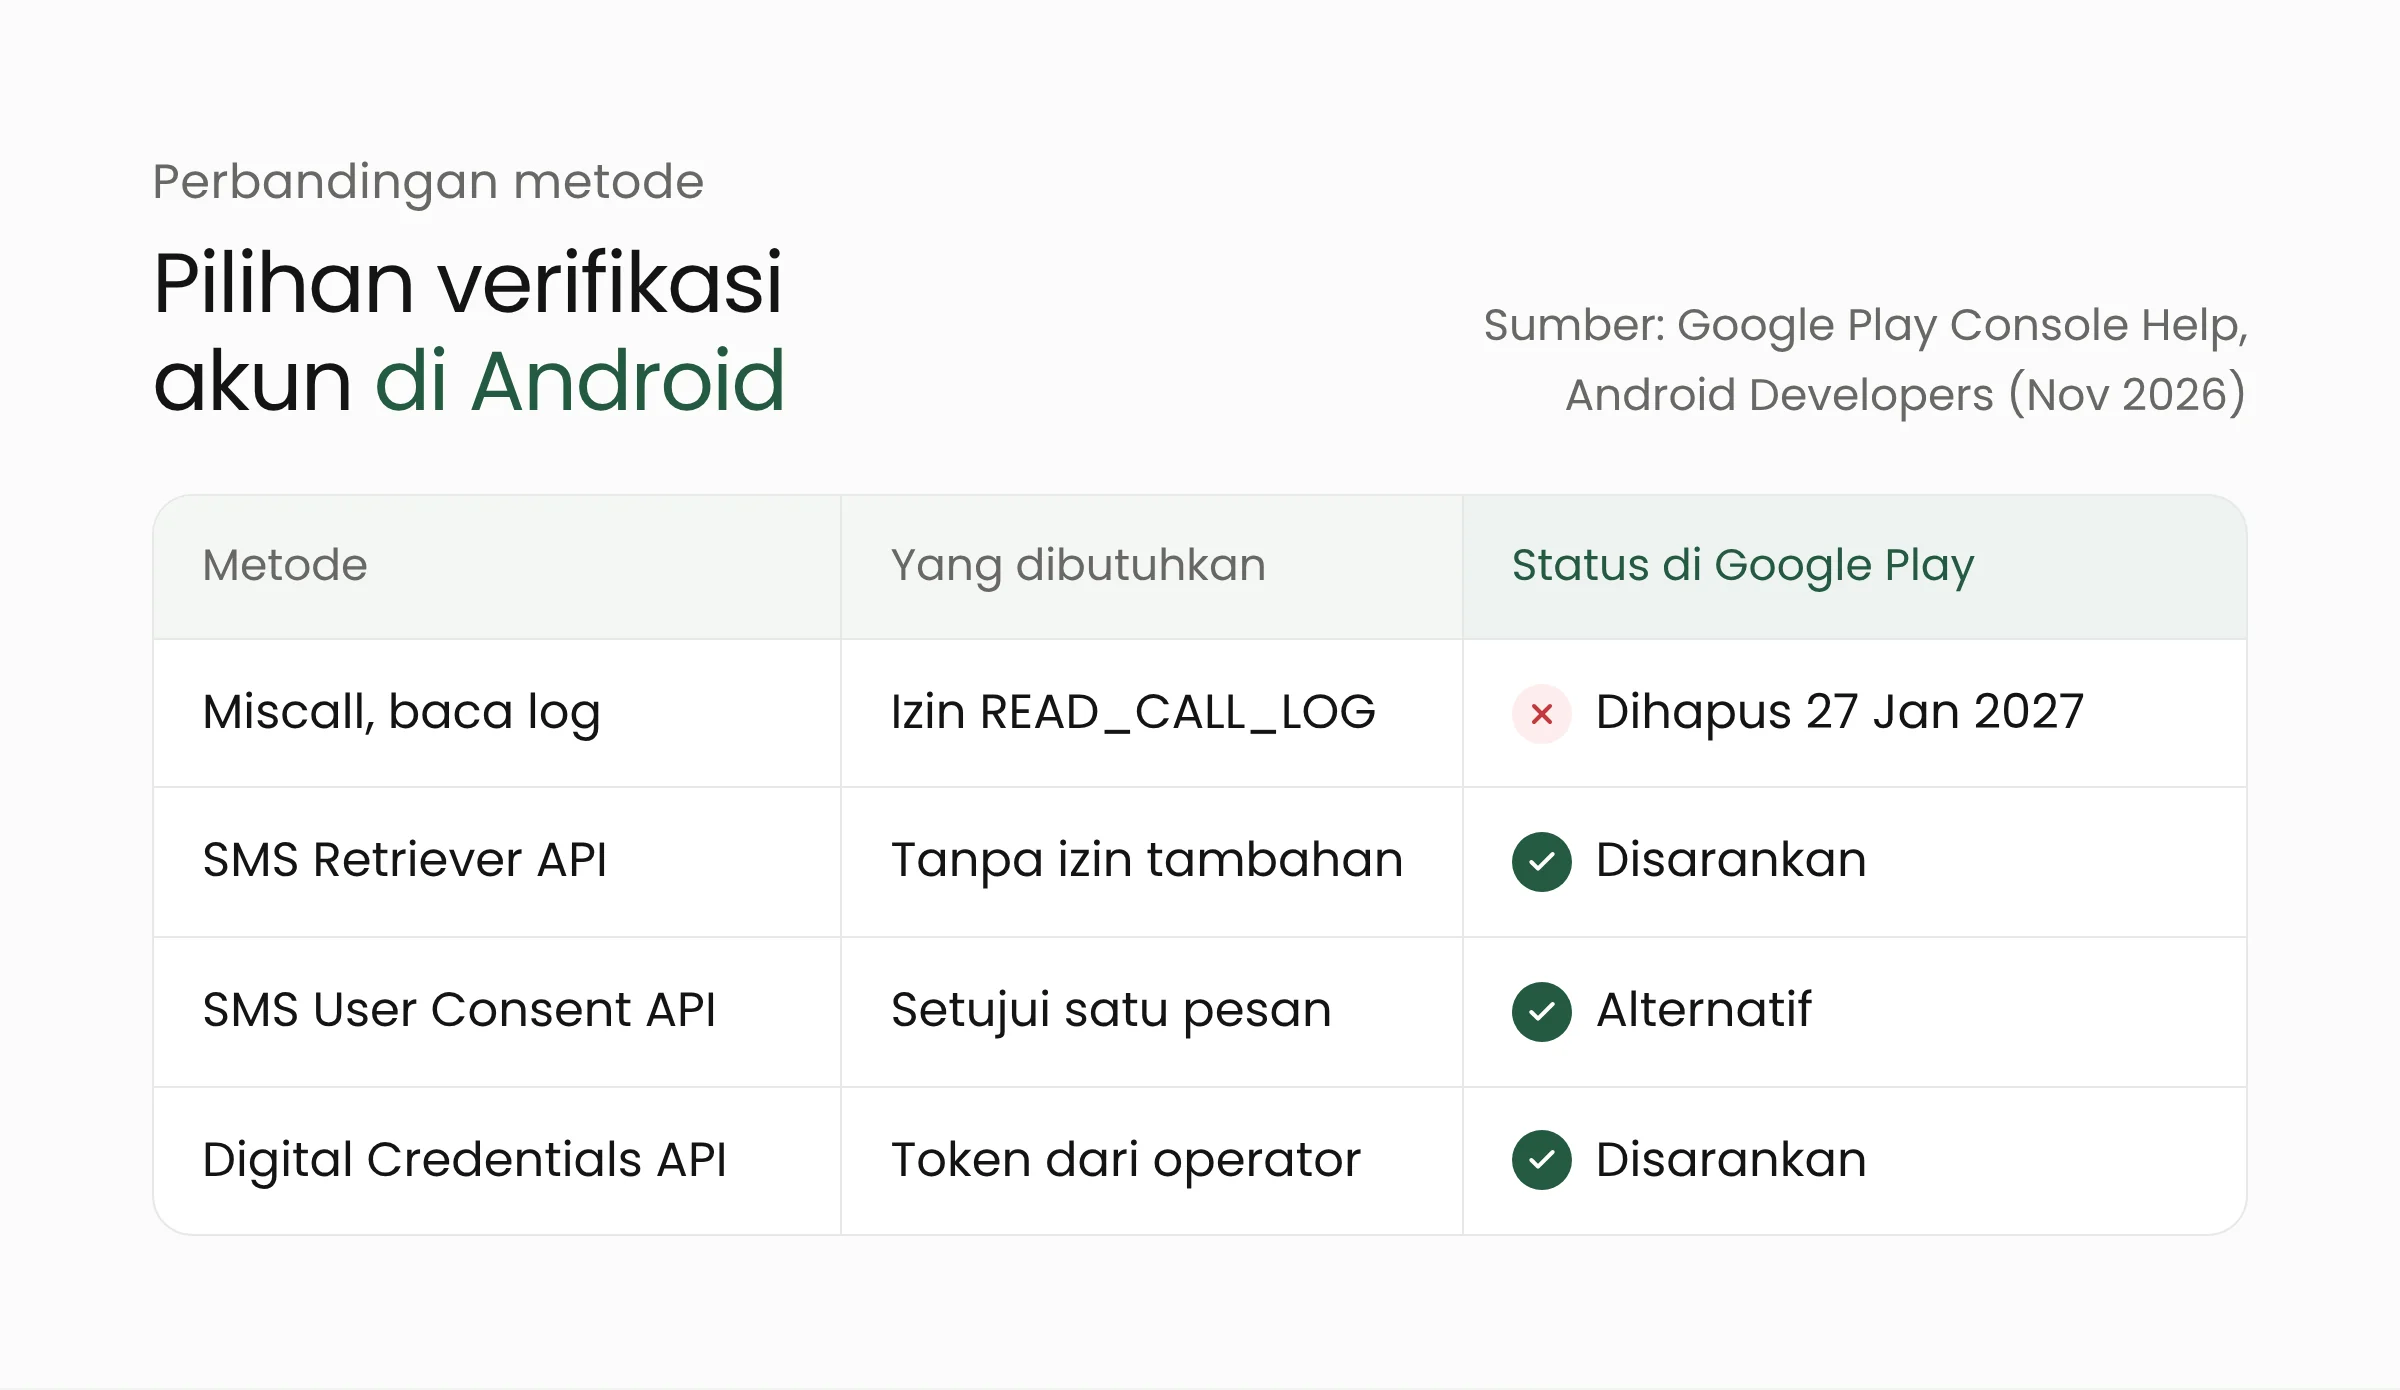
Menurut halaman kebijakan izin SMS dan log panggilan, Google Play mulai 27 Januari 2027 tidak lagi mengizinkan verifikasi akun lewat panggilan telepon sebagai kasus penggunaan izin READ_CALL_LOG. Selama ini, metode tersebut tercantum dalam tabel pengecualian dengan deskripsi perangkat dapat diverifikasi dengan mengirimkan panggilan telepon.
Cara kerja verifikasi miscall
Di Indonesia, metode ini dikenal sebagai OTP miscall (kode sekali pakai lewat panggilan tak terjawab) atau flash call. Penyedia layanan komunikasi Infobip menguraikan alurnya: pengguna memasukkan nomor ponsel, server menelepon nomor itu sangat singkat lalu menutup panggilan, dan kode verifikasi diambil dari sebagian digit nomor penelepon. Pengguna tidak perlu mengangkat telepon.
Di Android, aplikasi dapat menyelesaikan langkah terakhir secara otomatis dengan membaca log panggilan dan mencocokkan nomor yang masuk dengan nomor yang dikirim server. Membaca log membutuhkan izin READ_CALL_LOG, dan langkah tersebut yang tidak lagi diizinkan untuk verifikasi.
Aturan ini menyasar akses otomatis ke log panggilan. Dokumen Google tidak membahas skema yang meminta pengguna mengetik sendiri digit nomor penelepon, karena skema itu tidak membutuhkan izin log panggilan.
Pengganti yang disarankan Google
Google mengarahkan pengembang ke dua jalur utama. SMS Retriever API membaca kode OTP dari SMS secara otomatis tanpa izin tambahan, dengan syarat pesan memuat kode dan hash yang mengenali aplikasi. Bila format SMS tidak dapat diubah untuk menyertakan hash, Google menyarankan SMS User Consent API, yang meminta persetujuan pengguna untuk membaca isi satu pesan saja.
Jalur kedua adalah verifikasi nomor telepon lewat Digital Credentials API. Aplikasi meminta token digital melalui Credential Manager, pengguna menyetujui lewat lembar konfirmasi sistem, lalu token yang diambil dari operator seluler dengan mengautentikasi kartu SIM ditukarkan oleh server aplikasi ke agregator atau operator untuk mendapatkan nomor yang sudah terverifikasi. Google menyebut biaya telekomunikasi dikenakan pada tahap penukaran token ini.
Pengecualian tetap ada untuk kebutuhan yang sempit. Aplikasi pemerintah atau aplikasi operator seluler resmi yang mengumpulkan atau melaporkan data kinerja telekomunikasi masih dapat mengajukan izin READ_CALL_LOG. Aplikasi cadangan dan pemulihan juga masih dapat mengajukannya, asalkan mampu memulihkan data ke aplikasi telepon atau SMS bawaan perangkat.
Izin jaringan lokal dan kontak untuk aplikasi Android 17
Perubahan kedua berdampak pada aplikasi yang berkomunikasi dengan perangkat di jaringan yang sama, misalnya aplikasi kamera pengawas, printer, atau perangkat rumah pintar. Menurut panduan izin terbatas Google Play, aplikasi yang menargetkan Android 17 ke atas hanya boleh meminta izin ACCESS_LOCAL_NETWORK bila izin itu diperlukan untuk fungsi inti dan pemilih perangkat seperti NsdManager tidak mencukupi.
Formulir deklarasinya menyediakan empat kategori penggunaan: interaksi antarperangkat (peer-to-peer), kendali perangkat pintar dan IoT, infrastruktur dan diagnosis jaringan, serta transmisi media (casting). Aplikasi yang menargetkan Android 16 ke bawah masih mendapat akses jaringan lokal melalui izin INTERNET seperti sebelumnya.
Untuk kontak, aturan yang sudah diumumkan sejak 15 April 2026 menyatakan aplikasi yang menargetkan API level 37 ke atas hanya boleh meminta READ_CONTACTS bila Contact Picker bawaan Android tidak mencukupi untuk fungsi intinya. Izin MANAGE_CONTACTS dikhususkan bagi aplikasi yang fungsi utamanya mengelola kontak dalam jumlah banyak. Untuk lokasi, aplikasi dengan izin ACCESS_FINE_LOCATION wajib menjelaskan mengapa lokasi perkiraan atau tombol lokasi Android tidak cukup.
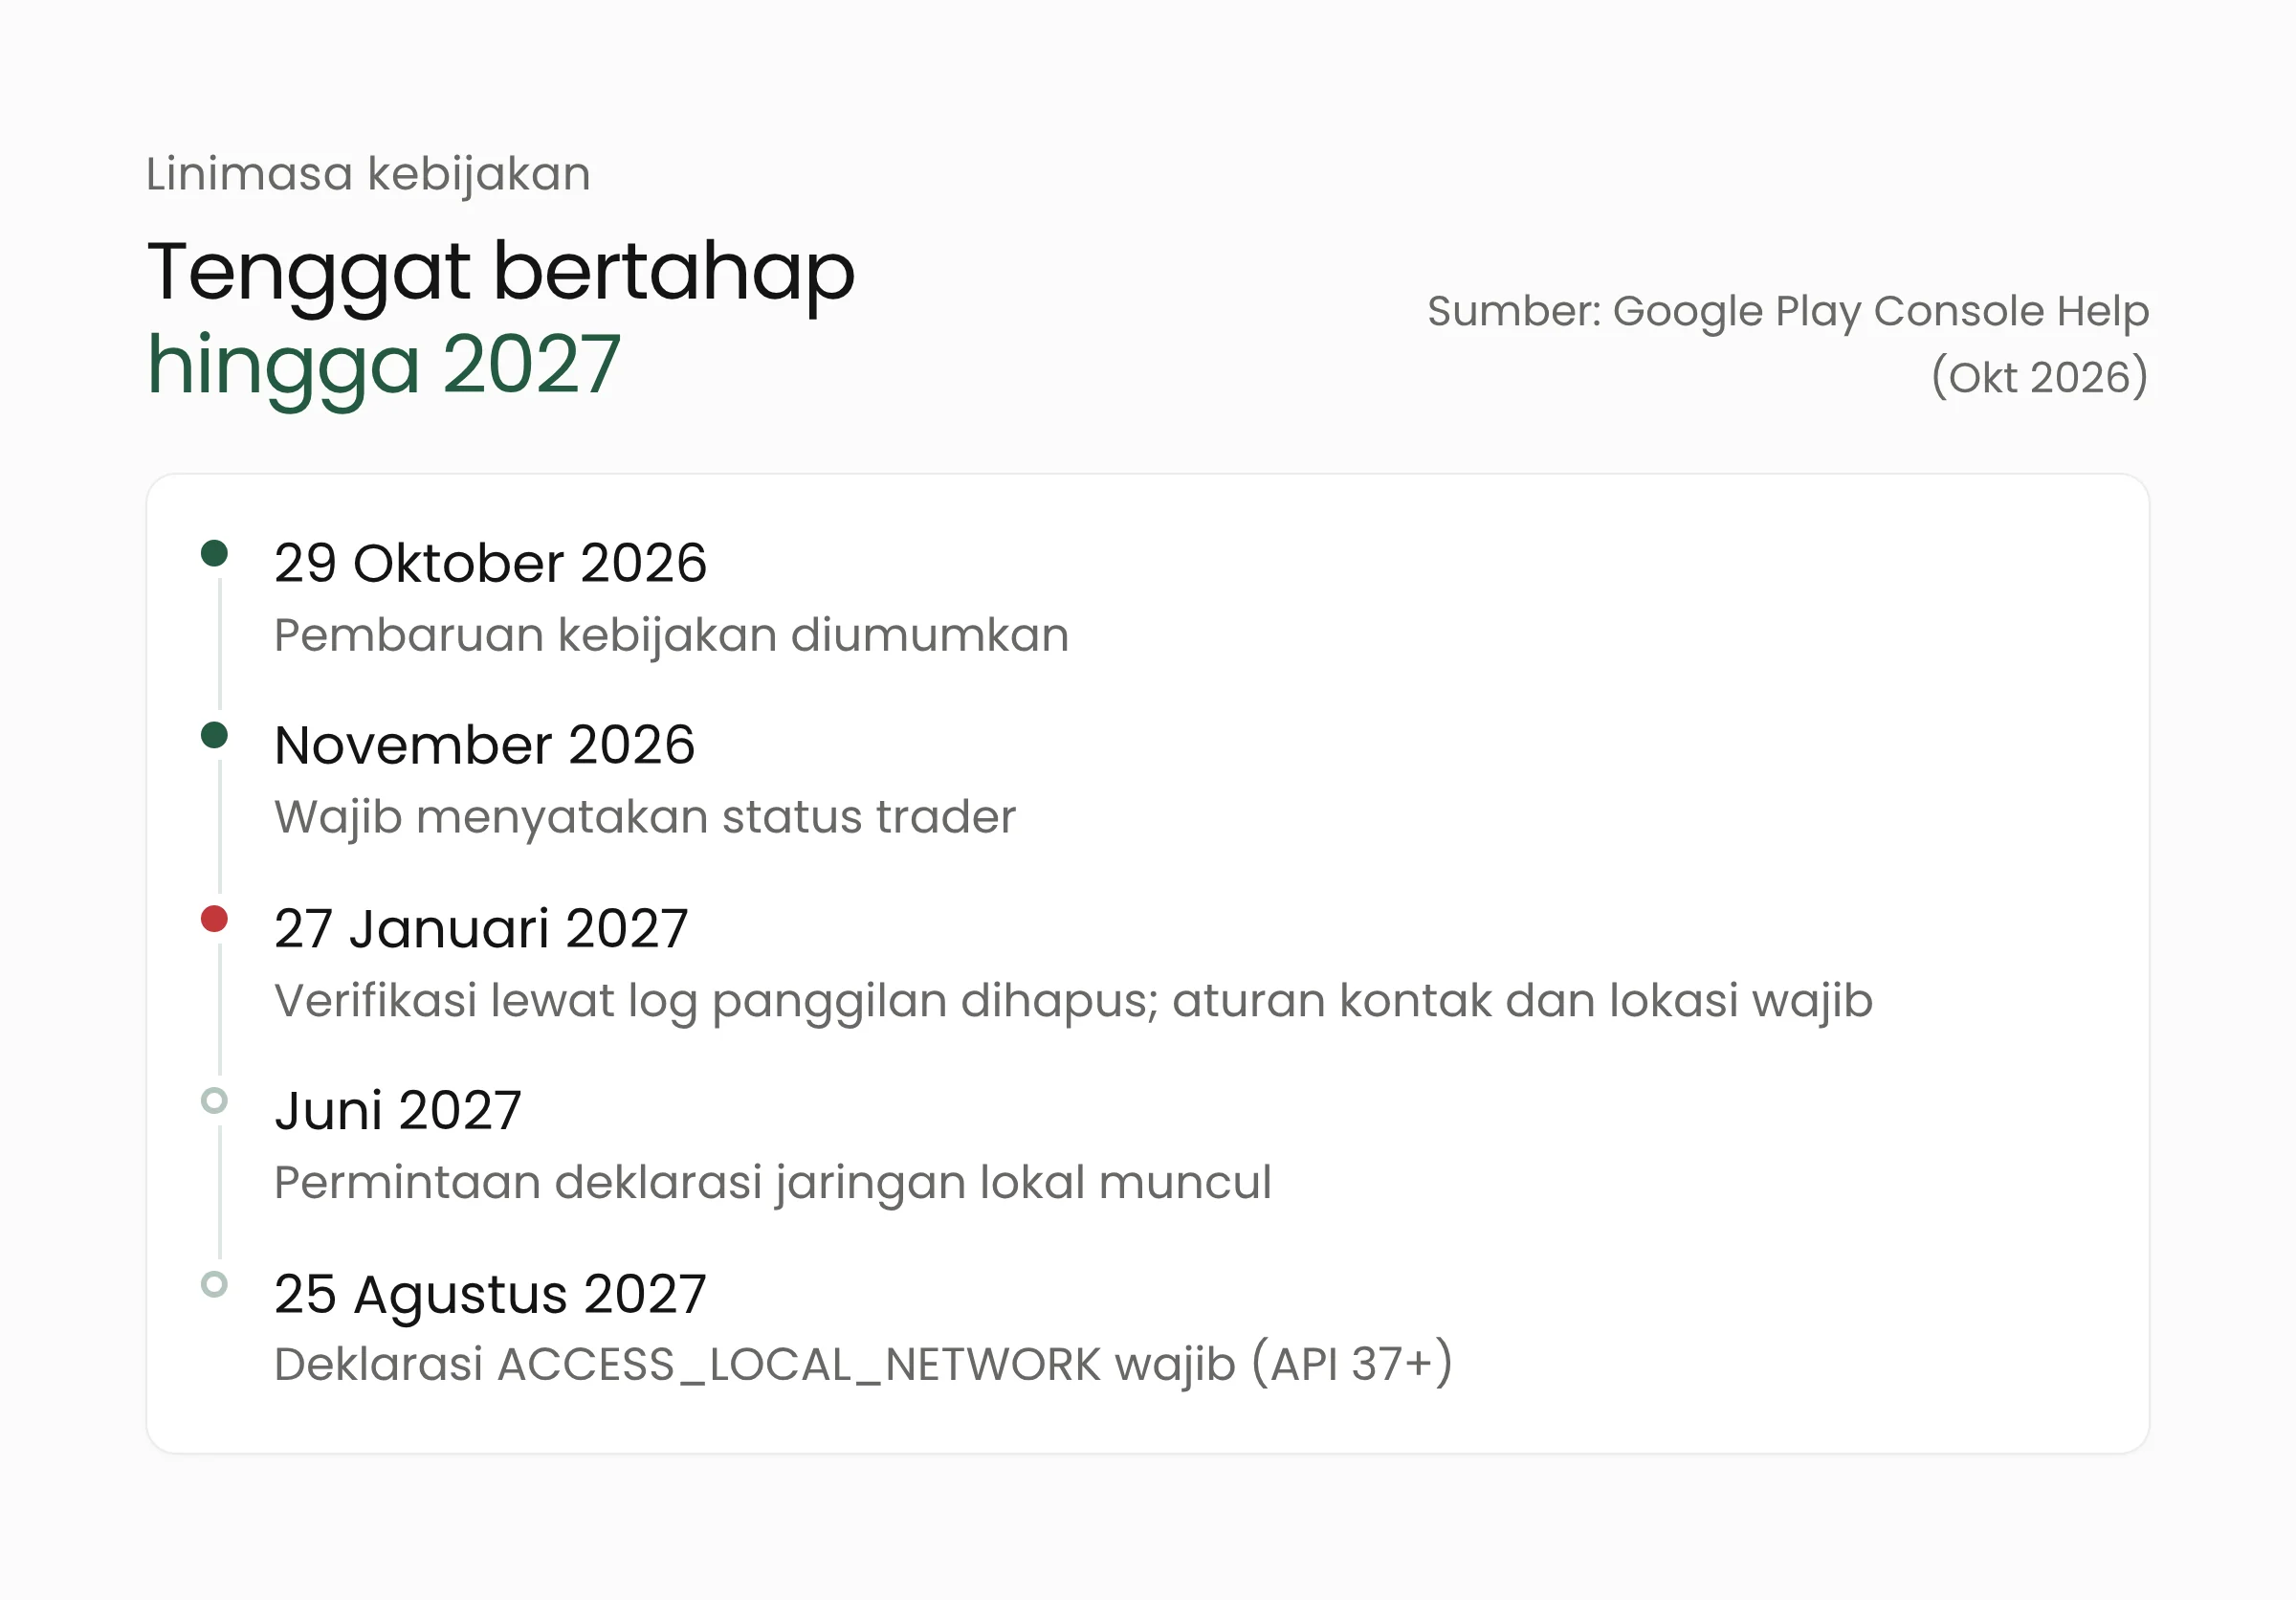
Tenggatnya bertahap. Aturan log panggilan, kontak (READ_CONTACTS), dan lokasi wajib dipatuhi mulai 27 Januari 2027. Permintaan deklarasi jaringan lokal akan muncul di Play Console pada Juni 2027, dengan tenggat 25 Agustus 2027. Untuk aturan kontak dan jaringan lokal, Google menyediakan perpanjangan otomatis 30 hari yang dapat diaktifkan sendiri di Play Console. Aplikasi privat dan aplikasi manajemen perangkat perusahaan dikecualikan dari kedua aturan itu.
Apa artinya bagi tim pengembang aplikasi?
Aplikasi yang paling perlu bergerak cepat adalah aplikasi yang memakai nomor ponsel sebagai pintu masuk akun, seperti dompet digital, pinjaman daring, aplikasi koperasi, atau aplikasi layanan publik. Waktu yang tersisa sekitar dua setengah bulan, sedangkan penggantian metode verifikasi menyentuh server, kontrak dengan penyedia OTP, dan alur pendaftaran pengguna sekaligus.
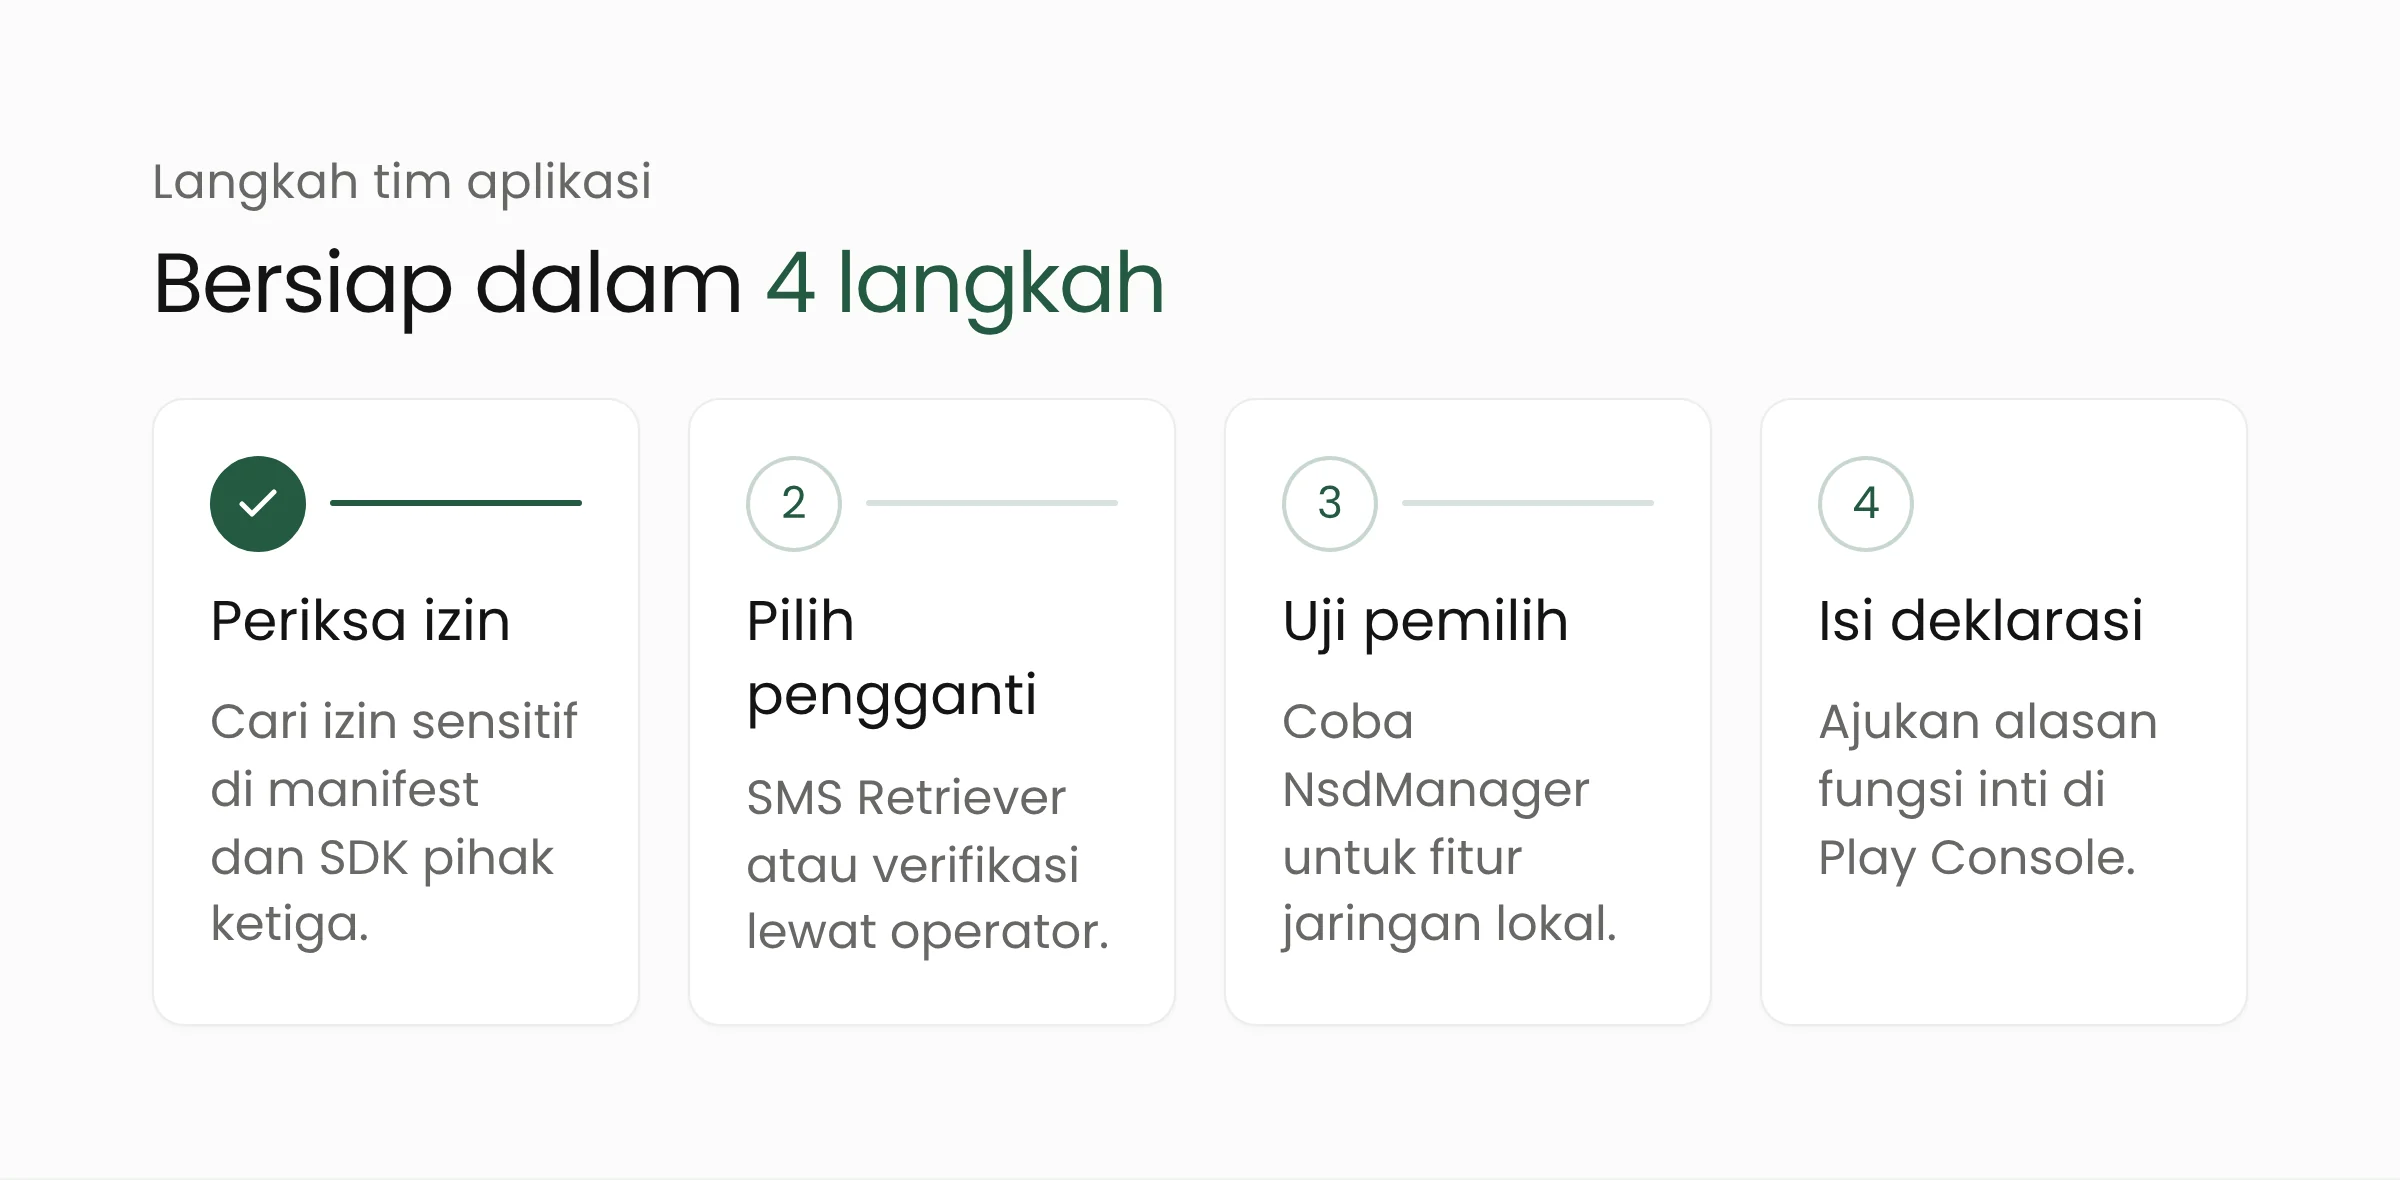
Langkah yang dapat dimulai minggu ini:
- Periksa manifest dan dependensi. Cari izin READ_CALL_LOG, READ_CONTACTS, ACCESS_FINE_LOCATION, dan izin jaringan lokal, termasuk yang dibawa oleh SDK pihak ketiga.
- Tanyakan rencana penyedia OTP. Bila verifikasi miscall disediakan oleh vendor, minta jadwal mereka untuk beralih ke SMS Retriever atau verifikasi lewat operator. Pastikan juga biaya per verifikasi pada metode pengganti.
- Siapkan jalur cadangan. Verifikasi lewat operator bergantung pada dukungan operator dan agregator, sehingga tetap perlu metode cadangan seperti SMS OTP dengan SMS Retriever.
- Uji fitur jaringan lokal. Untuk aplikasi IoT, uji apakah NsdManager sudah cukup sebelum mengisi deklarasi ACCESS_LOCAL_NETWORK menjelang Agustus 2027.
Bagi lembaga keuangan, perubahan ini sebaiknya dibahas bersama tim risiko, karena metode verifikasi memengaruhi ketahanan terhadap pengambilalihan akun. Google menyatakan verifikasi lewat Digital Credentials API lebih tahan terhadap phishing dibanding OTP lewat SMS, tetapi klaim itu belum diuji pihak independen di jaringan operator Indonesia. Tenggat ini juga dapat menjadi alasan untuk meninjau ulang alur masuk dan pemulihan akun pada aplikasi layanan keuangan digital.
Bagi pengembang aplikasi perangkat pintar, aturan jaringan lokal memberi waktu lebih lama, tetapi keputusan desainnya sebaiknya diambil sekarang. Aplikasi yang hanya perlu menemukan satu perangkat di jaringan rumah atau kantor kemungkinan cukup memakai pemilih perangkat sistem, sedangkan aplikasi diagnosis jaringan atau kendali perangkat IoT dalam jumlah banyak perlu menyiapkan alasan fungsi inti untuk deklarasinya.
Tim yang membangun aplikasi Android dari awal dapat langsung merancang alur verifikasi tanpa izin sensitif. Merakit membantu hal semacam ini lewat layanan pengembangan aplikasi mobile, dari audit izin sampai migrasi alur verifikasi.
Pertanyaan yang sering muncul
Apakah OTP lewat miscall dilarang sepenuhnya?
Kebijakan Google Play mengatur akses aplikasi ke log panggilan. Mulai 27 Januari 2027, aplikasi tidak boleh lagi memakai izin READ_CALL_LOG untuk membaca nomor penelepon demi verifikasi akun. Skema yang meminta pengguna mengetik sendiri digit nomor tidak dibahas dalam dokumen itu.
Apa pengganti verifikasi miscall yang disarankan Google?
Google menyarankan Digital Credentials API untuk verifikasi nomor telepon lewat operator, atau SMS Retriever API untuk membaca OTP dari SMS tanpa izin tambahan. SMS User Consent API juga ditambahkan sebagai alternatif yang menjaga privasi bila format SMS tidak dapat diubah.
Kapan aturan izin jaringan lokal Android 17 berlaku?
Aplikasi yang menargetkan Android 17 (API level 37) ke atas wajib mengisi deklarasi Play Console untuk izin ACCESS_LOCAL_NETWORK paling lambat 25 Agustus 2027. Permintaan deklarasi mulai muncul di Play Console pada Juni 2027, dan tersedia perpanjangan otomatis 30 hari.
Penutup
Pembaruan kebijakan Google Play kali ini memperluas prinsip yang sama untuk log panggilan, kontak, lokasi, dan jaringan lokal. Izin sensitif hanya diberikan untuk fungsi inti, sedangkan kebutuhan lain diarahkan ke pemilih sistem atau API yang lebih sempit. Verifikasi miscall otomatis menjadi korban paling nyata karena tenggatnya sudah dekat. Jika tim Anda perlu memetakan izin aplikasi atau merancang ulang alur verifikasi sebelum 27 Januari 2027, tim Merakit siap berdiskusi.
Sumber
- Google Play Console Help: Policy announcement, 29 Oktober 2026
- Google Play Console Help: Policy Deadlines (diakses 8 November 2026)
- Google Play Console Help: Use of SMS or Call Log permission groups (diakses 8 November 2026)
- Google Play Console Help: Understanding Restricted Permissions with minimum scope alternatives (diakses 8 November 2026)
- Android Developers: Phone number verification dengan Digital Credentials (diakses 8 November 2026)
- Google for Developers: SMS Retriever API overview (diakses 8 November 2026)
- Infobip: What are flash calls and are they a valid verification method? (diakses 8 November 2026)