Blog Keamanan Siber
Celah SMS of Death Android, Periksa Pembaruan November
Daftar isi· 7 bagian
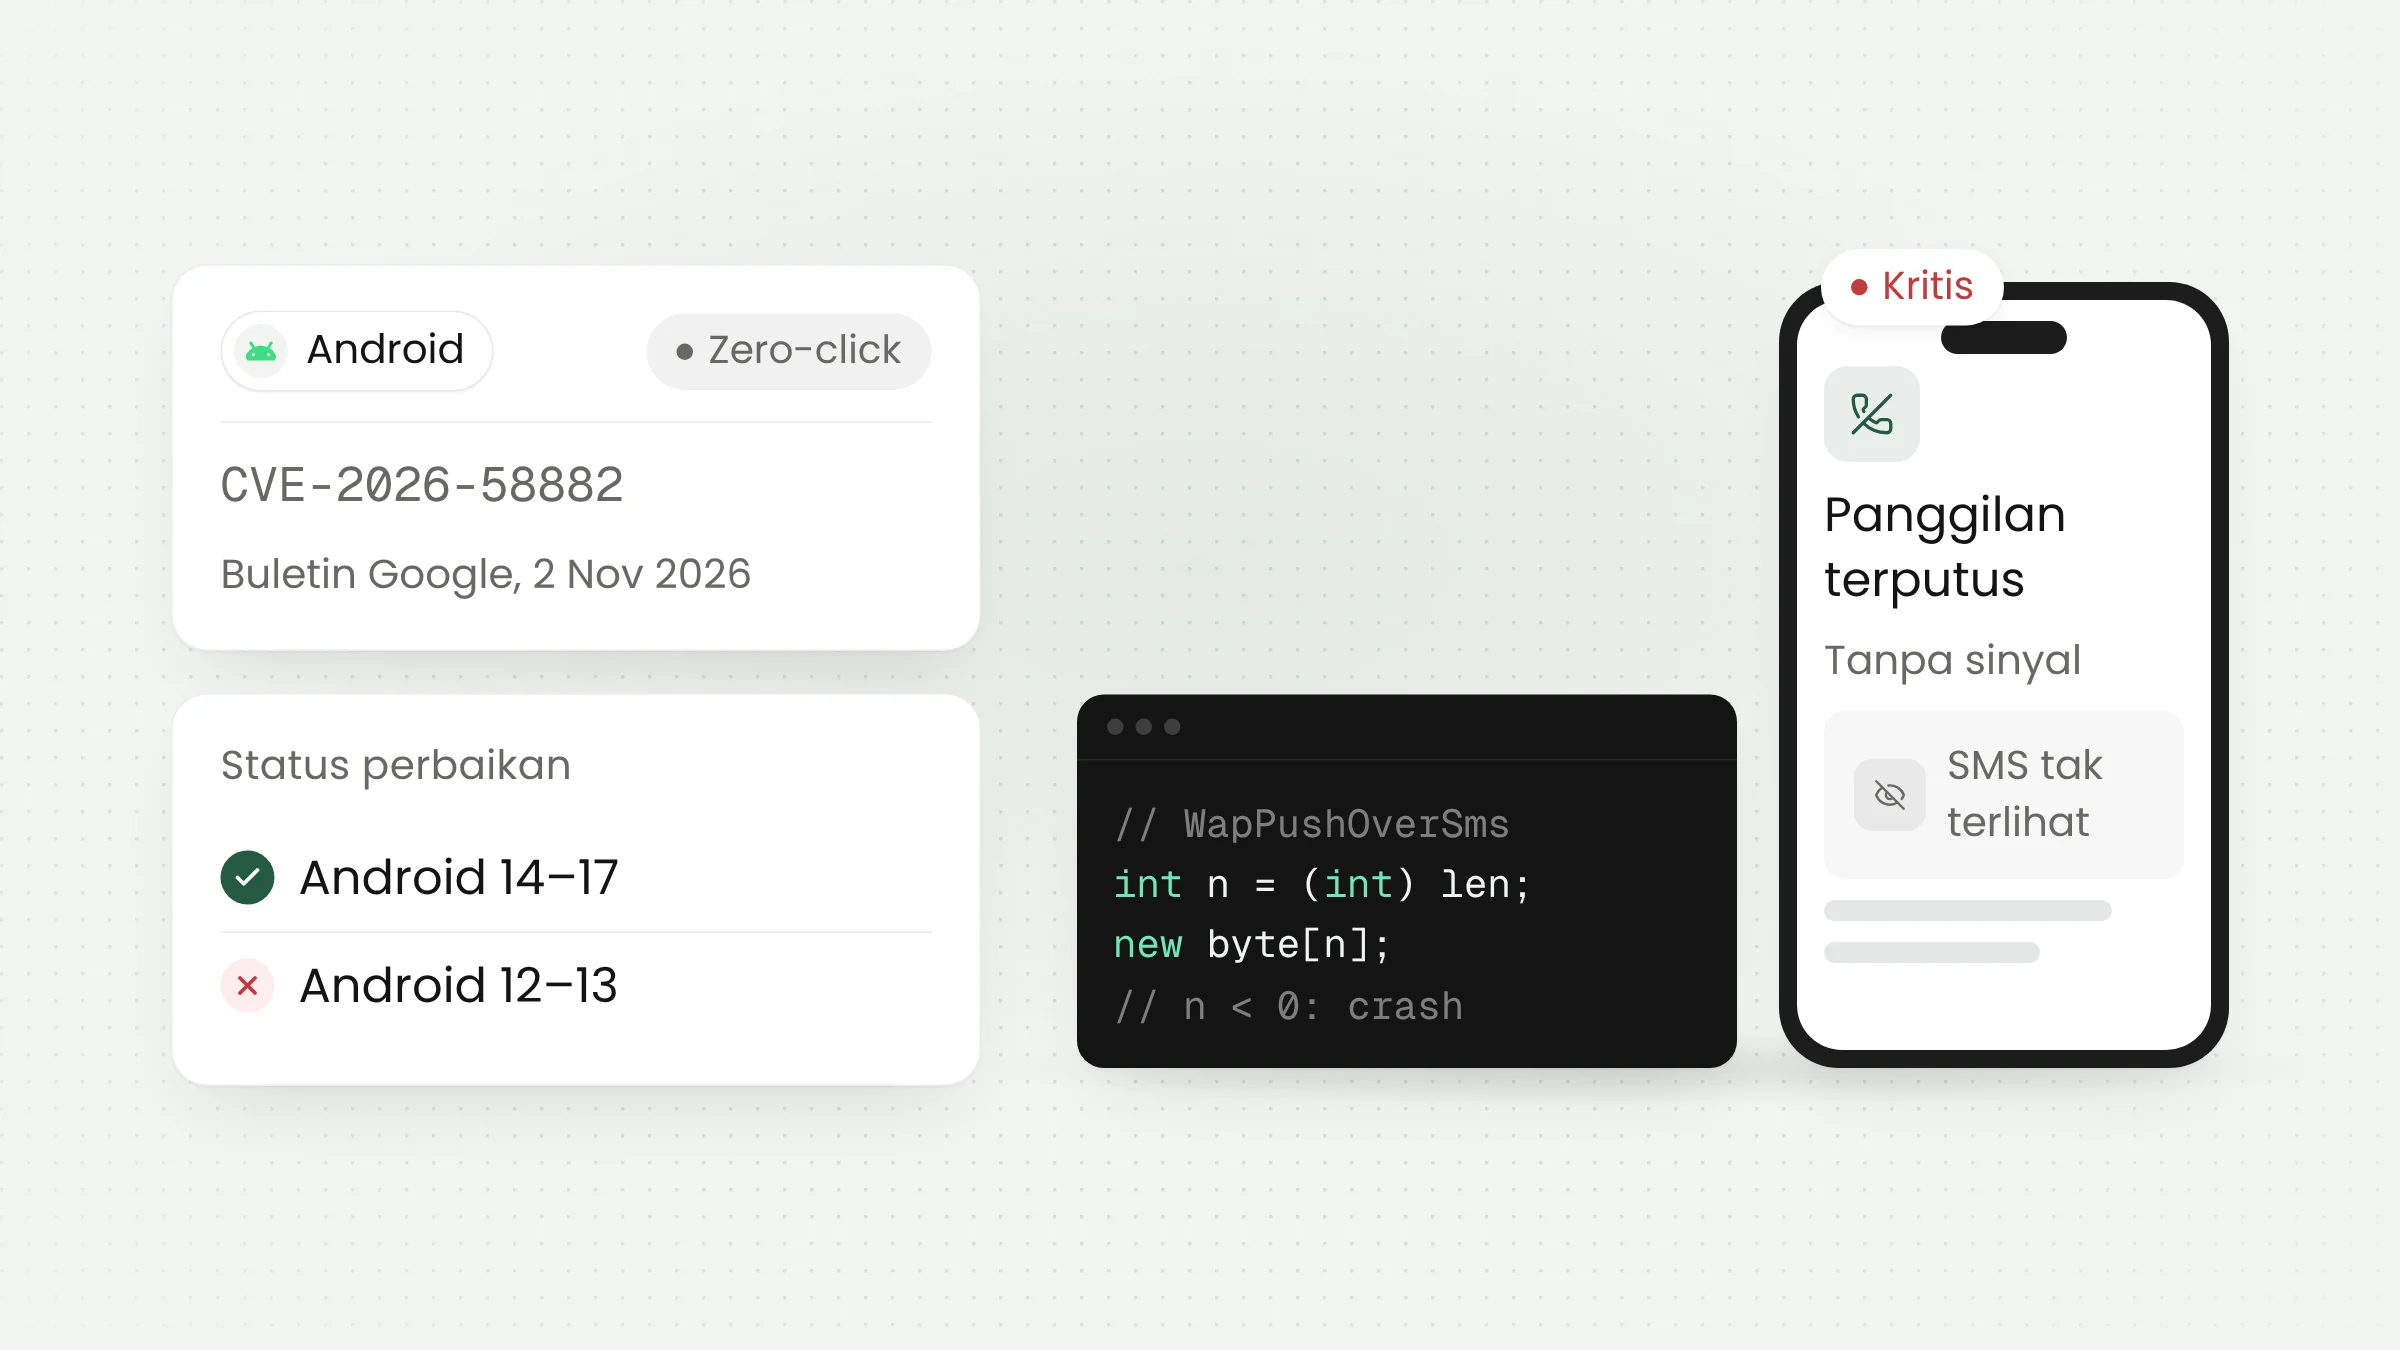
Celah SMS of Death pada Android, tercatat sebagai CVE-2026-58882, memungkinkan satu SMS khusus memutus panggilan telepon tanpa disentuh pemiliknya. Google menilainya kritis dalam buletin keamanan Android November 2026 yang terbit 2 November. Perbaikannya sudah tersedia, dan pemilik ponsel perlu memastikan pembaruan keamanannya terpasang.
Cara kerja celah SMS of Death
Celah ini ditemukan peneliti keamanan independen Mark Blaszczyk. Ia mengumumkannya ke publik pada 29 Oktober 2026 lewat situs smsofdeath.com, lengkap dengan bukti konsep (proof of concept) yang dapat diunduh dari GitHub. Media teknologi seperti Android Authority dan GSMArena memberitakannya sehari kemudian.
Sasaran celahnya adalah WAP Push, jenis SMS khusus yang dipakai untuk mengirim pesan konfigurasi atau notifikasi ke ponsel. Pesan seperti ini tidak muncul di aplikasi pesan. Android memprosesnya di latar belakang lewat komponen WapPushOverSms di bagian telepon (telephony) sistem operasi.
Kesalahannya ada pada fungsi decodeWapPdu(). Menurut penjelasan Blaszczyk, fungsi itu membaca nilai panjang data dari kepala pesan, lalu mengubahnya ke tipe bilangan yang lebih kecil tanpa pemeriksaan. Nilai lima bita yang dirakit khusus menghasilkan angka negatif. Sistem kemudian mencoba membuat wadah data berukuran negatif, gagal dengan galat NegativeArraySizeException, dan proses com.android.phone yang mengurus panggilan berhenti.
Penerima tidak perlu mengetuk tautan atau membuka pesan apa pun. Serangan seperti ini disebut zero-click. Menurut halaman peneliti, pesan tersebut juga tidak memunculkan notifikasi, dan nomor pengirimnya tidak terlihat.
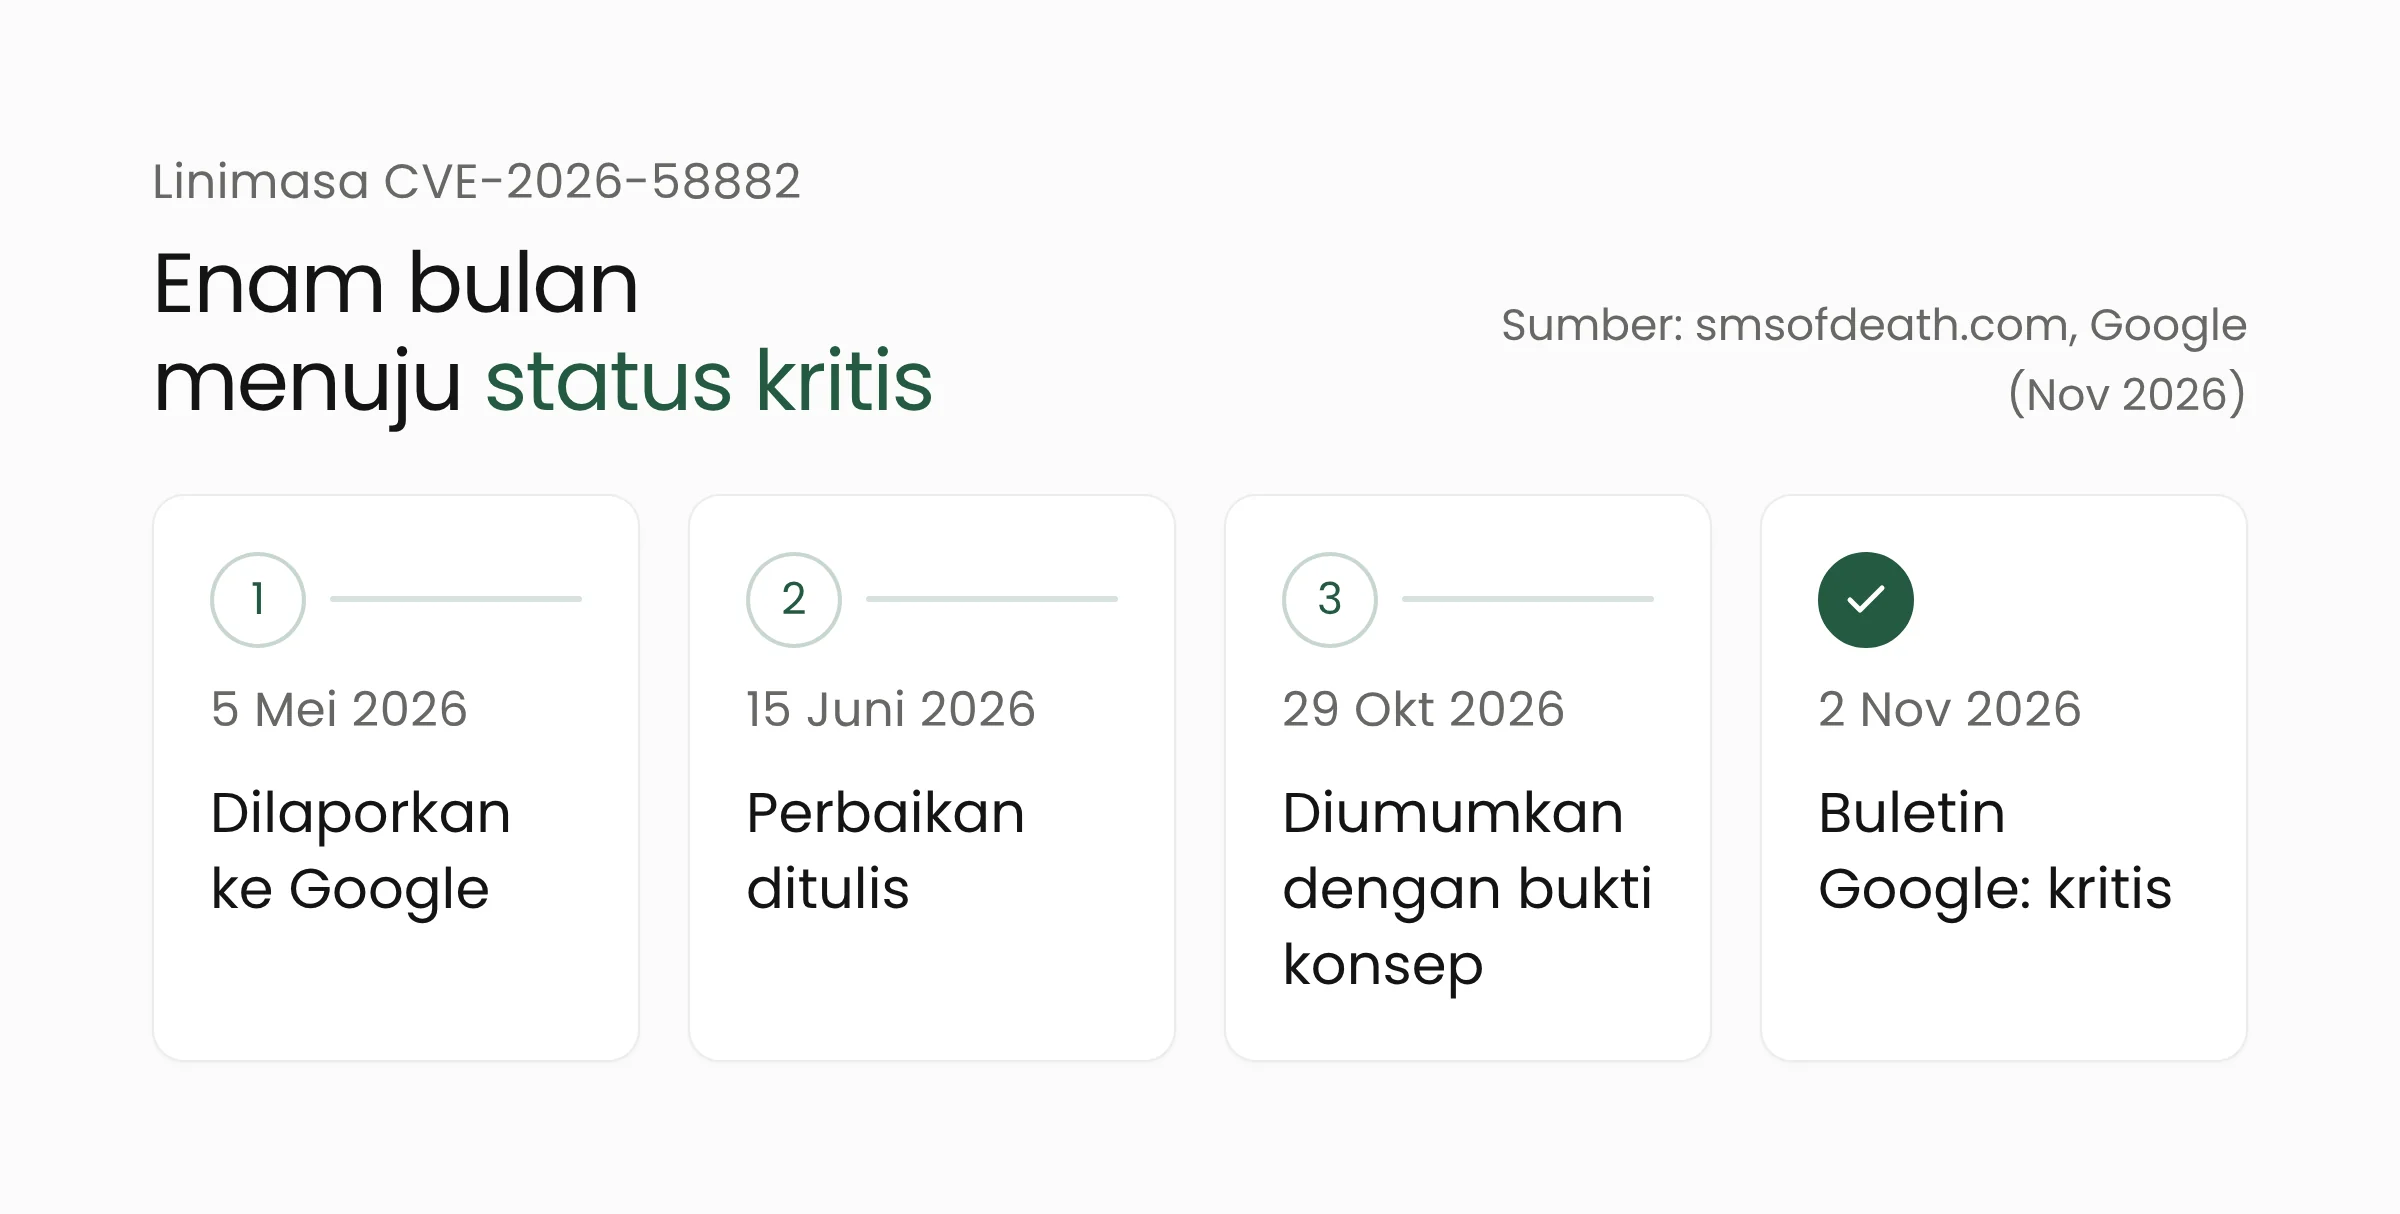
Perjalanan laporannya cukup panjang. Blaszczyk melaporkan celah ini lewat program hadiah bug Android & Devices VRP pada 5 Mei 2026, bersama usulan perbaikan berupa pemeriksaan batas. Menurut Android Authority, Blaszczyk menyebut Google awalnya menilai laporan itu bukan masalah keamanan. Seorang engineer Google kemudian menulis perbaikannya pada 15 Juni 2026. Menurut peneliti, perbaikan itu ikut dalam pembaruan keamanan Android Oktober 2026 untuk Android 14 sampai 17. Buletin resmi Google pada 2 November 2026 akhirnya mencantumkan CVE-2026-58882 dengan tingkat keparahan kritis.
Dampaknya pada panggilan dan sinyal seluler
Setiap pesan yang diproses membuat ponsel kehilangan layanan seluler sekitar satu sampai dua detik selama proses telepon dimulai ulang. Panggilan yang sedang berjalan langsung terputus, termasuk panggilan darurat. Bagi orang yang sedang menghubungi ambulans atau nomor darurat 112, gangguan sesingkat itu tetap berarti panggilan harus diulang dari awal.
Gangguan dapat berulang. Pesan yang tidak dikonfirmasi penerimaannya dapat dikirim ulang oleh operator, sehingga ponsel mogok lagi. Dalam uji Blaszczyk, satu pesan menyebabkan gangguan putus-sambung hingga satu minggu. Sekitar 20 pesan disebut dapat membuat ponsel tidak dapat dipakai dalam waktu lama.
Pesan yang bermasalah juga tertahan di antrean dan diproses ulang setiap kali ponsel menyala. Mekanisme pemulihan Android bernama RescueParty dapat membawa ponsel ke mode pemulihan (recovery) kira-kira setiap 90 detik, lalu menawarkan pilihan menghapus data. Risiko kehilangan data baru muncul bila pengguna memilih opsi itu.
Celah ini tergolong penolakan layanan (denial of service), yaitu serangan yang membuat perangkat tidak dapat menjalankan fungsinya. Sumber-sumber yang kami rujuk tidak menyebut pencurian data atau pengambilalihan ponsel lewat celah ini, dan belum melaporkan eksploitasi di dunia nyata. Meski begitu, bukti konsepnya sudah terbuka untuk umum, sehingga siapa pun yang berniat buruk dapat mempelajarinya.
Blaszczyk menguji serangan ini pada Pixel 9 dengan firmware April 2026 serta sejumlah ponsel Samsung Galaxy dan Galaxy A. Ia mencatat serangan berhasil di semua percobaan, dan perilakunya dapat direproduksi dari Android 12 hingga Android 16.
Versi Android yang terdampak dan perbaikannya
Menurut peneliti, kode yang rentan ada di Android 12 sampai 17. Buletin keamanan Android November 2026 mencantumkan CVE-2026-58882 di komponen System dengan jenis DoS, tingkat keparahan kritis, dan perbaikan untuk versi AOSP 14, 15, 16, 16-qpr2, serta 17.
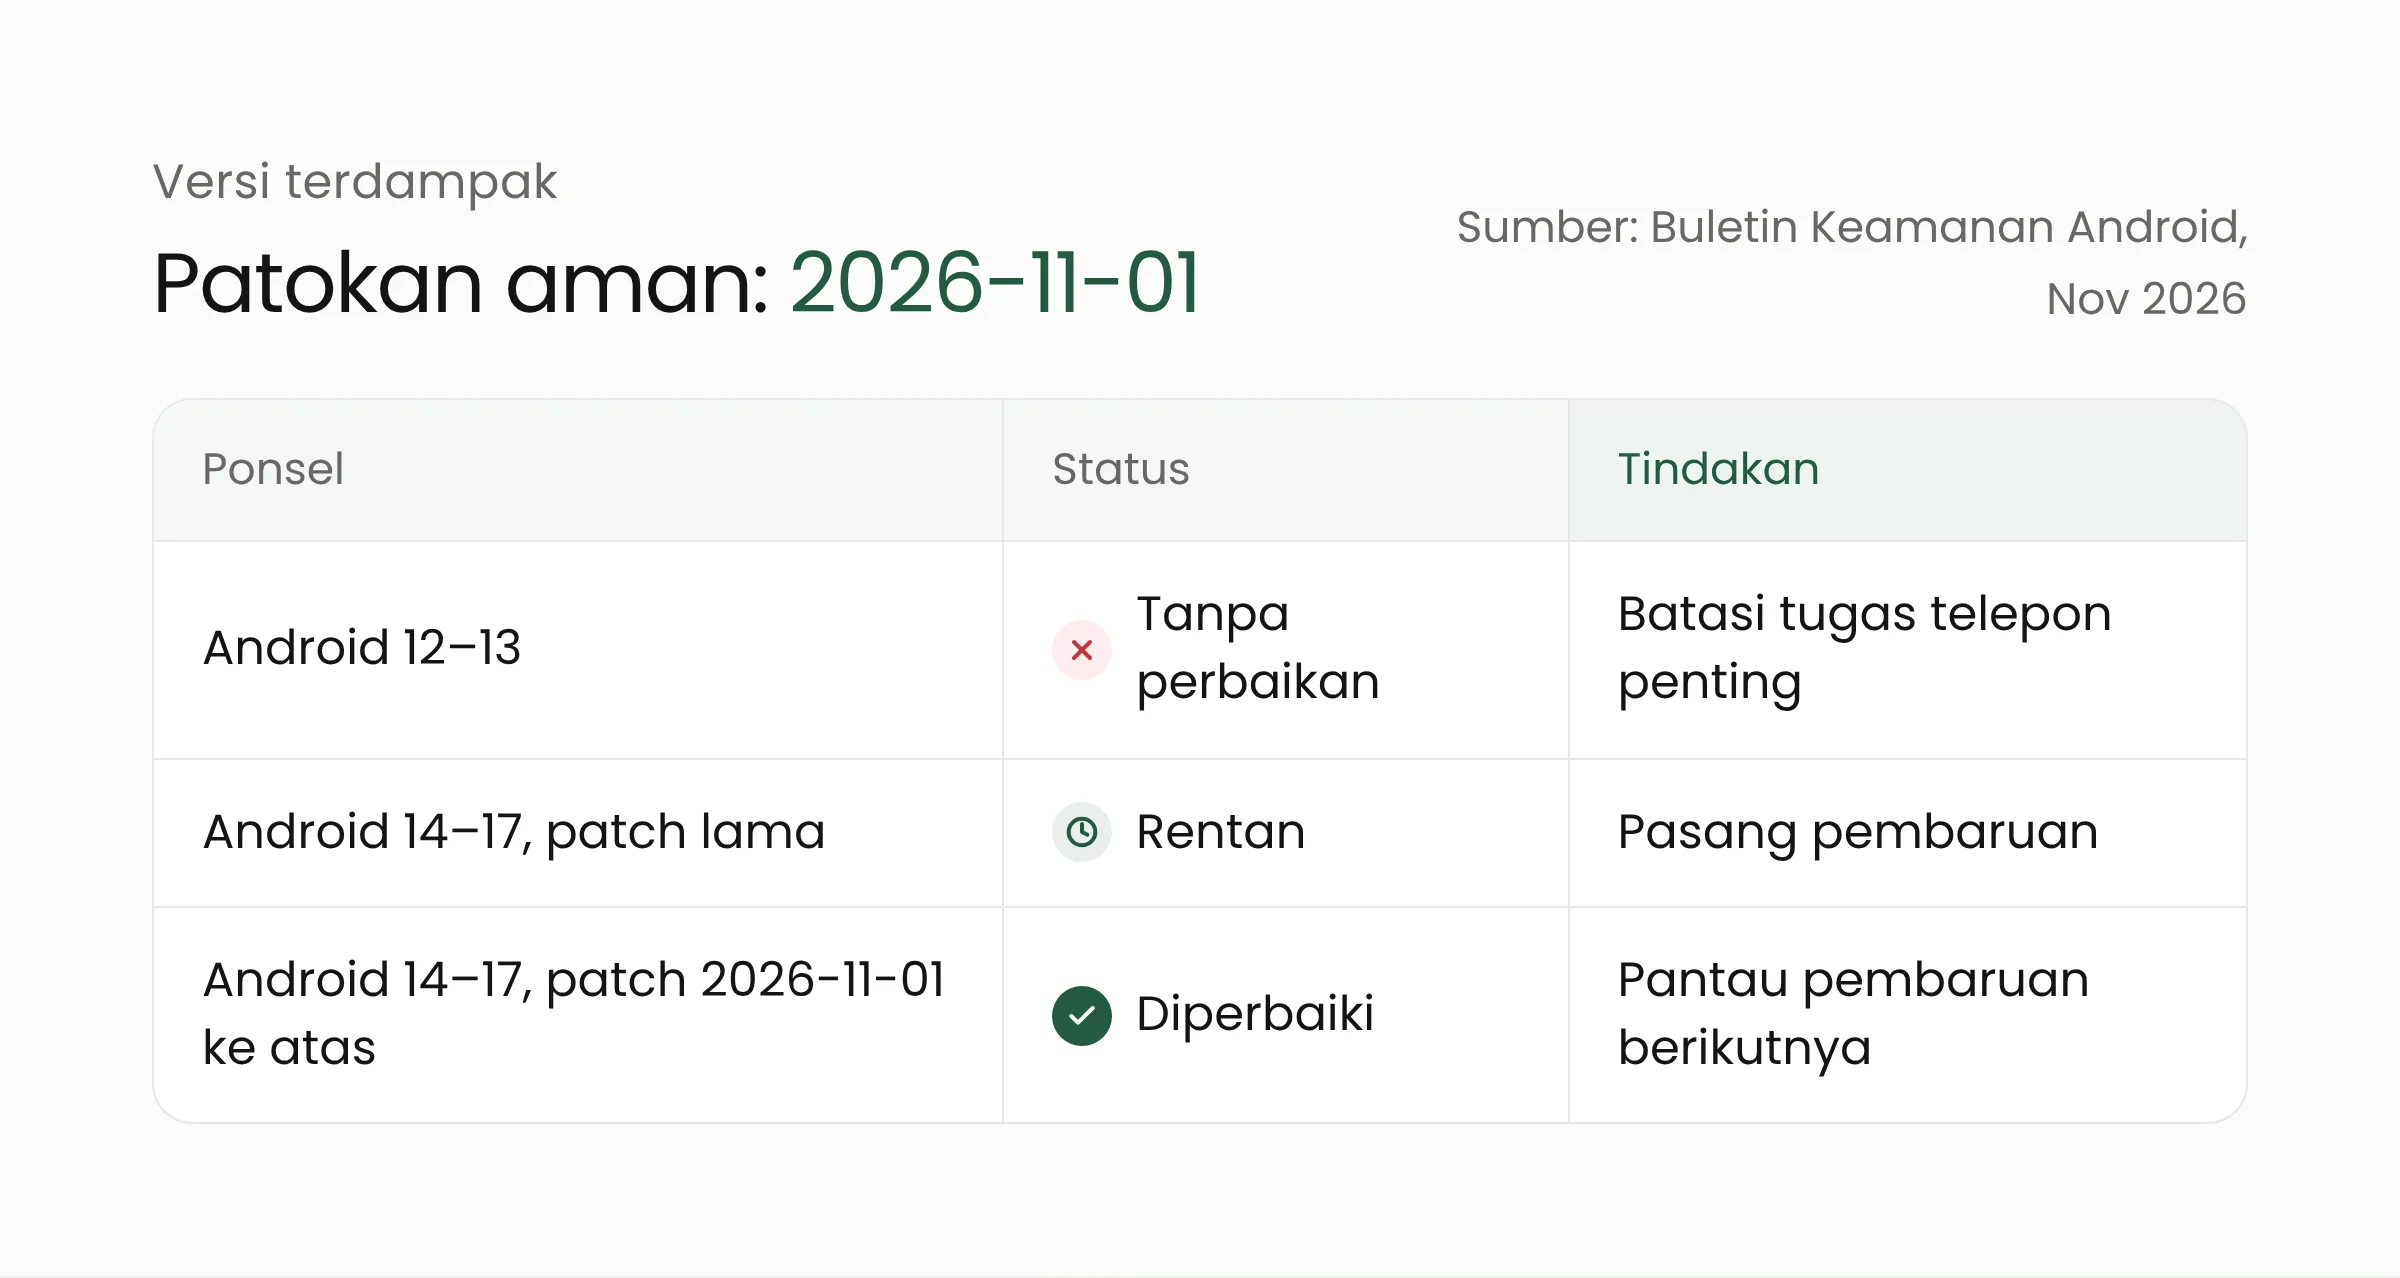
Perbaikan ini masuk tingkat patch keamanan 2026-11-01. Ponsel dengan tingkat patch itu atau yang lebih baru sudah membawa perbaikannya, sedangkan tingkat 2026-11-05 mencakup seluruh isi buletin November. Peneliti menyebut perbaikannya sudah dikirim dalam pembaruan Oktober. Situs CyberInsider juga mencatat bahwa pencantuman di buletin November tidak berarti setiap perangkat yang diperbarui pada Oktober masih rentan. Karena keterangan waktunya berbeda, patokan yang paling aman adalah tingkat patch 2026-11-01 atau lebih baru.
Android 12 dan 13 menjalankan kode yang sama tetapi tidak menerima perbaikan ini, menurut halaman peneliti dan liputan Security Affairs. Ponsel yang tertahan di dua versi itu tetap rentan.
Waktu kedatangan pembaruan juga bergantung pada produsen ponsel. Google memperbaiki kode sumber Android, tetapi setiap merek perlu memaketkan perbaikan itu untuk tiap modelnya sebelum sampai ke pengguna. Android Authority menulis bahwa jadwal peluncuran ke masing-masing perangkat belum jelas.
Apa artinya bagi organisasi pengguna Android?
Banyak organisasi di Indonesia membagikan ponsel Android kepada petugas lapangan: kurir, tenaga penjual, petugas puskesmas keliling, pengemudi ambulans, hingga agen layanan keuangan di desa. Ponsel itu dipakai untuk menelepon pelanggan, berkoordinasi saat darurat, dan menerima kode OTP lewat SMS. Bagi tim seperti itu, layanan telepon yang terputus berarti pekerjaan ikut berhenti. Langkah berikut dapat dikerjakan tim TI mulai hari ini.
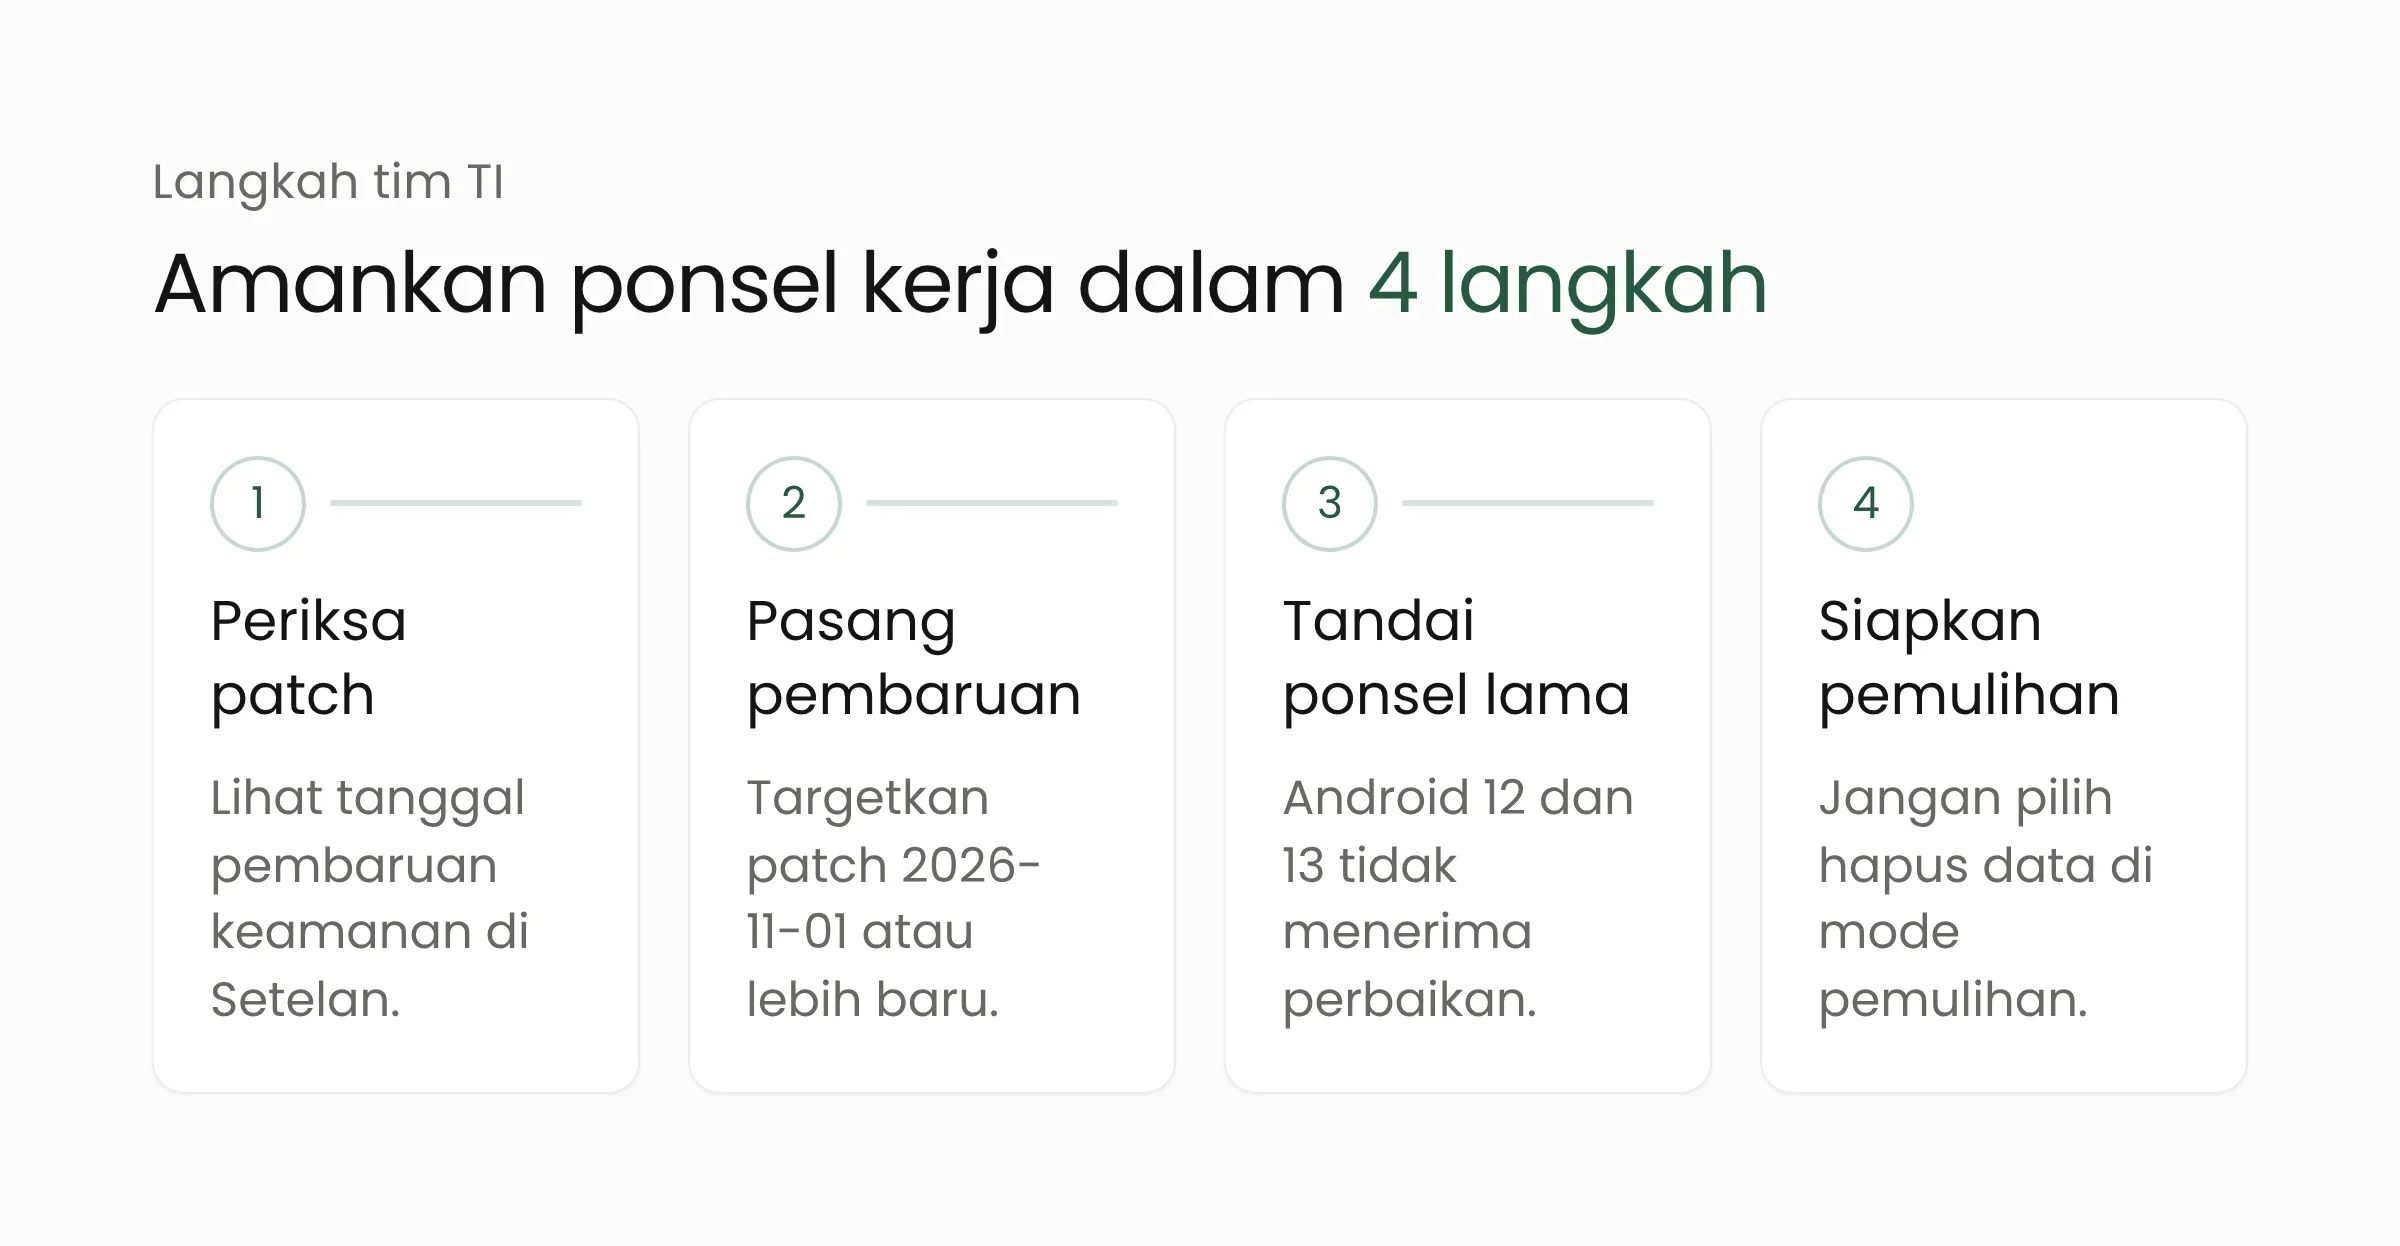
Periksa tingkat patch setiap perangkat
Di sebagian besar ponsel, buka Setelan, pilih Tentang ponsel, lalu Versi Android, dan lihat tanggal pada bagian pembaruan keamanan Android, sesuai panduan Google. Nama menu dapat sedikit berbeda antarmerek. Bila organisasi memakai sistem manajemen perangkat (MDM), laporan tingkat patch biasanya dapat ditarik untuk semua perangkat sekaligus.
Pasang pembaruan yang tersedia
Buka Setelan, pilih Sistem, lalu menu pembaruan perangkat lunak, dan pasang pembaruan yang ditawarkan. Targetnya tingkat patch 2026-11-01 atau lebih baru. Jadwalkan pemasangan di luar jam sibuk karena ponsel perlu dimulai ulang.
Tandai ponsel yang tidak lagi diperbarui
Catat perangkat yang masih memakai Android 12 atau 13, atau yang produsennya sudah berhenti mengirim pembaruan keamanan. Perangkat seperti itu sebaiknya tidak menjadi satu-satunya jalur telepon untuk tugas penting, misalnya koordinasi ambulans di layanan kesehatan atau layanan pelanggan. Masukkan penggantiannya ke rencana anggaran berikutnya.
Siapkan prosedur bila ponsel terus memulai ulang
Beri tahu pengguna agar tidak memilih opsi hapus data (wipe data) ketika ponsel masuk mode pemulihan. Halaman peneliti memuat cara pemulihan lewat ADB, alat baris perintah untuk pengembang Android, guna menghapus pesan yang tertahan tanpa reset pabrik. Langkah ini sebaiknya dikerjakan teknisi. Siapkan juga jalur cadangan, seperti panggilan lewat aplikasi berbasis internet atau ponsel kedua, untuk tim yang bertugas dalam situasi darurat.
Tim yang membangun aplikasi sendiri dapat memetik pelajaran teknis dari kasus ini: ukuran data dari luar perlu diperiksa sebelum dipakai. Pemeriksaan batas seperti yang diusulkan Blaszczyk merupakan praktik dasar dalam pengembangan aplikasi mobile yang aman. Untuk armada ponsel kerja, layanan keamanan siber Merakit dapat membantu menginventarisasi perangkat dan menyusun kebijakan pembaruan.
Pertanyaan yang sering muncul
Apakah SMS of Death dapat mencuri data di ponsel?
Sumber-sumber yang kami rujuk menggambarkannya sebagai celah penolakan layanan: ponsel kehilangan sinyal dan panggilan terputus. Tidak ada laporan pencurian data lewat celah ini. Data dapat hilang bila pengguna memilih hapus data saat ponsel masuk mode pemulihan.
Bagaimana mengetahui apakah ponsel saya sudah aman?
Periksa tanggal pembaruan keamanan Android di Setelan. Tanggal 1 November 2026 atau yang lebih baru berarti perbaikan dari buletin November sudah terpasang. Menurut peneliti, ponsel Android 14 ke atas yang sudah menerima pembaruan Oktober 2026 juga membawa perbaikannya.
Apakah ponsel Android 12 atau 13 dapat diamankan?
Buletin Google hanya mencantumkan perbaikan untuk Android 14 hingga 17, dan sumber yang kami rujuk tidak menyebut perbaikan resmi untuk Android 12 dan 13. Tanyakan langsung ke produsen ponsel, dan pertimbangkan memindahkan tugas telepon penting ke perangkat yang masih menerima pembaruan.
Penutup
CVE-2026-58882 memperlihatkan bahwa satu kesalahan kecil saat membaca angka dapat melumpuhkan fungsi paling dasar sebuah ponsel, yaitu menelepon. Perbaikannya sudah tersedia, sehingga pekerjaan utama tim TI adalah memastikan setiap perangkat menerimanya dan menyiapkan rencana untuk ponsel yang tertinggal. Jika organisasi Anda ingin merapikan pengelolaan pembaruan perangkat kerja, tim Merakit siap berdiskusi.
Sumber
- Android Security Bulletin, November 2026, Google, 2 November 2026
- SMS of Death, Mark Blaszczyk, 29 Oktober 2026
- Android’s SMS of Death bug can knock out your phone, but a fix is coming soon, Android Authority, 30 Oktober 2026
- A new vulnerability can brick your Android phone when receiving the SMS of Death, GSMArena, 30 Oktober 2026
- SMS of Death: Android under attack, an invisible SMS can block calls and emergency services, Security Affairs, 1 November 2026
- Android November update fixes critical flaws and ‘SMS of Death’ bug, CyberInsider, 3 November 2026
- Check & update your Android version, Android Help, Google