Blog Keamanan Siber
Imbauan Siber Komdigi, Langkah Instansi Benahi PHP Usang
Daftar isi· 7 bagian
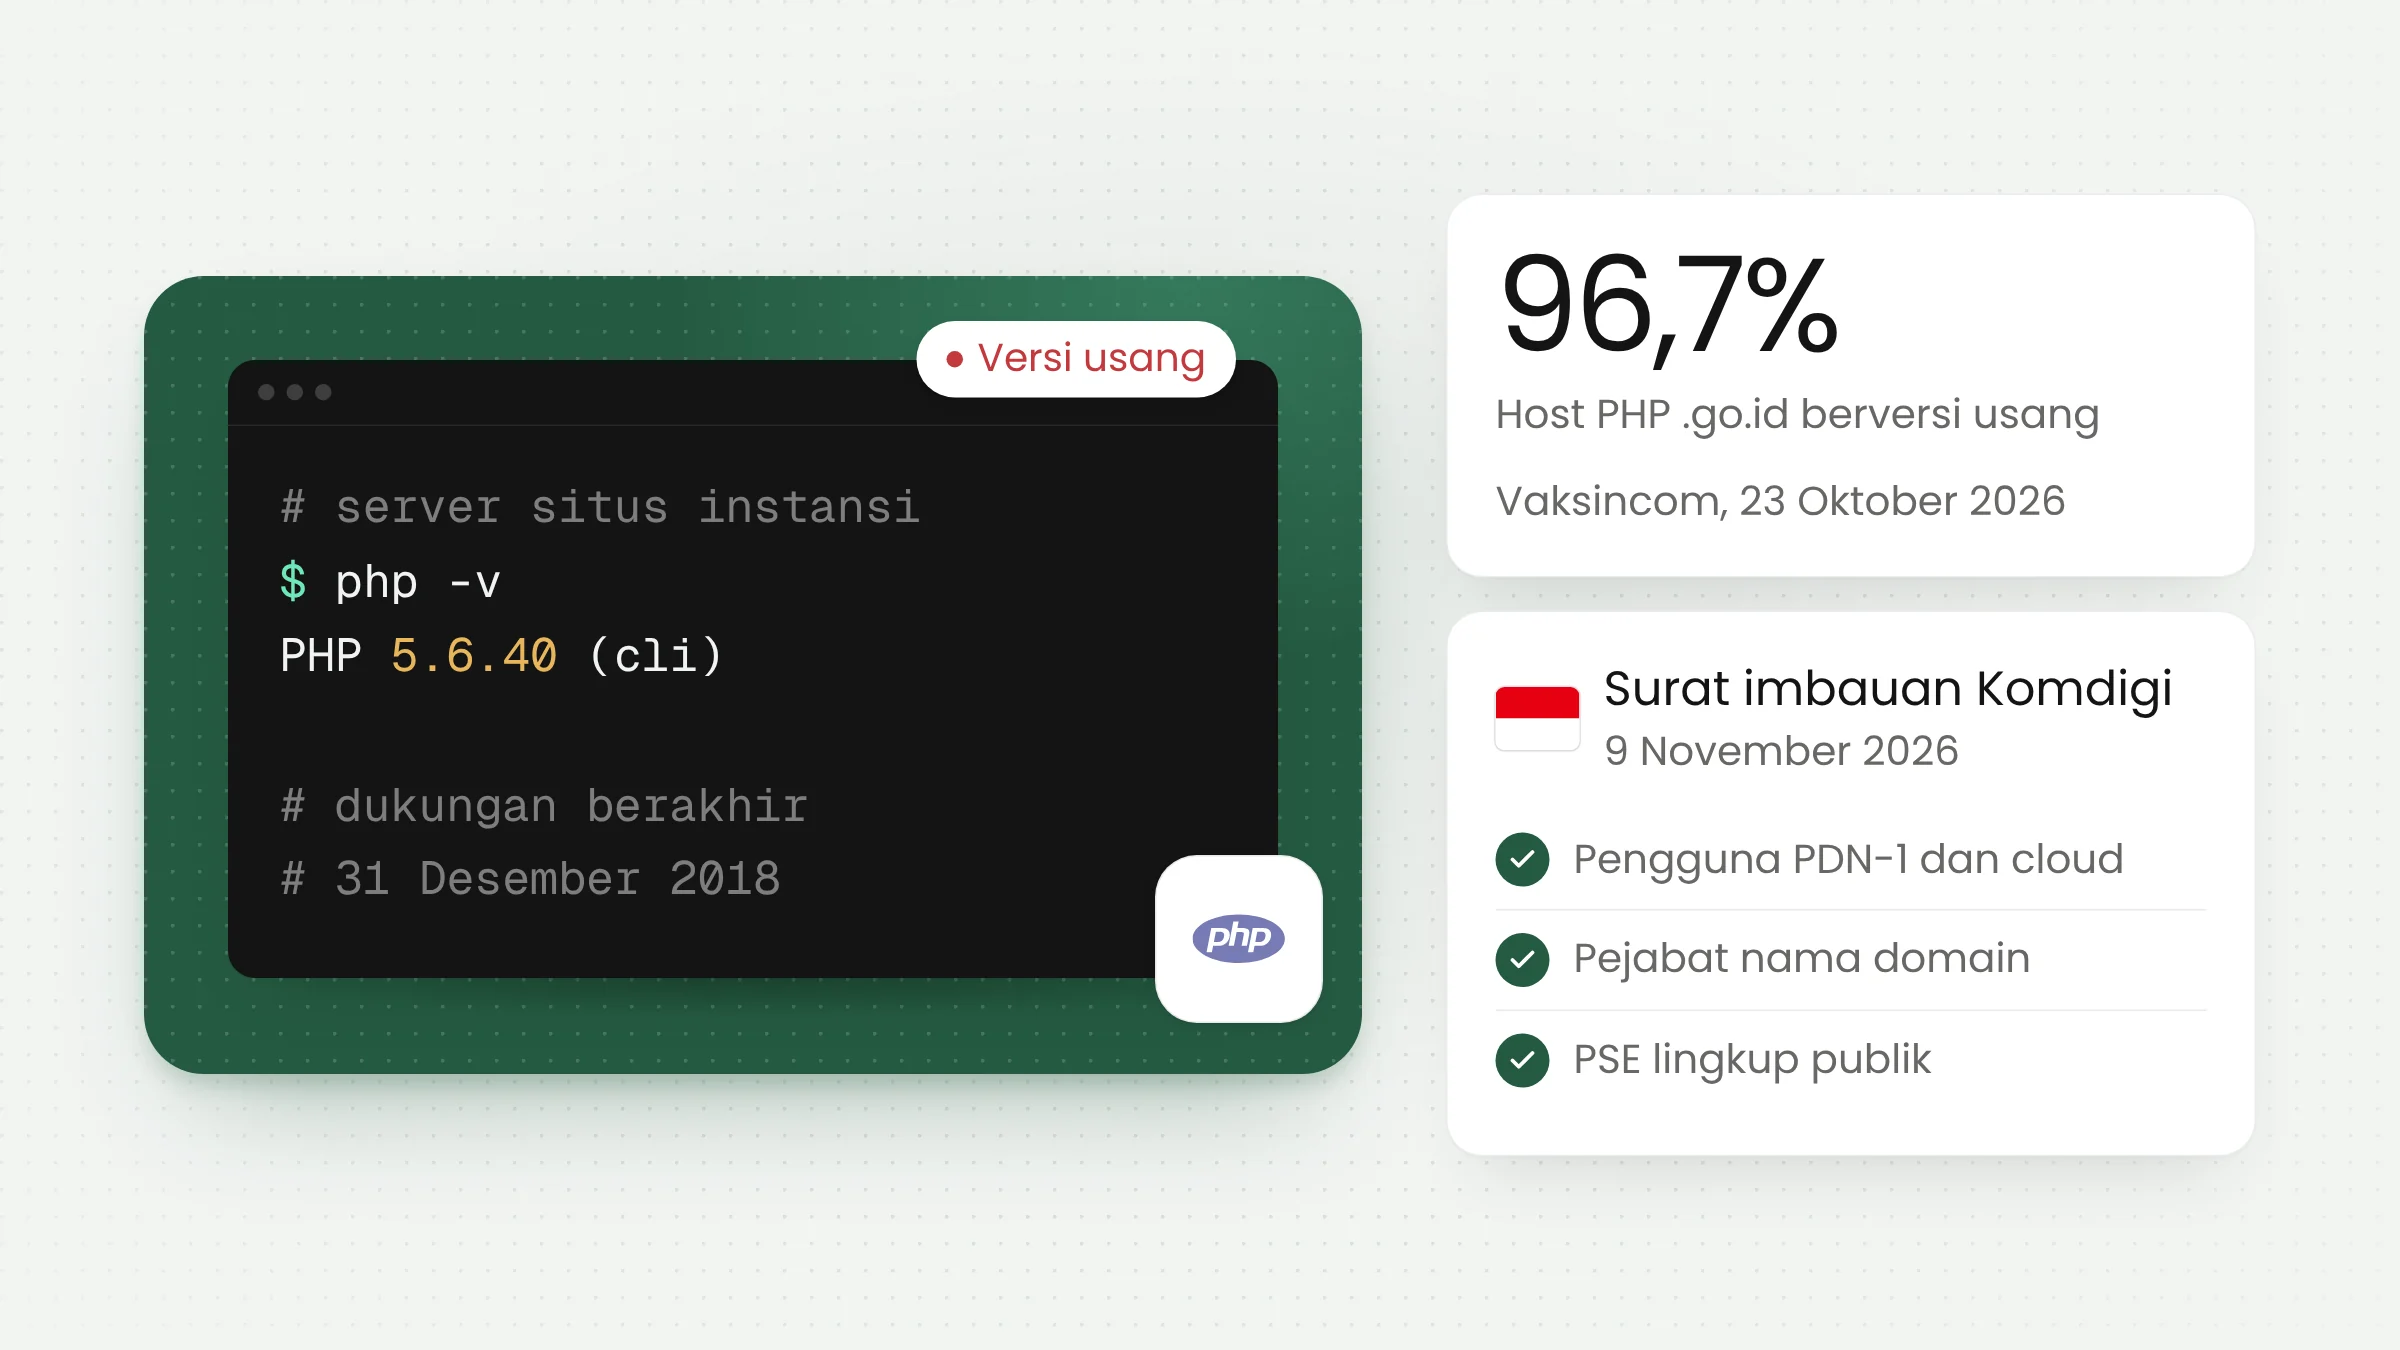
Kementerian Komunikasi dan Digital (Komdigi) menerbitkan tiga surat imbauan serangan siber kepada instansi pemerintah pada 9 November 2026. Kementerian, lembaga, pemerintah daerah, dan penyelenggara layanan publik diminta memperketat keamanan sistem. Imbauan ini datang ketika hasil pemindaian Vaksincom menunjukkan 96,7% host PHP berdomain .go.id yang versinya terbaca masih memakai versi PHP usang.
Tiga surat imbauan Komdigi untuk instansi
Surat-surat itu diterbitkan Direktorat Jenderal Teknologi Pemerintah Digital Komdigi sebagai tindak lanjut Security Advisory dari Badan Siber dan Sandi Negara (BSSN) tertanggal 8 November 2026. Menurut CNN Indonesia, ketiganya ditujukan kepada tiga kelompok penerima:
- pengguna layanan Pusat Data Nasional 1 (PDN-1) dan Government Cloud;
- pejabat pengelola nama domain di kementerian, lembaga, dan pemerintah daerah;
- seluruh penyelenggara sistem elektronik (PSE) lingkup publik.
Isi imbauannya mencakup penguatan pengamanan sistem, peningkatan pemantauan aktivitas jaringan, pemeriksaan kerentanan, dan kesiapan koordinasi saat terjadi insiden. Penyelenggara sistem juga diminta memastikan tim respons insiden siap, memperkuat autentikasi akun administrator, memperbarui perangkat lunak, meningkatkan perlindungan dari serangan DDoS, dan memastikan cadangan data serta mekanisme pemulihan layanan berfungsi.
Jenis ancaman yang disebut dalam siaran pers Komdigi meliputi serangan DDoS (membanjiri server dengan trafik sampai layanan lumpuh), perusakan tampilan situs (defacement), eksploitasi celah keamanan, pembajakan DNS, serta phishing dan penyebaran informasi palsu.
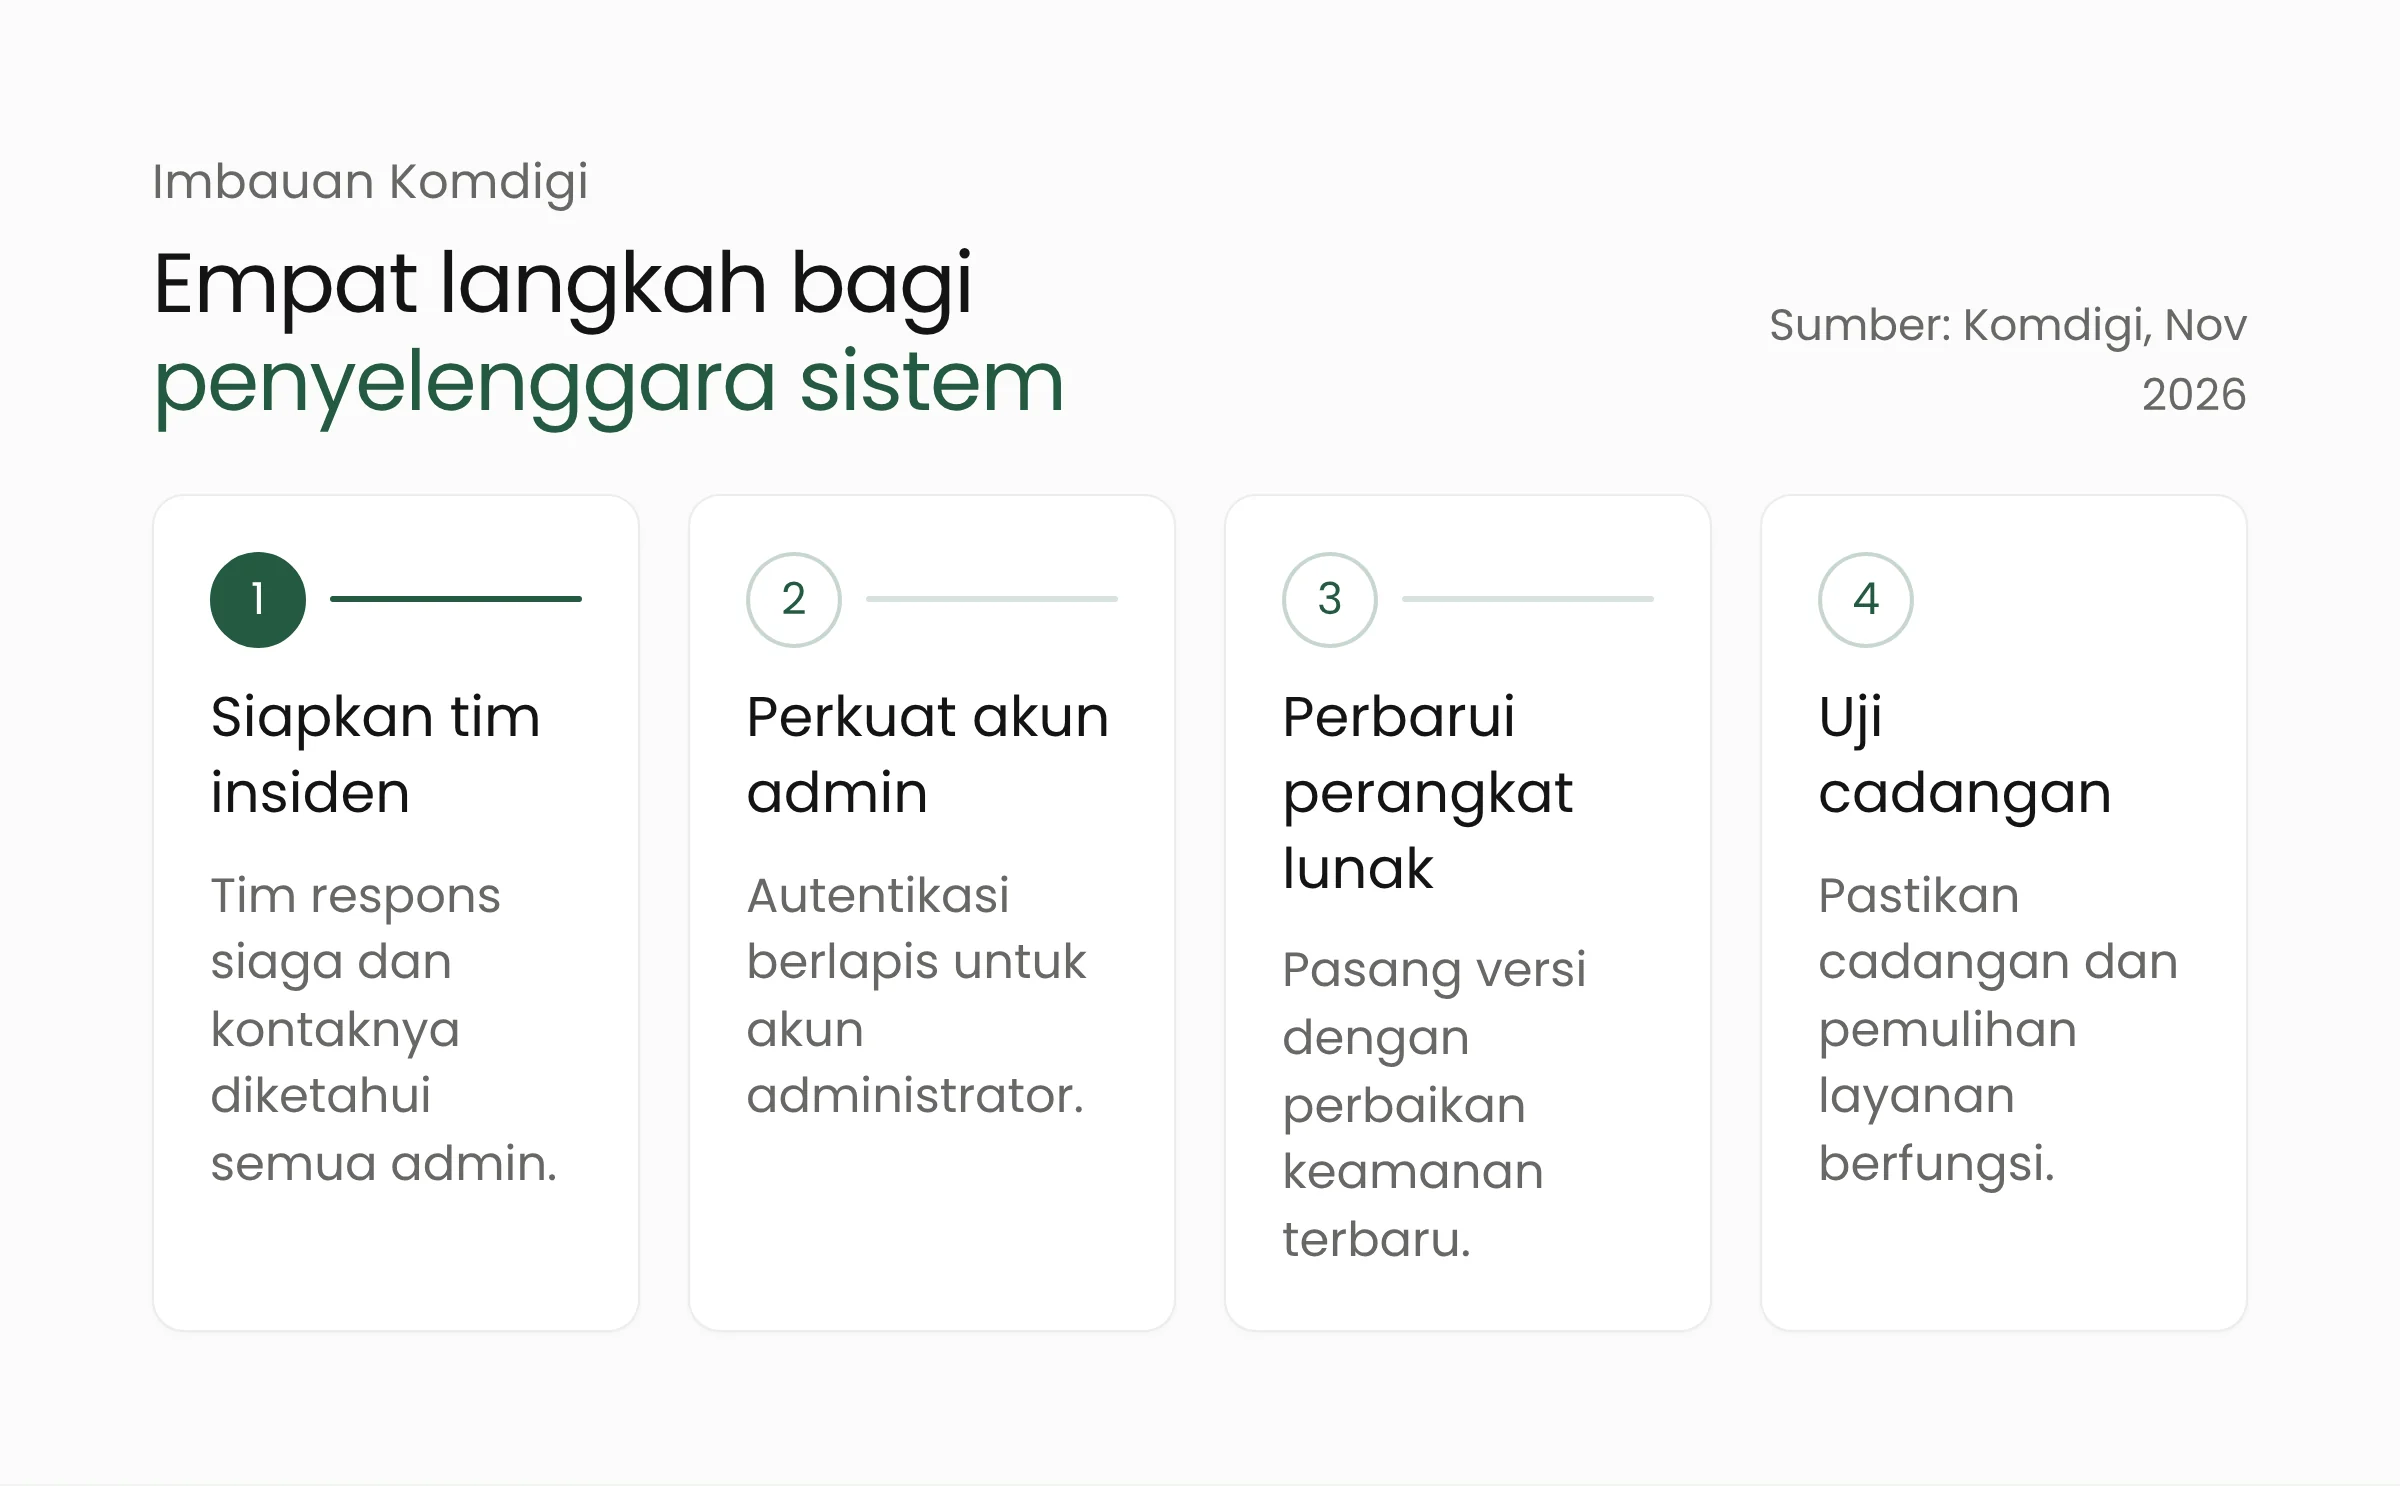
Ancaman yang belum terverifikasi
Imbauan ini bersifat antisipasi. Ancaman serangan beredar di media sosial dan dikaitkan dengan penolakan terhadap Sistem Pemungutan Pajak atas Transaksi Digital Luar Negeri (SPP-TDLN). SPP-TDLN adalah sistem pemungutan PPN atas layanan digital dari luar negeri melalui bank dan fintech yang memproses pembayarannya. BSSN, melalui Gov-CSIRT Indonesia, menyatakan keaslian ancaman dan kemampuan pihak yang mengancam belum terverifikasi.
Direktur Strategi dan Kebijakan Teknologi Pemerintah Digital Komdigi, Aries Kusdaryono, tetap meminta instansi bersiap. “Kita tidak boleh mengabaikan potensi risiko ancaman serangan tersebut,” ujarnya seperti dikutip CNN Indonesia. Wakil Menteri Komunikasi dan Digital Nezar Patria, menurut Katadata, menyebut Komdigi masih menunggu arahan lanjutan dari BSSN. Ia juga menilai serangan yang memakai agen AI sebagai model baru yang memerlukan manajemen risiko tersendiri, misalnya pengujian di lingkungan terisolasi (sandbox).
Angka percobaan serangan yang beredar sebaiknya dibaca dengan hati-hati. CNN Indonesia mengutip peta ancaman Fortinet yang mencatat sekitar 1,6 juta serangan terblokir dalam 24 jam hingga 9 November pukul 08.41 WIB, sekitar 121 ribu di antaranya mengarah ke sektor pemerintahan. Katadata, dengan data per 10 November pukul 07.30 WIB, menyebut sekitar 2,2 juta percobaan. Angka ini menggambarkan aktivitas yang terdeteksi perangkat keamanan, sehingga lebih tepat dibaca sebagai tanda bahwa pemindaian otomatis sedang ramai. Gelombang yang sama sebelumnya membuat OJK meminta bank siaga, seperti dibahas dalam artikel serangan siber sektor keuangan.
Temuan Vaksincom tentang PHP di server pemerintah
Imbauan untuk “memperbarui perangkat lunak” menjadi konkret bila disandingkan dengan riset Vaksincom. Perusahaan keamanan siber itu memindai server PHP yang terhubung ke internet di Indonesia per 23 Oktober 2026, dua hari setelah tim PHP merilis pembaruan untuk dua celah kritis yang dijuluki PHP2Shell. Rincian celah dan versi perbaikannya ada di artikel PHP2Shell dan versi PHP yang aman.
Menurut laporan CNN Indonesia, Vaksincom mendeteksi 89.193 host aktif dengan 99.896 temuan versi PHP. Sebanyak 69,6% temuan itu adalah versi yang sudah habis masa dukungannya (end of life atau EOL), artinya tidak lagi menerima pembaruan keamanan dari proyek PHP. Hanya 226 temuan, sekitar 0,2%, yang sudah memakai versi dengan perbaikan terbaru.
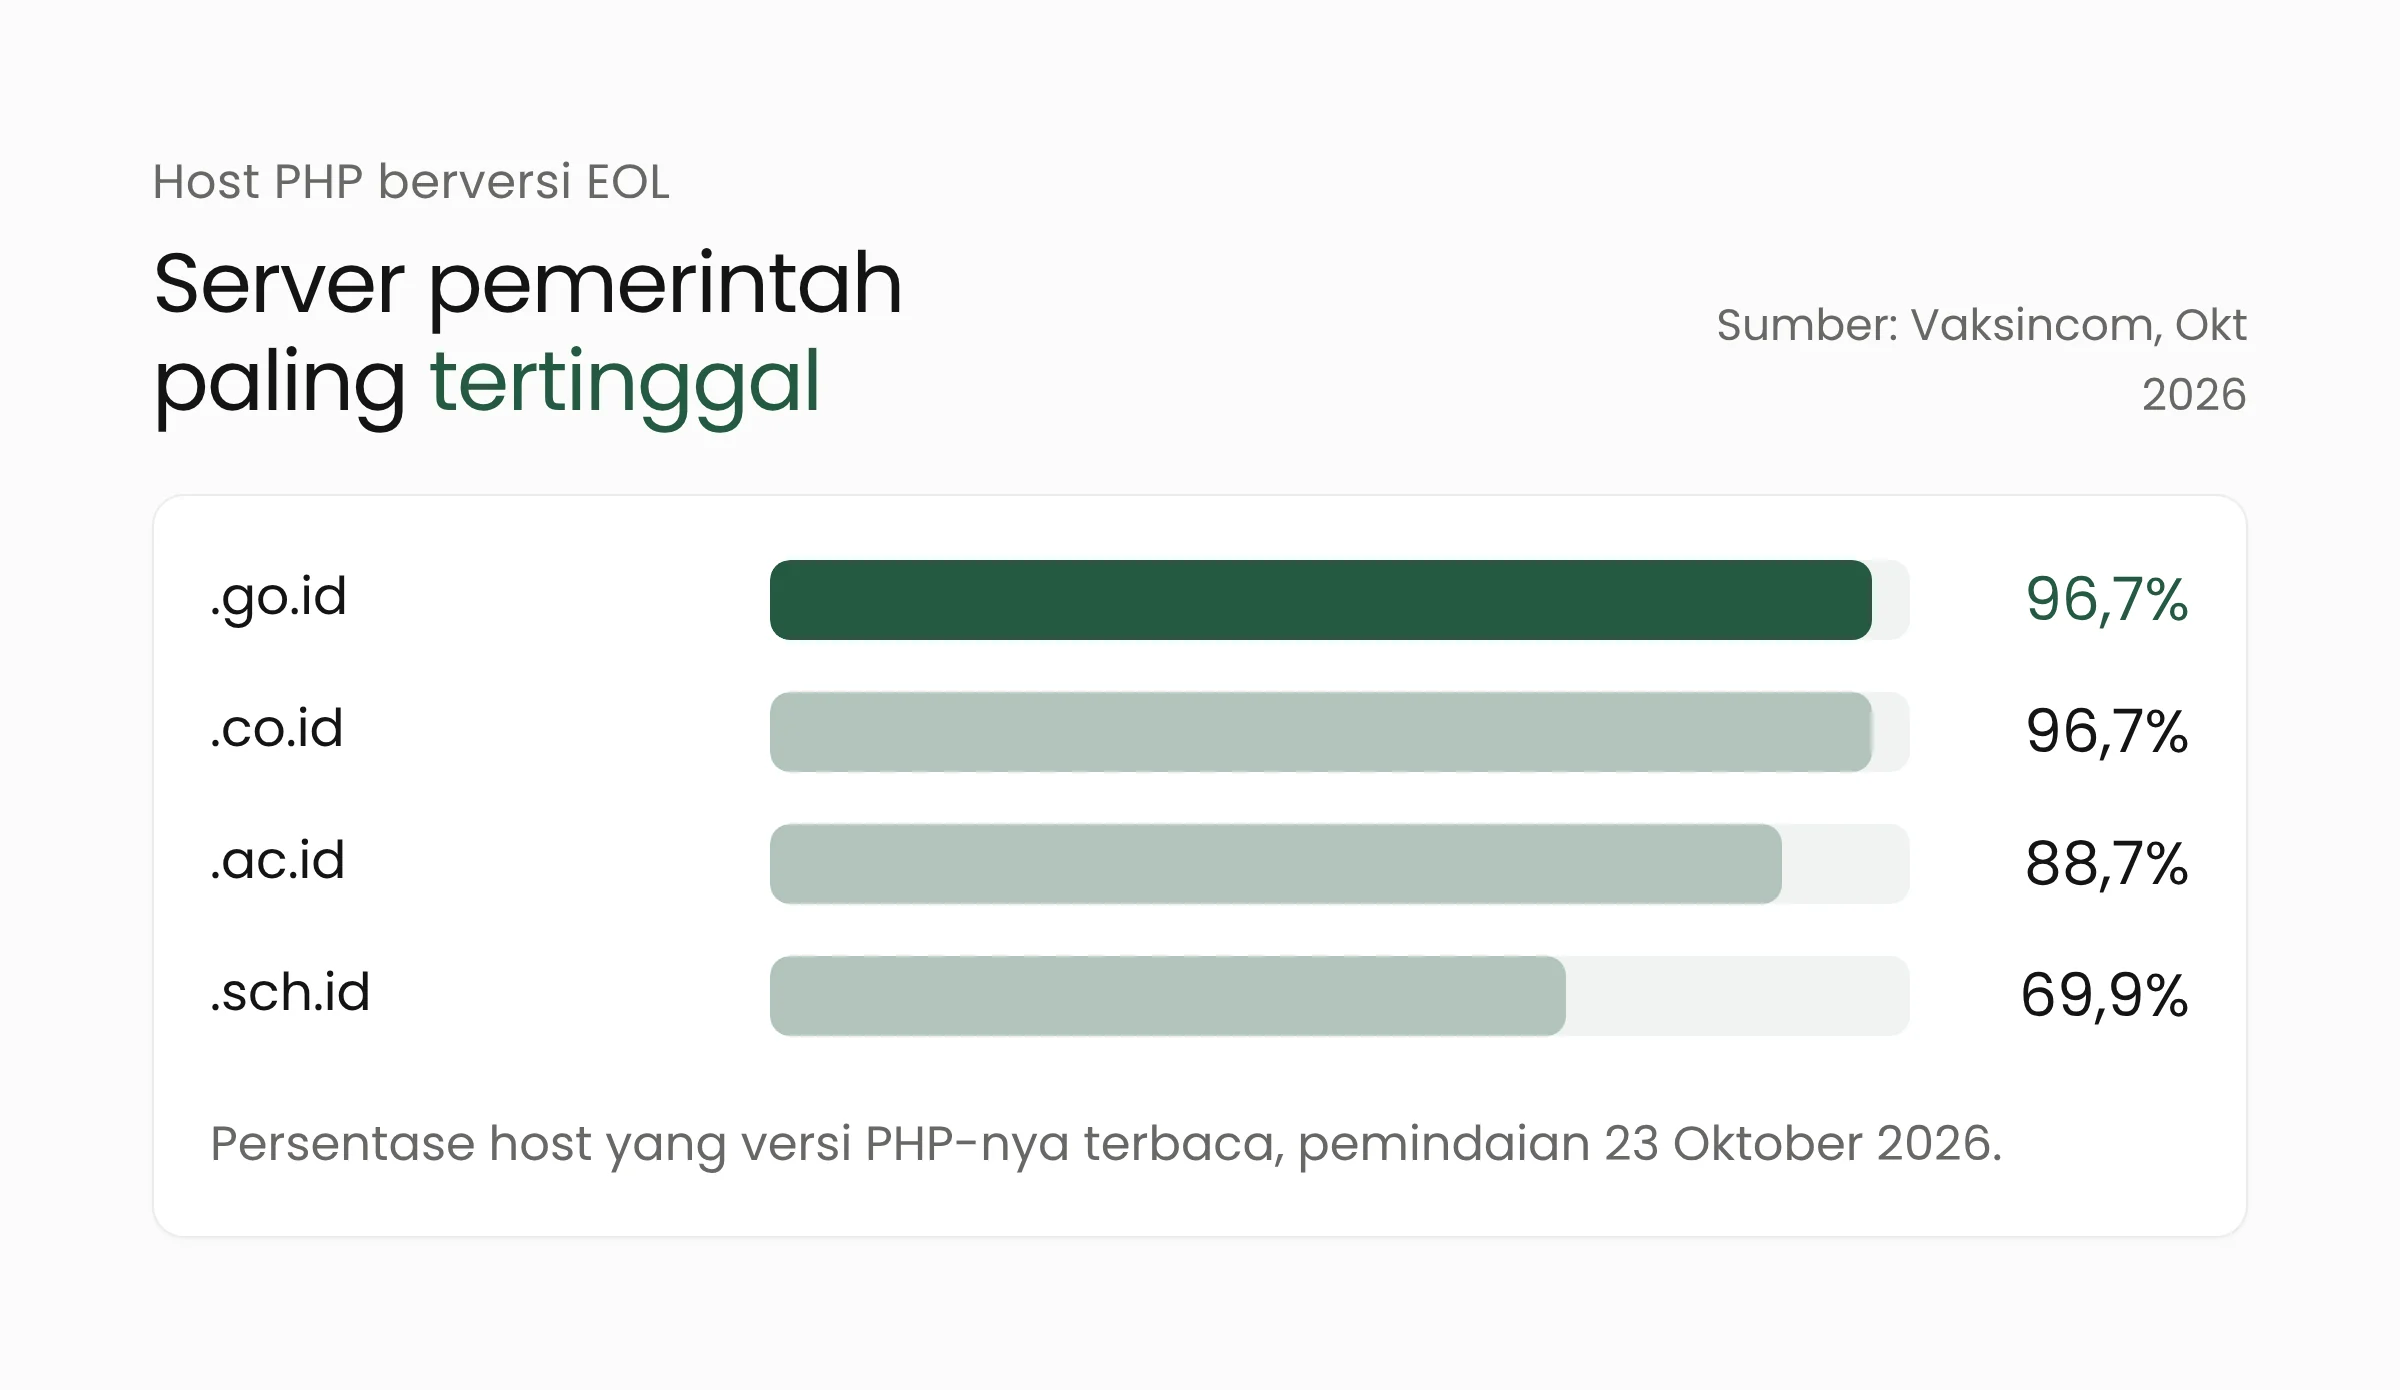
Kondisi paling berat ada di domain pemerintah. Dari 1.677 host .go.id yang versi PHP-nya terbaca, 1.621 host atau 96,7% memakai versi EOL. Proporsi yang sama tercatat di domain perusahaan .co.id, sedangkan kampus (.ac.id) berada di 88,7% dan sekolah (.sch.id) di 69,9%.
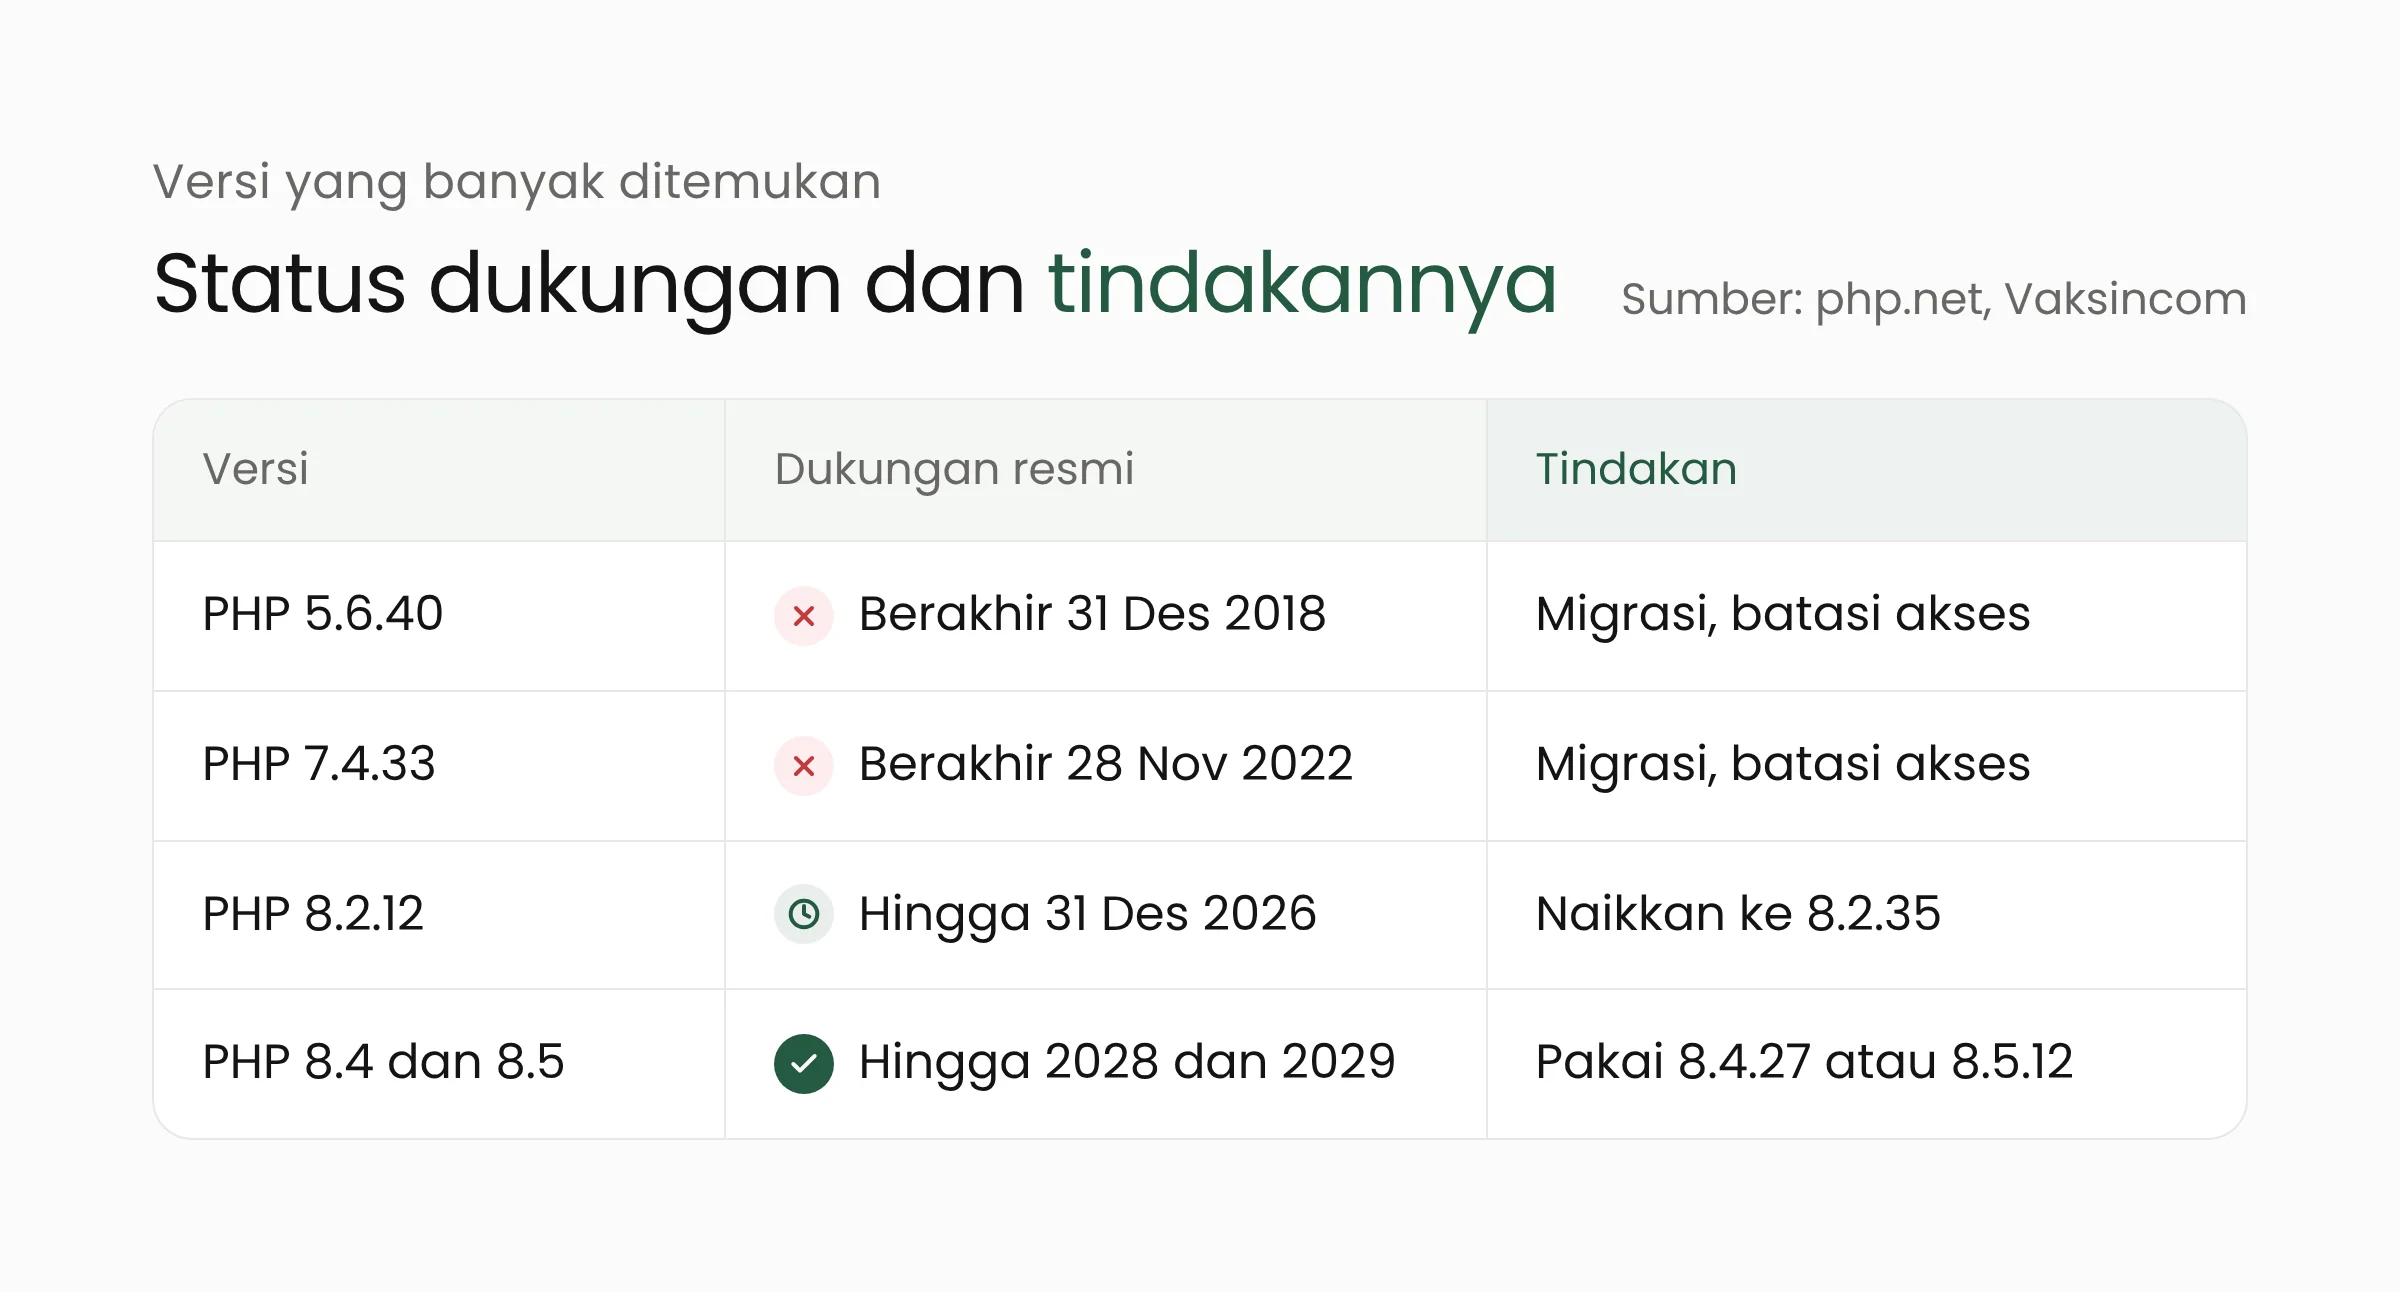
Versi yang paling banyak dipakai di domain .go.id dan .co.id adalah PHP 5.6.40. Menurut halaman versi EOL di php.net, cabang 5.6 berhenti didukung pada 31 Desember 2018. Versi lain yang sering muncul adalah PHP 7.4.33, yang cabangnya berakhir pada 28 November 2022, serta PHP 8.2.12. Cabang 8.2 sendiri masih menerima perbaikan keamanan hingga 31 Desember 2026, tetapi versi 8.2.12 perlu dinaikkan ke 8.2.35.
Pakar keamanan Vaksincom Alfons Tanujaya, seperti dikutip Liputan6, menilai masalah utamanya adalah ketergantungan pada sistem lama. Aplikasi yang ditulis untuk PHP 5 sering harus diubah kodenya agar dapat berjalan di PHP 8. Banyaknya temuan PHP 8.2.12 juga mengindikasikan server publik yang dipasang dengan paket instalasi instan seperti XAMPP, yang dirancang untuk pengujian di komputer pengembang.
Batasan hasil pemindaian
Vaksincom mengingatkan bahwa datanya berasal dari pemindaian server yang terbuka ke internet. Server yang memakai PHP EOL tidak otomatis sudah diretas. Sebagian distribusi Linux juga menambal celah tanpa mengubah nomor versi, sehingga jumlah server yang sebenarnya terlindungi dapat lebih tinggi dari hasil deteksi. Sebaliknya, server internal yang tidak terjangkau pemindaian tetap perlu diperiksa sendiri.
Apa artinya bagi instansi pemerintah?
Bagi dinas dan lembaga, imbauan Komdigi dan temuan Vaksincom mengarah ke pekerjaan yang sama: mengetahui apa yang sedang berjalan di server sendiri, lalu menutup celah yang paling mudah dimanfaatkan. Langkah berikut dapat dimulai pekan ini.
- Susun daftar situs dan aplikasi. Catat semua subdomain instansi, termasuk situs lama seperti portal acara atau aplikasi pendaftaran yang sudah jarang dibuka. Situs yang terlupakan biasanya juga yang paling jarang diperbarui.
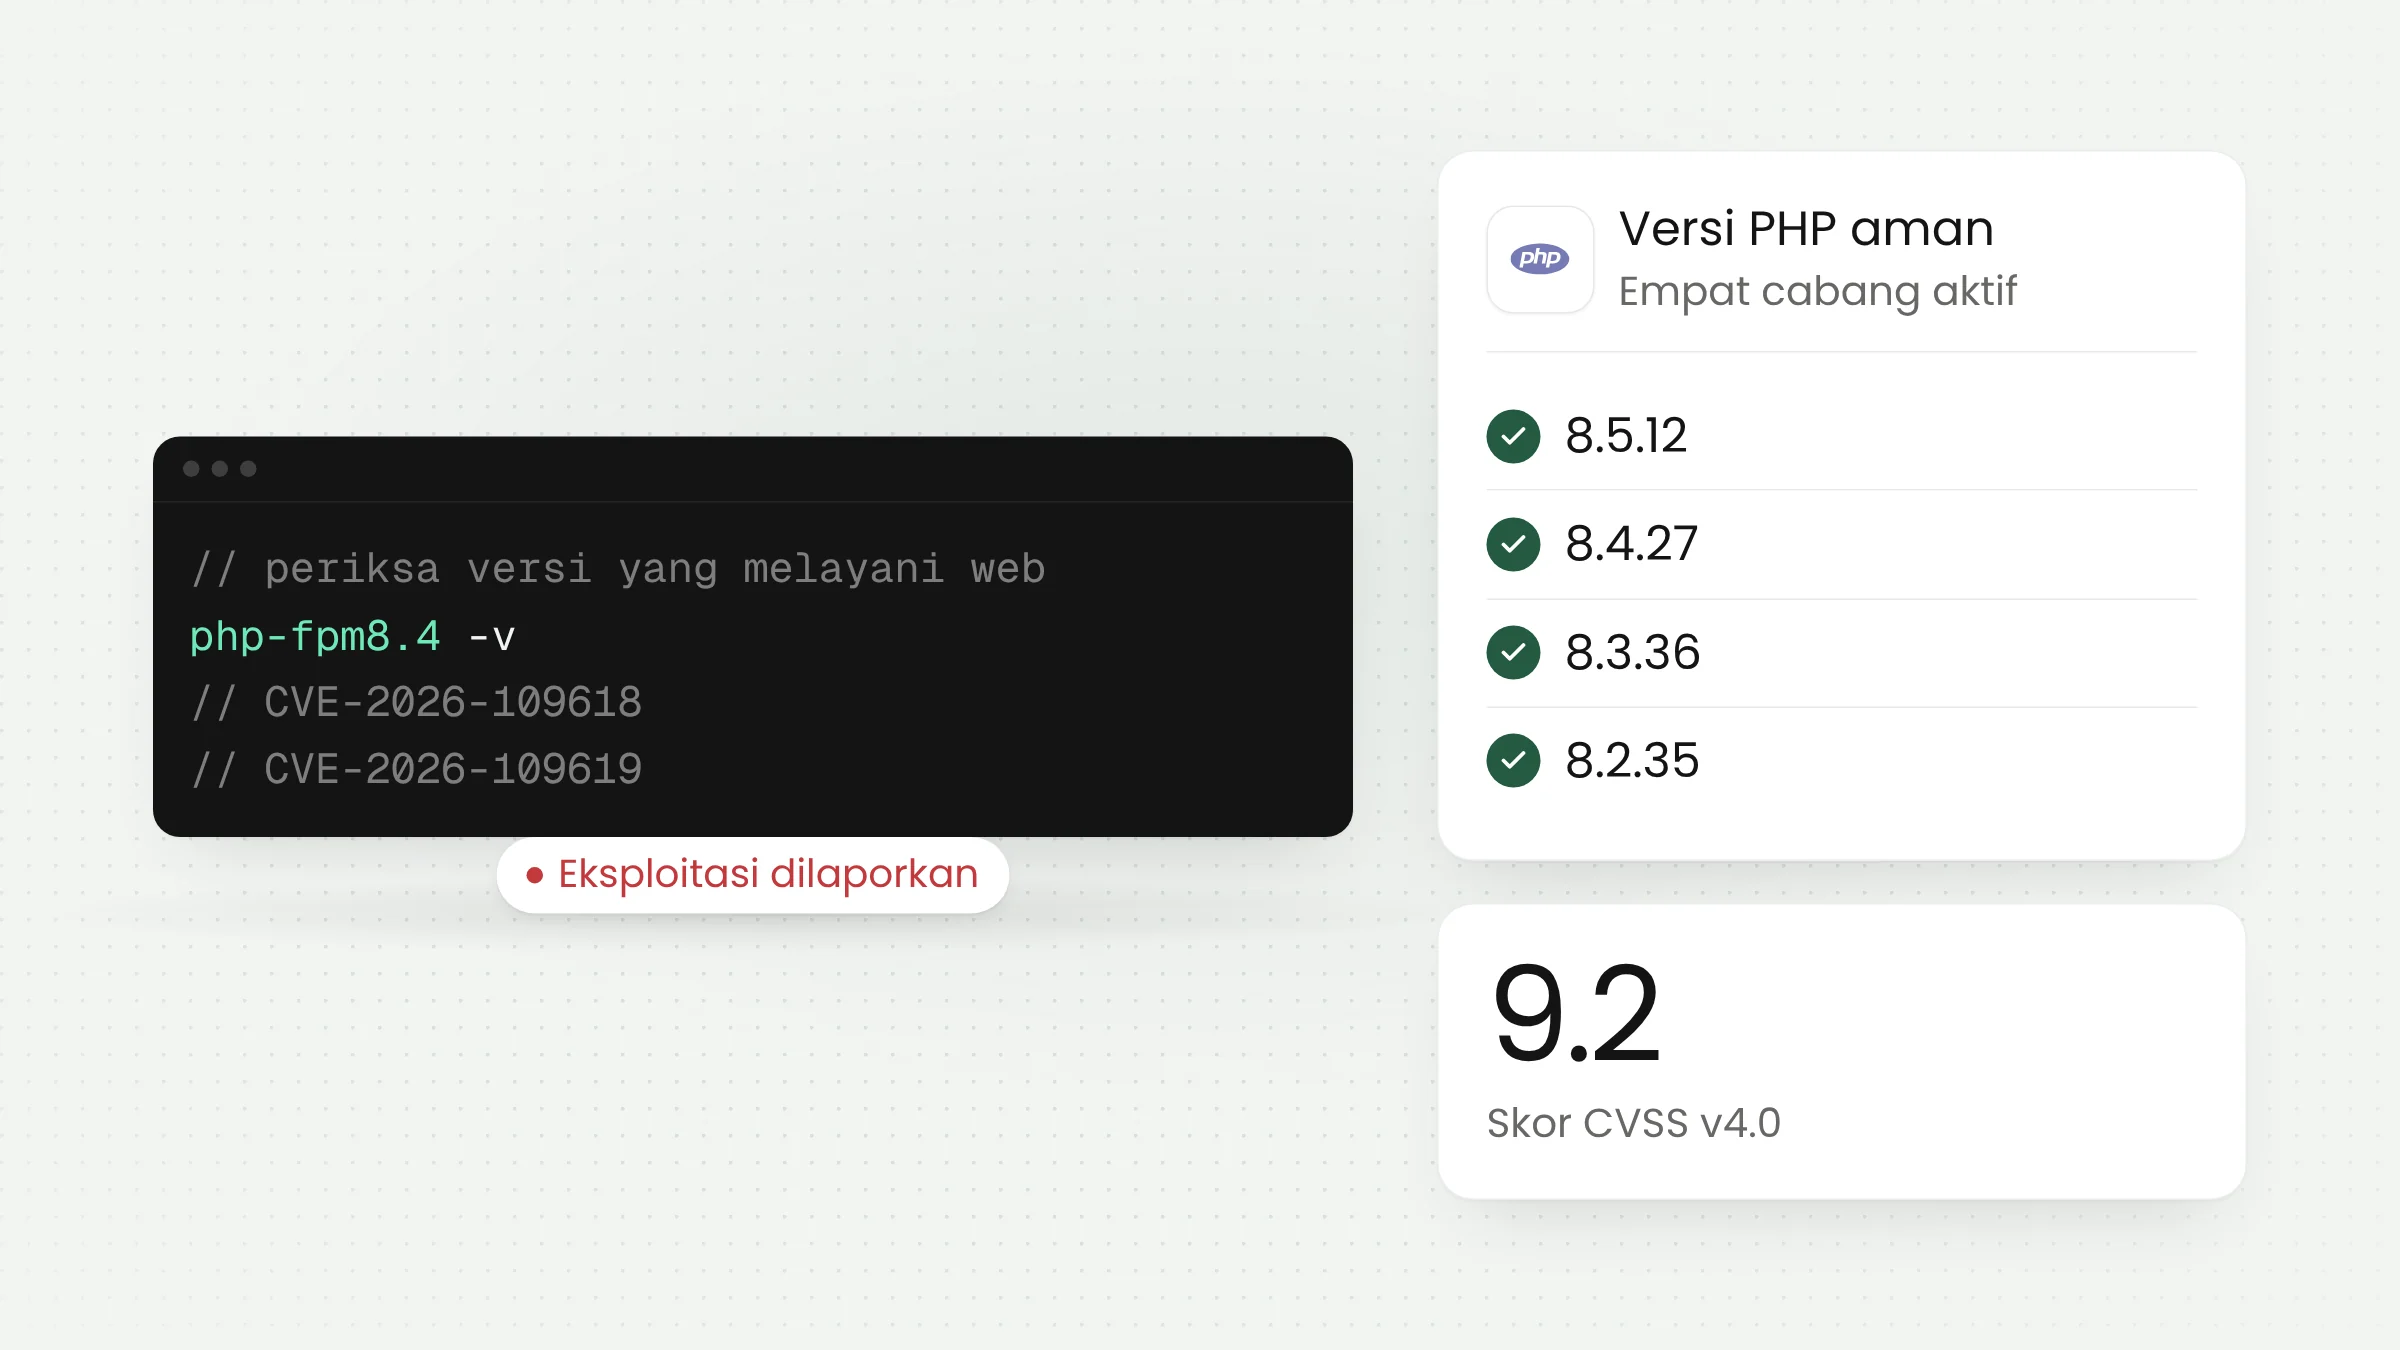
- Periksa versi PHP yang benar-benar melayani web. Versi di baris perintah dapat berbeda dari versi PHP-FPM atau modul Apache. Bandingkan hasilnya dengan tabel dukungan di php.net.
- Perbarui cabang yang masih didukung. Server dengan PHP 8.2 sampai 8.5 dapat langsung dinaikkan ke 8.2.35, 8.3.36, 8.4.27, atau 8.5.12. Ingat bahwa PHP 8.2 berhenti didukung pada akhir Desember 2026.
- Lindungi sistem yang belum dapat dimigrasi. Untuk aplikasi PHP 5 atau 7 yang masih dipakai, Vaksincom menyarankan membatasi akses publik lewat firewall aplikasi web (WAF) atau VPN, memakai tambalan dari distribusi Linux, dan mengatur
expose_php = Offdi php.ini agar versi tidak mudah dipindai. - Siapkan jalur pelaporan. Instansi yang memakai PDN-1 atau Government Cloud dapat melapor ke PDN-CSIRT melalui csirtpdn.layanan.go.id atau [email protected]. Pastikan nomor kontak tim respons insiden internal juga diketahui semua pengelola sistem.
Migrasi aplikasi lama ke PHP 8 adalah pekerjaan proyek, karena kode, pustaka, dan pengujian perlu disesuaikan. Instansi dapat memulainya dari layanan yang paling banyak diakses warga, seperti perizinan atau pengaduan, lalu menjadwalkan sisanya dalam anggaran berikutnya. Panduan penataan aplikasi layanan publik dapat dilihat di halaman solusi pemerintahan digital.
Pengelola nama domain juga perlu memeriksa akses ke panel pengelolaan DNS. Pembajakan DNS termasuk ancaman yang disebut Komdigi, dan cara paling dasar untuk mencegahnya adalah memakai kata sandi kuat, autentikasi dua faktor, serta membatasi siapa saja yang dapat mengubah rekaman domain.
Pertanyaan yang sering muncul
Apakah situs pemerintah sudah diretas dalam gelombang ini?
Sumber yang kami rujuk tidak melaporkan peretasan situs pemerintah yang terkait dengan ancaman ini. BSSN menyatakan keaslian ancaman belum terverifikasi, dan Vaksincom menegaskan bahwa server berversi PHP usang belum tentu sudah dibobol. Imbauan Komdigi bertujuan mencegah, bukan menanggapi insiden yang sudah terjadi.
Bagaimana mengetahui versi PHP yang dipakai situs instansi?
Cara paling akurat adalah memeriksa langsung di server, misalnya lewat perintah versi PHP-FPM atau halaman phpinfo() yang hanya dibuka sementara oleh admin. Situs yang menumpang di hosting atau dikelola vendor dapat ditanyakan kepada penyedianya, lengkap dengan jadwal pembaruan dan versi lain yang masih aktif di akun tersebut.
Apa yang perlu diwaspadai warga?
Komdigi meminta masyarakat berhati-hati terhadap email, pesan, dan tautan yang mengatasnamakan instansi pemerintah, terutama yang menyinggung isu pajak digital. Jangan membagikan kata sandi atau data pribadi lewat saluran yang belum jelas keasliannya, dan akses layanan pemerintah hanya melalui alamat situs resmi.
Penutup
Imbauan Komdigi memberi instansi alasan yang jelas untuk memeriksa ulang server, akun admin, dan cadangan data dalam waktu dekat. Temuan Vaksincom menunjukkan titik awal yang paling nyata, yaitu aplikasi PHP lama yang masih melayani warga setiap hari. Jika instansi Anda memerlukan pendamping untuk audit atau migrasi aplikasi, tim keamanan siber Merakit siap berdiskusi.
Sumber
- Jutaan Serangan Siber Ancam RI, Komdigi Imbau Perkuat Keamanan Digital, CNN Indonesia, 10 November 2026
- Komdigi Minta Instansi Pemerintah Waspada Ancaman Serangan Hacker, Katadata, 10 November 2026
- Komdigi Terbitkan Tiga Surat Imbauan Antisipasi Serangan Hacker ke Pemerintah, Katadata, 10 November 2026
- Siaran Pers Kemkomdigi Waspadai Ancaman Serangan Siber, Headline.co.id, 10 November 2026
- Riset: PHP Lawas Ancam Keamanan Situs Pemerintah dan Korporasi RI, CNN Indonesia, 26 Oktober 2026
- 69 Persen Server di Indonesia Terancam Diretas Akibat Celah PHP, Liputan6, 26 Oktober 2026
- Unsupported Branches dan Supported Versions, php.net, diakses 10 November 2026