Blog Keamanan Siber
Serangan Siber Sektor Keuangan, Bank Diminta Siaga 24 Jam
Daftar isi· 7 bagian
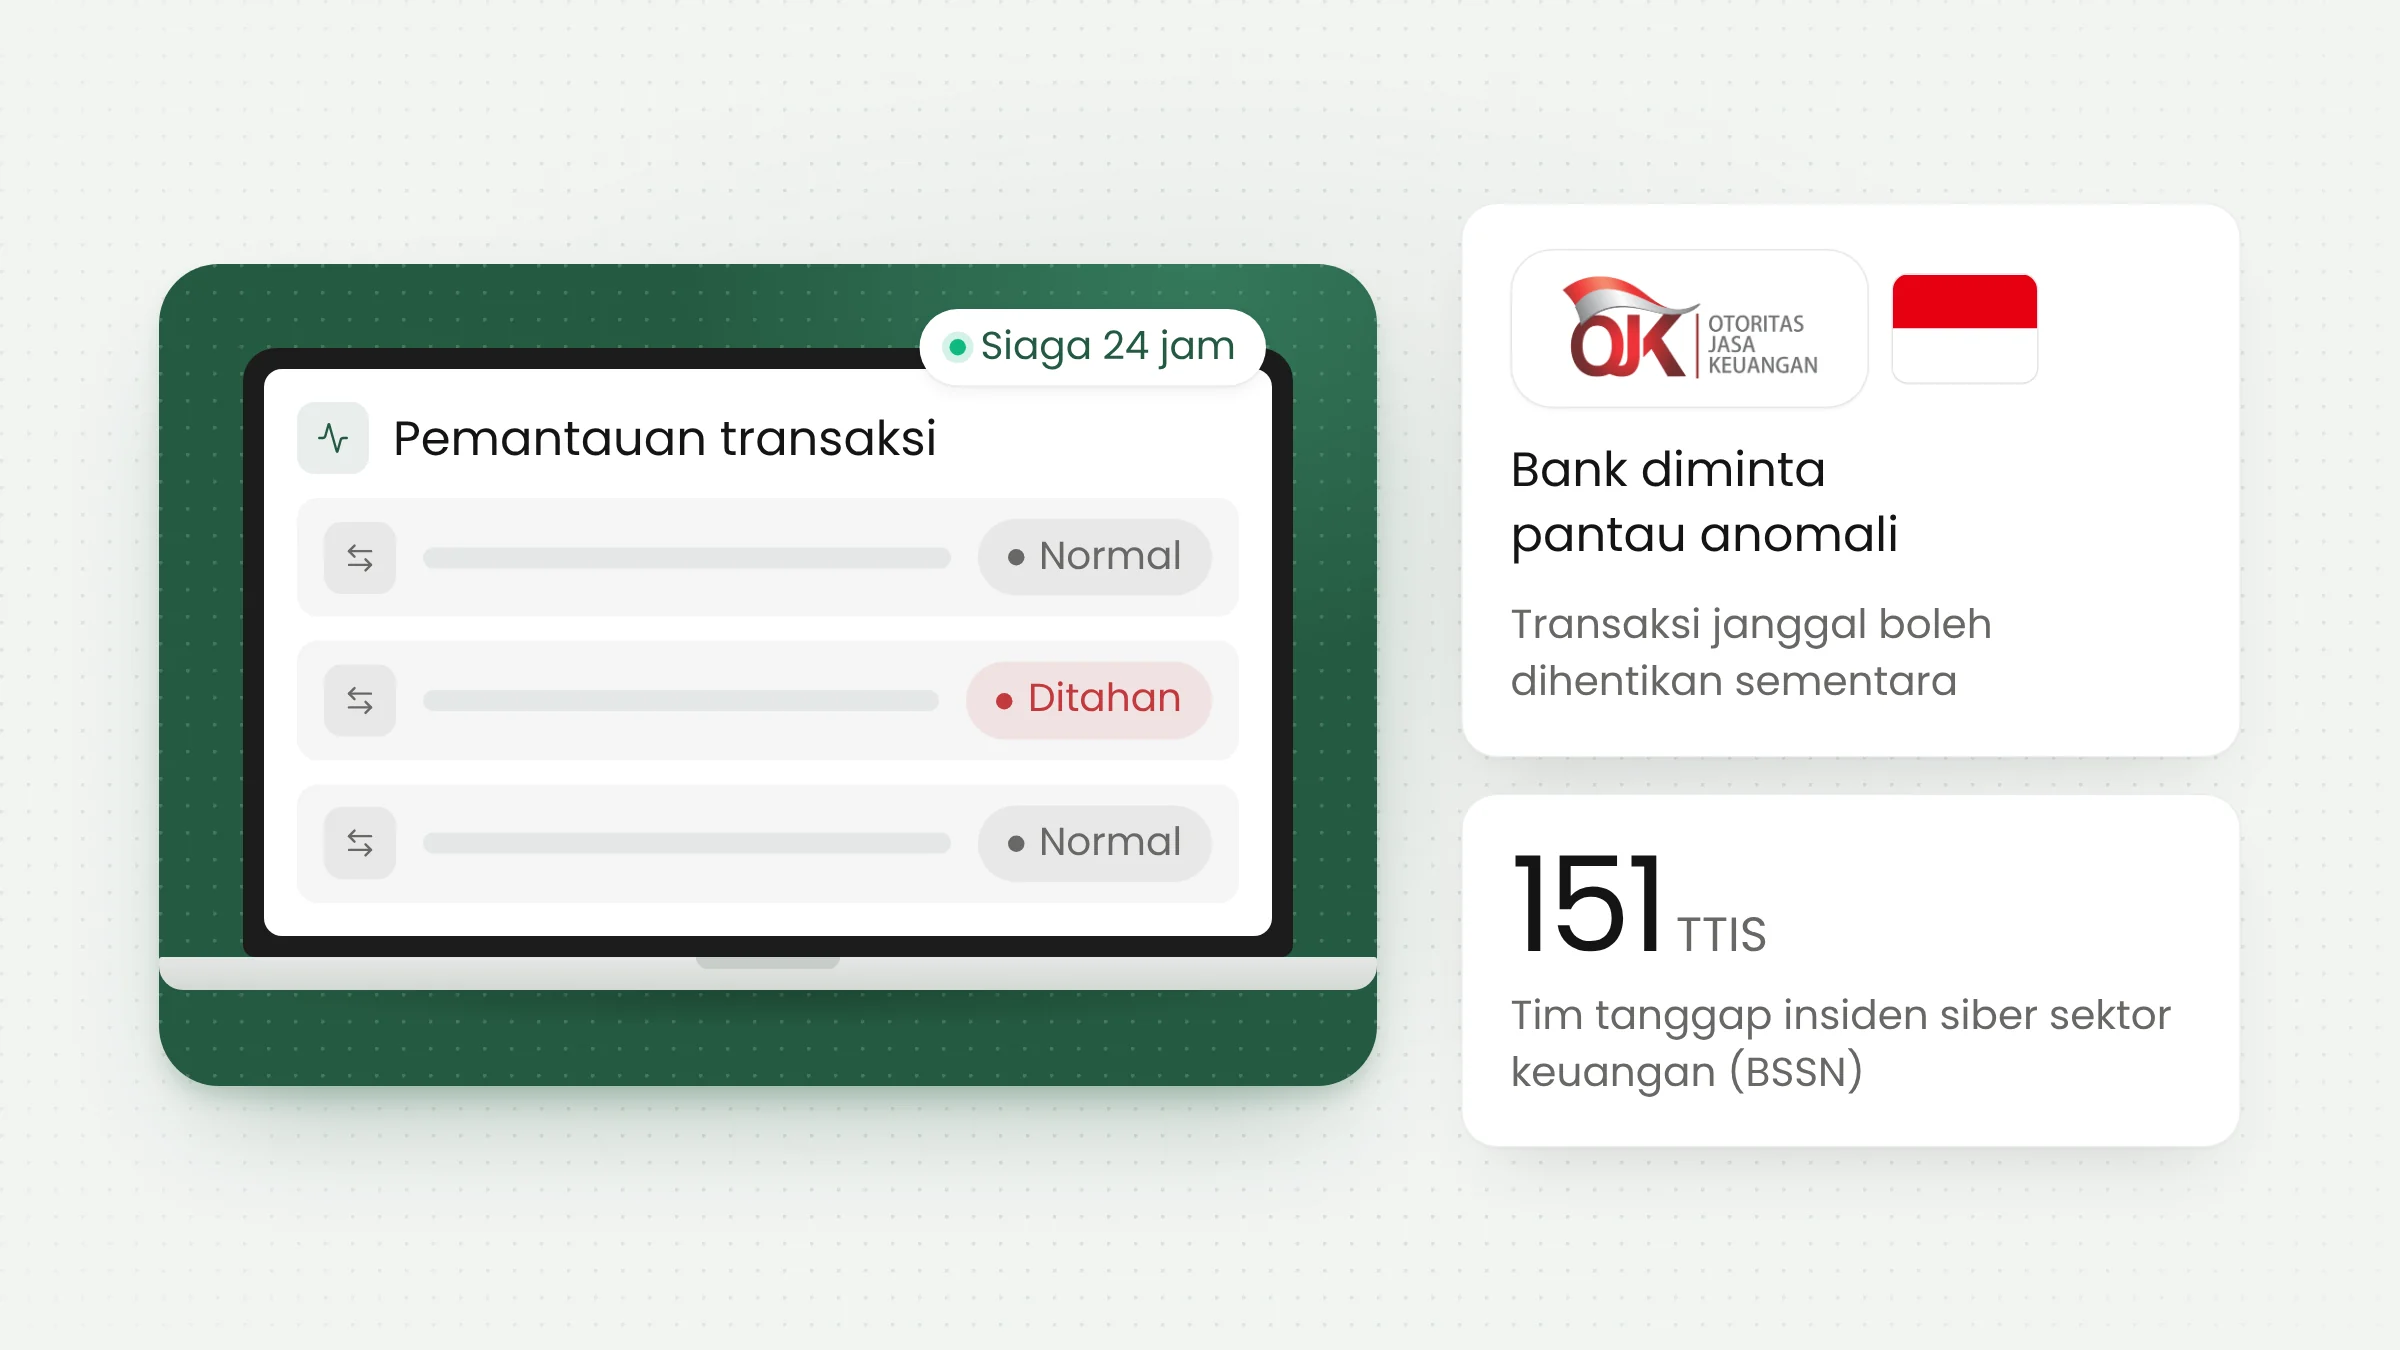
Otoritas Jasa Keuangan (OJK) meminta seluruh bank siaga 24 jam menghadapi gelombang serangan siber ke sektor keuangan. Bank diminta memantau setiap anomali dan boleh menahan transaksi janggal untuk klarifikasi. Pada 10 November 2026, BSSN menyatakan telah mengirim notifikasi ancaman ke sektor keuangan melalui tim tanggap insiden siber.
Langkah ini diambil setelah serangkaian serangan ke bank di beberapa negara dalam dua pekan terakhir. OJK menyebut kondisi perbankan nasional sejauh ini aman. Meski begitu, temuan sebuah tim respons insiden di Indonesia menunjukkan bahwa pencurian dana dari lembaga keuangan lokal sudah terjadi sejak Agustus, dengan pola yang patut diperiksa setiap bank, BPR, dan perusahaan fintech.
Langkah OJK dan BSSN pekan ini
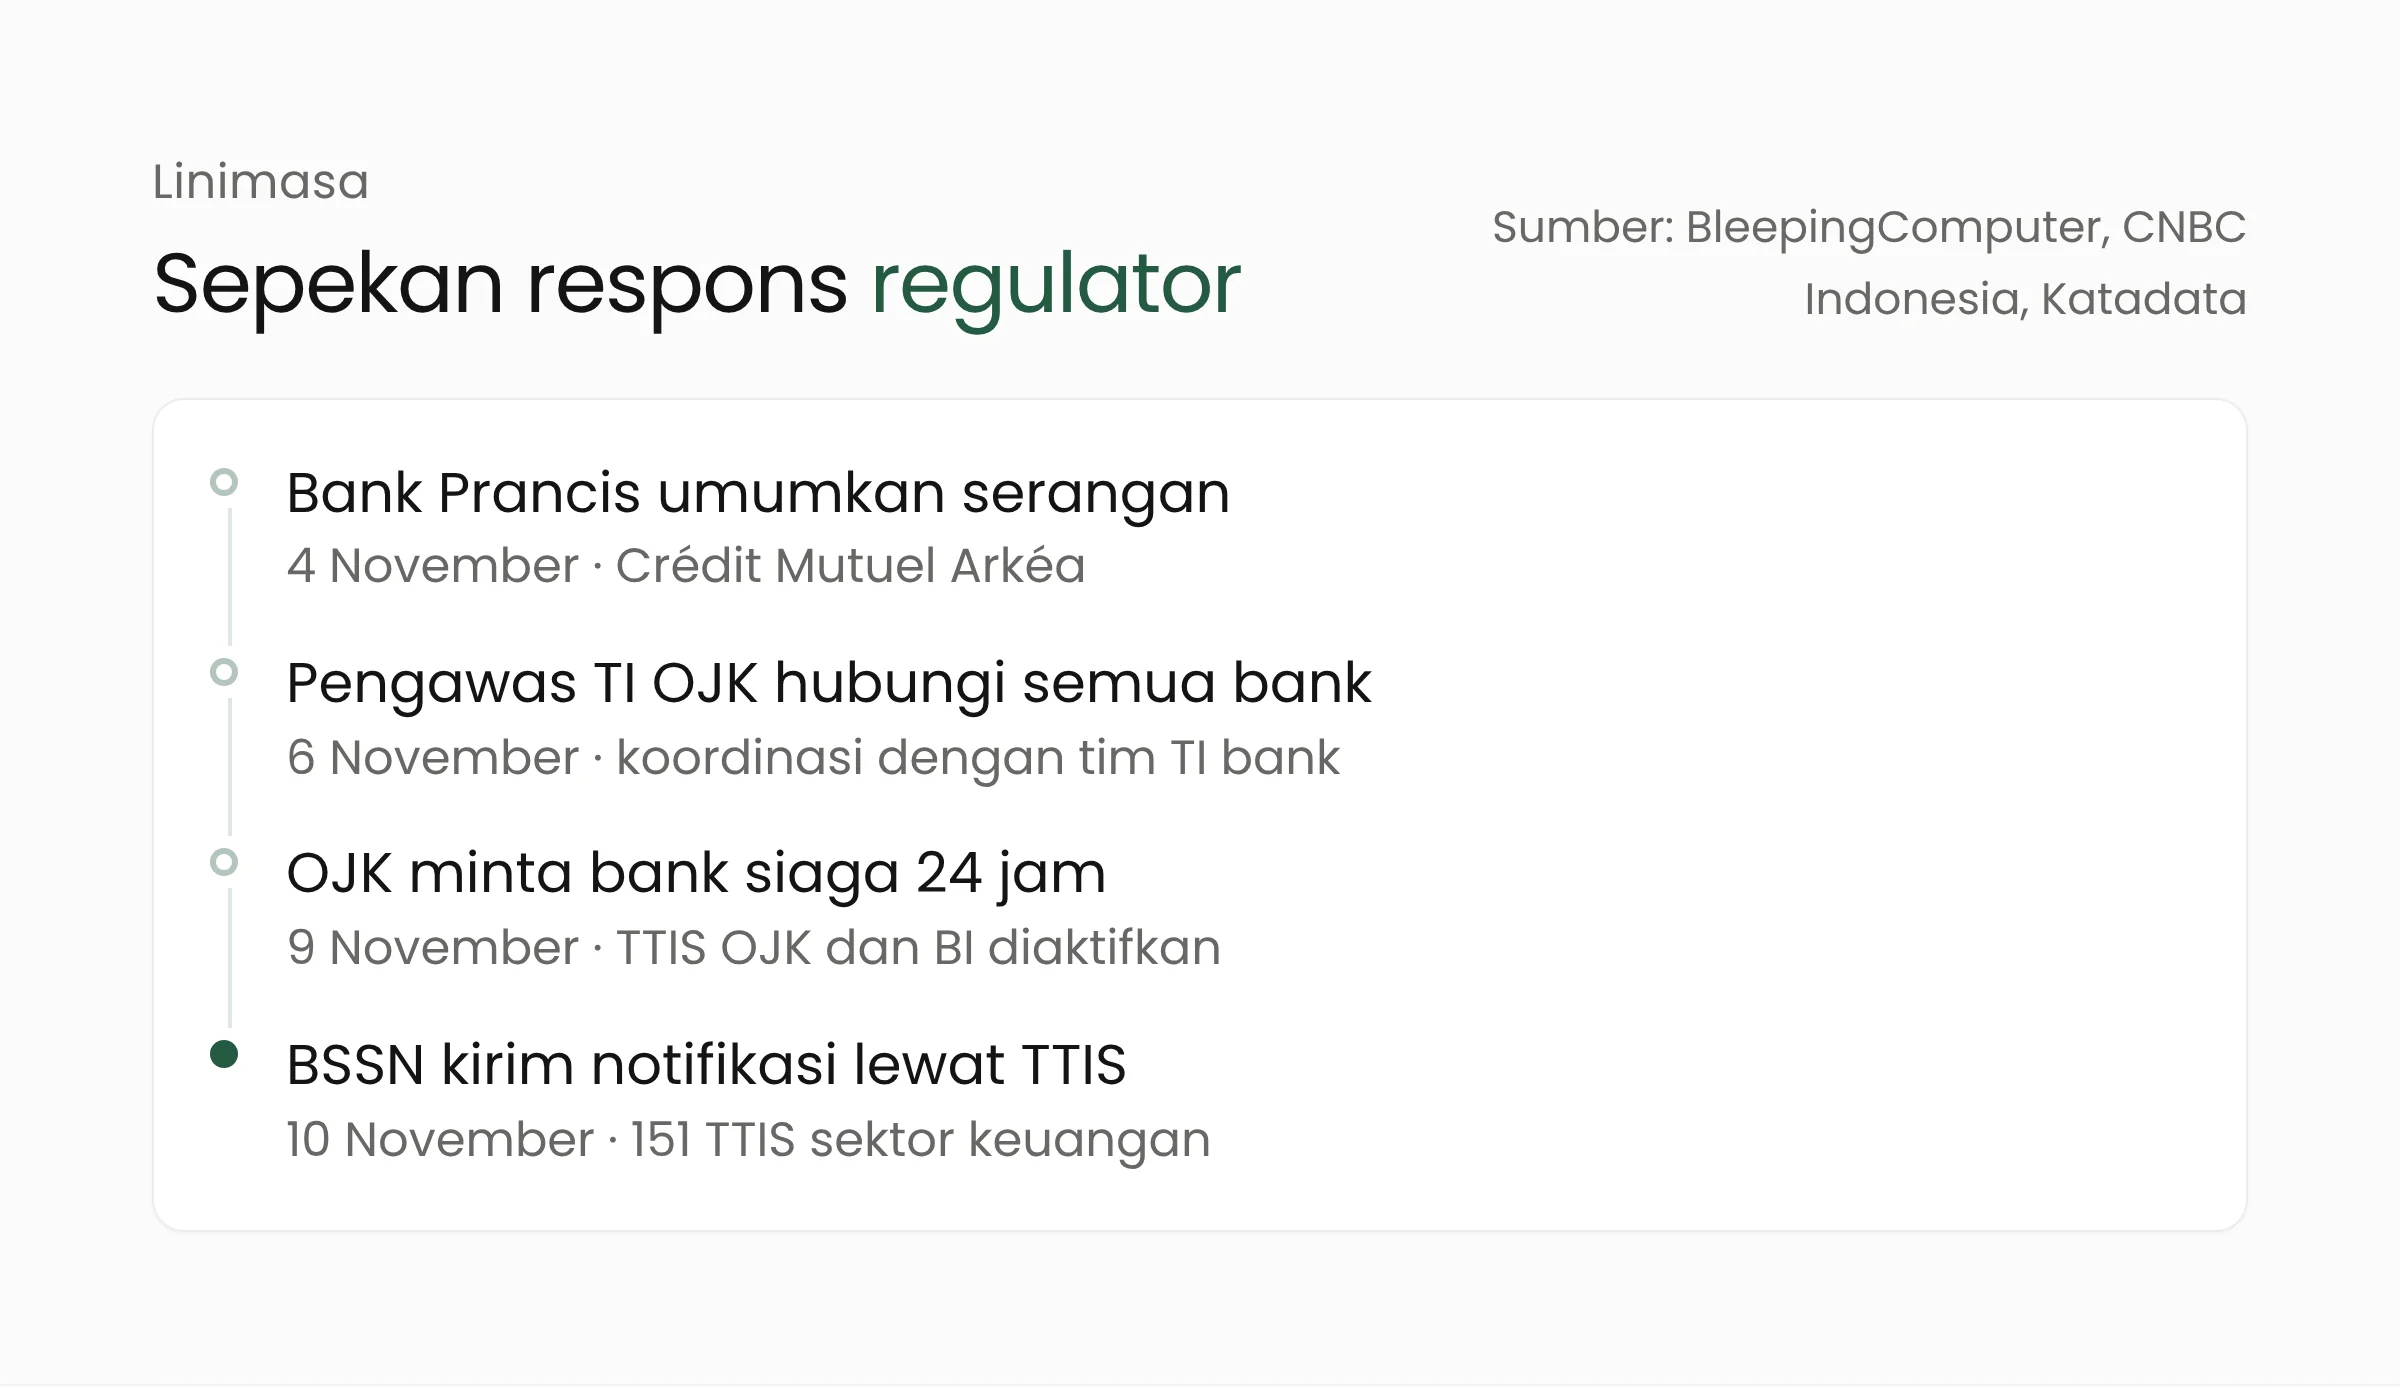
Kepala Eksekutif Pengawas Perbankan OJK Dian Ediana Rae menyampaikan bahwa pengawas TI perbankan OJK sudah berkoordinasi dengan personel TI seluruh bank sejak Jumat, 6 November 2026. Menurut CNBC Indonesia, OJK juga beberapa kali menyurati direksi bank. Surat terakhir dikirim pekan lalu dan meminta manajemen bank tetap waspada serta mengambil langkah pencegahan.
Dalam pernyataan tertulis yang dikutip Katadata, Dian mengatakan, “kita minta bank-bank betul-betul siaga 24 jam untuk memonitor setiap anomali”. Bank diminta memantau transaksi yang signifikan dan menghentikan sementara transaksi yang janggal sampai ada klarifikasi. OJK dan Bank Indonesia juga telah mengaktifkan Tim Tanggap Insiden Siber (TTIS) untuk sektor perbankan.
Dari sisi BSSN, juru bicara Prabaswari menjelaskan bahwa notifikasi potensi ancaman dikirim melalui TTIS. Menurut Katadata, BSSN sudah membentuk 151 TTIS di sektor keuangan. Sepanjang 2026, BSSN mengirim 202 notifikasi ke TTIS organisasi sektor keuangan yang berpotensi terdampak dan menerbitkan 208 dokumen peringatan keamanan (security advisory). Pada 9 November, Menko Polkam Dudung Abdurachman juga memimpin rapat bersama BSSN dan perbankan untuk meninjau dampak serangan siber global.
Membaca angka jutaan serangan per hari
Sejumlah media mengutip dasbor FortiGuard Labs milik Fortinet yang mencatat jutaan percobaan serangan ke Indonesia dalam 24 jam. Angkanya berubah tergantung waktu akses. Katadata mencatat sekitar 1,6 juta percobaan pada 9 November pukul 07.00 WIB, sedangkan CNBC Indonesia menyebut sekitar 350.600 percobaan dalam 24 jam hingga 7 November.
BSSN mengingatkan bahwa data itu menggambarkan aktivitas serangan yang terdeteksi perangkat keamanan Fortinet. Angka tersebut tidak menunjukkan jumlah serangan yang berhasil menembus sistem. Bagi tim TI, angka harian ini lebih berguna sebagai tanda bahwa pemindaian otomatis sedang ramai, sehingga celah yang belum ditambal lebih cepat ditemukan penyerang.
Pemicu dari luar negeri
Kewaspadaan ini meningkat setelah bank koperasi Prancis Crédit Mutuel Arkéa mengumumkan serangan siber pada 4 November 2026. Menurut BleepingComputer, bank tersebut menyatakan penyerang masuk ke jaringannya melalui platform milik penyedia layanan pihak ketiga. Penyerang kemudian memakai rekening milik bank itu sendiri untuk bertransaksi dengan lembaga keuangan lain dan mengubah dananya menjadi aset kripto.
Besaran kerugiannya belum pasti. Penyelidik blockchain ZachXBT memperkirakan dana yang dicuri mencapai 118 juta euro atau sekitar US$133 juta. Republika menyebut sekitar 100 juta euro. Crédit Mutuel Arkéa tidak mengonfirmasi angka tersebut dan hanya membenarkan kisaran besarnya. Bank itu menyatakan aset nasabah tidak terdampak, meski sebagian transfer tertunda karena beberapa transaksi dihentikan sementara.
Kasus ini memberi pelajaran yang relevan bagi Indonesia. Akses penyerang datang dari mitra teknologi, dan dana keluar lewat jalur pembayaran resmi milik bank. Pemantauan yang hanya mengawasi rekening nasabah dapat melewatkan pergerakan dari rekening operasional lembaga itu sendiri.
Pola dari tiga kasus di Indonesia
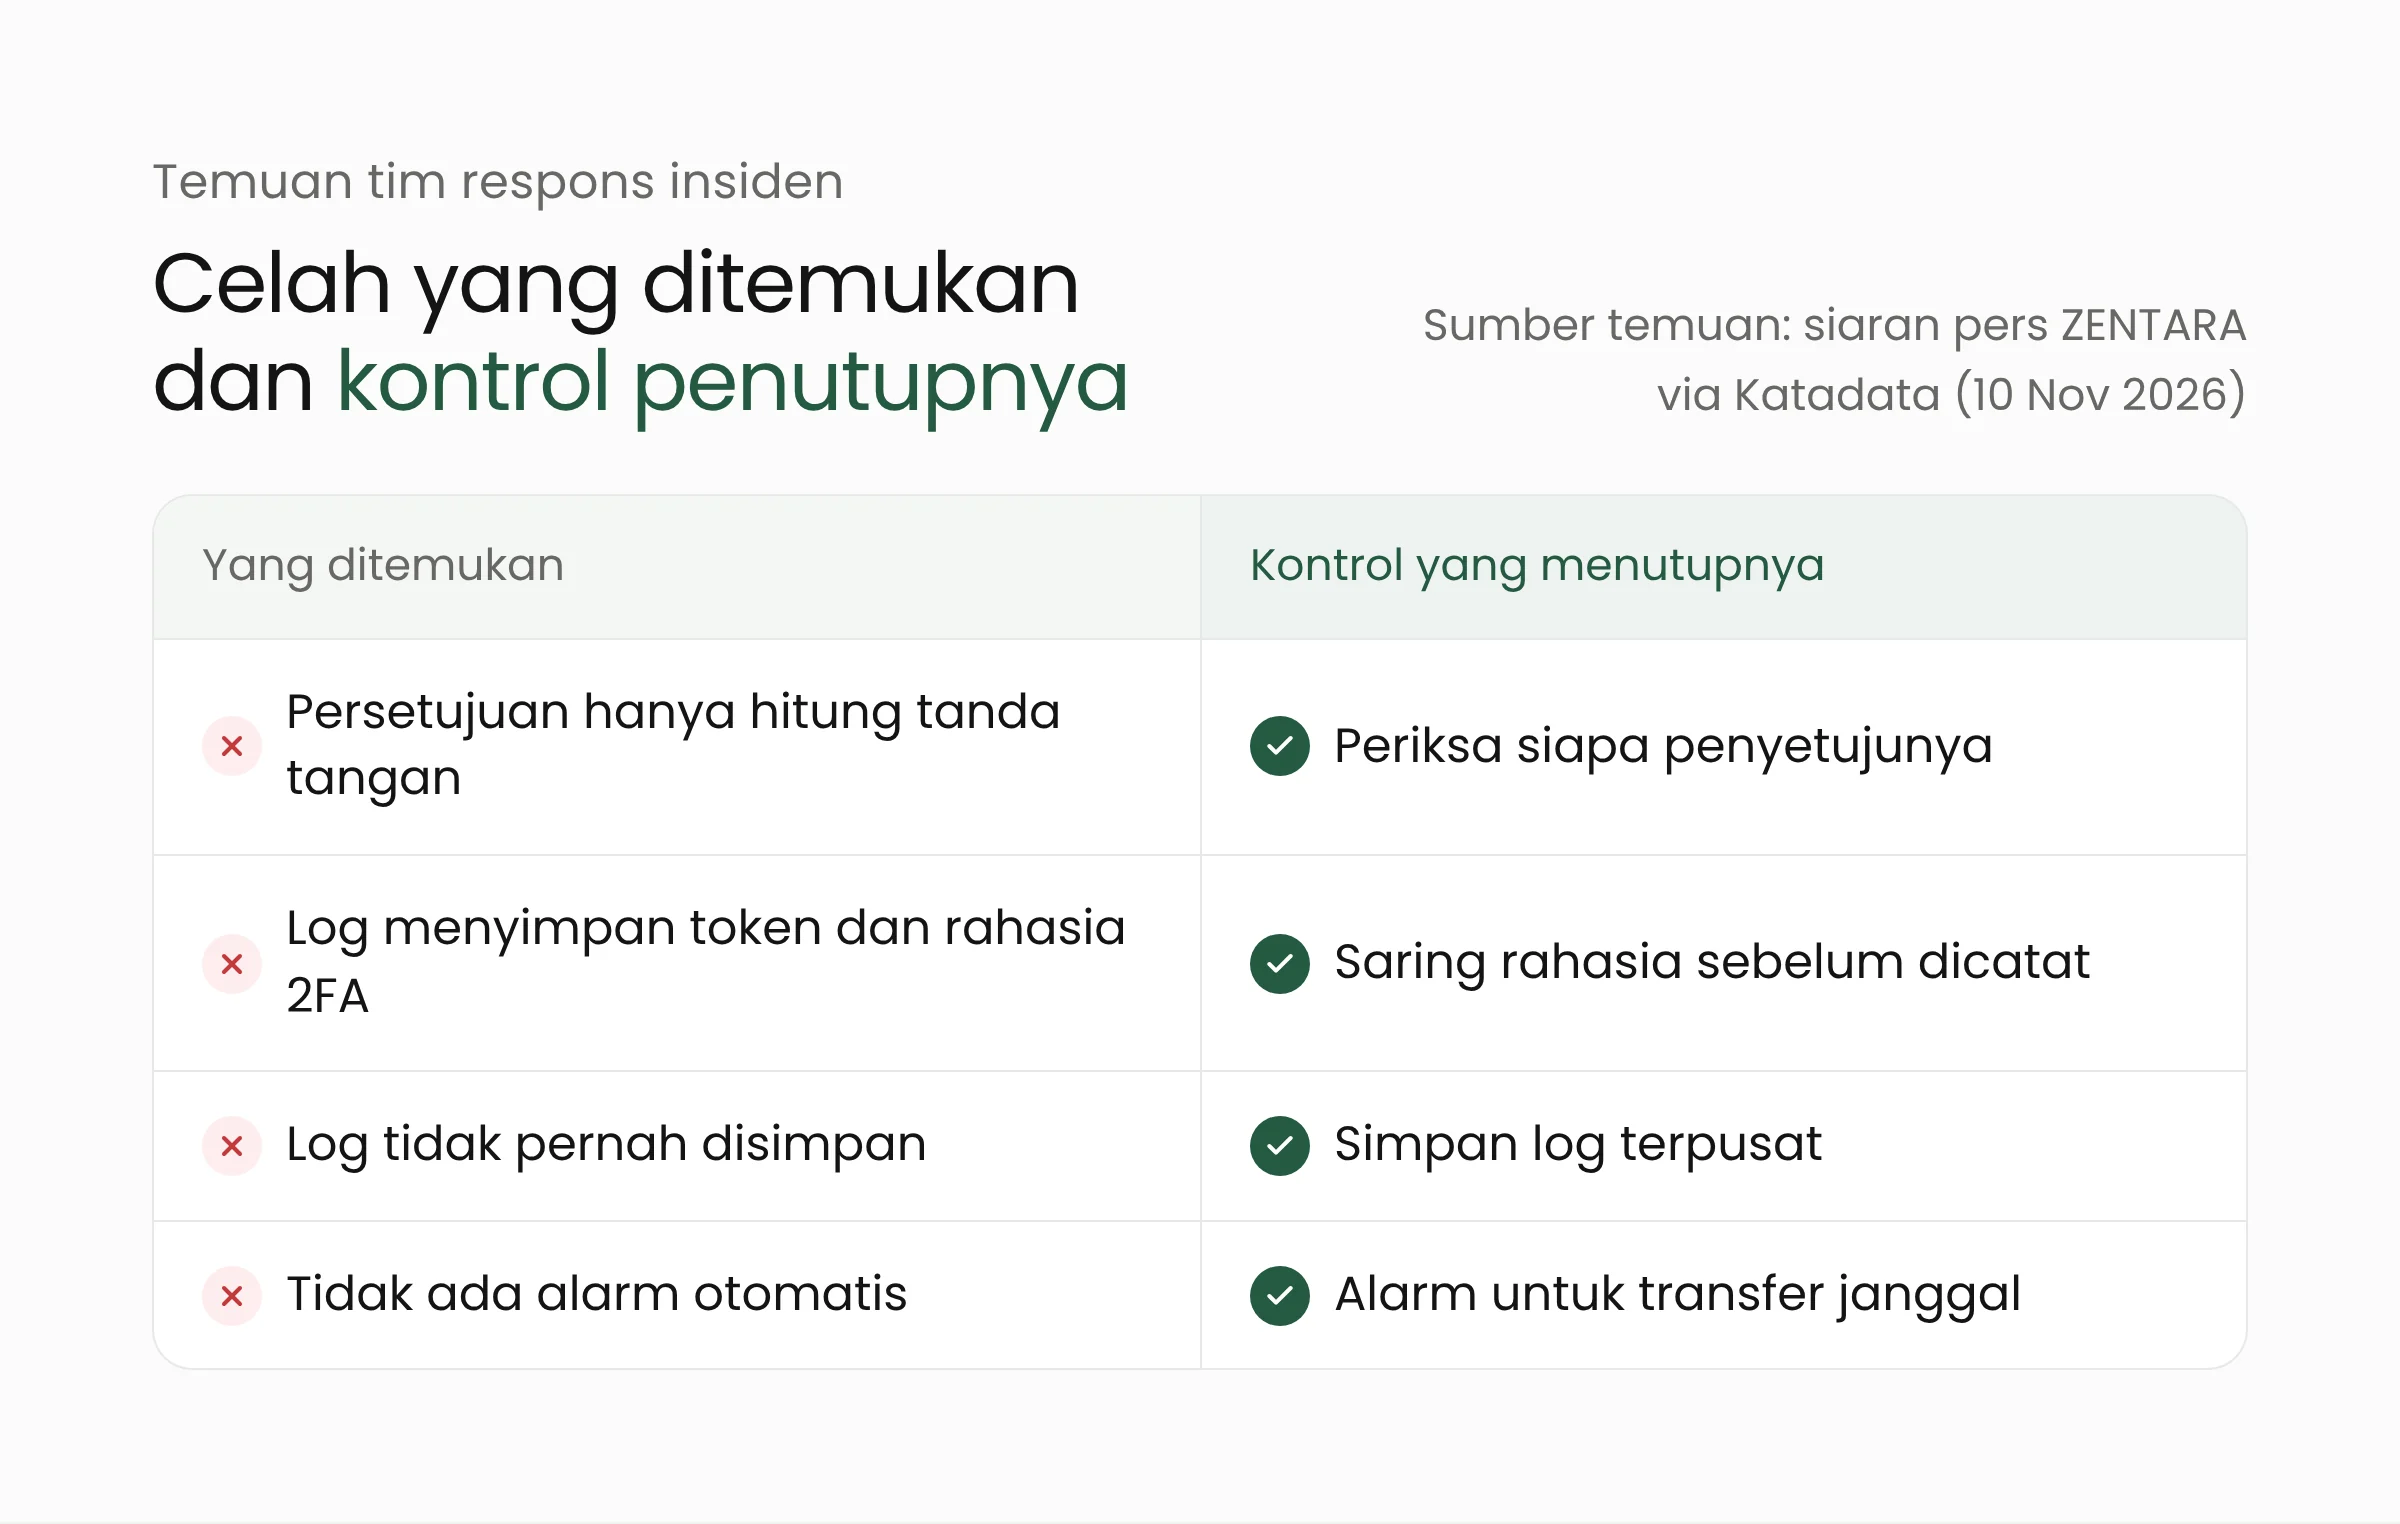
Di dalam negeri, tim respons insiden ZENTARA menyampaikan temuan dari tiga kasus pencurian dana di lembaga keuangan Indonesia sejak Agustus. Nama lembaganya tidak diungkap. Menurut siaran pers yang dikutip Katadata, ketiga lembaga itu memakai vendor, teknologi, dan staf yang berbeda, tetapi kelemahannya mirip.
Penyerang masuk memakai akses yang sah, seperti kunci penandatanganan yang dicuri, token milik staf, dan akun back office asli. Dalam setiap kasus, dana dipindahkan dalam rentang 36 menit hingga hampir tujuh jam sejak transfer curang pertama, melalui sistem pembayaran milik lembaga itu sendiri ke rekening atas nama orang lain di dalam negeri.
ZENTARA mencatat beberapa kontrol yang ada di atas kertas tetapi tidak bekerja:
- Persetujuan berlapis (maker-checker) yang keliru. Di salah satu sistem, persetujuan hanya menghitung jumlah tanda tangan tanpa memeriksa siapa yang menandatangani.
- Rahasia tersimpan di log. Sistem pemantauan dan analitik menyimpan kata sandi, token, dan rahasia autentikasi dua faktor (2FA). Siapa pun yang dapat membaca log berpotensi mengambil alih akses administrator.
- Log tidak tersedia. Pada tiga dari lima penanganan insiden dan penilaian kompromi, ZENTARA tidak dapat memastikan cara penyerang pertama kali masuk karena log tidak pernah disimpan.
- Tidak ada alarm otomatis. Pada kasus yang terdokumentasi, tidak ada peringatan yang berbunyi sendiri. Di satu insiden, staf yang menyadari serangan menutup platform dalam 29 menit dan berhasil menggagalkan penarikan berikutnya.
Salah satu lembaga bahkan disusupi lagi delapan hari setelah penanganan awal. ZENTARA juga mengutip data Indonesia Anti-Scam Centre (IASC) yang menunjukkan 85 persen korban penipuan baru melapor setelah 12 jam. Dengan dana yang dapat berpindah dalam hitungan menit, waktu deteksi di sisi lembaga menjadi penentu.
Temuan ini sejalan dengan pembahasan Merakit sebelumnya tentang serangan siber berbasis AI dan jendela patch yang kian sempit. Penyerang kini menemukan celah lama lebih cepat, sementara banyak organisasi masih menambal dengan ritme bulanan.
Apa artinya bagi bank, BPR, dan fintech?
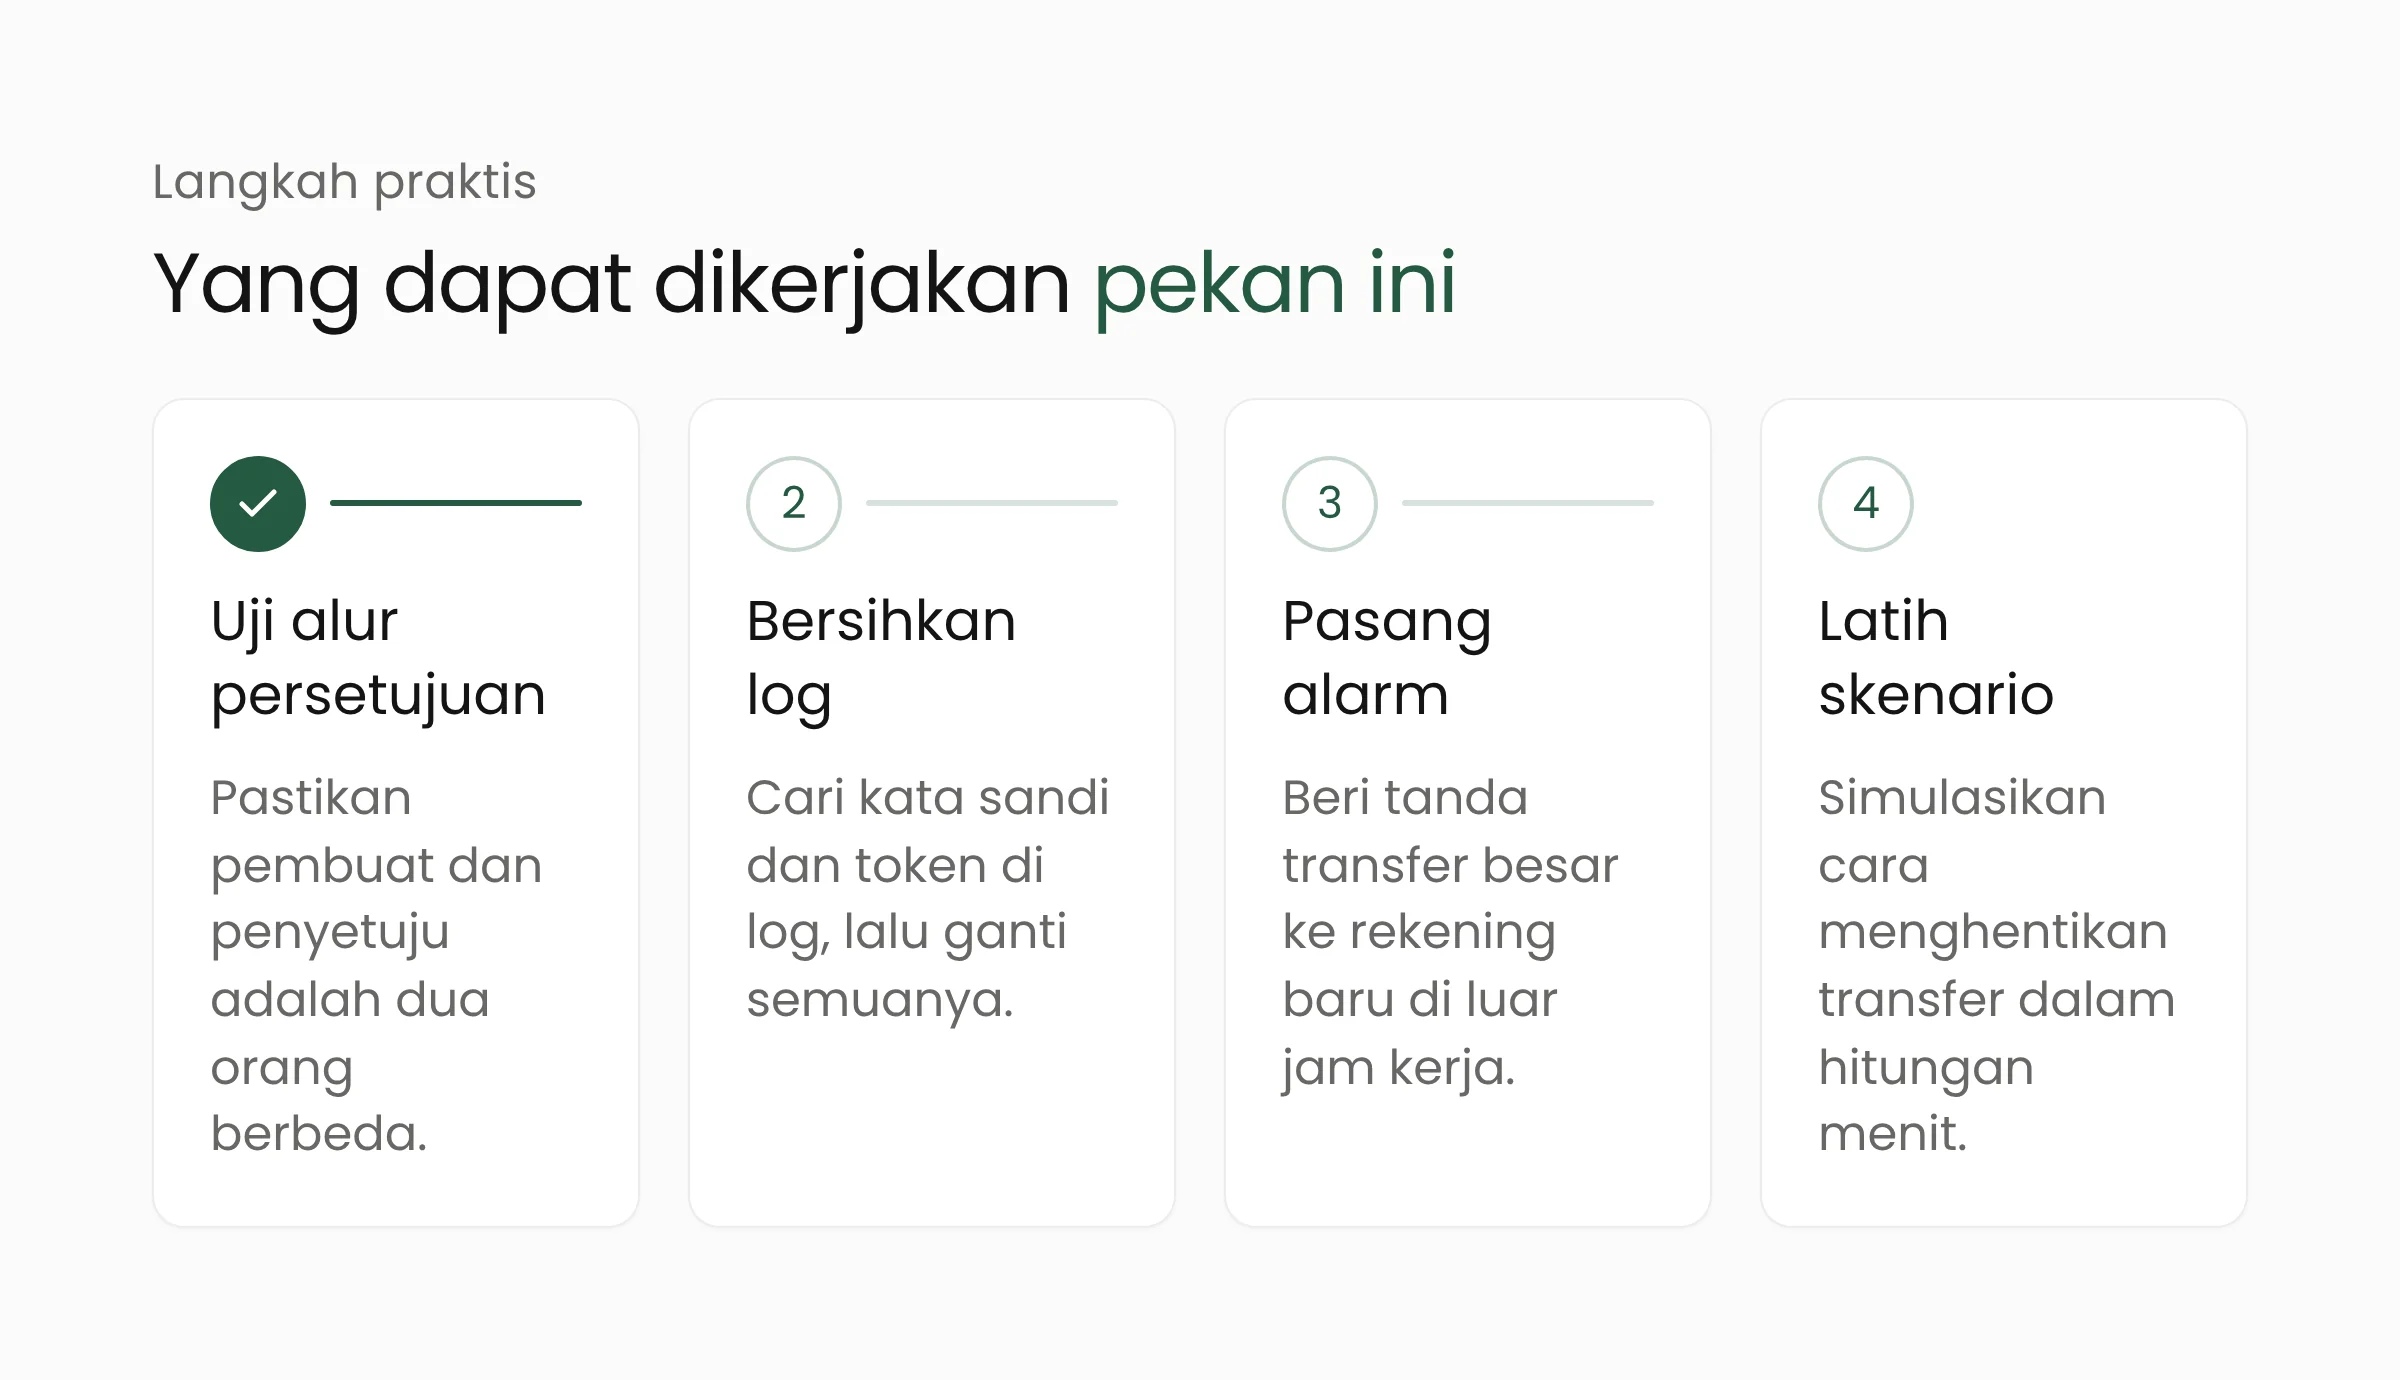
Lembaga besar umumnya sudah memiliki pusat operasi keamanan. Risiko yang lebih besar ada pada lembaga dengan tim TI kecil, seperti BPR, koperasi simpan pinjam, dan perusahaan fintech yang sistem pembayarannya dibangun cepat. Berikut langkah konkret yang dapat dikerjakan dalam pekan ini.
- Uji alur persetujuan transfer. Coba buat transaksi uji dan pastikan sistem menolak bila pembuat dan penyetuju adalah orang atau akun yang sama. Pastikan juga sistem mencatat identitas setiap penyetuju.
- Bersihkan log dari rahasia. Cari kata sandi, token API, kunci penandatanganan, dan rahasia 2FA di log aplikasi dan alat pemantauan. Bila ditemukan, hapus dari log, lalu ganti seluruh kredensial tersebut.
- Simpan log secara terpusat. Kirim log ke tempat yang tidak dapat diubah oleh akun aplikasi, dengan masa simpan yang cukup untuk investigasi.
- Pasang alarm transaksi. Buat aturan sederhana untuk menandai transfer besar ke rekening baru, transaksi di luar jam kerja, atau nama penerima yang tidak cocok dengan pemilik rekening.
- Periksa akses mitra. Daftar semua vendor yang memiliki akses ke jaringan atau sistem pembayaran, batasi haknya, dan aktifkan autentikasi berlapis.
- Latih skenario penghentian. Simulasikan siapa yang berwenang menghentikan transfer, lewat jalur apa, dan berapa lama prosesnya. Arahan OJK untuk menahan transaksi janggal hanya efektif bila prosedurnya sudah dilatih.
Bagi pengembang aplikasi keuangan, langkah 1 sampai 4 sebaiknya menjadi bagian dari desain sistem sejak awal. Tim Merakit membahas pendekatan ini dalam solusi layanan keuangan yang mencakup alur persetujuan, pemantauan transaksi, dan pencatatan audit.
Untuk nasabah, OJK meminta masyarakat tetap tenang, bertransaksi seperti biasa sesuai protokol keamanan bank masing-masing, dan berkomunikasi dengan bank hanya lewat saluran resmi. Analis keamanan siber Alfons Tanujaya menambahkan agar nasabah mengaktifkan 2FA dan tidak pernah memberikan kode OTP kepada siapa pun.
Pertanyaan yang sering muncul
Apakah ada bank di Indonesia yang sudah dibobol dalam gelombang ini?
OJK menyatakan kondisi perbankan nasional sejauh ini aman dan tidak menyebut adanya bank yang tertembus. Tiga kasus yang diungkap ZENTARA terjadi sejak Agustus dan nama lembaganya tidak dipublikasikan.
Apakah dana nasabah aman?
Pada kasus Crédit Mutuel Arkéa, penyerang memakai rekening milik bank, dan bank menyatakan aset nasabah tidak terdampak. Di Indonesia, OJK meminta nasabah tetap bertransaksi seperti biasa, menjaga kode OTP, dan memantau mutasi rekening secara berkala.
Apa itu TTIS?
TTIS adalah Tim Tanggap Insiden Siber, tim yang menerima peringatan, berkoordinasi, dan menangani insiden di sebuah organisasi atau sektor. BSSN memakai jaringan TTIS untuk menyebarkan notifikasi ancaman, dan OJK bersama BI mengaktifkan TTIS untuk sektor perbankan.
Penutup
Gelombang serangan kali ini menunjukkan bahwa kontrol yang tercatat di dokumen kebijakan perlu diuji di sistem yang berjalan. Persetujuan berlapis, log yang bersih, dan alarm transaksi dapat diperiksa dalam hitungan hari. Jika tim Anda ingin meninjau alur pembayaran atau menyiapkan pemantauan keamanan, tim keamanan siber Merakit siap berdiskusi.
Sumber
- OJK Minta Bank-Bank Siaga Penuh, Ancaman Hacker Makin Ganas, CNBC Indonesia, 9 November 2026
- Gelombang Peretasan Global, OJK Minta Perbankan Indonesia Tingkatkan Kewaspadaan, Katadata, 9 November 2026
- OJK Minta Bank Siaga 24 Jam Antisipasi Serangan Siber, Republika, 9 November 2026
- 1,6 Juta Serangan Siber Ancam RI 24 Jam Terakhir, Sektor Keuangan Paling Banyak, Katadata, 9 November 2026
- Hadapi Serangan Siber, BSSN & Perbankan Nasional Perketat Pertahanan, CNBC Indonesia, 9 November 2026
- BSSN Respons Serangan Siber, Bentuk Tim dan Kirim Notifikasi ke Sektor Keuangan, Katadata, 10 November 2026
- Hacker Kuras Uang Tiga Lembaga Keuangan Indonesia dalam 7 Jam, Ini Modusnya, Katadata, 10 November 2026
- Hackers pull off $133 million French bank heist via service provider, BleepingComputer, 7 November 2026