Blog Kriptografi Pascakuantum
Kriptografi Pascakuantum: Langkah Siap bagi Organisasi
Daftar isi· 7 bagian
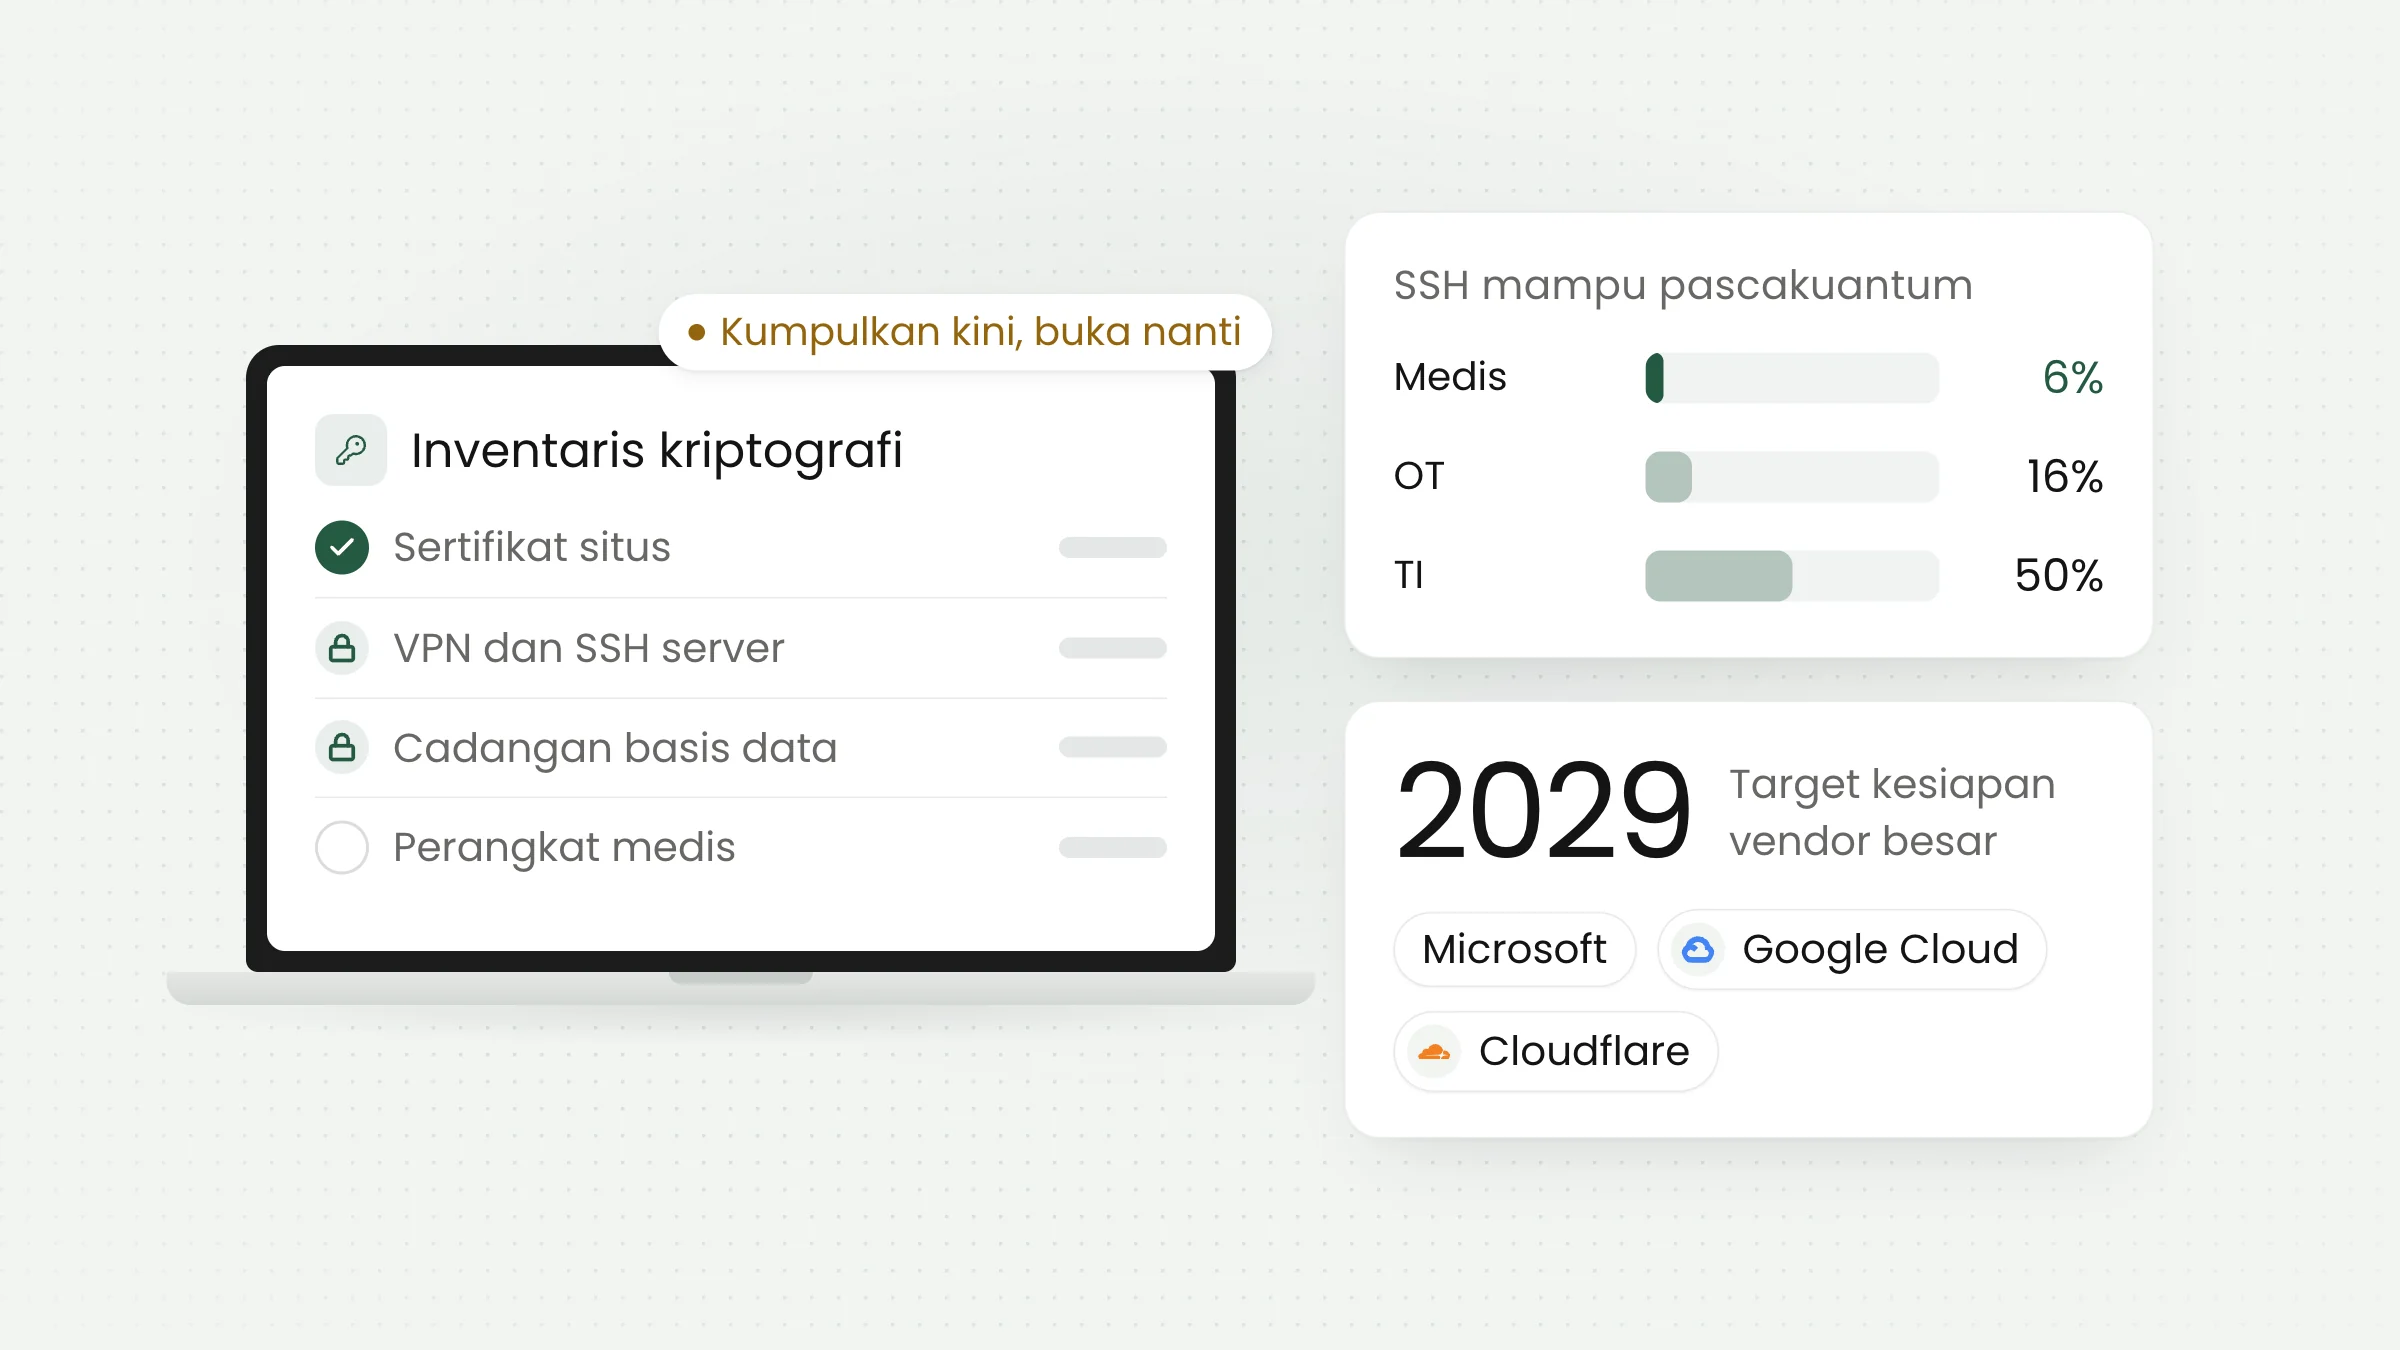
Kriptografi pascakuantum adalah enkripsi baru yang dirancang tetap aman ketika komputer kuantum sudah cukup kuat. Laporan Forescout yang diulas pada 8 Oktober 2026 menunjukkan persiapannya masih jauh dari merata: hanya 6% perangkat medis yang perangkat lunak SSH-nya mampu mendukungnya. Bagi organisasi Anda, pekerjaan awalnya sederhana, yaitu tahu dulu apa saja yang dienkripsi.
Kenapa data terenkripsi hari ini bisa jadi masalah nanti
Enkripsi yang dipakai hampir semua sistem saat ini bertumpu pada soal matematika yang sangat sulit dipecahkan komputer biasa. Komputer kuantum yang cukup kuat, kalau suatu hari ada, diperkirakan bisa memecahkan sebagian soal itu jauh lebih cepat. Belum ada yang tahu persis kapan.
Yang membuat topik ini mendesak bukan hari kedatangannya, melainkan taktik yang disebut harvest now, decrypt later atau “kumpulkan sekarang, buka nanti”. Pihak yang berniat jahat menyalin data terenkripsi hari ini, menyimpannya, lalu membukanya ketika alatnya sudah ada. Bagi data yang basi dalam seminggu, ini tidak masalah. Bagi riwayat medis, data kependudukan, atau arsip kontrak yang harus rahasia sepuluh tahun, ini masalah nyata.
Karena itu, beberapa vendor besar sudah menetapkan tenggat sendiri.
Apa yang sudah dilakukan Microsoft dan Google Cloud
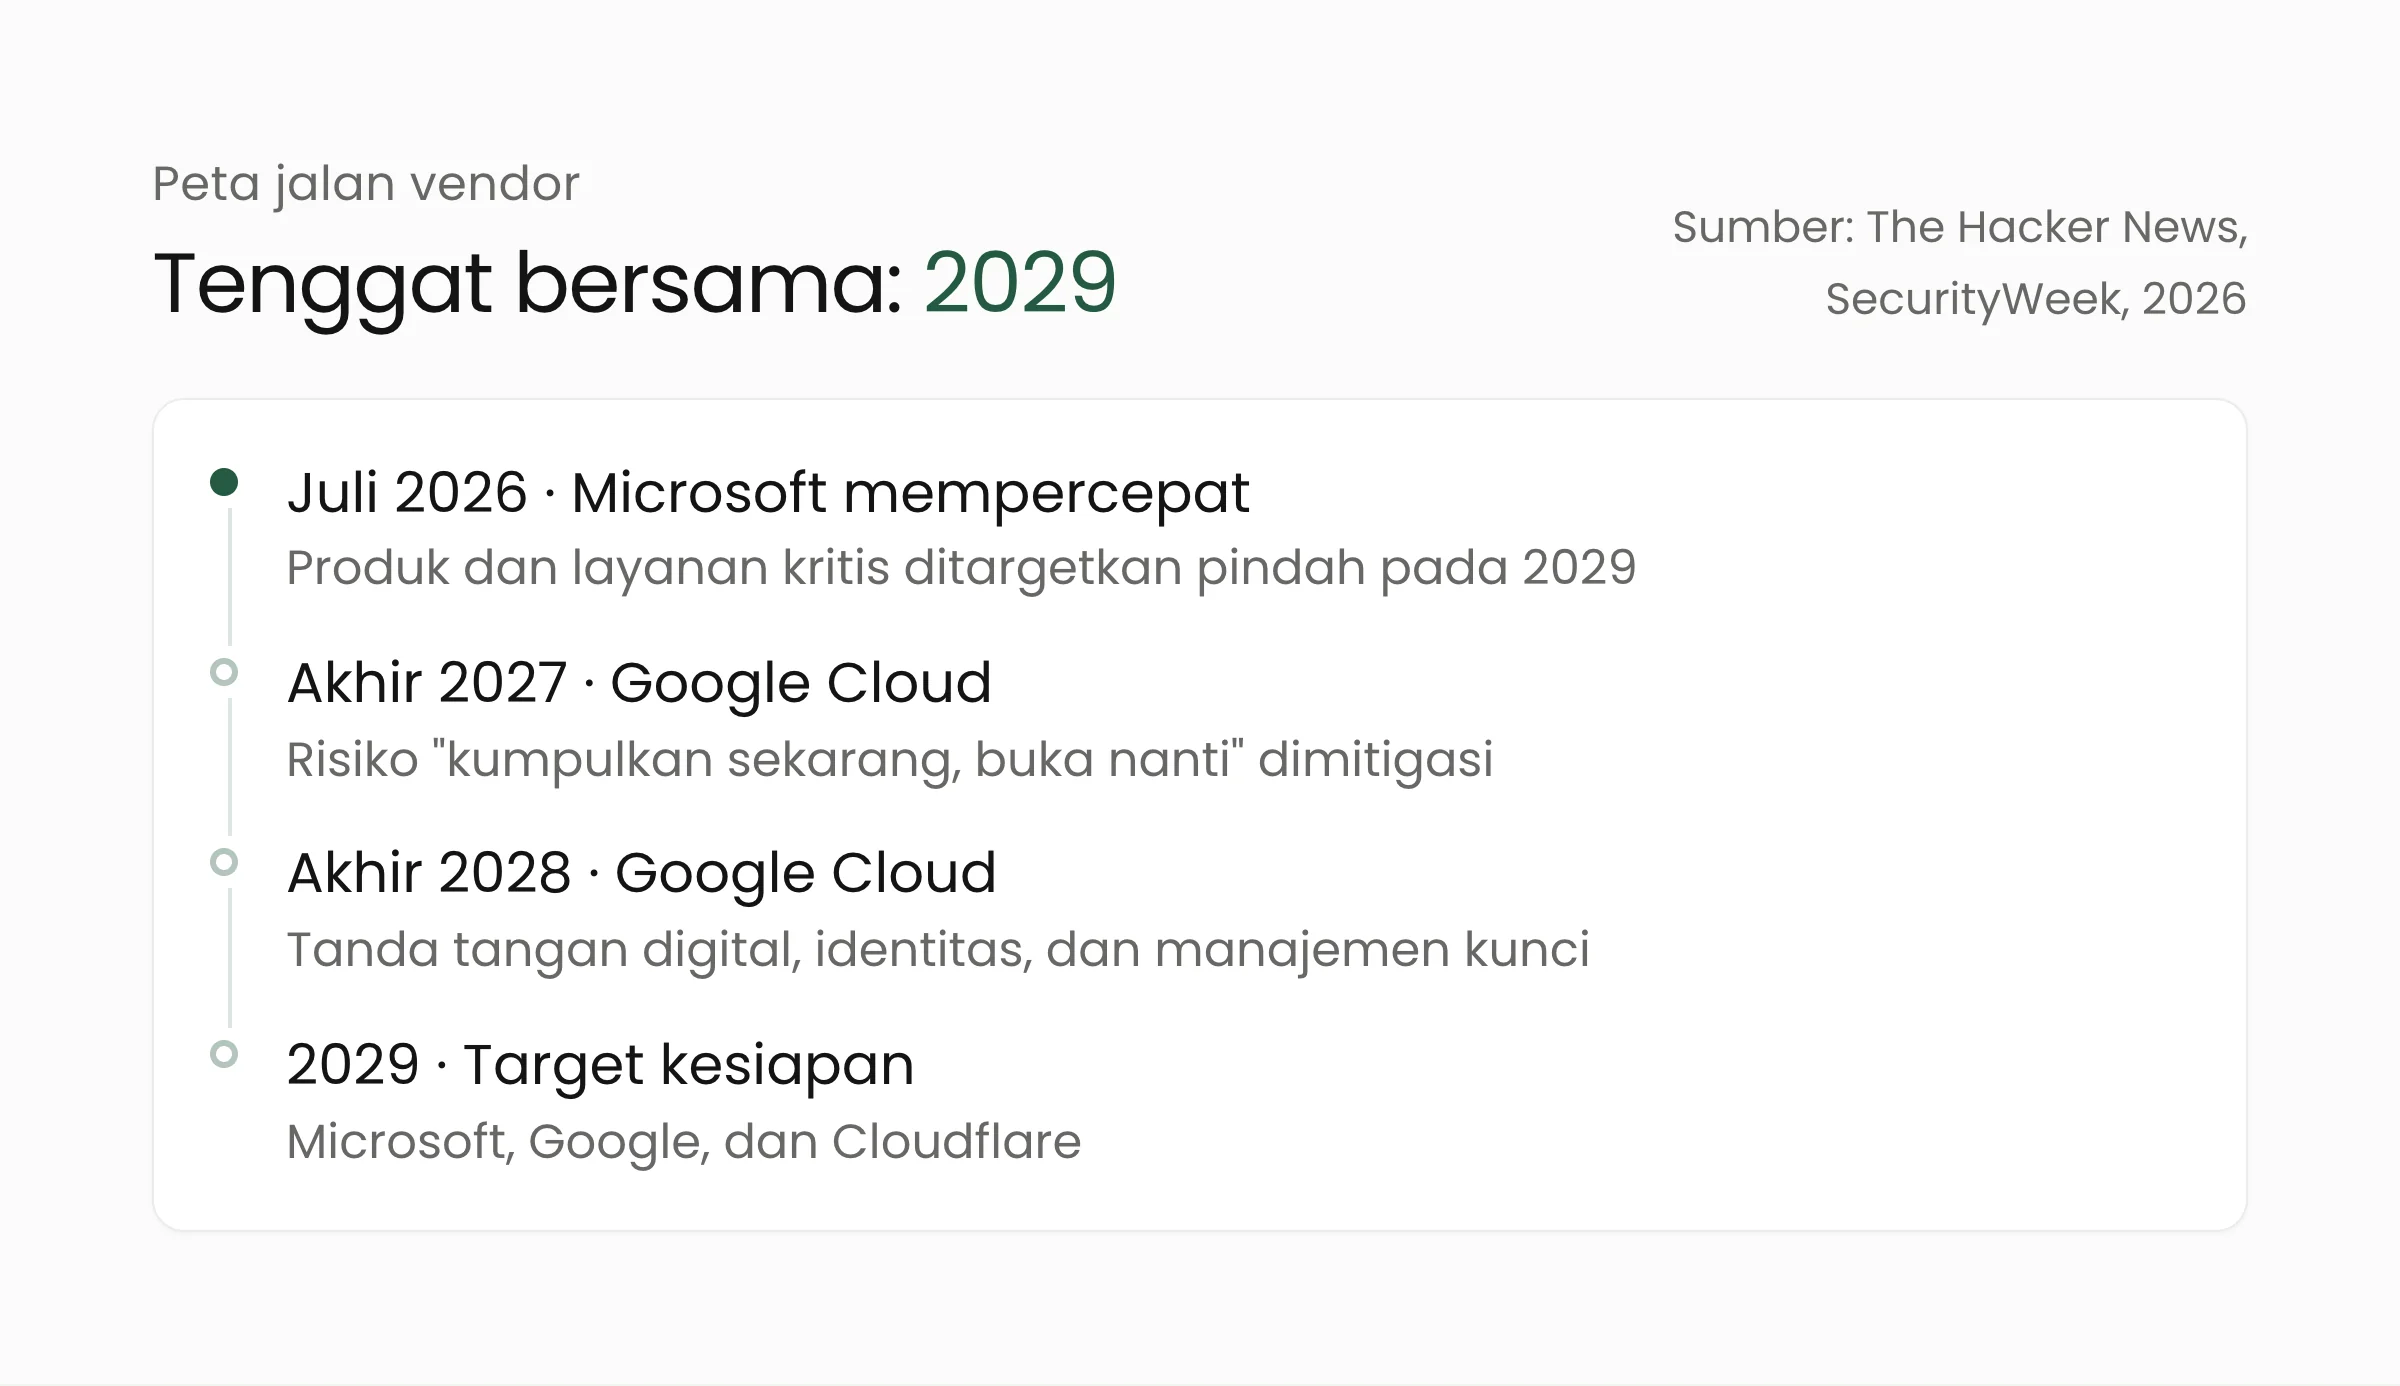
Pada awal Juli 2026, The Hacker News melaporkan bahwa Microsoft mempercepat Quantum Safe Program miliknya dengan target memindahkan produk dan layanan kritis ke kriptografi pascakuantum pada 2029. Azure CTO Mark Russinovich menyebut, “We believe cryptographically relevant quantum computers could arrive sooner than previously expected.” Laporan yang sama mencatat Google dan Cloudflare juga berkomitmen pada tahun yang sama.
Google Cloud punya peta jalan sendiri. SecurityWeek mencatat pada 14 Agustus 2026 bahwa Google Cloud menargetkan kesiapan penuh pada 2029, dengan sebagian pekerjaan berlanjut ke dekade berikutnya. Tahapannya cukup konkret:
- Akhir 2027: risiko “kumpulkan sekarang, buka nanti” dimitigasi untuk beban kerja pelanggan, perkakas admin dan developer, serta layanan transfer data.
- Akhir 2028: perlindungan tanda tangan digital dan identitas, termasuk sertifikat tahan kuantum dan pengerasan Cloud IAM, serta fondasi manajemen kunci.
Dari sisi pelanggan, Google menyarankan tiga hal: inventarisasi aset kriptografi seperti kunci dan sertifikat, perbarui perkakas ke pustaka yang mendukung algoritma baru, dan uji aplikasi terhadap API tahan kuantum yang sudah tersedia.
Perhatikan polanya. Penyedia cloud menargetkan sisi mereka. Bagian yang menjadi tanggung jawab Anda, yakni sistem sendiri, perangkat di lapangan, dan aplikasi buatan sendiri, tidak ikut ter-upgrade otomatis.
Perangkat lama jadi titik paling rentan
Di sinilah laporan Forescout relevan. Seperti diulas Help Net Security pada 8 Oktober 2026, Forescout menganalisis lebih dari 2,5 juta perangkat di lebih dari 50 jaringan penyelenggara layanan kesehatan. Hasilnya, porsi perangkat lunak SSH yang mampu mendukung kriptografi pascakuantum sangat timpang:
- Perangkat medis terhubung: 6%
- Perangkat teknologi operasional (OT): 16%
- Perangkat TI biasa: 50%
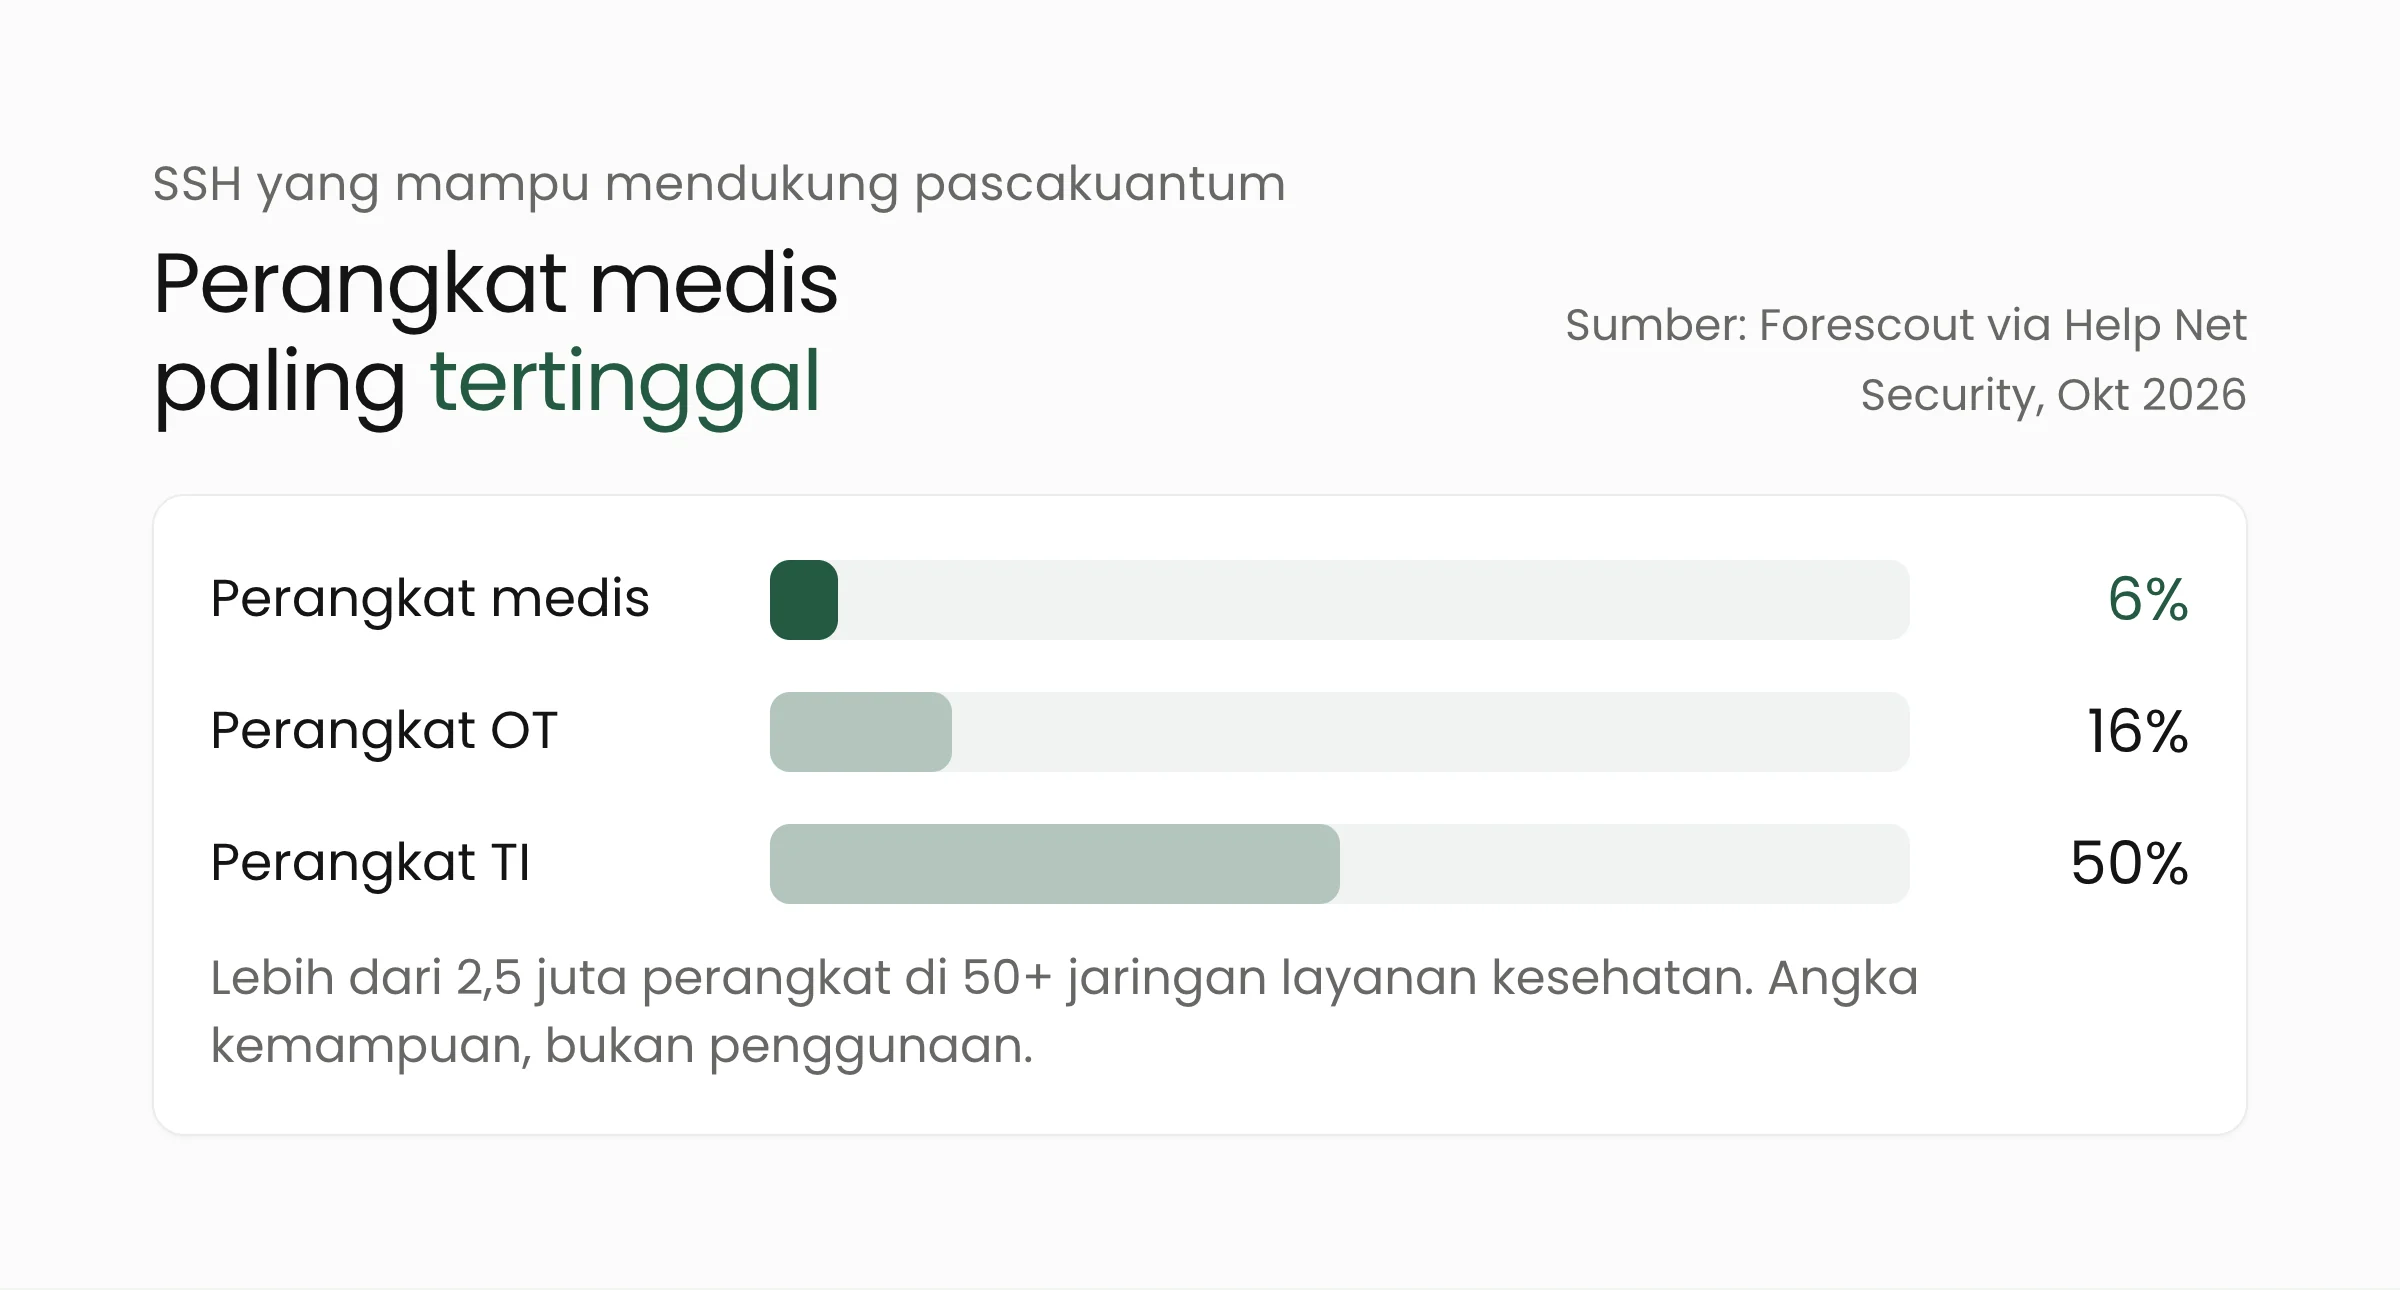
Dua catatan agar angka ini tidak salah dibaca. Pertama, ini angka kemampuan, bukan angka penggunaan. Perangkat lunak yang mampu belum tentu sudah diaktifkan. Kedua, datanya berasal dari jaringan rumah sakit di berbagai negara, jadi bukan potret Indonesia. Kami tidak menemukan studi serupa yang khusus meneliti fasilitas kesehatan di Indonesia.
Meski begitu, polanya mudah dipahami. Pompa infus, ventilator, alat pemantau pasien, hingga pengendali gedung bisa bertahun-tahun beroperasi tanpa pembaruan besar. Laporan itu juga menemukan lebih dari 5.500 sistem informasi medis yang terpapar internet, dengan 46% di antaranya platform rekam medis elektronik dan 40% sistem arsip citra (PACS). Rata-rata hanya 31% dari sistem terpapar itu yang mendukung TLS 1.3, protokol enkripsi koneksi yang lebih baru.
Konteks ancamannya juga tidak abstrak. Forescout mencatat 461 klaim ransomware dan 300 klaim serangan hacktivist terhadap penyedia layanan kesehatan di seluruh dunia pada Januari hingga Agustus 2026.
Apa artinya bagi organisasi Anda?
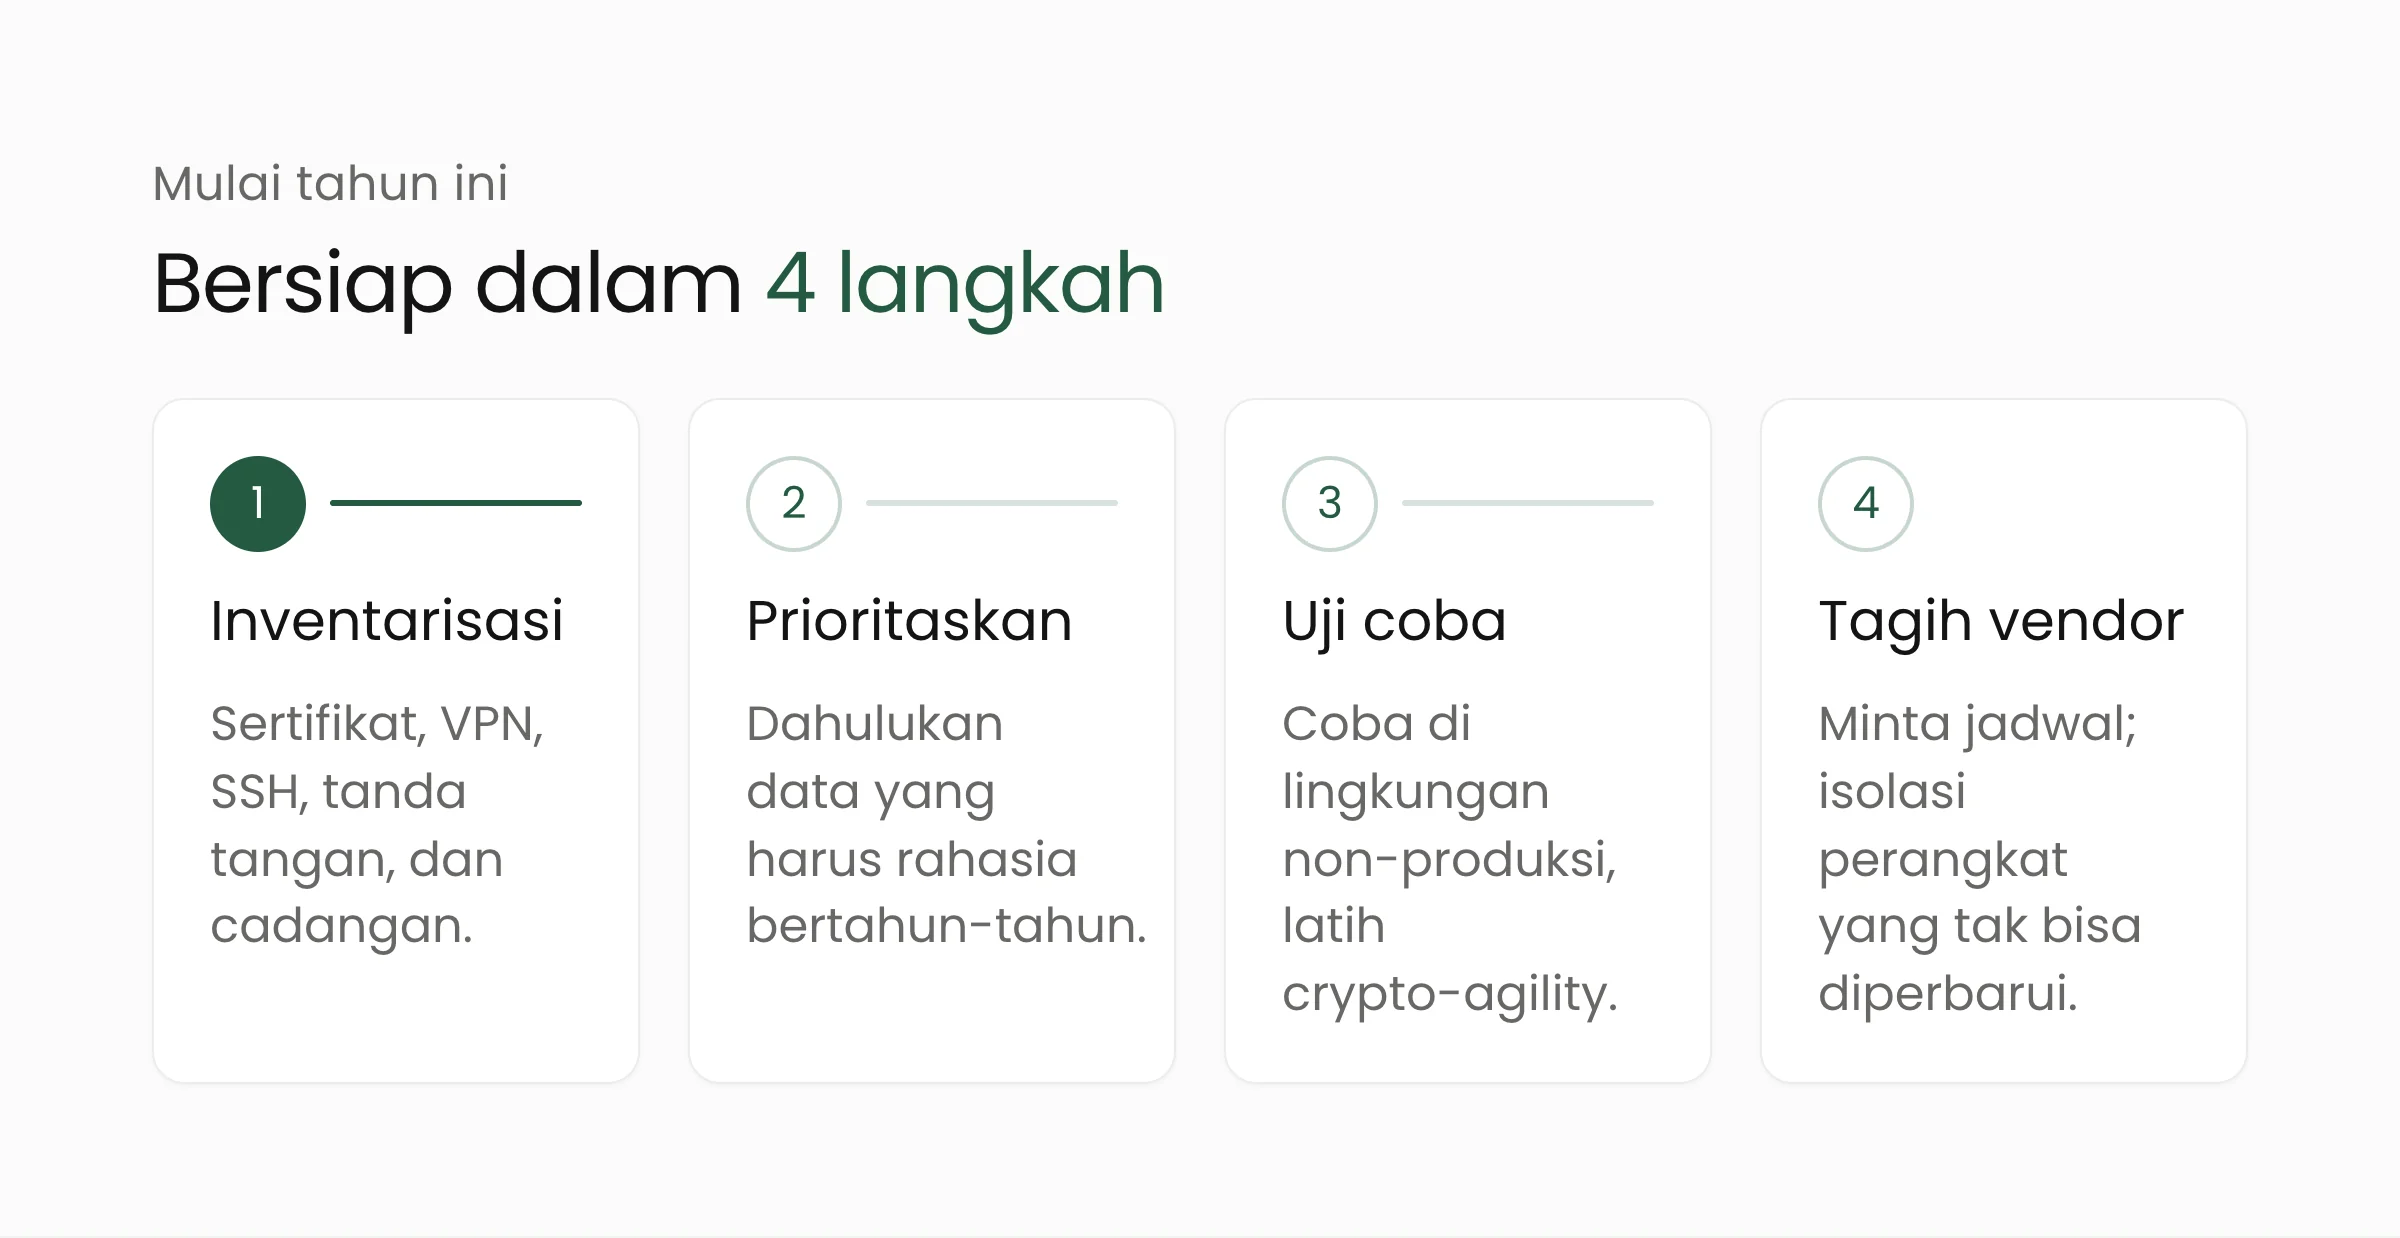
Anda tidak perlu mengganti semua sistem sekarang. Menurut kami, langkah yang masuk akal adalah menyiapkan peta dulu. Berikut empat langkah yang bisa dimulai tahun ini.
1. Inventarisasi
Catat di mana data dienkripsi: sertifikat situs, VPN, SSH ke server, tanda tangan digital dokumen, enkripsi basis data, dan cadangan. Banyak organisasi baru sadar bahwa sertifikat atau kunci tertentu “ditanam” di perangkat yang tidak ada yang memegang catatannya. Pertanyaan sederhana membantu: siapa yang mengelola, kapan kedaluwarsa, dan algoritma apa yang dipakai? Sekolah dengan server ujian lokal, dinas dengan aplikasi buatan vendor lama, dan rumah sakit dengan alat medis bervendor tunggal sama-sama punya titik buta seperti ini.
2. Prioritaskan data berumur panjang
Tidak semua data sama. Data yang harus tetap rahasia lebih dari lima sampai sepuluh tahun, seperti rekam medis, data kependudukan, ijazah dan nilai siswa, serta kontrak jangka panjang, layak diurus lebih dulu. Ini sejalan dengan kewajiban melindungi data pribadi di bawah Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
3. Uji coba di lingkungan non-produksi
Coba teknologi baru di lingkungan percobaan sebelum menyentuh sistem yang dipakai harian. Fokus pada kemampuan menukar algoritma dengan mudah, yang disebut crypto-agility. Microsoft, dalam laporan yang sama, menyarankan menghapus asumsi algoritma yang tertanam kaku di kode dan memperlakukan pembaruan algoritma sebagai pekerjaan rekayasa rutin, bukan penulisan ulang darurat.
4. Tagih jadwal dari vendor
Tanyakan kepada penyedia perangkat dan aplikasi kapan dukungan pascakuantum tersedia, apakah memerlukan penggantian perangkat keras, dan versi mana yang perlu dipasang. Perangkat yang tidak bisa diperbarui sebaiknya diisolasi di segmen jaringan terpisah dan dikompensasi dengan kontrol lain, seperti pembatasan akses dan pemantauan, sebagaimana juga disarankan Forescout. Untuk rencana pengadaan baru, masukkan dukungan pascakuantum sebagai salah satu syarat.
Satu catatan jujur: kami belum menemukan kewajiban khusus soal migrasi pascakuantum dalam regulasi Indonesia yang kami baca. Jadi langkah di atas lebih tepat disebut praktik baik daripada kepatuhan. Namun urusan keamanan yang dimulai lebih awal hampir selalu lebih murah dibanding yang dikerjakan terburu-buru, apalagi kalau menyangkut data yang harus bertahan puluhan tahun.
Logikanya mirip dengan kasus data bocor lama yang beredar lagi: data yang dicuri hari ini bisa dipakai jauh sesudahnya. Bedanya, pada kasus kuantum, data yang dicuri pun belum tentu terbaca sampai alatnya tersedia.
Pertanyaan yang sering muncul
Apakah komputer kuantum sudah bisa membobol enkripsi saat ini?
Berdasarkan sumber yang kami baca, belum ada klaim bahwa itu sudah terjadi. Persiapan dilakukan karena vendor menilai mesin yang cukup kuat bisa datang lebih cepat dari perkiraan semula, dan karena data bisa disalin sekarang untuk dibuka belakangan.
Apakah sekolah atau UMKM kecil perlu khawatir?
Tidak perlu panik. Mulailah dari hal kecil: tahu apa saja yang dienkripsi, memakai layanan cloud dan perangkat lunak yang pembaruannya terjaga, dan memilih vendor yang punya rencana jelas. Untuk sebagian besar organisasi, banyak pekerjaan akan datang lewat pembaruan vendor.
Apakah kami harus mengganti perangkat sekarang?
Biasanya tidak. Pertama petakan dulu mana yang bisa diperbarui lewat perangkat lunak, mana yang memerlukan penggantian, dan mana yang menyimpan data berumur panjang. Penggantian bisa dijadwalkan bersama siklus peremajaan perangkat yang memang sudah direncanakan.
Mulai dari peta
Pesan intinya: kriptografi pascakuantum bukan proyek satu malam, tetapi juga bukan sesuatu yang aman ditunda tanpa rencana. Mulailah dengan daftar kunci, sertifikat, dan sistem berumur panjang. Dari sana, urutan kerja biasanya terlihat dengan sendirinya.
Jika Anda ingin ditemani menyusun inventaris atau menilai kesiapan sistem, tim kami bisa membantu lewat layanan keamanan siber, layanan cloud, atau solusi untuk layanan kesehatan. Bila Anda ingin berdiskusi lebih dulu, silakan hubungi kami.
Sumber
- Help Net Security, “Medical devices patients rely on most are least prepared for quantum attacks” (8 Oktober 2026)
- SecurityWeek, “Google Cloud Sets Out Post-Quantum Roadmap With 2029 Readiness Goal” (14 Agustus 2026)
- The Hacker News, “Microsoft Accelerates Post-Quantum Cryptography Shift to 2029” (1 Juli 2026)