Blog Ketahanan Siber
Pedoman Ketahanan Siber OJK untuk Pindar dan Langkah Awalnya
Daftar isi· 7 bagian
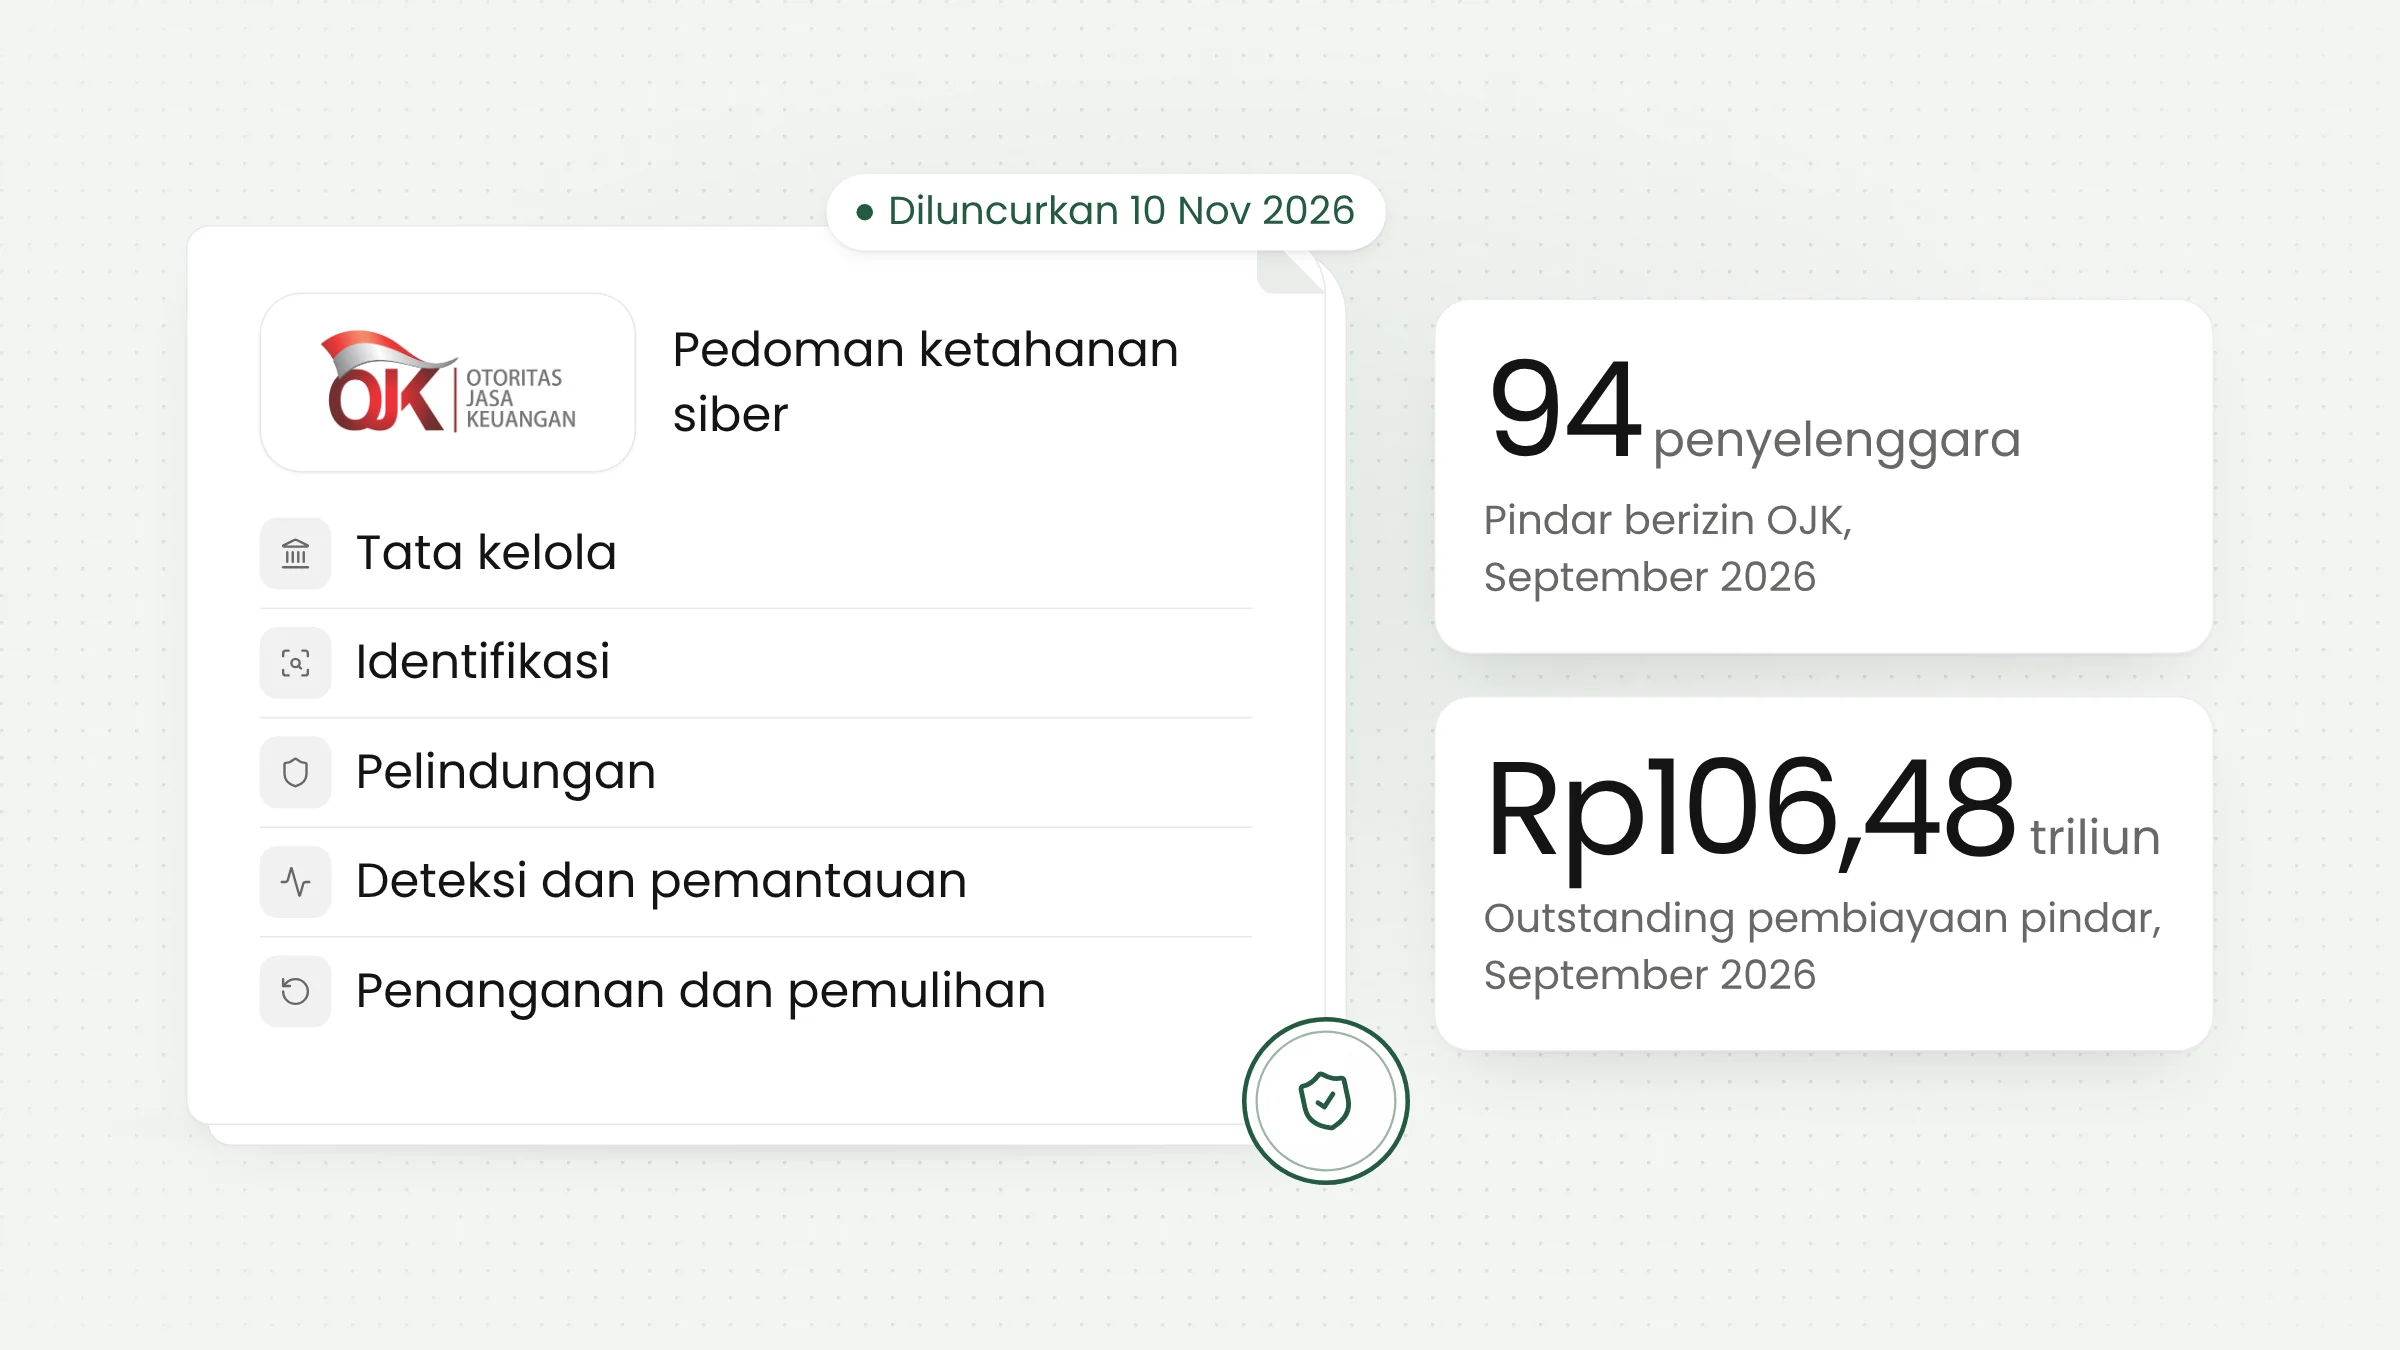
Otoritas Jasa Keuangan (OJK) meluncurkan pedoman ketahanan siber untuk penyelenggara pinjaman daring (pindar) di Jakarta pada 10 November 2026. Pedoman ini memuat lima aspek, dari tata kelola hingga pemulihan insiden, serta instrumen asesmen mandiri. Penyelenggara diminta bersiap menghadapi serangan dan memulihkan layanan dengan cepat.
Isi pedoman keamanan dan ketahanan siber OJK
Nama lengkapnya adalah Pedoman Keamanan dan Ketahanan Siber bagi penyelenggara Layanan Pendanaan Bersama Berbasis Teknologi Informasi (LPBBTI). LPBBTI adalah istilah resmi OJK untuk pindar atau fintech lending, yaitu platform yang mempertemukan pemberi dana dengan peminjam secara daring.
Pedoman diluncurkan oleh Agusman, Kepala Eksekutif Pengawas Lembaga Pembiayaan, Perusahaan Modal Ventura, Lembaga Keuangan Mikro, dan Lembaga Jasa Keuangan Lainnya OJK. Peluncurannya dicatat dalam siaran pers OJK nomor SP 221/DKPU/OJK/XI/2026 tertanggal 11 November 2026. Peluncurannya sendiri berlangsung sehari sebelumnya, sehingga sebagian media menulis tanggal 11 November.
Menurut OJK, pedoman ini memuat lima aspek utama:
- tata kelola keamanan siber;
- identifikasi keamanan siber;
- pelindungan keamanan siber;
- deteksi dan pemantauan;
- penanganan dan pemulihan insiden siber.
Pedoman juga dilengkapi instrumen asesmen mandiri (self-assessment). Dengan instrumen ini, penyelenggara dapat mengukur tingkat maturitas keamanan sibernya, menemukan titik lemah, dan menyusun langkah perbaikan yang terukur. OJK menyebut penerapannya proporsional dan berbasis risiko, disesuaikan dengan skala, kompleksitas, dan karakteristik masing-masing penyelenggara.
Penyusunannya melibatkan Badan Siber dan Sandi Negara (BSSN), Asosiasi Fintech Pendanaan Bersama Indonesia (AFPI), Asosiasi Fintech Indonesia Layanan Pendanaan Digital (AFTECH LPD), dan ISACA Indonesia Chapter. Siaran pers OJK tidak menyebut tenggat penerapan maupun sanksi, dan teks lengkap pedomannya belum dimuat dalam liputan media.
Pakta integritas penagihan
Pada acara yang sama, penyelenggara pindar dan perusahaan jasa penagihan (PJP) menandatangani Pakta Integritas Penerapan Etika Penagihan dan Pelindungan Konsumen. Menurut Kontan, Agusman menegaskan bahwa penagihan harus melindungi konsumen dan menjaga kerahasiaan data pribadi. Siaran pers OJK menambahkan bahwa penagihan harus bebas dari intimidasi dan kekerasan.
Dua langkah ini saling berkaitan. Data peminjam, seperti foto KTP, nomor telepon, dan riwayat pinjaman, menjadi bahan kerja tim penagihan. Kalau data itu bocor dari sistem penyelenggara atau mitra penagihannya, kerugiannya ditanggung peminjam.
Dari keamanan siber ke ketahanan siber
Pesan utama peluncuran ini adalah pergeseran cara pandang. Menurut ANTARA, Agusman meminta industri beralih dari fokus keamanan siber ke ketahanan siber. Ketahanan siber diartikan sebagai kemampuan mengantisipasi, mendeteksi, merespons, dan memulihkan layanan dengan cepat setelah insiden.
“Tidak ada sistem yang sepenuhnya kebal terhadap serangan siber,” kata Agusman. Pernyataan ini menggeser ukuran keberhasilan. Pertanyaannya bergeser dari berapa banyak serangan yang dapat ditangkis menjadi berapa cepat layanan pulih dan berapa sedikit data yang hilang ketika serangan berhasil masuk.
Agusman juga menyatakan bahwa keamanan siber merupakan bagian dari tata kelola perusahaan dan manajemen risiko. Karena itu, direksi, komisaris, dan seluruh pegawai perlu terlibat aktif, dan tanggung jawabnya tidak berhenti di divisi TI.
Kelima aspek pedoman OJK punya padanan yang jelas dengan NIST Cybersecurity Framework (CSF) 2.0, kerangka keamanan siber dari Amerika Serikat yang dirilis pada 26 Februari 2024. Kerangka itu memiliki enam fungsi: Govern, Identify, Protect, Detect, Respond, dan Recover. Dalam pedoman OJK, dua fungsi terakhir digabung menjadi satu aspek penanganan dan pemulihan.
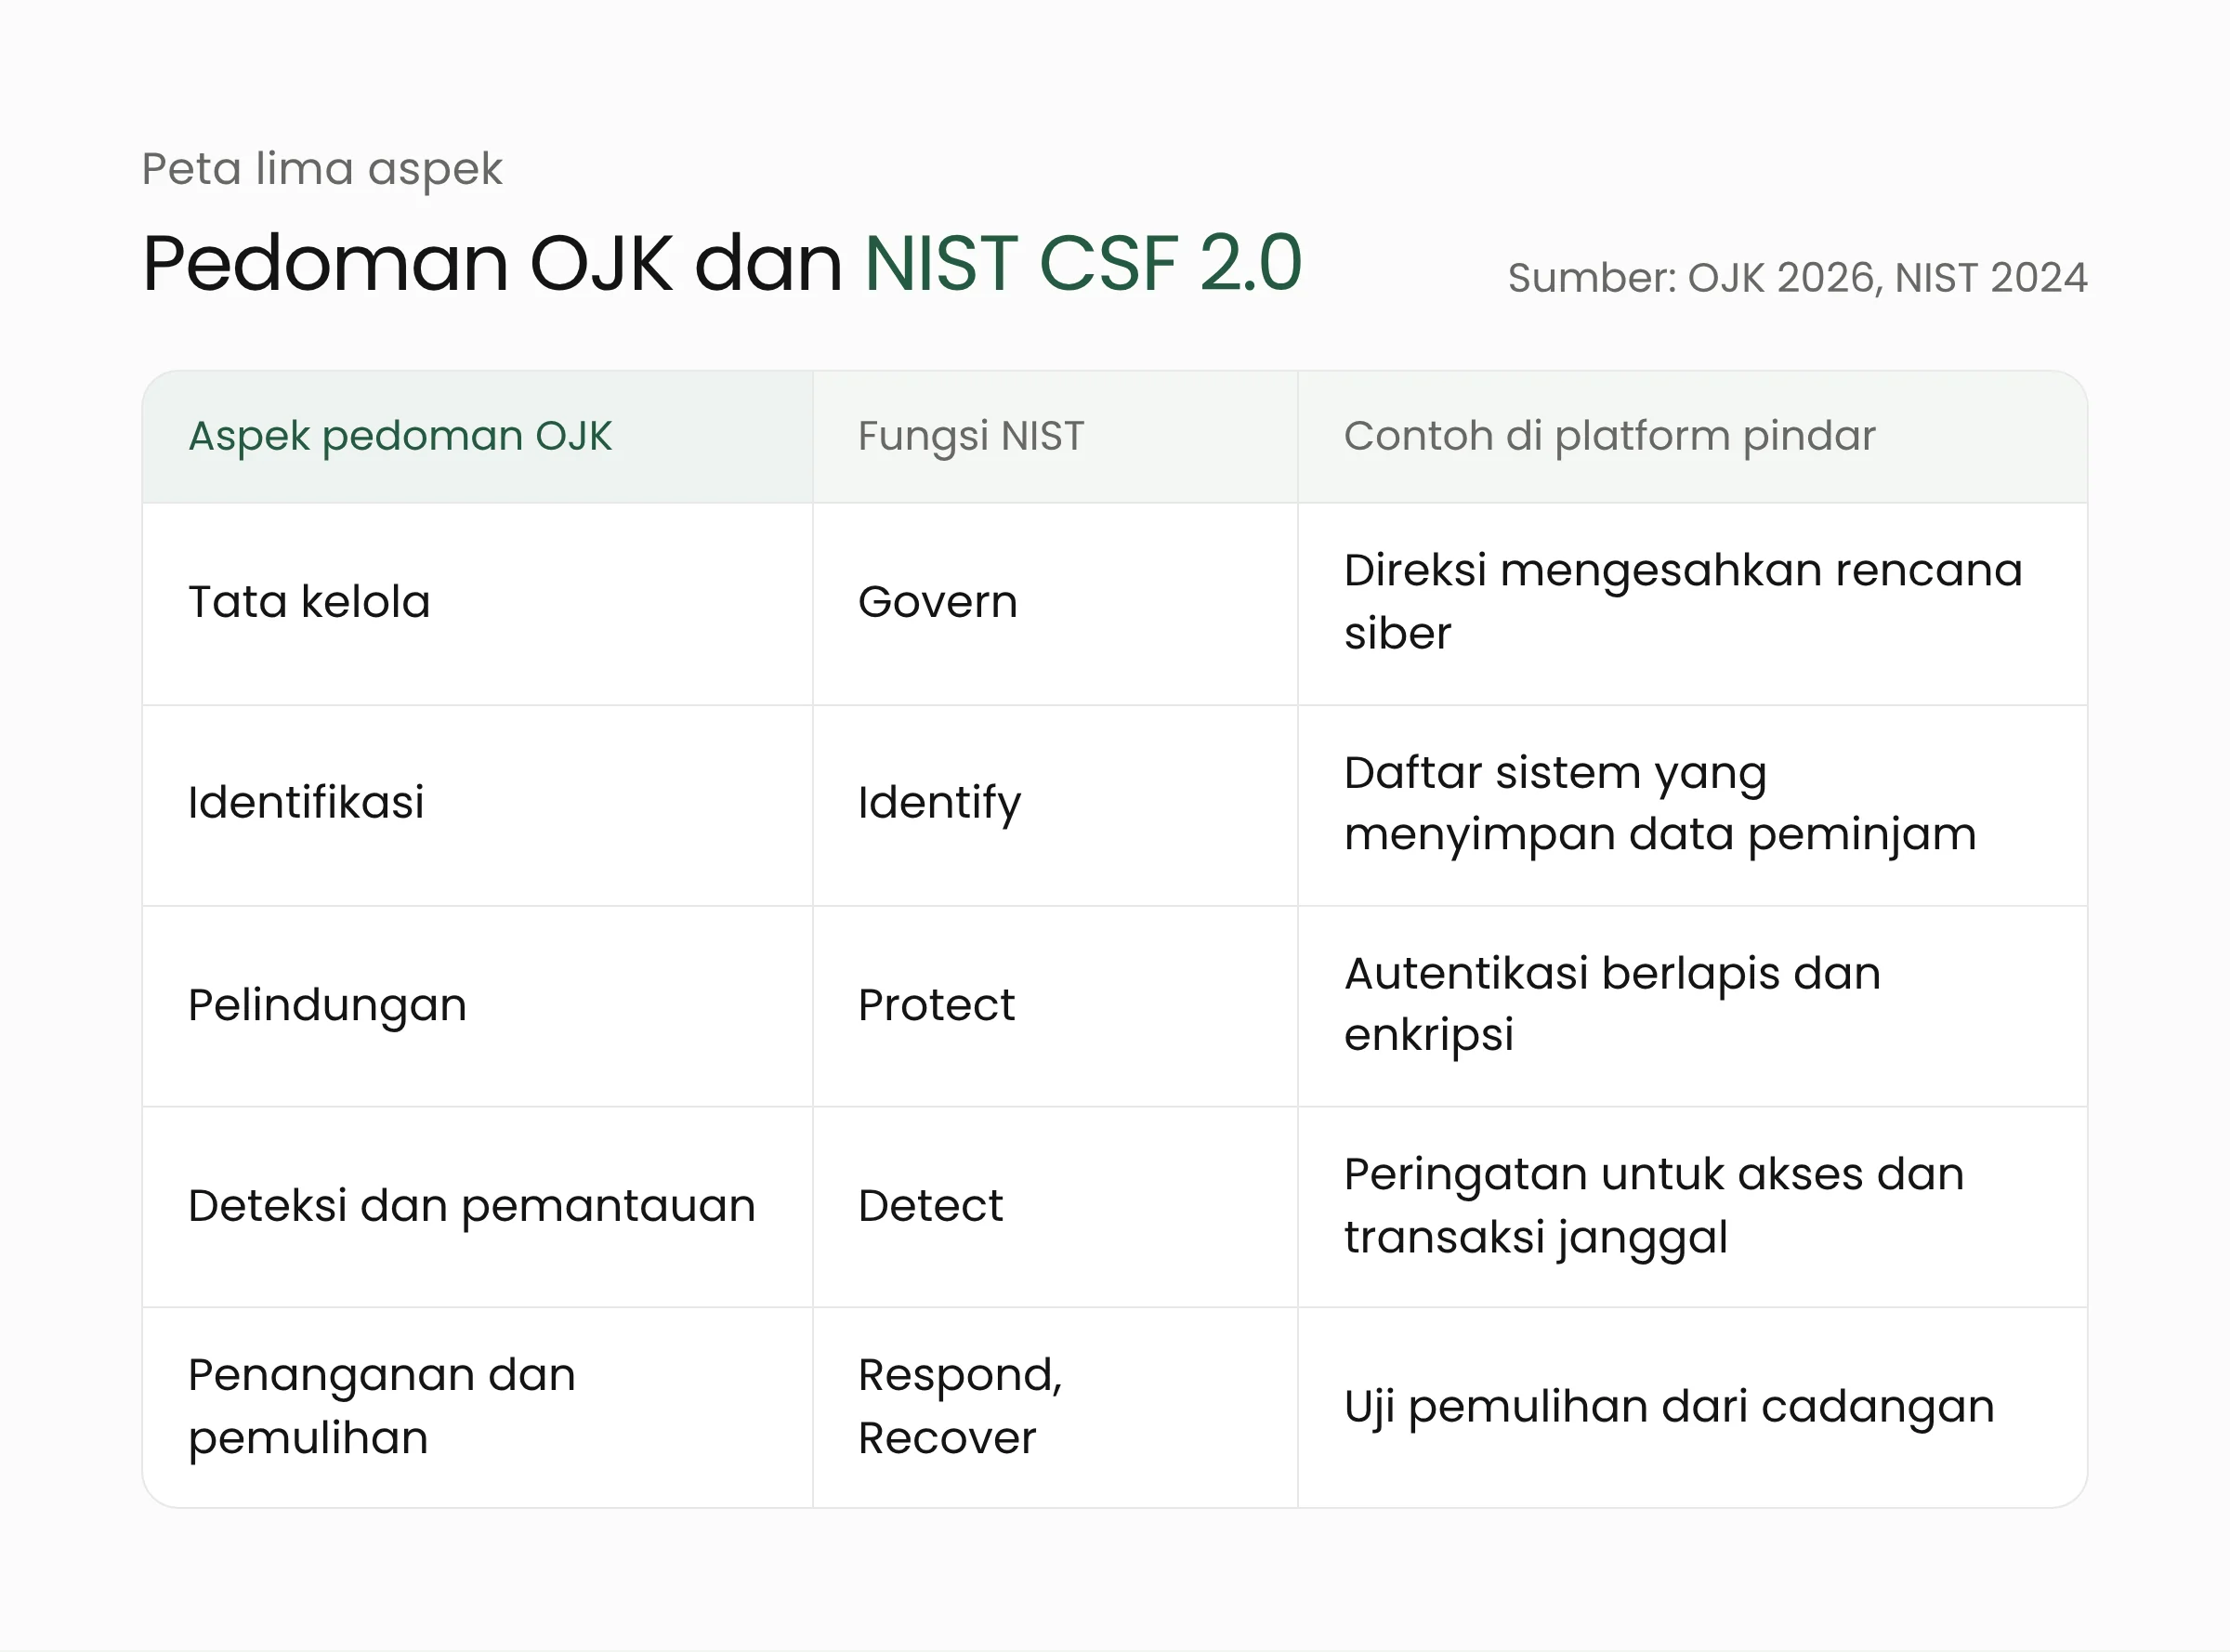
Kesamaan ini memudahkan penyelenggara yang sudah memakai kerangka internasional seperti NIST atau ISO/IEC 27001. Pemetaan kontrol yang sudah ada dapat dipakai ulang untuk mengisi asesmen mandiri OJK, sehingga tim tidak perlu memulai dari nol.
Mengapa industri pindar mendapat pedoman khusus
Seluruh proses bisnis pindar berjalan di platform digital, mulai dari pendaftaran, penilaian kredit, pencairan dana, sampai penagihan. Alasan itu sudah disampaikan Agusman pada Agustus 2026, ketika OJK mengumumkan sedang menyusun pedoman ini. Menurut Investor Trust, ia meminta penyelenggara menerapkan pengelolaan risiko siber yang memadai dan melakukan asesmen risiko secara berkala.
Skala industrinya juga terus tumbuh. Menurut Kontan, outstanding pembiayaan pindar mencapai Rp106,48 triliun per September 2026, tumbuh 17,02% dibanding tahun sebelumnya. Jumlah penyelenggaranya justru menyusut menjadi 94 perusahaan per September 2026, dari puncak 149 perusahaan pada akhir 2020. OJK mengaitkan penyusutan itu antara lain dengan kemampuan memenuhi ketentuan permodalan dan keberlanjutan usaha. Di sisi aturan, OJK juga sedang menyusun revisi POJK fintech lending yang mengelompokkan penyelenggara ke dalam empat tier.
Dalam acara peluncuran, Deputi IV Bidang Keamanan Siber dan Sandi Perekonomian BSSN, Slamet Aji Pamungkas, menyebut ancaman siber kini merupakan risiko bisnis. Dampaknya dapat berupa kerugian finansial, gangguan operasional, dan rusaknya reputasi. Kewaspadaan ini sejalan dengan permintaan OJK agar bank siaga 24 jam menghadapi serangan siber ke sektor keuangan pada pekan yang sama.
Pedoman ini menambah daftar acuan keamanan siber sektoral dari OJK. Sebelumnya, OJK menerbitkan pedoman keamanan siber bagi penyelenggara Inovasi Teknologi Sektor Keuangan (ITSK) pada 2024 dan bagi penyelenggara perdagangan aset keuangan digital, termasuk kripto, pada Agustus 2025.
Asosiasi industri menyambut pedoman ini. Ketua Umum AFPI, Kuseryansyah, menilai pertumbuhan industri pindar harus diimbangi penguatan tata kelola dan manajemen risiko, seperti dilaporkan Investor Trust. AFPI mendorong anggotanya melakukan evaluasi berkala, meningkatkan kompetensi SDM, dan menyusun rencana tindak lanjut yang terukur. Asosiasi itu juga berjanji mendukung lewat sosialisasi dan pertukaran praktik terbaik antarpenyelenggara.
Apa artinya bagi penyelenggara pindar dan fintech?
Pedoman ini memberi bahasa yang sama antara penyelenggara, pengawas, dan auditor. Bagi tim TI, hasil asesmen mandiri dapat menjadi dasar anggaran keamanan yang lebih mudah dipertanggungjawabkan kepada direksi. Langkah awal berikut dapat dikerjakan sambil menunggu sosialisasi rinci dari OJK dan asosiasi.
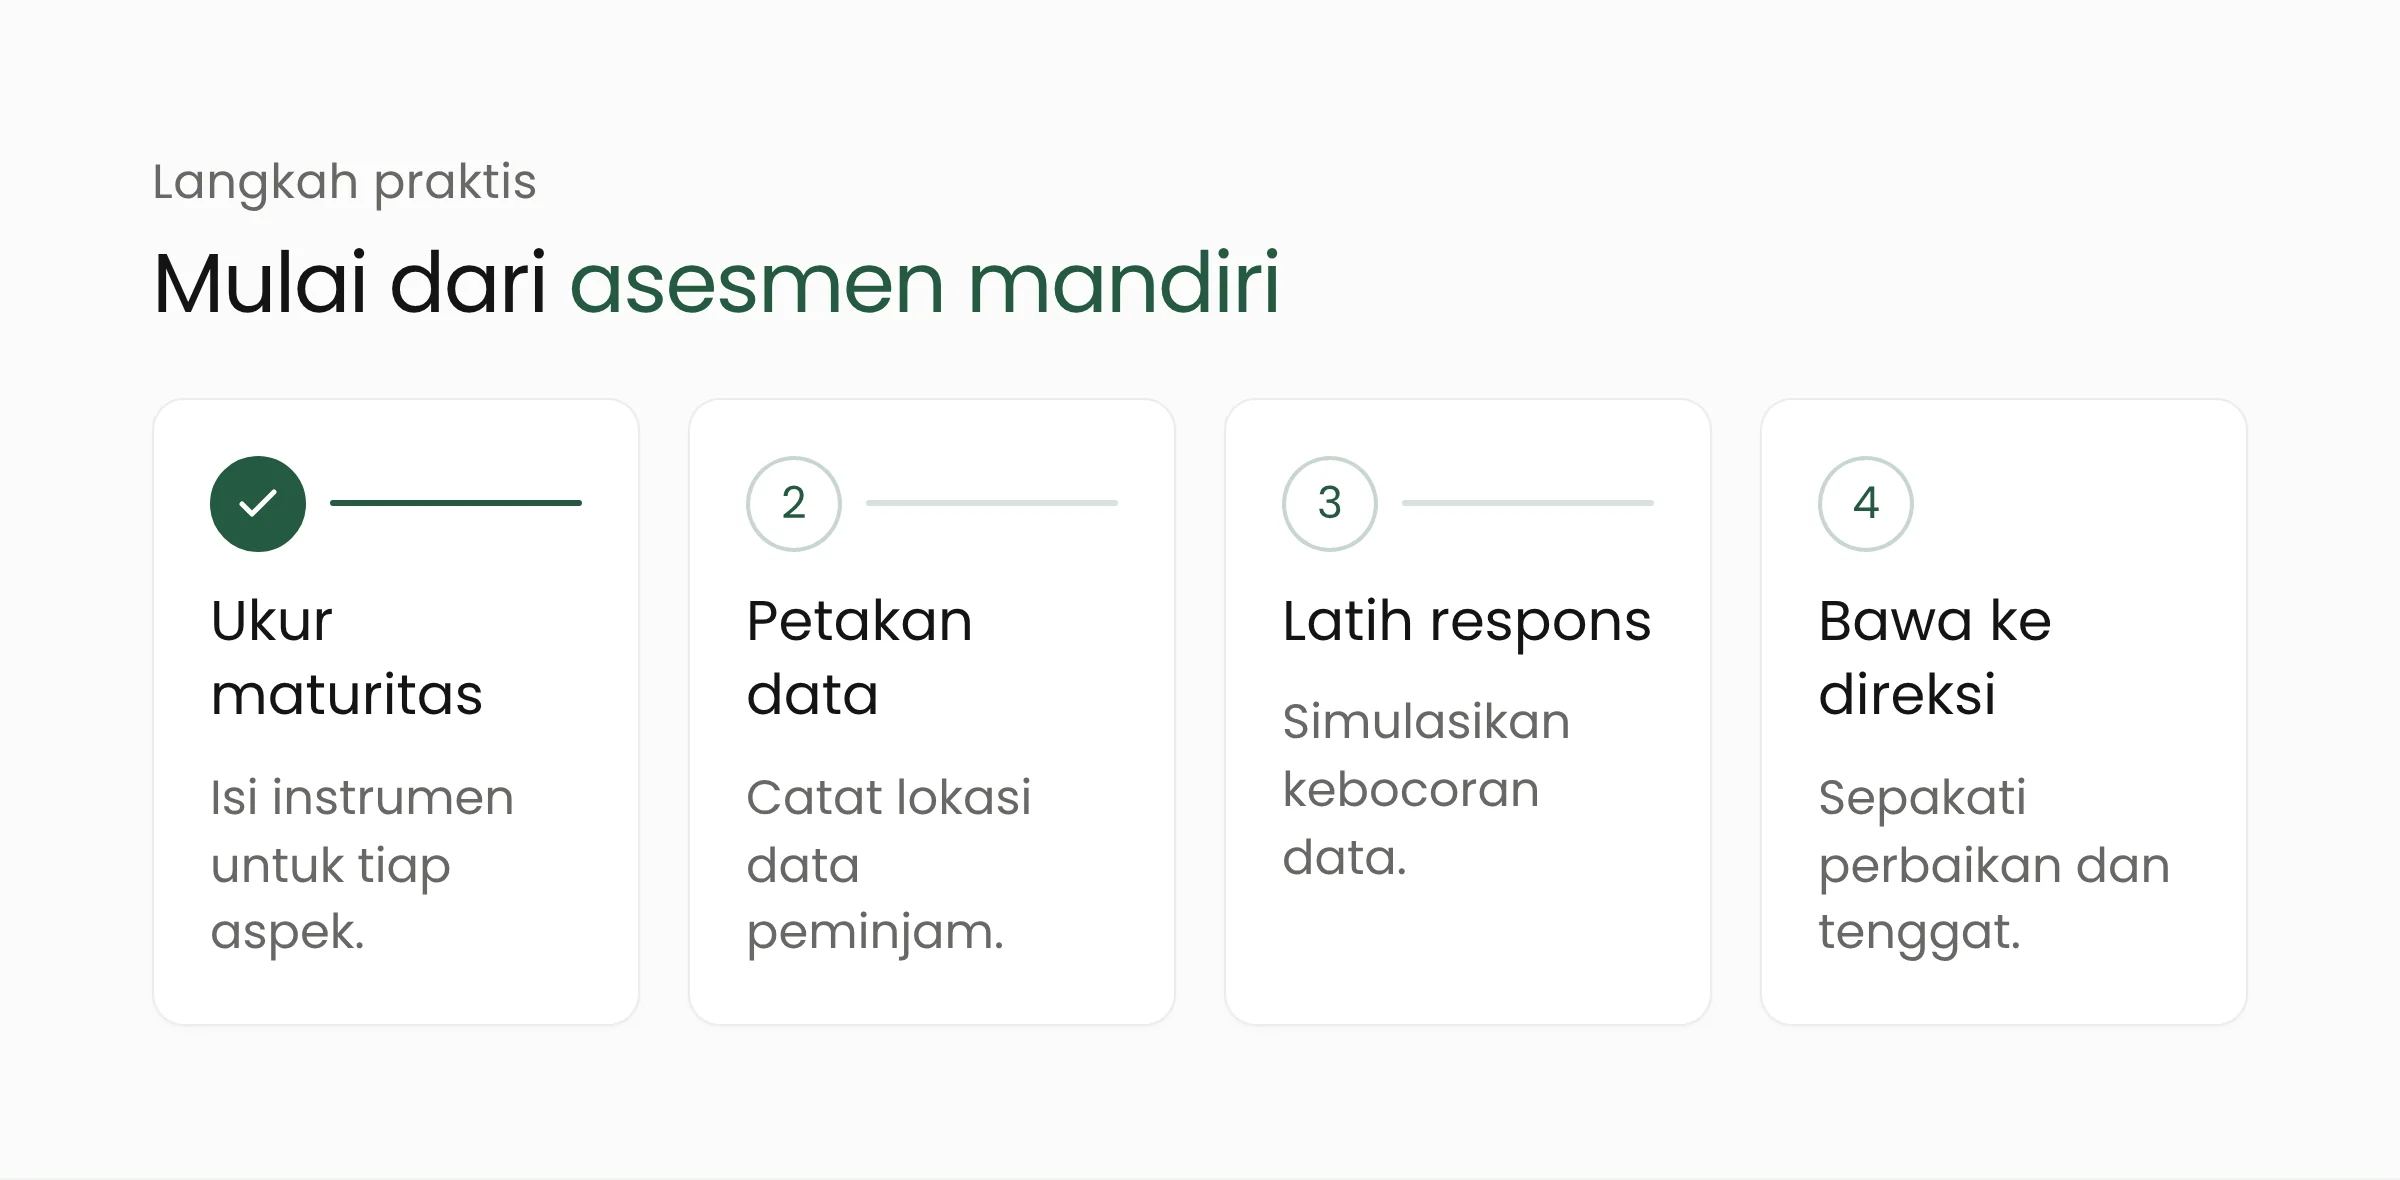
- Ukur maturitas dengan asesmen mandiri. Isi instrumen untuk setiap aspek secara jujur. Hasil yang rendah di satu aspek justru berguna untuk menentukan prioritas.
- Petakan lokasi data peminjam. Catat setiap sistem yang menyimpan data pribadi, termasuk penyedia cloud, layanan verifikasi identitas, dan perusahaan jasa penagihan. Data yang tersebar di banyak mitra memperbesar risiko kebocoran.
- Latih respons insiden. Simulasikan skenario kebocoran data dan gangguan layanan, lalu uji pemulihan dari cadangan. Catat berapa lama layanan dapat kembali normal.
- Bawa hasilnya ke direksi. Karena OJK menempatkan keamanan siber dalam tata kelola perusahaan, rencana perbaikan dan tenggatnya sebaiknya disepakati di tingkat direksi dan komisaris.
Bank, BPR, dan koperasi yang menyalurkan dana lewat platform pindar juga perlu menanyakan hasil asesmen mandiri mitranya. Pertanyaan yang sama berlaku bagi penyedia teknologi yang melayani penyelenggara pindar, karena sistem mereka ikut menyimpan atau memproses data peminjam.
Tim yang belum memiliki ahli keamanan internal dapat memulai dari pemetaan sederhana, lalu meminta pendampingan untuk pengujian penetrasi, pemantauan, dan rencana pemulihan. Merakit menyediakan layanan keamanan siber dan pengembangan solusi layanan keuangan yang dapat membantu langkah tersebut.
Bagi pengguna pindar, pedoman ini tidak mengubah kebiasaan dasar. Pastikan platform terdaftar di OJK, jangan membagikan kode OTP, dan laporkan penagihan yang mengancam atau menyebarkan data pribadi.
Pertanyaan yang sering muncul
Apakah pedoman ini wajib bagi semua penyelenggara pindar?
Siaran pers OJK menyebut pedoman ini diterapkan secara proporsional dan berbasis risiko sesuai skala dan karakteristik penyelenggara. Siaran pers itu tidak menyebut tenggat penerapan atau sanksi. AFPI mendorong seluruh anggotanya menjadikan pedoman ini bagian dari tata kelola, sehingga penyelenggara sebaiknya mulai menerapkannya sekarang.
Apa bedanya keamanan siber dan ketahanan siber?
Keamanan siber berfokus pada mencegah serangan. Ketahanan siber mencakup pencegahan, ditambah kemampuan mendeteksi serangan, meresponsnya, dan memulihkan layanan dengan cepat. OJK memakai istilah kedua karena tidak ada sistem yang sepenuhnya kebal.
Apakah pedoman ini memengaruhi peminjam?
Secara tidak langsung, ya. Penyelenggara yang menerapkan pedoman ini diharapkan lebih siap menjaga data pribadi dan memulihkan layanan saat terjadi gangguan. Pakta integritas yang ditandatangani bersamaan juga menegaskan bahwa penagihan harus menjaga kerahasiaan data dan bebas dari intimidasi.
Penutup
Pedoman ketahanan siber OJK memberi penyelenggara pindar peta kerja yang jelas, dari tata kelola sampai pemulihan. Instrumen asesmen mandiri menjadi titik awal yang praktis, terutama bagi penyelenggara dengan tim TI kecil. Jika organisasi Anda ingin mulai memetakan kesiapan siber dan menyusun rencana perbaikannya, tim Merakit siap berdiskusi.
Sumber
- OJK Perkuat Ketahanan Siber dan Pelindungan Konsumen Industri LPBBTI, siaran pers OJK SP 221/DKPU/OJK/XI/2026, 11 November 2026
- OJK rilis pedoman penguatan keamanan siber dan teknologi informasi, ANTARA, 11 November 2026
- OJK Luncurkan Pedoman Keamanan dan Ketahanan Siber Industri Fintech Lending, Kontan, 11 November 2026
- AFPI Sebut Pedoman Ketahanan Siber OJK Bisa Perkuat Tata Kelola dan Manajemen Risiko Pindar, Investor Trust, 13 November 2026
- OJK Godok Pedoman Keamanan dan Ketahanan Siber untuk Pindar, Investor Trust, 5 Agustus 2026
- Pembiayaan Fintech Lending Tumbuh 17,02% per September 2026, Kontan, 5 November 2026
- Jumlah Fintech Lending Menyusut Jadi 94, OJK Ungkap Penyebabnya, Kontan, 15 September 2026
- OJK Terbitkan Pedoman Keamanan Siber Penyelenggara Perdagangan Aset Keuangan Digital di Indonesia, siaran pers OJK, 13 Agustus 2025
- NIST Releases Version 2.0 of Landmark Cybersecurity Framework, NIST, 26 Februari 2024