Blog Keamanan Siber
Patch Tuesday Oktober 2026 Cetak Rekor 1.413 CVE
Daftar isi· 7 bagian
Microsoft merilis pembaruan keamanan bulanan Patch Tuesday pada 13 Oktober 2026 dengan 1.413 CVE, jumlah terbesar yang pernah tercatat menurut SecurityWeek. Satu celah di Windows sudah dieksploitasi penyerang. Bagi dinas dan kantor, tantangan utamanya kini menentukan urutan pemasangan, karena tidak semua pembaruan dapat dipasang di semua komputer pada hari yang sama.
Rekor baru dalam satu bulan
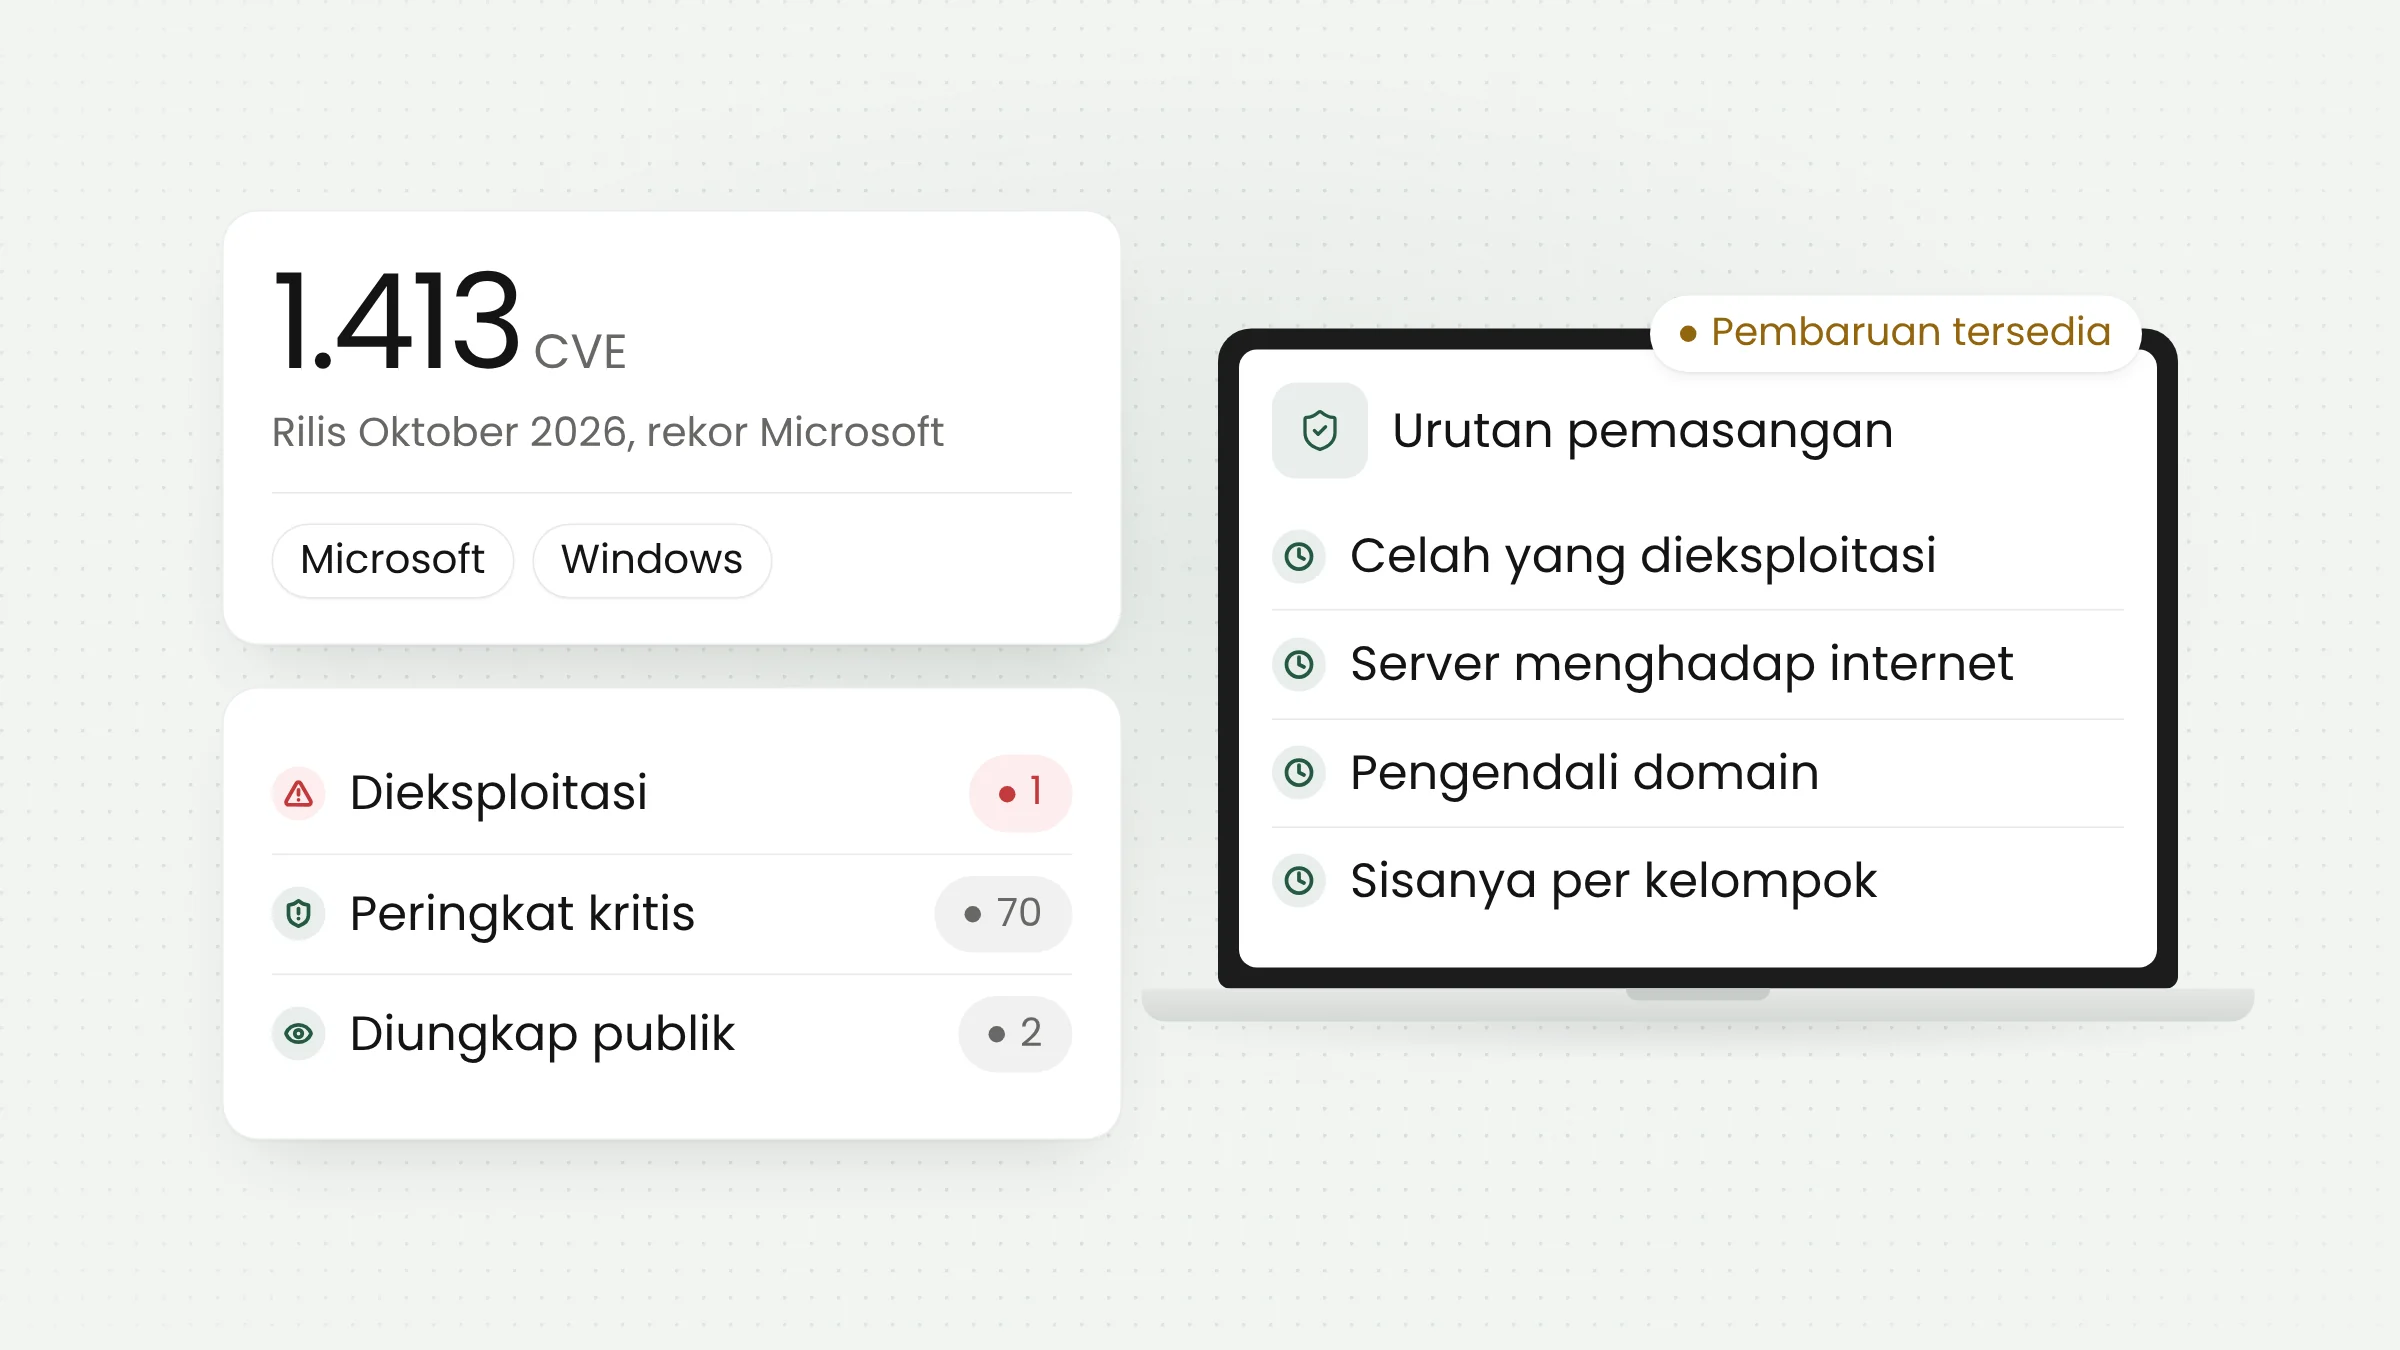
Patch Tuesday adalah jadwal rilis pembaruan keamanan Microsoft setiap Selasa kedua dalam sebulan. CVE adalah nomor identitas untuk satu celah keamanan yang sudah diketahui. Menurut SecurityWeek, angka bulan ini melampaui jumlah seluruh celah yang Microsoft perbaiki sepanjang 2025, dan total perbaikan pada 2026 telah melewati 4.000.
Rinciannya: 1.102 CVE di Windows, 134 di Office, 61 di alat pengembang, dan 36 di SharePoint Server. Exchange Server, Azure, dan Defender juga mendapat perbaikan. BleepingComputer mencatat 70 celah berperingkat kritis, terdiri atas 57 eksekusi kode jarak jauh, 11 peningkatan hak akses, dan 2 pemalsuan identitas (spoofing).
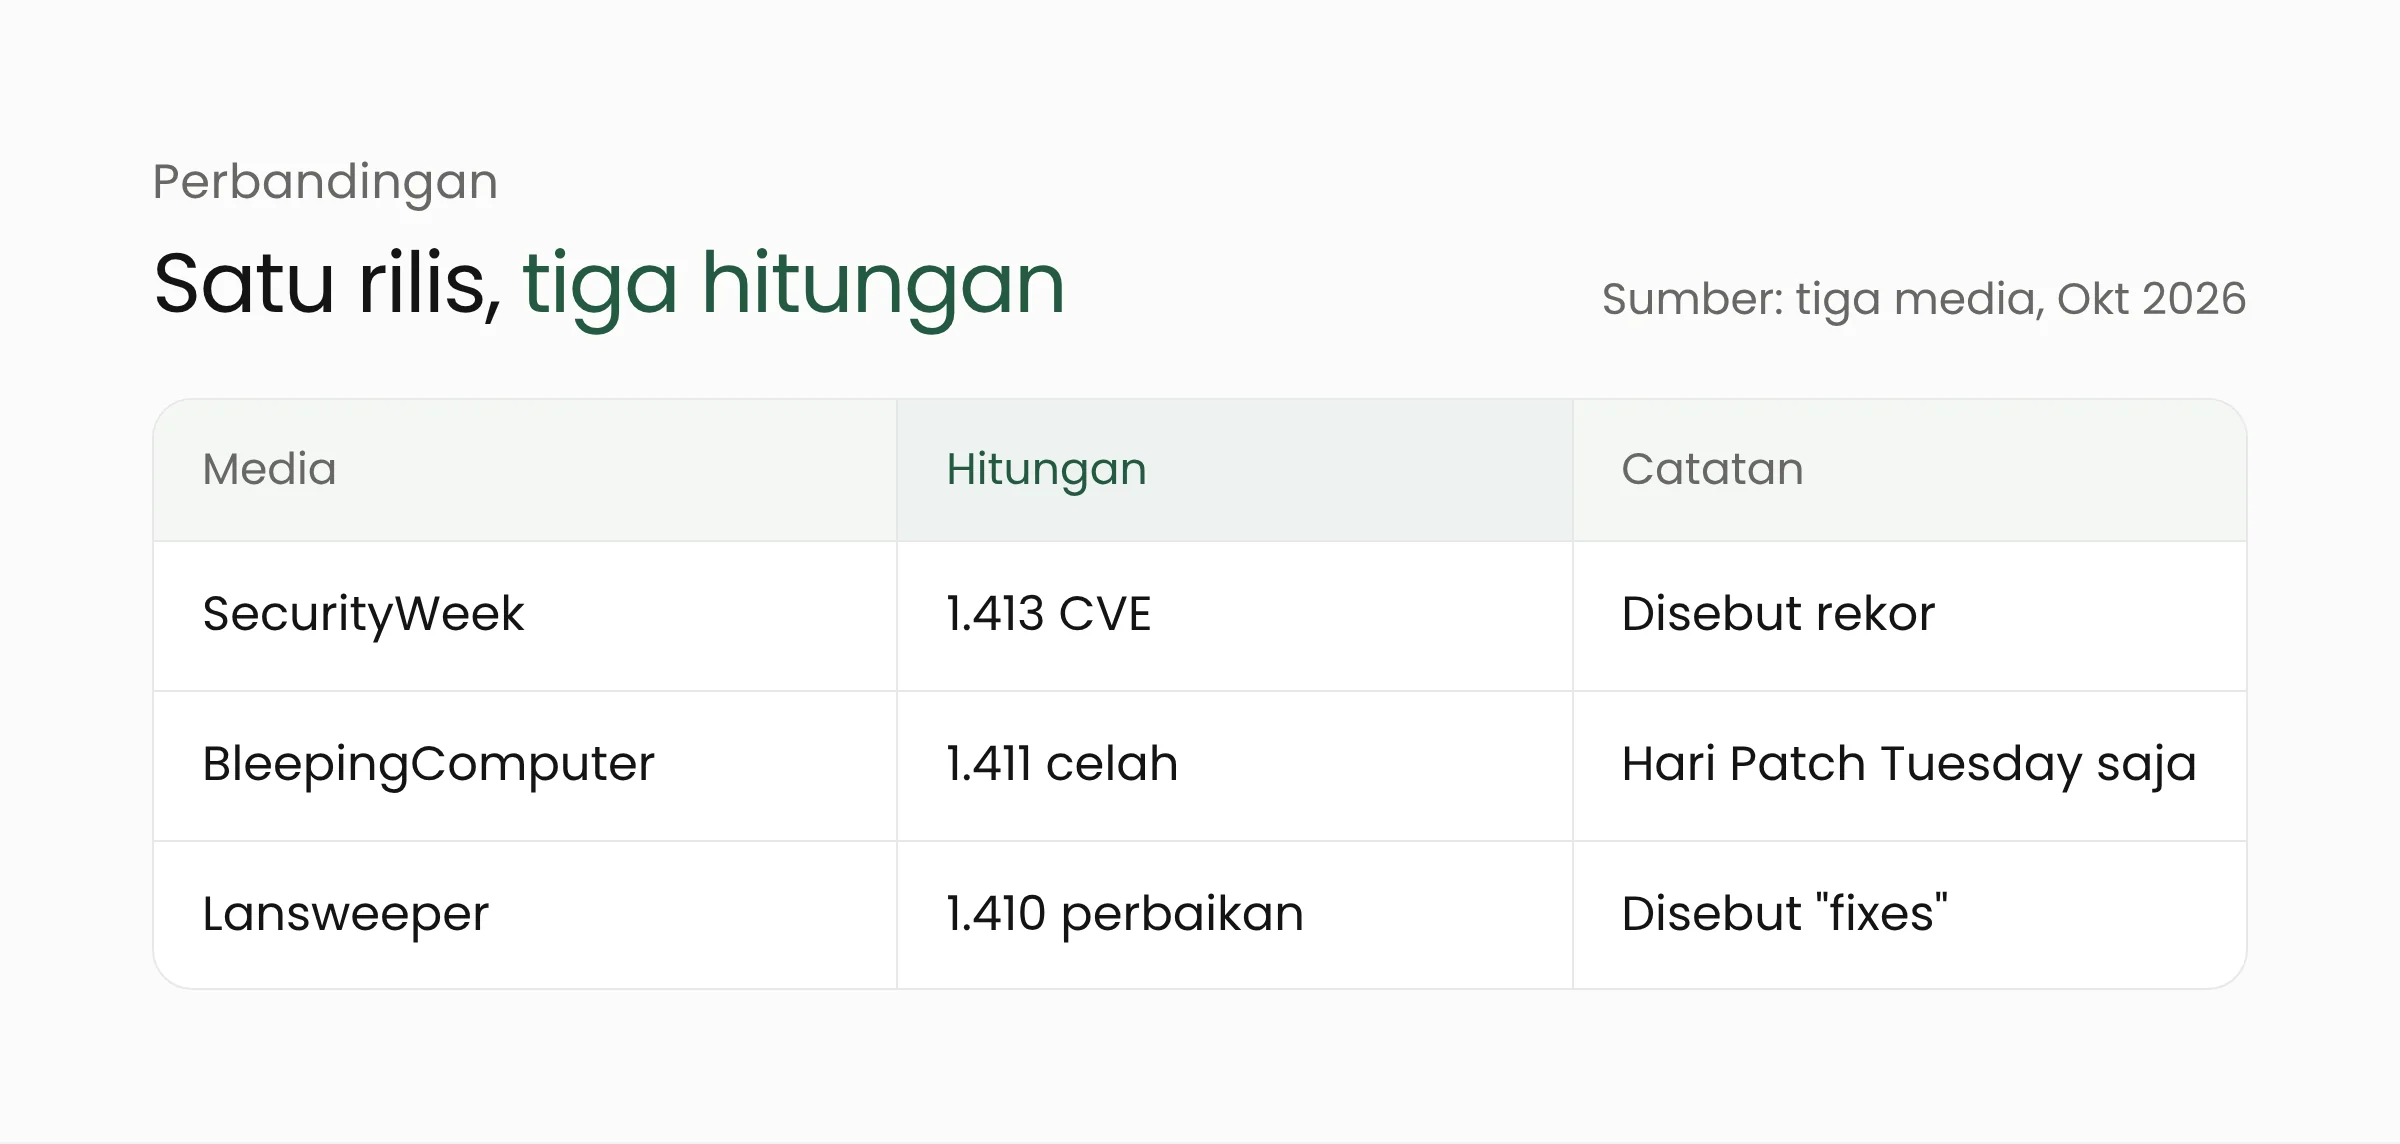
Angka total berbeda tipis antar-media. SecurityWeek menyebut 1.413 CVE, BleepingComputer 1.411, dan Lansweeper 1.410 perbaikan. BleepingComputer menjelaskan bahwa hitungannya hanya mencakup celah yang dirilis pada hari Patch Tuesday dan tidak memasukkan 348 perbaikan yang terbit lebih awal bulan itu. Artikel ini memakai 1.413 sesuai SecurityWeek.
Soal penyebab lonjakan, SecurityWeek mengaitkannya sebagian besar dengan penemuan celah berbantuan AI. BleepingComputer menulis bahwa Microsoft terus memakai platform AI untuk menemukan dan memperbaiki celah di produknya. Kedua media belum merinci berapa bagian dari angka itu yang berasal dari AI.
Satu celah yang sudah dieksploitasi
Celah yang paling mendesak adalah CVE-2026-96951, pelewatan fitur keamanan di Windows Shell dengan skor CVSS 8,8. Celah ini memungkinkan penyerang menghindari Mark of the Web, penanda yang diberikan Windows pada berkas dari internet. Penanda itu memicu peringatan dari Defender SmartScreen dan perlindungan Office Protected View. Bila dilewati, berkas berbahaya dapat dibuka tanpa peringatan.
Menurut SecurityWeek, Microsoft menyatakan penyerang harus membujuk pengguna mengambil tindakan, misalnya lewat berkas yang dikirim melalui surel atau pesan instan. Microsoft belum membagikan rincian serangan yang terjadi, kata BleepingComputer. SecurityWeek menambahkan bahwa lembaga keamanan siber Amerika Serikat, CISA, memasukkan celah ini ke katalog kerentanan yang dieksploitasi pada 13 Oktober, dengan batas perbaikan bagi instansi federal pada 16 Oktober.
Dua celah lain sudah diungkap publik sebelum perbaikannya tersedia. CVE-2026-108398 memungkinkan pelewatan Windows Defender Application Control (WDAC) di .NET Framework, dan ditemukan James Forshaw dari Google Project Zero, menurut BleepingComputer. CVE-2026-92707 adalah gangguan layanan di komponen MessagePack-CSharp yang dipakai Visual Studio dan .NET. Untuk celah WDAC, Microsoft menilai eksploitasinya kecil kemungkinan terjadi.
Kelompok risiko untuk memilah pembaruan
Di tengah volume sebesar ini, Microsoft memperkenalkan konsep “risk cohorts” lewat blog MSRC pada 13 Oktober. Kelompok risiko adalah kumpulan CVE yang memerlukan penilaian serupa dari pelanggan. Anggotanya tidak perlu berbagi akar masalah atau skor CVSS yang sama. Yang disamakan adalah pertanyaan tentang lingkungan Anda, misalnya apakah konten dari luar dapat mencapai komponen yang terdampak.
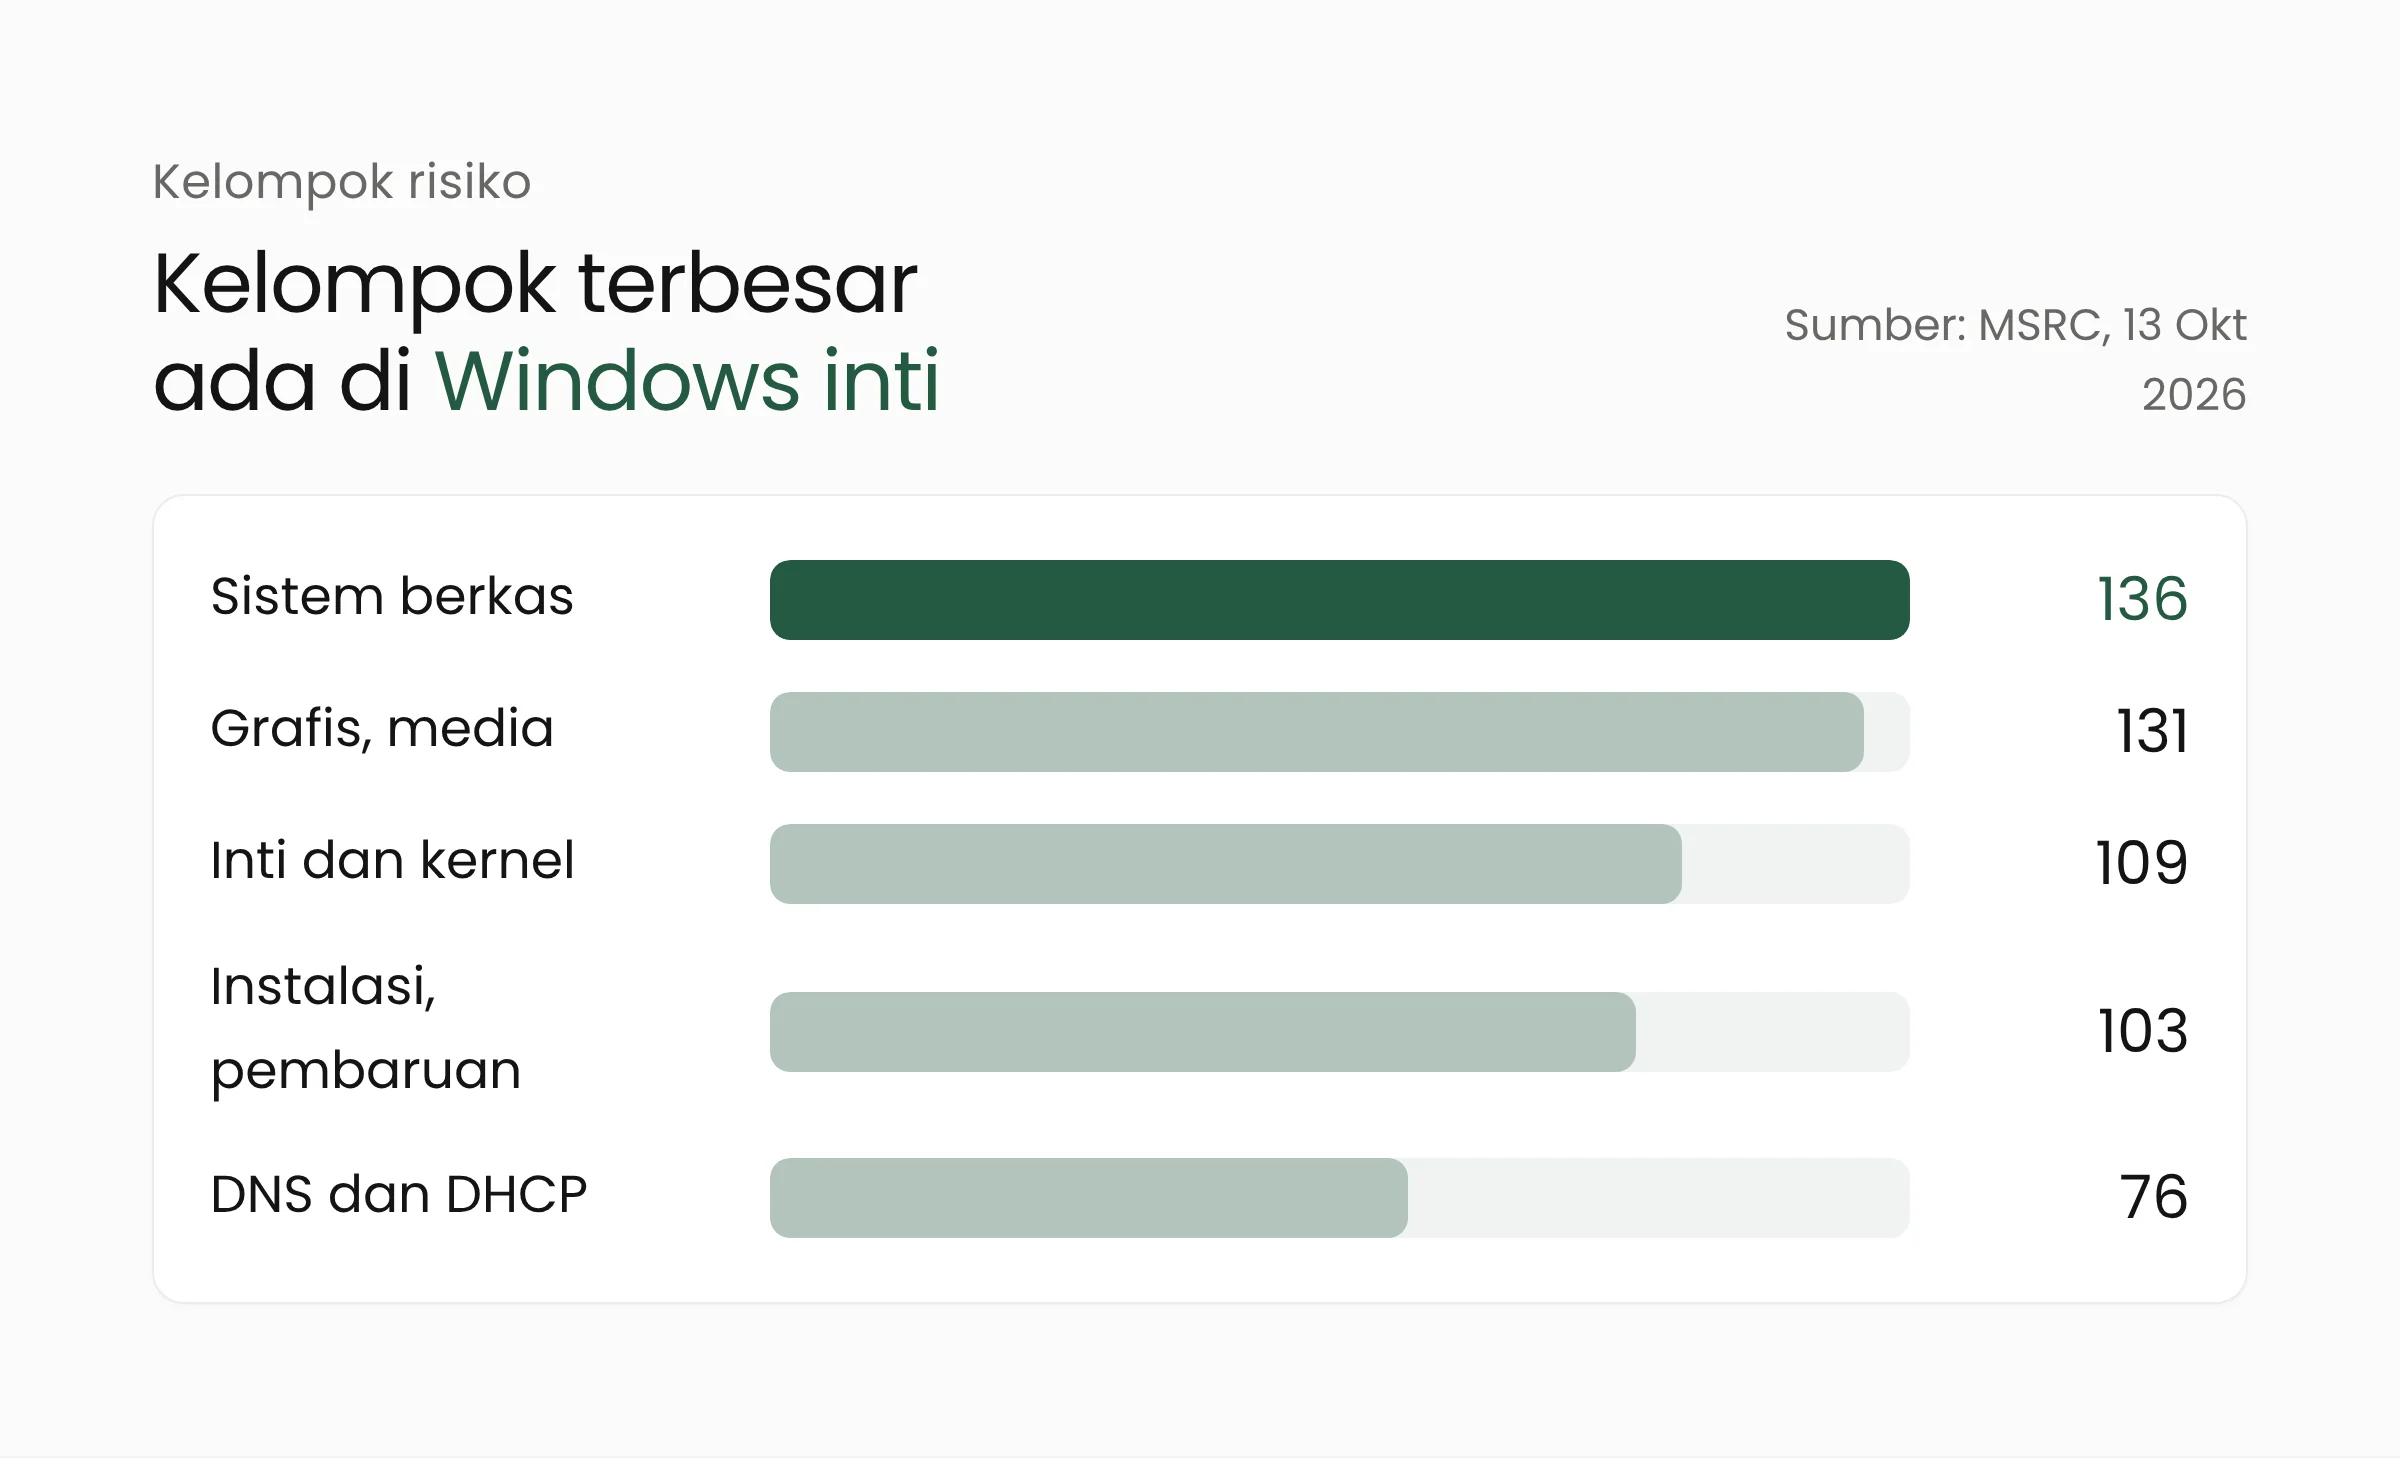
Microsoft menampilkan 15 kelompok contoh untuk rilis Oktober. Yang terbesar mencakup 136 CVE di sistem berkas, penyimpanan, dan pencadangan Windows, serta 131 CVE di pemrosesan grafis, media, dan konten. Contoh lain adalah kelompok akses jarak jauh dan RDP. Pertanyaan bersamanya: peran klien, gateway, dan server mana yang terpasang dan terbuka ke internet? Bila RD Gateway atau RD Session Host dapat dijangkau dari internet, CVE sisi server menjadi prioritas lebih tinggi. Perangkat yang hanya dapat dicapai lewat VPN atau jalur Zero Trust mungkin dapat menunggu untuk sebagian CVE.
Microsoft menegaskan kelompok ini bersifat sementara dan bukan kategori resmi. Satu kelompok tidak berarti satu pembaruan menutup semua CVE di dalamnya, dan kelompok tidak menggantikan peninjauan celah yang dieksploitasi atau berkeparahan tinggi. Microsoft juga meminta masukan atas pendekatan ini.
Apa artinya bagi dinas dan kantor Anda?
Dinas, sekolah, dan kantor cabang biasanya mengelola puluhan hingga ratusan komputer dengan tim TI yang kecil. Dalam kondisi itu, urutan lebih penting daripada kecepatan memasang segalanya sekaligus.
Periksa versi Windows lebih dulu. Pembaruan Oktober adalah yang terakhir bagi Windows 11 versi 24H2 edisi Home dan Pro serta Windows 10 Enterprise LTSB 2016, menurut BleepingComputer. Windows 11 23H2 edisi Enterprise, Education, dan IoT Enterprise berhenti menerima pembaruan keamanan mulai bulan depan. Komputer yang masih memakai versi itu perlu dijadwalkan pindah ke versi yang didukung.
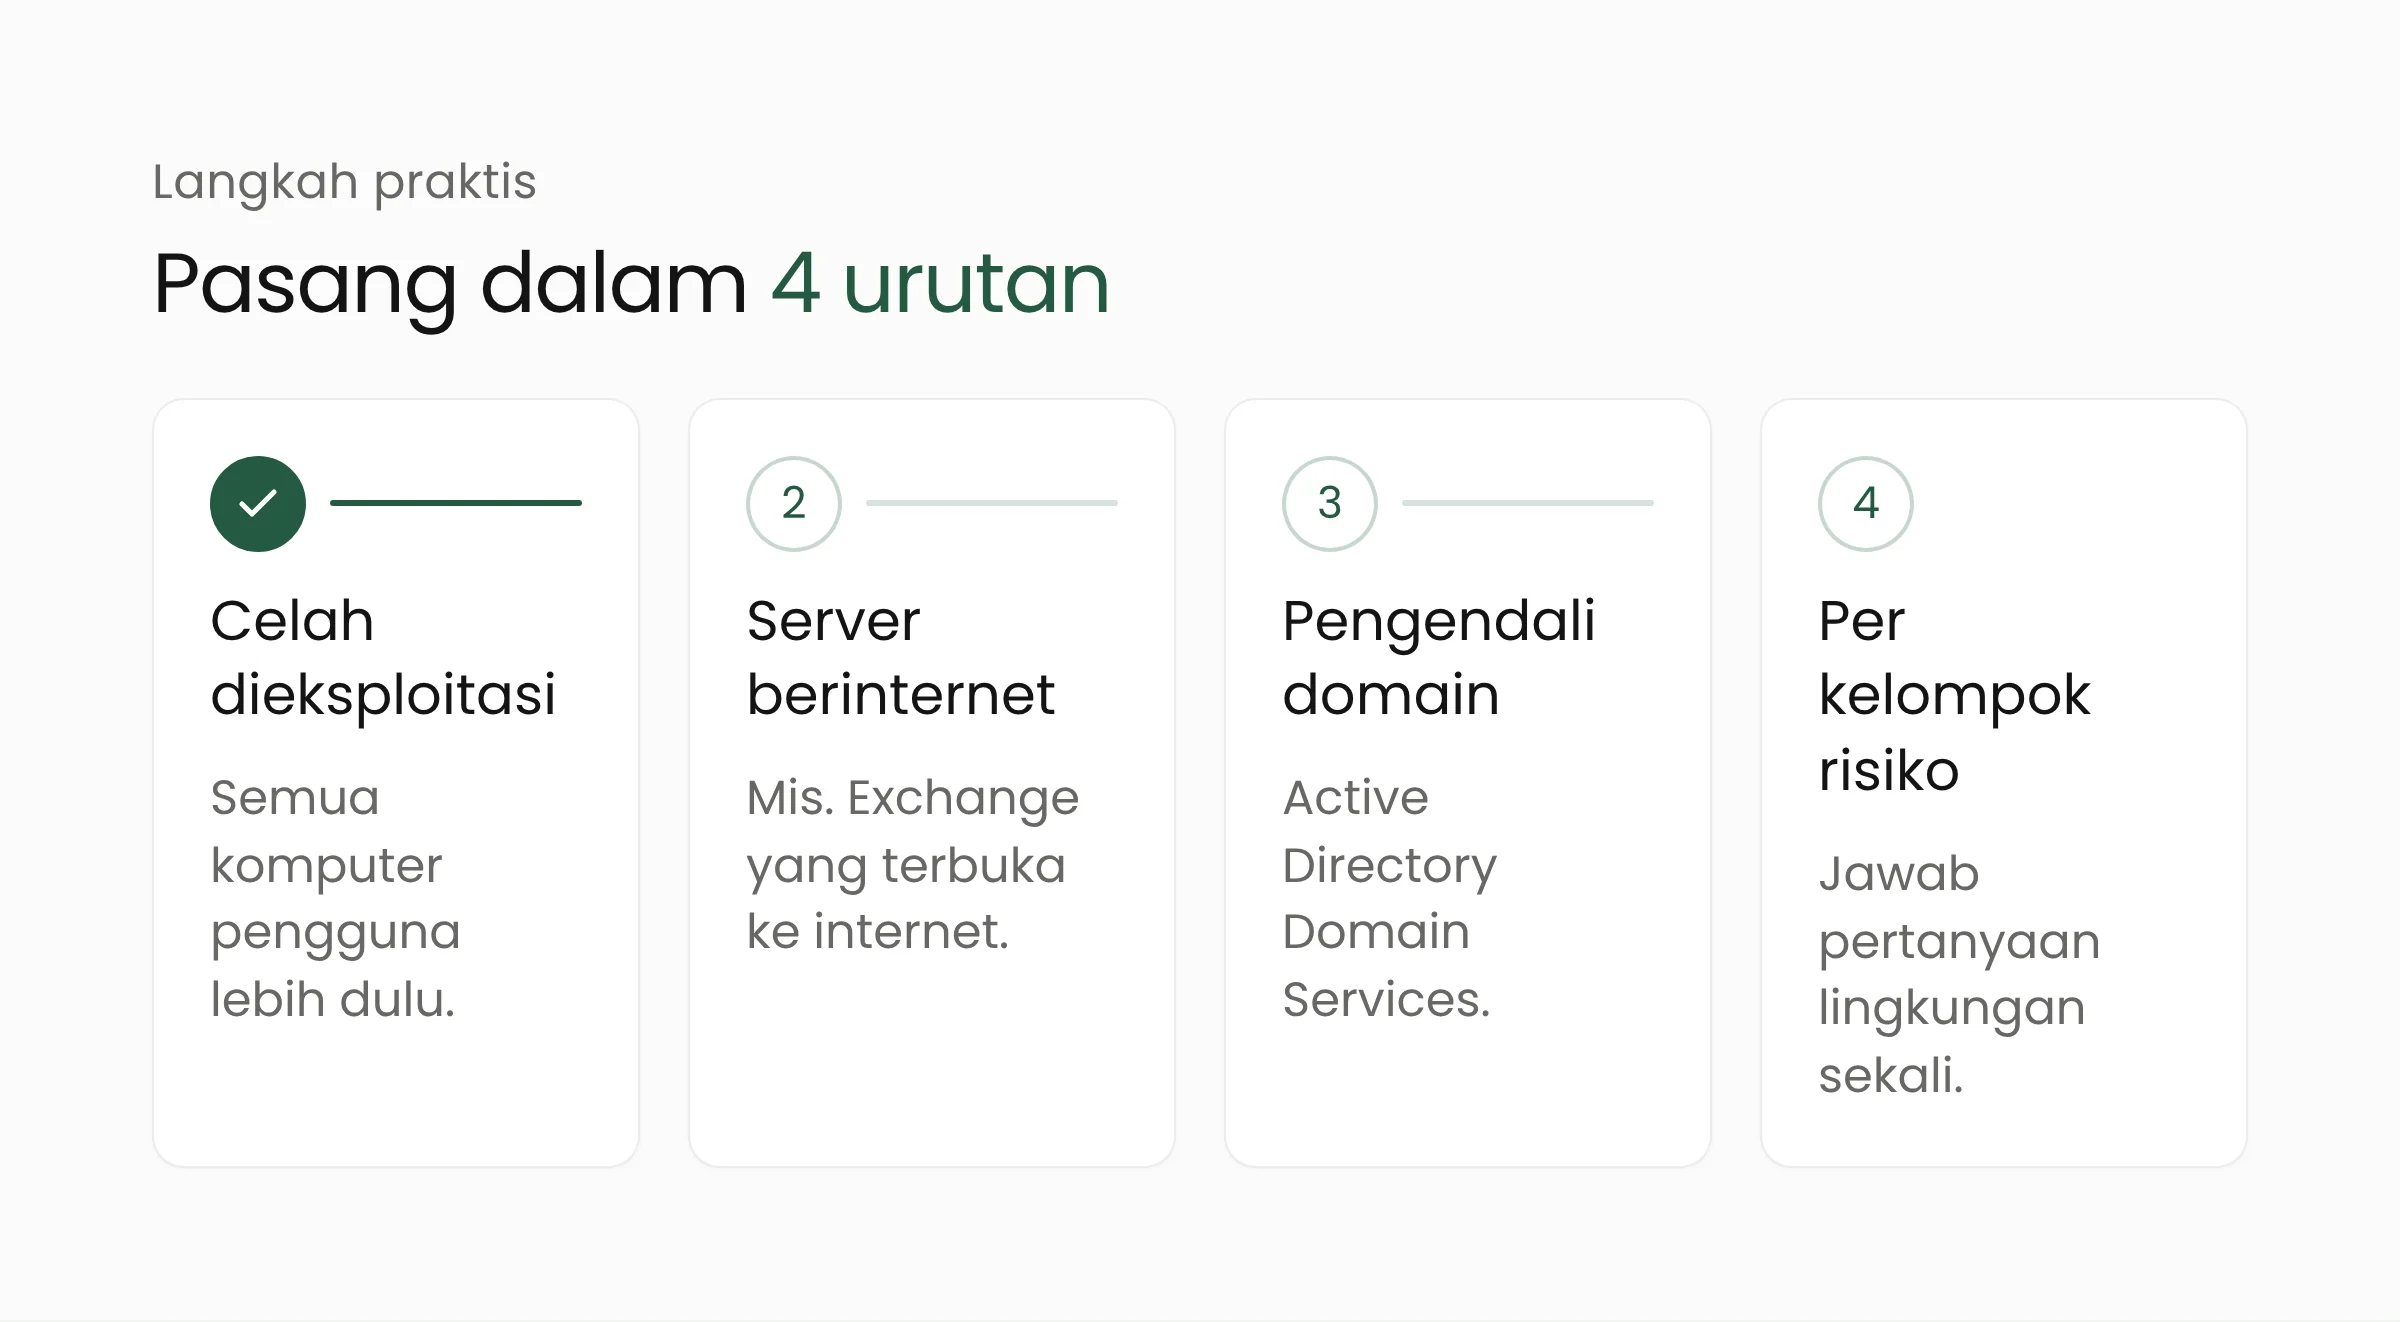
Pasang perbaikan celah yang dieksploitasi di semua komputer pengguna. Ini langkah pertama, karena serangan sudah terjadi. Kewaspadaan terhadap lampiran dan tautan tetap berlaku, sebab celah ini justru melemahkan peringatan unduhan.
Utamakan server yang menghadap internet. Lansweeper menyarankan mendahulukan CVE-2026-70571 dan CVE-2026-70279 pada server Exchange yang terbuka ke internet (Exchange 2016 CU23, 2019 CU14 dan CU15, serta Subscription Edition). Perangkat di tepi jaringan memang jadi sasaran favorit, seperti yang kami bahas pada kasus zero-day Ivanti VPN.
Lanjutkan ke pengendali domain. Lansweeper juga menyoroti CVE-2026-70229, celah eksekusi kode tanpa autentikasi di Active Directory Domain Services. Server yang memegang akun seluruh pengguna layak masuk giliran awal.
Uji pada kelompok kecil, lalu catat keputusan per kelompok risiko. CyberInsider mencatat masalah yang masih ditangani Microsoft: sebagian perangkat USB Audio Class 1.0 dapat tidak bersuara atau menampilkan galat Code 10. Itu relevan bagi headset dan perangkat rapat. Jawab pertanyaan lingkungan sekali per kelompok, dokumentasikan, lalu pakai sebagai titik awal peninjauan tiap CVE.
Bagi instansi yang sedang menyusun tata kelola TI, kebiasaan ini sejalan dengan kebutuhan pemerintahan digital: daftar aset, penanggung jawab, dan batas waktu pembaruan yang tertulis. Organisasi yang belum memiliki tim keamanan khusus dapat memulainya dengan bantuan layanan keamanan siber.
Pertanyaan yang sering muncul
Apakah semua 1.413 CVE harus dipasang hari ini?
Pembaruan bulanan Windows biasanya dipasang sebagai satu paket, sehingga jumlah CVE tidak berarti jumlah pekerjaan yang sama. Yang perlu diprioritaskan hari ini adalah celah yang sudah dieksploitasi, lalu server yang menghadap internet dan pengendali domain. Microsoft sendiri mengingatkan bahwa kelompok risiko hanyalah titik awal untuk menilai tiap CVE.
Mengapa angka antar-media berbeda?
Ada tiga hitungan yang beredar: 1.413 CVE menurut SecurityWeek, 1.411 menurut BleepingComputer, dan 1.410 perbaikan menurut Lansweeper. BleepingComputer menyebut hitungannya hanya mencakup celah yang dirilis pada hari Patch Tuesday. Untuk keputusan operasional, selisih beberapa celah tidak mengubah langkah yang perlu diambil.
Apakah komputer Windows 11 24H2 Home dan Pro tidak aman lagi?
Komputer itu tidak lagi menerima pembaruan keamanan bulanan setelah rilis Oktober, sehingga celah baru yang ditemukan kelak tidak akan ditambal pada versi tersebut. CyberInsider menyarankan pengguna pindah ke versi yang masih didukung agar tetap mendapat perbaikan.
Penutup
Rilis rekor ini menunjukkan bahwa jumlah celah yang ditemukan terus naik, sementara waktu dan tenaga tim TI relatif tetap. Daftar aset yang jelas, urutan pemasangan yang tertulis, dan uji pada kelompok kecil membuat pembaruan berikutnya lebih mudah dikelola. Jika Anda ingin ditemani menilai kesiapan pengelolaan pembaruan dan infrastruktur cloud di organisasi, tim kami senang berdiskusi lewat halaman kontak.
Sumber
- Microsoft Security Response Center: Using risk cohorts to prioritize security updates, 13 Oktober 2026
- BleepingComputer: Microsoft October 2026 Patch Tuesday fixes 1,411 flaws, 3 zero-days, 13 Oktober 2026
- SecurityWeek: Microsoft Patches Record 1,413 Vulnerabilities, Including Exploited Windows Zero-Day, 14 Oktober 2026
- Lansweeper: Microsoft Patch Tuesday, October 2026, 13 Oktober 2026
- CyberInsider: Windows 11 October 2026 updates, 13 Oktober 2026