Blog Keamanan Siber
Celah Outlook CVE-2026-124194 Dieksploitasi, Perbarui Office
Daftar isi· 7 bagian
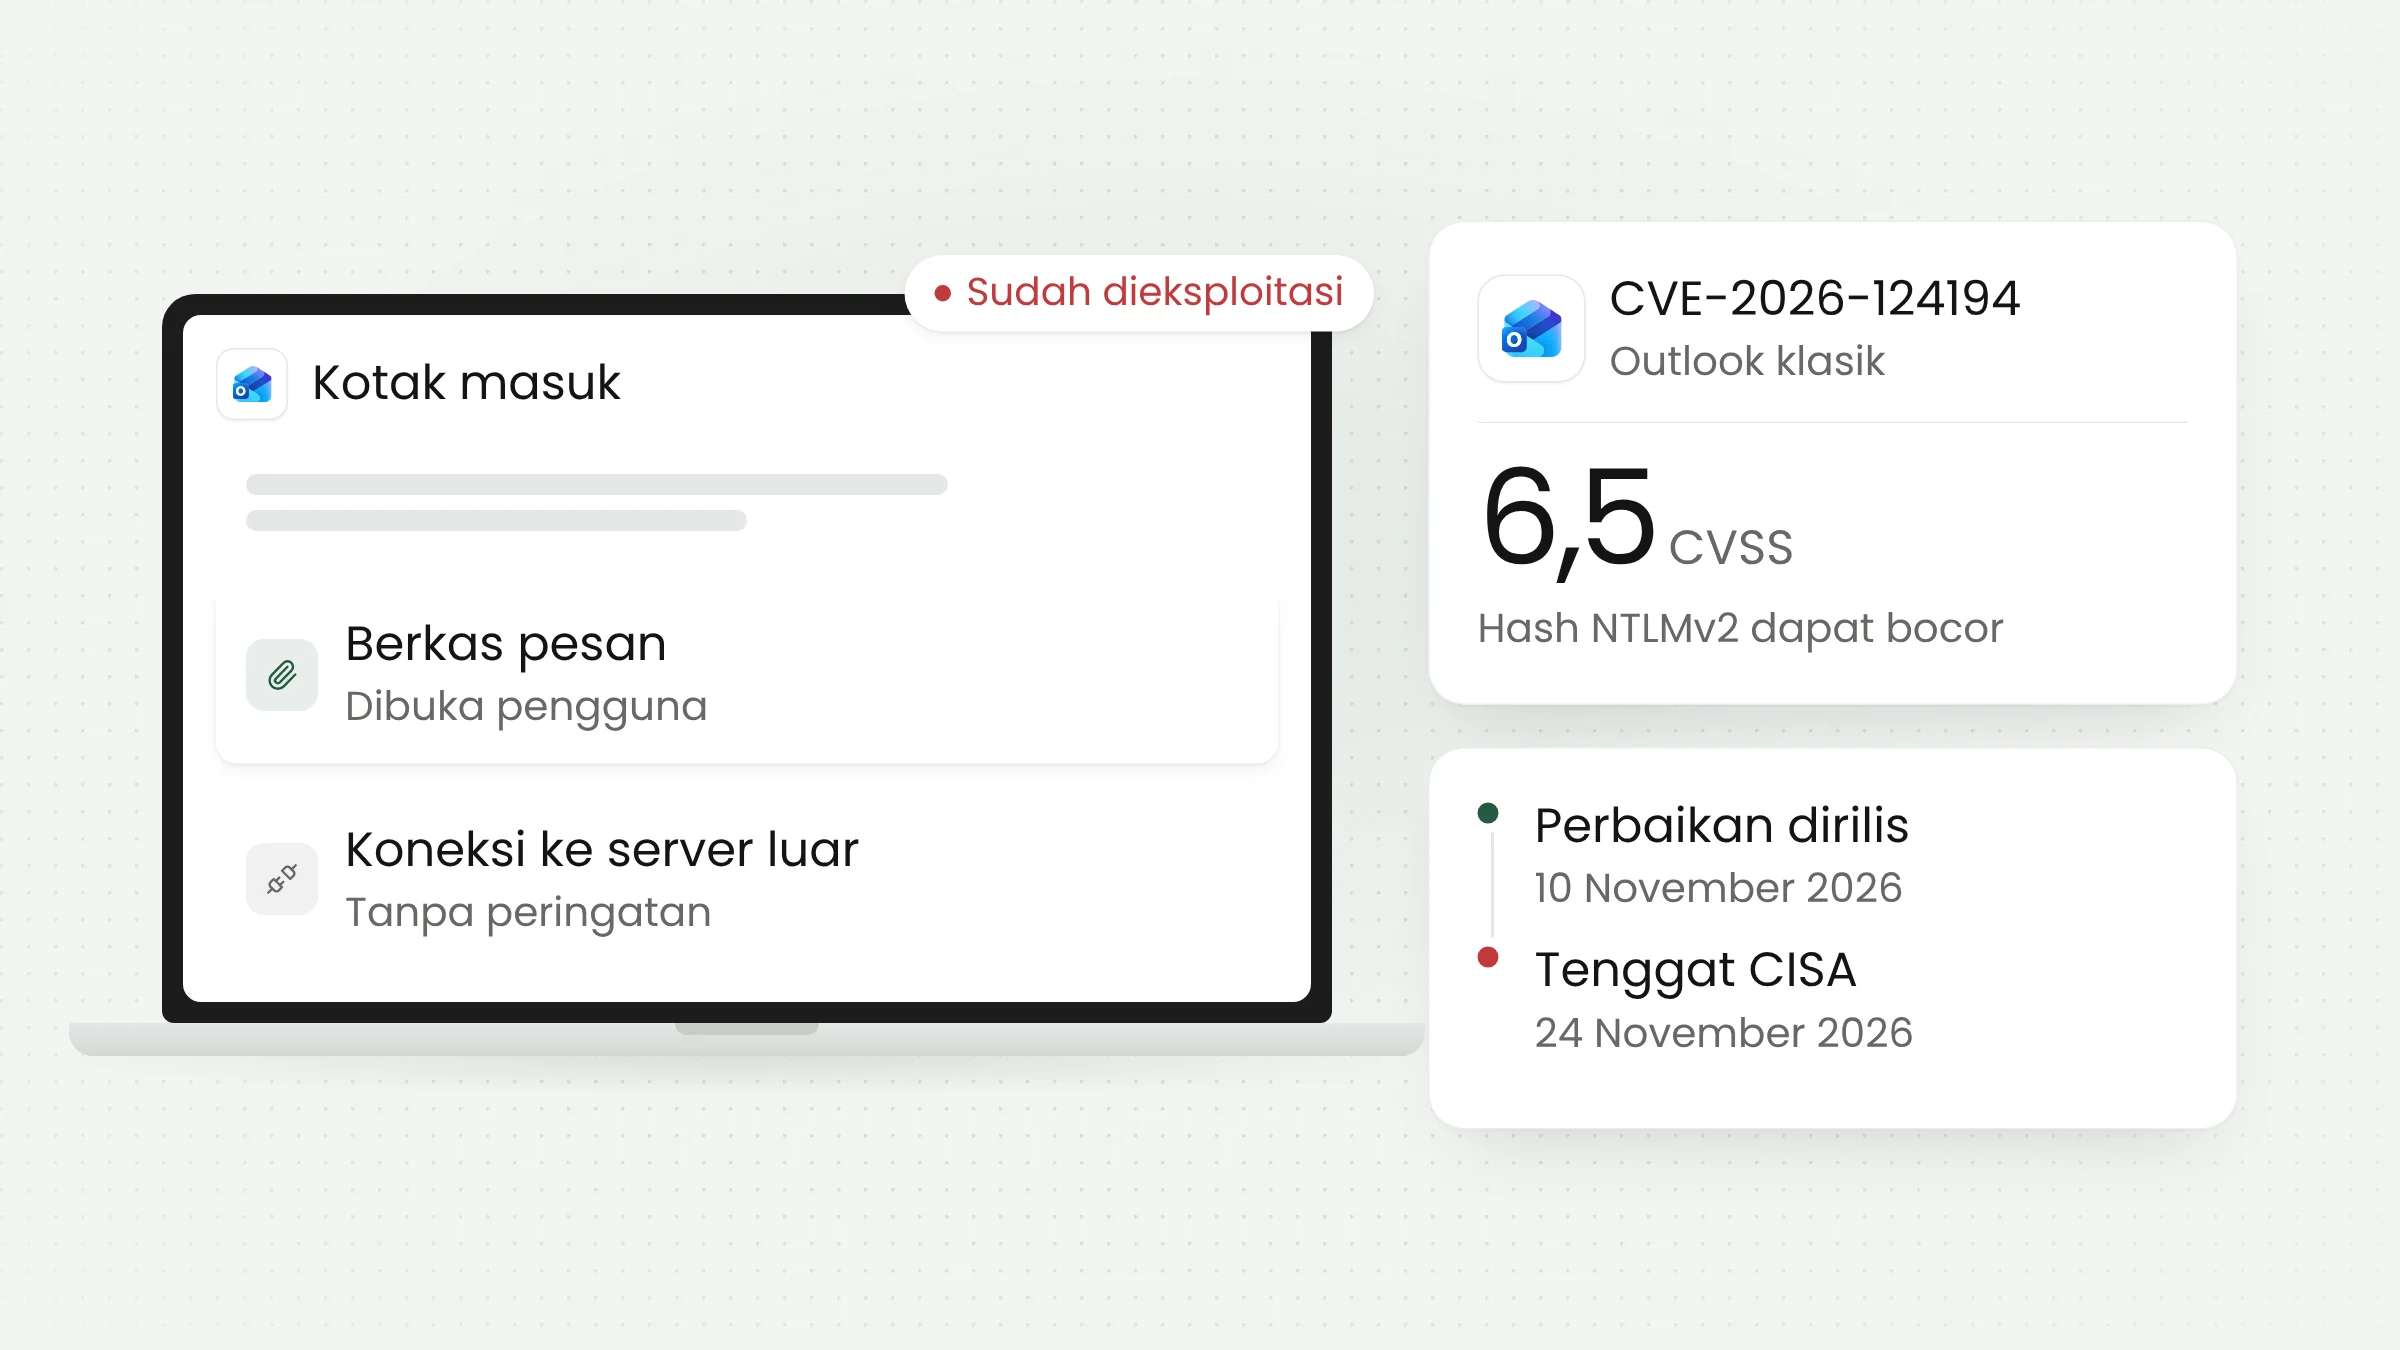
Microsoft menutup celah Outlook CVE-2026-124194 dalam Patch Tuesday 10 November 2026, dan celah ini sudah dipakai penyerang. Berkas pesan yang direkayasa dapat membuat Outlook versi klasik menghubungi server penyerang tanpa peringatan, lalu membocorkan hash NTLMv2 pengguna. Kantor dan instansi yang memakai Microsoft 365 Apps atau Office LTSC perlu memastikan build perbaikannya sudah terpasang.
Cara kerja celah Outlook CVE-2026-124194
Dalam advisori resminya, Microsoft menggolongkan CVE-2026-124194 sebagai celah pemalsuan identitas (spoofing) dengan skor CVSS 6,5 dan tingkat keparahan “Moderate”. Akar masalahnya ada di antarmuka Outlook yang tidak memperingatkan pengguna sebelum menjalankan tindakan yang berisiko.
Skenario serangannya dijelaskan Microsoft cukup rinci. Penyerang tanpa akun mengirim berkas pesan yang sudah direkayasa, lalu membujuk korban membukanya di Outlook versi terdampak. Saat berkas dibuka, Outlook terhubung ke lokasi jaringan milik penyerang tanpa menampilkan peringatan konten eksternal yang biasanya muncul. Koneksi itulah yang membawa informasi autentikasi pengguna.
Informasi yang bocor berupa hash NTLMv2. NTLM adalah protokol lama Windows untuk membuktikan identitas pengguna ke server di jaringan, dan hash NTLMv2 adalah nilai turunan kata sandi yang dikirim komputer dalam proses itu. Menurut Office Watch, penyerang dapat mencoba memecahkan hash tersebut atau meneruskannya ke server lain. Microsoft menulis dalam bagian tanya jawab advisorinya: “This vulnerability discloses a user’s NTLMv2 hash to the attacker who could use this to authenticate as the user.” Dengan kata lain, penyerang dapat masuk ke layanan tertentu seolah-olah dia pegawai yang membuka berkas itu.
Ada dua batasan yang penting. Microsoft menyatakan panel pratinjau (Preview Pane) tidak dapat memicu celah ini, sehingga berkas harus benar-benar dibuka. Serangan juga membutuhkan koneksi jaringan dan tindakan pengguna. Dua syarat itu menjelaskan skor CVSS yang hanya 6,5, tetapi tidak mengurangi risikonya di kantor yang setiap hari menerima lampiran dari pihak luar.
Status eksploitasi dan temuan berbantuan AI
Advisori Microsoft menandai CVE-2026-124194 sebagai “Exploitation Detected” dan celah ini belum diungkap ke publik sebelum perbaikannya terbit. Menurut SecurityWeek, Microsoft belum membagikan rincian serangan yang sudah terjadi, termasuk siapa pelakunya dan sasarannya.
Pada hari yang sama, CISA, lembaga keamanan siber Amerika Serikat, memasukkan celah ini ke katalog Known Exploited Vulnerabilities (KEV), daftar celah yang terbukti dipakai dalam serangan. Instansi federal Amerika Serikat diberi batas waktu perbaikan hingga 24 November 2026. Kolom penggunaan dalam kampanye ransomware di katalog itu masih tertulis “Unknown”.
Microsoft mencantumkan dua penemu, yaitu peneliti dengan nama samaran “nono” dan Benoît Sevens. Ucapan terima kasih untuk Sevens berbunyi “using Claude with Anthropic”, yang menunjukkan model AI Claude dipakai dalam penelitiannya. Notebookcheck mencatat bahwa advisori tidak menjelaskan bagaimana Claude dipakai dan apakah celah ditemukan saat serangan sedang berlangsung.
Temuan ini datang dalam rilis yang besar. SecurityWeek menghitung 1.094 celah yang diperbaiki Microsoft bulan ini, termasuk 726 di Windows dan 174 di Office, sedangkan Tenable mencatat 1.093 menurut Notebookcheck. Jumlah itu lebih kecil dari rekor 1.413 celah pada Oktober yang kami bahas dalam ulasan Patch Tuesday Oktober 2026. Dari lebih dari seribu celah tersebut, CVE-2026-124194 menjadi satu-satunya yang dikonfirmasi Microsoft sudah dieksploitasi.
Produk terdampak dan build perbaikan
Daftar produk terdampak di advisori Microsoft mencakup Microsoft 365 Apps for Enterprise, Office LTSC 2024, dan Office LTSC 2021, masing-masing untuk edisi 32-bit dan 64-bit. Semuanya memuat Outlook versi klasik untuk Windows. Outlook baru untuk Windows, Outlook di web, Outlook untuk Mac, dan aplikasi seluler tidak tercantum dalam daftar itu.
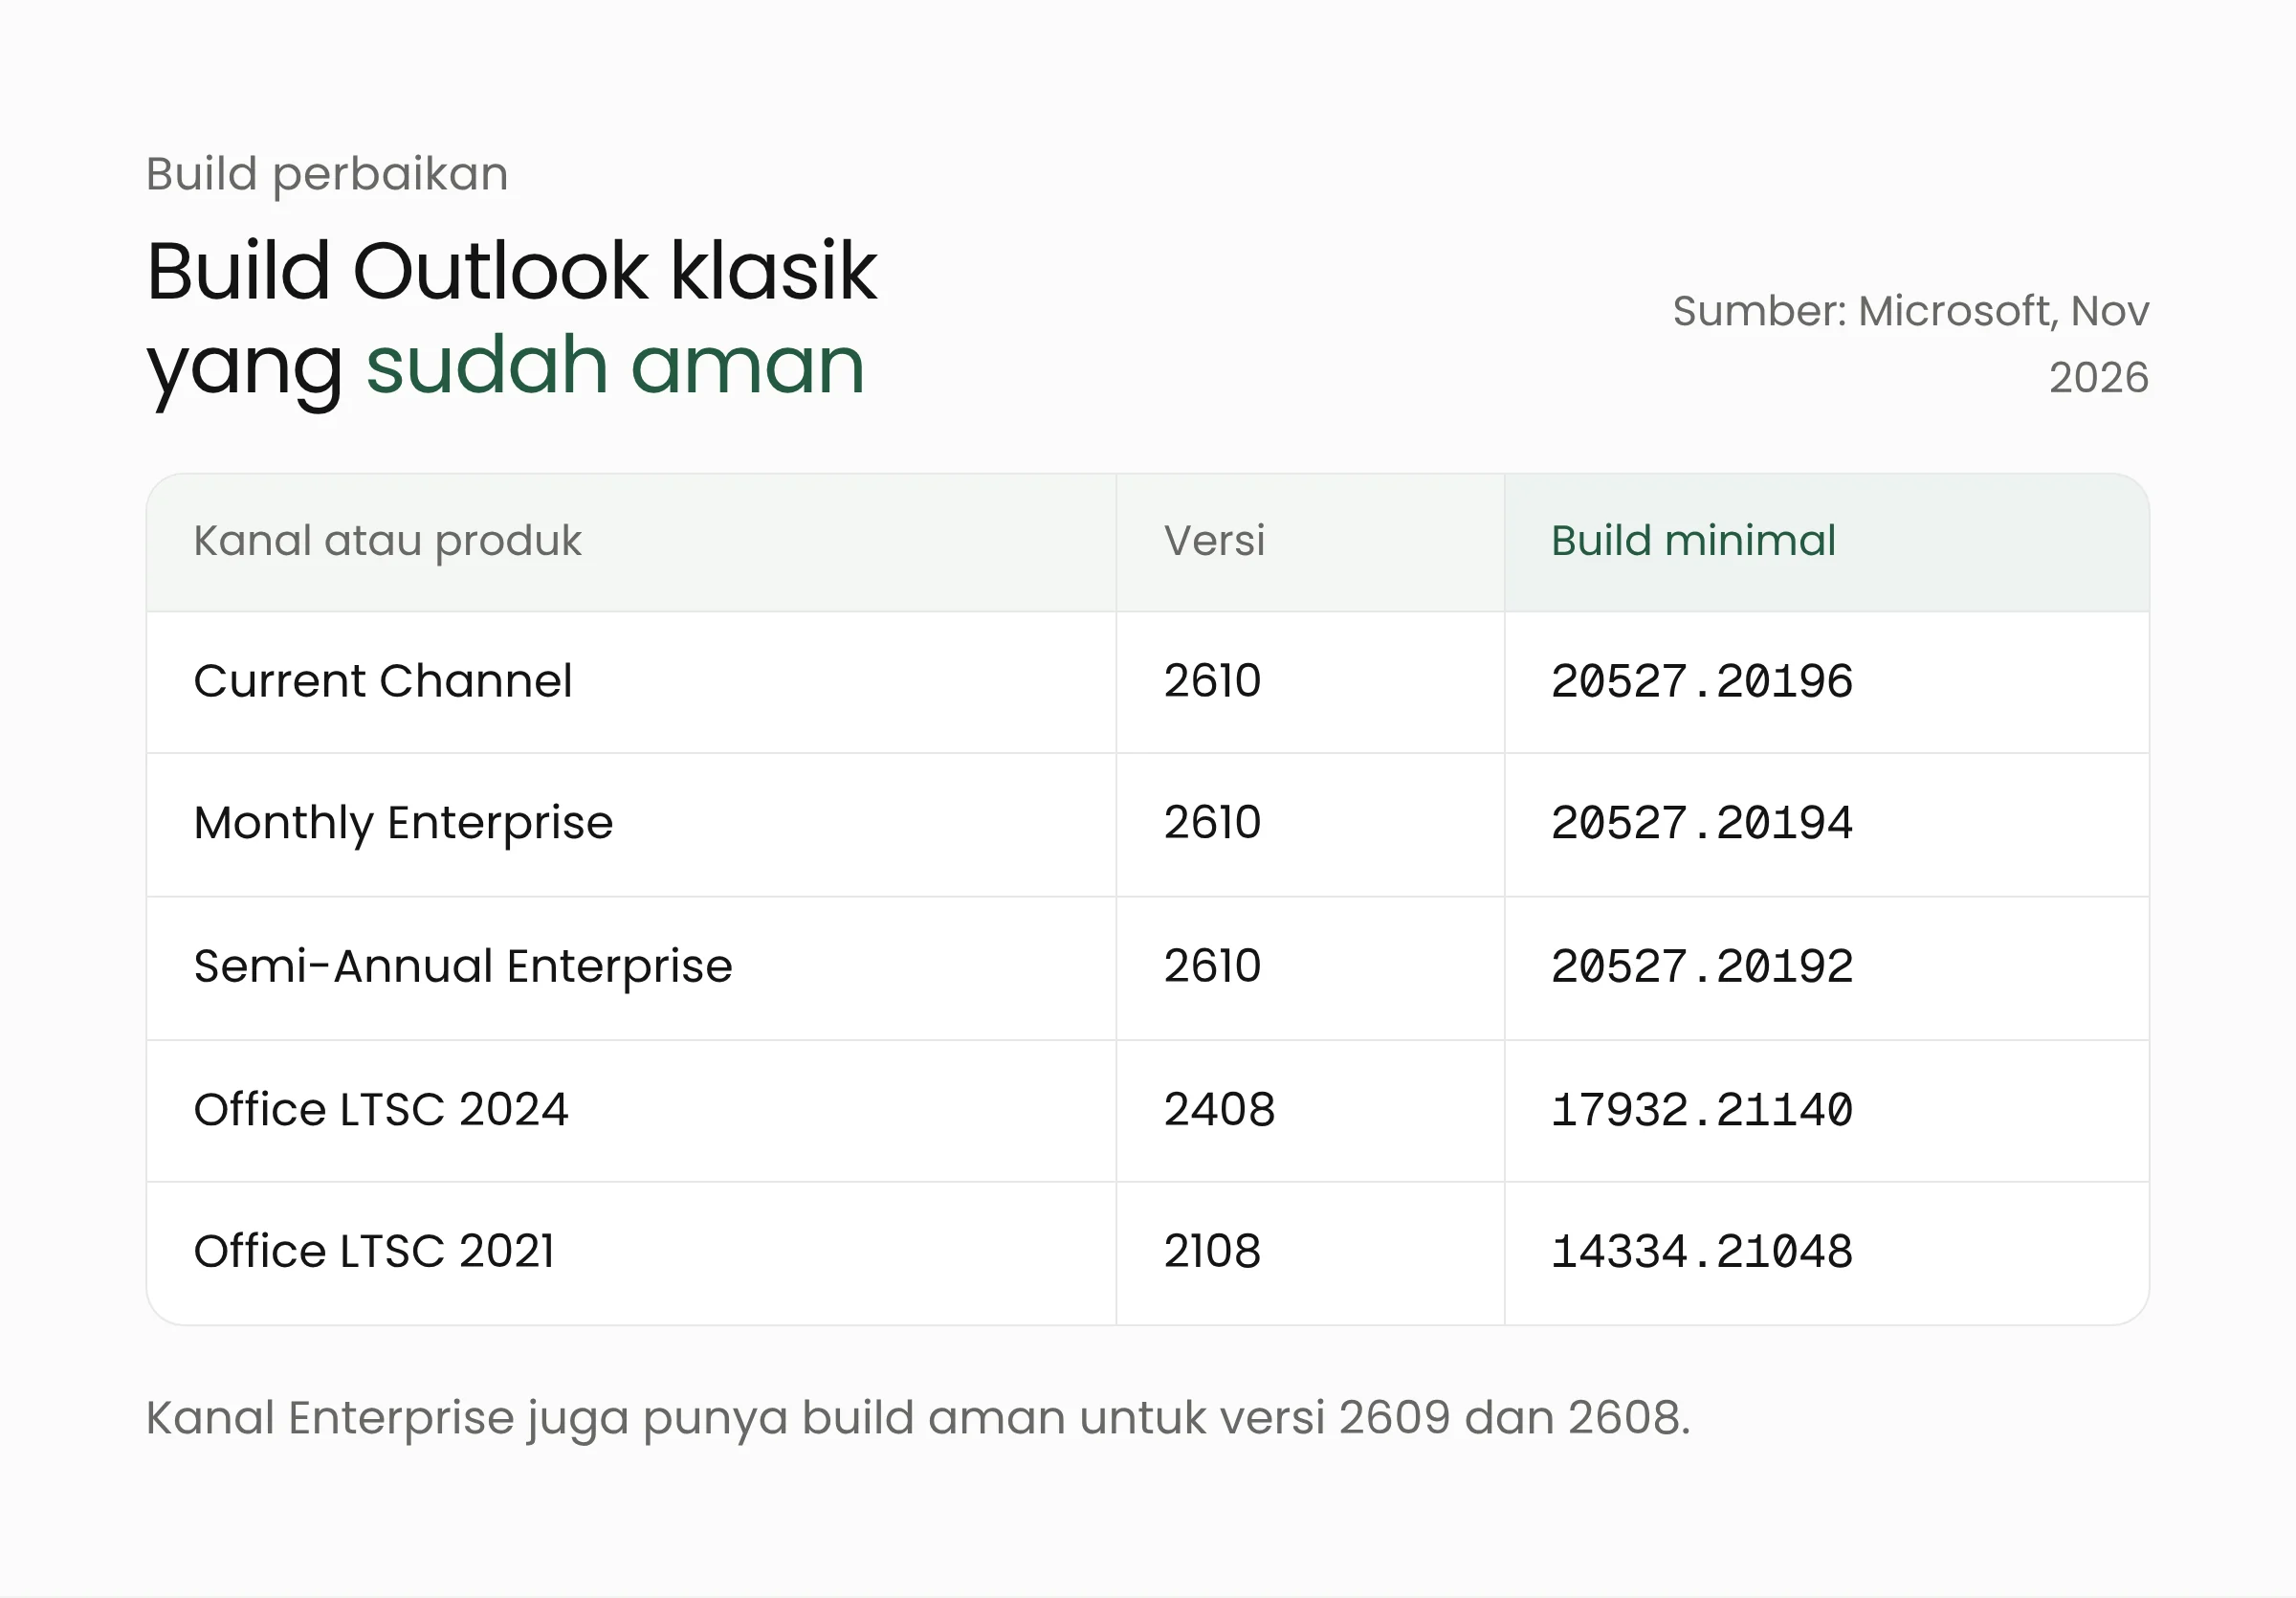
Untuk Office LTSC 2024, perbaikannya ada di build 16.0.17932.21140, dan untuk Office LTSC 2021 di build 16.0.14334.21048. Microsoft 365 Apps memakai beberapa kanal pembaruan. Menurut catatan rilis pembaruan keamanan Microsoft 365 Apps tertanggal 10 November 2026, Current Channel mendapat versi 2610 build 20527.20196. Monthly Enterprise Channel mendapat versi 2610 build 20527.20194, 2609 build 20430.20264, dan 2608 build 20326.20320. Semi-Annual Enterprise Channel mendapat versi 2610 build 20527.20192, 2609 build 20430.20262, dan 2608 build 20326.20318. Office 2024 dan Office 2021 versi ritel ikut build Current Channel.
Office 2016 dan Office 2019 tidak muncul dalam daftar terdampak. Dukungan keduanya sudah berakhir pada 14 Oktober 2025, sehingga daftar resmi itu tidak dapat dijadikan jaminan bahwa Outlook di kedua versi tersebut aman. Komputer yang masih memakainya sebaiknya dijadwalkan pindah ke versi yang masih menerima pembaruan.
Advisori juga tidak mencantumkan mitigasi sementara. Satu-satunya langkah resmi adalah memasang pembaruan Office. Office Watch menekankan bahwa perbaikan ini datang lewat pembaruan Office, sehingga komputer yang baru menerima pembaruan Windows belum tentu sudah terlindungi.
Apa artinya bagi instansi pemerintah?
Dinas, kecamatan, dan unit layanan publik menerima banyak berkas dari luar setiap hari: undangan rapat, laporan dari mitra, hingga surat warga. Di lingkungan seperti itu, berkas pesan yang tampak wajar mudah dibuka tanpa curiga. Hash NTLMv2 yang bocor juga berpotensi dipakai untuk masuk ke layanan internal yang masih menerima NTLM, misalnya folder bersama di server kantor.
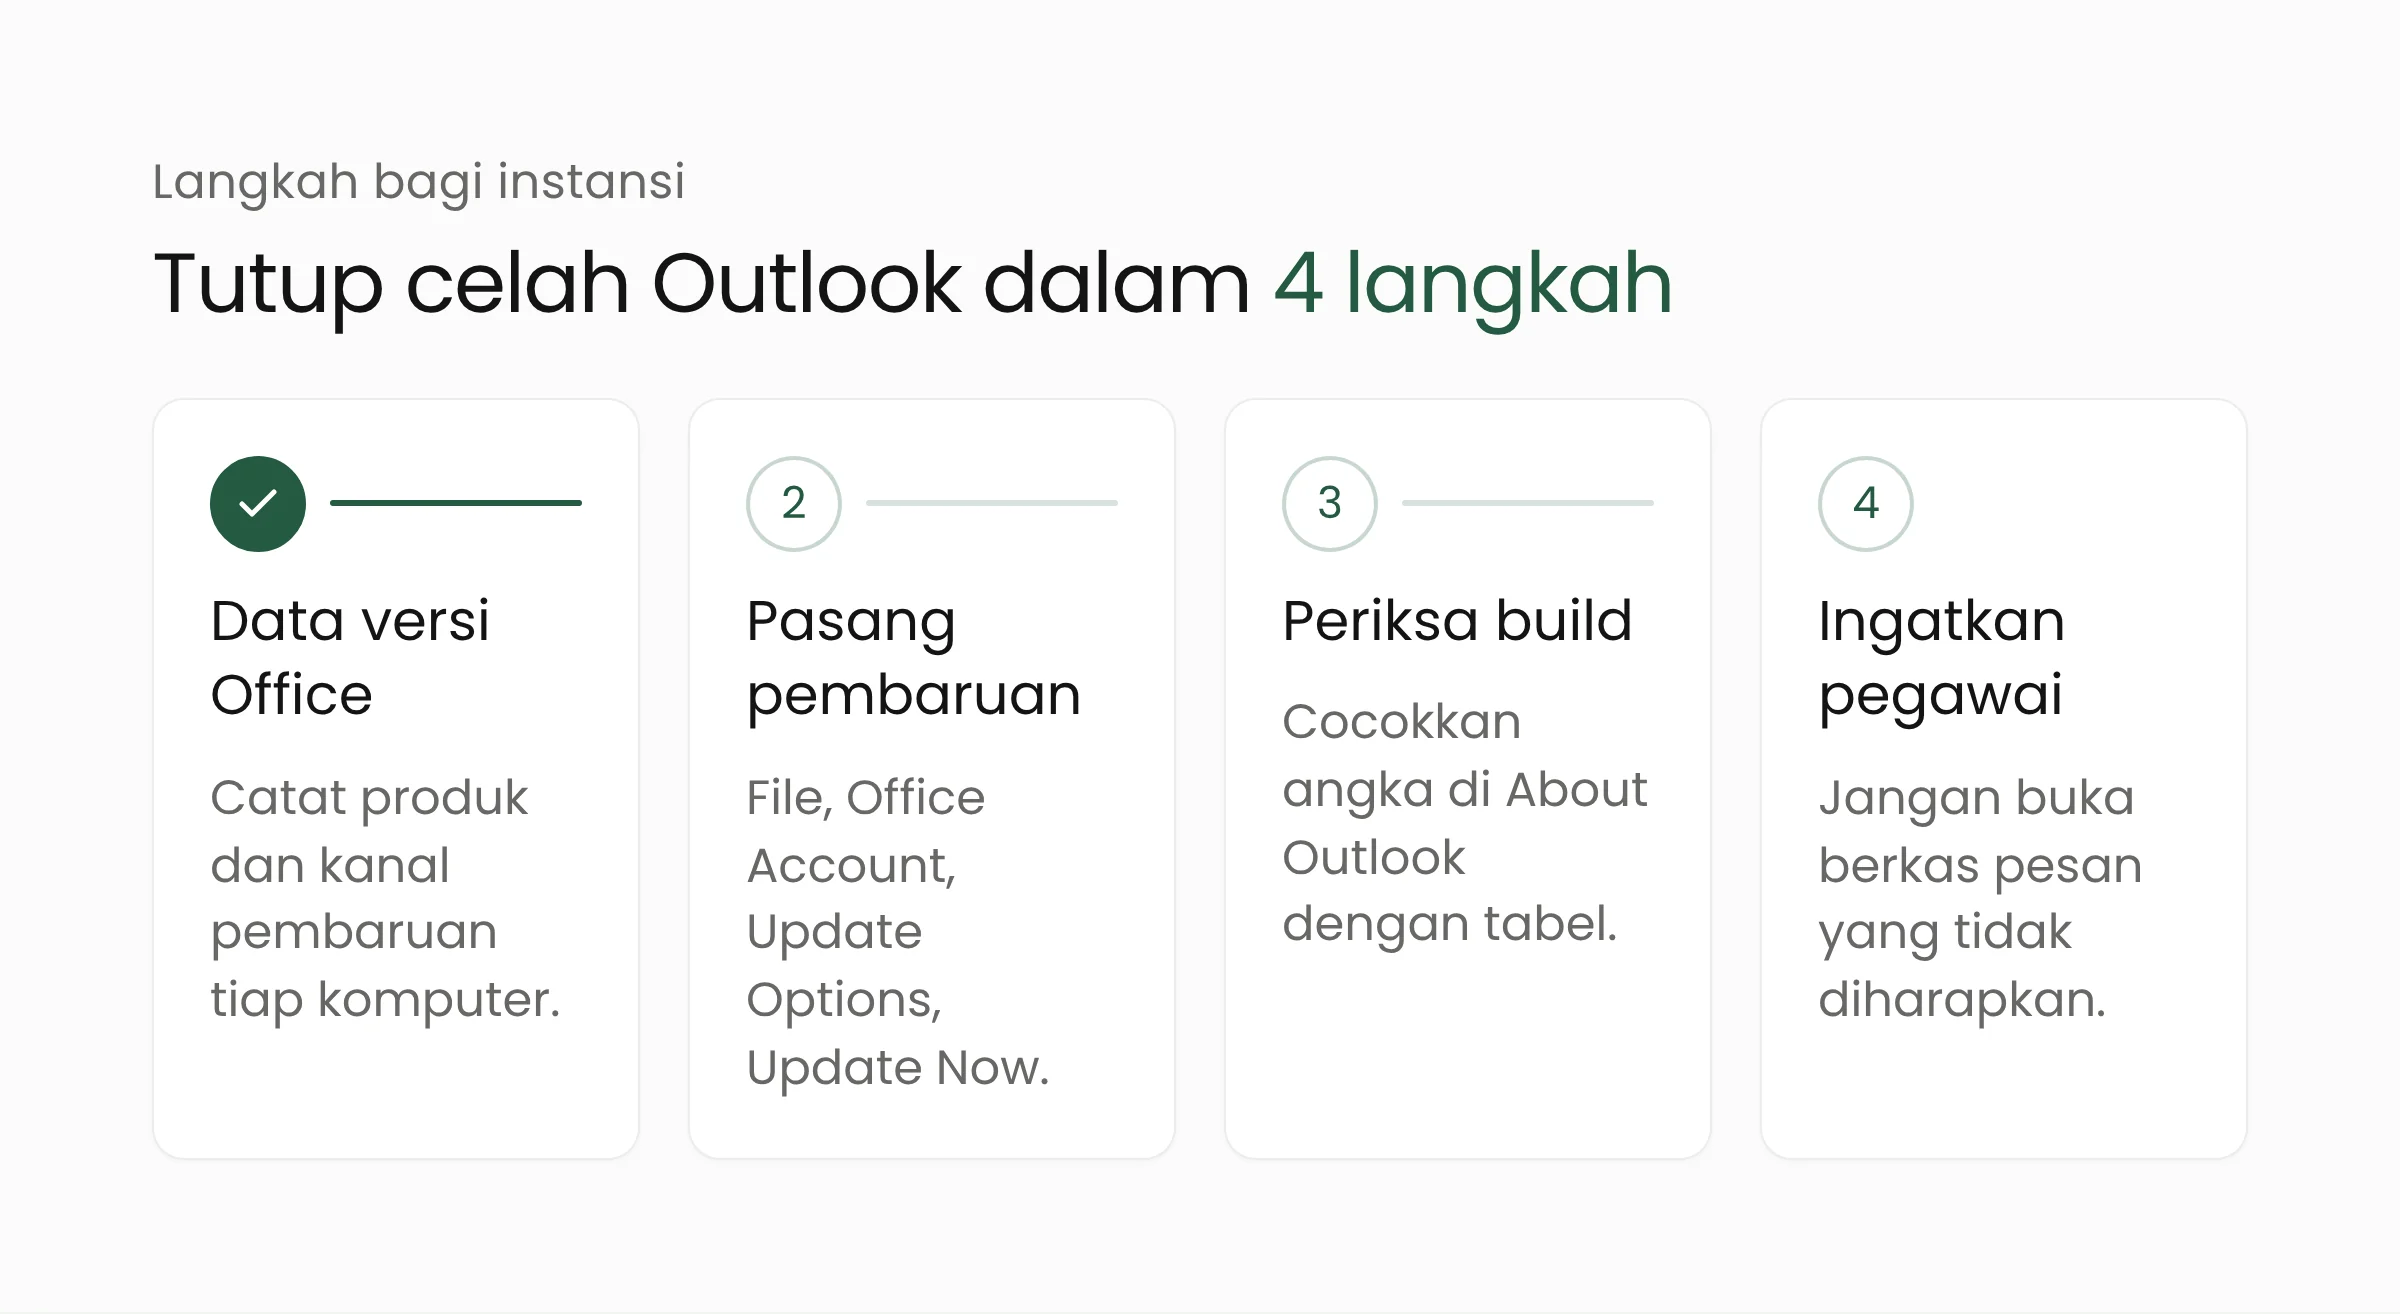
Data semua komputer yang memakai Outlook klasik
Catat komputer mana saja yang memakai Microsoft 365 Apps, Office LTSC 2024, Office LTSC 2021, atau versi Office lama. Sertakan kanal pembaruannya, karena build perbaikan berbeda untuk tiap kanal. Daftar ini juga berguna untuk mengenali komputer yang masih memakai Office 2016 atau 2019.
Pasang pembaruan Office hari ini
Office biasanya memperbarui diri secara otomatis, tetapi prosesnya dapat tertunda bila komputer jarang dinyalakan ulang. Untuk memperbarui secara manual, buka Outlook, pilih File, lalu Office Account, kemudian Update Options dan Update Now. Tutup aplikasi Office ketika diminta agar pemasangan selesai. Bila kantor memakai alat manajemen terpusat, pastikan kebijakan pembaruannya tidak menahan rilis November.
Periksa nomor build di setiap komputer
Setelah pembaruan, buka halaman yang sama dan lihat bagian About Outlook. Cocokkan nomor versi dan build dengan tabel di atas. Komputer dengan build lebih lama dari angka itu belum tertutup celahnya dan perlu ditangani lebih dulu.
Ingatkan pegawai soal lampiran pesan
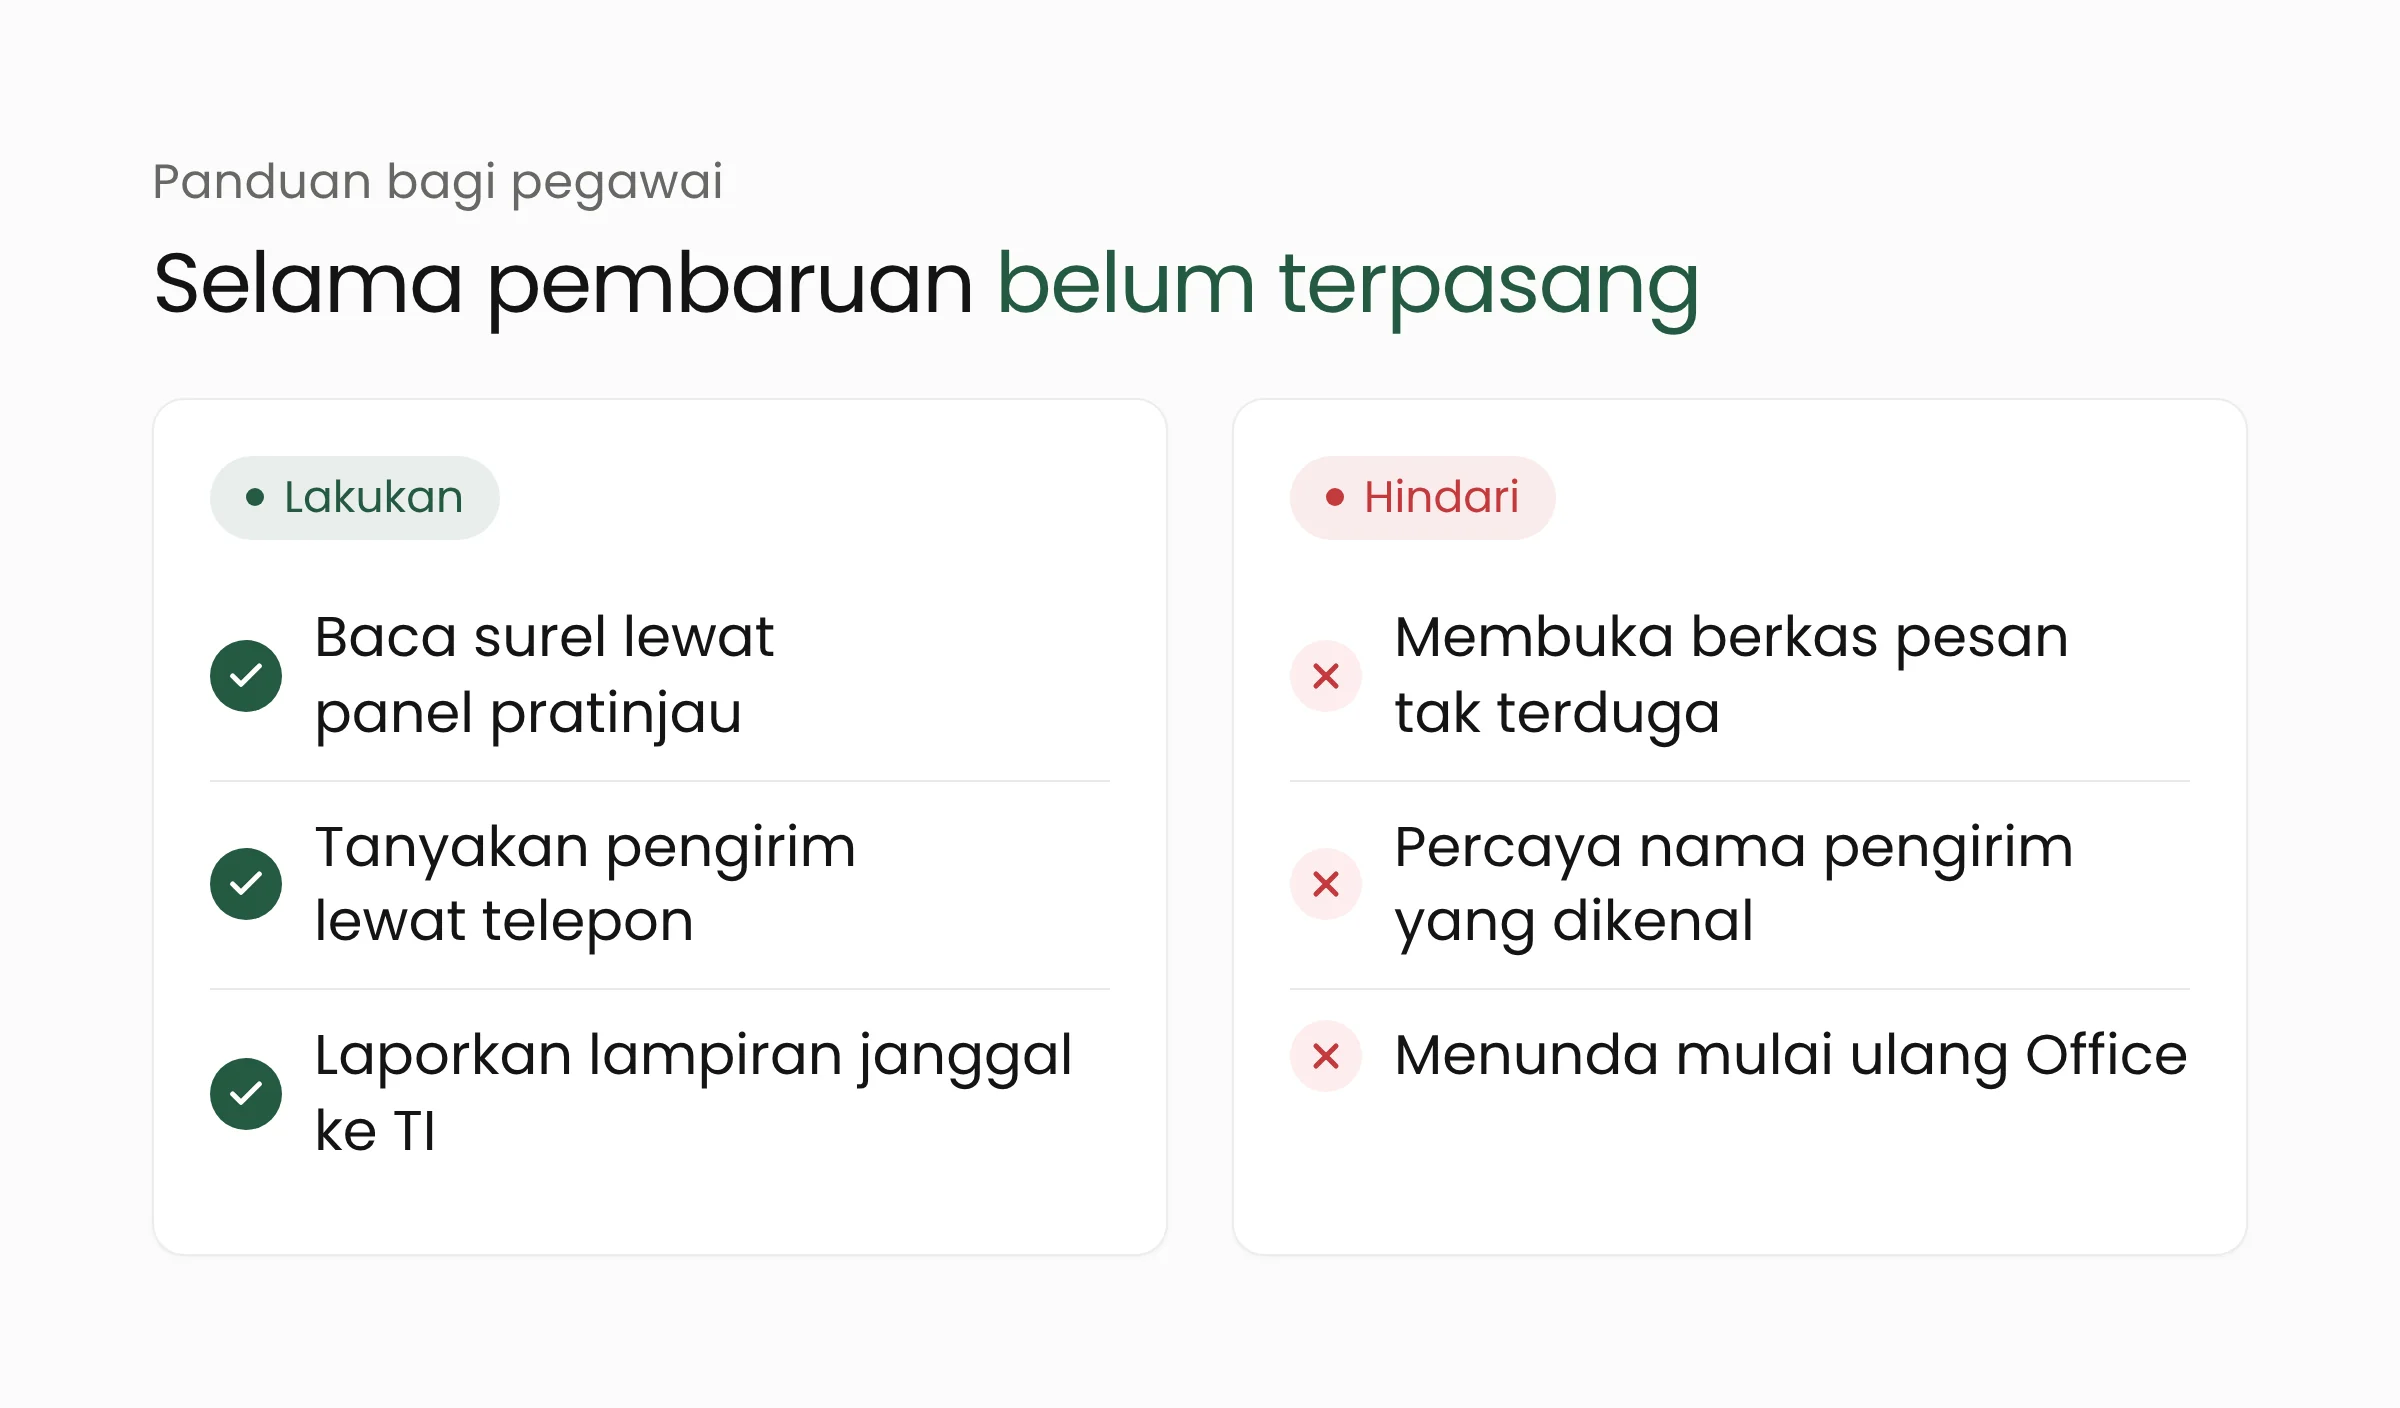
Sampai semua komputer diperbarui, minta pegawai tidak membuka berkas pesan atau dokumen Office dari surel yang tidak diharapkan, termasuk yang tampak berasal dari pengirim yang dikenal. Pratinjau di Outlook tetap aman untuk celah ini, sehingga pegawai dapat melihat isinya lebih dulu sebelum memutuskan membuka lampiran.
Langkah-langkah ini akan lebih mudah bila instansi sudah memiliki daftar aset dan penanggung jawab pembaruan yang tertulis. Kebiasaan itu termasuk dasar tata kelola pemerintahan digital, dan sama pentingnya dengan memilih perangkat lunak yang tepat.
Pertanyaan yang sering muncul
Apakah Outlook baru atau Outlook di web ikut terdampak?
Microsoft hanya mencantumkan Outlook versi klasik dalam Microsoft 365 Apps for Enterprise, Office LTSC 2024, dan Office LTSC 2021. Outlook baru untuk Windows, Outlook di web, Outlook untuk Mac, dan aplikasi seluler tidak ada dalam daftar produk terdampak.
Apakah melihat surel di panel pratinjau sudah berbahaya?
Tidak. Microsoft menyatakan panel pratinjau bukan jalur serangan untuk celah ini. Pengguna harus membuka berkas pesan yang direkayasa agar Outlook terhubung ke server penyerang.
Mengapa skornya hanya 6,5 padahal sudah dieksploitasi?
Skor CVSS mengukur tingkat keparahan teknis, termasuk syarat seperti perlunya tindakan pengguna. Status eksploitasi adalah informasi terpisah. Celah dengan skor sedang yang sudah dipakai penyerang tetap perlu didahulukan, dan karena itu CISA memasukkannya ke katalog KEV.
Penutup
CVE-2026-124194 memperlihatkan bahwa celah berperingkat sedang dapat menjadi pintu masuk ketika penyerang sudah memakainya. Memasang pembaruan Office, memeriksa build di setiap komputer, dan mengingatkan pegawai soal lampiran sudah menutup sebagian besar risikonya. Bila instansi Anda membutuhkan bantuan menyusun daftar perangkat dan jadwal pembaruan, tim layanan keamanan siber Merakit siap membantu.
Sumber
- Microsoft Security Response Center, CVE-2026-124194 Microsoft Outlook Spoofing Vulnerability (10 November 2026)
- Microsoft Learn, Release notes for Microsoft 365 Apps security updates (bagian 10 November 2026)
- CISA, CISA Adds Six Known Exploited Vulnerabilities to Catalog (10 November 2026)
- SecurityWeek, Exploited Outlook Zero-Day Among 1,094 Flaws Patched by Microsoft (10 November 2026)
- Notebookcheck, Exploited Outlook zero-day was found by a researcher using Claude (11 November 2026)
- Office Watch, Classic Outlook bug leaks your Windows login: update Office now (11 November 2026)