Blog Keamanan Siber
Serangan Siber Rumah Sakit dan Gangguan Layanan Pasien
Daftar isi· 7 bagian
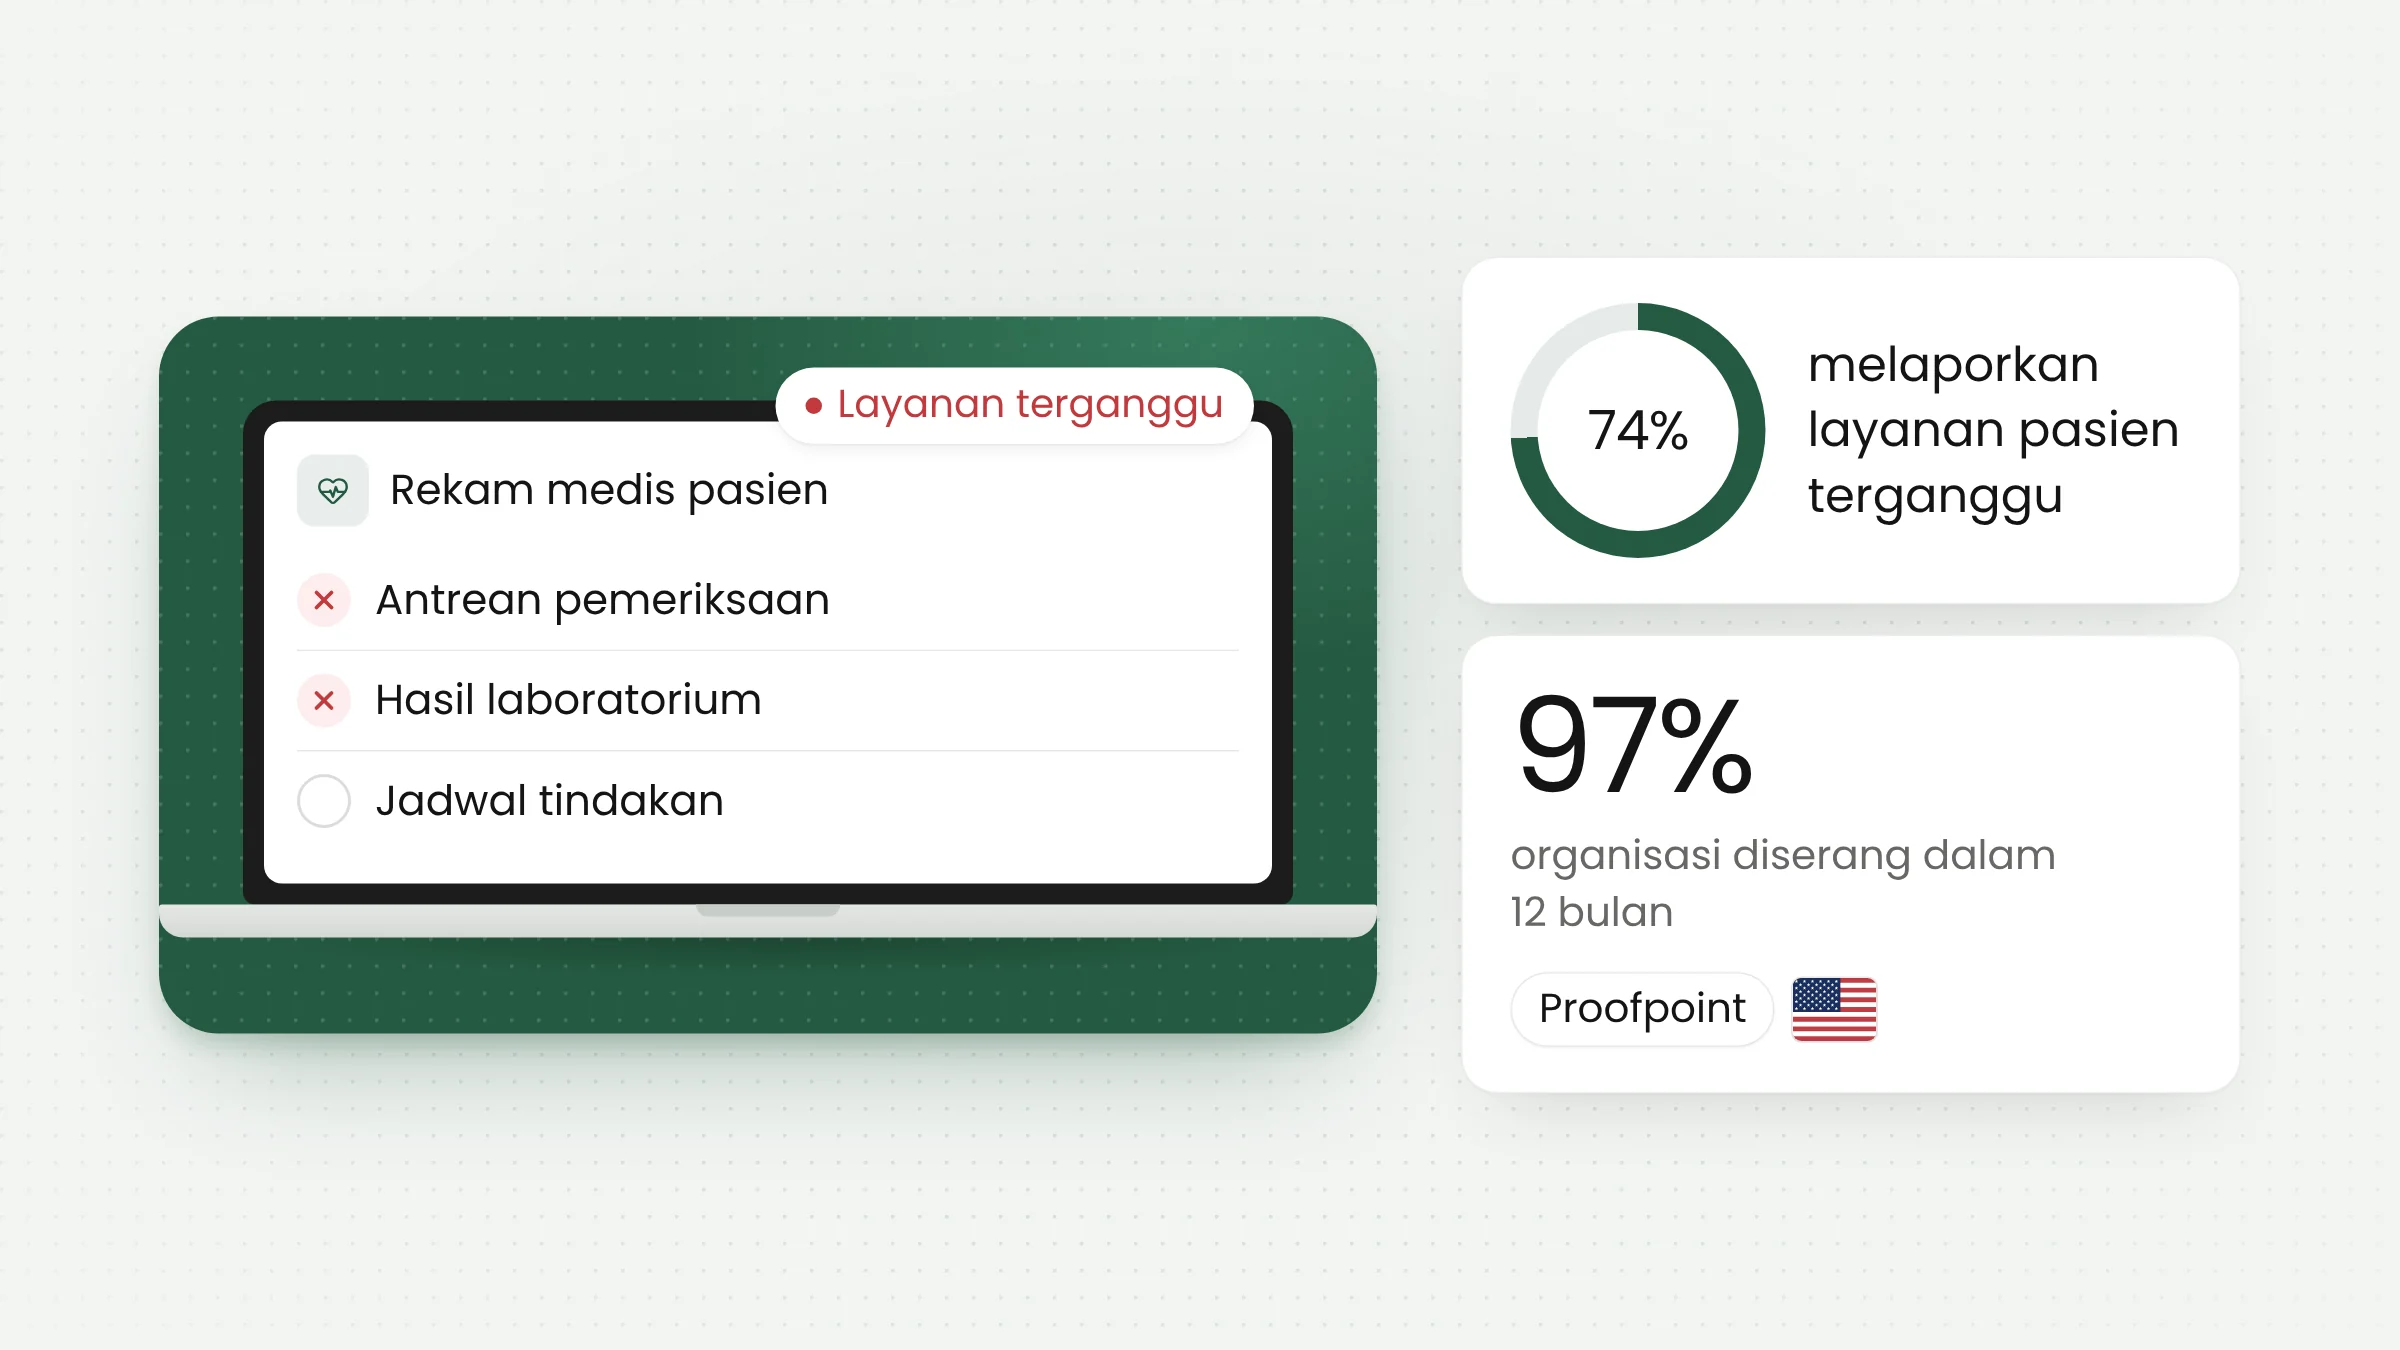
Laporan tahunan Proofpoint dan Ponemon Institute yang terbit pada 13 Oktober 2026 menemukan bahwa 97% organisasi kesehatan di Amerika Serikat yang disurvei mengalami setidaknya satu serangan siber dalam 12 bulan terakhir, dan 74% di antaranya melaporkan gangguan pada layanan pasien. Temuan ini menunjukkan bahwa serangan siber rumah sakit berdampak langsung pada perawatan, tidak berhenti di sistem komputer.
Temuan utama dan jenis serangan
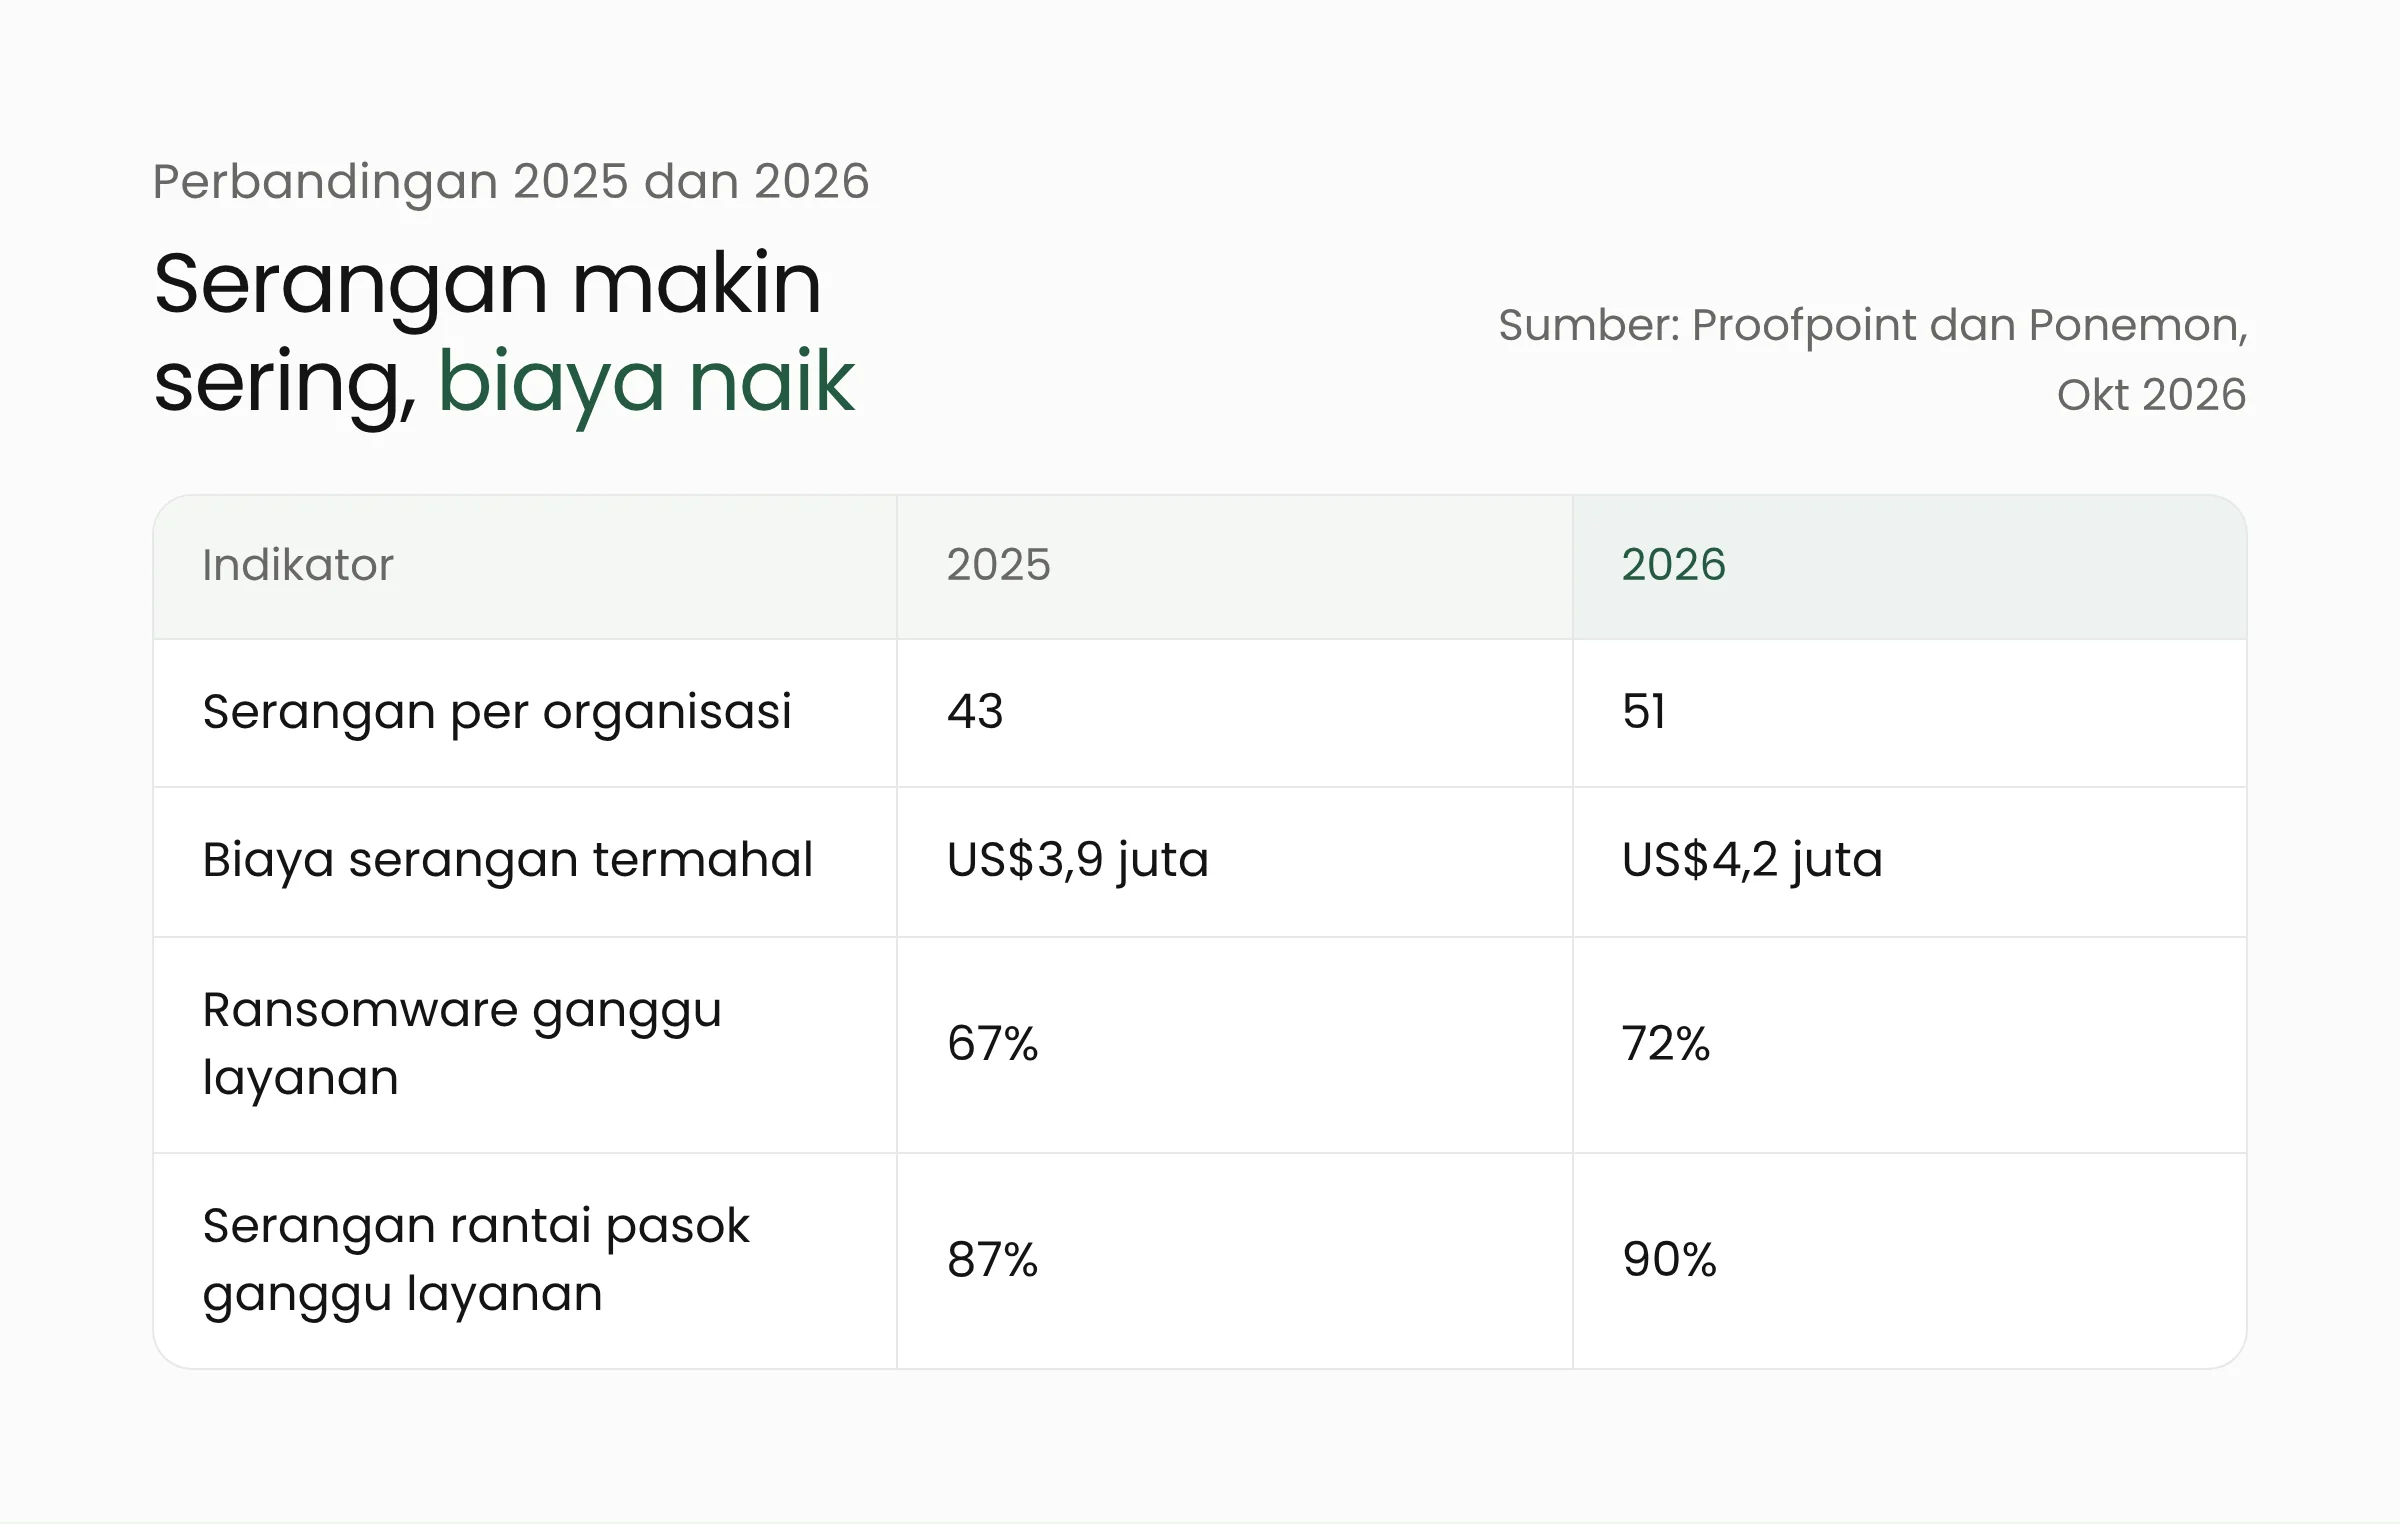
Laporan berjudul Cyber Insecurity in Healthcare ini merupakan edisi kelima. Menurut siaran pers Proofpoint, datanya berasal dari 705 praktisi TI dan keamanan TI di organisasi kesehatan AS. Rata-rata satu organisasi menghadapi 51 serangan dalam setahun, naik dari 43 pada edisi 2025.
Dampaknya berbeda menurut jenis serangan. Pada organisasi yang terkena serangan rantai pasok, yakni serangan lewat vendor atau penyedia layanan pihak ketiga, 90% melaporkan gangguan perawatan, naik dari 87% pada 2025. Pada organisasi yang terkena ransomware, angkanya 72%, naik dari 67%. The HIPAA Journal juga mencatat 65% gangguan layanan pada kasus pembobolan akun atau cloud.
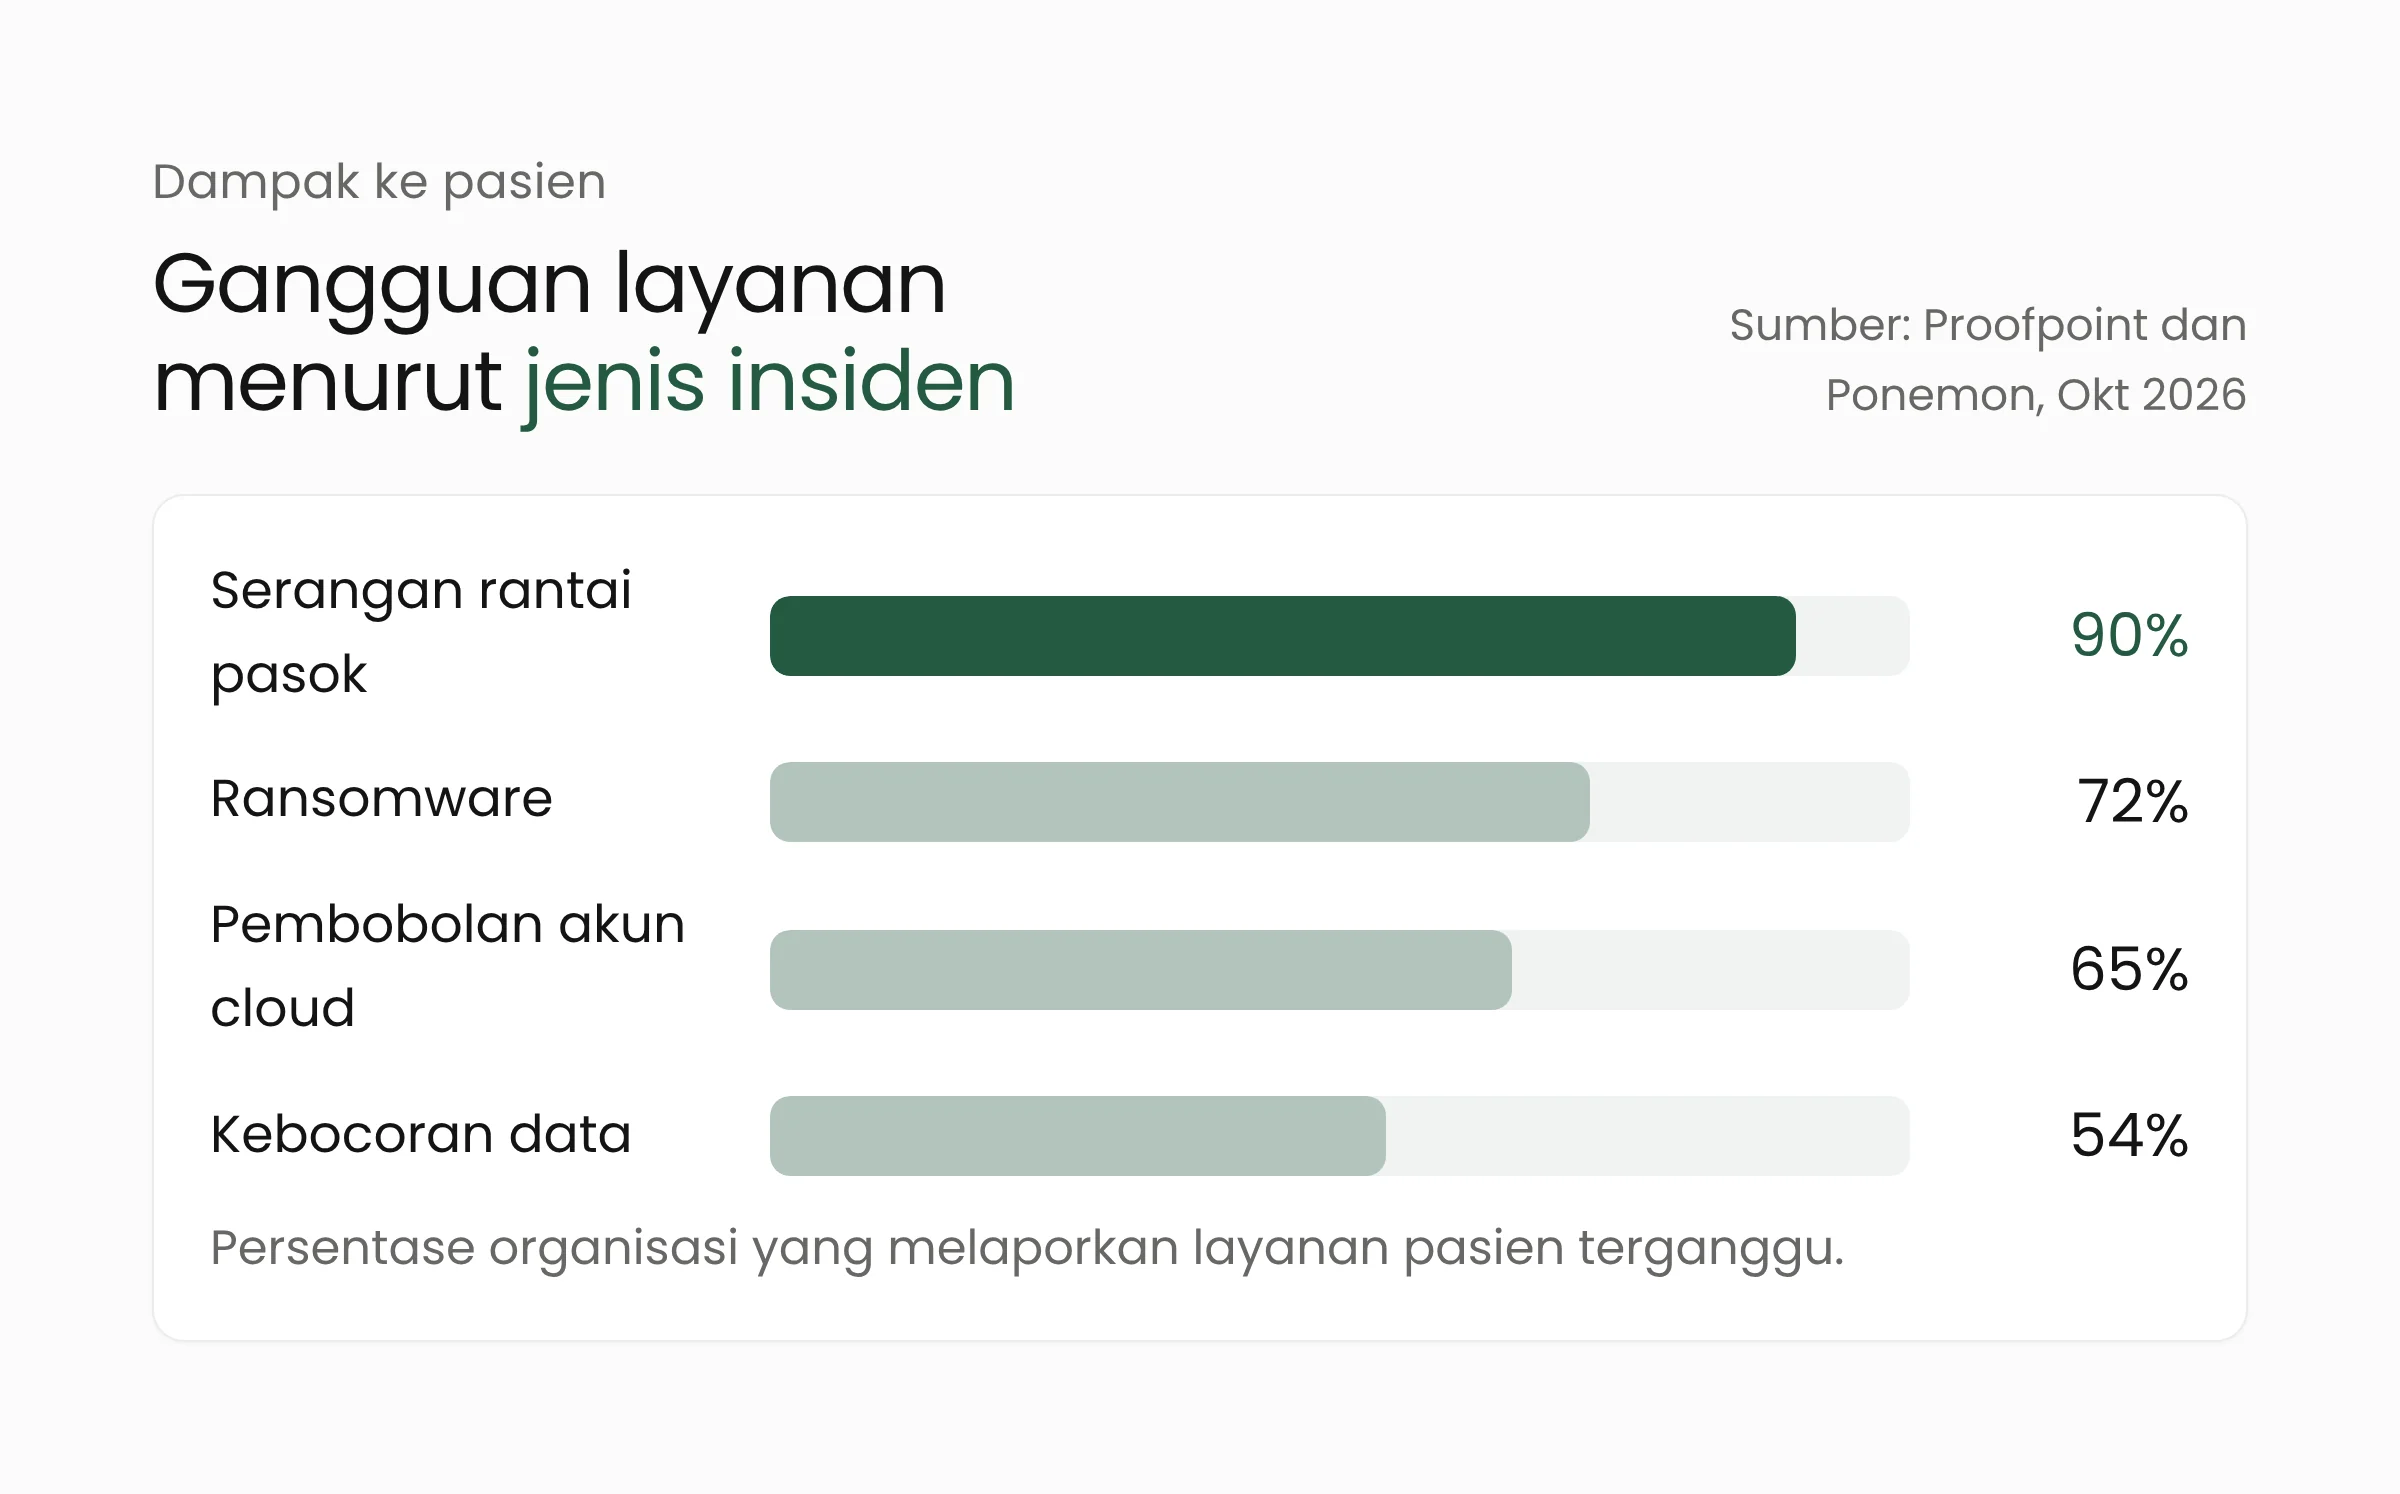
Ransomware adalah perangkat lunak pemeras yang mengunci data atau sistem lalu meminta tebusan untuk membukanya. Penipuan surel bisnis memakai surel palsu yang tampak berasal dari rekan kerja atau mitra untuk memancing pembayaran atau akses. Laporan itu juga menguraikan bentuk gangguannya. Di antara organisasi yang melaporkan gangguan, 70% pada kasus ransomware menyebut masa rawat pasien menjadi lebih lama. Pada penipuan lewat surel bisnis (business email compromise), 68% menyebut prosedur dan tes tertunda. Secara keseluruhan, 53% responden yang mengalami gangguan menyebut komplikasi prosedur medis meningkat, sedangkan 52% menyebut masa rawat lebih panjang dan 52% menyebut tes atau prosedur tertunda.
Kebocoran data ikut disorot. Organisasi dalam survei rata-rata mengalami 21 insiden kehilangan atau pencurian data yang memuat informasi kesehatan sensitif dalam dua tahun. Sebanyak 54% menyatakan insiden itu mengganggu layanan pasien, dan kelalaian karyawan menjadi penyebab terbesar.
Biaya serangan dan tebusan
Rata-rata biaya serangan termahal yang dialami responden naik hampir 8%, dari US$3,9 juta menjadi US$4,2 juta. Komponen terbesarnya adalah terganggunya operasional normal, yaitu rata-rata US$1,39 juta, disusul waktu menganggur dan hilangnya produktivitas sebesar US$1,05 juta.
Jumlah korban yang membayar tebusan sedikit menurun. Di antara organisasi yang terkena ransomware, 31% membayar, turun dari 33% setahun sebelumnya, dan rata-rata tebusan termahal turun dari US$1,2 juta menjadi US$1,1 juta. Namun gangguan layanan akibat ransomware justru meningkat. Artinya, tidak membayar tebusan belum cukup bila sistem tidak dapat dipulihkan dengan cepat.
Ryan Kalember, Chief Strategy Officer Proofpoint, menyatakan, “Cyber resilience has become essential to healthcare resilience”. Ia juga menyebut bahwa risiko siber kini menjadi risiko pasien. Laporan ini disusun bersama vendor keamanan dan berbasis jawaban responden, sehingga belum merupakan pengukuran independen. Siaran persnya juga tidak merinci metode penarikan sampel.
AI menambah risiko baru di rumah sakit
Bagian lain laporan membahas pemakaian AI. Sebanyak 45% organisasi sudah menanamkan AI, baik di bidang keamanan siber maupun di keduanya bersama layanan pasien, dan 30% berencana menyusul. Namun 60% belum memiliki kontrol atas data sensitif yang masuk ke sistem AI, dan hanya 32% yang mengaku memiliki visibilitas penuh atas pemakaian alat AI di organisasinya.
Kekhawatiran terbesar mereka adalah risiko rantai pasok vendor (40%), kebocoran data lewat perintah yang diketik pengguna (36%), dan phishing buatan AI (34%). Agen AI yang tidak diberi pagar pengaman disebut sebagai penyebab kehilangan data oleh 24% responden. Laporan yang sama mencatat 35% organisasi telah memindahkan aplikasi klinis ke cloud, dan 44% lainnya berencana melakukannya dalam dua tahun.
Angka-angka tersebut berasal dari rumah sakit dan klinik di Amerika Serikat. Pembaca di Indonesia sebaiknya tidak menyamakannya dengan kondisi dalam negeri, tetapi polanya relevan: semakin banyak sistem klinis yang terhubung ke cloud, vendor, dan AI, semakin banyak pula titik masuk yang perlu dijaga.
Apa artinya bagi rumah sakit dan klinik?
Bagi rumah sakit di Indonesia, data kesehatan termasuk data pribadi yang diatur dalam Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Penyedia layanan kesehatan menanggung kewajiban menjaga data itu, sekaligus menjaga agar layanan tetap berjalan. Pembahasan kesiapan sistem rekam medis nasional ada di artikel kami tentang SATUSEHAT RME dan klaim JKN, sedangkan soal AI dan data pasien dapat dibaca pada ulasan Nvidia dan Doctolib.
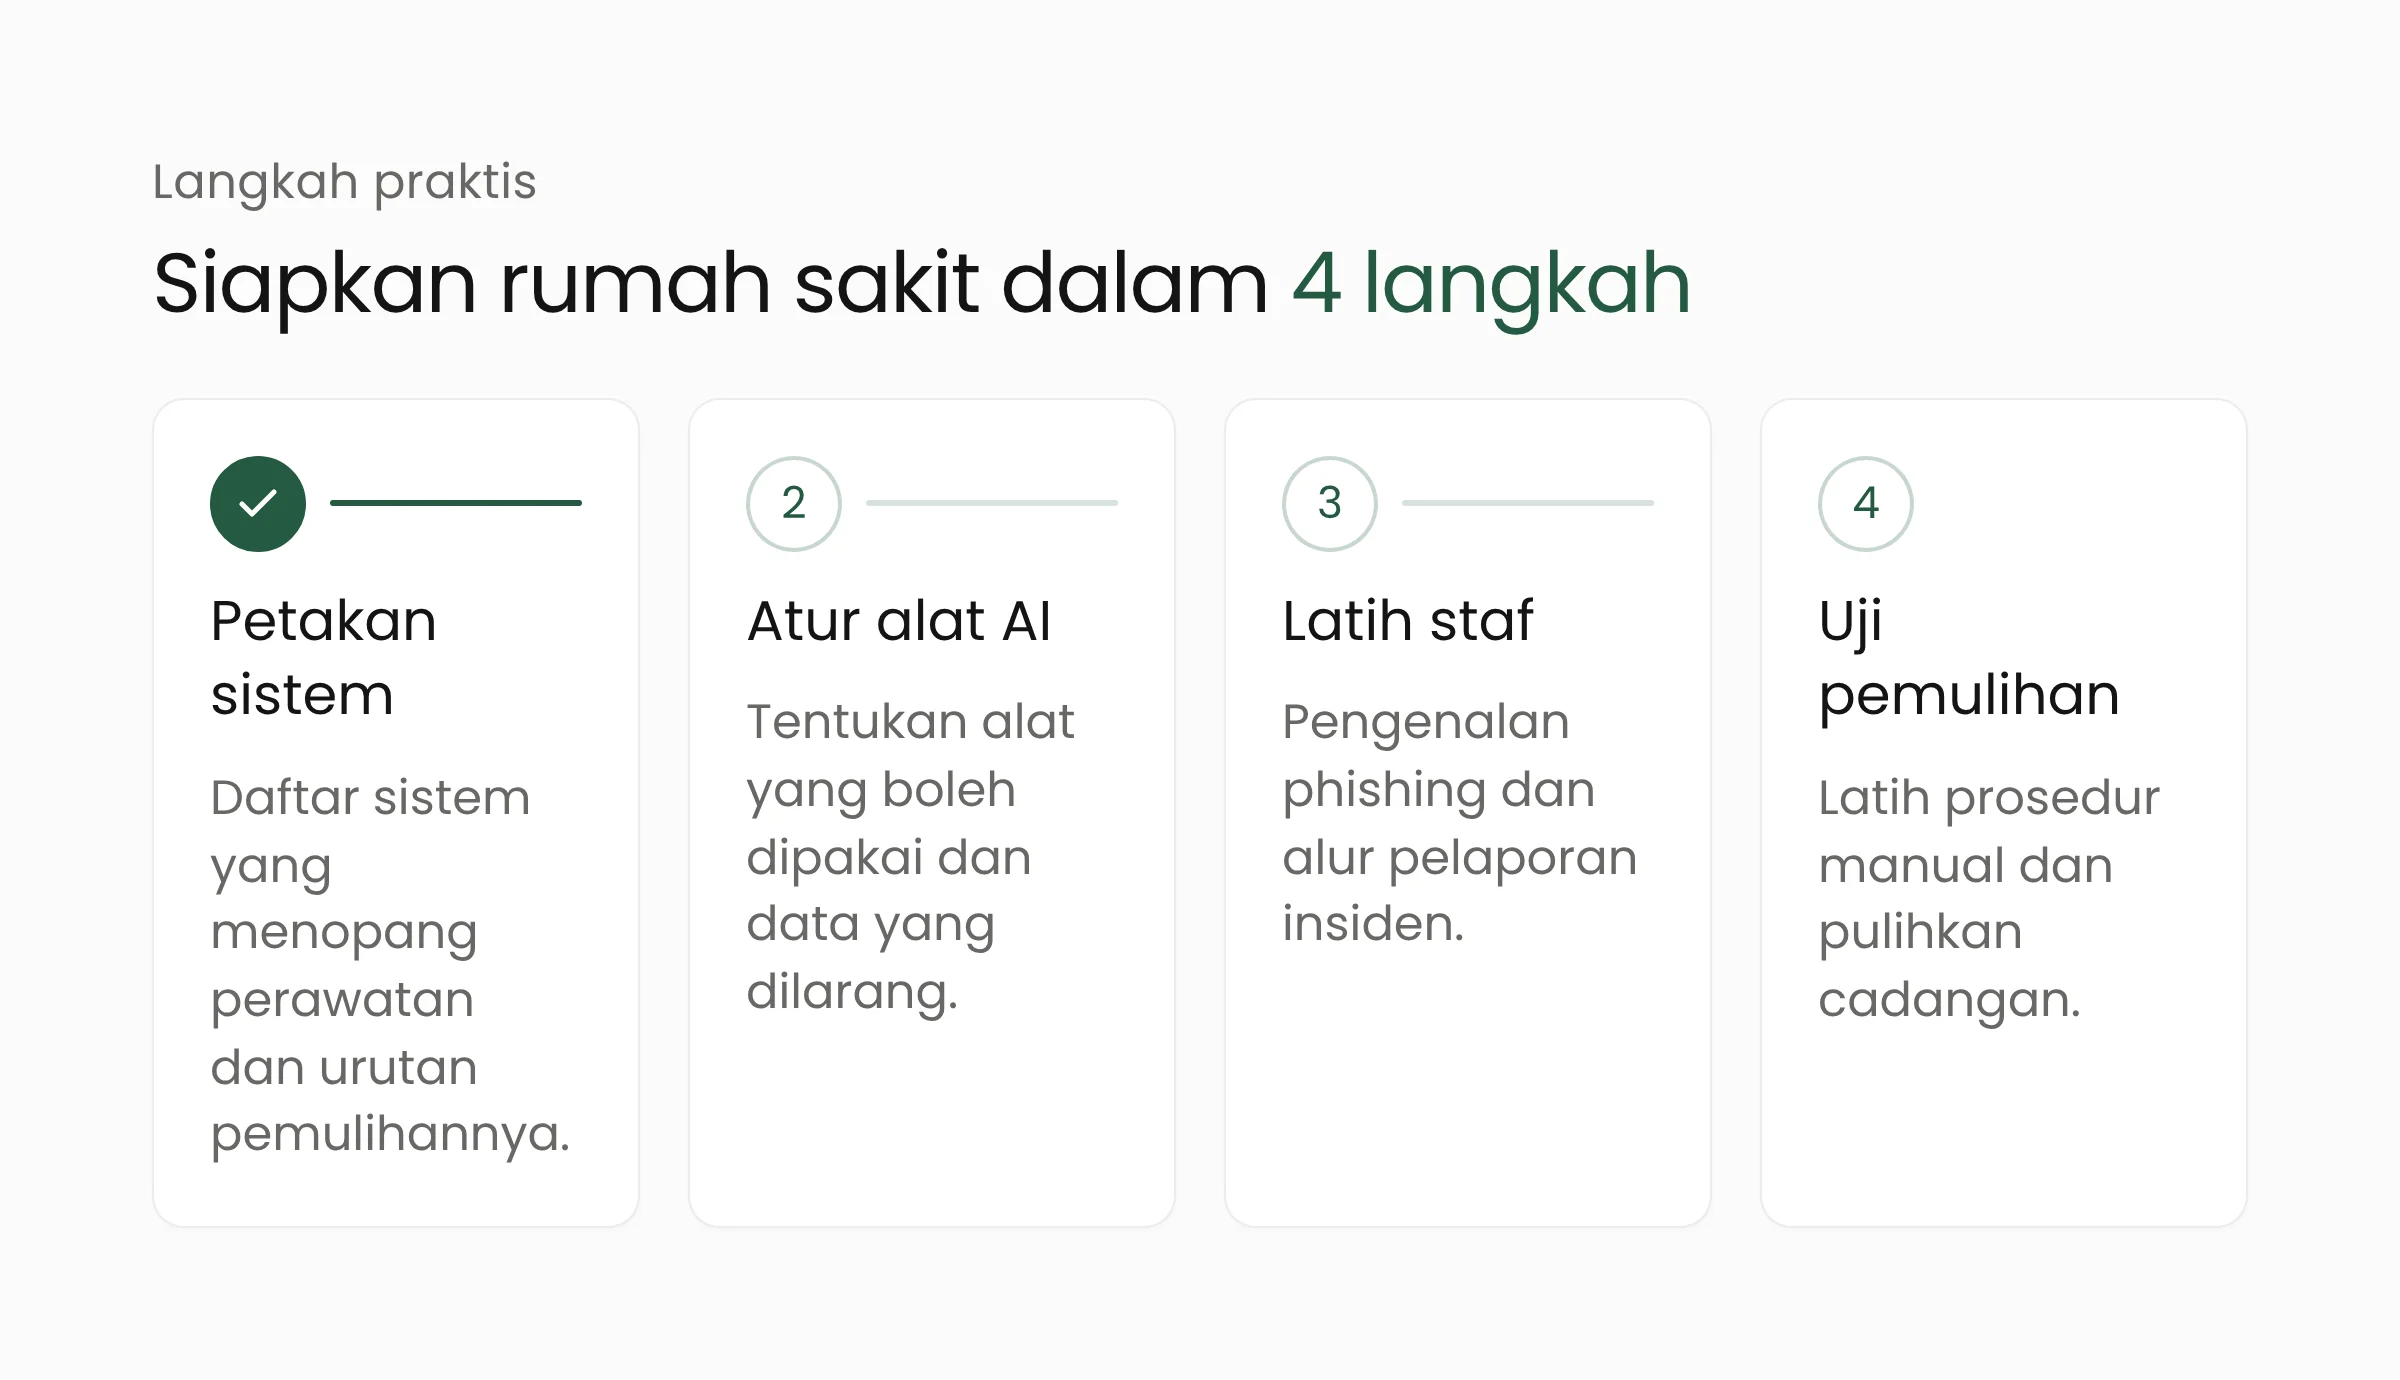
- Petakan sistem yang menopang perawatan. Catat sistem rekam medis, laboratorium, radiologi, farmasi, dan penjadwalan, lalu tentukan urutan pemulihannya bila semuanya mati bersamaan.
- Siapkan prosedur manual. Perawat dan petugas perlu tahu cara mencatat, meresepkan, dan memanggil pasien saat sistem tidak tersedia, dan prosedur itu perlu dilatih secara berkala.
- Atur izin alat AI. Tetapkan alat apa yang boleh dipakai staf, data apa yang tidak boleh dimasukkan ke dalamnya, dan siapa yang memantau pemakaiannya.
- Periksa vendor. Pada survei ini, serangan rantai pasok menimbulkan gangguan paling sering. Tanyakan kepada penyedia aplikasi dan perangkat bagaimana mereka mengamankan akses ke sistem Anda.
- Uji pemulihan. Cadangan baru berguna bila terbukti dapat dipulihkan dalam waktu yang disepakati. Simpan salinan di lokasi terpisah dan uji secara rutin.
- Latih staf. Karena kelalaian karyawan menjadi penyebab utama kehilangan data pada survei, pelatihan pengenalan phishing dan penanganan data tetap penting.
Ukuran keberhasilan latihan ini sederhana: berapa lama layanan inti dapat berjalan kembali, dan apakah petugas tahu apa yang harus dikerjakan selama menunggu.
Bagi klinik kecil, langkah awalnya dapat lebih sederhana: daftar sistem yang dipakai setiap hari, siapa yang memegang akses administrator, dan di mana cadangan disimpan. Rumah sakit besar dapat melanjutkan dengan latihan simulasi gangguan sistem yang melibatkan petugas medis dan tim TI sekaligus. Untuk menyusun pemantauan dan rencana pemulihan, layanan keamanan siber Merakit dapat menjadi rujukan, dan kebutuhan sektor ini dibahas di halaman solusi kesehatan.
Pertanyaan yang sering muncul
Apakah angka 74% berlaku untuk rumah sakit di Indonesia?
Tidak. Angka itu berasal dari survei terhadap 705 praktisi di organisasi kesehatan Amerika Serikat. Laporan ini berguna sebagai gambaran pola serangan, tetapi persentasenya tidak dapat dipindahkan begitu saja ke kondisi Indonesia.
Mengapa serangan siber dapat memperpanjang masa rawat pasien?
Menurut laporan, 70% organisasi yang terkena ransomware dan melaporkan gangguan menyebut masa rawat menjadi lebih lama. Siaran pers tidak menguraikan mekanismenya, tetapi gangguan pada sistem rekam medis, laboratorium, atau penjadwalan umumnya memperlambat pemeriksaan dan keputusan klinis.
Apakah membayar tebusan ransomware menyelesaikan masalah?
Laporan tidak menyatakan demikian. Hanya 31% korban ransomware yang membayar, sementara 72% korban melaporkan gangguan layanan pasien. Pemulihan yang teruji dan prosedur manual yang terlatih tetap menentukan seberapa cepat layanan kembali normal.
Penutup
Laporan Proofpoint dan Ponemon memperlihatkan bahwa gangguan siber di sektor kesehatan dirasakan pasien lewat tes yang tertunda, masa rawat yang lebih panjang, dan prosedur yang terhambat. Persiapan yang paling berguna adalah yang dapat dilatih sebelum kejadian: peta sistem, prosedur manual, aturan pemakaian AI, dan pemulihan yang pernah diuji. Bila organisasi Anda ingin menilai kesiapan tersebut, tim Merakit siap berdiskusi.