Blog Keamanan Siber
Dari LIMS hingga Pegasus: 8 Alat Penyadapan dan Kasusnya
Daftar isi· 7 bagian
Dugaan penyalahgunaan LIMS yang diumumkan Bareskrim Polri pekan ini membuat banyak orang bertanya alat penyadapan apa lagi yang ada. Jawabannya beragam, mulai dari sistem di jaringan operator, spyware yang menyusup ke ponsel, hingga perangkat yang dibawa ke lapangan. Berikut delapan alat penyadapan dan pengintaian beserta kasus nyata yang terdokumentasi.
Delapan alat ini dapat dikelompokkan menurut tempat penyadapan terjadi. Sebagian bekerja di jaringan operator tanpa menyentuh ponsel target. Sebagian lain harus masuk ke ponsel, baik dari jarak jauh maupun saat ponsel dipegang petugas. Perbedaan ini menentukan cara melindungi diri.
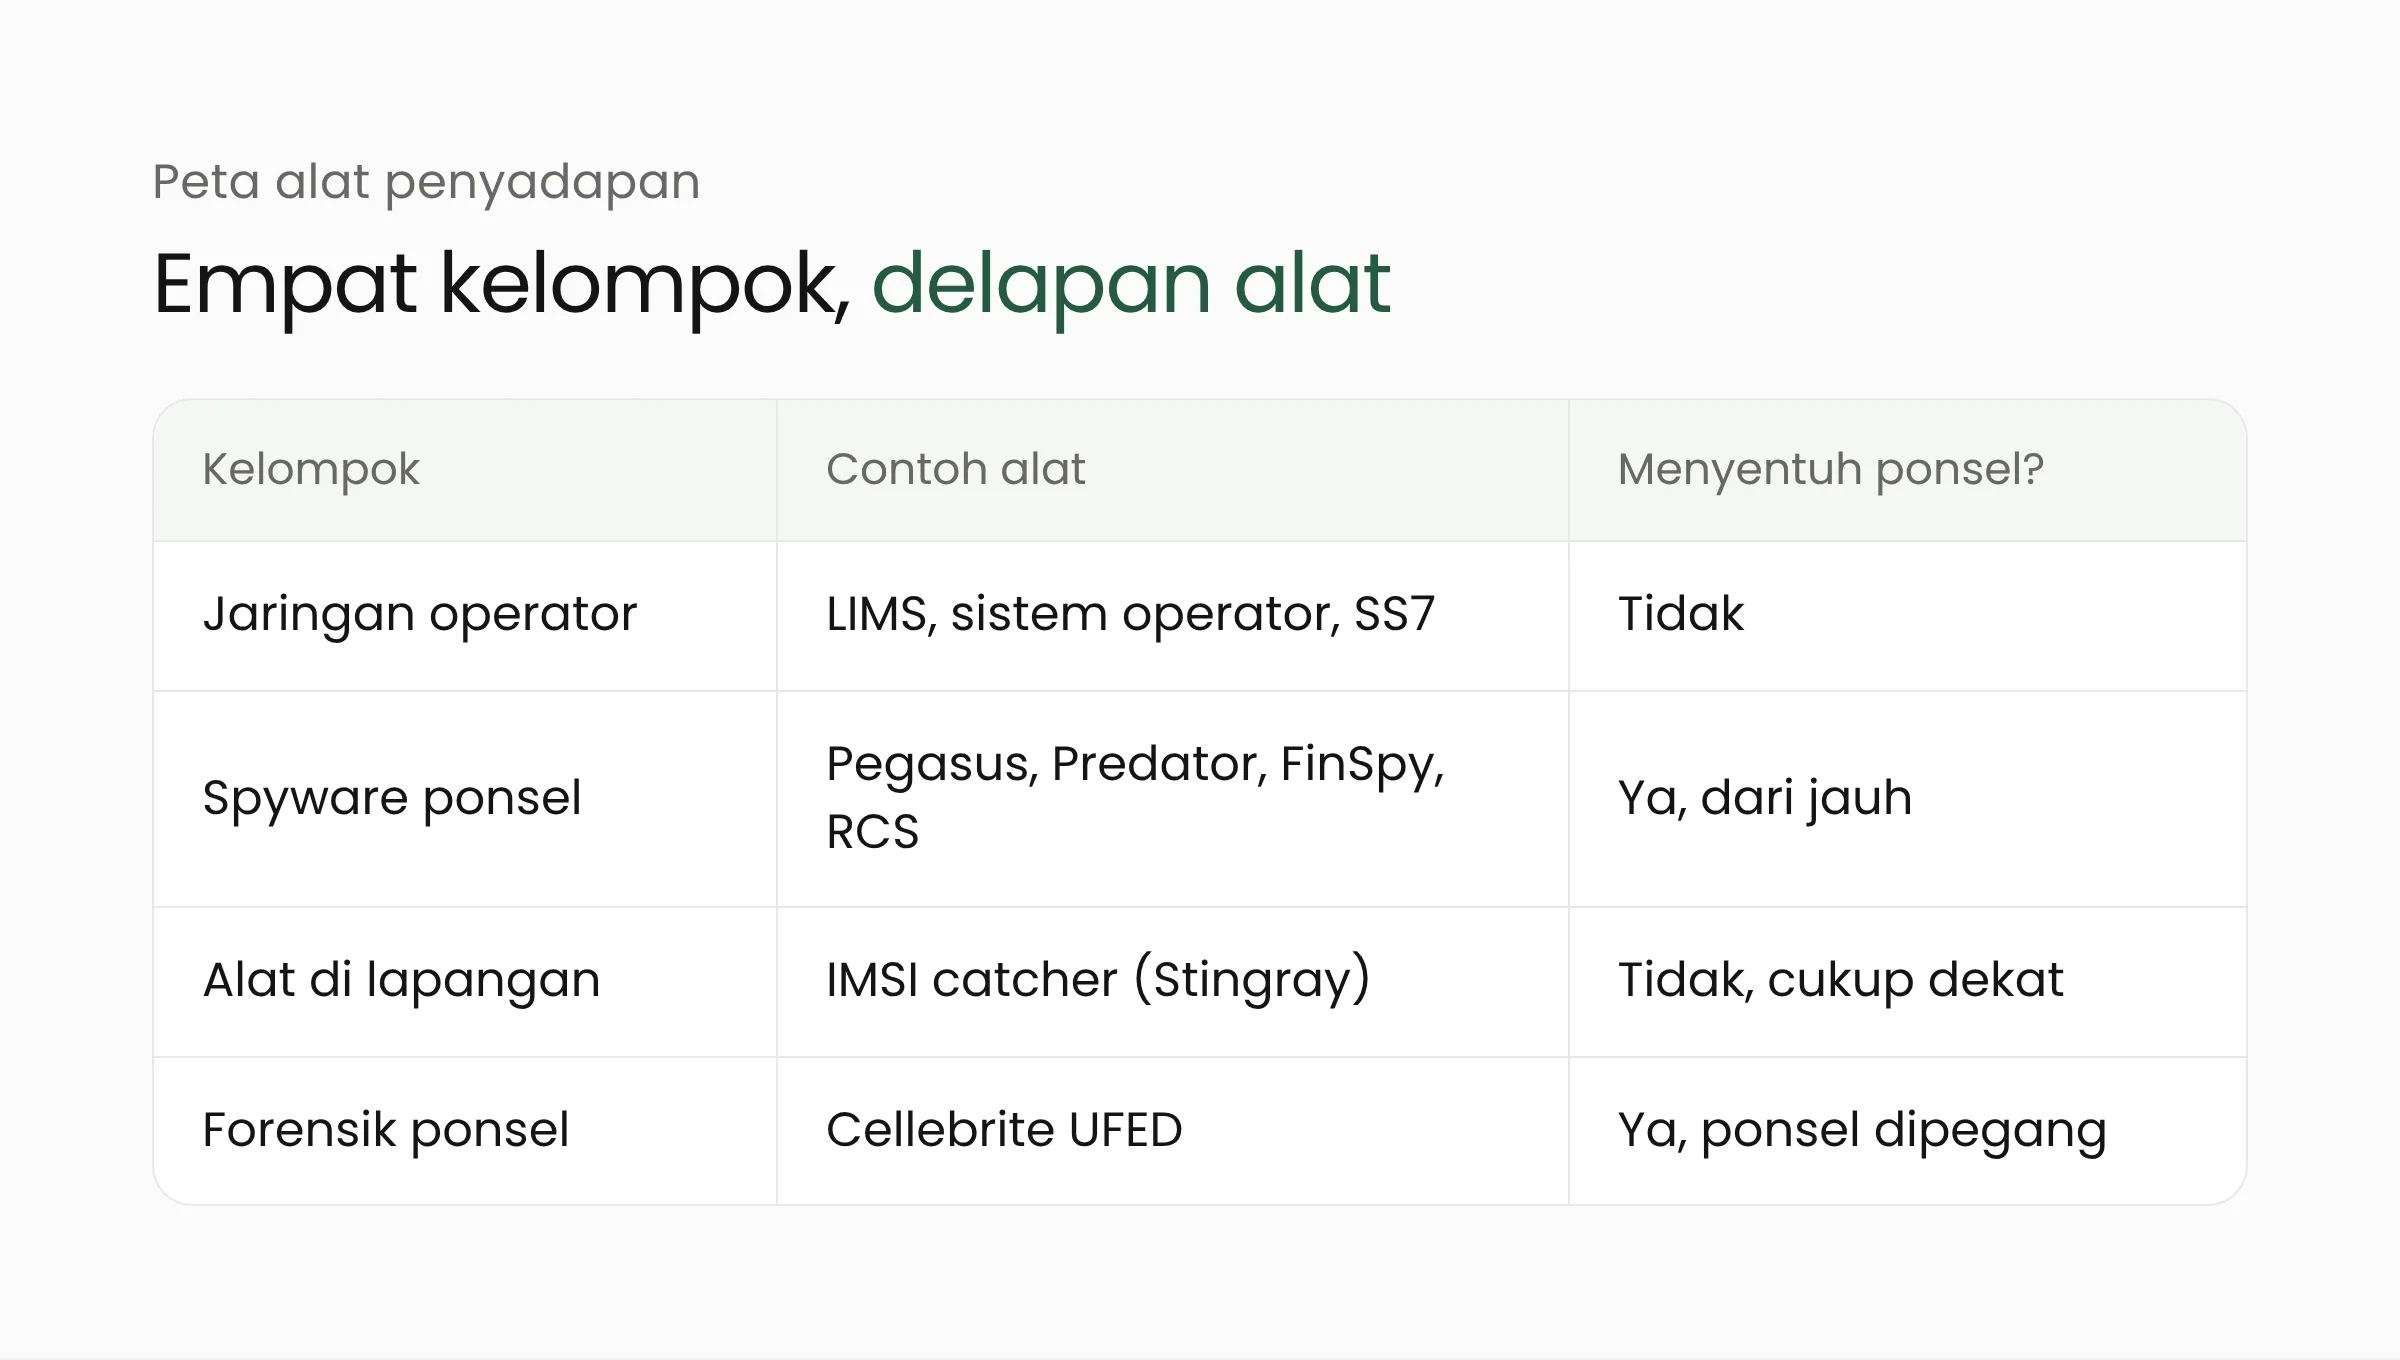
Semua kasus di bawah dirujuk dari putusan pengadilan, keterangan resmi lembaga, atau laporan riset yang dapat ditelusuri. Tulisan ini menjelaskan cara kerja secara umum dan pelajarannya, tanpa panduan teknis penggunaan alat.
Penyadapan lewat jaringan operator
Alat di kelompok ini bekerja di infrastruktur telekomunikasi. Pemilik ponsel tidak perlu mengklik apa pun dan tidak akan melihat tanda apa pun di perangkatnya.
1. LIMS dan sistem lawful interception
LIMS (Lawful Interception Management System) adalah sistem yang mengelola penyadapan sah atas permintaan penegak hukum. Cara kerja dan alur izinnya di Indonesia sudah kami bahas dalam artikel LIMS dan penyadapan sah. Fitur penyadapan sah ini tertanam di perangkat jaringan operator, sehingga siapa pun yang berhasil mengendalikannya dapat menyalahgunakannya.
Kasus paling terkenal terjadi di Yunani pada 2004–2005 dan dikenal sebagai Athens Affair. Menurut penelusuran IEEE Spectrum, perangkat lunak liar dipasang di sentral telepon Ericsson milik Vodafone Greece dan memanfaatkan modul penyadapan sah bawaan perangkat itu. Ponsel yang disadap termasuk milik Perdana Menteri Kostas Karamanlis dan sejumlah menteri. Otoritas privasi komunikasi Yunani, ADAE, kemudian menjatuhkan denda 76 juta euro kepada Vodafone Greece pada Desember 2006, seperti dicatat EDRi.
2. Sistem penyadapan operator yang dibobol: Salt Typhoon
Pada 13 November 2024, FBI dan CISA mengeluarkan pernyataan bersama tentang aktor yang terafiliasi dengan Republik Rakyat Tiongkok yang membobol jaringan sejumlah perusahaan telekomunikasi di Amerika Serikat. Kampanye yang dikenal dengan nama Salt Typhoon ini disebut mencuri data catatan panggilan pelanggan dan membobol komunikasi pribadi sejumlah kecil orang.
Pernyataan itu juga menyebut penyalinan informasi tertentu yang terkait permintaan penegak hukum berdasarkan perintah pengadilan. Artinya, sistem yang dibangun untuk penyadapan sah ikut menjadi sasaran. Kasus ini sering dikutip pakar keamanan sebagai alasan bahwa sistem penyadapan sah harus dijaga seketat sistem paling rahasia milik operator.
3. Pelacakan lewat jaringan sinyal SS7
SS7 adalah protokol pensinyalan yang dipakai operator di seluruh dunia untuk saling bertukar informasi, misalnya saat pelanggan menelepon atau berpindah jaringan ketika berada di luar negeri. Protokol ini dirancang pada masa ketika operator saling percaya, sehingga pihak yang mendapat akses ke jaringan SS7 dapat meminta informasi tentang sebuah nomor, termasuk perkiraan lokasinya.
Laporan Citizen Lab berjudul Running in Circles pada Desember 2020 menyoroti Circles, perusahaan yang dikenal menjual sistem untuk memanfaatkan kelemahan SS7 dan mengklaim hanya menjualnya kepada negara. Citizen Lab menemukan jejak penerapan Circles di setidaknya 25 negara. Circles berada dalam kelompok usaha yang sama dengan NSO Group, meskipun NSO menyebutnya perusahaan terpisah.
Spyware yang menyusup ke ponsel
Kelompok kedua adalah spyware komersial, yaitu perangkat lunak mata-mata yang dijual perusahaan swasta kepada pemerintah. Begitu terpasang, spyware jenis ini dapat membaca pesan, menyalin berkas, serta mengaktifkan kamera dan mikrofon tanpa sepengetahuan pemilik ponsel. Yang membuatnya berbahaya adalah celah zero-click, yaitu celah yang dapat dipakai tanpa target mengklik apa pun.
4. Pegasus dari NSO Group
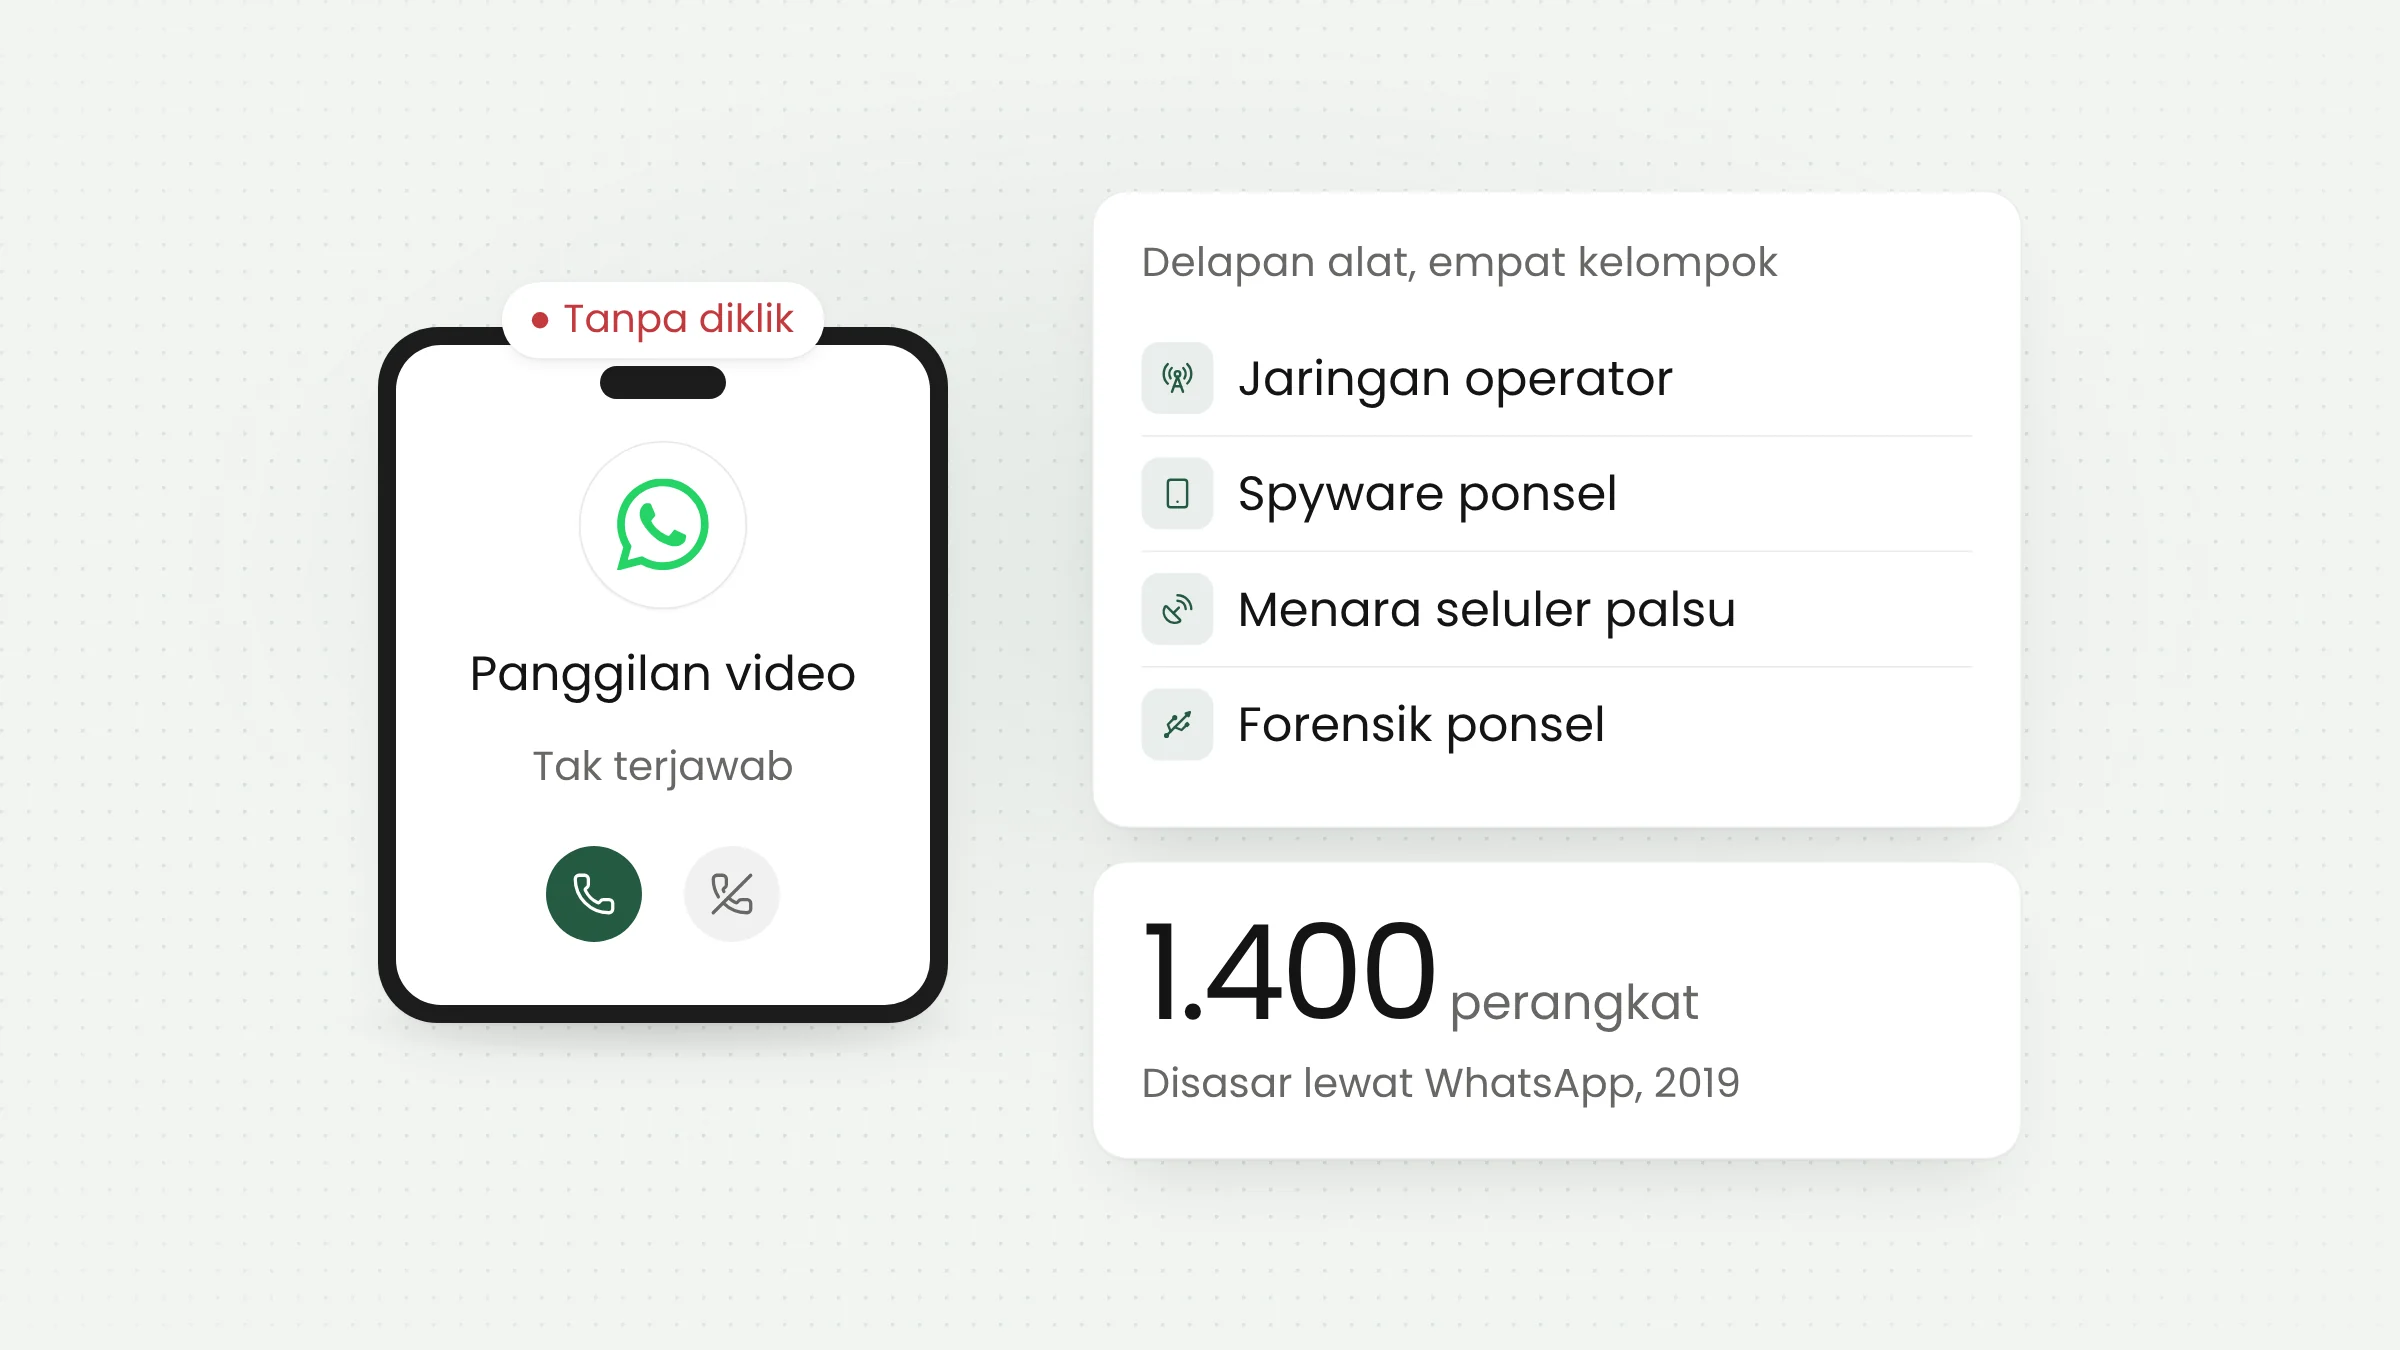
Pegasus adalah spyware buatan perusahaan Israel NSO Group. Pada April dan Mei 2019, Pegasus dikirim lewat celah di fitur panggilan video WhatsApp (CVE-2019-3568) ke sekitar 1.400 perangkat. Menurut gugatan WhatsApp yang diajukan Oktober 2019, sasarannya termasuk jurnalis, aktivis hak asasi manusia, diplomat, dan pejabat pemerintah. Celah itu dapat dipakai bahkan ketika panggilan tidak diangkat.
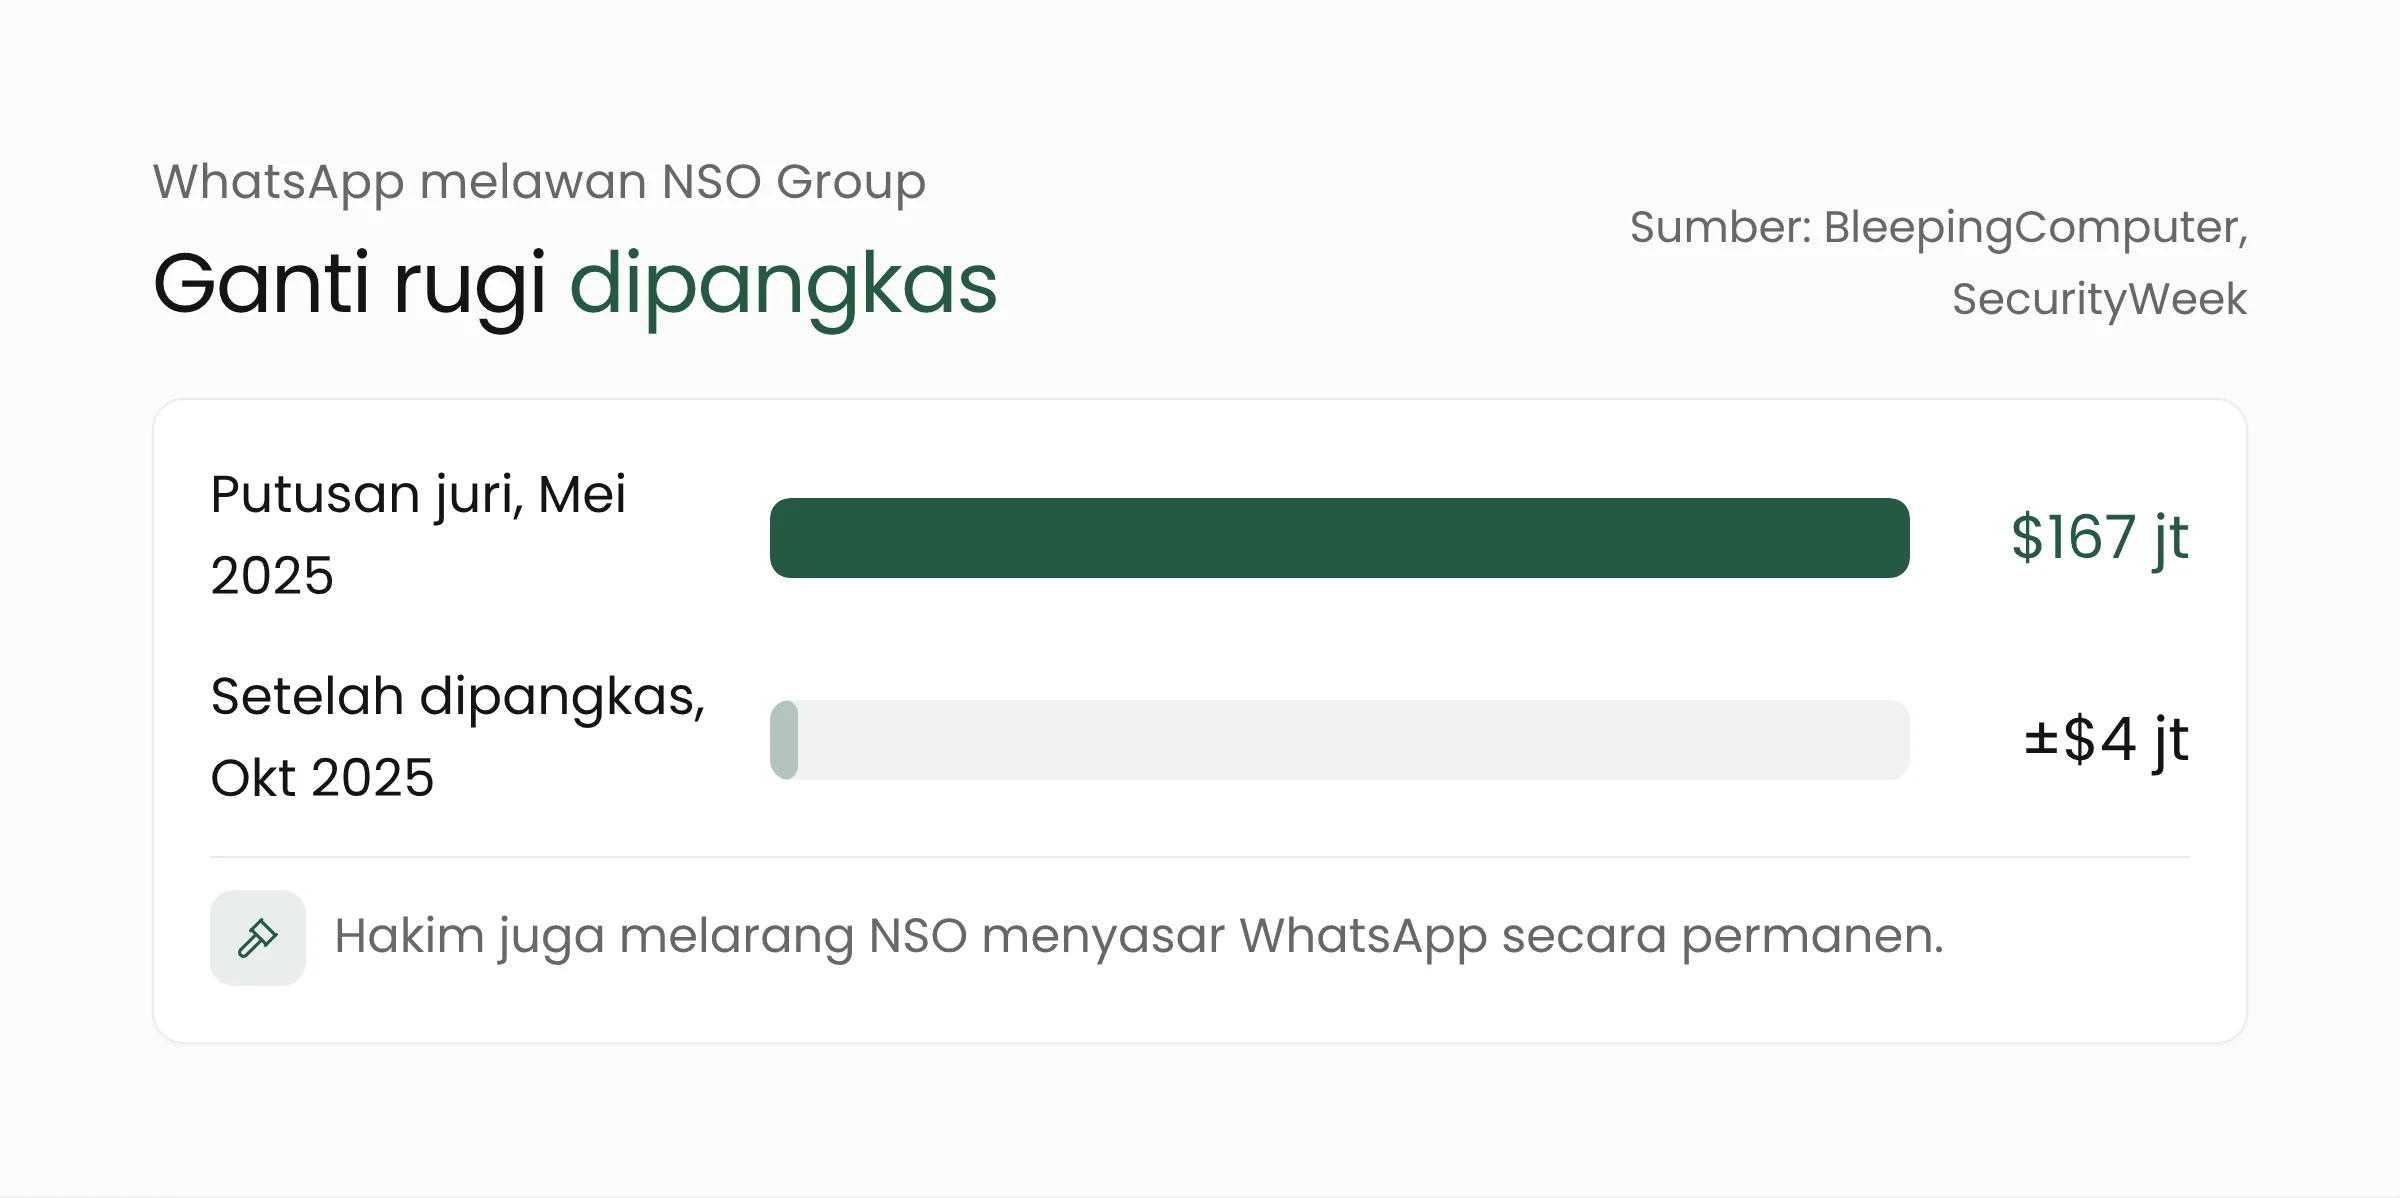
Gugatan ini berujung panjang. Pengadilan federal di California memutus NSO bertanggung jawab pada Desember 2024. Pada Mei 2025, juri menetapkan ganti rugi sekitar 167,25 juta dolar AS sebagai hukuman dan 444.719 dolar AS sebagai kompensasi, seperti dilaporkan BleepingComputer. Pada 17 Oktober 2025, Hakim Phyllis Hamilton memangkas ganti rugi hukuman menjadi sekitar 4 juta dolar AS, tetapi melarang NSO secara permanen menyasar WhatsApp, menurut SecurityWeek.
Pegasus juga dikaitkan dengan celah FORCEDENTRY. Pada September 2021, Citizen Lab menemukan celah ini di ponsel seorang aktivis Arab Saudi. Celah di pustaka pengolah gambar Apple (CVE-2021-30860) itu bekerja lewat iMessage tanpa interaksi korban. Apple menambalnya lewat iOS 14.8 pada 13 September 2021, enam hari setelah Citizen Lab menyerahkan temuannya.
5. Predator dari konsorsium Intellexa
Predator adalah spyware yang dipasarkan konsorsium Intellexa kepada klien pemerintah. Pada 2022, peneliti keamanan menemukan Predator di ponsel jurnalis Yunani Thanasis Koukakis. Pemimpin partai oposisi Nikos Androulakis juga termasuk sasaran. Otoritas perlindungan data Yunani kemudian mengidentifikasi lebih dari 90 nomor telepon yang dipilih sebagai target.
Kasus ini berlanjut ke berbagai negara. Pada 5 Maret 2024, Departemen Keuangan Amerika Serikat menjatuhkan sanksi kepada sejumlah orang dan perusahaan dalam konsorsium Intellexa, yang disebut sebagai sanksi pertama terhadap perusahaan spyware komersial. Pada akhir Februari 2026, pengadilan di Athena memvonis bersalah empat orang, termasuk pendiri Intellexa, atas pelanggaran kerahasiaan komunikasi dan akses ilegal, menurut Posteo. Putusan itu masih dapat diajukan banding.
6. FinFisher dan Remote Control System
Sebelum Pegasus dan Predator, pasar spyware komersial sudah lama ada. Hacking Team dari Italia menjual Remote Control System (RCS) kepada lembaga pemerintah. Pada Juli 2015, perusahaan itu diretas dan sekitar 400 GB data internalnya tersebar, termasuk kode sumber, email, kontrak, dan daftar pelanggan, seperti dilaporkan Engadget.
FinFisher, perusahaan asal Jerman pembuat spyware FinSpy, mengajukan pailit pada Februari 2022 ketika sedang diselidiki kejaksaan Munich, menurut The Record. Dua kasus ini menunjukkan bahwa vendor spyware sendiri dapat menjadi korban peretasan dan sasaran penyelidikan hukum.
Alat di lapangan dan forensik ponsel
Kelompok ketiga dan keempat membutuhkan kedekatan fisik. Petugas harus berada di dekat target, atau ponsel target harus sudah berada di tangan petugas.
7. IMSI catcher atau menara seluler palsu
IMSI catcher adalah perangkat yang menyamar sebagai menara seluler. Ponsel di sekitarnya terhubung ke perangkat ini, sehingga identitas dan lokasi ponsel dapat diketahui. Di Amerika Serikat, perangkat ini dikenal dengan nama dagang seperti Stingray dan Hailstorm.
Pada April 2015, seorang detektif Kepolisian Baltimore bersaksi di pengadilan bahwa lembaganya telah memakai perangkat ini lebih dari 4.300 kali sejak 2007, menurut The Intercept. Pada 30 Maret 2016, Pengadilan Banding Khusus Maryland memutuskan bahwa polisi wajib memiliki surat perintah sebelum memakai perangkat ini. Pengadilan menolak argumen bahwa menyalakan ponsel sama dengan sukarela membagikan lokasi kepada polisi.
8. Cellebrite dan alat ekstraksi data ponsel
Cellebrite UFED adalah alat forensik yang dipakai penegak hukum di banyak negara untuk mengekstrak data dari ponsel yang disita. Penggunaannya sah selama mengikuti prosedur hukum. Masalah muncul ketika alat ini dipakai di luar tujuan itu.
Pada 16 Desember 2024, Amnesty International melaporkan bahwa aparat Serbia memakai alat Cellebrite untuk membuka ponsel seorang jurnalis dan aktivis, lalu dalam beberapa kasus memasang spyware yang dinamai NoviSpy. Pada 25 Februari 2025, Cellebrite mengumumkan penghentian penggunaan teknologinya oleh pelanggan di Serbia yang disebut dalam laporan itu, menurut TechCrunch.
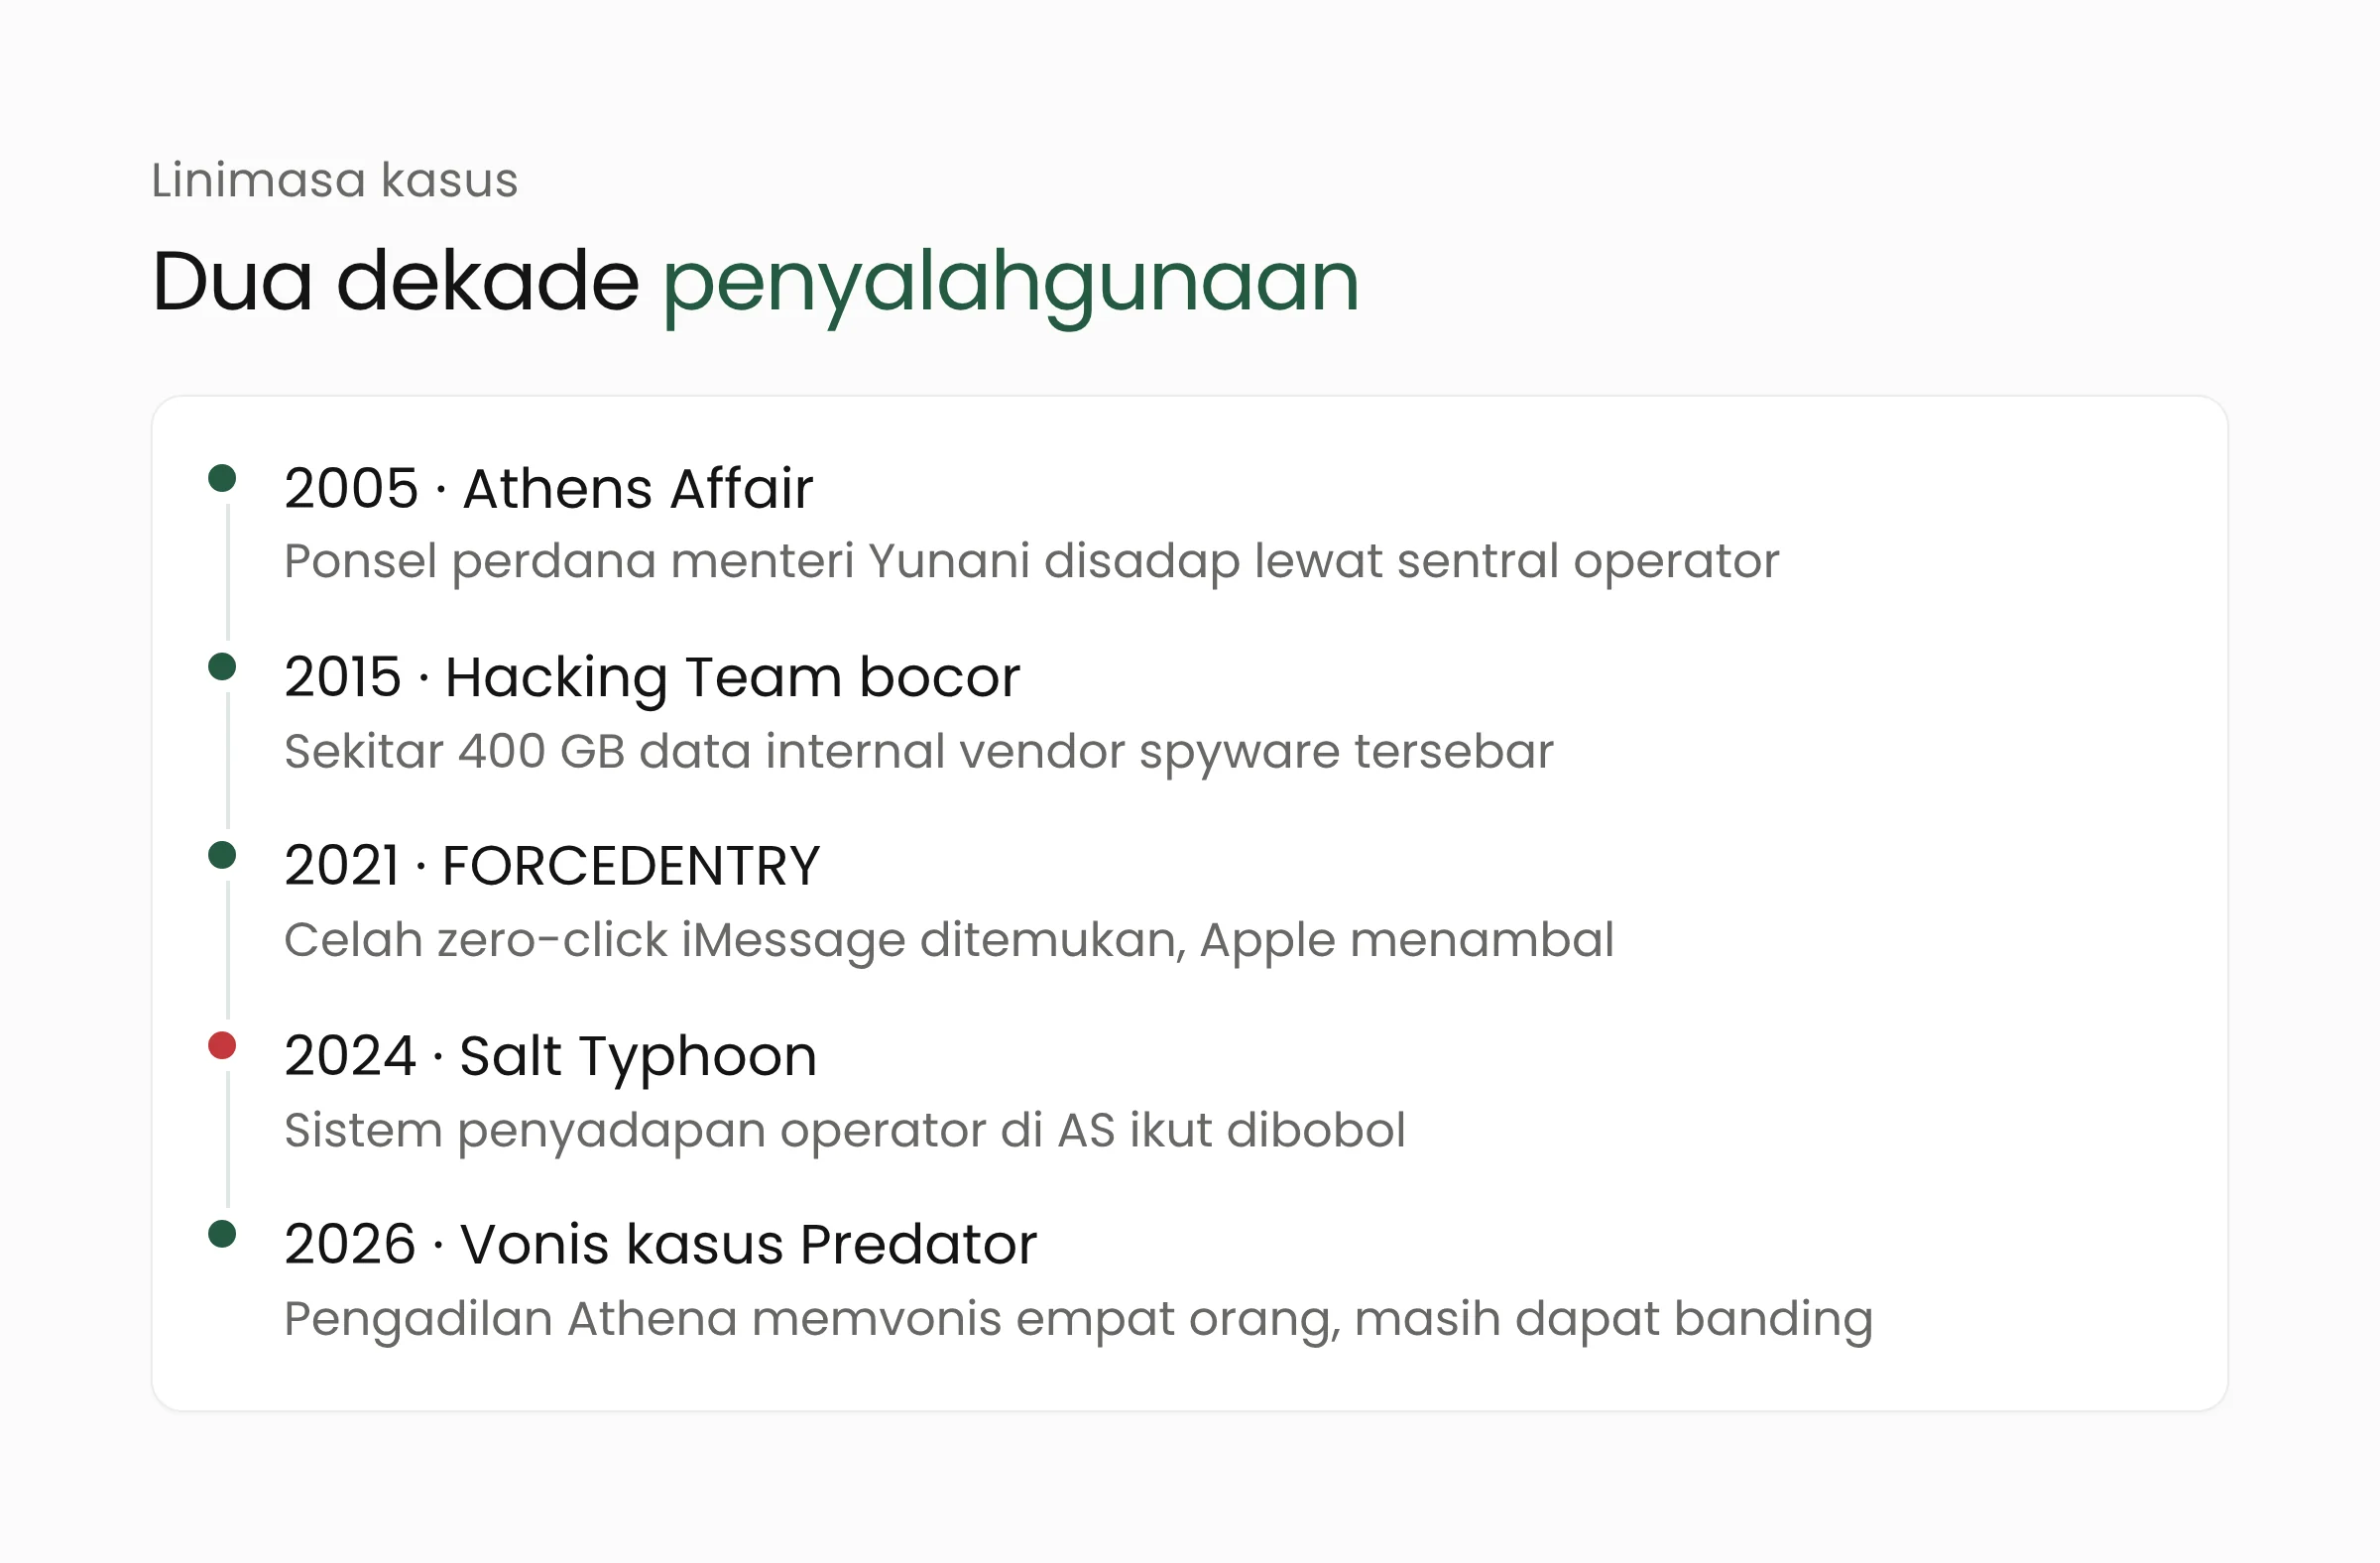
Dari delapan kasus ini terlihat pola yang berulang. Alat yang dibuat untuk tujuan sah dapat disalahgunakan pemiliknya, dibobol pihak luar, atau dijual kepada pihak yang memakainya di luar hukum. Pengawasan atas alat-alat ini sering baru bekerja setelah peneliti, jurnalis, atau orang dalam membukanya.
Apa artinya bagi organisasi dan pengguna?
Sebagian besar organisasi tidak akan menjadi sasaran spyware kelas negara. Meski begitu, pejabat, eksekutif, jurnalis, pengacara, dan pengelola data sensitif termasuk kelompok yang lebih berisiko. Langkah perlindungannya dapat disesuaikan dengan tingkat risiko masing-masing.
Untuk semua pengguna:
- Pasang pembaruan sistem secepatnya. Celah seperti FORCEDENTRY ditambal dalam hitungan hari. Ponsel yang terlambat diperbarui tetap terbuka selama celah itu belum ditutup.
- Pakai aplikasi autentikator atau kunci keamanan untuk akun penting. Kode OTP lewat SMS bergantung pada jaringan seluler, yang dapat disalahgunakan seperti pada kasus SS7.
- Batasi aplikasi dan fitur yang tidak dipakai. Setiap aplikasi pesan, pratinjau tautan, dan lampiran menambah pintu masuk bagi celah zero-click.
Untuk orang yang berisiko tinggi:
- Pertimbangkan Lockdown Mode di iPhone. Apple memperkenalkan fitur ini pada 6 Juli 2022 untuk pengguna yang mungkin disasar spyware bayaran. Fitur ini membatasi lampiran pesan, pratinjau tautan, dan sejumlah fungsi lain sehingga sebagian kemudahan ikut hilang.
- Minta pemeriksaan forensik bila ada kecurigaan. Amnesty International merilis Mobile Verification Toolkit (MVT) pada Juli 2021 untuk memeriksa jejak spyware. Alat ini membutuhkan keahlian forensik, dan hasil yang tidak menemukan jejak belum menjamin ponsel bersih.
Untuk organisasi yang mengelola alat atau data sensitif, seperti operator telekomunikasi, instansi penegak hukum, dan pengelola sistem pemerintahan:
- Perlakukan sistem penyadapan dan forensik sebagai aset paling rahasia. Kasus Athens Affair dan Salt Typhoon menunjukkan bahwa sistem ini menjadi sasaran utama penyerang.
- Catat setiap penggunaan dalam log yang tidak dapat dihapus pemakainya. Praktiknya kami uraikan di artikel tentang log audit dan LIMS.
- Kaitkan setiap penggunaan alat forensik dengan dasar hukum dan berita acara. Kasus Serbia menunjukkan bahwa akses fisik ke ponsel dapat menjadi pintu masuk spyware.
Kalau organisasi Anda ingin meninjau risiko penyadapan dan kebocoran data di sistemnya, tim layanan keamanan siber Merakit dapat membantu memetakan titik lemah dan prioritas perbaikannya.
Pertanyaan yang sering muncul
Apa bedanya penyadapan sah dan spyware?
Penyadapan sah dilakukan lewat jaringan operator atas permintaan penegak hukum dengan dasar hukum dan izin yang tercatat. Spyware komersial menyusup langsung ke ponsel target dan dapat mengambil hampir semua isinya. Keduanya dapat disalahgunakan bila pengawasannya lemah.
Bagaimana mengetahui ponsel terkena spyware?
Spyware kelas negara dirancang agar tidak terlihat, sehingga tanda seperti baterai cepat habis tidak dapat dijadikan patokan. Pemeriksaan yang lebih andal memakai alat forensik seperti MVT, sebaiknya dibantu organisasi yang berpengalaman. Sejak 2021, Apple juga mengirim pemberitahuan ancaman kepada pengguna yang diduga disasar spyware bayaran.
Apakah semua orang perlu mengaktifkan Lockdown Mode?
Tidak perlu. Apple merancang Lockdown Mode untuk sebagian kecil pengguna yang berisiko disasar secara pribadi, karena fitur ini mematikan sejumlah fungsi sehari-hari. Bagi kebanyakan orang, pembaruan sistem yang rutin dan autentikasi akun yang kuat sudah memberi perlindungan yang berarti.
Penutup
Alat penyadapan dan pengintaian terus berkembang, dari sentral telepon di Athena sampai celah zero-click di aplikasi pesan. Benang merahnya tetap sama. Alat yang paling kuat membutuhkan pengawasan yang paling ketat, dan catatan penggunaannya harus dapat diperiksa pihak lain. Bila Anda sedang menilai kesiapan organisasi menghadapi risiko ini, kami siap berdiskusi.
Sumber
- The Athens Affair (IEEE Spectrum, Juli 2007)
- Wiretapping scandal in Greece ends with record fine (EDRi, Desember 2006)
- Joint Statement from FBI and CISA on the People’s Republic of China Targeting of Commercial Telecommunications Infrastructure (CISA, 13 November 2024)
- Running in Circles: Uncovering the Clients of Cyberespionage Firm Circles (Citizen Lab, 1 Desember 2020)
- NSO Group fined $167M for spyware attacks on 1,400 WhatsApp users (BleepingComputer, Mei 2025)
- NSO Ordered to Stop Hacking WhatsApp, but Damages Cut to $4 Million (SecurityWeek, Oktober 2025)
- FORCEDENTRY: NSO Group iMessage Zero-Click Exploit Captured in the Wild (Citizen Lab, 13 September 2021)
- Greece: Four found guilty in spyware scandal (Posteo, 4 Maret 2026)
- How spyware peddler Hacking Team was publicly dismantled (Engadget, 9 Juli 2015)
- Surveillance software firm FinFisher declares insolvency (The Record, Maret 2022)
- Maryland Appellate Court Rebukes Police for Concealing Use of Stingrays (The Intercept, 31 Maret 2016)
- Serbia: Authorities using spyware and Cellebrite forensic extraction tools to hack journalists and activists (Amnesty International, 16 Desember 2024)
- Cellebrite suspends Serbia as customer after claims police used firm’s tech to plant spyware (TechCrunch, 26 Februari 2025)
- Mobile Verification Toolkit (Amnesty International Security Lab)
- About Apple threat notifications and protecting against mercenary spyware (Apple Support)