Blog Keamanan Siber
LIMS dan Penyadapan Sah: Mengapa Log Audit Harus Terjaga
Daftar isi· 7 bagian
Istilah LIMS ramai dicari setelah Bareskrim Polri mengumumkan dugaan penyadapan ilegal pada 3 November 2026. LIMS atau Lawful Interception Management System adalah sistem yang mengelola penyadapan sah oleh penegak hukum. Tulisan ini menjelaskan cara kerjanya, aturan yang berlaku di Indonesia, dan pelajaran tentang log audit bagi instansi.
Cara kerja lawful interception
Lawful interception atau penyadapan sah adalah penyadapan komunikasi yang dilakukan atas permintaan penegak hukum dengan dasar hukum yang jelas. Dalam skema ini, penegak hukum meminta operator telekomunikasi menyalurkan komunikasi nomor tertentu ke fasilitas pemantauan milik penegak hukum.
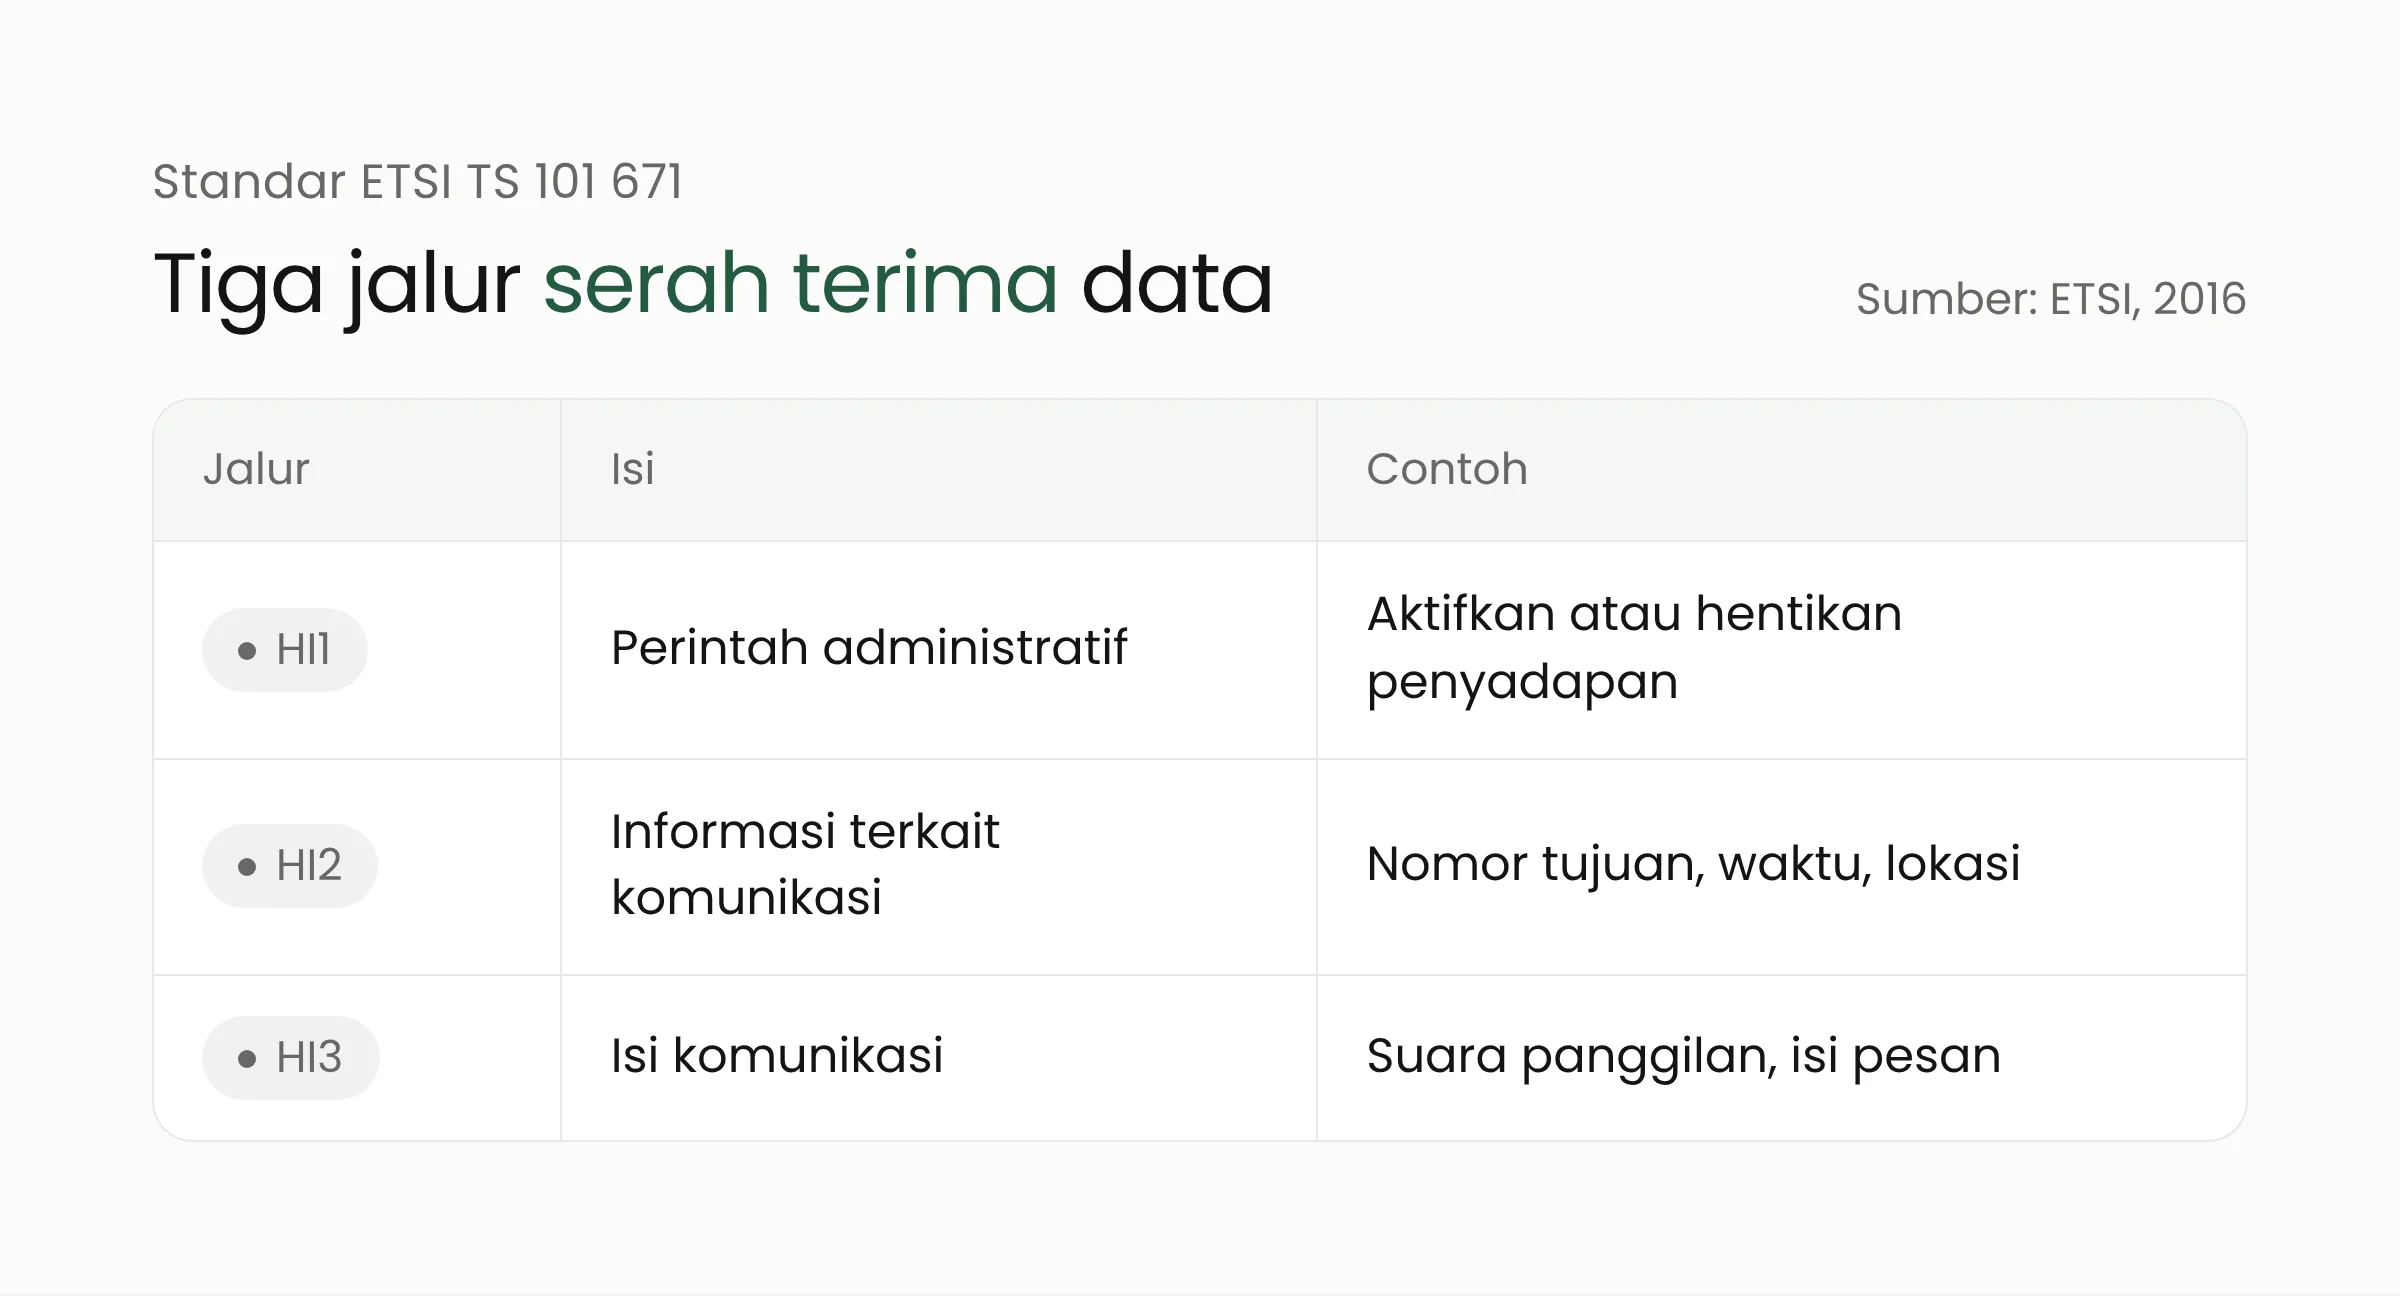
Salah satu standar teknis yang banyak dirujuk adalah ETSI TS 101 671 dari lembaga standardisasi telekomunikasi Eropa. Standar itu membagi serah terima data antara operator dan penegak hukum menjadi tiga jalur. Jalur pertama (HI1) membawa perintah administratif, misalnya mengaktifkan atau menghentikan penyadapan. Jalur kedua (HI2) membawa informasi terkait komunikasi, seperti nomor yang dihubungi, waktu panggilan, dan lokasi. Jalur ketiga (HI3) membawa isi komunikasinya.
Standar ETSI juga menyebut beberapa batas yang penting. Saat mengaktifkan penyadapan, penegak hukum wajib menyerahkan identitas target serta waktu mulai dan berakhirnya penyadapan. Standar itu juga menegaskan bahwa fasilitas penegak hukum tidak boleh mengendalikan perangkat operator secara langsung. Semua perintah lewat jalur administratif yang tercatat.
LIMS berada di sisi pengelolaan. Sistem ini mencatat target yang didaftarkan, menyimpan masa berlaku tiap operasi, menerima hasil dari operator, dan mengatur siapa yang boleh membuka hasil itu. Karena itu, catatan di dalam LIMS menjadi bukti utama apakah sebuah penyadapan berjalan sesuai prosedur.
Alur izin penyadapan menurut Perkap 5 Tahun 2010
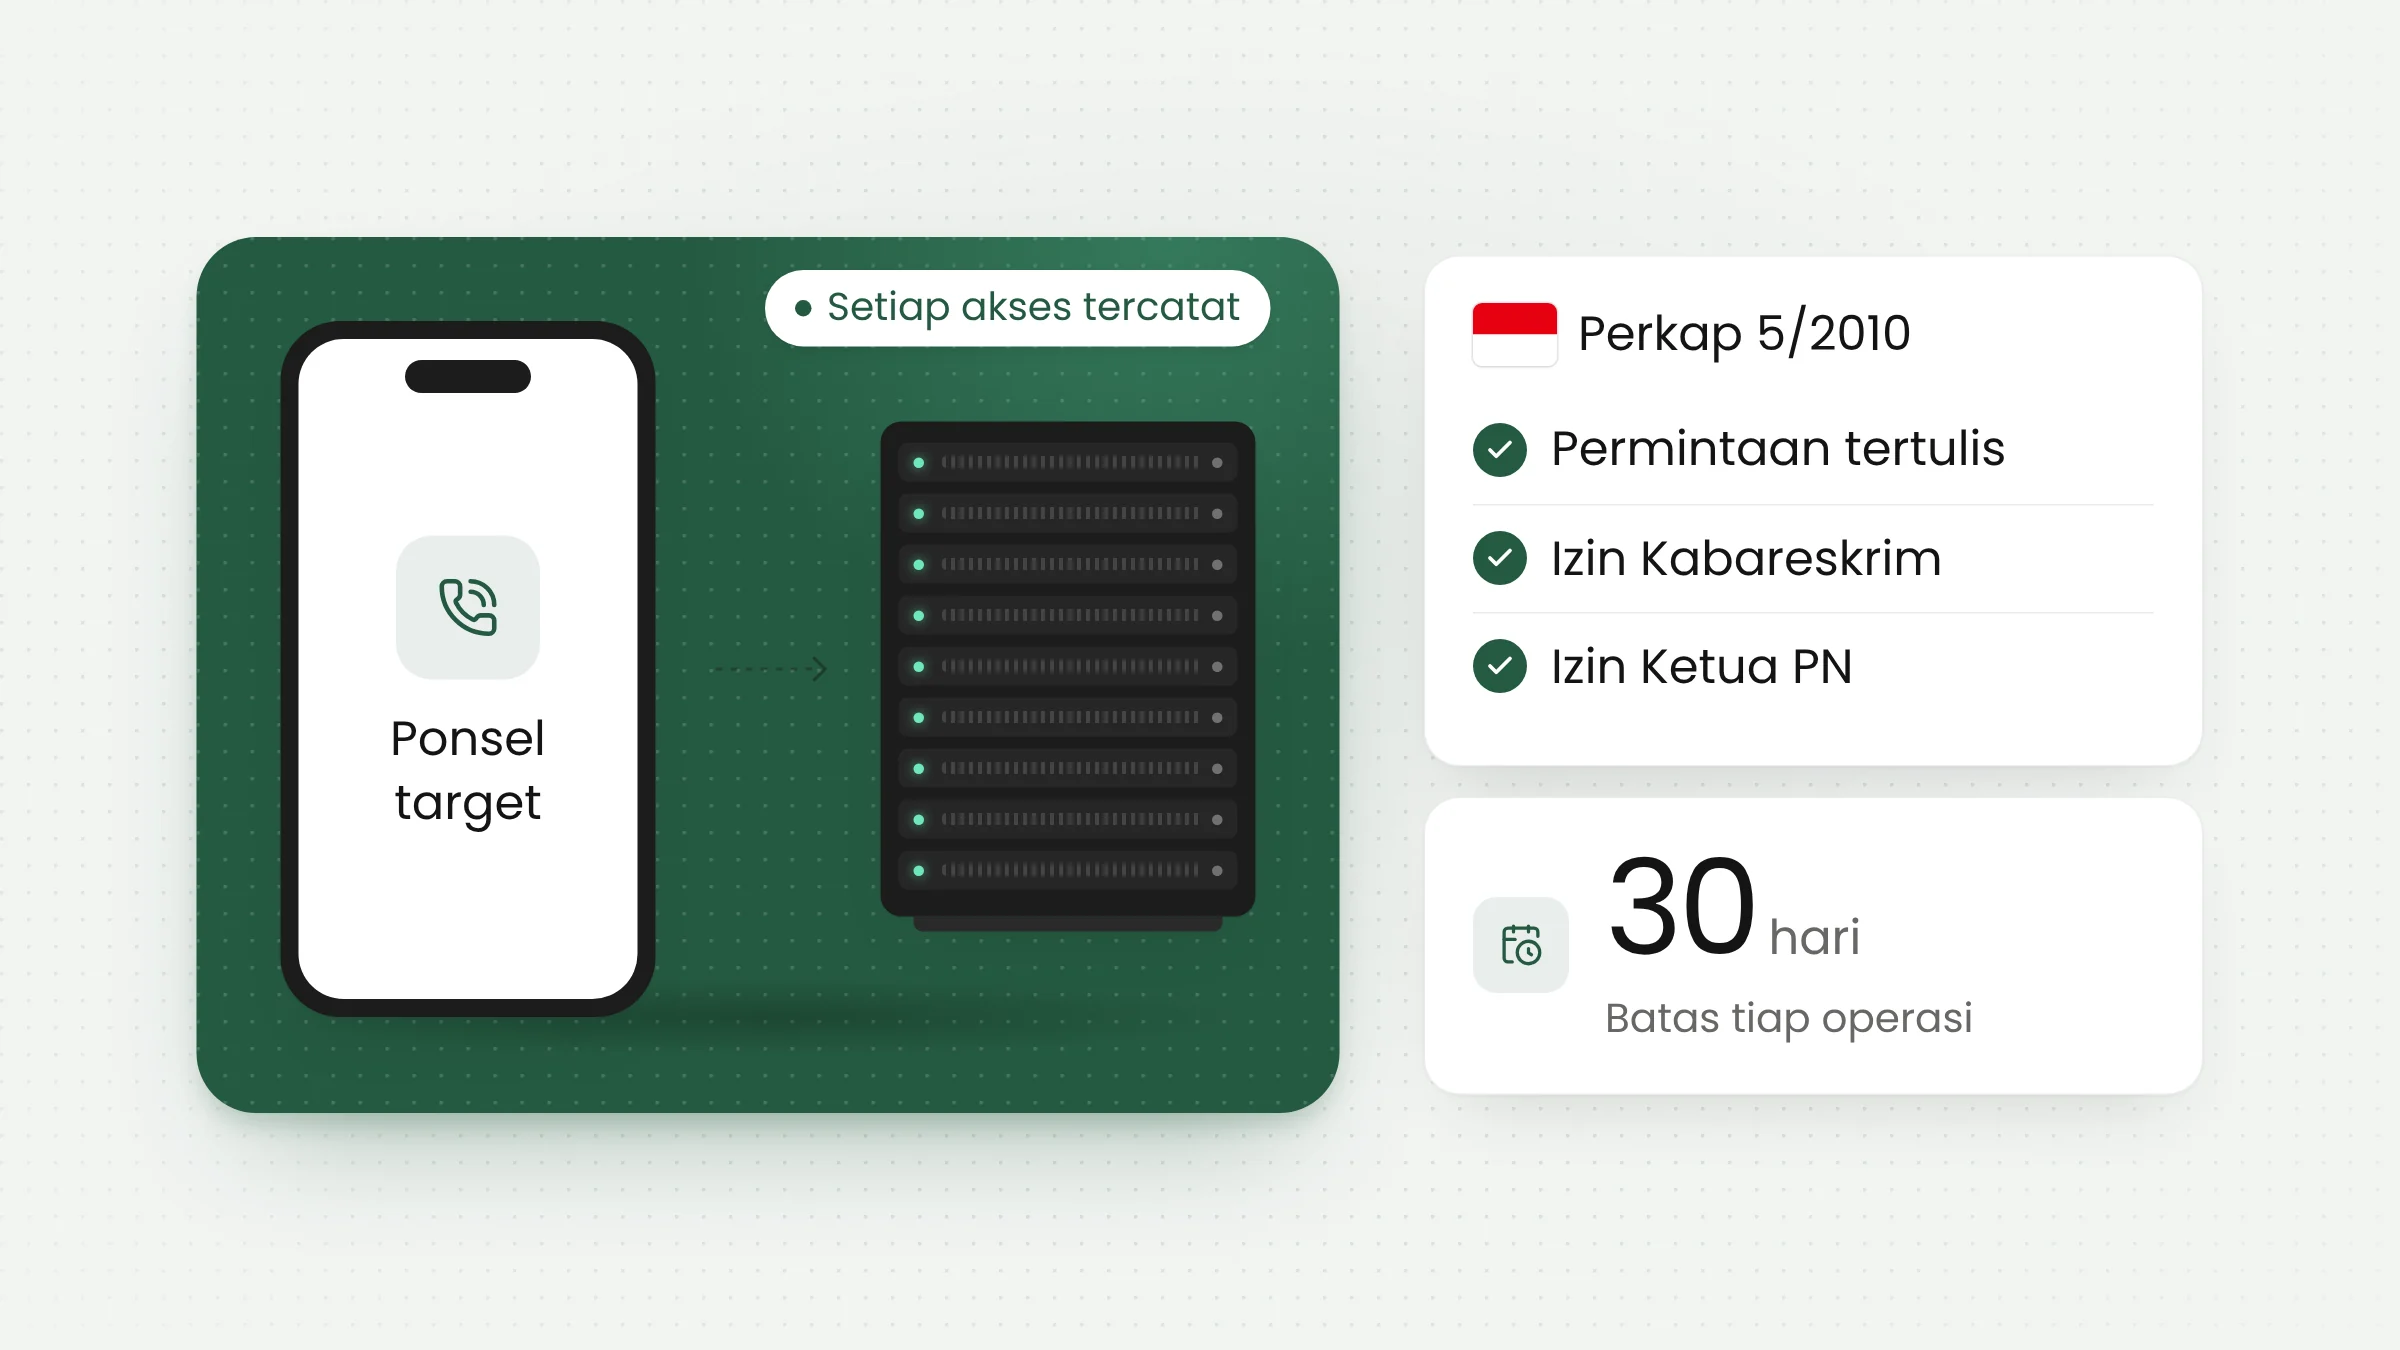
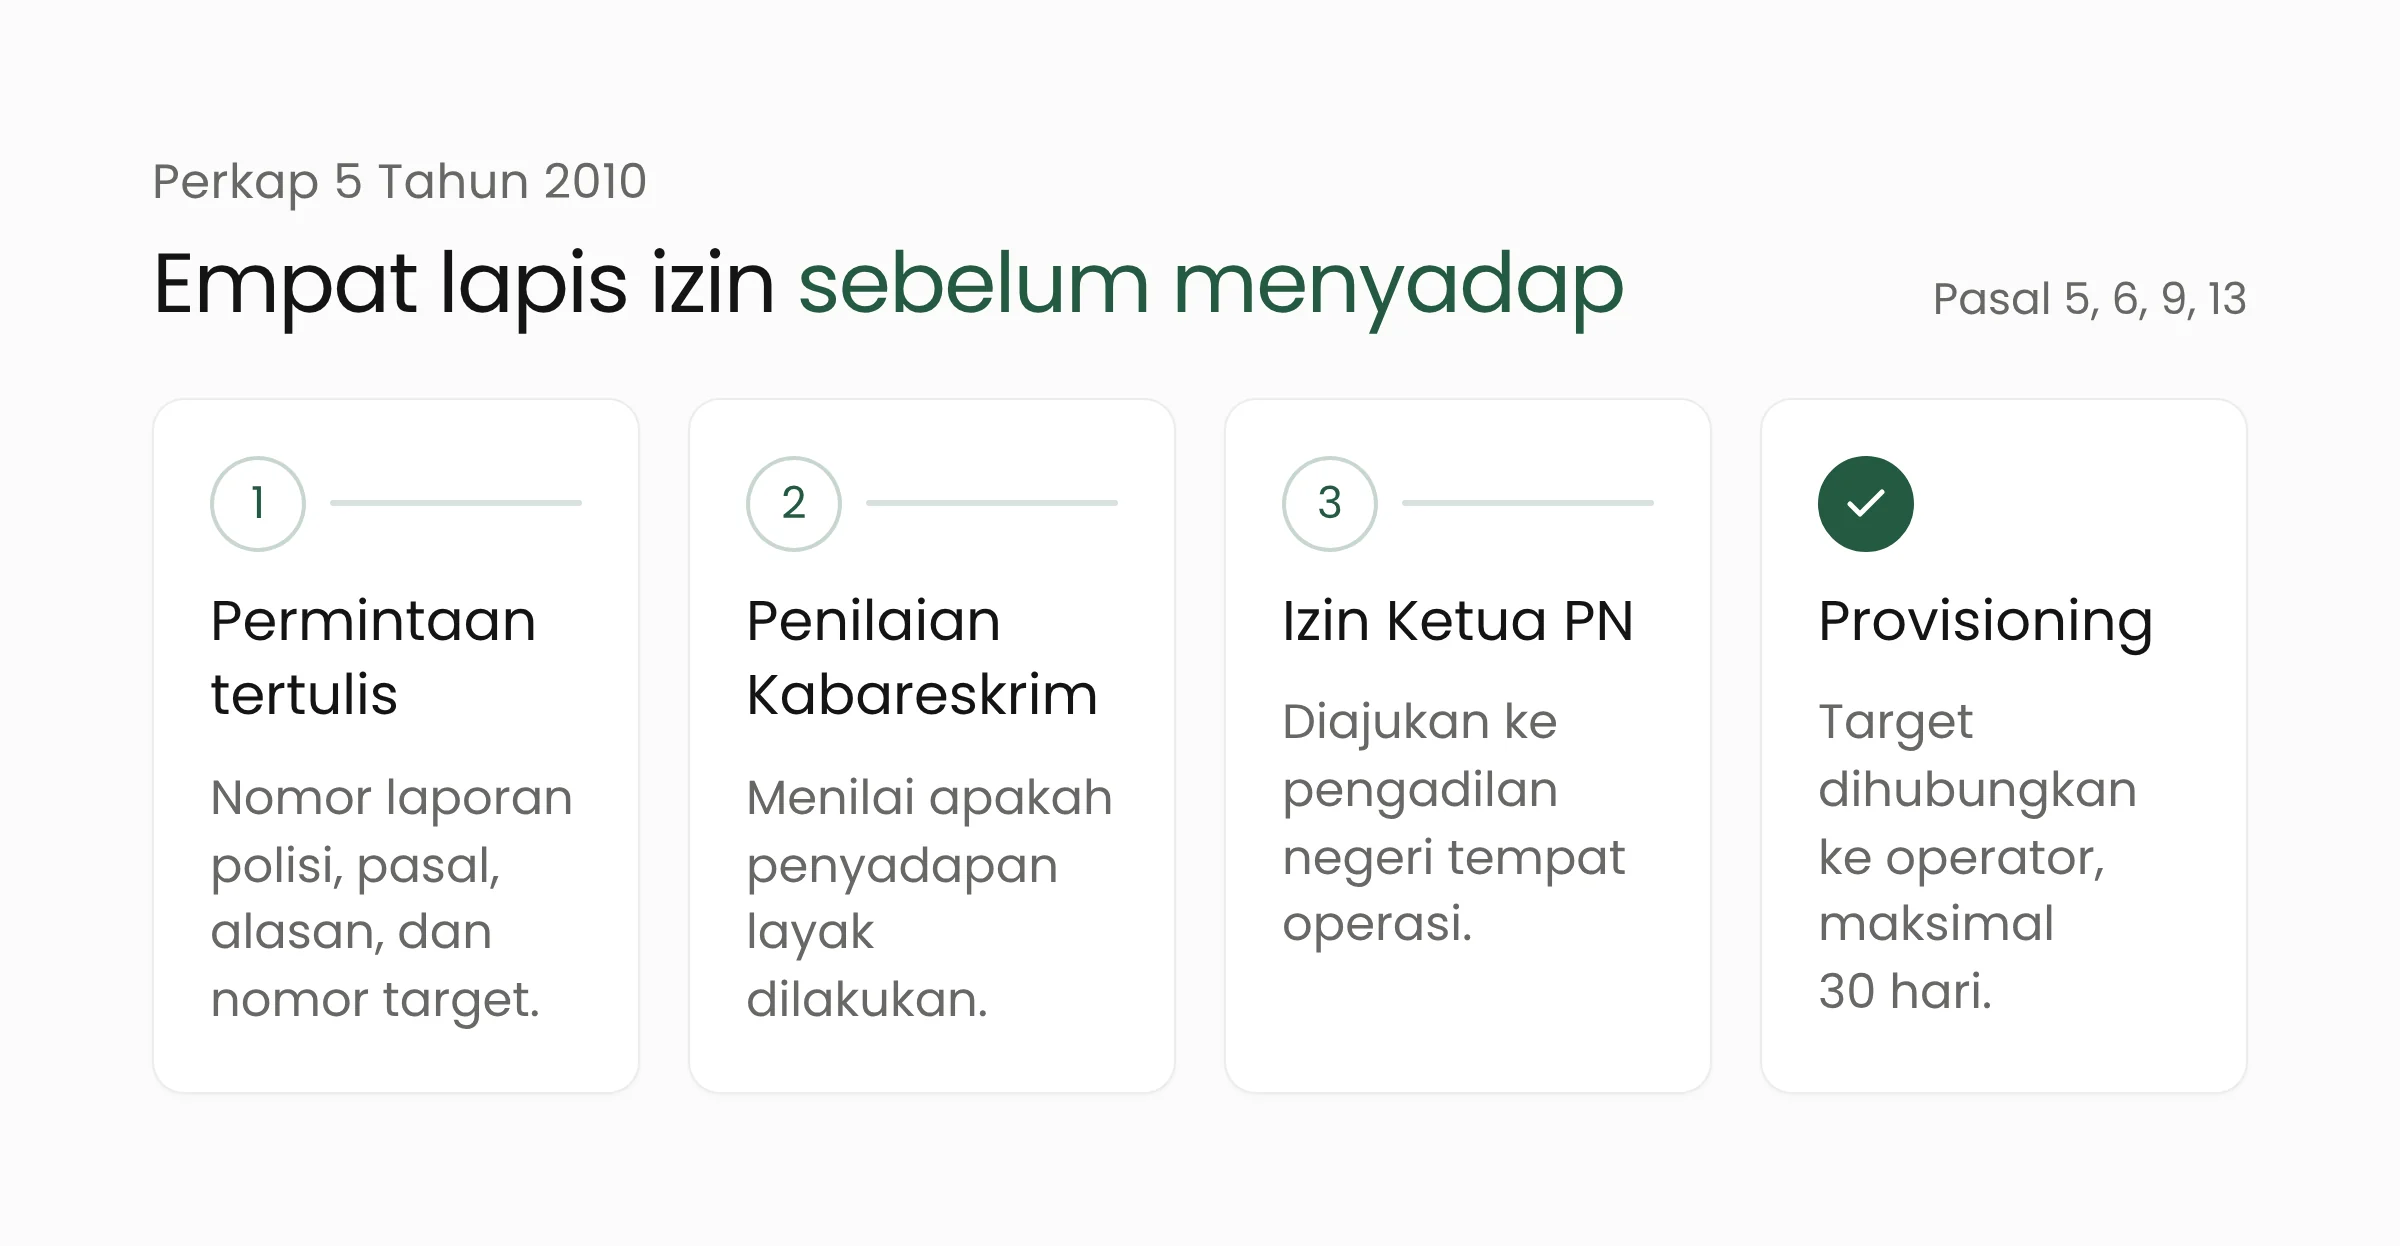
Di Kepolisian, tata caranya diatur Peraturan Kapolri Nomor 5 Tahun 2010 tentang Tata Cara Penyadapan pada Pusat Pemantauan Kepolisian Negara Republik Indonesia. Aturan ini menetapkan empat lapis pemeriksaan sebelum sebuah nomor mulai disadap.
Pertama, penyelidik atau penyidik mengajukan permintaan tertulis (Pasal 9). Permintaan itu memuat nomor laporan polisi, uraian singkat tindak pidana beserta pasal yang dipersangkakan, alasan penyadapan, dan nomor telepon target. Kedua, Kabareskrim ditunjuk sebagai pejabat yang memberi izin dimulainya operasi dan menilai kelayakannya (Pasal 5). Ketiga, bila dinilai layak, Kabareskrim mengajukan permohonan izin kepada Ketua Pengadilan Negeri tempat operasi akan dilakukan (Pasal 6). Keempat, pusat pemantauan menghubungkan target ke operator melalui proses provisioning setelah ada izin Kabareskrim (Pasal 13).
Aturan yang sama membatasi masa penyadapan paling lama 30 hari untuk setiap operasi (Pasal 11). Hasil penyadapan yang tidak berkaitan dengan pembuktian harus dimusnahkan oleh pusat pemantauan dan dibuat dalam berita acara (Pasal 20). Kabareskrim bertindak sebagai pengawas untuk menjamin transparansi dan pertanggungjawaban operasi (Pasal 22).
Dasar hukum yang lebih tinggi masih berkembang. Pada 24 Februari 2011, Mahkamah Konstitusi melalui Putusan Nomor 5/PUU-VIII/2010 menyatakan bahwa penyadapan merupakan pembatasan hak asasi sehingga tata caranya harus diatur dengan undang-undang. Undang-undang khusus itu belum ada. Pada Januari 2026, Wakil Menteri Hukum Edward Omar Sharif Hiariej menyatakan bahwa penyadapan di luar perkara korupsi dan terorisme menunggu undang-undang tersendiri, seperti dikutip Metro TV dari Antara.
Dugaan penyalahgunaan menurut Bareskrim
Dalam konferensi pers 3 November 2026, Kabareskrim Komjen Asep Safrudin menyampaikan bahwa sejumlah nomor telepon diduga dimasukkan ke LIMS tanpa verifikasi dan tanpa dasar penegakan hukum yang sah, sepanjang 2025 sampai 2026, seperti dilaporkan TIMES Indonesia. Menurut Liputan6, file hasil sadapan pada komputer sistem LIMS diduga diperintahkan untuk dihapus sekitar Oktober 2026. Polri telah menetapkan tersangka, dan penyidikan masih berjalan dengan asas praduga tak bersalah.
Dari sisi tata kelola sistem, ada dua hal yang menonjol dari keterangan resmi itu. Data target dapat masuk tanpa melalui tahap verifikasi yang seharusnya, dan jejak hasil penyadapan diduga dapat dihapus dari dalam sistem yang sama. Liputan6 juga mencatat bahwa kasus ini dilaporkan oleh seorang anggota yang mengetahui perbuatan tersebut pada 30 Oktober 2026. Dengan kata lain, dugaan ini terungkap lewat laporan orang dalam.
Pola ini dapat terjadi di sistem apa pun yang menyimpan data sensitif, mulai dari aplikasi kepegawaian, sistem pajak daerah, hingga rekam medis. Akun dengan hak akses tinggi yang dapat mengubah data sekaligus menghapus catatannya membuat penyalahgunaan sulit dideteksi.
Log audit yang tidak dapat dihapus pelaku
Log audit adalah catatan otomatis tentang siapa melakukan apa, kapan, dan dari mana di dalam sebuah sistem. Panduan NIST SP 800-92 tentang pengelolaan log keamanan menekankan bahwa log harus dilindungi dari perubahan, termasuk arsipnya. Panduan itu juga menyarankan agar log sebuah sistem ditinjau oleh orang selain administrator sistem tersebut, supaya tindakan administrator ikut dapat dipertanggungjawabkan.
Dalam praktik, ada beberapa lapis perlindungan yang dapat diterapkan:
- Kirim log ke tempat terpisah secara langsung. Log disalin seketika ke server log yang dikelola tim lain. Penghapusan di sistem asal tidak menghapus salinannya.
- Simpan di media yang tidak dapat diubah. Banyak layanan penyimpanan menyediakan mode write once, read many (WORM) atau object lock, sehingga berkas log tidak dapat ditimpa sampai masa simpannya habis.
- Rangkai log dengan hash. Setiap catatan menyimpan sidik digital catatan sebelumnya. Bila satu baris diubah atau dihapus, rantainya putus dan perubahan itu terlihat.
- Pasang peringatan saat log berhenti. Jeda yang tidak wajar atau penurunan volume log sering menjadi tanda ada yang mematikan atau menghapus catatan.
- Wajibkan persetujuan dua orang untuk tindakan sensitif. Menambah target, mengubah hak akses, atau menghapus data memerlukan persetujuan orang kedua yang tercatat.
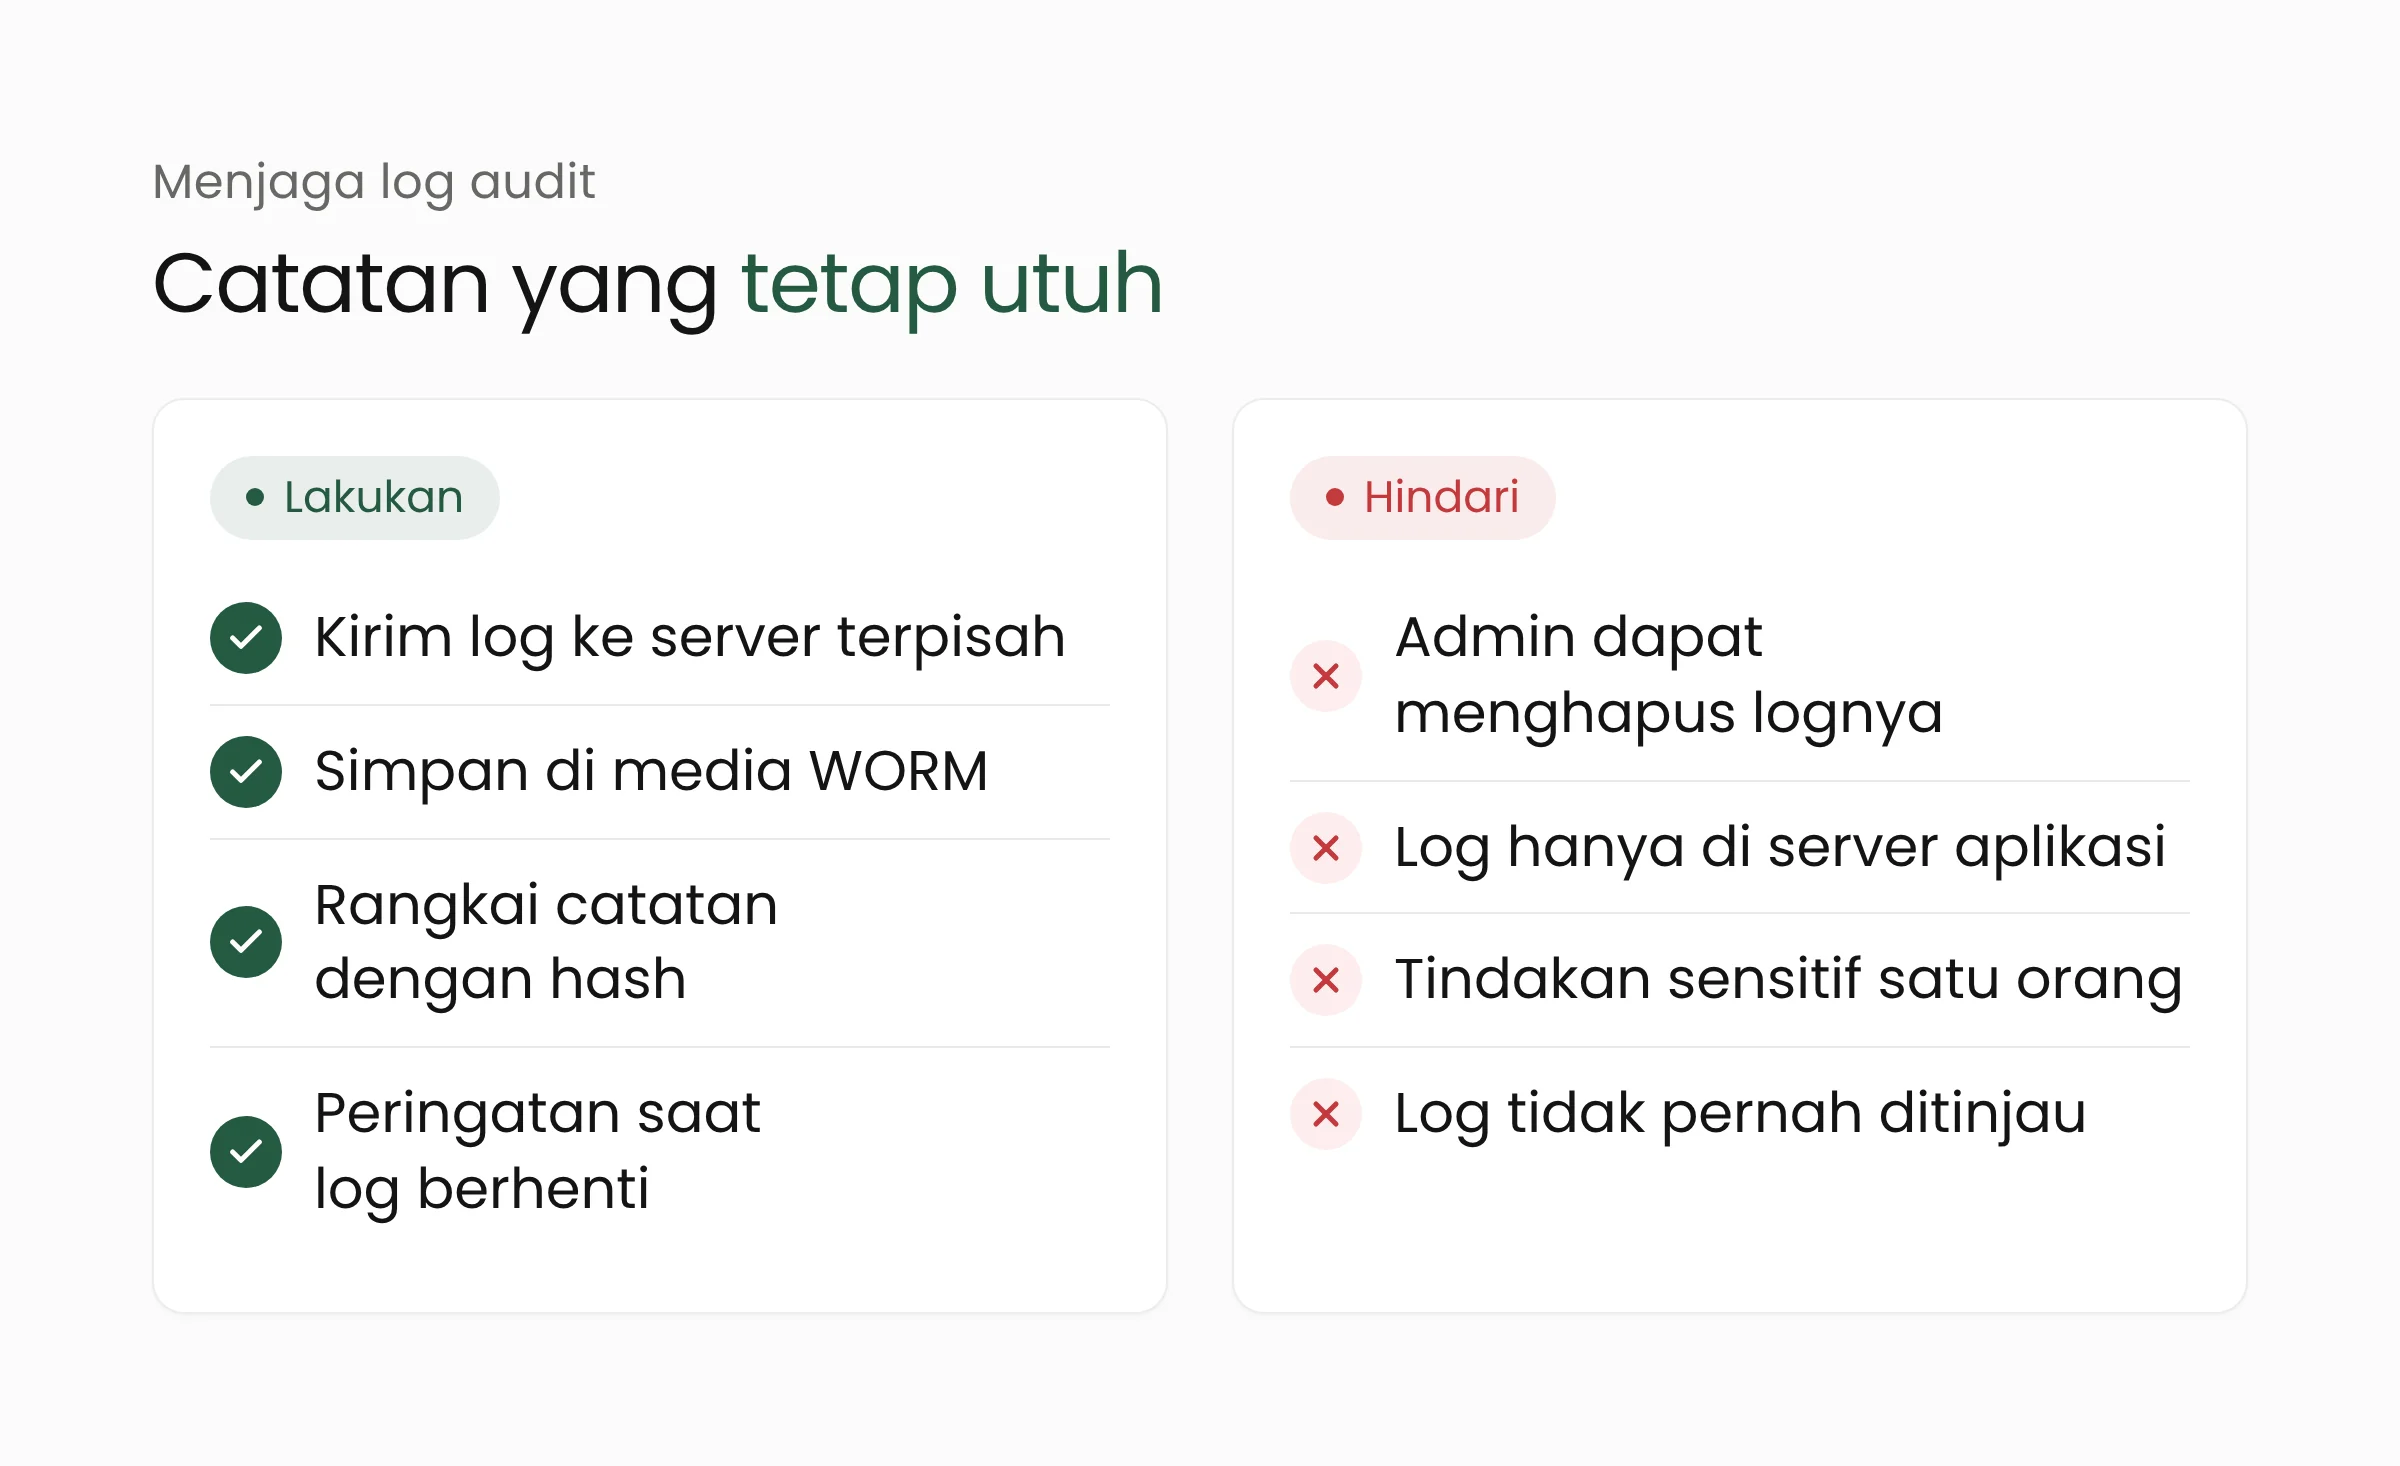
Lapis-lapis ini saling melengkapi. Salinan terpisah menjaga isi log, rantai hash membuktikan keasliannya, dan peringatan otomatis memastikan ada orang yang segera tahu ketika sesuatu berubah.
Apa artinya bagi instansi dan organisasi?
Sebagian besar instansi tidak mengelola sistem penyadapan, tetapi hampir semuanya mengelola data warga atau pelanggan yang sensitif. Dinas yang menjalankan sistem pajak daerah, rumah sakit dengan rekam medis elektronik, dan bank dengan data nasabah menghadapi risiko yang mirip, yaitu akun berhak tinggi yang aksinya tidak diawasi.
Beberapa langkah yang dapat mulai dilakukan:
- Petakan akun berhak tinggi. Catat siapa saja yang dapat menambah data, mengubah hak akses, atau menghapus catatan, lalu kurangi jumlahnya sampai benar-benar diperlukan.
- Pisahkan peran pengelola sistem dan pengelola log. Administrator aplikasi sebaiknya tidak memiliki hak menghapus log di server log.
- Tetapkan masa simpan log. Sesuaikan dengan kebutuhan audit dan ketentuan yang berlaku bagi sektor Anda, lalu kunci masa simpan itu di sisi penyimpanan.
- Uji secara berkala. Coba hapus atau ubah satu baris log di lingkungan uji, lalu pastikan peringatan menyala dan salinan di server terpisah tetap utuh.
- Sediakan jalur pelaporan internal. Kasus yang diumumkan Bareskrim menunjukkan pentingnya laporan dari orang dalam. Jalur pelaporan yang aman melengkapi pengawasan teknis.
Kalau organisasi Anda sedang menata ulang pengelolaan hak akses dan log, tim layanan keamanan siber Merakit dapat membantu meninjau arsitekturnya. Untuk instansi, langkah ini dapat menjadi bagian dari penguatan solusi pemerintahan digital. Bila data Anda pernah bocor, panduan tentang data bocor lama yang dijual lagi juga relevan.
Pertanyaan yang sering muncul
Apa kepanjangan LIMS?
LIMS adalah singkatan dari Lawful Interception Management System, yaitu sistem untuk mengelola penyadapan sah. Sistem ini mencatat target, mengatur masa berlaku operasi, menerima hasil dari operator telekomunikasi, dan mengatur siapa yang boleh mengakses hasilnya.
Apakah penyadapan oleh polisi memerlukan izin pengadilan?
Menurut Perkap 5 Tahun 2010, Kabareskrim mengajukan permohonan izin penyadapan kepada Ketua Pengadilan Negeri setelah menilai permintaan penyidik layak. Untuk keadaan yang sangat mendesak, operasi wajib dilaporkan kepada Kabareskrim paling lambat 1 x 24 jam. Undang-undang khusus yang mengatur penyadapan secara menyeluruh belum ada.
Bagaimana mengetahui log audit sudah diubah?
Cara yang paling umum adalah membandingkan log di sistem asal dengan salinan di server terpisah, memeriksa rantai hash antar catatan, dan memantau jeda atau penurunan volume log. Bila salah satu tidak cocok, catatan itu perlu diperiksa lebih lanjut.
Penutup
Penyadapan sah dirancang dengan banyak lapis izin, mulai dari permintaan tertulis sampai izin pengadilan. Lapis-lapis itu hanya berarti bila setiap langkahnya tercatat dan catatannya tidak dapat dihapus oleh orang yang sama. Pelajaran yang sama berlaku bagi setiap organisasi yang menyimpan data sensitif. Kami siap membantu bila Anda ingin memeriksa seberapa kuat log audit di sistem Anda saat ini.
Sumber
- Penyadapan Presiden Prabowo Diduga Tanpa Prosedur, Bukti Sadapan Dihapus (TIMES Indonesia, 3 November 2026)
- Kronologi Dugaan Penyadapan Presiden Prabowo (Liputan6, 3 November 2026)
- Prabowo informed of illegal wiretapping, minister says (ANTARA, 4 November 2026)
- Peraturan Kapolri Nomor 5 Tahun 2010 tentang Tata Cara Penyadapan pada Pusat Pemantauan Polri (Pasal.id)
- Putusan MK Nomor 5/PUU-VIII/2010 (Mahkamah Konstitusi, 24 Februari 2011, via Pasal.id)
- ETSI TS 101 671 V3.14.1: Handover Interface for the Lawful Interception of Telecommunications Traffic (ETSI, Maret 2016)
- NIST SP 800-92: Guide to Computer Security Log Management (NIST, September 2006)
- Wamenkum: Penyadapan di Luar Kasus Korupsi dan Terorisme Tunggu UU (Metro TV, 6 Januari 2026)