Blog Keamanan Siber
Botnet PoeLLM Serang Server AI Terbuka: Cek Paparan Anda
Daftar isi· 8 bagian
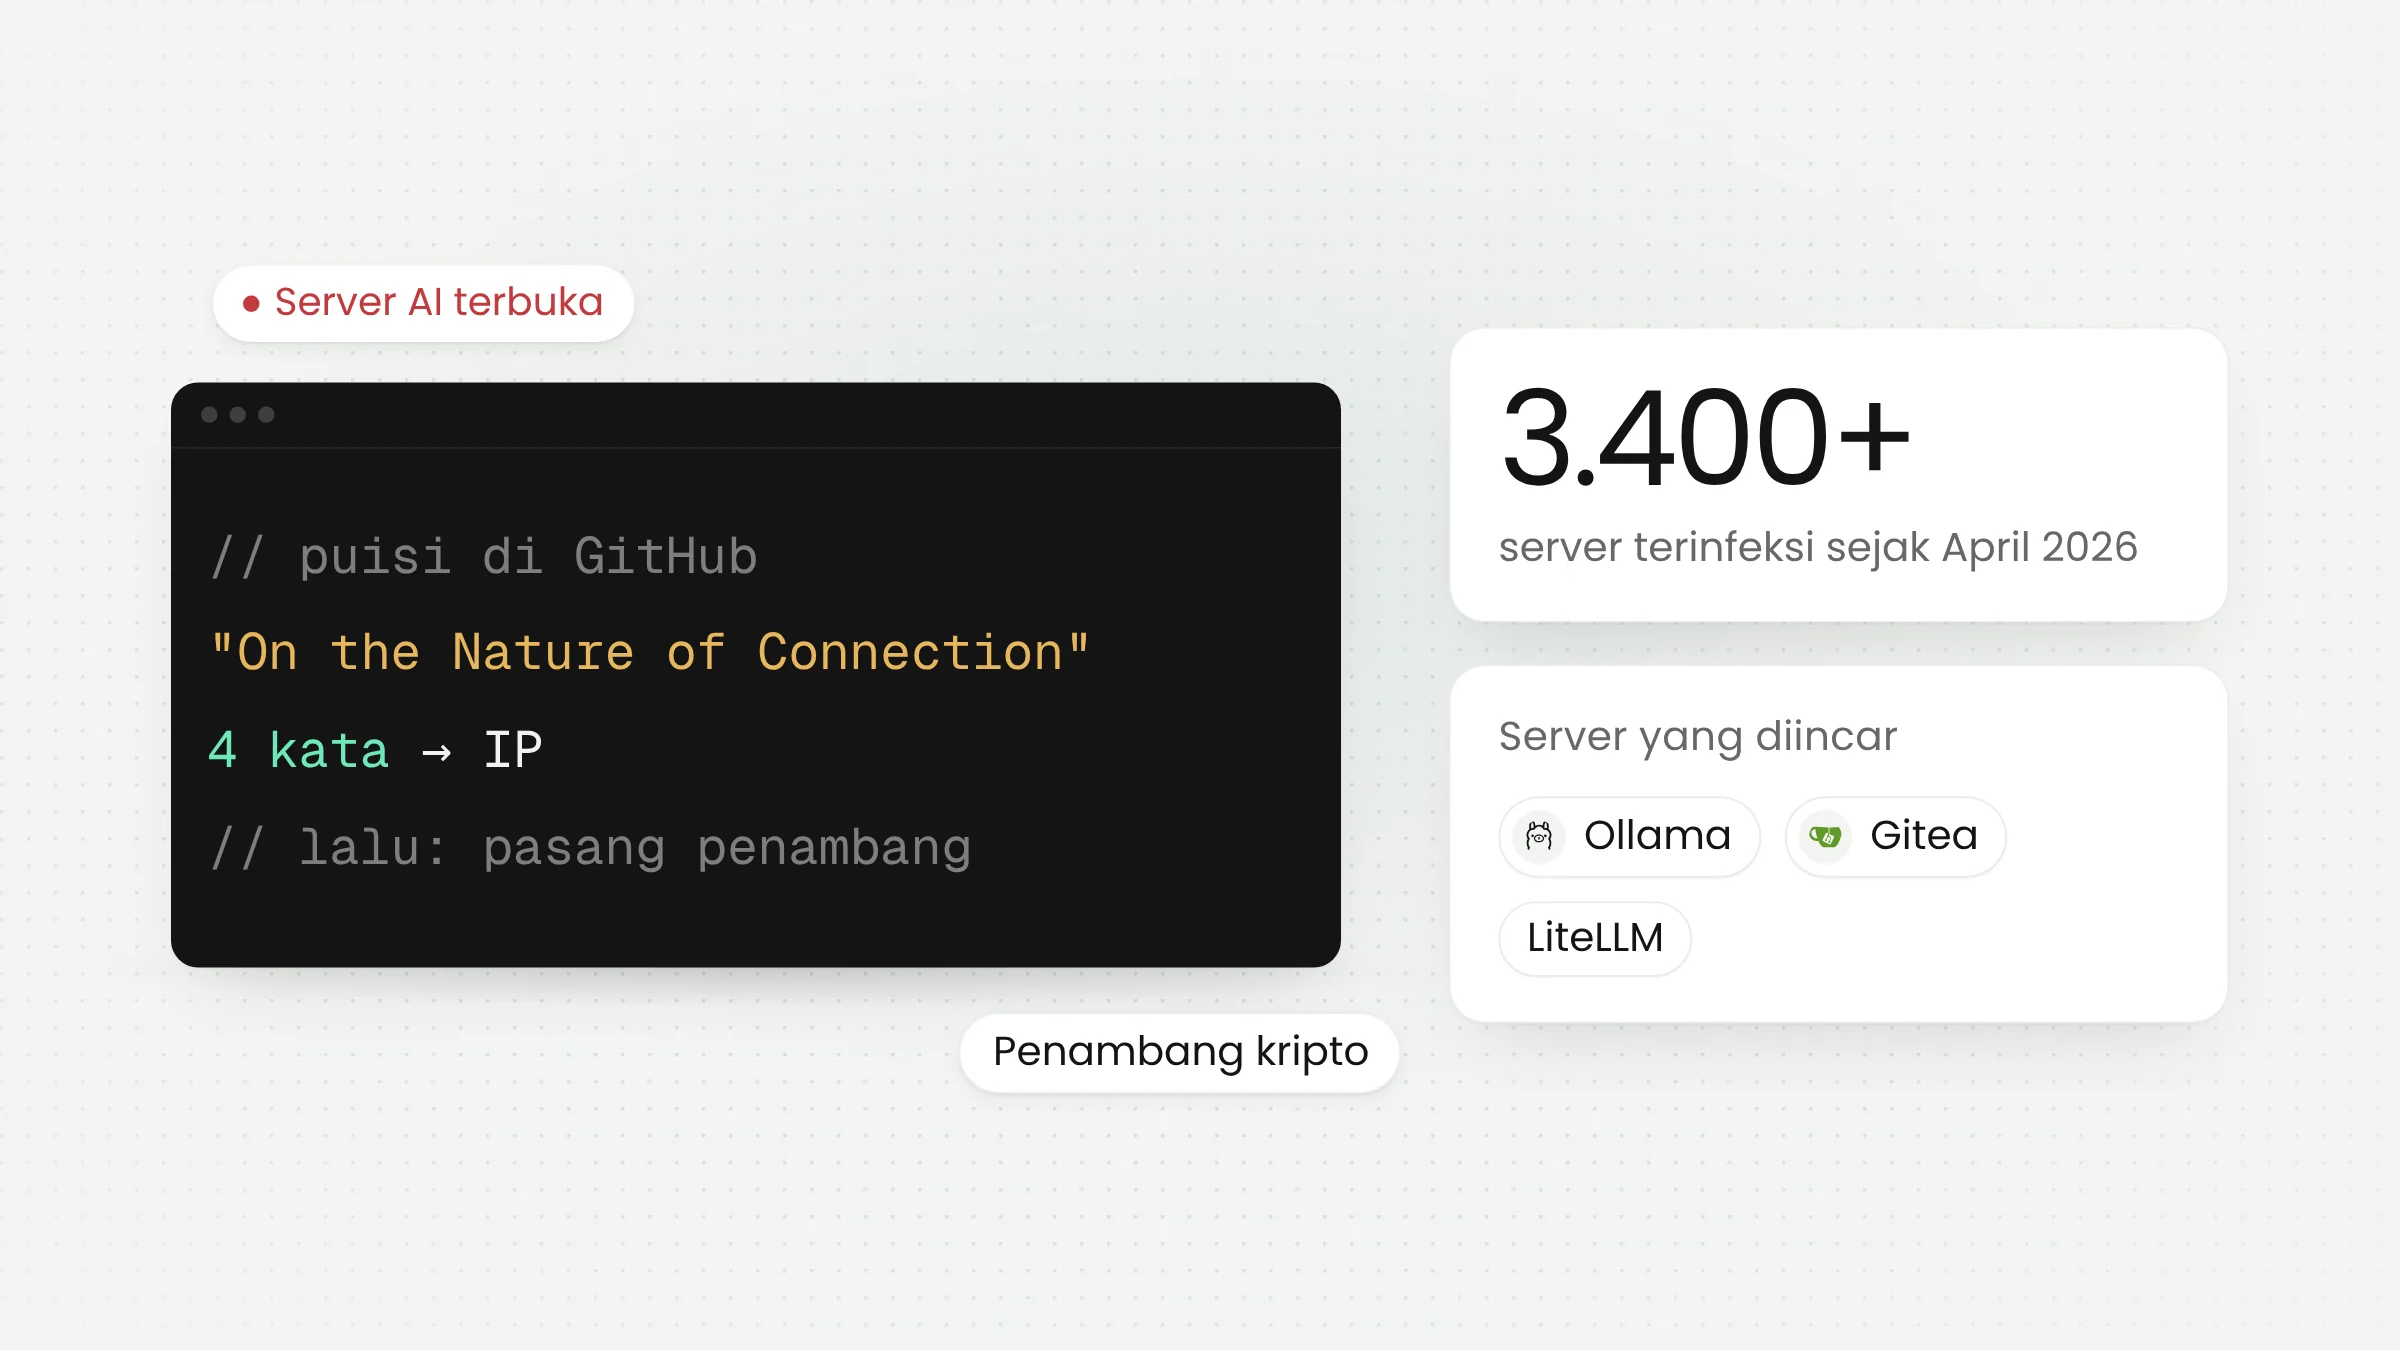
Pada 7 Oktober 2026, peneliti Lumen Black Lotus Labs melaporkan botnet bernama PoeLLM yang sudah menginfeksi lebih dari 3.400 server sejak April. Sasaran utamanya server AI terbuka ke internet, seperti LiteLLM dan Ollama, yang belum ditambal. Untuk apa? Menambang mata uang kripto diam-diam.
Apa yang terjadi dengan PoeLLM
Menurut BleepingComputer, kampanye yang dijuluki Canto Incognito ini aktif sejak setidaknya April 2026. Korbannya terkonsentrasi di Amerika Serikat dan Eropa Barat. Angka 3.400 adalah total kumulatif. Pada puncaknya, sekitar 800 server aktif terinfeksi dalam satu hari. The Hacker News mencatat bahwa pada pertengahan Juni, kampanye ini melibatkan hampir 2.200 server terdampak.
Yang diincar bukan hanya alat AI. Selain LiteLLM dan Ollama, ratusan server Gotenberg (pengonversi PDF) dan Gitea (alat kolaborasi kode) juga terkena, sebagaimana dirangkum Help Net Security. Peneliti pertama kali menemukan jejaknya saat menyelidiki celah pada Ivanti Sentry.
Sebelum lanjut, satu catatan jujur: ketiga sumber di atas menyebut korban di Amerika Serikat dan Eropa Barat. Kami tidak menemukan laporan yang menyebut organisasi di Indonesia. Tetapi celah yang dipakai tidak mengenal negara. Server yang terbuka dan belum ditambal bisa ditemukan pemindai di mana pun letaknya.

Puisi sebagai “papan petunjuk” rahasia
Bagian yang membuat berita ini ramai adalah cara PoeLLM menyembunyikan alamat server pengendalinya. Biasanya, malware menyimpan alamat itu di dalam kodenya atau memakai nama domain yang bisa diblokir. PoeLLM memakai cara lain.
Malware ini membaca empat kata kunci dari sebuah puisi berjudul “On the Nature of Connection”. Puisi itu disimpan dalam berkas dash.css di sebuah repositori GitHub. Kamus yang tertanam di malware mengubah keempat kata itu menjadi angka, dan angka-angka itu membentuk alamat IP server pengendali. Ketika pelaku ingin memindahkan korbannya ke server baru, ia cukup menyunting beberapa kata di puisi. Menurut Help Net Security, puisi itu sudah disunting 11 kali sejak komit pertamanya pada 13 April 2026.
Cara ini cerdik karena lalu lintas yang terlihat hanyalah akses ke GitHub, layanan yang dipakai jutaan pengembang setiap hari. Tidak ada domain mencurigakan yang bisa langsung masuk daftar blokir. Perlu dicatat pula bahwa ini trik penyembunyian alamat, bukan “AI yang dibujuk lewat puisi”. Malware yang membaca teks itu, bukan model AI. The Hacker News mencatat repositori GitHub tersebut kini sudah tidak bisa diakses, tetapi polanya bisa ditiru siapa saja. Hari ini puisinya, besok bisa berkas lain di layanan populer yang sama.
Bagaimana server bisa terinfeksi
Alurnya sederhana. Server yang sudah terinfeksi memindai internet, terutama port 3000 dan 4000 yang lazim dipakai Gotenberg dan LiteLLM. Begitu menemukan sasaran, ia mencoba mengeksploitasi CVE-2026-42271, celah injeksi perintah pada endpoint uji server MCP di LiteLLM. Server yang berhasil dibobol diminta mengunduh berkas dari server pengendali, lalu memasang penambang XMRig dan Iron yang terhubung ke layanan penambangan Kryptex.
Lalu, server itu ikut memindai dan menyerang korban berikutnya. Itu sebabnya satu server yang lalai ditambal bukan hanya masalah milik Anda sendiri, tetapi juga ikut menjadi mesin penyebar.

Kenapa penambangan kripto tetap berbahaya
Penambang diam-diam terdengar “hanya” mencuri listrik dan daya komputer. Namun bagi organisasi, dampaknya lebih luas. Server melambat tanpa sebab jelas, tagihan cloud atau listrik membengkak, dan yang terpenting, penyusup sudah punya pintu masuk. Malware ini juga punya fitur remote shell, jadi akses yang sama secara teori bisa dipakai untuk hal lain. Help Net Security bahkan mencatat percobaan awal serangan tebak kata sandi SSH dan portal login pada aktivitas terbaru.
Mengapa ini relevan di Indonesia
Banyak sekolah, kampus, dan dinas mulai mencoba AI sendiri. Seorang guru TI memasang Ollama di server sekolah untuk menguji asisten penyusun soal. Tim data di dinas menjalankan LiteLLM agar beberapa aplikasi bisa memakai satu pintu ke berbagai model AI. Kerja yang wajar, bahkan bagus. Masalahnya, percobaan seperti ini sering dipasang cepat, dibuka ke internet supaya mudah diakses dari rumah, lalu dilupakan.
Server uji coba yang terlupakan adalah sasaran favorit botnet. Pemindai otomatis tidak peduli apakah server itu milik perusahaan besar atau laboratorium komputer sebuah SMK. Tidak ada tim keamanan yang memantau, tidak ada jadwal pembaruan, dan kadang tidak ada yang ingat siapa pemiliknya. Kami pernah membahas bagaimana serangan makin cepat dan jendela penambalan makin sempit di artikel Serangan Siber Berbasis AI. Kasus PoeLLM memperlihatkan sisi lain: alat AI yang Anda pasang sendiri ikut masuk daftar yang harus ditambal.
Apa artinya bagi organisasi Anda?
Black Lotus Labs, lewat Help Net Security, menyarankan agar alat AI dimasukkan ke manajemen permukaan serangan dan siklus penambalan, sama seperti server lain. Dalam praktik, ini bisa dimulai dari lima hal.
Cari tahu apa yang terbuka. Buat daftar semua layanan AI dan pengembangan yang berjalan di organisasi, termasuk yang dipasang “hanya untuk coba-coba”. Tanyakan juga pada tim, karena sering ada server yang tidak tercatat. Cek dari luar jaringan, apakah layanan itu bisa dijangkau dari internet.
Tutup akses publik yang tidak perlu. Rekomendasi BleepingComputer jelas: kurangi paparan ke internet dan batasi akses hanya untuk alamat tepercaya. Kalau layanan hanya dipakai di kantor atau sekolah, akses lewat VPN atau jaringan internal sudah cukup.
Perbarui, lalu jadwalkan. Terapkan pembaruan keamanan terbaru pada LiteLLM, Ollama, dan alat pendamping seperti Gotenberg dan Gitea. Setelah itu, beri jadwal rutin, misalnya sebulan sekali, dengan penanggung jawab yang jelas.
Pasang pagar pada akses. Layanan AI sebaiknya meminta otentikasi, tidak memakai kredensial bawaan, dan tidak menyimpan kunci API model di tempat yang mudah dibaca.
Pantau tanda-tanda halus. Beban prosesor yang tinggi terus-menerus, lonjakan tagihan, atau koneksi keluar yang tidak dikenal adalah petunjuk awal. Periksa juga log jaringan terhadap indikator kompromi yang diterbitkan Black Lotus Labs.

Jika menurut Anda server di organisasi sudah telanjur terbuka, jangan panik. Mulailah dari yang paling mudah: batasi aksesnya hari ini, perbarui besok. Untuk pemeriksaan menyeluruh, tim kami menyediakan layanan keamanan siber dan pendampingan layanan kecerdasan buatan agar pemasangan alat AI sejak awal sudah aman. Pertimbangan menjalankan alat sendiri atau memakai layanan terkelola juga kami bahas di SaaS vs Self-Hosted.
Pertanyaan yang sering muncul
Apakah penambang kripto di server bisa terdeteksi?
Bisa, meski tidak selalu mudah. Tandanya biasanya penggunaan prosesor atau GPU yang tinggi tanpa pekerjaan yang jelas, server yang terasa lambat, dan koneksi keluar ke layanan penambangan. Pantau metrik dasar dan tentukan batas wajar, sehingga lonjakan tak biasa cepat terlihat.
Apakah memakai Ollama atau LiteLLM berarti tidak aman?
Tidak. Alatnya sendiri bukan masalah. Risiko muncul ketika versi lama dibiarkan dan layanannya terbuka ke internet tanpa pembatasan. Dengan pembaruan rutin dan akses yang dibatasi, alat-alat ini bisa dipakai dengan wajar.
Apakah cukup memblokir daftar alamat jahat yang diumumkan?
Itu langkah yang berguna, tetapi tidak cukup. Peneliti menjelaskan bahwa PoeLLM menyusun alamat pengendalinya dari teks yang tampak biasa, dan pelaku sudah memindahkannya 11 kali. Daftar blokir selalu terlambat satu langkah. Menutup celah dan membatasi paparan layanan jauh lebih tahan lama.
Penutup
Berita ini mengingatkan sesuatu yang sering terlupa: setiap alat AI yang kita pasang adalah server yang harus dirawat. Tidak perlu langkah rumit. Cukup tahu apa yang berjalan, siapa pemiliknya, dan kapan terakhir diperbarui. Kalau Anda ingin mengobrol soal ini, silakan hubungi kami, tanpa tekanan.