Blog Keamanan Siber
Botnet XCPE di 1,3 Juta TV Box Android dan Langkah bagi Toko
Daftar isi· 7 bagian
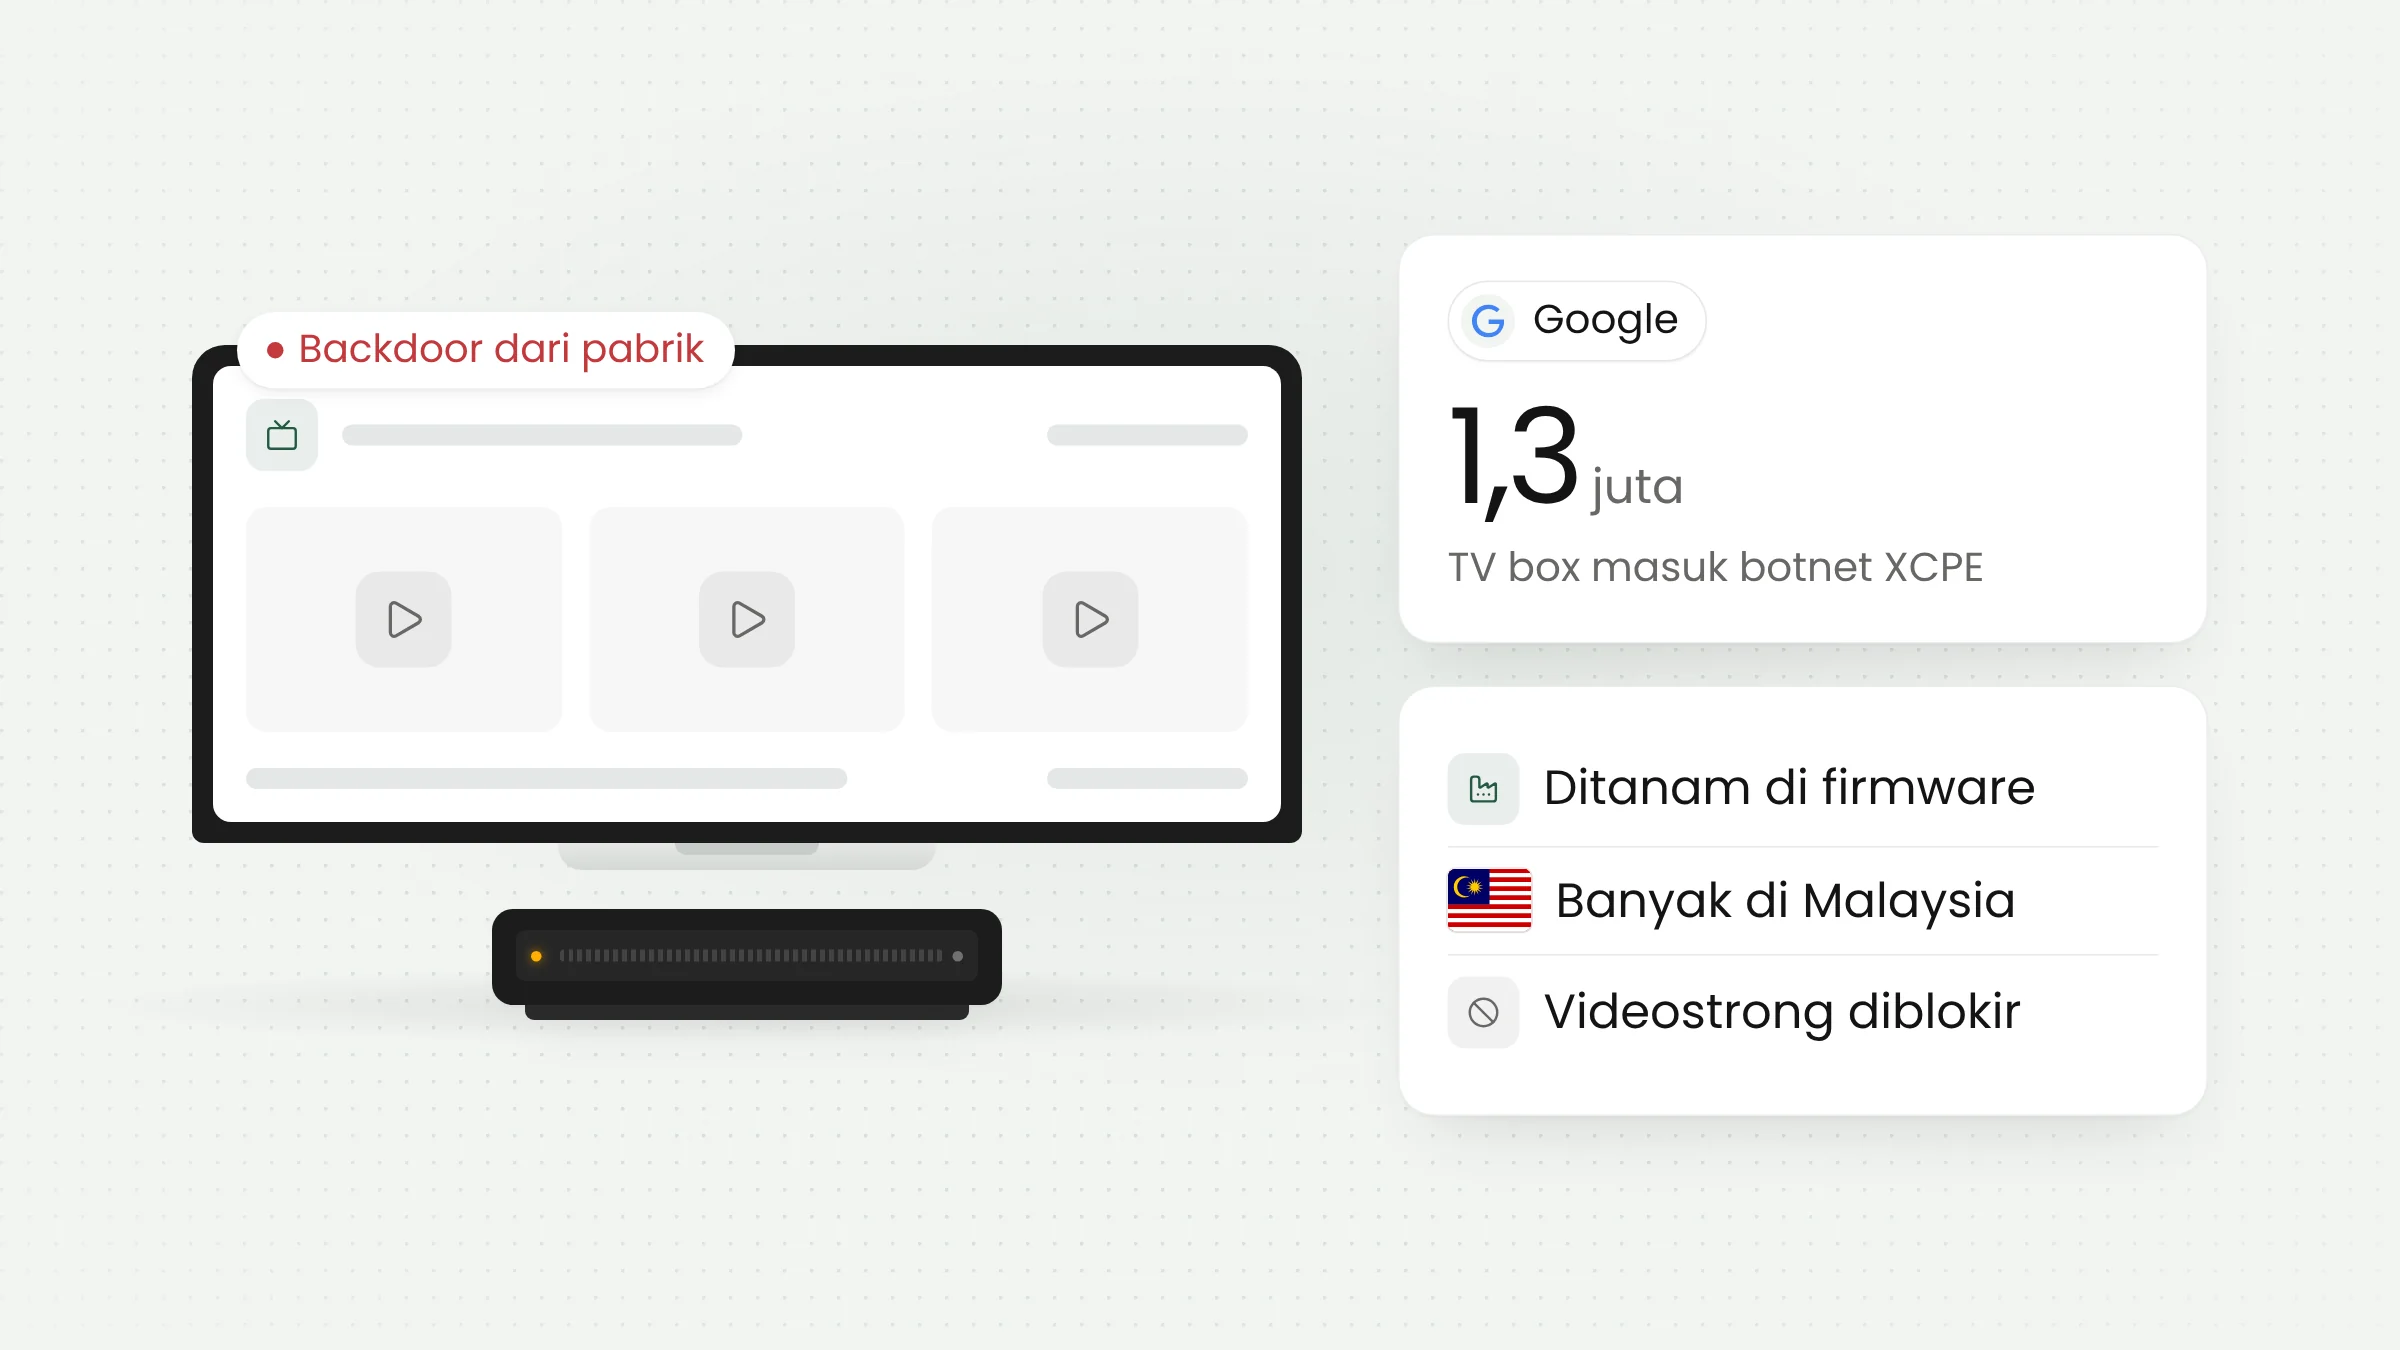
Google bersama sejumlah mitra membongkar botnet XCPE, jaringan lebih dari 1,3 juta TV box Android yang disusupi pintu belakang (backdoor) sejak dari pabrik. Menurut Google, pelakunya adalah produsen perangkat itu sendiri, Videostrong. Perangkat sejenis juga dipakai di toko, kafe, dan kantor, sehingga pemiliknya perlu memeriksa asal-usul perangkat.
Temuan Google tentang botnet XCPE
Pada 2 November 2026, Google Threat Intelligence Group (GTIG) menerbitkan laporan tentang botnet XCPE. Botnet adalah kumpulan perangkat yang sudah dikuasai pihak lain dan dapat diperintah dari jarak jauh tanpa sepengetahuan pemiliknya. Dalam kasus ini, perangkatnya sebagian besar berupa set-top box Android TV, yaitu kotak kecil yang mengubah televisi biasa menjadi TV pintar.
Google menyatakan pembongkaran dilakukan pada pekan sebelum laporan terbit. Lebih dari 1,3 juta set-top box tercatat masuk botnet ini. Google juga memperkirakan bahwa penutupan server kendali milik para afiliasinya memutus akses ke sedikitnya 10 juta perangkat lain yang terinfeksi lewat jalur dan keluarga malware berbeda.
Yang membuat kasus ini menonjol adalah pelakunya. GTIG menilai dengan tingkat keyakinan tinggi bahwa backdoor dan botnet itu sengaja dibuat, disebarkan, dan dioperasikan oleh Videostrong Technology Co., produsen perangkat Android yang menurut The Register berbasis di Shenzhen, Tiongkok. Google menulis bahwa kampanye ini bukan ulah satu orang dalam dan bukan kelalaian pengembangan. Videostrong tidak menanggapi pertanyaan The Register.
Selain TV box, Google menemukan kode yang sama pada perangkat telehealth berbasis Android, mesin karaoke, dan layar iklan digital (digital signage). Jenis terakhir ini lazim dipasang di toko, pusat belanja, dan ruang tunggu.
Cara kerja backdoor yang ditanam sejak pabrik
Komponen utamanya adalah aplikasi bernama x.cpe, kadang bernama com.oemservice. Aplikasi ini sudah terpasang di partisi firmware, bagian sistem yang biasanya tidak dapat diubah pengguna, dan berjalan dengan hak setara sistem operasi. Menurut Google, bila pengguna mencopotnya, aplikasi itu terpasang kembali dari partisi /oem/ setiap kali perangkat dinyalakan ulang.
Google mengakui Videostrong memanfaatkan celah dalam pengujiannya. Perangkat-perangkat ini sempat lolos sertifikasi Android karena kode jahatnya baru dimuat setelah perangkat dinyalakan untuk pertama kali, sesudah pengujian selesai. CyberScoop melaporkan bahwa Videostrong termasuk produsen yang perangkatnya disertifikasi Google.
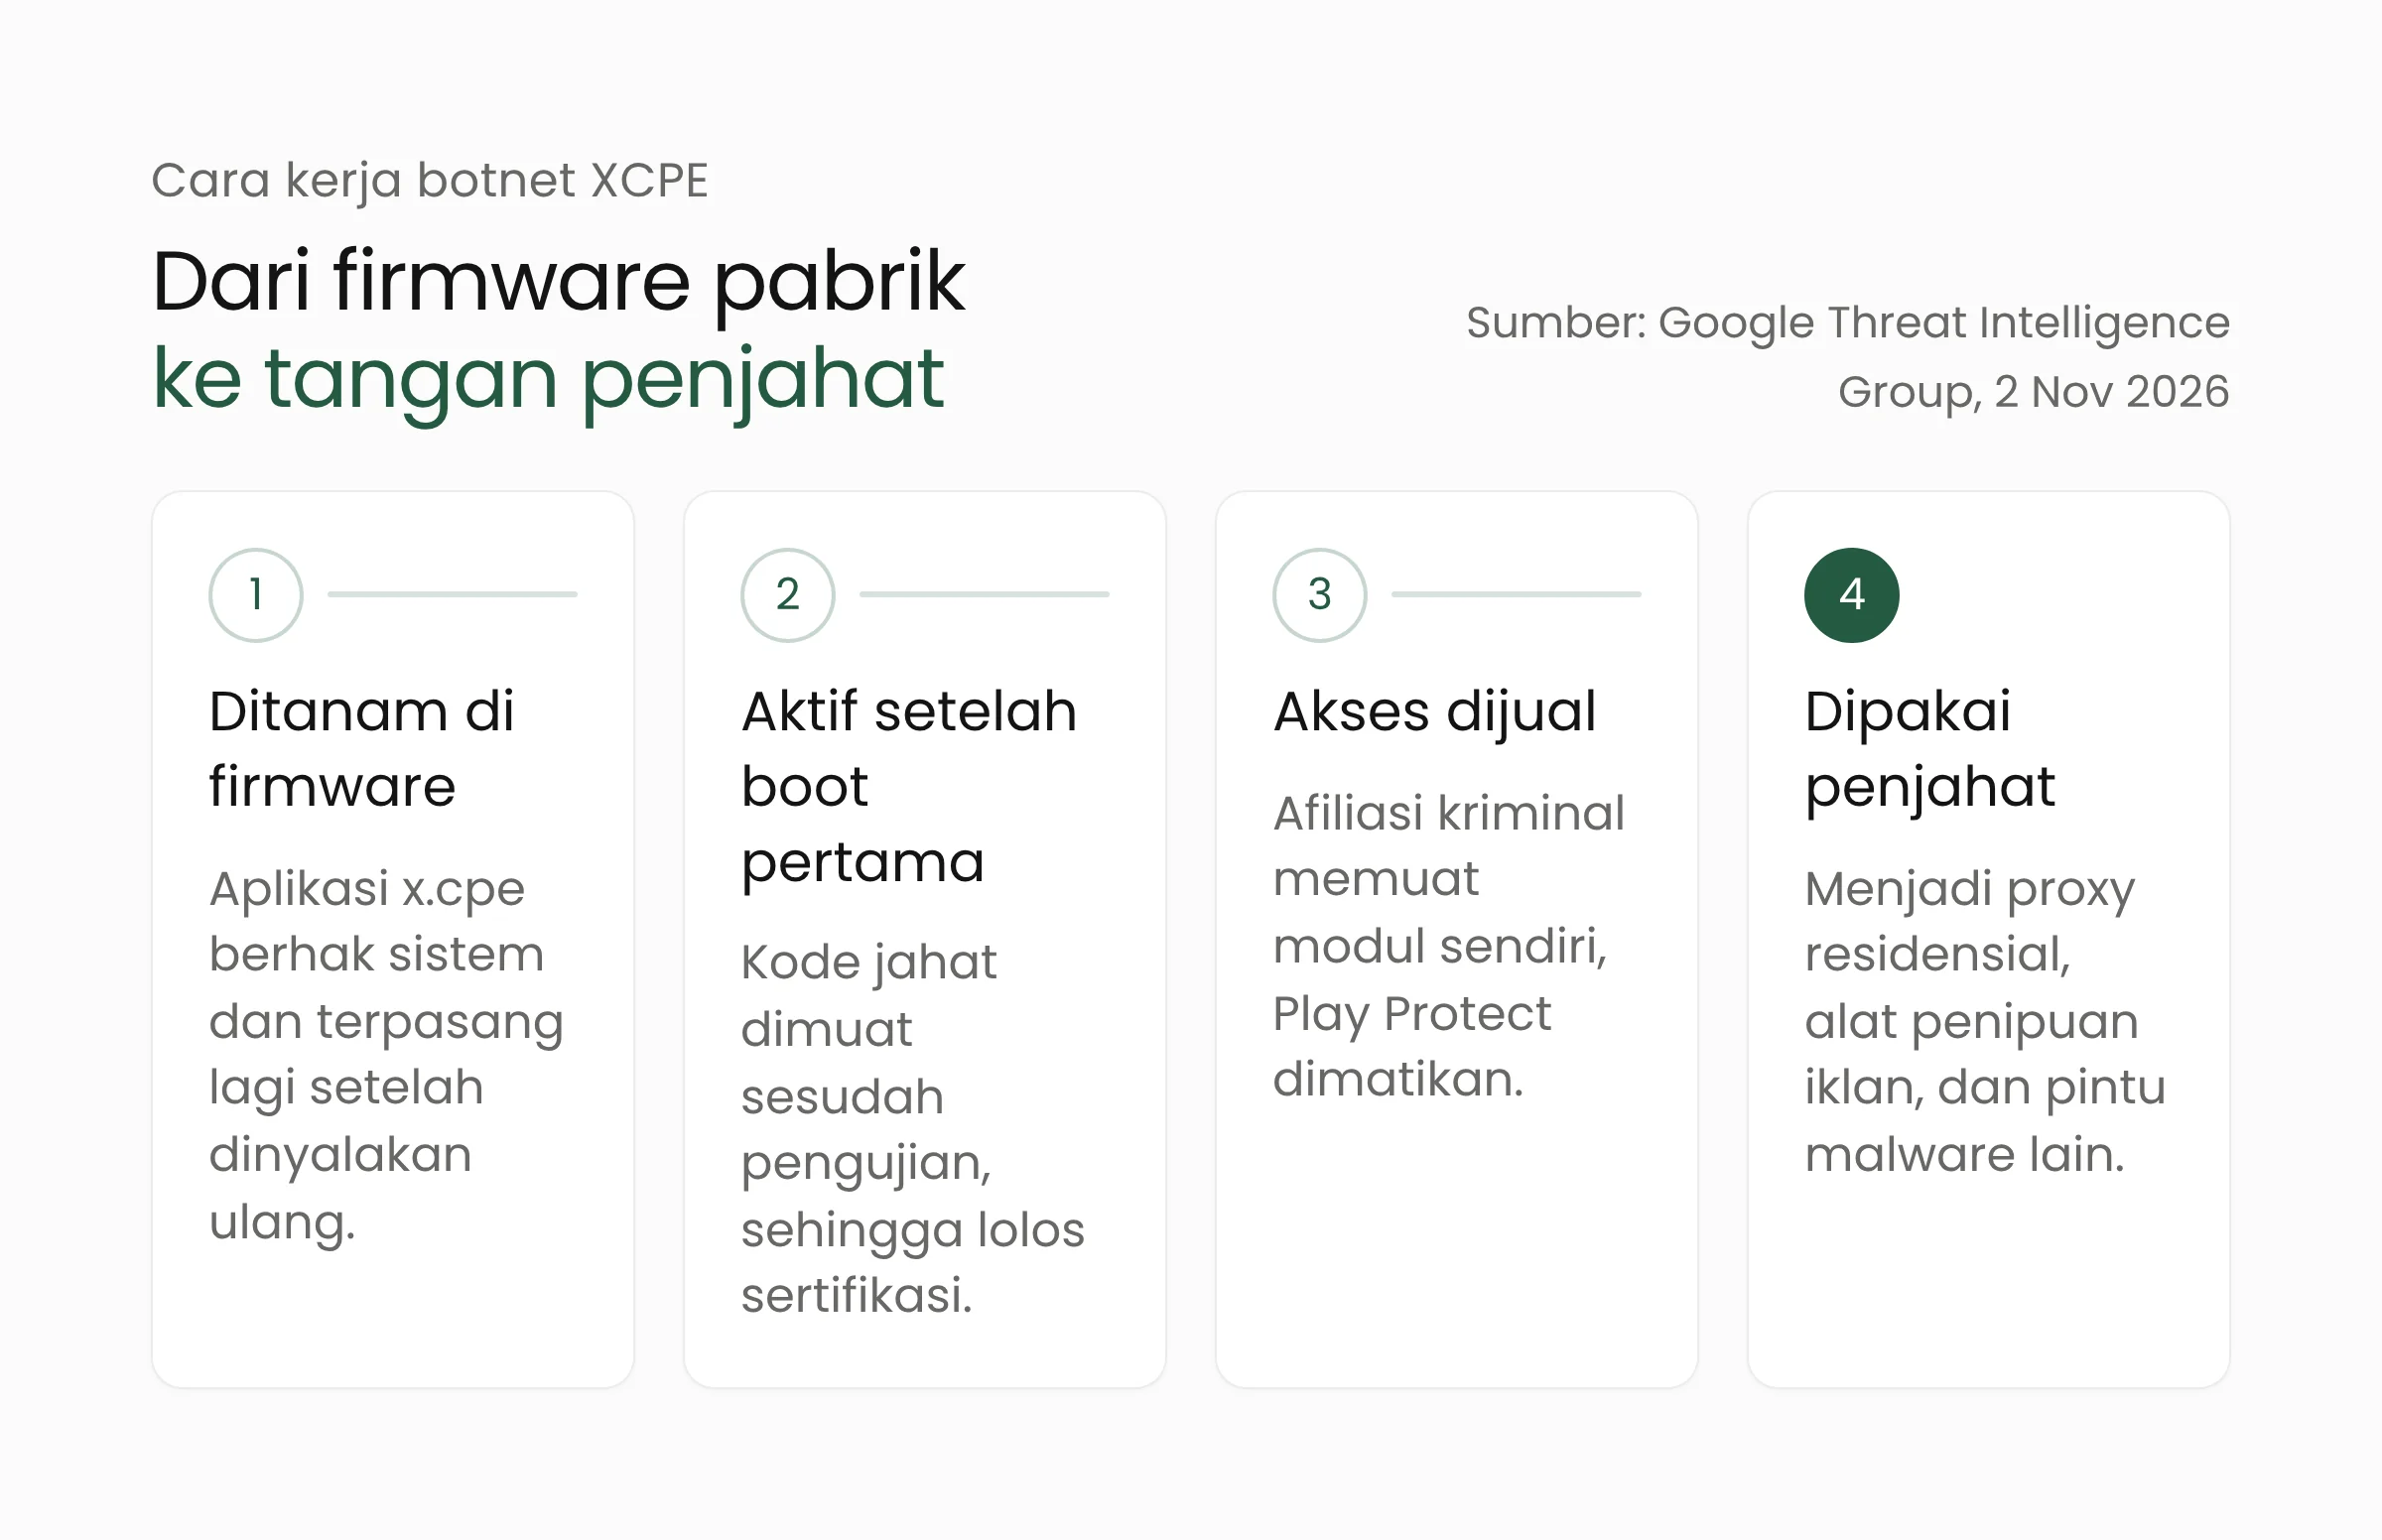
Videostrong lalu menjual akses ke perangkat-perangkat itu kepada afiliasi kriminal. Para afiliasi memuat modul mereka sendiri, dengan tiga kegunaan utama:
- penipuan iklan, yaitu menayangkan iklan secara tersembunyi;
- menjadikan perangkat sebagai proxy residensial, sehingga trafik pihak lain keluar lewat sambungan internet pemilik perangkat;
- memasang malware tambahan.
Dari analisis server kendali, Google mencatat kemampuan lain yang lebih mengkhawatirkan: mengambil tangkapan layar, menyuntikkan ketukan tombol, mengirim keluar informasi akun dan daftar aplikasi, serta menjalankan perintah dari jarak jauh. Backdoor ini juga mematikan Google Play Protect, fitur pemindai aplikasi bawaan Android, agar dapat memasang perangkat lunak tanpa terdeteksi.
Polanya terus berkembang. Google menyebut Videostrong mengubah malware bawaannya sejak setidaknya akhir 2024 menjadi susunan tiga tahap. Sejak Agustus 2026, paket baru yang menyamar sebagai paket sistem dikirim lewat jalur kendali MQTT. Help Net Security menambahkan bahwa paket ini memanfaatkan celah peningkatan hak akses untuk menulis ke partisi sistem.
Sebaran perangkat dan langkah Google
Angka sebaran berbeda antarsumber. CyberScoop menulis botnet ini menjangkau lebih dari 170 negara, sedangkan The Register dan TrendAI, salah satu mitra pembongkaran, menyebut lebih dari 200 negara. Menurut peneliti TrendAI yang dikutip CyberScoop, konsentrasi terbesar ada di Malaysia, Brasil, Irak, Meksiko, dan Taiwan. Di Australia saja tercatat 34.206 perangkat terinfeksi, menurut SecurityBrief Australia. Sumber yang tersedia tidak merinci jumlah perangkat di Indonesia.
TrendAI juga mencatat lebih dari 3,8 juta alamat IP rumah dan seluler yang terhubung dengan operasi ini antara 3 Juni dan 1 Oktober, menurut The Register. The Register mengaitkan operasi ini dengan BadBox 2.0, jaringan yang menginfeksi lebih dari 10 juta perangkat sebelum dibongkar pada Maret 2025.
Pembongkaran XCPE melibatkan Kepolisian Nasional Jepang, Lumen, HUMAN Security, Plume, Synthient, dan TrendAI. Google mengambil beberapa langkah:
- menempuh jalur hukum untuk menutup domain dan server yang dipakai mengendalikan botnet, termasuk server kendali lebih dari selusin keluarga malware yang dimuat lewat backdoor itu;
- melarang Videostrong, beserta anak usaha dan afiliasinya di masa depan, membuat perangkat Android bersertifikat atau memasok perangkat lunak ke vendor bersertifikat;
- mengubah proses peninjauan produsen dan memperketat pemeriksaan keutuhan firmware pada perangkat Android TV bersertifikat.
Laporan Google tidak menjelaskan apakah malware pada perangkat yang sudah terjual akan dibersihkan lewat pembaruan. Menutup server kendali memutus perintah dari operator, tetapi kode bawaannya tetap ada di firmware perangkat.
Apa artinya bagi toko dan kantor?
Bagi pengguna rumahan, risiko utamanya adalah sambungan internet yang dipinjam pihak lain dan data akun yang dapat diambil. Bagi toko, kafe, klinik, dan kantor, dampaknya lebih luas. TV box dan layar iklan digital biasanya tersambung ke jaringan yang sama dengan mesin kasir, komputer admin, atau CCTV.
Perangkat yang menjadi proxy residensial meminjamkan alamat IP pemiliknya kepada orang lain. Menurut SecurityBrief Australia, cara ini membuat trafik jahat tampak berasal dari rumah atau kantor biasa, sehingga dapat lolos dari pemeriksaan reputasi IP dan lokasi yang dipakai bank dan peritel. Bila trafik itu dipakai untuk serangan atau penipuan, alamat IP toko Anda yang tercatat di log pihak lain.
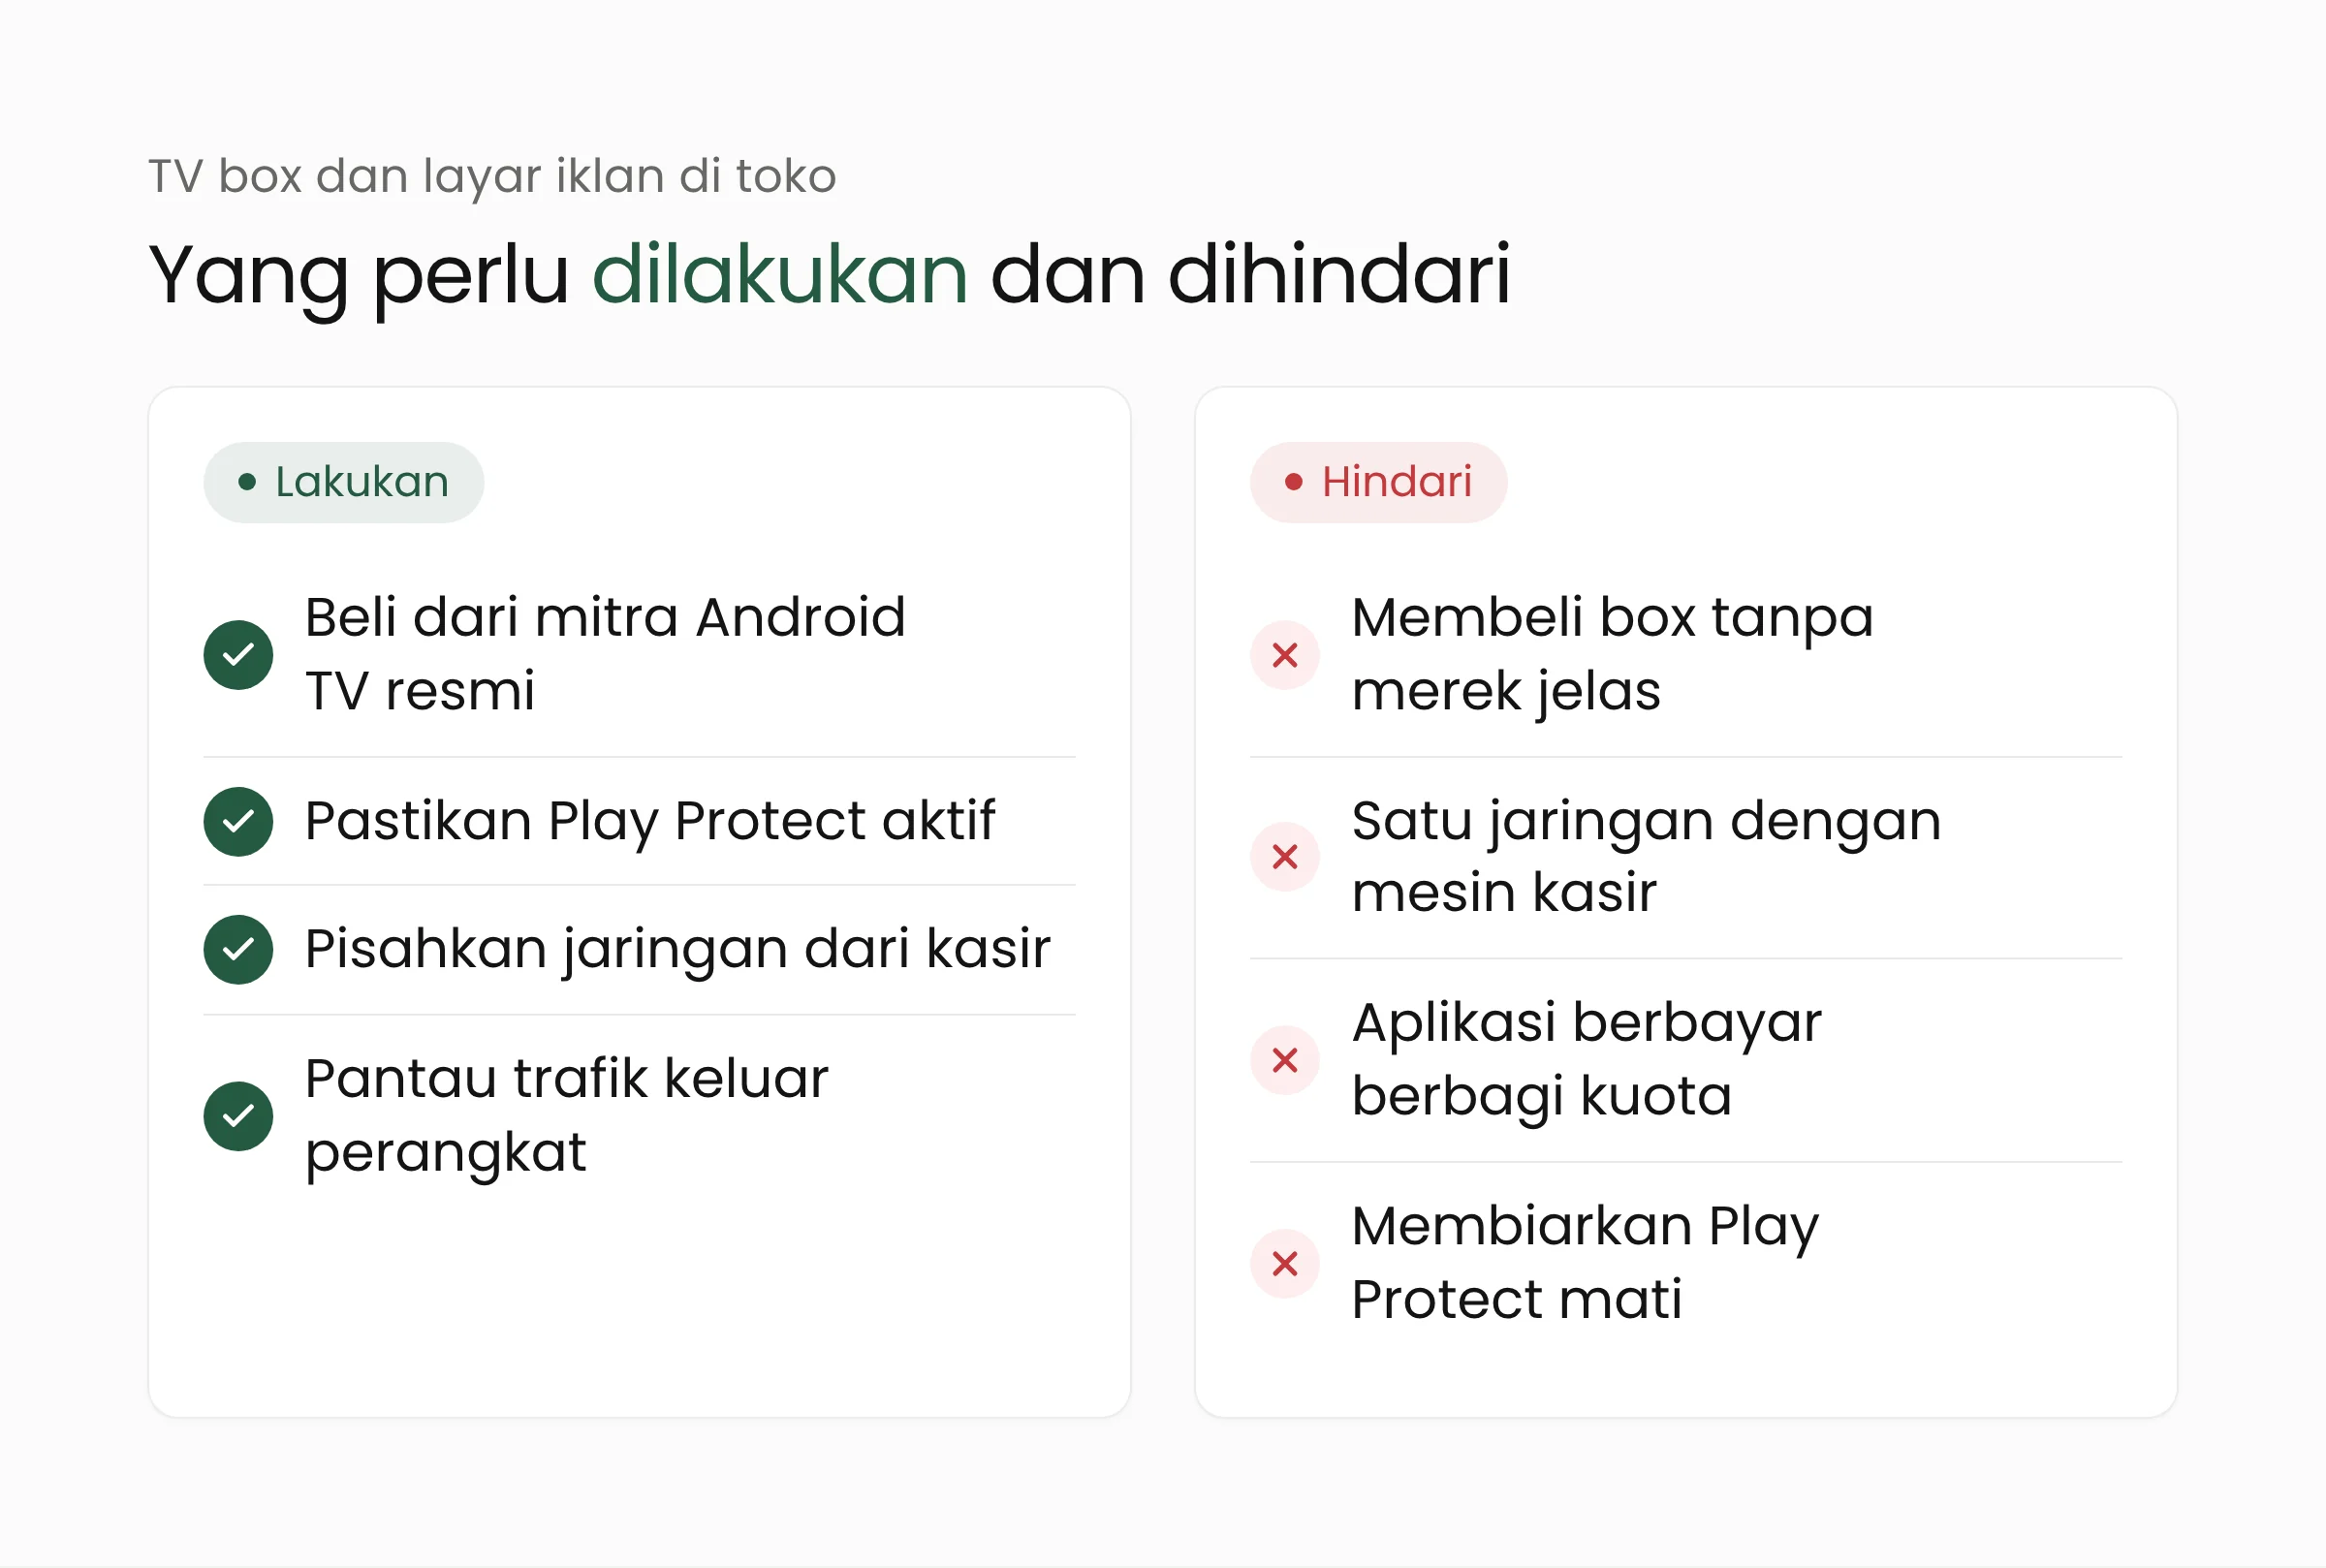
Beberapa langkah yang dapat dilakukan sekarang:
- Inventarisasi perangkat Android tanpa layar utama. Catat merek dan model setiap TV box, layar iklan, mesin karaoke, atau perangkat Android lain di jaringan toko dan kantor. Perangkat murah tanpa merek jelas perlu diprioritaskan untuk diganti.
- Periksa status sertifikasi dan Play Protect. Di Google Play Store, buka ikon profil, pilih Setelan, lalu Tentang untuk melihat status sertifikasi Play Protect, sesuai panduan Google. Pastikan Play Protect masih aktif. Kasus XCPE menunjukkan sertifikasi saja belum menjamin perangkat bersih, jadi Play Protect yang tiba-tiba mati patut dicurigai.
- Beli dari produsen tepercaya. Google menyarankan membeli perangkat dari mitra yang tercantum di daftar mitra Android TV.
- Pisahkan jaringannya. Tempatkan TV box dan layar iklan di jaringan Wi-Fi atau VLAN tersendiri, terpisah dari mesin kasir dan server. Prinsip yang sama berlaku untuk perangkat IoT lain, seperti yang terlihat pada kasus kulkas supermarket Prancis yang diretas.
- Pantau dan blokir indikator. Tim TI dapat mencocokkan nama paket dan domain yang dipublikasikan Google, misalnya
x.cpe,com.abc.nexus, dan domainszbboys[.]com, dengan log DNS dan firewall. Trafik keluar yang besar dari perangkat yang seharusnya hanya memutar video juga patut diperiksa. - Hindari aplikasi “berbagi bandwidth”. Google mengingatkan bahwa aplikasi yang menawarkan bayaran untuk kuota internet yang tidak terpakai adalah salah satu jalan utama jaringan proxy ilegal bertumbuh.
Untuk jaringan toko berskala besar, perangkat di titik penjualan perlu diperlakukan sebagai aset TI yang dikelola, lengkap dengan daftar inventaris, pembaruan, dan pemantauan. Pendekatan ini sejalan dengan cara kerja sistem manajemen ritel yang menghubungkan banyak cabang. Bagi organisasi yang memakai banyak perangkat terhubung, layanan IoT yang dirancang dengan segmentasi jaringan dan pemantauan sejak awal akan mengurangi risiko serupa.
Pertanyaan yang sering muncul
Bagaimana mengetahui TV box saya termasuk botnet XCPE?
Google tidak menerbitkan daftar model yang terdampak dan tidak memberikan cara pemeriksaan untuk pengguna awam. Tanda yang patut dicurigai antara lain merek yang tidak jelas, Play Protect yang mati dengan sendirinya, dan trafik internet yang tinggi saat perangkat tidak dipakai. Tim TI dapat memakai daftar indikator di laporan Google.
Apakah cukup dengan mencopot aplikasi yang mencurigakan?
Tidak cukup. Menurut Google, komponen x.cpe terpasang kembali dari partisi firmware setiap kali perangkat dinyalakan ulang. Untuk perangkat yang terbukti terinfeksi, langkah paling aman adalah berhenti memakainya dan menggantinya dengan perangkat dari produsen tepercaya.
Apakah TV box bersertifikat Android pasti aman?
Sertifikasi tetap penting, tetapi kasus ini menunjukkan celahnya. Perangkat Videostrong sempat lolos pengujian Google karena kode jahatnya baru dimuat setelah perangkat pertama kali dinyalakan. Google menyatakan telah memperketat pemeriksaan keutuhan firmware untuk perangkat Android TV bersertifikat.
Penutup
Kasus XCPE memperlihatkan bahwa ancaman dapat datang dari rantai pasok perangkat, sebelum perangkat itu sampai ke tangan pembeli. Langkah yang paling realistis bagi toko dan kantor adalah memilih perangkat dari produsen tepercaya, memisahkan jaringannya, dan memantau trafiknya. Bila Anda ingin meninjau keamanan perangkat terhubung di organisasi Anda, tim keamanan siber Merakit siap membantu.
Sumber
- Google Threat Intelligence Group: Shutting the Door on the XCPE Botnet (2 November 2026)
- CyberScoop: Google shuts down global botnet running on certified Android devices (2 November 2026)
- The Register: Cops bust botnet of 1.3M infected Android TV boxes (2 November 2026)
- Help Net Security: Google disrupts XCPE botnet, bans the company behind it (2 November 2026)
- SecurityBrief Australia: TrendAI helps disrupt X.CPE botnet in 1.3M devices (5 November 2026)
- Bantuan Google Play: sertifikasi Play Protect