Blog Keamanan Siber
PolyShell Magento Dieksploitasi, Langkah Aman Toko Online
Daftar isi· 7 bagian
Celah PolyShell (CVE-2026-48356) pada Magento Open Source dan Adobe Commerce kini resmi berstatus dieksploitasi. CISA memasukkannya ke katalog Known Exploited Vulnerabilities pada 27 Oktober 2026. Pengelola toko online perlu memasang pembaruan Adobe seri -2026-jul atau yang lebih baru, lalu memeriksa apakah server sudah disusupi.
Apa yang terjadi pada Magento dan Adobe Commerce
Magento adalah perangkat lunak toko online berbasis PHP yang banyak dipakai merek ritel, distributor, dan penjual B2B untuk mengelola katalog, keranjang belanja, dan pembayaran. Versi gratisnya bernama Magento Open Source, sedangkan versi berbayarnya dijual Adobe dengan nama Adobe Commerce.
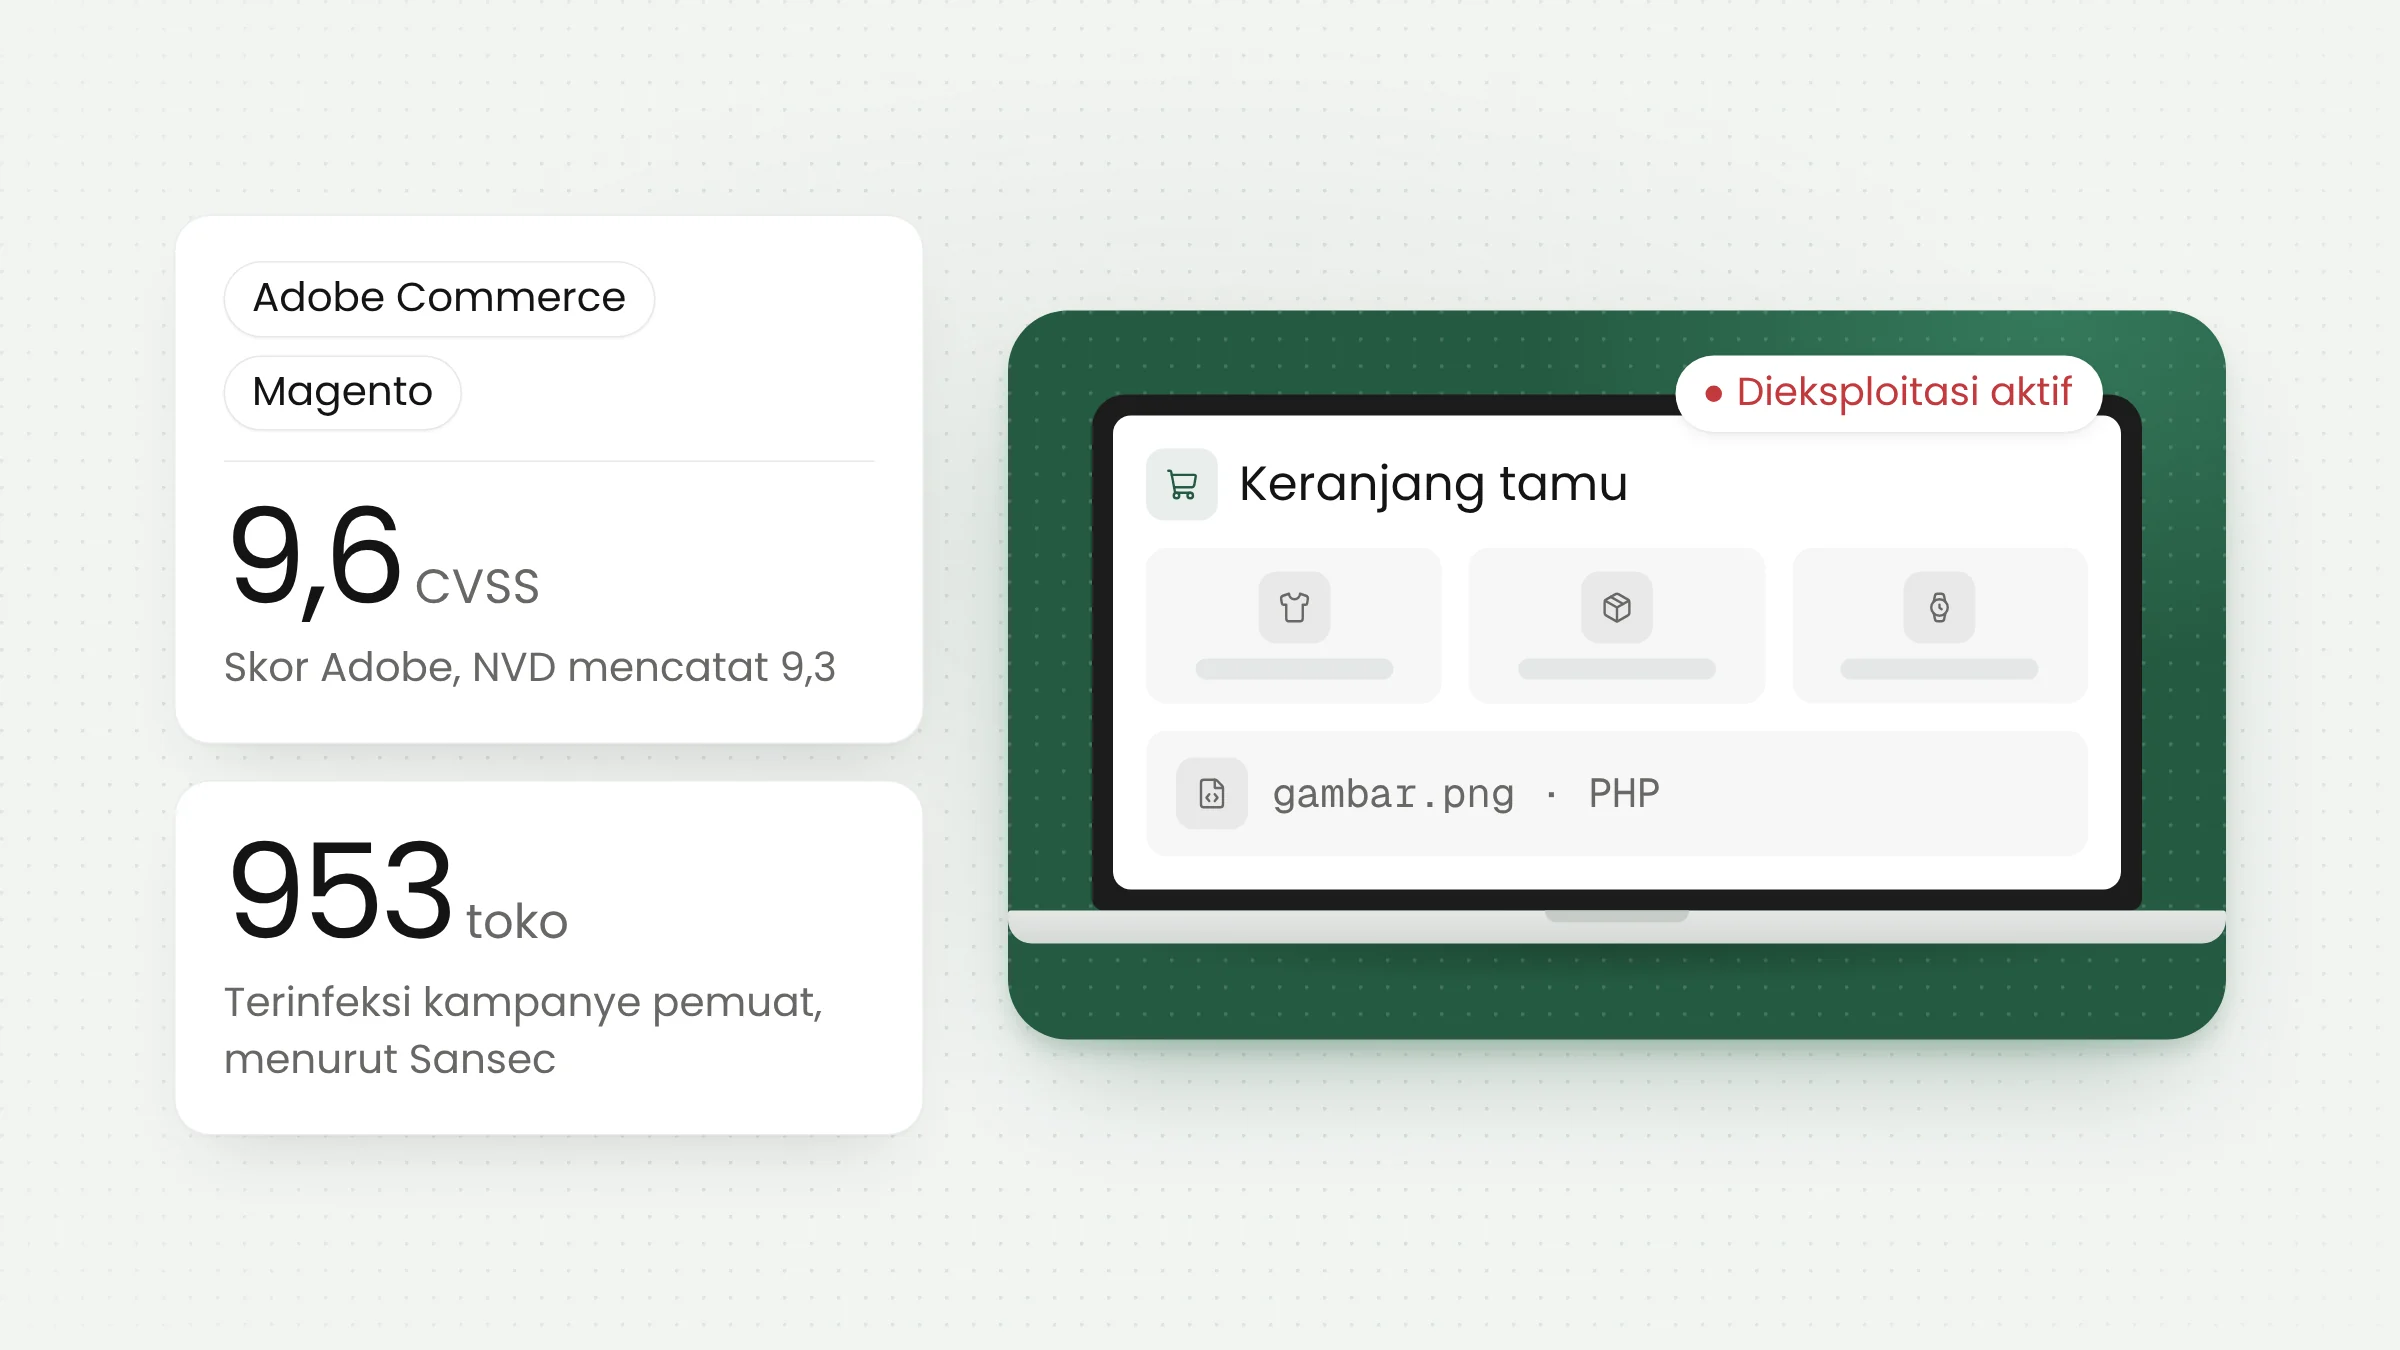
Peneliti dari Sansec, perusahaan keamanan e-commerce asal Belanda, menamai celah ini PolyShell dan mengumumkannya pada 17 Maret 2026. Masalahnya ada pada REST API keranjang belanja tamu, yaitu jalur yang dipakai pembeli yang belum masuk akun. Lewat jalur itu, penyerang tanpa akun dapat mengunggah berkas yang menyamar sebagai gambar. Berkas tersebut sebenarnya berisi kode PHP, dan teknik berkas “dua wajah” seperti ini disebut polyglot.
Dampaknya bergantung pada pengaturan server. Menurut Sansec, bila server web ikut menjalankan berkas PHP di folder unggahan, penyerang memperoleh webshell, yaitu pintu belakang untuk menjalankan perintah di server toko. Pada pengaturan lain, celah ini dapat dipakai untuk stored XSS, yakni skrip jahat yang tersimpan dan berjalan di peramban pengunjung. Sansec menyebut dua endpoint yang disalahgunakan, yaitu POST /V1/guest-carts/:cartId/items dan PUT /V1/guest-carts/:cartId/items/:itemId, sementara jalur GraphQL tidak terdampak.
Adobe memberi skor CVSS 3.1 sebesar 9,6 dalam buletin APSB26-73, sedangkan basis data NVD mencantumkan 9,3. Keduanya masuk kategori kritis. Adobe menggolongkan celah ini sebagai unggahan berkas tanpa batasan (CWE-434) yang tidak memerlukan autentikasi.
Versi terdampak dan versi aman
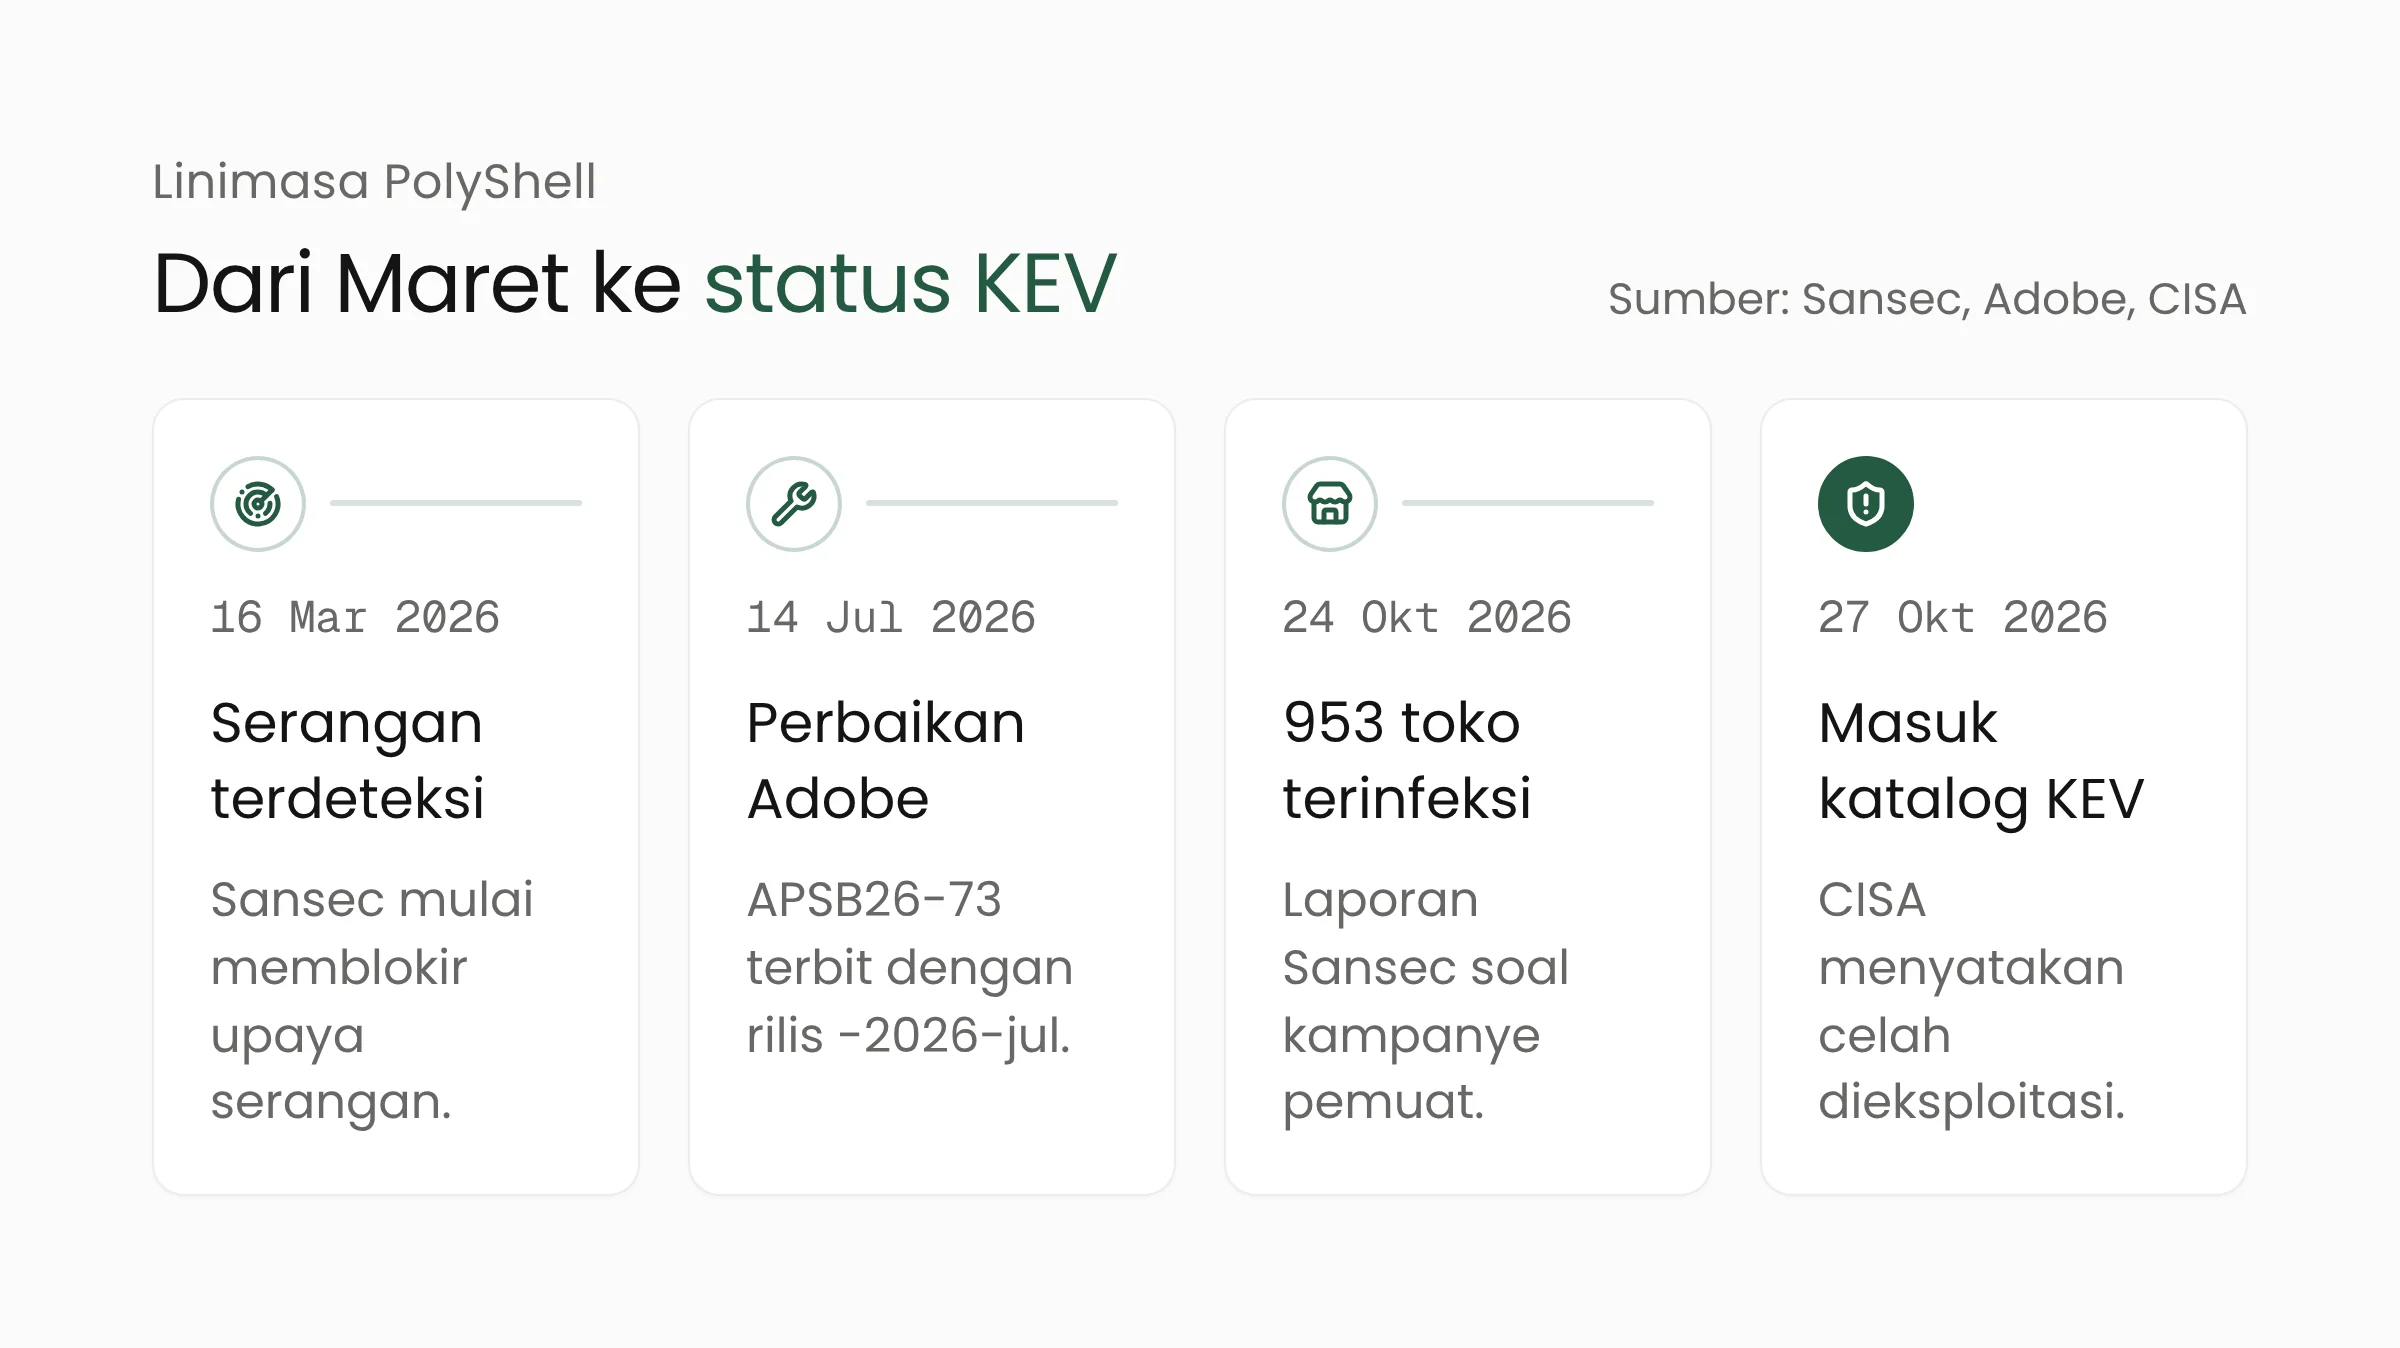
Adobe menutup celah ini lewat APSB26-73 yang terbit 14 Juli 2026. Saat itu Adobe menyatakan belum mengetahui adanya eksploitasi. Rilis perbaikannya memakai penamaan baru berakhiran bulan, misalnya 2.4.8-2026-jul.
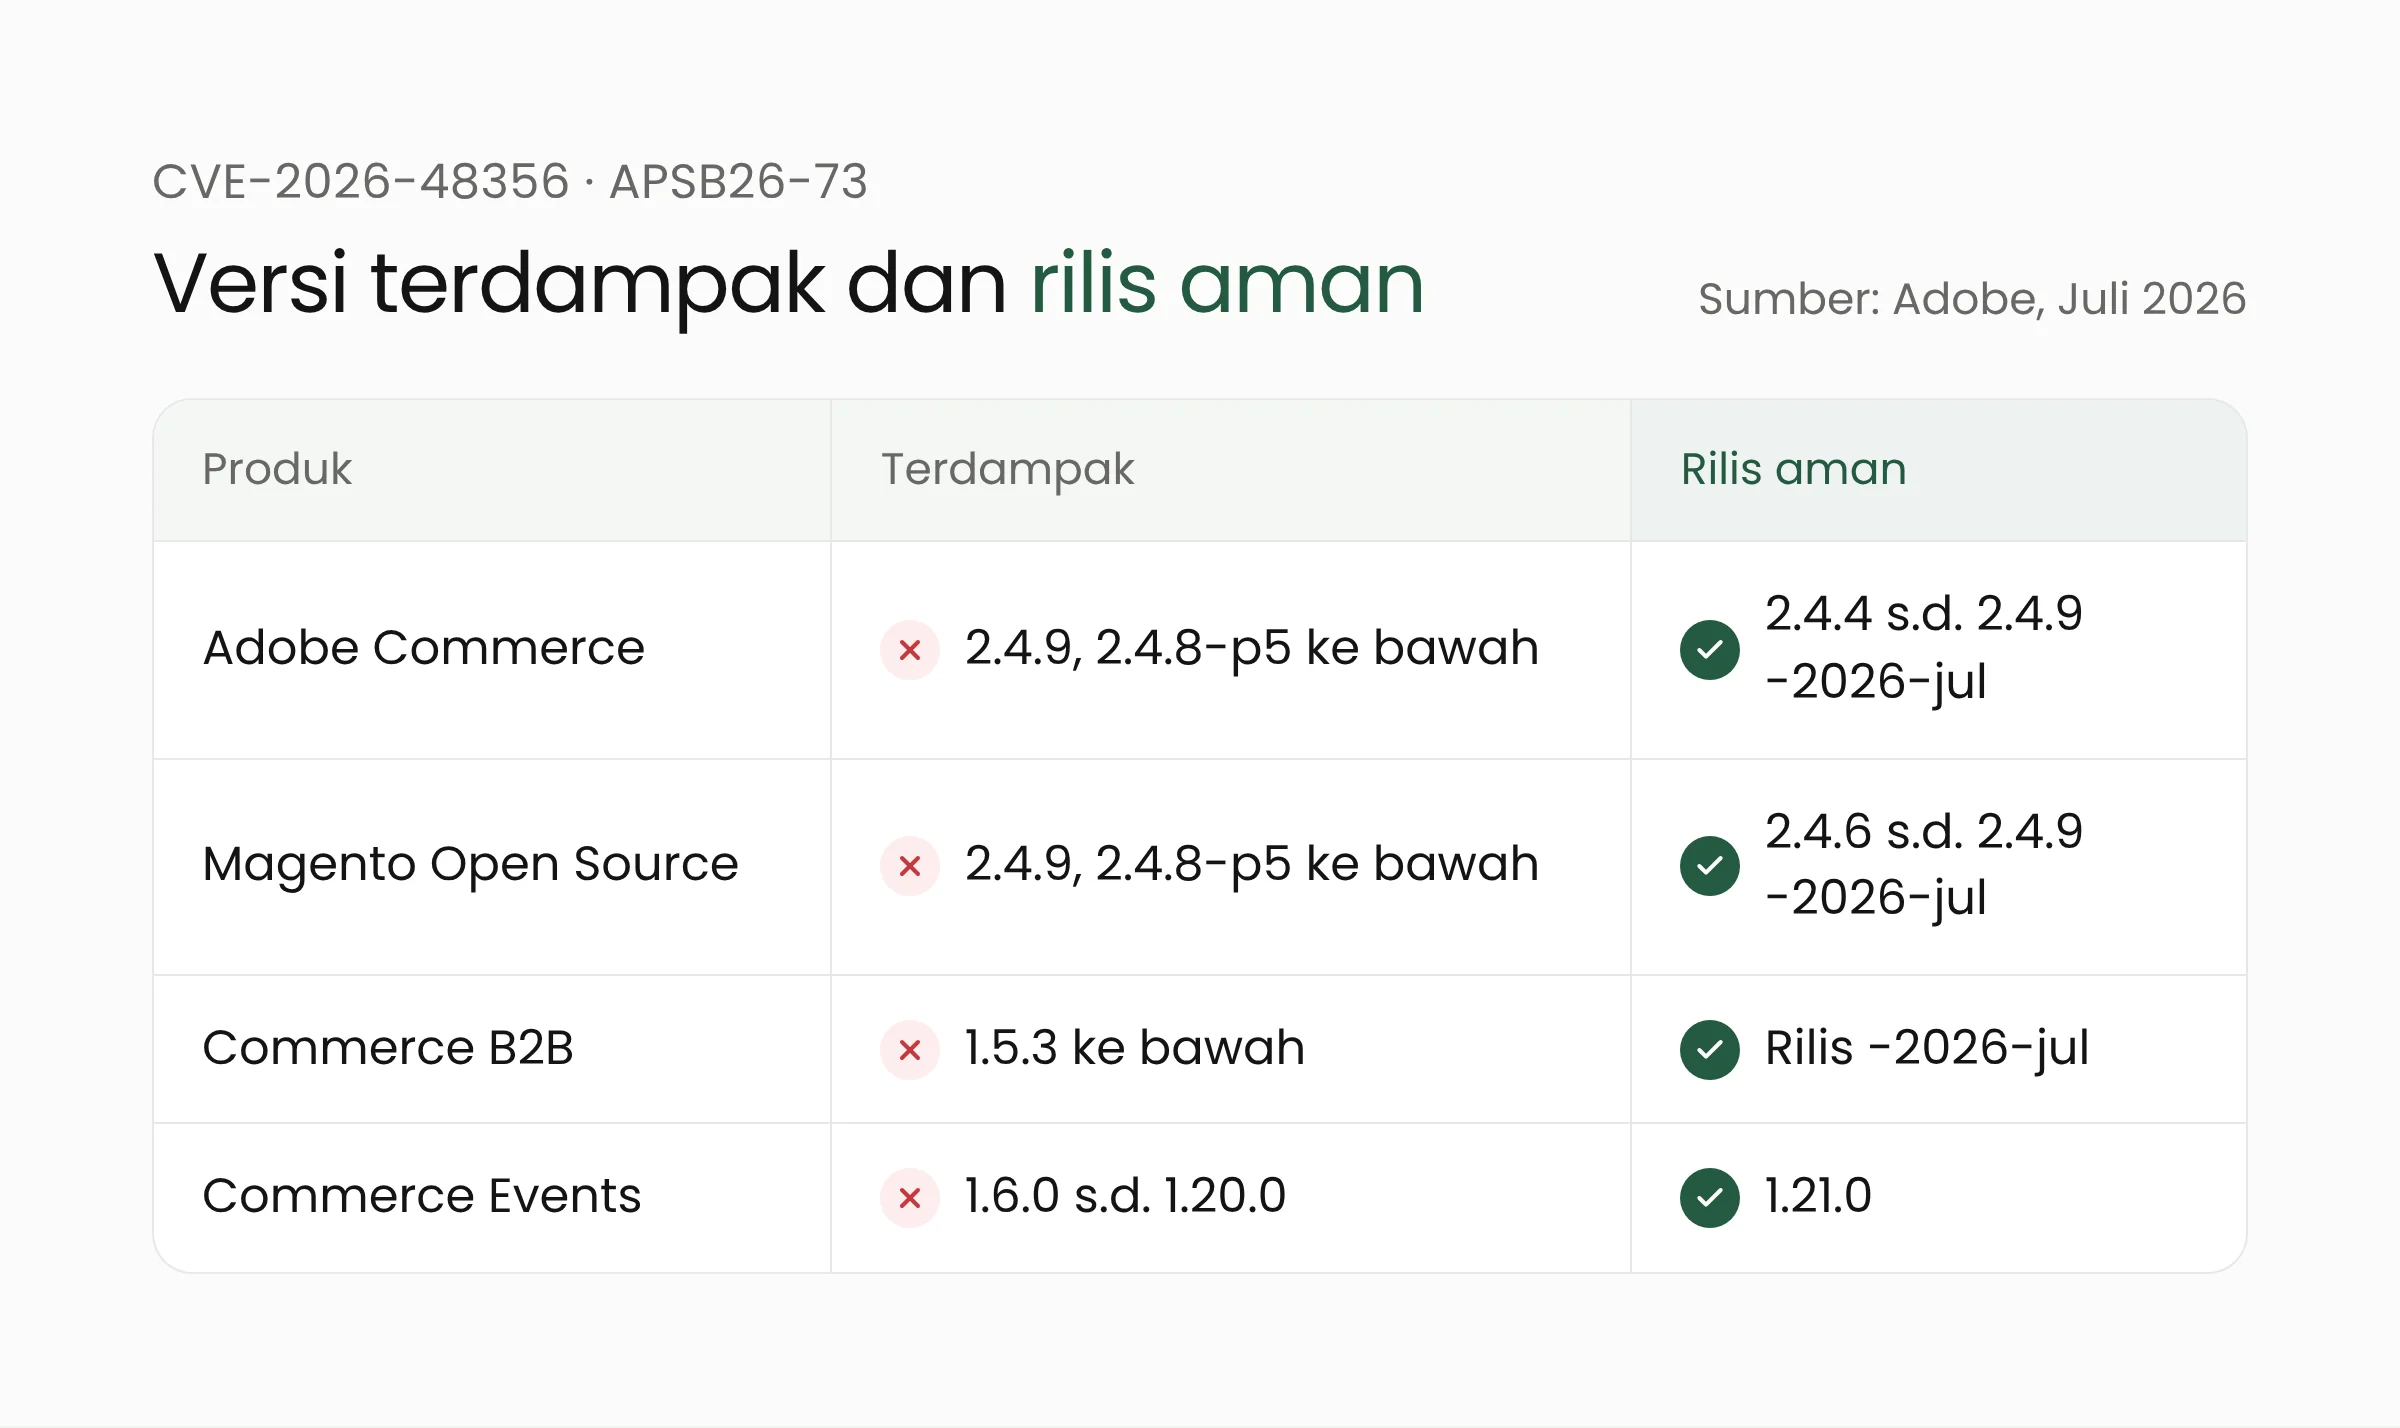
Rinciannya menurut buletin Adobe:
- Adobe Commerce terdampak pada 2.4.9, 2.4.8-p5, 2.4.7-p10, 2.4.6-p15, 2.4.5-p17, 2.4.4-p18, dan semua versi sebelumnya di tiap seri. Rilis aman: 2.4.9-2026-jul, 2.4.8-2026-jul, 2.4.7-2026-jul, 2.4.6-2026-jul, 2.4.5-2026-jul, dan 2.4.4-2026-jul.
- Magento Open Source terdampak pada 2.4.9, 2.4.8-p5, 2.4.7-p10, 2.4.6-p15, dan versi sebelumnya. Rilis aman: 2.4.9-2026-jul, 2.4.8-2026-jul, 2.4.7-2026-jul, dan 2.4.6-2026-jul.
- Adobe Commerce B2B terdampak pada 1.5.3 dan versi sebelumnya di tiap seri, dengan rilis aman berakhiran -2026-jul. Modul Adobe Commerce Events versi 1.6.0 sampai 1.20.0 diperbaiki di versi 1.21.0.
Rilis Juli bukan pembaruan terakhir. Pada 13 Oktober 2026, Adobe menerbitkan APSB26-153 dengan rilis berakhiran -2026-oct untuk 11 celah lain. Buletin itu juga meminta pengguna memasang hotfix CVE-2026-75650 dari APSB26-146 (7 September 2026) sebagai tambahan. Jadi, toko yang baru akan memperbarui sebaiknya langsung menuju rilis -2026-oct pada serinya. Daftar Oktober untuk Magento Open Source hanya mencakup seri 2.4.7 sampai 2.4.9, sehingga pengguna seri 2.4.6 perlu memeriksa status dukungan serinya di situs Adobe.
Rilis 2.4.9 yang terbit Mei 2026 juga tercantum sebagai versi terdampak di buletin Adobe. Toko yang sudah memakai 2.4.9 tetap perlu memasang rilis 2.4.9-2026-jul atau yang lebih baru.
Status eksploitasi
Serangan sudah berjalan jauh sebelum CISA bertindak. Sansec melaporkan telah memblokir upaya serangan PolyShell sejak 16 Maret 2026. Pada 30 Maret 2026, Sansec mencatat 471 toko disusupi dalam satu jam. Penyerang mengunggah webshell, menanam pintu belakang bernama accesson.php, lalu menyisipkan pemuat JavaScript ke konten CMS toko.
Pada 24 Oktober 2026, Sansec menerbitkan laporan lanjutan tentang kampanye yang sama. Sejak Juli 2025, kampanye ini menjangkiti 953 toko yang sebagian besar memakai Magento. Pemuat jahatnya disimpan di tabel cms_block, bagian basis data yang menampung potongan konten halaman. Skrip itu memeriksa apakah pengunjungnya pembeli sungguhan atau pemindai keamanan, dan hanya mengirim muatan jahat kepada pembeli. Liputan The Hacker News dan SecurityWeek pada 26 Oktober mengutip temuan tersebut.
Laporan Sansec juga memuat temuan yang penting bagi toko yang merasa sudah aman. Satu toko dengan Magento 2.4.7-p10 yang menurut Sansec tidak kekurangan patch inti tetap menerima pemuat jahat sejam setelah pemindaian bersih. Toko itu sebelumnya memiliki akun admin liar dan pintu belakang. Artinya, pembaruan menutup jalan masuk baru, tetapi tidak menghapus penyusup yang sudah ada di dalam.
Katalog KEV CISA menetapkan batas perbaikan 10 November 2026 bagi instansi federal Amerika Serikat. Batas itu tidak mengikat organisasi di Indonesia, tetapi CISA mendorong semua organisasi memprioritaskan celah yang ada di katalog tersebut.
Apa artinya bagi bisnis ritel?
Toko online menyimpan data yang paling dicari penyerang: nama, alamat, nomor telepon, riwayat belanja, dan halaman pembayaran. Skrip yang tersisip di halaman checkout dapat membaca isian pembeli tanpa disadari pemilik toko. Bagi merek ritel dan distributor yang mengelola Magento sendiri, langkah berikut sebaiknya dikerjakan minggu ini.
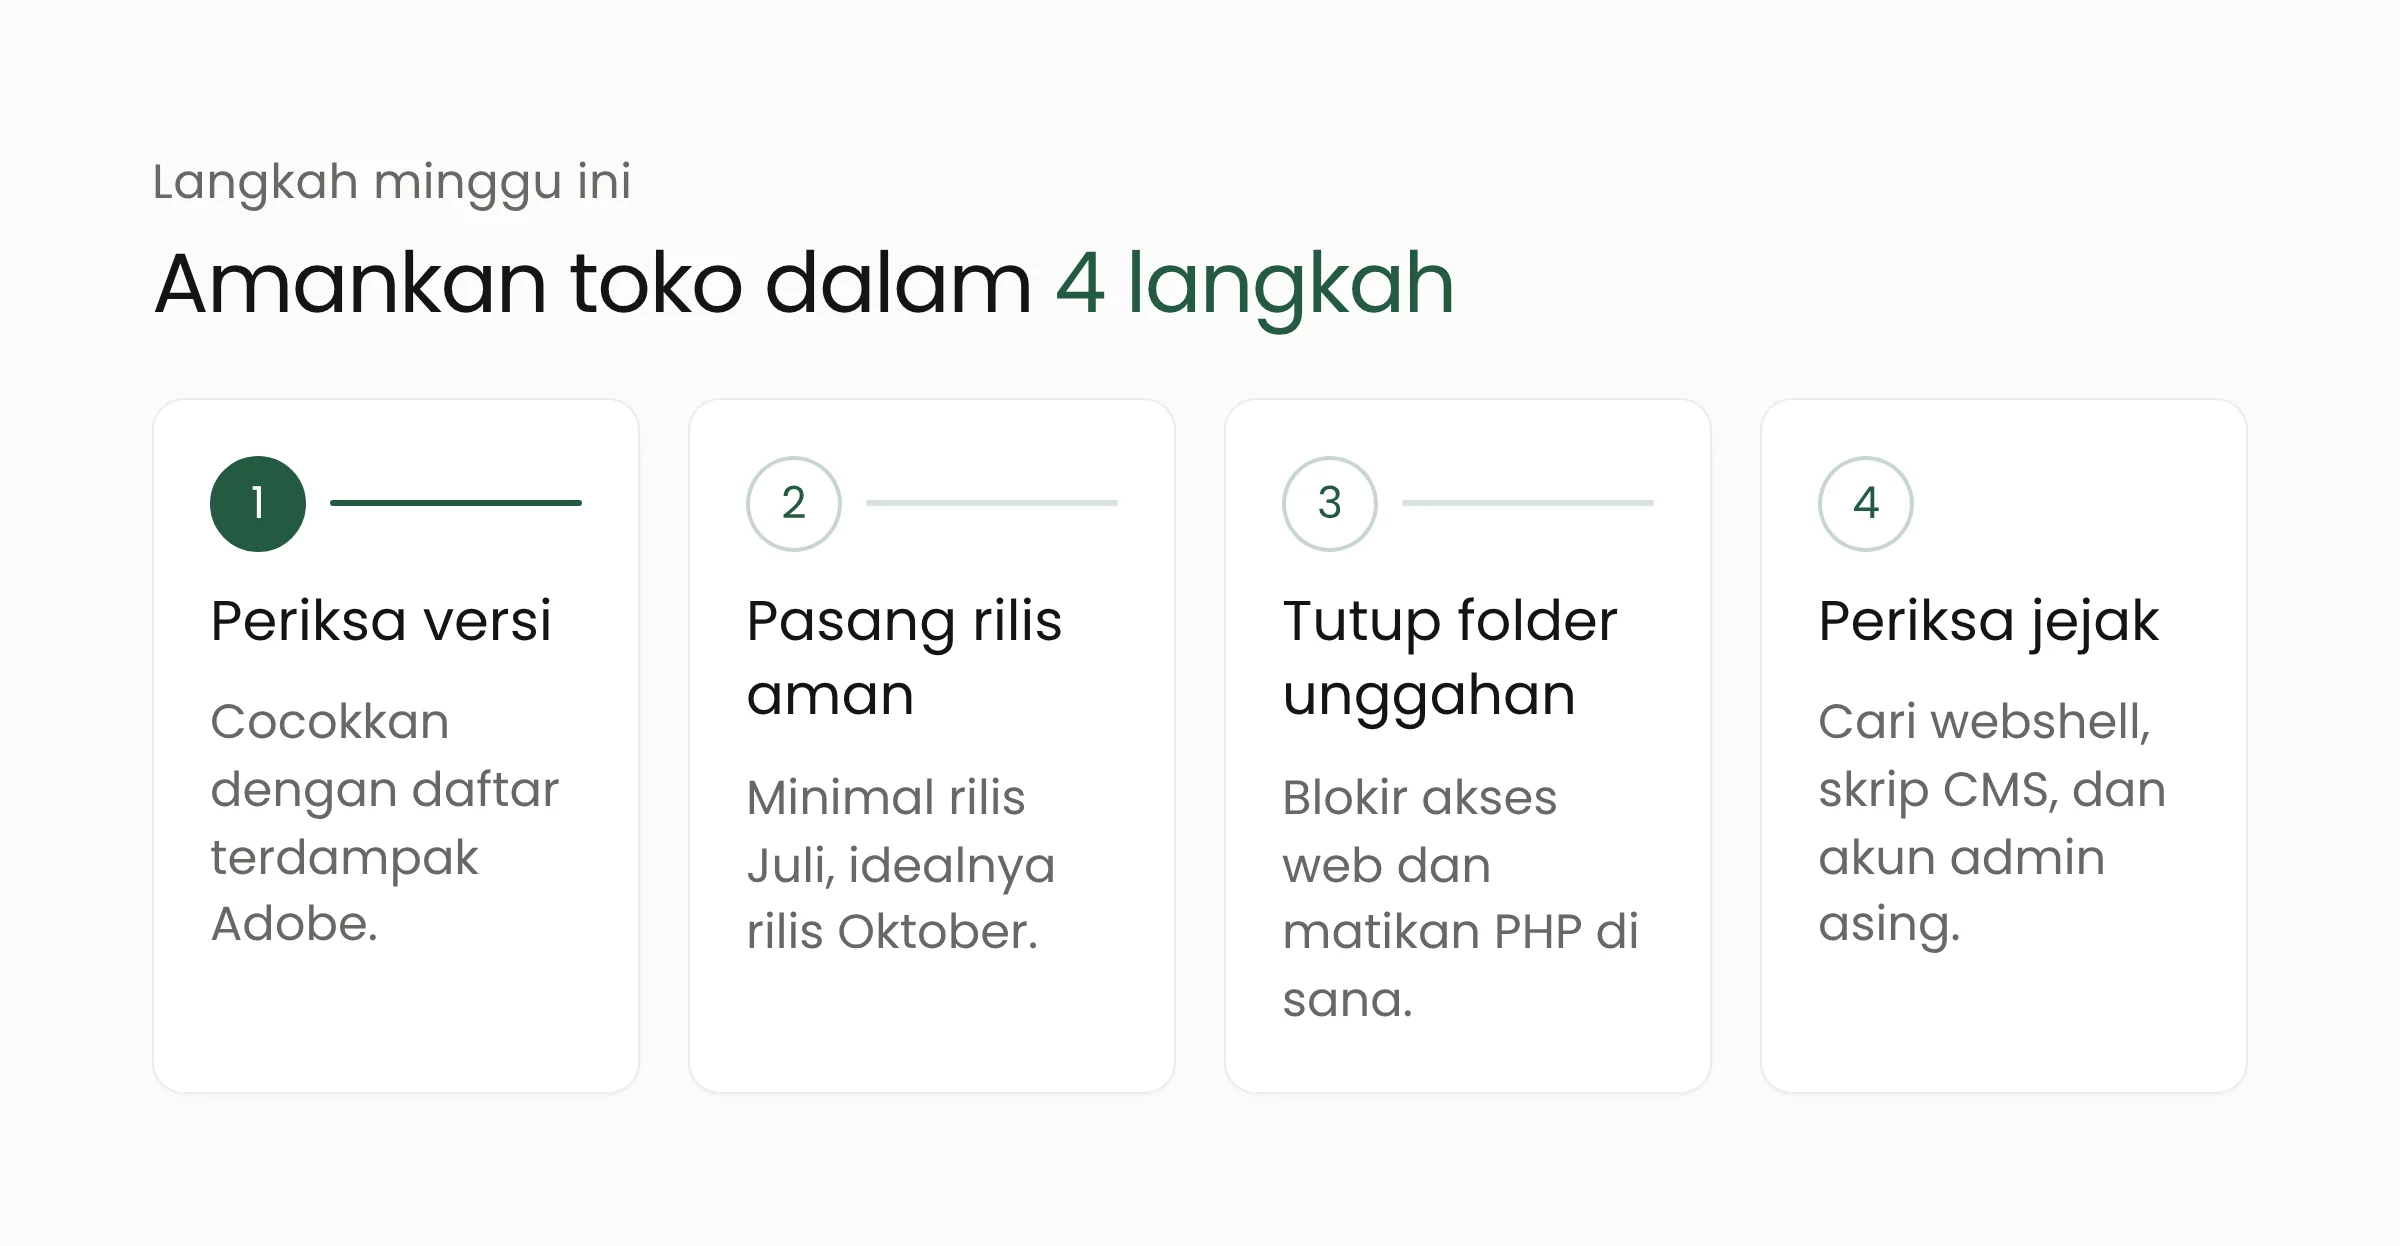
- Periksa versi. Cocokkan versi Magento atau Adobe Commerce dengan daftar di atas. Versi tampil di bagian bawah panel admin dan di berkas
composer.lock. - Pasang rilis aman. Minimal rilis -2026-jul pada seri Anda, idealnya rilis -2026-oct beserta hotfix CVE-2026-75650. Uji dulu di salinan toko bila memungkinkan, tetapi jangan menundanya berminggu-minggu.
- Tutup folder unggahan. Sansec menyarankan memblokir akses web ke
pub/media/custom_options/. Di Nginx, aturandeny alluntuk folder itu dipasang sebelum blok lokasi.php. Di Apache, pastikan berkas.htaccessdi folder itu mematikan PHP (php_flag engine 0) dan berisiDeny from all. Langkah ini membatasi dampak, tetapi tidak mencegah berkas terunggah. - Periksa jejak penyusupan. Jalankan
find pub/media/custom_options/ -type f ! -name '.htaccess'; berkas.php,.phtml, atau.phardi sana adalah tanda kuat penyusupan. Cari juga berkasaccesson.php, periksa isi tabelcms_blockdancms_pageuntuk skrip asing, dan tinjau tabeladmin_useruntuk akun yang tidak dikenal.
Bila ada temuan, perlakukan toko sebagai sudah disusupi. Sansec menyarankan menghapus pintu belakang dan akun liar, lalu mengganti kata sandi basis data, admin, dan integrasi API. Server Magento berjalan di atas PHP, jadi pastikan juga versi PHP sudah aman dari celah yang dibahas dalam artikel PHP2Shell dan versi PHP yang aman.
Untuk jangka panjang, masukkan platform toko ke jadwal pembaruan rutin, sama seperti sistem kasir dan gudang. Tim yang mengelola sistem manajemen ritel dan toko online sekaligus dapat menyatukan pemantauan versi, cadangan, dan log akses dalam satu daftar periksa bulanan.
Pertanyaan yang sering muncul
Toko saya memakai Magento 2.4.9 yang terbit Mei. Apakah sudah aman?
Belum tentu. Buletin Adobe tetap mencantumkan 2.4.9 sebagai versi terdampak, dan rilis amannya adalah 2.4.9-2026-jul. Rilis yang lebih baru, 2.4.9-2026-oct, juga menutup celah tambahan dari buletin Oktober.
Toko sudah diperbarui. Perlukah tetap memeriksa server?
Perlu. Pembaruan mencegah unggahan baru, tetapi berkas, akun admin, dan skrip yang ditanam sebelumnya tetap tinggal. Kasus toko 2.4.7-p10 dalam laporan Sansec menunjukkan penyusup dapat kembali lewat akses lama.
Apakah toko di platform SaaS seperti Shopify ikut terdampak?
Tidak. PolyShell hanya menyangkut perangkat lunak Magento Open Source, Adobe Commerce, Adobe Commerce B2B, dan modul Adobe Commerce Events. Toko yang dibangun di platform lain tidak terdampak celah ini.
Penutup
PolyShell sudah dipakai menyerang toko online sejak Maret, dan status KEV dari CISA menegaskan risikonya masih berjalan. Periksa versi toko, pasang rilis Adobe terbaru pada seri Anda, tutup folder unggahan, lalu telusuri jejak penyusupan sebelum menganggap toko bersih. Bila tim Anda membutuhkan pendamping untuk audit toko online, layanan keamanan siber Merakit siap membantu.
Sumber
- Adobe Security Bulletin APSB26-73: Security update available for Adobe Commerce (14 Juli 2026, diperbarui 11 Agustus 2026)
- Adobe Security Bulletin APSB26-153: Security update available for Adobe Commerce (13 Oktober 2026)
- CISA: CISA Adds Two Known Exploited Vulnerabilities to Catalog (27 Oktober 2026)
- NVD: CVE-2026-48356 (diperbarui 27 Oktober 2026)
- Sansec: PolyShell: unrestricted file upload in Magento and Adobe Commerce (17 Maret 2026)
- Sansec: Mass PolyShell attack wave hits 471 stores in one hour (30 Maret 2026)
- Sansec: deepveindrilling.com: Magento CMS block loader hits 953 stores (24 Oktober 2026)
- The Hacker News: Hackers Infect 953 Online Stores With Scanner-Evading JavaScript, Mostly on Magento (26 Oktober 2026)
- SecurityWeek: 953 Online Stores Infected in Long-Lasting Malware Campaign (26 Oktober 2026)