Blog Keamanan Siber
Celah Drupal Commerce Dieksploitasi, Perbarui ke 3.3.13
Daftar isi· 7 bagian
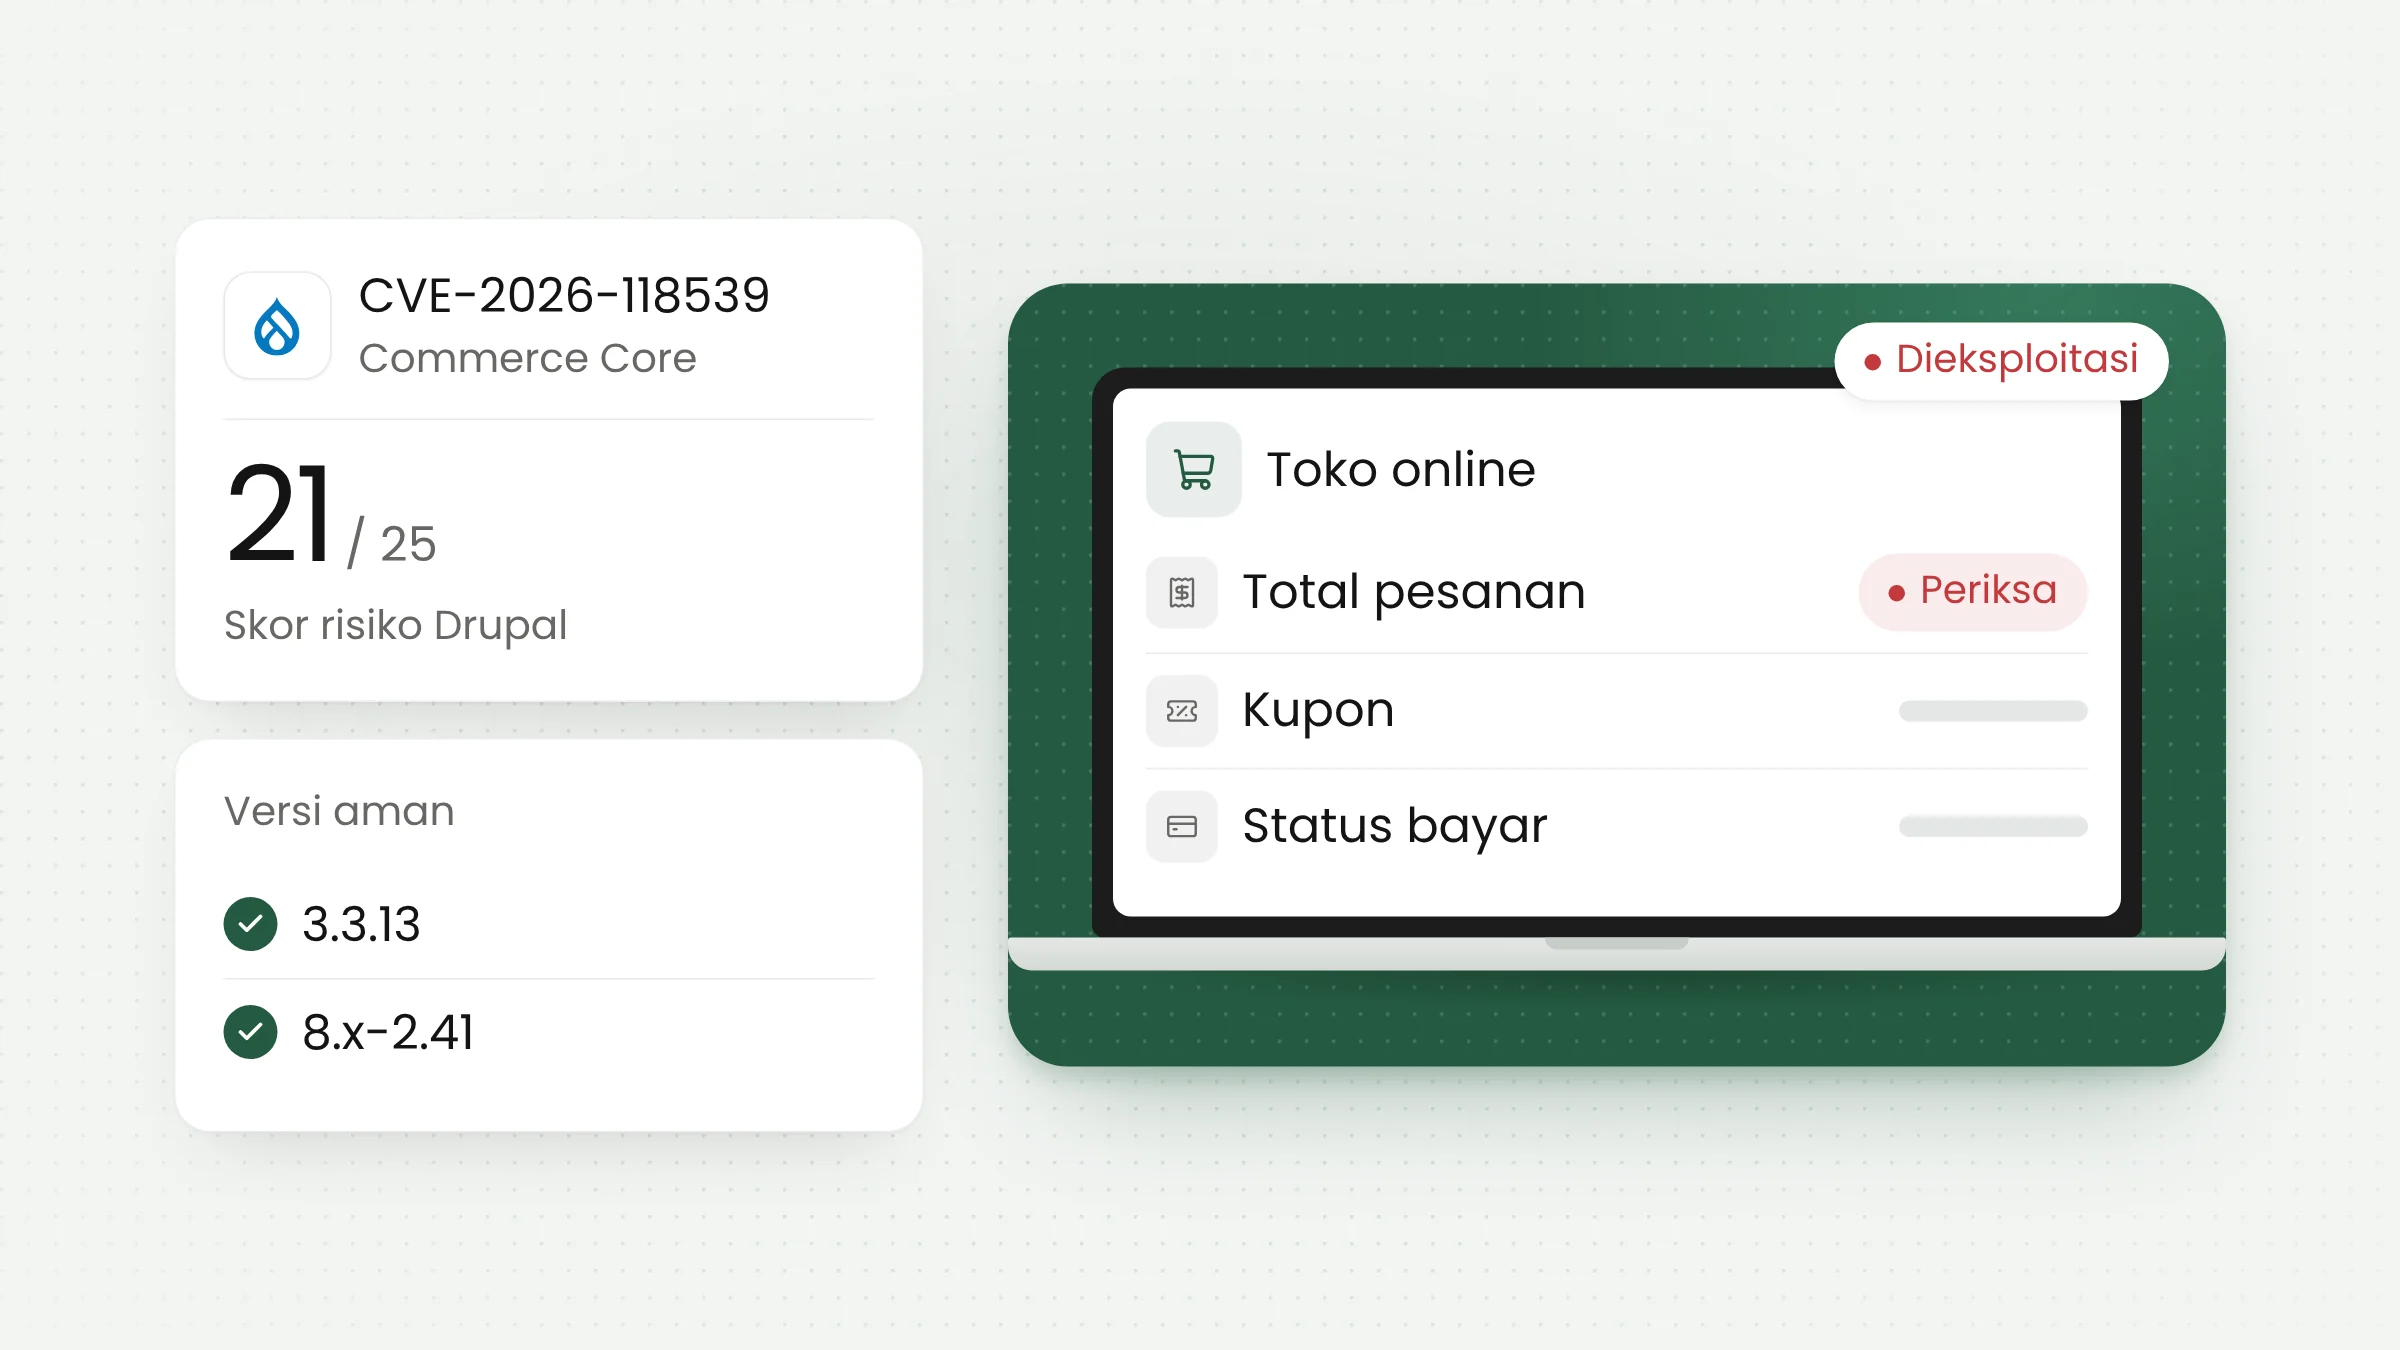
Celah Drupal Commerce dengan nomor CVE-2026-118539 sudah dipakai menyerang toko online. Tim keamanan Drupal menilainya sangat kritis (highly critical) dan meminta pengelola situs memasang Commerce Core 3.3.13 atau 8.x-2.41. Selain memperbarui, pemilik toko perlu memeriksa pesanan yang tampak tidak wajar.
Apa yang terjadi pada Drupal Commerce
Drupal adalah sistem pengelola konten berbasis PHP yang banyak dipakai untuk situs perusahaan, kampus, dan lembaga. Commerce Core adalah modul tambahan yang mengubah situs Drupal menjadi toko: ada keranjang belanja, formulir checkout, dan API untuk aplikasi terpisah seperti aplikasi seluler atau situs toko dengan tampilan sendiri.
Pada 28 Oktober 2026, Drupal menerbitkan advisori SA-CONTRIB-2026-254 untuk modul ini. Menurut advisori itu, beberapa rute dan isian data (entity field) di Commerce Core tidak dilindungi dengan cukup. Akibatnya, pemeriksaan hak akses dapat dilewati, dan Drupal menyebut dampaknya dapat merugikan penjual secara finansial.
Drupal memberi skor risiko 21 dari 25, kategori tertinggi dalam skala Drupal yang disebut highly critical. Catatan CVE-nya belum memuat skor CVSS, sehingga ukuran keparahan yang tersedia saat ini adalah skor dari Drupal sendiri. Kode penilaian di advisori, AC:None/A:None/CI:Some/II:Some/E:Exploit/TD:All, menunjukkan serangan mudah dilakukan, tidak memerlukan hak akses khusus, berdampak pada kerahasiaan dan keutuhan sebagian data, sudah ada eksploit di lapangan, dan mengenai semua pemasangan modul. Celah ini dilaporkan oleh Dan Puccetti, Marcus Johansson, dan Robert Snyder, lalu diperbaiki bersama para pengelola modul dan tim keamanan Drupal.
ITdaily menggolongkannya sebagai celah otorisasi yang hilang (CWE-862) dan menulis bahwa penyerang tidak memerlukan akun, serta semua konfigurasi modul terdampak. SecurityWeek juga menulis bahwa celah ini dapat dieksploitasi tanpa autentikasi, apa pun pengaturan modulnya.
Drupal belum membuka rute dan isian mana yang terdampak. Menurut ITdaily, penyerang dapat melihat sebagian data yang seharusnya tidak publik dan mengubah sebagian data. Untuk toko online, data itu dapat menyangkut pesanan, harga, atau kupon, sehingga Drupal secara khusus meminta pemilik toko memeriksa pesanan mereka.
Status eksploitasi menurut Drupal
Advisori Drupal menulis dengan tegas bahwa celah ini sedang dieksploitasi. Di bagian solusinya tertulis: “Sites should audit their orders for inconsistencies as this vulnerability is being actively exploited.”
Drupal belum menjelaskan cara celah ini dieksploitasi, siapa pelakunya, berapa situs yang menjadi sasaran, dan apakah serangan sudah terjadi sebelum pembaruan tersedia. Hal itu dicatat SecurityWeek dalam liputannya pada 30 Oktober 2026. The Hacker News pada hari yang sama juga menyebut belum ada rincian tentang skala kampanyenya.
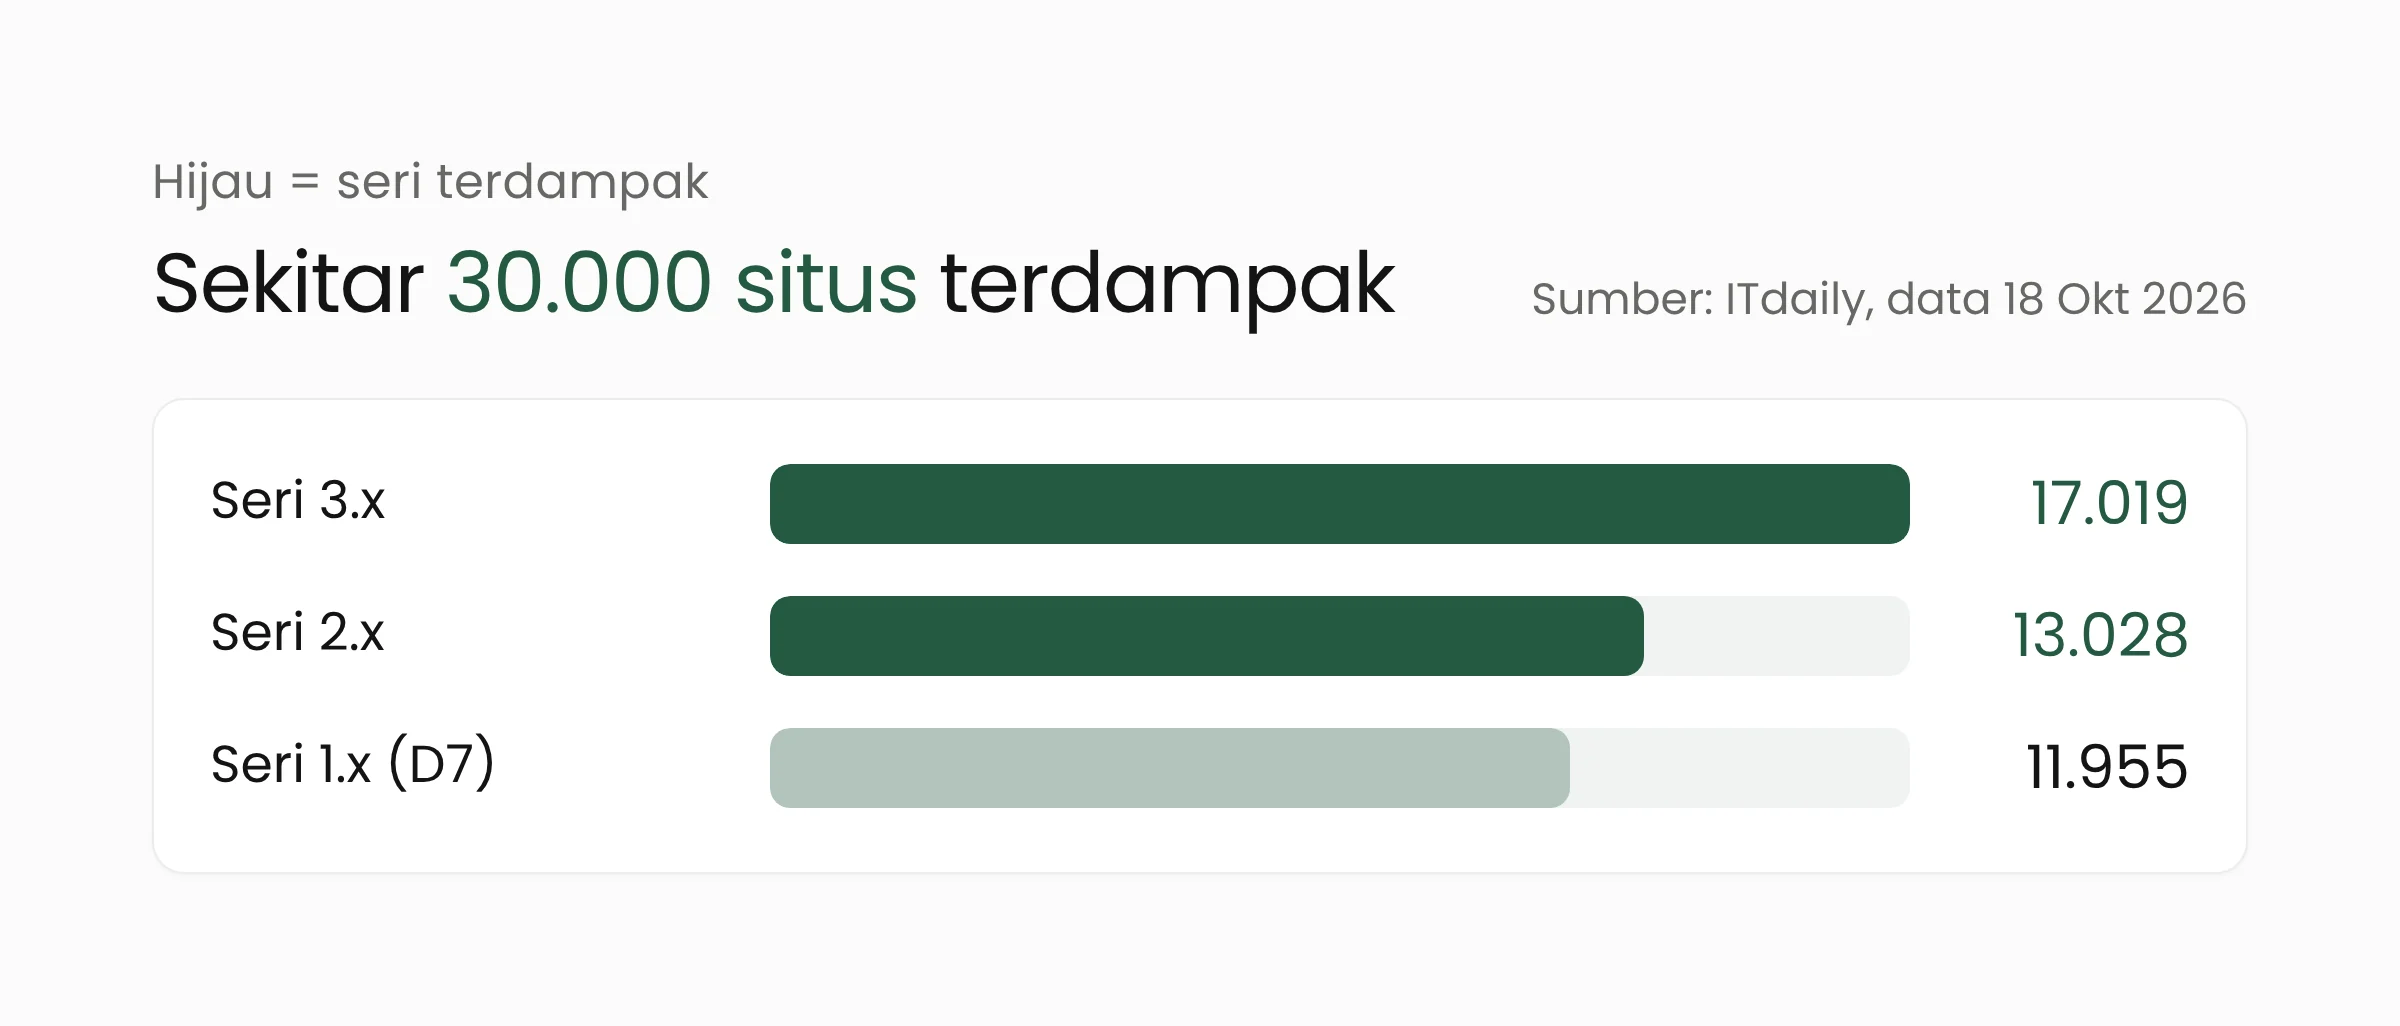
Jumlah situs yang berpotensi terdampak cukup besar. Menurut SecurityWeek, statistik penggunaan Drupal mencatat Commerce Core terpasang di lebih dari 42.000 situs. ITdaily memerinci angka itu per 18 Oktober 2026: 42.002 situs, dengan 13.028 situs memakai seri 2.x dan 17.019 situs memakai seri 3.x. Kedua seri itulah yang tercakup advisori, sehingga totalnya sekitar 30.000 situs. Sisanya, 11.955 situs, masih memakai seri 1.x untuk Drupal 7.
Versi terdampak dan versi aman
Rinciannya menurut advisori SA-CONTRIB-2026-254:
- Seri 3.x terdampak mulai 3.0.0 sampai sebelum 3.3.13. Versi aman: Commerce Core 3.3.13.
- Seri 2.x (penamaan 8.x-2.x) terdampak pada semua versi sebelum 2.41. Versi aman: Commerce Core 8.x-2.41.
- Seri 1.x untuk Drupal 7 tidak tercakup advisori ini. Menurut ITdaily, Drupal 7 sudah tidak mendapat pembaruan keamanan sejak 5 Januari 2025.
Dua rilis perbaikan itu tersedia sejak 28 Oktober 2026. ITdaily mencatat keduanya sekaligus menutup lima celah lain di Commerce Core yang tingkat keparahannya lebih rendah.
Commerce Core bukan satu-satunya modul yang diperbarui pekan ini. SecurityWeek melaporkan Drupal menerbitkan 38 advisori lain pada 28 Oktober untuk 21 proyek kontribusi, hampir selusin di antaranya berkategori kritis. Sebagian celah itu, menurut SecurityWeek, dapat berujung pada eksekusi kode jarak jauh, pengambilalihan akun, atau pesanan Stripe yang tercatat lunas tanpa pembayaran. Toko yang memakai modul pembayaran tambahan sebaiknya memeriksa seluruh modul terpasang, termasuk yang tidak bernama Commerce Core.
Apa artinya bagi toko online?
Bagi toko yang dibangun di atas Drupal, celah ini menyentuh bagian yang paling sensitif: pesanan dan uang. Pesanan yang harganya berubah, kupon yang dipakai tidak wajar, atau status pesanan yang bergeser dapat lolos dari perhatian bila tim hanya melihat laporan penjualan harian. Langkah berikut sebaiknya dikerjakan hari ini.
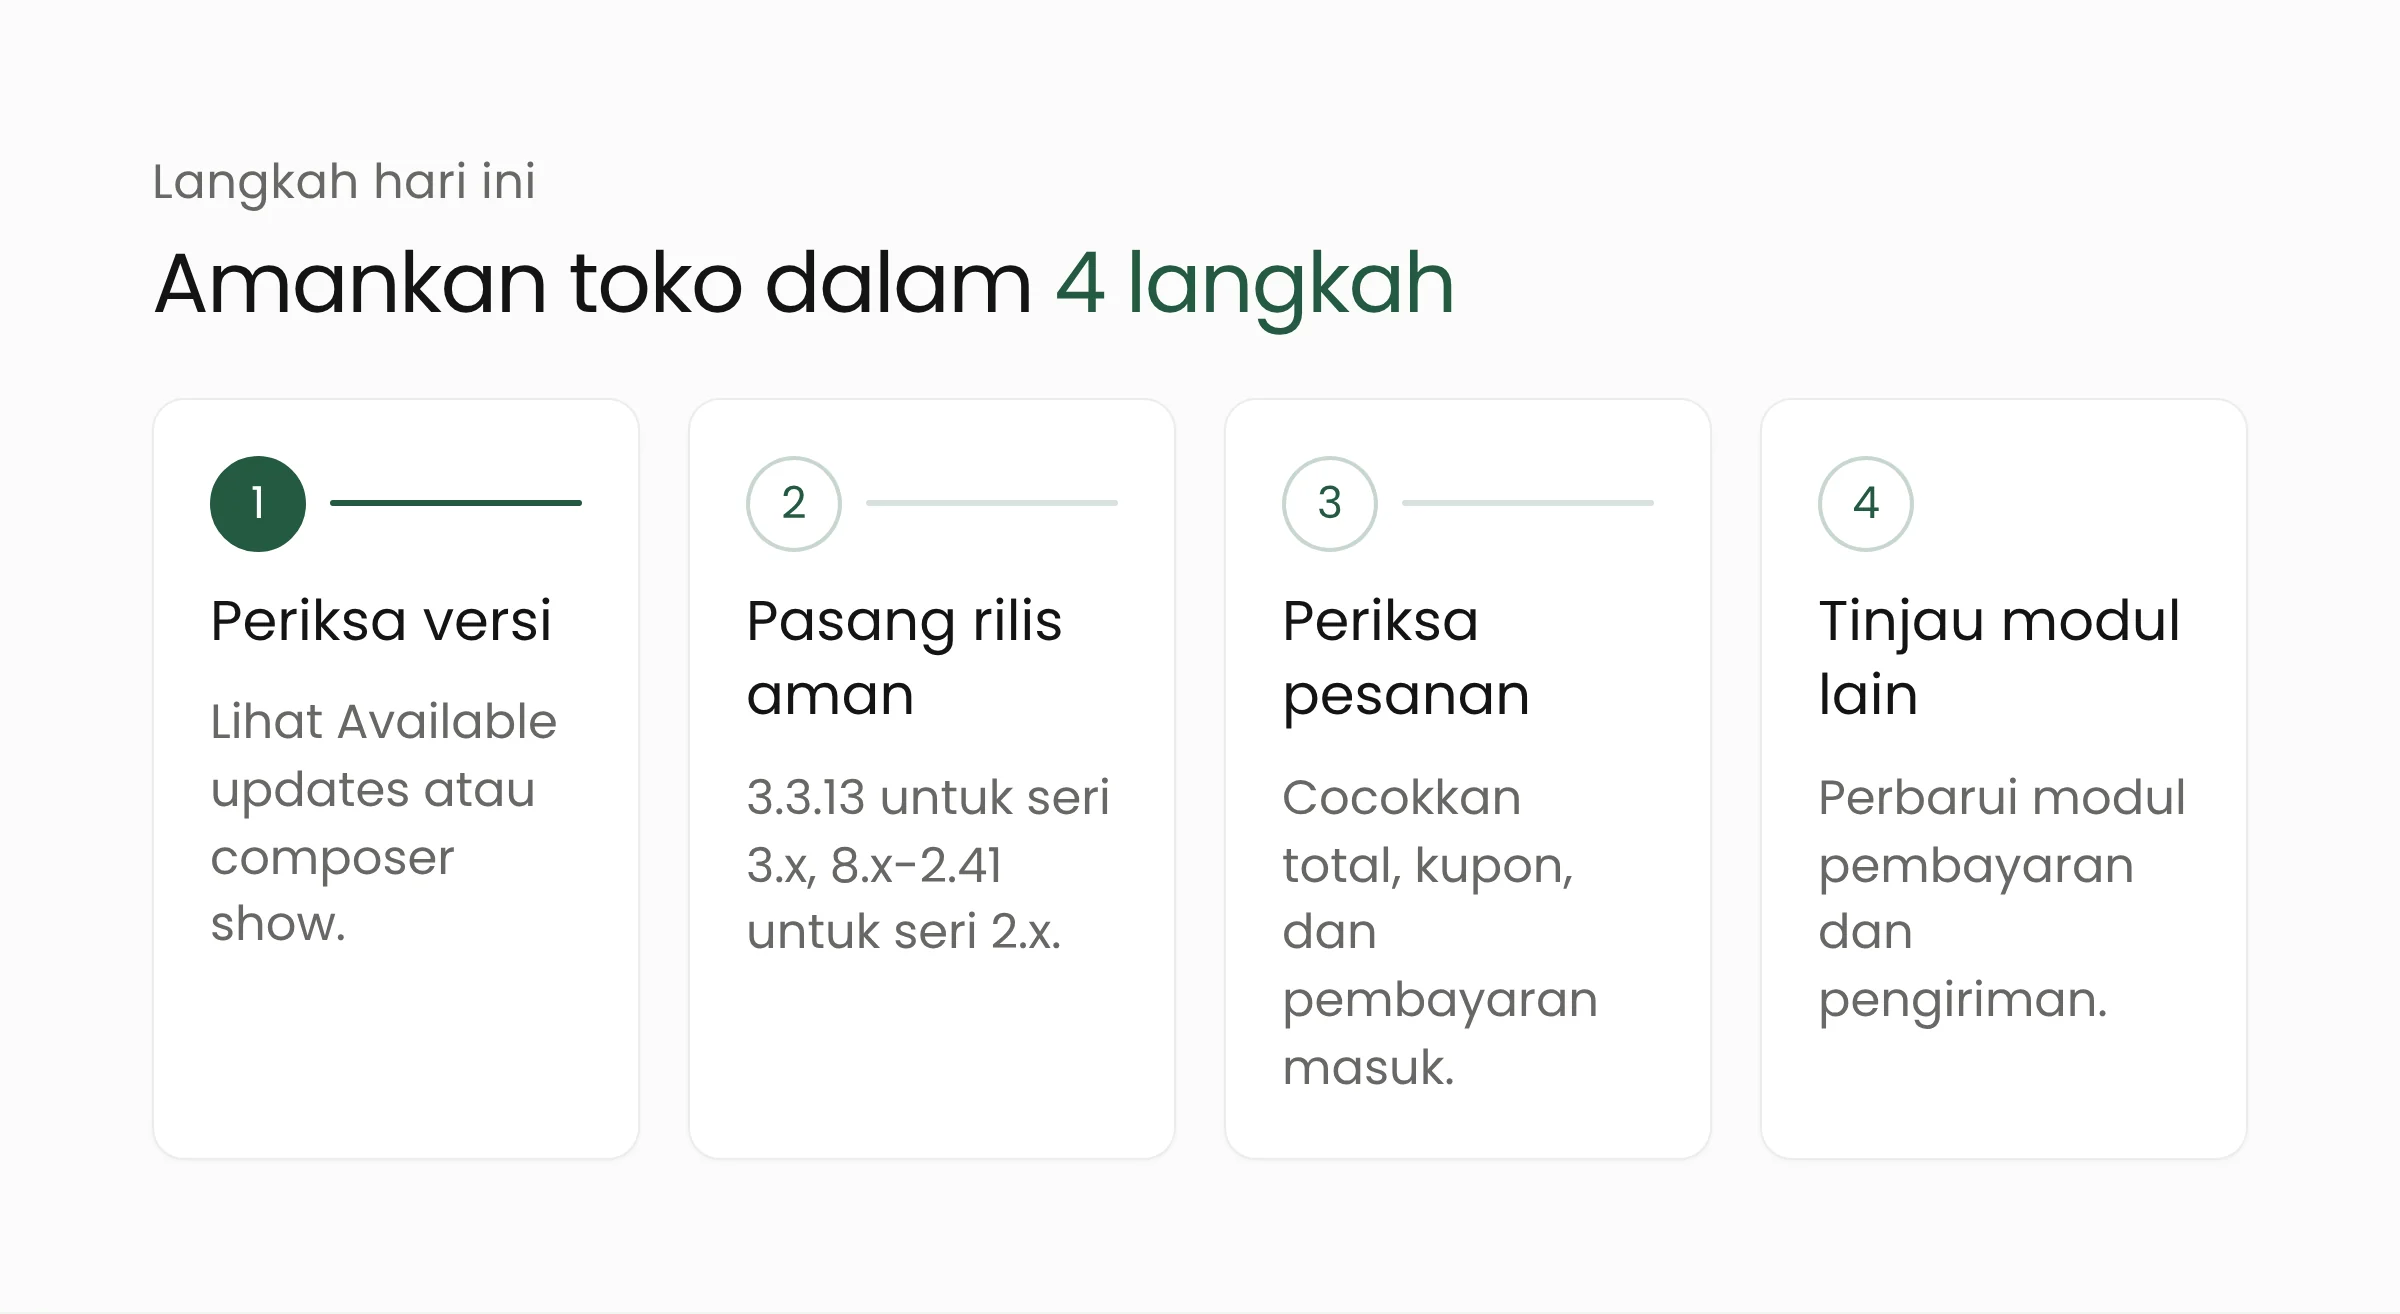
- Periksa versi Commerce Core. Buka menu laporan pembaruan di panel admin Drupal (Reports, lalu Available updates), atau jalankan
composer show drupal/commercedi server. Cocokkan hasilnya dengan daftar versi di atas. - Pasang versi aman. Pengguna seri 3.x memasang 3.3.13, pengguna seri 2.x memasang 8.x-2.41. Untuk situs berbasis Composer, perintahnya
composer update drupal/commerce --with-dependencies, lalu jalankan pembaruan basis data dengandrush updatedbdan bersihkan cache. Buat cadangan basis data sebelum memulai. - Periksa pesanan. Ikuti saran Drupal untuk mengaudit pesanan. Bandingkan total pesanan dengan harga produk dan pembayaran yang benar-benar masuk, periksa kupon yang dipakai berkali-kali atau oleh akun tak dikenal, dan cocokkan status pesanan dengan catatan gerbang pembayaran.
- Tinjau modul lain. Buka daftar pembaruan Drupal dan pasang pembaruan keamanan untuk modul pembayaran, pengiriman, dan modul kontribusi lain yang tercantum dalam advisori 28 Oktober.
Bila pemeriksaan menemukan pesanan janggal, simpan dulu buktinya sebelum mengoreksi data. Catat nomor pesanan, waktu, akun, dan alamat IP dari log server web. Data itu diperlukan untuk menelusuri kapan penyerang masuk dan apakah ada data pelanggan yang ikut terbaca. Bila data pribadi pelanggan ikut terdampak, pelajari kewajiban pemberitahuan menurut Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
Situs yang masih memakai Drupal 7 dengan Commerce 1.x berada di posisi berbeda. Advisori ini tidak berlaku bagi mereka, tetapi platform itu juga tidak lagi mendapat pembaruan keamanan resmi. Pemilik toko di versi lama perlu menyusun rencana migrasi, misalnya ke Drupal versi terbaru atau ke platform lain yang masih didukung. Tim yang mengelola sistem manajemen ritel bersama toko online dapat memasukkan pemantauan versi modul ke daftar periksa bulanan, sama seperti cadangan dan log akses.
Celah pada platform toko berbasis PHP bukan kejadian pertama bulan ini. Pengelola Magento menghadapi kasus serupa yang dibahas dalam artikel PolyShell Magento dan langkah aman toko online. Pola penanganannya mirip: perbarui, periksa jejak, lalu rapikan proses pembaruan rutin.
Pertanyaan yang sering muncul
Situs Drupal saya tidak berjualan. Apakah ikut terdampak?
Tidak, selama modul Commerce Core tidak terpasang. CVE-2026-118539 hanya menyangkut modul tersebut. Meski begitu, Drupal menerbitkan banyak advisori lain pada pekan yang sama, jadi tetap periksa daftar pembaruan untuk modul yang Anda pakai.
Toko saya sudah memakai 3.3.13. Apakah perlu memeriksa pesanan lama?
Perlu. Pembaruan menutup celah untuk serangan berikutnya, tetapi tidak mengoreksi pesanan atau data yang sudah diubah sebelumnya. Drupal belum mengumumkan sejak kapan serangan berlangsung, sehingga pemeriksaan sebaiknya mencakup pesanan beberapa minggu terakhir.
Apakah celah ini sudah masuk katalog KEV CISA?
Belum. CVE-2026-118539 tidak tercantum di katalog KEV CISA versi 30 Oktober 2026. Status “dieksploitasi” berasal langsung dari advisori Drupal, dan pernyataan vendor itu sudah cukup menjadi alasan untuk memperbarui sekarang.
Penutup
Celah Commerce Core menyerang bagian toko yang berhubungan langsung dengan uang, dan Drupal sudah memastikan serangannya berjalan. Pasang versi 3.3.13 atau 8.x-2.41, periksa pesanan beberapa minggu terakhir, lalu tinjau modul lain yang ikut diperbarui. Bila tim Anda membutuhkan pendamping untuk audit toko online atau penanganan insiden, layanan keamanan siber Merakit siap membantu.
Sumber
- Drupal: Commerce Core - Highly critical - Access bypass - SA-CONTRIB-2026-254 (28 Oktober 2026)
- SecurityWeek: Drupal Commerce Core Vulnerability Exploited Against Online Stores (30 Oktober 2026)
- The Hacker News: Hackers Actively Exploit Highly Critical Drupal Commerce Core Authorization Bypass Flaw (30 Oktober 2026)
- ITdaily: 30,000 Drupal web shops potentially vulnerable to actively exploited access flaw (30 Oktober 2026)
- CISA: Known Exploited Vulnerabilities Catalog