Blog Keamanan Siber
Celah SonicWall SSL-VPN Lewati MFA SAML, Perbarui SonicOS
Daftar isi· 7 bagian
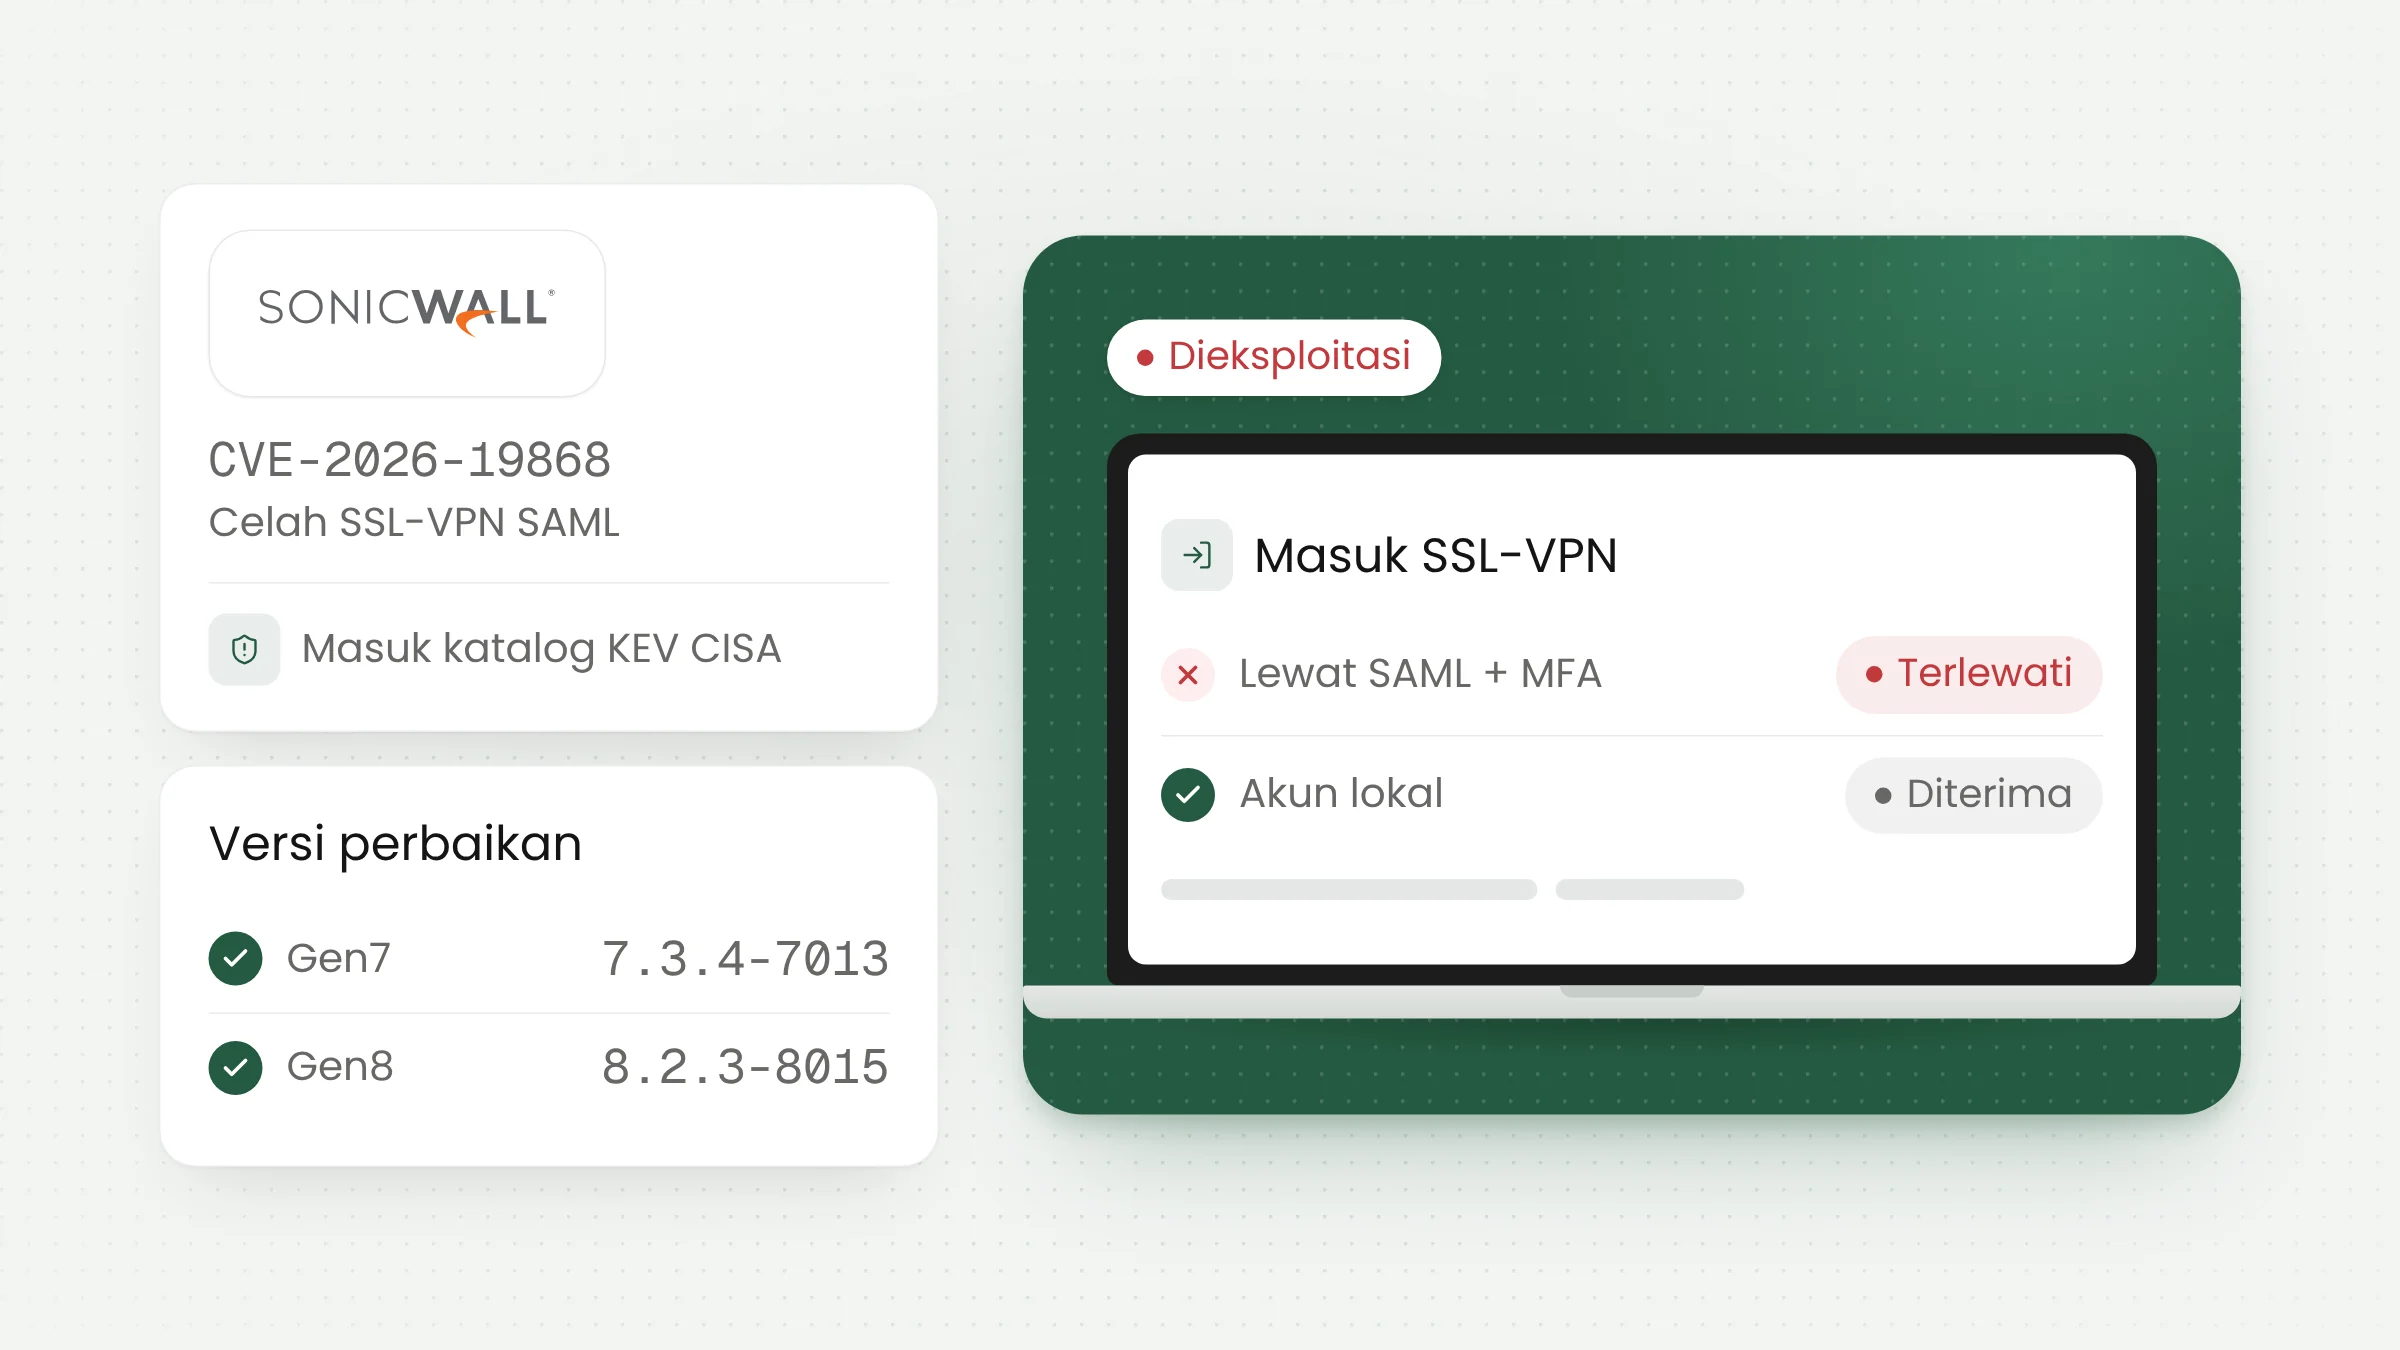
Celah SonicWall CVE-2026-19868 memungkinkan penyerang yang memegang akun sah masuk ke SSL-VPN firewall SonicWall tanpa melewati pemeriksaan SAML, termasuk autentikasi multifaktor (MFA) yang diwajibkan lewat SAML. CISA memasukkannya ke katalog celah yang sudah dieksploitasi pada 6 November 2026. Perbaikannya tersedia di SonicOS 7.3.4-7013 dan 8.2.3-8015.
Cara kerja celah CVE-2026-19868
SSL-VPN adalah pintu akses jarak jauh yang dipakai karyawan untuk menjangkau jaringan kantor dari rumah atau dari perjalanan. Pada firewall SonicWall, layanan ini dijalankan oleh sistem operasi perangkat yang bernama SonicOS.
Banyak organisasi menghubungkan SSL-VPN ke layanan masuk tunggal (single sign-on) lewat SAML, yaitu standar yang membuat firewall menyerahkan pemeriksaan identitas ke penyedia identitas seperti layanan akun kantor. Dengan cara itu, setiap orang yang masuk ke VPN harus melewati aturan yang sama dengan aplikasi kantor lain, termasuk kode MFA dari ponsel.
Menurut advisori resmi SonicWall SNWLID-2026-0014, SonicOS tidak menegakkan aturan itu secara konsisten. Pengguna yang memiliki kredensial sah untuk metode autentikasi lain, misalnya akun lokal di firewall, dapat melewati kontrol SAML. SonicWall menulis bahwa eksploitasi yang berhasil juga dapat melewati MFA yang diwajibkan lewat SAML.
Artinya, MFA yang dipasang di penyedia identitas tidak lagi menjadi penghalang bila masih ada jalur masuk lain yang aktif. Penyerang tetap membutuhkan nama pengguna dan kata sandi yang valid, yang dapat diperoleh dari kebocoran data, phishing, atau kata sandi yang dipakai ulang. Riset Ostorlab menjelaskan bahwa hasil serangan ini berupa sesi VPN dengan hak akses akun tersebut. Advisori tidak menyebut kemampuan menjalankan kode atau menaikkan hak akses di firewall.
SonicWall menegaskan celah ini hanya berdampak pada layanan SSL-VPN yang memakai SAML untuk proses masuk. Firewall yang tidak memakai SAML di SSL-VPN tidak terdampak oleh CVE ini, meski tetap perlu diperbarui karena advisori yang sama memuat celah lain.
Status eksploitasi dan skor CVSS
SonicWall menerbitkan advisori pada 6 November 2026. Di dalamnya, tim keamanan produk SonicWall (PSIRT) menyatakan telah menyelidiki laporan yang mengindikasikan potensi eksploitasi celah ini. Pada hari yang sama, CISA menambahkan CVE-2026-19868 ke katalog Known Exploited Vulnerabilities (KEV), daftar celah yang terbukti dipakai dalam serangan nyata. Instansi federal Amerika Serikat diberi tenggat hingga 20 November 2026 untuk menutupnya.
Detail serangannya belum dibuka. SecurityWeek mencatat bahwa SonicWall maupun CISA belum membagikan informasi tentang serangan yang dicurigai, dan belum jelas apakah celah ini sempat dipakai sebelum pembaruan tersedia. Ostorlab juga mencatat belum ada indikator kompromi yang diumumkan.
Skor keparahannya berbeda antar-sumber. SonicWall memberi skor CVSS 7,1 (tinggi), dengan kompleksitas serangan tinggi dan syarat akun bertingkat rendah. Ostorlab dan Security Affairs menyebut skor 7,5, yang menurut Ostorlab berasal dari penilaian CISA. Skor ini lebih rendah dari celah kritis pada umumnya, tetapi status eksploitasi membuatnya layak ditangani lebih dulu.
Perangkat SonicWall memang sering menjadi sasaran. SecurityWeek mencatat katalog KEV kini memuat 20 celah terkait SonicWall. BleepingComputer juga mengingatkan bahwa celah berskor maksimal pada perangkat akses jarak jauh SonicWall SMA1000, CVE-2026-102255, sudah menjadi sasaran percobaan eksploitasi pada Oktober.
Perangkat terdampak dan versi perbaikan
Advisori SonicWall mencantumkan dua generasi firewall. Generasi 7 (Gen7) meliputi seri TZ, NSa, NSsp, serta firewall virtual NSv 270, 470, dan 870. Generasi 8 (Gen8) meliputi seri TZ, NSa, dan firewall virtual NSv ukuran XS sampai L. Firewall virtual ini dapat berjalan di ESX, KVM, Hyper-V, AWS, dan Azure, sehingga organisasi yang menjalankan firewall di cloud juga perlu memeriksanya.
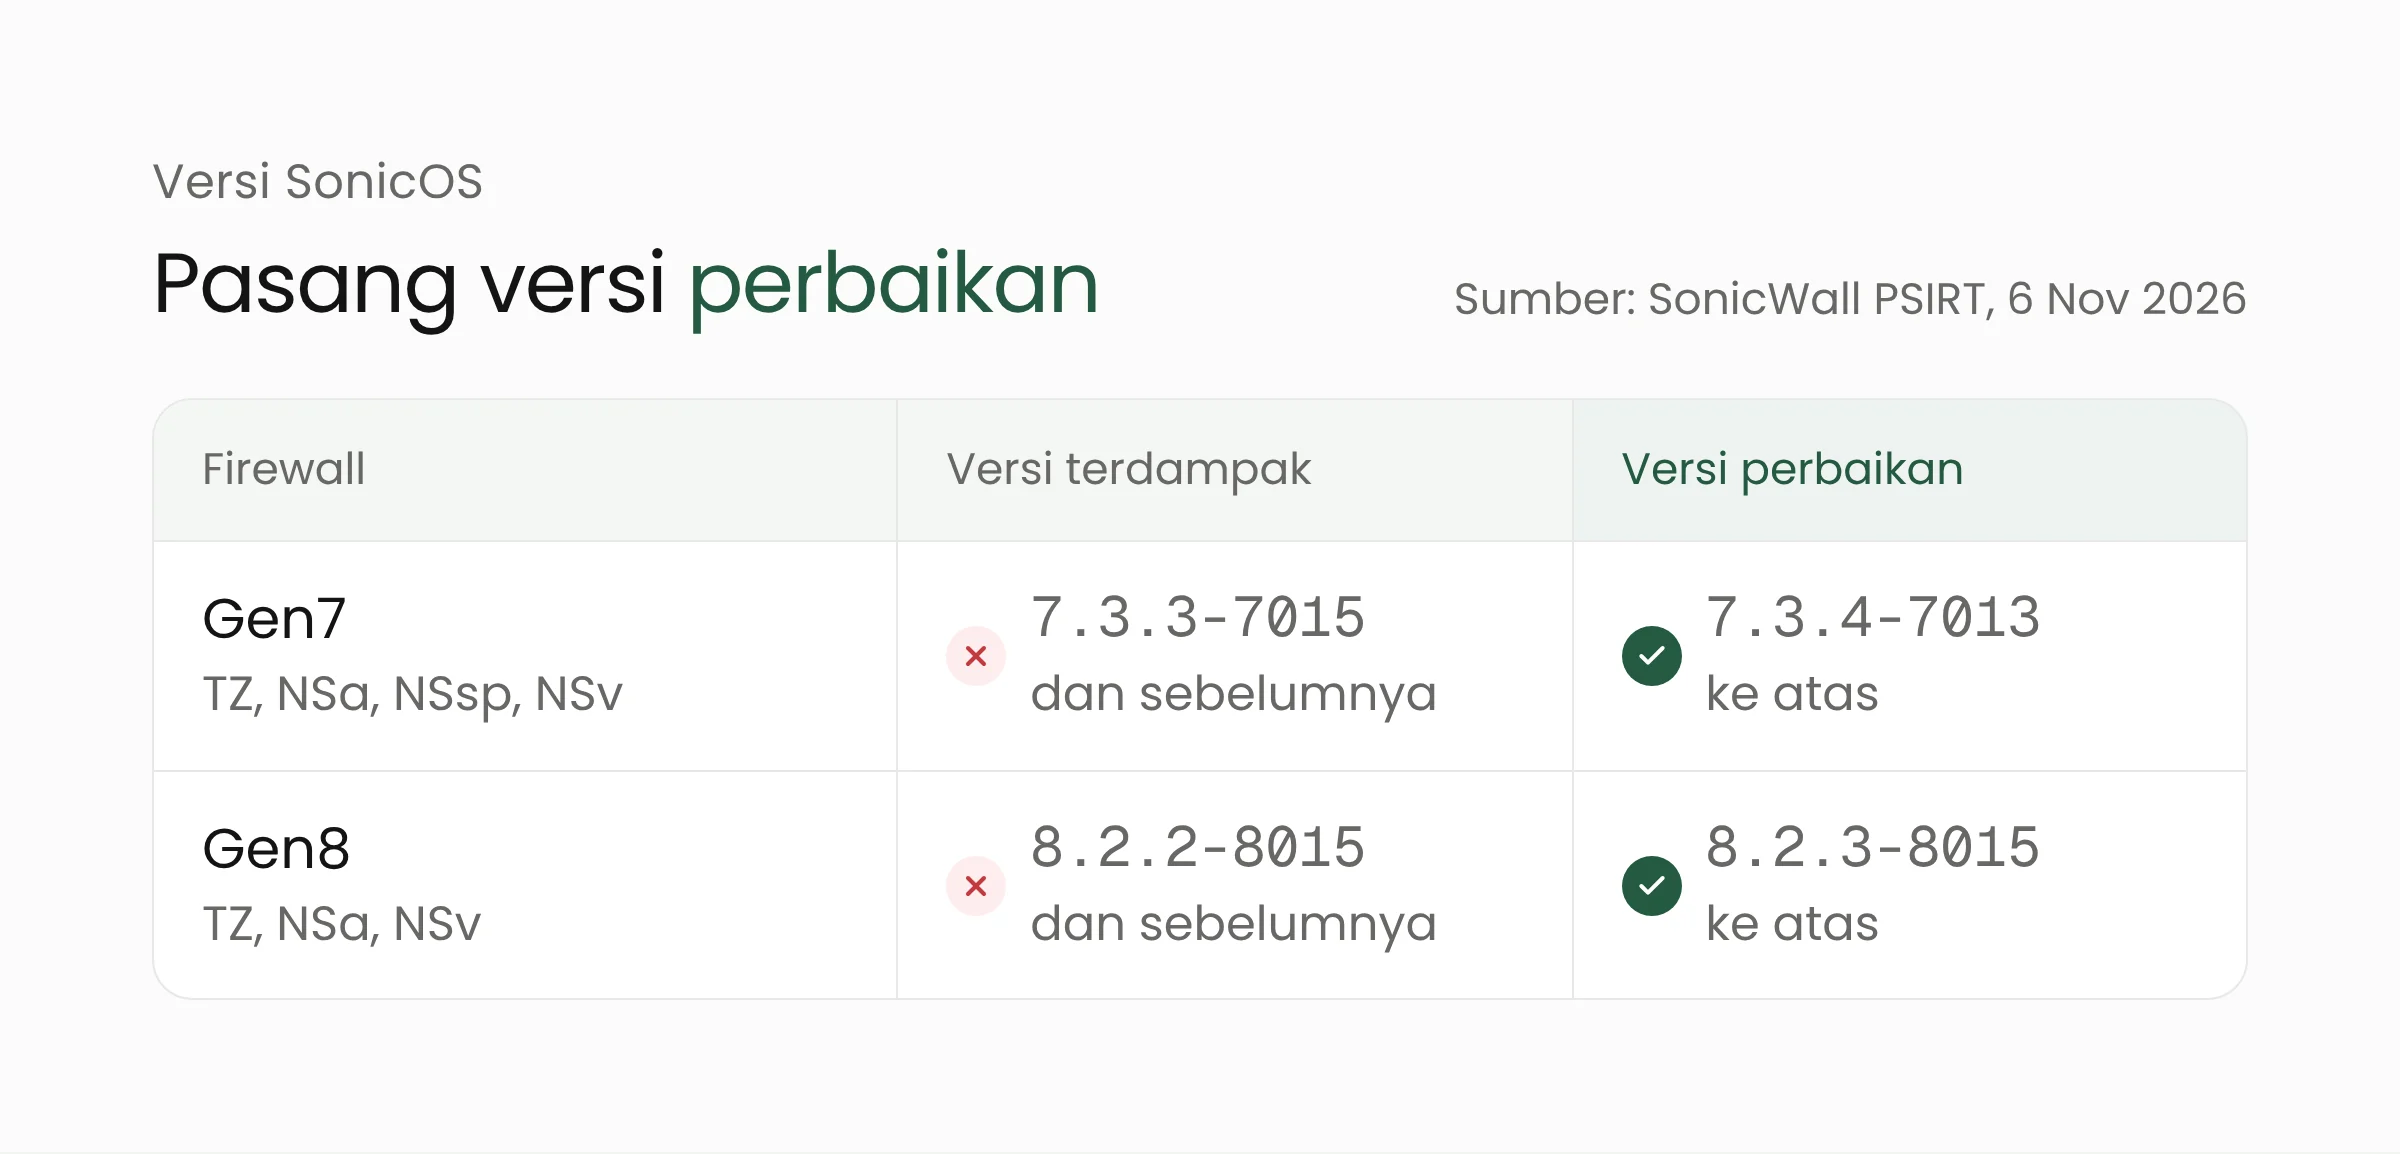
Versi yang terdampak adalah SonicOS 7.3.3-7015 dan versi sebelumnya untuk Gen7, serta 8.2.2-8015 dan versi sebelumnya untuk Gen8. Perbaikannya ada di SonicOS 7.3.4-7013 ke atas untuk Gen7 dan 8.2.3-8015 ke atas untuk Gen8. SonicWall menyatakan tidak ada solusi sementara (workaround) untuk celah ini. Dalam advisorinya, perusahaan itu menulis, “Customers are strongly urged to upgrade to the latest release as soon as possible to mitigate the associated risks.”
Enam celah lain dalam advisori yang sama
Pembaruan ini juga menutup enam celah lain yang belum dinyatakan dieksploitasi. Dua di antaranya berada di antarmuka pengelolaan SonicOS dengan skor CVSS 8,8, yaitu CVE-2026-107155 (kebijakan lintas domain yang terlalu longgar) dan CVE-2026-107154 (validasi sesi). Menurut SonicWall, dalam kondisi tertentu keduanya dapat membuat penyerang tanpa akun melakukan operasi yang tidak sah.
Tiga celah lain berupa buffer overflow sebelum autentikasi yang dapat menghentikan layanan: CVE-2026-82308 di SSL-VPN (CVSS 7,5) serta CVE-2026-77708 dan CVE-2026-77709 di klien autentikasi TACACS+ (masing-masing 5,9). Celah terakhir, CVE-2026-19703 (CVSS 5,2), berupa hash kata sandi yang lemah pada firewall virtual dan hanya dapat dimanfaatkan oleh pihak yang sudah memiliki akses lokal bertingkat tinggi.
Apa artinya bagi pengelola VPN kantor?
SSL-VPN harus dapat dijangkau dari internet agar karyawan dapat bekerja dari luar kantor, sehingga pintu ini selalu terlihat oleh penyerang. Di rumah sakit, misalnya, VPN dapat menjadi jalur dokter jaga, staf TI, atau vendor aplikasi untuk menjangkau sistem informasi rumah sakit dari luar gedung. Bila MFA di jalur itu dapat dilewati, satu kata sandi yang bocor sudah cukup untuk membuka akses ke data yang sensitif. Pembahasan tentang perlindungan sistem layanan kesehatan dapat dibaca di halaman solusi kesehatan digital kami.
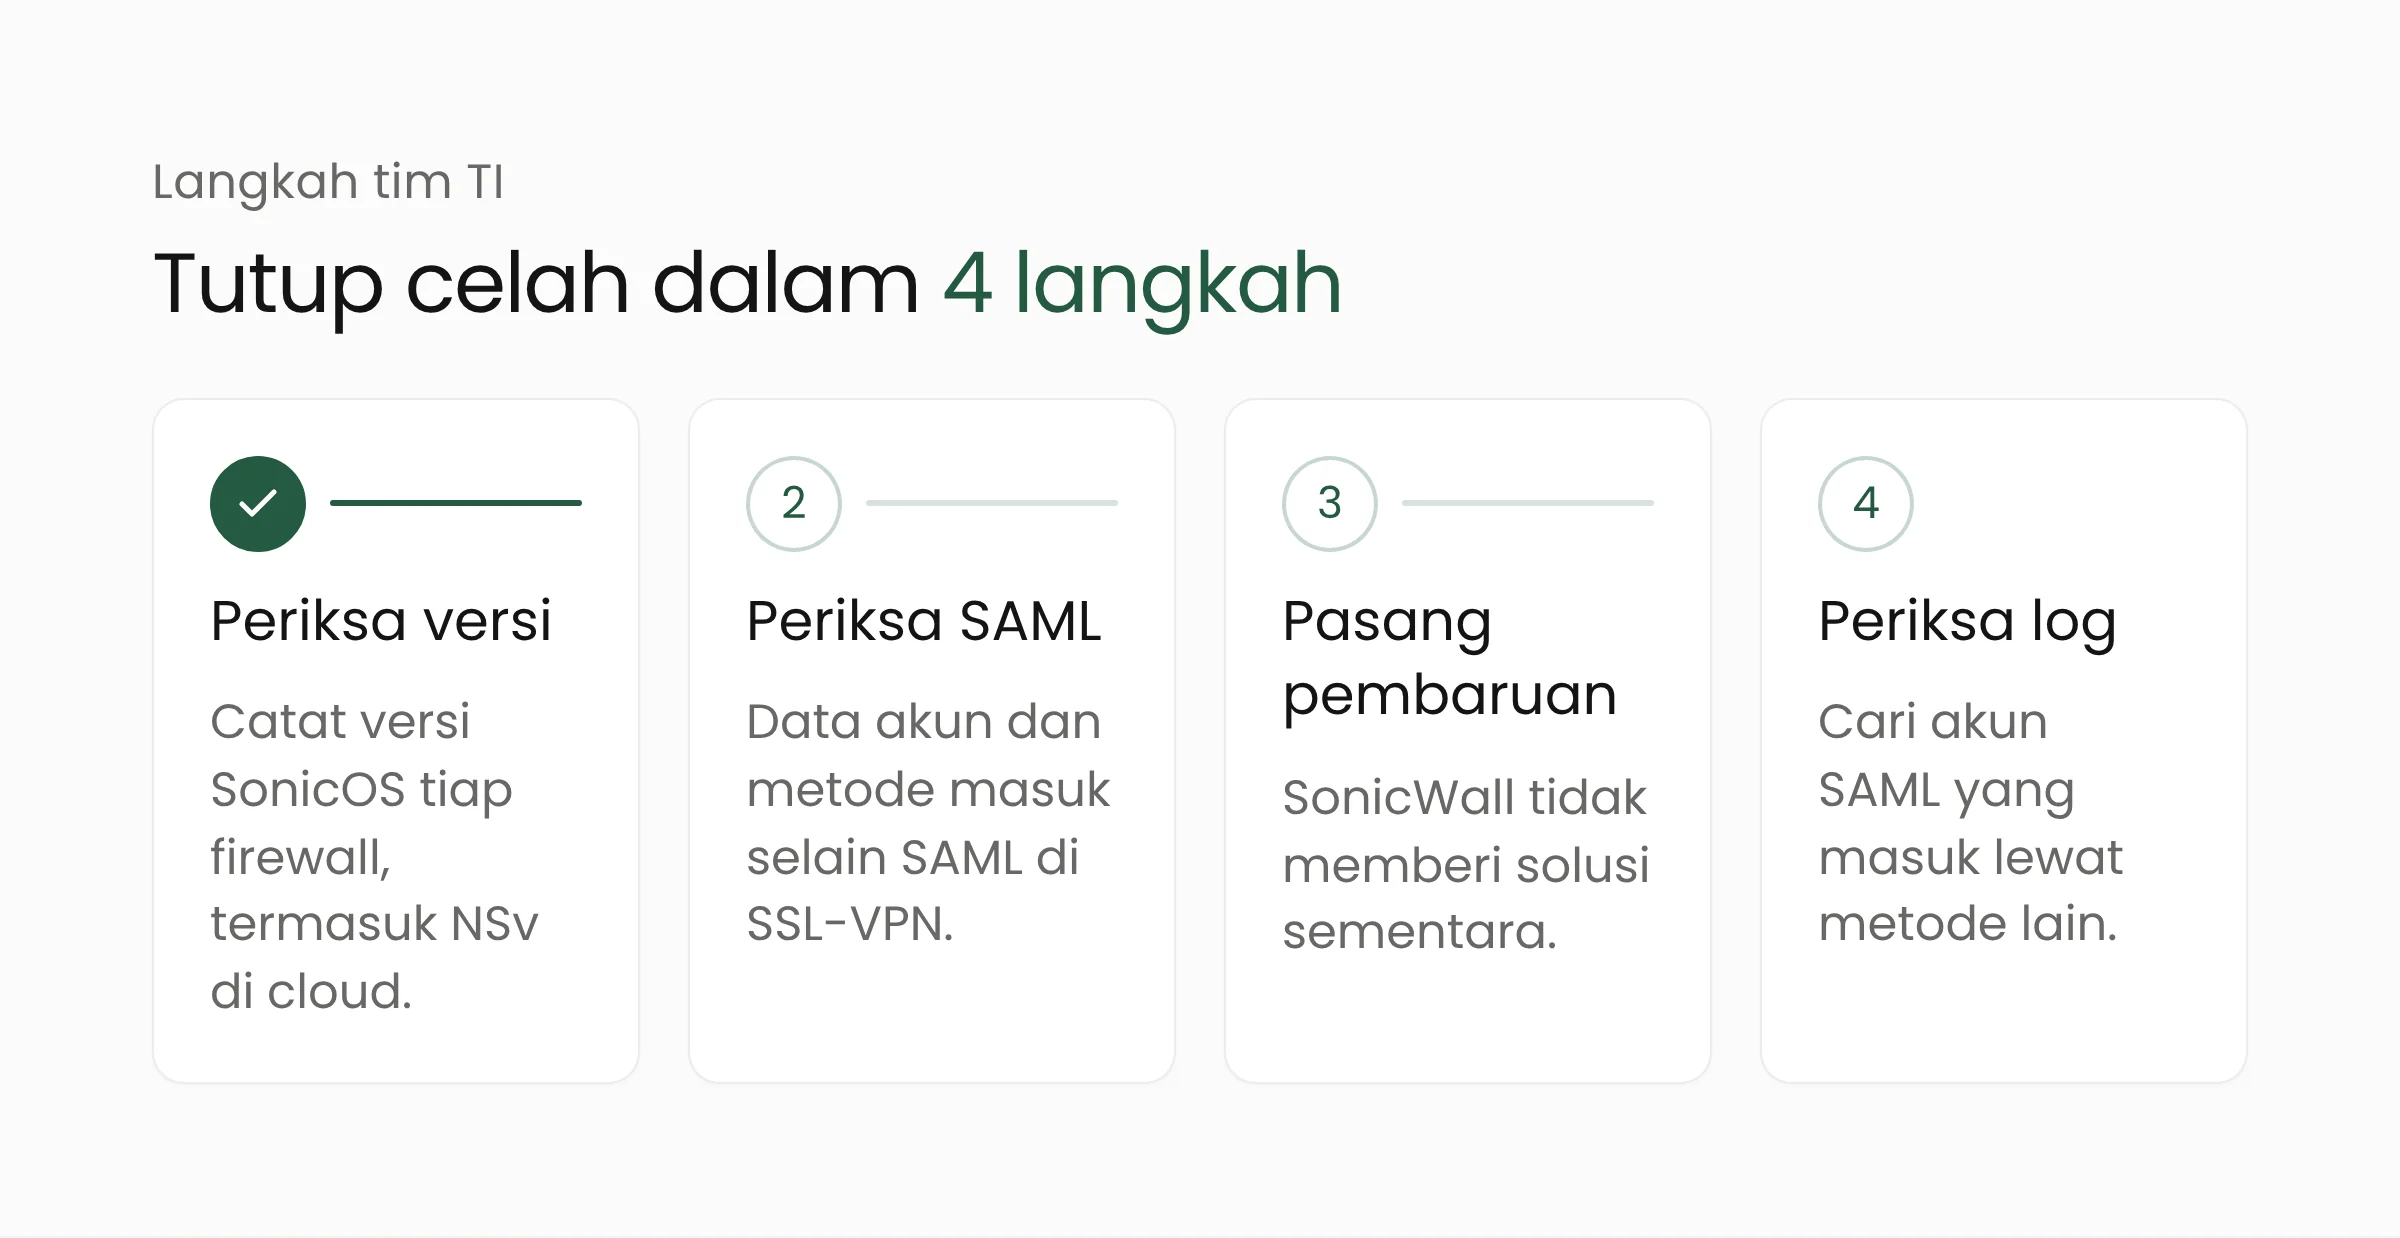
Periksa versi SonicOS dan setelan SAML
Catat semua firewall SonicWall yang dikelola, termasuk firewall virtual di cloud dan perangkat di kantor cabang, beserta versi SonicOS-nya. Lalu periksa apakah SSL-VPN memakai SAML untuk proses masuk. Ostorlab menyarankan untuk mendata semua akun dan metode autentikasi yang diterima SSL-VPN, karena setiap metode selain SAML adalah jalur yang dapat disalahgunakan.
Pasang versi perbaikan secepatnya
Karena tidak ada solusi sementara dari SonicWall, pembaruan ke SonicOS 7.3.4-7013 atau 8.2.3-8015 adalah satu-satunya perbaikan resmi. Ostorlab menyarankan menyimpan cadangan konfigurasi dan mencatat versi lama sebelum memperbarui. Untuk firewall virtual, pastikan image yang berjalan sudah versi baru, karena memulihkan image lama dengan konfigurasi baru akan membuka celah ini kembali.
Kurangi jalur masuk selain SAML sambil menunggu jadwal
Bila pembaruan belum dapat dipasang hari ini, Ostorlab menyarankan menonaktifkan atau menghapus akun SSL-VPN yang tidak memakai SAML, dengan tetap menyisakan jalur administrasi yang tidak bergantung pada SSL-VPN. Membatasi akses SSL-VPN hanya dari alamat IP tepercaya juga mengurangi paparan, meski tidak menutup celahnya.
Periksa log masuk VPN
Cari proses masuk yang berhasil oleh akun yang seharusnya hanya memakai SAML tetapi tercatat memakai metode lain. Bandingkan alamat asal dan jam masuk dengan pola biasa akun tersebut, lalu periksa akses ke server internal yang tidak lazim. Ostorlab menyarankan agar proses masuk yang meragukan diperlakukan sebagai kemungkinan pembobolan, dengan mengganti kata sandi akun itu dan meninjau sistem yang dapat dijangkaunya.
Kasus ini mirip dengan celah Cisco ASA dan FTD yang dieksploitasi awal November: perangkat VPN yang menghadap internet menjadi sasaran pertama. Tim yang ingin memetakan semua pintu akses jarak jauhnya dapat memulai dengan daftar perangkat, versi, dan metode autentikasi yang aktif di masing-masing perangkat.
Pertanyaan yang sering muncul
Apakah penyerang dapat masuk tanpa kata sandi?
Tidak. Menurut advisori SonicWall, penyerang tetap membutuhkan kredensial sah untuk metode autentikasi lain. Celah ini membuat pemeriksaan SAML dan MFA terlewati, sehingga kata sandi yang bocor atau dipakai ulang menjadi cukup untuk membuka VPN.
Apakah firewall SonicWall tanpa SAML aman dari celah ini?
Untuk CVE-2026-19868, ya. SonicWall menyebut celah ini hanya berdampak bila SAML aktif untuk proses masuk SSL-VPN. Namun advisori yang sama memuat dua celah antarmuka pengelolaan berskor 8,8 dan beberapa celah lain, sehingga pembaruan tetap perlu dipasang.
Apakah perangkat SonicWall SMA ikut terdampak?
Advisori SNWLID-2026-0014 hanya mencantumkan firewall SonicOS Gen7 dan Gen8. Perangkat akses jarak jauh seri SMA memiliki advisori tersendiri, termasuk CVE-2026-102255 yang menurut BleepingComputer sudah menjadi sasaran percobaan eksploitasi pada Oktober.
Penutup
CVE-2026-19868 menunjukkan bahwa MFA hanya sekuat jalur masuk yang paling lemah. Memasang SonicOS versi perbaikan, mengurangi metode autentikasi yang tidak diperlukan, dan memeriksa log VPN sudah menutup sebagian besar risikonya. Bila organisasi Anda membutuhkan bantuan memetakan perangkat akses jarak jauh dan menyusun prosedur pembaruan, tim layanan keamanan siber Merakit siap membantu.
Sumber
- SonicWall PSIRT, SNWLID-2026-0014: SonicWall SonicOS Affected by Multiple Vulnerabilities (6 November 2026)
- CISA, CISA Adds One Known Exploited Vulnerability to Catalog (6 November 2026)
- BleepingComputer, SonicWall warns of new SSL-VPN MFA bypass flaw exploited in attacks (6 November 2026)
- SecurityWeek, SonicWall Patches Exploited SonicOS Vulnerability That Weakens VPN Logins (7 November 2026)
- Security Affairs, U.S. CISA adds SonicWall SonicOS SSLVPN flaw to its Known Exploited Vulnerabilities catalog (7 November 2026)
- Ostorlab, SonicWall SSLVPN SAML Bypass, Exploited in the Wild (CVE-2026-19868) (7 November 2026)