Blog Keamanan Siber
Celah Fragnesia Dieksploitasi: Periksa Kernel Linux Anda
Daftar isi· 7 bagian
Celah kernel Linux bernama Fragnesia (CVE-2026-46300) kini dipakai dalam serangan nyata. Badan keamanan siber Amerika Serikat, CISA, memasukkannya ke katalog celah yang sudah dieksploitasi pada 28 Oktober 2026. Penyerang merangkainya dengan celah PHP2Shell untuk naik dari akses terbatas menjadi root di server web.
Celah lama yang kini dipakai penyerang
Fragnesia sebenarnya bukan temuan baru. Peneliti William Bowling dari V12 Security mengungkapnya pada 13 Mei 2026, lengkap dengan kode pembuktian (proof of concept) dan tambalan kernel, menurut ringkasan Tenable. Distribusi besar seperti Ubuntu, Debian, dan AlmaLinux merilis kernel perbaikan dalam beberapa hari hingga pekan berikutnya.
Saat itu belum ada laporan eksploitasi di lapangan. Status itu berubah pada akhir Oktober. Dalam katalog Known Exploited Vulnerabilities (KEV), CISA menulis bahwa Fragnesia dapat dirangkai dengan CVE-2026-109618 dan CVE-2026-109619 untuk menanam webshell PHP dan menjalankan perintah sebagai root. Instansi federal AS diberi tenggat hingga 31 Oktober 2026 untuk menerapkan perbaikan.
Ubuntu memberi celah ini skor CVSS 7,8 dengan tingkat “High”. Angkanya lebih rendah daripada celah kritis yang dapat diserang dari internet, karena Fragnesia membutuhkan akses lokal ke server terlebih dahulu. Dalam serangan berantai, syarat itu dipenuhi oleh celah lain.
Cara kerja Fragnesia
Fragnesia berada di subsistem XFRM ESP-in-TCP, bagian kernel yang menangani lalu lintas IPsec yang dibungkus TCP. Saat kernel menggabungkan potongan data jaringan, fungsi skb_try_coalesce() lupa membawa penanda bahwa potongan itu dipakai bersama. Akibatnya, proses dekripsi ESP dapat menulis langsung ke data yang sebenarnya berasal dari page cache, yaitu salinan berkas di memori.
Dengan cara ini, pengguna biasa dapat mengubah isi berkas yang seharusnya hanya bisa dibaca, misalnya program sistem seperti /usr/bin/su. Tenable mencatat bahwa berkas di disk tidak berubah; yang diubah hanya salinannya di memori, dan kondisi normal kembali setelah server dimulai ulang atau cache dibersihkan. Namun, selama salinan itu aktif, penyerang sudah dapat memperoleh hak root.
Ubuntu menambahkan bahwa celah ini mungkin dipakai untuk keluar dari kontainer. Hal ini penting bagi tim yang menjalankan banyak aplikasi di satu mesin, karena semua kontainer memakai kernel yang sama dengan host. Memperbarui image kontainer tidak menutup celah ini; yang harus diperbarui adalah kernel host.
Fragnesia juga sering disebut bersama Dirty Frag, celah serupa yang diumumkan pada 7 Mei 2026. Tenable menegaskan bahwa tambalan kernel untuk Dirty Frag tidak memperbaiki Fragnesia. Server yang hanya menerima tambalan Dirty Frag tetap perlu kernel yang lebih baru.
Rangkaian serangan PHP2Shell dan Fragnesia
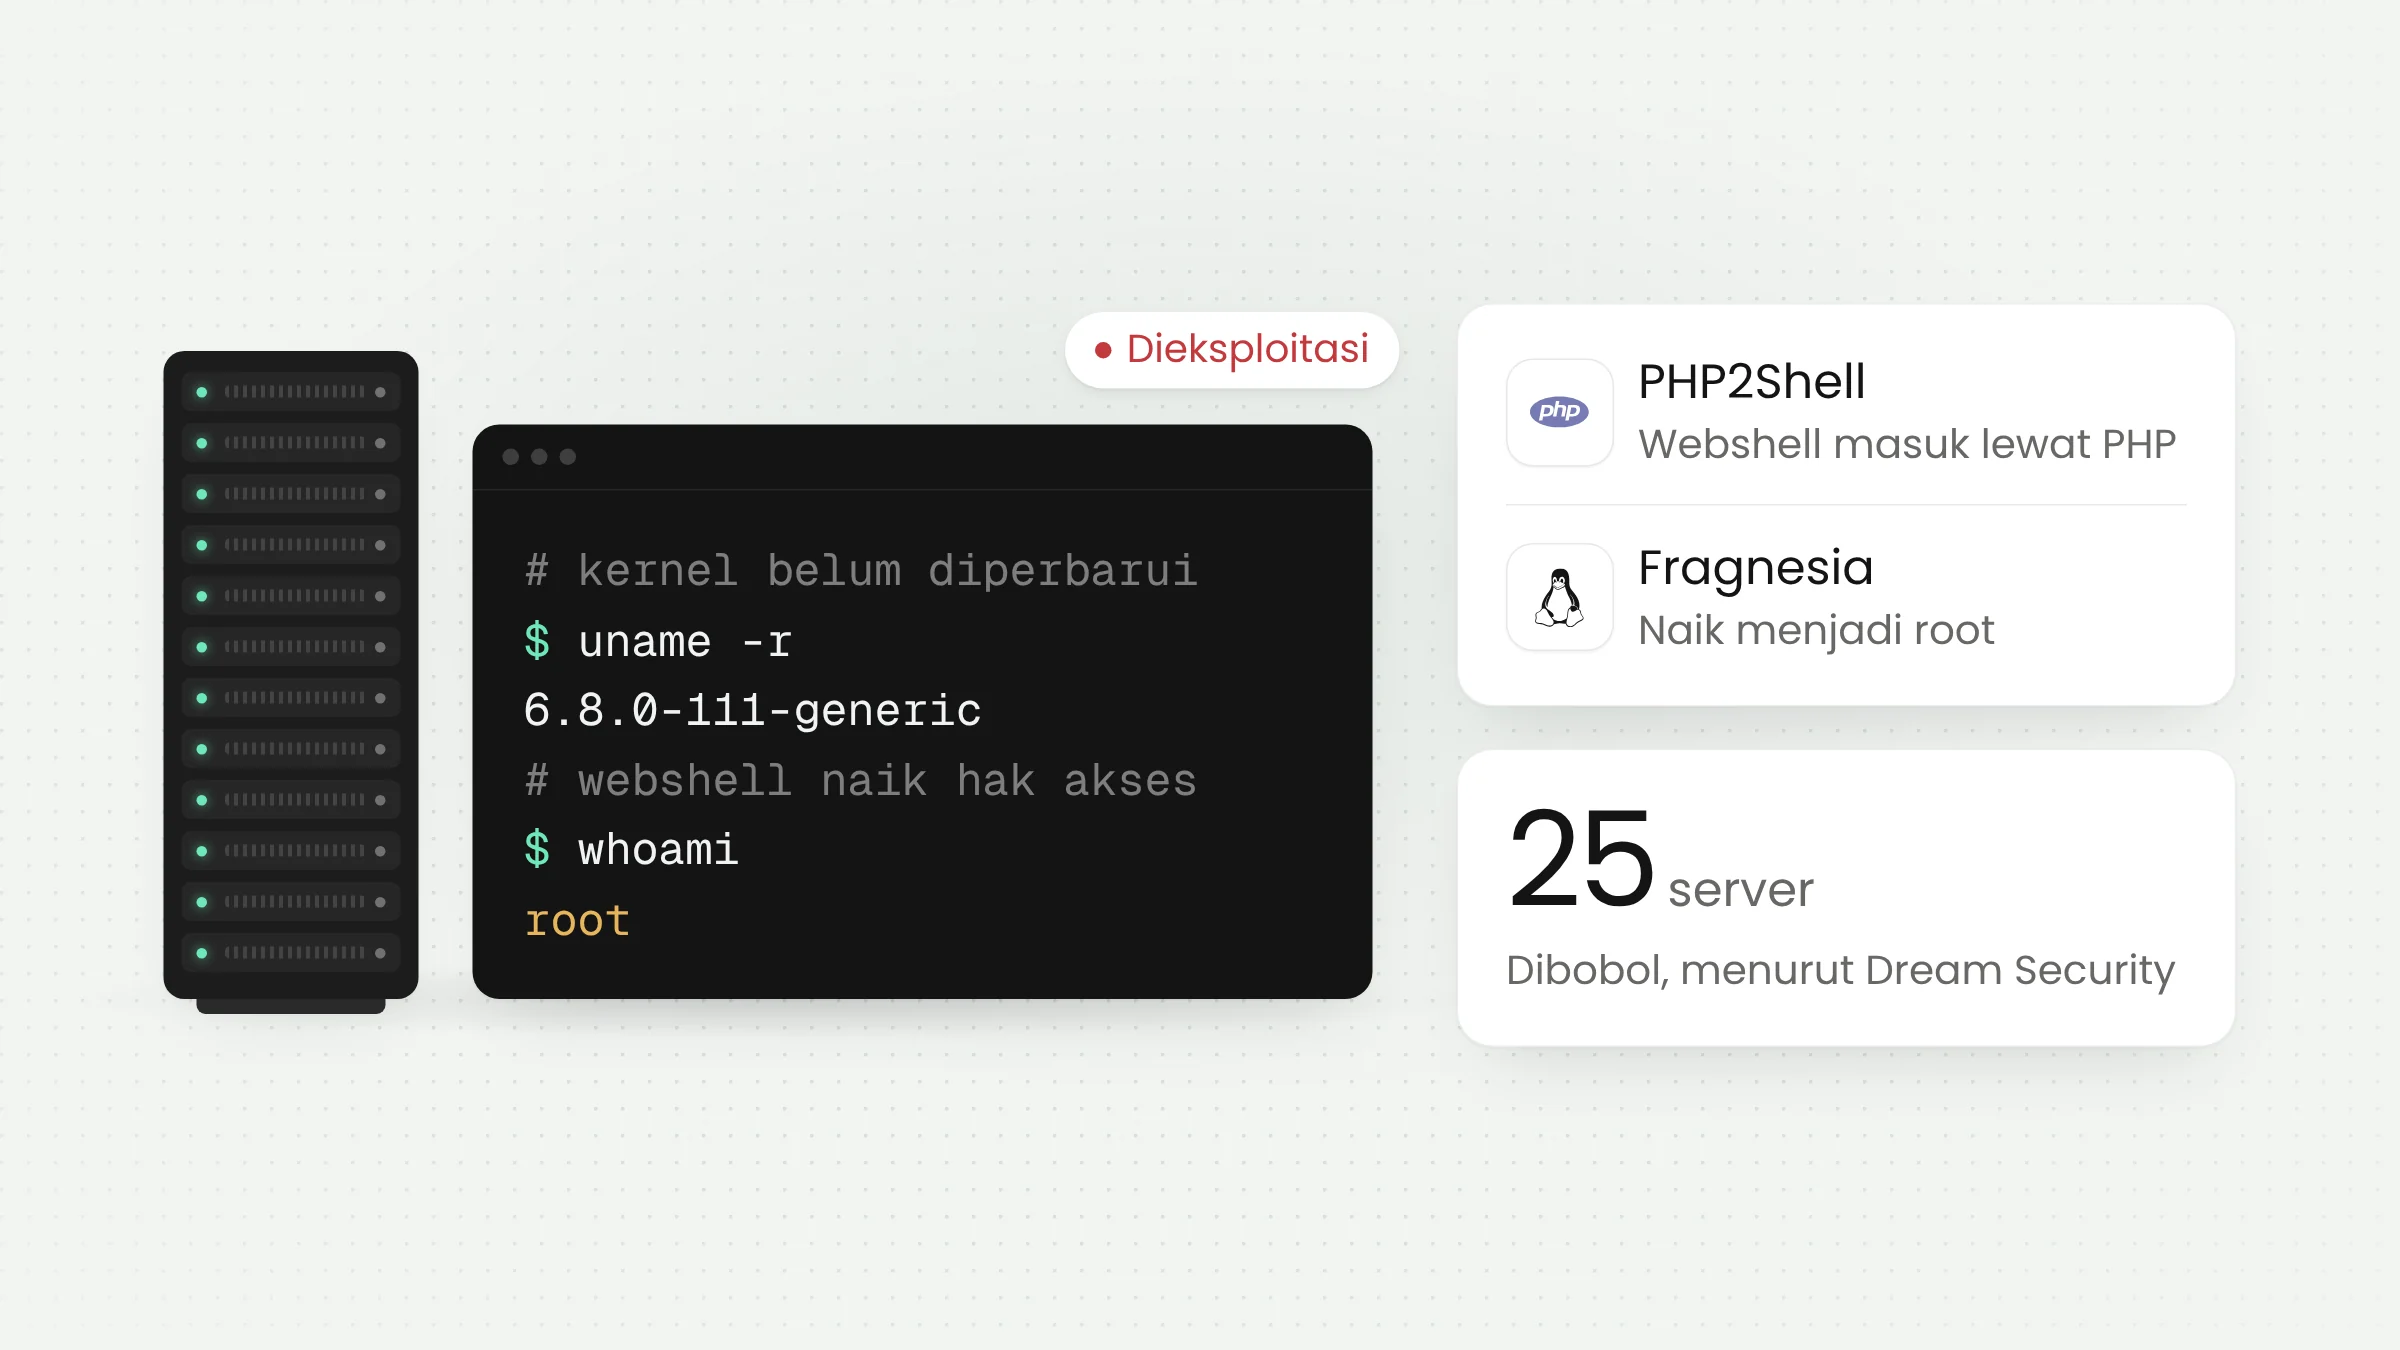
PHP2Shell adalah sebutan untuk dua celah kritis PHP yang ditambal pada 21 Oktober 2026 dan sudah kami bahas dalam artikel PHP2Shell dan versi PHP yang aman. Celah itu memberi penyerang kemampuan menjalankan kode dari jarak jauh tanpa akun, tetapi biasanya hanya dengan hak pengguna server web, misalnya www-data.
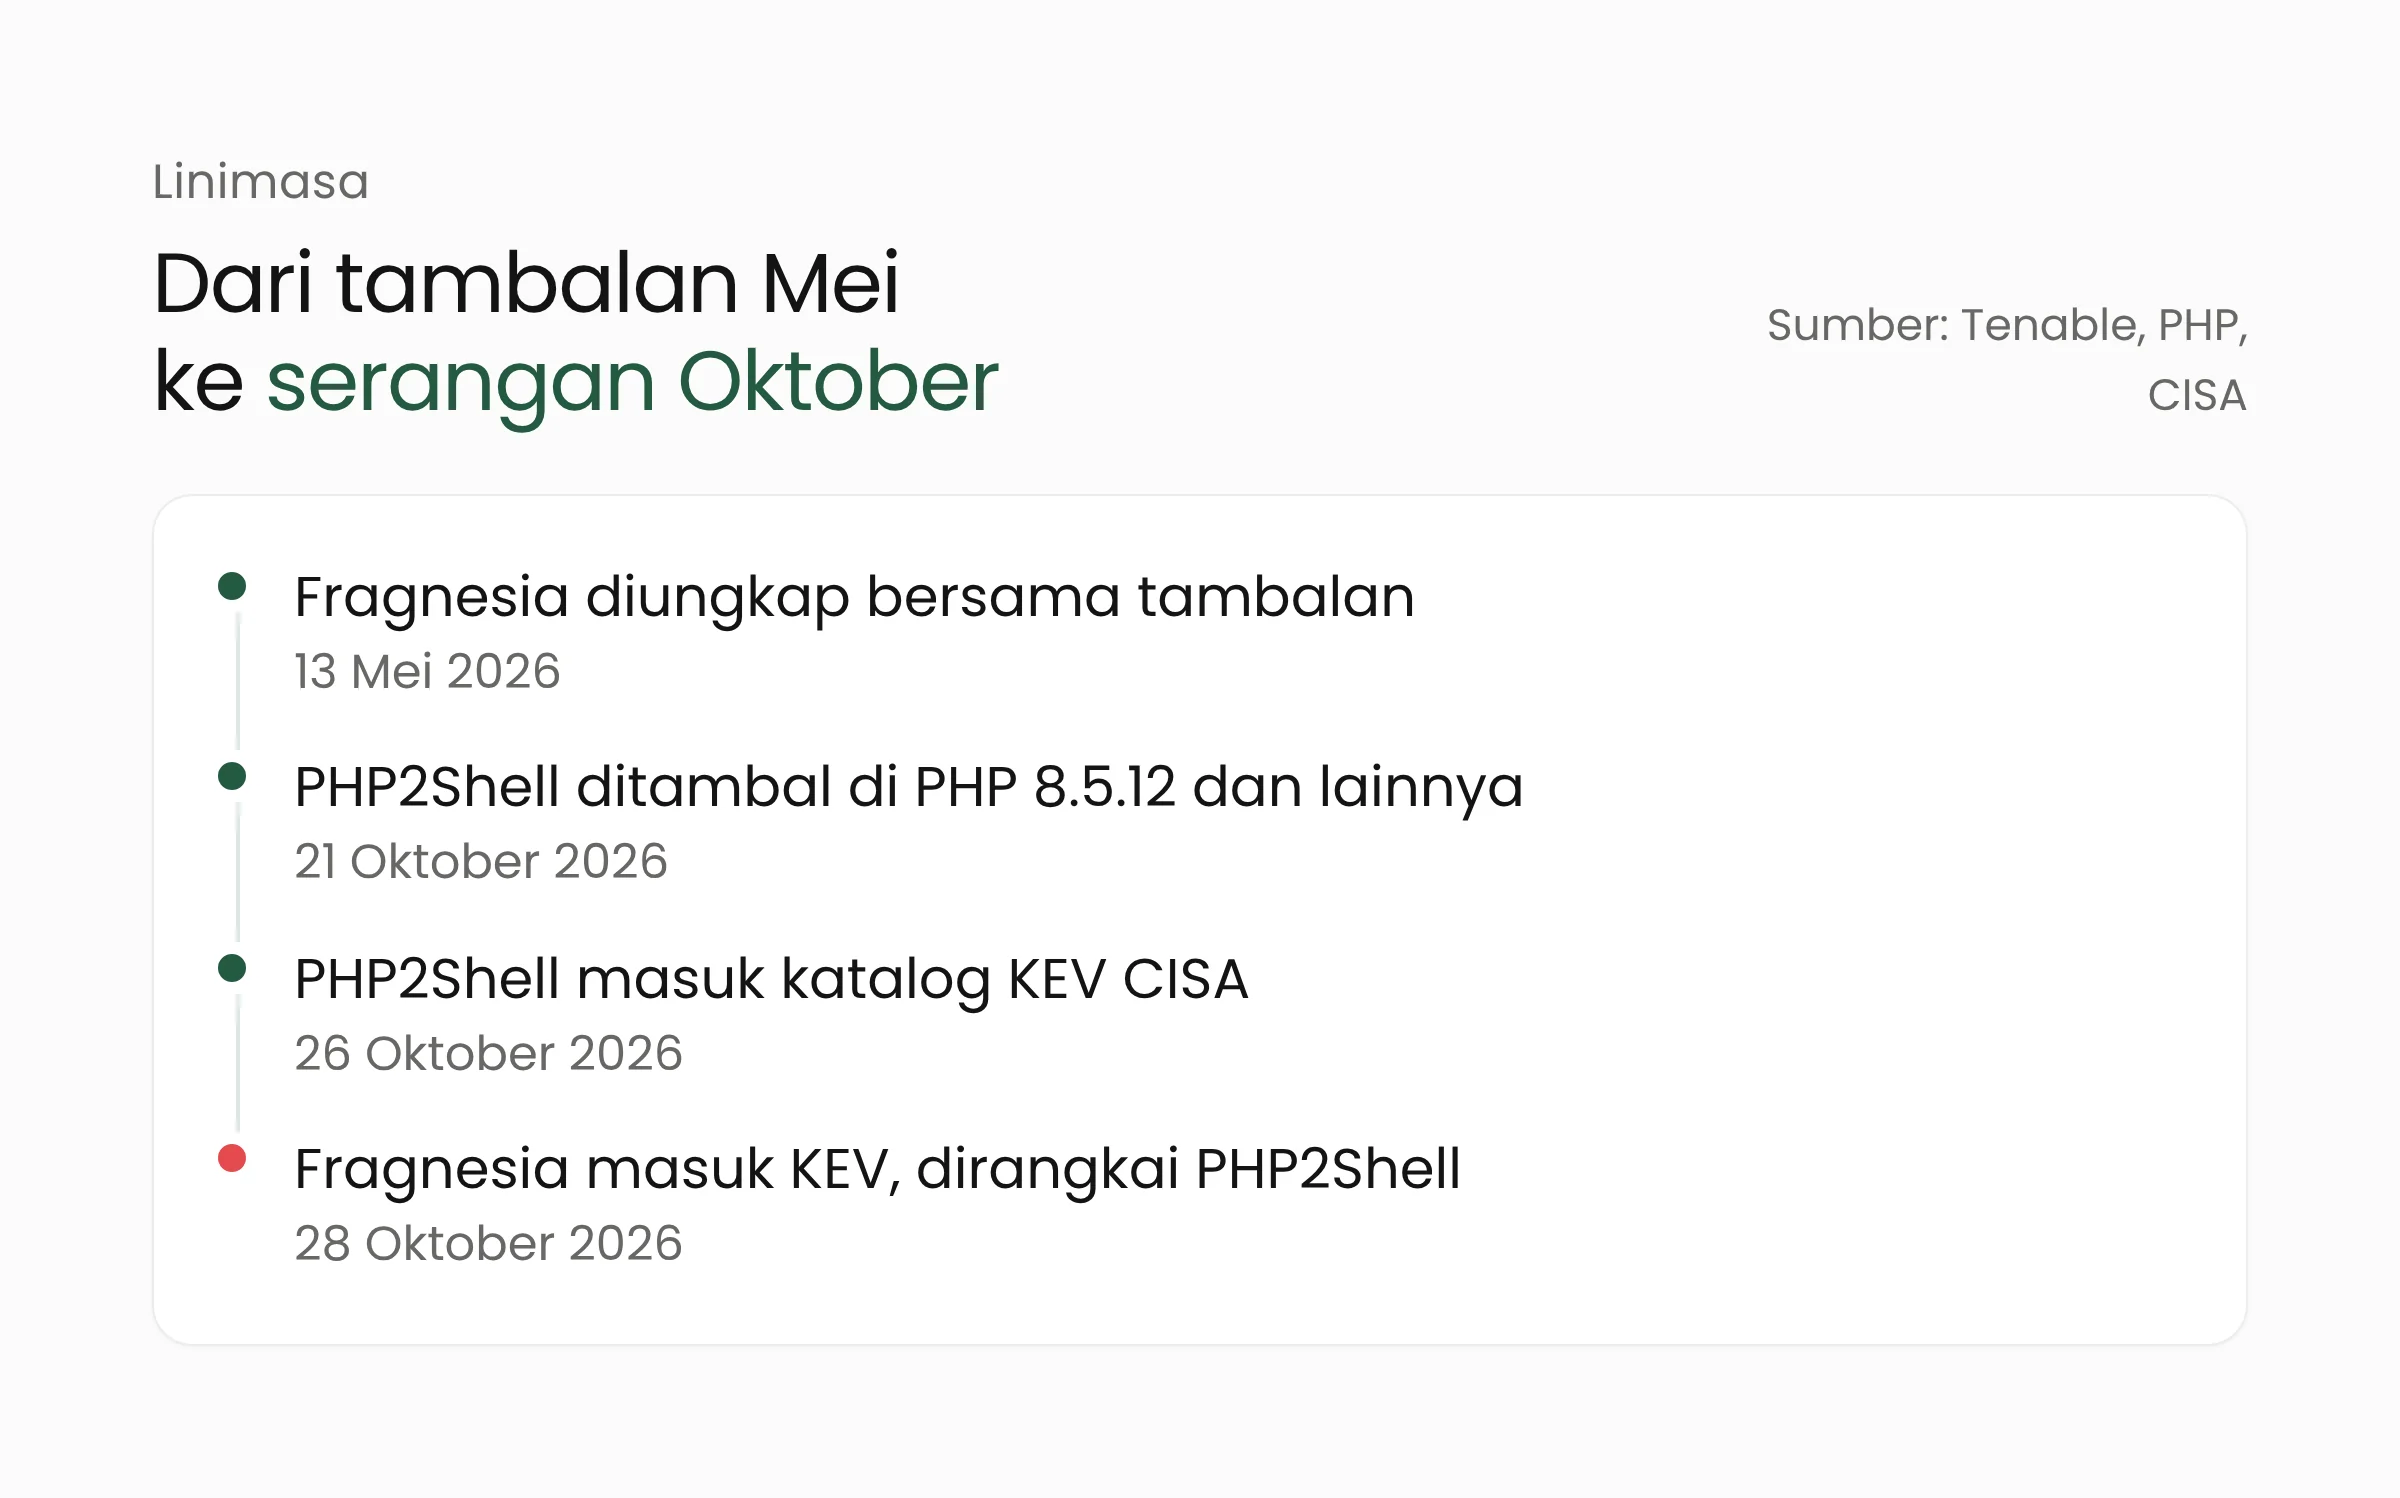
Fragnesia mengisi langkah berikutnya. Dari webshell dengan hak terbatas, penyerang memakai celah kernel untuk naik menjadi root. Setelah itu mereka dapat membaca seluruh berkas, memasang pintu belakang, atau berpindah ke sistem lain di jaringan yang sama.
BleepingComputer melaporkan, berdasarkan temuan perusahaan keamanan Dream Security, bahwa rangkaian kedua celah ini dipakai untuk membobol 25 server. Menurut Unite.AI, jumlah itu terdiri atas 24 firewall perimeter dan satu server manajemen internal, termasuk sistem di lingkungan yang terafiliasi dengan pemerintah AS. Dream tidak menyebut merek dan versi perangkat yang terdampak, dan menyatakan sudah memberi tahu vendornya.
Laporan yang sama menyebut penyerang berhasil mengambil kredensial akun layanan LDAP dan memetakan direktori. Dream belum dapat memastikan apakah langkah lanjutan, seperti membuat akun pintu belakang, berhasil. CISA sendiri belum membagikan rincian serangan yang sedang berlangsung.
Versi kernel yang sudah aman
Perbaikan Fragnesia sudah tersedia sejak Mei 2026, jadi server yang rutin diperbarui kemungkinan besar sudah aman. Masalahnya ada pada server yang jarang dimulai ulang: kernel baru sudah terpasang, tetapi kernel lama masih berjalan. Berikut versi minimal menurut pelacak keamanan resmi masing-masing distribusi.
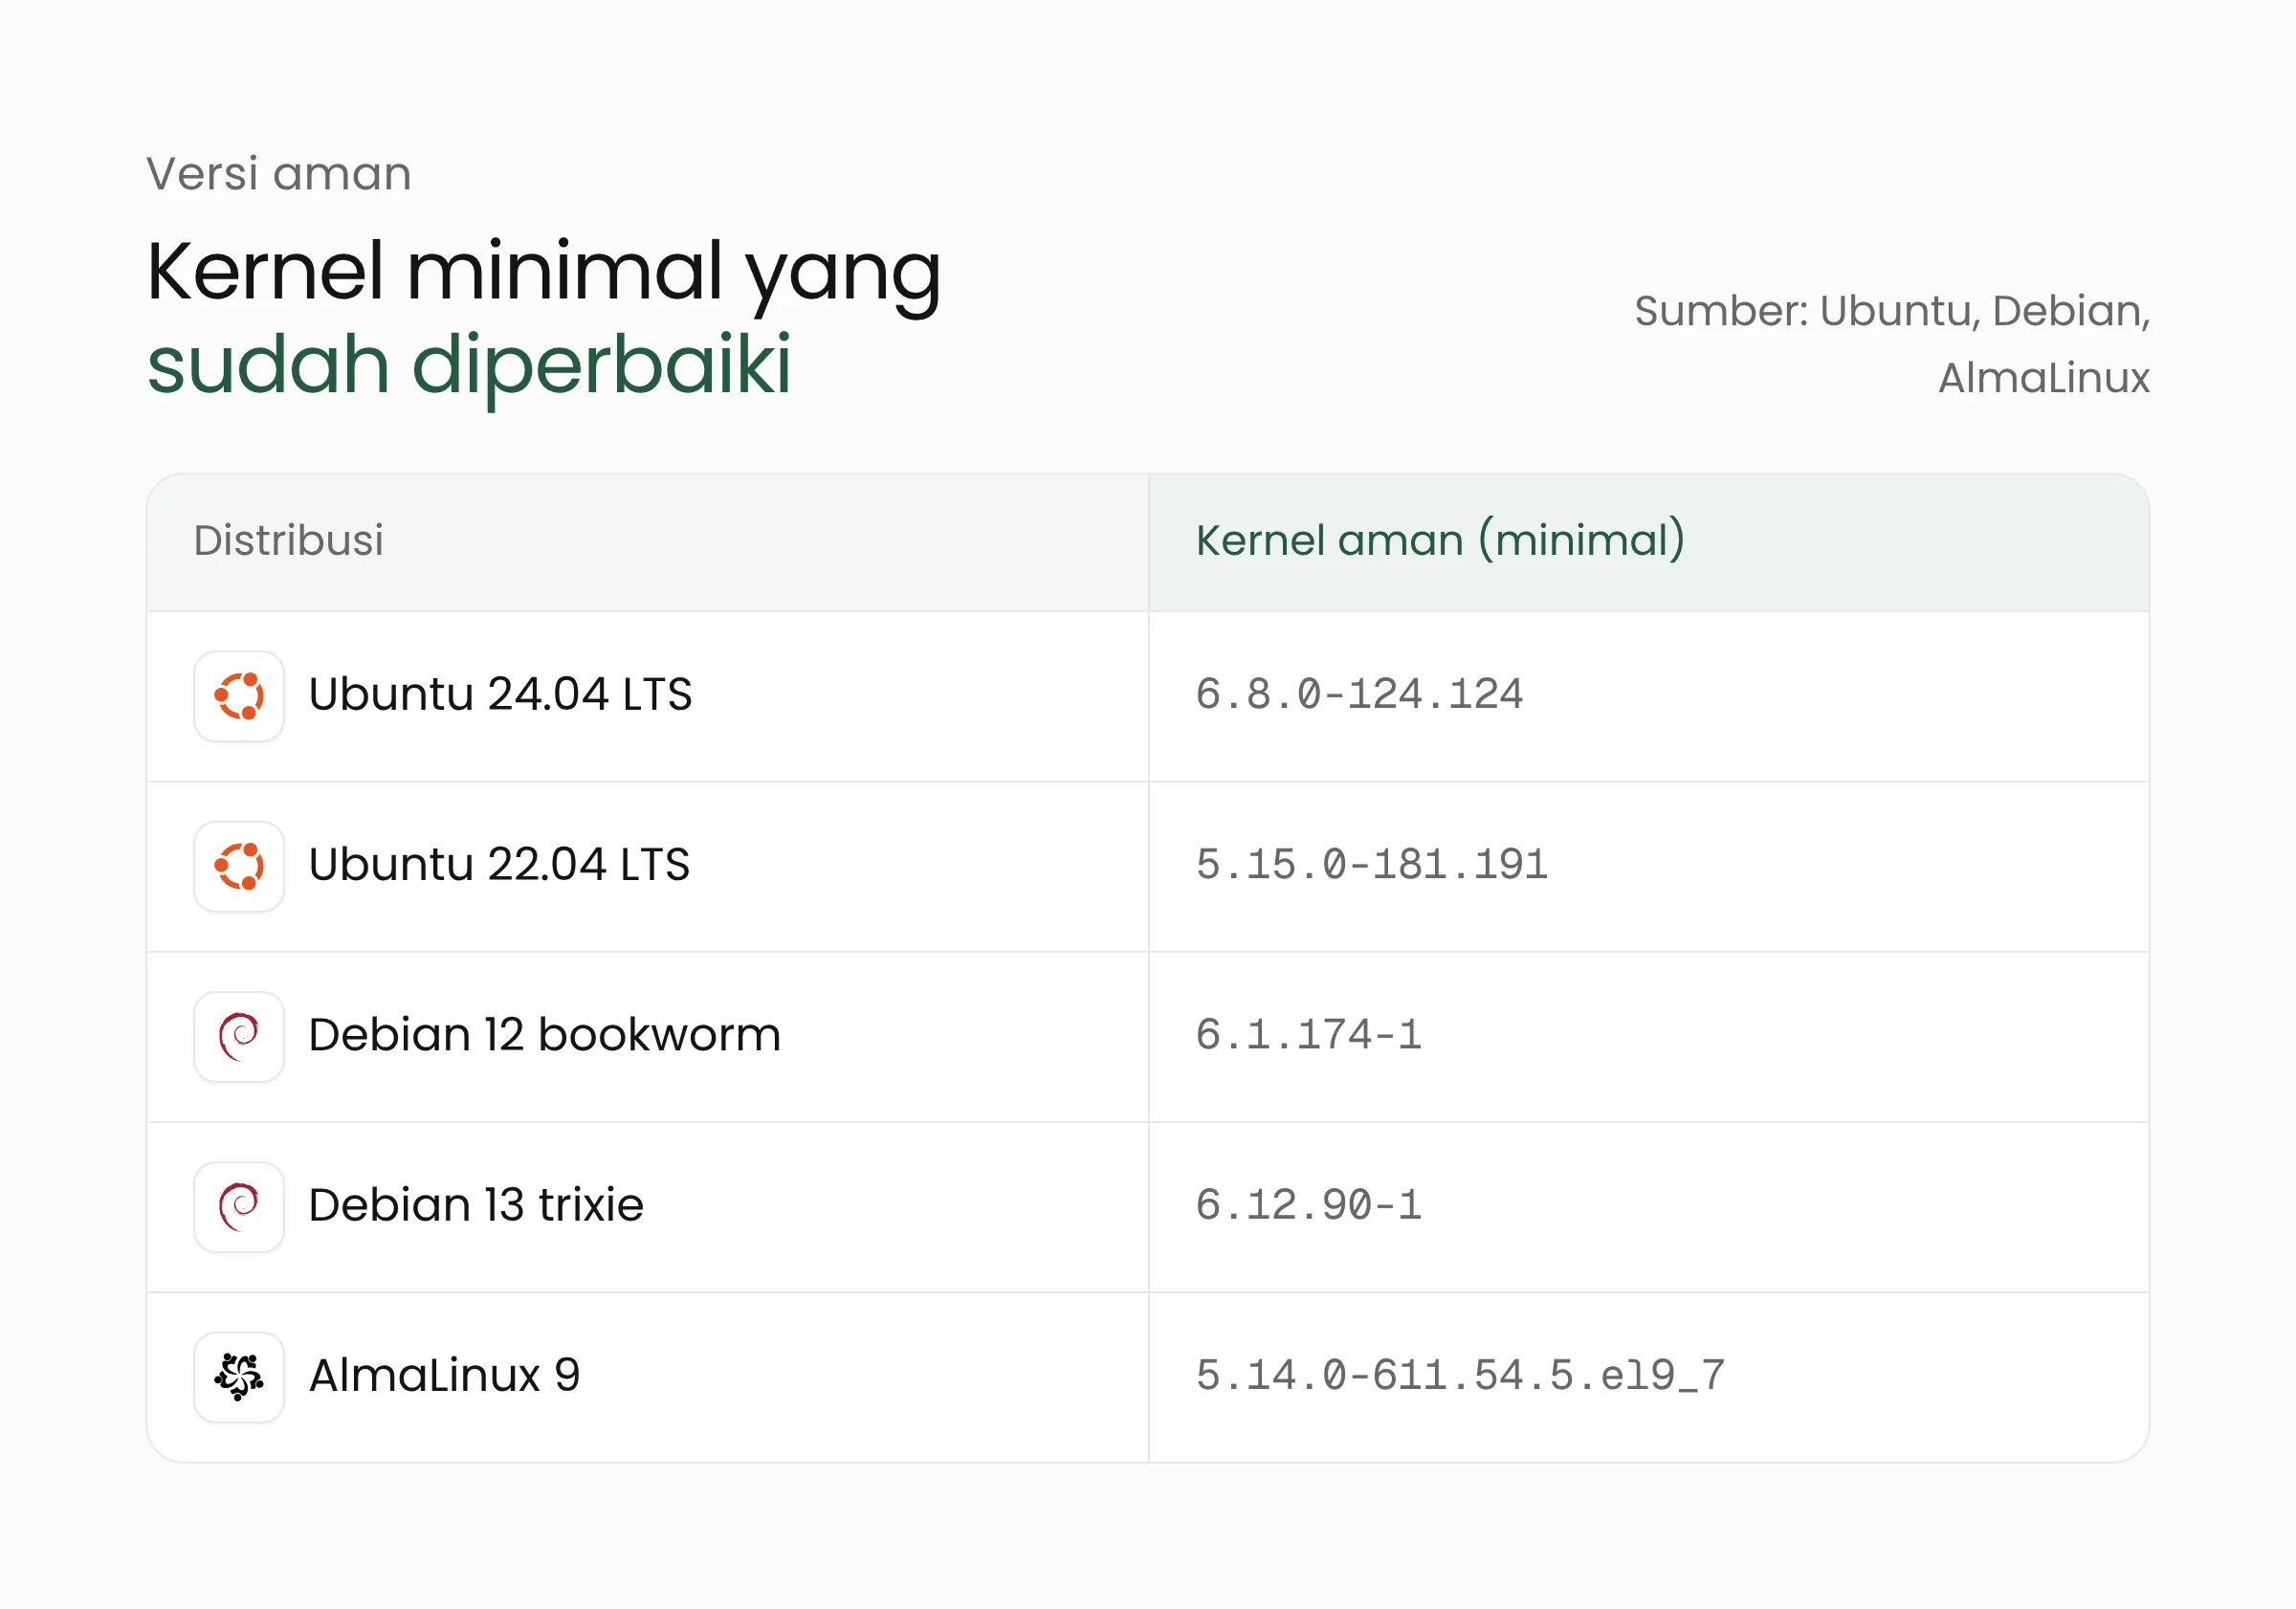
- Ubuntu (halaman CVE Ubuntu): 26.04 LTS diperbaiki di 7.0.0-22.22, 24.04 LTS di 6.8.0-124.124, dan 22.04 LTS di 5.15.0-181.191. Kernel standar Ubuntu 20.04 LTS dan yang lebih lama tidak terdampak.
- Debian (pelacak keamanan Debian): Debian 12 (bookworm) diperbaiki di 6.1.174-1 lewat DSA-6306-1, dan Debian 13 (trixie) di 6.12.90-1 lewat DSA-6295-1. Debian 11 (bullseye) mendapat perbaikan 5.10.257-1 lewat DLA-4606-1.
- AlmaLinux (pengumuman AlmaLinux): versi 8 membutuhkan kernel-4.18.0-553.124.3.el8_10, versi 9 kernel-5.14.0-611.54.5.el9_7, dan versi 10 kernel-6.12.0-124.56.3.el10_1 atau yang lebih baru.
Untuk distribusi lain, termasuk Red Hat Enterprise Linux dan turunannya, gunakan versi dari advisori resmi vendor masing-masing. Tenable mencatat Amazon Linux tidak terdampak karena tidak menyertakan modul espintcp.
Apa artinya bagi pengelola server dan penyedia hosting?
Di Indonesia, banyak situs sekolah, pemerintah daerah, dan UMKM berjalan di server Linux dengan PHP, baik di VPS sendiri maupun di hosting bersama. Pada hosting bersama, satu situs yang dibobol lewat PHP2Shell dapat menjadi pintu masuk ke root, lalu ke semua situs lain di server yang sama. Karena itu, kedua celah perlu ditangani bersamaan.
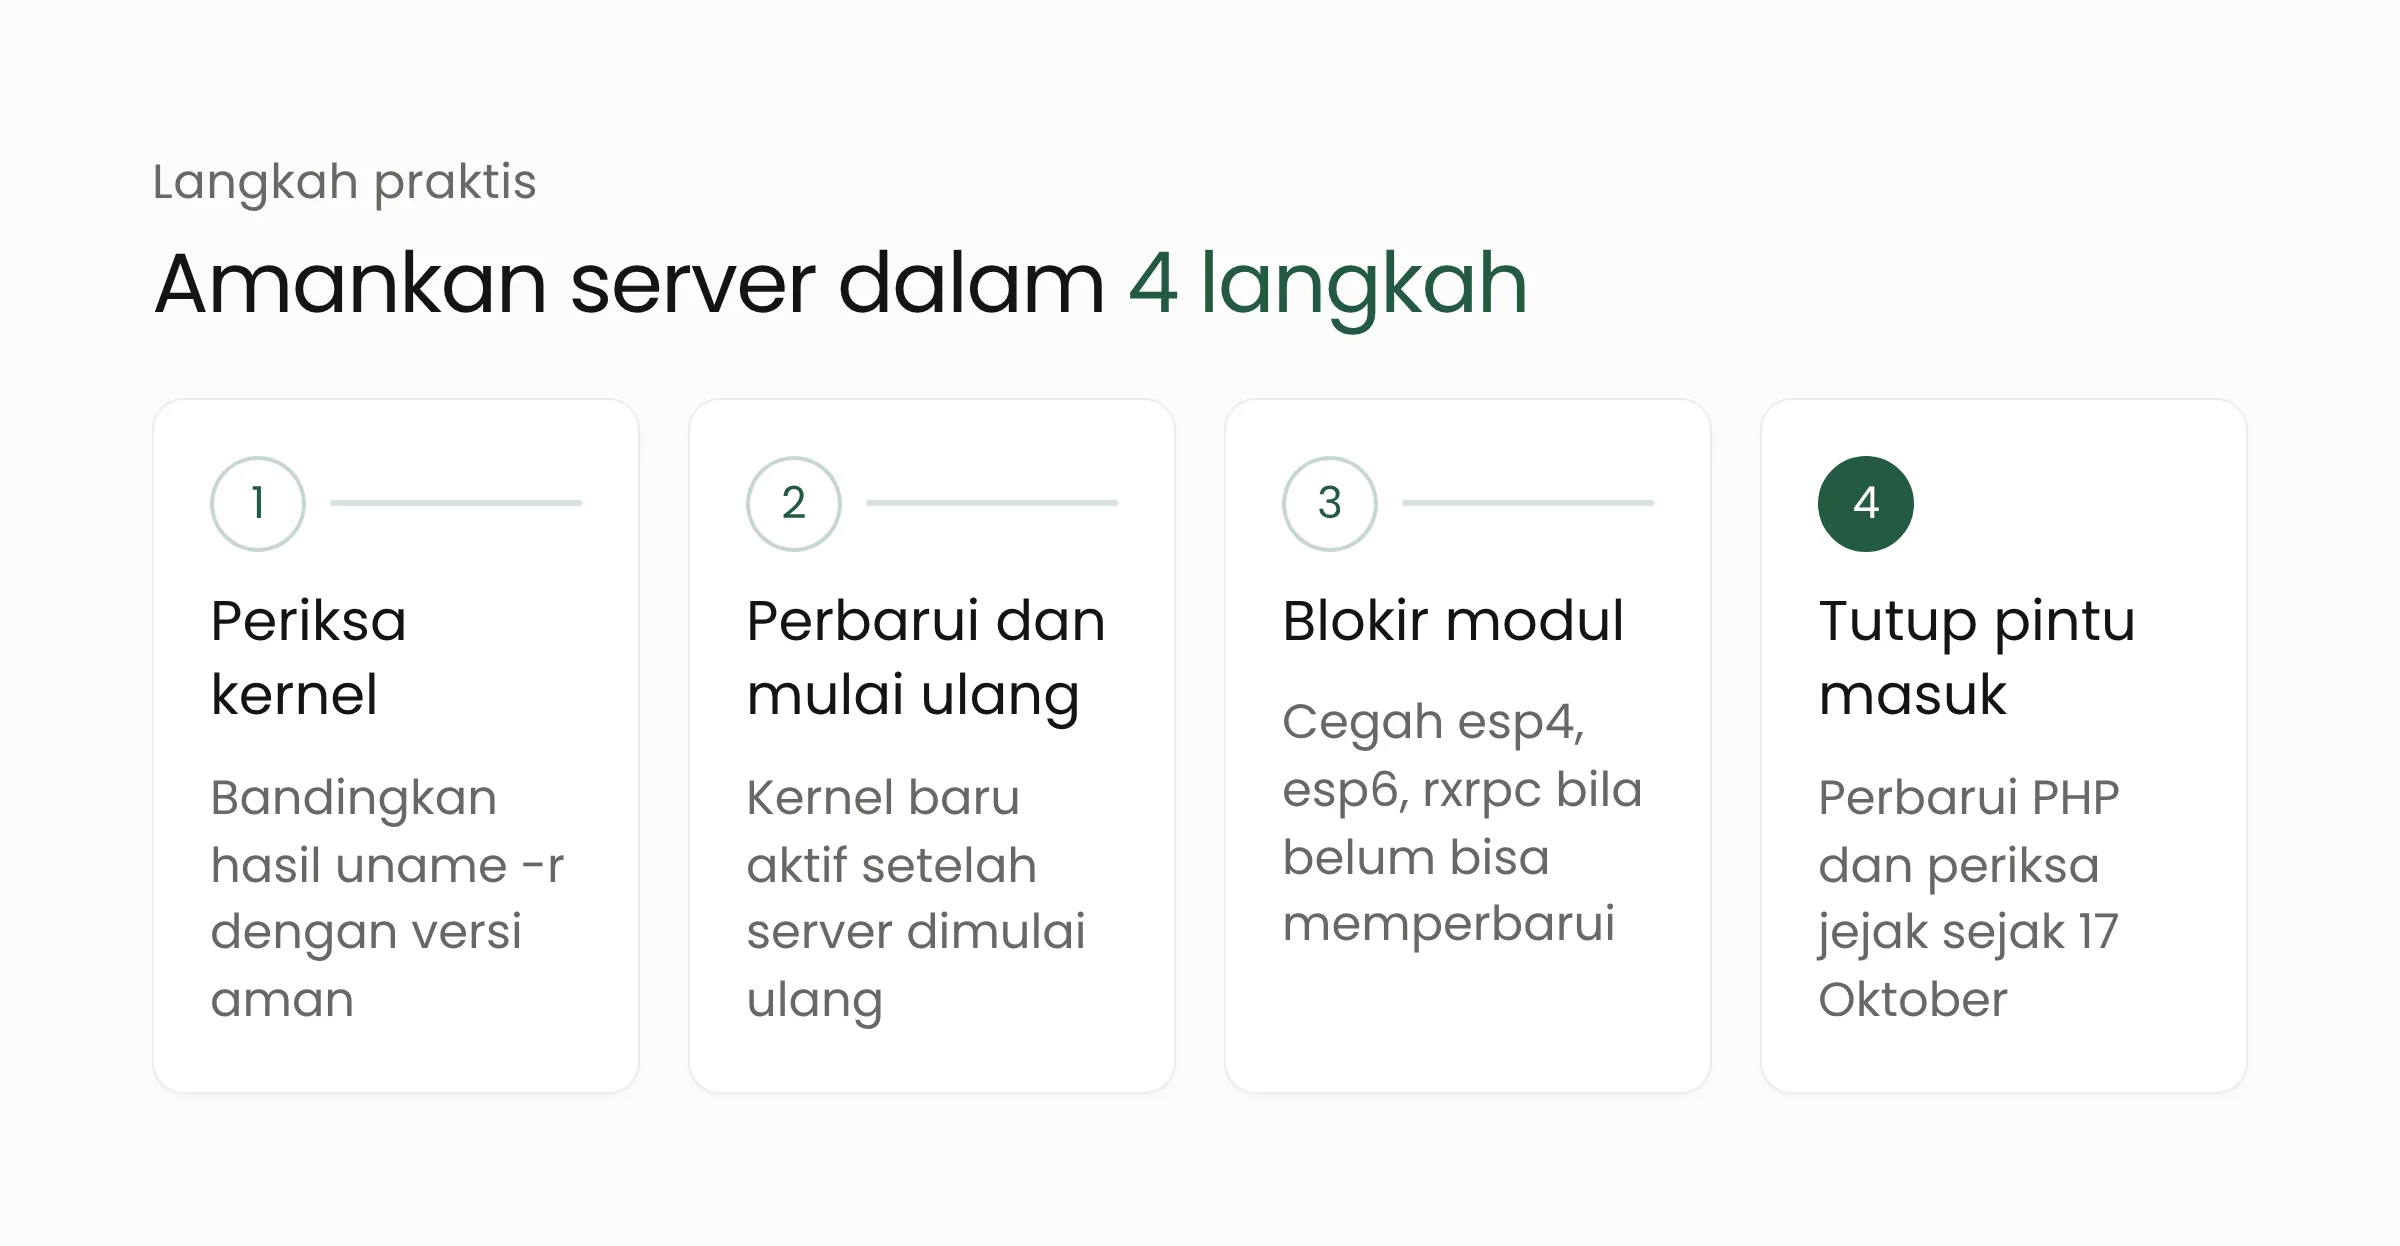
- Periksa kernel yang sedang berjalan. Jalankan
uname -rdan bandingkan hasilnya dengan versi di atas. Di Ubuntu dan Debian,dpkg -l 'linux-image*' | grep ^iimenampilkan kernel yang terpasang. Bila keduanya berbeda, server belum dimulai ulang. - Perbarui kernel dan mulai ulang server. Perbaikan baru aktif setelah server dimulai ulang. Ubuntu mencatat bahwa unattended-upgrades dapat memasang pembaruan otomatis, tetapi mulai ulang tetap diperlukan. Jadwalkan jendela pemeliharaan singkat bila server melayani pengguna.
- Blokir modul bila belum bisa memperbarui. Ubuntu dan AlmaLinux menyarankan mitigasi sementara dengan mencegah modul
esp4,esp6, danrxrpcdimuat. Mitigasi ini akan memutus layanan yang memakai IPsec ESP atau AFS, jadi periksa dulu sebelum menerapkannya. Server yang sudah memakai mitigasi Dirty Frag otomatis terlindungi. - Tutup pintu masuknya dan periksa jejak. Perbarui PHP ke 8.5.12, 8.4.27, 8.3.36, atau 8.2.35. Unite.AI mengutip saran AWS agar pemeriksaan jejak PHP2Shell dimulai setidaknya dari 17 Oktober 2026. Cari berkas PHP yang tidak dikenal di folder situs, akun baru, dan proses mencurigakan yang berjalan sebagai root.
Bila ada dugaan server sudah disusupi sebelum mitigasi diterapkan, AlmaLinux menyarankan membersihkan page cache agar salinan program yang diubah di memori hilang. Langkah itu tidak menghapus pintu belakang yang mungkin sudah dipasang, jadi pemeriksaan menyeluruh tetap perlu.
Perangkat jadi seperti firewall, NAS, atau perangkat jaringan lain yang berbasis Linux tidak dapat diperbarui dengan cara yang sama. Untuk perangkat seperti ini, ikuti firmware resmi dari vendornya dan batasi akses ke antarmuka manajemen hanya dari jaringan internal, karena serangan yang dilaporkan Dream bermula dari antarmuka manajemen yang terbuka.
Tim yang mengelola banyak server dapat memasukkan versi kernel ke dalam pemantauan rutin, sehingga server yang tertinggal pembaruan langsung terlihat. Hal ini juga termasuk dalam cakupan layanan keamanan siber dan pengelolaan infrastruktur di layanan komputasi awan Merakit.
Pertanyaan yang sering muncul
Apakah server saya bisa diserang Fragnesia langsung dari internet?
Tidak secara langsung. Fragnesia membutuhkan akses lokal, misalnya akun pengguna biasa atau webshell. Risikonya meningkat karena celah lain seperti PHP2Shell dapat memberi akses awal itu dari internet.
Saya sudah menambal Dirty Frag. Apakah itu cukup?
Belum. Menurut Tenable, tambalan kernel untuk Dirty Frag tidak memperbaiki Fragnesia. Pengecualiannya adalah server yang sudah memblokir modul esp4, esp6, dan rxrpc sebagai mitigasi Dirty Frag; mitigasi itu juga melindungi dari Fragnesia.
Apakah kontainer Docker ikut terdampak?
Kontainer memakai kernel host, sehingga kerentanannya ditentukan oleh kernel di mesin host. Ubuntu menyebut celah ini mungkin dipakai untuk keluar dari kontainer. Yang perlu diperbarui dan dimulai ulang adalah host-nya; memperbarui image kontainer saja tidak cukup.
Penutup
Fragnesia menunjukkan bahwa celah dengan skor “High” dapat menjadi berbahaya ketika dirangkai dengan celah lain. Perbaikannya sudah tersedia sejak Mei, sehingga langkah terpenting saat ini adalah memastikan kernel baru benar-benar berjalan di setiap server, lalu menutup celah PHP yang menjadi pintu masuknya. Bila tim Anda membutuhkan bantuan memeriksa dan memperbarui server, tim Merakit siap membantu.
Sumber
- CISA: Known Exploited Vulnerabilities Catalog (CVE-2026-46300, ditambahkan 28 Oktober 2026)
- BleepingComputer: CISA warns of Fragnesia Linux flaw chained in PHP2Shell attacks (29 Oktober 2026)
- Unite.AI: Dream reports PHP2Shell attack chain that compromised 25 servers (27 Oktober 2026)
- Tenable: Fragnesia (CVE-2026-46300) FAQ (14 Mei 2026)
- Ubuntu: CVE-2026-46300 (diperbarui 29 Oktober 2026)
- Ubuntu: Dirty Frag Linux vulnerability fixes available (8 Mei 2026)
- Debian Security Tracker: CVE-2026-46300
- AlmaLinux: Fragnesia (CVE-2026-46300) Patches Released (13 Mei 2026)