Blog Keamanan Siber
PHP 8.5.13 Tutup Tujuh Celah Kritis, Segera Perbarui Server
Daftar isi· 7 bagian
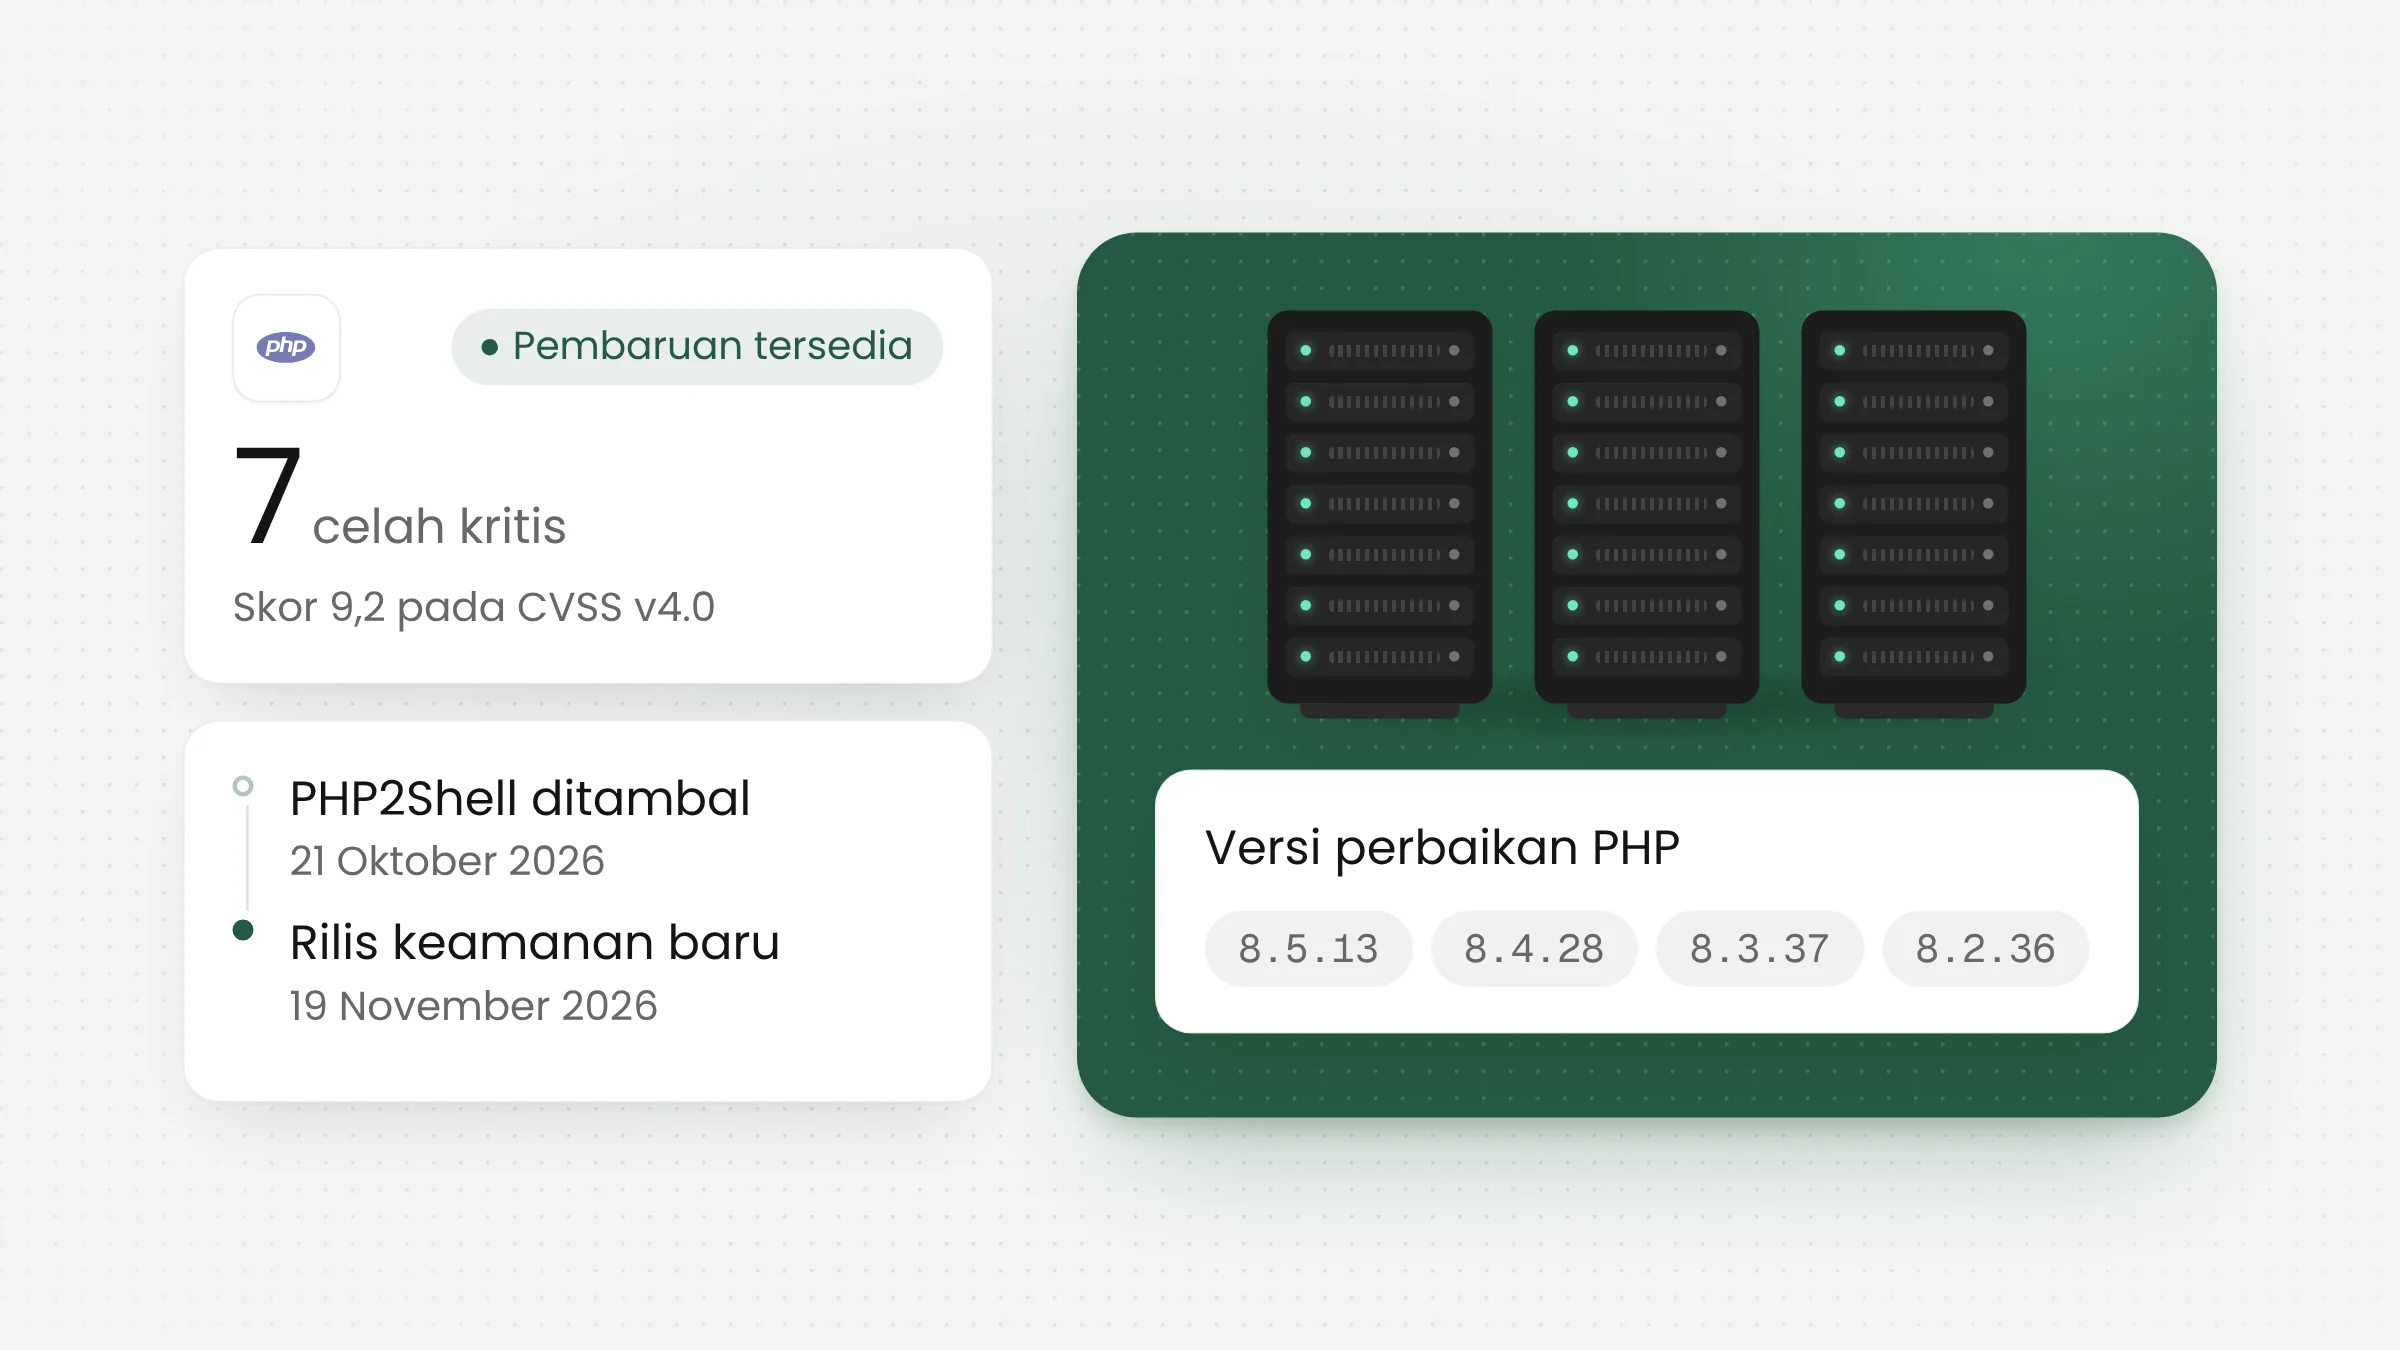
Tim pengembang PHP merilis PHP 8.5.13, 8.4.28, 8.3.37, dan 8.2.36 pada 19 November 2026. Rilis keamanan PHP ini menutup tujuh celah kritis berskor CVSS 9,2, termasuk phpAfterShell (CVE-2026-126714) pada penyimpanan sesi. Pengelola server web berbasis PHP perlu menjadwalkan pembaruan secepatnya.
Isi rilis keamanan PHP 19 November
Empat pengumuman di php.net memakai kalimat yang sama untuk tiap cabang. Untuk cabang 8.5, bunyinya: “All PHP 8.5 users are encouraged to upgrade to this version.” Pada hari yang sama tim PHP juga merilis PHP 8.6.0, versi mayor baru yang menurut The Hacker News sudah memuat seluruh perbaikan tersebut.
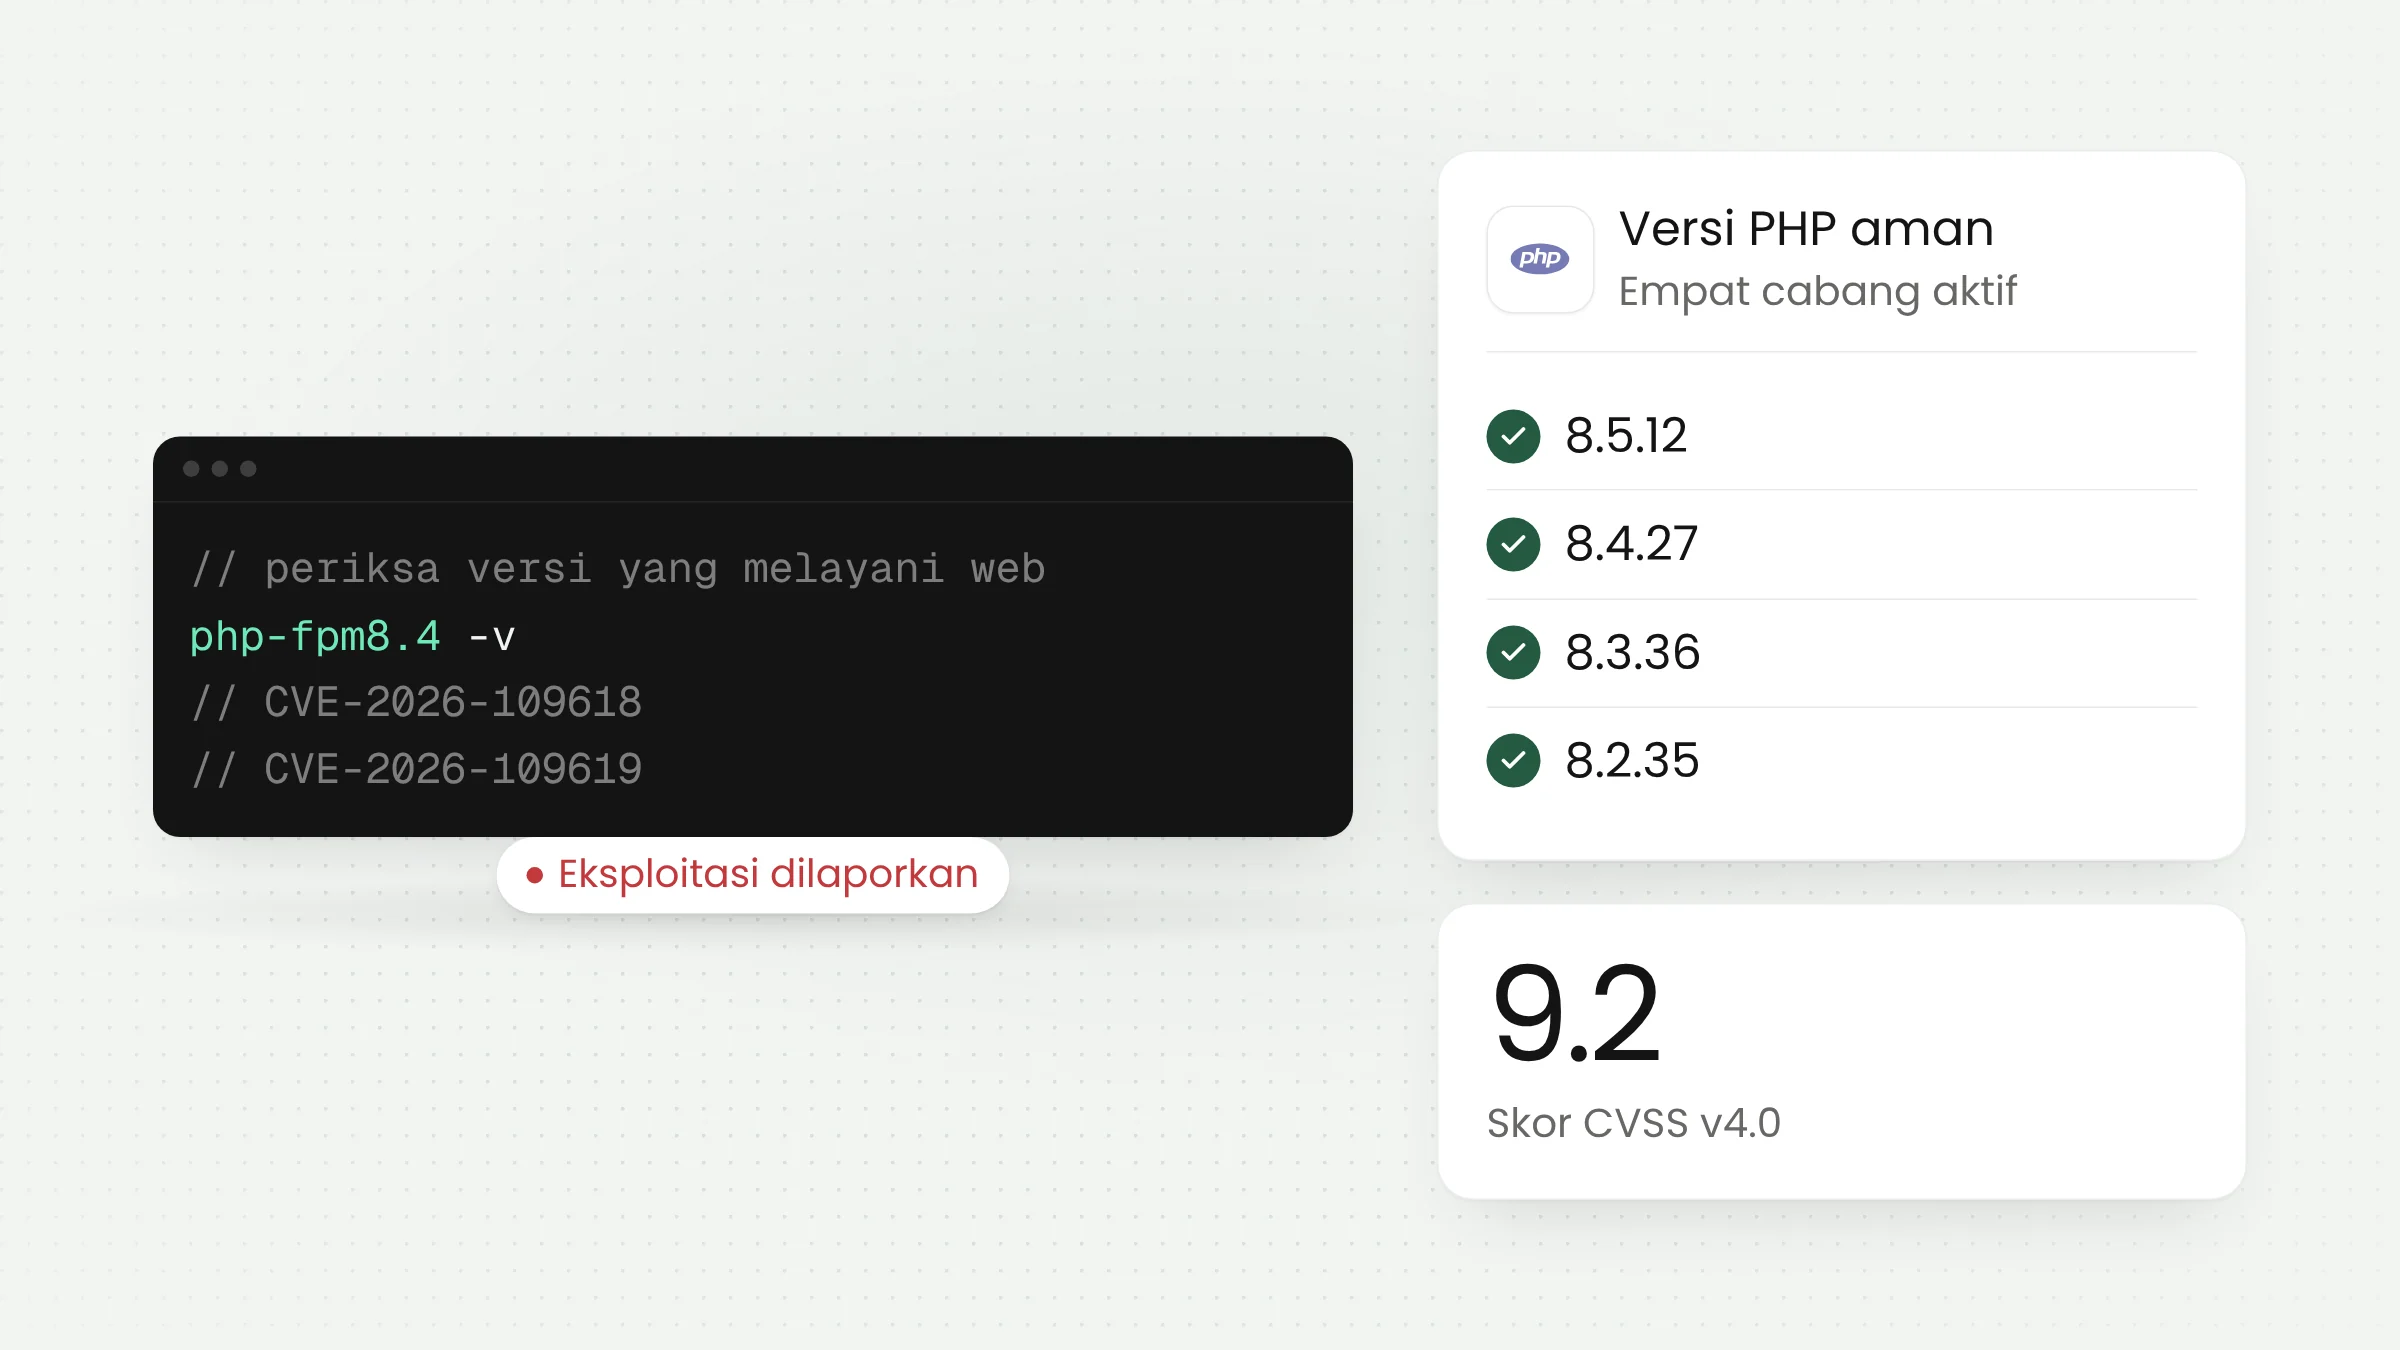
Jumlah celah yang ditutup dihitung berbeda oleh tiap sumber. Patchstack mencatat 18 CVE, yaitu 17 yang memiliki advisori keamanan di repositori php-src dan satu dari pembaruan pustaka uriparser. Chainguard menghitung 17 CVE, dengan rincian 7 kritis, 4 tinggi, dan 6 sedang. Ketujuh celah kritis sama-sama berskor 9,2 pada skala CVSS v4.0.
Sehari sebelum rilis, tim keamanan PHP sudah memberi tahu bahwa tingkat keparahan tertingginya kritis. Menurut Patchstack, pemberitahuan itu juga menyebut celah kritis hanya dapat dimanfaatkan pada konfigurasi nonbawaan atau susunan server yang tidak lazim.
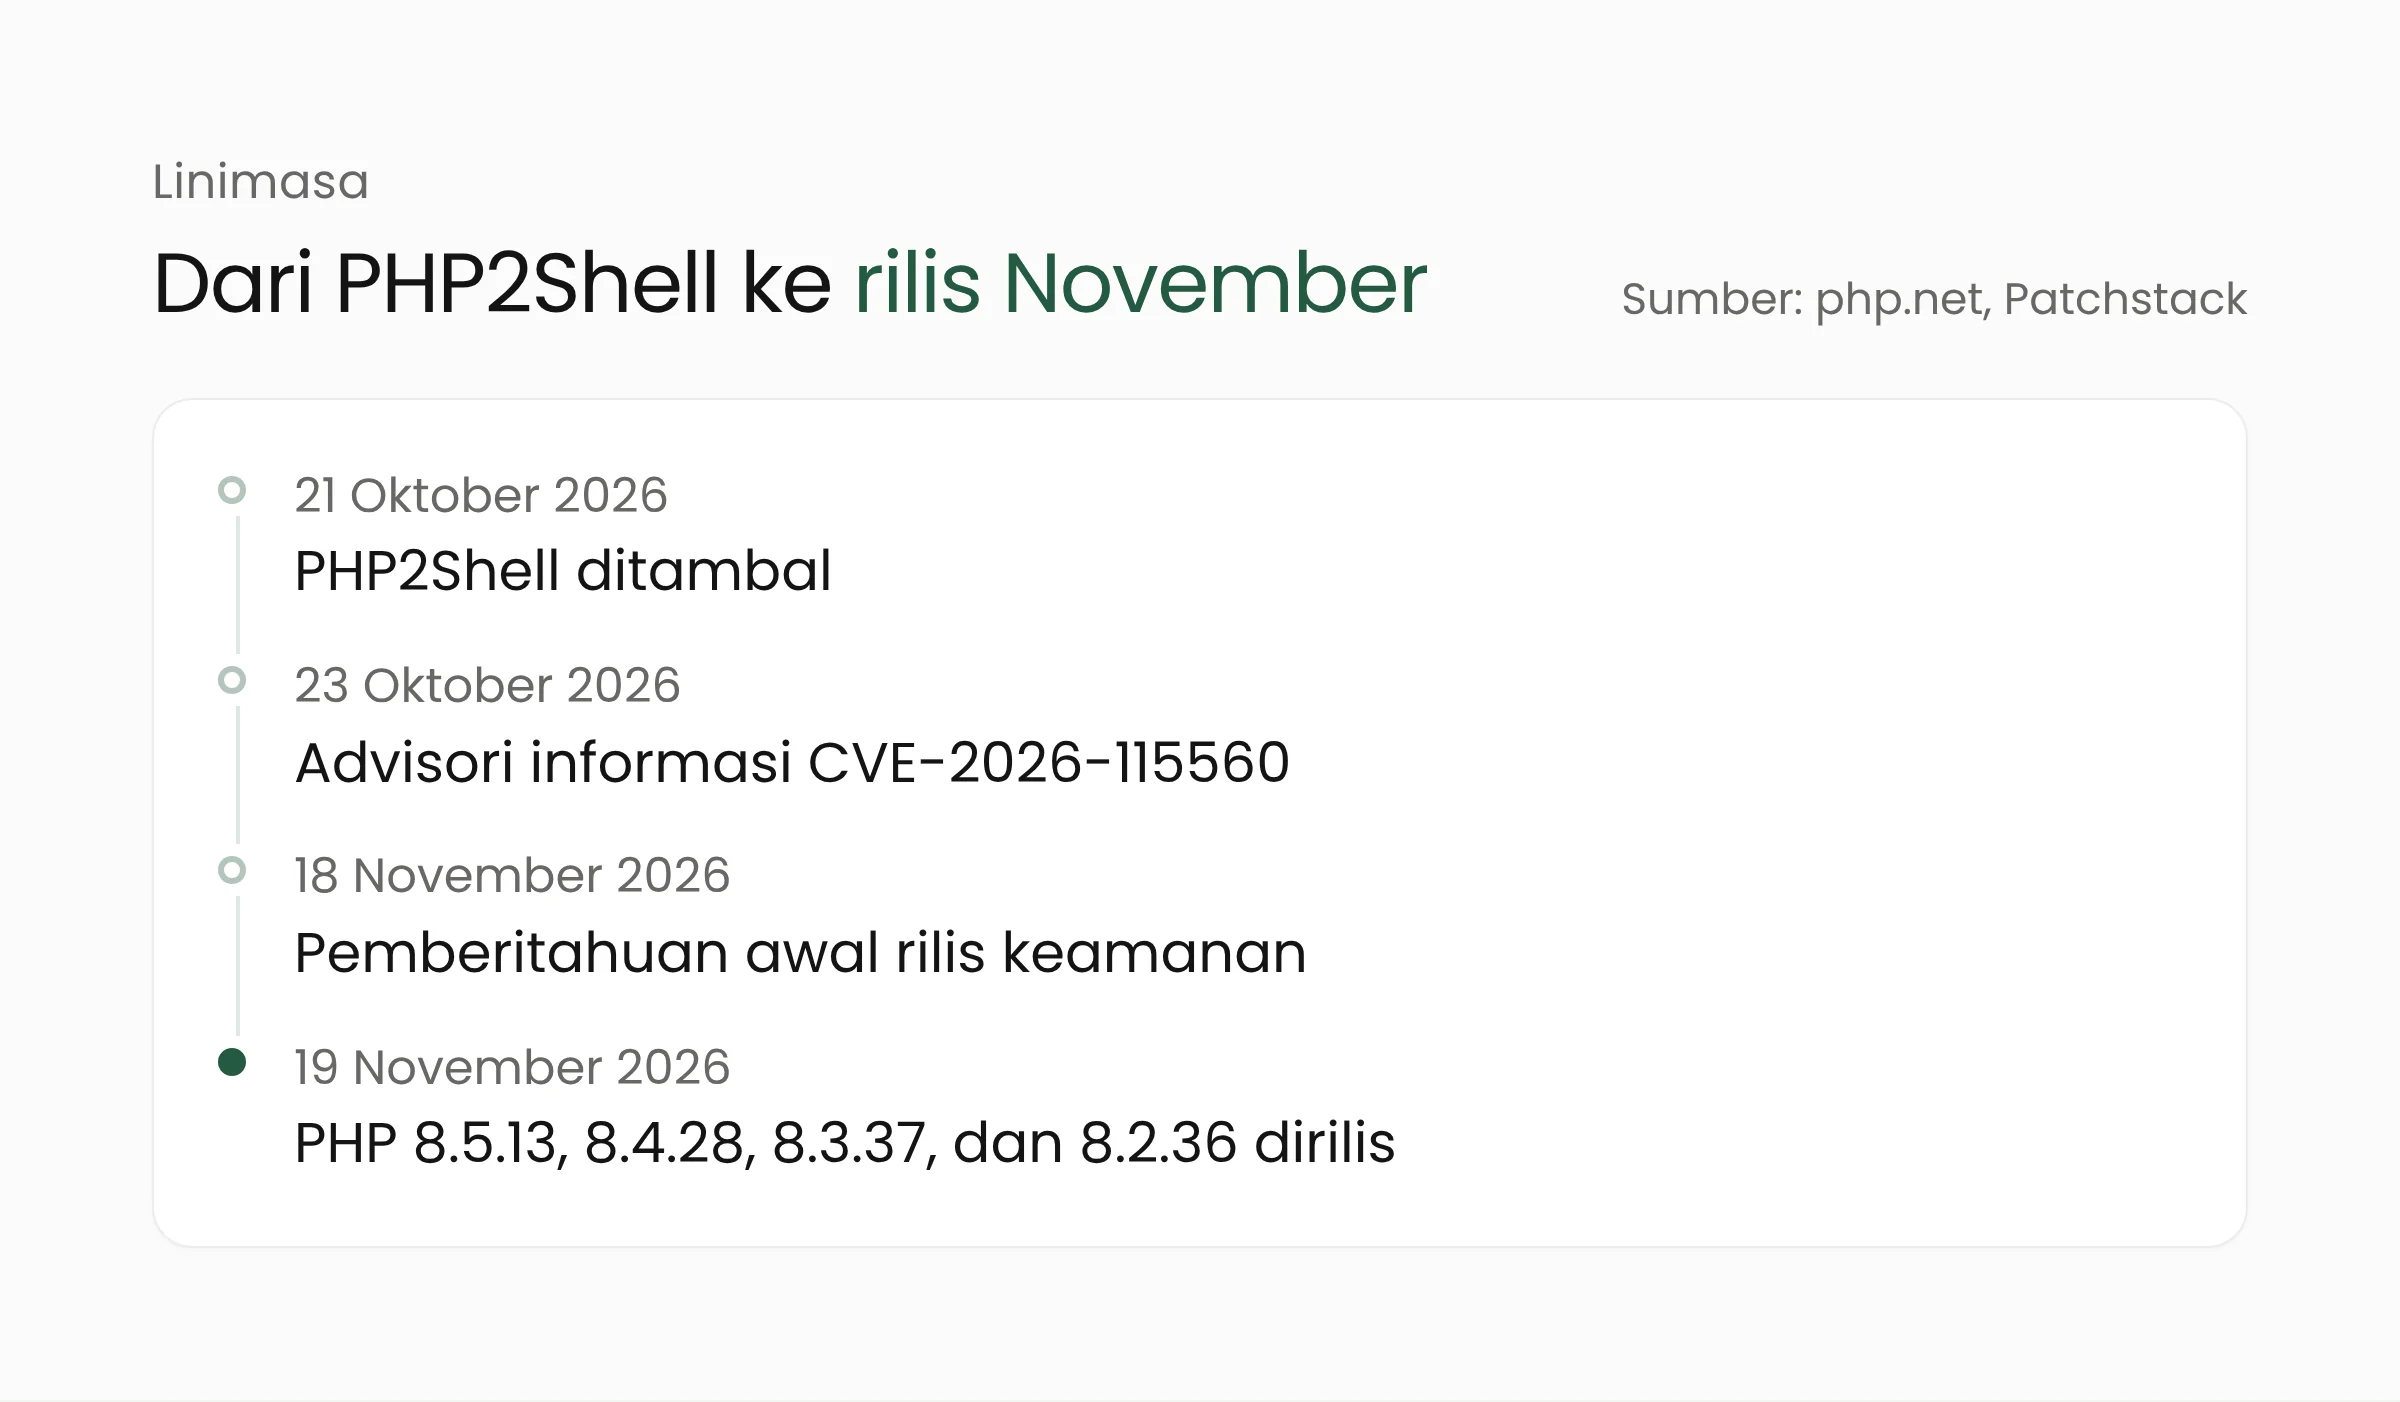
Rilis ini melanjutkan pekerjaan yang dimulai bulan lalu. Pada 21 Oktober, PHP menutup dua celah yang dijuluki PHP2Shell, yang sudah kami ulas dalam panduan versi aman PHP2Shell. Dua hari kemudian PHP menerbitkan advisori informasi untuk CVE-2026-115560 dan menjanjikan perbaikannya pada rilis berikutnya. Chainguard menegaskan bahwa pembaruan Oktober tidak mencakup celah yang ditutup kali ini.
Empat celah kritis yang paling dekat dengan server web
Dari tujuh celah kritis, empat menyentuh komponen yang dipakai hampir semua situs PHP, yaitu sesi, PHP-FPM, dan pencatatan galat. Tiga sisanya lebih sempit. Menurut The Hacker News, CVE-2026-129481 berdampak pada cabang 8.3 sampai 8.5, sedangkan CVE-2026-129474 dan CVE-2026-129182 hanya berdampak pada PHP 8.5.
phpAfterShell pada berkas sesi (CVE-2026-126714)
PHP menyimpan data sesi pengguna, misalnya status masuk dan isi keranjang belanja, dalam berkas di server. Itu adalah cara penyimpanan bawaan. Advisori resmi PHP menjelaskan bahwa bila penulisan ulang berkas sesi terhenti di tengah jalan, berkas dapat berisi sebagian data baru dan sisa data lama. Saat dibaca kembali, gabungan itu dapat ditafsirkan sebagai objek yang tidak pernah dimaksudkan aplikasi.
Perusahaan riset keamanan Depthfirst menamai celah ini phpAfterShell dalam tulisan risetnya. Menurut advisori, penyerang harus dapat memengaruhi isi sesi, menghentikan penulisan pada titik yang tepat, dan menemukan rangkaian kelas di aplikasi yang dapat disalahgunakan saat data dibaca (gadget chain). Kode yang bermasalah diperkirakan sudah ada sejak PHP 4.1.0. Perbaikannya mengosongkan berkas sesi lebih dahulu sebelum data pengganti ditulis.
Ketidakcocokan serializer sesi (CVE-2026-115560)
Celah kedua juga berada di sesi. Advisorinya menyebut dua syarat. Fitur pelacak kemajuan unggahan (session.upload_progress.enabled) harus aktif, dan data sesi yang sama harus ditulis dengan satu format lalu dibaca dengan format lain. Kondisi itu muncul ketika aplikasi mengganti session.serialize_handler saat berjalan, atau ketika beberapa aplikasi dengan pengaturan berbeda berbagi direktori sesi.
Versi baru mengubah nilai bawaan sehingga pelacak kemajuan unggahan tidak lagi aktif. Advisori mengingatkan bahwa pengaturan yang ditulis eksplisit di konfigurasi tetap mengalahkan nilai bawaan baru itu.
Penyelundupan permintaan di PHP-FPM (CVE-2026-129289)
PHP-FPM adalah pengelola proses yang menjalankan PHP di belakang server web seperti nginx. Menurut advisorinya, celah ini dapat dimanfaatkan bila dua hal terpenuhi. Server web mempertahankan koneksi ke PHP-FPM untuk dipakai ulang, dan aplikasi membuka php://input tanpa membacanya sampai habis.
Sisa data yang tidak terbaca kemudian ditafsirkan sebagai permintaan baru, dan penyerang tanpa akun dapat menjalankan kode PHP sebagai proses worker. Contoh pengaturan yang memenuhi syarat pertama adalah fastcgi_keep_conn on di nginx dan enablereuse=on pada Apache mod_proxy_fcgi. Advisori menyatakan konfigurasi nginx dan Apache standar, yang menutup koneksi setelah tiap permintaan, tidak terdampak serangan yang didemonstrasikan.
Patchstack memberi catatan khusus bagi pengelola WordPress. REST API WordPress membaca php://input pada setiap permintaan, sehingga terpapar atau tidaknya sebuah situs ditentukan oleh pengaturan server web di depannya.
Use-after-free pada cache zona waktu (CVE-2026-129496)
Celah keempat berasal dari cara PHP memberi cap waktu pada log galat berbasis berkas. Advisorinya menjelaskan bahwa peringatan yang muncul saat PHP baru dinyalakan, misalnya karena nilai date.timezone yang keliru, dapat meninggalkan penunjuk ke memori yang sudah dibebaskan. Kesalahan jenis ini disebut use-after-free.
Peneliti berhasil menjatuhkan worker PHP-FPM dengan satu permintaan HTTP pada pengaturan max_input_vars bawaan. Eksekusi kode baru didemonstrasikan secara lokal, dengan alamat memori yang sudah diketahui. Advisori menilai serangan jarak jauh yang utuh mungkin dilakukan, tetapi belum didemonstrasikan sepenuhnya.
Satu celah lain patut diperhatikan tim yang memakai kontainer. CVE-2026-129291 berskor 8,8 dan mengubah akses di dalam worker menjadi akses sebagai proses induk PHP-FPM. Syaratnya catch_workers_output aktif, dan menurut Patchstack pengaturan itu menyala pada image Docker resmi PHP-FPM.
Versi perbaikan dan status eksploitasi
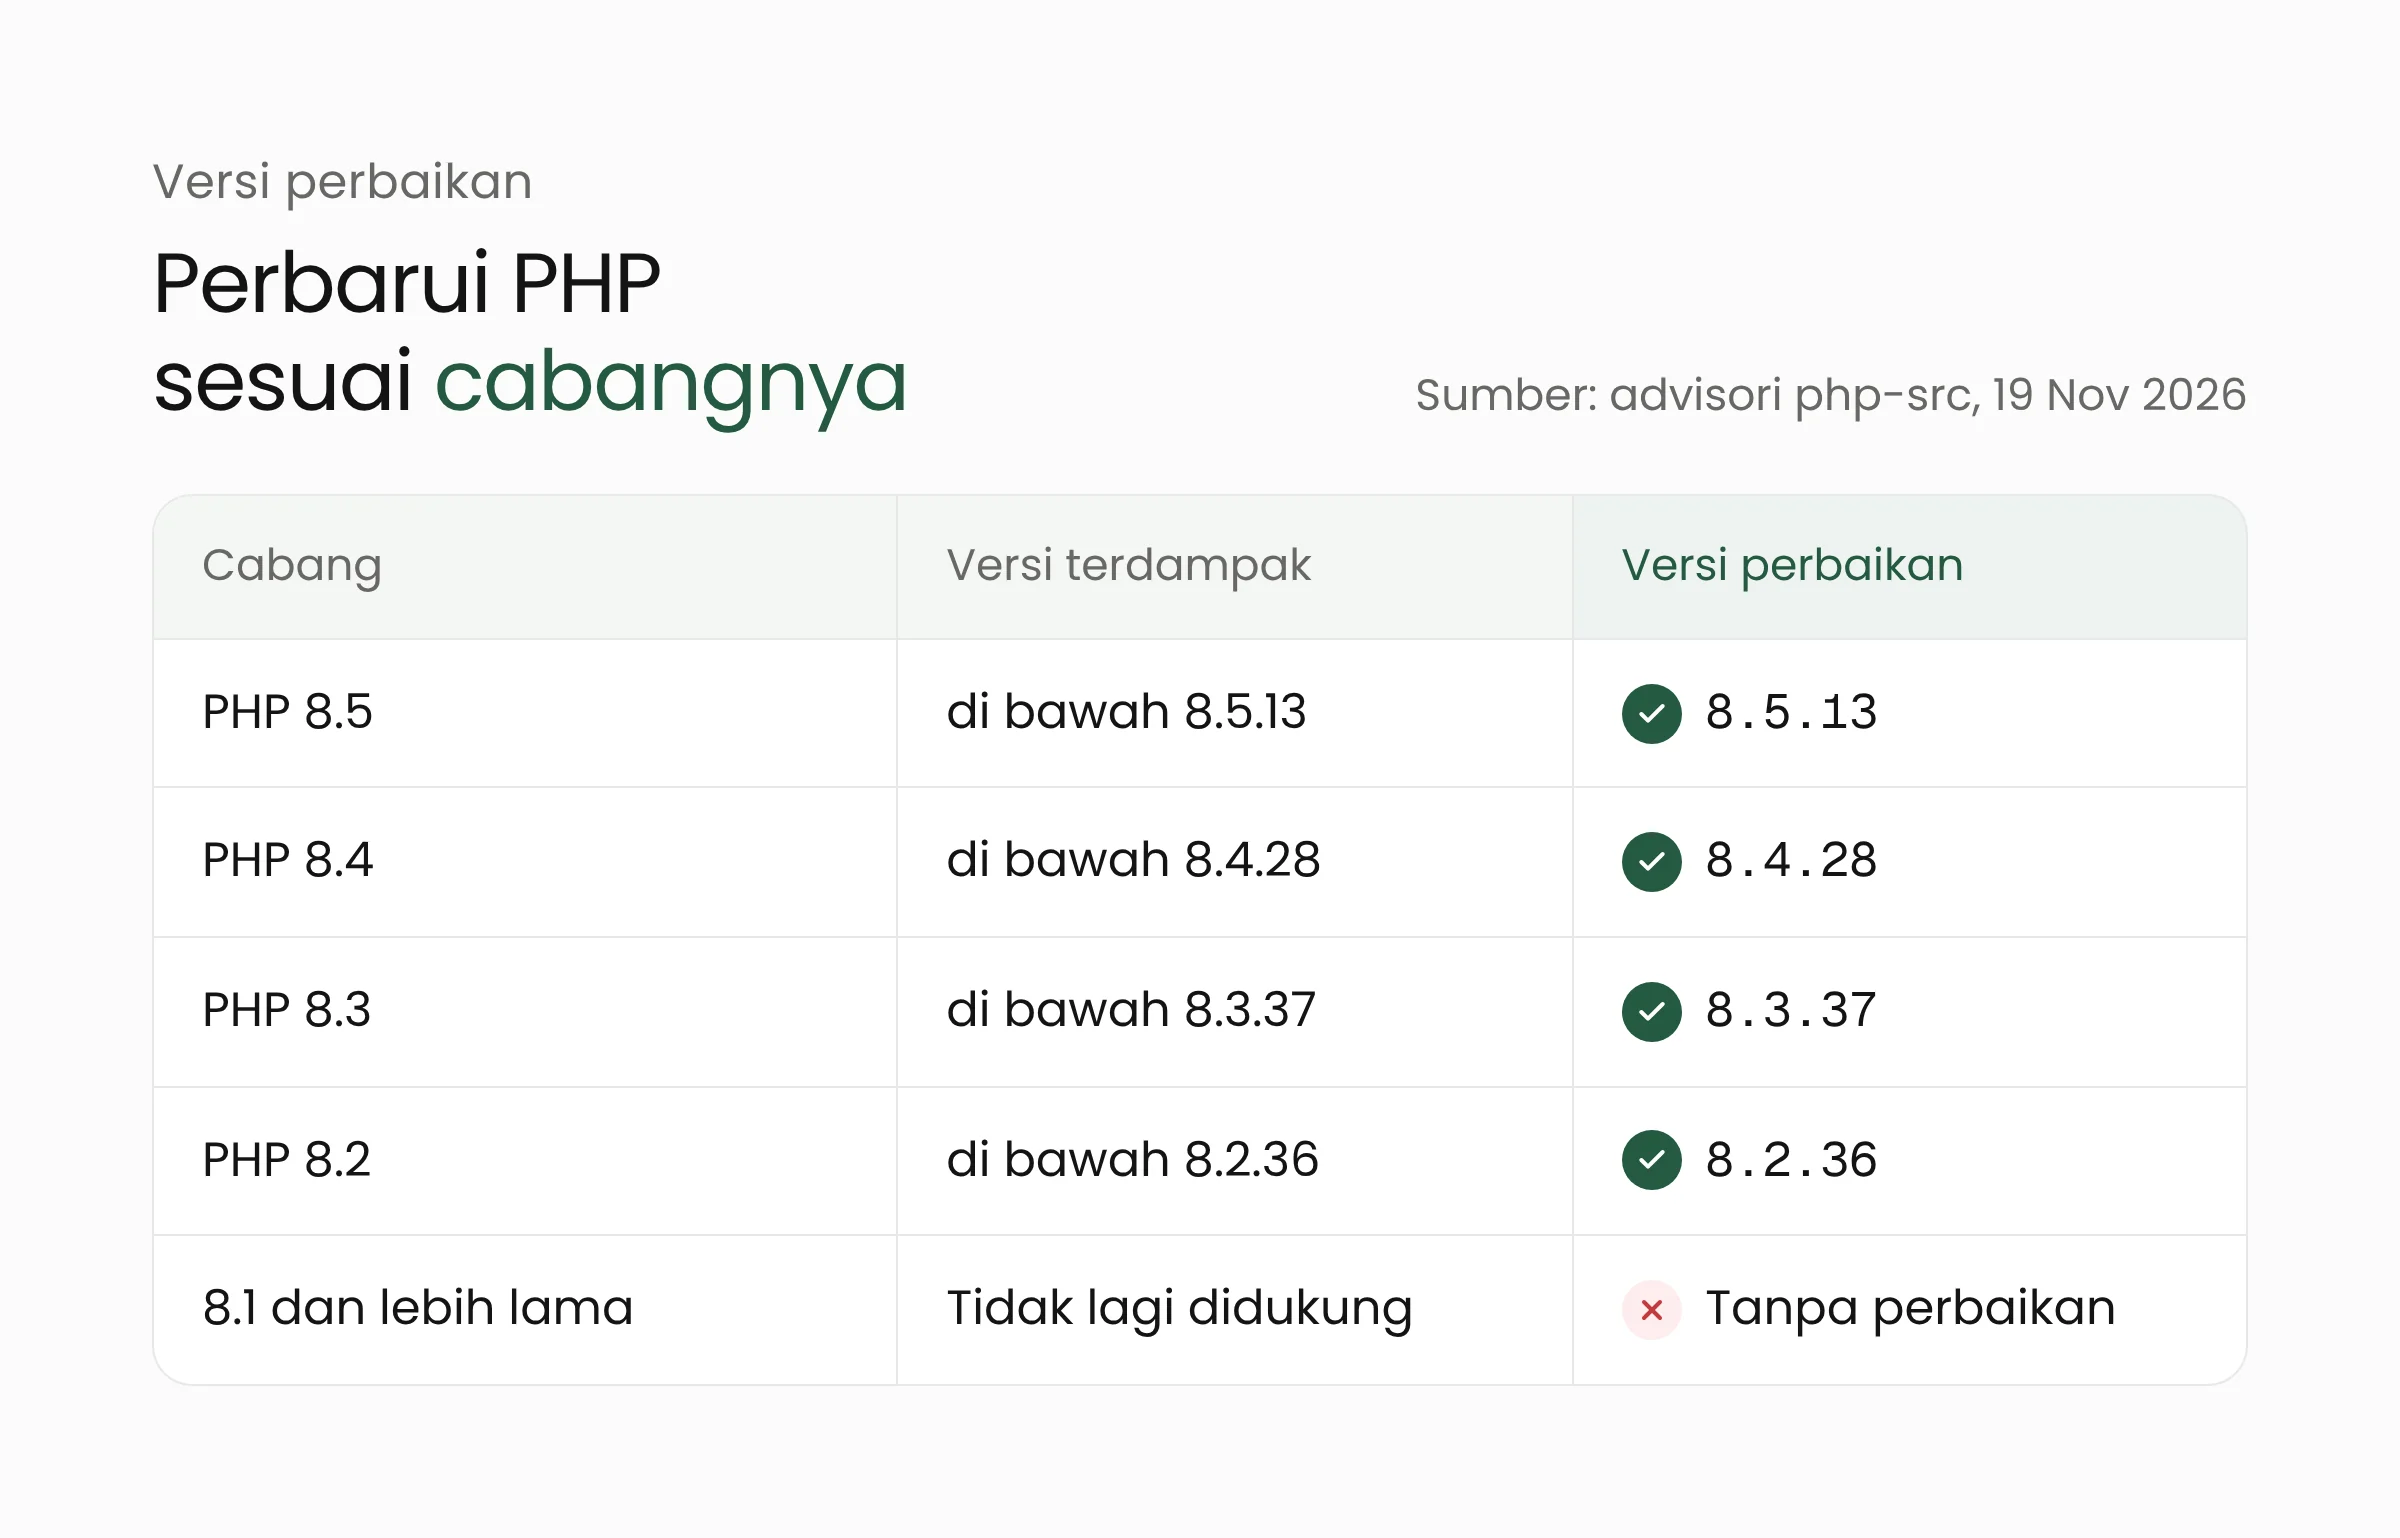
Advisori resmi mencantumkan versi perbaikan yang sama untuk keempat celah di atas: 8.5.13, 8.4.28, 8.3.37, dan 8.2.36. Semua versi di bawahnya pada tiap cabang terdampak.
PHP 8.1 dan versi yang lebih lama tidak menerima perbaikan karena masa dukungannya sudah habis. Cabang 8.2 masih mendapat perbaikan kali ini, tetapi menurut Chainguard dukungannya berakhir pada 31 Desember 2026. Instansi yang masih menjalankan versi lama dapat membaca kembali ulasan kami tentang imbauan Komdigi soal server PHP usang.
Belum ada laporan serangan per 19 November
SOCRadar mencatat bahwa per 19 November 2026 belum ada laporan serangan yang memakai phpAfterShell, dan celah itu belum masuk katalog Known Exploited Vulnerabilities milik CISA. Patchstack juga tidak melaporkan eksploitasi untuk CVE mana pun dalam rilis ini.
Kode bukti konsep (PoC) yang dipublikasikan Depthfirst bersifat terbatas. Menurut SOCRadar, kode itu hanya menulis satu objek tidak berbahaya ke berkas sesi. Rangkaian serangan lengkap hanya ditampilkan dalam video, dan Depthfirst menahan rinciannya untuk pengungkapan terkoordinasi.
Ada perbedaan keterangan soal syarat serangan. Depthfirst menyatakan rangkaiannya tidak memerlukan kelas milik aplikasi, sedangkan advisori PHP menyebut eksekusi kode membutuhkan gadget chain yang cocok di aplikasi. SOCRadar menulis bahwa klaim Depthfirst belum dapat dikonfirmasi. PHP juga belum menerbitkan indikator kompromi untuk membantu pemeriksaan log.
Apa artinya bagi pengelola server PHP?
Situs toko daring, portal layanan dinas, sistem pendaftaran klinik, dan aplikasi internal perusahaan di Indonesia banyak yang berjalan di atas PHP. Sebagian besar celah kali ini bergantung pada konfigurasi. Karena itu, pekerjaan pengelola terbagi dua: memasang pembaruan dan memeriksa pengaturan server.
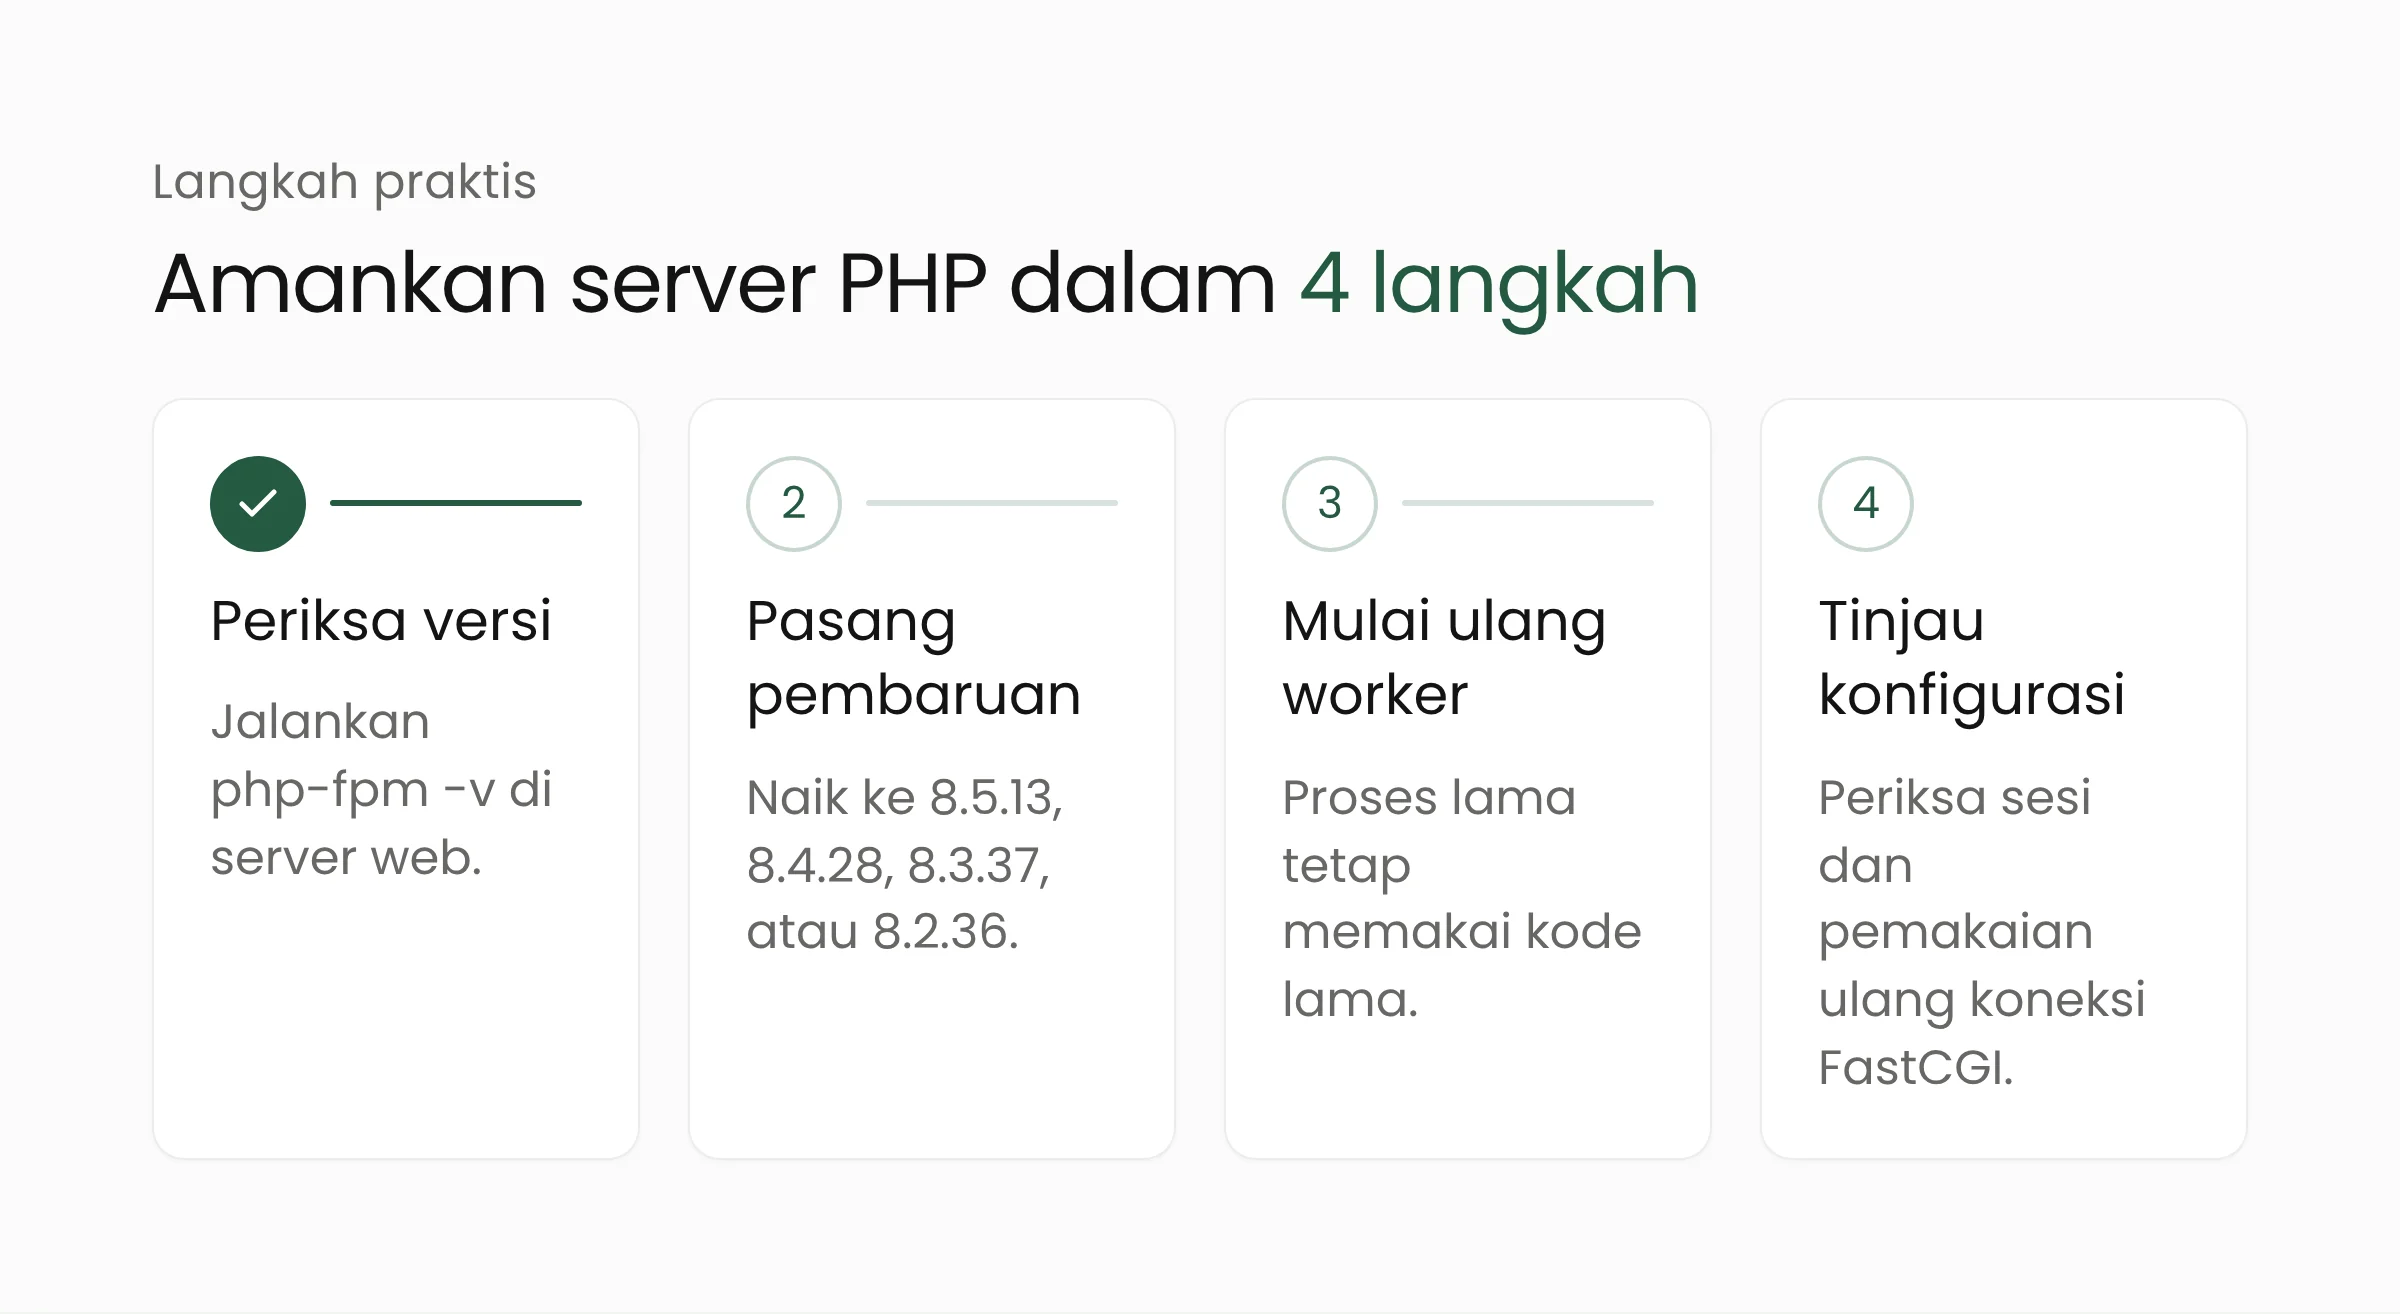
- Periksa versi yang melayani web. Jalankan
php-fpm -vdi server atau di dalam kontainer yang berjalan. Chainguard mengingatkan bahwaphp -vmenampilkan versi baris perintah, yang dapat berbeda dari versi yang melayani pengunjung. Paket distribusi Linux kadang membawa perbaikan tanpa mengubah nomor versi, sehingga catatan keamanan distribusi perlu ikut diperiksa. - Pasang pembaruan sesuai cabang. Naikkan ke 8.5.13, 8.4.28, 8.3.37, atau 8.2.36. Pindah ke PHP 8.6 tidak diwajibkan untuk mendapat perbaikan. Untuk kontainer, bangun ulang image lalu pasang ulang.
- Mulai ulang semua worker. Proses PHP-FPM atau Apache yang masih berjalan tetap memakai kode lama sampai dimulai ulang.
- Tinjau konfigurasi. Periksa apakah
session.upload_progress.enableddinyalakan secara eksplisit, apakahfastcgi_keep_connatauenablereuseaktif, dan apakah beberapa aplikasi berbagi satusession.save_path. Patchstack menyarankan direktori sesi terpisah untuk tiap penyewa sertacatch_workers_output = nopada pool yang tidak membutuhkannya.
Bila pembaruan belum dapat dipasang hari ini, advisori PHP menyediakan pengurang risiko sementara. Setel session.upload_progress.enabled=0 di php.ini atau konfigurasi pool lalu mulai ulang worker. Pengaturan lewat ini_set() di kode aplikasi terlambat karena PHP sudah memproses masukan sebelum kode itu berjalan. Matikan pemakaian ulang koneksi FastCGI di server web. Perbaiki pengaturan yang memunculkan peringatan saat PHP dinyalakan, atau arahkan log galat ke syslog.
Pemilik situs di hosting bersama tidak memegang pengaturan tersebut. Tanyakan kepada penyedia hosting versi PHP yang kini dijalankan dan kapan pembaruan 19 November dipasang. Organisasi yang memerlukan pendamping untuk audit konfigurasi dan pengujian setelah pembaruan dapat memanfaatkan layanan keamanan siber Merakit.
Pertanyaan yang sering muncul
Apakah situs WordPress saya terdampak?
Celahnya berada di PHP, sehingga pembaruan WordPress atau plugin tidak menutupnya. Patchstack menilai dua celah paling relevan bagi situs WordPress adalah cache zona waktu dan penyelundupan permintaan PHP-FPM, sedangkan celah sesi jarang terjangkau karena hanya sedikit plugin yang memanggil session_start(). Perbaikannya tetap sama, yaitu memperbarui PHP di server.
Apakah sudah ada serangan yang memanfaatkan celah ini?
Per 19 November 2026 belum ada laporan serangan menurut SOCRadar, dan Patchstack tidak menemukan laporan eksploitasi. PoC phpAfterShell yang beredar bersifat terbatas. Keadaan ini dapat berubah cepat karena rincian celah sudah terbuka di advisori, sehingga pembaruan sebaiknya tidak menunggu jadwal pemeliharaan berikutnya.
Apakah saya harus pindah ke PHP 8.6?
Tidak harus. Menurut Chainguard, pembaruan pada tiap cabang dapat dipasang langsung tanpa berpindah versi mayor. PHP 8.6.0 adalah rilis mayor yang membawa perubahan bahasa, sehingga perpindahannya memerlukan pengujian aplikasi tersendiri. Pengecualiannya pengguna PHP 8.2, yang perlu menyiapkan migrasi sebelum dukungan berakhir pada 31 Desember 2026.
Penutup
Rilis 19 November menutup celah yang sebagian besar baru terbuka pada konfigurasi tertentu, tetapi konfigurasi itu cukup sering ditemukan di server produksi. Memasang versi perbaikan, memulai ulang worker, dan meninjau pengaturan sesi serta FastCGI sudah menutup jalur serangan yang diketahui. Bila aplikasi Anda masih bergantung pada PHP yang tidak lagi didukung, tim pengembangan aplikasi web Merakit dapat membantu merencanakan migrasinya.
Sumber
- PHP 8.5.13 Released, php.net, 19 November 2026
- Partially overwritten session files can lead to remote code execution (CVE-2026-126714), advisori keamanan php-src, 19 November 2026
- Session serializer mismatch can lead to remote code execution (CVE-2026-115560), advisori keamanan php-src, 19 November 2026
- PHP-FPM request smuggling through an unread HTTP request body (CVE-2026-129289), advisori keamanan php-src, 19 November 2026
- Timezone cache use-after-free can lead to remote code execution (CVE-2026-129496), advisori keamanan php-src, 19 November 2026
- PHP Fixes 7 Critical Flaws, Including Bugs That Could Allow Remote Code Execution, The Hacker News, 19 November 2026
- PHP’s November 2026 Security Release: What Reaches WordPress, Patchstack, 19 November 2026
- phpAfterShell, Depthfirst, 19 November 2026
- phpAfterShell (CVE-2026-126714) Slips Past PHP2Shell Patch, SOCRadar, November 2026
- PHP’s November security release: What it is and what to update, Chainguard, 19 November 2026