Blog Keamanan Siber
Celah Drupal CVE-2026-132165 dan Cara Menutup install.php
Daftar isi· 7 bagian
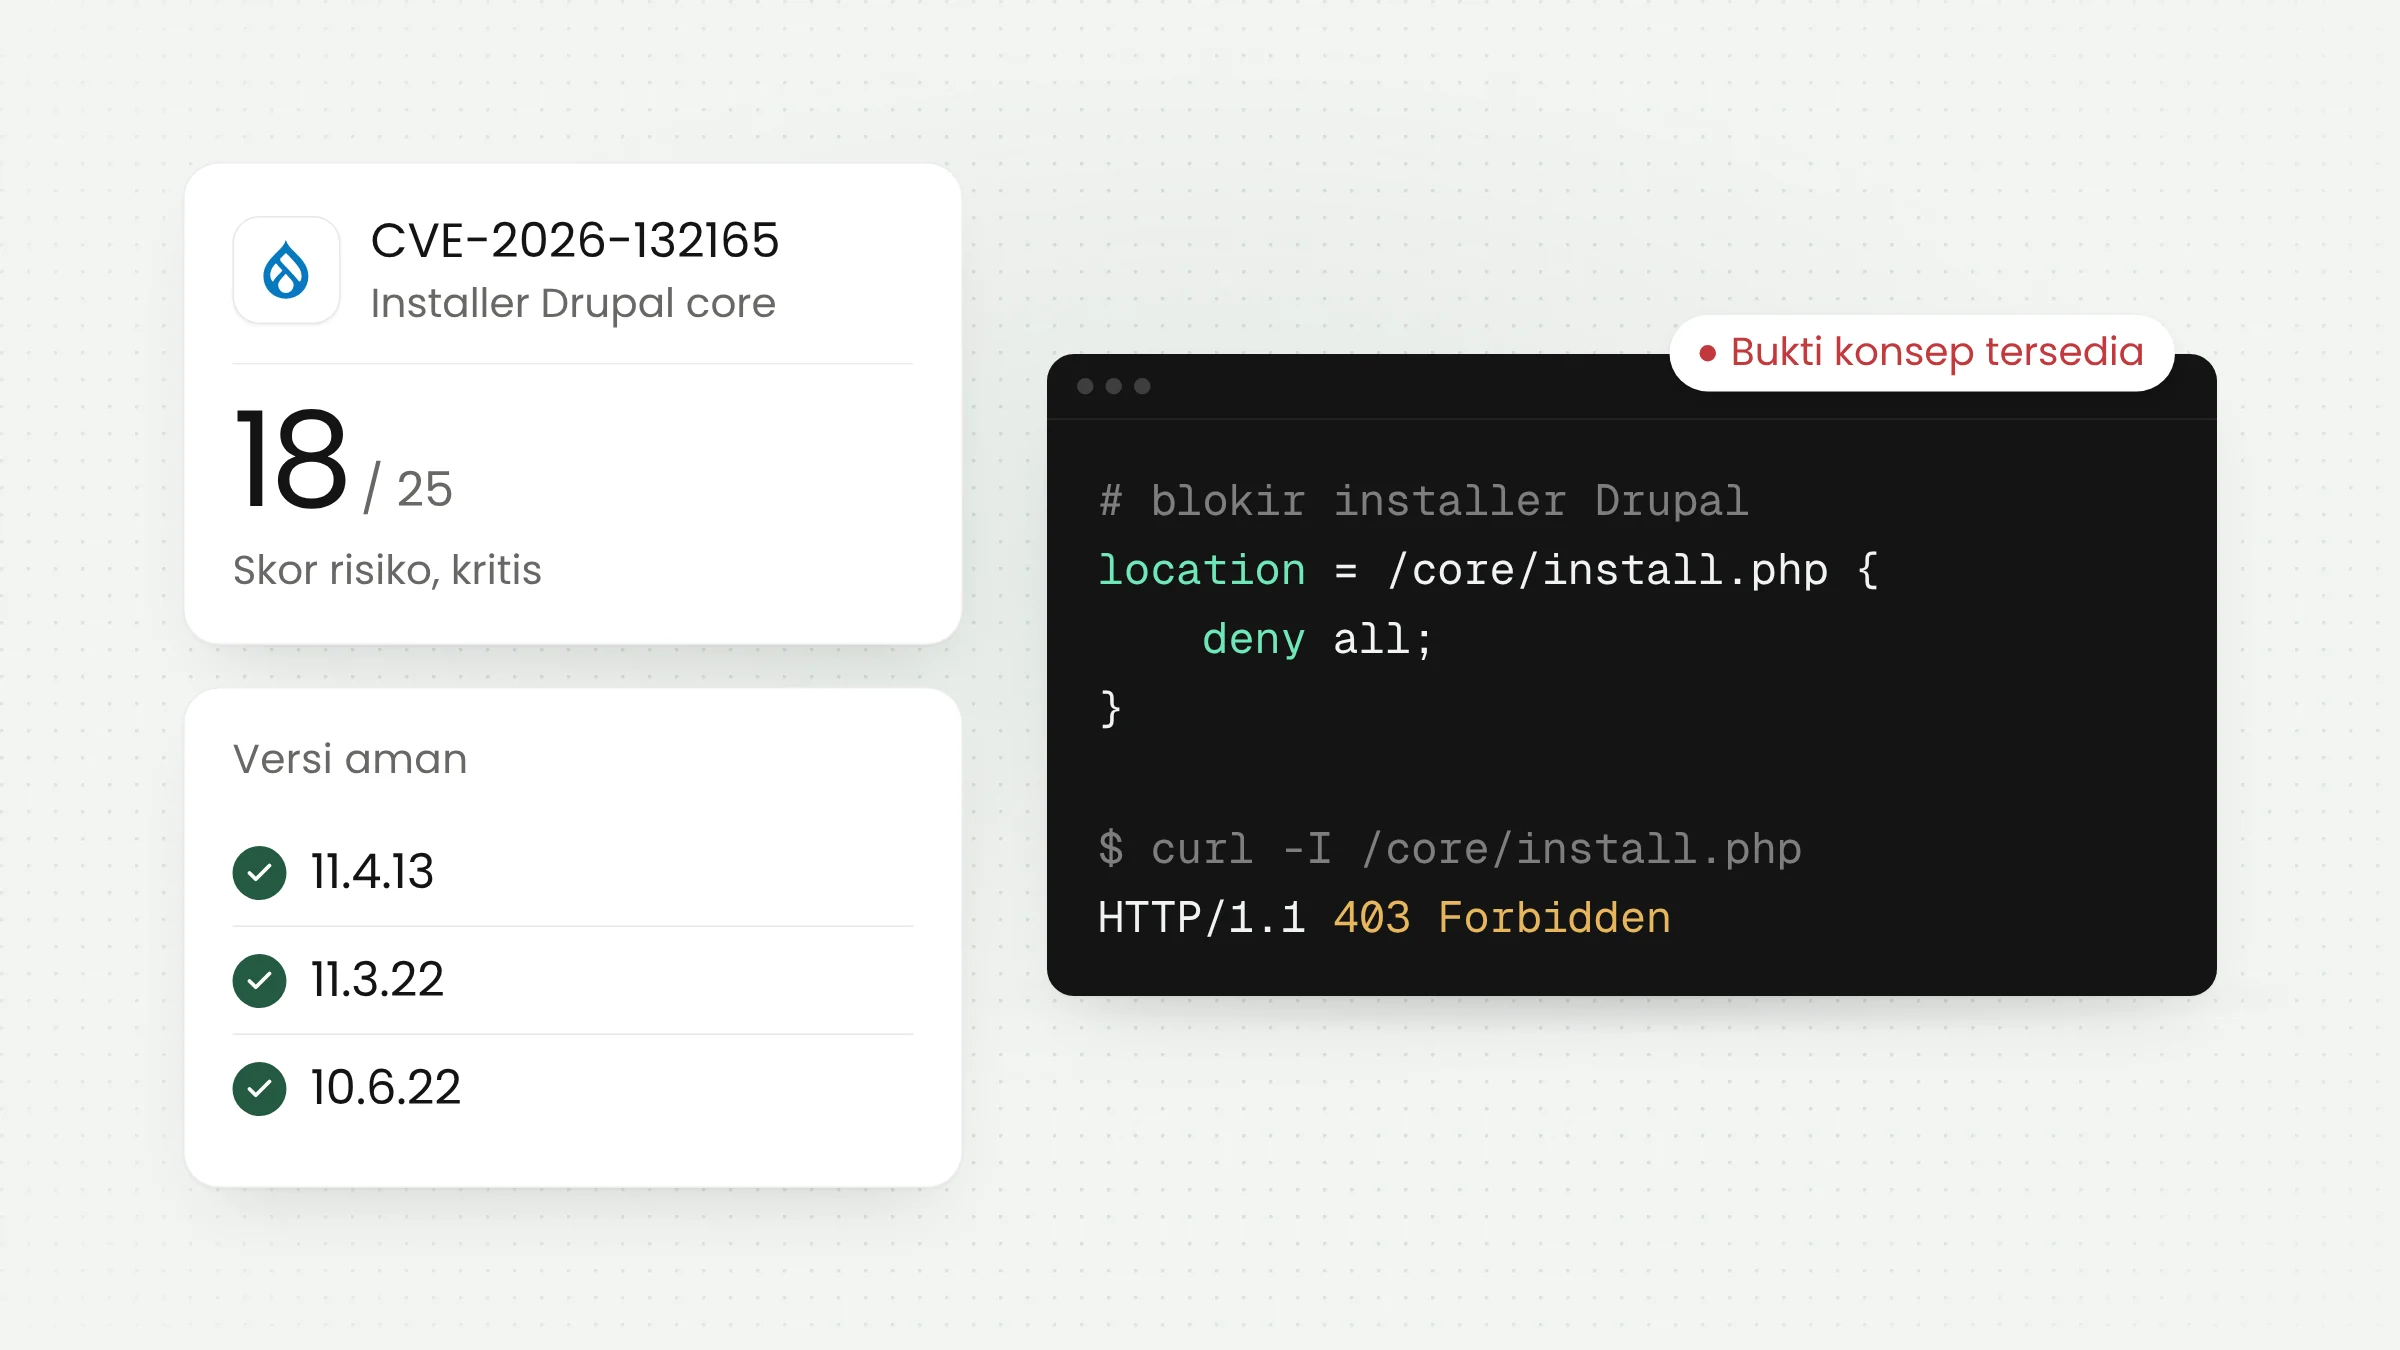
Tim keamanan Drupal merilis perbaikan untuk celah kritis CVE-2026-132165 pada 18 November 2026. Celah di berkas installer install.php ini dapat dipakai penyerang tanpa login untuk mencoba memasang ulang Drupal, yang berujung pada pengambilalihan situs atau eksekusi kode jarak jauh. Versi amannya adalah 11.4.13, 11.3.22, dan 10.6.22.
Celah di berkas installer yang tertinggal
Drupal adalah sistem pengelola konten (CMS) berbasis PHP yang banyak dipakai untuk portal berskala besar, misalnya situs instansi, kampus, media, dan organisasi nirlaba. Setiap salinan Drupal membawa berkas install.php, yaitu halaman yang dipakai sekali saat situs pertama kali dipasang. Setelah situs berjalan, berkas itu tetap berada di server.
Menurut advisori SA-CORE-2026-017, dalam kondisi tertentu penyerang dapat memakai installer tersebut untuk mencoba memasang ulang Drupal. Bila berhasil, penyerang dapat mengambil alih situs atau menjalankan kode di server. Drupal menilai tingkat risikonya kritis dengan skor 18 dari 25 pada sistem penilaian risiko miliknya.
String risiko di advisori memberi gambaran yang lebih rinci. Serangannya tergolong rumit (AC:Complex) dan hanya mengenai konfigurasi yang tidak umum (TD:Uncommon). Di sisi lain, serangan tidak memerlukan akun (A:None), dampaknya dapat mencakup seluruh data dan seluruh isi situs (CI:All, II:All), dan bukti konsep serangan sudah ada (E:Proof). Dalam pengumuman awal PSA-2026-11-16, tim keamanan Drupal juga menyebut setidaknya satu celah dalam rilis ini dapat dieksploitasi pengguna anonim.
Advisori itu mencatat bahwa sebagian jalur serangan tertutup bila server web tidak dapat menulis ke berkas settings.php atau mengubah hak aksesnya. Berkas tersebut menyimpan pengaturan inti situs, termasuk detail koneksi basis data. Celah ini ditemukan oleh pemindai kode sumber terbuka milik Anthropic (Anthropic’s OSS Scanner) dan dilaporkan oleh sejumlah anggota komunitas Drupal.
Rilis yang sama juga menutup celah kedua, SA-CORE-2026-018 atau CVE-2026-132166. Celah ini berupa rangkaian metode (gadget chain) yang dapat dipakai menjalankan kode bila situs memiliki celah lain yang membuka data tidak tepercaya ke fungsi unserialize(). Drupal menilainya cukup kritis dengan skor 14 dari 25 dan menyatakan celah ini tidak dapat dieksploitasi secara langsung.
Versi Drupal terdampak dan versi perbaikannya
Advisori Drupal menyebut versi terdampak sebagai berikut: semua versi di bawah 10.6.22, versi 11.0.0 hingga sebelum 11.3.22, serta versi 11.4.0 hingga sebelum 11.4.13. Perbaikannya tersedia untuk tiga cabang yang masih didukung:
- Drupal 11.4.x: perbarui ke 11.4.13
- Drupal 11.3.x: perbarui ke 11.3.22
- Drupal 10.6.x: perbarui ke 10.6.22
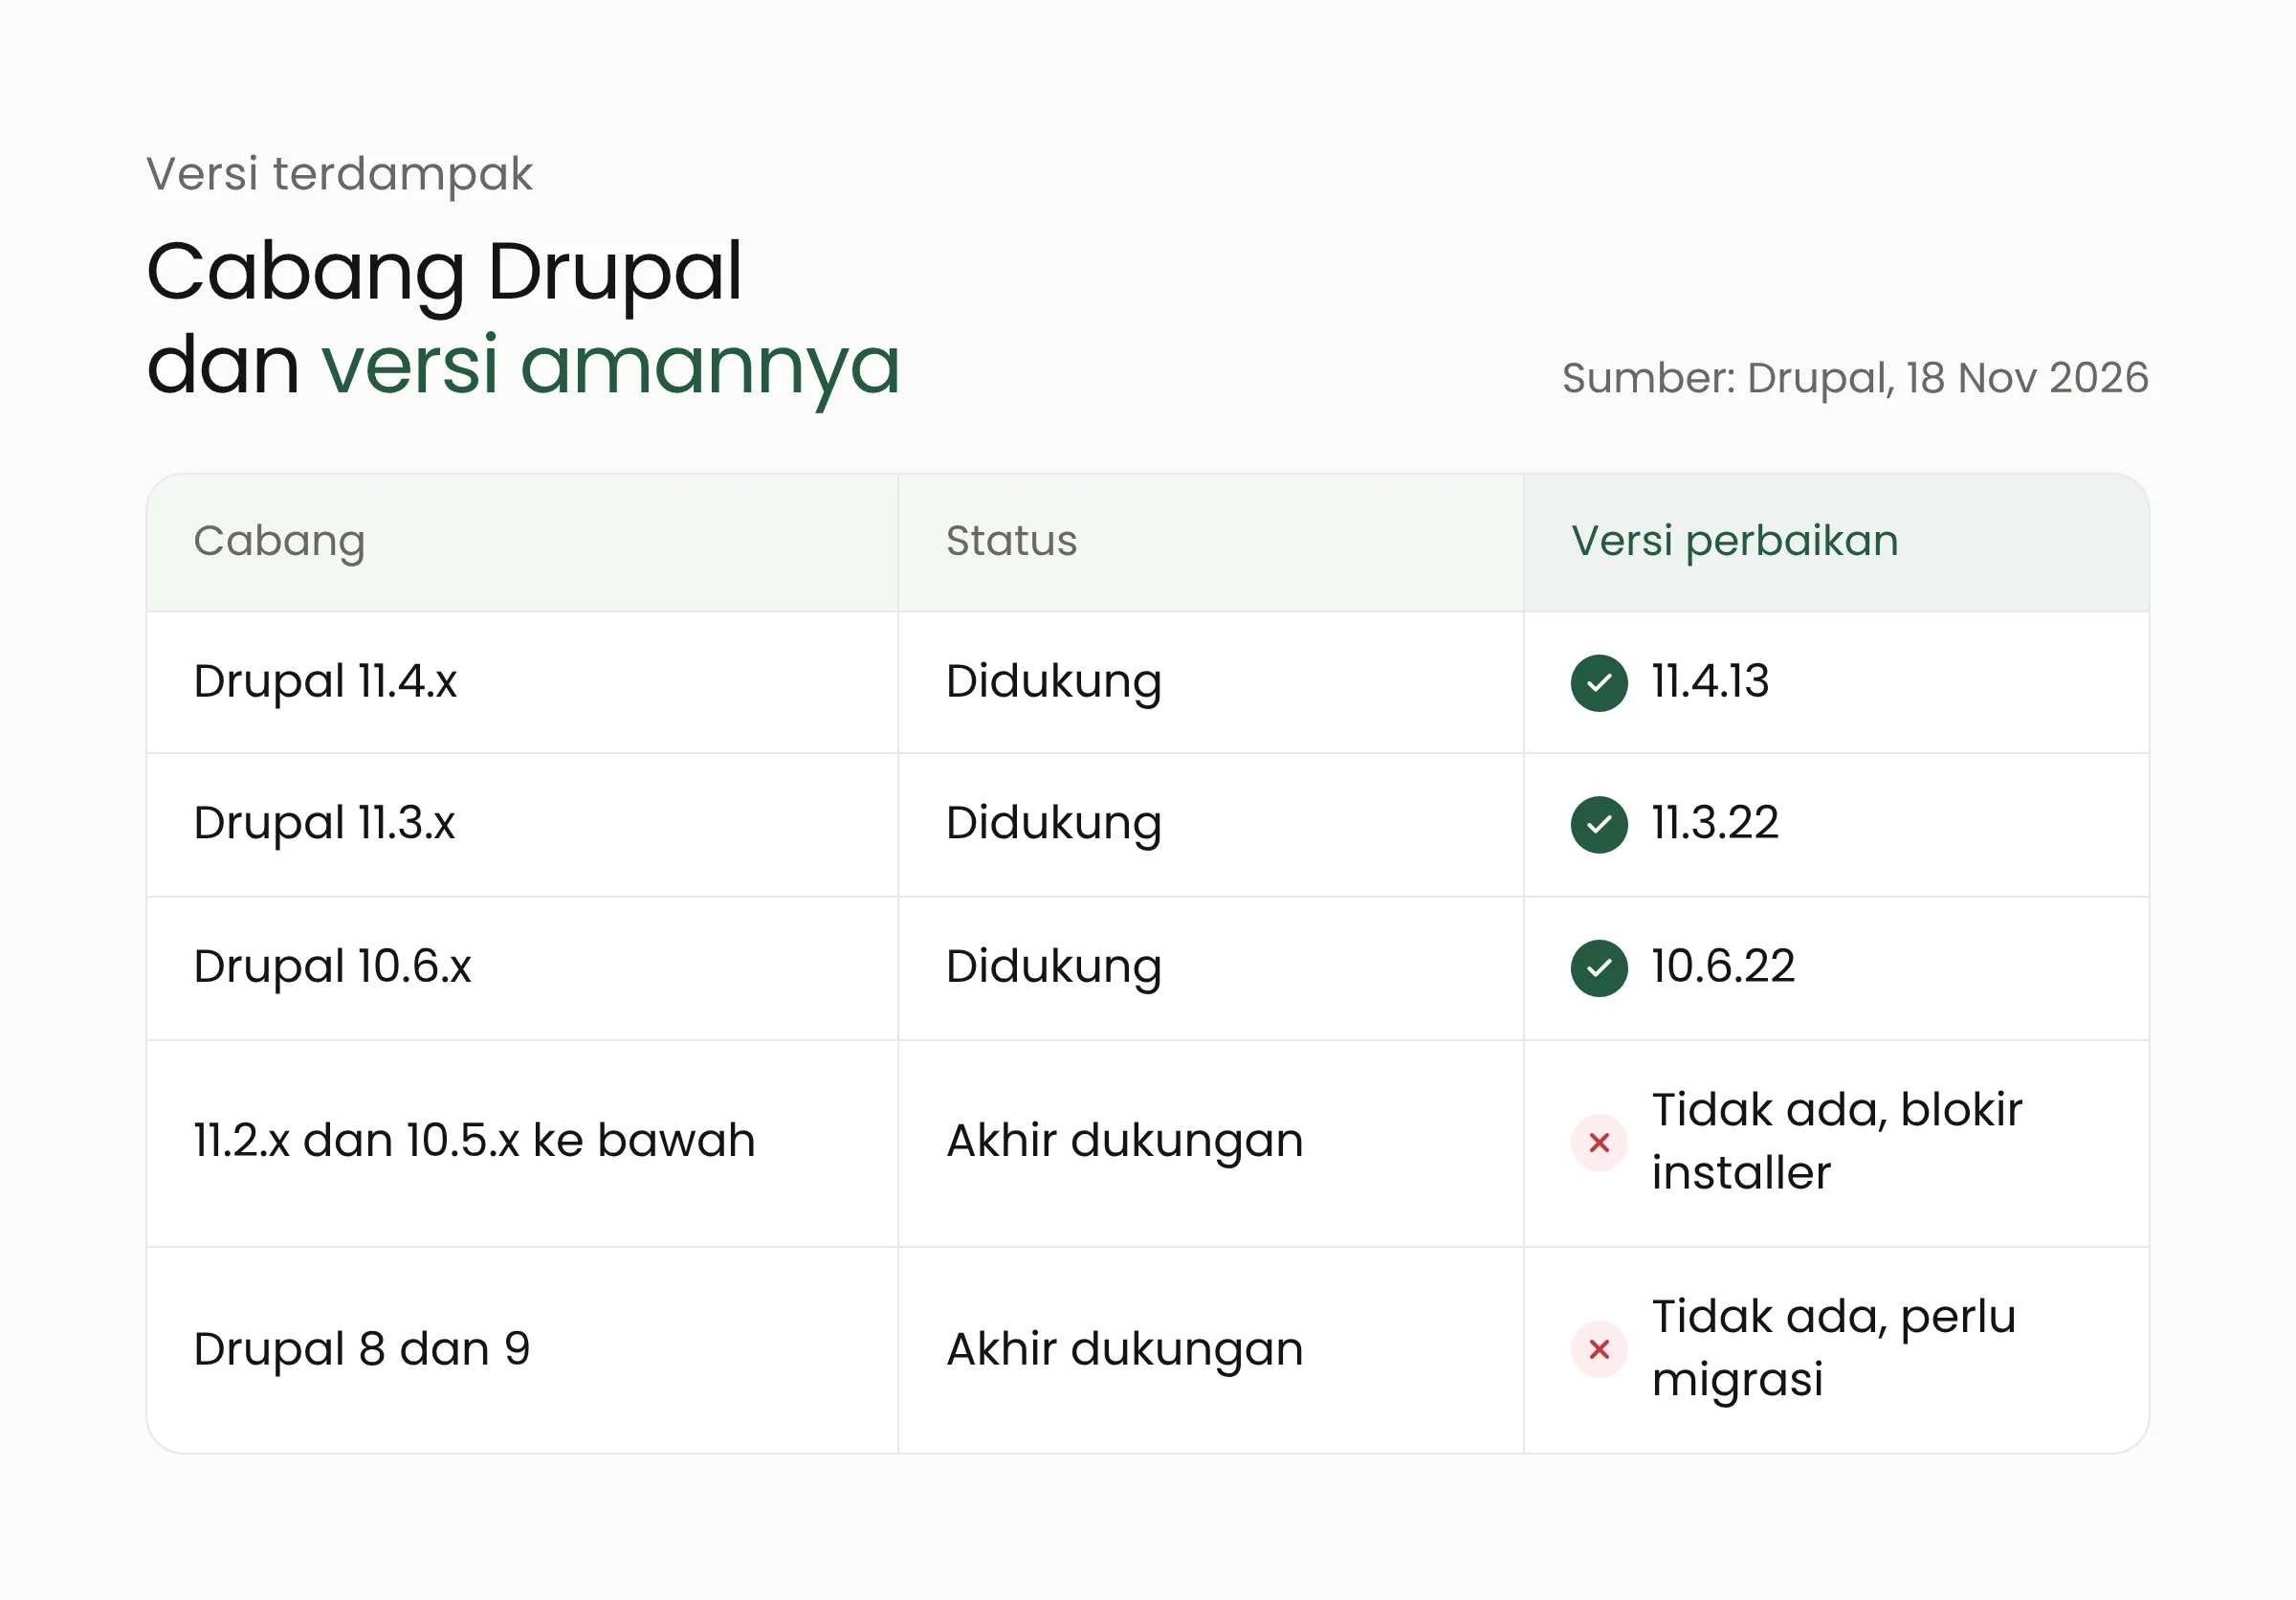
Situs yang memakai cabang lama berada di posisi lebih sulit. Drupal 11.2.x ke bawah, Drupal 10.5.x ke bawah, serta Drupal 8 dan 9 sudah berstatus akhir masa dukungan (end-of-life) dan tidak mendapat pembaruan keamanan. Untuk situs seperti ini, advisori meminta pengelola mengikuti panduan mengamankan installer sebagai mitigasi sementara, lalu segera naik ke cabang yang didukung.
Drupal 7 tidak disebut dalam advisori tersebut. Penyedia hosting Pantheon menyediakan Drupal 7.109 lewat dukungan jangka panjang bersama Tag1 Consulting, dan versi itu menghapus install.php. Advisori University of Toronto menyarankan agar installer pada situs Drupal 7 tetap diblokir apa pun kondisinya.
Status eksploitasi hingga 19 November
Tim keamanan Drupal sudah memberi peringatan dua hari sebelum rilis. PSA-2026-11-16 mengumumkan jendela rilis pada 18 November 2026 pukul 17.00 hingga 21.00 UTC, atau 19 November pukul 00.00 hingga 04.00 WIB. Pengumuman itu juga meminta pengelola menyiapkan waktu untuk memperbarui situs, karena eksploit dapat muncul dalam hitungan jam atau hari setelah rilis.
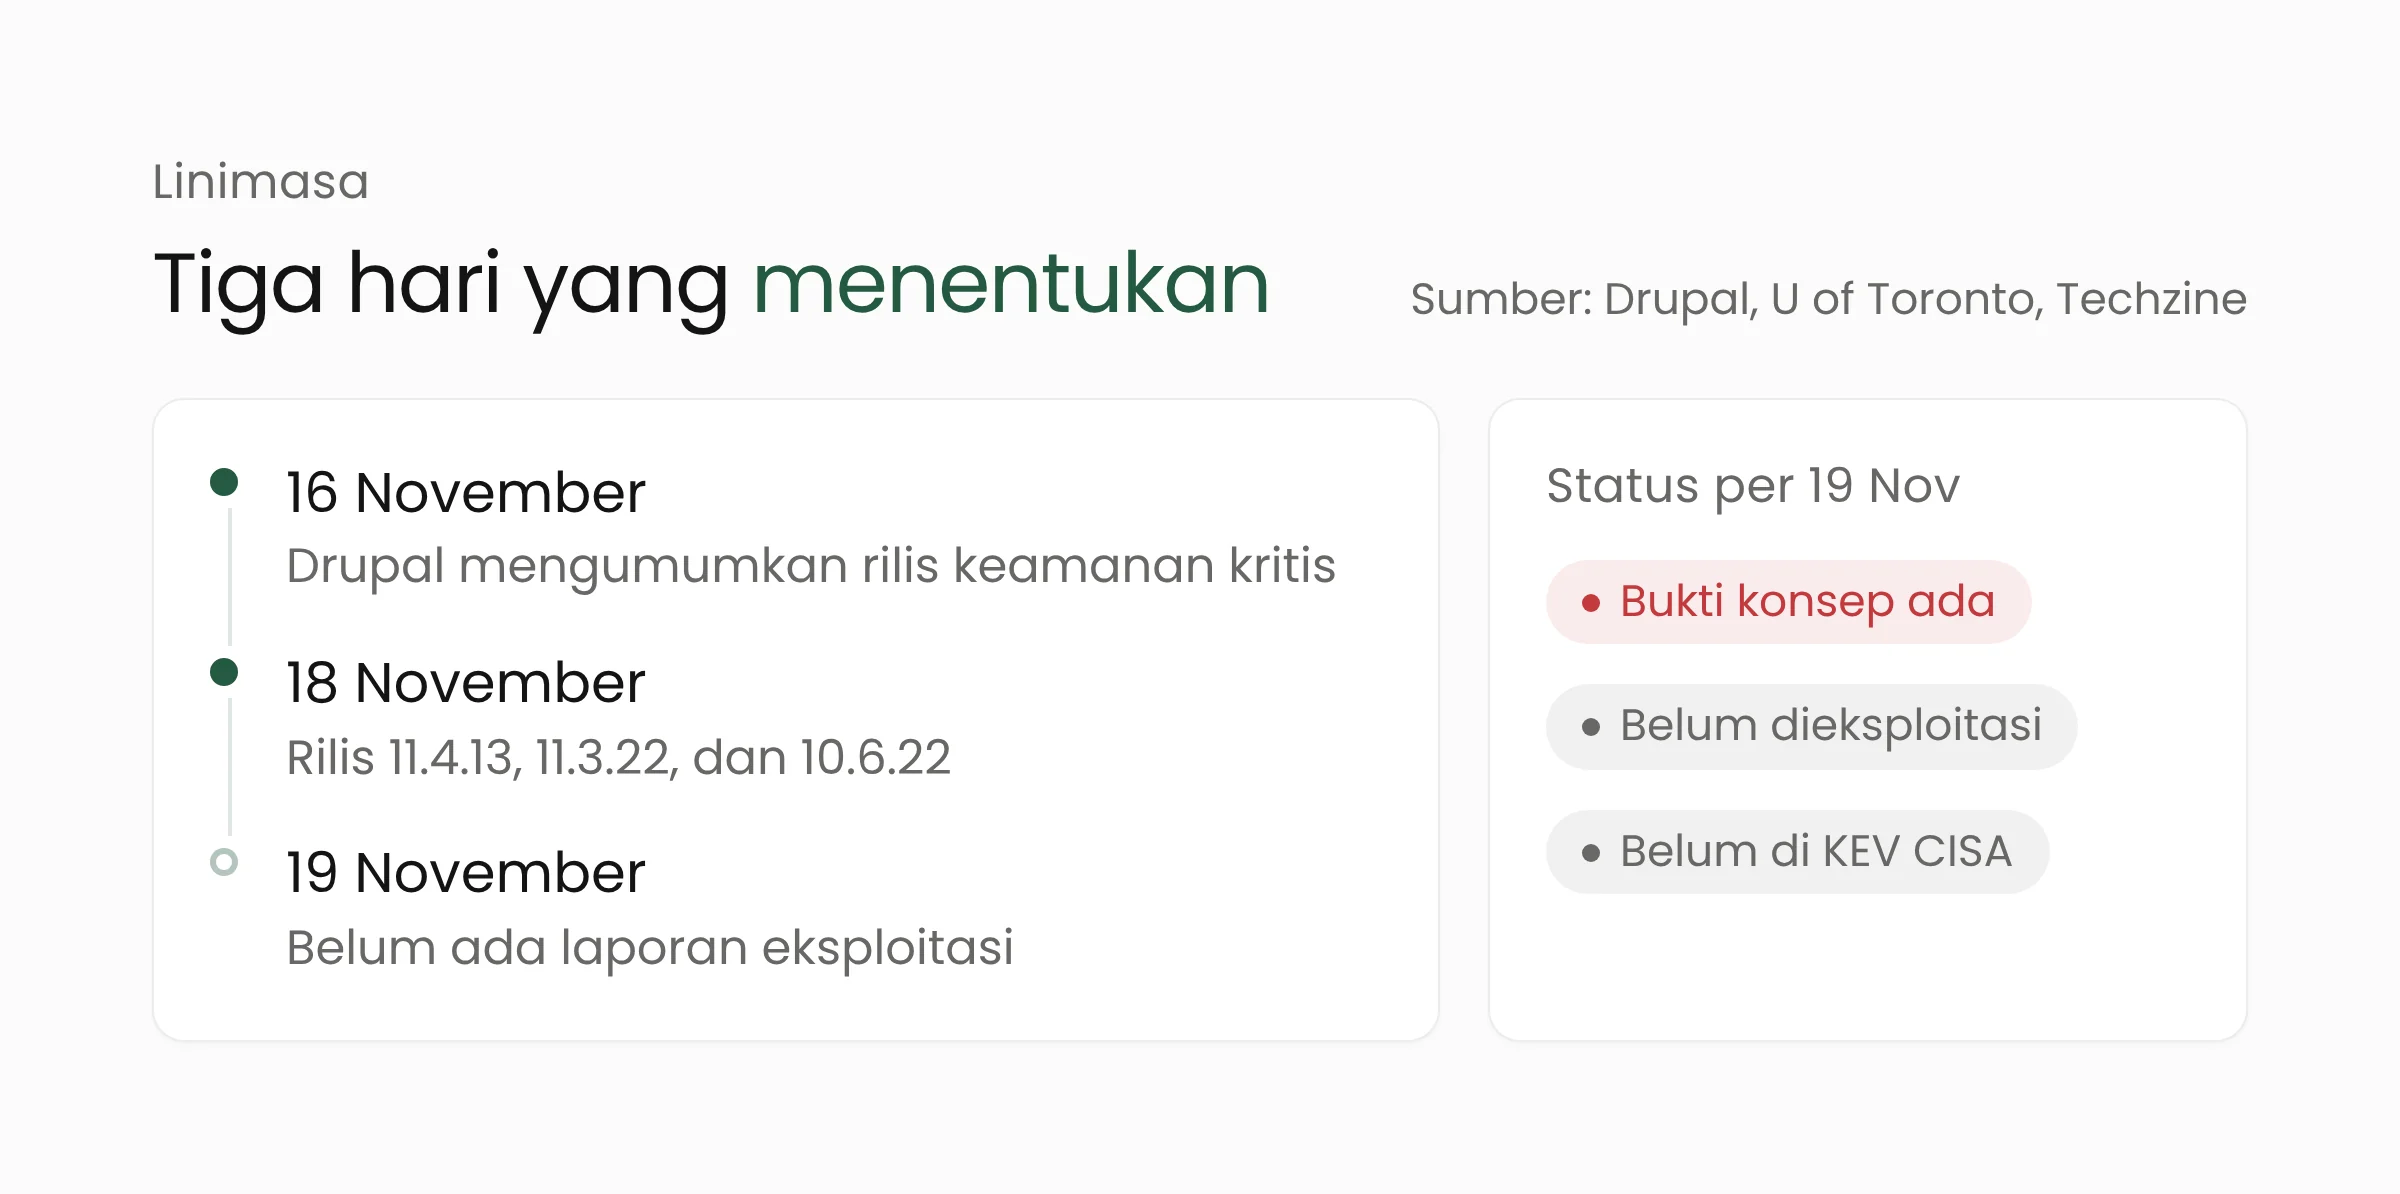
Hingga 19 November, belum ada laporan serangan yang memanfaatkan celah ini. Techzine melaporkan hal itu sambil mengutip penilaian NCSC yang menganggap peluang eksploitasi sedang, tetapi potensi kerugiannya besar. Advisori University of Toronto juga mencatat bahwa celah ini belum masuk katalog KEV milik CISA per 19 November.
Status itu dapat berubah dengan cepat. Advisori University of Toronto mengingatkan bahwa dua celah Drupal lain sudah dieksploitasi tahun ini. Pada akhir Oktober, Merakit juga membahas celah Drupal Commerce yang dieksploitasi dan menyasar toko daring. Bukti konsep yang sudah ada membuat jarak antara rilis perbaikan dan serangan pertama bisa sangat pendek.
Sebagian penyedia hosting bergerak lebih dulu. Pantheon menyatakan telah memasang perlindungan Drupal Steward, layanan firewall aplikasi web untuk situs Drupal, di semua lingkungan sebelum rilis, dan sistemnya memblokir installer setelah situs terpasang. Drupal sendiri menegaskan bahwa situs yang dilindungi Drupal Steward tetap harus diperbarui, karena jalur serangan baru masih mungkin ditemukan.
Apa artinya bagi pengelola situs Drupal?
Di banyak organisasi, situs Drupal dikelola oleh tim kecil atau oleh vendor yang kontraknya sudah selesai. Portal dinas, situs fakultas, atau laman organisasi profesi bisa saja berjalan bertahun-tahun tanpa pembaruan inti. Situs seperti ini perlu diperiksa hari ini, terutama bila masih memakai cabang yang sudah akhir masa dukungan.
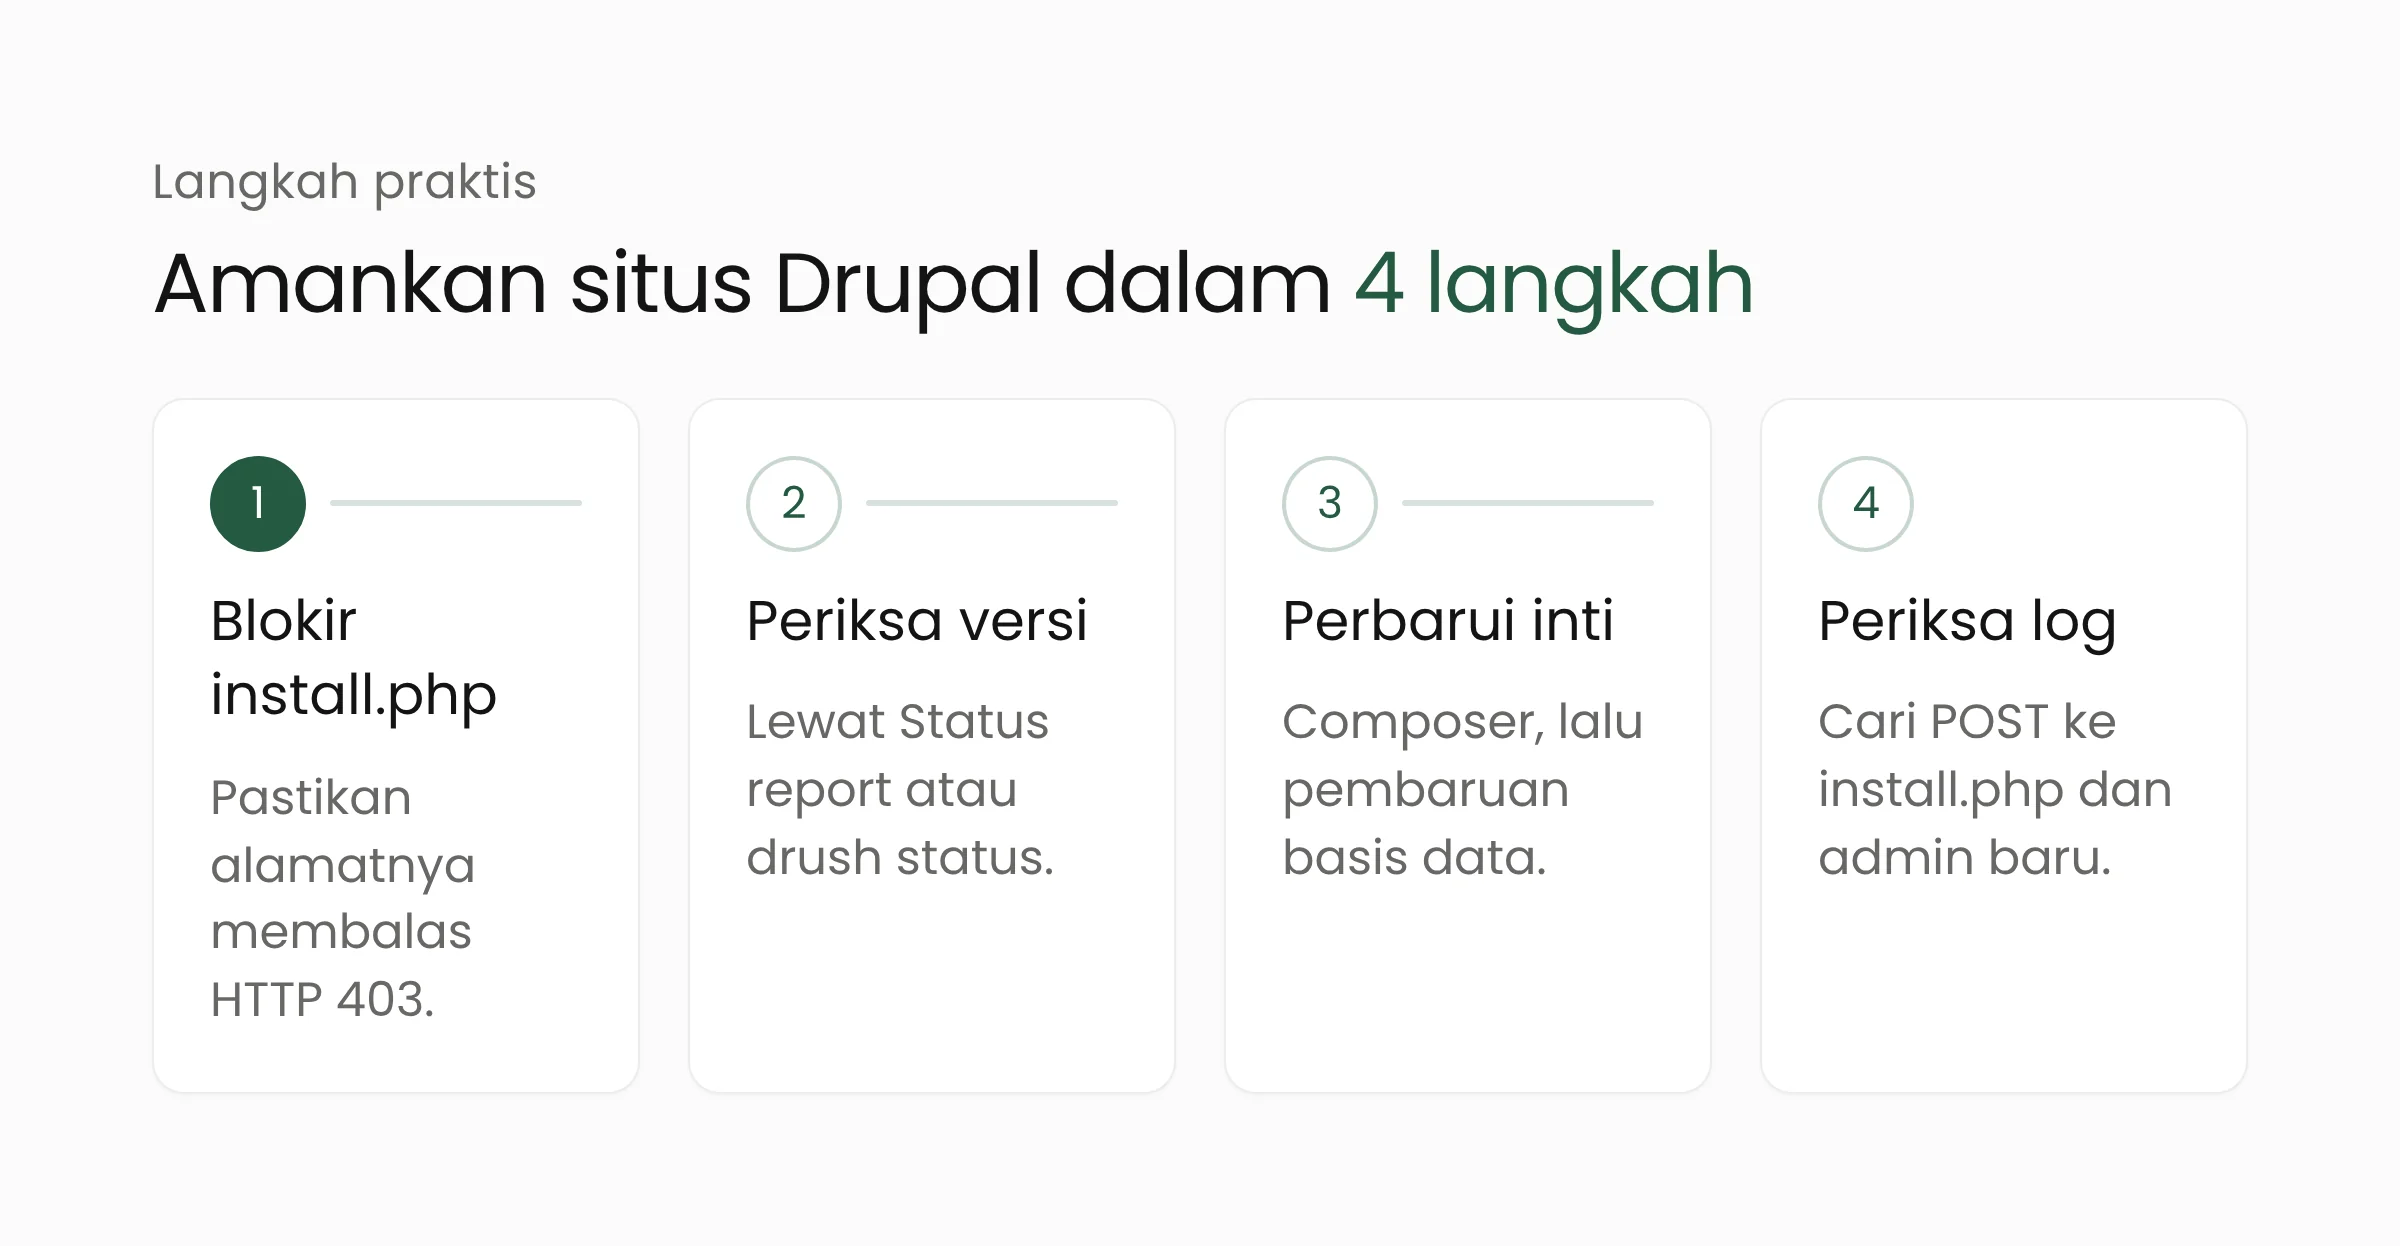
Blokir install.php sekarang
Advisori University of Toronto menyebut pemblokiran installer sebagai langkah tercepat dan aman, dan langkah ini sesuai dengan saran Drupal untuk mengamankan installer setelah pemasangan. Lakukan di tingkat server web supaya aturan tidak hilang saat inti Drupal diperbarui. Pada nginx, tambahkan blok location dengan pencocokan persis:
location = /core/install.php {
    deny all;
}
Pada Apache, aturan serupa dapat ditulis di konfigurasi virtual host:
<Location "/core/install.php">
    Require all denied
</Location>
Sesuaikan jalurnya bila Drupal dipasang di subdirektori. Setelah itu, pastikan alamat /core/install.php membalas kode HTTP 403, misalnya dengan perintah curl -I https://situs-anda/core/install.php.
Periksa versi inti Drupal
Versi yang terpasang dapat dilihat di menu Reports > Status report (/admin/reports/status) atau lewat perintah drush status. Bandingkan dengan versi perbaikan di cabang Anda. Lakukan untuk setiap situs, termasuk situs lama yang jarang dibuka.
Perbarui ke versi aman
Untuk Drupal 10 dan 11, pembaruan dilakukan lewat Composer, kemudian jalankan pembaruan basis data dan bersihkan cache, misalnya dengan drush updatedb dan drush cache:rebuild. Uji dulu di lingkungan staging bila tersedia, tetapi jangan biarkan jeda pengujian terlalu lama. Pastikan juga server web tidak memiliki hak tulis ke settings.php dan folder sites/default, karena pengaturan ini menutup sebagian jalur serangan.
Periksa tanda pembobolan
Drupal belum menerbitkan indikator pembobolan. Advisori University of Toronto menyarankan beberapa pemeriksaan: permintaan ke /core/install.php setelah situs tayang, terutama permintaan POST, di log server web; waktu perubahan settings.php yang lebih baru dari tanggal situs tayang atau detail basis data yang tidak dikenal; akun administrator baru; modul yang tidak dikenal; serta berkas .php asing di sites/default/files. Bila ada temuan, isolasi server dan simpan log serta basis data sebelum memulihkan apa pun.
Untuk situs yang masih memakai cabang lama, pemblokiran installer hanya menahan risiko sementara. Rencanakan migrasi ke cabang yang didukung, dan bila tim internal terbatas, libatkan tim pengembangan web atau keamanan siber untuk memetakan modul dan tema yang perlu disesuaikan.
Pertanyaan yang sering muncul
Apakah situs saya aman bila install.php tidak pernah dibuka?
Belum tentu. Advisori University of Toronto mencatat bahwa core/install.php tetap ada setelah pemasangan dan aturan .htaccess bawaan Drupal tidak memblokirnya, sehingga berkas ini sering dapat diakses dari internet. Pastikan alamatnya membalas kode 403.
Apakah Drupal 7 terdampak CVE-2026-132165?
Advisori SA-CORE-2026-017 tidak menyebut Drupal 7. Pantheon menyediakan Drupal 7.109 melalui dukungan jangka panjang yang menghapus install.php, dan University of Toronto menyarankan installer pada situs Drupal 7 tetap diblokir.
Apakah celah ini sudah dipakai menyerang?
Per 19 November 2026, belum ada laporan eksploitasi menurut Techzine dan University of Toronto. Bukti konsep sudah ada menurut advisori Drupal, sehingga pembaruan sebaiknya tidak ditunda.
Penutup
CVE-2026-132165 menunjukkan bahwa berkas yang hanya dipakai sekali saat pemasangan dapat menjadi pintu masuk bertahun-tahun kemudian. Memblokir install.php memerlukan beberapa menit, sedangkan pembaruan inti memerlukan sedikit perencanaan. Bila organisasi Anda mengelola banyak situs Drupal dan membutuhkan bantuan menyusun prioritas pembaruan, tim Merakit siap membantu.
Sumber
- Drupal core, Critical, Remote code execution, SA-CORE-2026-017 (Drupal Security Team, 18 November 2026)
- Drupal core, Moderately critical, Gadget chain, SA-CORE-2026-018 (Drupal Security Team, 18 November 2026)
- Upcoming critical core releases on Nov 18, PSA-2026-11-16 (Drupal Security Team, 16 November 2026)
- Security advisory: Critical remote code execution in the Drupal core installer (University of Toronto, 19 November 2026)
- Drupal core security releases fix a critical remote code execution issue (Pantheon, 18 November 2026)
- Critical Drupal vulnerability allows attackers to take over sites via the installer (Techzine, 19 November 2026)