Blog Kecerdasan Buatan
Kebocoran Prompt AI: Uji Dragos Ungkap Tiga Penyedia Diretas
Daftar isi· 7 bagian
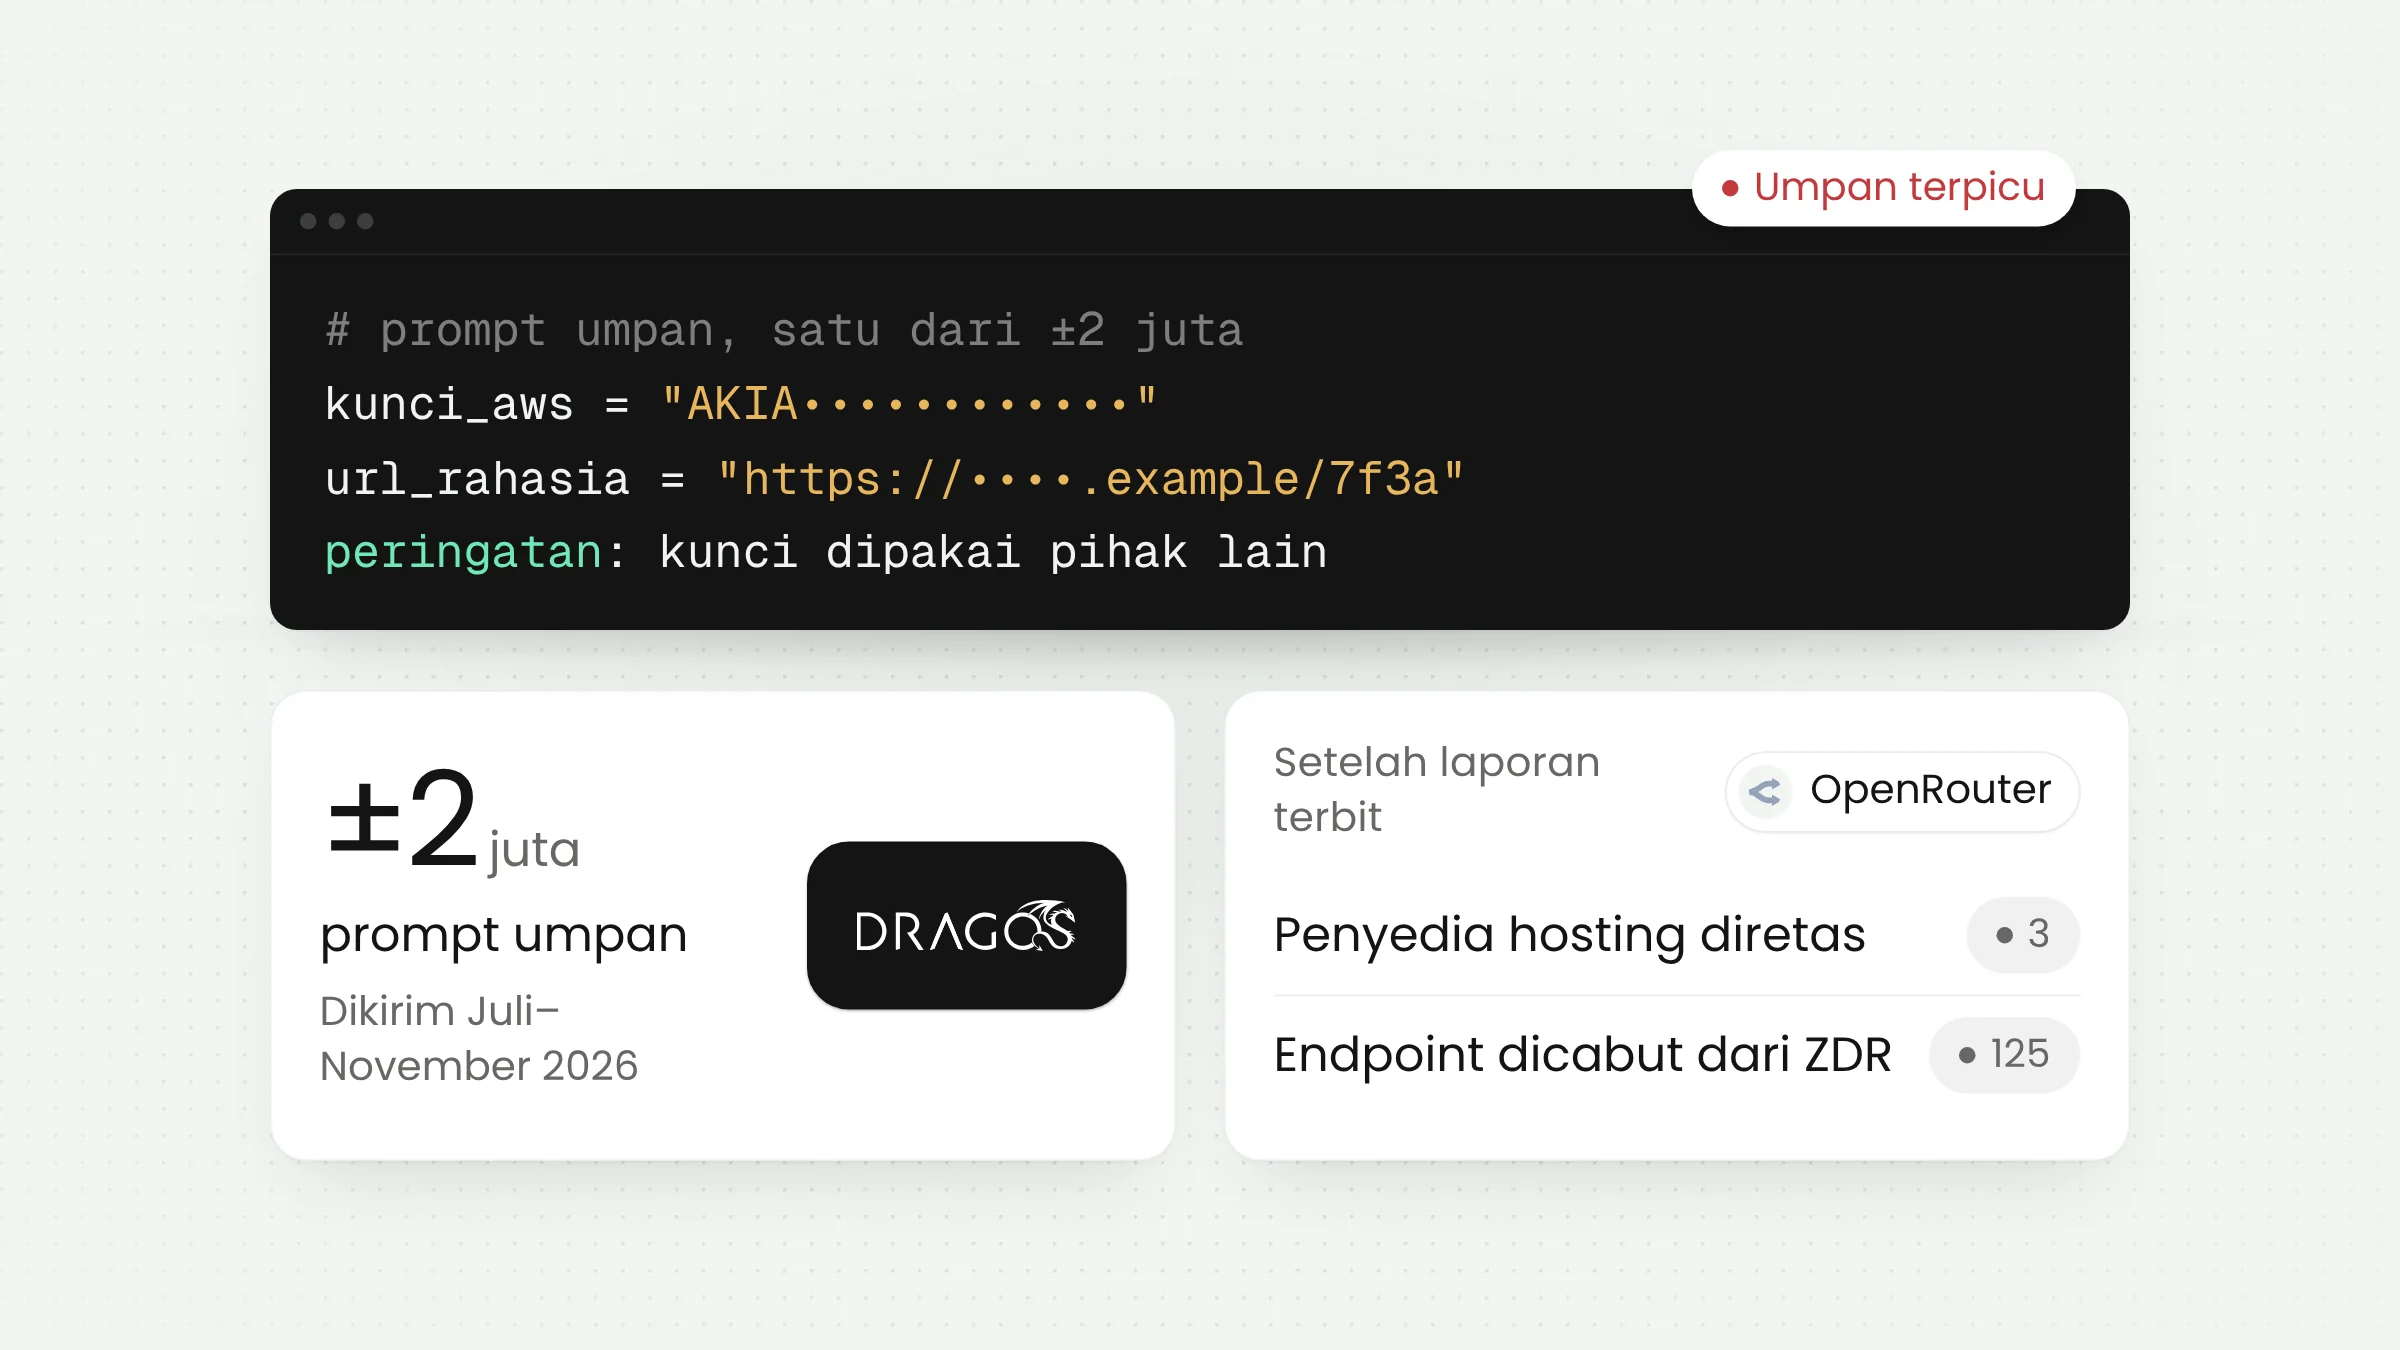
Kebocoran prompt AI terbukti terjadi di beberapa penyedia layanan inferensi. Tim riset Dragos mengirim hampir dua juta prompt berisi rahasia umpan selama lima bulan, lalu memantau siapa yang memakainya. Hasilnya, tiga penyedia hosting ternyata diretas, dan OpenRouter mengeluarkan tiga penyedia dari platformnya pada 22 November 2026.
Hampir dua juta prompt umpan dalam lima bulan
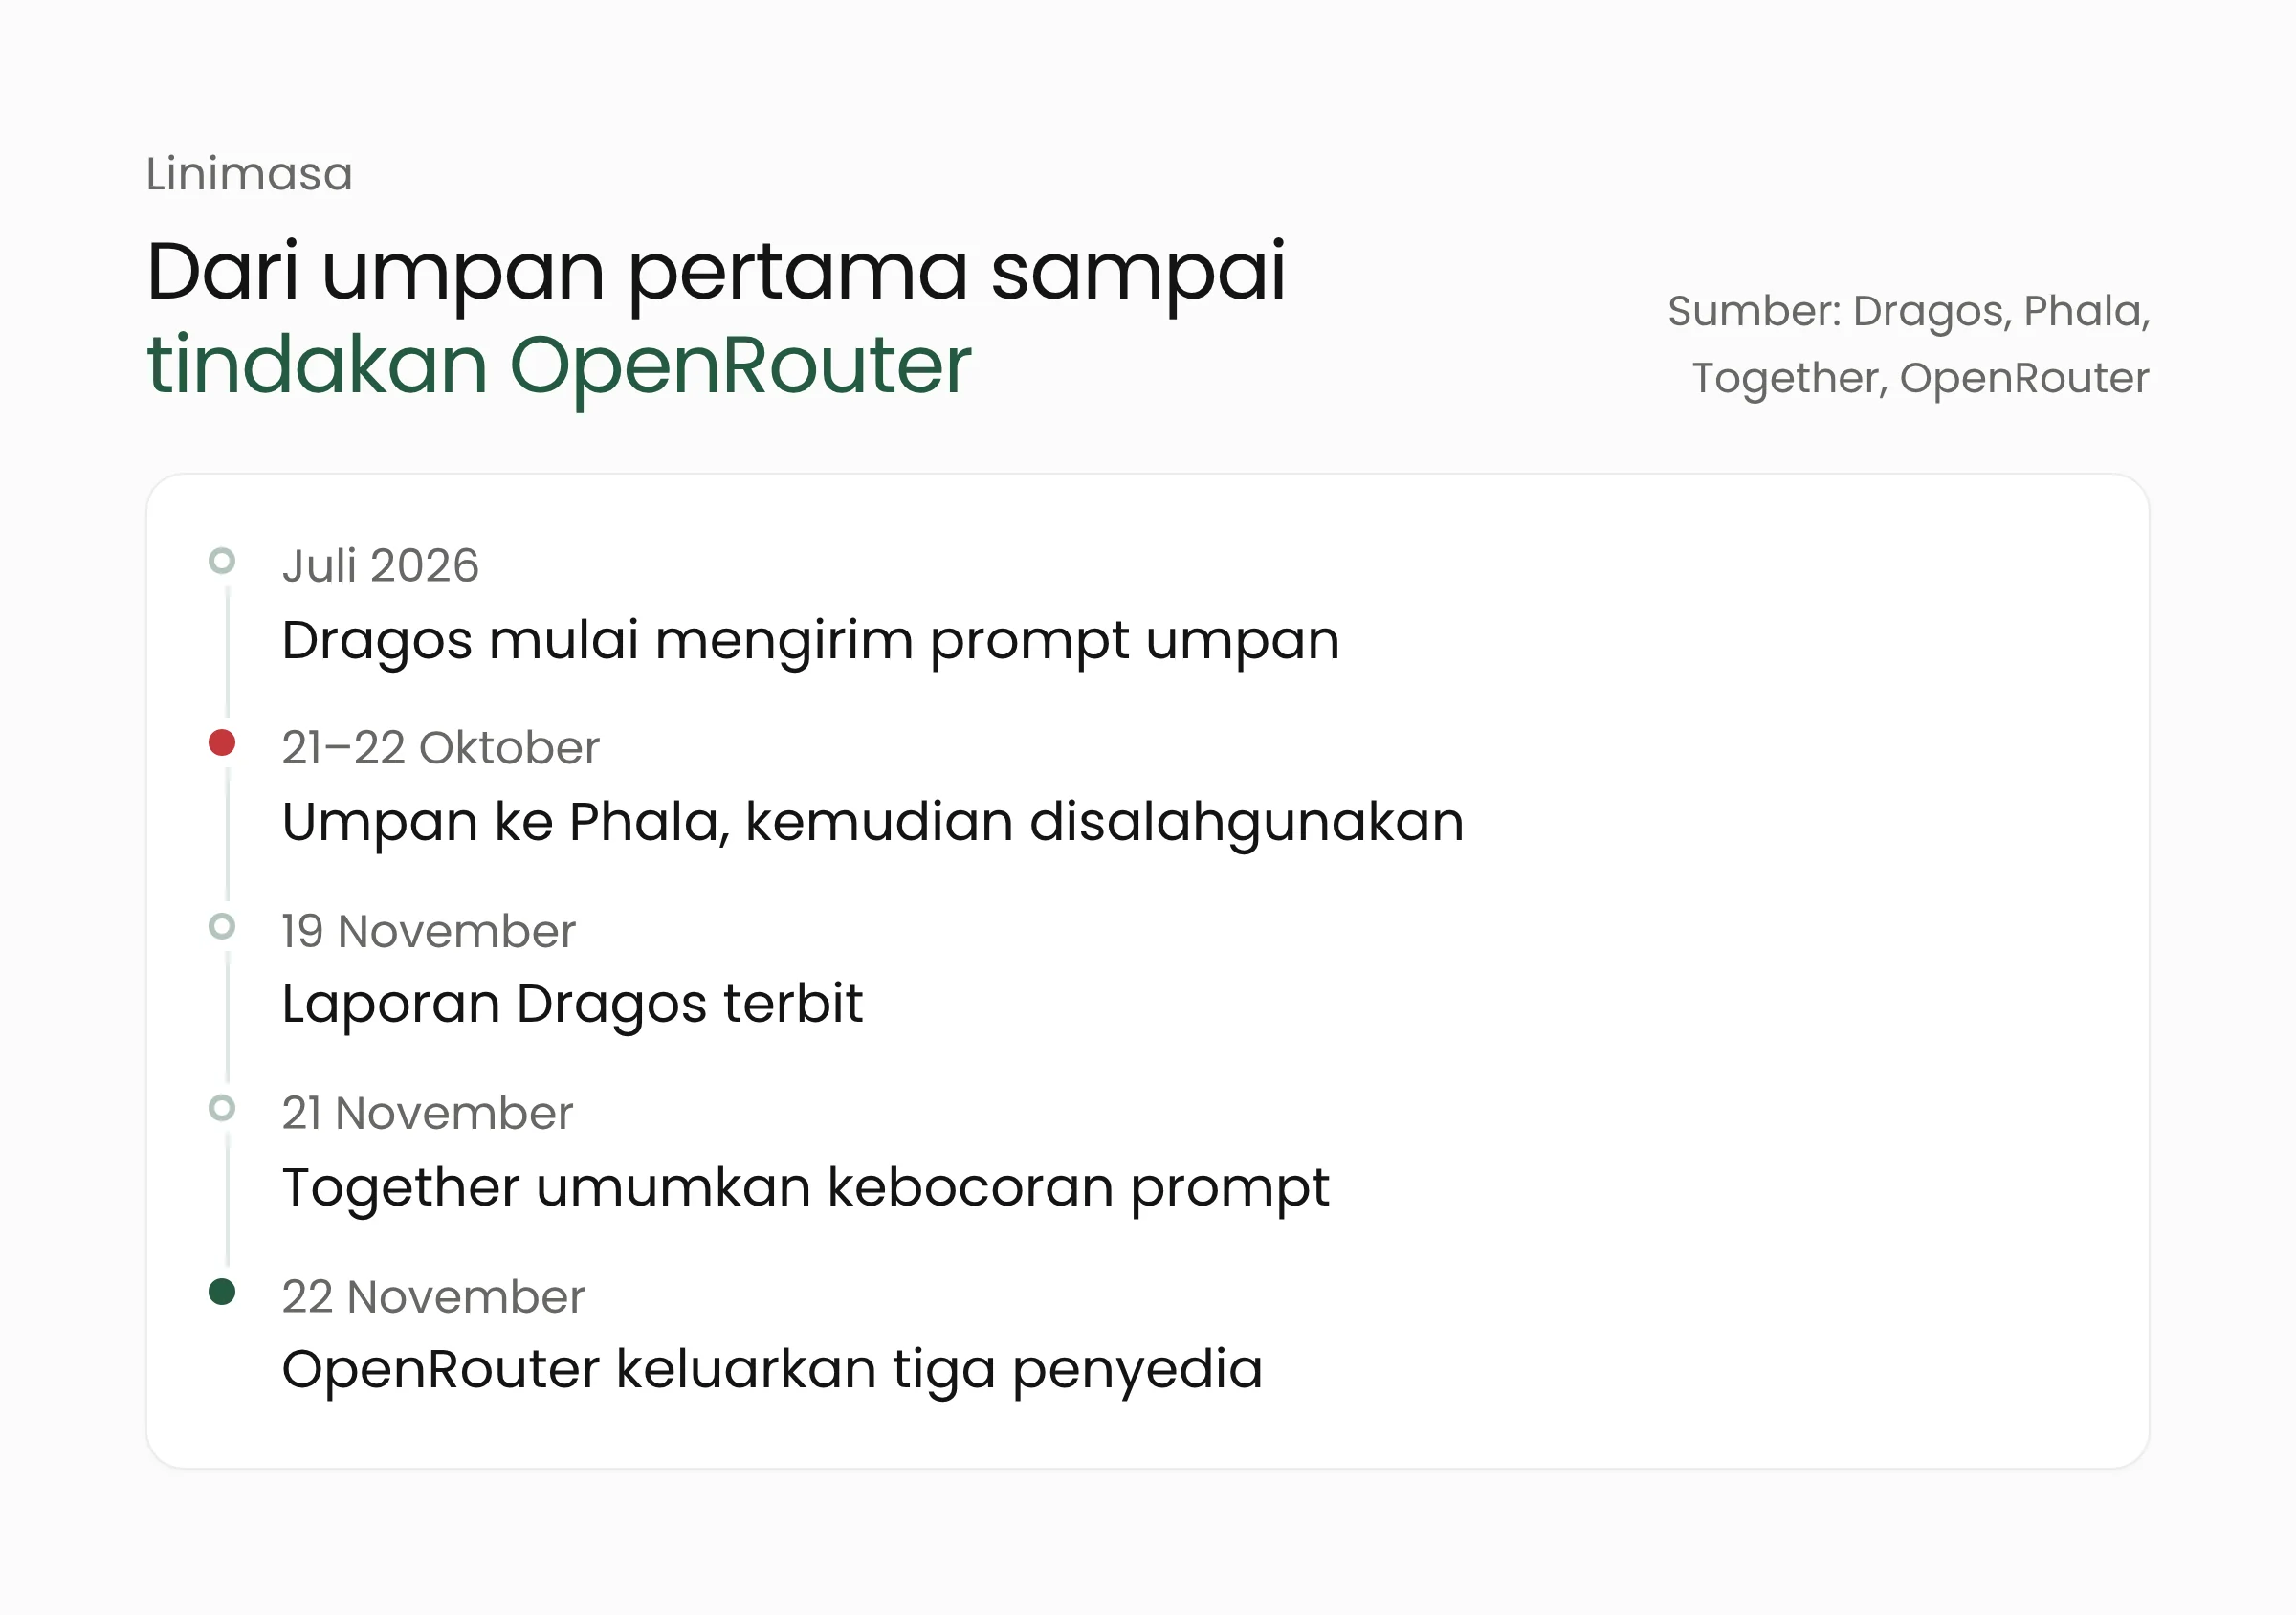
Riset ini dipimpin HD Moore, Chief Research Officer Dragos yang dikenal sebagai pembuat Metasploit. Dalam laporan yang terbit pada 19 November 2026, tim Moore menjelaskan bahwa mereka mengirim sekitar dua juta prompt ke layanan AI yang banyak dipakai sejak Juli hingga November 2026. Setiap prompt memuat URL dan kredensial unik yang tidak pernah dipakai di tempat lain.
Pertanyaan yang ingin dijawab sederhana, yaitu apa yang terjadi pada data setelah prompt meninggalkan sistem pelanggan. Menurut Dragos, prompt dan jawabannya sering kali lebih berharga daripada daya komputasi yang memprosesnya, karena di dalamnya ada kode sumber, rencana bisnis, data pelanggan, dan kredensial.
Cara kerja token canary
Token canary adalah rahasia palsu yang hanya ada di satu tempat. Bila ada pihak yang memakainya, pemiliknya tahu bahwa tempat itu sudah terbuka. Setiap permintaan Dragos membawa kunci AWS, nama DNS, dan URL yang belum pernah muncul di mana pun. Kunci AWS itu asli, tetapi terhubung ke akun kosong dengan pencatatan penuh, sehingga setiap percobaan pemakaian terekam.
Jalur prompt melewati banyak tangan
Banyak aplikasi tidak memanggil model AI secara langsung. Aplikasi mengirim prompt ke router AI, yaitu layanan yang menyediakan satu alamat API lalu meneruskan permintaan ke berbagai model dan penyedia hosting dengan satu tagihan. Dragos mencatat bahwa satu permintaan sering melewati lebih dari satu router sebelum tiba di server yang menjalankan model, dan setiap perantara dapat melihat seluruh isi prompt beserta jawabannya.
Sebagian router berbentuk marketplace terbuka, dan permintaan diberikan kepada penjual dengan harga terendah. Setelan privasi paling ketat disebut Zero Data Retention (ZDR), yang berarti prompt dan jawaban tidak disimpan.
Tiga temuan utama Dragos
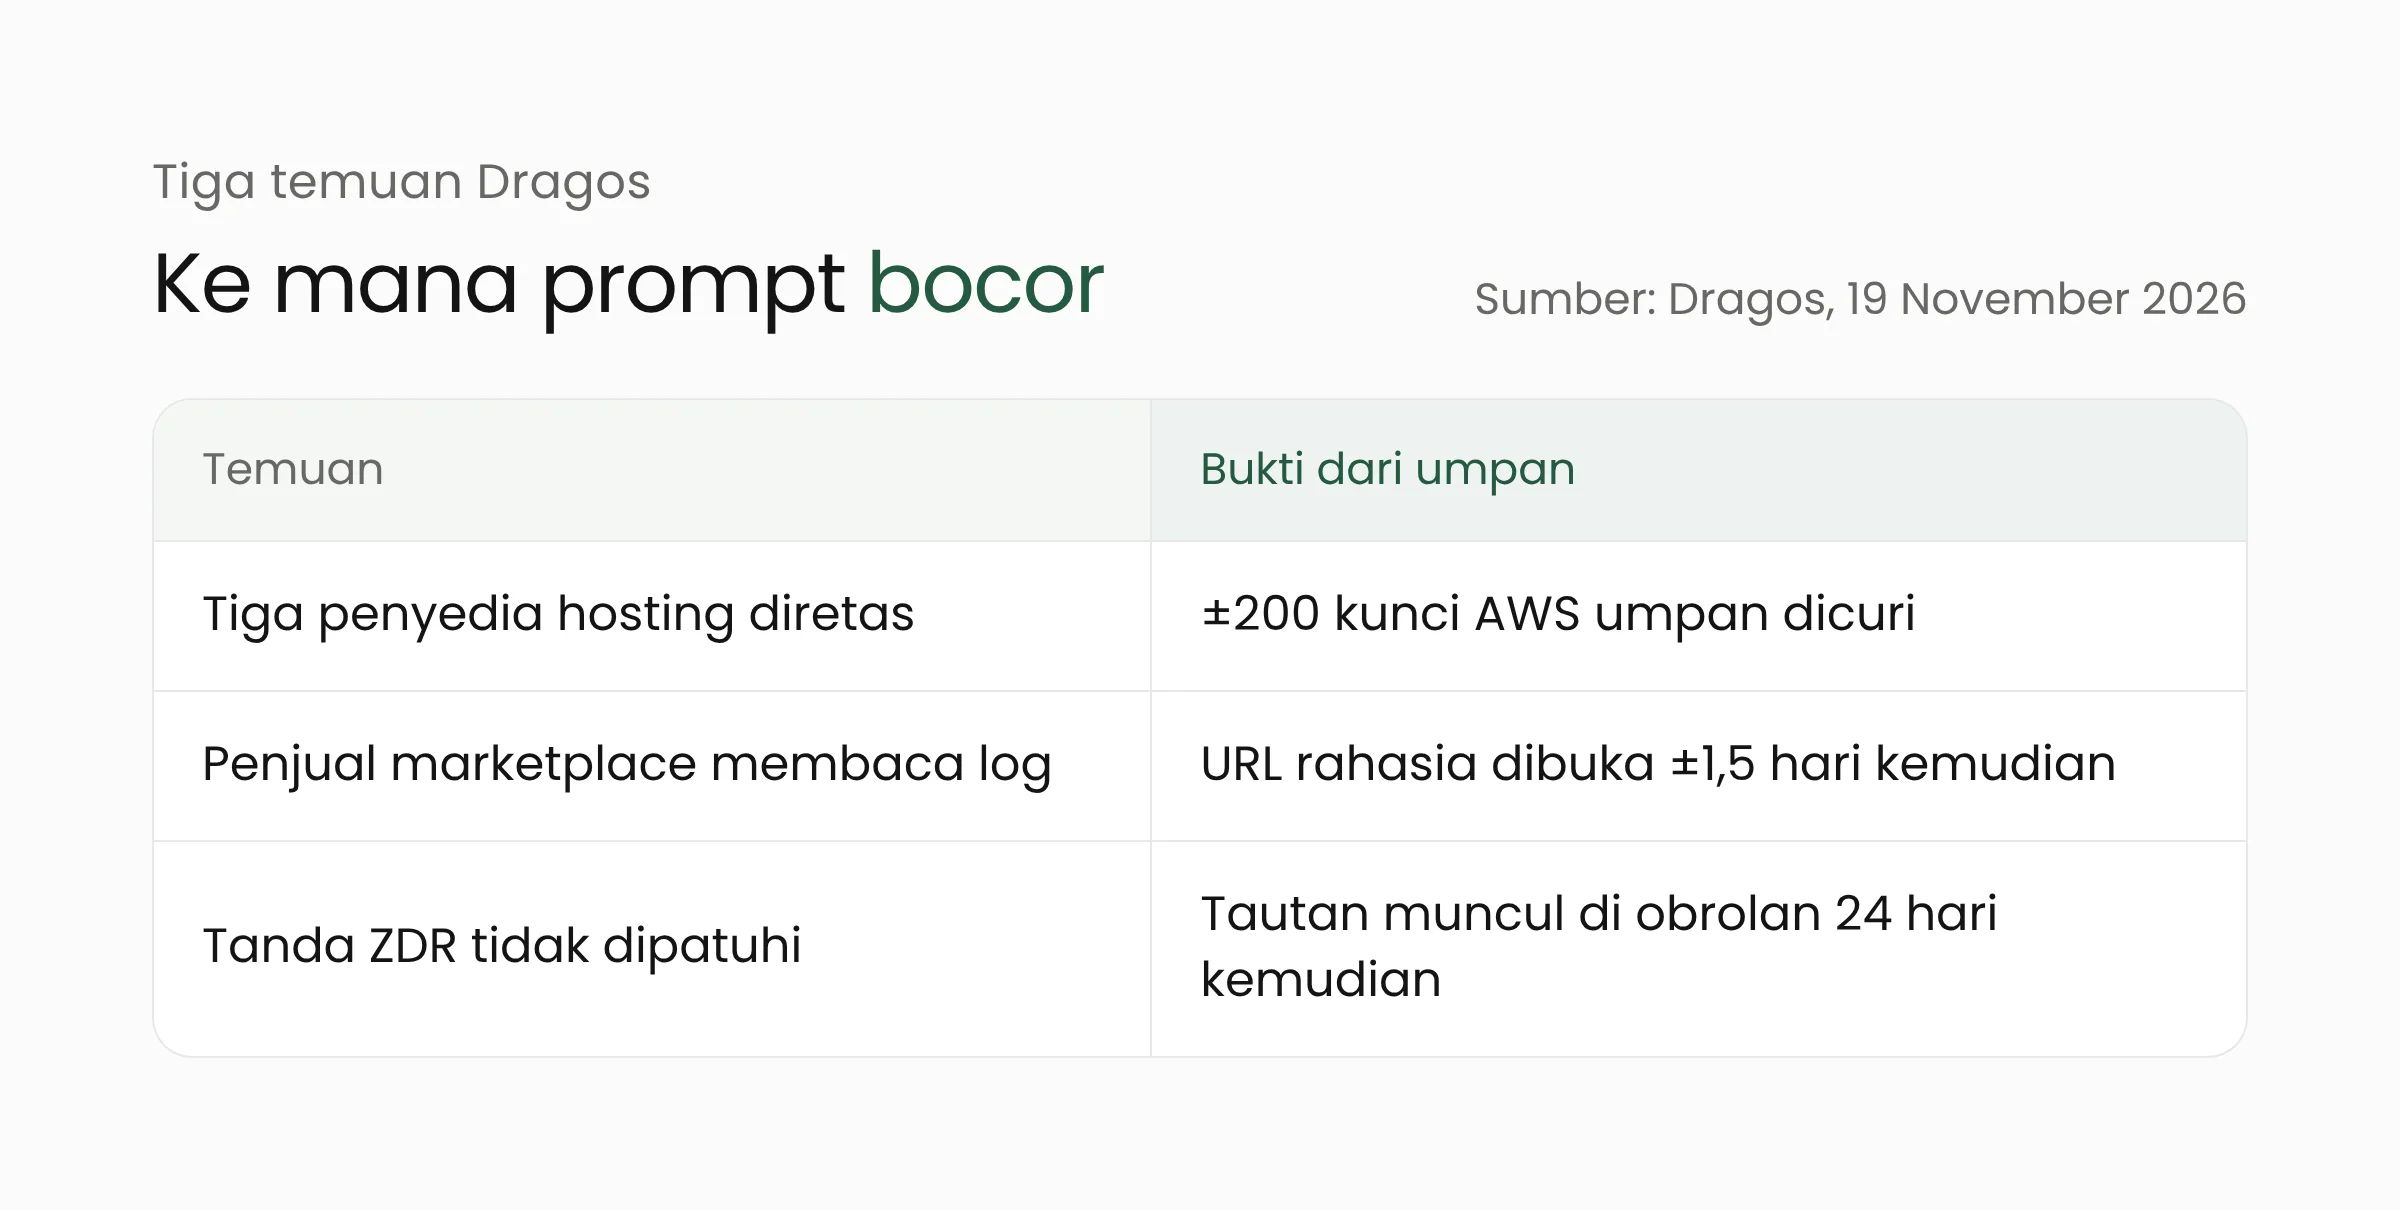
Tiga penyedia hosting diretas
Temuan paling serius adalah peretas yang aktif mencuri data dari tiga penyedia hosting. Insiden paling awal terjadi pada pertengahan Juli, dan menurut Dragos ketiga penyedia baru mengetahui peretasan setelah diberi tahu peneliti.
Peretasan terbesar melibatkan sekitar dua ratus kunci AWS umpan yang dikirim ke satu penyedia pada akhir Oktober. Sebagian kunci yang dicuri berasal dari permintaan yang ditolak penyedia sebelum model dijalankan. Dragos menyimpulkan bahwa penyerang menyalin permintaan di pintu depan layanan. Pada dua peretasan lain, sebagian permintaan yang dicuri bertanda ZDR. Moore menulis, “A privacy flag doesn’t help when the attacker is already inside.”
Setelah memegang kunci, penyerang mengujinya, dalam beberapa kasus hanya beberapa jam setelah permintaan dikirim. Mereka kemudian mencari data di S3 dan Secrets Manager, lalu mencoba mengaktifkan model di AWS Bedrock. Kunci umpan itu dipakai untuk puluhan ribu panggilan API AWS. Prompt umpan diproses bersama permintaan pelanggan sungguhan, dan Dragos menilai permintaan pelanggan itu hampir pasti ikut tersalin.
Penjual di marketplace membaca prompt lewat log
Temuan kedua tidak memerlukan celah keamanan. Penjual di marketplace inferensi cukup memasang harga terendah untuk sebuah model, menyalakan pencatatan permintaan, lalu menunggu. Dalam satu kasus, sekitar satu setengah hari setelah dua prompt dikirim lewat seorang penjual, seseorang dengan koneksi internet rumahan membuka kedua URL rahasia. Prompt untuk model yang sama lewat penjual lain tidak pernah disentuh.
Setelan privasi tidak dipatuhi
Pada temuan ketiga tidak ada kredensial yang dipakai. URL rahasia di dalam prompt dikunjungi berulang kali oleh perusahaan yang semestinya tidak melihat prompt itu. Contoh paling jelas melibatkan sebuah laboratorium AI di China yang tidak disebut namanya. Sistem laboratorium itu mengambil URL rahasia dari lebih dari separuh prompt yang dikirim ke modelnya antara Juli dan Oktober, termasuk sekitar dua pertiga permintaan yang bertanda tanpa pengumpulan data atau ZDR.
Hal yang sama terjadi pada prompt yang dikirim ke beberapa penyedia hosting Amerika Serikat yang menjual ulang model laboratorium tersebut. Dalam satu kejadian, tautan rahasia muncul di kanal percakapan Feishu milik sebuah perusahaan 24 hari setelah prompt bertanda ZDR itu dikirim.
Tanggapan OpenRouter dan para penyedia
OpenRouter, router AI yang disebut dalam laporan Dragos dan pemberitahuan para penyedia, menerbitkan pernyataan pada 22 November 2026. Perusahaan itu menegaskan bahwa temuan tersebut tidak menunjukkan peretasan atau akses tidak sah terhadap OpenRouter sendiri. Tindakannya ada tiga: mengeluarkan tiga penyedia dari platform, mencabut 125 endpoint dari kelayakan ZDR, dan memberi tahu semua pelanggan yang mungkin terdampak. Nama ketiga penyedia yang dikeluarkan tidak disebut.
Tiga penyedia sudah menerbitkan pemberitahuan masing-masing:
- Phala. Dalam laporan awal bertanggal 10 November, Phala menyatakan penyerang menguasai mesin virtual inferensi di sebuah server GPU baru yang belum menjalani pengerasan keamanan penuh. Isi permintaan ke model DeepSeek V4 Flash 0731 yang dirutekan OpenRouter antara 21 Oktober dan 8 November 2026 diminta dianggap terbuka. Phala menyatakan insiden terkendali sejak 8 November.
- Together AI. Pemberitahuan 21 November menyebut sebuah agen koding AI memasukkan kredensial ke repositori GitHub publik perusahaan. Pihak tidak berwenang memakai kredensial itu untuk mengunduh sampel prompt bulan Juni dan Juli 2026 dari repositori privat. Lima kredensial yang kemudian diuji pihak itu adalah umpan Dragos.
- Novita. Pemberitahuan 22 November mengakui sebagian permintaan model MiniMax diteruskan ke API resmi MiniMax karena kesalahan konfigurasi perutean. Rentang waktunya 28 Mei sampai 11 November 2026, termasuk permintaan yang datang lewat OpenRouter.
Batasan yang perlu diingat
Dragos tidak menyebut nama sebagian besar penyedia dalam laporannya, sehingga pemetaan antara temuan dan perusahaan hanya dapat diambil dari pemberitahuan resmi tiap penyedia.
Uji ini juga berbasis sampel. Phala mencatat bahwa hanya umpan yang dikirim pada 21 dan 22 Oktober yang terbukti disalahgunakan, tetapi tetap memakai rentang waktu lebih lebar untuk berjaga-jaga karena uji tersebut tidak memantau setiap permintaan. Penyelidikan Phala dan Together masih berjalan. Crypto Briefing menyoroti hal lain, yaitu penyedia yang diretas tidak mendeteksi pencurian itu sendiri selama berbulan-bulan.
Apa artinya bagi tim yang memakai layanan AI?
Dragos menegaskan bahwa temuan ini tidak berarti organisasi harus berhenti memakai layanan AI. Tim pengembang di Indonesia yang memakai router untuk chatbot layanan pelanggan, asisten koding, atau peringkas dokumen perlu memutuskan sendiri ke mana prompt dikirim. Berikut langkah yang disarankan Dragos, kami lengkapi dengan catatan praktis.
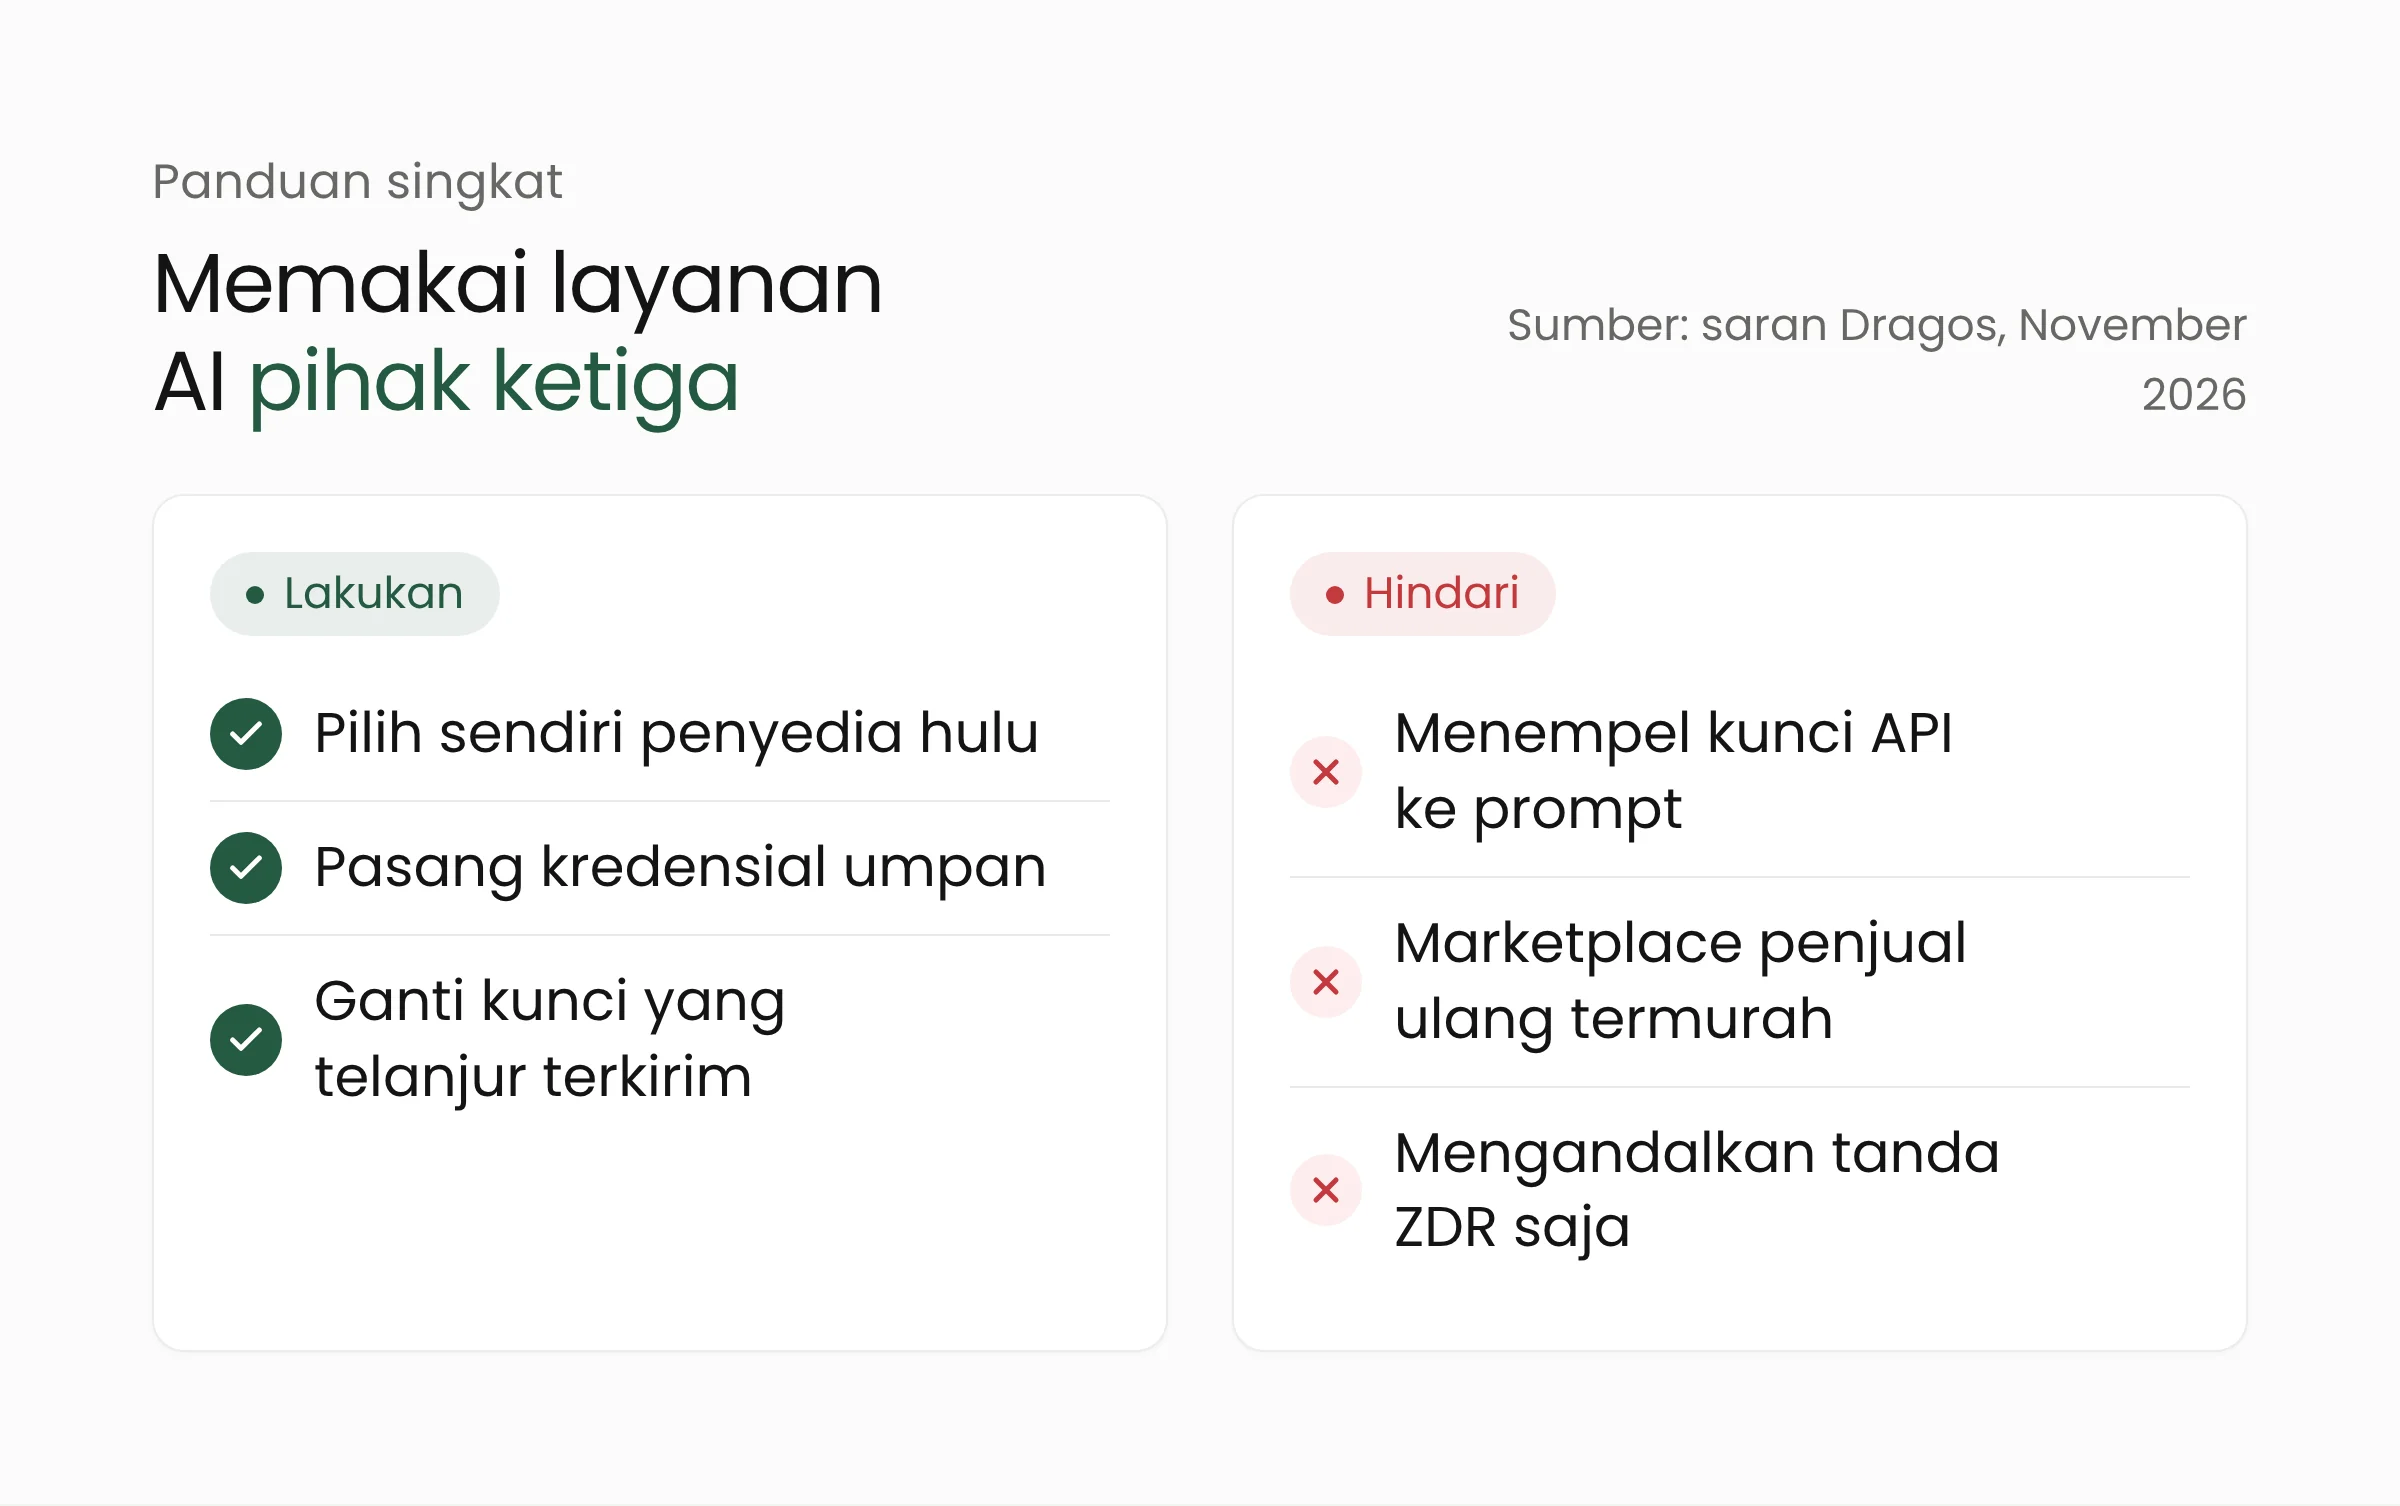
- Petakan jalur prompt. Di router, pilih sendiri penyedia hulu, jangan menerima kumpulan bawaan, lalu periksa apakah setelan privasi benar-benar mengubah tujuan permintaan.
- Keluarkan rahasia dari konteks. Dragos mengingatkan bahwa agen AI mengirim apa pun yang dapat dibacanya, termasuk kredensial. Jangan menempelkan kunci API, kata sandi, atau data pribadi pelanggan ke dalam prompt, dan batasi folder yang boleh dibaca agen. Kami pernah membahas risiko serupa pada berkas AGENTS.md palsu.
- Ganti kredensial yang telanjur terkirim. Phala dan Novita menyarankan pelanggan mencabut dan mengganti kredensial yang pernah ada di dalam permintaan pada rentang waktu terdampak.
- Pasang umpan sendiri. Sisipkan kredensial palsu ke konteks yang dikirim agen dan perlakukan setiap pemakaiannya sebagai insiden. Dragos menyebut Canarytoken gratis dari Thinkst sudah cukup untuk memulai. Dragos juga membagikan dua user agent alat penyerang, yaitu
artex-agentdanartex-judge-r121, yang dapat dicari di log AWS CloudTrail. - Pilih jalur sesuai kepekaan data. Untuk data paling sensitif, Dragos menyarankan model yang dijalankan sendiri atau kontrak langsung dengan satu penyedia utama. Dragos mengingatkan bahwa perangkatnya tidak murah dan mencontohkan server delapan GPU B300 seharga US$570.000 atau lebih.
Prompt yang memuat data pribadi juga menyangkut kewajiban menurut Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, sehingga pemetaan jalur data sebaiknya melibatkan tim hukum dan kepatuhan. Bagi organisasi yang belum memiliki tim khusus, peninjauan arsitektur lewat layanan kecerdasan buatan dan layanan keamanan siber dapat menjadi titik awal.
Pertanyaan yang sering muncul
Apakah OpenRouter diretas?
Tidak, menurut pernyataan OpenRouter. Temuan Dragos menyangkut penyedia inferensi yang menerima permintaan dari router, dan OpenRouter menyatakan tidak ada bukti peretasan atau akses tidak sah terhadap sistemnya.
Apakah setelan Zero Data Retention masih berguna?
Masih, tetapi tidak cukup bila berdiri sendiri. Dragos mengingatkan bahwa tanda privasi hanya mengikat perantara pertama. Setelan itu tidak melindungi data bila penyedia di belakangnya diretas atau mengabaikannya. ZDR perlu didampingi pemilihan penyedia dan kebiasaan tidak mengirim rahasia lewat prompt.
Bagaimana mengetahui apakah prompt saya ikut terdampak?
OpenRouter menyatakan sudah memberi tahu semua pelanggan yang mungkin terdampak. Periksa surel dari router dan penyedia yang Anda pakai, lalu bandingkan riwayat pemakaian dengan model dan rentang waktu yang diumumkan Phala, Together, dan Novita. Bila ragu, ganti kredensial yang pernah masuk ke prompt.
Penutup
Uji canary Dragos memperlihatkan bahwa rantai pasok layanan AI lebih panjang daripada yang tampak di halaman harga. Laporan lanjutan masih mungkin muncul, sebab Dragos menyatakan sedang bekerja dengan sekitar selusin penyedia dan Phala menjanjikan analisis akar masalah yang lengkap. Bila tim Anda ingin meninjau jalur data aplikasi AI yang sedang dibangun, tim Merakit siap berdiskusi.
Sumber
- Three breaches, endless leaks: Your AI supply chain needs canaries, Dragos, 19 November 2026
- Data Processing Incidents on Inference Providers, OpenRouter, 22 November 2026
- Security event: Prompt leakage for requests in June and July of 2026, Together AI, 21 November 2026
- Phala November preliminary incident report, Phala, 10 November 2026
- Privacy notice regarding MiniMax requests on Novita, Novita, 22 November 2026
- HD Moore’s canary experiment exposes data leaks across the AI supply chain, Crypto Briefing, 20 November 2026