Blog Keamanan Siber
Data Ribuan Aplikasi Lovable Terbuka dan Cara Menutupnya
Daftar isi· 7 bagian
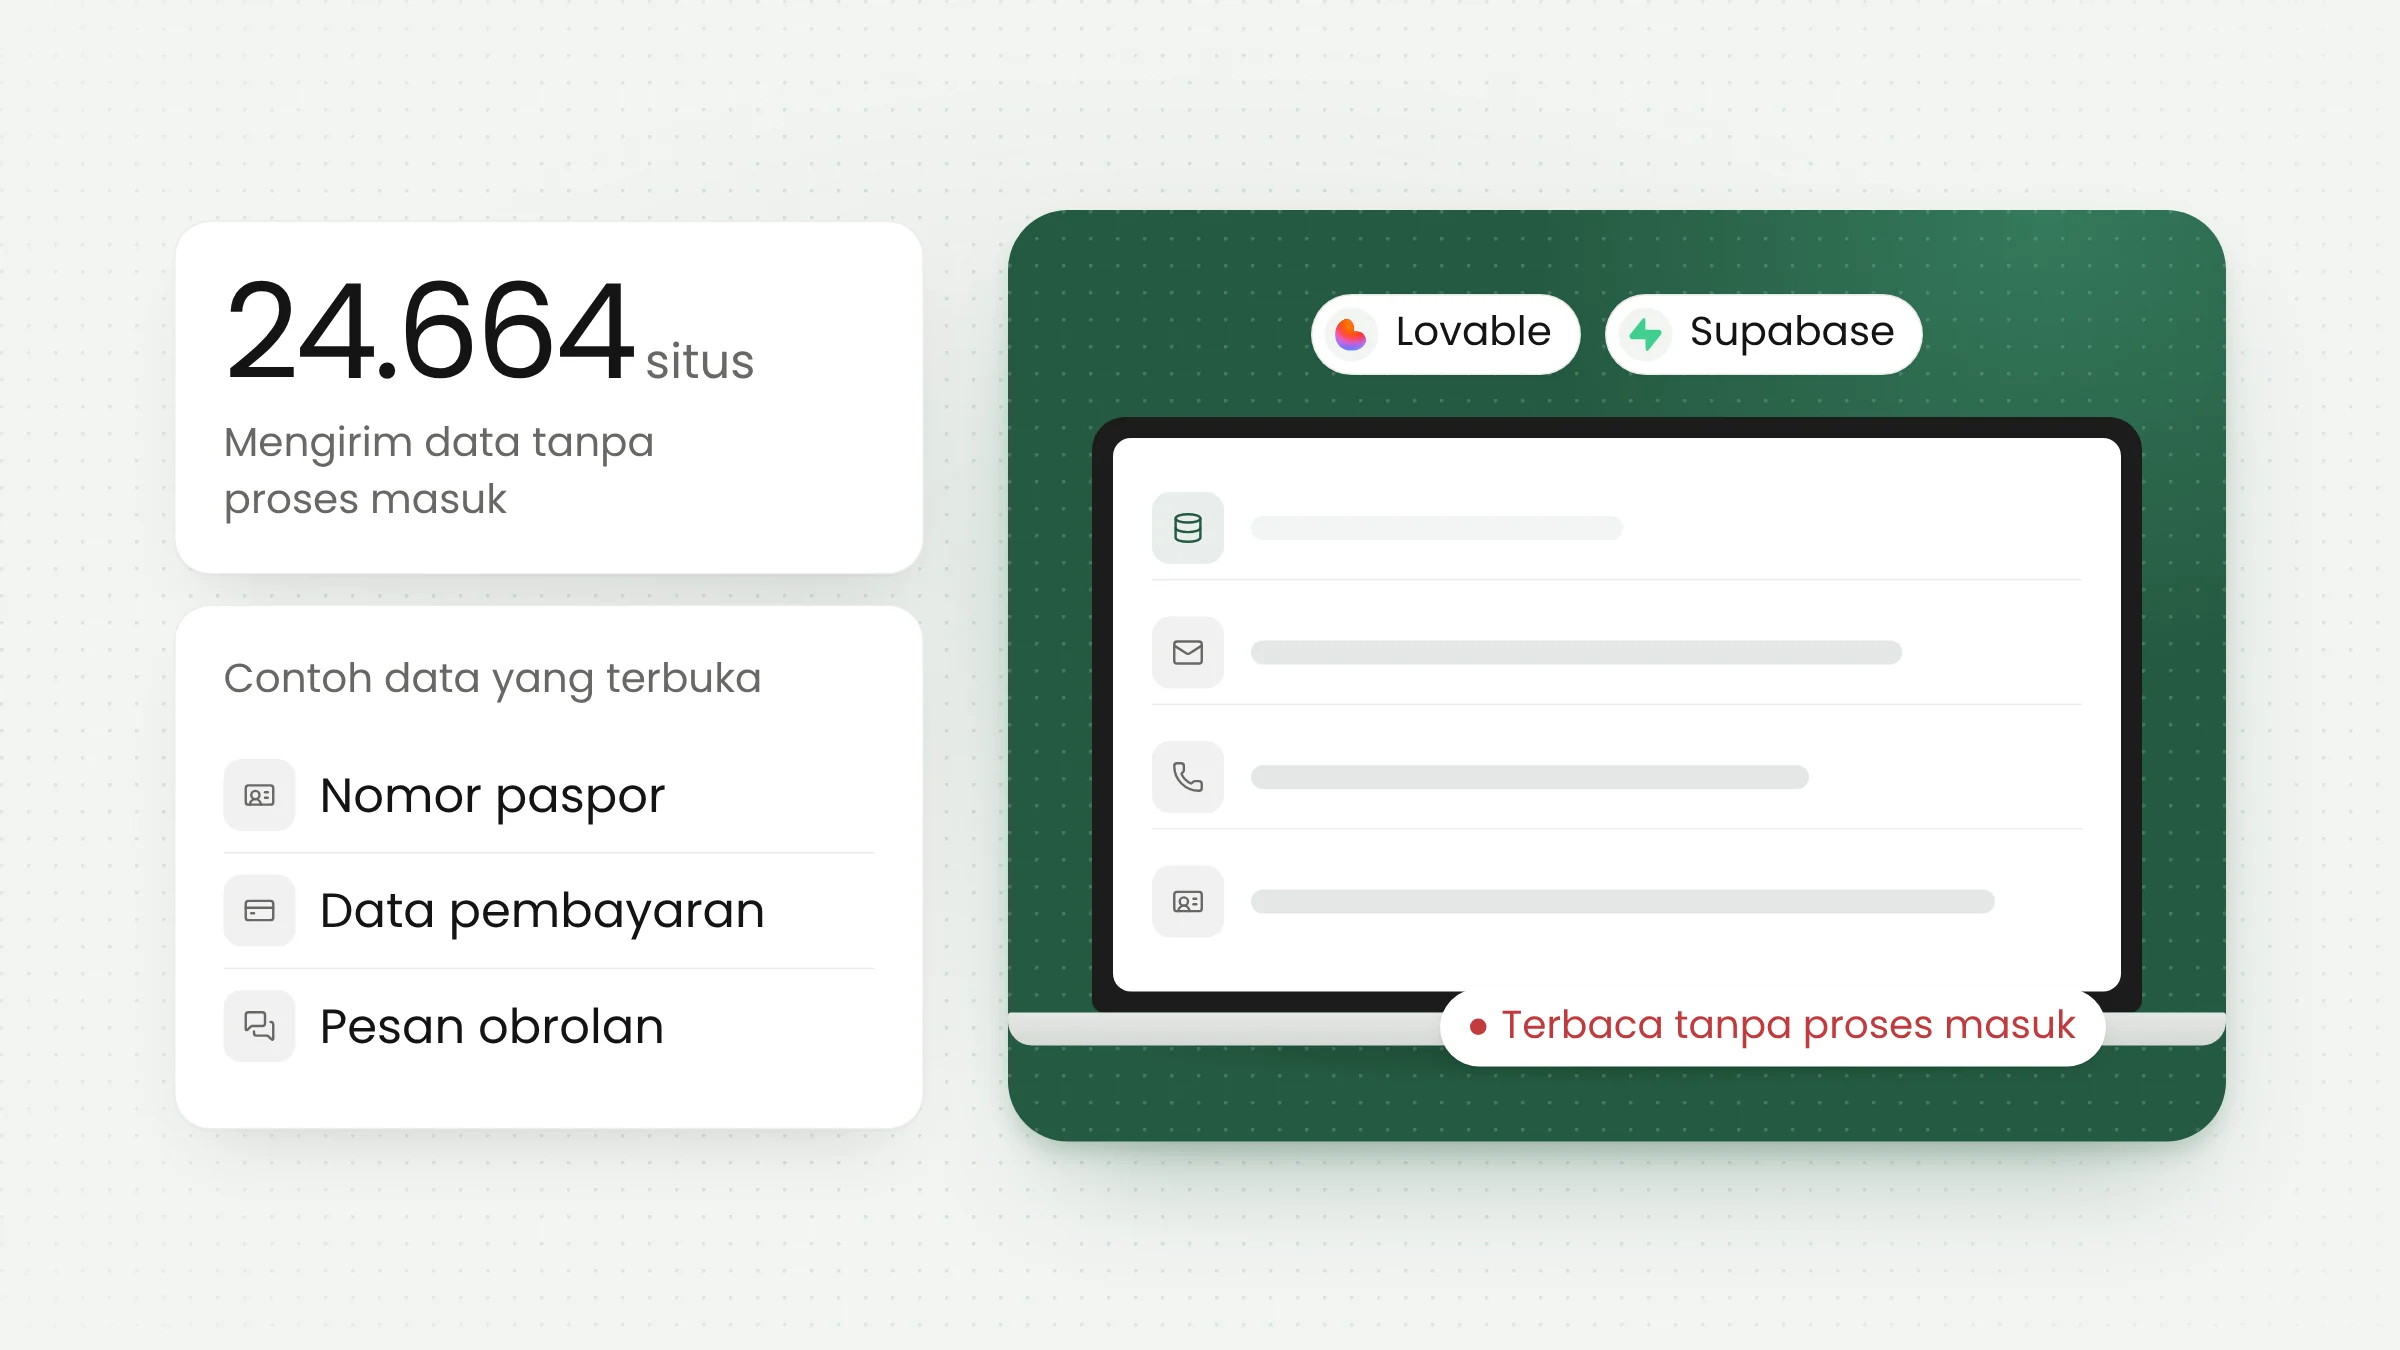
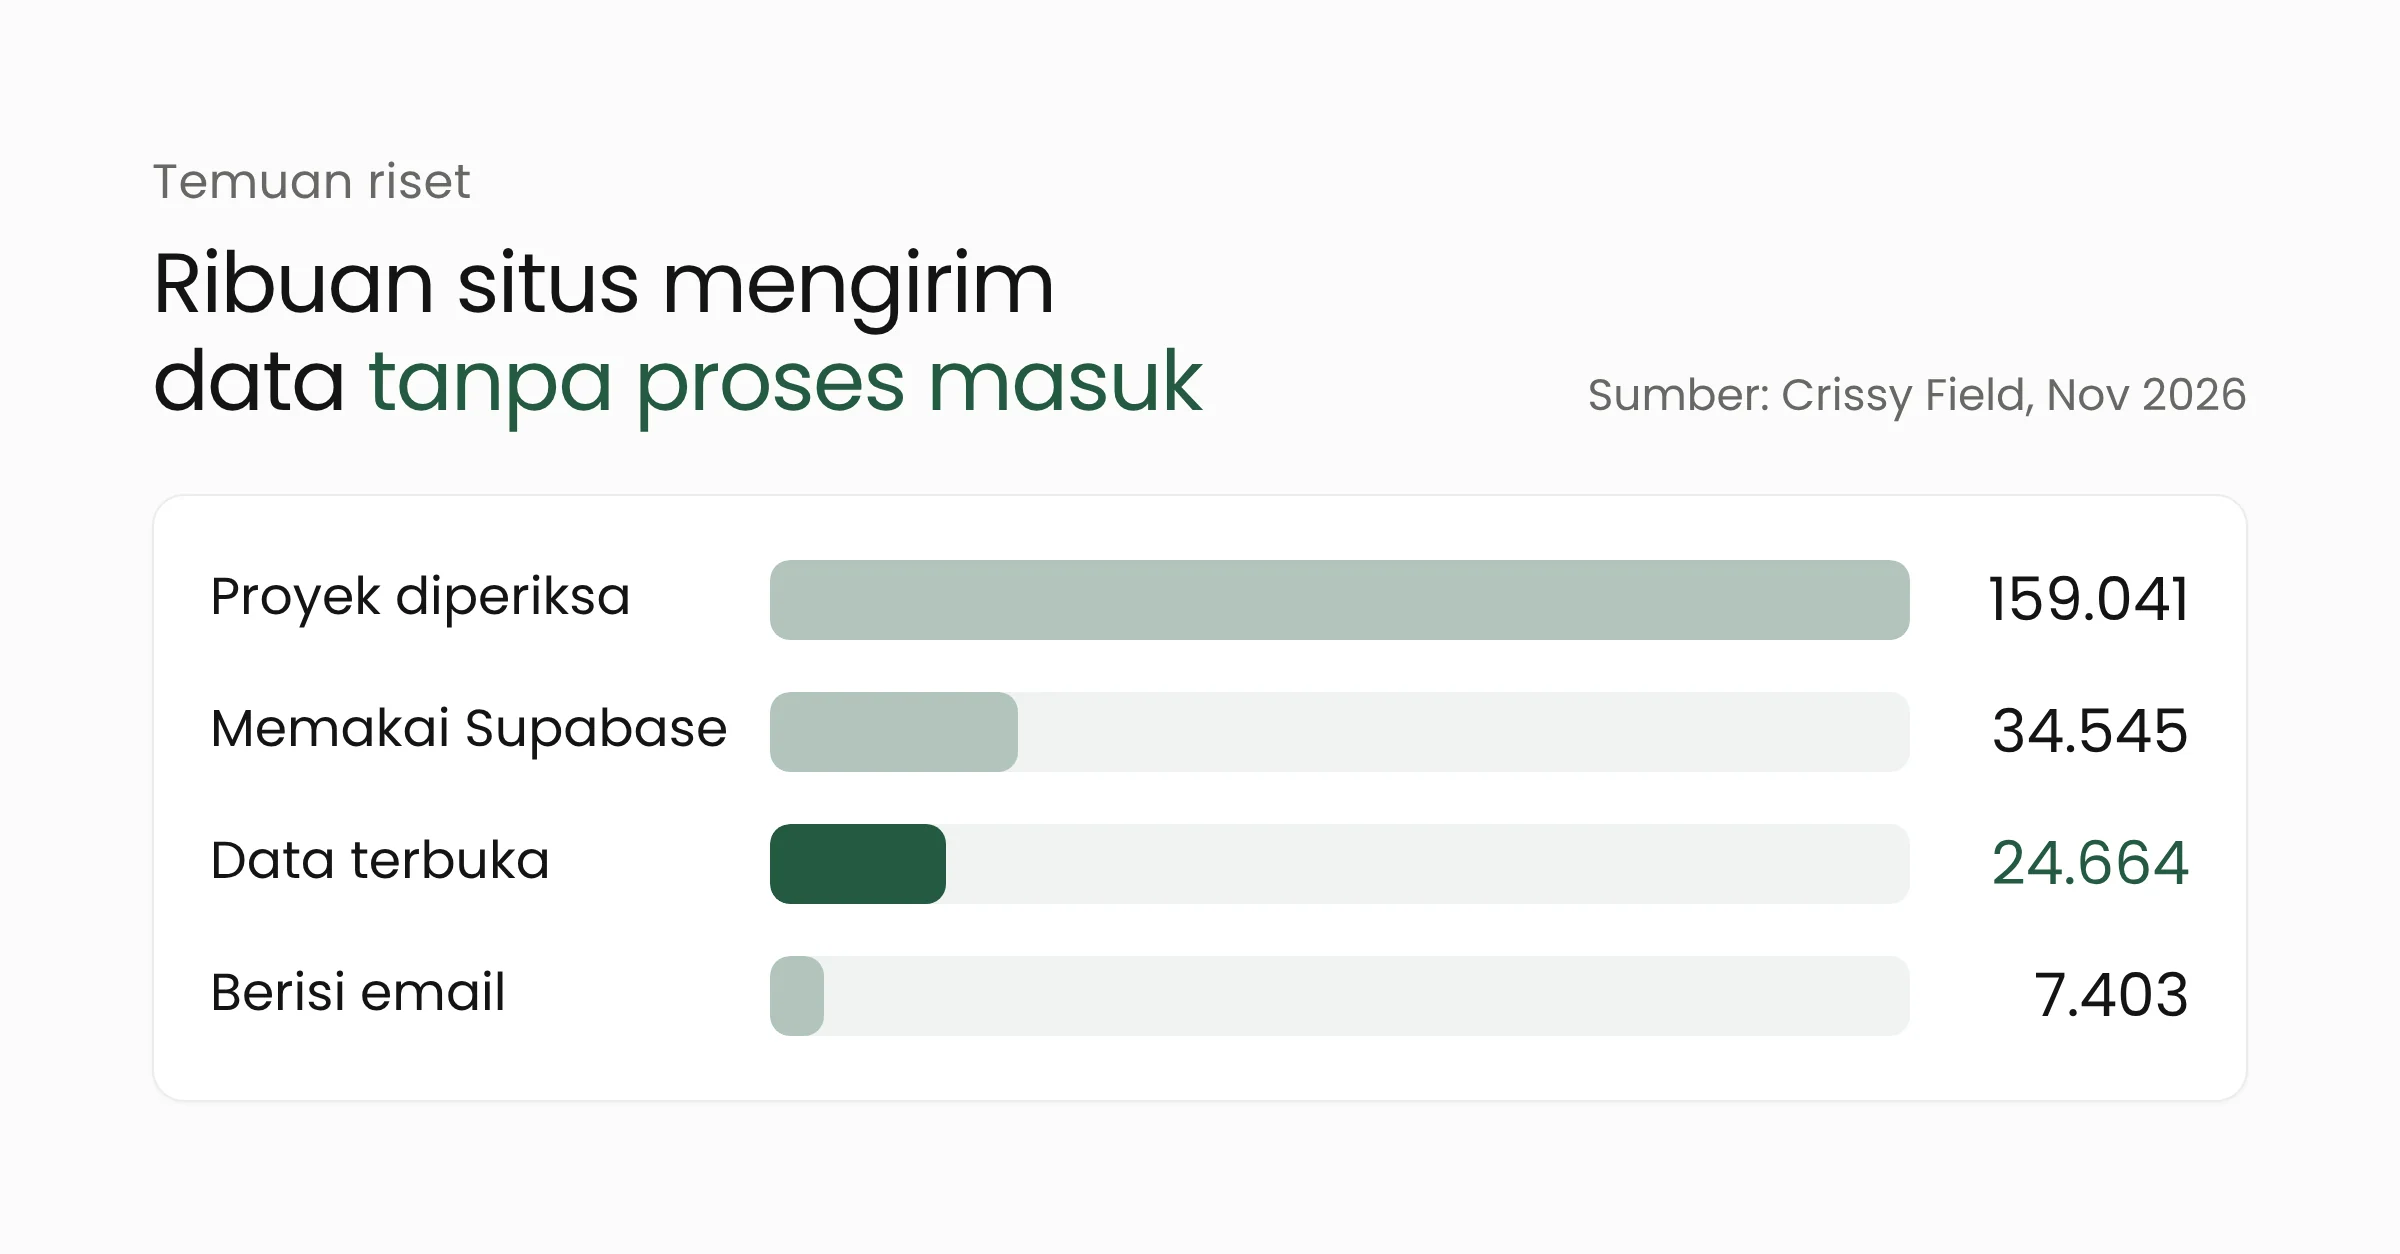
Riset perusahaan keamanan Crissy Field menemukan ribuan aplikasi yang dibuat dengan Lovable, layanan pembuat aplikasi berbasis AI, menampilkan isi basis datanya kepada siapa pun tanpa proses masuk. Dari 24.664 situs yang mengirim data semacam itu, 7.403 memuat tabel berisi alamat email. Penyebab utamanya adalah aturan akses basis data yang terlalu longgar.
Temuan riset Crissy Field
Crissy Field adalah perusahaan keamanan siber asal Hamburg, Jerman. Temuannya pertama kali diberitakan harian bisnis Jerman Handelsblatt pada 2 November 2026, lalu diperbarui dalam laporan berbahasa Inggris di situs perusahaan itu. Sejak itu, media teknologi seperti Techzine dan PrivacyAffairs ikut mengulas temuan dan tanggapan para pihak.
Lovable adalah perusahaan rintisan asal Stockholm, Swedia, yang berdiri pada 2023. Layanannya mengubah perintah dalam bahasa sehari-hari menjadi aplikasi web, sehingga banyak dipakai orang yang tidak memiliki latar belakang pemrograman. Banyak aplikasi Lovable menyimpan datanya di Supabase, layanan basis data dan peladen (backend) yang populer di kalangan pengembang.
Para peneliti mengumpulkan 159.041 proyek Lovable dari arsip web terbuka Common Crawl, yang diterbitkan antara Desember 2025 dan September 2026. Sebanyak 34.545 proyek memakai Supabase. Dari jumlah itu, 24.664 situs langsung mengirim catatan basis data ketika halamannya dibuka, tanpa perlu masuk atau melakukan apa pun.
Peneliti lalu mengirim permintaan baca saja (read-only) dengan kunci API yang sama. Hasilnya, mereka menemukan alamat email di 10.560 tabel pada 7.403 situs, atau sekitar 30 persen dari situs yang diperiksa lebih lanjut.
Contoh data yang terbuka cukup beragam. Sebuah forum gaya hidup di Jerman memperlihatkan lebih dari 80.000 profil, lengkap dengan nama, email, tanggal lahir, dan jenis kelamin, serta lebih dari 200.000 pesan obrolan. Beberapa penyelenggara acara dan restoran memperlihatkan puluhan ribu catatan penjualan tiket dan makanan, termasuk nomor telepon, alamat, informasi pembayaran, dan kode tiket.
Sebuah penyedia jasa memperlihatkan lebih dari 1.000 catatan dokumen identitas berisi nomor paspor, masa berlaku, dan kewarganegaraan. Peneliti juga menemukan kontrak, faktur, album foto pribadi, percakapan WhatsApp internal, serta 280.000 email yang dikirim sebuah perusahaan kepada pelanggannya.
Batasan riset
Crissy Field menyebut angka 30 persen itu bukan tingkat kebocoran yang terkonfirmasi. Sebagian alamat email dapat berupa kontak publik atau data uji coba. Sebaliknya, data pribadi tanpa kolom email tidak terhitung. Sampel dari Common Crawl juga tidak mewakili seluruh aplikasi Lovable.
Peneliti tidak menyebut nama aplikasinya dan tidak dapat memastikan apakah data tersebut pernah disalahgunakan. Fitur basis data milik Lovable sendiri, yang diperkenalkan pada akhir 2025, tidak termasuk dalam pemeriksaan.
Cara data terbuka tanpa proses masuk
Aplikasi yang memakai Supabase biasanya menyimpan sebuah kunci publik di kode yang berjalan di peramban. Kunci ini memang dirancang untuk terlihat oleh siapa pun. Perlindungan datanya bergantung pada aturan di basis data, terutama Row Level Security (RLS), yaitu aturan yang menentukan baris data mana yang boleh dibaca oleh tiap pengguna.
Kalau RLS tidak aktif atau aturannya terlalu longgar, siapa pun yang memegang kunci publik dapat membaca isi tabel. Orang tersebut cukup menyalin kunci itu dari kode halaman, lalu mengirim permintaan sendiri ke basis data. Laporan Crissy Field menyebut kesalahan pengaturan akses seperti ini dapat terjadi pada aplikasi apa pun, baik yang ditulis manusia maupun yang dibuat dengan AI.
Persoalannya menjadi lebih besar karena pola integrasi basis data di aplikasi Lovable cenderung seragam. Menurut peneliti, penyerang yang menemukan satu celah dapat mencari kesalahan serupa di banyak aplikasi lain tanpa banyak usaha tambahan.
Masalah ini juga tidak terbatas pada Lovable. Riset UpGuard memeriksa sekitar 300.000 domain yang menunjukkan tanda pemakaian Supabase dan menemukan 16.326 basis data dengan tabel yang dapat dibaca publik. Lebih dari separuhnya menunjukkan tanda berisi informasi pribadi. UpGuard mencatat bahwa tabel yang dibuat lewat API, cara yang dipakai agen AI pembuat kode, tidak otomatis mengaktifkan RLS.
Respons Lovable dan perubahan di Supabase
Kepada Handelsblatt, Lovable menyebut persoalan ini sebagai masalah konfigurasi yang dikenal luas di industri, menurut PrivacyAffairs. Dokumentasi keamanannya menyatakan pengguna bertanggung jawab memastikan aplikasinya memenuhi kebutuhan keamanan sesuai pemakaiannya. Pola serupa sebenarnya pernah dilaporkan seorang peneliti pada 2025 dan tercatat sebagai CVE-2025-48757, tetapi Lovable membantahnya dengan alasan bahwa setiap pelanggan bertanggung jawab melindungi data aplikasinya.
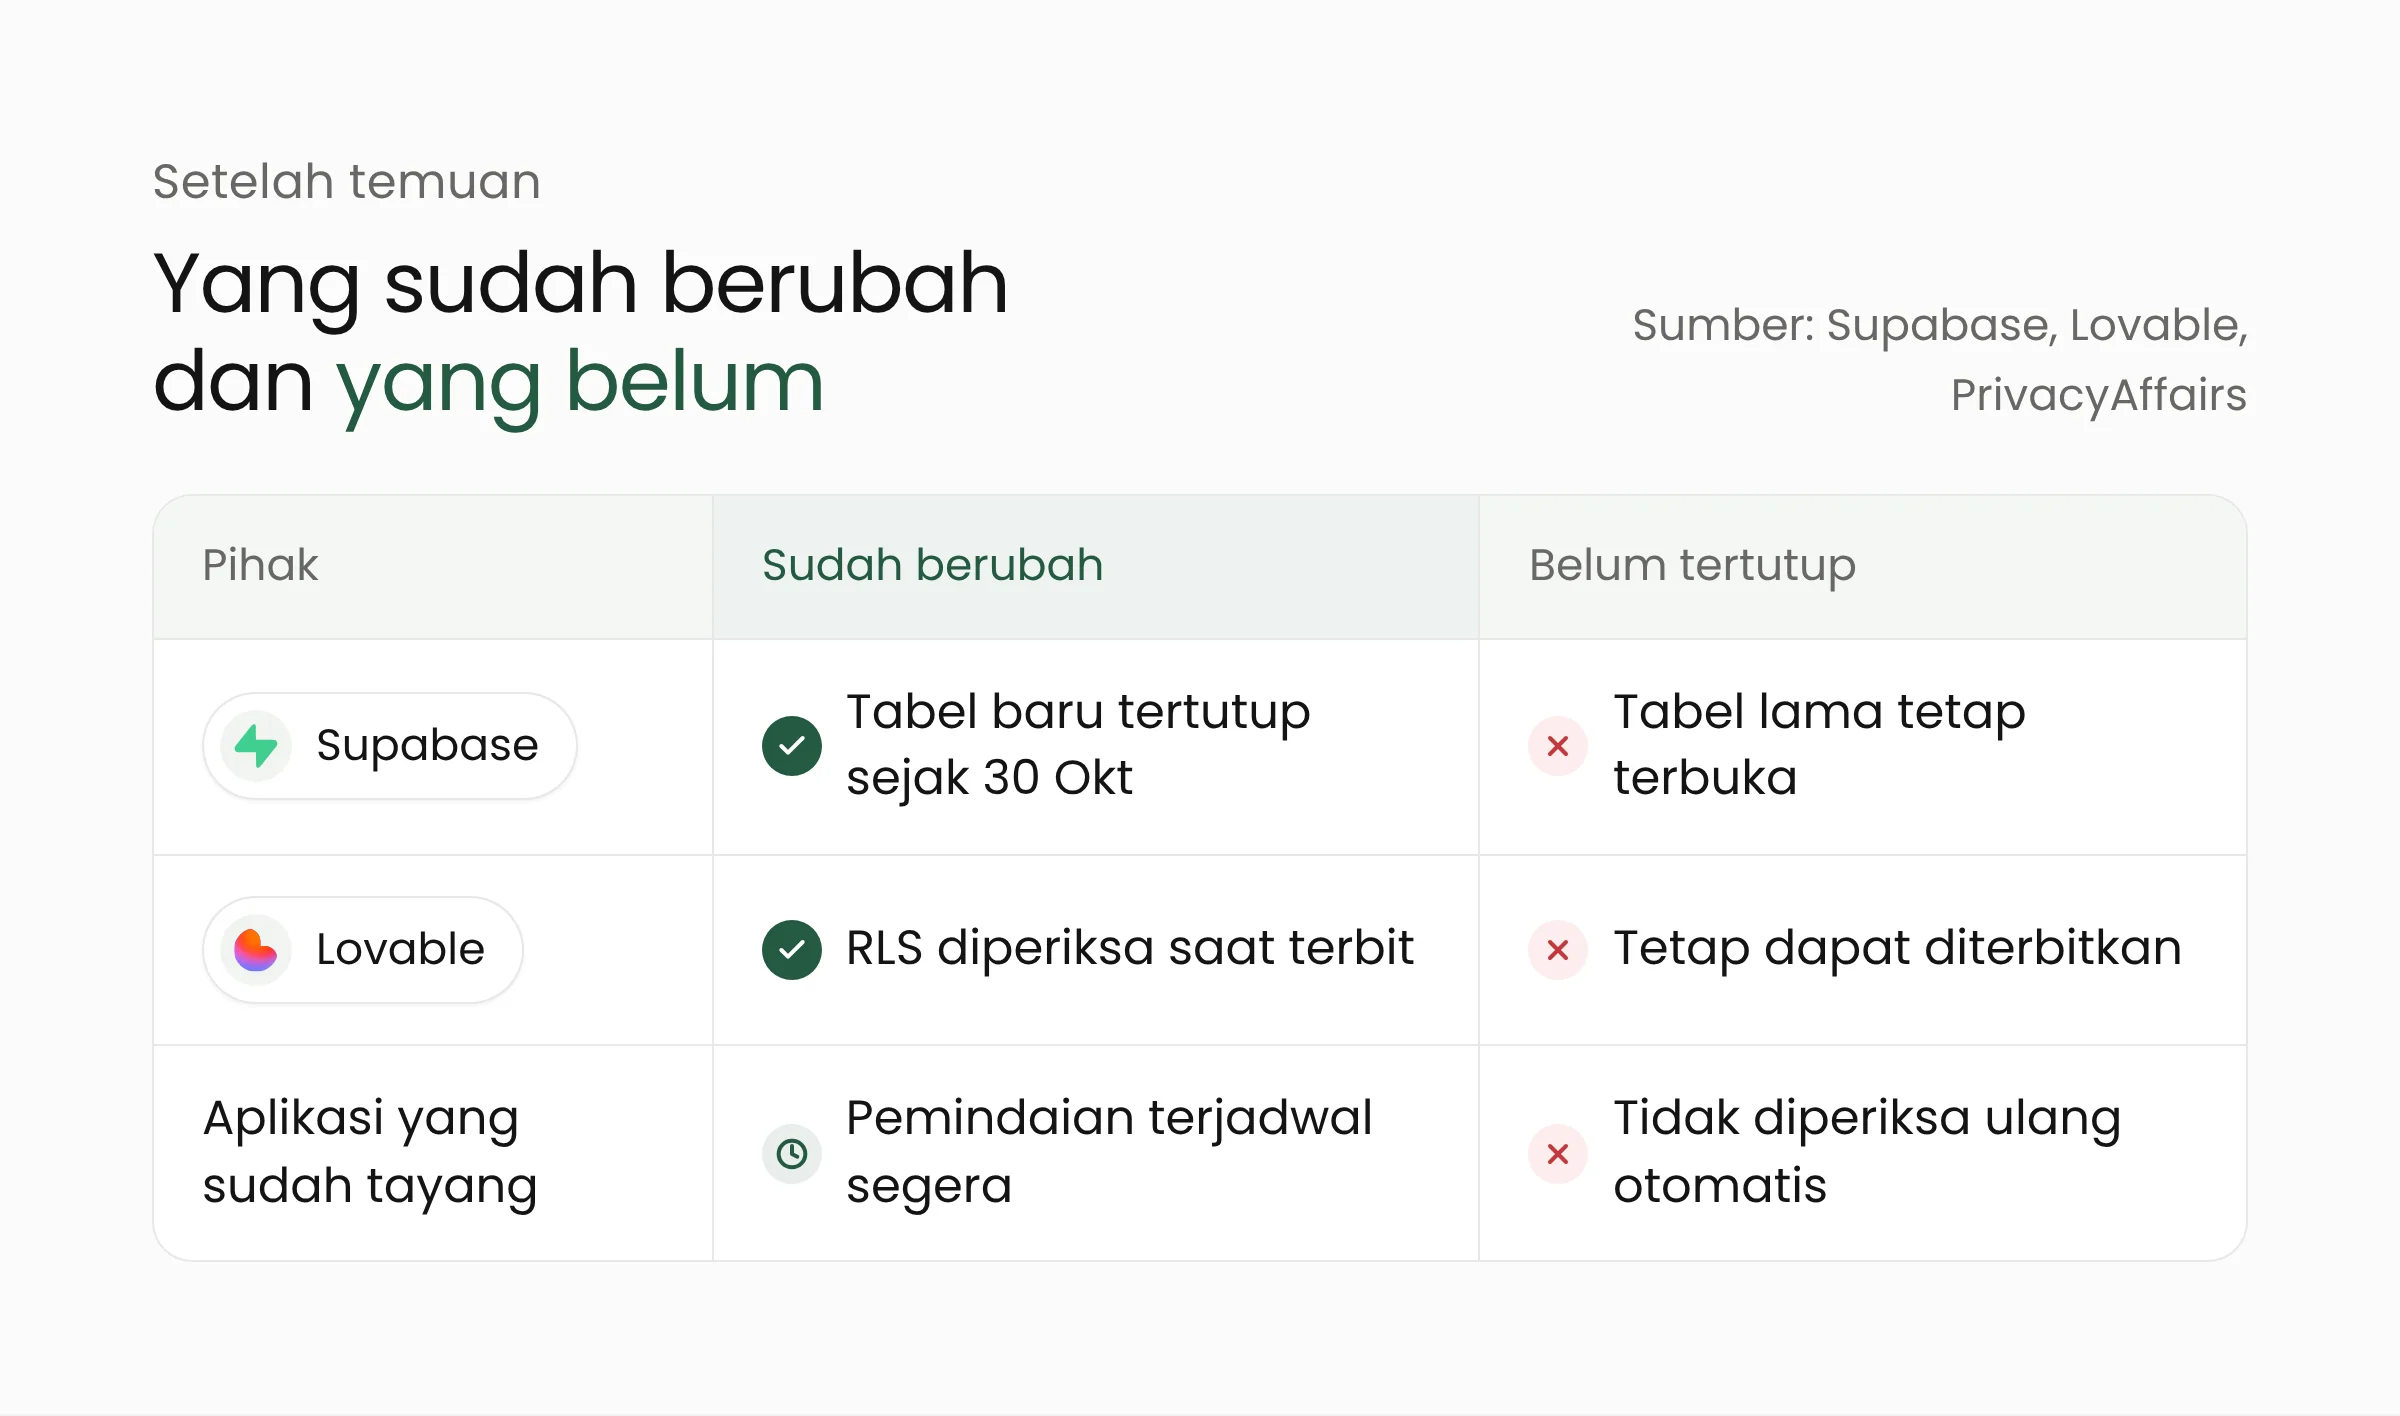
Pada 10 November 2026, Lovable menerbitkan panduan keamanan yang menjelaskan fitur pemindaian di platformnya. “The most common issue we see in Lovable apps is data access rules that are too open,” tulis Igor, Kepala Keamanan Lovable. Menurut Lovable, setiap penerbitan aplikasi kini memeriksa kode, logika aplikasi, skema basis data, dan aturan RLS. Pengguna juga dapat menjalankan Deep scan secara gratis, mengaktifkan opsi perbaikan otomatis, dan mencegah aplikasi dengan temuan kritis diterbitkan.
PrivacyAffairs mencatat ada sisi yang belum tertutup. Saat menerbitkan aplikasi dengan temuan kritis, pengguna masih dapat memilih tetap menerbitkannya. Pemindaian cepat juga hanya berjalan ketika jendela penerbitan dibuka, sehingga aplikasi yang sudah tayang tidak diperiksa ulang secara otomatis. Lovable menyebut pemindaian terjadwal untuk semua paket berbayar akan hadir pada November ini.
Di sisi Supabase, perubahan aturan mulai berlaku untuk semua proyek pada 30 Oktober 2026. Tabel baru di skema public tidak lagi otomatis dapat diakses lewat Data API dan membutuhkan izin eksplisit. Namun, tabel yang sudah ada tetap memakai izin lamanya, sehingga data yang telanjur terbuka tetap terbuka sampai pemiliknya memperbaikinya.
Apa artinya bagi pengelola aplikasi?
Di Indonesia, layanan pembuat aplikasi berbasis AI menarik bagi panitia acara, pemilik restoran, klinik, hingga UMKM yang ingin cepat memiliki formulir pendaftaran atau halaman pemesanan. Temuan ini menunjukkan bahwa aplikasi yang tampak berfungsi baik belum tentu aman. Formulir yang mengumpulkan nama, nomor telepon, atau foto KTP perlu diperlakukan seperti sistem yang menyimpan data pribadi.
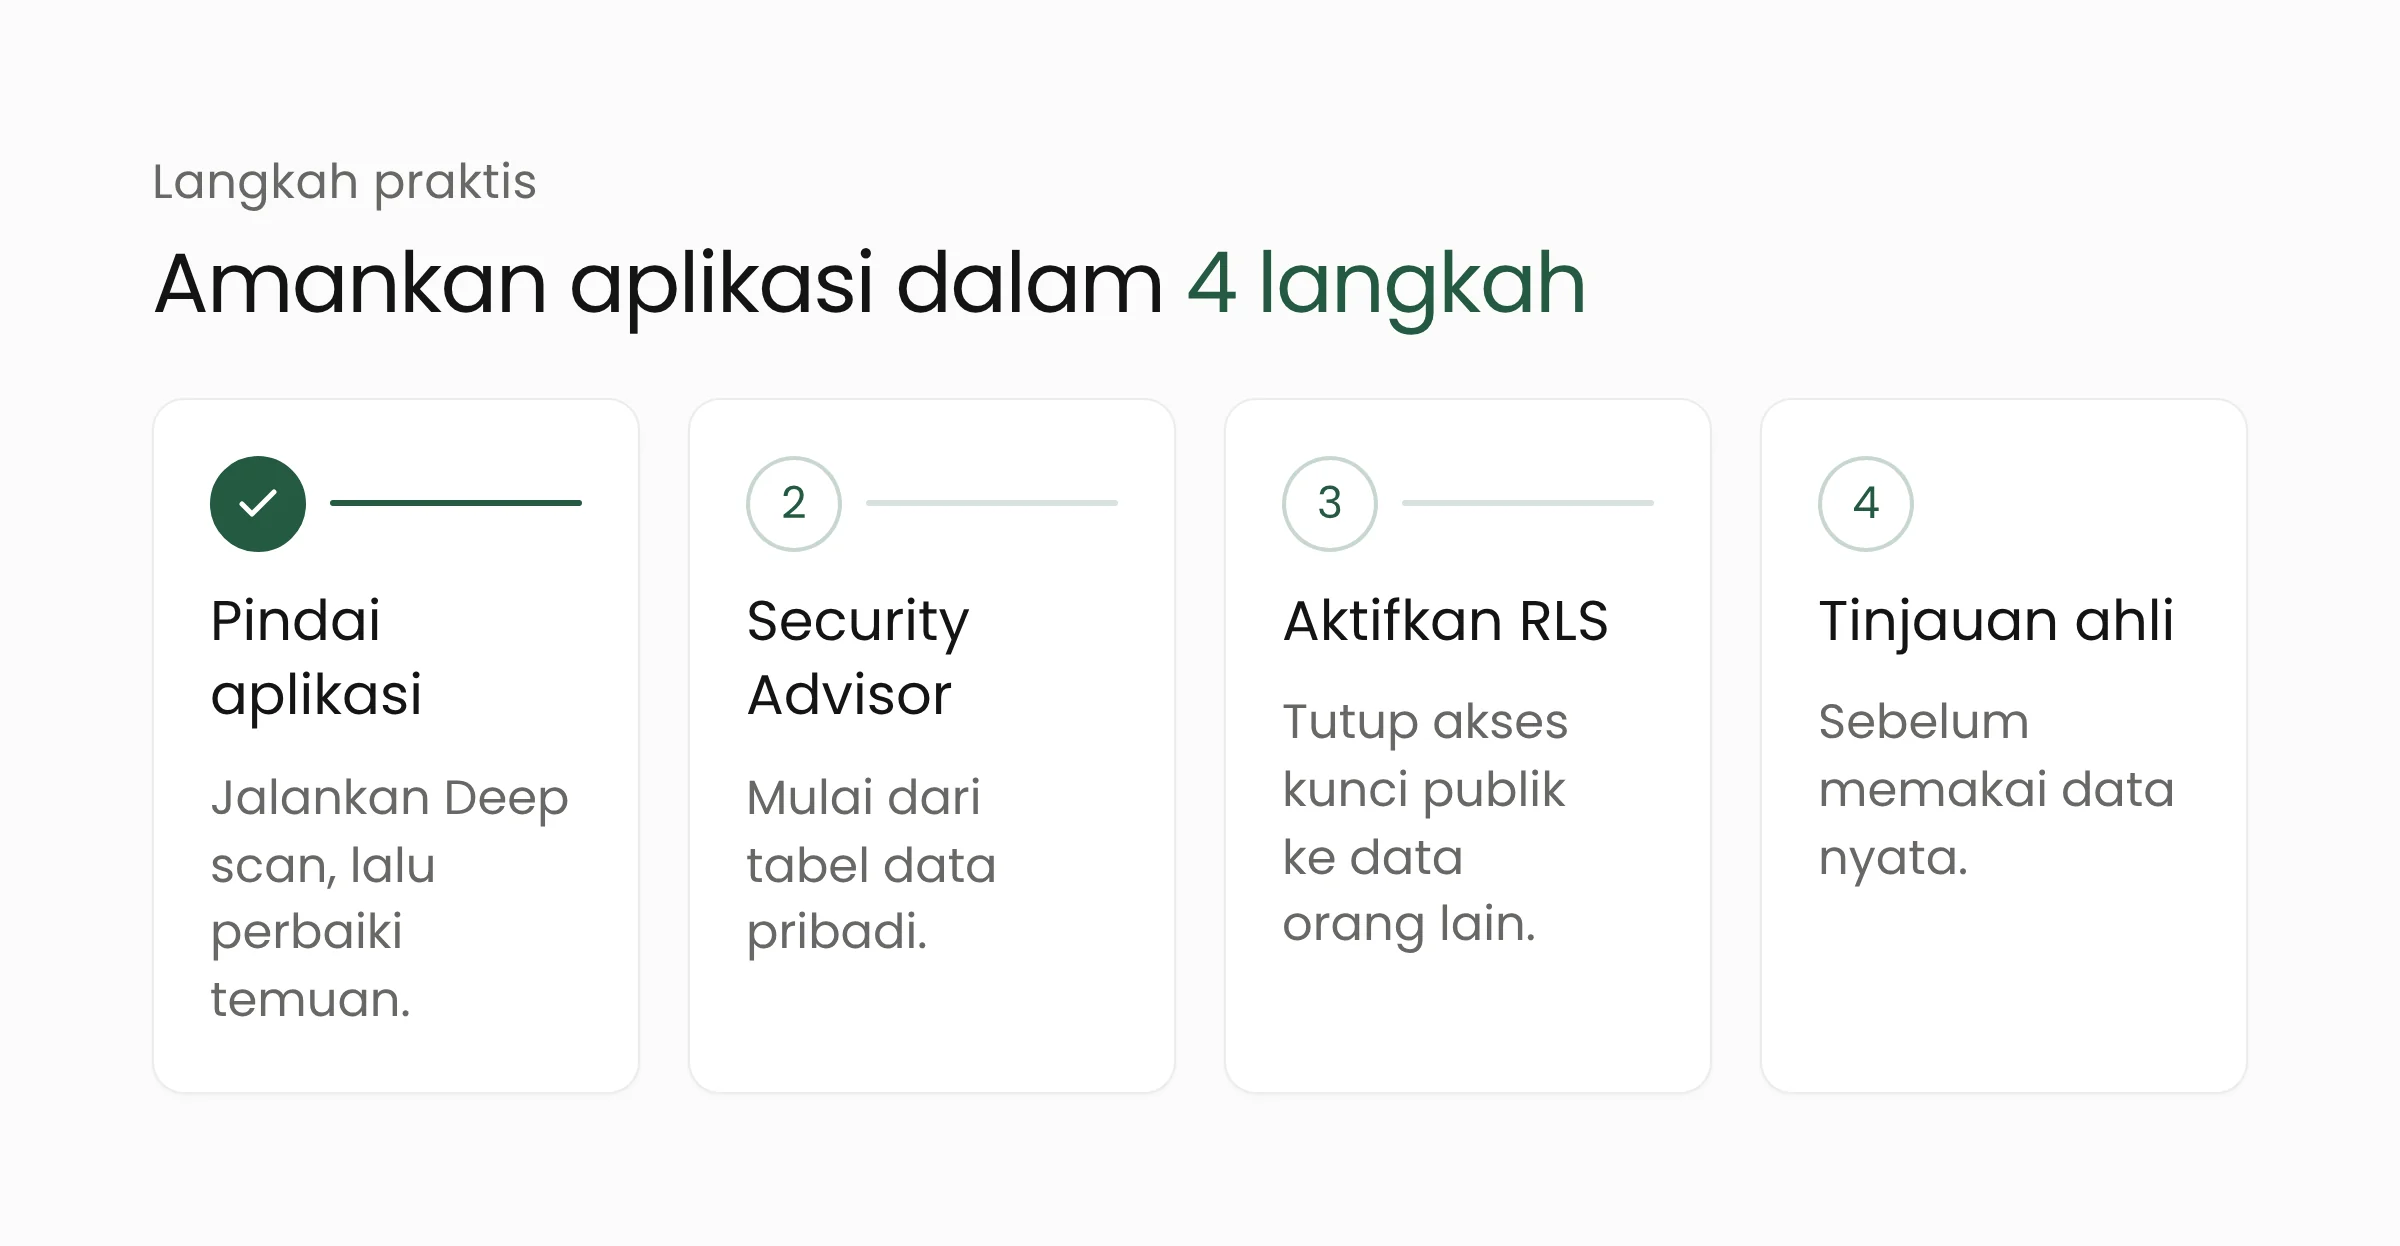
Langkah yang dapat dilakukan sekarang, terutama bagi aplikasi yang sudah tayang:
- Jalankan pemindaian keamanan. Pengguna Lovable dapat menjalankan Deep scan di menu Security, lalu memperbaiki setiap temuan.
- Periksa Security Advisor di Supabase. Mulailah dari tabel yang berisi data pribadi, karena tabel lama tidak ikut tertutup oleh perubahan 30 Oktober.
- Aktifkan RLS di setiap tabel. Pastikan tidak ada aturan yang membuat kunci publik dapat membaca data milik pengguna lain. Kunci service role tidak boleh diletakkan di kode yang berjalan di peramban.
- Minta peninjauan ahli sebelum memakai data nyata. Crissy Field menyarankan pemeriksaan hak akses, antarmuka, dan pemisahan akun pengguna, lalu mengulanginya setelah perubahan besar.
Aspek hukumnya juga perlu diperhatikan. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi Pasal 46 mewajibkan pengendali data memberi tahu subjek data dan lembaga secara tertulis paling lambat 3 x 24 jam bila terjadi kegagalan pelindungan data pribadi. Pemberitahuan itu paling sedikit memuat data yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihannya.
Bagi organisasi yang ingin bergerak cepat, aplikasi buatan AI tetap dapat menjadi titik awal. Bagian yang menyentuh data pribadi sebaiknya ditinjau dan dibangun ulang oleh tim yang memahami pengembangan aplikasi web, termasuk pengaturan basis data dan akun pengguna. Pengujian berkala oleh layanan keamanan siber membantu menemukan tabel yang terbuka sebelum ditemukan pihak lain.
Pertanyaan yang sering muncul
Apakah semua aplikasi buatan Lovable tidak aman?
Tidak. Riset Crissy Field memeriksa sampel dari arsip web dan tidak mewakili seluruh aplikasi Lovable. Masalahnya terletak pada pengaturan akses basis data di aplikasi tertentu. Aplikasi dengan aturan RLS yang benar tidak mengirim data pribadi kepada pengunjung tanpa proses masuk.
Apakah data yang terbuka sudah dicuri?
Peneliti tidak dapat memastikan apakah data tersebut pernah disalahgunakan. Namun, data yang dapat dibaca tanpa proses masuk sebaiknya dianggap berisiko, terutama nomor paspor, informasi pembayaran, dan pesan pribadi.
Bagaimana pengguna biasa melindungi diri?
PrivacyAffairs menyarankan pengguna waspada terhadap pesan yang mengutip detail pesanan atau identitas mereka, karena data semacam itu dapat dipakai untuk penipuan. Periksa setiap permintaan pembayaran atau masuk langsung lewat situs resmi dan hindari tautan yang dikirim lewat pesan. Pengguna juga dapat menanyakan kepada pengelola layanan data apa saja yang mereka simpan.
Penutup
Temuan Crissy Field memperlihatkan bahwa kemudahan membuat aplikasi dengan AI perlu diimbangi pemeriksaan keamanan. Perubahan di Supabase dan Lovable membantu aplikasi baru, tetapi tabel dan aplikasi lama tetap menjadi tanggung jawab pemiliknya. Pemeriksaan sederhana pada aturan akses dapat mencegah data pelanggan terbaca orang lain.
Bila organisasi Anda telanjur memakai aplikasi buatan AI untuk melayani pelanggan, tim Merakit Indonesia dapat membantu meninjau pengaturan basis data dan akses penggunanya.
Sumber
- Lovable: Many Apps Built on the Platform Expose Sensitive Data, Crissy Field, November 2026
- Thousands of Lovable apps are leaking personal data, Techzine Global, 4 November 2026
- Lovable Apps Data Exposure: What’s Fixed and What Isn’t, PrivacyAffairs, 14 November 2026
- Find it, fix it, ship it: building secure apps on Lovable, Lovable, 10 November 2026
- Breaking change: tables not exposed to Data and GraphQL API automatically, Supabase
- Everything Everywhere: Systemic Data Exposure in Supabase Apps, UpGuard
- Pasal 46 Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, Pasal.id