Blog Keamanan Siber
Celah Apache HTTP/2 CVE-2026-119618, Perbarui ke 2.4.71
Daftar isi· 7 bagian
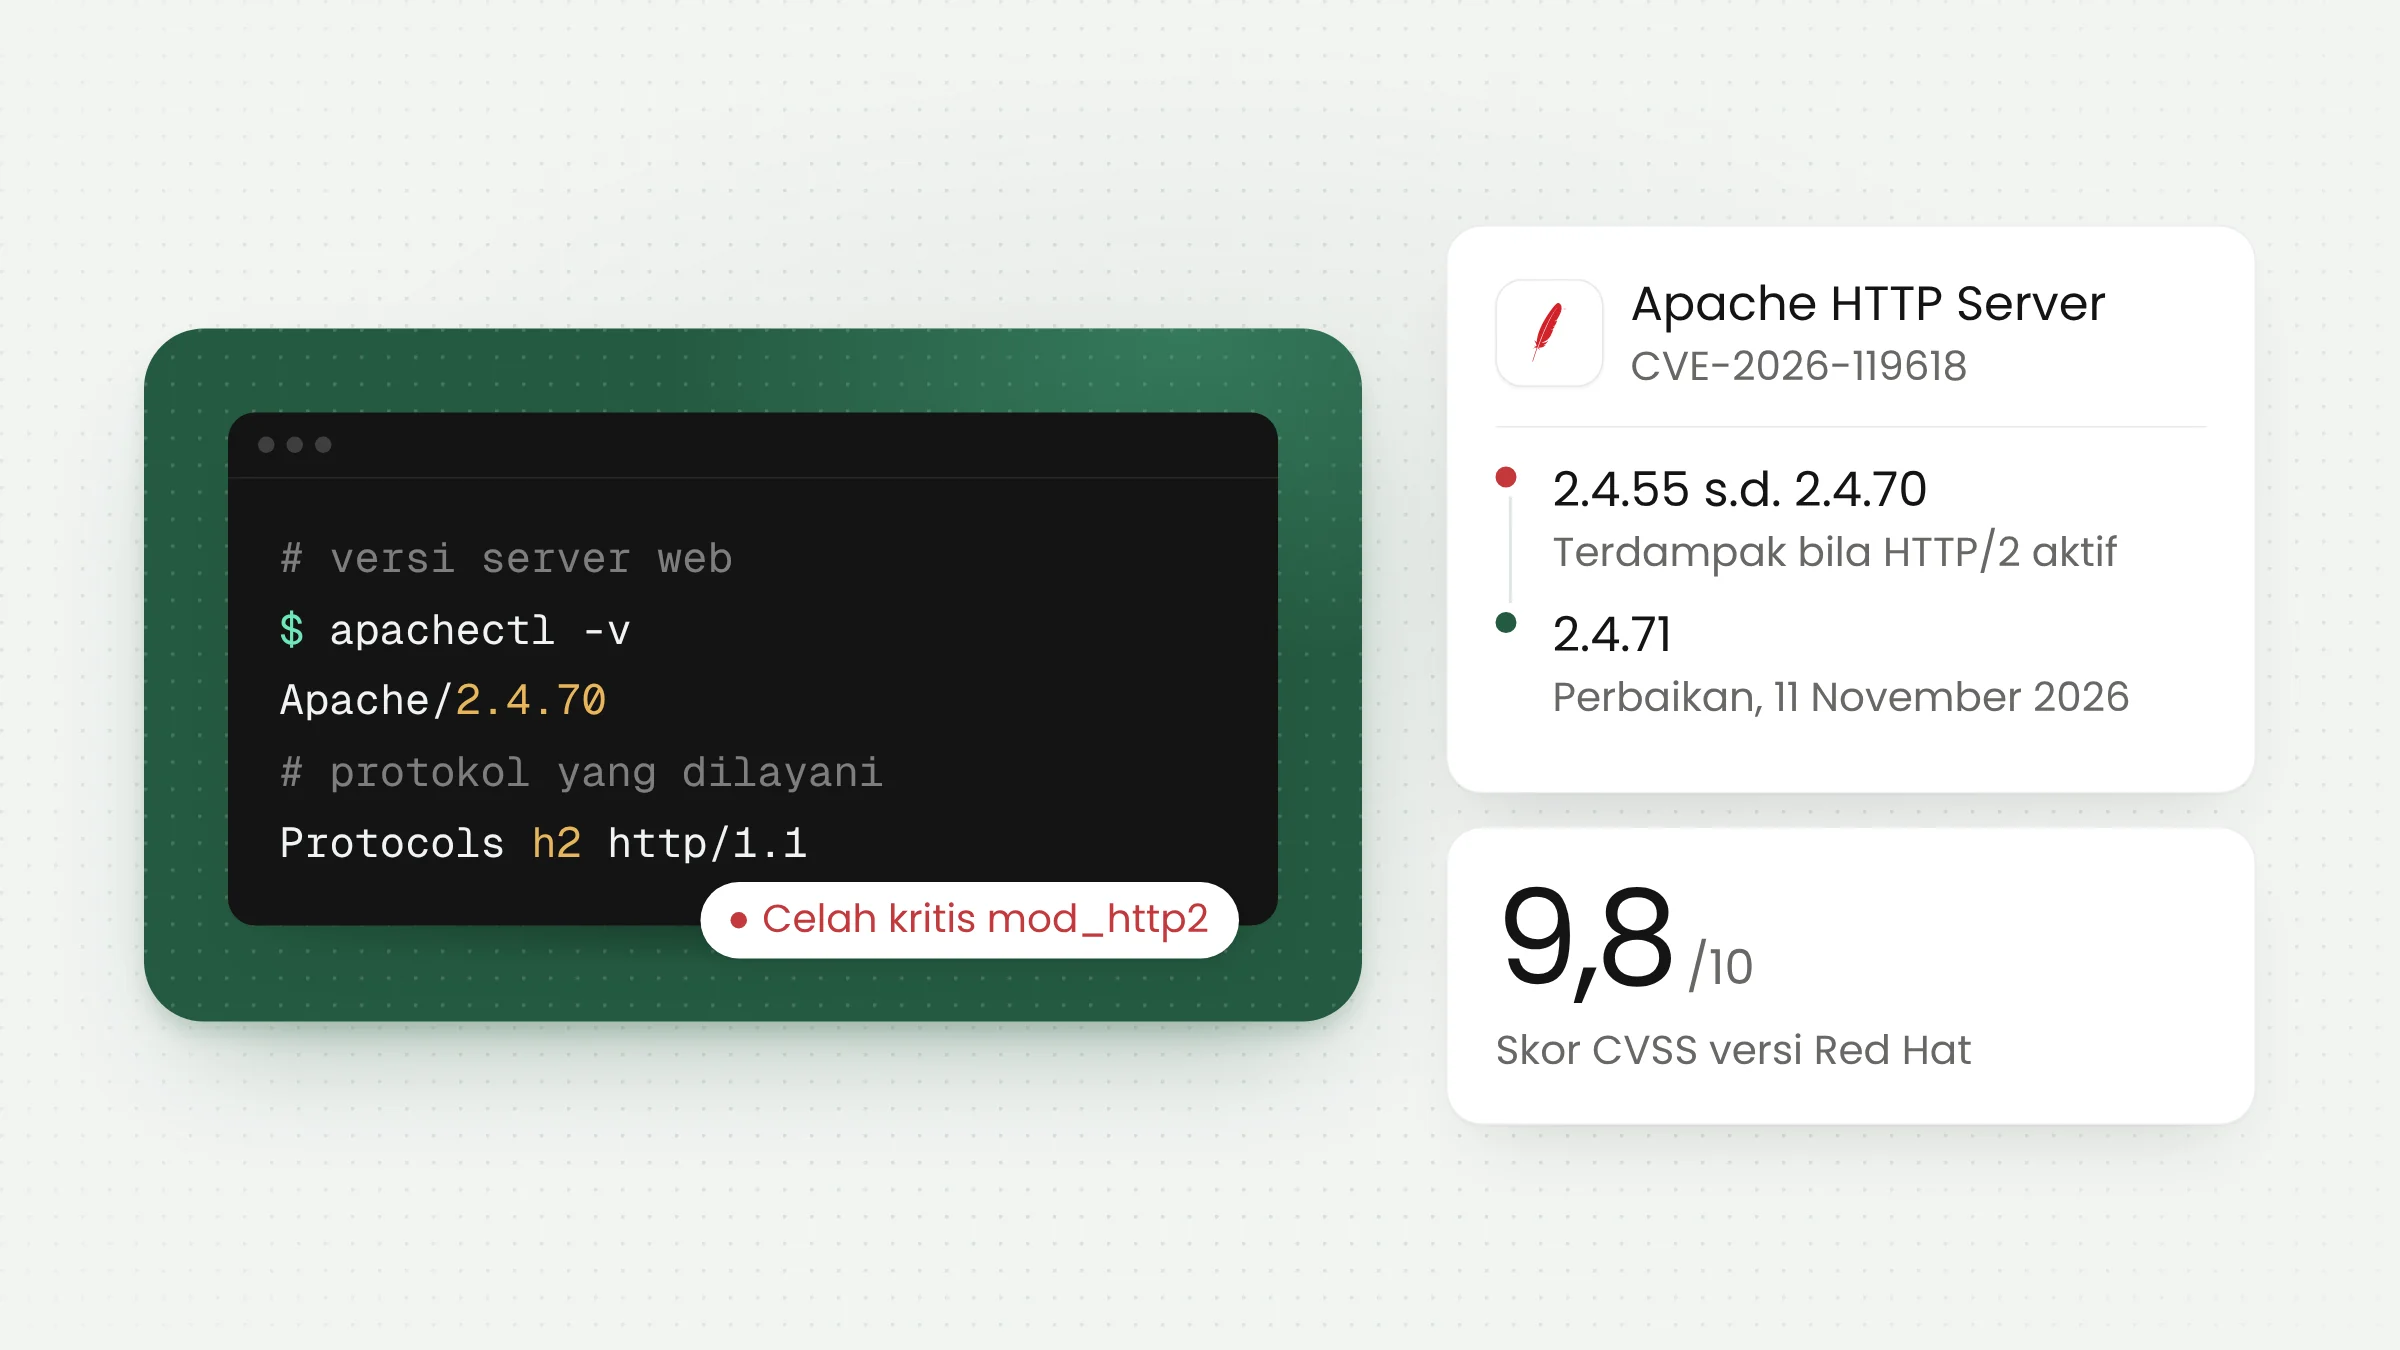
Apache Software Foundation menambal celah Apache HTTP/2 CVE-2026-119618 lewat Apache HTTP Server 2.4.71 pada 11 November 2026. Celah bertingkat kritis di modul mod_http2 ini dapat berujung pada eksekusi kode dari jarak jauh. Versi 2.4.55 hingga 2.4.70 terdampak bila HTTP/2 diaktifkan, dan sehari kemudian PoC publiknya sudah beredar.
Cara kerja celah CVE-2026-119618 di mod_http2
Apache HTTP Server, yang sering disebut httpd, adalah salah satu perangkat lunak server web paling tua dan paling banyak dipakai. Banyak situs instansi, kampus, toko online, dan layanan hosting di Indonesia masih menjalankannya, baik langsung maupun di balik panel kendali hosting.
HTTP/2 adalah versi protokol web yang memungkinkan satu koneksi membawa banyak permintaan sekaligus. Setiap permintaan berjalan di jalurnya sendiri yang disebut stream. Di Apache, kemampuan ini disediakan oleh modul mod_http2, dan modul itu hanya bekerja bila HTTP/2 diaktifkan lewat direktif Protocols di konfigurasi server.
Menurut daftar kerentanan resmi Apache HTTP Server 2.4, CVE-2026-119618 adalah masalah sinkronisasi pada fungsi assign_headers() di mod_http2. Dua bagian program dapat memakai sumber daya yang sama pada saat bersamaan tanpa pengaturan giliran yang benar. Kondisi seperti ini disebut race condition. Akibatnya, memori heap, yaitu area memori yang dipakai program saat berjalan, dapat rusak dan membuka jalan bagi eksekusi kode.
Red Hat menjelaskan lebih rinci di halaman CVE-2026-119618 miliknya. Sebuah thread pekerja menulis ke memori milik thread koneksi melalui pengalokasi memori bersama yang tidak dikunci. Serangan tidak memerlukan akun atau interaksi pengguna, sehingga Red Hat memberi skor CVSS 3.1 sebesar 9,8 dari 10. Apache sendiri menggolongkannya kritis tanpa mencantumkan skor.
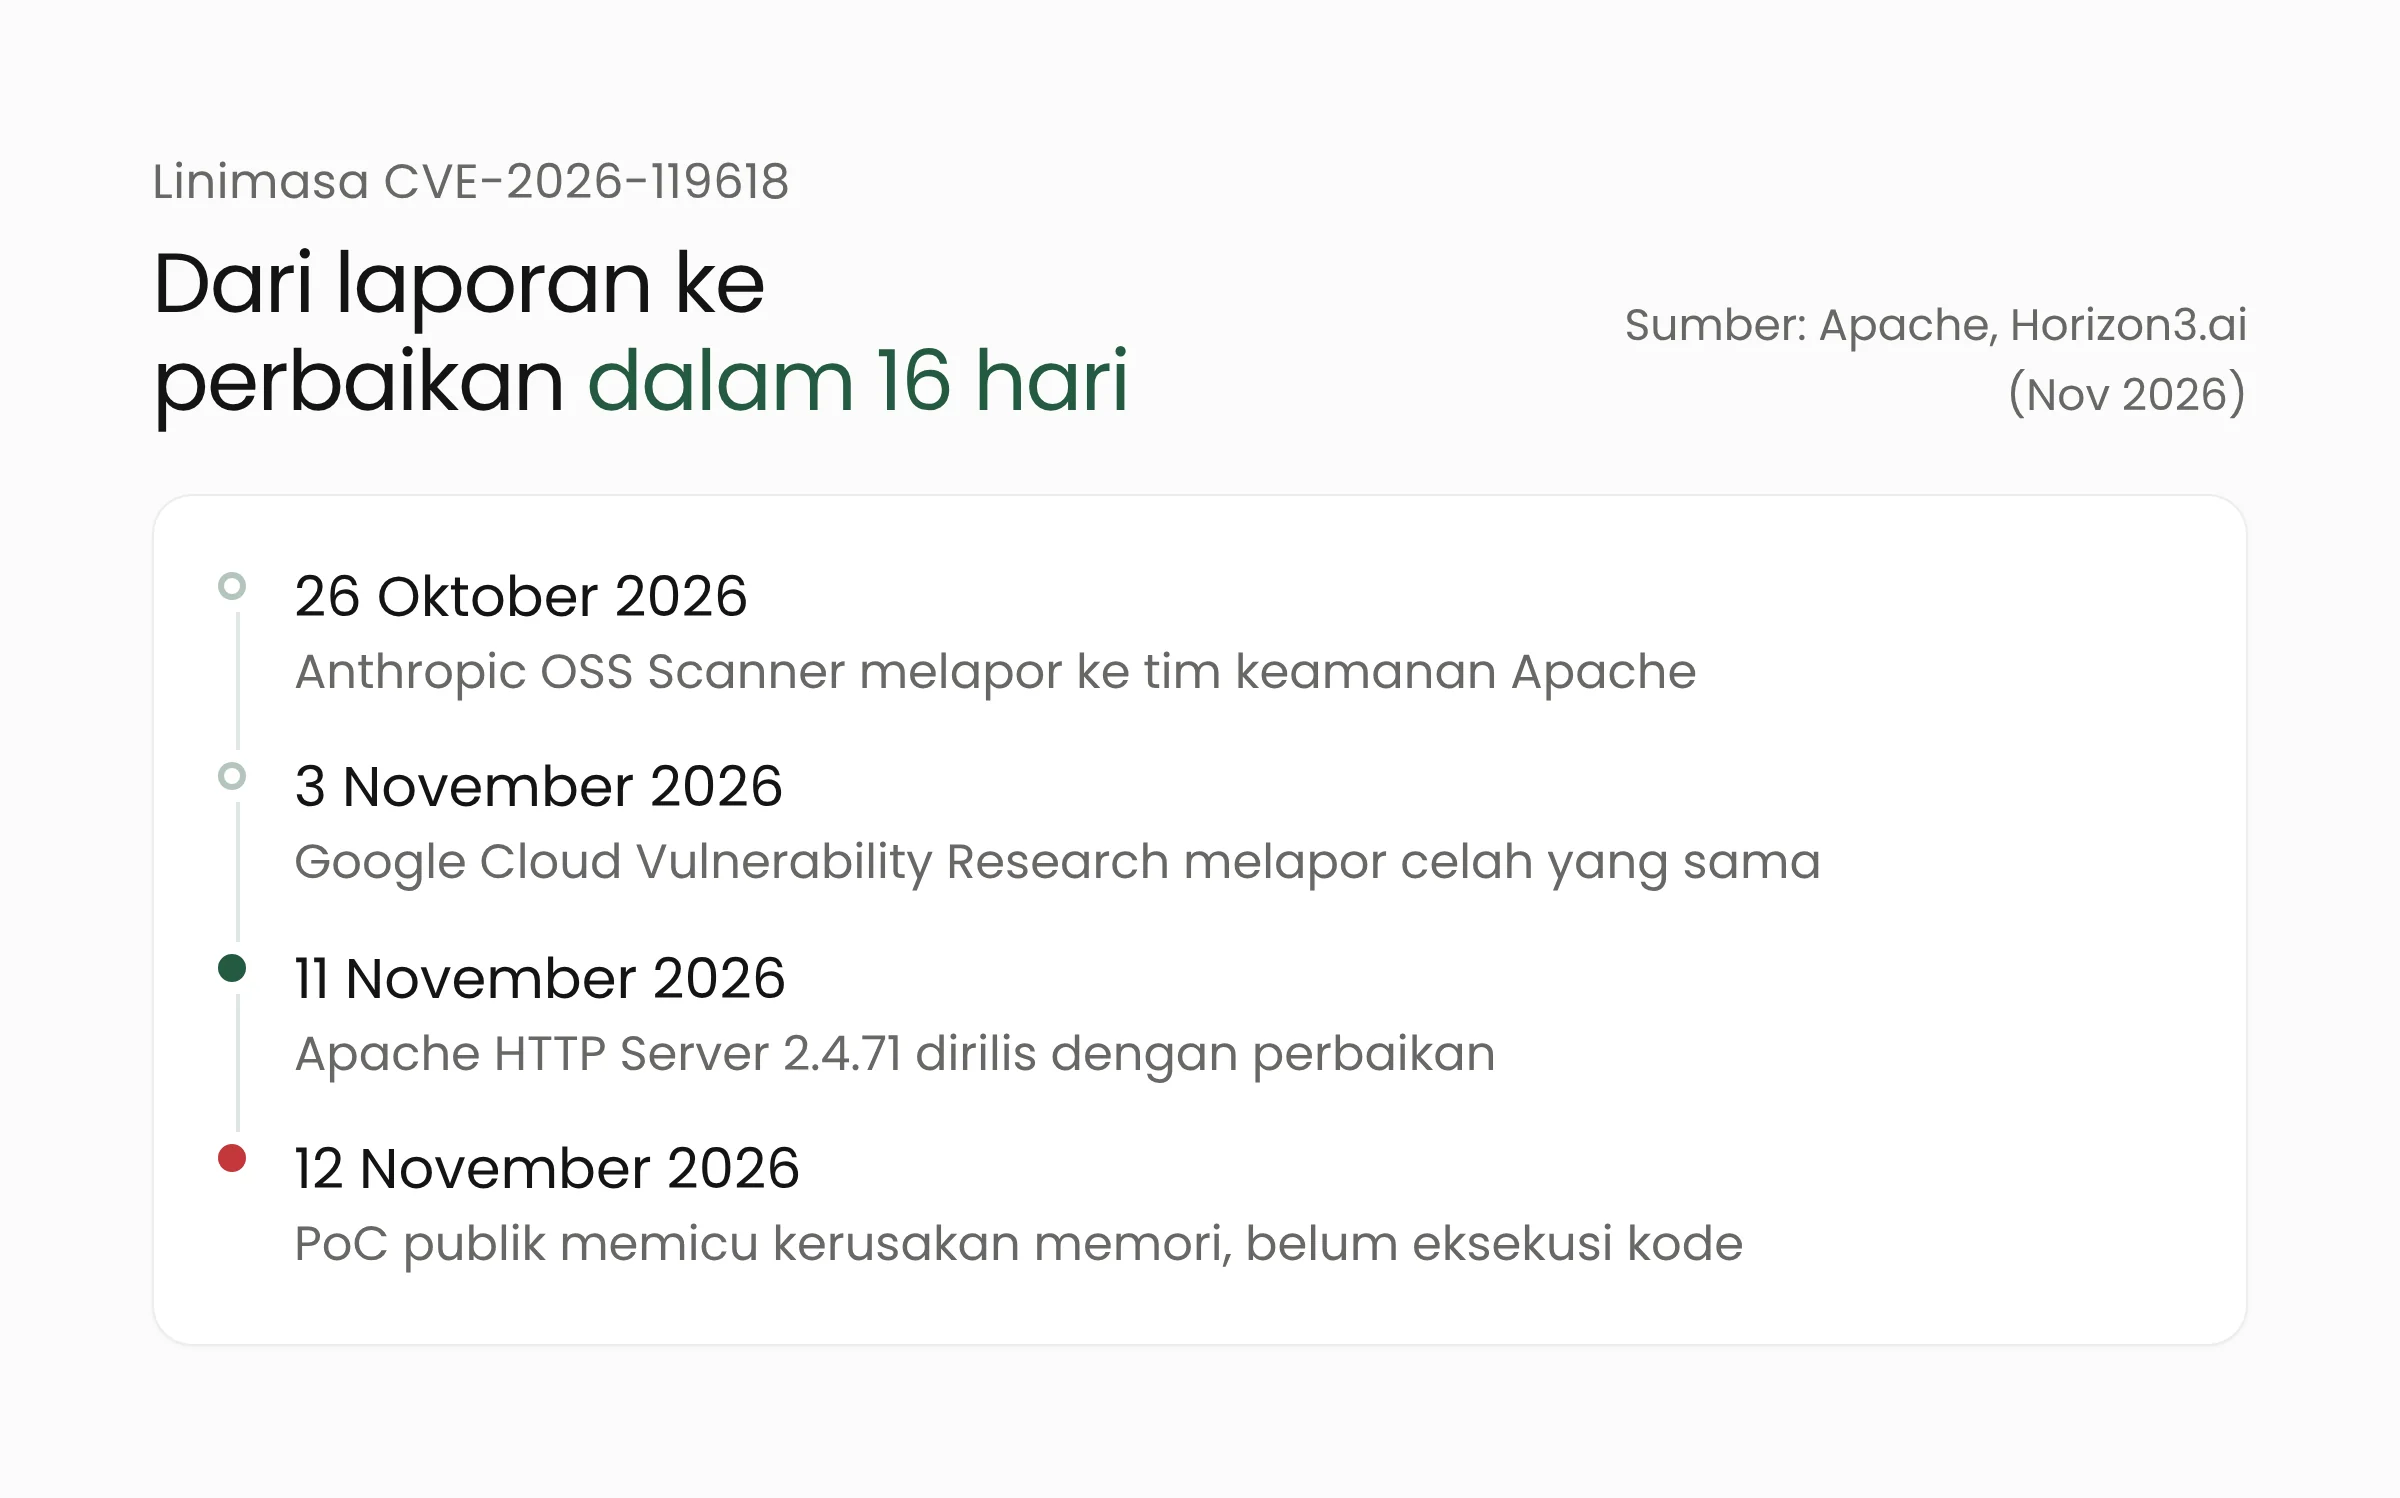
Celah ini dilaporkan oleh dua tim secara terpisah. Anthropic OSS Scanner, alat pemindai kode sumber terbuka milik Anthropic, melapor pada 26 Oktober 2026. Anthony Weems dan Simon Scannell dari Google Cloud Vulnerability Research melapor pada 3 November 2026. Perbaikannya terbit 16 hari setelah laporan pertama.
Versi terdampak dan versi perbaikan
Menurut Apache, celah ini memengaruhi Apache HTTP Server 2.4.55 hingga 2.4.70. Pengguna modul mod_h2 versi mandiri dari GitHub juga terdampak pada versi 2.0.8 hingga 2.0.42. Perbaikannya ada di Apache HTTP Server 2.4.71.
Rilis 2.4.71 juga menutup dua celah lain. CVE-2026-106023 bertingkat important dapat membuat proses anak Apache berhenti karena masalah di modul mod_md, dan memengaruhi versi 2.4.30 hingga 2.4.70. CVE-2026-109163 bertingkat low ada di modul mod_vhost_alias versi 2.4.69 dan 2.4.70.
Sebagian besar server tidak memasang Apache dari kode sumber. Server Linux biasanya memakai paket dari distribusinya, sehingga pengelola perlu memperhatikan nomor paketnya. Distribusi sering memasukkan perbaikan ke versi lama tanpa menaikkan nomor versi utama. Proses ini disebut backport.
Contohnya terlihat di halaman CVE Ubuntu. Ubuntu 22.04 LTS memakai Apache 2.4.52, yang secara angka berada di bawah 2.4.55. Namun, Ubuntu mencatat bahwa versi mod_http2 yang lebih baru sudah di-backport ke rilis stabilnya, sehingga paket itu ikut terdampak dan diperbaiki di versi 2.4.52-1ubuntu4.27. Ubuntu merilis pemberitahuan keamanan USN-9090-1 pada 12 November 2026.
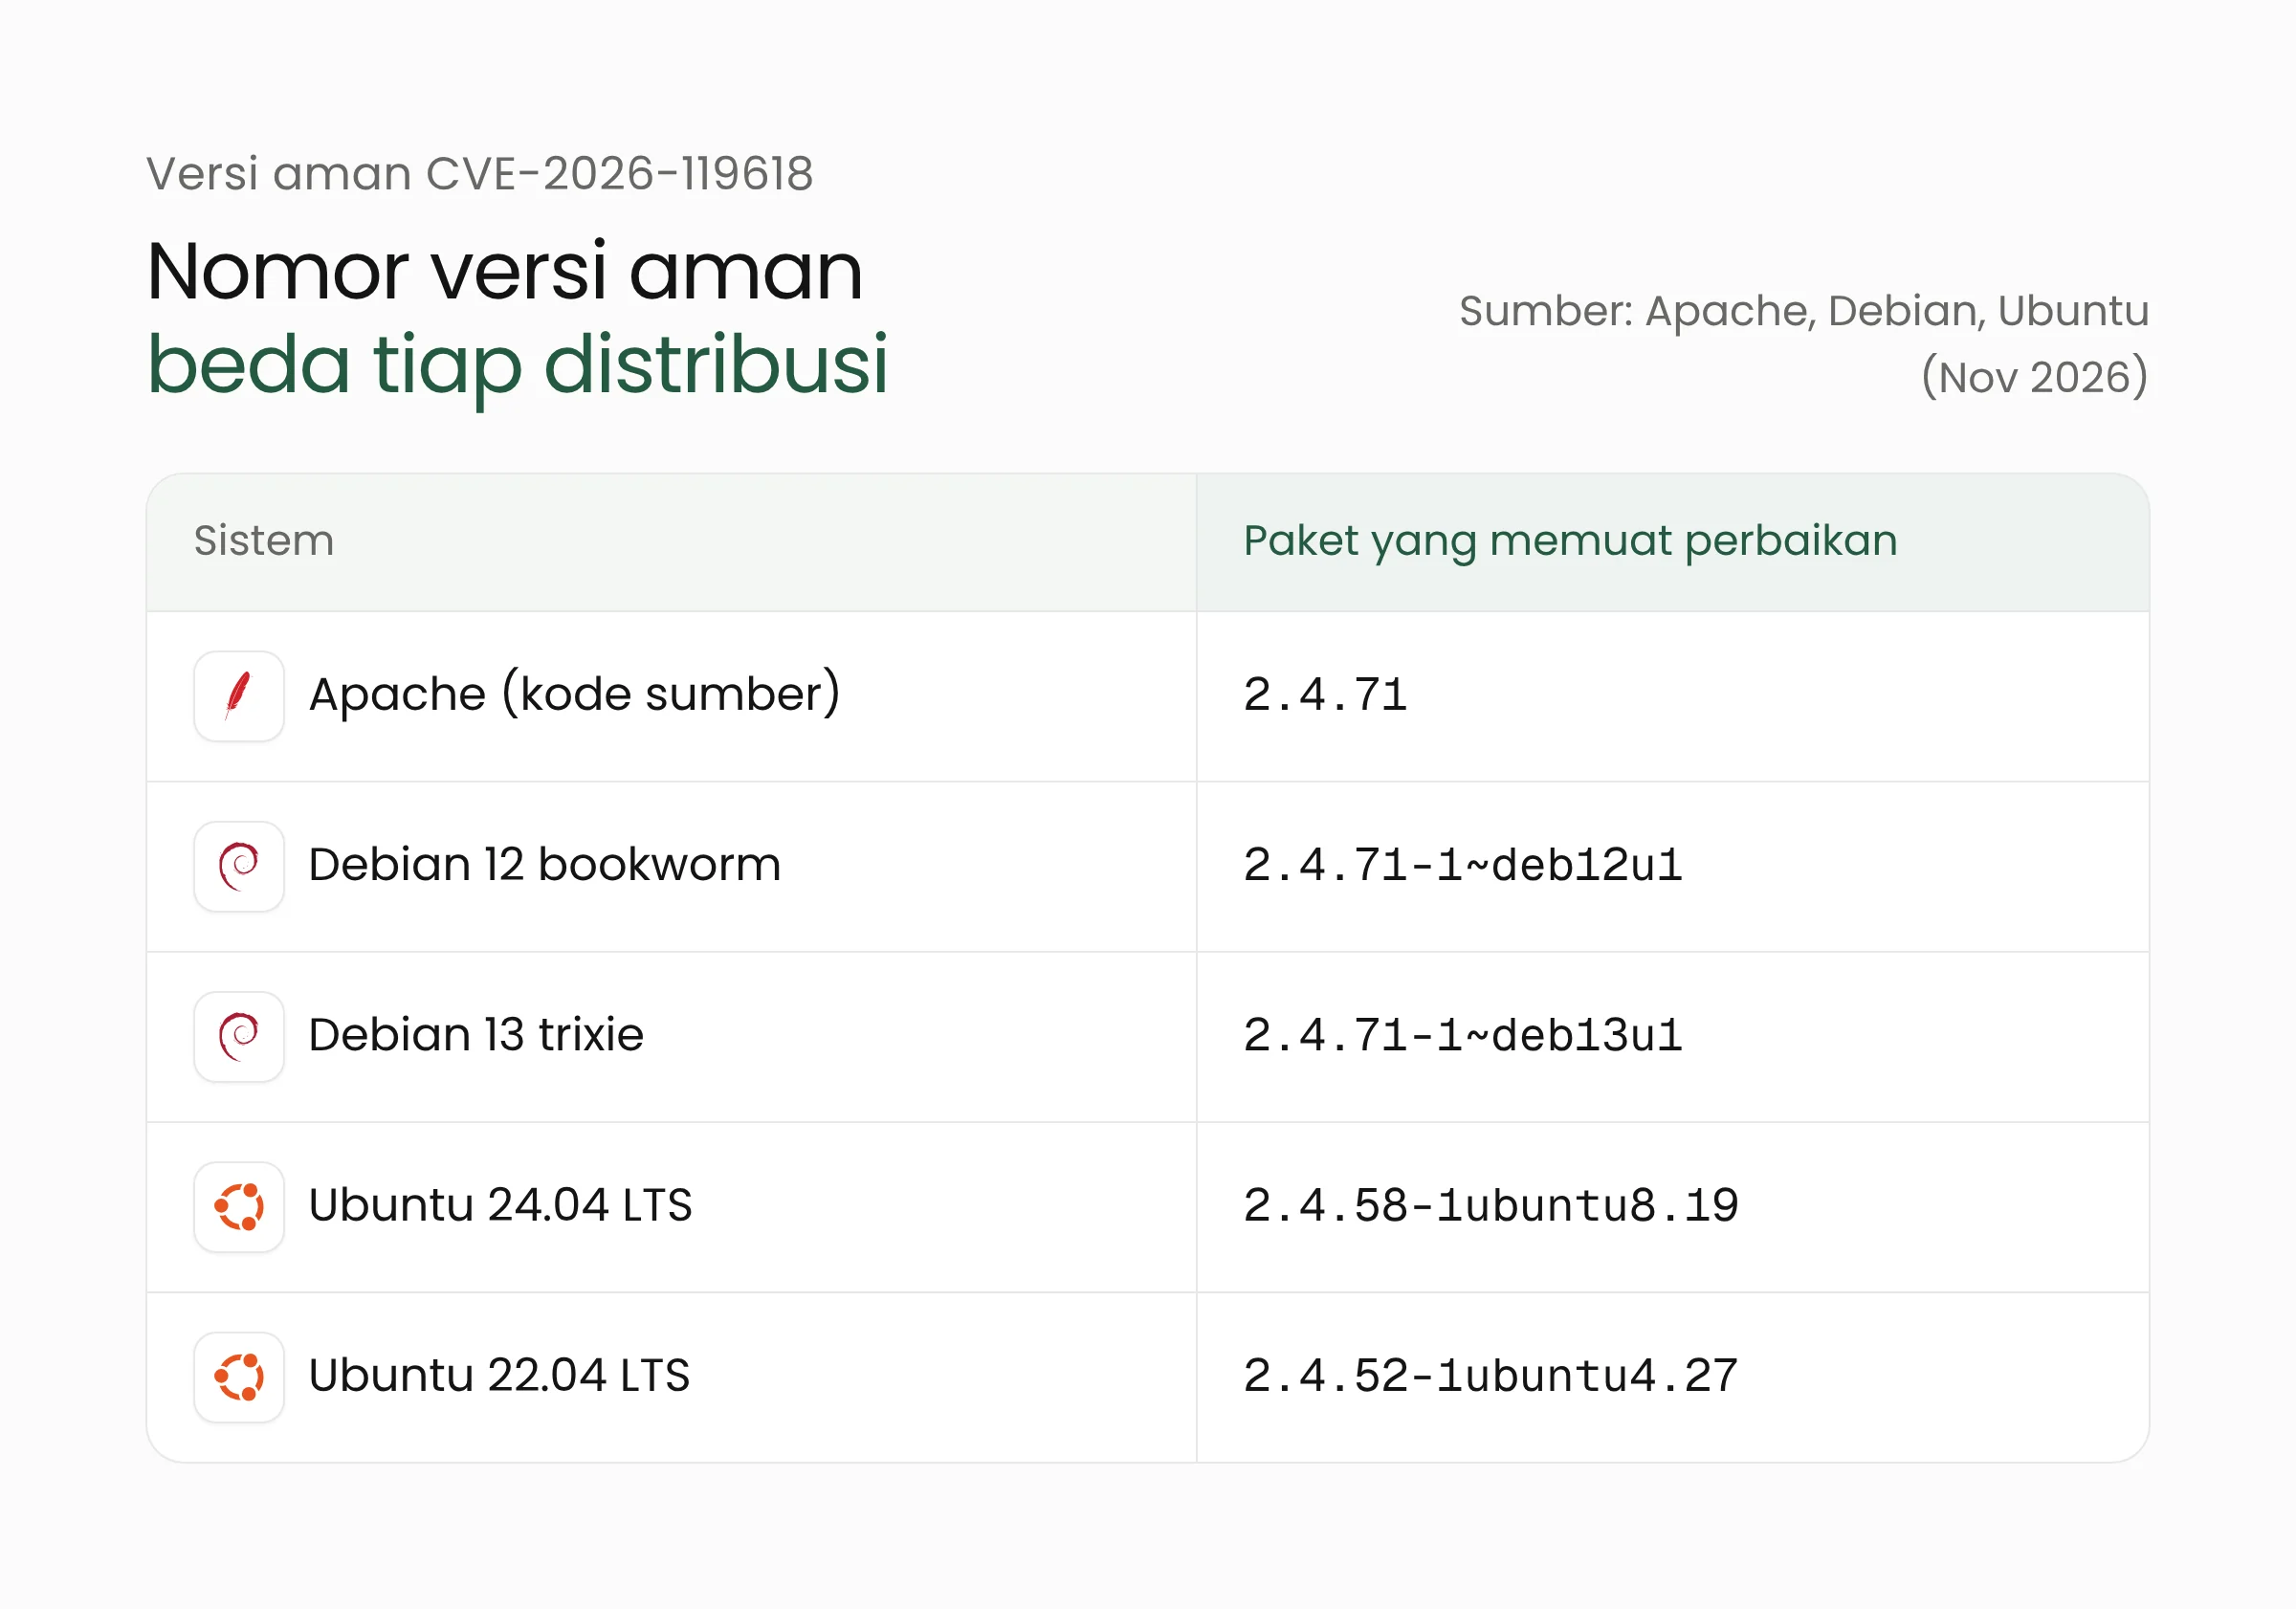
Di Debian, pelacak keamanan Debian mencatat perbaikan di paket 2.4.71-1deb12u1 untuk Debian 12 dan 2.4.71-1deb13u1 untuk Debian 13. Ubuntu 24.04 LTS memperoleh perbaikan di versi 2.4.58-1ubuntu8.19, sedangkan Ubuntu 20.04 hanya menerimanya lewat Ubuntu Pro.
Red Hat menyatakan Red Hat Enterprise Linux (RHEL) 8 dan versi sebelumnya tidak terdampak. RHEL 9 dan 10 terdampak, tetapi dinilai important karena setiap stream HTTP/2 di sana mendapat pengalokasi memorinya sendiri sehingga serangan lebih sulit. Menurut catatan riset Cloud Security Alliance per 12 November 2026, halaman CVE Red Hat belum mencantumkan paket perbaikan saat ditinjau. Pengguna RHEL perlu memantau halaman itu.
Status eksploitasi dan seberapa luas paparannya
Hingga 12 November 2026, belum ada laporan serangan nyata yang memanfaatkan celah ini. Horizon3.ai mencatat bahwa PoC (proof of concept, kode uji yang membuktikan celah dapat dipicu) dari pihak ketiga terbit pada 12 November 2026. PoC itu berhasil memicu kerusakan memori di versi 2.4.70, tidak memicunya di 2.4.71, dan belum menunjukkan eksekusi kode.
Red Hat menyebut riset publik telah menunjukkan eksploit yang andal terhadap server dengan konfigurasi bawaan dan mod_http2 aktif. Horizon3.ai dan Cloud Security Alliance mencatat bahwa Red Hat tidak menyebut atau menautkan riset tersebut, sehingga klaim itu belum dapat diverifikasi pihak lain.
Soal luas paparan, BleepingComputer mengutip data telemetri perusahaan keamanan cloud Wiz. Menurut Wiz, 64 persen lingkungan cloud memiliki sumber daya yang rentan, dan sekitar separuhnya terbuka ke internet. Angka itu belum memperhitungkan konfigurasi, padahal HTTP/2 di Apache tidak aktif secara bawaan. Peneliti watchTowr memastikan syarat tersebut dan menyarankan pengelola untuk “patch now or drop h2 until you can.”
Dengan kata lain, server yang tidak pernah mengaktifkan HTTP/2 tidak menjalankan kode yang bermasalah. Namun, banyak pengelola mengaktifkan HTTP/2 untuk mempercepat situs bertahun-tahun lalu dan tidak lagi ingat pengaturannya. Panel hosting dan templat konfigurasi juga dapat mengaktifkannya tanpa disadari.
Apa artinya bagi pengelola server web?
Celah ini paling relevan bagi tim TI instansi, kampus, perusahaan hosting, dan pemilik toko online yang mengelola server sendiri. Pengguna hosting bersama biasanya bergantung pada penyedia hosting, tetapi tetap layak menanyakan status pembaruan Apache di server mereka.
Periksa versi paket dari distribusi
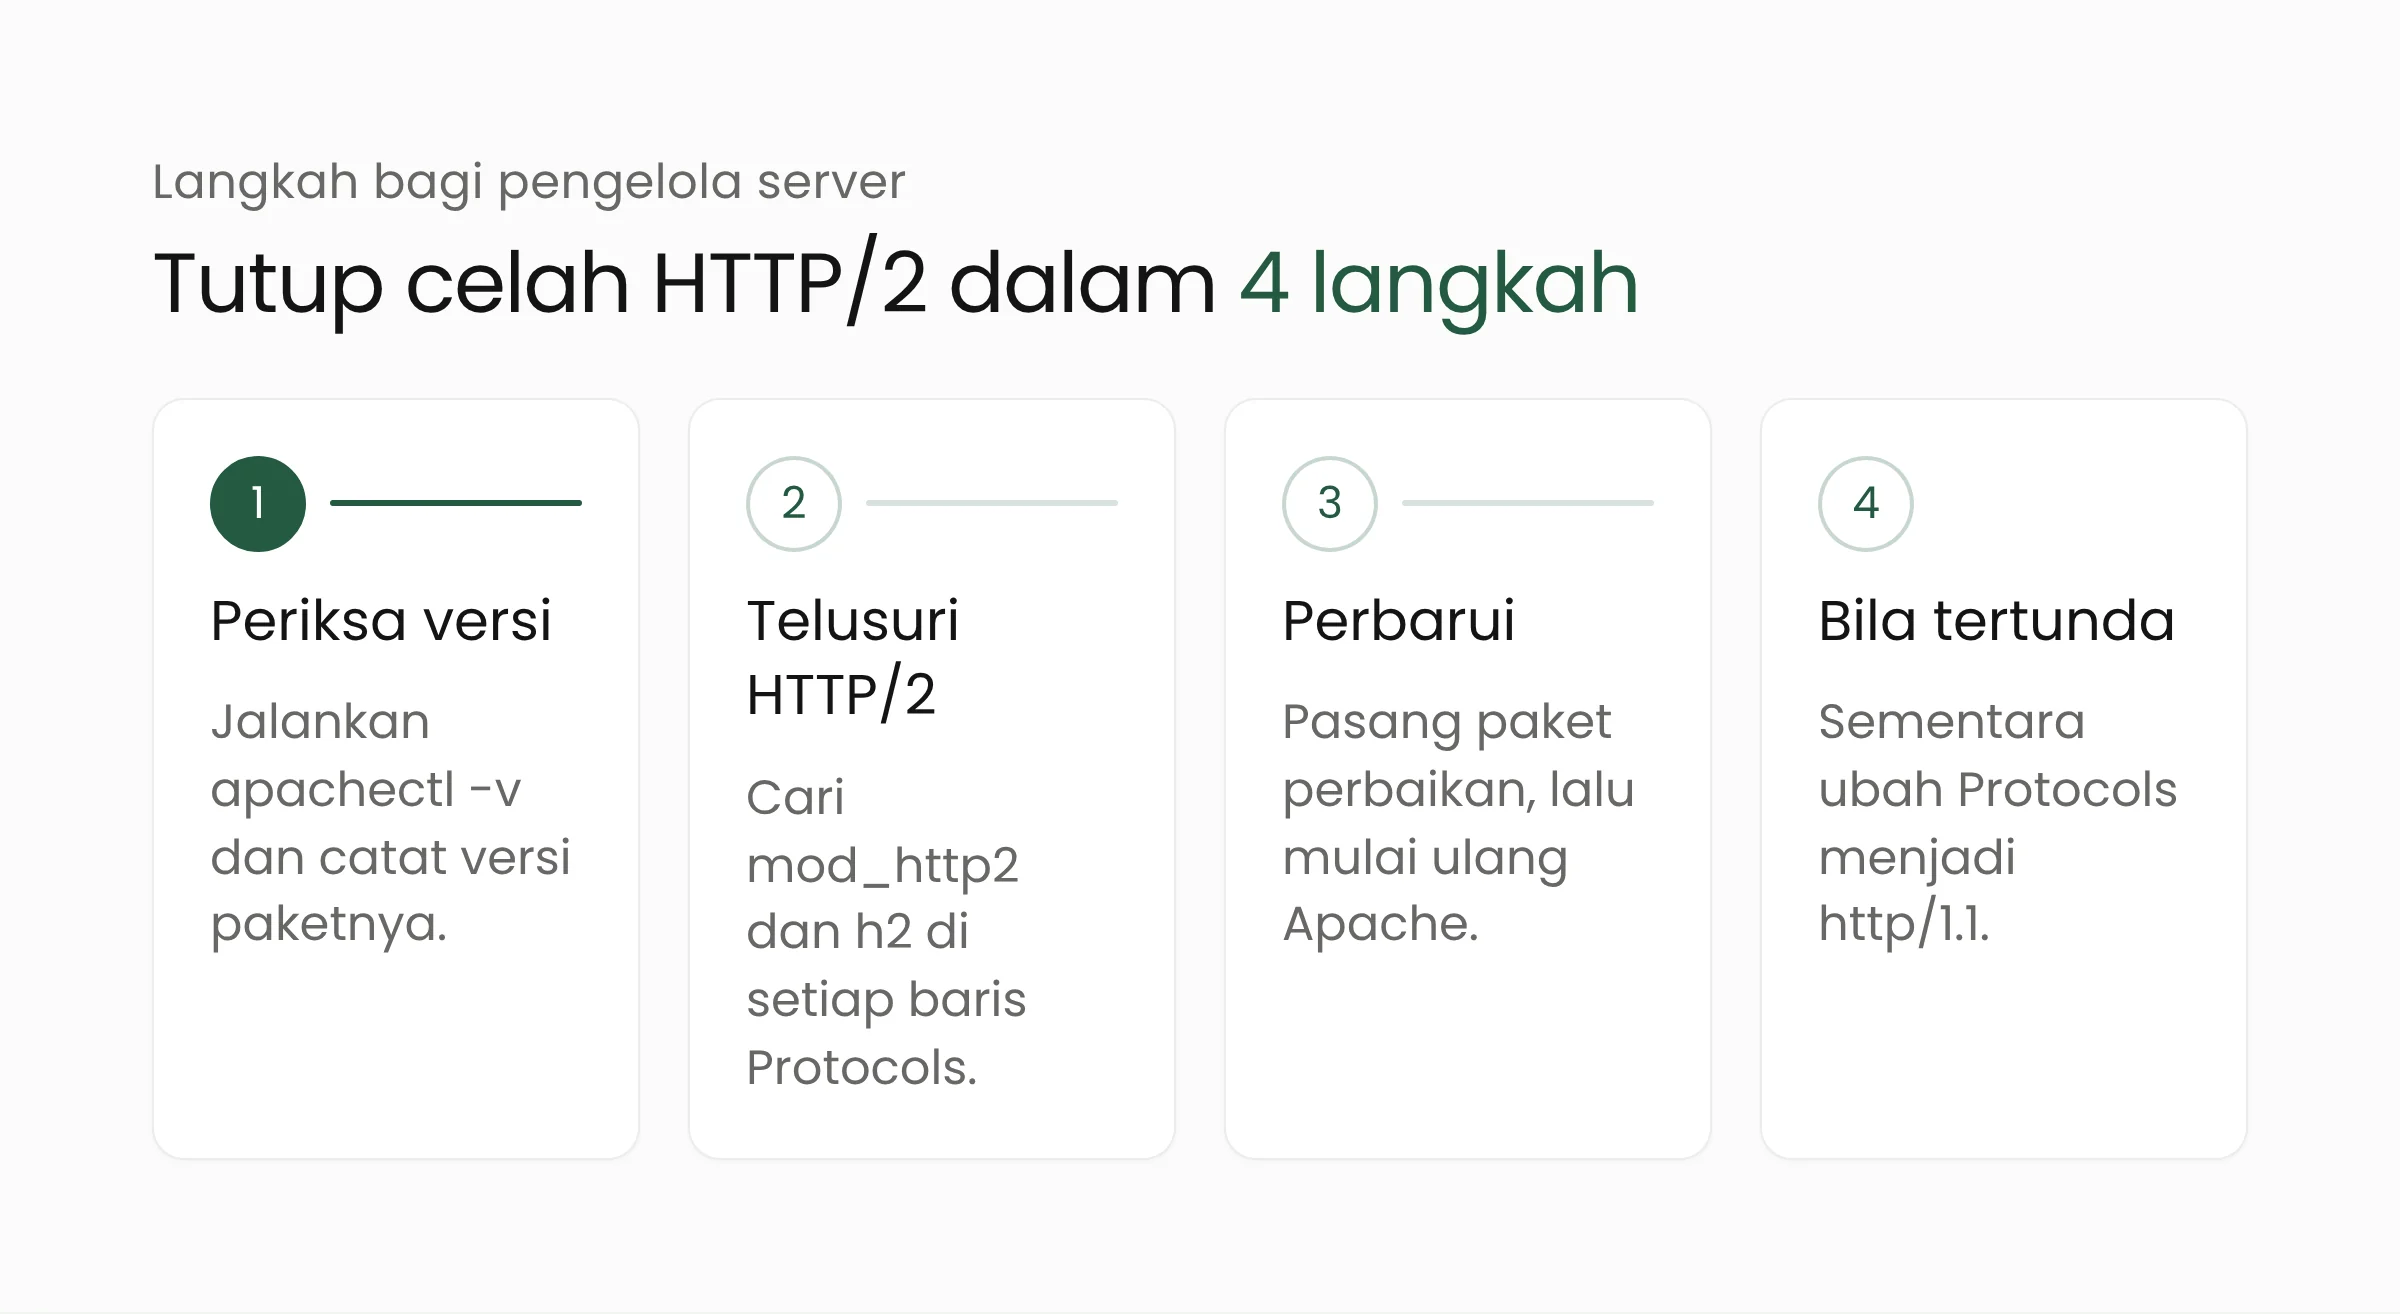
Jalankan apachectl -v (di keluarga Red Hat: httpd -v) untuk melihat versi Apache. Karena backport, angka versi saja tidak cukup. Di Debian dan Ubuntu, bandingkan versi paket apache2 dengan tabel di atas, misalnya lewat apt policy apache2, atau periksa catatan perubahan paket untuk nomor CVE-2026-119618. Jangan lupa server yang berjalan di dalam kontainer, karena image lama tetap rentan sampai dibangun ulang.
Pastikan apakah HTTP/2 benar-benar aktif
Jalankan apachectl -M | grep http2 untuk melihat apakah mod_http2 dimuat. Setelah itu, periksa setiap direktif Protocols di konfigurasi utama dan di setiap virtual host, karena pengaturan per virtual host dapat berbeda. Cloud Security Alliance juga menyarankan pemeriksaan dari luar, misalnya dengan curl -sI --http2 https://domain-anda -o /dev/null -w '%{http_version}\n'. Hasil 2 berarti HTTP/2 dilayani.
Pasang pembaruan lalu mulai ulang Apache
Bila paket perbaikan sudah tersedia untuk distribusi Anda, pasang segera dan mulai ulang layanan Apache agar kode baru dipakai. Server yang memakai Apache hasil kompilasi sendiri perlu naik ke 2.4.71. Pengguna mod_h2 versi mandiri sebaiknya pindah ke Apache 2.4.71, karena Cloud Security Alliance belum menemukan rilis mod_h2 mandiri yang memuat perbaikan.
Nonaktifkan HTTP/2 sementara bila pembaruan tertunda
Menurut Cloud Security Alliance, Apache tidak menerbitkan langkah mitigasi resmi. Sebagai langkah sementara, Cloud Security Alliance menyarankan mengubah Protocols menjadi http/1.1 saja, dengan menghapus h2 dan h2c, atau berhenti memuat mod_http2 sampai pembaruan terpasang. Pastikan dulu tidak ada layanan yang bergantung pada HTTP/2, misalnya backend gRPC di belakang Apache. Bila situs berada di belakang CDN atau load balancer, pengunjung tetap dapat memakai HTTP/2 sampai ke CDN, sementara koneksi ke server Apache memakai HTTP/1.1.
Pola ini mirip dengan celah PHP yang kami bahas dalam ulasan PHP2Shell dan versi aman PHP: nomor versi yang terlihat di layar belum tentu sama dengan kode yang benar-benar melayani pengunjung. Instansi yang sedang membenahi server lama juga dapat merujuk langkah menindaklanjuti imbauan siber Komdigi. Untuk organisasi yang ingin menata daftar server, jadwal pembaruan, dan pemantauan konfigurasi, layanan keamanan siber Merakit dapat membantu menyusun prosesnya.
Pertanyaan yang sering muncul
Apakah server saya aman bila HTTP/2 tidak aktif?
Menurut Red Hat dan Horizon3.ai, kode yang bermasalah hanya berjalan bila mod_http2 dimuat dan HTTP/2 diaktifkan lewat direktif Protocols. Server yang hanya melayani HTTP/1.1 tidak menjalankan jalur kode tersebut. Meski begitu, pembaruan tetap disarankan karena rilis 2.4.71 juga menutup dua celah lain.
Ubuntu saya masih di Apache 2.4.52. Mengapa ikut terdampak?
Ubuntu memasukkan versi mod_http2 yang lebih baru ke rilis stabilnya lewat backport. Karena itu, Ubuntu 22.04 LTS dengan Apache 2.4.52 tetap terdampak dan diperbaiki di paket 2.4.52-1ubuntu4.27. Patokannya adalah versi paket dari distribusi, karena angka versi Apache saja dapat menyesatkan.
Apakah celah ini sudah dipakai untuk menyerang?
Hingga 12 November 2026, belum ada laporan eksploitasi di dunia nyata. PoC publik sudah terbit dan dapat memicu kerusakan memori, tetapi belum menunjukkan eksekusi kode. Situasi seperti ini dapat berubah cepat, sehingga pembaruan sebaiknya tidak ditunda.
Penutup
CVE-2026-119618 dapat ditutup dengan pembaruan paket yang sudah tersedia di sebagian besar distribusi besar. Tantangannya ada pada pemeriksaan: memastikan setiap server, virtual host, dan kontainer yang melayani HTTP/2 sudah memakai paket yang benar. Bila tim Anda sedang merapikan proses seperti ini atau membangun ulang aplikasi web dengan konfigurasi yang lebih tertib, tim pengembangan web Merakit siap berdiskusi.
Sumber
- Apache HTTP Server: Apache HTTP Server 2.4 vulnerabilities (2.4.71, 11 November 2026)
- Red Hat Customer Portal: CVE-2026-119618
- Ubuntu Security: CVE-2026-119618
- Debian Security Tracker: CVE-2026-119618
- BleepingComputer: Apache HTTP Server patches critical HTTP/2 remote code execution flaw, 12 November 2026
- Horizon3.ai: CVE-2026-119618, Apache mod_http2 Remote Code Execution
- Cloud Security Alliance: Research Note CVE-2026-119618, 12 November 2026