Blog Keamanan Siber
Celah CVE-2026-90436 Diserang, Perbarui Confluence ke 9.2.28
Daftar isi· 7 bagian
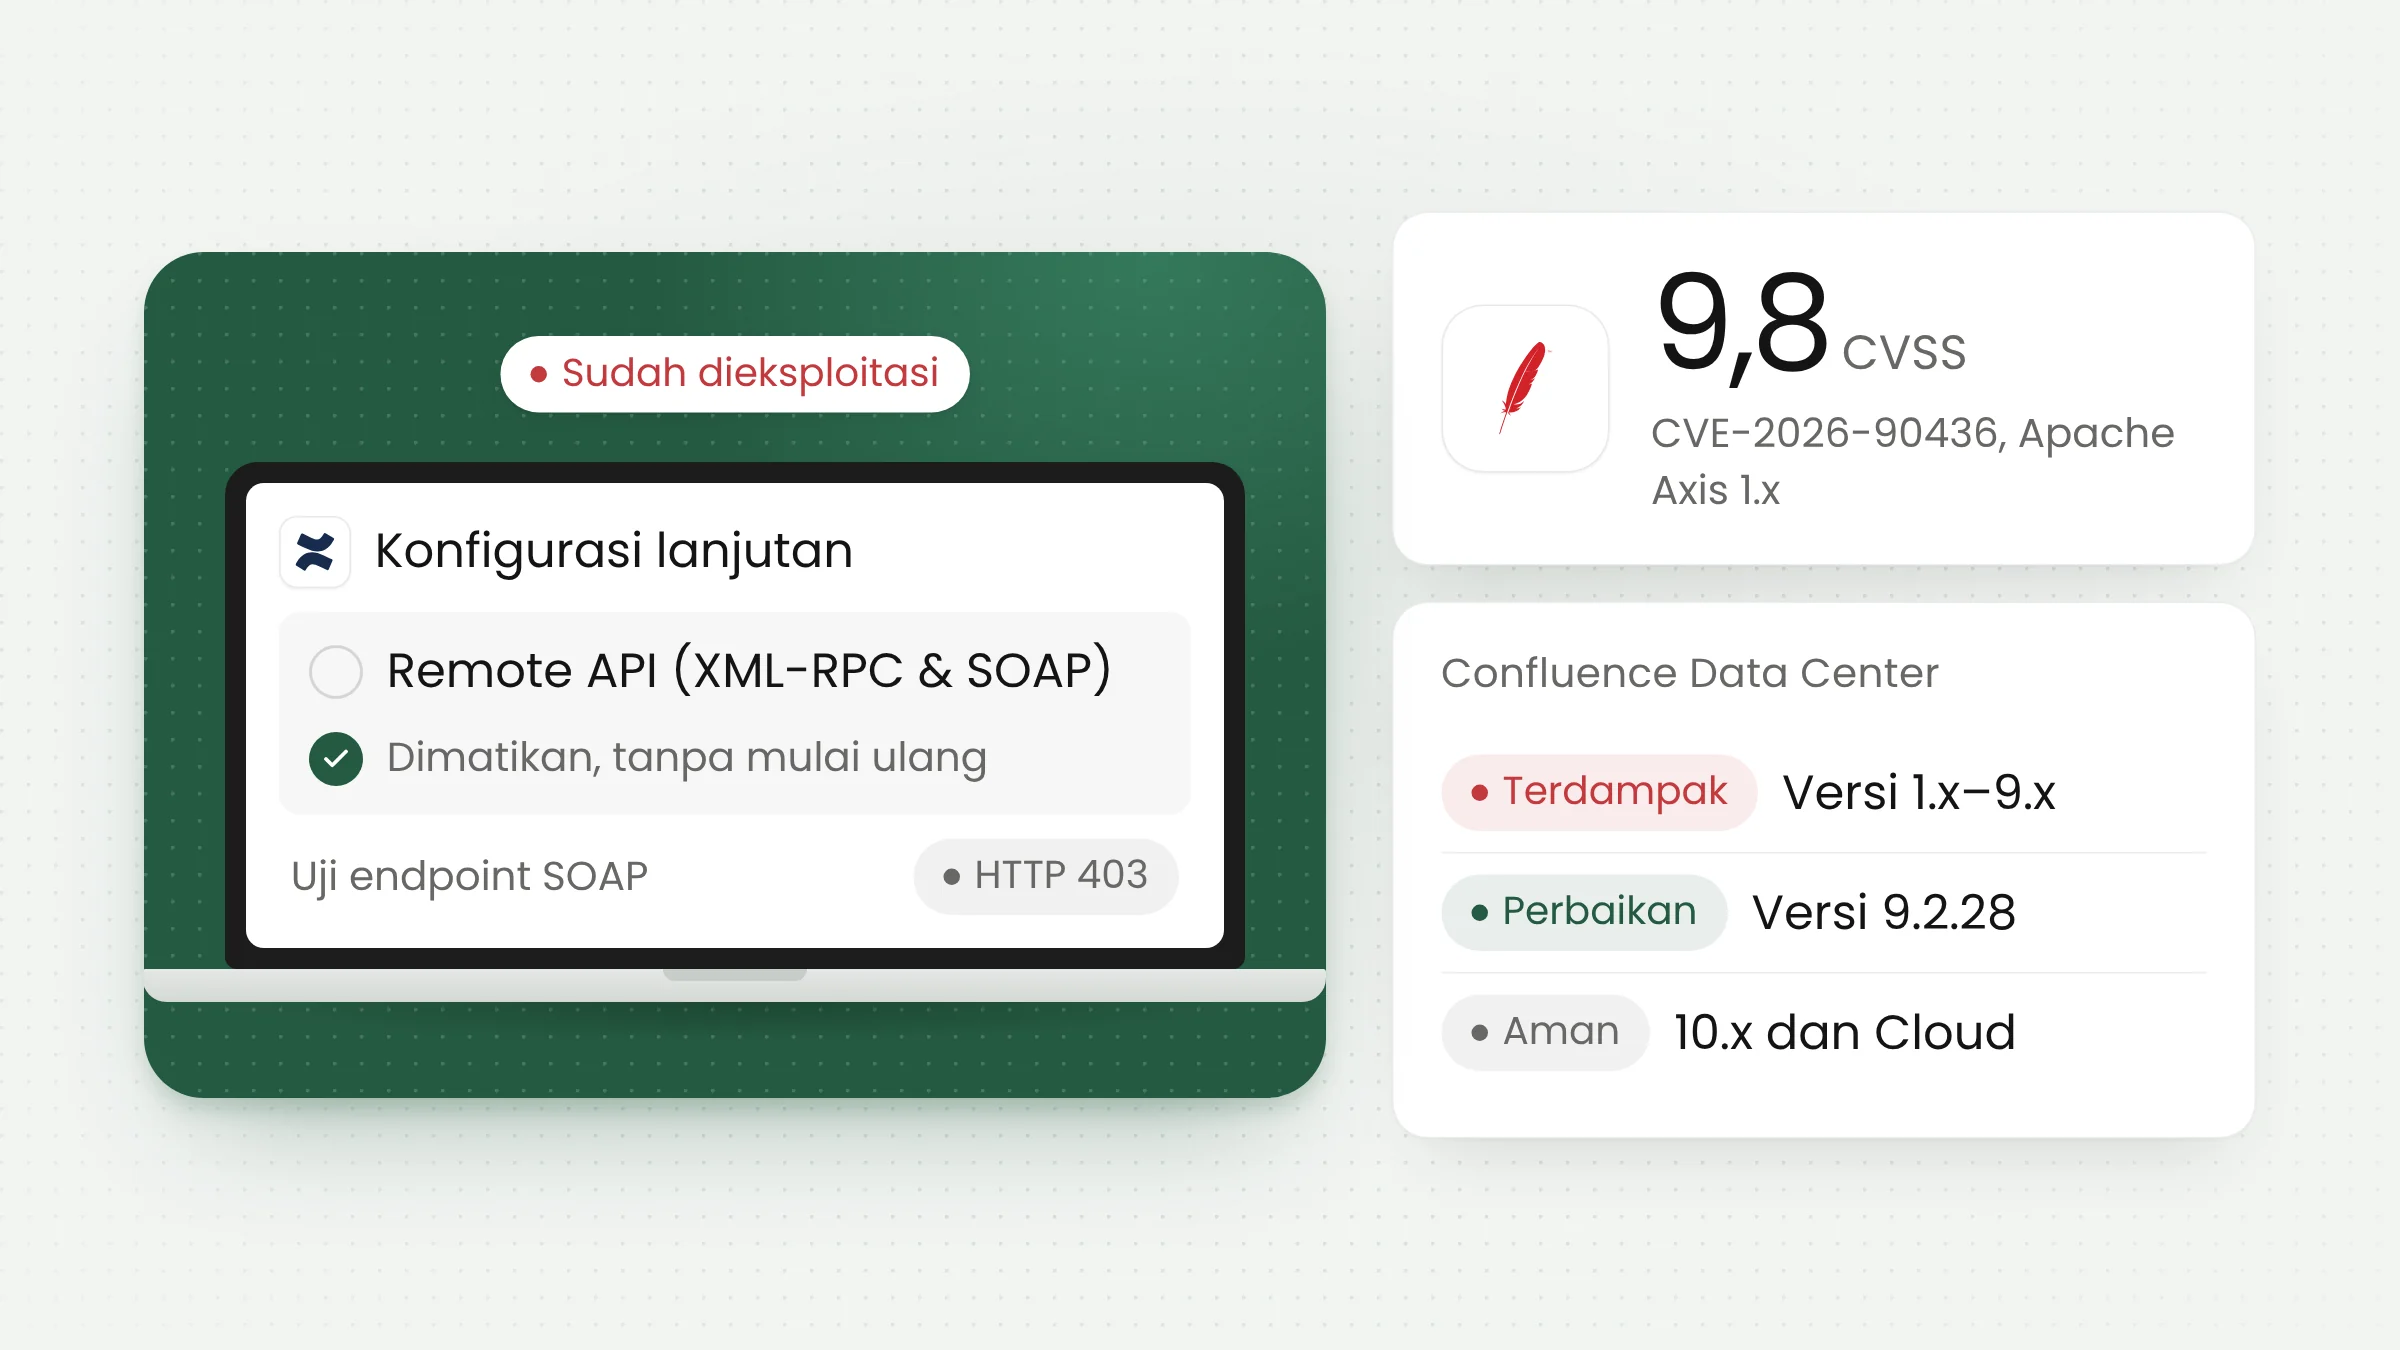
Celah CVE-2026-90436 pada pustaka Apache Axis 1.x kini dieksploitasi untuk menyerang Atlassian Confluence Data Center. Rapid7 mendeteksi serangan itu pada 13 November 2026. Server Confluence versi 1.x hingga 9.x yang mengaktifkan Remote API perlu segera diperbarui ke 9.2.28 atau rilis 10.x, atau fiturnya dimatikan sementara.
Celah di cara Apache Axis membaca pesan SOAP
Apache Axis adalah pustaka Java untuk membangun layanan web berbasis SOAP, format pertukaran data berbentuk XML yang banyak dipakai aplikasi generasi lama untuk saling bertukar data. Seri 1.x sudah lama berhenti dikembangkan, tetapi masih tertanam di sejumlah produk komersial dan aplikasi buatan sendiri.
Menurut advisori Apache di milis oss-security yang terbit 6 November 2026, masalahnya ada pada cara Axis 1.x memproses pesan galat SOAP (SOAP fault) yang masuk. Bila pesan itu memuat nama kelas Java, Axis memuat kelas tersebut dan membuat objeknya sebelum memastikan bahwa kelas itu memang jenis galat yang sah. Proses memuat kelas saja sudah menjalankan kode inisialisasinya. Dengan kelas yang tepat di dalam aplikasi, penyerang dapat menjalankan perintah di server tanpa login.
Apache juga mencatat bahwa pesan galat ini diproses sebelum rantai pemeriksaan milik tiap layanan berjalan. Akibatnya, mekanisme autentikasi yang dipasang pada layanan SOAP tidak menghalangi serangan. Celah ini ditemukan oleh José Apari-Pantigozo dari OKIOK.
Karena seri 1.x sudah memasuki akhir masa dukungan, Apache tidak berencana merilis versi Axis 1.x yang diperbaiki. Pilihannya adalah pindah ke mesin SOAP yang masih didukung, misalnya Apache Axis2/Java, atau menyusun ulang Axis 1.x dengan tambalan dari repositori kode Apache.
Skor keparahan dari dua lembaga
Celah ini dinilai kritis oleh semua pihak, tetapi angkanya berbeda karena memakai versi metode penilaian yang berbeda. Menurut Rapid7, CISA memberinya skor CVSS 3.1 sebesar 9,8. Atlassian, dalam advisorinya sendiri, memberi skor CVSS 4.0 sebesar 9,3 dengan kategori kritis.
Status eksploitasi hingga 17 November
Dari pengumuman sampai serangan pertama yang terdeteksi, jaraknya hanya sekitar satu pekan. Rapid7 menyatakan tim deteksinya melihat eksploitasi terhadap Confluence Data Center di lingkungan salah satu pelanggannya pada 13 November 2026, lalu menerbitkan peringatan pada 16 November. Perusahaan itu juga merilis daftar alamat IP yang terlihat dalam serangan, dengan catatan bahwa tidak adanya alamat tersebut di log belum membuktikan server aman.
Rapid7 menyarankan agar sistem yang terbuka ke internet diperbaiki secara darurat, di luar jadwal pembaruan rutin. Prioritasnya adalah server yang dapat diakses dari internet dan mengaktifkan API yang rawan, disusul server di jaringan internal.
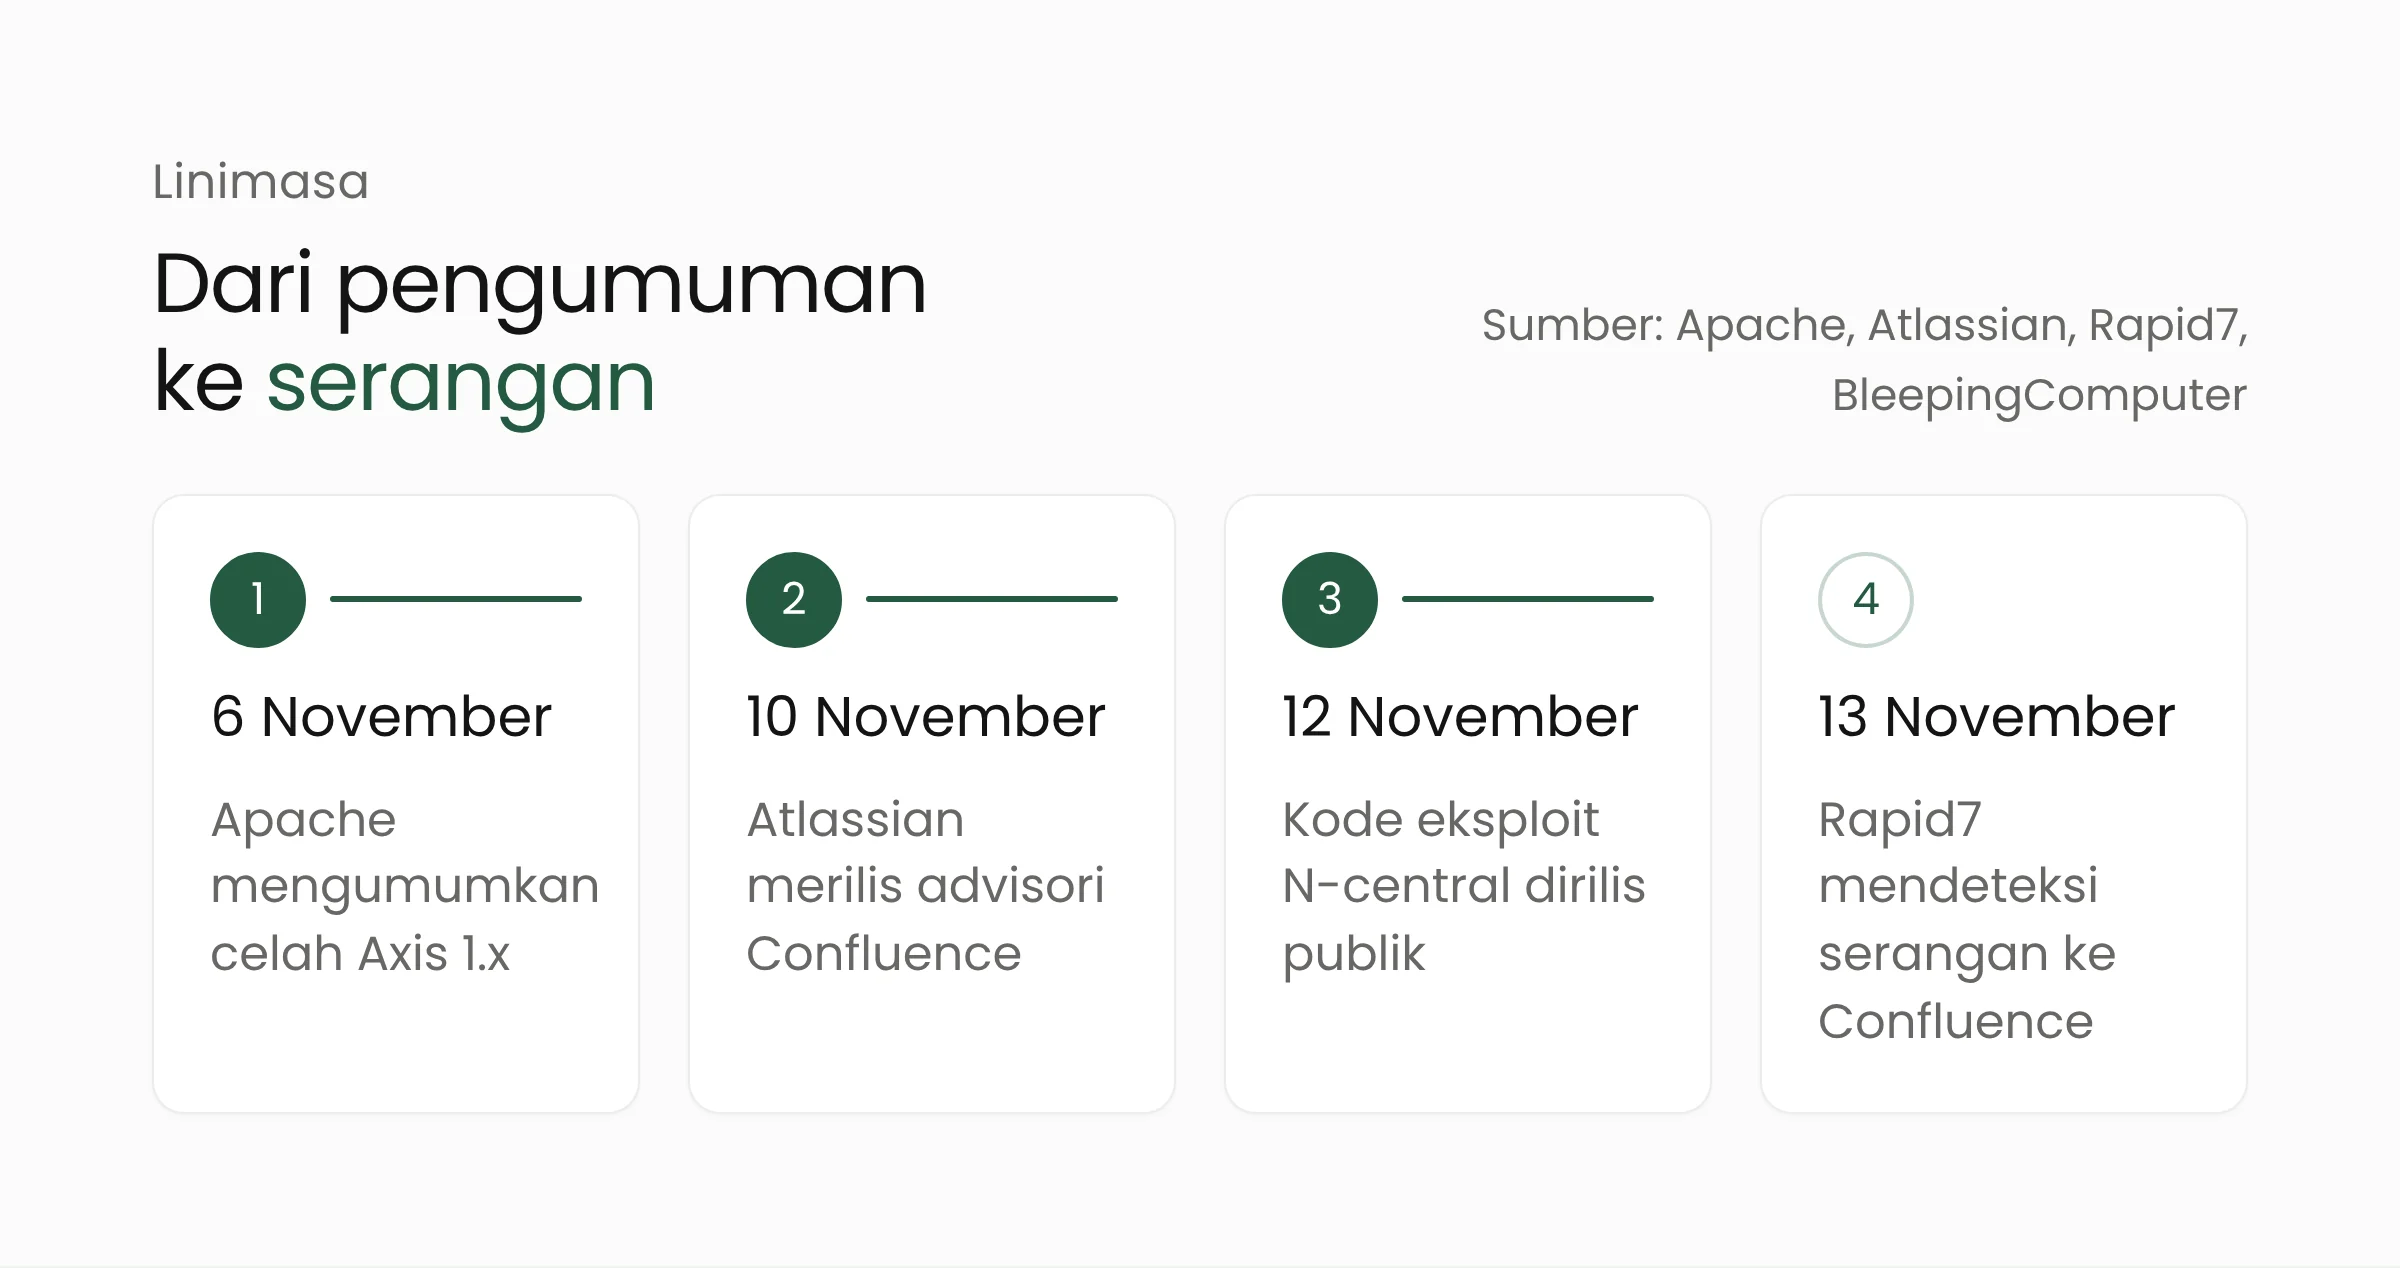
Tanggal advisori Atlassian berbeda satu hari bila dihitung dengan waktu Indonesia. Advisori itu tercatat terbit pada 9 November 2026 pukul 22.00 waktu Pasifik, yang di Indonesia sudah jatuh pada 10 November. Isinya tidak menyebut adanya eksploitasi. Atlassian hanya menyatakan tidak dapat memastikan apakah sebuah server sudah terdampak dan meminta tim keamanan setempat memeriksanya.
Saat artikel ini ditulis, CVE-2026-90436 belum tercantum di katalog Known Exploited Vulnerabilities (KEV) CISA, yang terakhir diperbarui 13 November 2026. Status ini dapat berubah, dan ketiadaan di katalog tidak mengurangi bukti serangan yang sudah dilaporkan Rapid7.
Serangan ke N-able N-central
Celah yang sama juga dipakai untuk menyerang N-central, perangkat lunak pemantauan dan pengelolaan jarak jauh dari N-able yang banyak dipakai penyedia layanan TI terkelola. Menurut BleepingComputer, peneliti Sean Bales merilis kode eksploit bernama 4EverAble2Shell pada 12 November. Rantai serangannya menggabungkan celah Axis dengan celah kenaikan hak akses di N-central sehingga penyerang mendapat akses root.
Menurut Huntback yang dikutip BleepingComputer, terdapat sedikitnya 21 server N-central produksi yang telah dibobol dan dipasangi penambang kripto XMRig. N-able meminta pelanggan yang memasang N-central di server sendiri memastikan Legacy API dalam keadaan mati, yang merupakan pengaturan bawaannya. Menurut Rapid7, rilis 2026.4 HF3 akan menghapus akses Legacy API secara permanen.
Versi Confluence yang terdampak dan perbaikannya
Advisori Atlassian menyebut Confluence Data Center versi 1.x hingga 9.x terdampak bila fitur “Remote API (XML-RPC & SOAP)” aktif. Confluence memakai Apache Axis untuk menjalankan API XML-RPC dan SOAP tersebut.
Versi perbaikan yang dicantumkan adalah 9.2.28. Atlassian menyarankan pembaruan ke versi terbaru atau ke versi LTS yang sudah diperbaiki, dan menegaskan bahwa tambalan biner tidak lagi dirilis. Confluence 10.x ke atas tidak terdampak karena fitur Remote API sudah dihapus sejak versi 10.0. Situs Atlassian Cloud juga tidak terdampak dan tidak memerlukan tindakan.
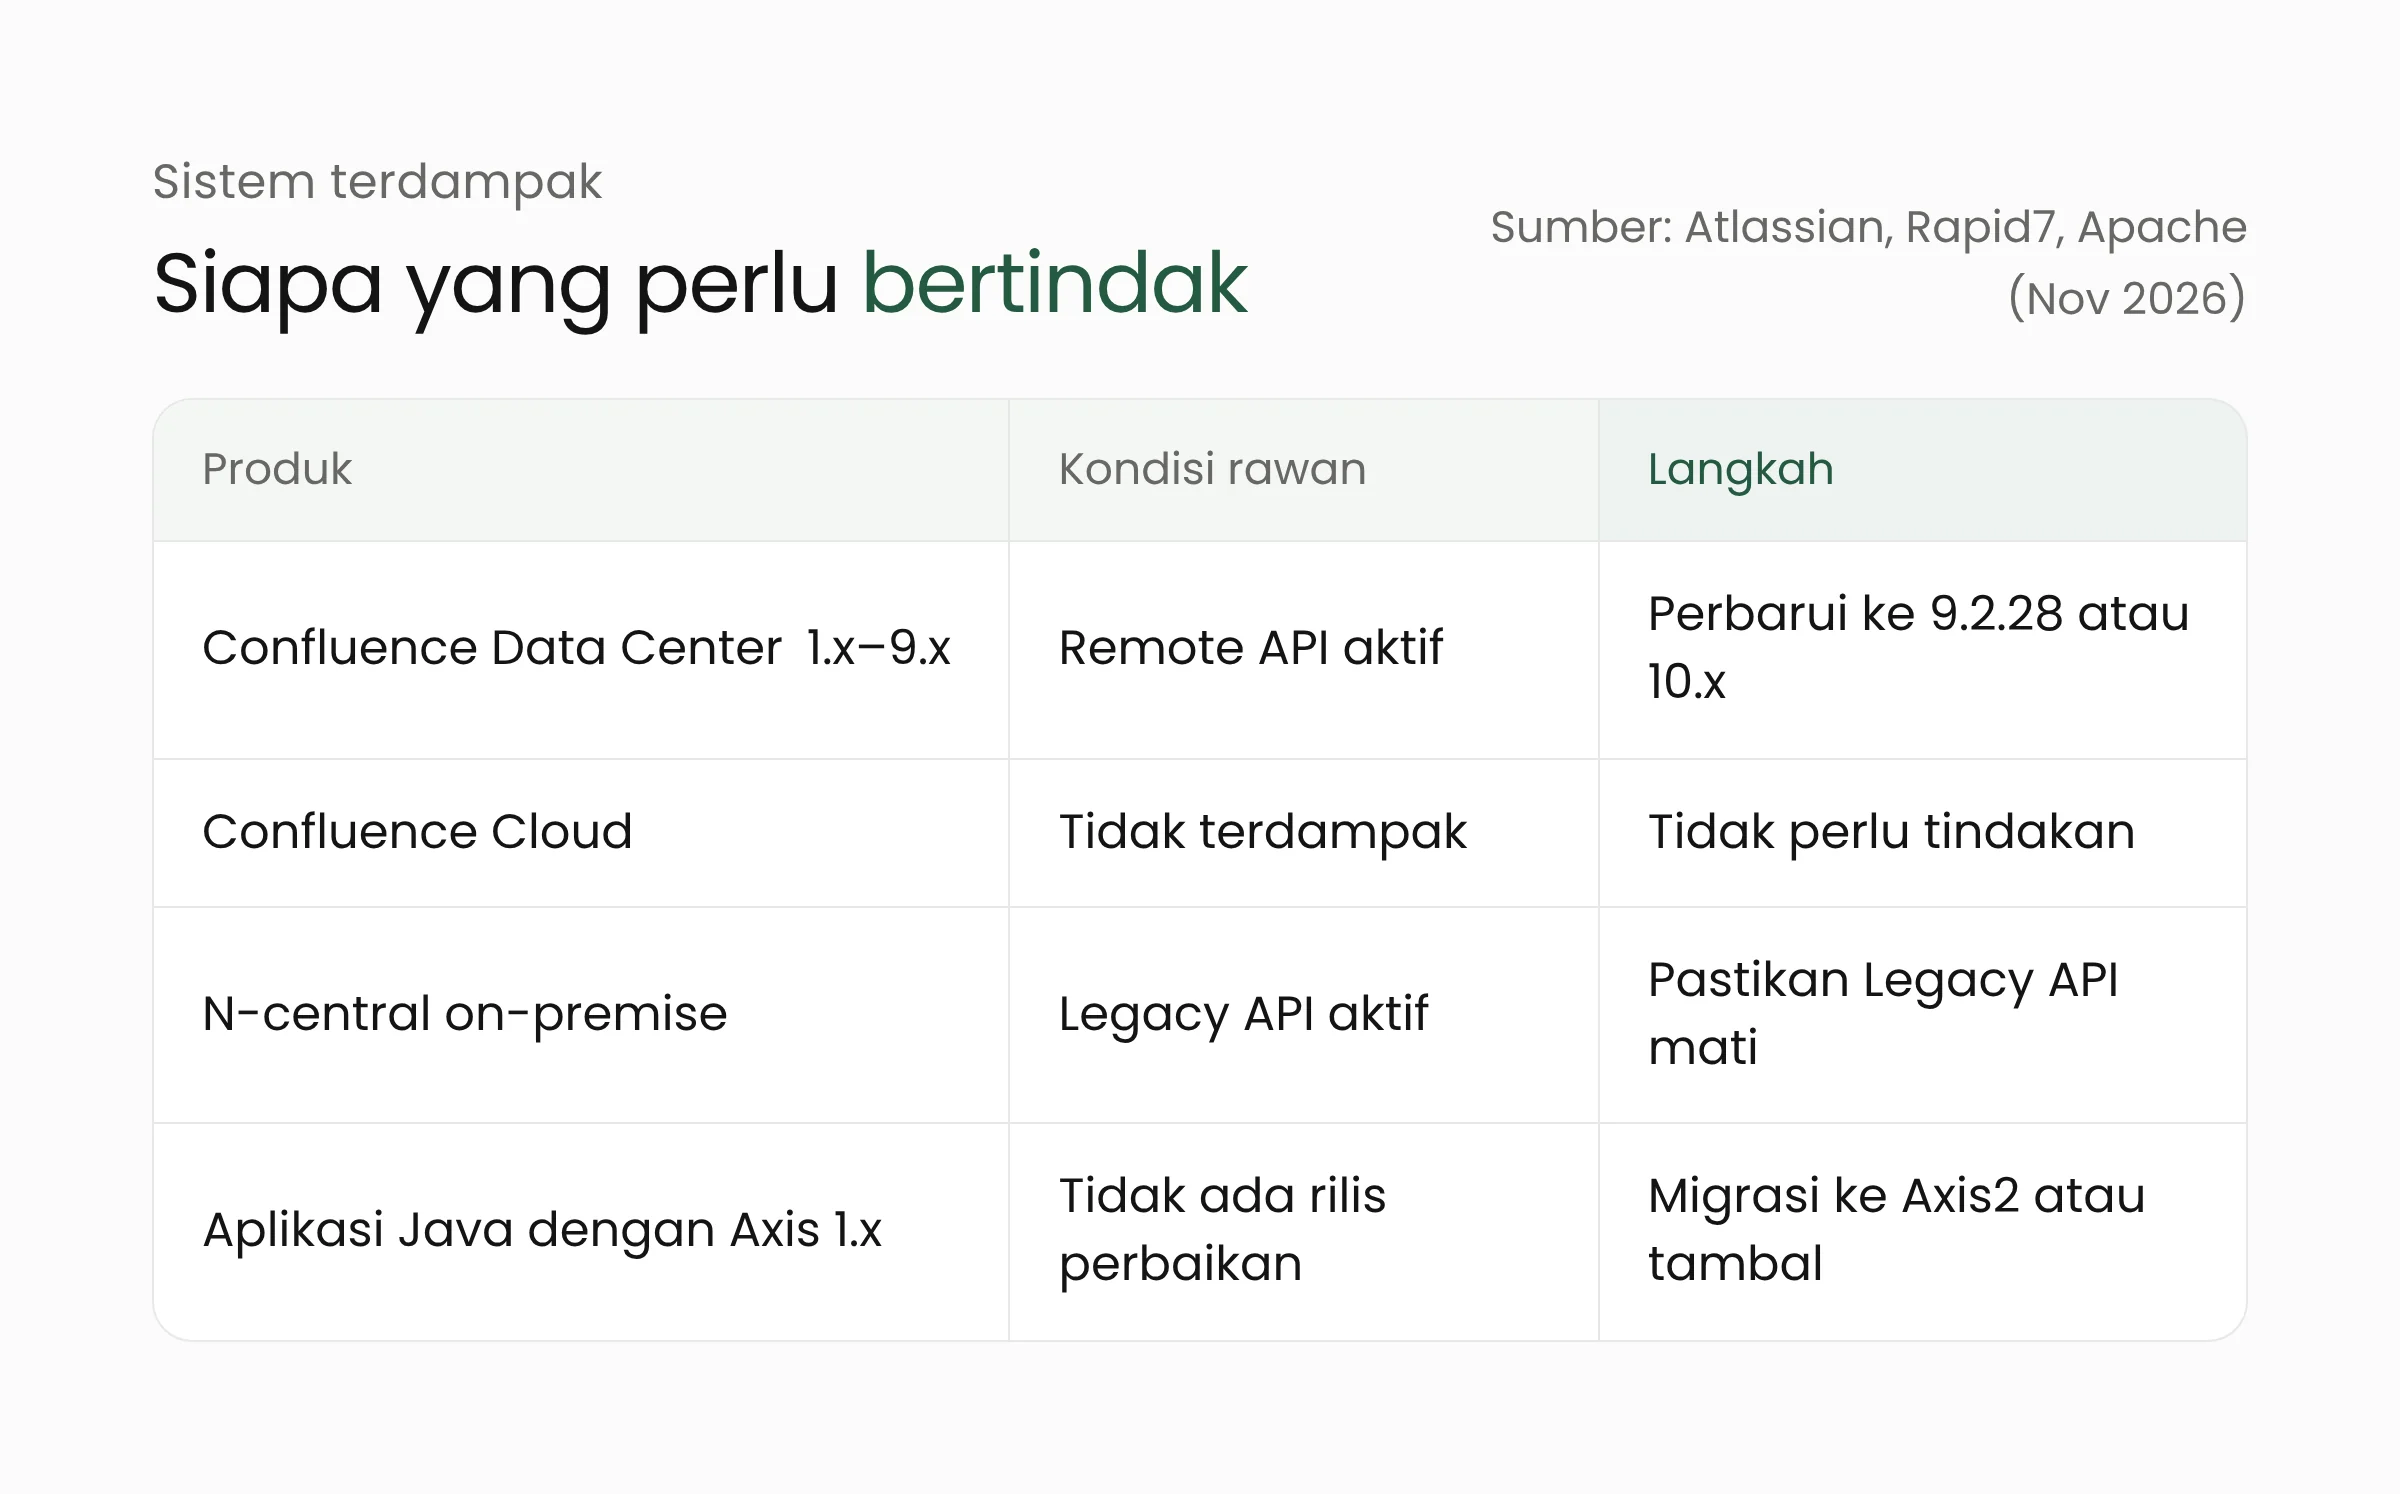
Sejak Confluence 3.0, Remote API dalam keadaan mati secara bawaan untuk instalasi baru, sehingga tidak semua server berada dalam kondisi rawan. Namun, server lama yang sudah berkali-kali diperbarui, atau yang sengaja menyalakan fitur ini untuk skrip dan integrasi, tetap berisiko.
Cara memeriksa server Anda
Administrator dapat masuk sebagai admin, membuka ikon roda gigi, lalu memilih General Configuration dan Further Configuration. Halaman yang sama dapat dibuka langsung lewat alamat <base_url>/admin/viewspacesconfig.action. Bila kotak “Remote API (XML-RPC & SOAP)” tercentang, server tersebut berada dalam kondisi rawan selama versinya masih di bawah 9.2.28.
Apa artinya bagi tim TI Anda?
Confluence Data Center lazim dipasang di server sendiri, misalnya sebagai wiki internal perusahaan, ruang dokumentasi proyek di kampus, atau basis pengetahuan layanan di instansi. Server seperti ini sering dibiarkan berjalan bertahun-tahun karena dianggap alat bantu, bukan sistem utama. Celah ini menunjukkan bahwa alat bantu yang terbuka ke internet tetap menjadi pintu masuk ke jaringan.
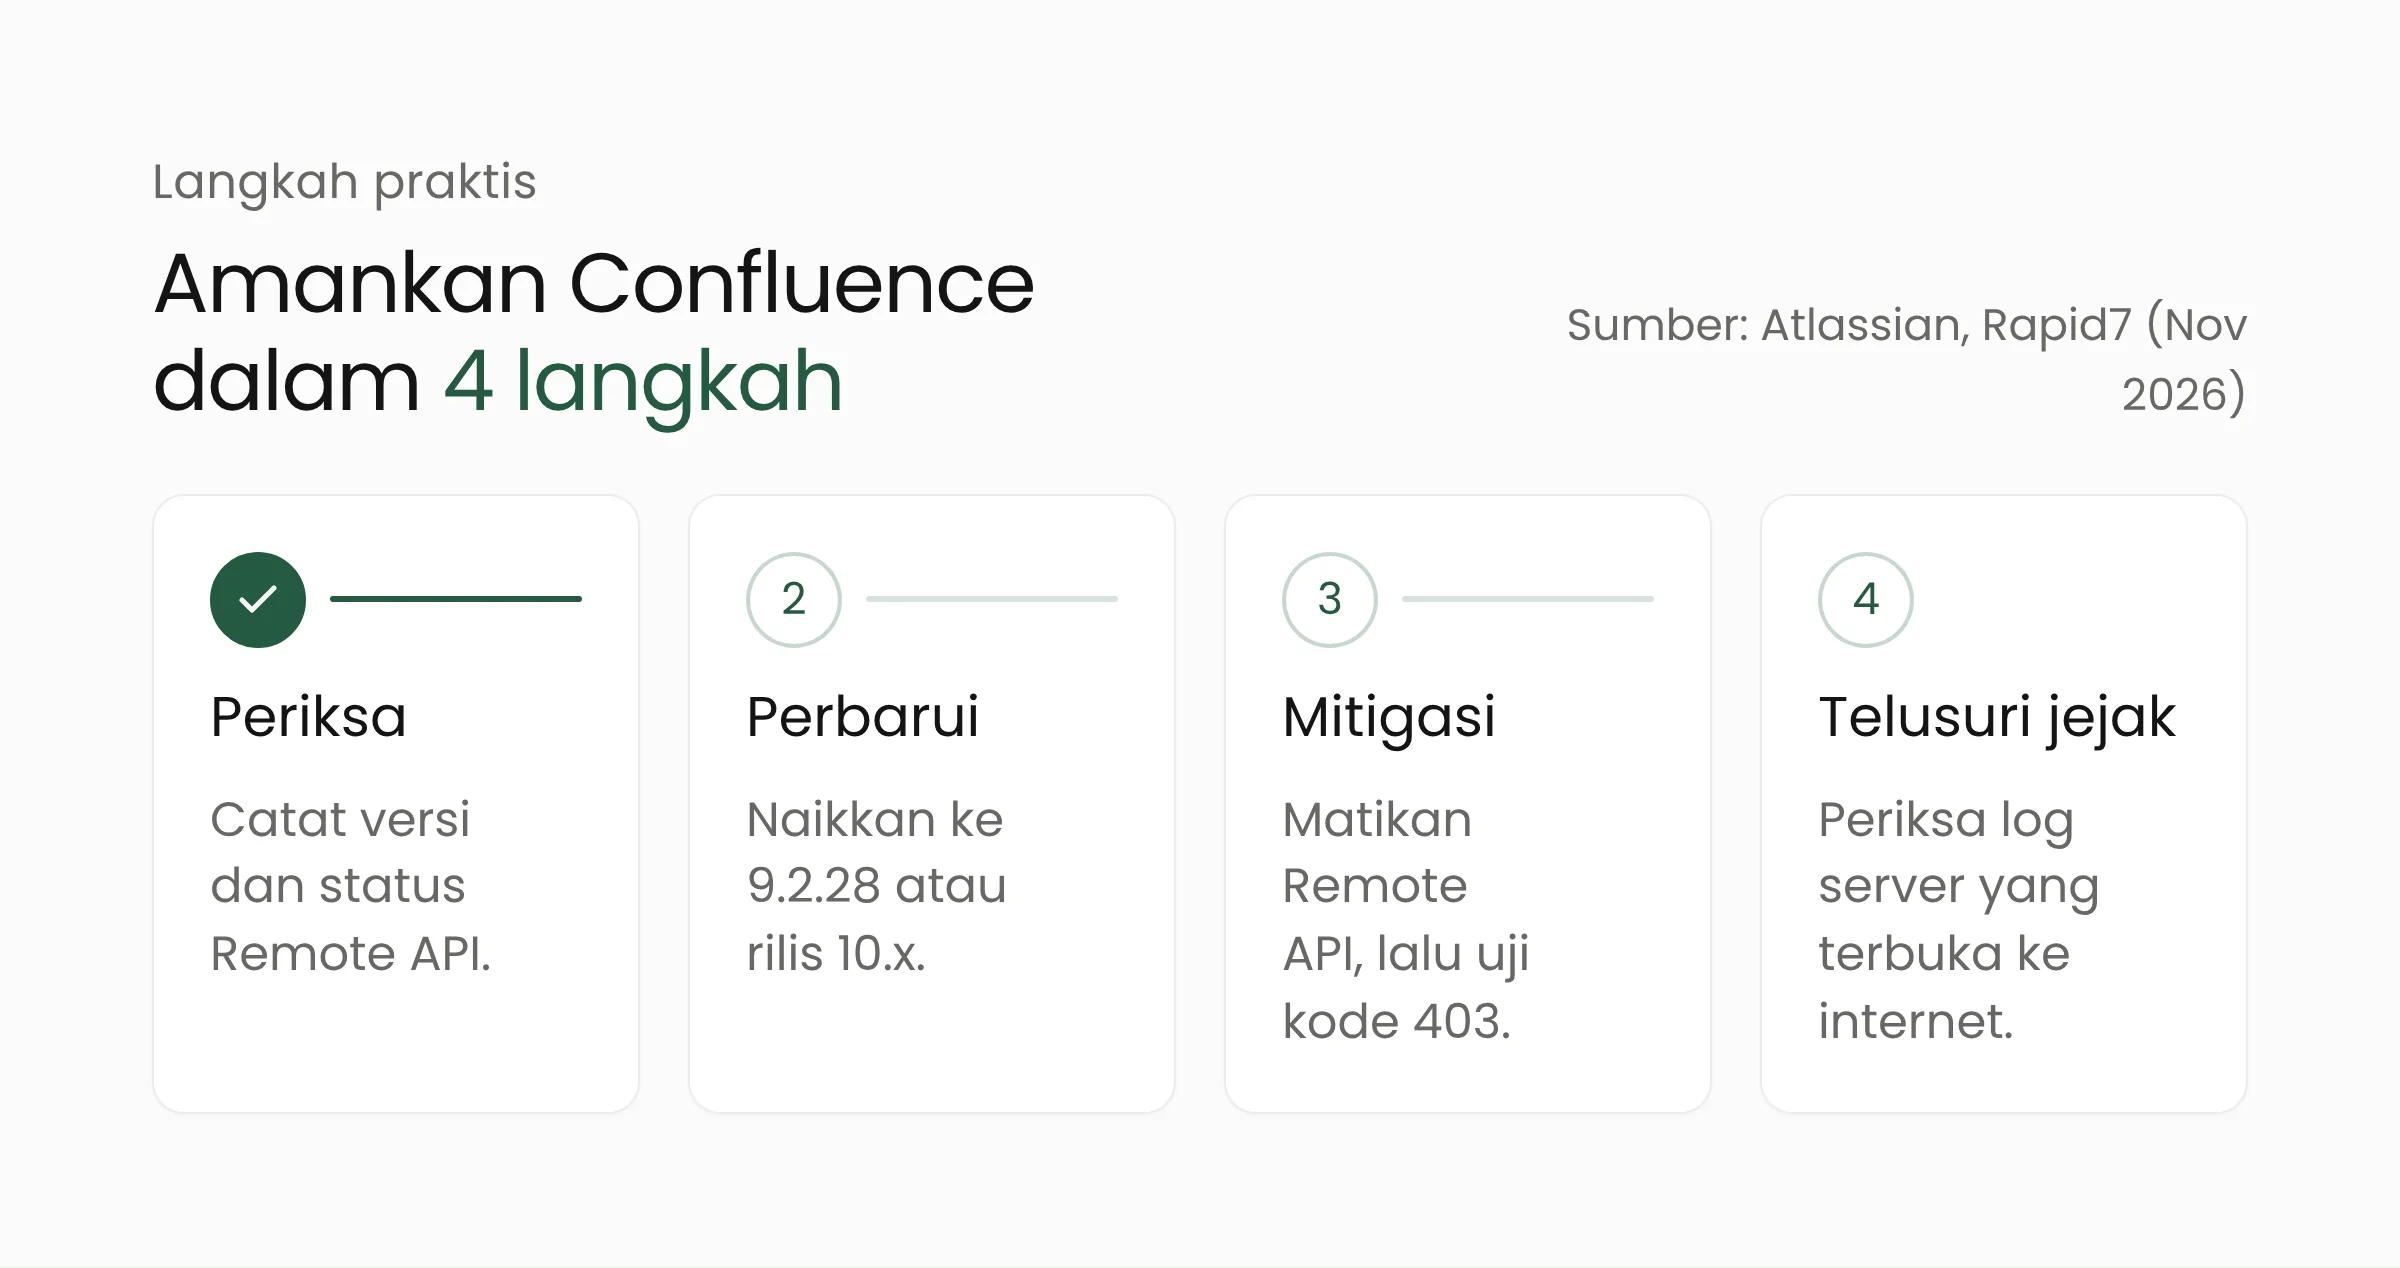
Perbarui lebih dulu server yang terbuka ke internet
Catat semua server Confluence Data Center beserta versinya, termasuk server uji dan server lama yang jarang dipakai. Mulailah pembaruan dari server yang dapat diakses dari internet, lalu lanjutkan ke server internal. Untuk organisasi yang masih memakai versi 7.x atau 8.x, perencanaan lompatan versi sebaiknya dimulai sekarang karena prosesnya biasanya membutuhkan uji kompatibilitas aplikasi tambahan (add-on).
Matikan Remote API bila belum sempat memperbarui
Mitigasi sementara dari Atlassian adalah mengosongkan kotak “Remote API (XML-RPC & SOAP)” di halaman Further Configuration, lalu menyimpan perubahan. Langkah ini tidak memerlukan mulai ulang server. Setelah itu, buka alamat <base_url>/plugins/servlet/soap-axis1/confluenceservice-v2. Bila mitigasi berhasil, server akan menampilkan “HTTP Status 403 - Forbidden”.
Atlassian mengingatkan bahwa mematikan Remote API dapat menghentikan skrip, otomatisasi, dan add-on pihak ketiga yang bergantung padanya. Karena itu, catat integrasi yang terganggu dan siapkan penggantinya, misalnya REST API Confluence.
Periksa aplikasi Java buatan sendiri
Risiko Axis 1.x tidak berhenti di Confluence. Aplikasi Java warisan yang menyediakan atau memanggil layanan SOAP, misalnya integrasi antarsistem yang dibangun lebih dari satu dekade lalu, mungkin masih membawa pustaka ini. Periksa daftar dependensi proyek, seperti berkas pom.xml atau folder WEB-INF/lib, untuk menemukan Apache Axis versi 1.x. Bila ditemukan, rencanakan migrasi ke Axis2 atau mesin SOAP lain yang didukung. Tim yang sedang menata ulang aplikasi lama dapat memanfaatkan momen ini untuk menyusun peta jalan bersama tim pengembangan aplikasi web.
Polanya mirip dengan server PHP usang di instansi yang pernah disorot Komdigi. Komponen yang sudah tidak didukung tetap berjalan diam-diam, sampai celahnya diumumkan dan tidak ada pembaruan resmi yang dapat dipasang.
Telusuri tanda kompromi
Atlassian dan Rapid7 sama-sama menyarankan pemeriksaan jejak serangan pada server yang sempat terbuka. Langkahnya meliputi meninjau log akses ke endpoint SOAP, mencocokkan alamat IP dengan daftar yang dirilis Rapid7, dan memeriksa proses atau akun yang tidak dikenal. Untuk N-central, BleepingComputer mencatat petunjuk dari peneliti, antara lain permintaan ke /dms/services/ServerUI dan layanan systemd tak dikenal bernama xvd.service. Server yang menunjukkan tanda tersebut perlu diperlakukan sebagai sistem yang sudah dibobol.
Pertanyaan yang sering muncul
Apakah pengguna Confluence Cloud perlu melakukan sesuatu?
Tidak. Atlassian menyatakan celah ini tidak berdampak pada situs Atlassian Cloud dan tidak ada tindakan yang diperlukan. Yang perlu bertindak adalah organisasi yang memasang Confluence Data Center di infrastruktur sendiri.
Apakah server yang Remote API-nya mati sudah aman?
Menurut Atlassian, kondisi rawan hanya terjadi bila Remote API aktif. Server dengan Remote API mati tidak memenuhi syarat itu, tetapi tetap disarankan diperbarui ke 9.2.28 atau rilis 10.x. Pengaturan dapat dinyalakan kembali tanpa sengaja, misalnya saat ada kebutuhan integrasi baru.
Mengapa Apache tidak merilis versi Axis 1.x yang diperbaiki?
Axis 1.x sudah berada di akhir masa dukungan, sehingga Apache menandai CVE ini sebagai “unsupported when assigned”. Apache menyediakan tambalan di repositori kodenya bagi yang ingin menyusun ulang pustaka tersebut, tetapi jalur yang dianjurkan adalah migrasi ke mesin SOAP yang masih didukung seperti Axis2/Java.
Penutup
CVE-2026-90436 menunjukkan bagaimana satu pustaka lama dapat membuka celah di banyak produk sekaligus. Bagi pengelola Confluence Data Center, langkah tercepat adalah memeriksa Remote API hari ini, memperbarui ke 9.2.28 atau 10.x, dan menelusuri jejak serangan pada server yang sempat terbuka. Bila tim Anda membutuhkan pendamping untuk inventarisasi aplikasi lama dan pemeriksaan server, layanan keamanan siber Merakit siap membantu.
Sumber
- Rapid7: Rapid7 Detected Exploitation of CVE-2026-90436 against Atlassian Confluence Data Center, N-able N-central also Exploited, 16 November 2026
- Atlassian: CVE-2026-90436 - Remote Code Execution in Confluence Data Center, 9 November 2026 (waktu Pasifik)
- Apache Axis lewat oss-security: CVE-2026-90436: Apache Axis 1.x (EOL): unauthenticated remote class instantiation via SOAP fault exceptionName, 6 November 2026
- BleepingComputer: New N-able “4EverAble2Shell” zero-day exploited hours after PoC released, 12 November 2026
- Cyber Daily: Hackers targeting critical vulnerability impacting Atlassian & N-able products, 17 November 2026
- CISA: Known Exploited Vulnerabilities Catalog, diperiksa 17 November 2026 (rilis katalog 13 November 2026)