Blog Keamanan Siber
Celah SAP ICM2SHELL CVSS 10, Segera Perbarui Web Dispatcher
Daftar isi· 7 bagian
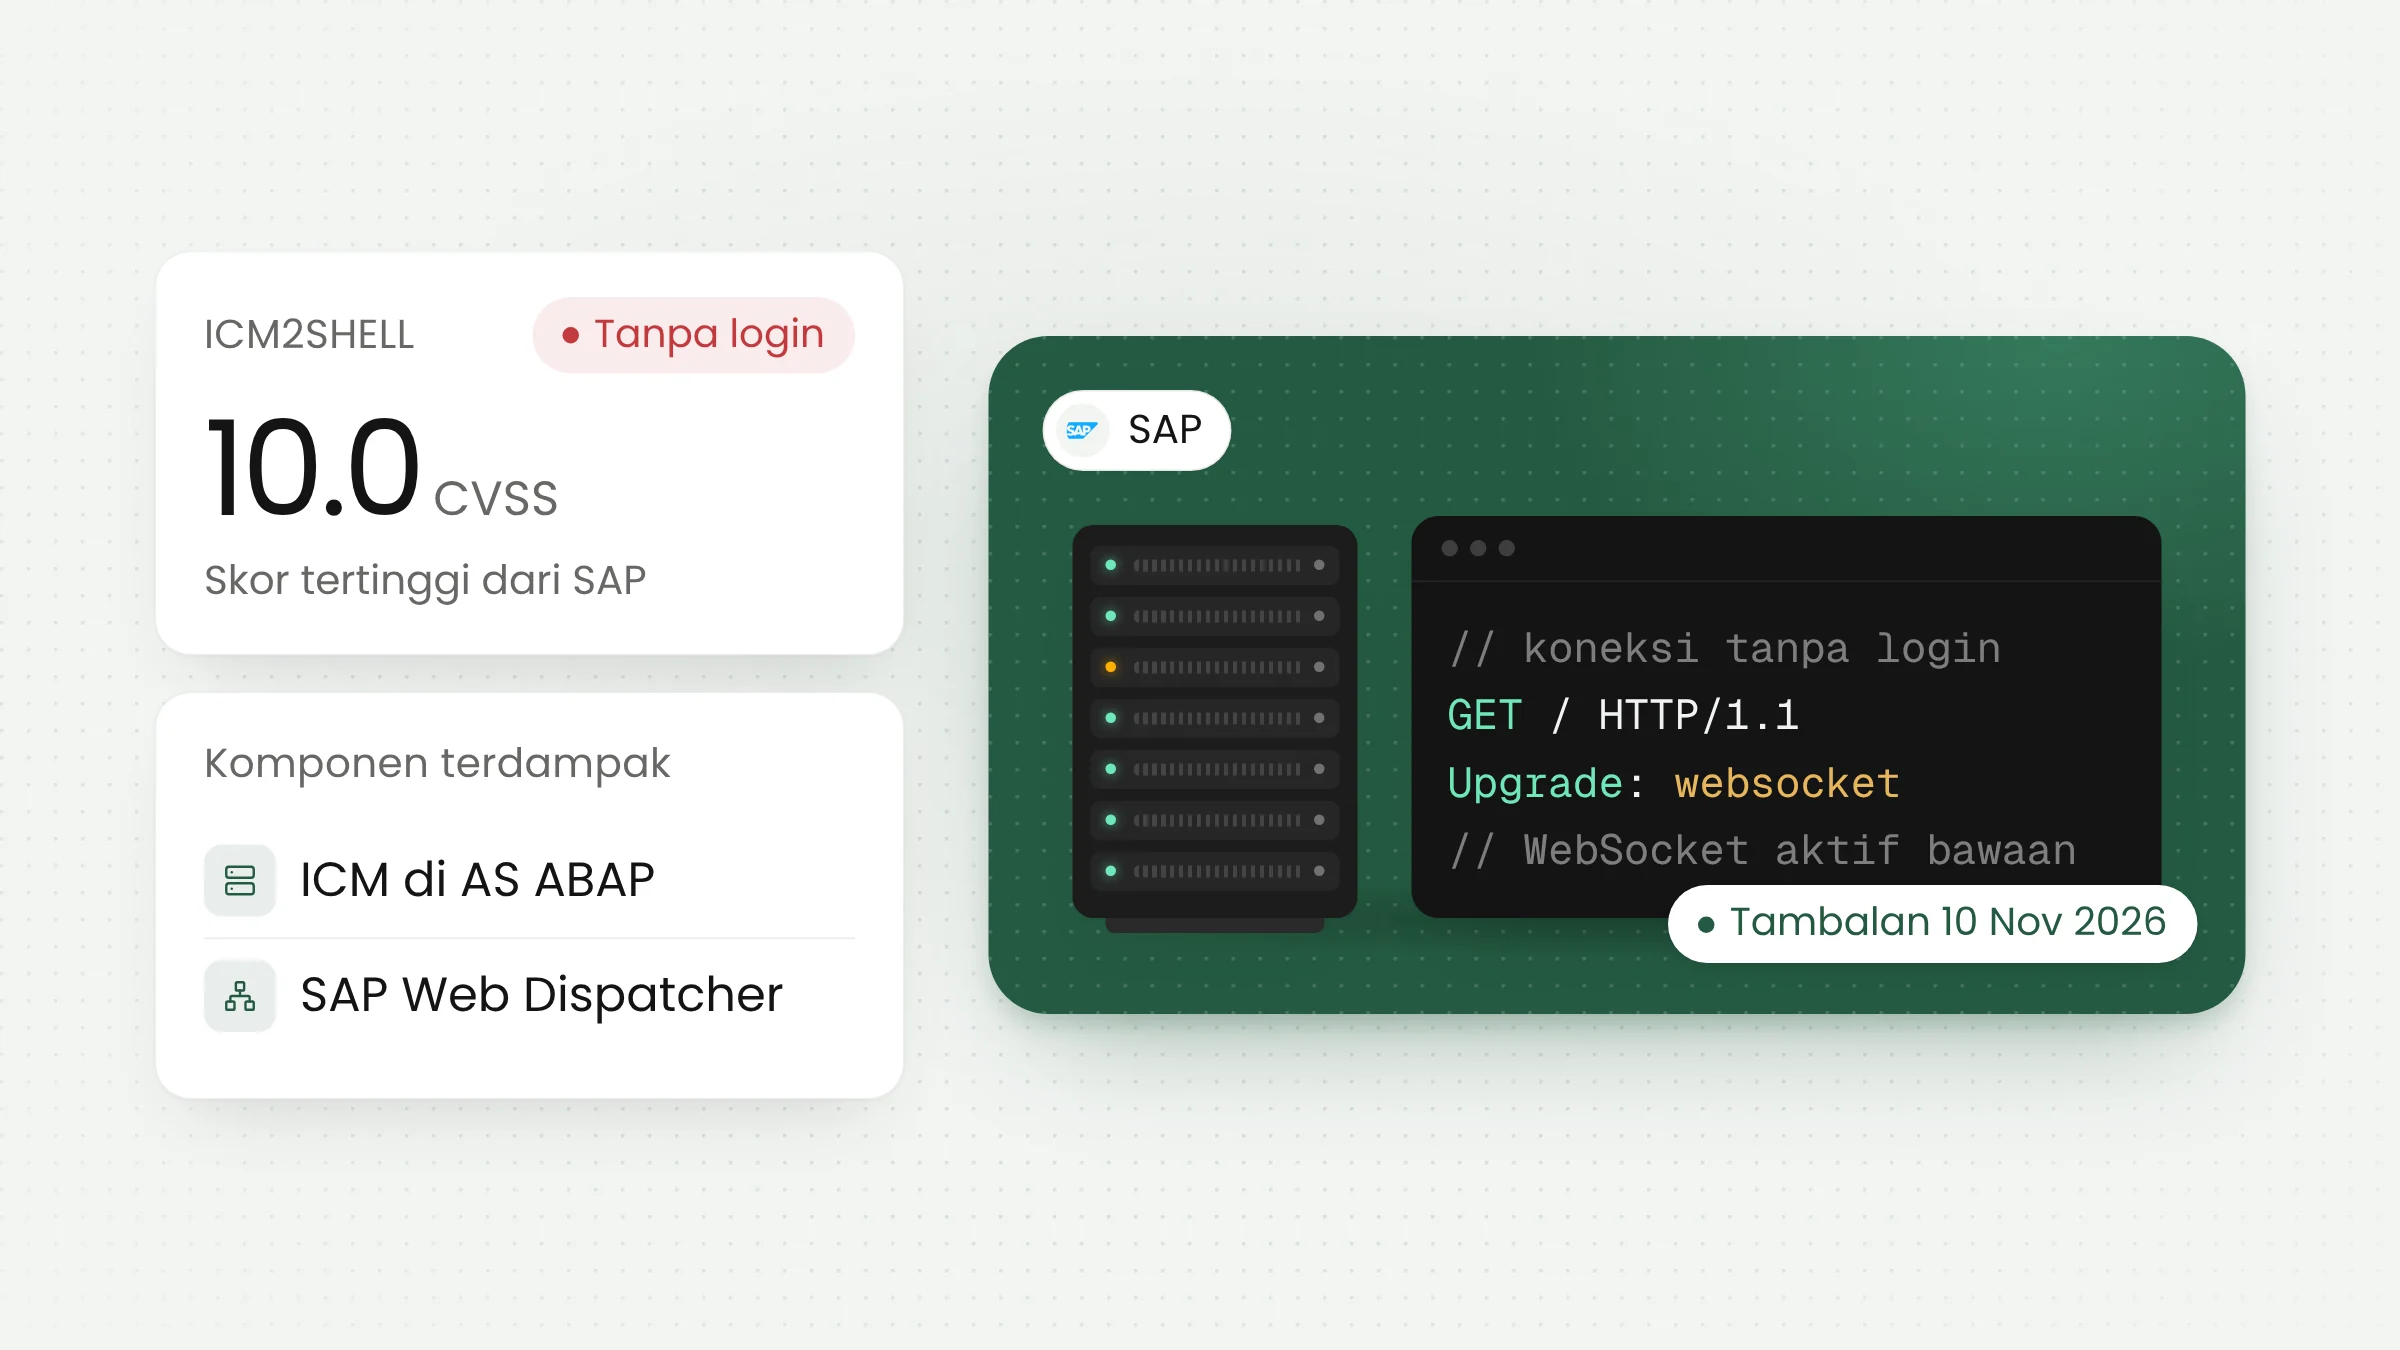
Celah SAP ICM2SHELL memungkinkan penyerang menjalankan perintah di server SAP tanpa akun dan tanpa interaksi pengguna. SAP menambalnya pada Security Patch Day 10 November 2026 dengan skor CVSS 10.0, nilai tertinggi. Celah ini mengenai Internet Communication Manager (ICM) dan SAP Web Dispatcher, dua komponen yang menerima trafik web ke sistem SAP.
Celah di jalur WebSocket kernel SAP
Bagi banyak perusahaan manufaktur, distribusi, dan ritel besar, SAP adalah sistem tempat pesanan, stok gudang, produksi, dan keuangan dicatat. Menurut BleepingComputer, SAP melayani 99 dari 100 perusahaan terbesar dunia, dan Web Dispatcher terpasang di hampir setiap lingkungan SAP perusahaan. Web Dispatcher bertugas sebagai penyeimbang beban dan proxy balik, yaitu pintu yang meneruskan permintaan dari peramban atau aplikasi ke server SAP di belakangnya.
ICM2SHELL ditemukan Onapsis Research Labs dan dilaporkan ke SAP lewat pengungkapan terkoordinasi. Nama itu mencakup dua nomor celah. CVE-2026-76964 ada di ICM pada SAP NetWeaver Application Server ABAP dan diperbaiki lewat SAP Note 3778530. CVE-2026-89126 ada di SAP Web Dispatcher dan diperbaiki lewat SAP Note 3778556. SAP juga menerbitkan Note 3778788 yang berisi tanya jawab teknis.
Menurut advisori Onapsis, masalahnya ada pada cara kernel SAP menyusun ulang pesan WebSocket yang dikirim terpecah-pecah. WebSocket adalah protokol untuk koneksi dua arah yang tetap terbuka, misalnya untuk memperbarui layar aplikasi secara langsung. Kesalahan pengelolaan memori saat penyusunan ulang itu dapat dipicu dengan trafik yang dirancang khusus. Kode yang sama dipakai ICM dan Web Dispatcher, sehingga keduanya terdampak.
Dampaknya ada dua. Penyerang dapat menjalankan perintah sistem operasi sebagai akun <sid>adm, akun administrasi yang menguasai seluruh sistem SAP tersebut. Satu koneksi juga cukup untuk menghentikan proses ICM atau Web Dispatcher, dan menurut Onapsis kondisi ini terjadi di semua rilis kernel yang diuji. The Hacker News mencatat bahwa Web Dispatcher yang berhenti memutus semua sistem SAP di belakangnya selama proses itu dimulai ulang.
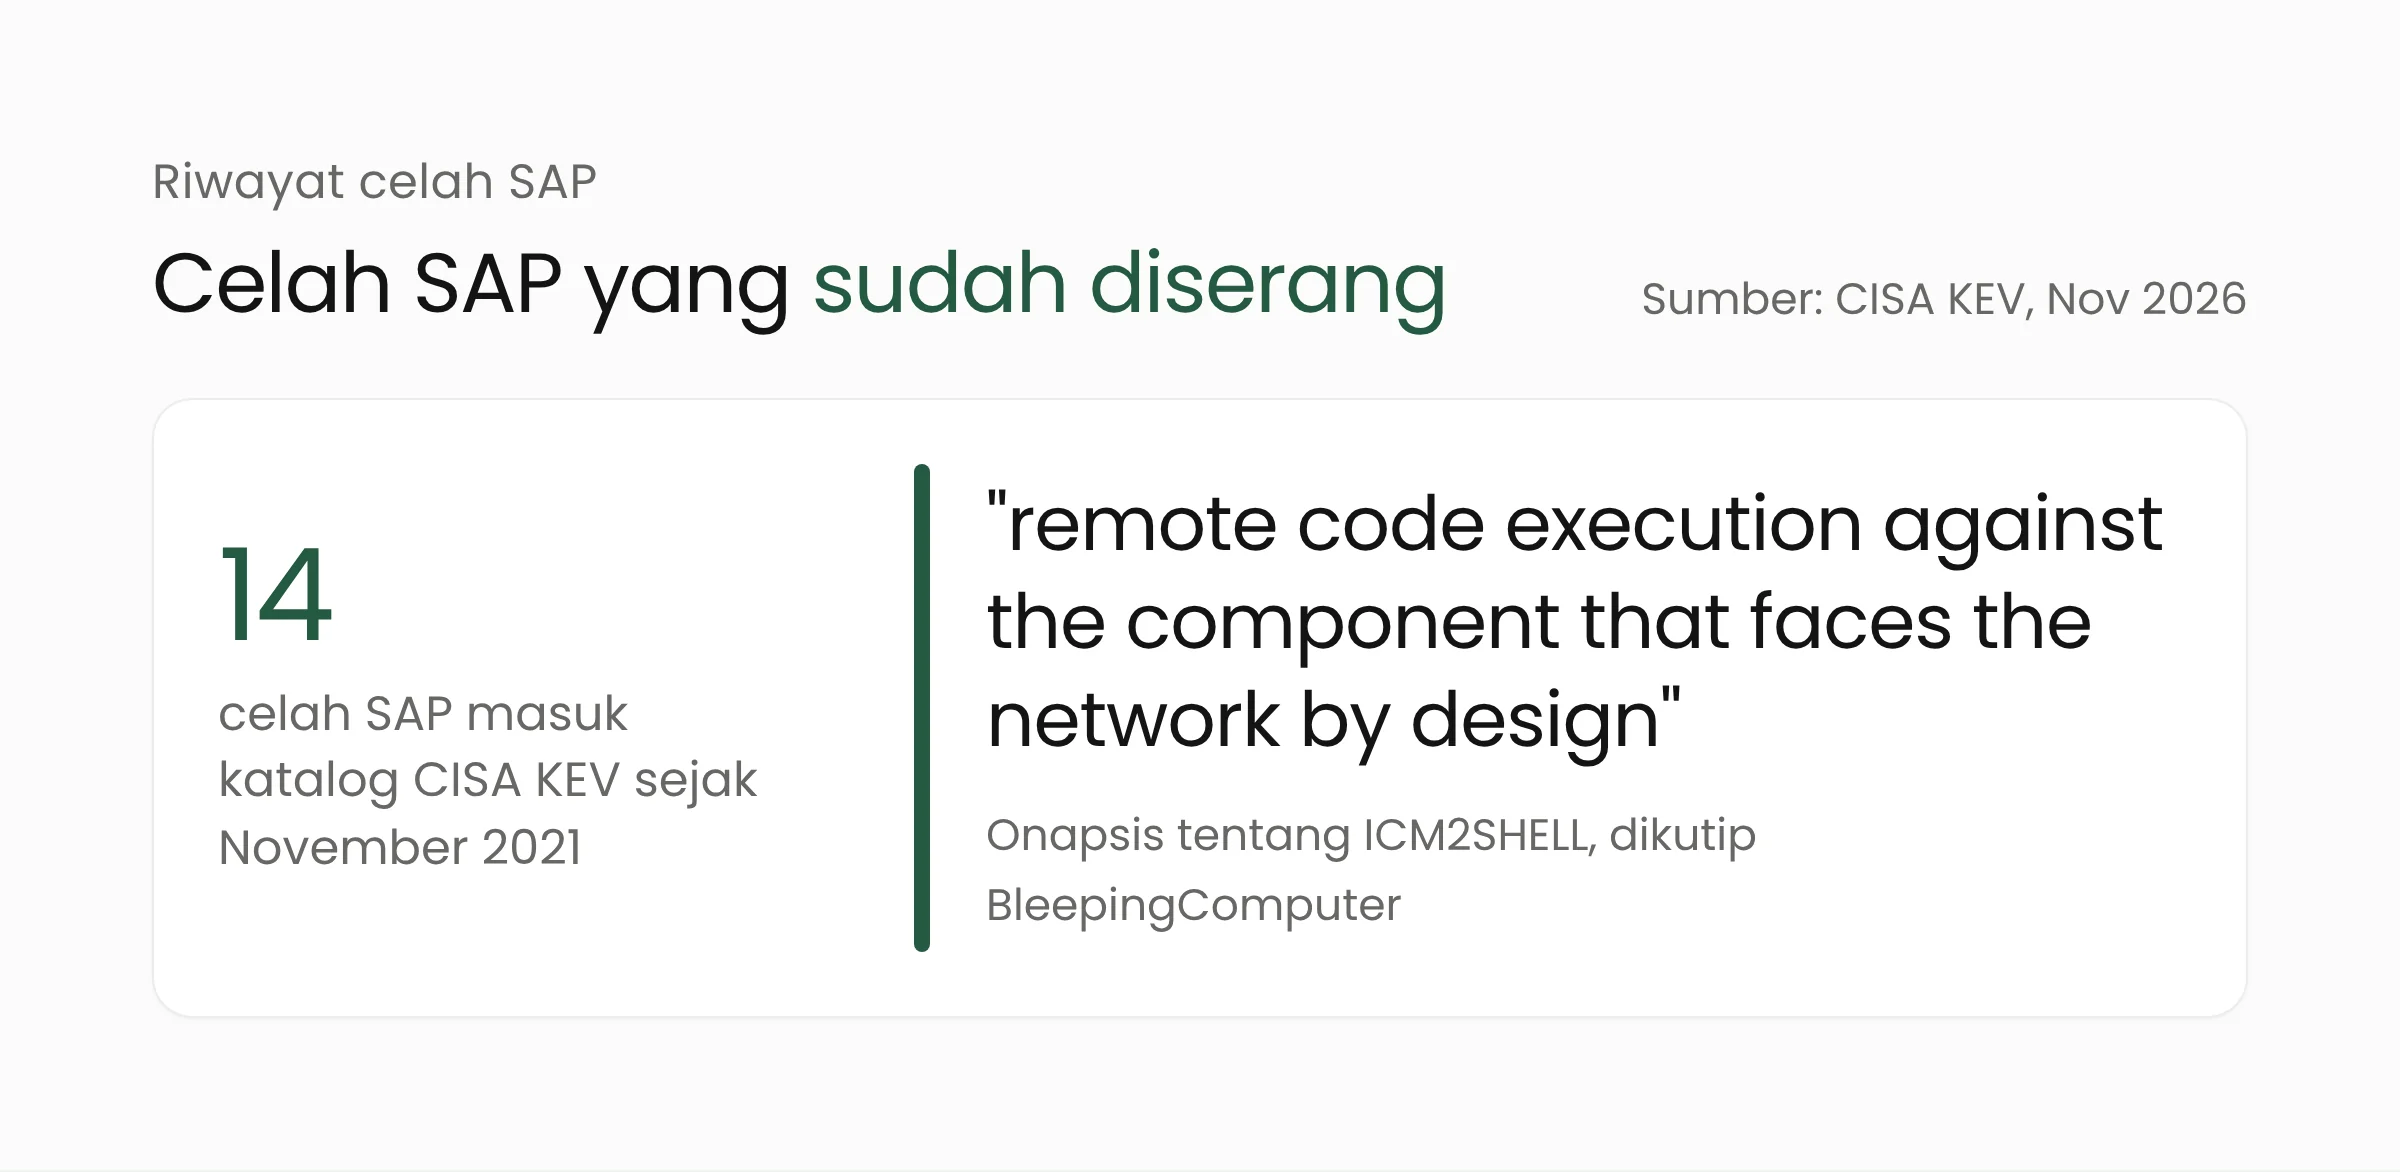
Onapsis, seperti dikutip BleepingComputer, menyebut celah ini memberi “remote code execution against the component that faces the network by design”. Dukungan WebSocket aktif secara bawaan di ICM dan Web Dispatcher. Akibatnya, sistem tetap terbuka meski tidak ada aplikasi yang memakai WebSocket.
Status eksploitasi
Onapsis menyerahkan kode eksploit yang berfungsi penuh kepada SAP, tetapi sengaja tidak memublikasikan detail teknisnya. Hingga advisorinya terbit, Onapsis belum melihat celah ini dieksploitasi di dunia nyata. Field Effect mencatat bahwa per 11 November 2026 belum ada laporan eksploitasi. Saat katalog Known Exploited Vulnerabilities (KEV) milik CISA diperiksa pada 15 November 2026, kedua nomor ICM2SHELL juga belum tercantum.
Riwayat SAP menjadi alasan untuk tidak menunda. Katalog KEV memuat 14 celah SAP sejak November 2021, tiga di antaranya tercatat dipakai dalam kampanye ransomware. Menurut BleepingComputer dan Field Effect, celah SAP Commerce Cloud CVE-2026-58231 yang ditambal pada Agustus 2026 sudah dieksploitasi beberapa hari setelah tambalannya rilis.
Sistem yang terdampak dan versi perbaikannya
Menurut Onapsis, yang menentukan adalah versi kernel, tidak bergantung pada rilis aplikasinya. Sistem terdampak adalah SAP NetWeaver AS ABAP dengan kernel 7.40 atau lebih baru dan semua Web Dispatcher, termasuk yang tertanam di SAP HANA XS. Sistem yang hanya menjalankan NetWeaver AS Java tidak terdampak, sedangkan sistem dual-stack ikut terdampak lewat bagian ABAP-nya. Kernel 7.22 juga tidak terdampak.
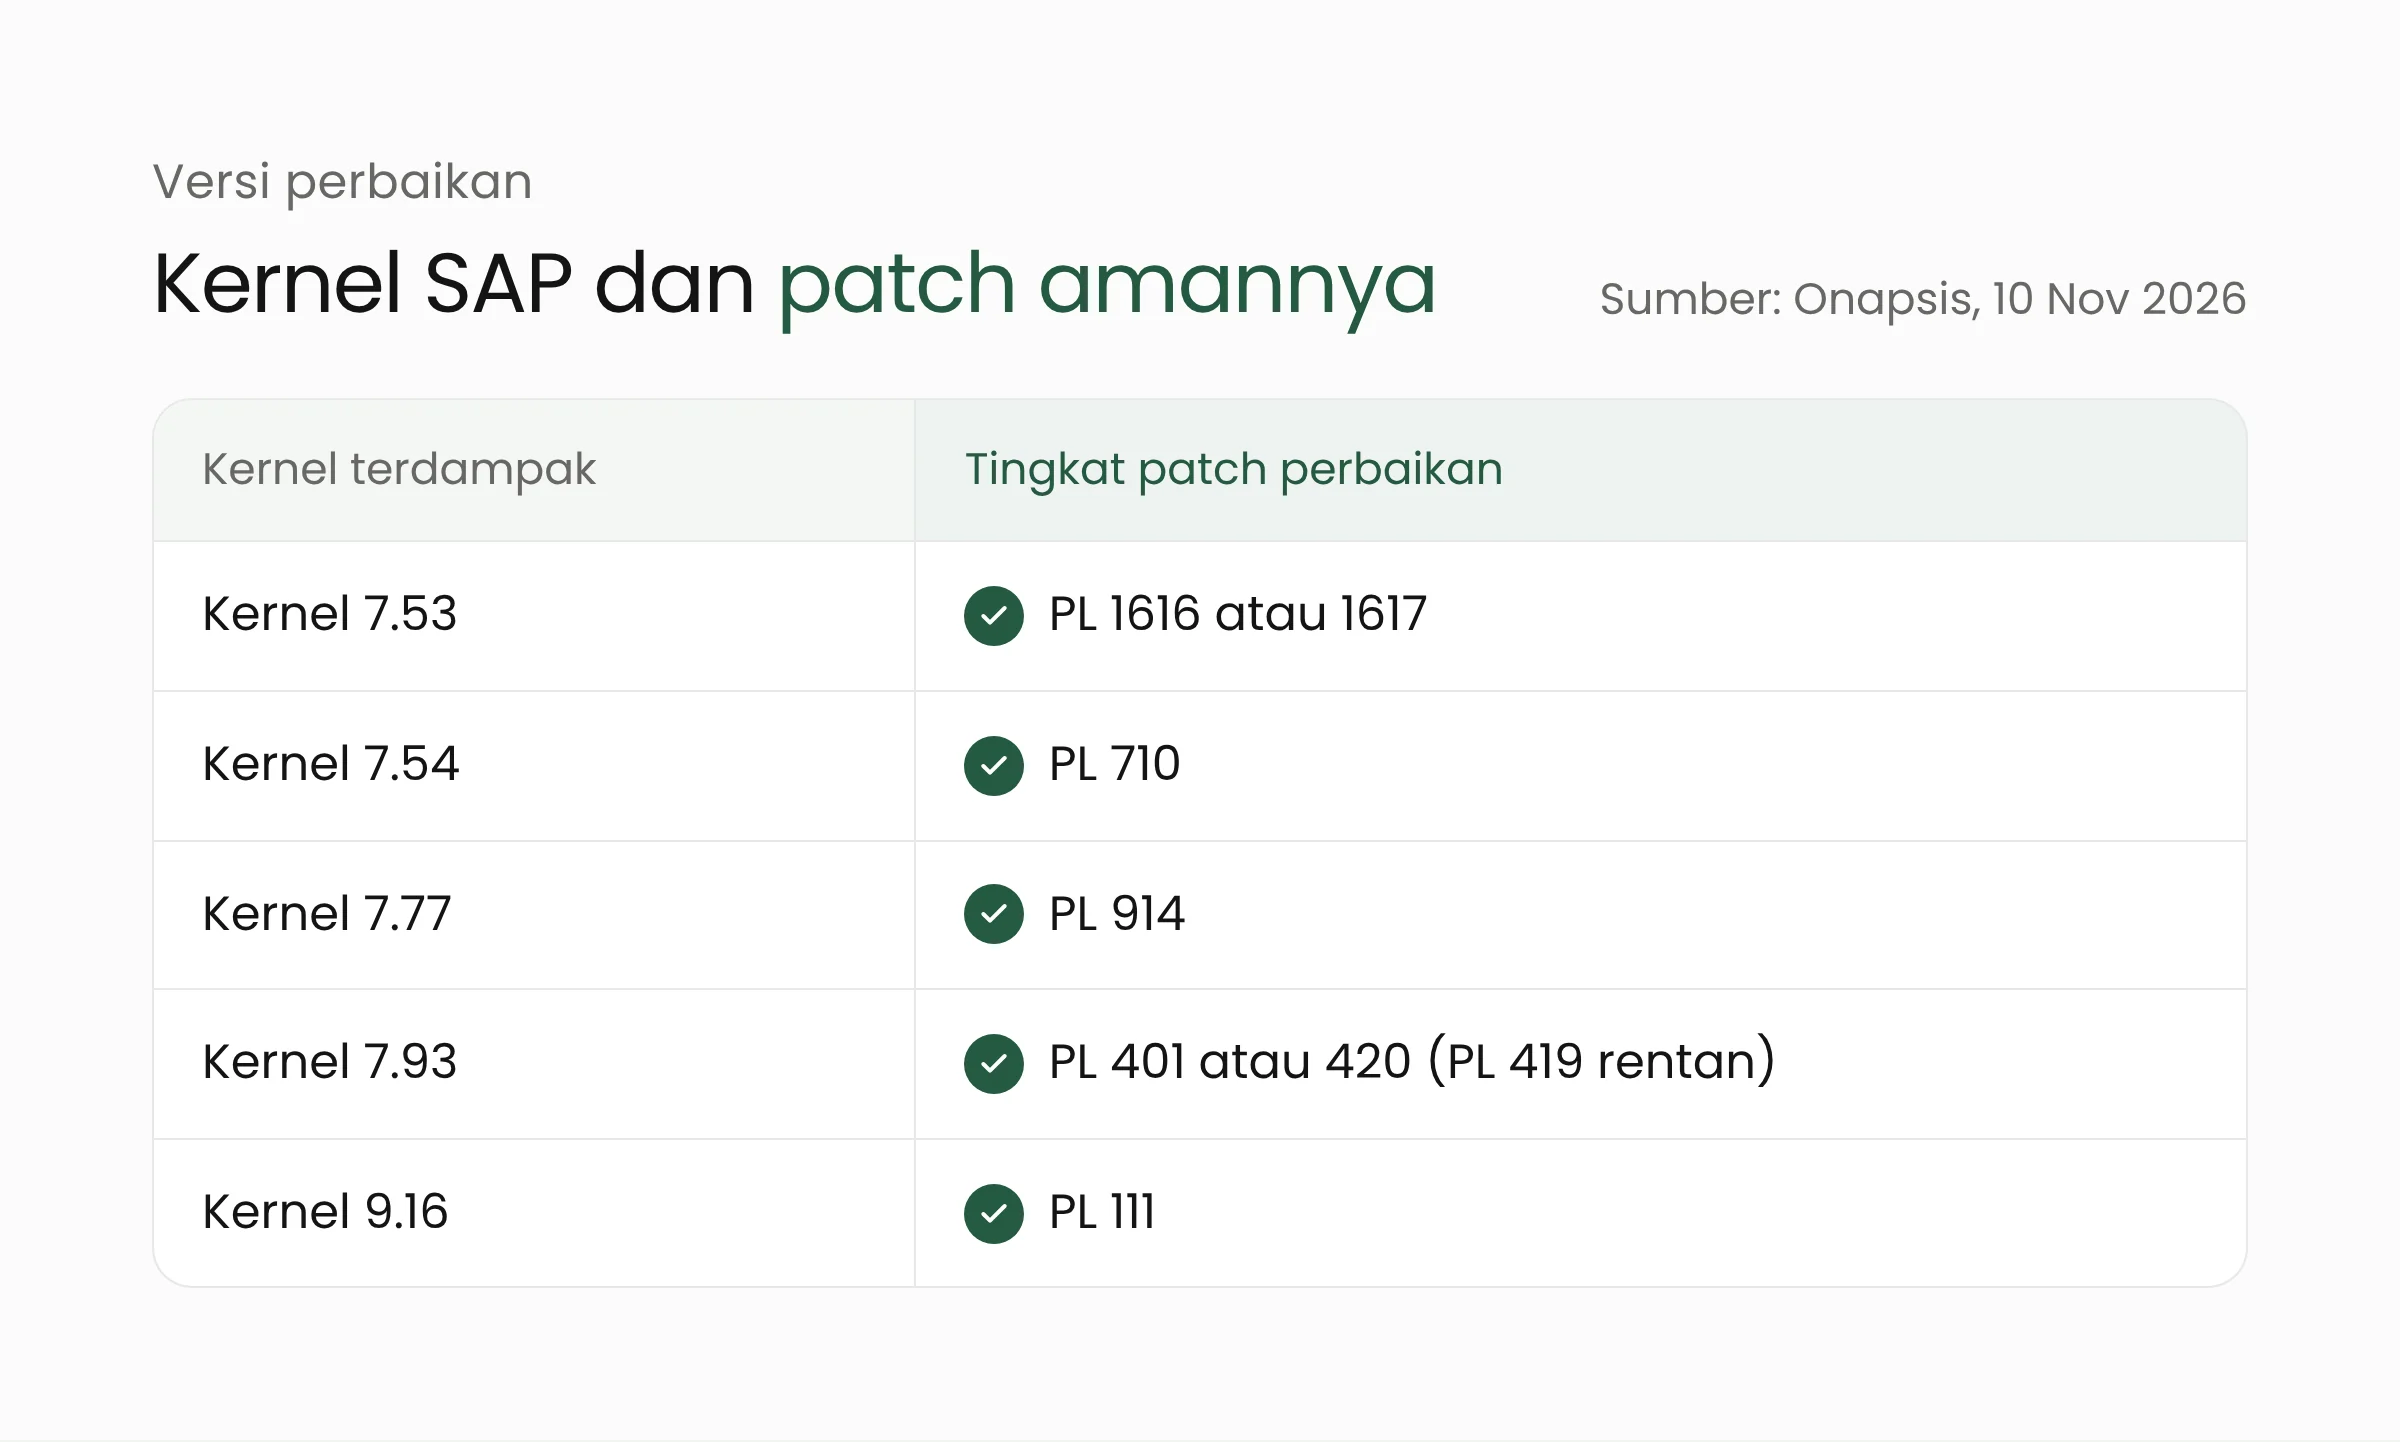
Onapsis mencantumkan tingkat patch (patch level, PL) kernel yang sudah memuat perbaikan sebagai berikut.
- Kernel 7.53: PL 1616 atau 1617
- Kernel 7.54: PL 710
- Kernel 7.77: PL 914
- Kernel 7.93: PL 401 atau 420, sedangkan PL 419 masih rentan
- Kernel 9.16: PL 111; kernel 9.18: PL 37; kernel 9.20: PL 11 atau 13
- SAP HANA 2.0 untuk Web Dispatcher di XS Classic: revisi 2.00.079.11 atau 2.00.089.05
Untuk XS Advanced, Onapsis menyebut perbaikan ada di SAP Extended Application Services 1.0 SP05 Patch 4, sedangkan The Hacker News menulis versi 1.5.4 atau lebih baru. Onapsis menyarankan memasang patch terbaru untuk rilis masing-masing, karena tingkat patch di atas mungkin sudah tidak tersedia untuk diunduh.
Kernel yang sudah tidak didukung, yaitu 7.40, 7.41, 7.42, 7.45, 7.49, 7.73, 7.81, 7.85, dan 7.89, juga terdampak dan mungkin tidak mendapat perbaikan. Pemiliknya perlu naik ke kernel yang masih didukung dan kompatibel ke bawah, mengikuti panduan di Note 3778788. Pengguna layanan cloud privat SAP, termasuk RISE with SAP, dirujuk Onapsis ke SAP Note 3849055.
Dua celah kritis lain di paket November
BleepingComputer mencatat SAP memperbaiki 35 celah pada Patch Day November, empat di antaranya bernilai CVSS 10.0. Selain dua nomor ICM2SHELL, ada PROXYGATE (CVE-2026-89103) di SAP Gateway yang diperbaiki lewat Note 3798345. Celah yang juga ditemukan Onapsis ini membuat Gateway memperlakukan penyerang dari luar sebagai server aplikasi internal yang tepercaya.
Celah keempat, CVE-2026-120017, ada di komponen SAML2 Service Provider pada NetWeaver AS ABAP dan diperbaiki lewat Note 3849308. Menurut Field Effect, sistem yang rentan menerima assertion palsu sehingga penyerang dapat masuk sebagai pengguna mana pun, termasuk akun berhak istimewa. Celah ini menyangkut sistem yang memakai SAML2 untuk masuk tunggal (SSO) ke Fiori Launchpad atau SAP GUI for HTML. The Hacker News menulis tidak ada solusi sementara untuk celah ini, sehingga perbaikannya hanya lewat instruksi koreksi atau support package yang tercantum.
Karena keempatnya menyentuh kernel dan komponen yang sama, tim SAP sebaiknya menjadwalkannya bersamaan. RedRays, yang panduannya dikutip The Hacker News, menyarankan kernel dan semua Web Dispatcher diperbarui dalam satu kali peluncuran.
Apa artinya bagi perusahaan industri?
Di pabrik dan perusahaan distribusi, SAP sering terhubung ke banyak jalur sekaligus: portal pemasok, aplikasi gudang, sistem produksi, dan aplikasi Fiori yang dibuka karyawan dari luar kantor. Web Dispatcher biasanya menjadi pintu yang menghadap internet untuk jalur-jalur itu. Bila pintu ini berhenti, pesanan, penerimaan barang, dan jadwal produksi ikut tertahan. Bila diambil alih, penyerang mendapat akses ke data paling sensitif perusahaan.
Inventarisasi semua kernel dan Web Dispatcher
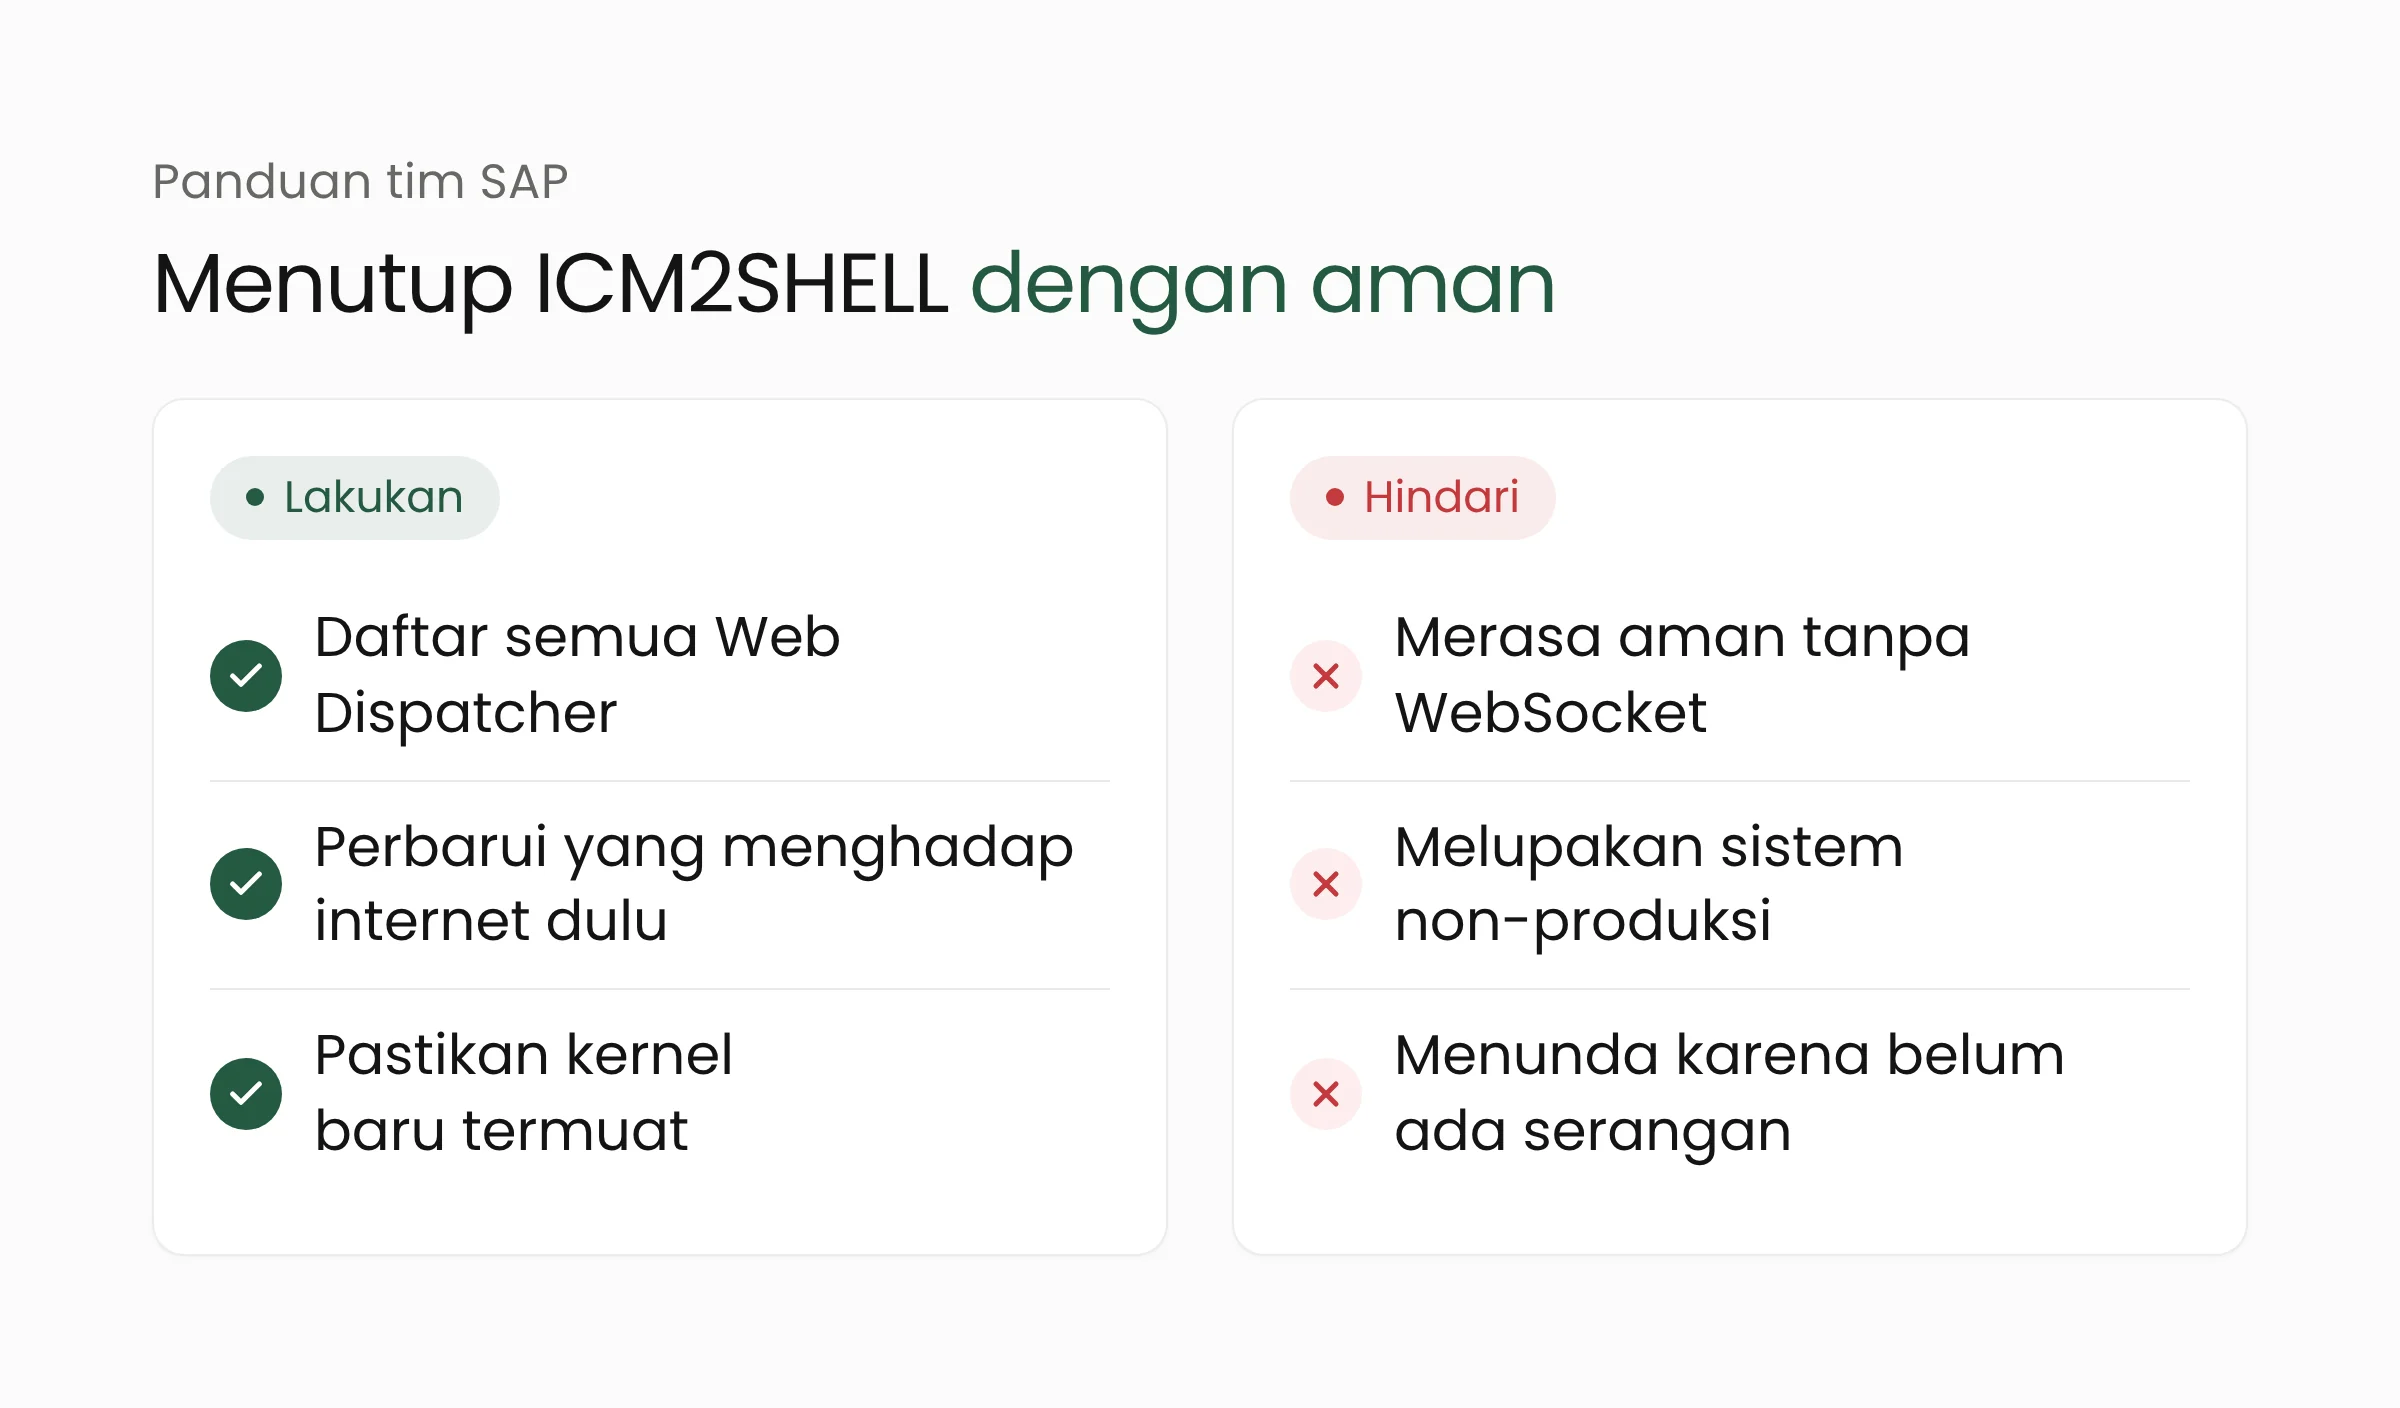
Catat rilis kernel dan tingkat patch setiap AS ABAP dan setiap Web Dispatcher. Onapsis mengingatkan agar daftar ini mencakup Web Dispatcher yang berdiri sendiri, yang tertanam di HANA XS Classic dan XS Advanced, sistem non-produksi yang berisi salinan data produksi, serta kernel lama. The Hacker News menegaskan satu Web Dispatcher yang terlewat sudah cukup untuk membiarkan celah tetap terbuka.
Perbarui yang menghadap internet lebih dulu
Urutan yang disarankan Onapsis dimulai dari ICM dan Web Dispatcher yang dapat dijangkau dari internet, lalu sistem internal dengan prioritas sistem produksi dan data sensitif. Setiap server aplikasi dan Web Dispatcher memerlukan perbaikan. Setelah kernel diganti, Field Effect menyarankan instance dimulai ulang dan dipastikan benar-benar memuat kernel baru.
Pakai mitigasi sementara dengan hati-hati
Bila pembaruan belum dapat dipasang, ada dua pilihan sementara. Pertama, Web Dispatcher pada 7.53 PL 1629, 7.54 PL 723, 7.93 PL 430, 9.16 PL 200, atau lebih tinggi dapat melindungi server di belakangnya. Syaratnya, server itu hanya dapat dijangkau lewat Web Dispatcher tersebut, dan Web Dispatcher tidak dikonfigurasi sebagai router (PROT=ROUTER).
Kedua, parameter icm/HTTP/support_websocket_upgrade=FALSE yang disertai mulai ulang komponen menutup celah ini. Menurut Onapsis, SAP mengingatkan langkah ini berdampak besar pada skenario interaktif dan integrasi. The Hacker News menyebut yang terdampak antara lain ABAP Push Channels dan sebagian fitur Fiori, sehingga perubahan ini perlu diuji lebih dulu. Lokasi parameternya berbeda untuk AS ABAP, Web Dispatcher mandiri, HANA XS Classic, dan XS Advanced.
Pantau tanda yang janggal
Onapsis menyarankan memantau mulai ulang yang tidak terduga di berkas dev_icm atau dev_webdisp, serta perubahan ID proses icman atau Web Dispatcher di luar jadwal pemeliharaan. Akses ke port HTTP dan HTTPS juga sebaiknya dibatasi untuk jaringan dan pengguna yang memerlukannya. Pembatasan ini mengurangi paparan, meski tidak memperbaiki celahnya.
Pola risikonya mirip dengan serangan ke gateway Check Point pekan ini. Pada kasus itu, komponen yang menghadap internet menjadi pintu masuk, dan serangan pertama muncul sekitar sepekan setelah perbaikan celah awalnya tersedia. Perusahaan yang sedang menata solusi otomasi industri perlu memasukkan SAP ke peta risiko yang sama, terutama bila data produksi dan sensor dari lantai pabrik dikirim ke sistem ERP.
Pertanyaan yang sering muncul
Apakah sistem yang tidak memakai WebSocket sudah aman?
Belum tentu. Dukungan WebSocket aktif secara bawaan, dan Onapsis menegaskan bahwa tidak memakai WebSocket tidak membuat sistem aman. Untuk mengetahui apakah WebSocket dipakai, periksa kode status 101 di log HTTP ICM atau Web Dispatcher. Informasi ini berguna sebelum memutuskan mematikan WebSocket sebagai mitigasi sementara.
Apakah ICM2SHELL sudah dipakai untuk menyerang?
Belum ada laporan eksploitasi hingga advisori Onapsis dan Field Effect terbit, dan per 15 November 2026 celah ini belum masuk katalog CISA KEV. Namun, Onapsis sudah membuktikan kode eksploitnya bekerja tanpa login. Riwayat celah SAP Commerce Cloud pada Agustus lalu, yang diserang beberapa hari setelah tambalan rilis, menunjukkan jeda aman dapat sangat singkat.
Bagaimana dengan kernel lama yang sudah tidak didukung?
Kernel 7.40, 7.41, 7.42, 7.45, 7.49, 7.73, 7.81, 7.85, dan 7.89 terdampak dan mungkin tidak mendapat perbaikan. Sambil menyiapkan peningkatan ke kernel yang didukung, lindungi sistem itu dengan Web Dispatcher yang sudah diperbarui, atau matikan WebSocket setelah dampaknya diuji, lalu batasi aksesnya dari jaringan luar.
Penutup
ICM2SHELL belum dieksploitasi, tetapi kode eksploitnya sudah terbukti bekerja di tangan peneliti. Waktu terbaik untuk memperbarui adalah sebelum detail teknisnya beredar, dimulai dari daftar Web Dispatcher yang menghadap internet. Bila tim Anda membutuhkan pendamping untuk inventarisasi sistem dan pengamanan perimeter, layanan keamanan siber Merakit siap membantu.
Sumber
- Onapsis: ICM2SHELL (CVE-2026-76964 and CVE-2026-89126), a Critical Pre-Authentication Vulnerability in SAP NetWeaver’s ICM and Web Dispatcher, 10 November 2026 (diperbarui 12 November 2026)
- The Hacker News: SAP Patches Four CVSS 10.0 Flaws, Including Two Enabling Remote Code Execution, 10 November 2026
- BleepingComputer: SAP patches ICM2SHELL and PROXYGATE maximum severity flaws, 10 November 2026
- CISA: Known Exploited Vulnerabilities Catalog, diperiksa 15 November 2026 (rilis katalog 13 November 2026)
- Field Effect: SAP patches ICM2SHELL, PROXYGATE and SAML2 authentication bypass flaws, 13 November 2026