Blog Keamanan Siber
Celah Chrome CVE-2026-125350 Dieksploitasi, Segera Perbarui
Daftar isi· 7 bagian
Google menambal celah Chrome CVE-2026-125350 pada 9 November 2026 setelah mengetahui celah itu sudah dipakai dalam serangan. Celah di komponen XML ini memungkinkan halaman web rekayasa menjalankan kode di dalam peramban. Pengguna dan tim TI perlu memastikan Chrome sudah berada di versi 157.0.8103.50 atau lebih baru.
Cara kerja celah Chrome CVE-2026-125350
Dalam catatan rilis Chrome 9 November 2026, Google menggolongkan CVE-2026-125350 sebagai celah use-after-free di komponen XML dengan tingkat keparahan High. Use-after-free terjadi ketika program tetap memakai bagian memori yang sudah dilepas. Bila penyerang dapat mengisi ulang memori itu dengan data buatannya, program dapat terkecoh menjalankan perintah yang tidak semestinya.
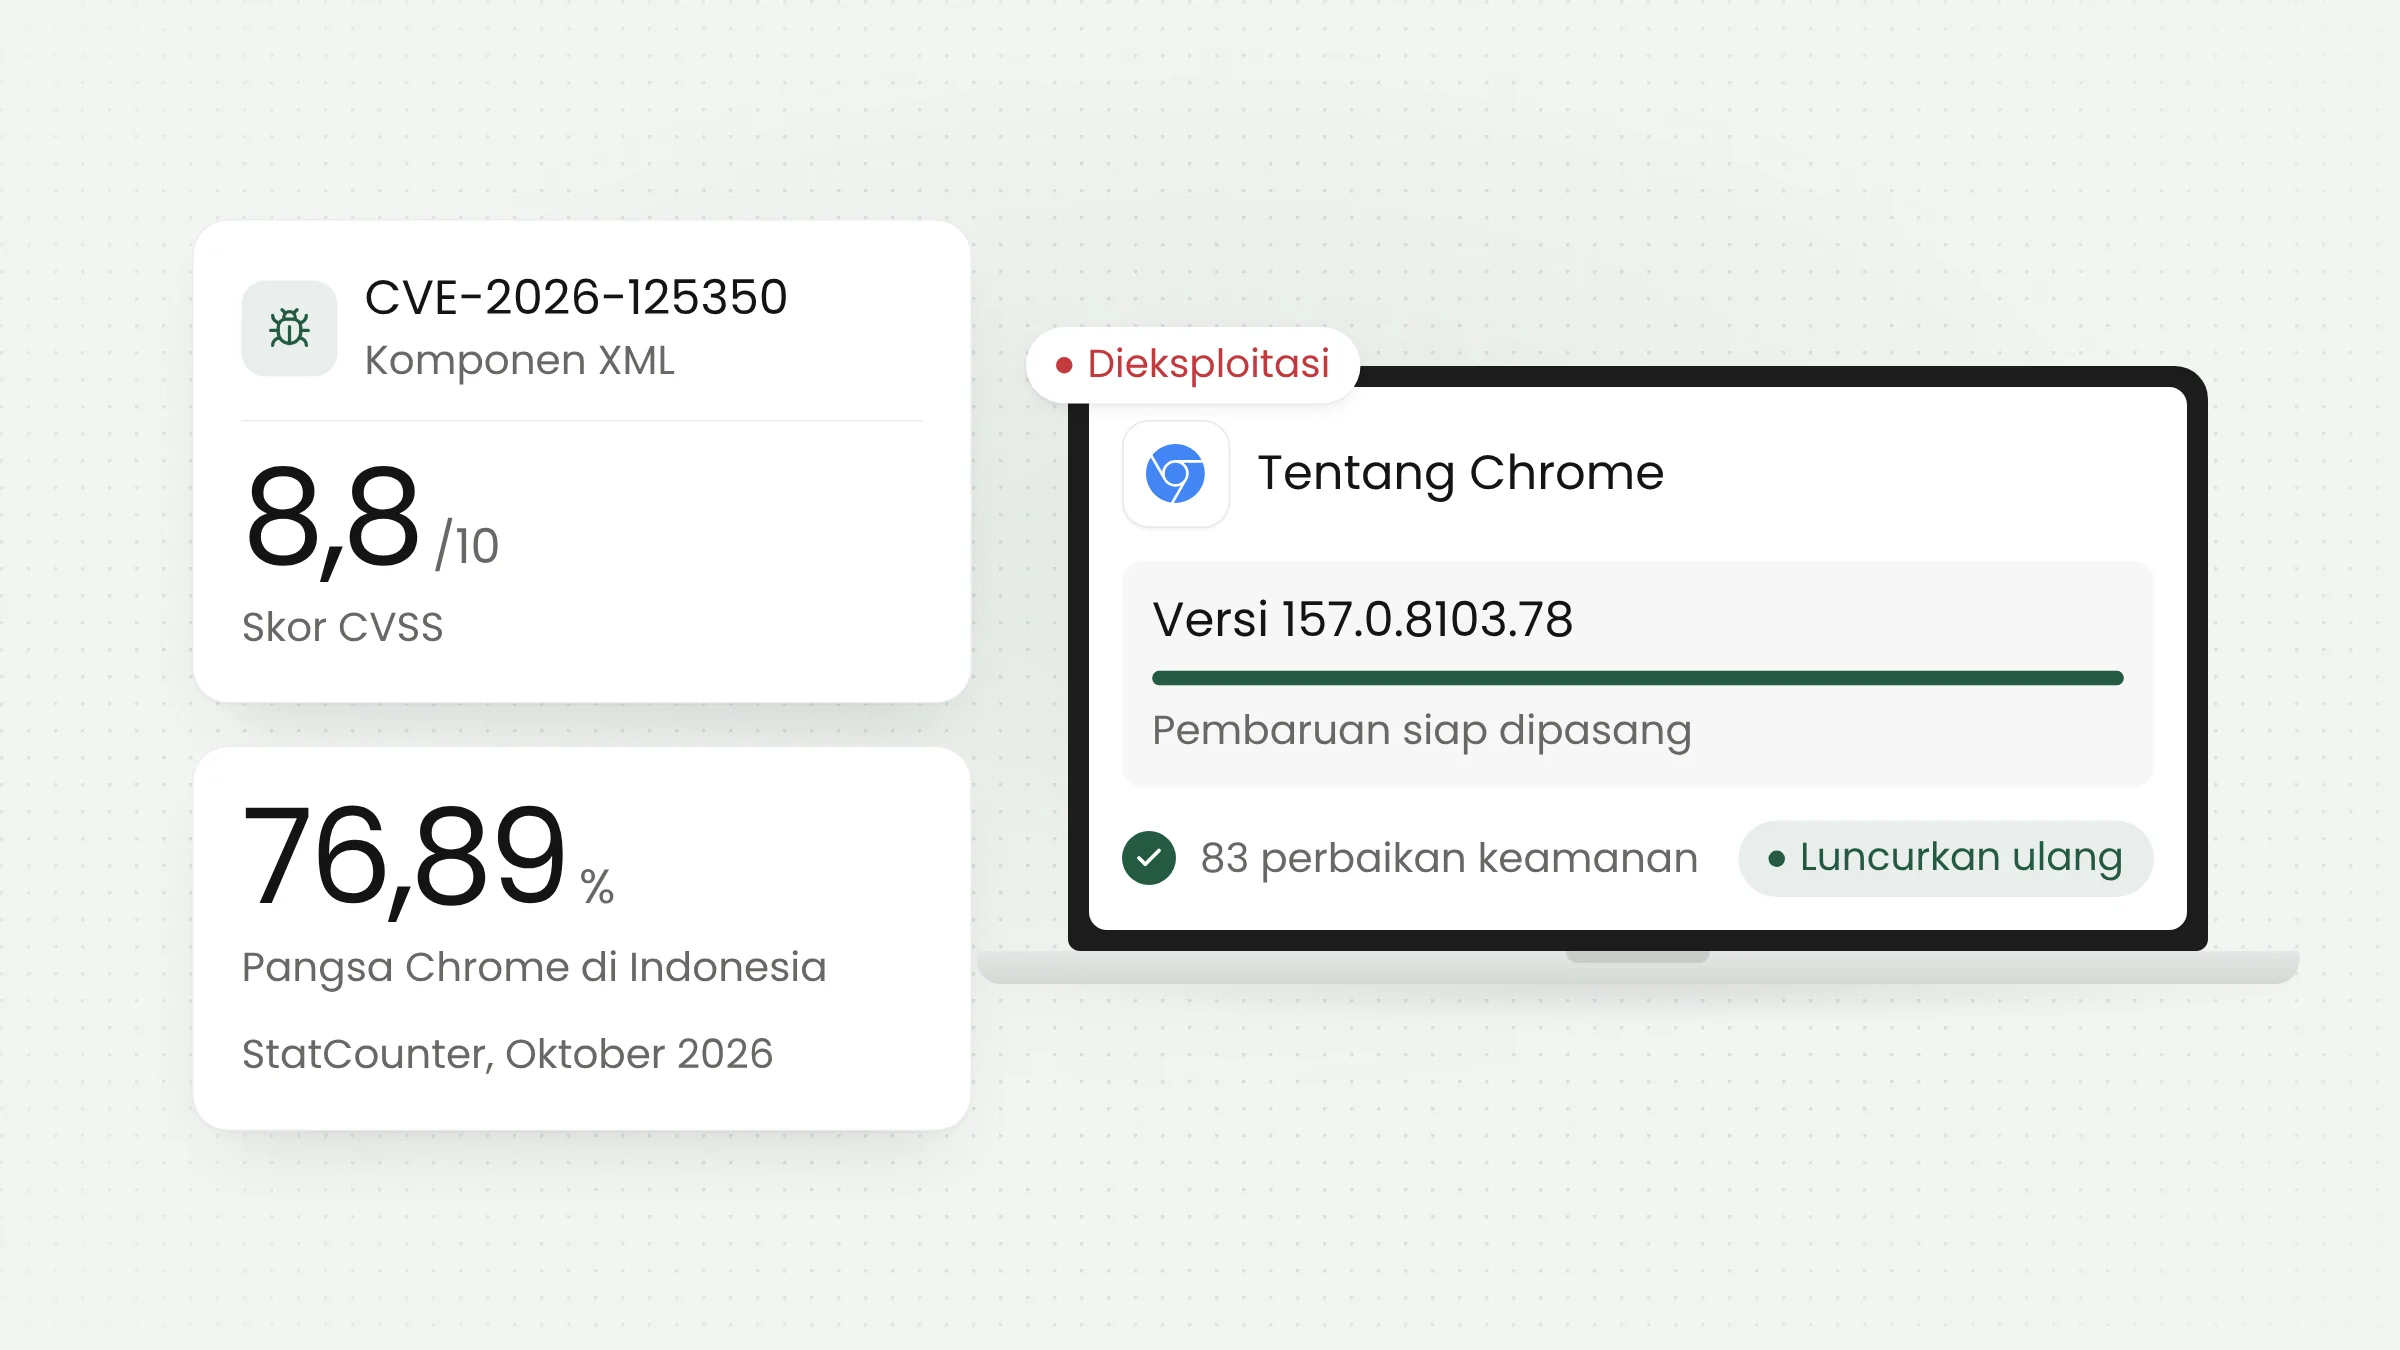
Komponen XML bertugas mengurai dokumen berformat XML yang dimuat halaman web. Menurut entri CVE-2026-125350 di NVD, basis data kerentanan milik pemerintah Amerika Serikat, celah ini memungkinkan penyerang jarak jauh menjalankan kode sembarang di dalam sandbox lewat halaman HTML yang direkayasa. Skor CVSS yang tercantum di sana 8,8 dari 10.
Dalam praktiknya, korban cukup membuka halaman yang sudah disiapkan penyerang. Tautan ke halaman seperti itu dapat datang dari mana saja, termasuk pesan singkat, surel, atau situs yang sudah dibobol. Pengguna tidak perlu mengunduh atau memasang apa pun.
Sandbox adalah ruang terbatas tempat Chrome menjalankan isi halaman web, terpisah dari berkas dan program lain di komputer. Kode yang berjalan di dalamnya tidak langsung menguasai perangkat. Meski begitu, Google tidak menjelaskan apakah serangan yang ditemukan menggabungkan celah ini dengan celah lain untuk keluar dari sandbox, sehingga pembaruannya tetap perlu diperlakukan sebagai hal mendesak.
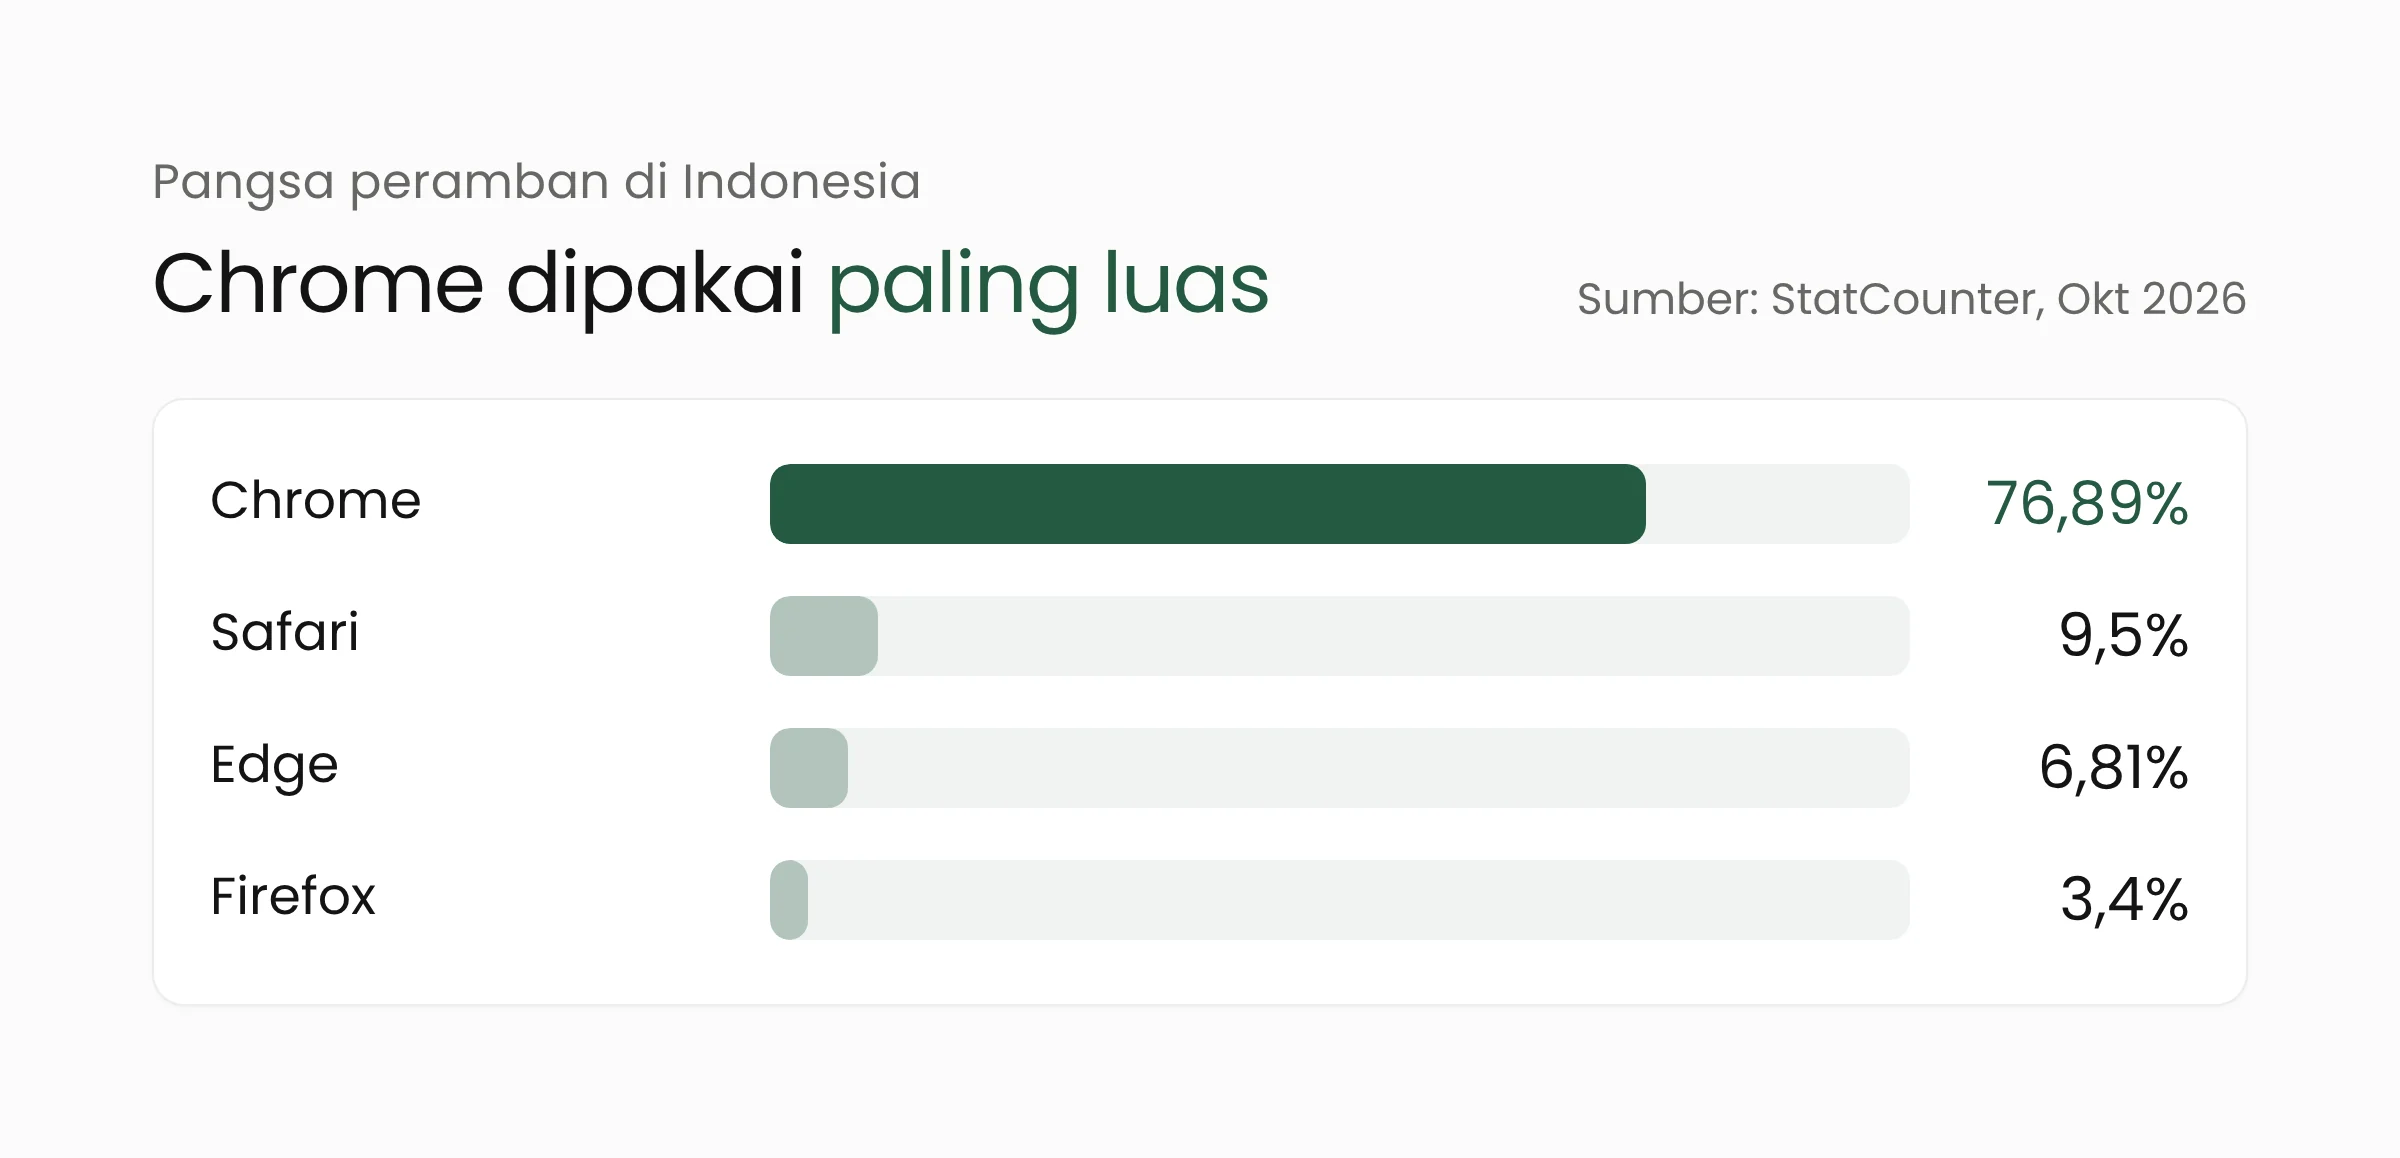
Risiko ini dekat dengan pengguna di Indonesia karena Chrome adalah peramban yang paling banyak dipakai. Data StatCounter untuk Oktober 2026 mencatat pangsa Chrome di Indonesia sebesar 76,89 persen di semua jenis perangkat, jauh di atas Safari dengan 9,5 persen dan Edge dengan 6,81 persen.
Status eksploitasi dan zero-day kedelapan tahun ini
Catatan rilis Google memuat satu kalimat yang membuat pembaruan ini mendesak: “Google is aware that an exploit for CVE-2026-125350 exists in the wild.” Celah yang sudah dipakai penyerang sebelum atau tepat saat perbaikannya terbit disebut zero-day. Menurut BleepingComputer, ini zero-day Chrome kedelapan yang dieksploitasi dalam serangan sepanjang 2026. Tujuh lainnya ditambal antara Februari dan September.
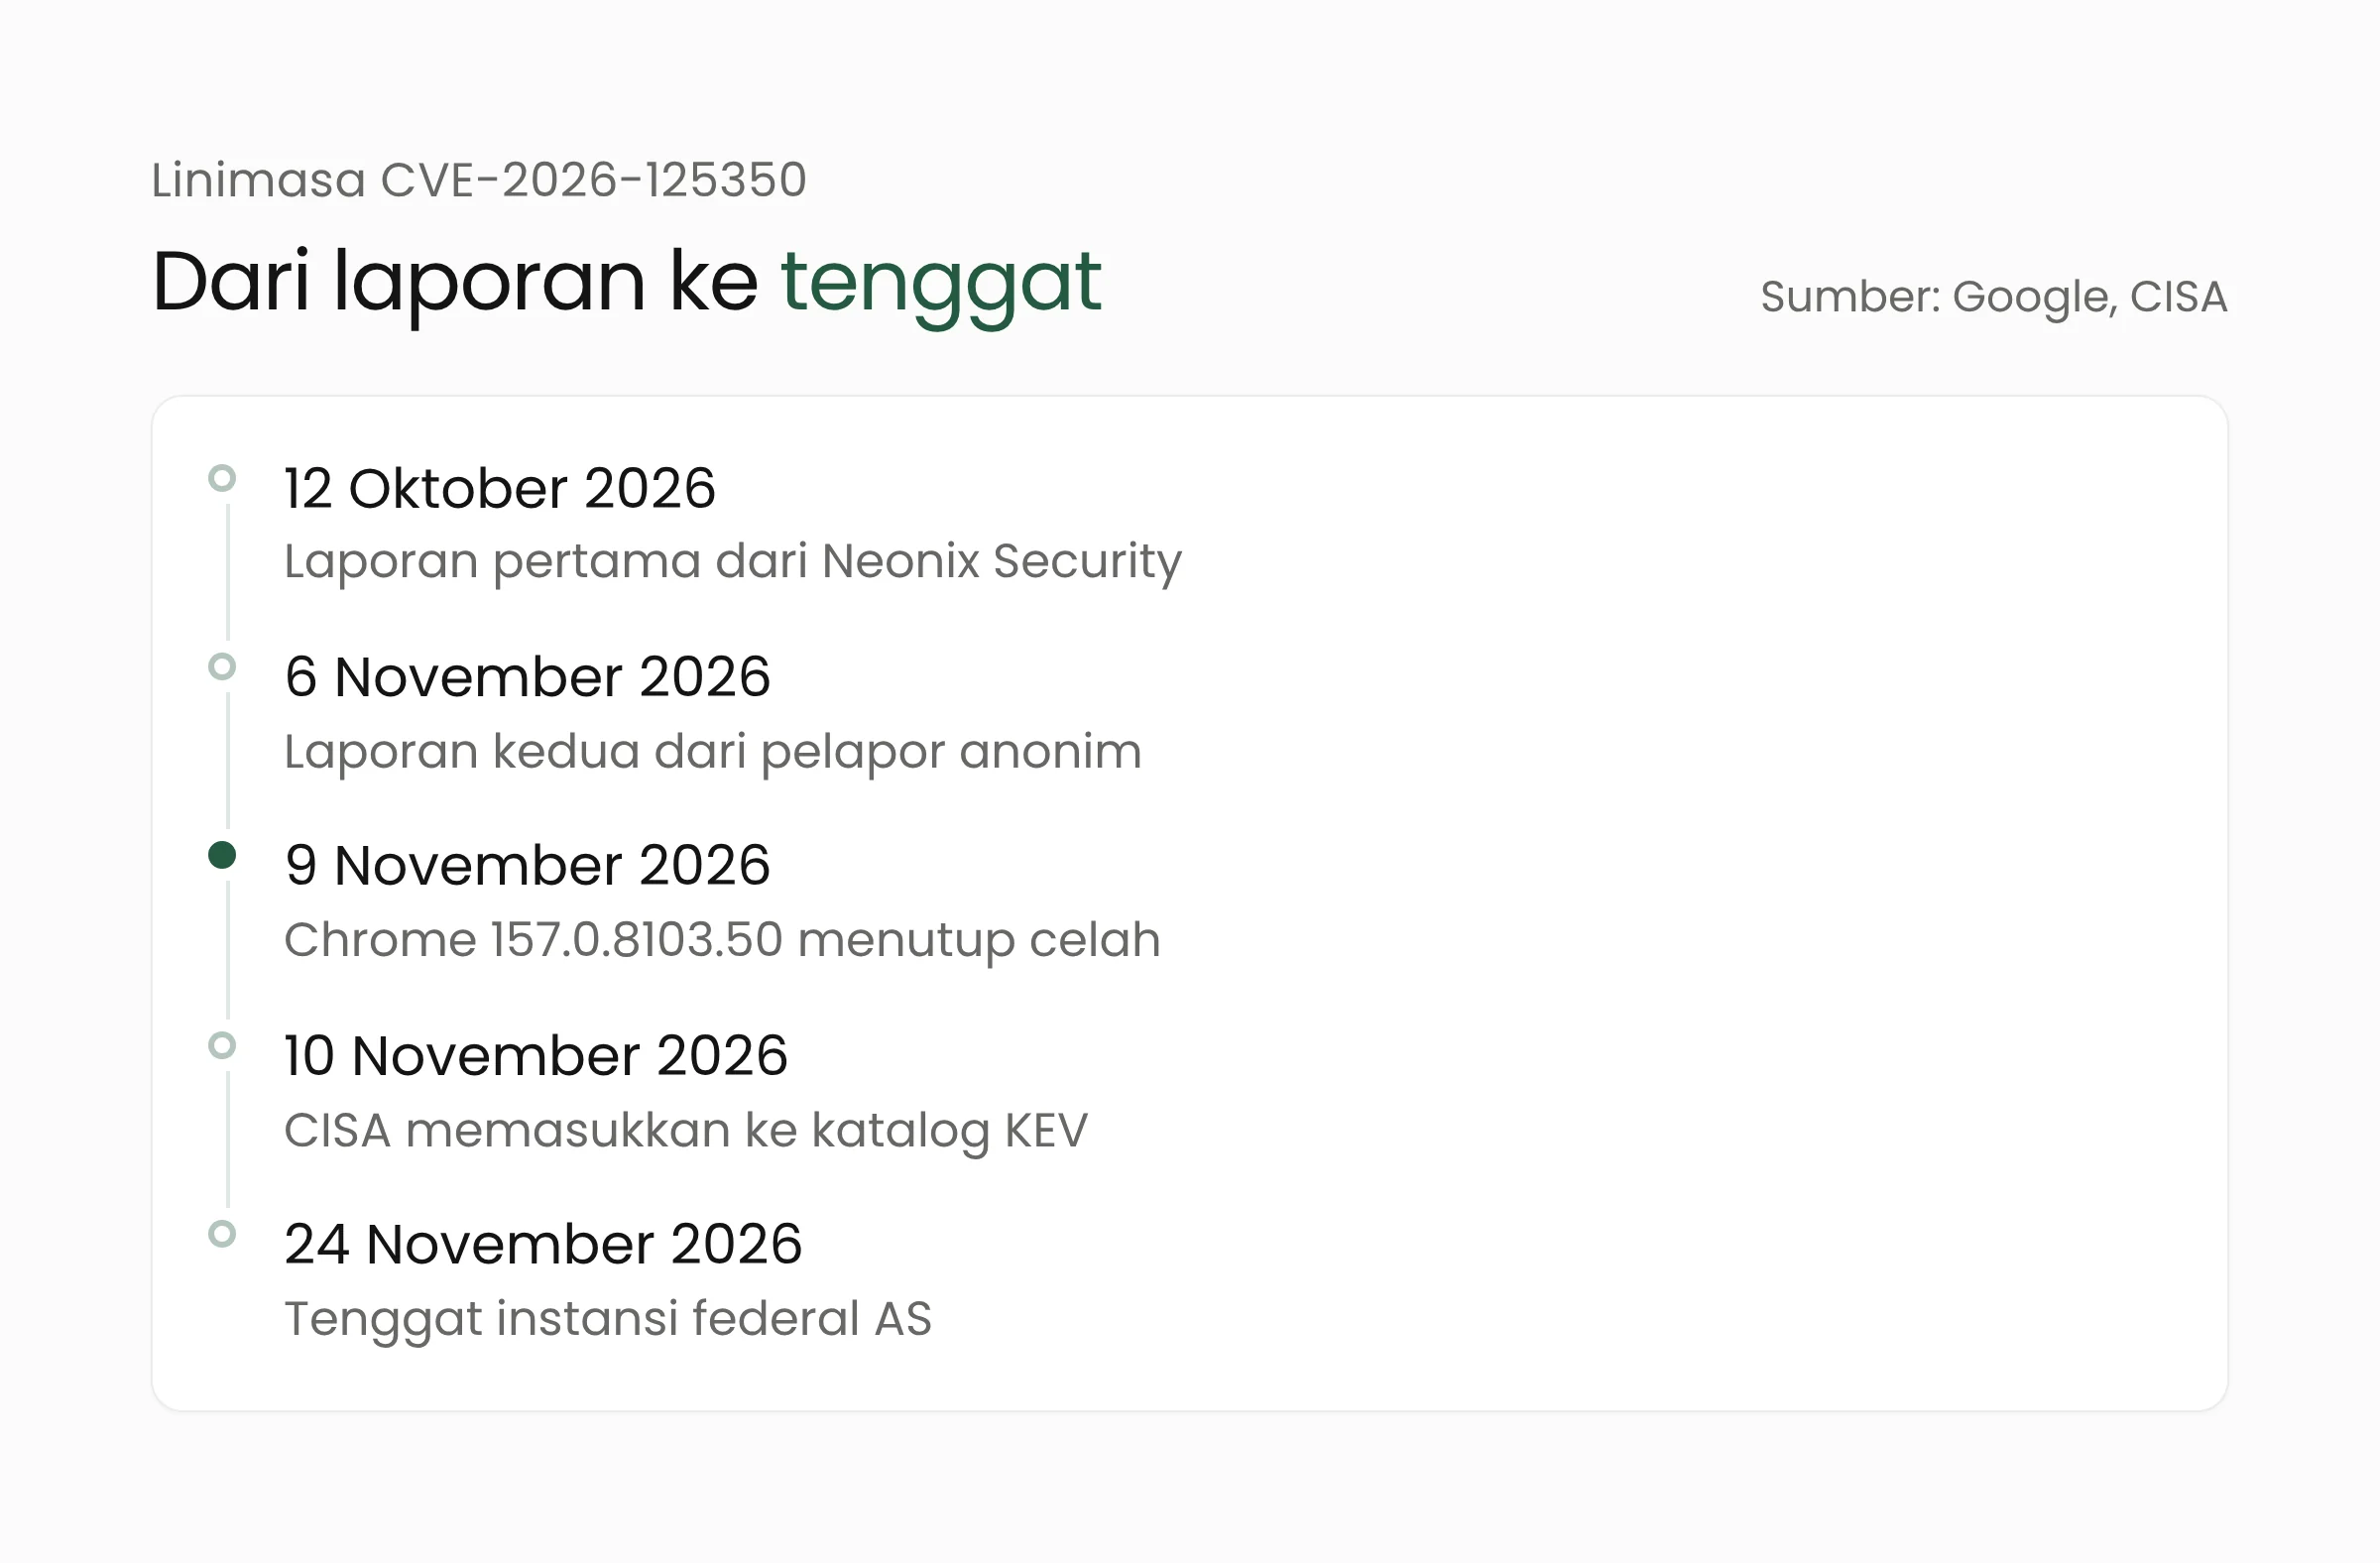
Google mencatat dua laporan untuk celah ini. Laporan pertama datang dari Arni Hardarson (Neonix Security) pada 12 Oktober 2026, dan laporan kedua dari pelapor anonim pada 6 November 2026. Google belum membuka rincian serangannya, termasuk pelaku dan sasarannya. Akses ke detail bug juga dapat dibatasi sampai sebagian besar pengguna sudah memasang perbaikan.
Pada 10 November 2026, CISA, lembaga keamanan siber Amerika Serikat, memasukkan CVE-2026-125350 ke katalog Known Exploited Vulnerabilities (KEV), yaitu daftar celah yang terbukti dipakai dalam serangan. Instansi federal Amerika Serikat wajib menutupnya paling lambat 24 November 2026. Tenggat itu hanya berlaku di sana, tetapi dapat dipakai sebagai patokan oleh tim TI di Indonesia.
Versi Chrome yang aman dan pembaruan lanjutan
Chrome di komputer
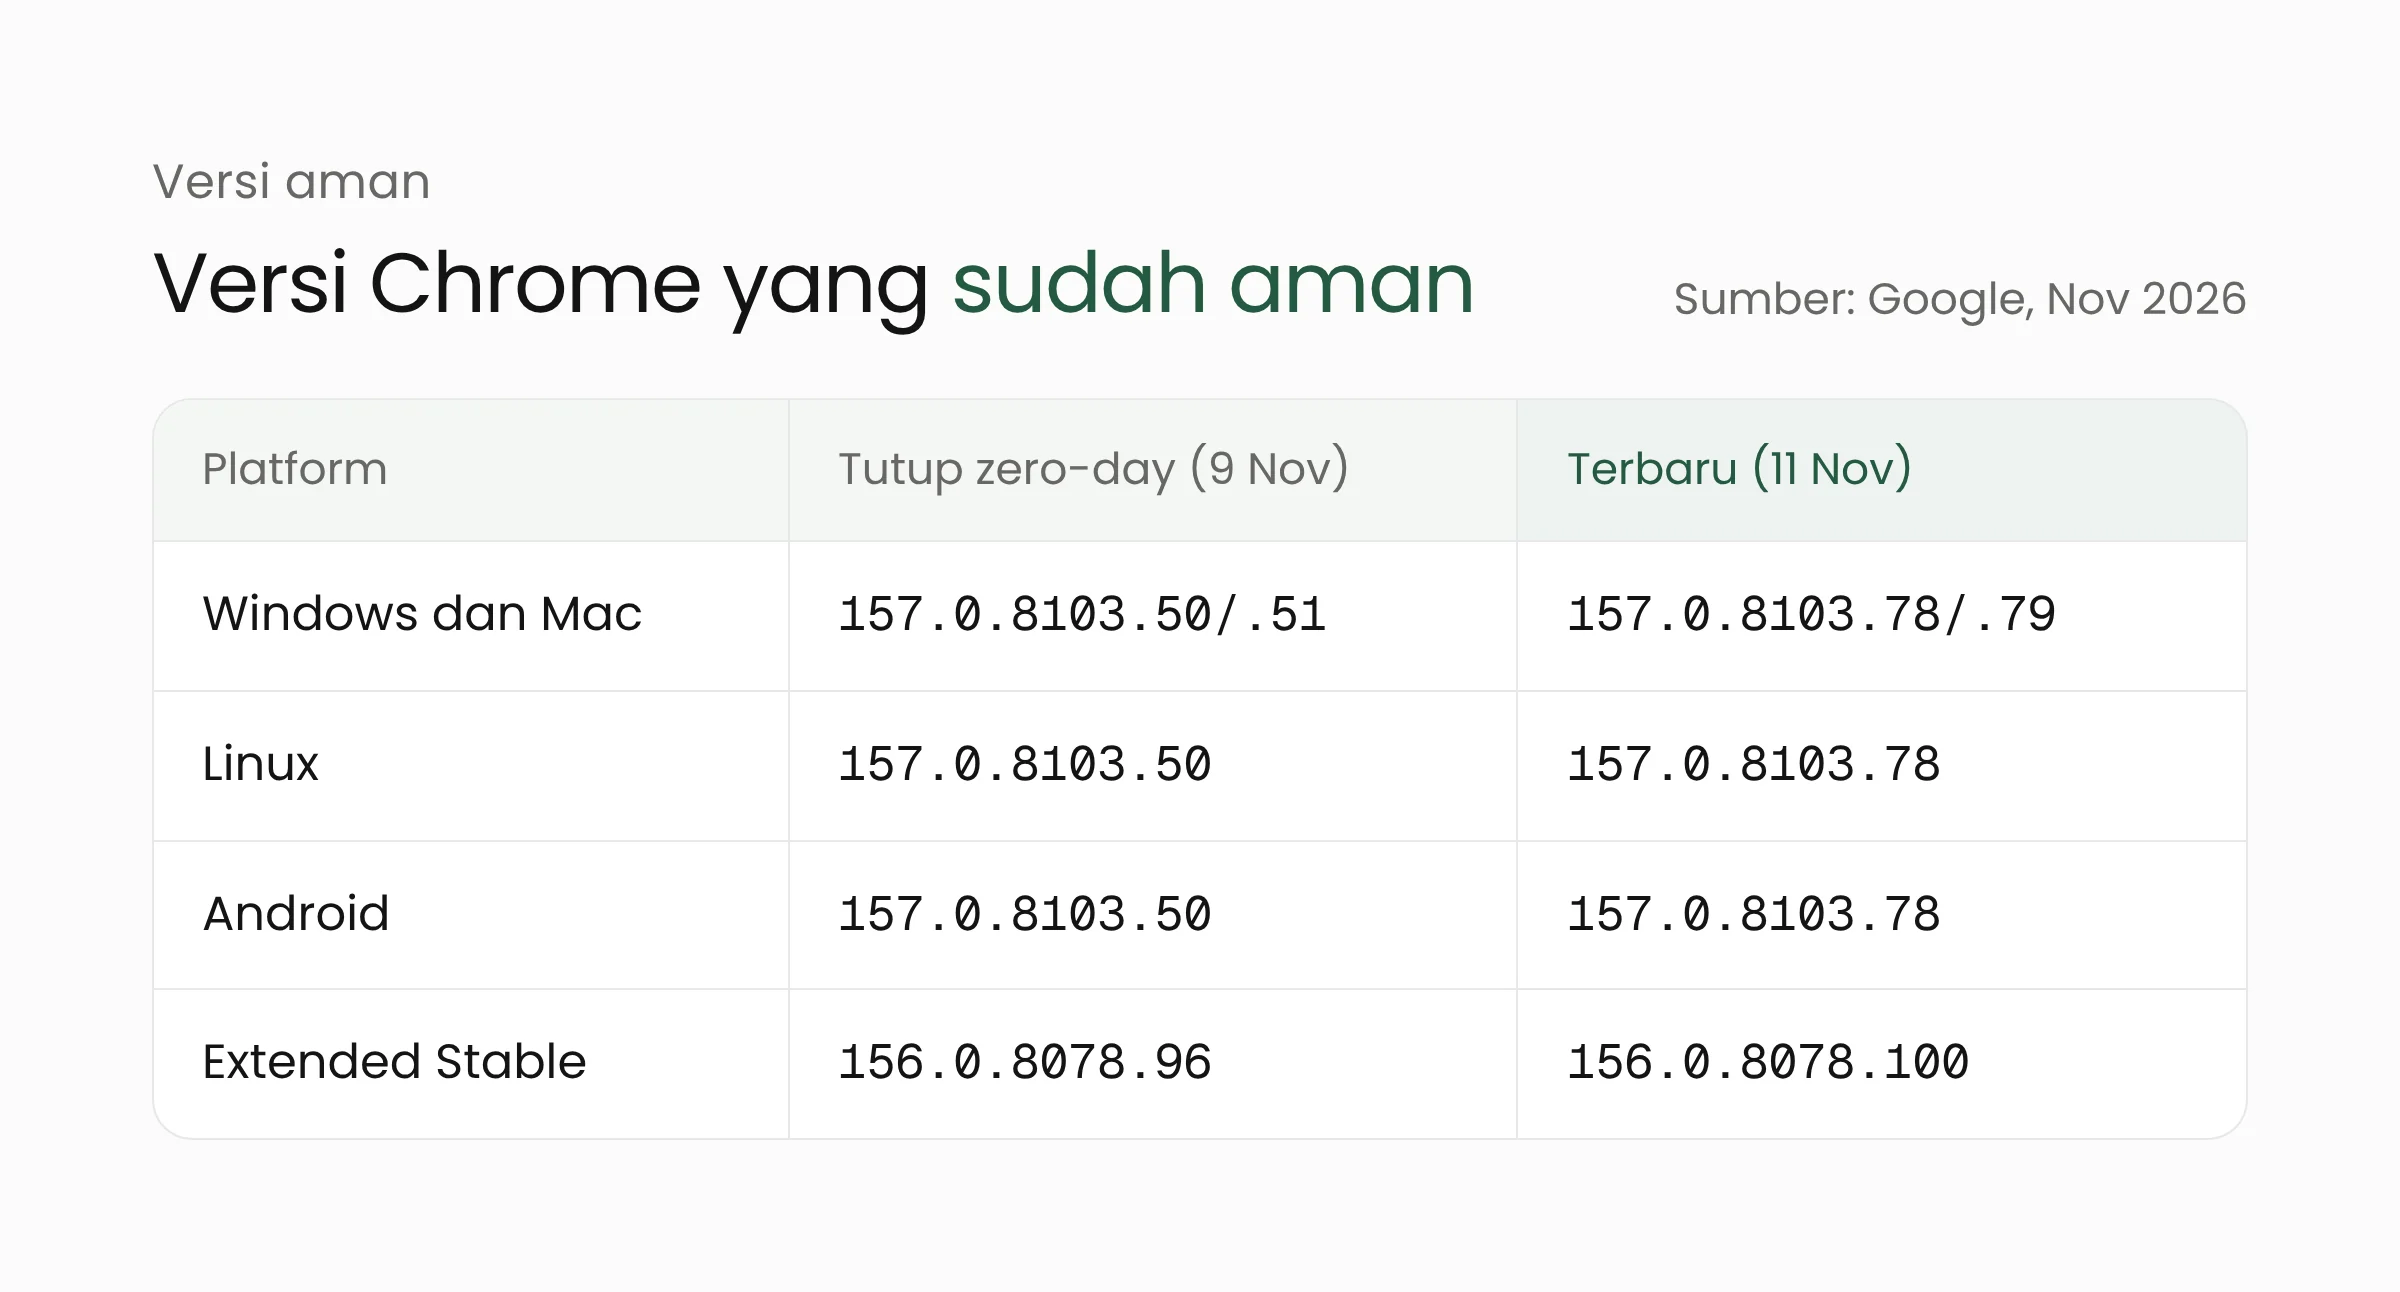
Perbaikan CVE-2026-125350 masuk di Chrome 157.0.8103.50/.51 untuk Windows dan Mac serta 157.0.8103.50 untuk Linux. Rilis 9 November itu memuat sembilan perbaikan keamanan. Organisasi yang memakai kanal Extended Stable, yaitu kanal dengan jadwal pembaruan lebih panjang untuk perusahaan, mendapat perbaikan yang sama di versi 156.0.8078.96 untuk Windows dan Mac.
Dua hari kemudian, pada 11 November 2026, Google merilis pembaruan Stable berikutnya ke versi 157.0.8103.78/.79 untuk Windows dan Mac serta 157.0.8103.78 untuk Linux. Rilis ini menutup 83 celah keamanan, lima di antaranya bertingkat Critical. Google tidak menyebut ada celah dalam rilis ini yang sudah dieksploitasi. Kanal Extended Stable ikut naik ke versi 156.0.8078.100 dengan 72 perbaikan keamanan.
Chrome di Android
Google merilis Chrome 157.0.8103.50 untuk Android pada 9 November 2026. Menurut Google, rilis Android memuat perbaikan keamanan yang sama dengan rilis desktop padanannya, kecuali disebutkan lain. Versi 157.0.8103.78 untuk Android menyusul pada 11 November dan disebarkan lewat Google Play dalam beberapa hari.
Microsoft Edge dan peramban berbasis Chromium
Edge, Brave, dan Opera dibangun di atas Chromium, proyek sumber terbuka yang juga menjadi dasar Chrome. CISA pun mencatat celah ini dengan nama produk Google Chromium. Jadwal perbaikan di peramban selain Chrome bergantung pada pembuatnya masing-masing.
Pada 9 November, Microsoft menulis di catatan rilis keamanan Edge bahwa pihaknya mengetahui adanya eksploitasi terbaru dan sedang menyiapkan perbaikan keamanan. Pada 11 November, Microsoft merilis Edge untuk Android versi 157.0.4341.53 yang memuat perbaikan CVE-2026-125350. Hingga 12 November 2026, halaman itu belum mencantumkan versi Edge desktop yang memuat perbaikan celah ini, sehingga pengguna Edge di komputer perlu memeriksa pembaruan secara berkala.
Apa artinya bagi kantor dan UMKM?
Di banyak kantor dan usaha kecil, peramban sudah menjadi alat kerja utama. Surel, aplikasi kasir berbasis web, internet banking untuk bisnis, hingga dasbor penjualan dibuka lewat Chrome. Satu komputer yang belum diperbarui dapat menjadi celah masuk ke akun-akun tersebut.
Perbarui dan buka ulang Chrome hari ini
Chrome mengunduh pembaruan secara otomatis, tetapi versi baru hanya aktif setelah peramban dibuka ulang. Banyak orang membiarkan Chrome terbuka berhari-hari, sehingga pembaruan tertahan. Buka menu titik tiga, pilih Bantuan, lalu Tentang Google Chrome, atau ketik chrome://settings/help di bilah alamat. Chrome akan memeriksa versi terbaru, mengunduhnya, lalu meminta Anda meluncurkan ulang peramban.
Periksa nomor versi di setiap perangkat
Setelah Chrome dibuka ulang, halaman yang sama menampilkan nomor versinya. Di komputer, versi 157.0.8103.50 ke atas sudah memuat perbaikan zero-day ini, dan versi 157.0.8103.78 ke atas juga memuat 83 perbaikan dari rilis 11 November. Di ponsel Android, buka Google Play, cari Chrome, lalu pilih Perbarui bila tombolnya muncul.
Atur pembaruan terpusat bila mengelola banyak komputer
Tim TI yang mengelola banyak komputer sebaiknya tidak menunggu setiap pegawai membuka ulang peramban. Kebijakan RelaunchNotification di Chrome Enterprise dapat memberi tahu pengguna, atau mewajibkan mereka, meluncurkan ulang Chrome dalam jangka waktu tertentu setelah pembaruan tersedia. Catat juga peramban berbasis Chromium lain yang dipakai pegawai, karena jadwal perbaikannya tidak selalu sama dengan Chrome.
Ingatkan pegawai soal tautan dari luar
Sampai semua perangkat diperbarui, minta pegawai lebih berhati-hati membuka tautan dari pengirim yang tidak dikenal, terutama di komputer yang dipakai untuk transaksi keuangan. Kebiasaan ini juga membantu menghadapi modus lain di peramban, seperti penipuan salin-tempel yang kami bahas dalam ulasan peringatan ClickFix di Chrome.
Langkah-langkah di atas lebih mudah dijalankan bila kantor sudah memiliki daftar perangkat, penanggung jawab pembaruan, dan tenggat yang tertulis. Bila belum, layanan keamanan siber dapat membantu menyusun proses pemantauan pembaruan yang sesuai dengan ukuran organisasi.
Pertanyaan yang sering muncul
Apakah Chrome memperbarui diri secara otomatis?
Ya, Chrome mengunduh pembaruan di latar belakang, tetapi versi baru hanya dipakai setelah peramban dibuka ulang. Google juga menyebarkan pembaruan secara bertahap dalam beberapa hari hingga minggu, sehingga pemeriksaan manual lewat halaman Tentang Google Chrome mempercepat prosesnya.
Apakah Chrome di Android ikut terdampak?
Google merilis Chrome 157.0.8103.50 untuk Android pada hari yang sama dengan rilis desktop dan menyatakan rilis Android memuat perbaikan keamanan yang sama. Perbarui Chrome lewat Google Play hingga versinya 157.0.8103.50 atau lebih baru.
Bagaimana dengan Microsoft Edge?
Edge dibangun di atas Chromium. Microsoft sudah merilis Edge untuk Android versi 157.0.4341.53 dengan perbaikan CVE-2026-125350. Untuk Edge di komputer, buka edge://settings/help untuk memeriksa dan memasang pembaruan terbaru, lalu pantau catatan rilis keamanan Edge.
Penutup
Celah CVE-2026-125350 dapat ditutup dengan langkah yang sederhana, yaitu memperbarui Chrome lalu membukanya ulang. Pekerjaan yang lebih berat adalah memastikan langkah itu benar-benar terjadi di setiap komputer dan ponsel kerja, termasuk perangkat yang jarang dimatikan. Bila organisasi Anda ingin menata pemantauan pembaruan seperti ini, tim Merakit siap berdiskusi.
Sumber
- Google Chrome Releases: Stable Channel Update for Desktop, 9 November 2026
- Google Chrome Releases: Stable Channel Update for Desktop, 11 November 2026
- Google Chrome Releases: Chrome for Android Update, 9 November 2026
- Google Chrome Releases: Extended Stable Update for Desktop, 11 November 2026
- NVD: CVE-2026-125350
- CISA: CISA Adds Six Known Exploited Vulnerabilities to Catalog, 10 November 2026
- BleepingComputer: Google patches eighth Chrome zero-day exploited in attacks this year, 10 November 2026
- Microsoft Learn: Release notes for Microsoft Edge Security Updates
- StatCounter: Browser Market Share Indonesia, Oktober 2026