Blog Keamanan Siber
Celah Barracuda ESG Dieksploitasi, Cara Menutup Akses Root
Daftar isi· 7 bagian
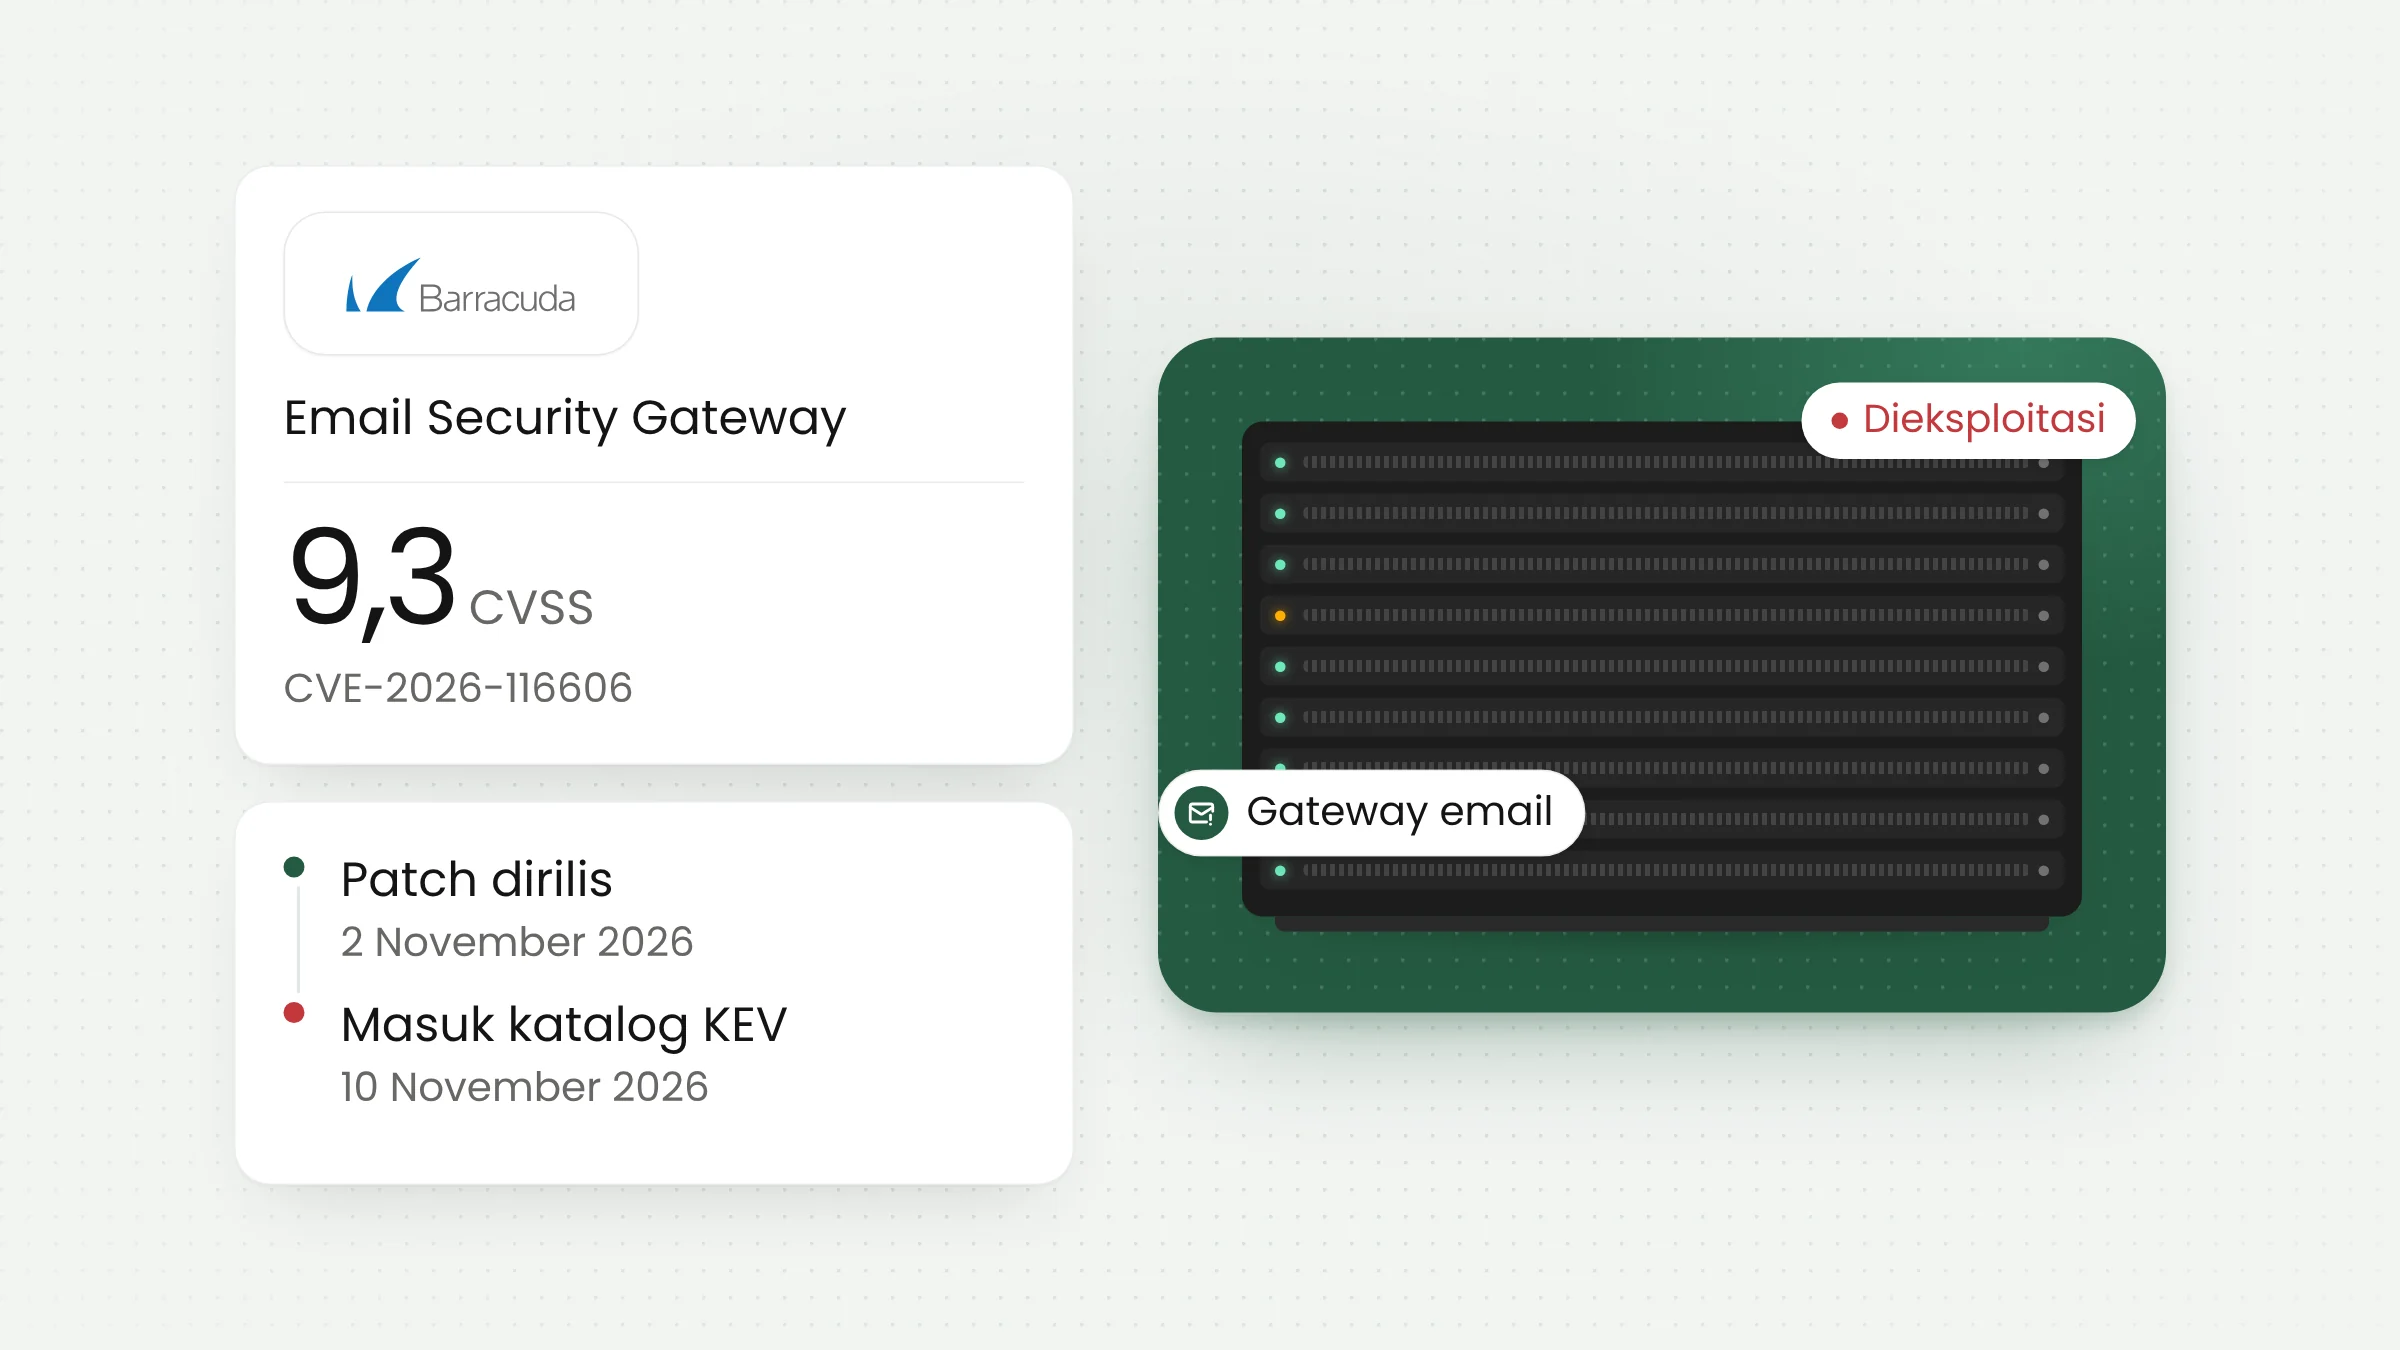
Dua celah Barracuda Email Security Gateway (ESG), CVE-2026-116606 dan CVE-2026-111560, kini dipakai dalam serangan nyata. Bila dirangkai, keduanya memberi penyerang akses root ke perangkat. Barracuda mengonfirmasi eksploitasi pada 9 November 2026, dan CISA memasukkan keduanya ke katalog celah yang sudah dieksploitasi sehari kemudian. Patch sudah tersedia sejak 2 November.
Cara kerja rantai celah di Barracuda ESG
Barracuda Email Security Gateway adalah perangkat penyaring email yang dipasang di depan server surat sebuah organisasi. Perangkat ini memeriksa setiap pesan masuk dan keluar untuk menyaring spam, phishing, dan lampiran berbahaya. Karena posisinya di jalur semua email, perangkat yang dikuasai penyerang dapat dipakai untuk membaca, mengubah, atau meneruskan surat.
Celah pertama, CVE-2026-116606, adalah pintasan otorisasi yang hanya ada di ESG. Menurut catatan Mandiant MNDT-2026-0042, penyerang tanpa akun dapat memanggil fungsi impor konfigurasi dan memulihkan arsip cadangan yang sudah direkayasa, sehingga pengaturan global perangkat berubah. Mandiant memberinya skor CVSS 9,3. Celah ini memengaruhi ESG sebelum versi 9.4.0.030.
Celah kedua, CVE-2026-111560, berupa injeksi perintah sistem operasi pada kolom pengaturan zona waktu. Menurut catatan Mandiant MNDT-2026-0041, administrator yang sudah masuk dapat menyisipkan perintah yang kemudian dijalankan dengan hak root saat nilai zona waktu itu diproses. Skornya 8,6. Kode yang rentan dipakai bersama oleh enam produk Barracuda.
Pada produk selain ESG, celah kedua tetap membutuhkan akun administrator. Di ESG, syarat itu gugur karena celah pertama membuka jalan masuknya. The Hacker News melaporkan analisis perusahaan keamanan watchTowr: permintaan ganti kata sandi yang gagal justru memberi penyerang peran berhak rendah, sehingga fungsi pemulihan cadangan dapat dijangkau tanpa masuk. Cadangan yang dipulihkan dapat memuat nilai zona waktu berisi perintah, yang kemudian dijalankan perangkat sebagai root.
watchTowr juga menemukan bahwa checksum cadangan Barracuda memakai kunci rahasia yang tertanam di kode, sehingga penyerang dapat membuat checksum yang dianggap sah. Peneliti membuktikan rantai ini dengan menulis berkas ke perangkat sebagai root. Hingga laporan itu terbit pada 6 November, watchTowr baru merilis alat deteksi dan belum menerbitkan kode eksploit.
Satu syarat tetap berlaku untuk seluruh rantai. Barracuda menyatakan eksploitasi membutuhkan akses ke antarmuka administrasi (Admin UI) perangkat. Perangkat yang antarmuka admin-nya hanya dapat dibuka dari jaringan internal jauh lebih sulit diserang dari luar.
Status eksploitasi dan katalog KEV
Saat advisori Barracuda pertama terbit pada 2 November 2026, kolom autentikasi untuk CVE-2026-116606 masih tertulis membutuhkan akses administratif. Pada 5 November, Barracuda meralatnya menjadi “tidak membutuhkan autentikasi”, dengan catatan antarmuka admin harus dapat dijangkau penyerang. SecurityWeek pada 4 November sempat menyoroti perbedaan antara advisori Barracuda dan catatan Mandiant soal syarat masuk ini.
Pada 9 November, Barracuda menambahkan keterangan eksploitasi ke advisorinya: “We have identified exploitation activity affecting a small number of organizations.” Perusahaan itu tidak menyebut pelaku, jumlah korban, maupun cara serangannya, dan advisori tidak mencantumkan indikator kompromi.
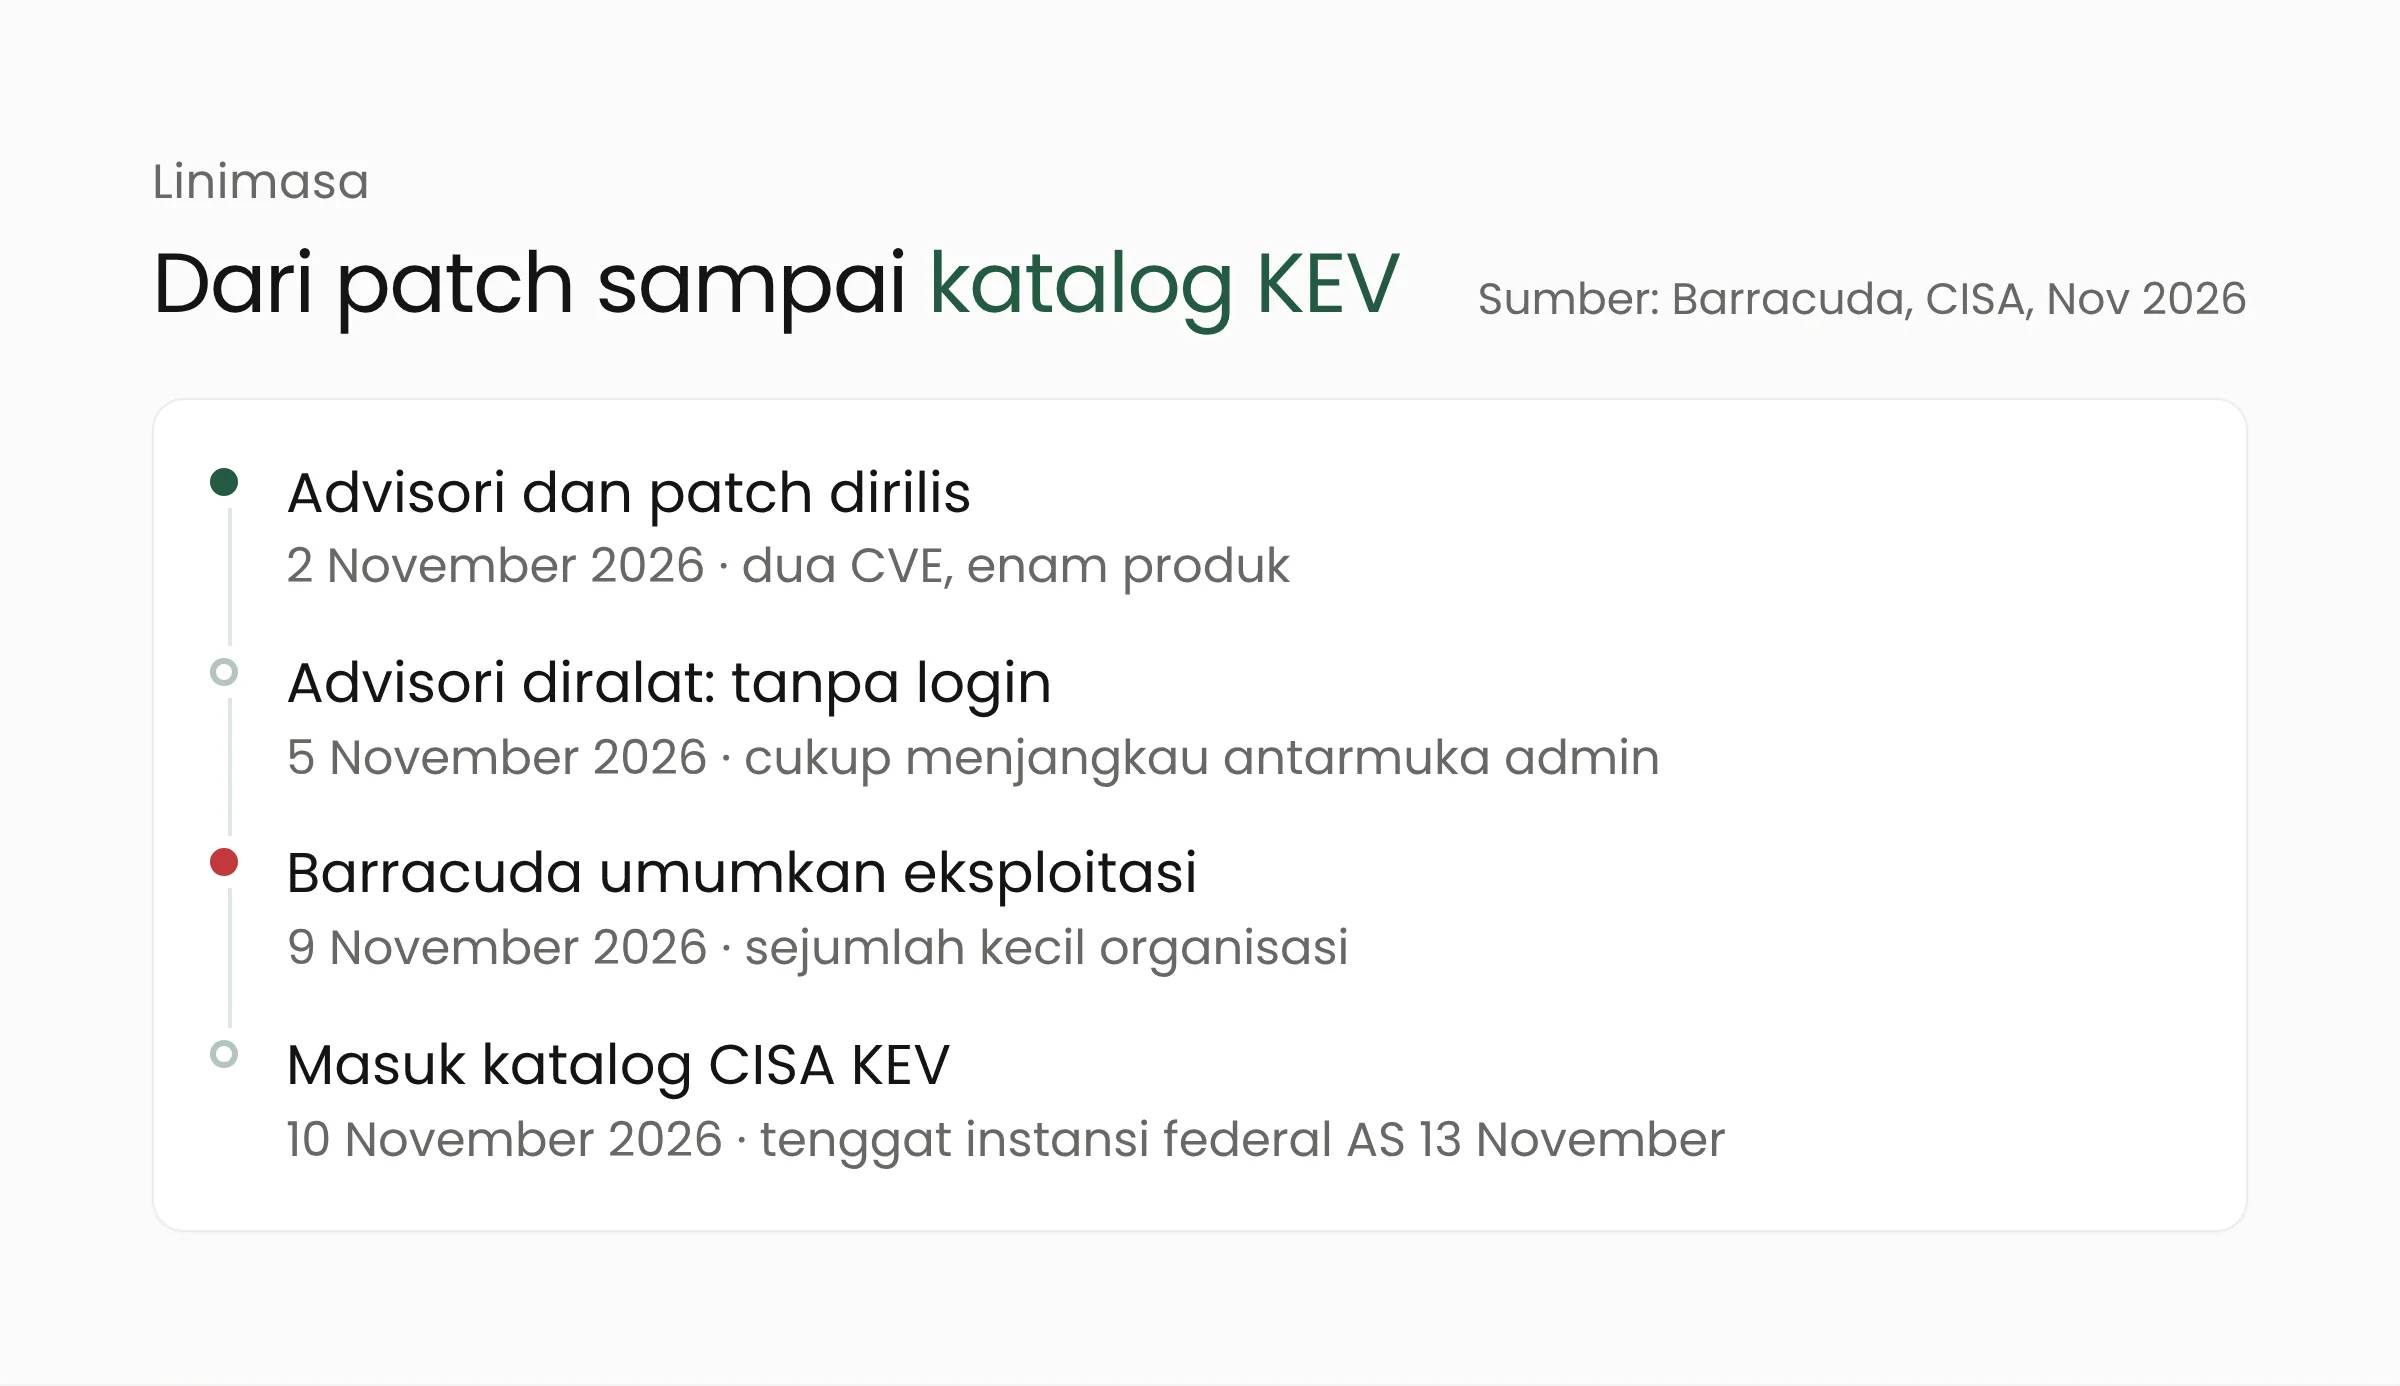
Pada 10 November 2026, CISA menambahkan CVE-2026-116606 dan CVE-2026-111560 ke katalog Known Exploited Vulnerabilities (KEV), daftar celah yang terbukti dipakai dalam serangan. Instansi federal Amerika Serikat diberi tenggat sampai 13 November, jauh lebih pendek dari tenggat dua minggu untuk celah lain yang ditambahkan pada hari yang sama. CISA juga menandai keduanya dengan persyaratan triase forensik dari arahan BOD 26-04, sehingga instansi federal diminta menjalankan pemeriksaan forensik di samping memasang pembaruan.
Perangkat ESG punya riwayat menjadi sasaran. Pada 2023, celah ESG lain, CVE-2023-2868, menurut The Hacker News sudah dieksploitasi sejak Oktober 2022, setidaknya tujuh bulan sebelum ditemukan. Riwayat itu menjadi alasan pemeriksaan jejak sama pentingnya dengan pemasangan patch.
Produk terdampak dan patch yang tersedia
Barracuda menyebut patch sudah dirilis untuk semua produk terdampak. ESG terkena kedua celah. Lima produk lain hanya terkena celah injeksi perintah, yaitu Load Balancer ADC, Message Archiver (BMA), WAF Control Center (WCC), Web Application Firewall (WAF), dan Web Security Gateway (WSG).
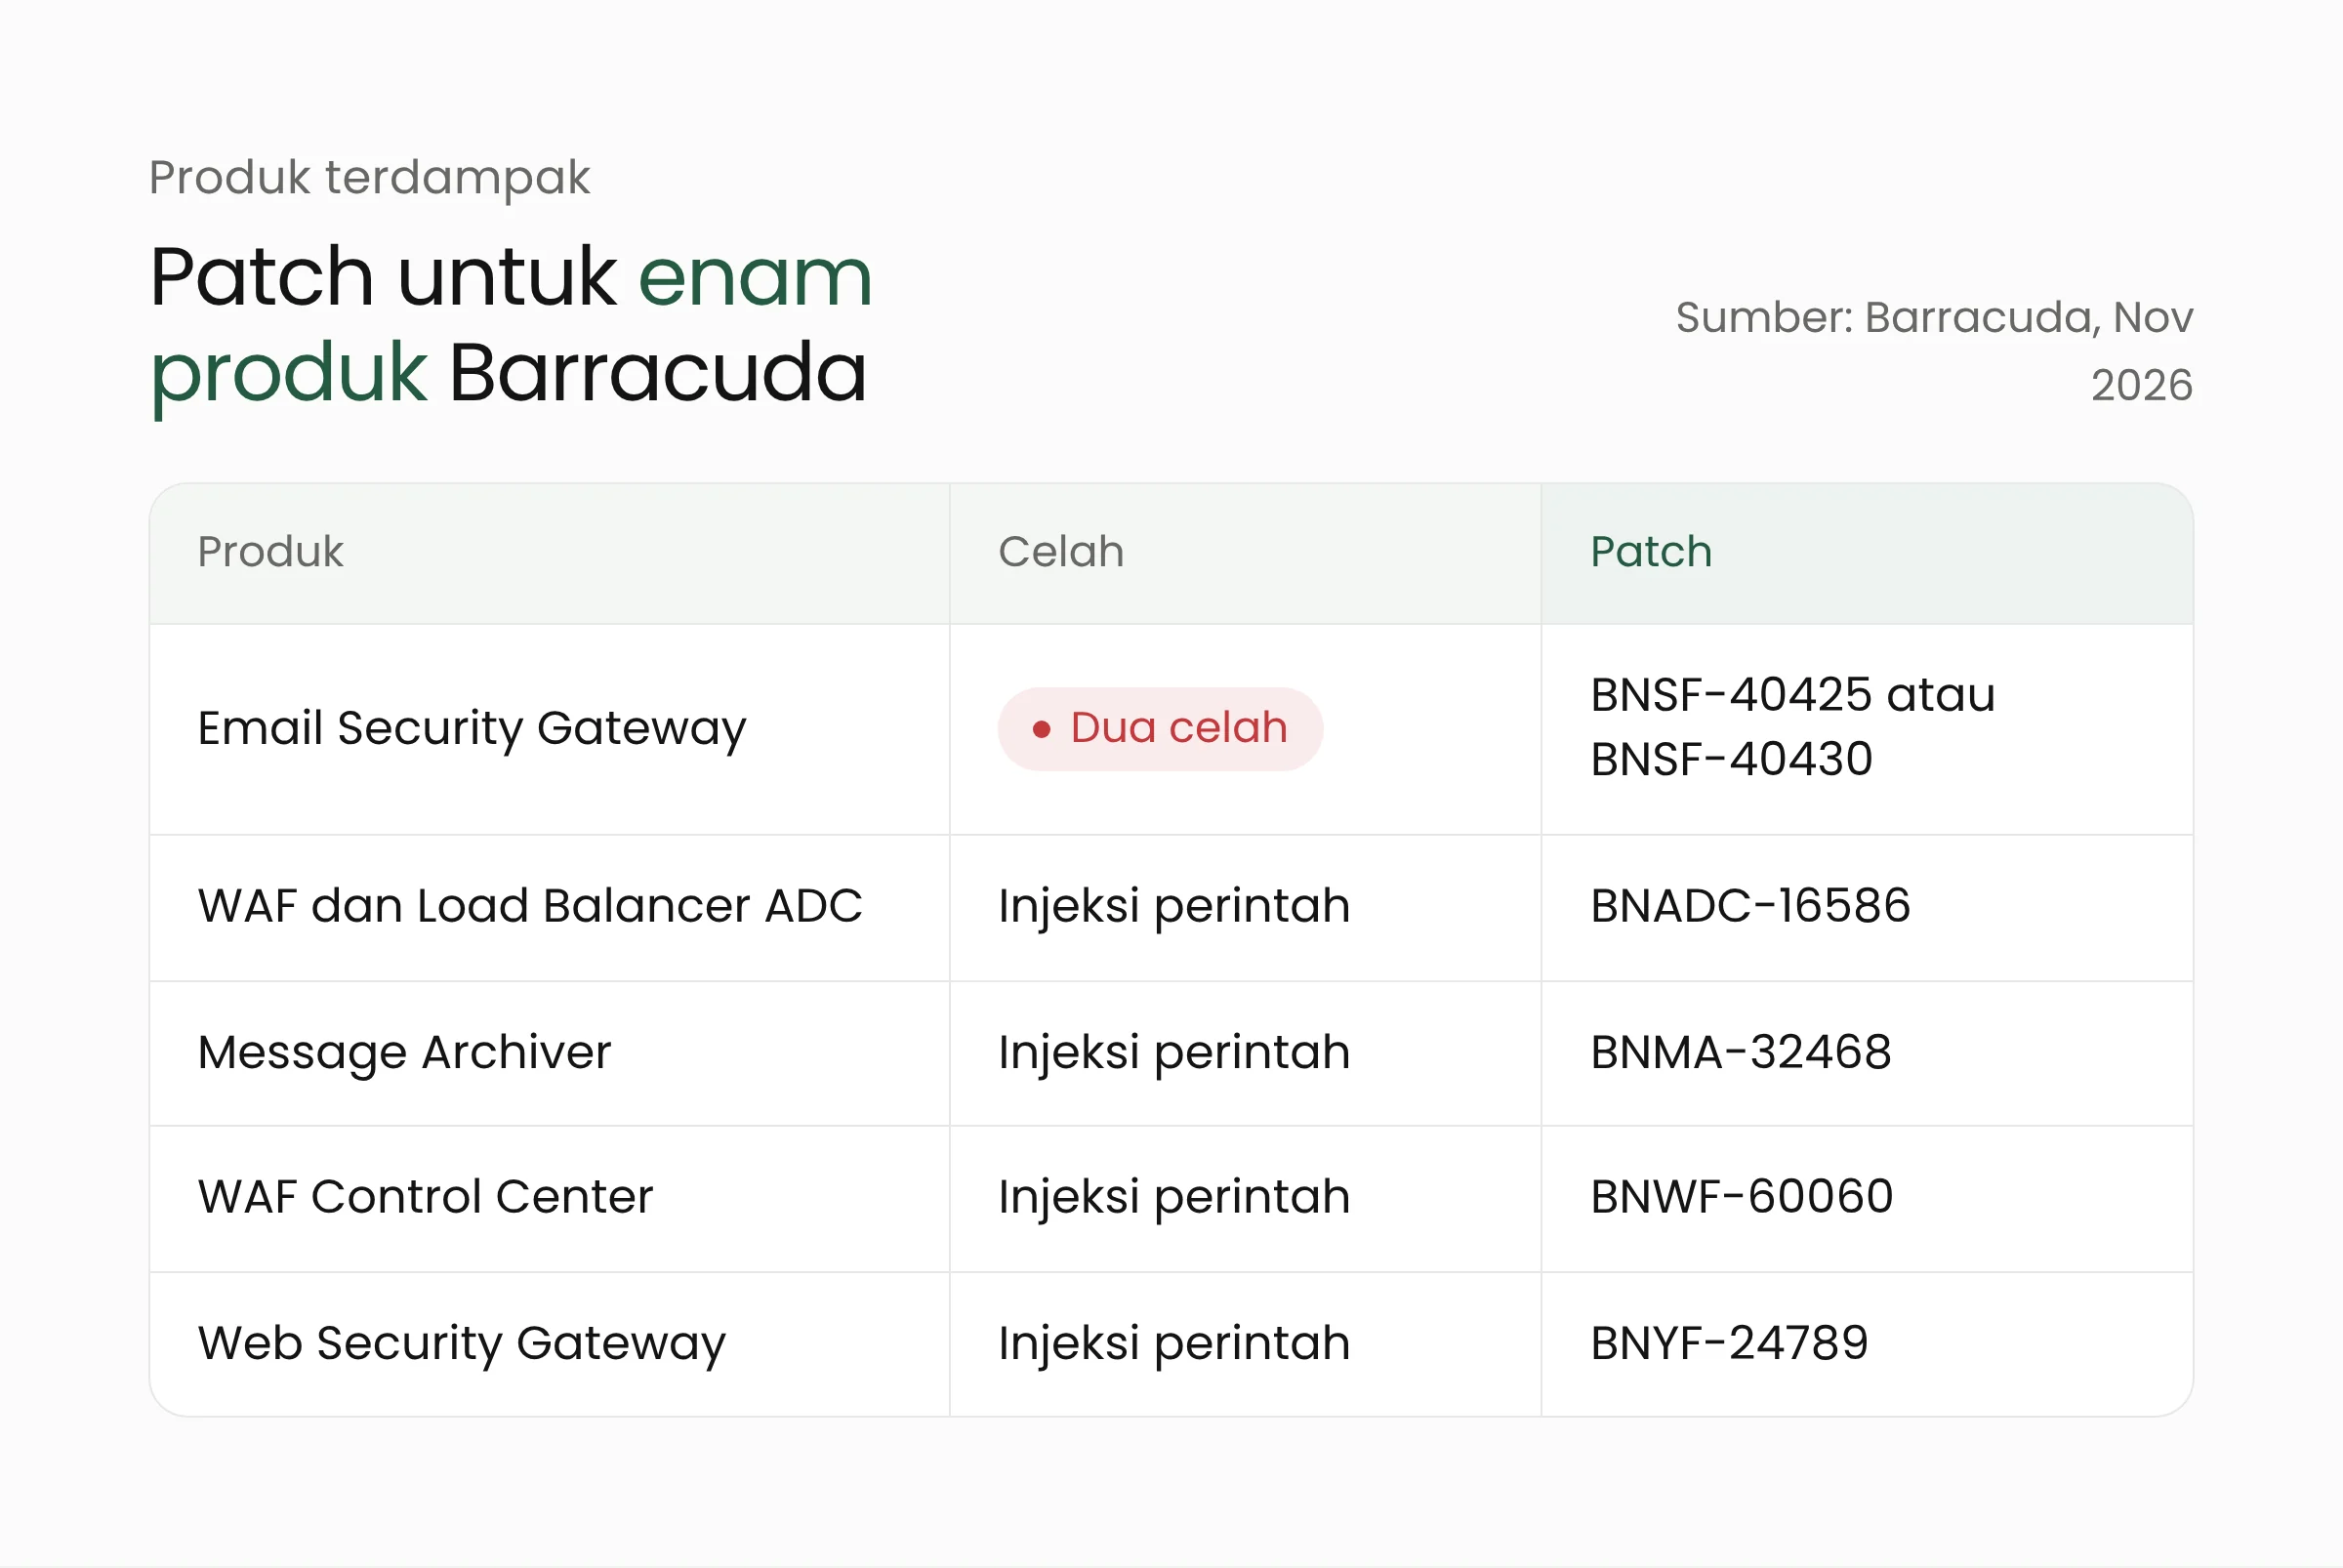
Untuk ESG, advisori mencantumkan patch BNSF-40425 untuk versi 9.4.017 ke atas dan BNSF-40430 untuk versi di bawahnya. WAF dan Load Balancer ADC memakai patch BNADC-16586, Message Archiver memakai BNMA-32468, WAF Control Center memakai BNWF-60060, dan Web Security Gateway memakai BNYF-24789.
Mandiant mencatat versi terdampak celah injeksi perintah sebagai berikut: ESG 9.4.0.27 dan sebelumnya, Load Balancer ADC 6.4.0 dan sebelumnya, WAF 11.0.1 dan sebelumnya, Web Security Gateway 16.1.100.100 dan sebelumnya, Message Archiver 5.5.4.0 dan sebelumnya, serta WAF Control Center 2.2.1 dan sebelumnya. Barracuda menyarankan memastikan firmware berada di versi terbaru dan semua patch sudah terpasang.
Perangkat yang fitur pembaruan otomatisnya aktif dapat menerima patch dengan sendirinya. Advisori meminta pelanggan memasang patch secara manual bila patch belum terpasang, dan mengaktifkan kembali pembaruan otomatis bila sebelumnya dimatikan. Perangkat yang tertinggal beberapa versi firmware mungkin perlu diperbarui lebih dari sekali.
Apa artinya bagi tim TI kampus dan perusahaan?
Gateway email biasanya dipasang oleh organisasi dengan banyak kotak surat, seperti kampus, rumah sakit, perusahaan, dan instansi. Di kampus, misalnya, satu gateway dapat melayani ribuan akun dosen, tenaga kependidikan, dan mahasiswa. Penyerang yang menguasai perangkat ini berada di posisi untuk melihat surat penerimaan mahasiswa, pengumuman keuangan, hingga tautan reset kata sandi. Tim yang mengelola layanan digital kampus dapat melihat gambaran sistem yang biasa terhubung ke email di halaman solusi teknologi pendidikan kami.
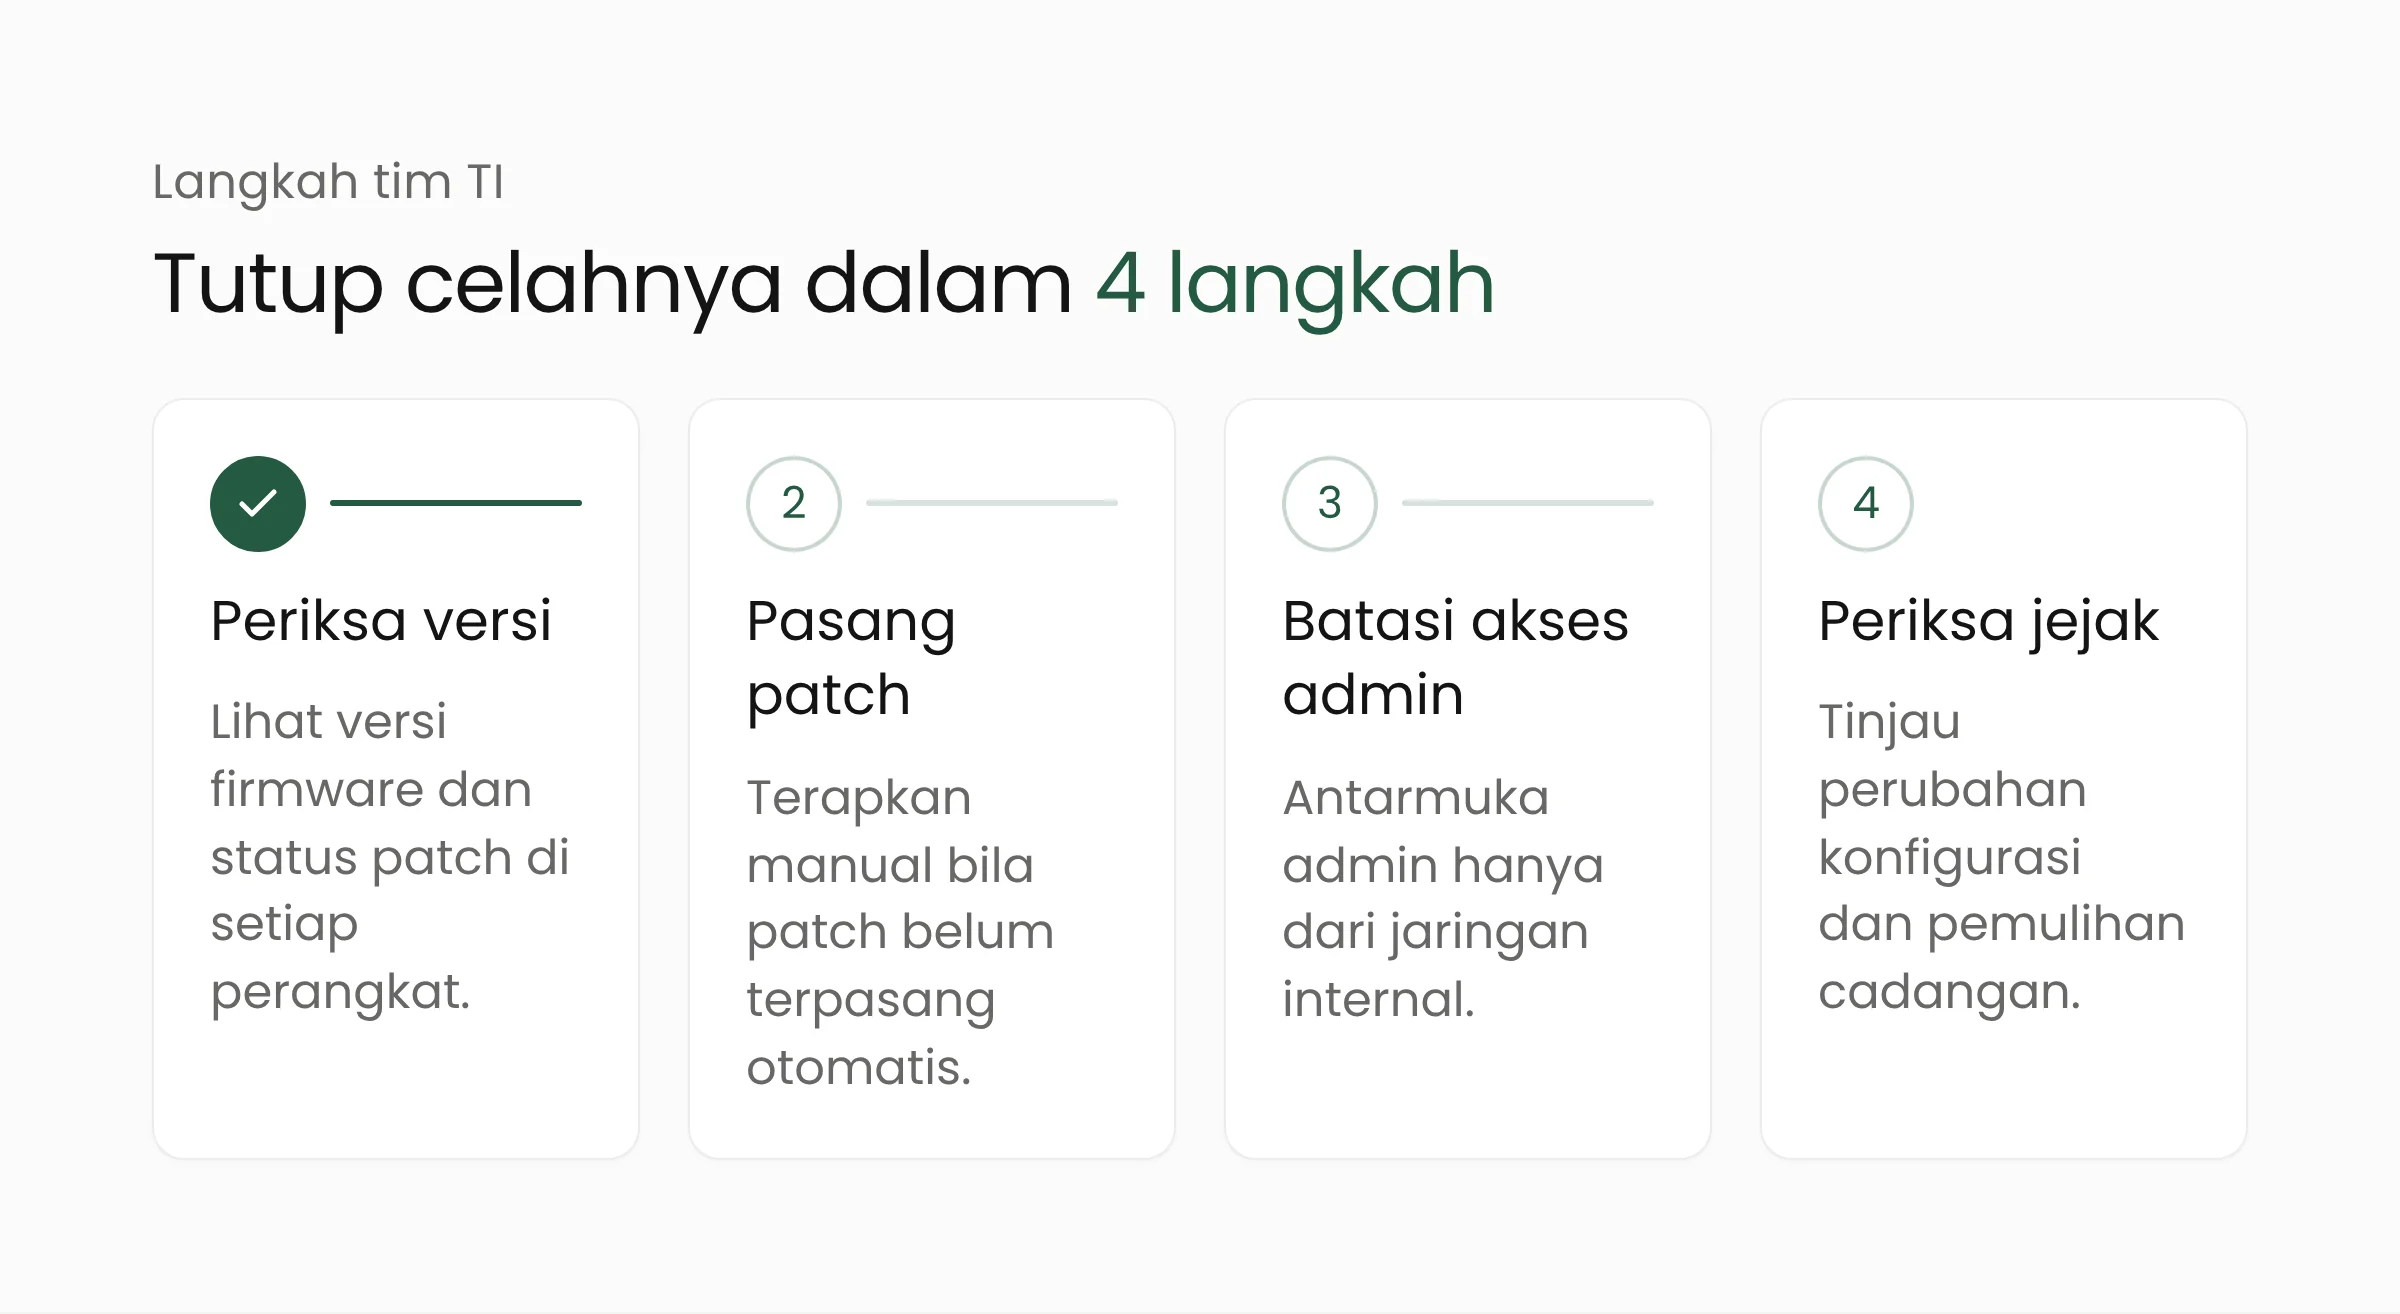
Periksa versi firmware dan status patch
Daftarkan semua perangkat Barracuda yang dikelola, termasuk perangkat di kantor cabang atau kampus lain. Menurut Barracuda, perangkat menampilkan versi firmware terbaru yang tersedia, sehingga tim dapat membandingkannya dengan versi yang sedang berjalan. Pastikan patch yang sesuai dengan tabel di atas sudah tercatat terpasang.
Pasang patch hari ini
Bila patch belum masuk secara otomatis, pasang secara manual mengikuti panduan di Barracuda Campus, situs dokumentasi resmi Barracuda. Untuk ESG, pastikan versinya sudah mencapai 9.4.0.030 atau lebih baru, karena Mandiant menyebut versi di bawahnya terdampak pintasan otorisasi.
Tutup antarmuka admin dari internet
Barracuda menyarankan agar antarmuka admin hanya dapat dibuka dari jaringan internal tepercaya, dengan aturan akses jaringan. Langkah ini tetap berguna setelah patch terpasang. Periksa dari luar jaringan, misalnya dari koneksi seluler, apakah halaman admin perangkat masih dapat dibuka. Bila masih terbuka, batasi lewat firewall atau VPN.
Periksa jejak sebelum menganggap aman
Karena eksploitasi sudah terjadi dan Barracuda belum membagikan indikator kompromi, perangkat yang antarmuka admin-nya sempat terbuka ke internet layak diperiksa. Tinjau riwayat perubahan konfigurasi, pemulihan cadangan yang tidak dikenal, dan perubahan pada pengaturan zona waktu. Bila ada yang janggal, hubungi dukungan Barracuda dan perlakukan perangkat sebagai kemungkinan sudah dibobol.
Langkah-langkah ini mirip dengan penanganan celah SonicWall SSL-VPN pekan lalu: perangkat keamanan yang menghadap internet menjadi sasaran pertama, sehingga daftar perangkat dan versinya perlu selalu diperbarui.
Pertanyaan yang sering muncul
Apakah perangkat Barracuda selain ESG ikut terdampak?
Ya, untuk celah injeksi perintah CVE-2026-111560. Load Balancer ADC, Message Archiver, WAF Control Center, Web Application Firewall, dan Web Security Gateway ikut terdampak, tetapi penyerang tetap membutuhkan akun administrator. Pintasan otorisasi CVE-2026-116606 hanya ada di ESG.
Apakah perangkat yang antarmuka admin-nya tertutup aman?
Risikonya jauh lebih kecil. Barracuda menyatakan eksploitasi membutuhkan akses ke antarmuka admin, sehingga perangkat yang hanya dapat dikelola dari jaringan internal lebih sulit diserang dari luar. Patch tetap perlu dipasang karena penyerang yang sudah berada di jaringan internal masih dapat menjangkaunya.
Apakah pengguna email perlu mengganti kata sandi?
Advisori Barracuda tidak menyarankan langkah itu. Penggantian kata sandi menjadi relevan bila pemeriksaan menemukan tanda perangkat sudah dibobol, karena gateway yang dikuasai penyerang dapat dipakai untuk melihat surat yang melewatinya.
Penutup
Rantai celah Barracuda ESG berbahaya karena menyerang perangkat yang justru bertugas melindungi email. Memasang patch, menutup antarmuka admin dari internet, dan memeriksa jejak perubahan konfigurasi sudah menutup sebagian besar risikonya. Bila tim Anda membutuhkan bantuan menyusun daftar perangkat keamanan dan prosedur pembaruannya, tim layanan keamanan siber Merakit siap membantu.
Sumber
- Barracuda, Pre-Authentication Authorization Bypass and Command Injection Vulnerabilities in Certain Barracuda Products (terbit 2 November 2026, diperbarui 9 November 2026)
- CISA, Known Exploited Vulnerabilities Catalog (entri 10 November 2026)
- Mandiant, MNDT-2026-0042 (CVE-2026-116606) (2 November 2026)
- Mandiant, MNDT-2026-0041 (CVE-2026-111560) (2 November 2026)
- SecurityWeek, Barracuda Email Security Gateway Authentication Bypass Opens Path to Root (4 November 2026)
- The Hacker News, laporan analisis watchTowr atas rantai celah Barracuda ESG (6 November 2026)
- The Hacker News, Alert: Hackers Exploit Barracuda Email Security Gateway 0-Day Flaw for 7 Months (31 Mei 2023)