Blog Keamanan Siber
Chrome Peringatkan Pengguna tentang Penipuan ClickFix
Daftar isi· 7 bagian
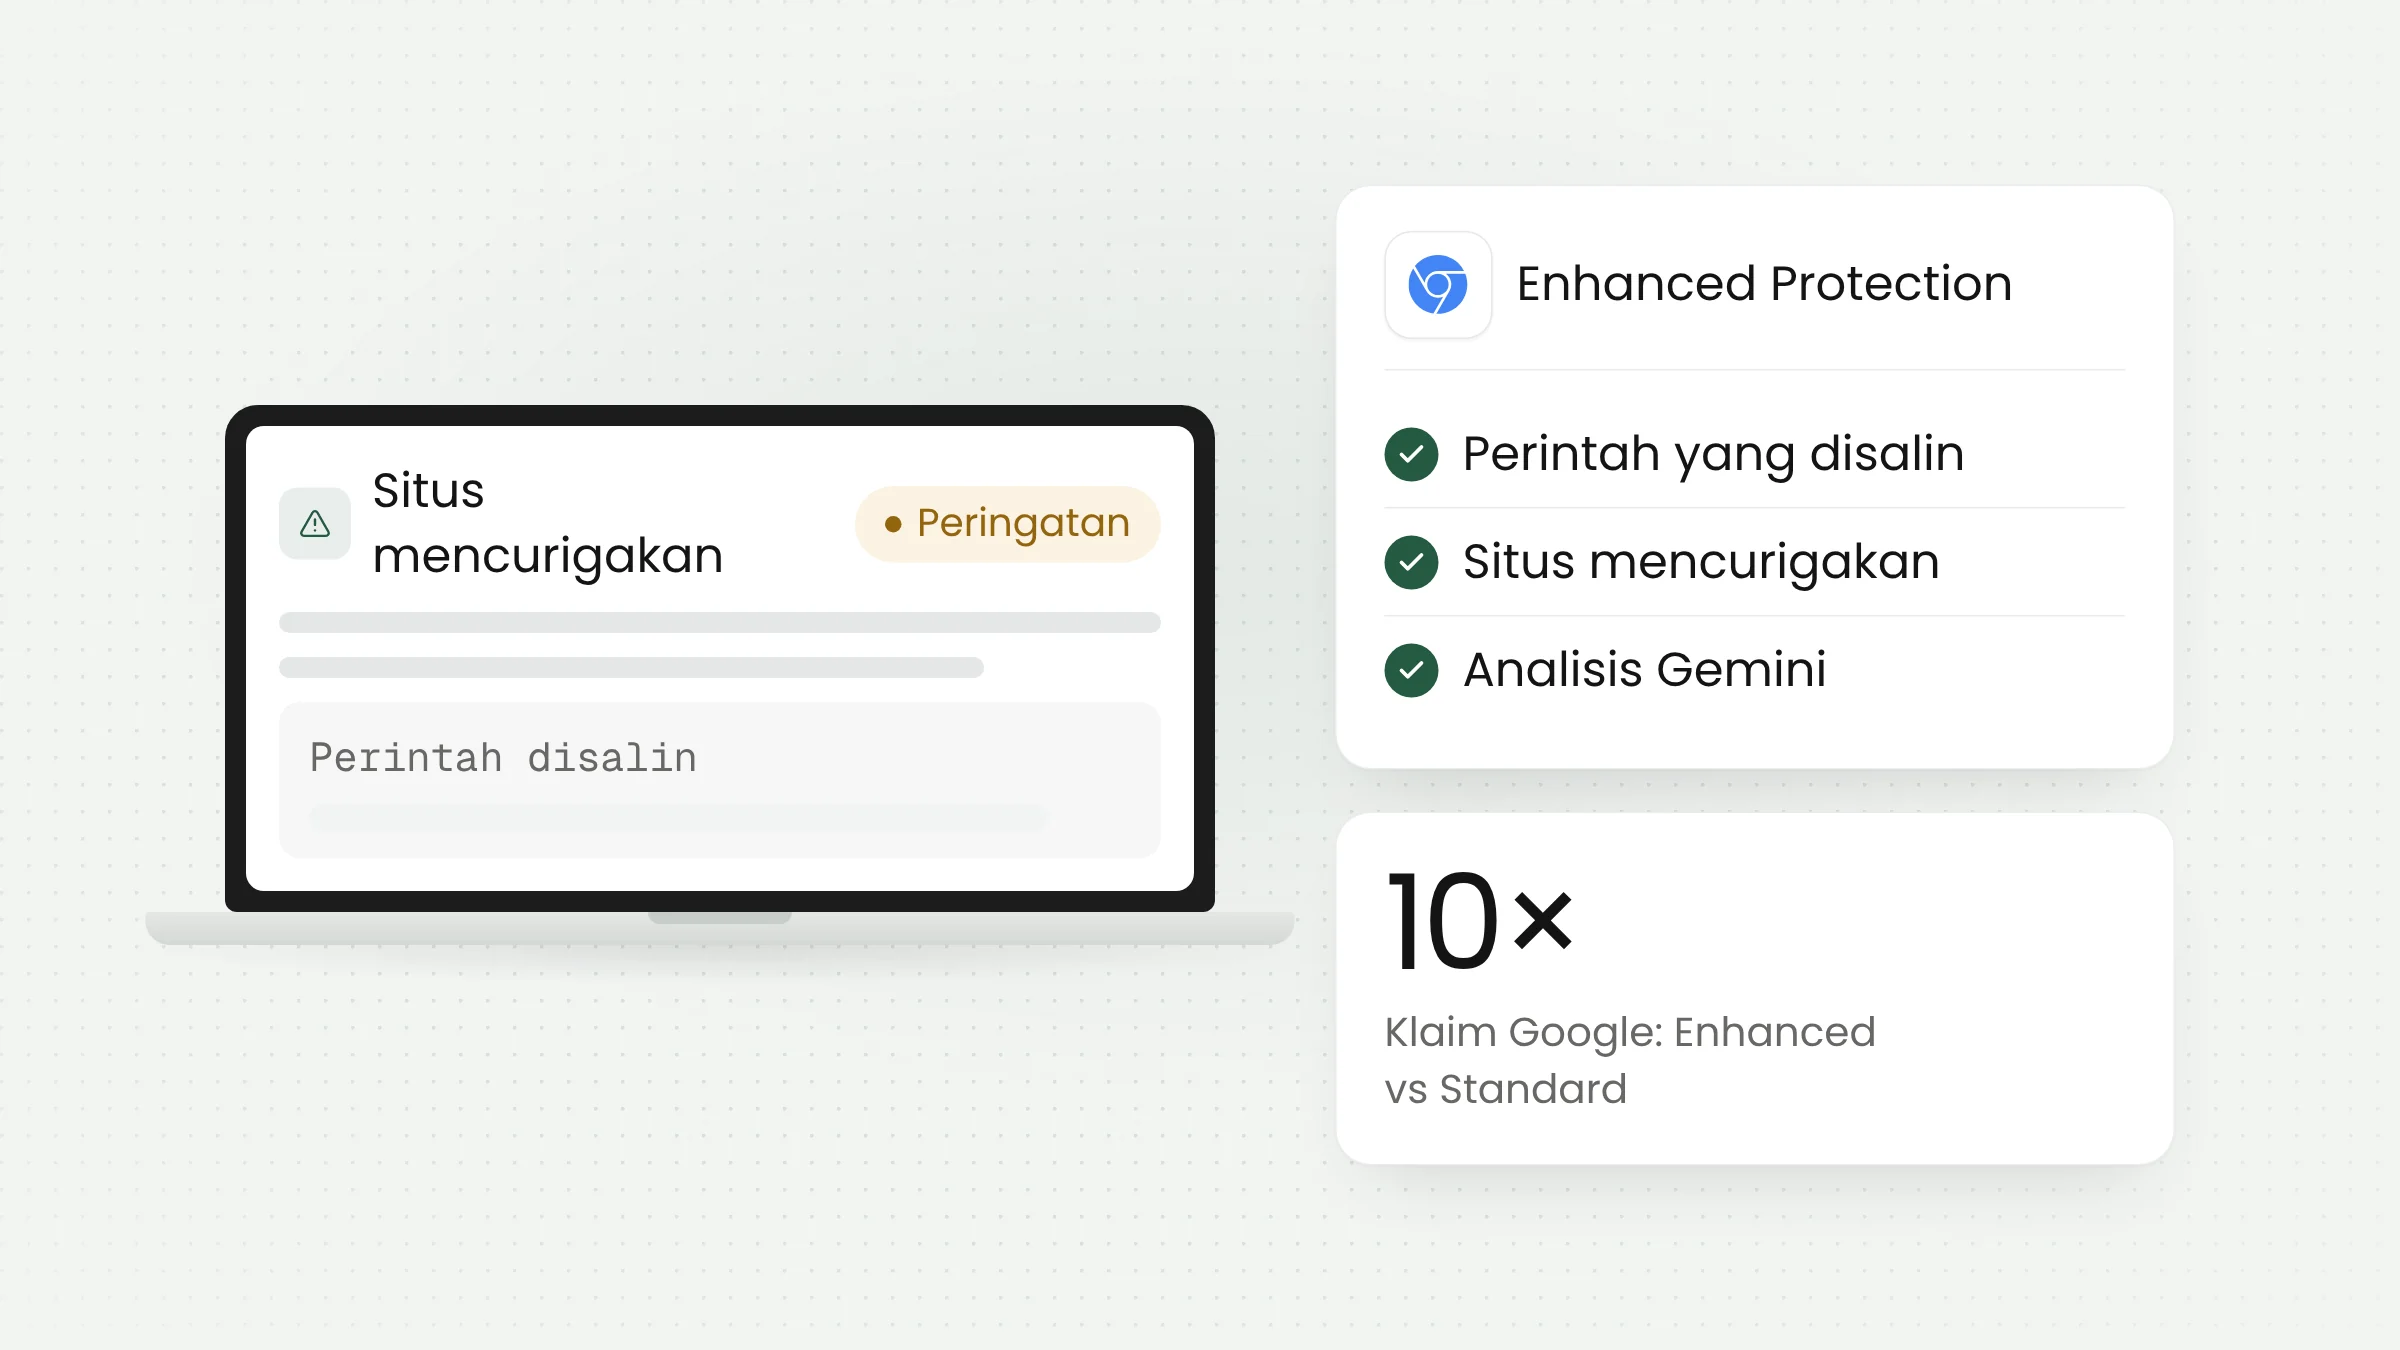
Google menambahkan peringatan ClickFix ke Chrome bagi pengguna yang mengaktifkan Enhanced Protection. Saat pengguna menyalin perintah yang mencurigakan, Chrome membersihkan salinan itu dari data pribadi, mengirimnya ke Safe Browsing, lalu menampilkan peringatan bila hasilnya berbahaya. Pengumuman ini terbit di blog Google pada 20 Oktober 2026.
Cara kerja penipuan ClickFix
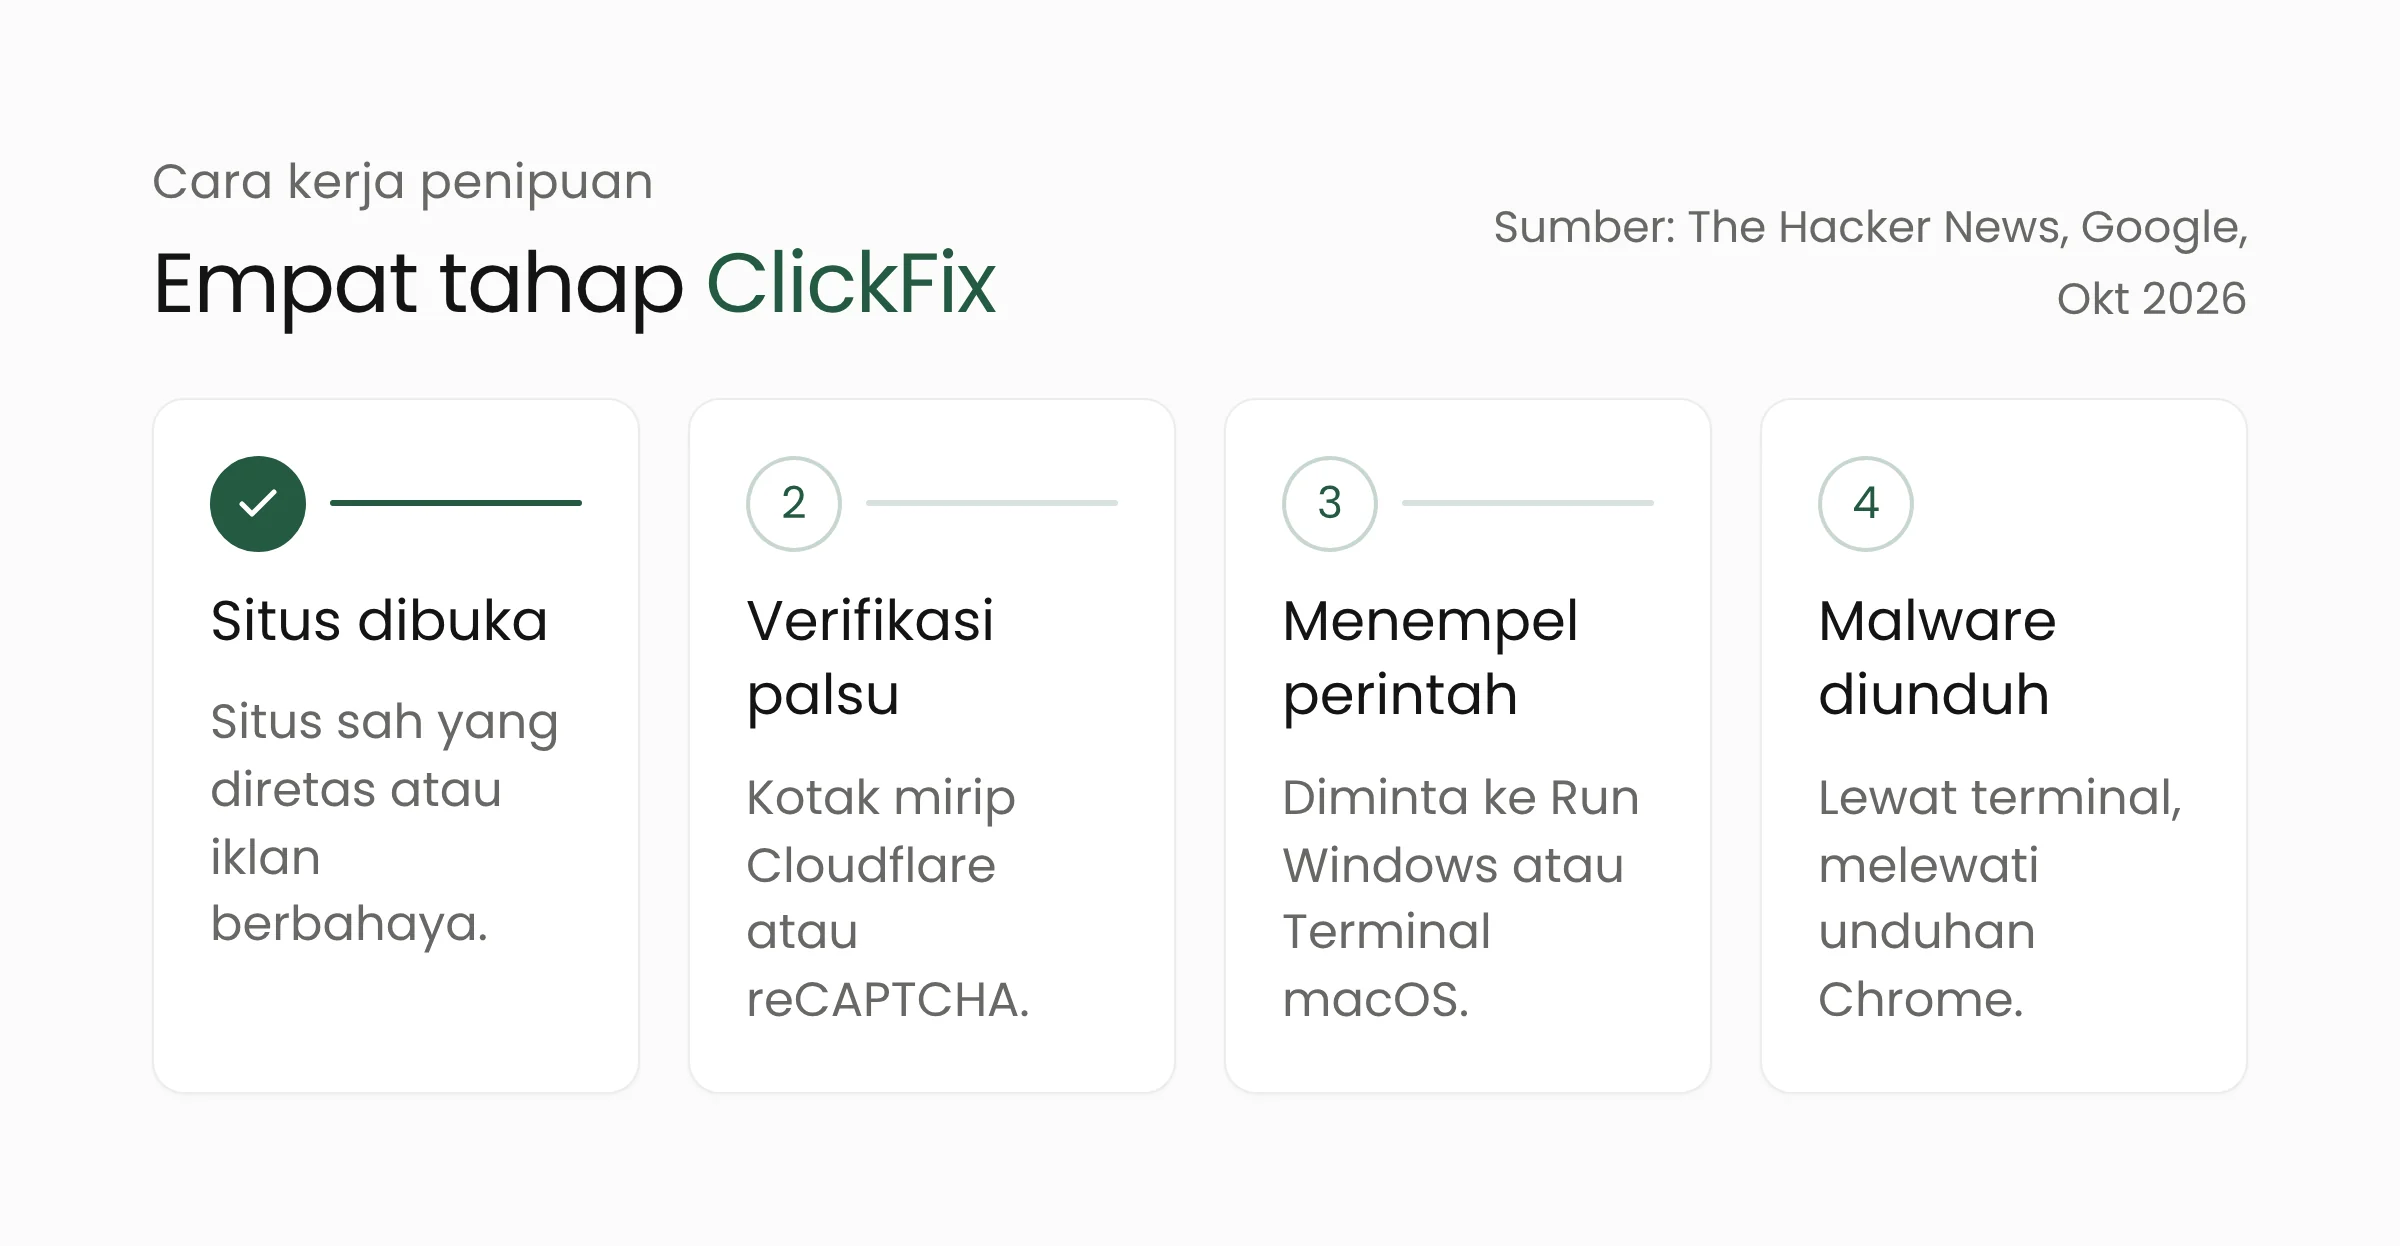
ClickFix adalah penipuan yang membuat korban menjalankan sendiri perintah berbahaya. Menurut The Hacker News, korban biasanya tiba di situs sah yang telah diretas atau lewat iklan berbahaya, lalu dialihkan ke halaman tiruan. Halaman itu menampilkan kotak verifikasi palsu yang menyerupai Cloudflare atau reCAPTCHA, atau pesan galat yang sebenarnya tidak ada.
Halaman tersebut lalu meminta korban menempelkan sebuah perintah ke kotak Run di Windows atau ke Terminal di macOS. Begitu tombol Enter ditekan, rangkaian infeksi bertahap berjalan dan dapat memasang pencuri informasi (infostealer) atau trojan akses jarak jauh. Perintah itu sering memanfaatkan alat bawaan sistem seperti PowerShell atau cmd.exe.
Pola ini sulit ditangkap karena pengunduhan malware terjadi di terminal, tidak lewat peramban. Google menjelaskan bahwa perlindungan unduhan Chrome dan Safe Browsing karena itu tidak ikut bekerja. Korban sendiri yang mengetik atau menempelkan perintahnya, sehingga banyak penjagaan otomatis tidak melihat sesuatu yang janggal.
Yang baru di Chrome
Semua perlindungan berikut berlaku bagi pengguna Enhanced Protection, yaitu mode Safe Browsing yang harus dinyalakan sendiri di pengaturan keamanan Chrome. Google menyatakan mode ini membuat pengguna sepuluh kali lebih aman dari phishing, rekayasa sosial, penyalahgunaan notifikasi, dan penipuan lain dibandingkan mode Standard. Angka itu dihitung dari rata-rata jumlah peringatan keamanan yang diterima kedua kelompok, jadi merupakan klaim Google yang belum diuji pihak independen. Google juga menyebut bahwa pada 2025 lebih dari satu miliar pengguna Chrome telah mengaktifkannya.
Peringatan saat menyalin perintah
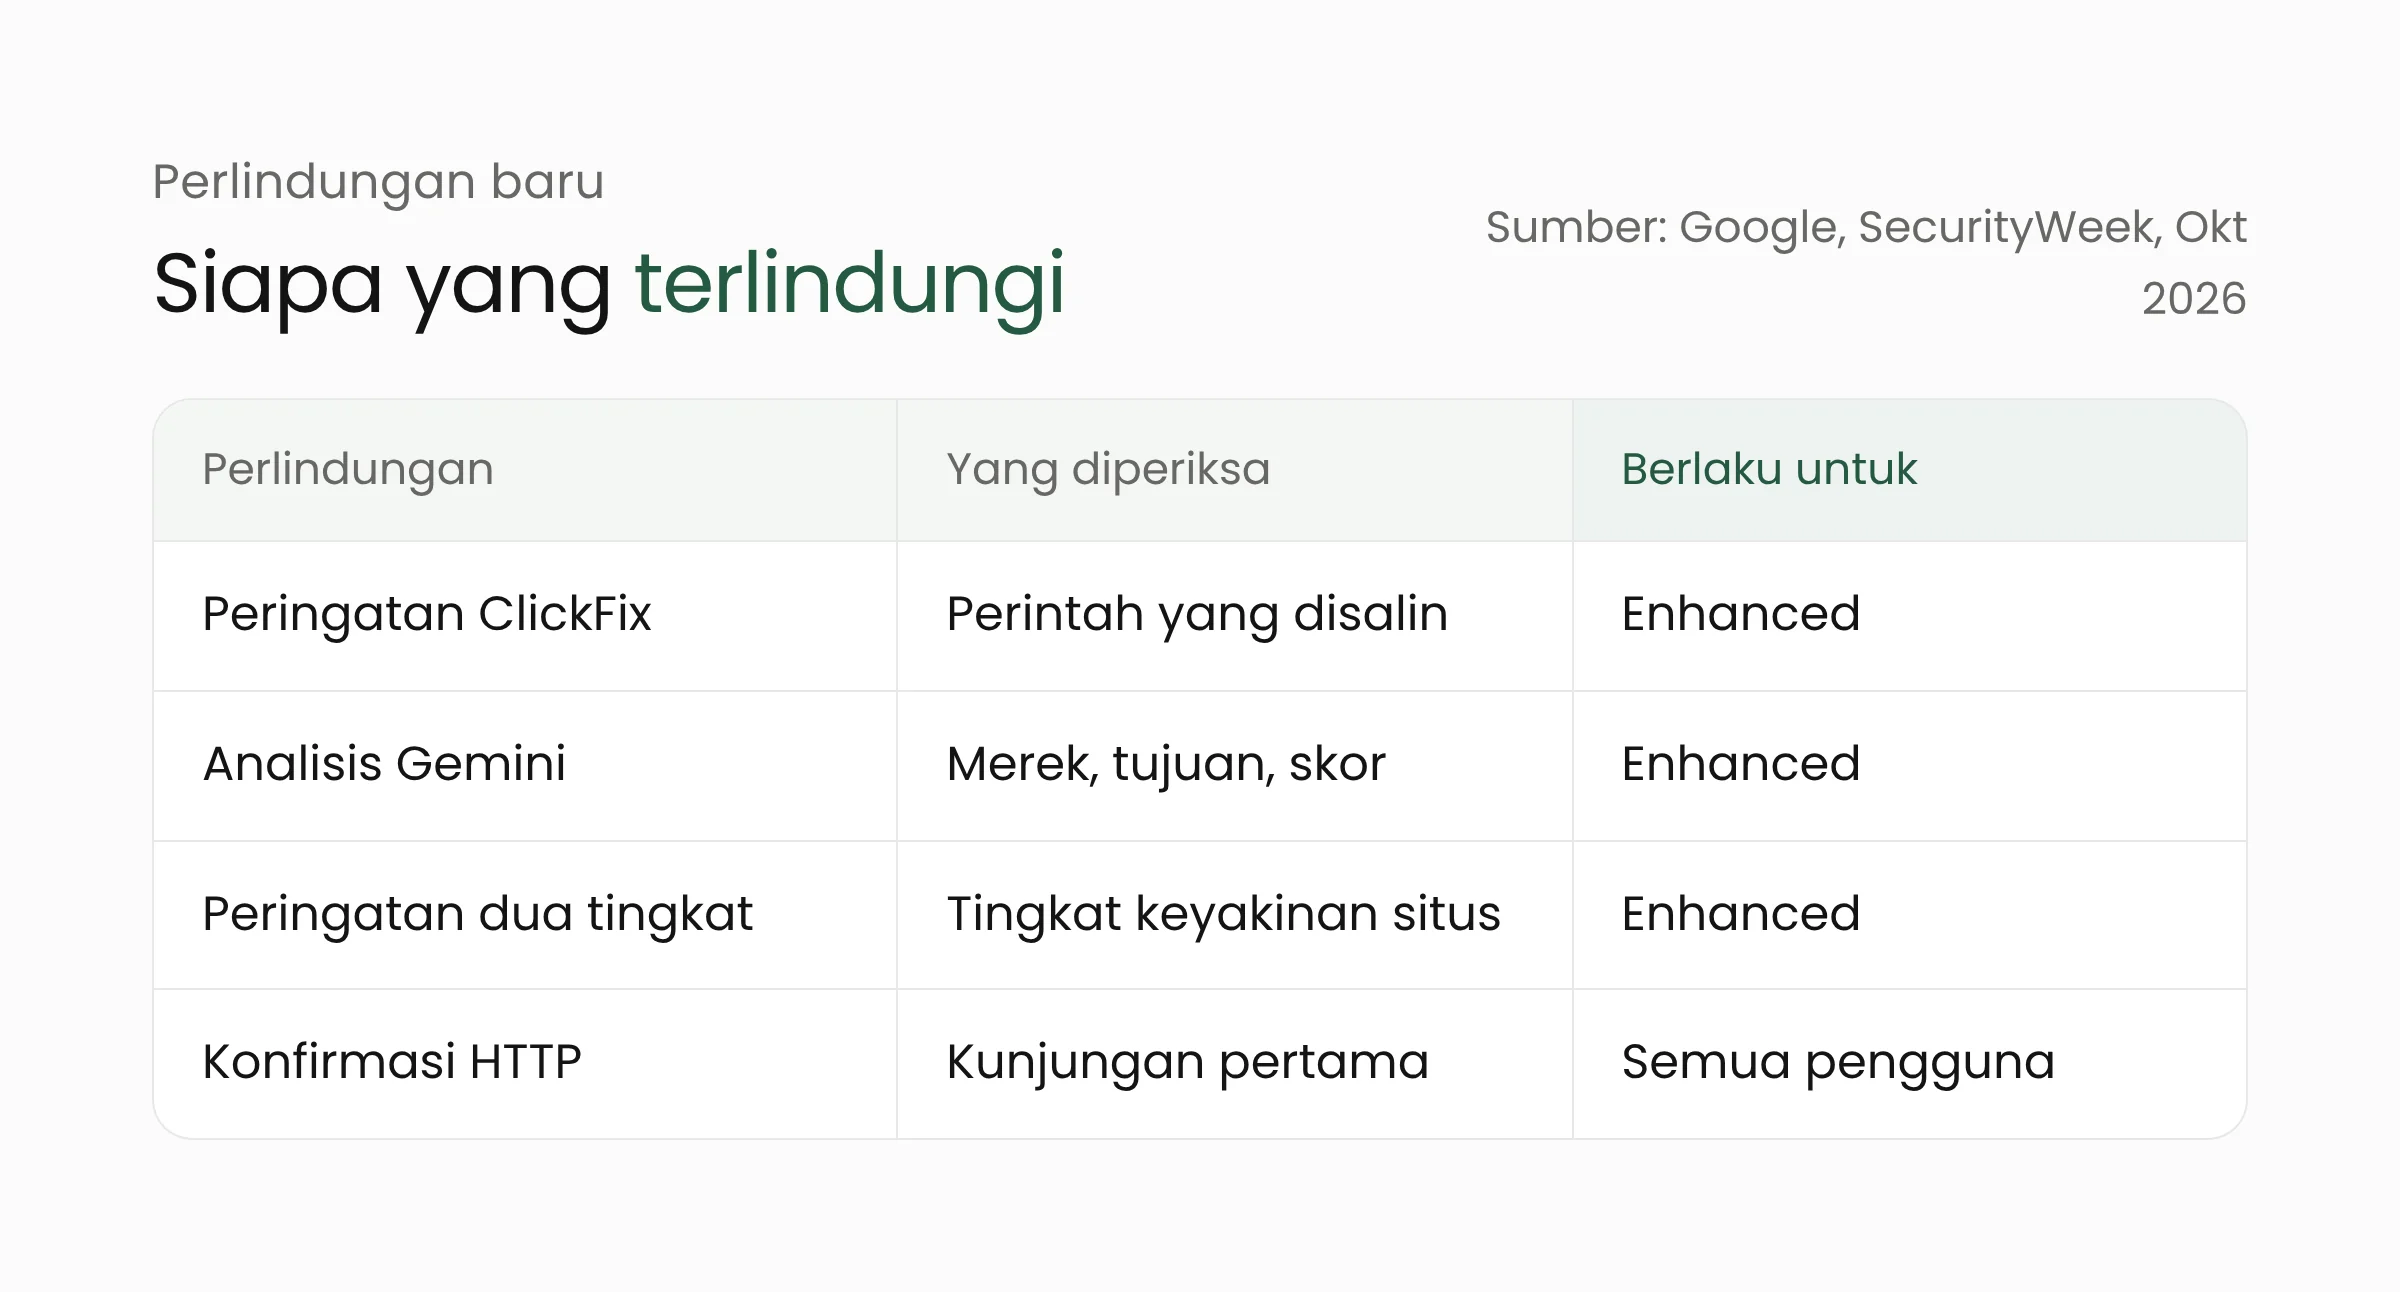
Chrome kini mendeteksi ketika pengguna menyalin perintah yang mencurigakan. Isi salinan dibersihkan dari informasi pribadi, dikirim ke Safe Browsing untuk dianalisis, dan bila hasilnya berbahaya Chrome menampilkan peringatan sebelum perintah dijalankan. Google menyebut sistem ini dirancang dengan presisi tinggi (“high precision”) agar tidak mengganggu pengembang yang memang menyalin perintah setiap hari.
Peringatan situs dua tingkat
Peringatan situs kini punya dua tingkat. Situs berbahaya, dengan keyakinan tinggi, tetap menampilkan halaman peringatan merah layar penuh. Tingkat baru, situs mencurigakan, dipakai ketika keyakinannya lebih rendah, misalnya halaman yang memakai pola penipuan yang lazim pada situs berbahaya. Format, ikon, warna, dan teksnya berbeda dari peringatan merah, dan Google menyatakan rancangan ini memungkinkannya menampilkan lebih banyak peringatan dengan aman.
Analisis Gemini di sisi server
Tahun lalu Chrome menambahkan model Gemini di perangkat untuk mendeteksi penipuan dukungan teknis. Kini Google memakai model Gemini yang lebih kuat di sisi server untuk seluruh pengguna Enhanced Protection, dan cakupannya meluas ke antivirus palsu serta pembaruan peramban palsu. Model menilai merek yang ditampilkan halaman, tujuan halaman, dan skor kemungkinan penipuan. Hasilnya digabungkan Safe Browsing dengan reputasi domain dan sinyal keamanan lain untuk menentukan keputusan akhir. Sebagian liputan menyebut model ini berjalan di perangkat, sedangkan blog Google menyebutnya di sisi server, dan artikel ini mengikuti blog Google.
Soal privasi, Google menyatakan teks halaman hanya dikirim bila situs menunjukkan indikator penipuan berkeyakinan tinggi. Isinya diproses sesaat dan tidak dicatat, disimpan, ataupun dipakai melatih model.
Konfirmasi sebelum membuka situs HTTP
SecurityWeek melaporkan perubahan lain: Chrome kini meminta persetujuan sebelum terhubung ke situs lewat HTTP tanpa enkripsi, dan pengaturan ini aktif bawaan bagi semua pengguna. Pengguna Enhanced Protection sudah mendapatkannya sejak awal 2026. Peringatan muncul pada kunjungan pertama, lalu tidak muncul lagi sampai situs tidak dikunjungi minimal dua pekan. Alamat seperti nama host tunggal dan IP lokal dikecualikan secara bawaan. Dalam data awal Google, hampir 95% pengguna desktop tidak melihat peringatan HTTP dalam sepekan.
Batasan dan hal yang belum jelas
Blog Google tidak memuat nomor versi Chrome maupun jadwal pengerahan, sehingga kapan fitur ini sampai ke setiap pengguna belum diumumkan. Peringatan ClickFix hanya muncul bila Enhanced Protection aktif, jadi pengguna dengan pengaturan Standard tidak terlindungi oleh fitur ini. Google juga belum memublikasikan tingkat deteksi atau tingkat salah peringatan, dan klaim sepuluh kali lebih aman itu belum diuji pihak independen.
Satu hal lagi perlu diingat: peringatan ini adalah fitur Chrome. Pengguna peramban lain, misalnya Firefox atau Safari, tidak mendapatkannya dari pembaruan ini. Penyerang juga dapat mengubah tampilan halaman dan bentuk perintahnya, sehingga sistem deteksi akan terus diuji oleh variasi baru.
Apa artinya bagi sekolah dan kantor Anda?
Penipuan ClickFix menyasar siapa saja yang memakai komputer. Pada komputer sekolah, kantor desa, atau dinas, satu perintah yang dijalankan staf dapat membuka jalan bagi pencurian kata sandi dan data. Data pribadi siswa atau warga yang tersimpan di perangkat itu berada di bawah Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP), sehingga pencurian akun juga menjadi urusan kepatuhan. Peringatan Chrome membantu, tetapi sebaiknya menjadi salah satu lapisan di antara beberapa kebiasaan.
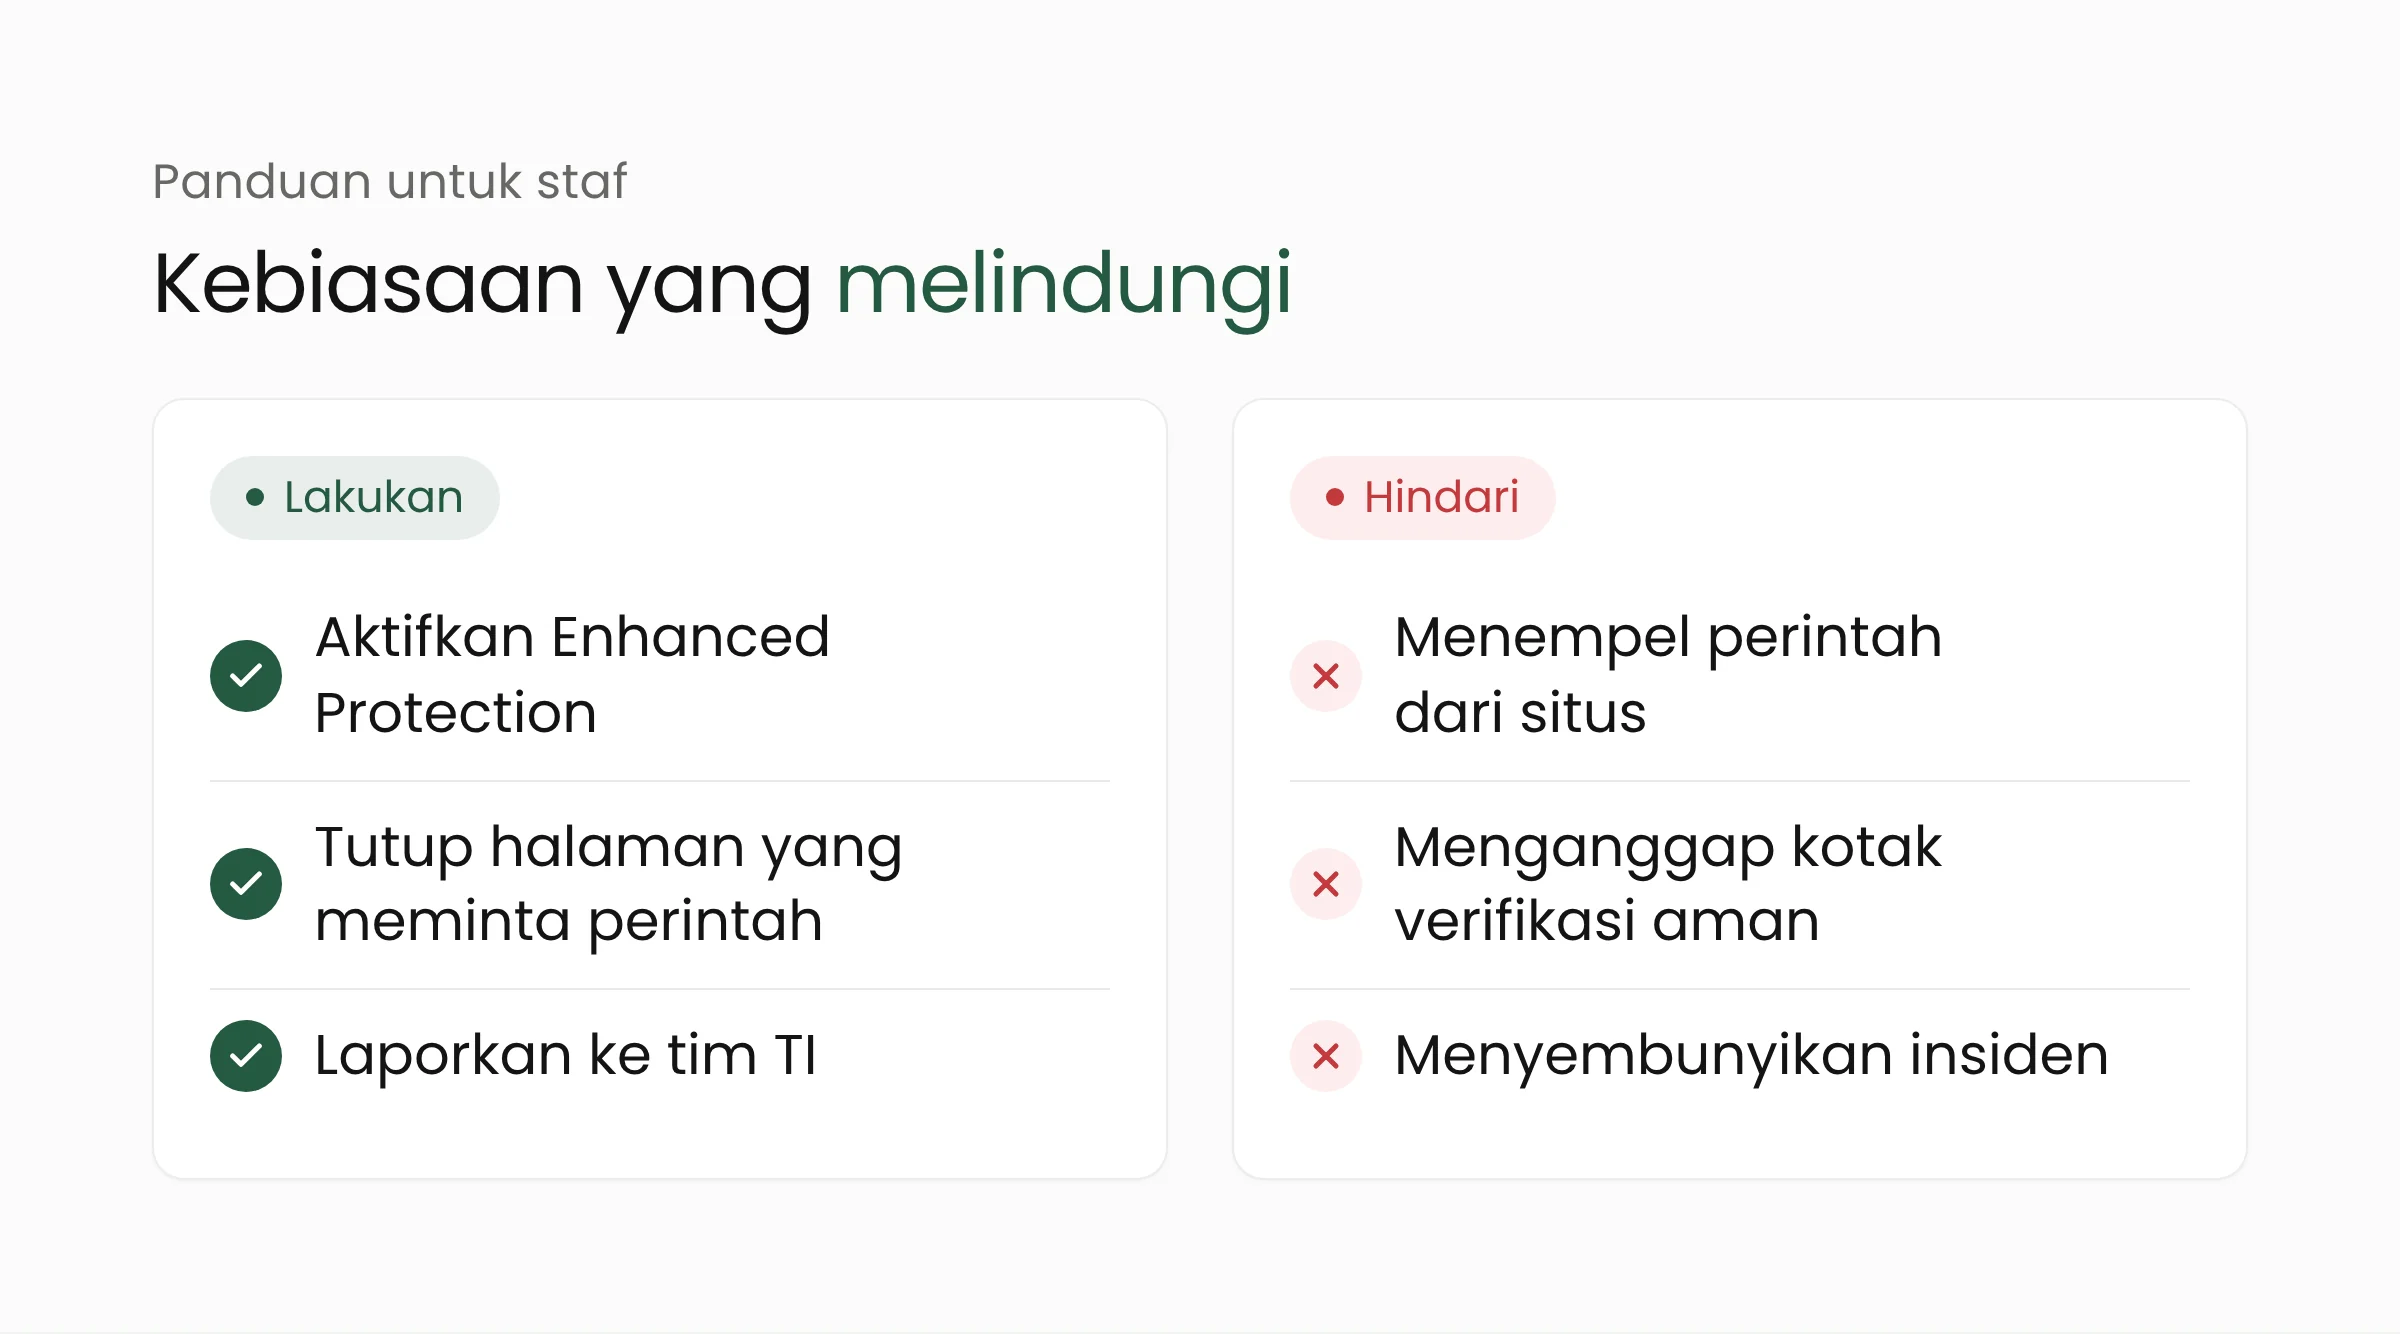
- Aktifkan Enhanced Protection. Nyalakan di pengaturan keamanan Chrome pada komputer yang dipakai staf, terutama perangkat yang menyimpan data siswa atau warga.
- Tetapkan aturan sederhana. Tidak ada situs sah yang memerlukan Anda menempelkan perintah ke kotak Run atau Terminal untuk “memperbaiki” masalah. Halaman seperti itu perlu ditutup dan dilaporkan.
- Sediakan jalur lapor. Staf yang sempat menjalankan perintah mencurigakan perlu tahu kepada siapa harus melapor, dan laporan cepat tidak boleh membuat mereka merasa disalahkan.
- Batasi hak administrator. Akun harian tanpa hak administrator mempersempit kerusakan bila sebuah perintah sempat berjalan.
- Latih dengan contoh nyata. Tunjukkan tangkapan layar kotak verifikasi palsu agar staf mengenalinya.
Bagi toko dan UMKM, risikonya serupa karena akun perbankan, kasir daring, dan surel usaha sering dibuka dari satu komputer yang sama. Aturan tidak menempelkan perintah dari situs berlaku sama kuatnya di sana.
Untuk sekolah, pelatihan singkat di awal semester dapat dimasukkan ke pengenalan akun belajar, dan pembahasan sektornya ada di halaman solusi teknologi pendidikan. Instansi pemerintah dapat memadukannya dengan kebijakan perangkat, seperti dibahas di halaman solusi pemerintahan digital. Untuk menilai kesiapan perangkat dan pemantauan, layanan keamanan siber Merakit dapat menjadi rujukan.
Pertanyaan yang sering muncul
Apa itu ClickFix?
ClickFix adalah penipuan yang meminta korban menyalin dan menjalankan sebuah perintah untuk “memperbaiki” masalah palsu, misalnya verifikasi atau galat yang dibuat-buat. Perintah itu kemudian memasang malware.
Apakah peringatan ClickFix aktif otomatis di Chrome?
Tidak. Menurut Google, peringatan ini hanya berlaku bagi pengguna yang mengaktifkan Enhanced Protection, mode Safe Browsing yang dinyalakan dari pengaturan keamanan Chrome.
Apakah Chrome membaca semua yang saya salin?
Google menyatakan Chrome menganalisis perintah yang mencurigakan, dan isinya dibersihkan dari informasi pribadi sebelum dikirim ke Safe Browsing. Blog Google tidak merinci kriteria “mencurigakan”, sehingga detailnya belum dapat dipastikan.
Penutup
Pembaruan Chrome ini menutup celah yang selama ini lolos dari perlindungan unduhan: perintah yang ditempel korban sendiri. Perlindungannya masih terbatas pada pengguna Enhanced Protection, jadi kebiasaan staf tetap menjadi penjaga utama. Bila tim Anda ingin menyusun kebijakan perangkat dan pelatihan keamanan, Merakit siap berdiskusi.
Sumber
- Google, “Our latest defenses against evolving web scams” (20 Oktober 2026)
- SecurityWeek, “Google Hardens Chrome Against ClickFix Attacks, Insecure HTTP Connections” (21 Oktober 2026)
- The Hacker News, “Google Chrome Adds ClickFix Warnings to Stop Users From Running Malicious Commands” (21 Oktober 2026)