Blog Keamanan Siber
Celah vCenter CVE-2026-123890 Diserang, Perbarui VMware Anda
Daftar isi· 7 bagian
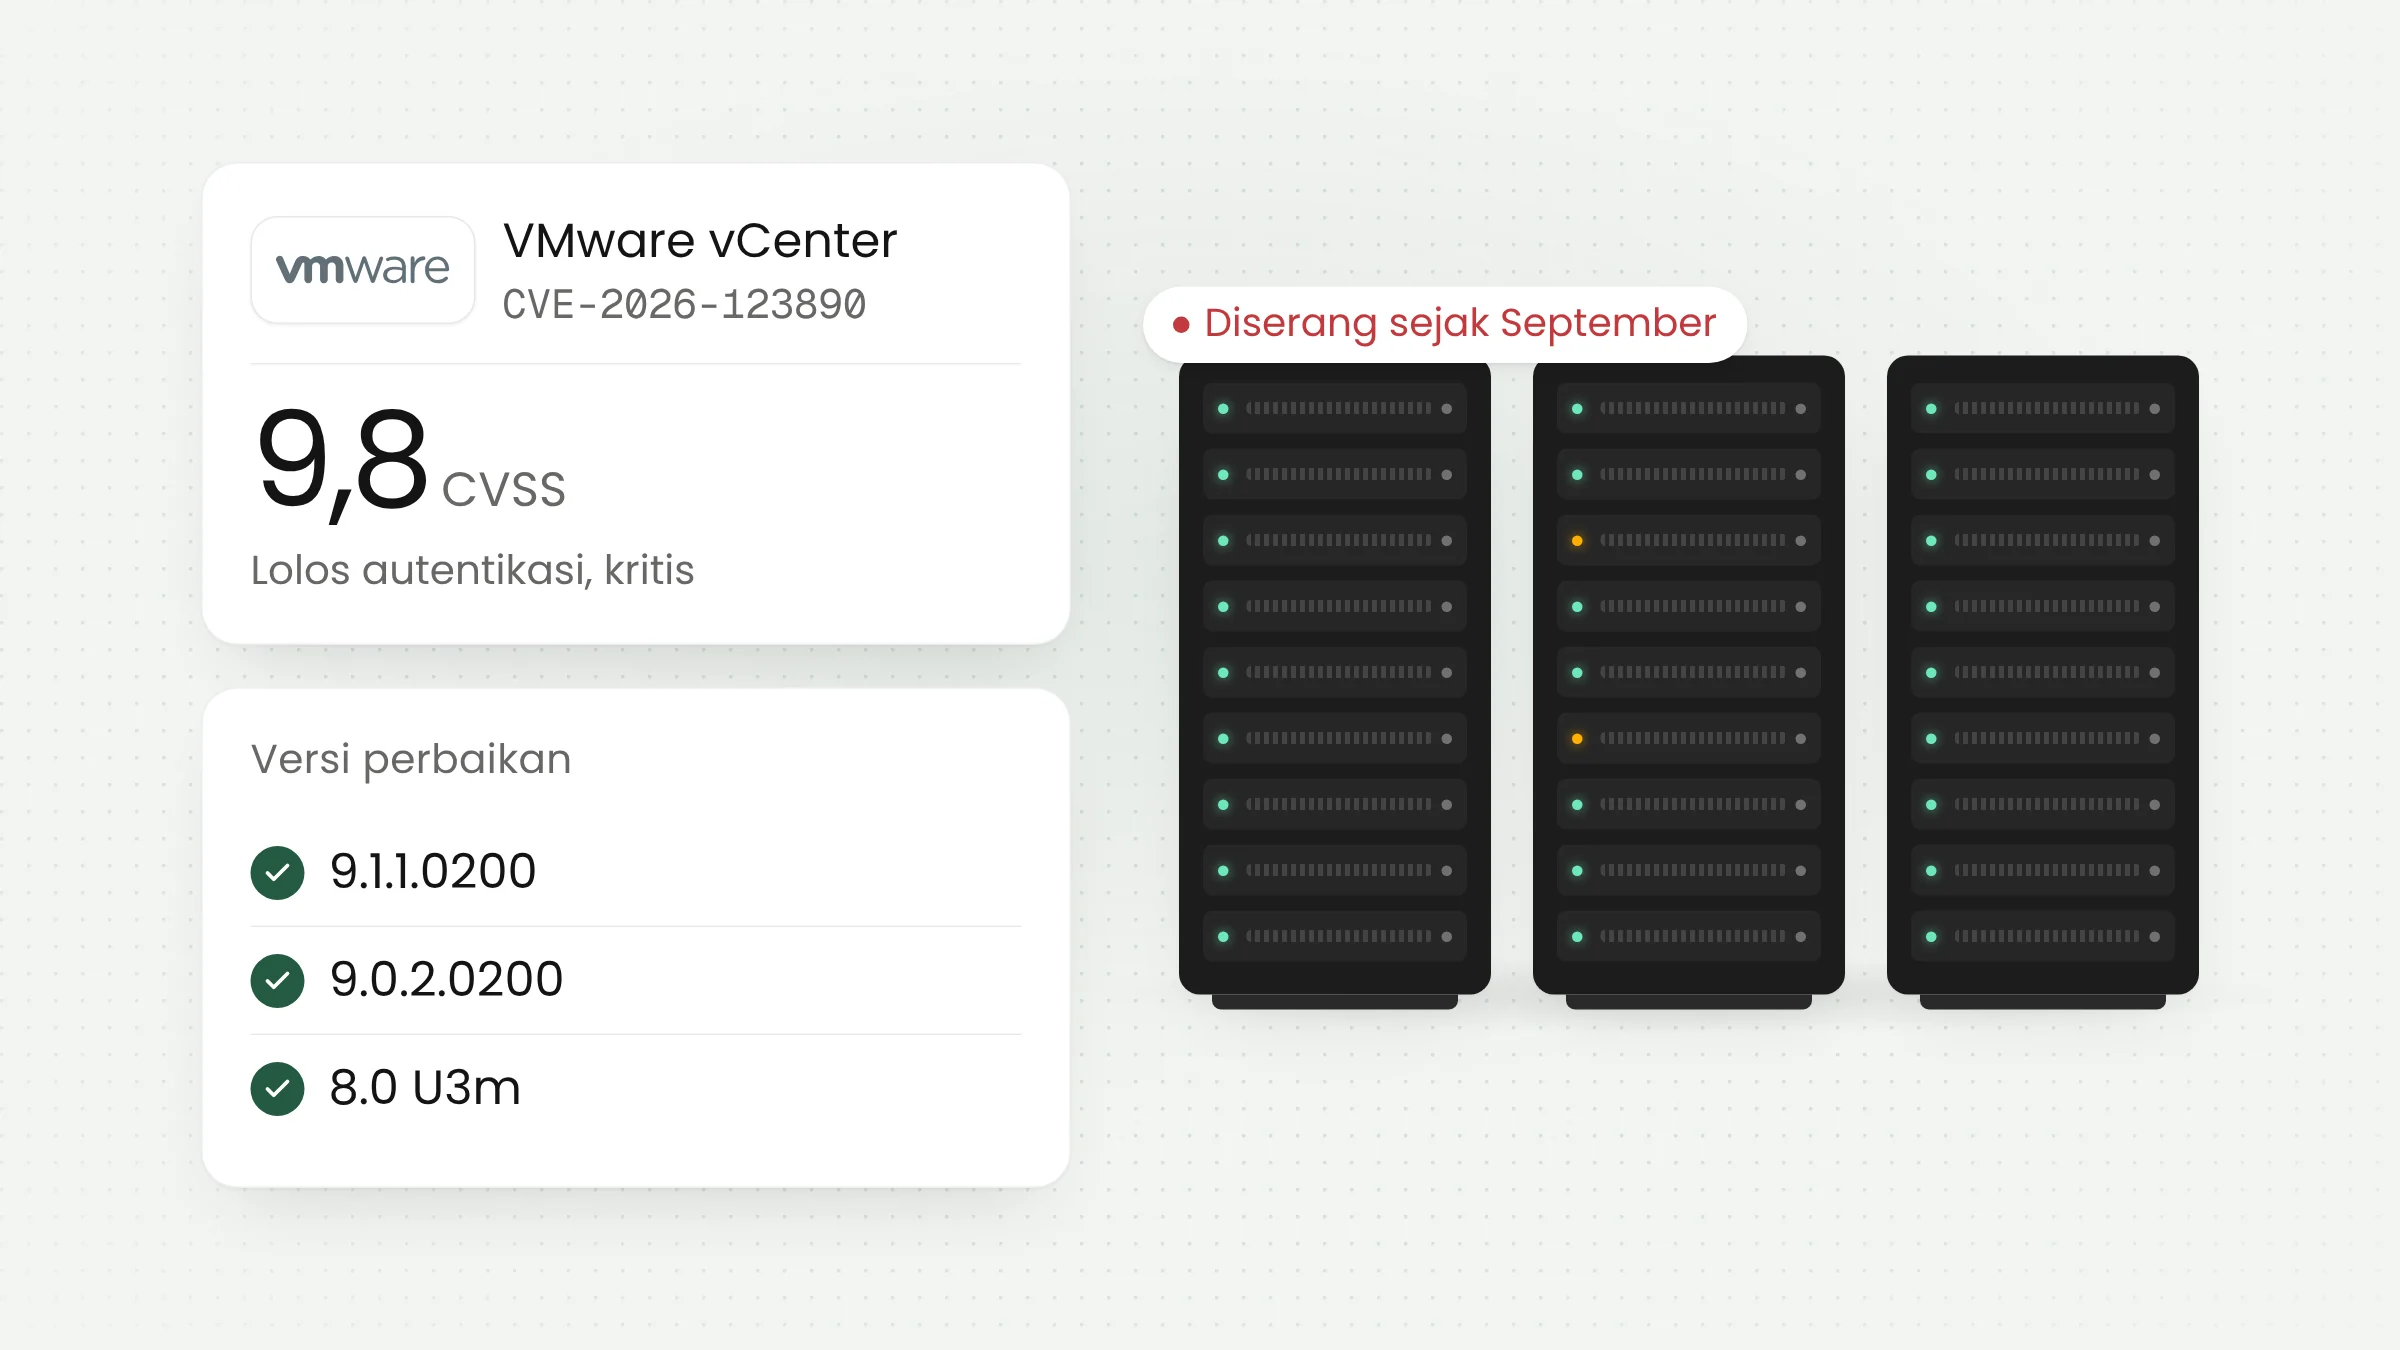
Broadcom merilis pembaruan keamanan untuk celah vCenter CVE-2026-123890 pada 19 November 2026. Celah berskor CVSS 9,8 ini memungkinkan penyerang yang dapat menjangkau vCenter lewat jaringan masuk tanpa kata sandi. Google menyatakan celah tersebut sudah dipakai dalam serangan sejak awal September.
Jalur masuk ke konsol pengelola mesin virtual
VMware vCenter adalah konsol pusat untuk mengelola host ESX dan mesin virtual di sebuah organisasi. Dari satu layar, administrator membuat server virtual, memindahkannya antarhost, mengatur penyimpanan, dan memberi hak akses. Akun administrator vCenter pada praktiknya memegang kendali atas seluruh server yang berjalan di atasnya.
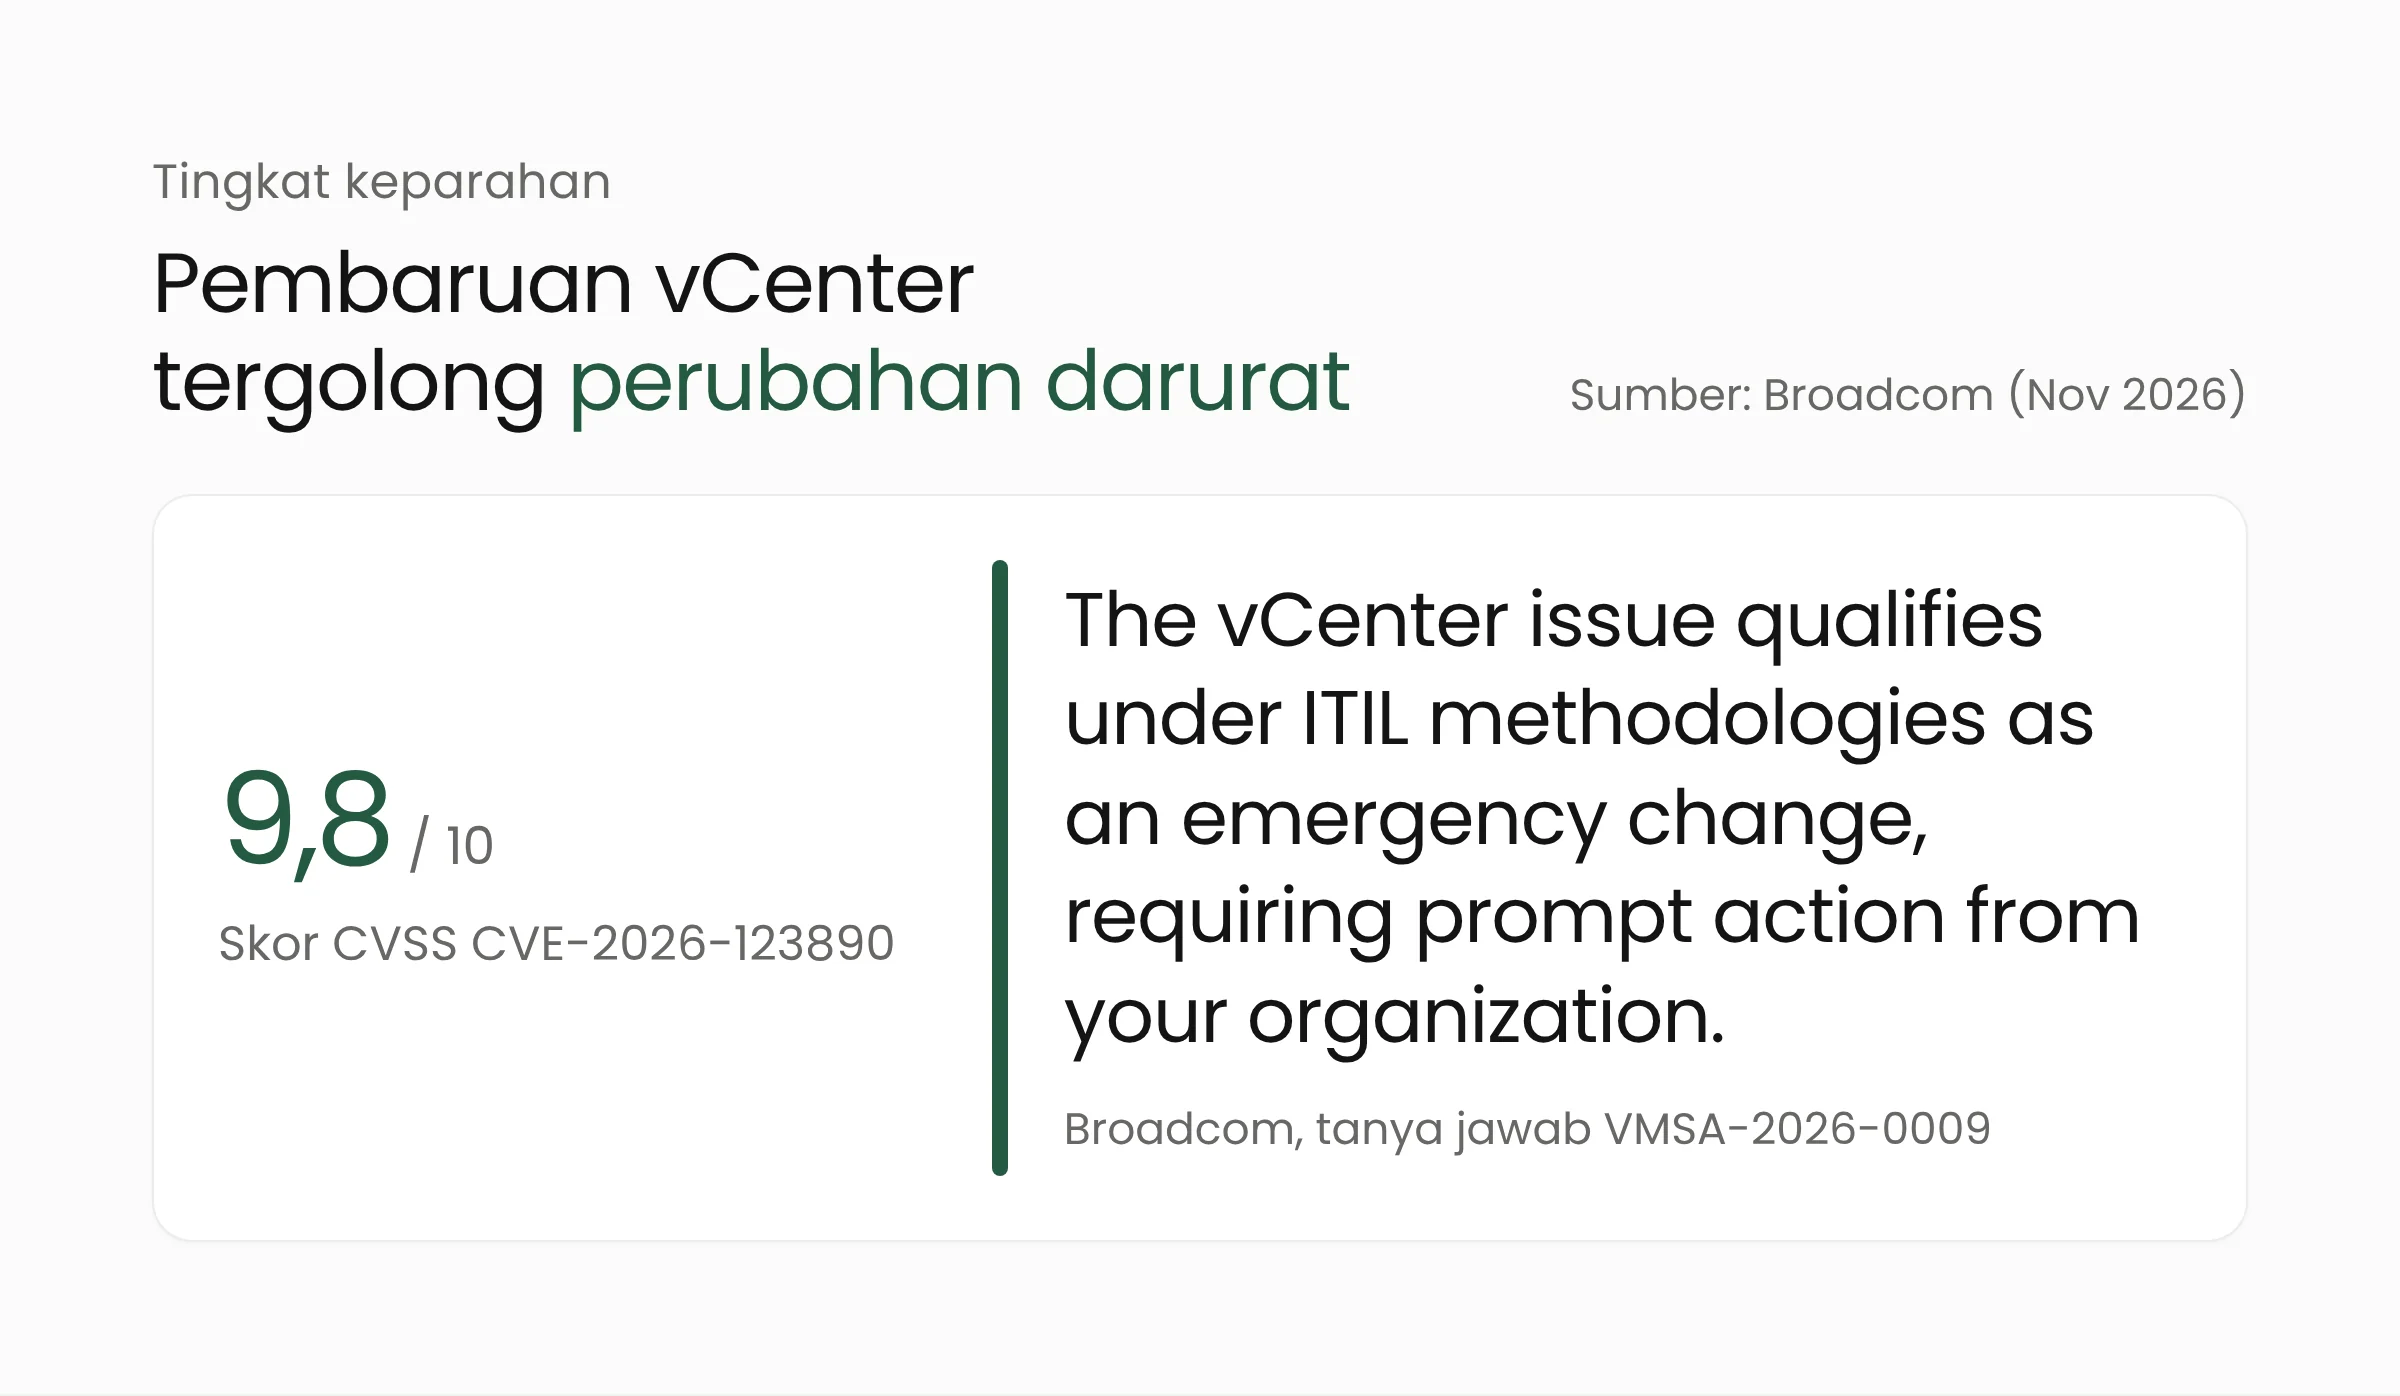
Dalam advisori VMSA-2026-0009, Broadcom menggambarkan CVE-2026-123890 sebagai celah lolos autentikasi pada VMware Directory Service, yaitu layanan direktori di dalam vCenter yang menyimpan data akun dan sistem masuk tunggal. Penyerang yang dapat menjangkau vCenter melalui jaringan dapat melewati proses masuk dan memperoleh akses tanpa izin. Broadcom memberi skor CVSS 9,8 dengan tingkat keparahan kritis, dan mencatat Mandiant sebagai pelapor.
Advisori itu memuat lima celah sekaligus. Empat lainnya berskor 6,7 hingga 8,1: tiga celah di SDDC Manager (CVE-2026-123891, CVE-2026-123892, dan CVE-2026-123893) serta satu celah di VMware Tools untuk Windows (CVE-2026-123894). Keempatnya menuntut penyerang yang sudah memiliki akun atau hak istimewa, sehingga perhatian utama tertuju pada celah vCenter.
Broadcom tidak menyediakan mitigasi sementara untuk satu pun dari kelima celah. Dalam dokumen tanya jawab resminya, perusahaan itu menulis, “The vCenter issue qualifies under ITIL methodologies as an emergency change, requiring prompt action from your organization.” Artinya, pembaruan vCenter layak diperlakukan sebagai perubahan darurat yang tidak menunggu jadwal pemeliharaan rutin.
Ini celah kritis kedua di VMware Directory Service sepanjang 2026. Pada 29 Juli, Broadcom menambal CVE-2026-59309, celah lolos autentikasi lain di komponen yang sama dengan skor 9,8, seperti dicatat The Hacker News.
Serangan yang ditemukan Google sejak September
Advisori Broadcom tidak menyebut status eksploitasi. Keterangan soal serangan datang dari laporan Google Threat Intelligence Group dan Mandiant yang terbit pada hari yang sama, 19 November 2026.
Menurut laporan itu, kelompok yang dilacak Google dengan nama ARMORY CASTLE memakai celah ini pada awal September 2026, lebih dari dua bulan sebelum pembaruan tersedia. Google menilai kelompok tersebut sebagai pelaku spionase yang diduga terkait Tiongkok. Jumlah korban, sektor, dan negara yang terdampak tidak diungkap.
Serangan yang diselidiki Mandiant tidak dimulai dari vCenter. Pelaku lebih dulu masuk ke jaringan korban lewat celah lain di perangkat BeyondTrust Remote Support, lalu memindai jaringan internal untuk mencari porta khas VMware. Dari sebuah server Linux internal yang tidak dipasangi perangkat pemantau keamanan, pelaku menjalankan alat yang oleh Google dinamai BONESAW terhadap vCenter.
BONESAW menyasar layanan direktori vCenter di porta 2012. Bila berhasil, pelaku memperoleh sesi sebagai [email protected] tanpa mengetahui kata sandinya. Server vCenter yang diserang saat itu sudah dipasangi pembaruan untuk CVE-2026-59309, sehingga Mandiant menyimpulkan pelaku telah mengetahui celah baru ini lebih dulu.
Setelah memegang hak administrator, pelaku membuat akun admin lokal baru, menyalakan SSH lewat antarmuka pengelolaan appliance vCenter, lalu mematikannya lagi setelah selesai. Dari vCenter, pelaku berpindah ke host ESXi dan menyalin basis data akun Active Directory langsung dari disk mesin virtual. Menurut Google, pelaku juga memalsukan token masuk administrator dengan kunci yang diambil dari vCenter, sehingga autentikasi multifaktor ikut terlewati.
Ada satu perbedaan cakupan antara kedua sumber. Laporan Google menyebut BONESAW bekerja terhadap appliance vCenter Server 7.x dan 8.x, sedangkan advisori Broadcom mencantumkan vCenter 7.0, 8.0, 9.0, dan 9.1 sebagai versi terdampak. Advisori vendor menjadi rujukan untuk menentukan versi yang harus diperbarui.
Versi perbaikan dan catatan sebelum memperbarui
Broadcom memperbarui advisorinya pada 20 November 2026 menjadi VMSA-2026-0009.1 untuk memperjelas versi VMware Tools yang terdampak. Daftar versi perbaikan vCenter tidak berubah.
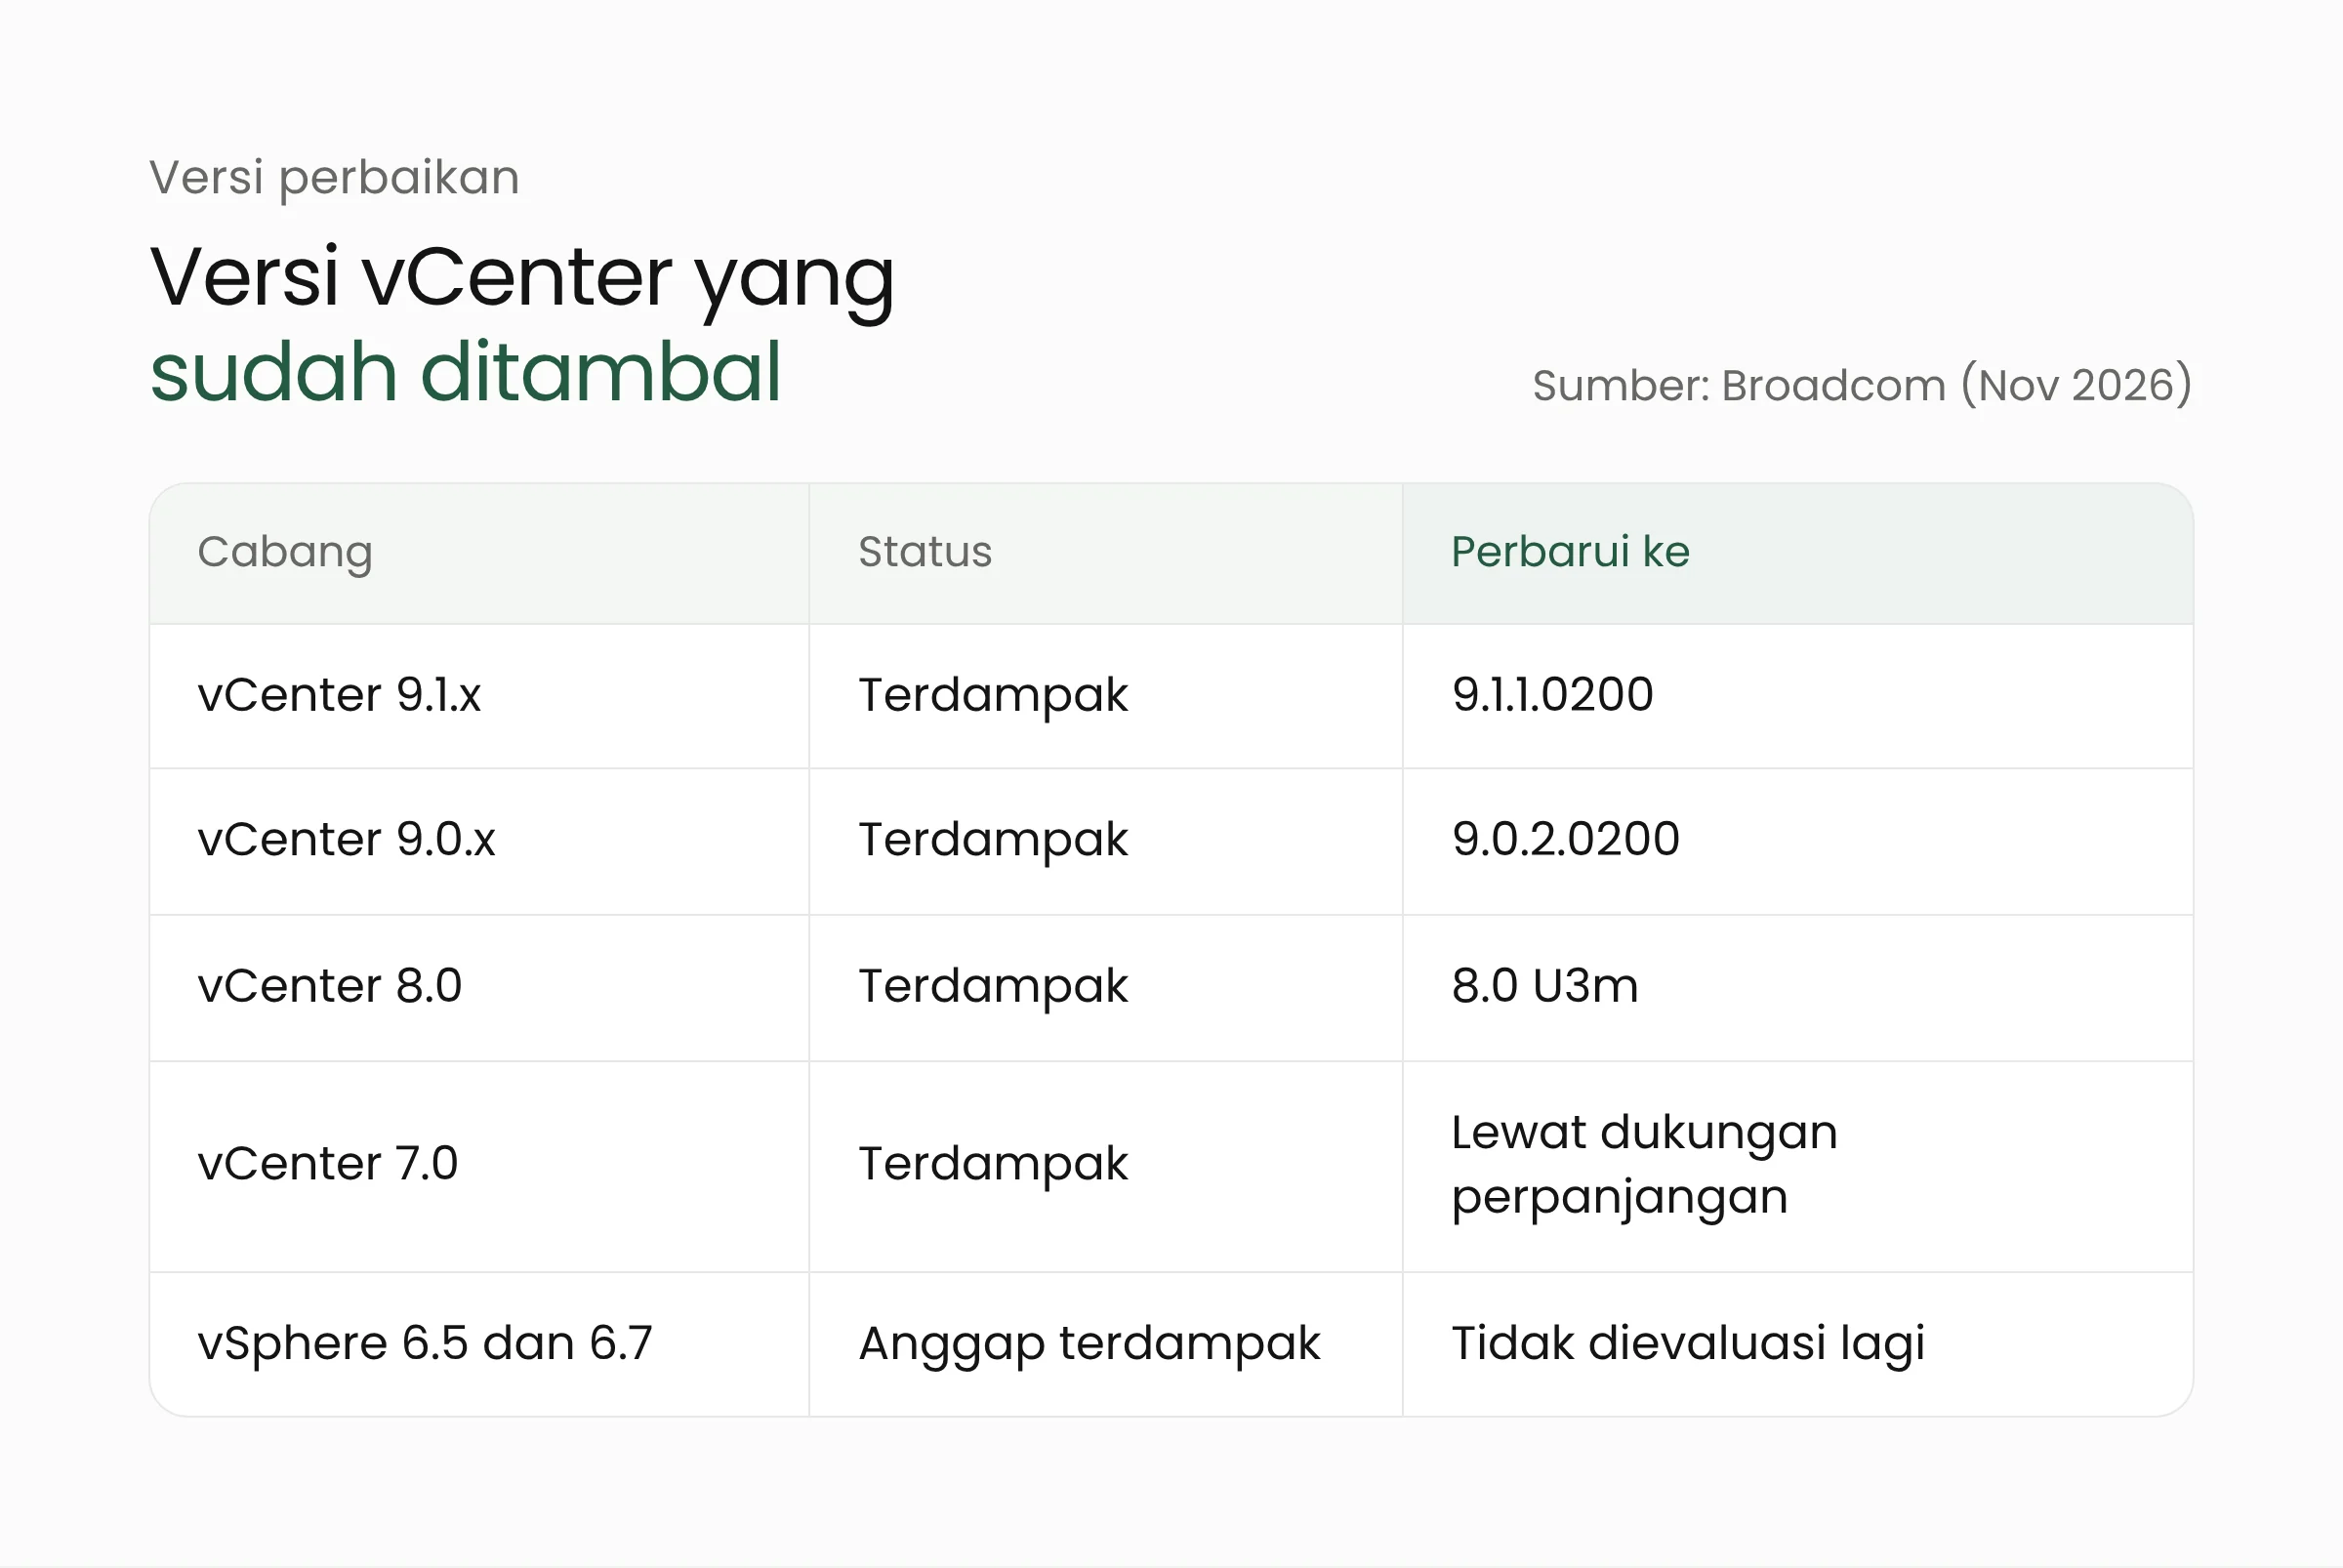
Versi perbaikan untuk celah vCenter menurut advisori:
- vCenter 9.1.x (VMware Cloud Foundation dan vSphere Foundation): perbarui ke 9.1.1.0200;
- vCenter 9.0.x: perbarui ke 9.0.2.0200;
- vCenter 8.0: perbarui ke 8.0 U3m;
- VMware Cloud Foundation 5.x: pasang vCenter 8.0 U3m lewat proses asynchronous patching (KB 88287) dan perbarui SDDC Manager ke 5.2.5;
- vCenter 7.0: terdampak, tetapi pembaruan hanya tersedia bagi pelanggan dengan kontrak dukungan perpanjangan yang masih aktif, melalui Broadcom Support.
Untuk vSphere 6.5 dan 6.7, Broadcom meminta pelanggan menganggap sistemnya terdampak karena versi yang sudah melewati masa dukungan tidak lagi dievaluasi. vSphere 7 sendiri mencapai akhir masa dukungan umum pada 2 Oktober 2025. Host ESX tidak terdampak oleh kelima celah, dan tidak satu pun celah memungkinkan kode keluar dari mesin virtual ke host.
Celah lain di advisori yang sama ditutup lewat SDDC Manager 9.1.1.0200, 9.0.2.0100, atau 5.2.5, serta VMware Tools untuk Windows 13.1.5.0 atau 12.5.5.
Dampak saat pembaruan berjalan
Menurut dokumen tanya jawab Broadcom, mesin virtual tetap berjalan selama vCenter diperbarui. vSphere Client dan cara pengelolaan lain tidak dapat dipakai untuk sementara. Enkripsi baru dan rotasi kunci yang bergantung pada Standard Key Provider juga tidak tersedia sampai vCenter kembali aktif, sedangkan beban kerja terenkripsi yang sudah ada, vSphere HA, dan vSAN terus beroperasi.
Pembaruan ini tidak dapat dipasang lewat fitur vCenter Quick Patch. Pemasangan dilakukan melalui antarmuka pengelolaan appliance vCenter (VAMI) atau mekanisme pembaruan vSphere dan VCF yang biasa. Paketnya bersifat kumulatif dan sudah memuat perbaikan dari advisori sebelumnya, VMSA-2026-0008.
Kendala bagi yang sedang meningkatkan versi ke VCF 9.1.1
vCenter 8.0 U3m dan 9.0.2.0200 membawa nomor build yang lebih baru daripada VCF 9.1.1, sehingga keduanya memblokir peningkatan versi ke VCF 9.1.1. Broadcom menyebut kondisi ini “Back-in-Time” dan menyatakan kompatibilitas akan pulih di VCF 9.1.2.
Organisasi yang sedang berada di tengah peningkatan versi memiliki dua pilihan. Pilihan pertama, naikkan vCenter ke 9.1.1 lebih dulu, lalu pasang pembaruan keamanan di sana. Pilihan kedua, pasang pembaruan keamanan sekarang dan lanjutkan peningkatan versi setelah VCF 9.1.2 tersedia. Rinciannya ada di KB 67077.
Apa artinya bagi tim TI pengelola VMware?
VMware masih menjadi tulang punggung ruang server di banyak pemerintah daerah, rumah sakit, kampus, bank, dan pabrik di Indonesia. Di lingkungan seperti itu, sistem informasi rumah sakit, aplikasi keuangan daerah, dan server akademik sering berjalan berdampingan di satu klaster yang dikelola satu vCenter. Pengambilalihan vCenter berarti pengambilalihan semua server tersebut sekaligus.
Tim kecil yang baru menimbang lisensi vSphere Express untuk server hingga 128 core pun tetap bergantung pada vCenter, sehingga advisori ini berlaku juga bagi mereka.
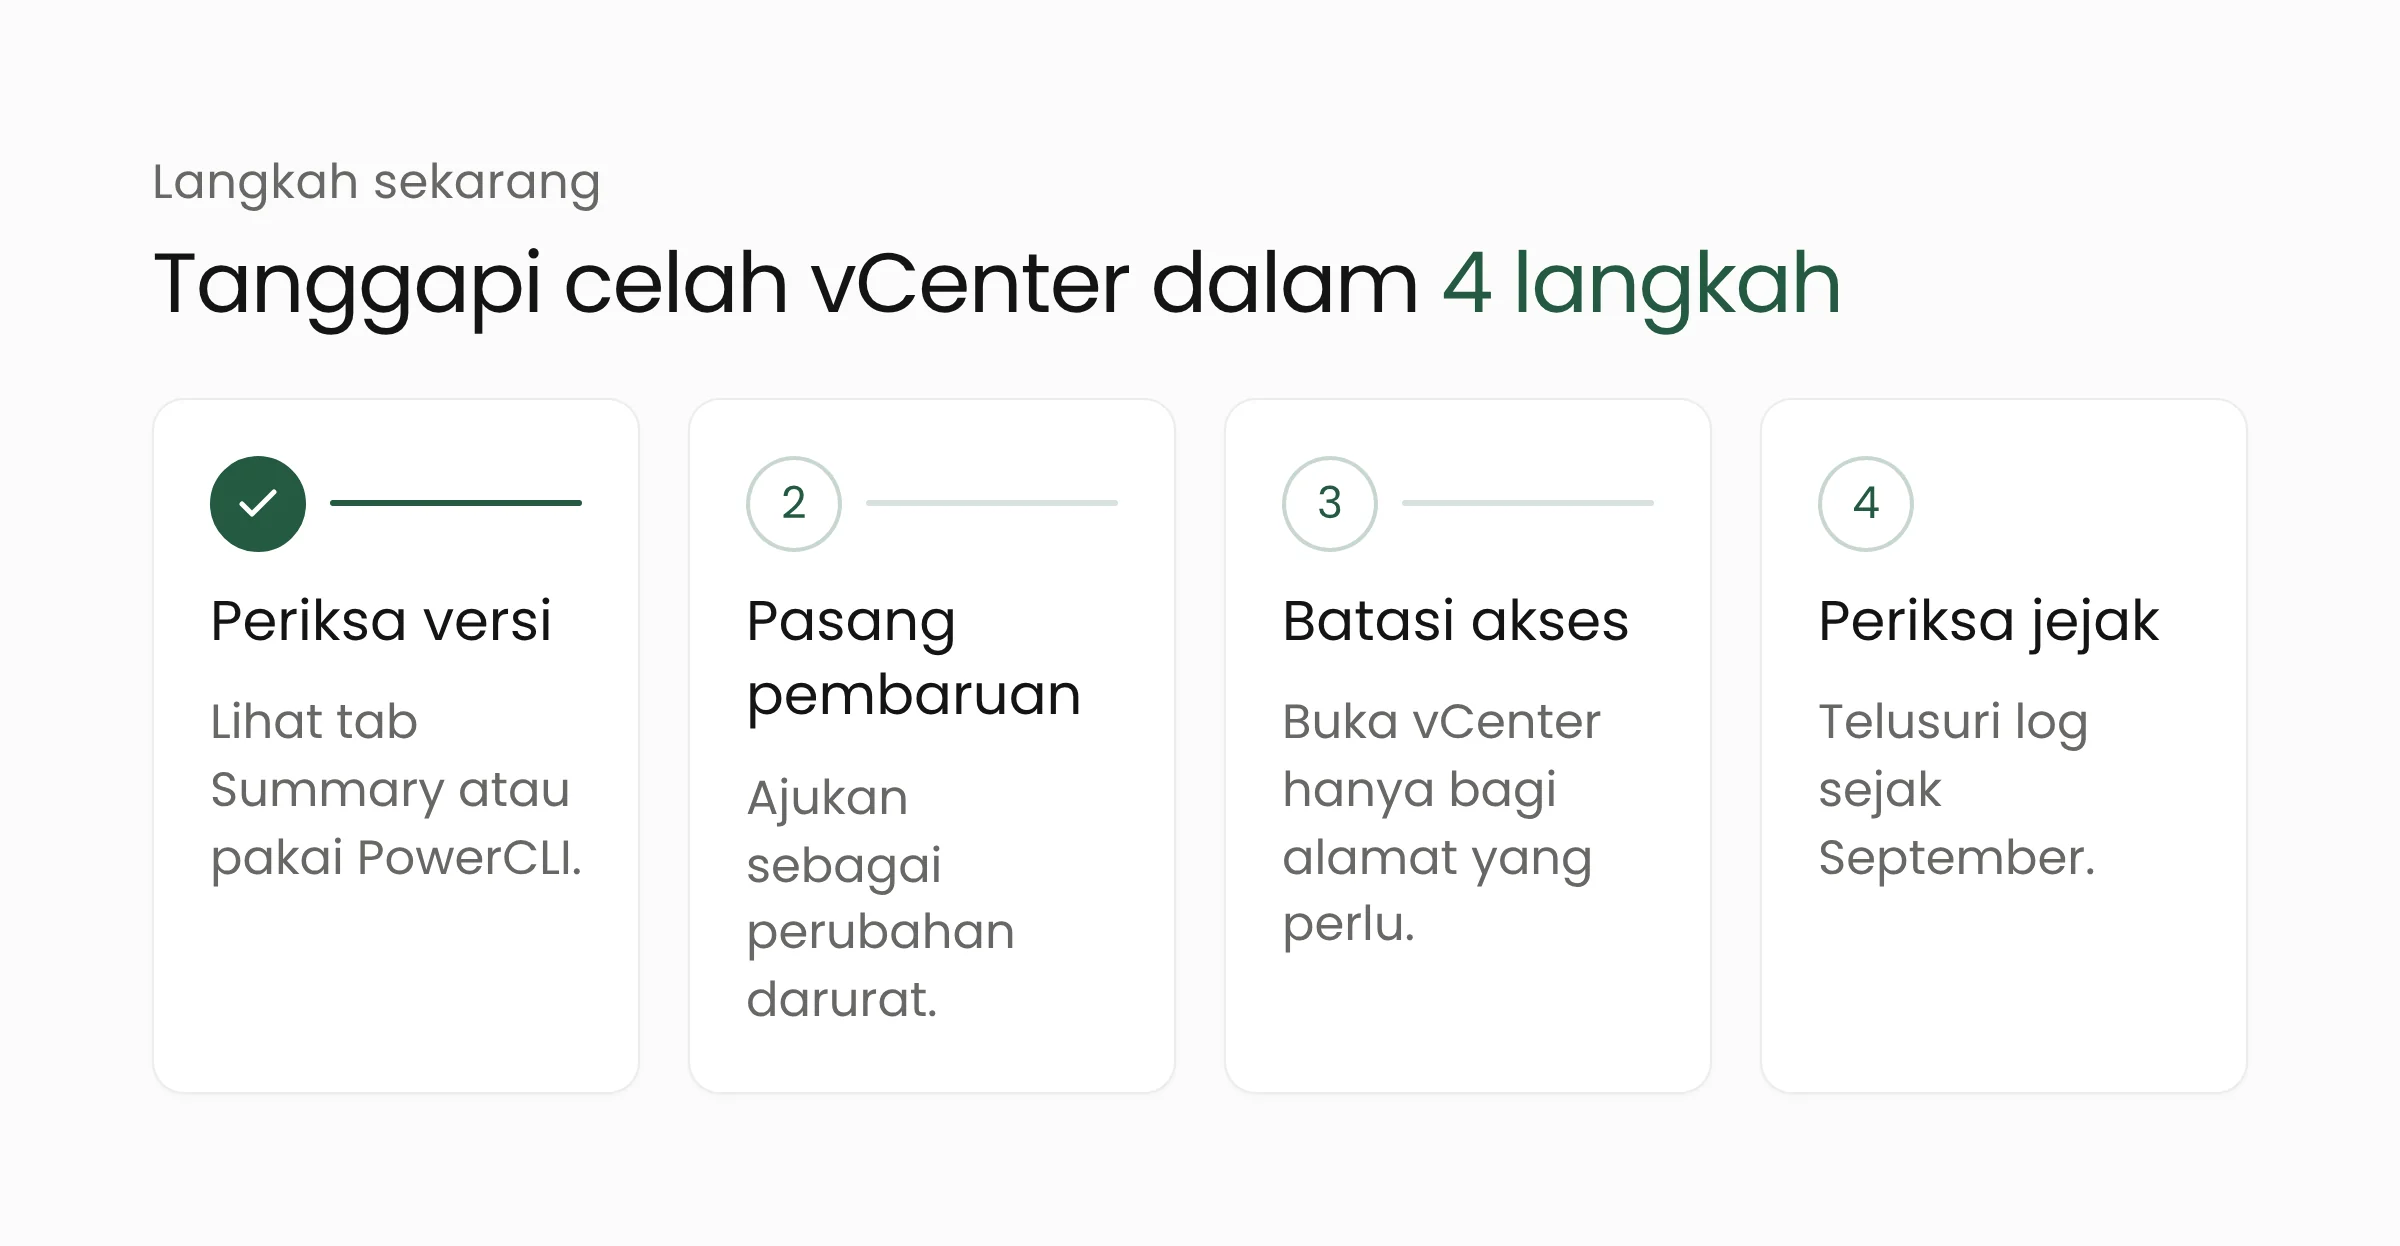
Periksa versi dan build vCenter
Versi dan nomor build tercantum di tab Summary pada vSphere Client. Lewat PowerCLI, sambungkan dengan Connect-VIServer, lalu baca $global:DefaultVIServer.Version dan $global:DefaultVIServer.Build. Bandingkan hasilnya dengan daftar versi perbaikan di atas. Bila ragu, Broadcom menyarankan untuk menganggap sistem terdampak.
Pasang pembaruan sebagai perubahan darurat
Ajukan jendela pemeliharaan secepatnya dan informasikan kepada pengguna bahwa hanya pengelolaan yang terhenti sebentar, sedangkan layanan di mesin virtual tetap berjalan. Buat cadangan berbasis berkas vCenter sebelum memulai. Pengguna perangkat rakitan pihak ketiga seperti Dell VxRail atau HPE SimpliVity diminta mengikuti panduan vendornya masing-masing.
Batasi jalur jaringan ke vCenter
Google merekomendasikan kebijakan tolak secara bawaan untuk koneksi masuk ke vCenter, mencakup porta web (443), layanan direktori, SSH (22), dan antarmuka pengelolaan appliance (5480). Akses hanya dibuka bagi alamat yang memang membutuhkannya. Dalam serangan yang diselidiki, pelaku menjangkau vCenter dari server internal lain, sehingga kepercayaan luas antarserver di jaringan dalam perlu ditinjau. Langkah ini tidak menggantikan pembaruan, tetapi mempersempit jalan penyerang. Organisasi yang belum memiliki segmentasi jaringan untuk sistem pengelolaan dapat memasukkannya ke dalam rencana layanan keamanan siber tahun depan.
Periksa jejak penyusupan
Celah ini sudah dipakai sejak September, sehingga pembaruan saja belum menjawab pertanyaan apakah sistem pernah disusupi. Google menyarankan pemeriksaan atas beberapa tanda:
- akun administrator lokal baru di domain
vsphere.localyang tidak dikenali; - catatan SSH dinyalakan lalu dimatikan lewat VAMI di luar jadwal kerja;
- masuknya akun
vpxuseratau root ke host ESXi yang tidak dapat dijelaskan; - perubahan berkas
authorized_keysmilik root di ESXi; - salinan data keluar dari ESXi lewat SCP.
Bila salah satu tanda ditemukan, perlakukan sebagai insiden: amankan log, ganti kredensial, dan libatkan tim respons insiden sebelum membersihkan apa pun.
Pertanyaan yang sering muncul
Apakah host ESX juga harus diperbarui untuk CVE-2026-123890?
Tidak. Broadcom menyatakan ESX tidak terdampak oleh celah di advisori ini. Komponen yang diperbarui adalah vCenter, SDDC Manager, dan VMware Tools untuk Windows.
Apakah vCenter yang tidak terhubung ke internet aman?
Belum tentu. Dalam serangan yang dilaporkan Google, pelaku sudah berada di jaringan internal korban lalu menyerang vCenter dari server lain di dalam jaringan itu. vCenter yang hanya dapat dijangkau dari jaringan dalam tetap perlu diperbarui.
Apakah ada mitigasi sementara tanpa memasang pembaruan?
Broadcom tidak mencantumkan mitigasi sementara. Pembatasan akses jaringan ke vCenter dapat mengurangi risiko, tetapi Broadcom menyerahkan penilaiannya kepada tiap organisasi, dan langkah itu tidak menutup celahnya.
Penutup
CVE-2026-123890 menyasar titik yang mengendalikan seluruh server virtual, dan Google sudah mendokumentasikan pemakaiannya dalam serangan nyata. Tiga hal yang perlu dikerjakan pekan ini adalah memperbarui vCenter ke versi perbaikan, mempersempit akses jaringan ke sistem pengelolaan, dan memeriksa log sejak September. Bila organisasi Anda membutuhkan pendamping untuk meninjau infrastruktur virtualisasi atau menimbang pilihan komputasi awan, tim Merakit terbuka untuk berdiskusi.
Sumber
- VMSA-2026-0009.1: VMware vCenter, Tools, and SDDC Manager updates address multiple vulnerabilities, Broadcom, 19 November 2026, diperbarui 20 November 2026
- VMSA-2026-0009: Questions & Answers, VMware by Broadcom, November 2026
- ARMORY CASTLE Exploits vSphere, Google Threat Intelligence Group dan Mandiant, 19 November 2026
- Critical VMware vCenter Zero-Day Flaw Lets Network Attackers Bypass Authentication, The Hacker News, 19 November 2026