Blog Keamanan Siber
Celah Java4Shell CVE-2026-114938 dan Versi Java yang Aman
Daftar isi· 7 bagian
Celah Java4Shell (CVE-2026-114938) di dekoder Base64 OpenJDK dapat dipakai penyerang tanpa login untuk merusak memori server Java dan menjalankan kode dari jarak jauh. Oracle dan OpenJDK merilis perbaikan pada 17 November 2026. Java 17, 21, 25, dan 27 perlu segera diperbarui, terutama di server bertenaga prosesor x86-64 dengan AVX-512.
Celah di dekoder Base64 milik HotSpot
Base64 adalah cara mengubah data biner menjadi teks agar dapat dikirim lewat jaringan. Format ini dipakai di mana-mana, mulai dari token autentikasi, unggahan berkas, hingga pesan antarlayanan. Hampir setiap aplikasi Java memanggil dekoder Base64 bawaan, sering kali tanpa disadari pengembangnya.
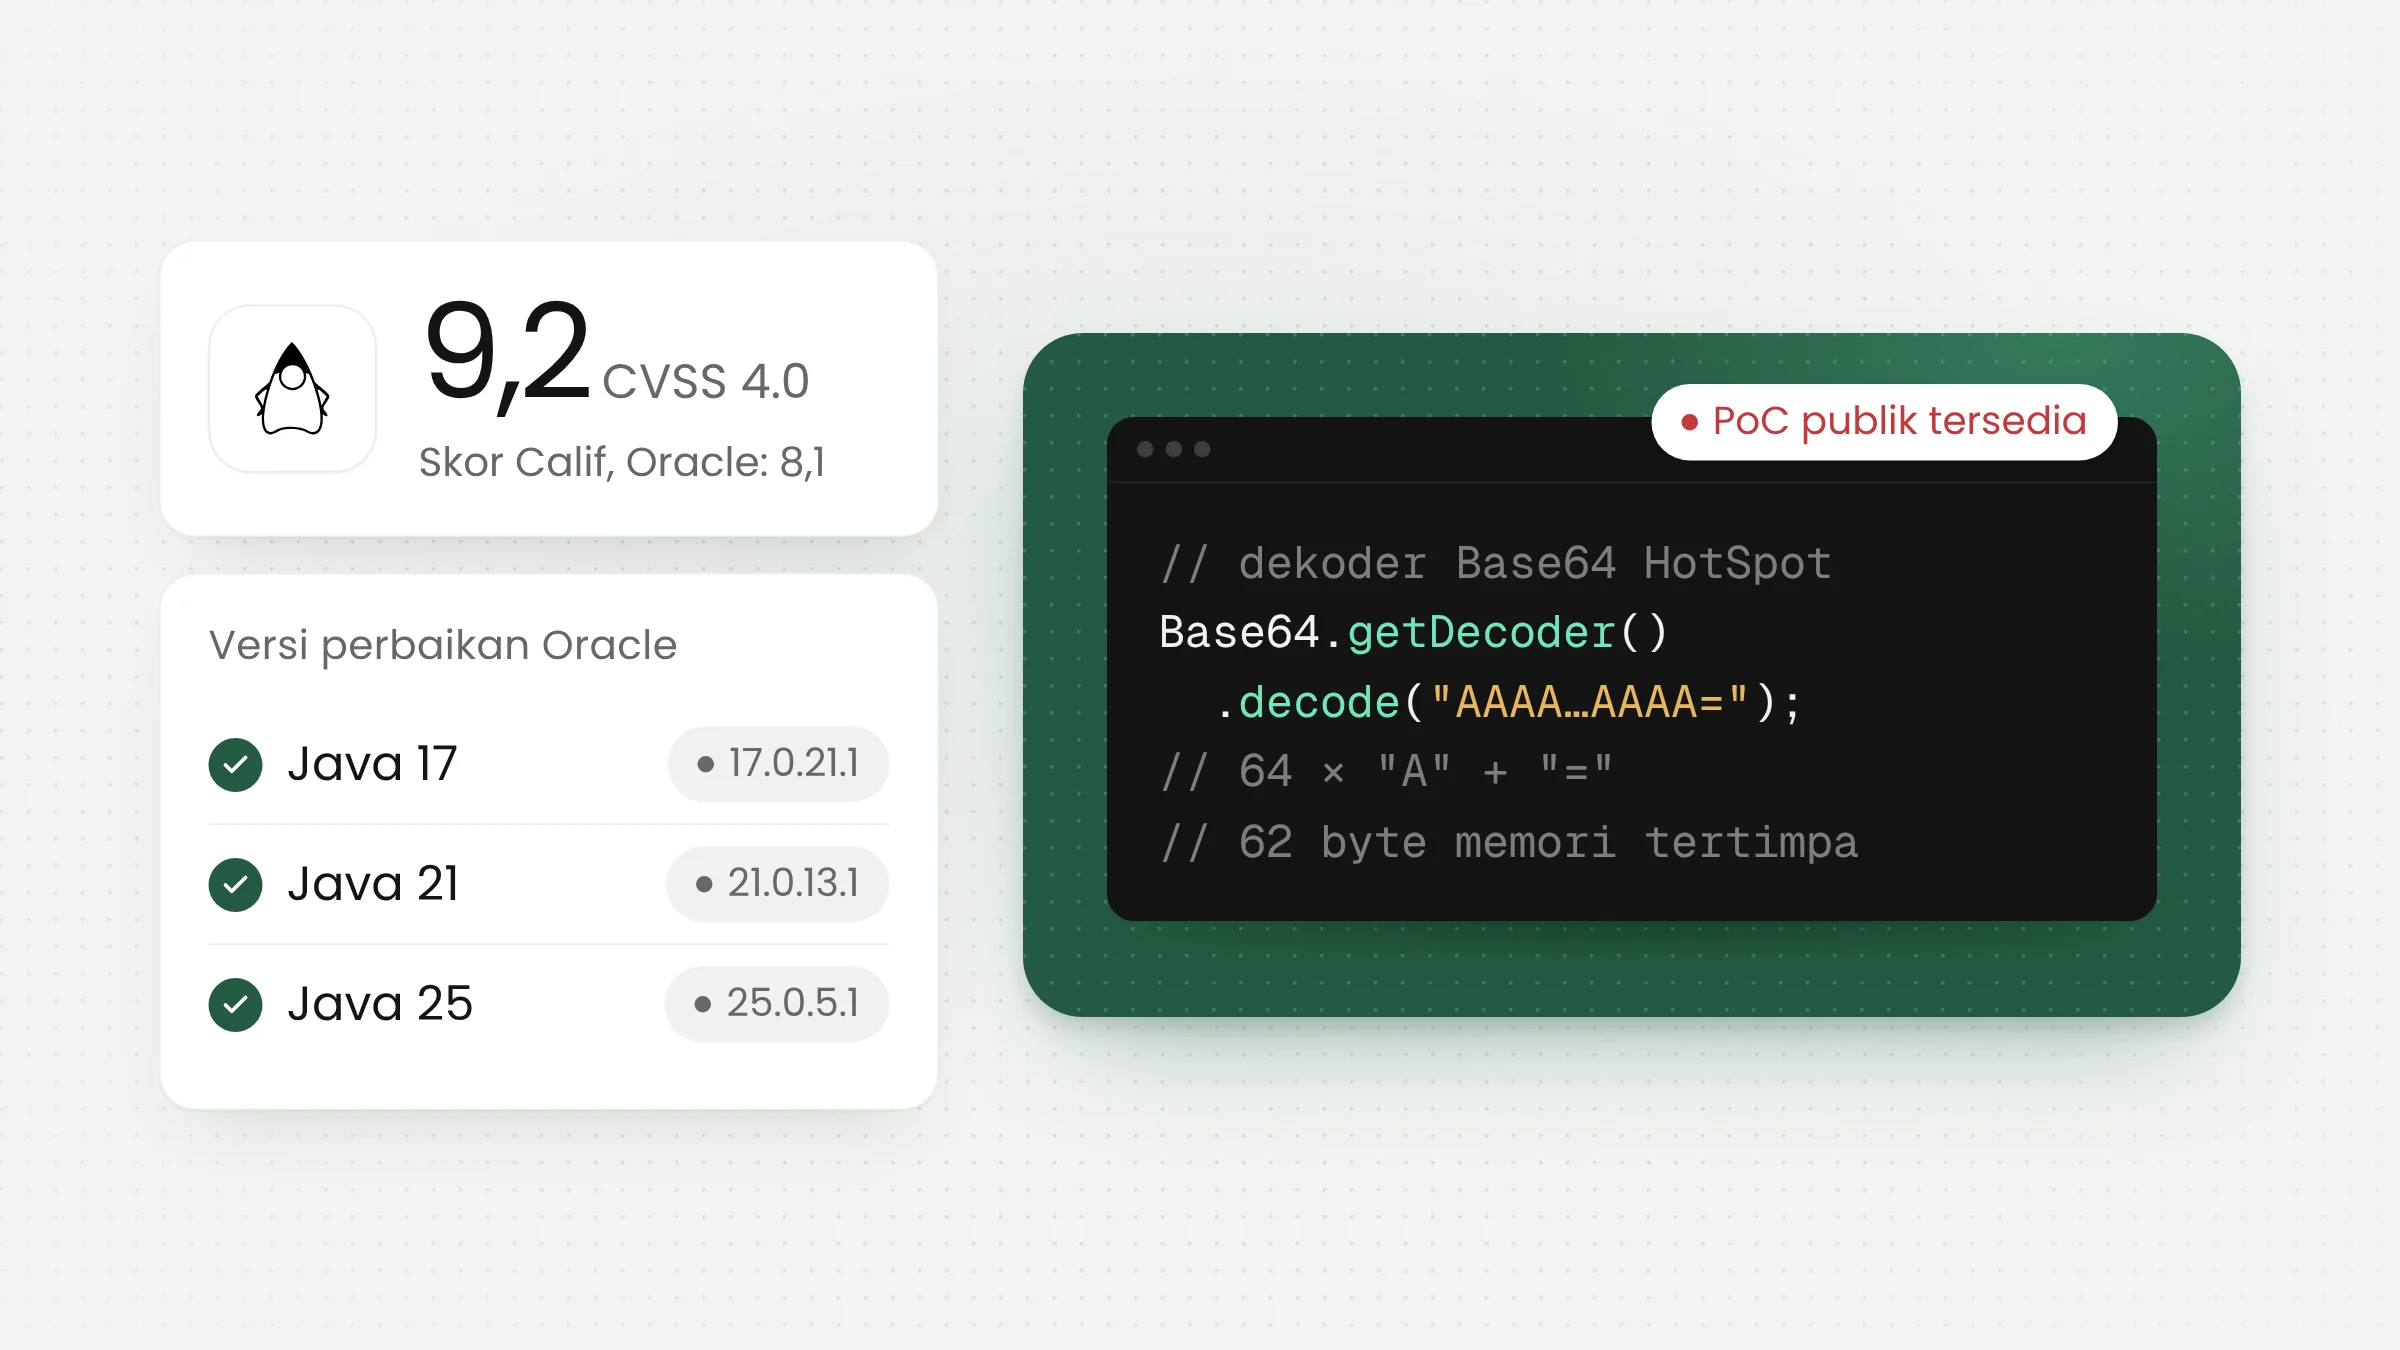
Untuk mempercepat proses itu, mesin Java HotSpot di OpenJDK memakai instruksi khusus prosesor x86-64 bernama AVX-512 VBMI, yang dapat mengolah banyak byte sekaligus. Menurut tulisan teknis Calif, firma riset keamanan yang menemukan celah ini, kesalahannya ada pada kode assembly yang menangani beberapa karakter terakhir. Masukan berupa 64 huruf “A” diikuti satu tanda ”=” membuat rutin itu salah menghitung panjang keluaran, lalu menulis 62 byte melewati batas larik yang disediakan.
Java memang menolak masukan rusak tersebut, tetapi penolakan itu datang terlambat. Objek lain di memori sudah telanjur tertimpa. Dengan teknik penataan memori yang cermat, Calif menyatakan kerusakan ini dapat dipakai untuk membaca isi memori sensitif, mirip celah Heartbleed pada 2014, atau untuk menjalankan kode di server.
Produk yang sudah diuji peneliti
Calif melaporkan berhasil menjalankan kode tanpa login pada konfigurasi bawaan Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins, dan PingFederate. Pada Apache Kafka, Apache Solr, Elasticsearch, Gerrit, dan Spinnaker, serangan yang sama memerlukan akun yang sudah masuk. Calif juga menunjukkan serangan pada contoh aplikasi berbasis Apache Struts dan Spring Boot, serta skenario sisi klien: program Java yang membuka koneksi TLS ke server jahat dapat ikut dibobol.
Calif menegaskan daftar itu belum lengkap. Fitur sehari-hari seperti autentikasi dan unggah berkas dapat membuka jalan ke dekoder yang rawan, sehingga aplikasi Java buatan sendiri juga perlu diperiksa.
Versi Java yang terdampak dan versi perbaikannya
Advisori OpenJDK 17 November 2026 mencantumkan CVE-2026-114938 pada komponen hotspot/compiler untuk jalur rilis Java 17, 21, 25, dan 27. Java 8 dan Java 11 standar tidak tercantum. Calif menambahkan bahwa OpenJDK 17 terdampak mulai versi 17.0.6.
Di sisi Oracle, Critical Security Patch Update November 2026 menyebut versi terdampak Oracle Java SE 8u511b33-perf, 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3, dan 27.0.1.0.3. Oracle GraalVM for JDK 17.0.21.0.3 dan 21.0.13.0.3 serta GraalVM Enterprise Edition 21.3.20.0.3 juga terdampak. Menurut ringkasan Tenable, versi perbaikan Oracle adalah 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1, dan 8u513-perf untuk Java 8 Enterprise Performance Pack.
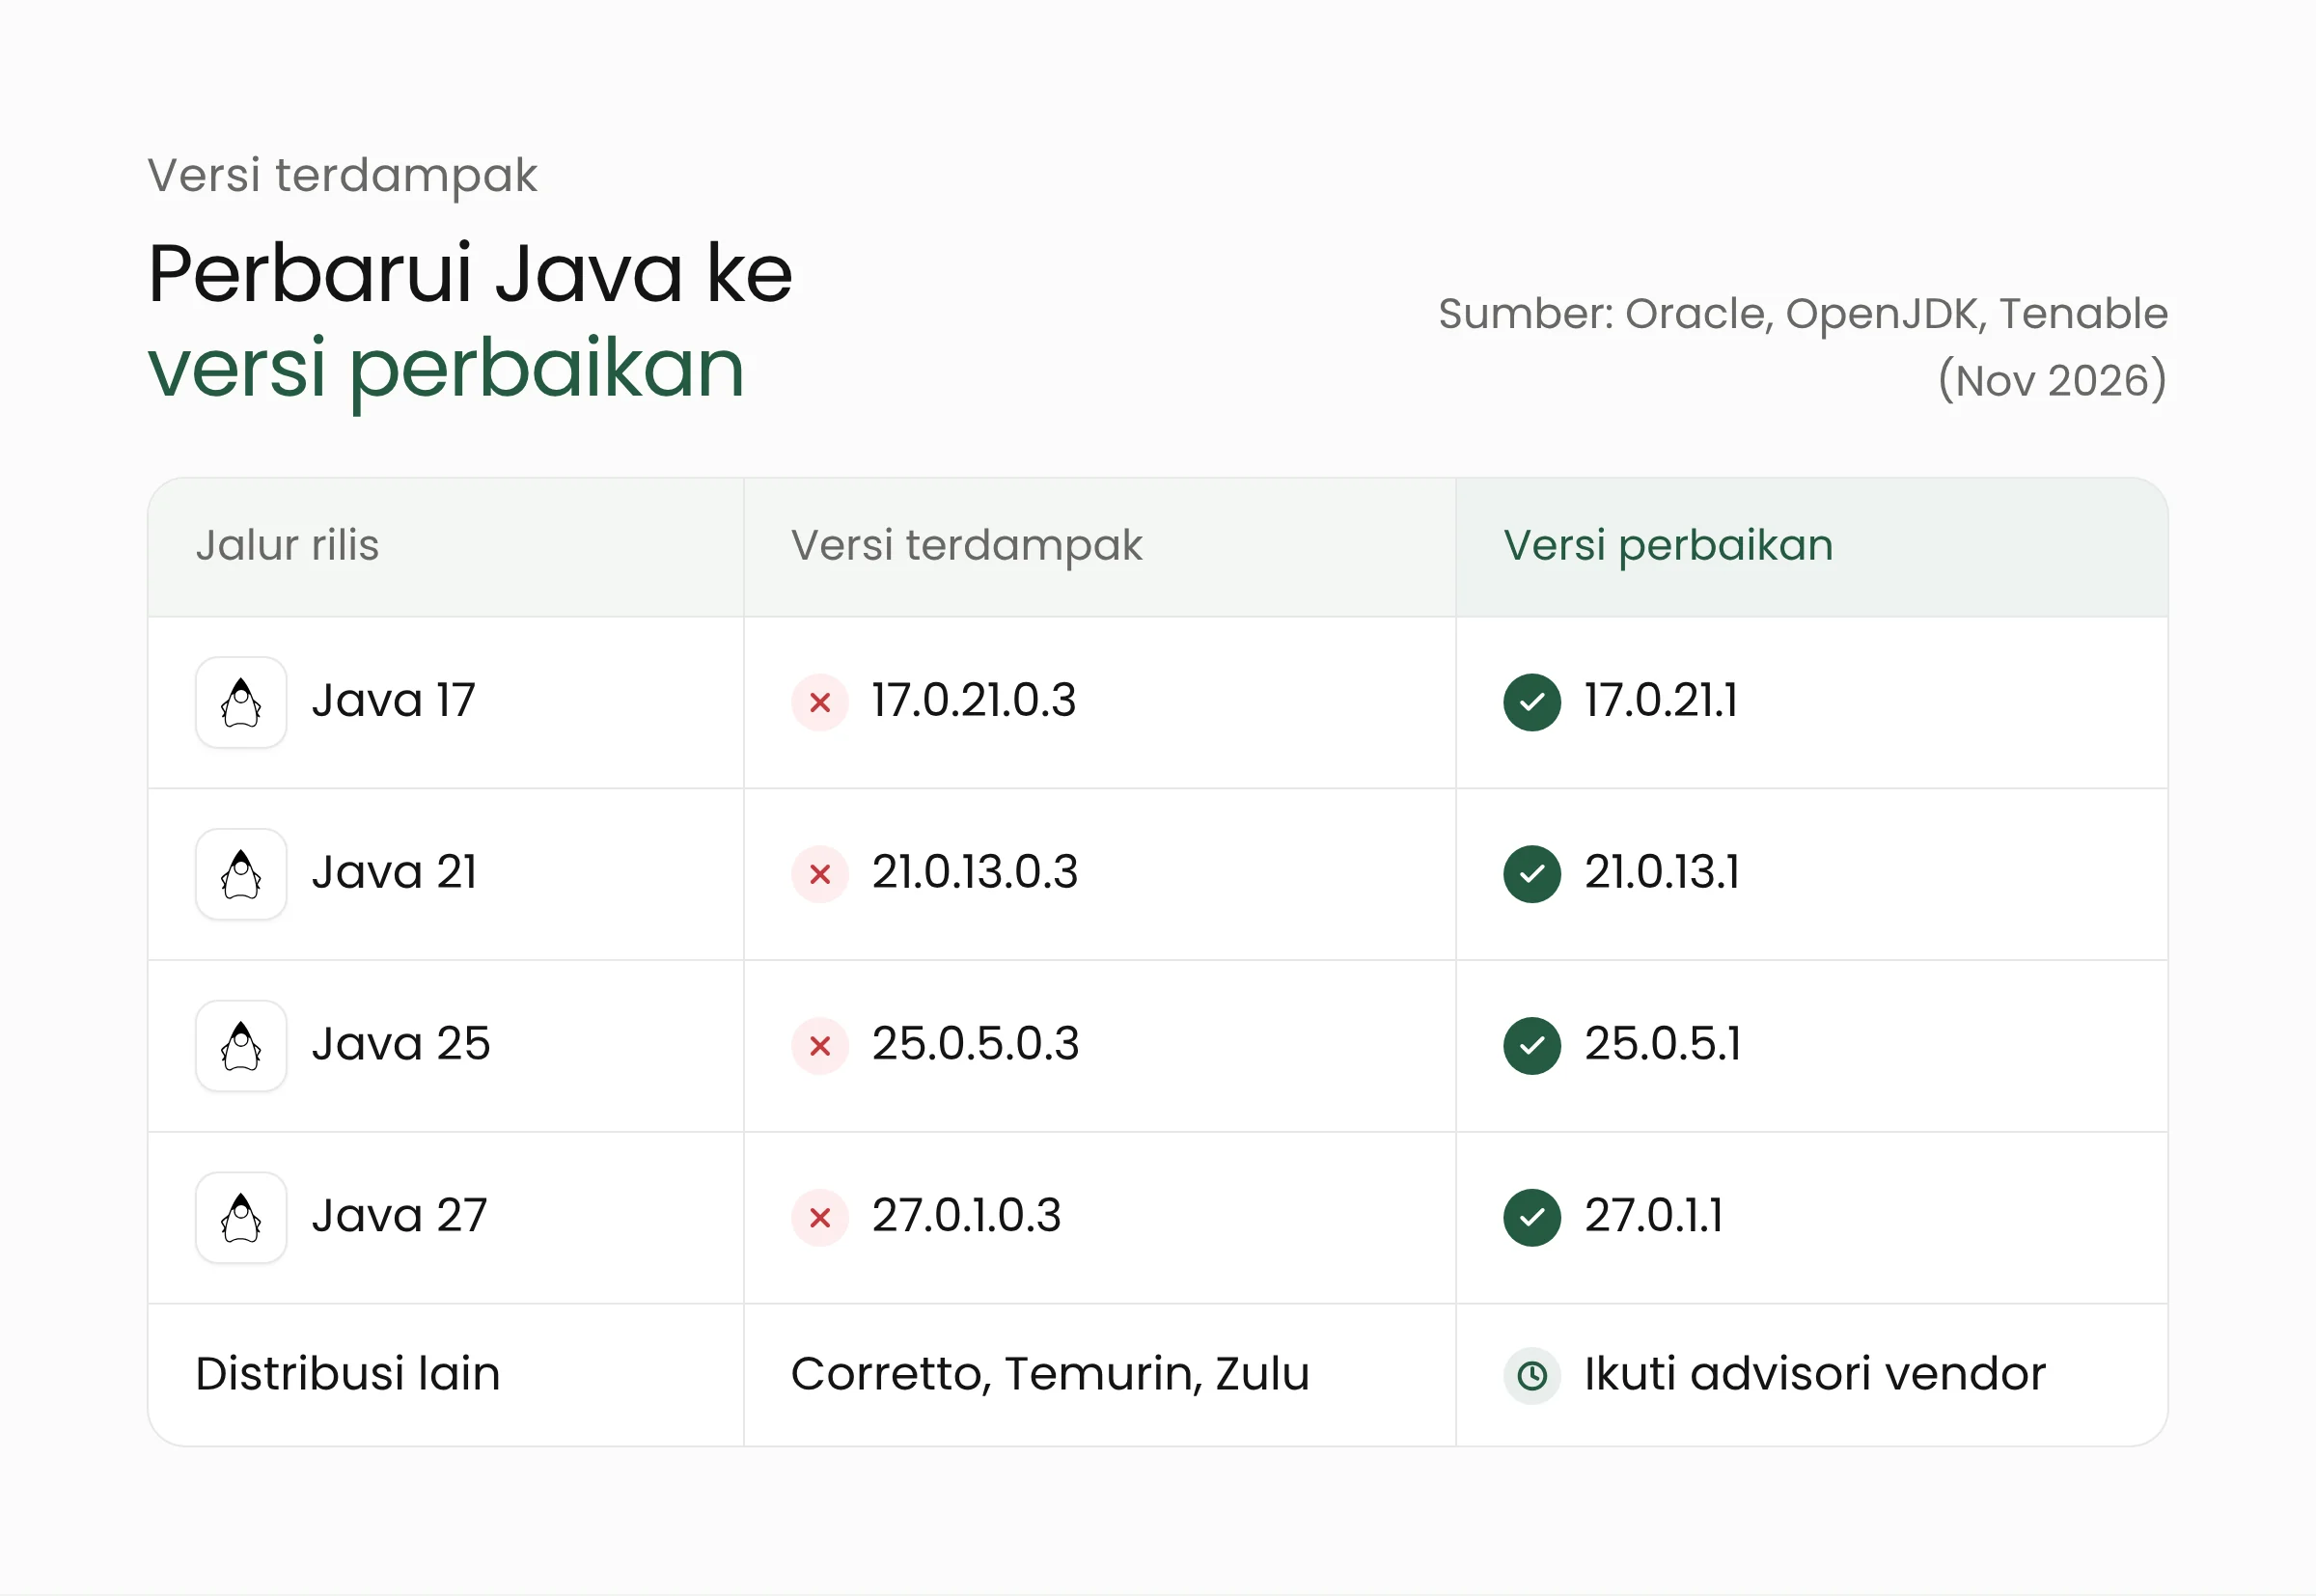
Karena dibangun dari kode OpenJDK, distribusi lain ikut terdampak. Calif menyebut Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Azul Zulu, BellSoft Liberica, SAP SapMachine, Red Hat OpenJDK, Oracle OpenJDK, dan Oracle GraalVM for JDK. Setiap vendor merilis versi perbaikan dengan jadwal masing-masing, sehingga nomor versinya perlu dicocokkan dengan advisori vendor yang Anda pakai.
Syarat prosesor
Celah ini hanya muncul pada prosesor x86-64 yang mendukung AVX-512 VBMI. Calif menyebut keluarga Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids, dan Granite Rapids, serta AMD EPYC dan Ryzen generasi Zen 4 atau lebih baru. Prosesor ARM64 tidak terdampak. Karena itu, pemeriksaan jenis prosesor perlu dilakukan di setiap server, termasuk mesin virtual di cloud yang jenis prosesornya ditentukan penyedia layanan.
Status eksploitasi dan dua skor keparahan
Calif menilai celah ini 9,2 dari 10 dengan CVSS 4.0, kategori kritis. Oracle memberinya skor CVSS 3.1 sebesar 8,1 dan menilai tingkat kesulitan serangannya tinggi. Perbedaan ini wajar karena keduanya memakai versi metode penilaian yang berbeda, tetapi sama-sama menyatakan celah dapat dimanfaatkan lewat jaringan tanpa kredensial.
Hingga 17 November 2026, Tenable belum mengetahui adanya laporan serangan nyata, dan CVE-2026-114938 belum masuk katalog Known Exploited Vulnerabilities CISA. Namun, Calif sudah memublikasikan PoC (proof of concept, program uji yang membuktikan celah dapat dipicu) berupa program Java kecil yang hanya memeriksa apakah dekoder menimpa memori. Untuk rantai serangan per produk, Calif menulis, “We are holding back the application-specific exploits for now.” Perusahaan itu berencana merilisnya setelah pengguna sempat memperbarui sistem.
Calif juga mengakui tidak ada satu eksploit yang berlaku untuk semua aplikasi. Setiap target membutuhkan penyesuaian sendiri. Di sisi lain, Calif menyatakan penelitinya, Quang Luong, menemukan celah ini dalam satu jam dengan bantuan alat AI dan membangun eksploit pertama dalam dua jam berikutnya. Tim yang sama sebelumnya mengungkap celah PHP2Shell pada PHP. Pengalaman celah Apache Axis di Confluence, yang diserang sekitar satu pekan setelah diumumkan, menunjukkan waktu untuk memperbarui sistem dapat sangat singkat.
Apa artinya bagi tim TI Anda?
Menurut Calif, Java dipakai di hampir setiap sektor penting, termasuk perbankan dan telekomunikasi. Di organisasi Indonesia, Java dapat ditemukan di aplikasi inti bank, sistem layanan publik di instansi, portal akademik kampus, hingga layanan masuk tunggal (SSO) berbasis Keycloak. Celah di level runtime seperti ini berbeda dari celah di satu aplikasi. Satu server yang menjalankan Java versi rawan dapat membawa risiko ke semua aplikasi di atasnya.
Inventarisasi semua runtime Java
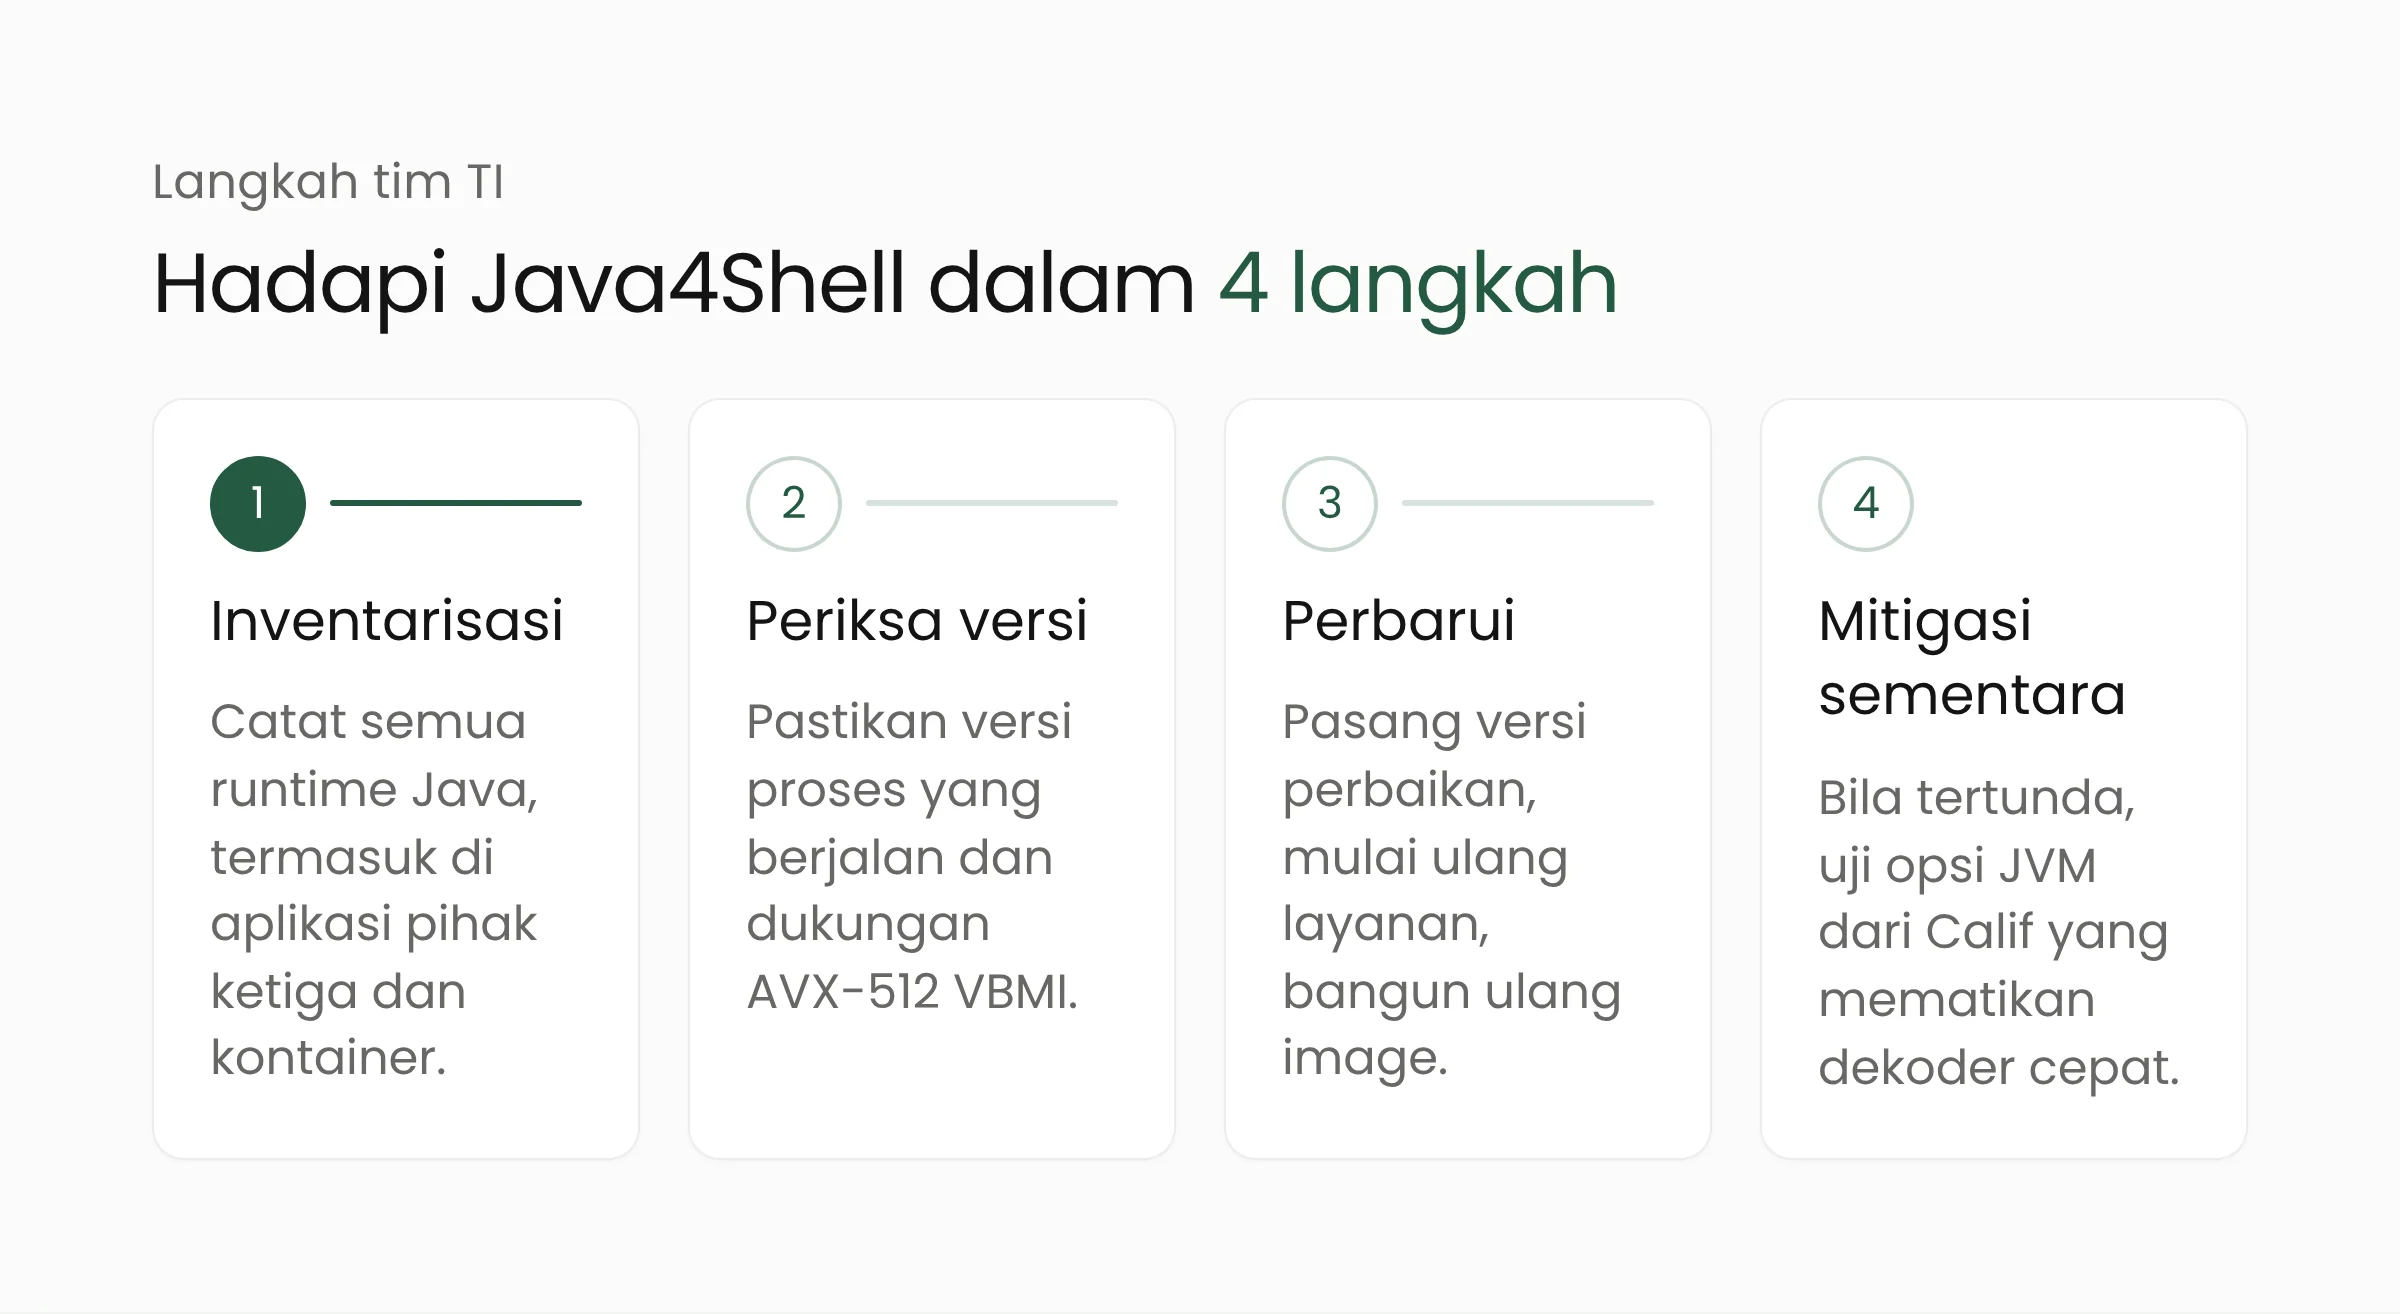
Catat setiap tempat Java berjalan: server aplikasi, server CI seperti Jenkins, layanan SSO, mesin pencari seperti Elasticsearch, dan kontainer. Perhatikan juga perangkat lunak pihak ketiga dan perangkat (appliance) yang membawa runtime Java sendiri. Runtime bawaan seperti ini sering terlewat karena tidak dikelola lewat paket sistem operasi.
Periksa versi yang benar-benar berjalan
Periksa versi yang dipakai oleh proses yang sedang berjalan. Versi Java bawaan server belum tentu sama dengan versi yang dipakai aplikasi. Perintah jcmd <pid> VM.version menampilkan versi runtime sebuah proses Java. Untuk memeriksa prosesor di Linux, Calif menyarankan perintah berikut. Bila keempat penanda muncul, prosesor tersebut memenuhi syarat celah ini.
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'Perbarui, mulai ulang, dan bangun ulang image
Pasang versi perbaikan, lalu mulai ulang setiap layanan Java. Pembaruan runtime tidak berlaku sebelum proses dijalankan ulang. Untuk aplikasi di kontainer, bangun ulang image dengan base image yang sudah diperbaiki, lalu terapkan ulang. Memperbarui pustaka di dalam aplikasi tidak mengganti runtime yang rawan. Utamakan server yang terbuka ke internet, terutama yang menerima token atau unggahan berkas dari pengguna.
Mitigasi sementara bila pembaruan tertunda
Calif menyebut dua opsi saat menjalankan JVM. Opsi -XX:-UseBASE64Intrinsics mematikan dekoder Base64 yang dipercepat perangkat keras. Opsi -XX:UseAVX=2 mematikan AVX-512 sepenuhnya, dengan kemungkinan menurunkan kinerja bagian lain. Opsi kedua hanya boleh dipakai di server x86-64 karena Java di ARM tidak mengenalinya dan akan gagal berjalan. Tenable mencatat kedua mitigasi ini berasal dari Calif, tidak dari Oracle maupun OpenJDK, sehingga perlu diuji dulu dan diperlakukan sebagai langkah sementara.
Organisasi yang belum memiliki daftar aset dan jadwal pembaruan rutin dapat memulainya bersama tim layanan keamanan siber, agar celah berikutnya dapat ditangani dalam hitungan jam.
Pertanyaan yang sering muncul
Apakah Java 8 dan Java 11 aman dari Java4Shell?
Advisori OpenJDK tidak mencantumkan Java 8 dan Java 11 standar untuk CVE-2026-114938. Pengecualiannya adalah Oracle Java 8 Enterprise Performance Pack (8u511b33-perf), yang tercantum terdampak. Advisori November yang sama juga menambal celah lain yang memengaruhi Java 8 dan 11, jadi pembaruan tetap dianjurkan.
Apakah server dengan prosesor ARM ikut terdampak?
Tidak. Menurut Calif, celah ini hanya ada pada jalur kode untuk prosesor x86-64 dengan AVX-512 VBMI. Server ARM64 tidak menjalankan kode tersebut. Pembaruan tetap disarankan karena advisori yang sama memuat perbaikan lain.
Apakah aplikasi kami sudah diserang?
Hingga 17 November 2026 belum ada laporan serangan nyata. Calif menyebut percobaan eksploitasi yang meleset dapat membuat JVM berhenti mendadak (crash), sehingga crash JVM yang tidak biasa layak ditelusuri bersama log akses server. Situasinya dapat berubah cepat setelah rantai eksploit dipublikasikan.
Penutup
Java4Shell menunjukkan bahwa runtime yang jarang disentuh pun perlu masuk daftar pembaruan rutin. Mulailah dari server Java yang terbuka ke internet, pastikan versinya sudah 17.0.21.1, 21.0.13.1, atau versi perbaikan dari vendor Anda, lalu mulai ulang layanannya. Bila tim Anda membutuhkan bantuan memetakan aplikasi Java warisan dan menyusun proses pembaruan yang teratur, tim pengembangan aplikasi web Merakit siap membantu.
Sumber
- Calif: Java4Shell, Write once, RCE everywhere (17 November 2026)
- OpenJDK Vulnerability Advisory 2026/11/17 (17 November 2026)
- Oracle Critical Security Patch Update Advisory, November 2026 (17 November 2026)
- Tenable: Java4Shell (CVE-2026-114938) Frequently Asked Questions (17 November 2026)
- Katalog Known Exploited Vulnerabilities CISA (diakses 18 November 2026)