Blog Keamanan Siber
Celah NGINX2Root CVE-2026-123007 dan Langkah Menambal nginx
Daftar isi· 7 bagian
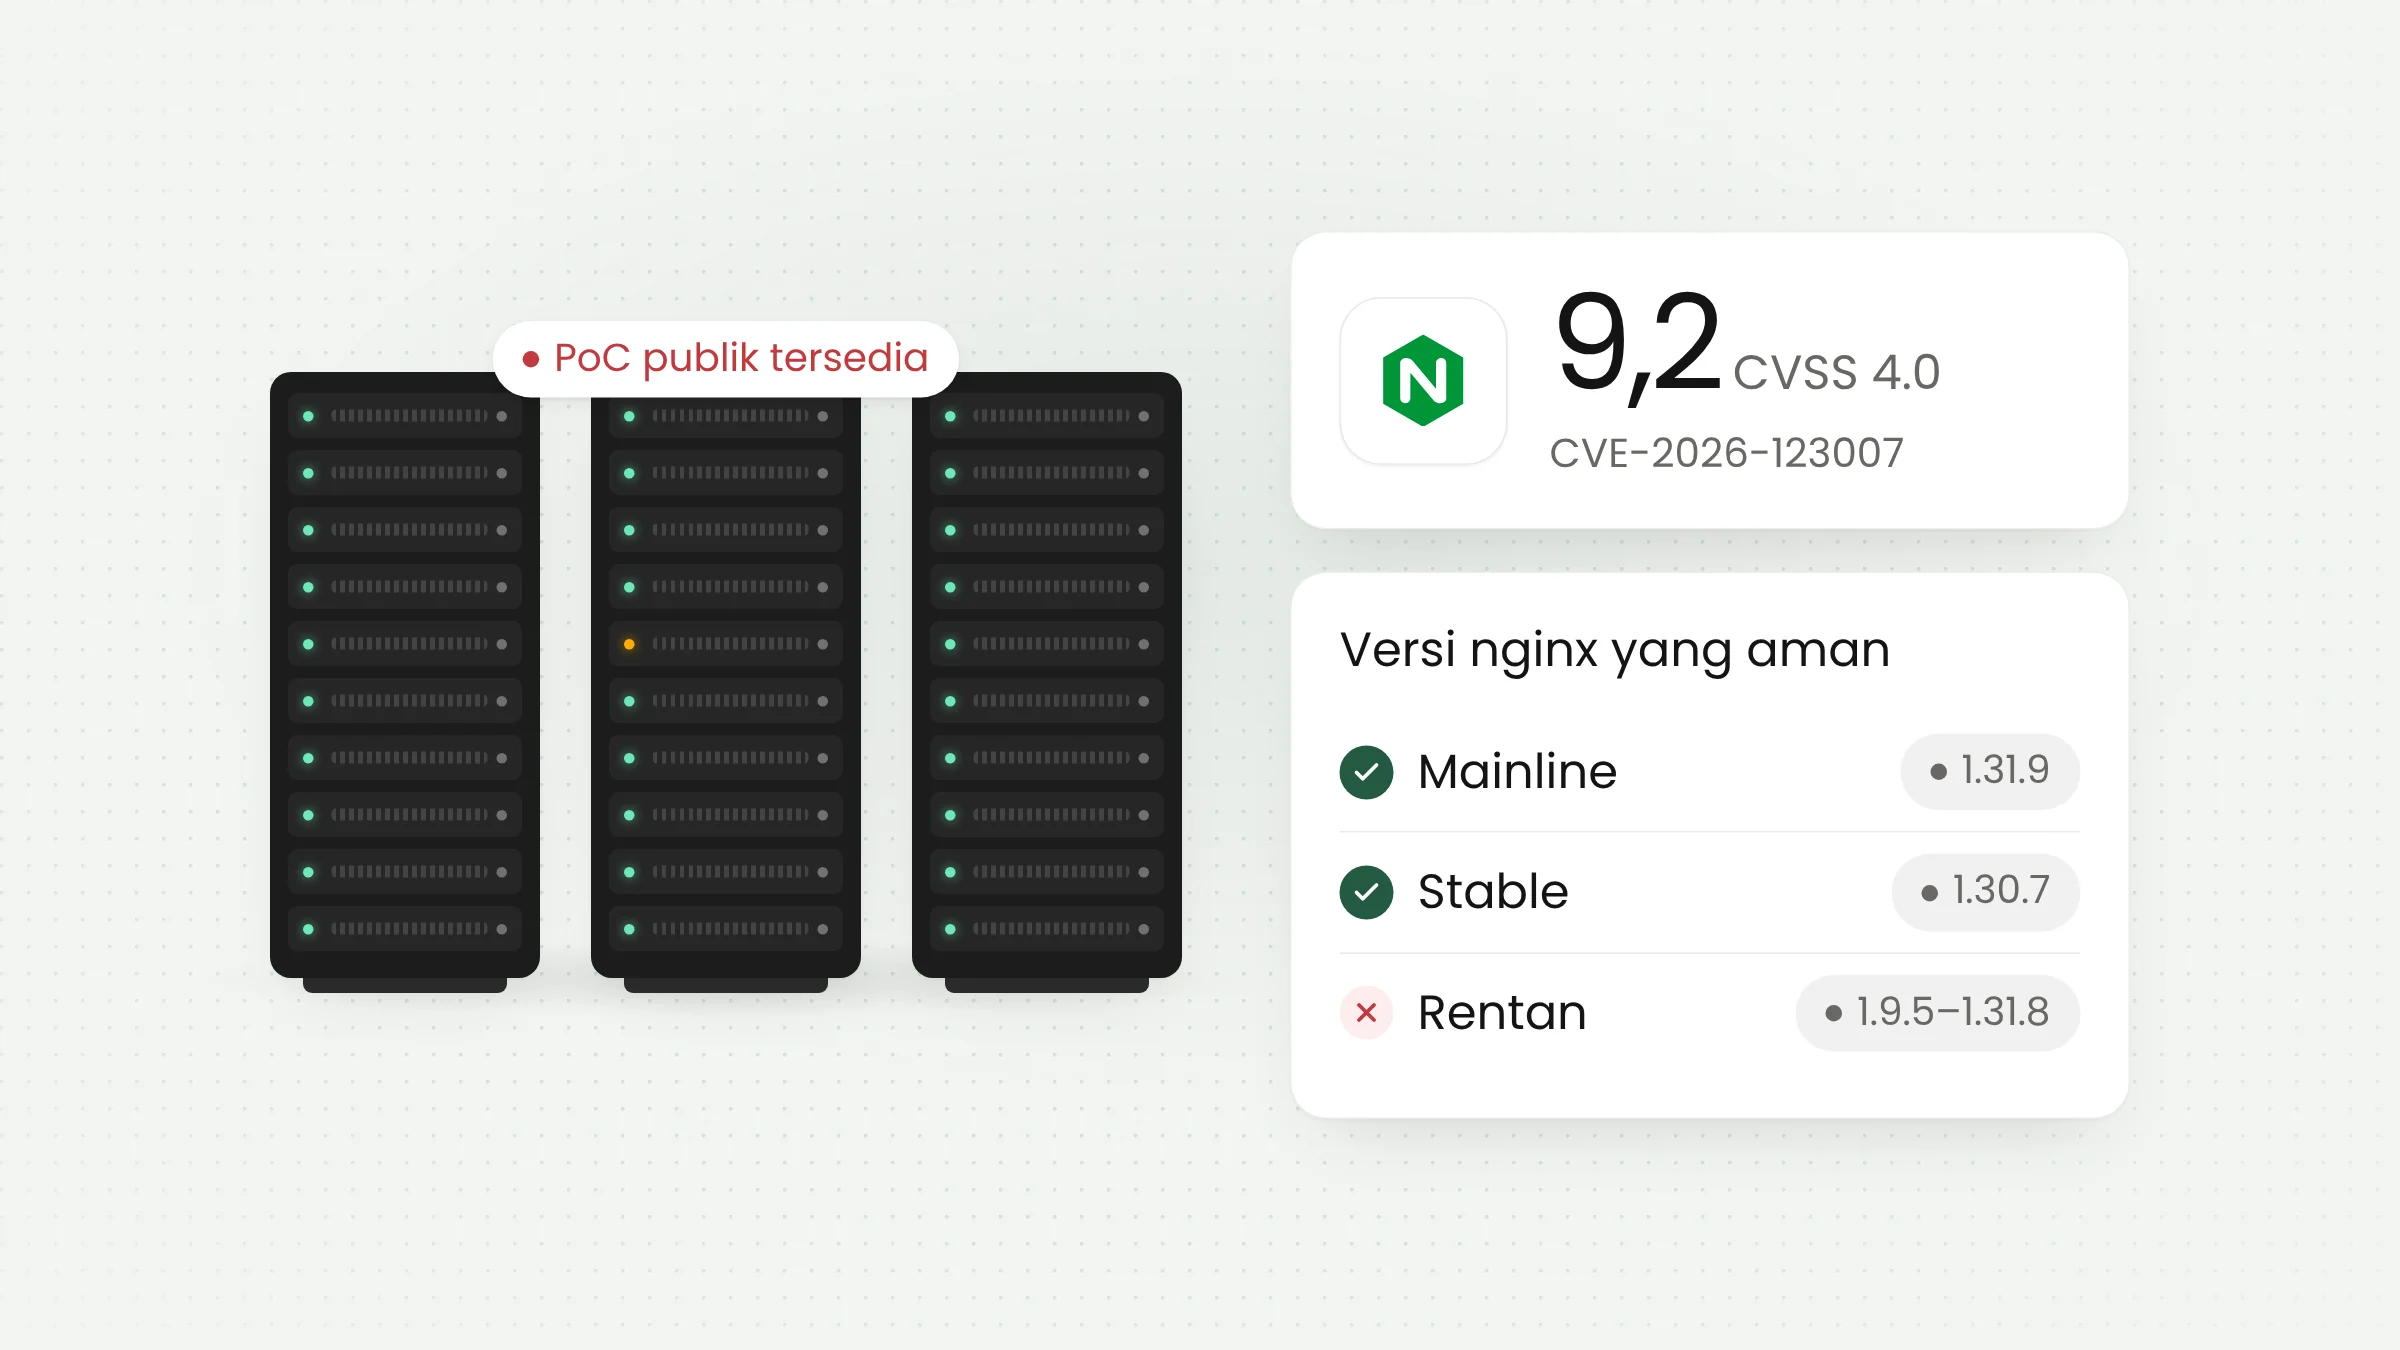
Celah NGINX2Root di nginx memungkinkan penyerang tanpa login menjalankan perintah di server web lewat koneksi HTTP/2. Celah utamanya, CVE-2026-123007, berskor 9,2 pada CVSS 4.0. Pada 18 November 2026 nginx merilis versi 1.31.9 dan 1.30.7 sebagai perbaikan, dan pada hari yang sama Rapid7 memublikasikan program uji eksploitasinya di GitHub.
Lima celah di balik nama NGINX2Root
NGINX2Root adalah nama yang diberikan firma riset keamanan Xint untuk lima celah di nginx, perangkat lunak server web dan reverse proxy yang menjadi pintu depan banyak situs dan aplikasi. Menurut laporan teknis Xint, celah ditemukan pada 11 Oktober 2026, dilaporkan ke F5 selaku pengelola nginx melalui HackerOne pada 16 Oktober, lalu diumumkan bersama rilis perbaikan pada 18 November.
Celah paling serius, CVE-2026-123007, berada di mekanisme pengaturan aliran data (flow control) HTTP/2. Kesalahan perhitungan angka di bagian ini membuat nginx menyalin data melewati batas memori yang disediakan. Kode yang rawan sudah ada sejak HTTP/2 pertama kali hadir di nginx 1.9.5 pada 2015, sehingga hampir semua versi yang dipakai saat ini ikut terdampak. Xint menyatakan CVE-2026-123007 ditemukan penelitinya saat bersiap mengikuti kompetisi ZeroDay Cloud 2026, sedangkan empat celah lainnya ditemukan oleh pemindaian otomatis Xint.
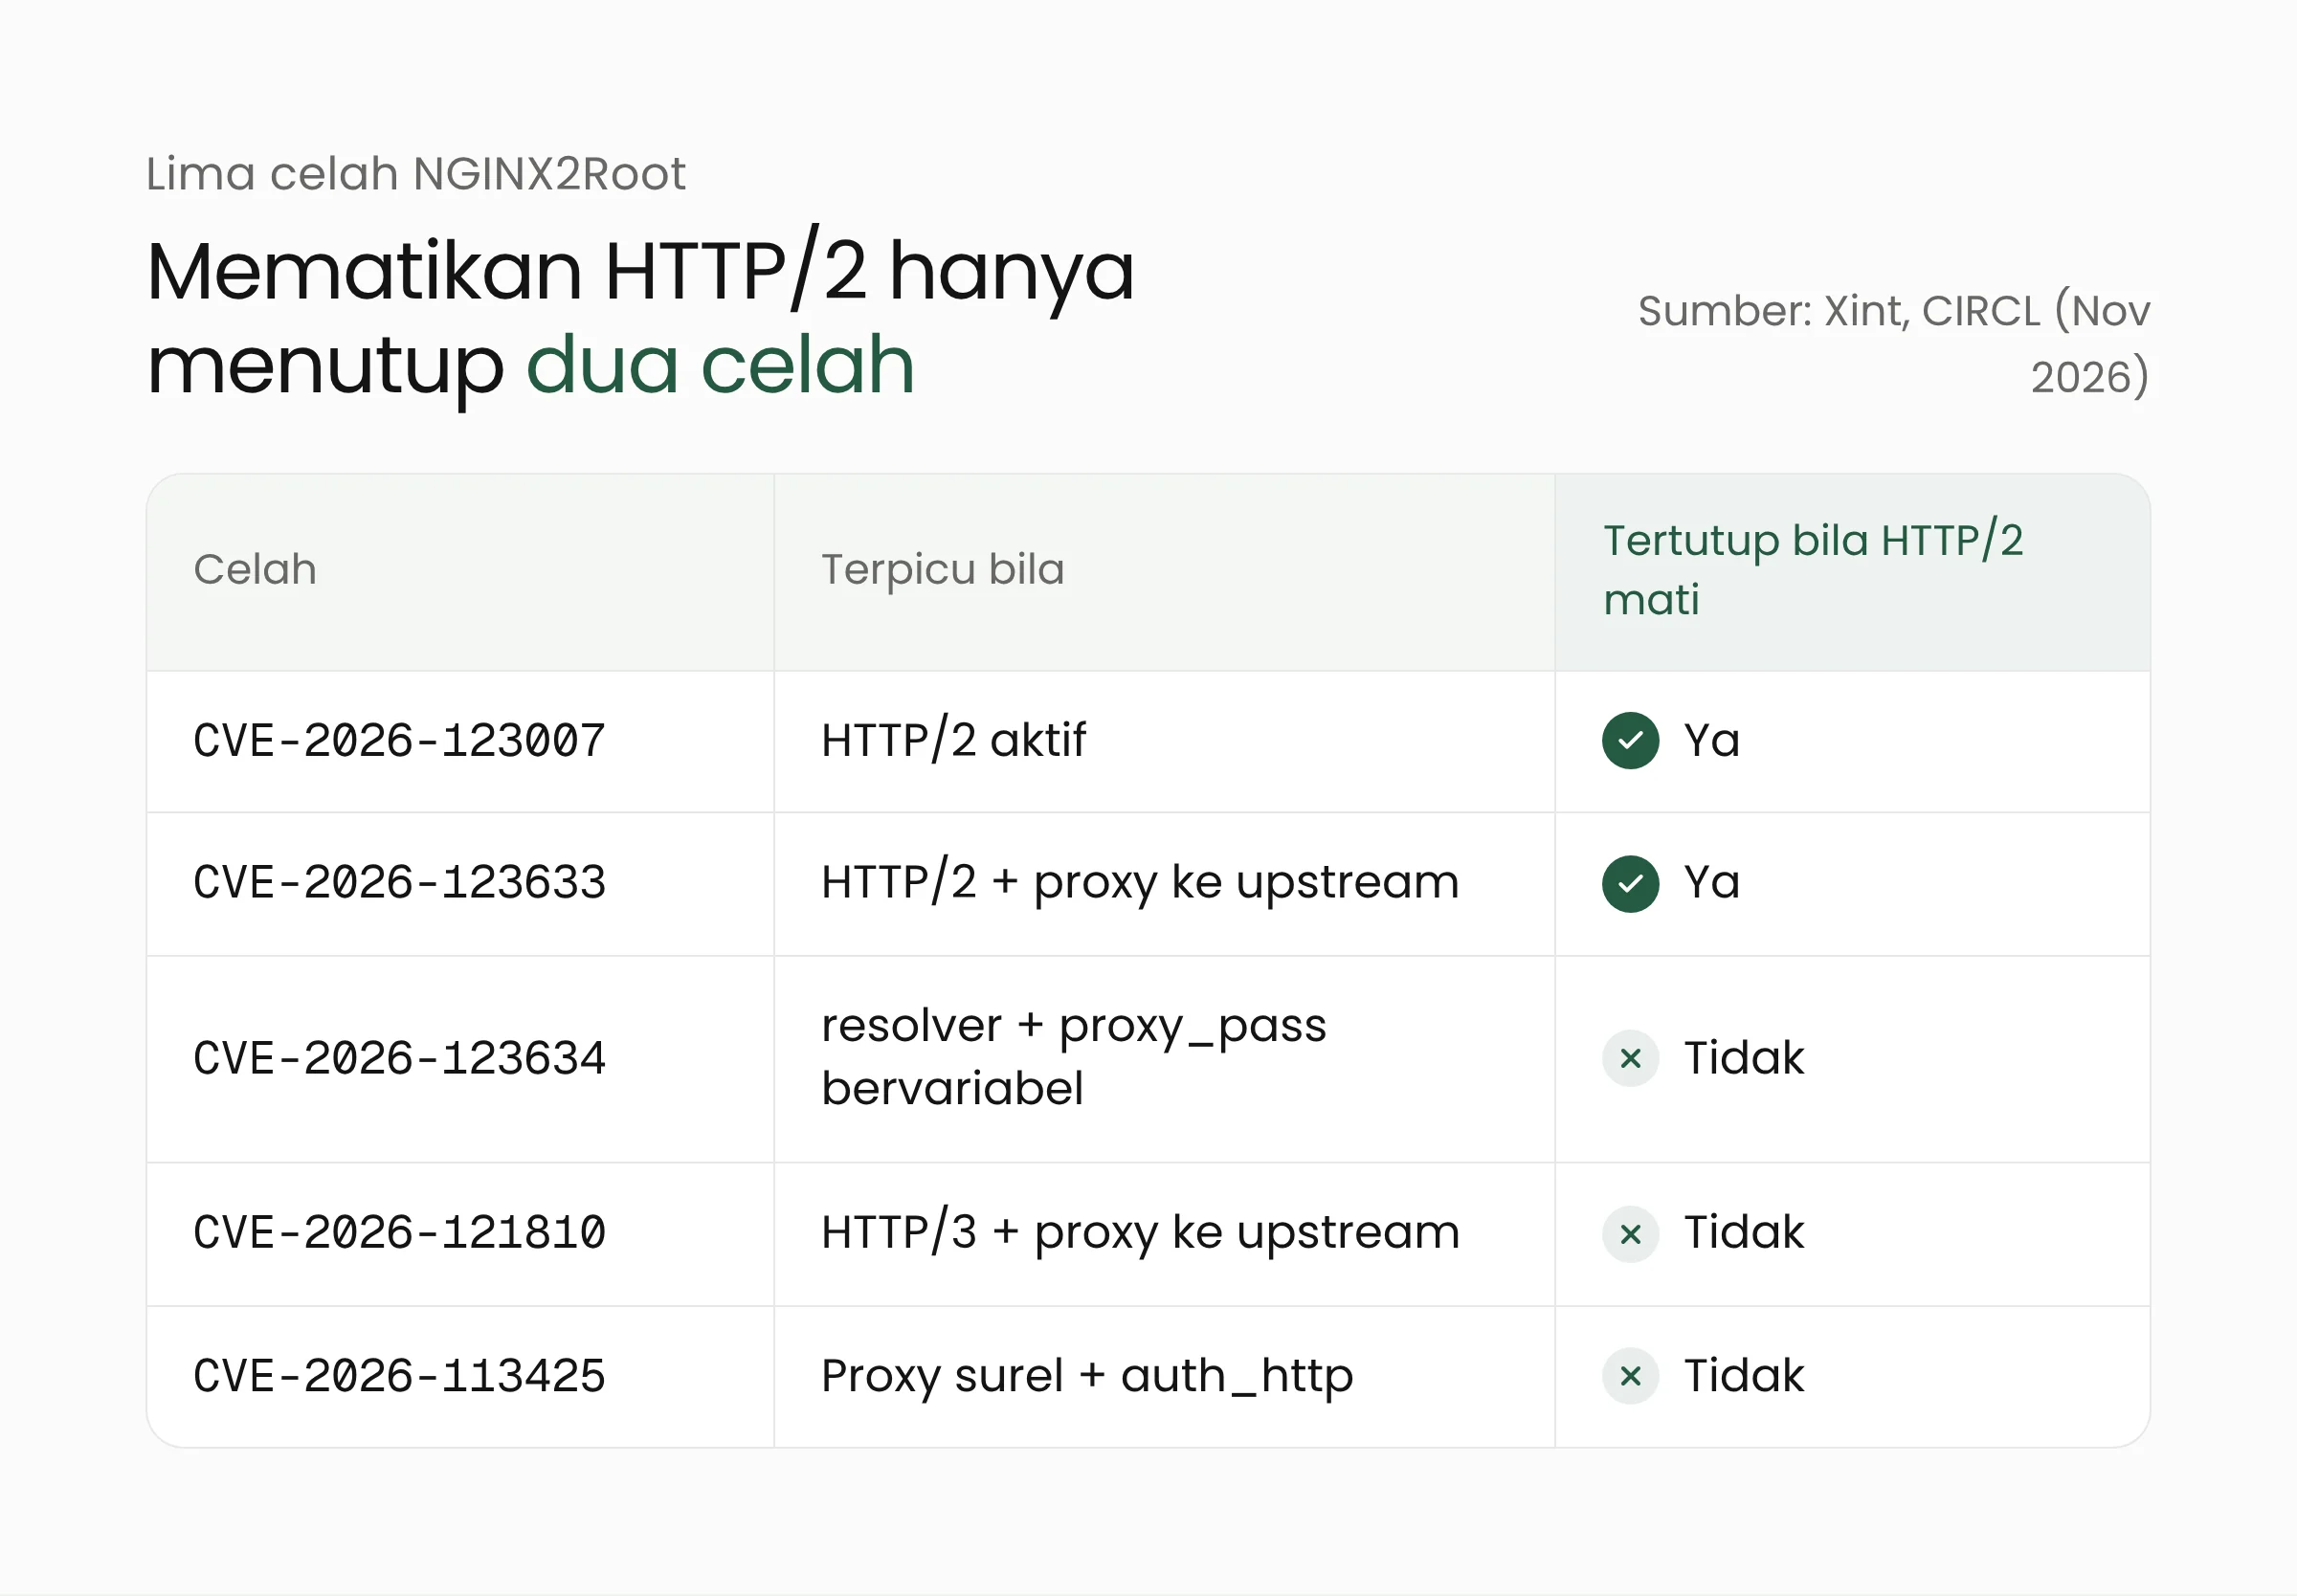
Empat celah lain memerlukan konfigurasi tertentu. CVE-2026-123633 muncul bila HTTP/2 aktif dan permintaan diteruskan ke server belakang (upstream). CVE-2026-123634 berada di fitur resolver DNS bila alamat tujuan proxy_pass disusun dari variabel. CVE-2026-121810 menyangkut HTTP/3 yang meneruskan permintaan ke upstream, dan CVE-2026-113425 menyangkut modul proxy surel yang memakai auth_http.
Dari proses worker sampai akses root
Eksploitasi yang berhasil memberi penyerang hak setara proses worker nginx, yaitu proses yang melayani permintaan pengunjung. Hak ini biasanya terbatas. Namun, Xint juga menemukan celah di modul SCTP pada kernel Linux, yang ada sejak versi 4.15 (2018) dan menurut laporan CIRCL belum memiliki nomor CVE per 18 November 2026. Bila digabungkan dengan salah satu celah nginx, celah kernel ini dapat menaikkan hak penyerang menjadi root, termasuk dari dalam kontainer Docker dalam uji coba Xint. Rangkaian tersebut menjadi asal nama NGINX2Root.
Versi nginx yang terdampak dan versi perbaikannya
Halaman advisori keamanan nginx mencantumkan CVE-2026-123007 dengan tingkat “major” dan rentang versi rawan 1.9.5 hingga 1.31.8. Versi yang aman adalah 1.31.9 untuk jalur mainline dan 1.30.7 untuk jalur stable. Rilis 18 November itu sekaligus menambal sepuluh CVE, termasuk lima celah NGINX2Root.
F5 memberi skor CVSS 4.0 sebesar 9,2 dan CVSS 3.1 sebesar 8,1. Kedua angka ini juga tercantum di halaman CVE milik Ubuntu, yang menilai prioritasnya tinggi. Perbedaan skor berasal dari metode penilaian yang berbeda, dan keduanya sama-sama menyatakan serangan dapat dilakukan lewat jaringan tanpa kredensial.
Untuk versi komersial, The Hacker News melaporkan F5 merilis NGINX Plus 37.3.0.1 dan 37.0.8.1. Untuk NGINX Plus R34 hingga R36, belum ada perbaikan yang tercantum.
Paket distribusi Linux belum seragam
Banyak server memasang nginx dari paket bawaan sistem operasi. Per 18 November 2026, Ubuntu menandai paket nginx di semua rilis dari 16.04 hingga 26.10 masih rentan. Pelacak keamanan Debian juga mencatat bookworm, trixie, forky, dan sid belum diperbaiki. Menurut pemantauan langsung Precursor Security, Alpine 3.24 menjadi distribusi pertama dengan paket perbaikan (1.30.7-r0), sementara image Docker resmi nginx sudah memakai 1.31.9 dan 1.30.7.
Distribusi sering memasang perbaikan pada versi lama tanpa mengubah angka yang ditampilkan nginx -v. Karena itu, status aman perlu diperiksa dari nomor revisi paket lengkap dan dicocokkan dengan advisori distribusi masing-masing.
Status eksploitasi setelah PoC Rapid7
Rapid7 memublikasikan PoC (proof of concept, program uji yang membuktikan celah dapat dipakai) untuk CVE-2026-123007 di GitHub pada 18 November. Menurut keterangan di repositorinya, PoC ini didemonstrasikan terhadap nginx 1.31.8 di kontainer Docker yang baru dijalankan. Serangan kemungkinan gagal bila server sedang melayani banyak klien, bila susunan memorinya sudah teracak oleh permintaan sebelumnya, atau bila bandwidth tidak mencukupi. The Hacker News mencatat versi Rapid7 membutuhkan sekitar 128 GB lalu lintas HTTP/2.
Hingga 18 November 2026, belum ada laporan serangan nyata dari F5, Wiz, maupun Rapid7, dan celah ini belum masuk katalog Known Exploited Vulnerabilities CISA. CIRCL mengingatkan bahwa fitur pengacakan alamat memori (ASLR) tidak boleh dijadikan alasan menunda pembaruan, karena peneliti sudah mendokumentasikan cara melewatinya.
Skala paparannya besar. Xint mencatat 56,7 juta host di mesin pencari perangkat Shodan teridentifikasi sebagai nginx per 10 November 2026. Dari host yang menampilkan nomor versi, 98,9% berada di rentang 1.9.5 hingga 1.31.8. Xint menambahkan bahwa angka ini hanya berdasarkan tampilan versi dan belum membuktikan setiap host rentan. Pekan lalu, celah HTTP/2 serupa juga menimpa server web lain, seperti dibahas dalam artikel celah Apache HTTP/2 CVE-2026-119618.
Apa artinya bagi pengelola server web?
nginx dipakai di banyak lapisan, mulai dari situs toko daring, portal layanan publik di dinas, sistem informasi kampus, hingga gateway API milik bank dan fintech. Satu server nginx sering melayani beberapa aplikasi sekaligus sebagai reverse proxy, sehingga satu celah di lapisan ini dapat berdampak pada semua aplikasi di belakangnya.
Petakan semua nginx yang berjalan
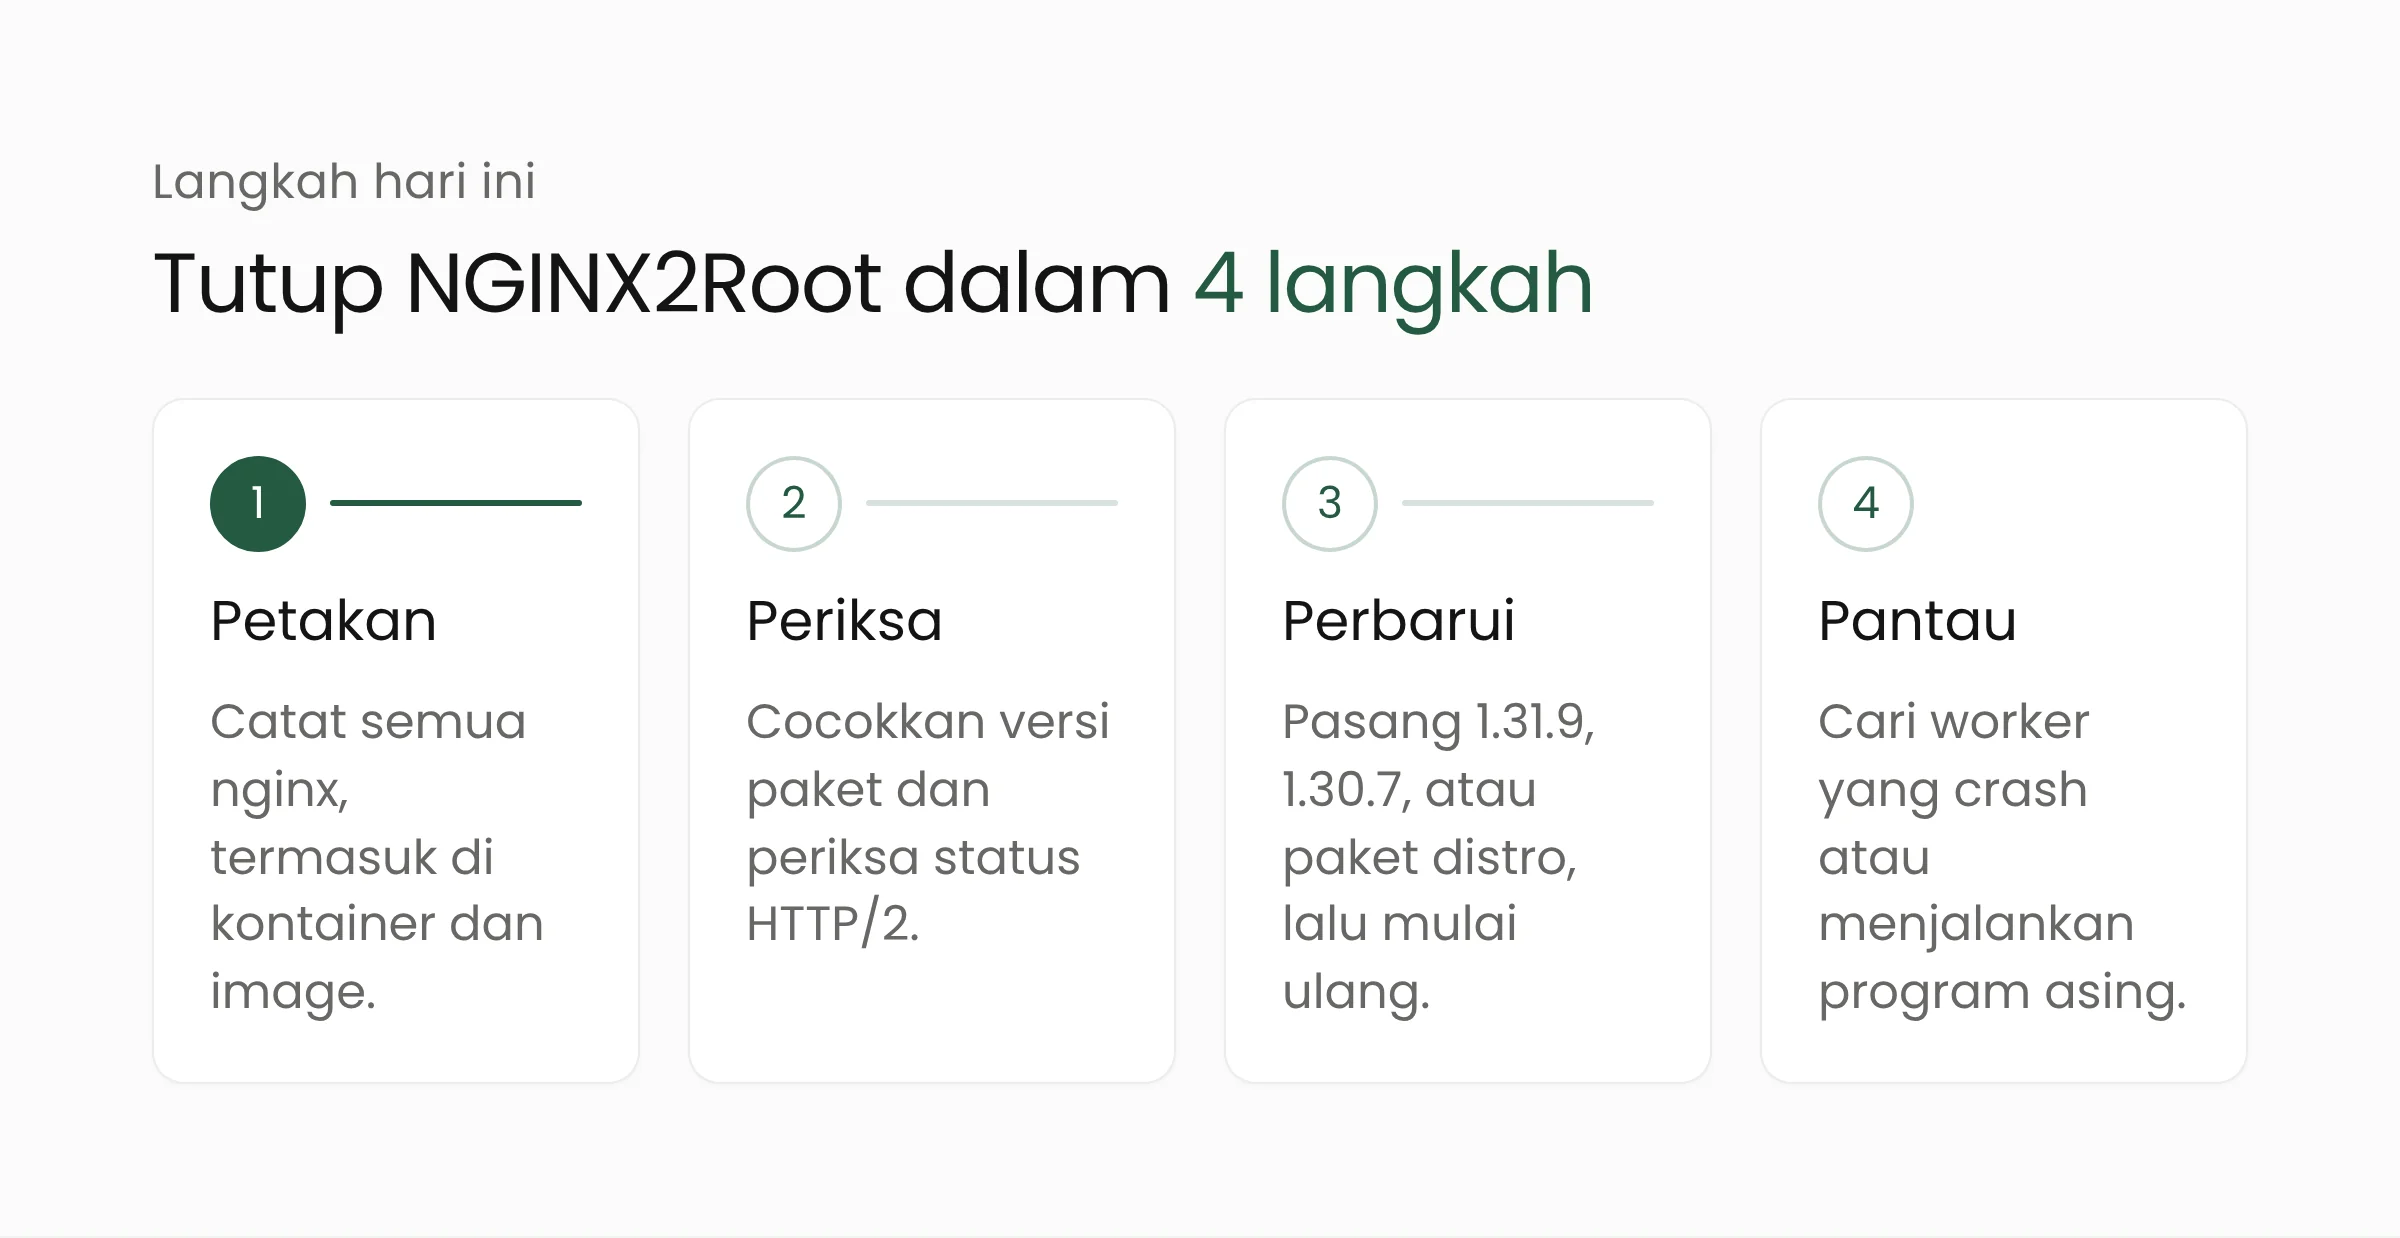
Catat setiap server, mesin virtual, dan kontainer yang menjalankan nginx. Jangan lupakan image kontainer yang membawa nginx sendiri, load balancer internal, dan perangkat lunak pihak ketiga yang menyertakan nginx. Utamakan yang dapat diakses dari internet.
Periksa versi dan status HTTP/2
Perintah nginx -v menampilkan versi, sedangkan nginx -V menunjukkan apakah modul HTTP/2 ikut dibangun. Xint menyarankan memeriksa konfigurasi aktif dengan sudo nginx -T, lalu mencari direktif listen ... http2 atau http2 on;. Untuk server di balik CDN, uji juga langsung ke nginx dengan openssl s_client -alpn h2. Untuk paket distribusi, bandingkan hasil dpkg-query atau rpm -q nginx dengan advisori resmi.
Perbarui, lalu mulai ulang layanan
Pasang 1.31.9, 1.30.7, atau paket perbaikan dari distribusi Anda. Setelah itu, mulai ulang layanan nginx sepenuhnya. CIRCL dan Xint sama-sama menegaskan bahwa nginx -s reload tidak mengganti program yang sedang berjalan, dan proses worker lama dapat tetap hidup melayani koneksi yang ada. Untuk kontainer, bangun ulang image dengan base image yang sudah diperbaiki, lalu terapkan ulang.
Mitigasi sementara bila pembaruan tertunda
Bila paket distribusi belum tersedia, matikan HTTP/2 pada listener yang terdampak. Pada nginx 1.25.1 ke atas, gunakan http2 off; dan hapus http2 dari direktif listen. Pada versi lebih lama, cukup hapus http2 dari listen. Langkah ini hanya menutup CVE-2026-123007 dan CVE-2026-123633, dan dapat mengganggu layanan yang memerlukan HTTP/2 seperti gRPC. Untuk celah lain, matikan HTTP/3 bila tidak diperlukan, gunakan upstream tetap alih-alih proxy_pass bervariabel, dan batasi akses proxy surel ke jaringan tepercaya. Pada host yang tidak memakai SCTP, CIRCL menyarankan menambahkan baris install sctp /bin/false ke berkas di /etc/modprobe.d/.
Pantau tanda percobaan serangan
CIRCL menyebut beberapa tanda yang patut ditelusuri: proses worker nginx yang menjalankan program tak dikenal, worker yang berhenti mendadak (cari “signal 11” atau “segfault” di error.log), serta koneksi HTTP/2 berumur panjang dengan data masuk sangat besar tetapi sedikit permintaan tercatat. Tanda-tanda ini bersifat petunjuk dan tidak membuktikan serangan dengan sendirinya. Tim yang membutuhkan bantuan menyusun pemantauan dan jadwal pembaruan dapat memulainya bersama layanan keamanan siber Merakit.
Pertanyaan yang sering muncul
Apakah server saya aman bila HTTP/2 tidak aktif?
Belum tentu. Mematikan HTTP/2 menutup dua dari lima celah NGINX2Root. Tiga celah lain terkait resolver DNS, HTTP/3, dan proxy surel, sehingga pembaruan ke 1.31.9, 1.30.7, atau paket perbaikan distribusi tetap diperlukan.
Apakah cukup menjalankan reload setelah memperbarui paket?
Tidak. Reload hanya membaca ulang konfigurasi, sedangkan program nginx yang lama tetap berjalan di memori. Mulai ulang layanan sepenuhnya, lalu pastikan tidak ada proses worker lama dengan status “shutting down” yang masih hidup.
Apakah NGINX2Root sudah dipakai untuk menyerang?
Hingga 18 November 2026 belum ada laporan serangan nyata, dan celah ini belum masuk katalog KEV CISA. Situasinya dapat berubah cepat karena PoC Rapid7 sudah terbuka untuk umum.
Penutup
NGINX2Root menyentuh lapisan yang jarang diperhatikan karena dianggap sudah stabil bertahun-tahun. Mulailah dari server nginx yang menghadap internet, pastikan versinya 1.31.9, 1.30.7, atau paket perbaikan distribusi, lalu mulai ulang layanannya. Bila tim Anda ingin memindahkan beban server ke infrastruktur yang lebih mudah diperbarui secara rutin, tim komputasi awan Merakit siap membantu merencanakannya.
Sumber
- nginx: Security Advisories dan pengumuman rilis nginx-1.30.7 serta nginx-1.31.9 (18 November 2026)
- Xint: NGINX2Root, New Remote Code Execution Vulnerabilities in nginx Require Urgent Patching (18 November 2026)
- CIRCL TR-105: NGINX2ROOT (18 November 2026)
- Ubuntu: CVE-2026-123007 (18 November 2026)
- Debian Security Tracker: CVE-2026-123007 (diakses 19 November 2026)
- The Hacker News: 10-Year-Old NGINX HTTP/2 Flaw Lets Unauthenticated Attackers Execute Code on Servers (18 November 2026)
- Precursor Security: NGINX2Root live updates (18 November 2026)
- Rapid7: PoC CVE-2026-123007 di GitHub (18 November 2026)