Blog Keamanan Siber
Celah Check Point CVE-2026-123039, Pasang Jumbo Hotfix
Daftar isi· 7 bagian
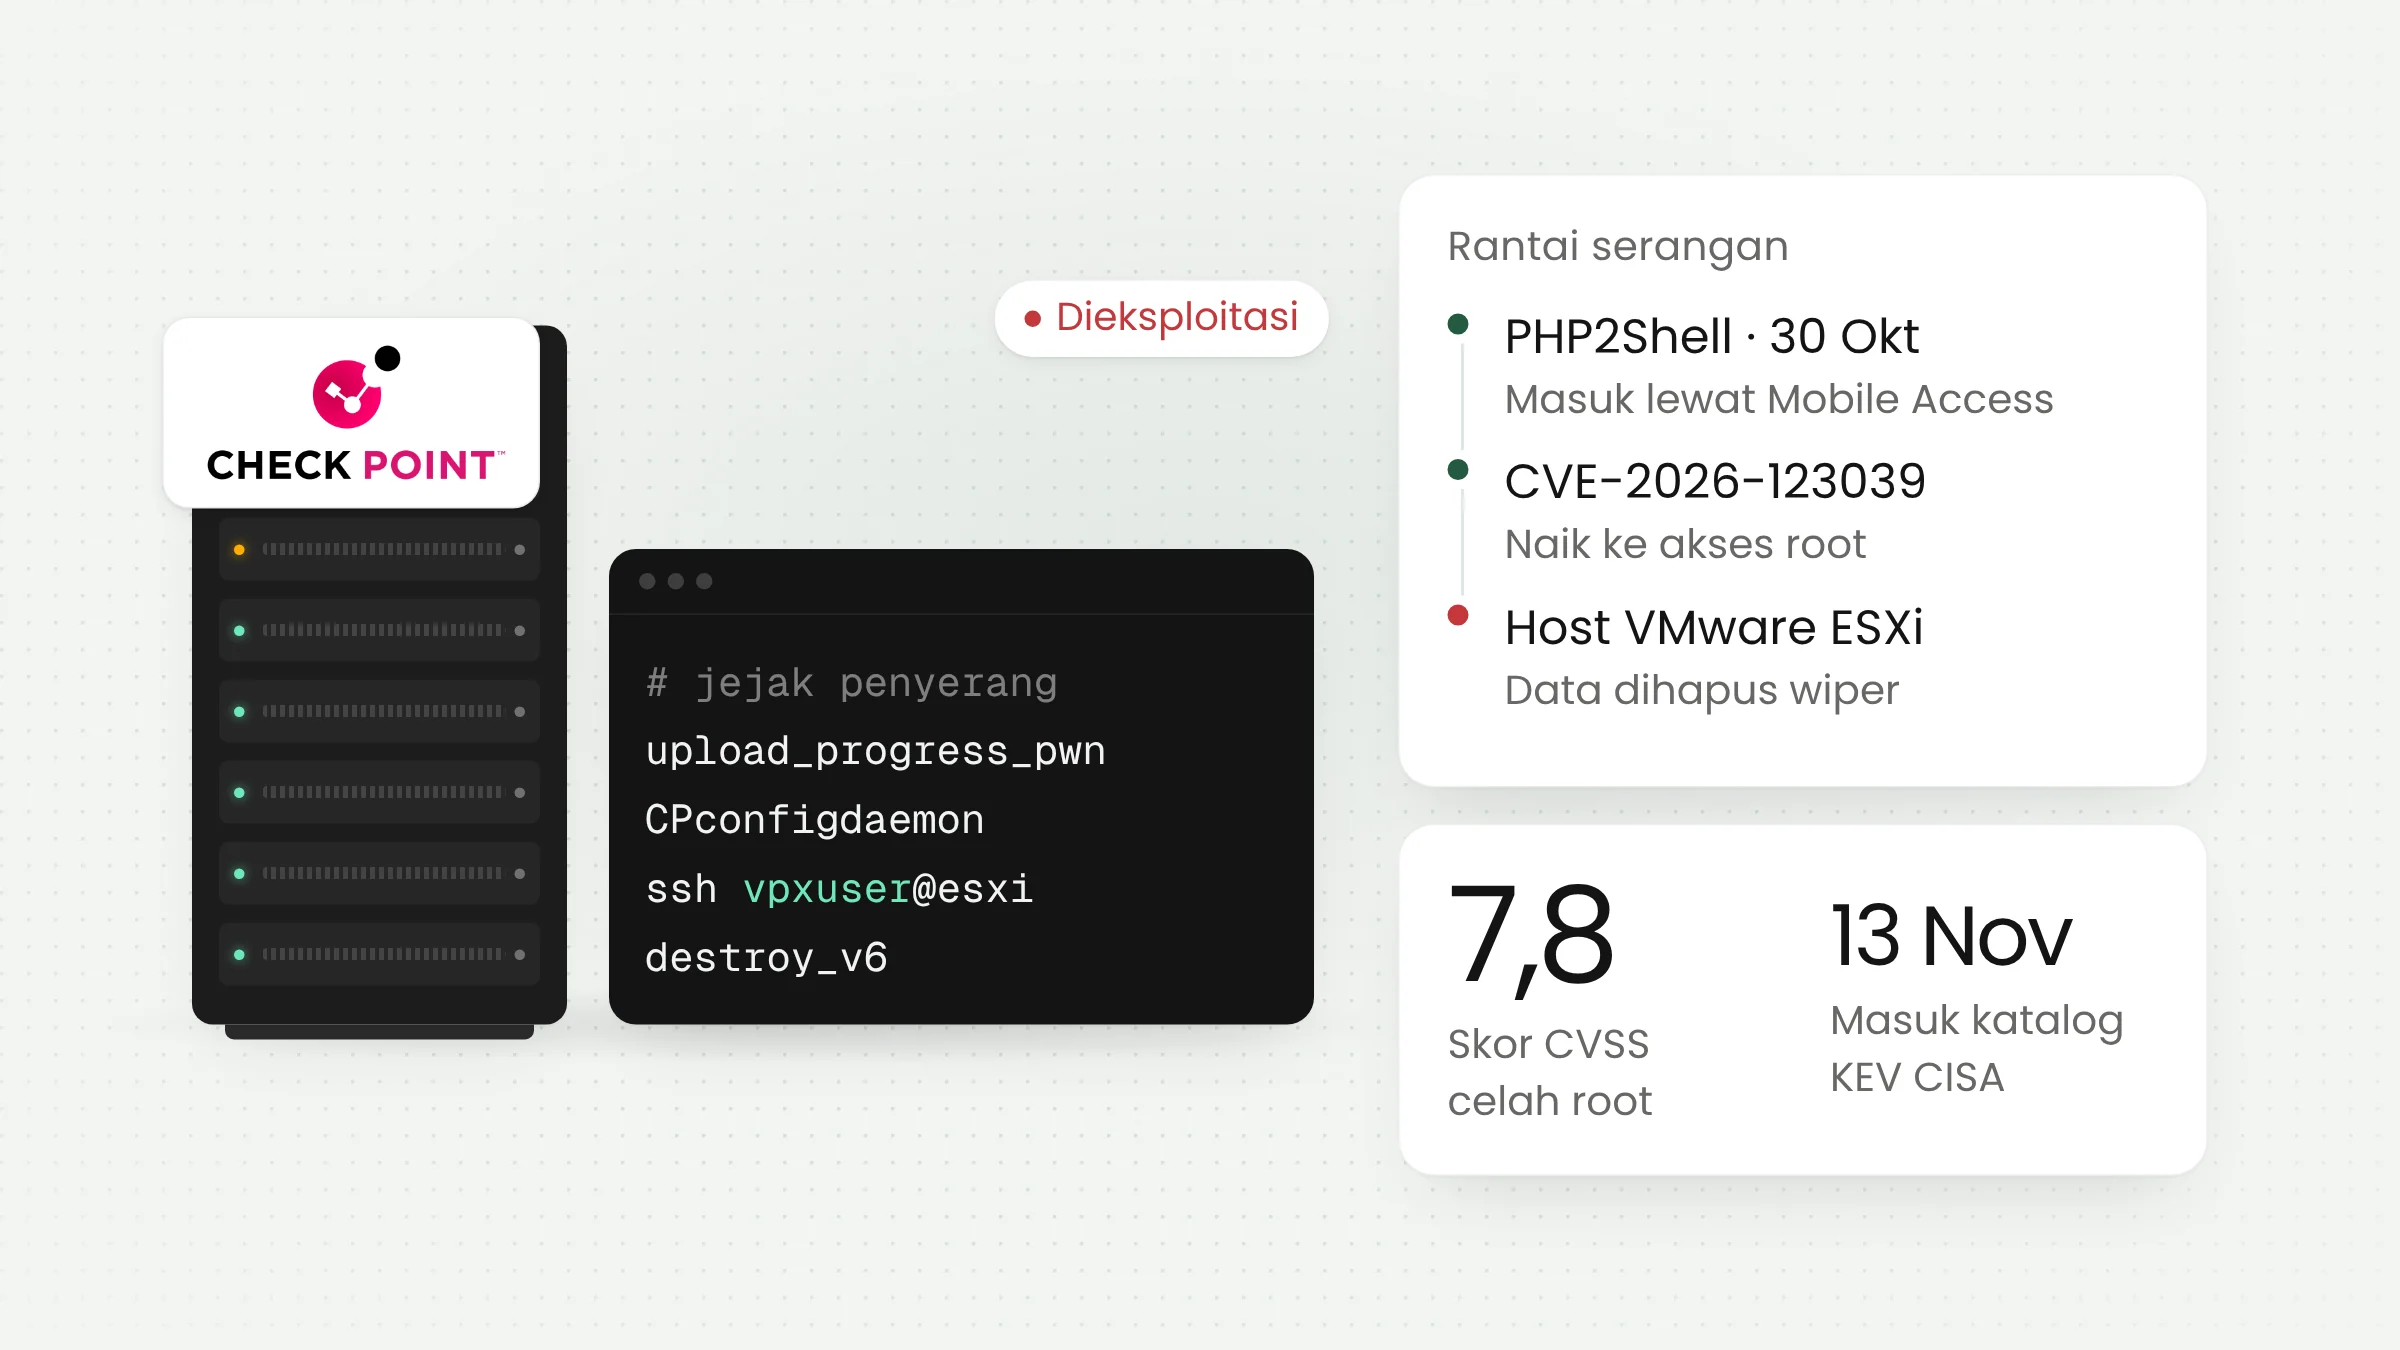
Celah Check Point CVE-2026-123039 sedang dieksploitasi untuk merebut akses root di gateway keamanan Check Point. Penyerang masuk lewat portal Mobile Access dengan celah PHP2Shell, lalu memakai CVE-2026-123039 untuk menguasai perangkat. CISA memasukkannya ke katalog celah yang dieksploitasi pada 13 November 2026, dan Check Point sudah merilis Jumbo Hotfix November.
Rantai serangan dari portal Mobile Access ke akses root
Check Point adalah salah satu merek firewall dan gateway keamanan yang banyak dipakai perusahaan, bank, dan instansi untuk menjaga pintu masuk jaringan. Salah satu fiturnya, Mobile Access, menyediakan portal web agar karyawan dapat terhubung ke jaringan kantor dari luar. Portal ini menghadap ke internet, sehingga menjadi sasaran pertama dalam serangan kali ini.
Menurut laporan Check Point Research yang terbit 12 November 2026, penyerang masuk dengan memanfaatkan PHP2Shell, yaitu dua celah PHP bernomor CVE-2026-109618 dan CVE-2026-109619. Portal Mobile Access dijalankan dengan PHP, sehingga gateway yang belum diperbarui ikut terdampak. Menurut CSO Online, kedua celah ini bernilai 9,2 dan memungkinkan eksekusi kode tanpa akun.
Lewat PHP2Shell, penyerang baru mendapat hak akses akun layanan portal yang terbatas. Untuk menguasai perangkat sepenuhnya, mereka memakai celah kedua, CVE-2026-123039. Celah ini ada di DynamicCLI, layanan latar Gaia OS (sistem operasi gateway Check Point) yang menerima perintah administrasi dari proses lain.
BleepingComputer mengutip advisori Check Point yang menjelaskan masalahnya. Layanan dynamic_server berjalan sebagai root dan menerima perintah lewat soket lokal yang dapat ditulisi semua pengguna, tanpa memeriksa siapa pengirimnya. Akibatnya, siapa pun yang sudah dapat menjalankan kode di perangkat dapat menyuruh layanan itu menjalankan perintah sebagai root.
Check Point memberi CVE-2026-123039 skor CVSS 7,8 atau tingkat tinggi, sedikit di bawah batas kritis. Skornya tidak setinggi PHP2Shell karena penyerang harus sudah berada di dalam perangkat. Dalam serangan ini, syarat itu dipenuhi oleh PHP2Shell, sehingga gabungan keduanya membuka jalan dari internet sampai akses root. Check Point menyatakan celah ini dieksploitasi terhadap sekitar dua lusin pelanggan sejak akhir Oktober.
Apa yang dilakukan penyerang setelah masuk
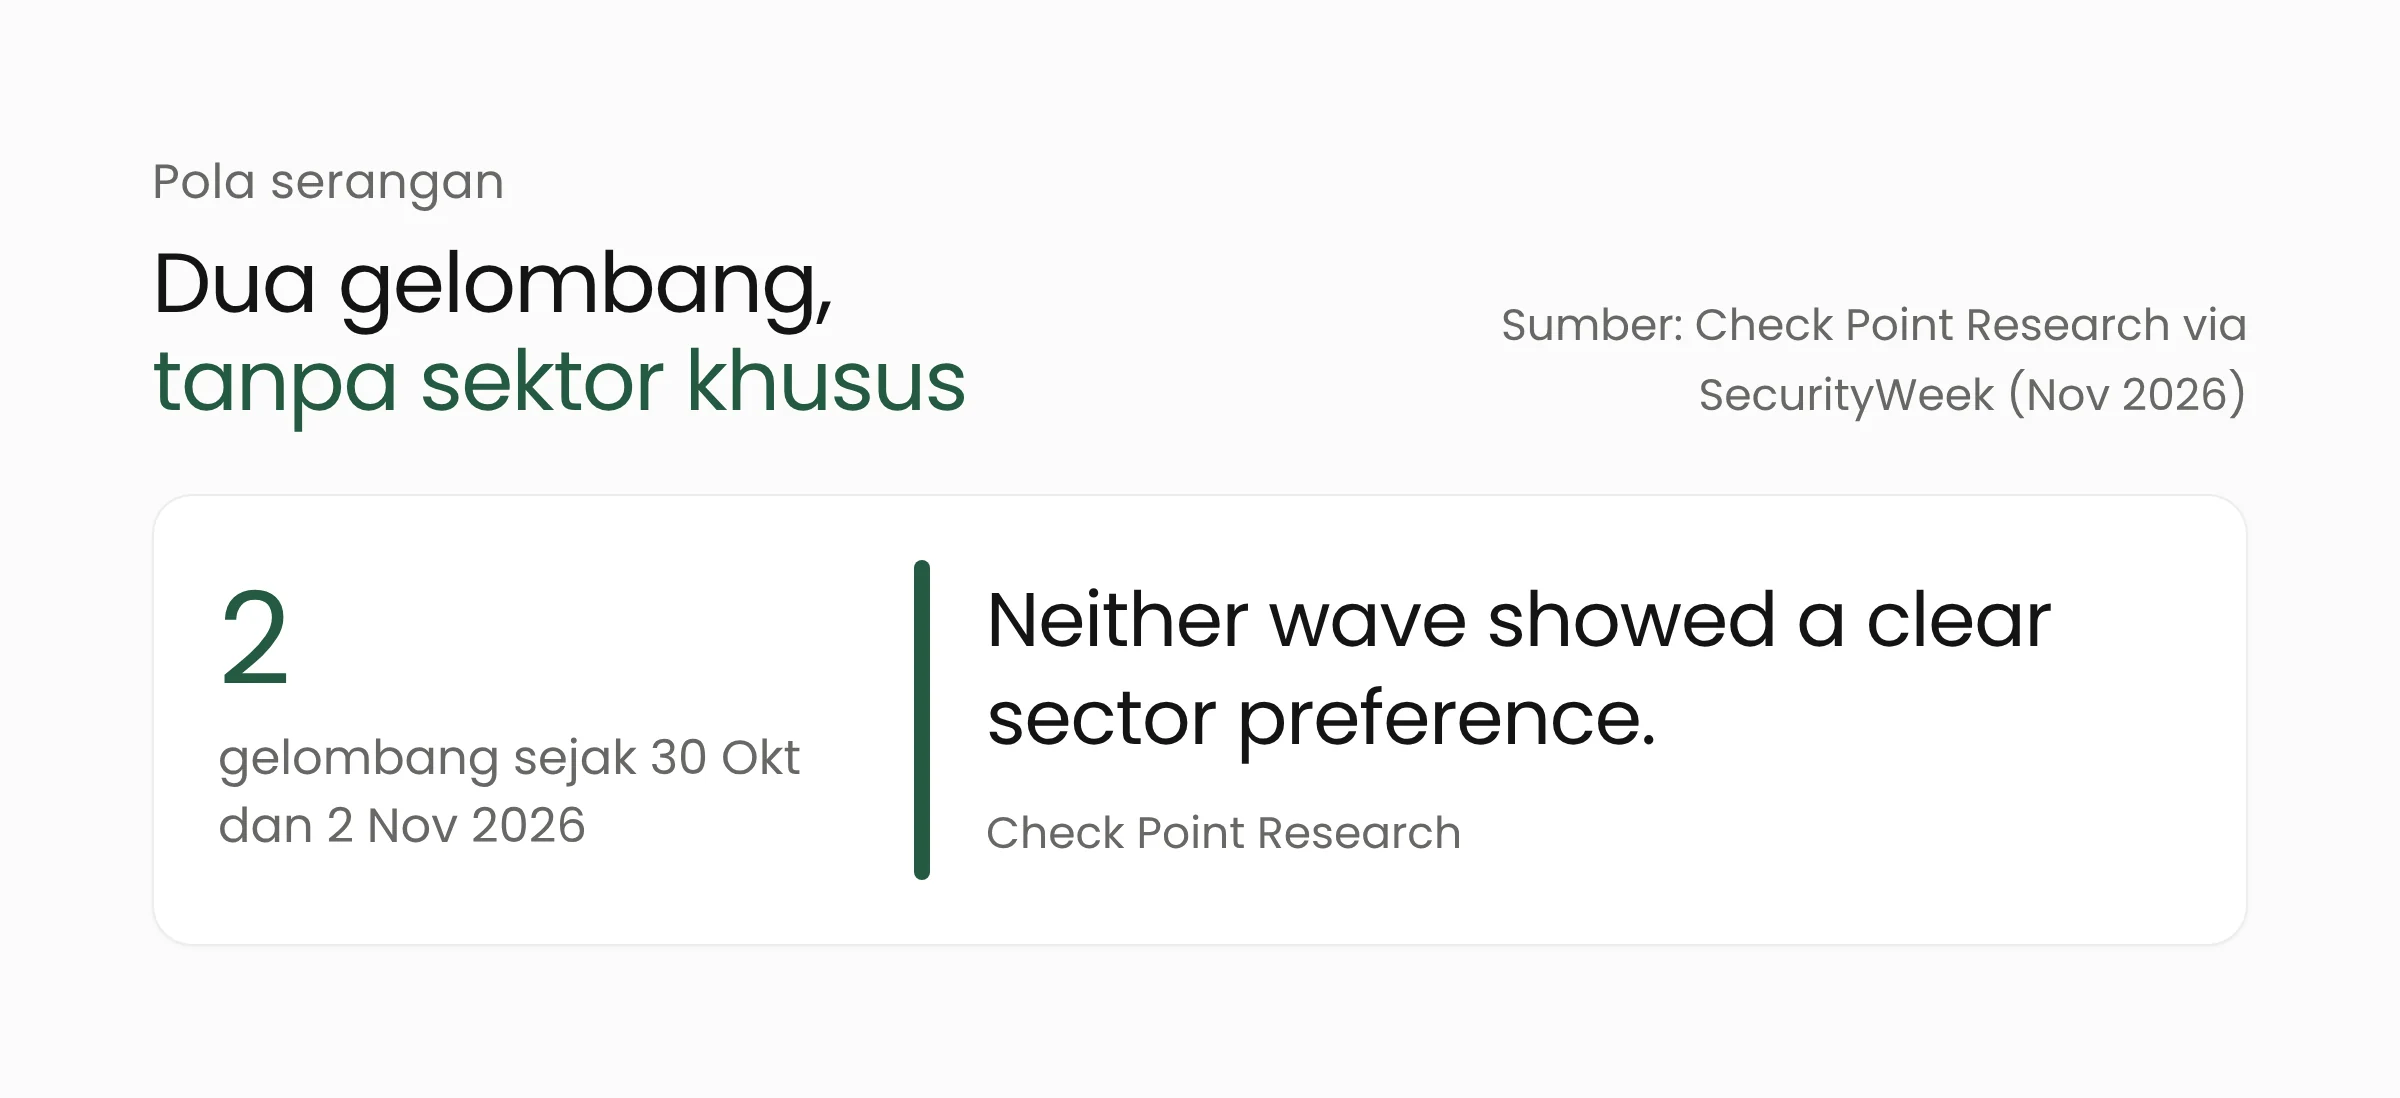
Check Point Research mencatat dua gelombang serangan. Gelombang pertama dimulai 30 Oktober 2026 dan menyasar organisasi di Israel, sebagian berakhir dengan perusakan data. Gelombang kedua mulai 2 November 2026 dan lebih luas, menyasar organisasi di berbagai negara dan sektor tanpa aktivitas perusakan yang teramati. Serangan pertama terjadi sekitar sepekan setelah perbaikan untuk PHP2Shell tersedia.
Setelah mendapat akses root, penyerang menanam webshell, yaitu skrip kecil untuk mengendalikan server dari jarak jauh, di folder templat yang dipakai portal untuk membuat halaman masuk. Mereka juga memasang pintu belakang bernama TSGA beserta komponen TSProxy. Menurut Check Point Research, perangkat ini dapat mencuri konfigurasi, bertahan di cadangan dan snapshot, serta mengubah log firewall.
Dari gateway, penyerang memindai jaringan internal dengan alat bernama gogo, lalu masuk ke host VMware ESXi lewat SSH memakai akun layanan vpxuser. ESXi adalah platform yang menjalankan banyak mesin virtual sekaligus. Di sana mereka menjalankan wiper bernama destroy_v6, program yang menimpa berkas dengan nol lalu menghapusnya. Pelaku juga meninggalkan catatan yang menolak negosiasi tebusan.
Soal pelaku, Check Point Research hanya memberi penilaian berkeyakinan rendah. Pintu belakangnya mirip komponen yang pernah dikaitkan dengan kelompok peretas dari Tiongkok, tetapi perusakan data dan pola sasarannya tidak cocok dengan kebiasaan kelompok itu. Bagi pengelola jaringan di Indonesia, catatan yang lebih penting adalah sifat gelombang kedua. Seperti dikutip SecurityWeek, peneliti menulis, “Neither wave showed a clear sector preference.” Artinya, gateway yang rentan dapat diserang di mana pun berada.
Produk terdampak dan versi perbaikan
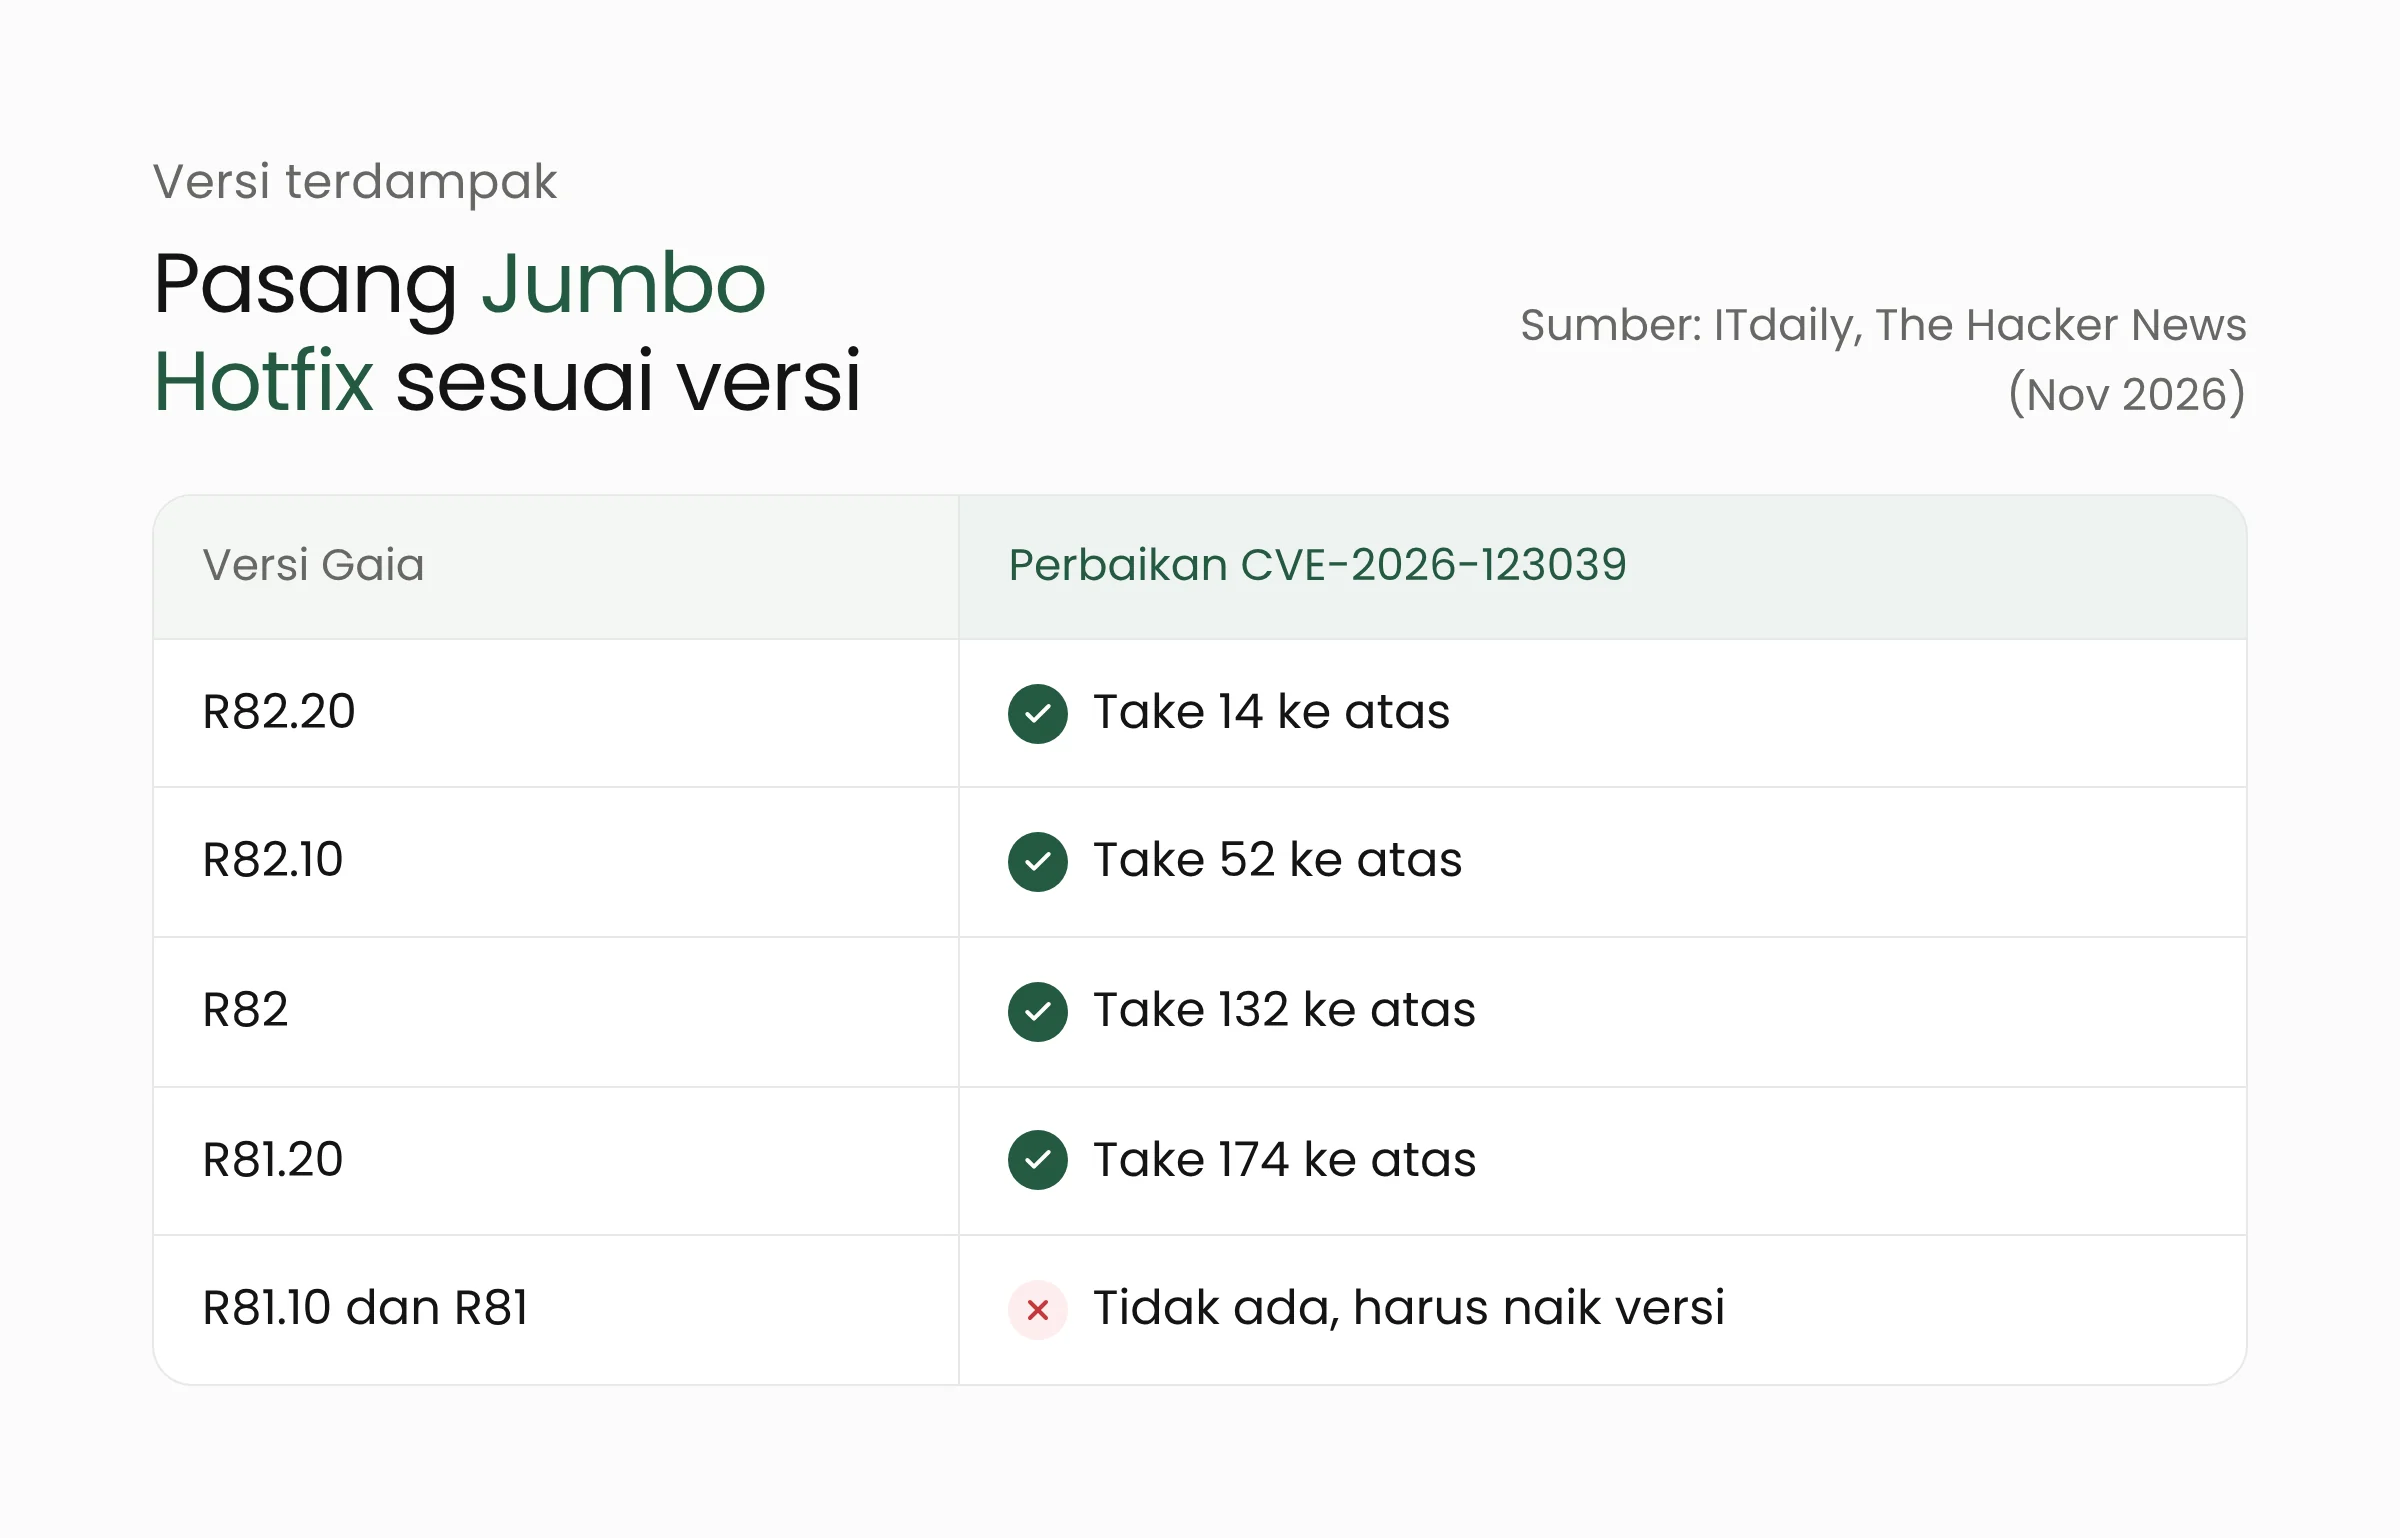
Menurut BleepingComputer, CVE-2026-123039 memengaruhi Firewall, Security Gateway, Security Management Server, Multi-Domain Security Management Server, dan Scalable Platforms. The Hacker News mencantumkan versi terdampak R82.20, R82.10, R82, R81.20, R81.10, dan R81, termasuk Management dan Log Server serta Maestro Orchestrator.
Perbaikannya ada di Jumbo Hotfix Accumulator, paket pembaruan kumulatif Check Point. Menurut ITdaily, perbaikan tersedia mulai R82.20 Take 14, R82.10 Take 52, R82 Take 132, dan R81.20 Take 174. Versi R81.10 dan R81 sudah tidak didukung dan tidak mendapat perbaikan, sehingga satu-satunya jalan adalah naik ke versi yang masih didukung. Spark Firewalls dan Smart-1 Cloud dinyatakan tidak terdampak.
Menurut laporan BleepingComputer tentang serangan ini, Jumbo Hotfix November menutup PHP2Shell sekaligus celah DynamicCLI. Rincian resmi produk, versi, dan langkah mitigasinya ada di advisori Check Point sk1000362, yang perlu dibaca langsung oleh pengelola perangkat.
Apa artinya bagi tim jaringan dan keamanan?
Celah ini paling relevan bagi organisasi yang memakai gateway Check Point dengan portal Mobile Access terbuka ke internet. Organisasi pemakainya, misalnya bank, perusahaan pembiayaan, rumah sakit, kampus, atau instansi, sering menyerahkan pengelolaan perangkat ini kepada integrator atau penyedia layanan terkelola. Dalam kondisi itu, status pembaruannya perlu ditanyakan secara aktif.
Pasang Jumbo Hotfix November lebih dulu di gateway yang terbuka
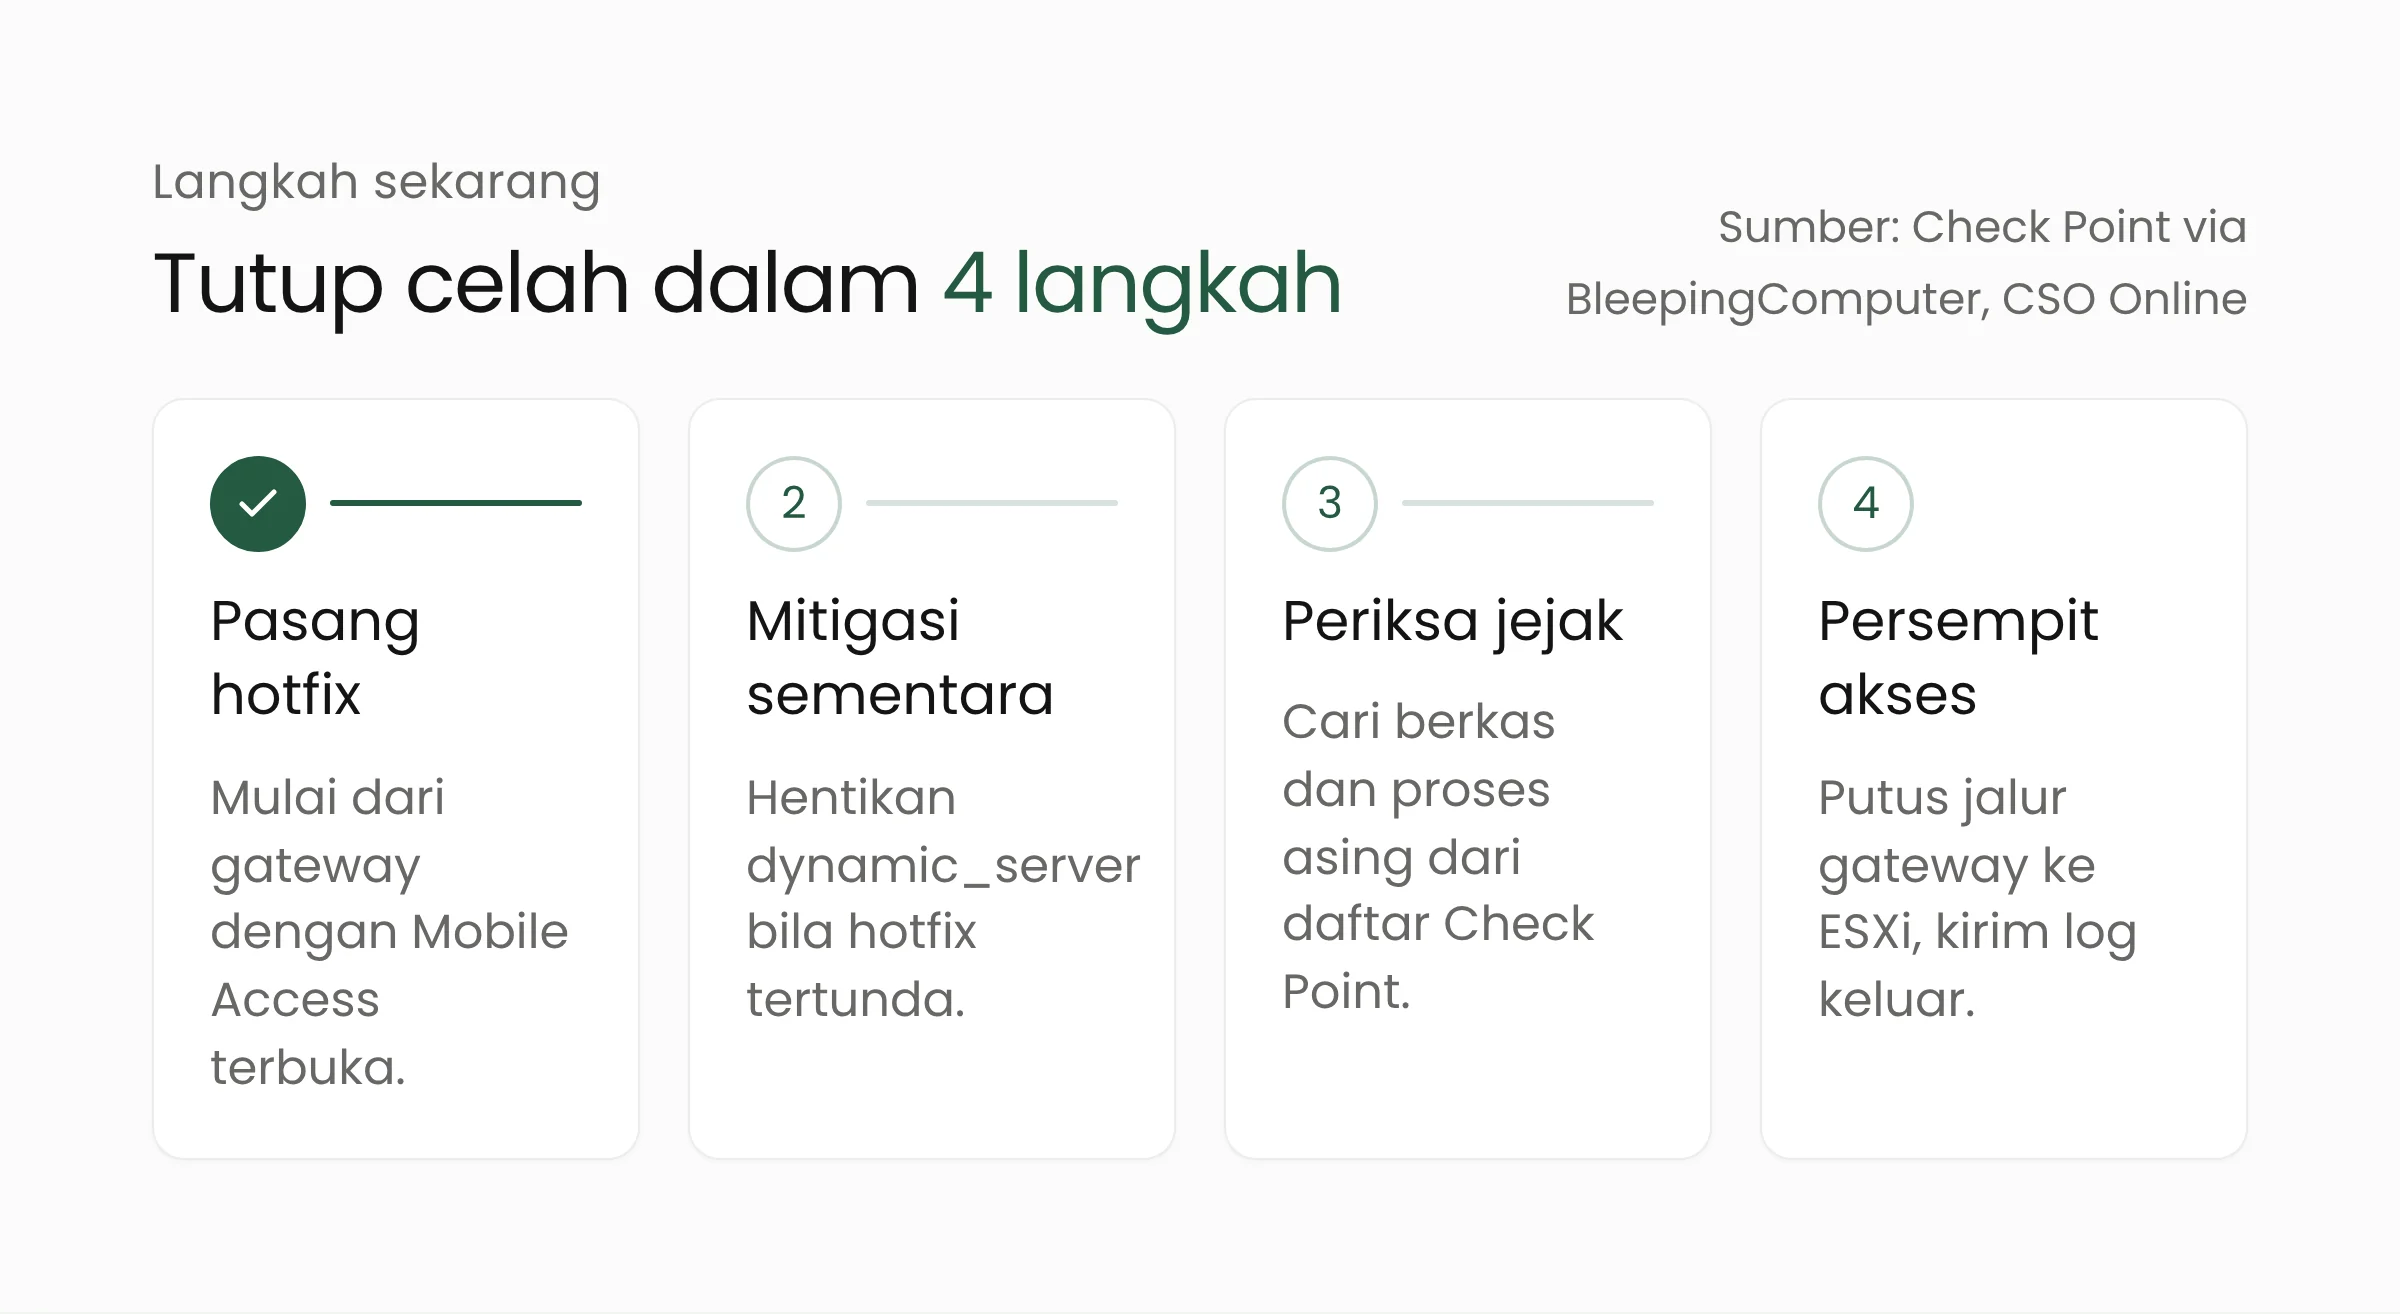
Check Point meminta Jumbo Hotfix November dipasang di semua Security Gateway dan Management Server, dimulai dari gateway yang portal Mobile Access-nya dapat diakses dari internet. Cocokkan nomor Take yang terpasang dengan daftar di atas. Perangkat yang masih memakai R81.10 atau R81 perlu dijadwalkan naik versi, karena tidak ada perbaikan untuk keduanya.
Matikan dynamic_server bila pembaruan tertunda
Bila hotfix belum dapat dipasang, Check Point menyarankan menghentikan proses dynamic_server dan mencegahnya berjalan lagi. Langkah ini membuat sebagian perintah Dynamic CLI tidak berfungsi sampai layanan diaktifkan kembali. CSO Online juga menyarankan menonaktifkan Mobile Access di gateway yang tidak memerlukannya.
Periksa tanda kompromi di gateway yang sempat terbuka
Pembaruan tidak menghapus penyerang yang sudah masuk. Menurut BleepingComputer, Check Point meminta pengelola memeriksa berkas sesi yang memuat upload_progress_pwn, proses atau berkas CPconfigdaemon yang tidak dikenal, dan celah waktu yang janggal di log firewall. Koneksi SSH dari gateway ke host ESXi di jaringan internal adalah tanda pembobolan yang jelas. ITdaily menambahkan bahwa Check Point menyarankan meninjau log Dynamic CLI, terutama perintah yang membuat pengguna baru atau mengunduh berkas.
Persempit jalur dari gateway ke sistem inti
CSO Online merangkum beberapa langkah pengerasan. Antarmuka manajemen tidak dibuka ke internet, jalur tepercaya dari gateway ke ESXi dihapus, dan log firewall dikirim secara langsung ke sistem lain yang tidak dapat dijangkau gateway. Perangkat yang terbukti dibobol sebaiknya dibangun ulang dari image tepercaya, karena pembaruan saja tidak mengusir penyerang yang sudah masuk.
Bagi sektor keuangan, firewall yang dibobol berarti penyerang berdiri di antara internet dan sistem transaksi, sehingga pemeriksaan ini sebaiknya masuk jalur insiden, bukan jadwal pemeliharaan biasa. Tim yang sedang menata solusi layanan keuangan dapat memakai momen ini untuk memeriksa ulang siapa yang memegang akses ke perangkat jaringan. Pola serangannya juga mengulang pelajaran dari ulasan PHP2Shell dan versi aman PHP: PHP ternyata juga berjalan di dalam perangkat keamanan, tidak terbatas pada server web. Instansi dapat merujuk pula langkah menindaklanjuti imbauan siber Komdigi yang terbit awal November.
Pertanyaan yang sering muncul
Apakah gateway tanpa Mobile Access tetap perlu diperbarui?
Ya. Dalam serangan ini, PHP2Shell di portal Mobile Access menjadi pintu masuk awal. Namun, CVE-2026-123039 berada di Gaia OS dan memengaruhi Security Gateway maupun Management Server. Celah ini dapat dipakai siapa pun yang sudah mendapat pijakan di perangkat lewat jalur lain, sehingga Check Point meminta Jumbo Hotfix dipasang di semua gateway dan server manajemen.
Bagaimana mengetahui apakah perangkat kami sudah dibobol?
Mulailah dari indikator yang diterbitkan Check Point: berkas sesi berisi upload_progress_pwn, proses CPconfigdaemon yang tidak dikenal, log firewall yang terputus tanpa alasan, dan koneksi SSH dari gateway ke ESXi. Check Point Research juga menerbitkan alamat IP dan hash berkas yang dipakai penyerang. Bila ada yang cocok, perlakukan sebagai insiden dan libatkan tim tanggap insiden.
Kami memakai R81.10. Apa yang harus dilakukan?
R81.10 dan R81 sudah tidak didukung dan tidak menerima perbaikan untuk CVE-2026-123039. Sambil menyiapkan peningkatan ke R81.20 atau R82.x, terapkan mitigasi sementara dengan menghentikan dynamic_server, batasi atau matikan portal Mobile Access, dan pantau indikator kompromi lebih ketat.
Penutup
Serangan ke gateway Check Point menunjukkan bahwa perangkat keamanan juga perlu dijaga seperti server lain: diperbarui tepat waktu, dipantau lognya, dan dibatasi jalurnya ke sistem inti. Jumbo Hotfix sudah tersedia, sehingga pekerjaan terbesarnya kini ada pada inventarisasi perangkat dan pemeriksaan jejak serangan. Bila organisasi Anda membutuhkan pendamping untuk audit perangkat jaringan dan penanganan insiden, layanan keamanan siber Merakit siap membantu.
Sumber
- Check Point Research: PHP2Shell Exploitation on Check Point Gateway, 12 November 2026
- CISA: CISA Adds Two Known Exploited Vulnerabilities to Catalog, 13 November 2026
- BleepingComputer: Check Point warns of zero-day flaw exploited for root access, 13 November 2026
- BleepingComputer: Check Point gateways hacked via PHP2Shell to deploy VMware ESXi wiper, 13 November 2026
- The Hacker News: Hackers Exploit PHP2Shell Flaws in Check Point Gateways, 13 November 2026
- SecurityWeek: PHP2Shell Exploited in Destructive Check Point Gateway Attacks, 13 November 2026
- CSO Online: The firewall becomes the foothold, 13 November 2026
- ITdaily: Check Point patches exploited flaw in firewalls and management servers, 13 November 2026