Blog Keamanan Siber
Celah Synology DSM CVE-2024-10441 Diserang, Perbarui NAS
Daftar isi· 7 bagian
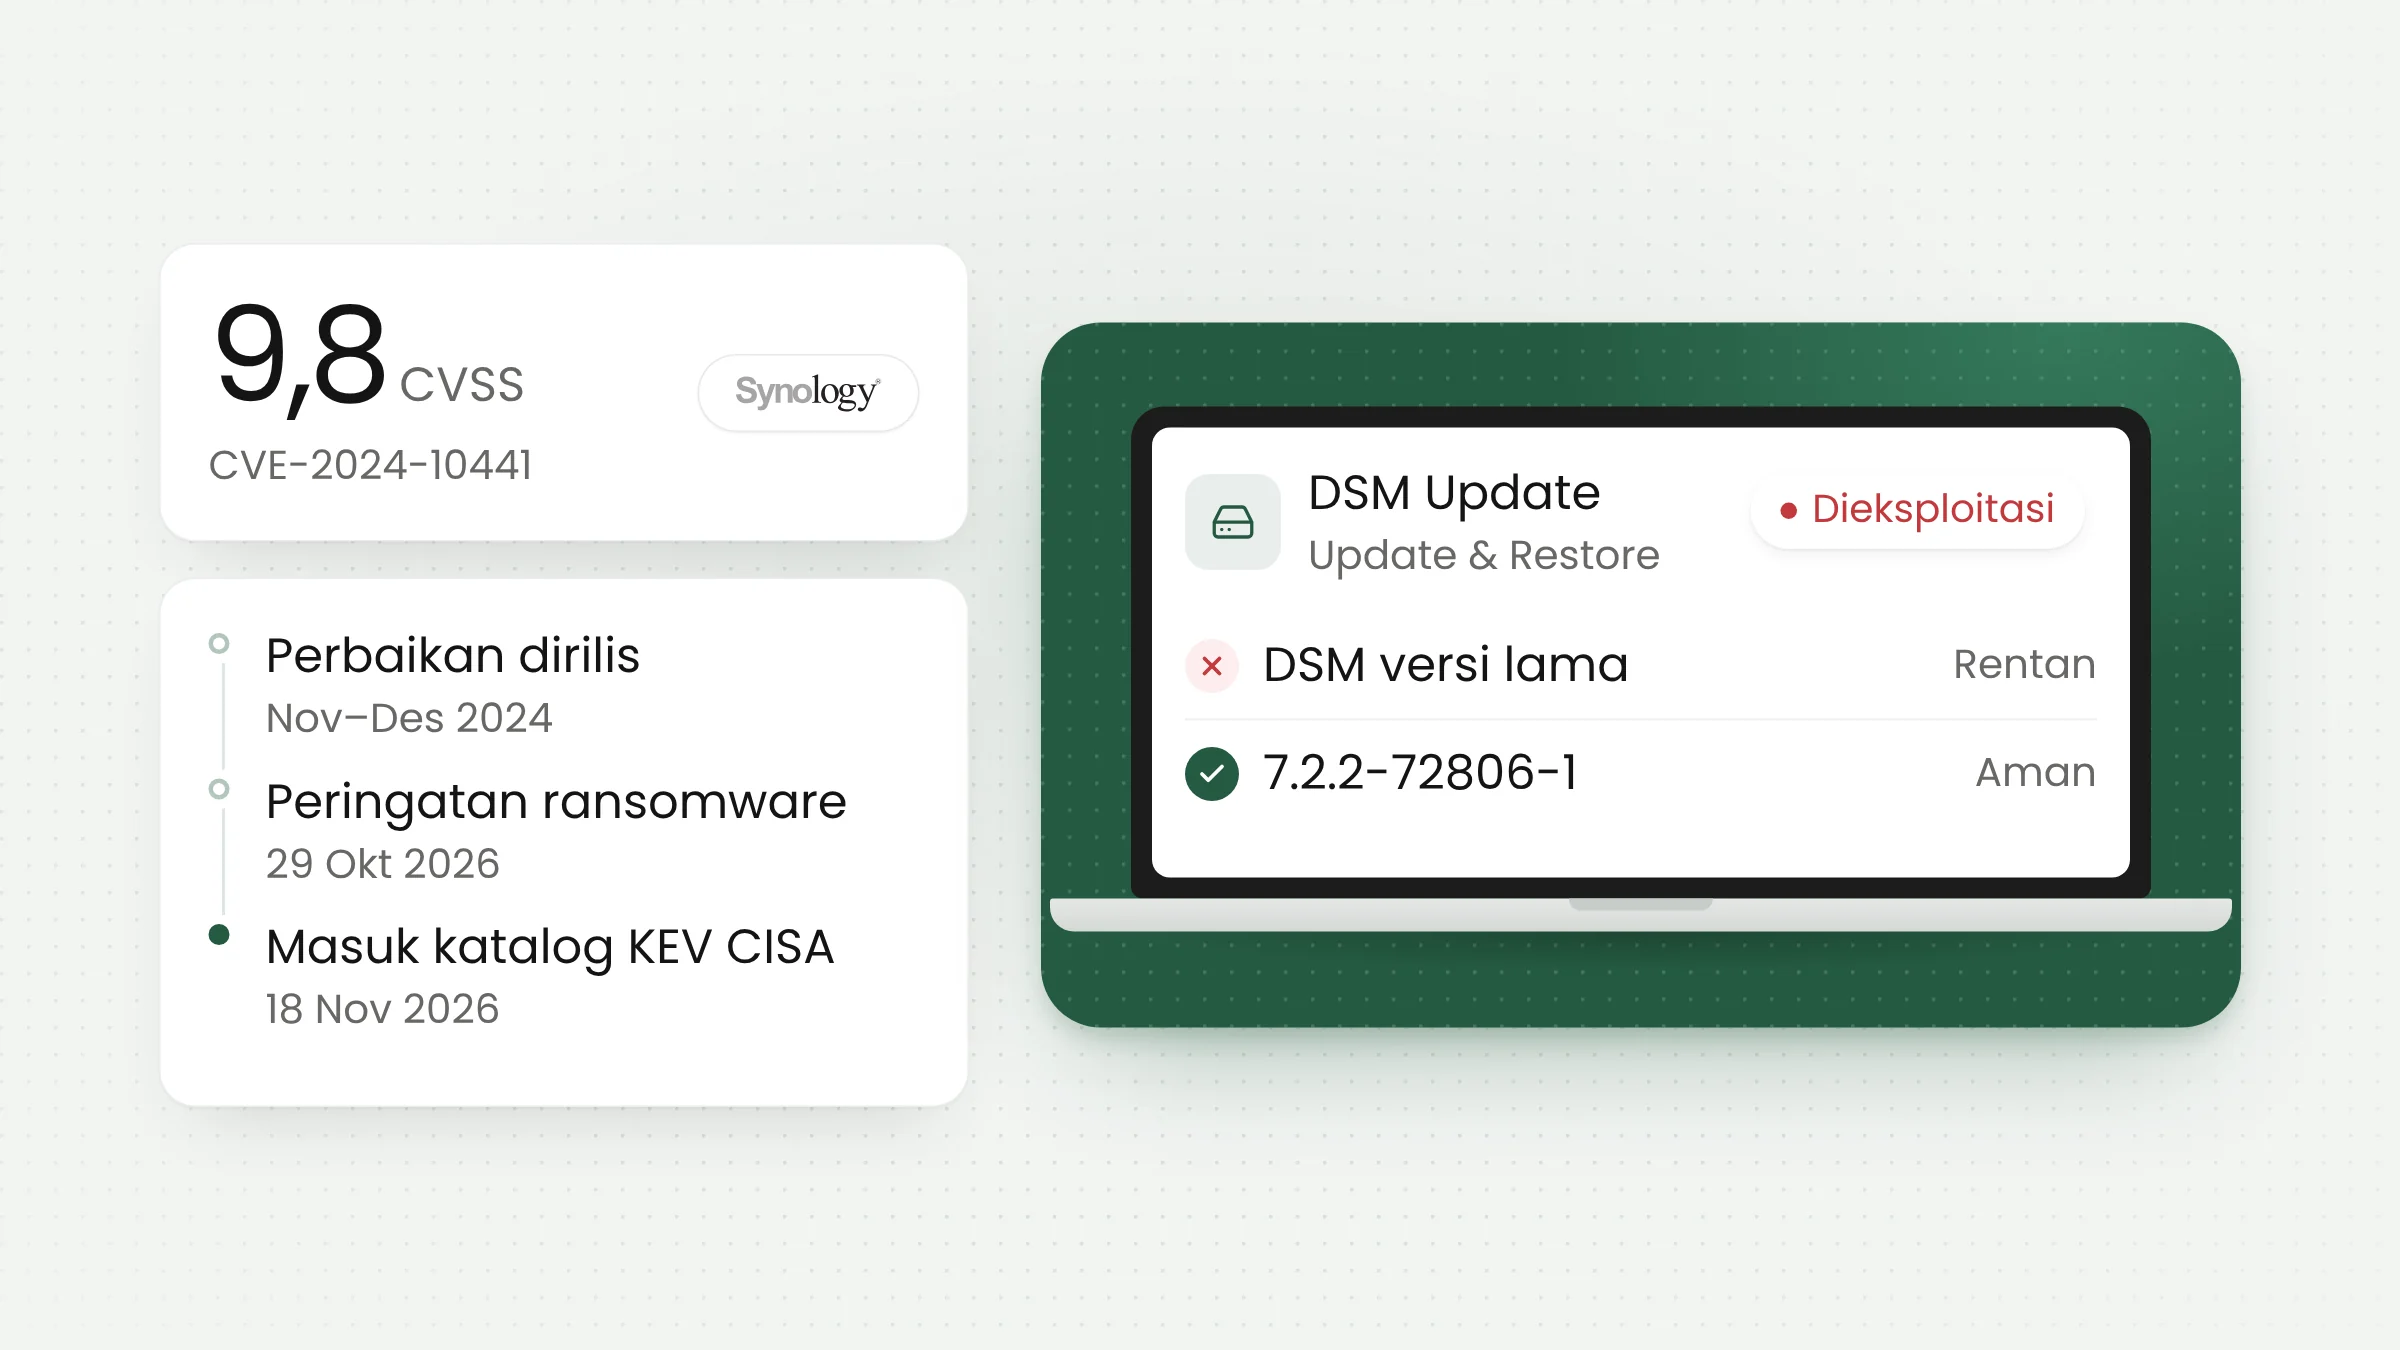
Celah Synology DSM CVE-2024-10441 kini resmi tercatat sedang dieksploitasi. Pada 18 November 2026, CISA memasukkannya ke katalog Known Exploited Vulnerabilities (KEV). Celah berskor CVSS 9,8 ini memungkinkan penyerang tanpa login menjalankan kode di NAS Synology. Perbaikannya sudah ada sejak akhir 2024, tetapi perangkat yang belum diperbarui kini menjadi sasaran ransomware.
Celah lama yang kembali dipakai penyerang
NAS (network attached storage) adalah perangkat penyimpanan yang tersambung ke jaringan kantor. Di banyak organisasi di Indonesia, perangkat ini menjadi pusat berkas bersama: dokumen keuangan di kantor akuntan, arsip nilai di sekolah, hasil pemeriksaan di klinik, atau foto produk di toko daring. Synology adalah salah satu merek NAS yang paling sering dijumpai, dan sistem operasinya bernama DiskStation Manager (DSM).
CVE-2024-10441 berada di komponen system plugin daemon pada DSM dan BeeStation OS (BSM), sistem operasi untuk perangkat BeeStation. Menurut advisori Synology-SA-24:20, kesalahan cara sistem menyandikan keluaran (improper encoding or escaping of output) membuat penyerang jarak jauh dapat menjalankan kode sembarang. Synology menilai tingkat keparahannya kritis dengan skor CVSS 3.1 sebesar 9,8. Vektornya menunjukkan serangan dapat dilakukan lewat jaringan, tanpa kredensial, dan tanpa tindakan dari pengguna.
Advisori itu terbit pada 5 November 2024 dengan judul “DSM (PWN2OWN 2024)”, karena celahnya dilaporkan lewat kompetisi peretasan Pwn2Own melalui program Zero Day Initiative. Catatan CVE menyebut Ryan Emmons sebagai penemunya. Advisori yang sama juga memuat dua celah lain berskor sedang, yaitu CVE-2024-50629 (membaca berkas tertentu) dan CVE-2024-10445 (menulis berkas tertentu dari jaringan yang berdekatan).
Versi DSM yang terdampak dan versi perbaikannya
Pembaruan dirilis bertahap. Riwayat revisi advisori mencatat pembaruan DSM 7.2.1 tersedia pada 12 November 2024, DSM 7.1 pada 26 November 2024, dan DSM 6.2 pada 5 Desember 2024. Dalam pernyataan terbarunya, Synology menyebut celah yang dieksploitasi sudah ditambal pada Desember 2024.
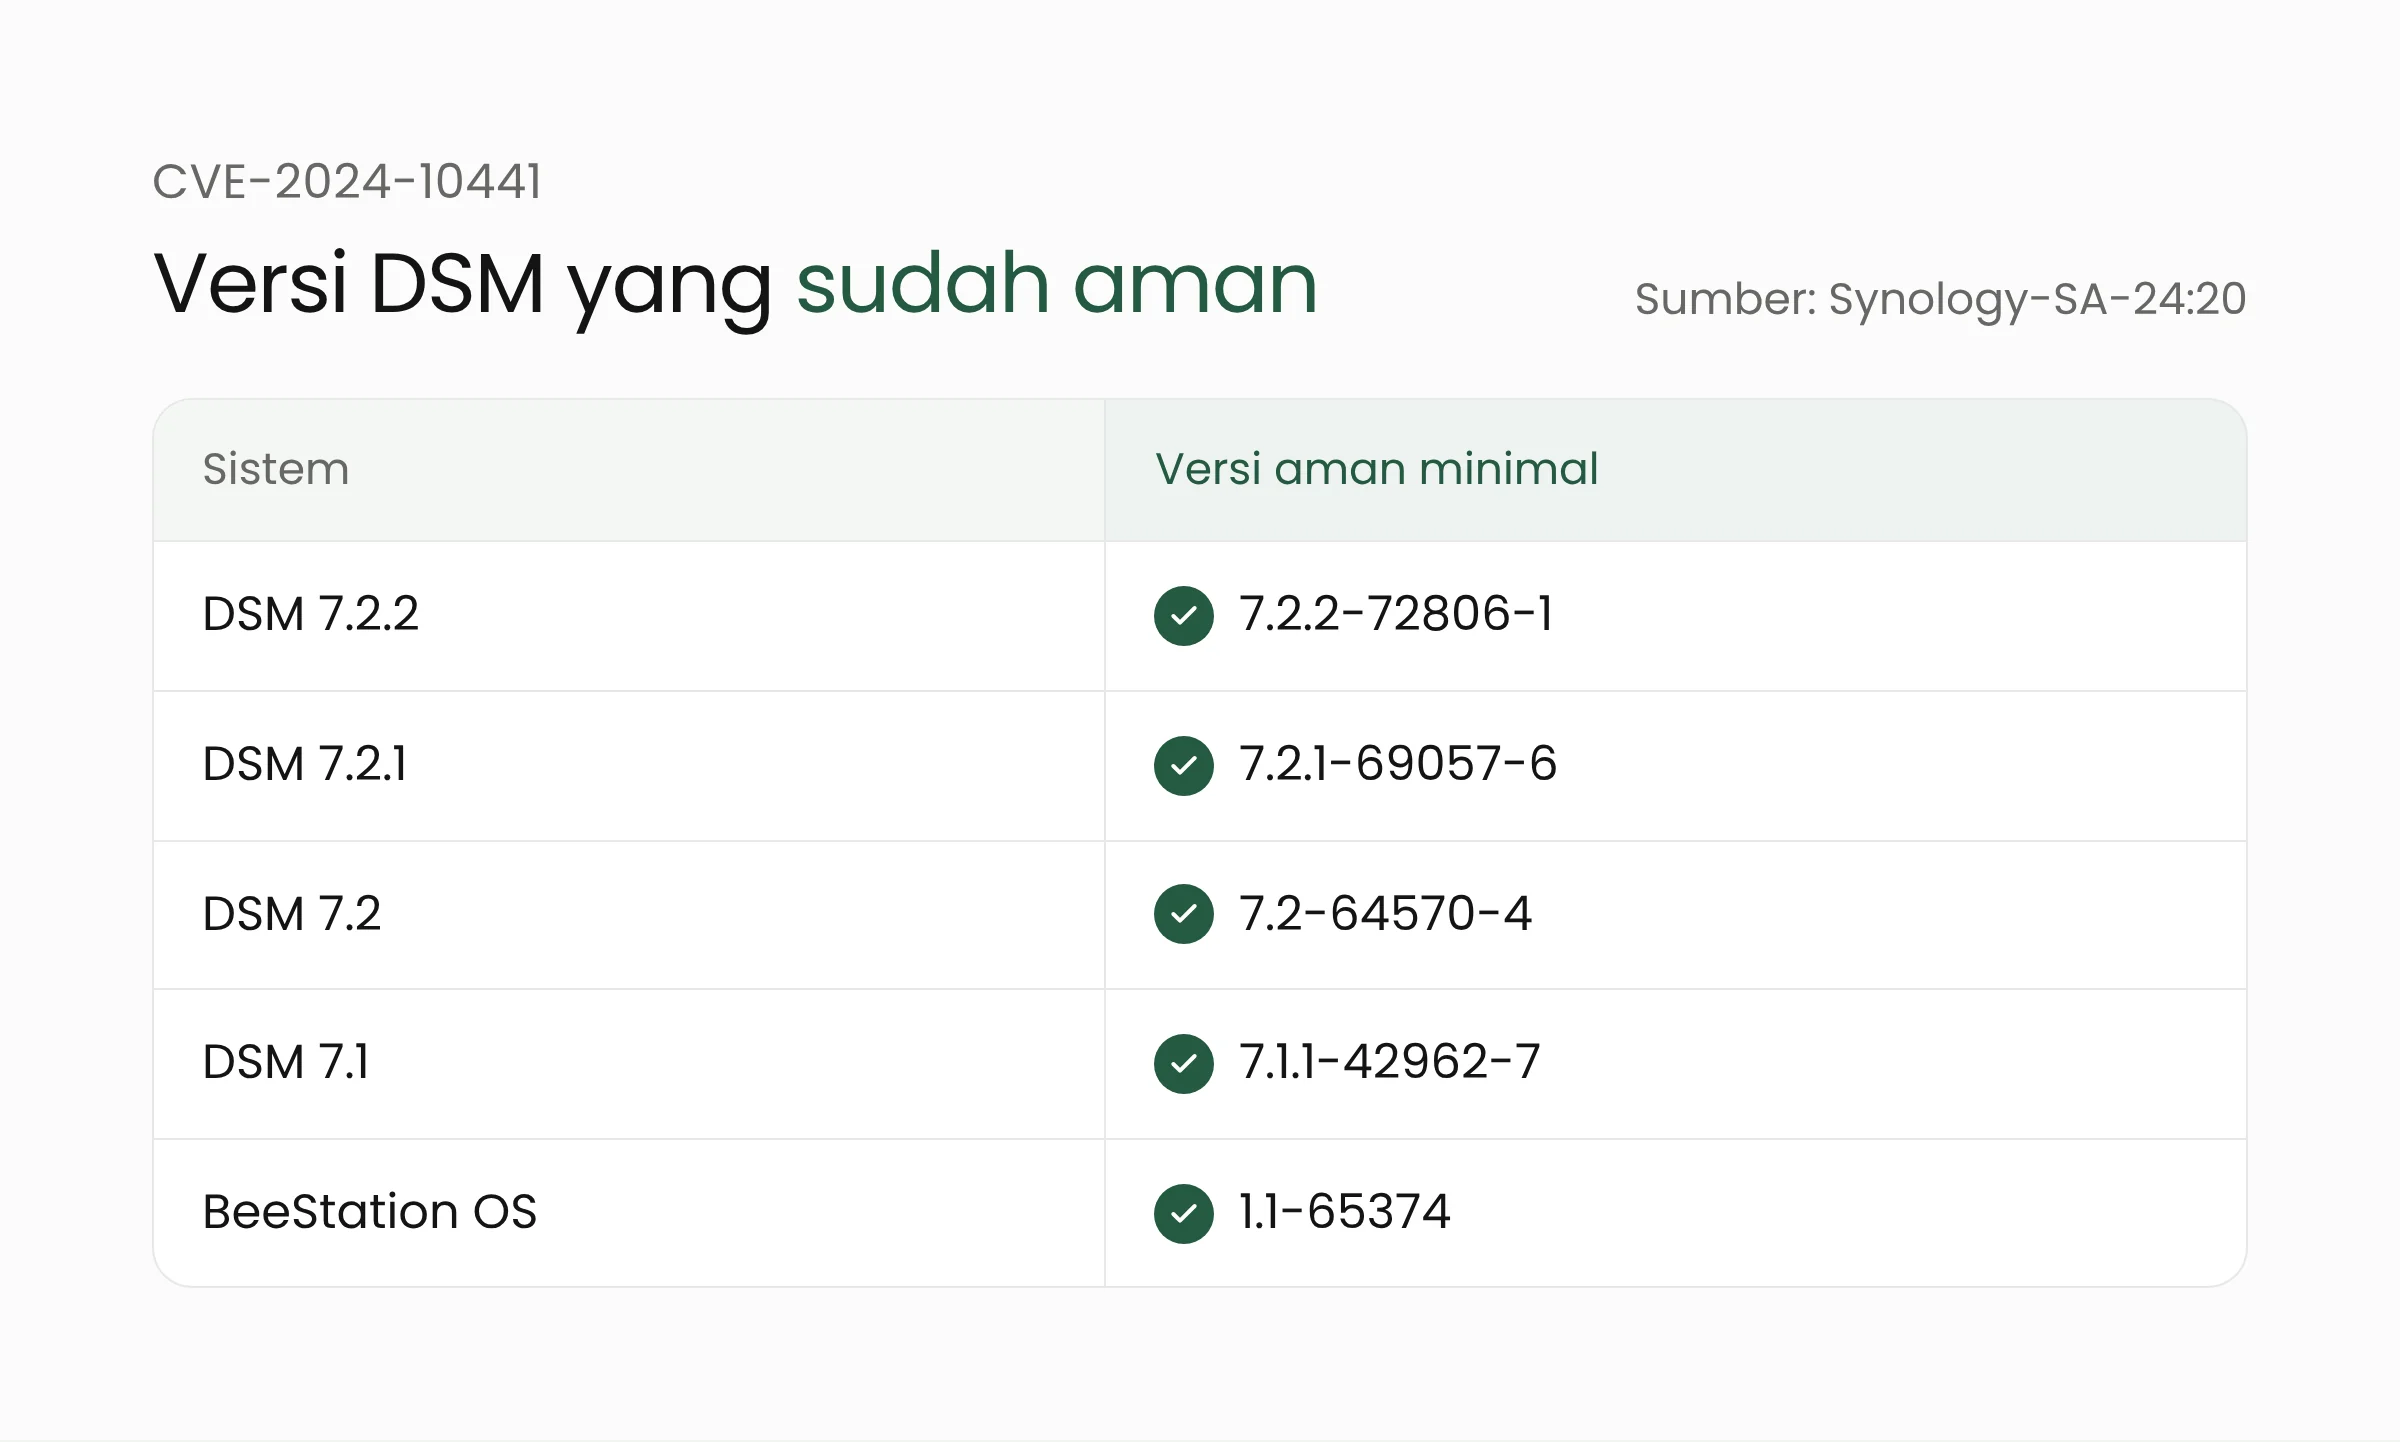
Berikut versi minimal yang aman dari CVE-2024-10441 menurut advisori Synology:
- DSM 7.2.2: 7.2.2-72806-1 atau lebih baru
- DSM 7.2.1: 7.2.1-69057-6 atau lebih baru
- DSM 7.2: 7.2-64570-4 atau lebih baru
- DSM 7.1: 7.1.1-42962-7 atau lebih baru
- BeeStation OS: 1.1-65374 atau lebih baru
DSM 6.2 tercantum dengan tingkat sedang dan perbaikannya ada di 6.2.4-25556-8. Synology juga menyebut pembaruan untuk DSM Unified Controller (DSMUC) 3.1 dalam advisori yang sama.
Ada satu hal yang sering terlewat. Versi minimal di atas hanya menutup celah ini. Dalam pernyataan Synology tentang PHP2Shell, DSM 7.4 dan 7.3 disebut sebagai versi yang masih didukung, sementara DSM 7.2, 7.1, 7.0, dan 6.2 sudah berstatus akhir masa dukungan (end-of-life). Perangkat yang masih memakai DSM 7.2 ke bawah sebaiknya dinaikkan ke versi terbaru yang didukung model tersebut.
Status eksploitasi dan kaitannya dengan ransomware
Pada 29 Oktober 2026, Synology mengumumkan bahwa pelaku ancaman mengeksploitasi celah yang sudah ditambal pada Desember 2024 untuk menyasar perangkat dengan DSM versi lama. Tujuannya mengenkripsi data lalu meminta tebusan. Synology meminta semua pengguna versi rentan segera memperbarui DSM dan menyalakan pembaruan otomatis, serta merujuk ke advisori SA-24:20.
Pernyataan itu tidak menyebut nomor CVE secara langsung. Security Affairs mencatat bahwa advisori SA-24:20 memuat tiga celah, dan Synology belum memastikan celah mana yang dipakai penyerang. BleepingComputer melaporkan kampanye ini dengan nama ransomware C3RB3R pada 2 November 2026, sedangkan Synology sendiri tidak menyebut nama keluarga ransomware dalam pernyataannya.
Kejelasan bertambah pada 18 November. CISA menambahkan CVE-2024-10441 ke katalog KEV berdasarkan bukti eksploitasi aktif, bersama tiga celah lain di Apache Axis, LiteLLM, dan REDCap. Instansi sipil federal Amerika Serikat diberi tenggat hingga 21 November 2026 untuk menambal atau memitigasinya, sekaligus memeriksa apakah perangkatnya sudah dibobol. Katalog KEV mencatat keterlibatan dalam kampanye ransomware sebagai “Unknown”, sehingga hubungan resmi antara CVE ini dan C3RB3R belum dinyatakan CISA.
HKCERT, tim tanggap insiden siber Hong Kong, menambahkan catatan penting. Menurut buletinnya, serangan menyasar perangkat yang menjalankan DSM versi akhir masa dukungan, dan memasang pembaruan keamanan tidak akan memulihkan berkas yang sudah terenkripsi.
Apa artinya bagi kantor, sekolah, dan klinik pemakai NAS?
NAS sering dipasang sekali lalu dibiarkan berjalan bertahun-tahun. Perangkat di ruang server sekolah atau lemari jaringan klinik bisa saja masih memakai DSM versi 2023 karena tidak ada yang bertugas memperbaruinya. Risikonya besar karena NAS biasanya menyimpan data paling penting, termasuk cadangan dari komputer lain. Security Affairs mencatat bahwa pemulihan menjadi jauh lebih sulit bila NAS yang terenkripsi juga menjadi tempat cadangan.
Periksa versi DSM sekarang
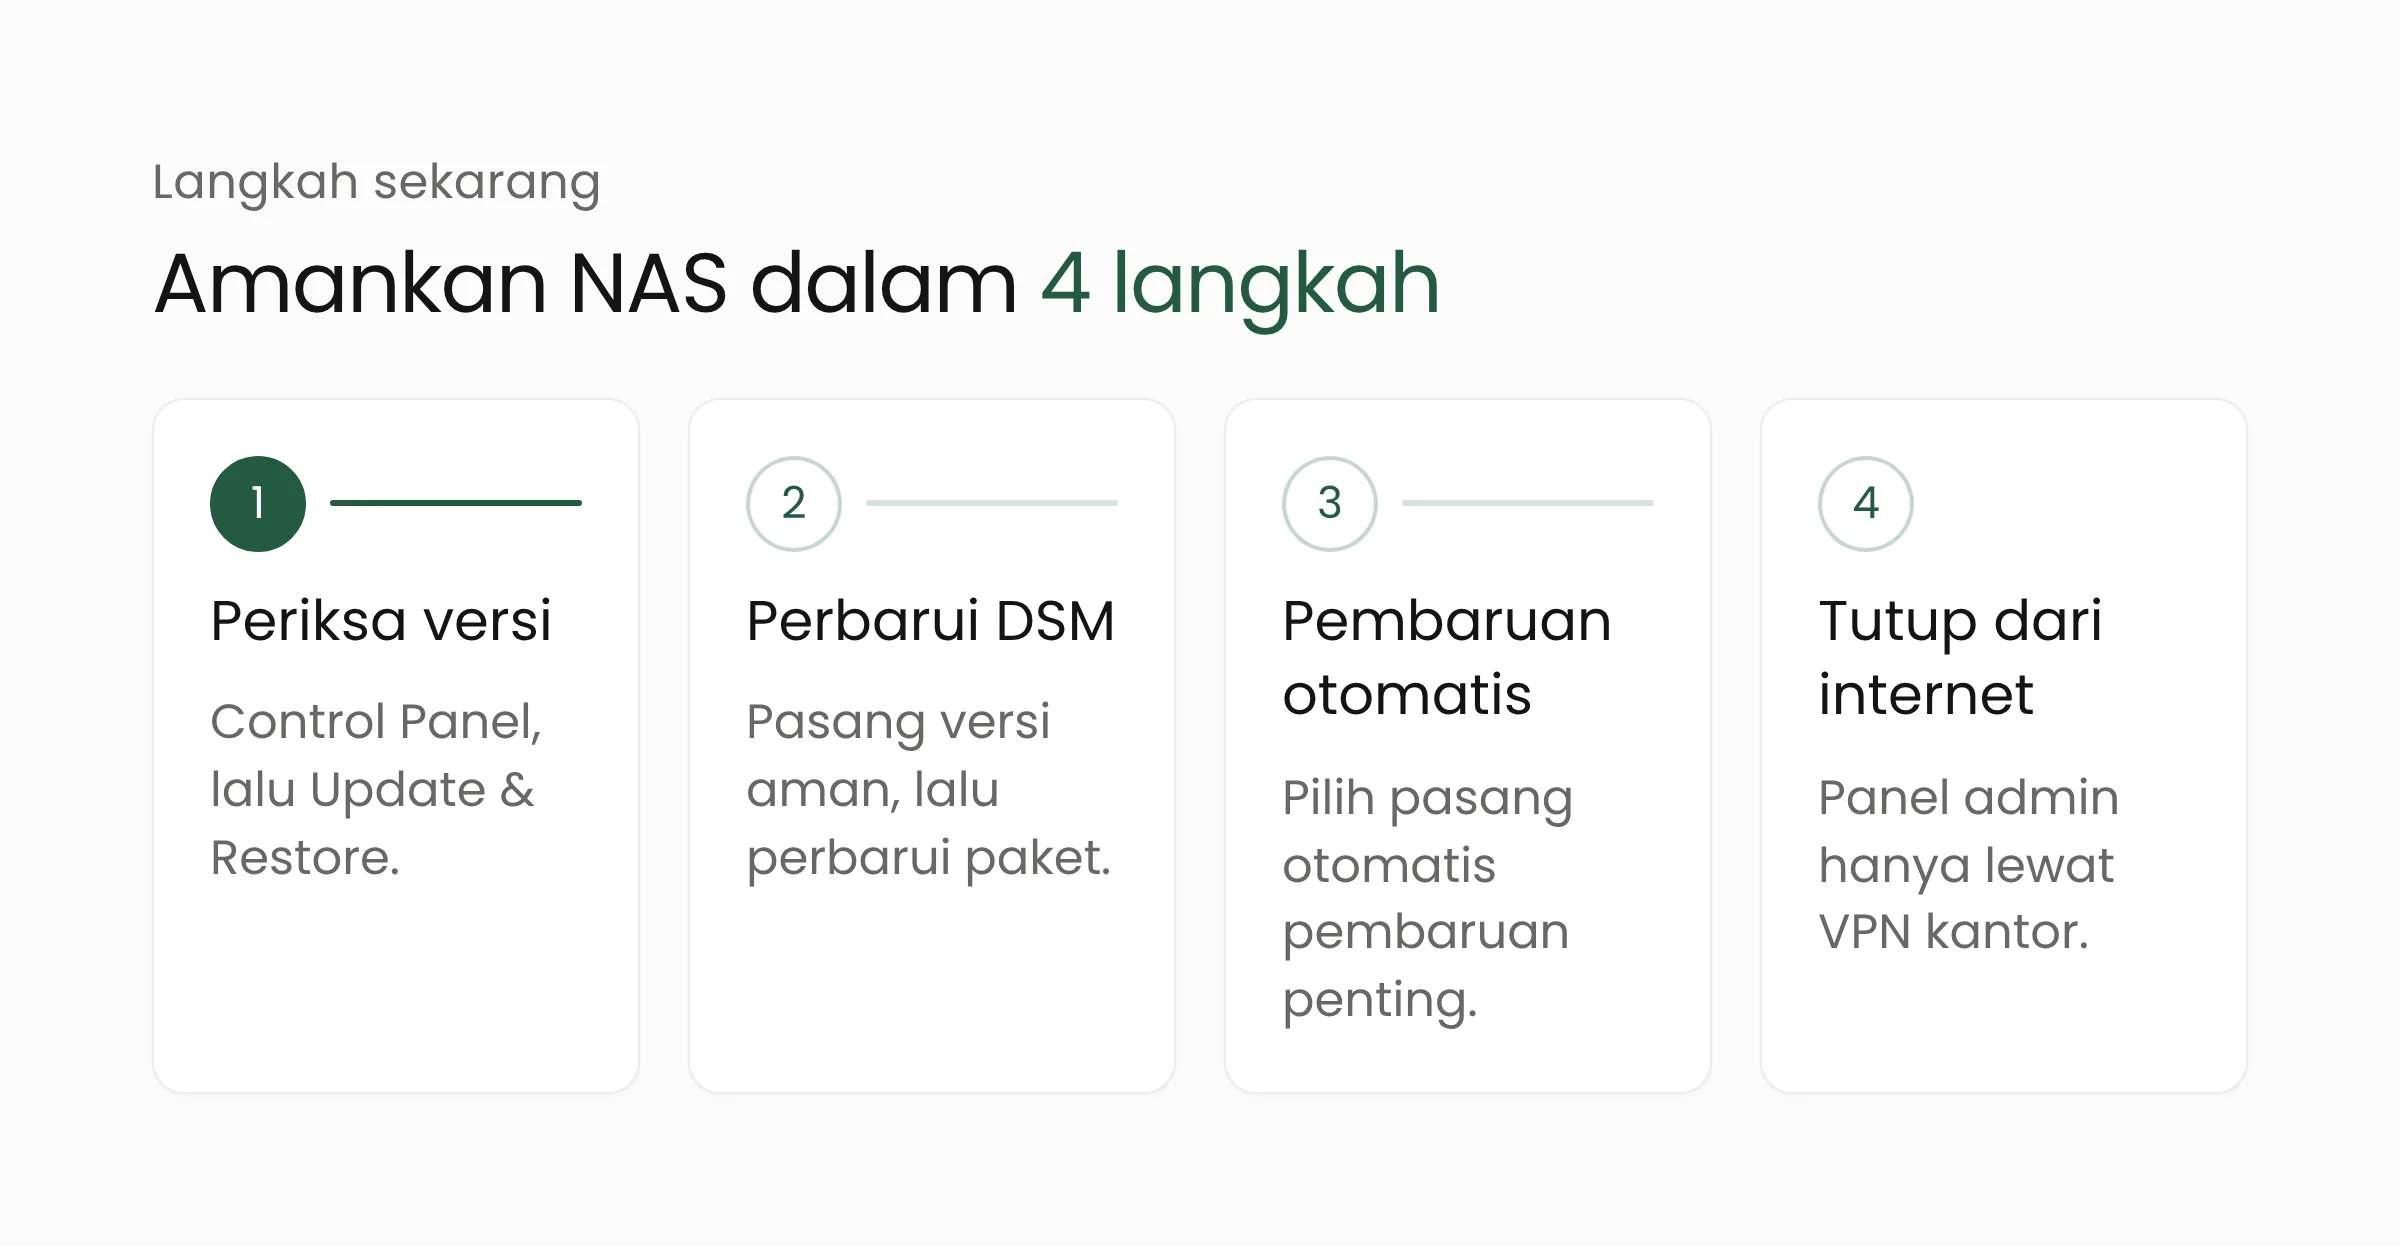
Masuk ke DSM dengan akun administrator, lalu buka Control Panel > Update & Restore. Bagian Status menampilkan versi yang terpasang beserta pembaruan yang tersedia. Cocokkan nomor versi lengkap, termasuk angka di belakangnya, dengan daftar versi aman di atas. Lakukan untuk setiap unit NAS, termasuk perangkat cadangan di kantor cabang.
Perbarui DSM dan paket aplikasinya
Pasang pembaruan yang tersedia. Bila perangkat sangat tertinggal, panduan pembaruan DSM menjelaskan cara mengunduh berkas pembaruan secara manual dari Synology Download Center. Synology mengingatkan bahwa pembaruan tidak dapat dibatalkan dan sangat menyarankan membuat cadangan sebelum memulai. Setelah DSM diperbarui, buka Package Center dan perbarui juga paket seperti Web Station, WordPress, atau phpMyAdmin bila terpasang, karena paket berbasis PHP terdampak celah PHP2Shell yang pernah dibahas dalam artikel PHP2Shell dan versi PHP yang aman.
Nyalakan pembaruan otomatis
Di menu yang sama, klik Update Settings lalu pilih “Automatically install important updates”. Menurut Synology, opsi ini memasang pembaruan yang menutup celah keamanan secara otomatis. Untuk sekolah atau UMKM tanpa staf TI tetap, pengaturan ini mengurangi risiko perangkat tertinggal berbulan-bulan.
Kurangi paparan ke internet
HKCERT menyarankan agar halaman pengelolaan NAS tidak dibuka langsung ke internet. Matikan layanan dan aturan port forwarding yang tidak diperlukan, lalu batasi akses jarak jauh, misalnya hanya lewat VPN kantor. Bila staf perlu mengakses berkas dari luar, pertimbangkan bersama tim keamanan siber cara aksesnya yang paling aman.
Simpan cadangan di luar NAS
HKCERT juga menyarankan cadangan offline atau cadangan yang tidak dapat diubah (immutable), lalu menguji pemulihannya secara berkala. Cadangan yang hanya disimpan di NAS yang sama ikut berisiko terenkripsi. Salinan kedua dapat disimpan di perangkat terpisah atau di penyimpanan komputasi awan dengan akses yang dibatasi.
Bila berkas terlanjur terenkripsi
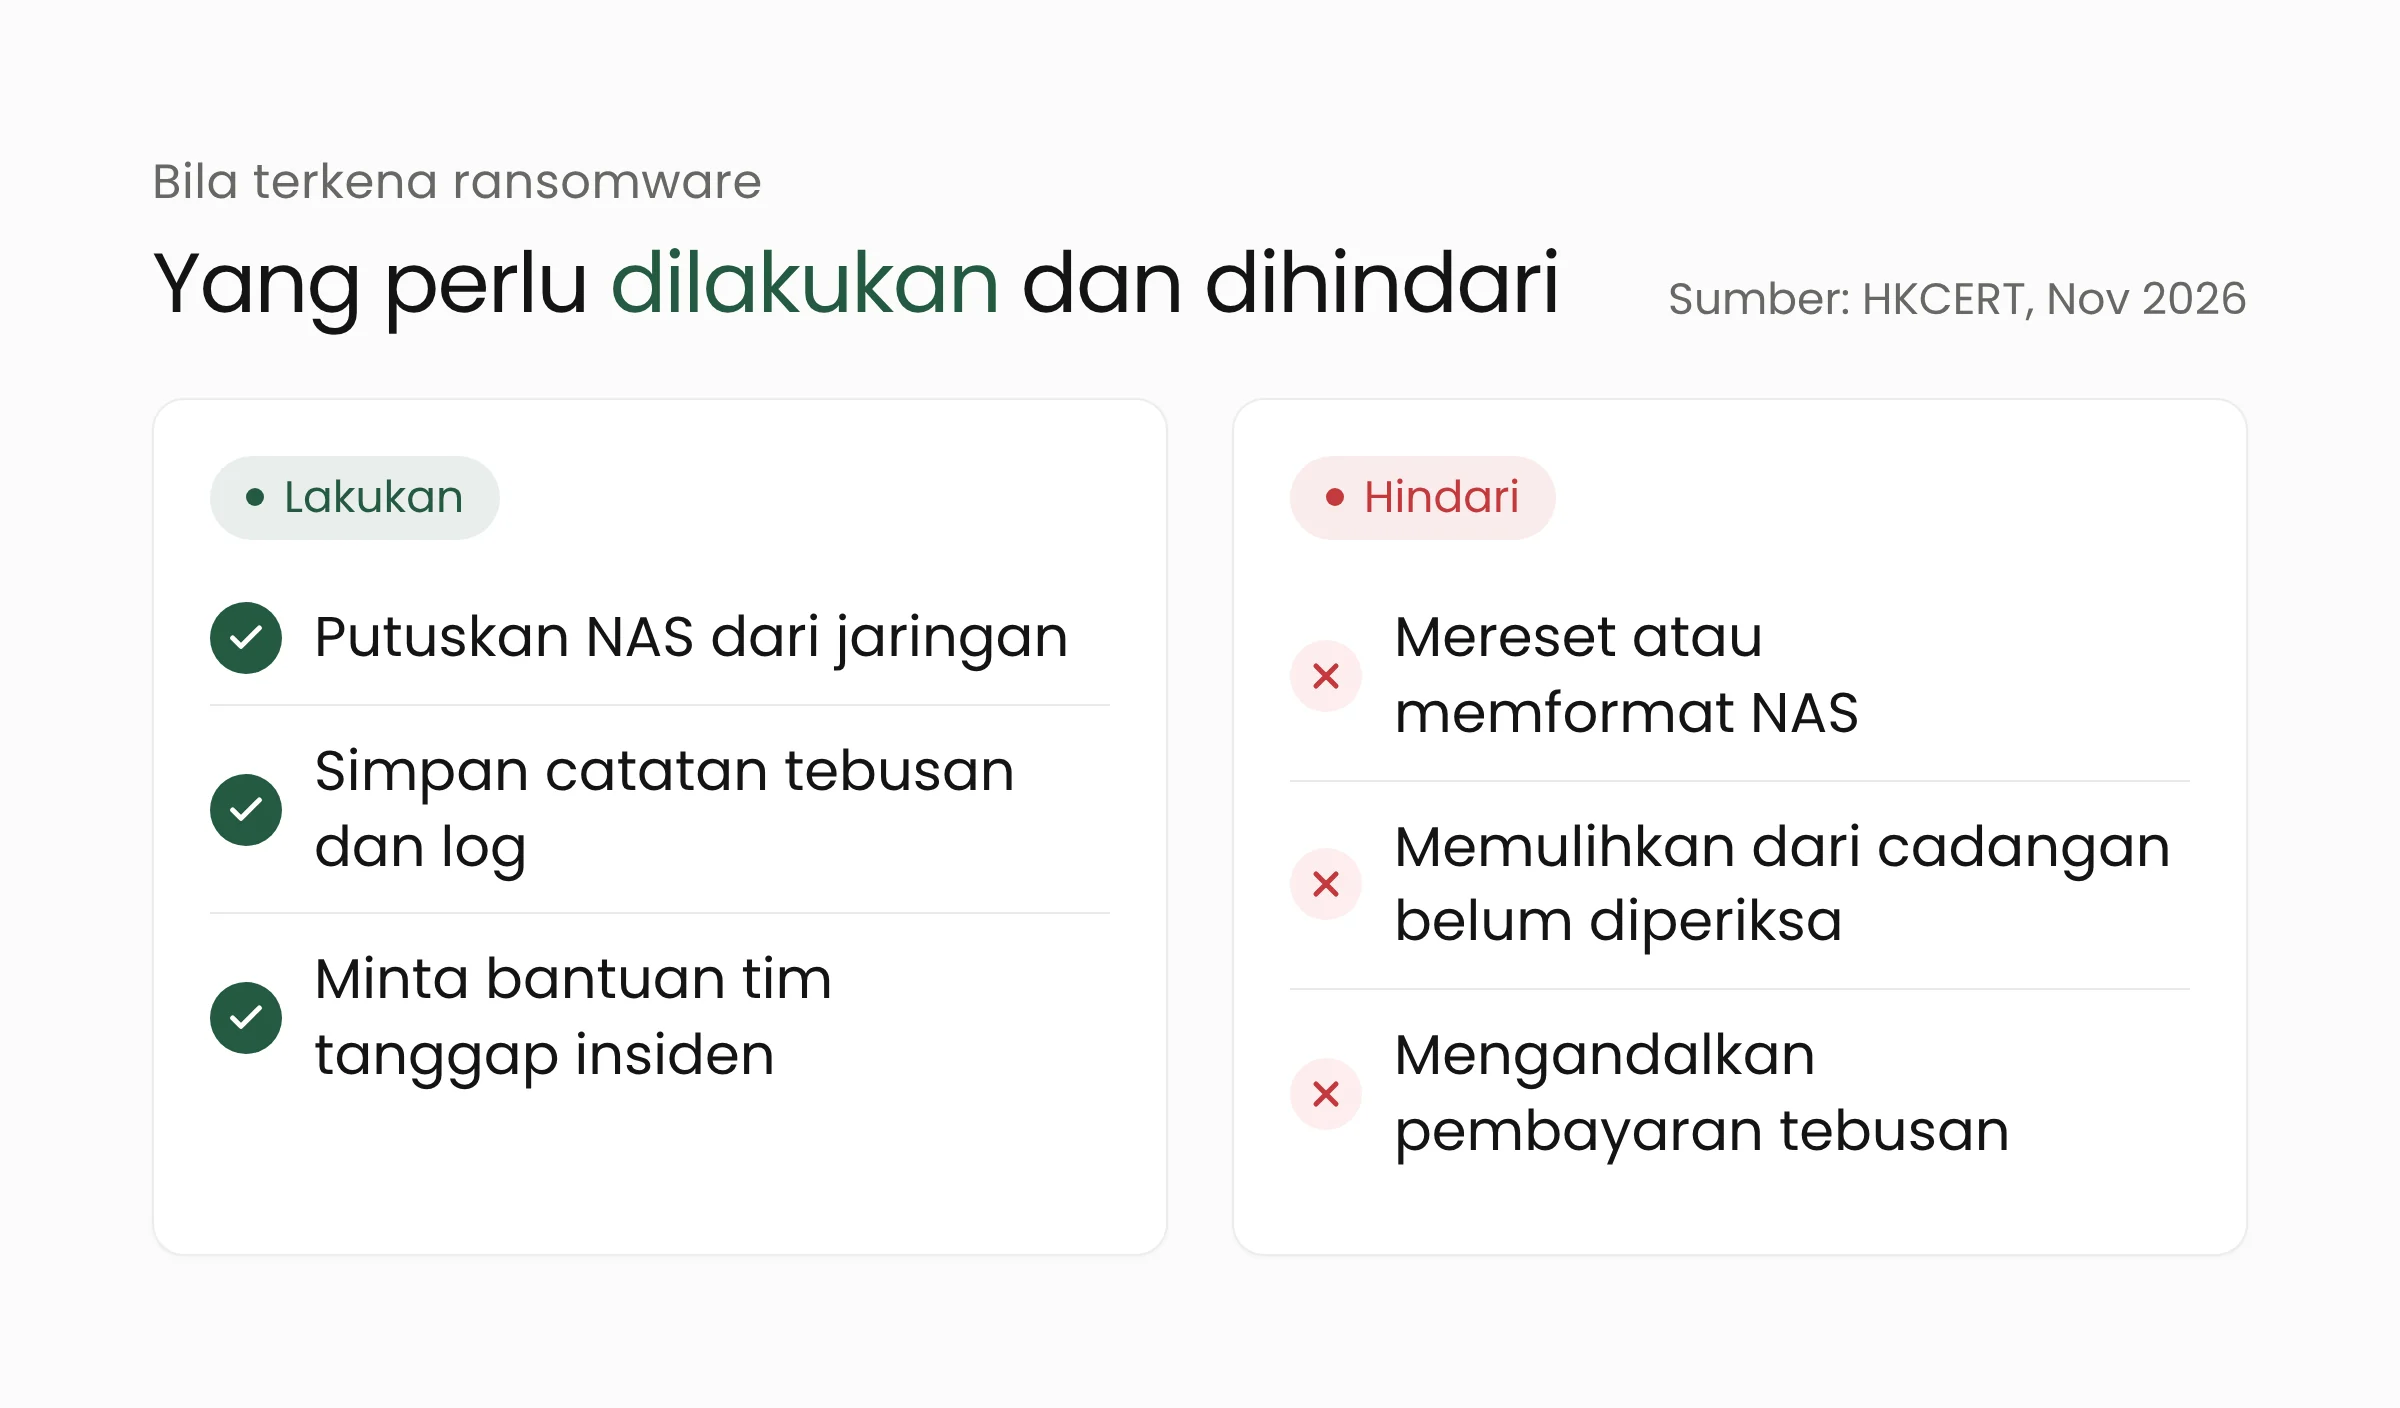
Putuskan NAS dari jaringan dan hentikan sementara tugas sinkronisasi serta pencadangan yang terhubung, supaya data lain tidak ikut terdampak. HKCERT meminta catatan tebusan, contoh berkas terenkripsi, dan log sistem disimpan sebagai bukti, serta menyarankan agar perangkat tidak direset atau diformat. Pulihkan data hanya dari cadangan yang sudah dipastikan bersih, setelah celah ditutup dan kata sandi diganti dari perangkat yang aman. Membayar tebusan tidak menjamin data kembali.
Pertanyaan yang sering muncul
Apakah NAS dengan DSM 7.3 atau 7.4 terdampak CVE-2024-10441?
Advisori Synology hanya mencantumkan versi sebelum 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, dan 7.1.1-42962-7 sebagai rentan. DSM 7.3 dan 7.4 dirilis setelah perbaikan itu. Tetap pastikan pembaruan terakhir sudah terpasang, karena celah lain terus ditemukan.
Apakah NAS yang tidak terhubung ke internet aman?
Risikonya lebih kecil, tetapi tetap ada. Celah ini dapat dieksploitasi lewat jaringan, sehingga komputer di jaringan kantor yang sudah disusupi dapat menjadi pintu masuk. Pembaruan tetap diperlukan.
Apakah memperbarui DSM dapat mengembalikan berkas yang terenkripsi?
Tidak. Pembaruan menutup celah agar serangan tidak berulang, tetapi berkas yang sudah terenkripsi hanya dapat dipulihkan dari cadangan yang bersih.
Penutup
Celah ini menunjukkan bahwa perangkat penyimpanan di sudut ruangan perlu dirawat sama seriusnya dengan server utama. Mulailah hari ini dengan memeriksa versi DSM di setiap NAS, memasang pembaruan, dan memastikan ada cadangan di luar perangkat tersebut. Bila organisasi Anda ingin menyusun jadwal pembaruan dan rencana pencadangan yang lebih rapi, tim Merakit siap membantu merancangnya.
Sumber
- Synology-SA-24:20: DSM (PWN2OWN 2024) (terbit 5 November 2024, revisi terakhir 28 Maret 2025)
- Synology-SA-24:23: BeeStation (PWN2OWN 2024) (terbit 5 November 2024)
- Synology: Synology urges users to update DSM following ransomware attacks on outdated DSM versions (29 Oktober 2026)
- Synology: Statement on PHP2Shell Vulnerabilities (22 Oktober 2026, diperbarui 29 Oktober 2026)
- CISA: CISA Adds Four Known Exploited Vulnerabilities to Catalog (18 November 2026)
- CISA: Known Exploited Vulnerabilities Catalog, entri CVE-2024-10441 (ditambahkan 18 November 2026)
- HKCERT: Ransomware Attacks Targeting Synology NAS Devices (2 November 2026)
- Security Affairs: Synology Warns of Ransomware Attacks Targeting NAS Devices Running Outdated DSM Versions (3 November 2026)
- BleepingComputer: Synology warns customers of ongoing C3RB3R ransomware attacks (2 November 2026)
- Synology Knowledge Center: DSM Update (diakses 19 November 2026)