Blog Komputasi Awan
Gangguan Microsoft 365 dan Imbauan BSSN bagi Organisasi
Daftar isi· 7 bagian
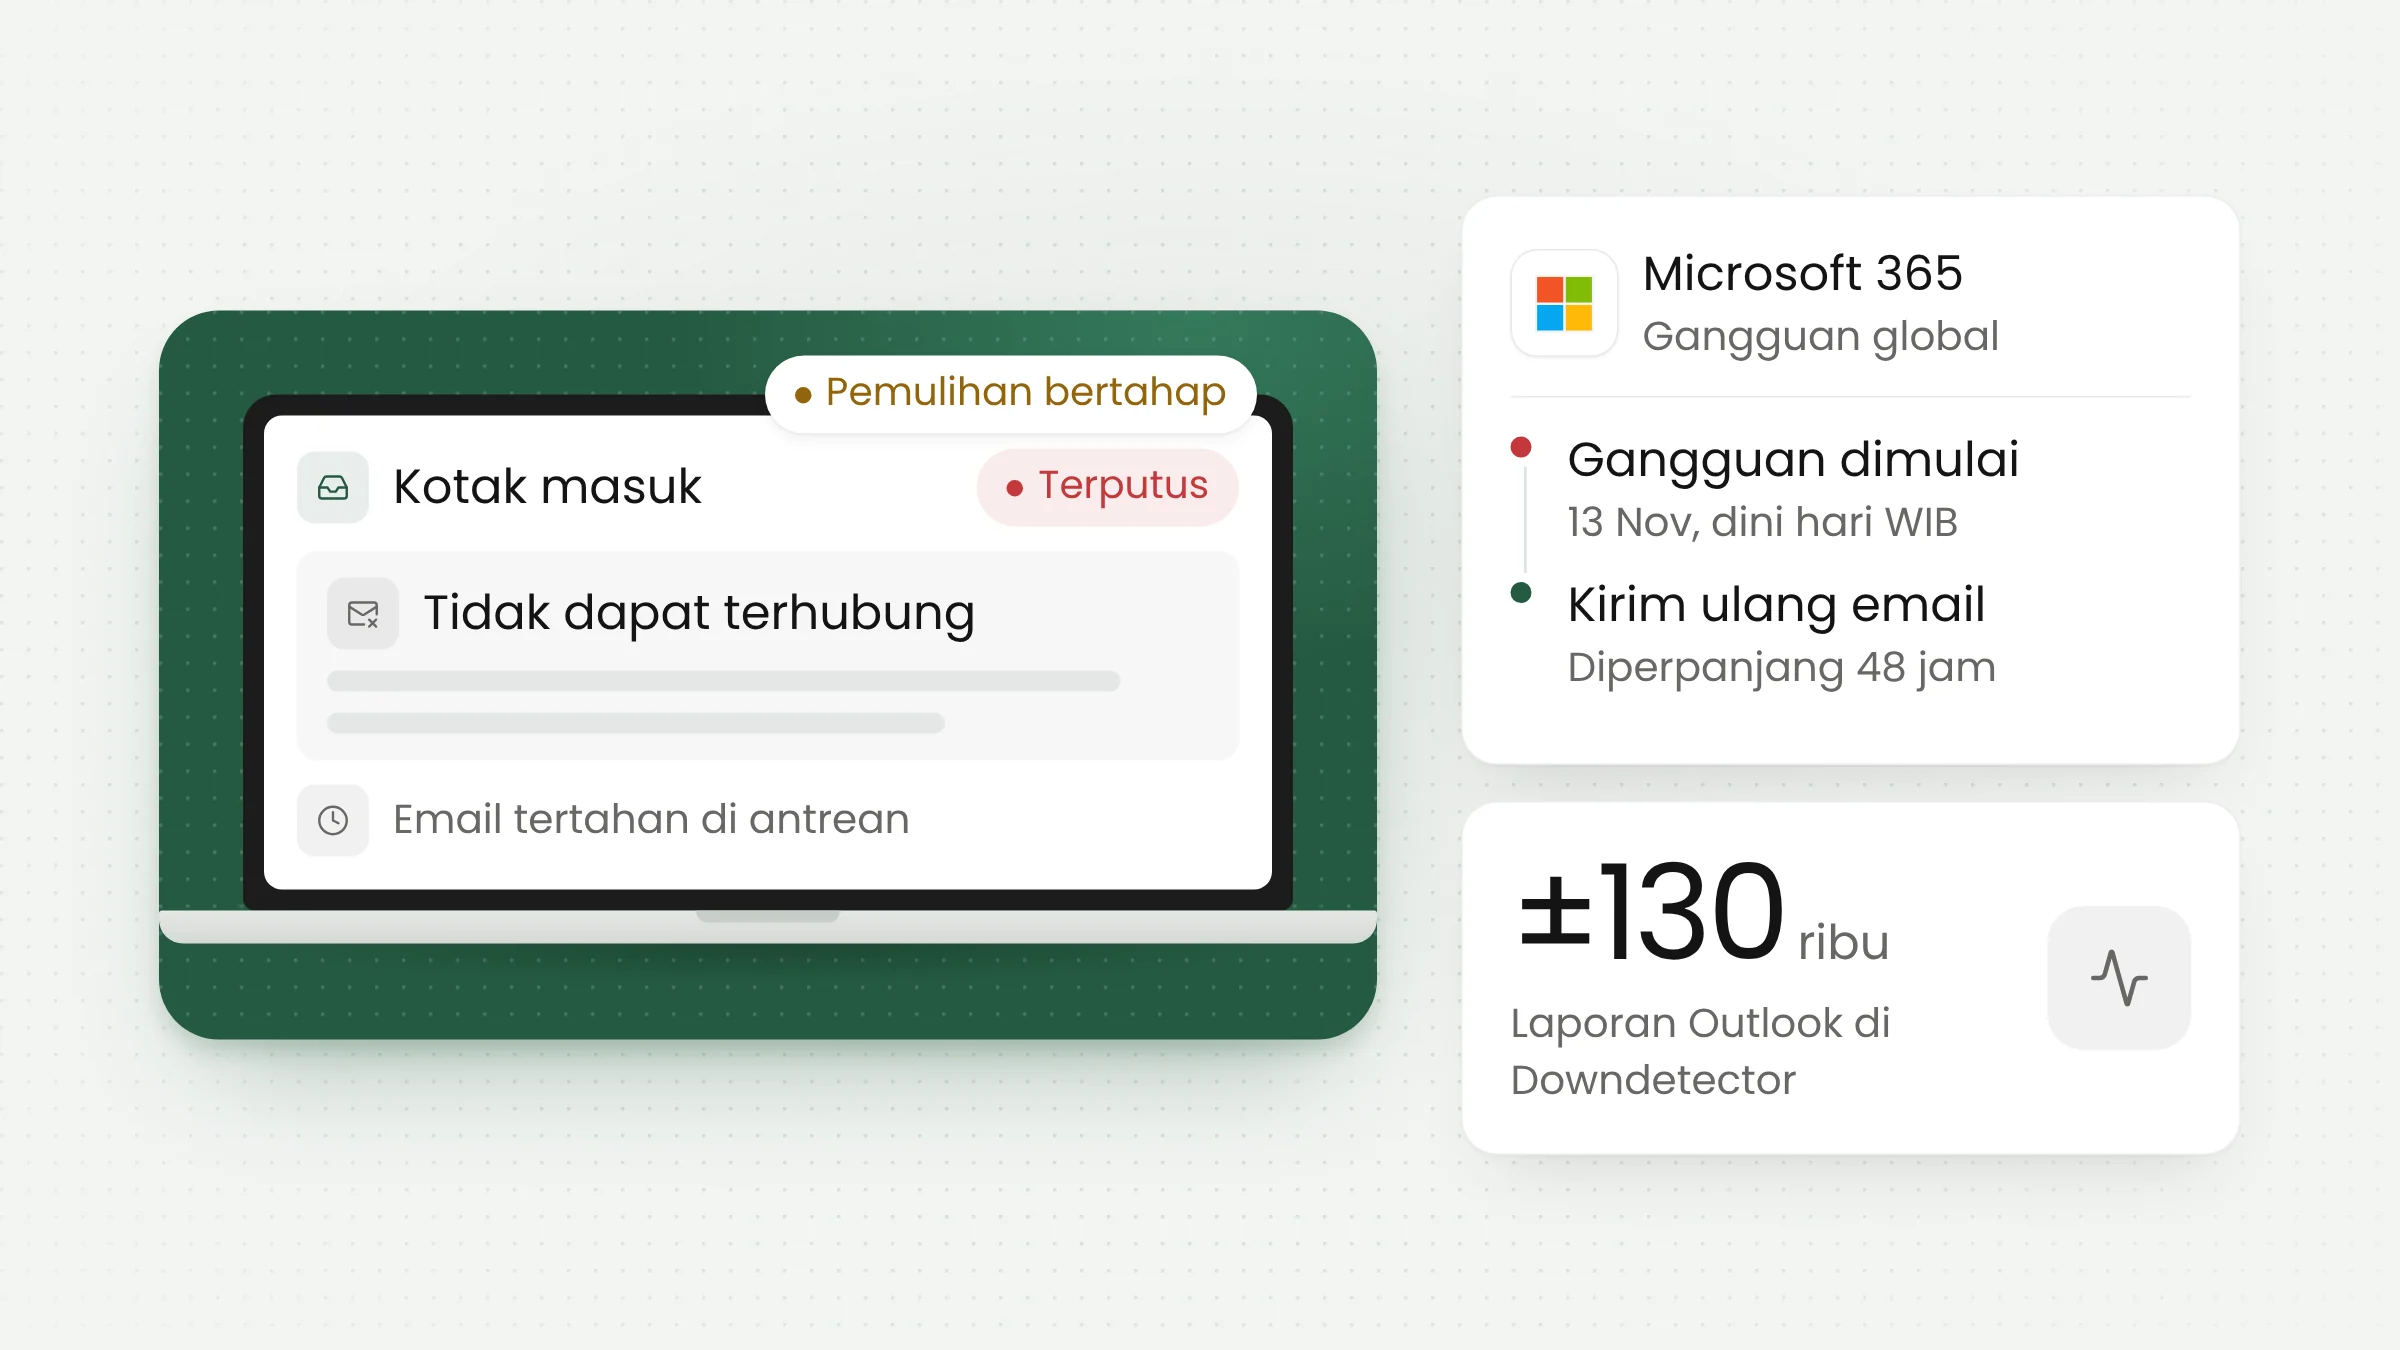
Gangguan Microsoft 365 berskala global membuat Outlook, Teams, SharePoint, dan Copilot sulit diakses sejak Jumat (13/11/2026) dini hari WIB. Indonesia ikut terdampak. Microsoft menyatakan tidak menemukan tanda serangan siber, sementara BSSN meminta organisasi mewaspadai phishing yang biasa menumpang pada gangguan seperti ini.
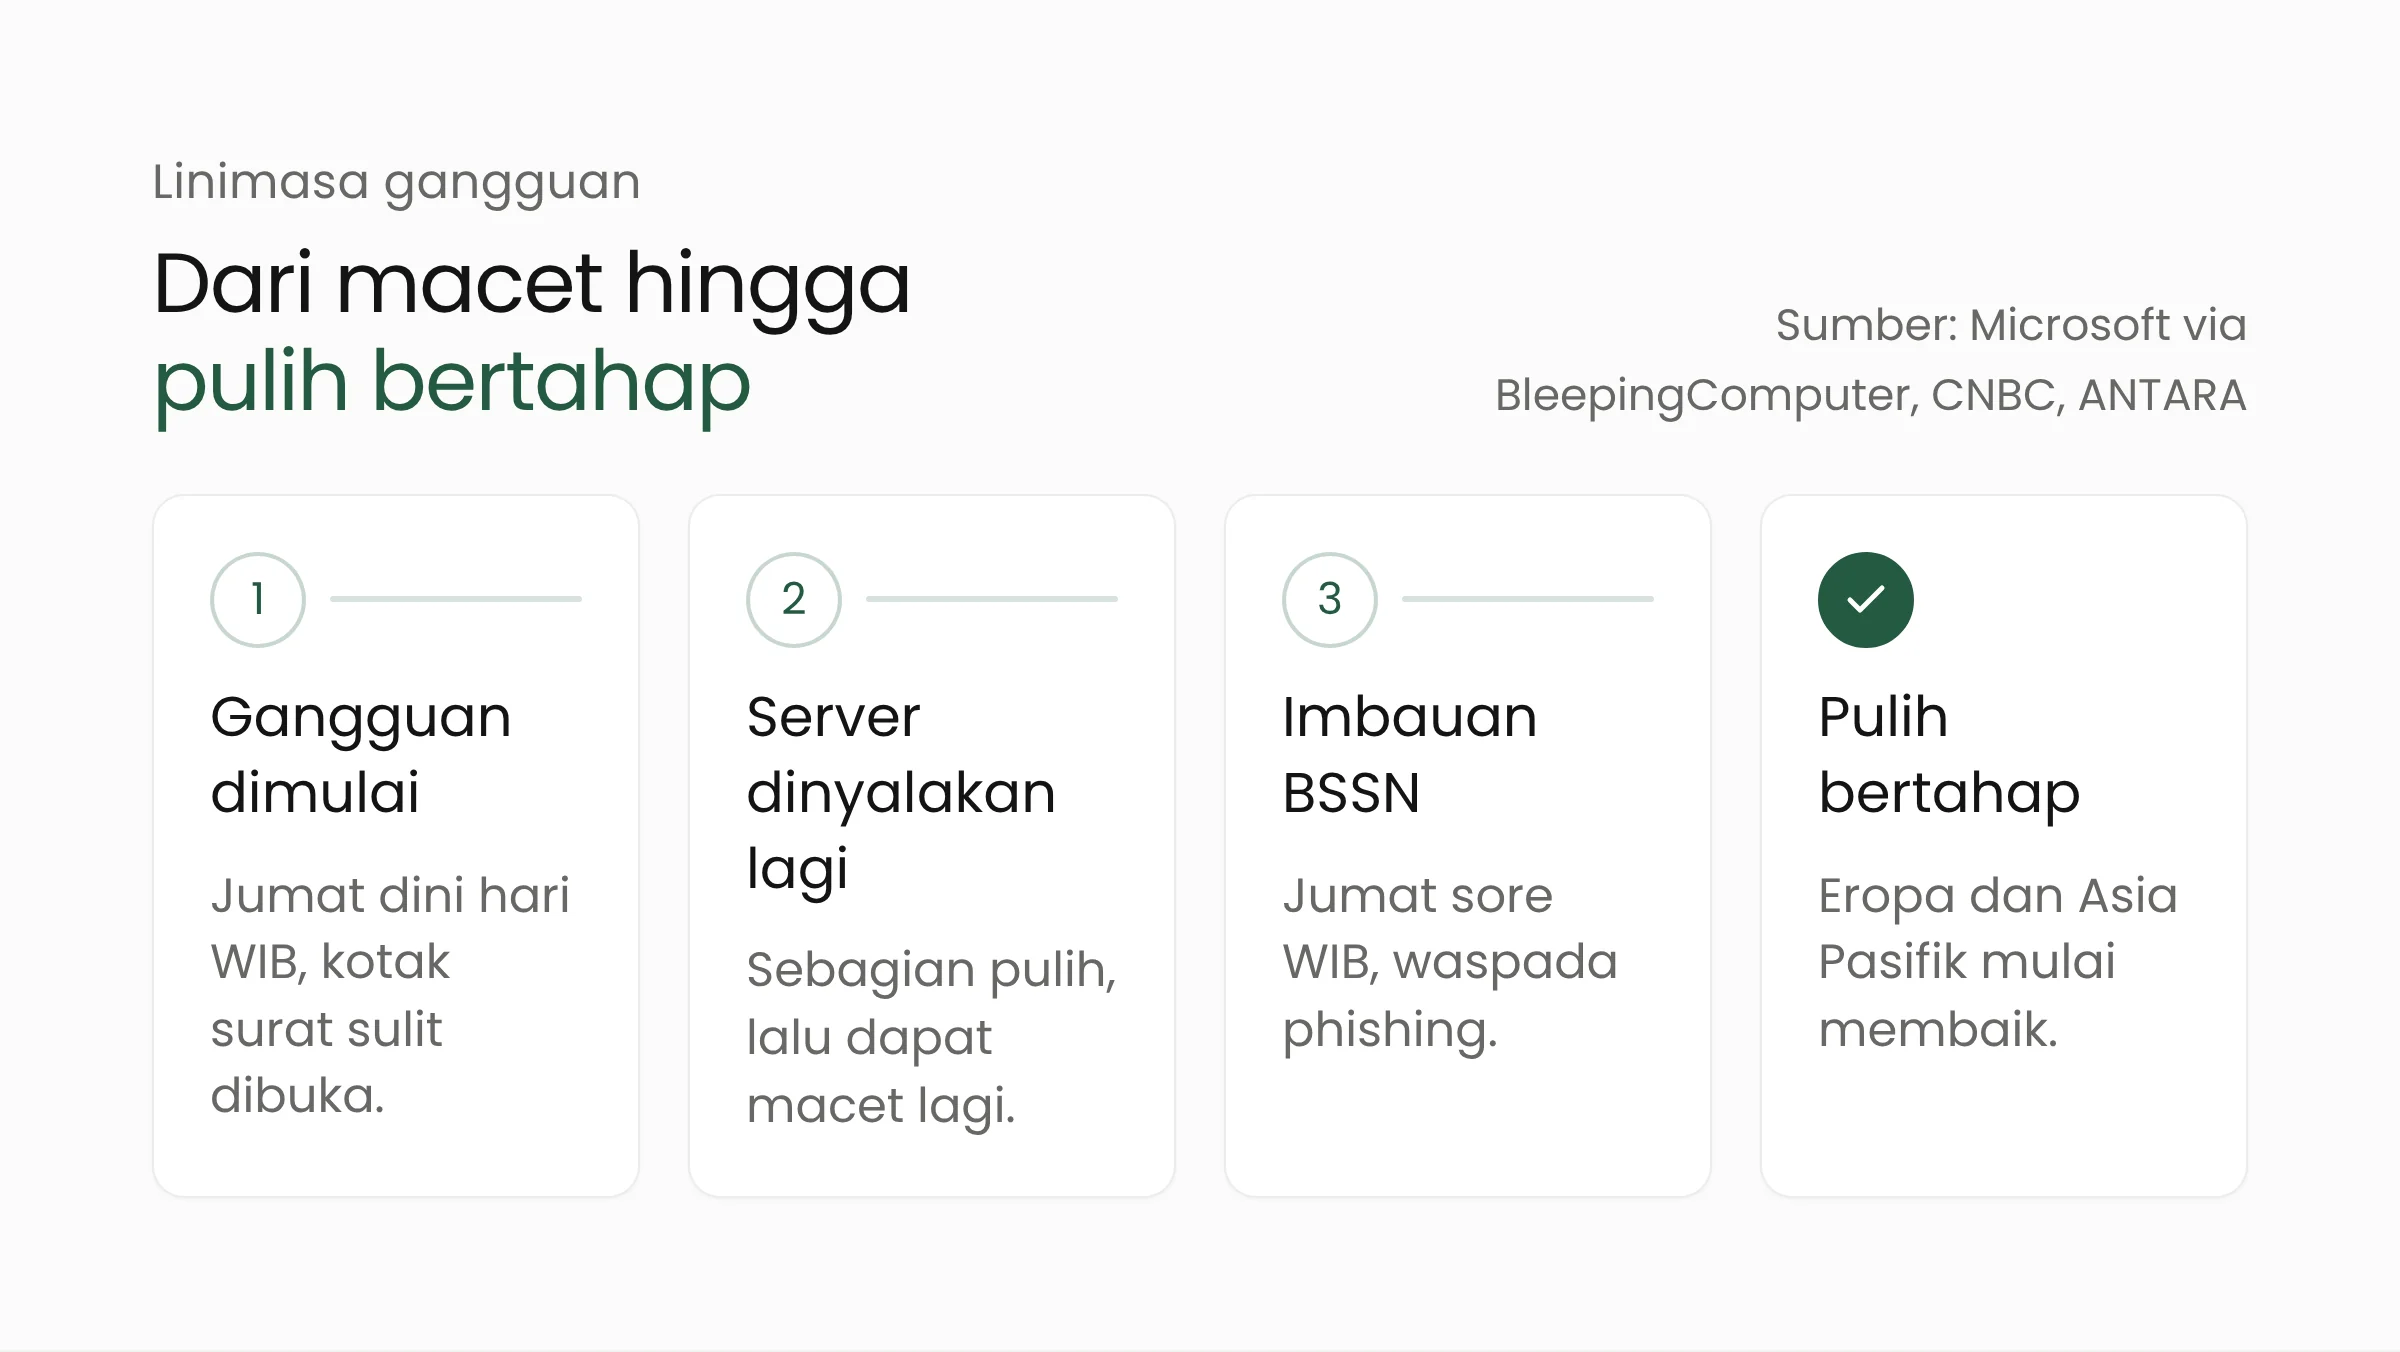
Hingga Jumat malam WIB, Microsoft belum menyatakan layanannya pulih sepenuhnya. Pemulihan berjalan bertahap per wilayah, dan sebagian pengguna masih dapat mengalami gangguan sesekali. Artikel ini merangkum apa yang terjadi, penjelasan awal Microsoft, dampaknya di Indonesia, serta langkah yang dianjurkan BSSN bagi pengelola sistem dan pengguna.
Kronologi dan penjelasan awal Microsoft
Menurut BleepingComputer, insiden dimulai Kamis (12/11) sekitar pukul 13.26 waktu bagian timur Amerika Serikat, atau sekitar pukul 01.26 WIB pada Jumat. CNBC menyebut masalah koneksi mulai terasa sesaat sebelum pukul 13.00 waktu setempat. Lewat pemberitahuan MO1550821 di pusat admin Microsoft 365, Microsoft menyebut pelanggan mungkin tidak dapat terhubung ke Exchange Online, Microsoft Teams, SharePoint Online, Microsoft 365 Copilot, dan Microsoft Defender XDR.
Exchange Online adalah layanan server email di balik Outlook versi perusahaan. Ketika layanan ini terganggu, pengguna tidak dapat membuka kotak surat di aplikasi desktop, web, maupun ponsel, dan pengiriman email tertunda. Di Teams, menurut ringkasan CNBC, akses kalender dan penjadwalan rapat ikut terganggu.
Penjelasan Microsoft soal penyebabnya berubah seiring penyelidikan. Mula-mula perusahaan itu menyebut beban infrastruktur meningkat di beberapa wilayah. Belakangan Microsoft menyatakan sejumlah server tiba-tiba tidak tersedia karena gagal dalam pemeriksaan kesehatan otomatis, sehingga beban berpindah ke server yang tersisa. Microsoft juga menegaskan peningkatan beban itu tidak disebabkan oleh kenaikan trafik.
Untuk memulihkan kapasitas, Microsoft menghentikan semua penerapan pembaruan, memindahkan trafik dari sistem yang terdampak, dan menyalakan ulang server. Sebagian server sempat kembali, tetapi Microsoft memperingatkan server itu dapat kembali tidak responsif begitu menerima trafik. Media teknologi Belgia ITdaily melaporkan Microsoft kemudian membatalkan satu perubahan konfigurasi jaringan yang waktunya bersamaan dengan awal gangguan. Microsoft belum memastikan perubahan itu sebagai penyebabnya.
Soal kemungkinan serangan, Charles Lamanna, Executive Vice President Microsoft untuk Copilot, Agents, dan Platform, menyatakan tidak ada indikasi gangguan ini merupakan akibat aktivitas berbahaya atau serangan siber, seperti dikutip ABC News. Akar masalah resmi belum diumumkan, sehingga penjelasan akhirnya masih dapat berbeda dari keterangan awal ini.
Dampak di Indonesia dan negara lain
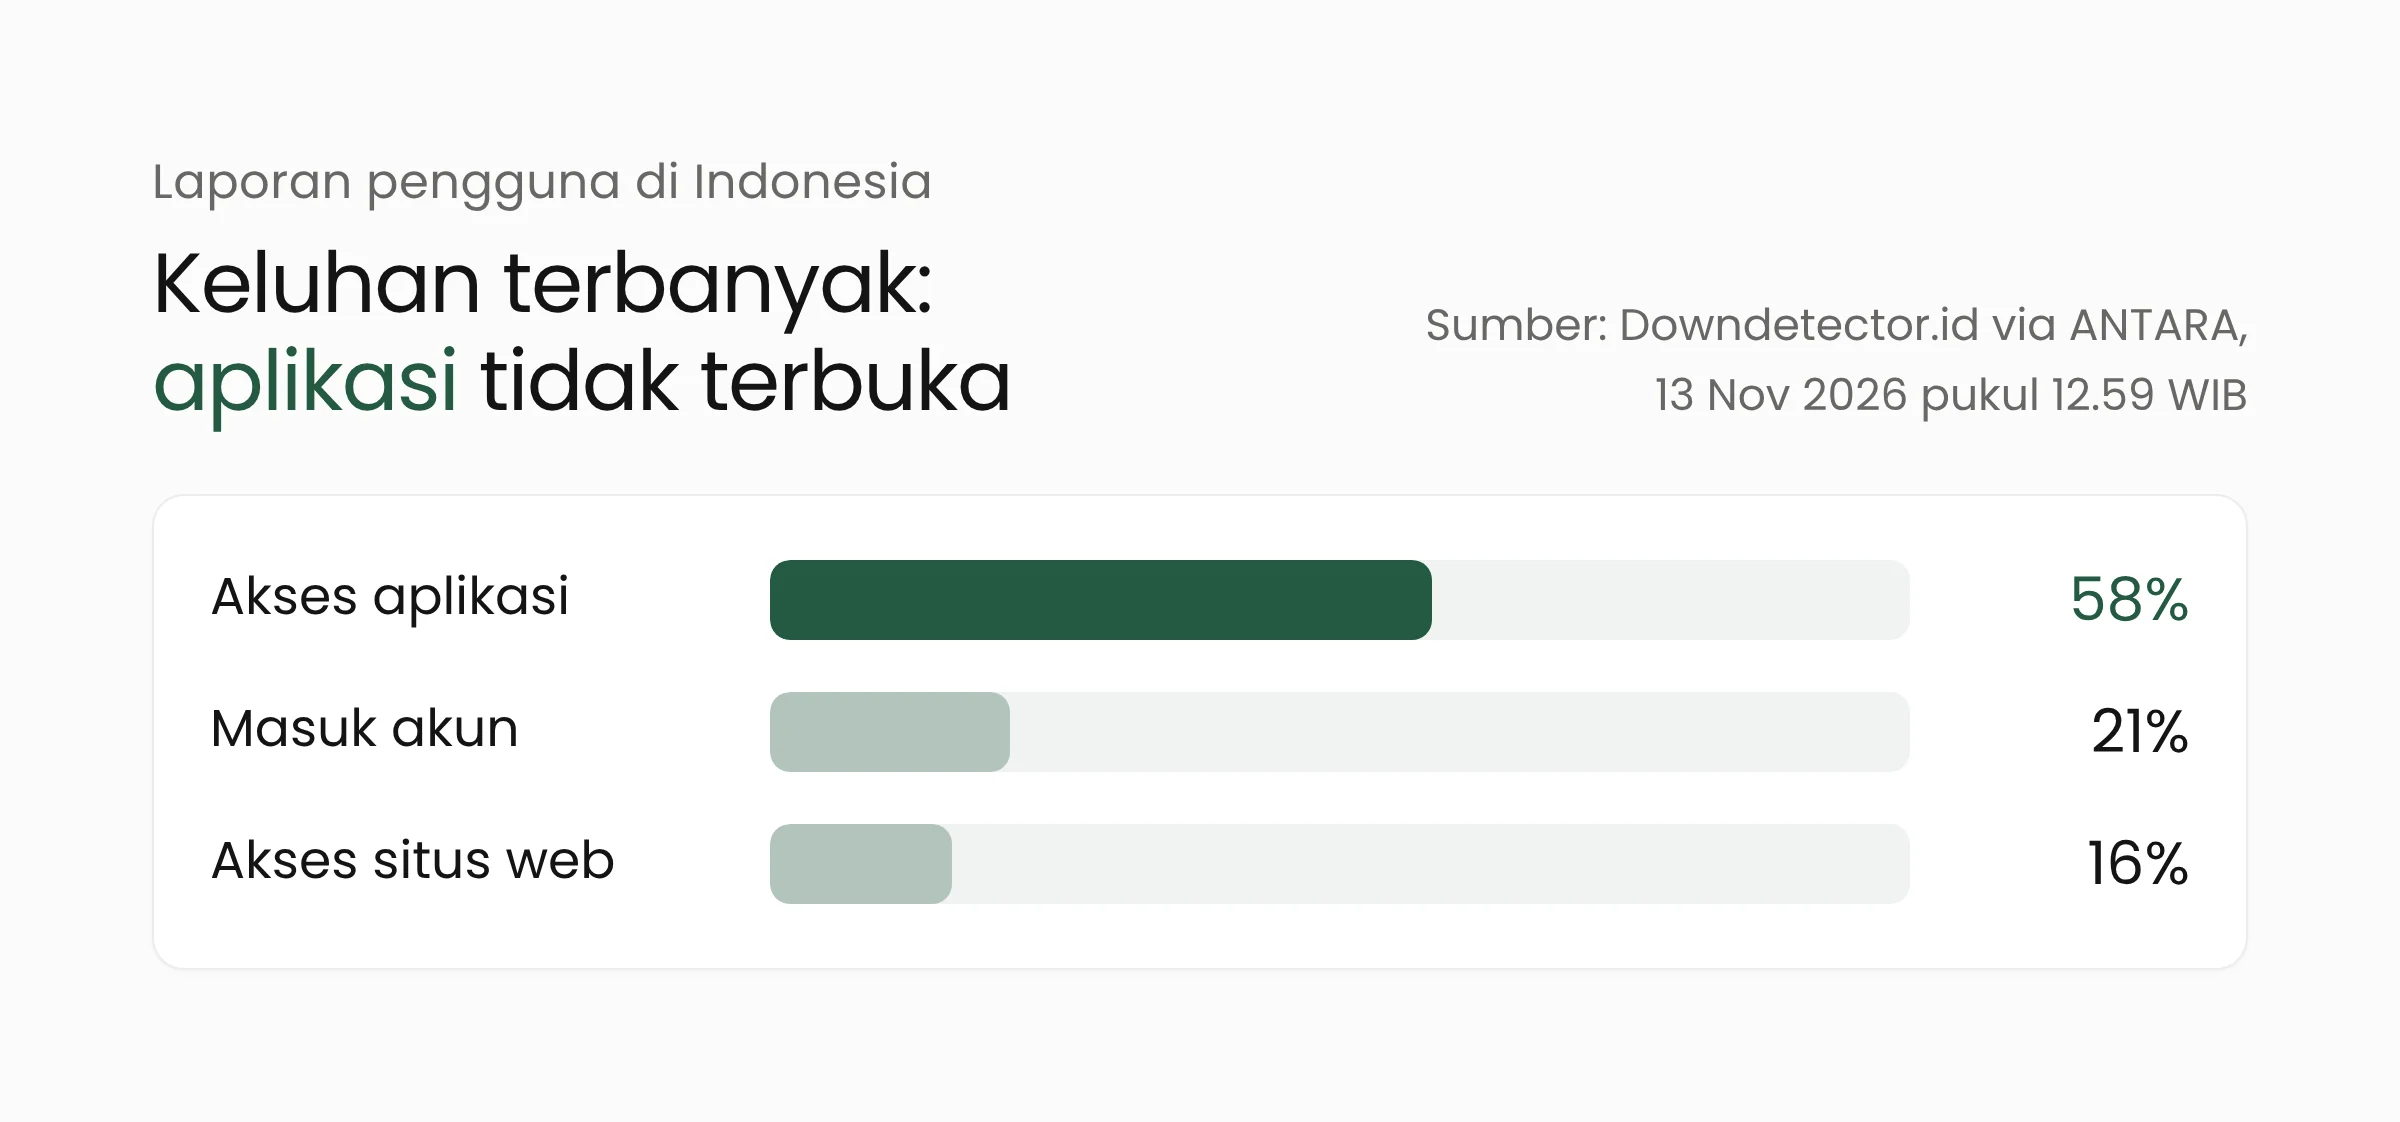
Microsoft mengakui layanan di Indonesia ikut terdampak. Kepada ANTARA, perusahaan itu menyatakan sedang berupaya menangani kendala dan memulihkan layanan secepatnya, terutama Exchange Online. Data Downdetector.id yang dikutip ANTARA mencatat 97 laporan gangguan Microsoft 365 di Indonesia hingga pukul 12.59 WIB.
Dari laporan itu, 58 persen menyangkut akses aplikasi, 21 persen soal masuk ke akun, dan 16 persen soal akses situs web. Pola ini wajar untuk gangguan di sisi server email: aplikasi terbuka, tetapi kotak surat tidak dapat dimuat.
Secara global, detikInet mencatat sekitar 130 ribu laporan masalah Outlook di Downdetector dari puluhan negara. Layanan email pemerintah Singapura sempat terhenti, infrastruktur TI pemerintah Jepang ikut terdampak, dan Mahkamah Agung Filipina melaporkan sebagian operasionalnya terganggu. CNBC menambahkan bahwa layanan kesehatan nasional Inggris (NHS) juga terdampak dan Air India sempat mengalihkan jalur emailnya.
Sepanjang Jumat, Microsoft melaporkan pemulihan yang menggembirakan di Eropa, pemulihan bertahap di Asia Pasifik, dan kondisi yang membaik di Amerika Utara. Batas waktu percobaan pengiriman ulang email diperpanjang menjadi 48 jam, sehingga email yang tertahan di antrean masih mungkin terkirim.
Rekomendasi BSSN untuk pengelola sistem
Badan Siber dan Sandi Negara (BSSN) menerbitkan peringatan keamanan pada Jumat sore, seperti diberitakan ANTARA. BSSN menyoroti bahwa layanan cloud Microsoft banyak dipakai instansi pemerintah dan swasta di Indonesia, sehingga gangguan ini dapat mengganggu kolaborasi, email, dan sinkronisasi data. BSSN juga meminta organisasi waspada terhadap phishing, yaitu pesan palsu yang memancing korban menyerahkan kata sandi.
Bagi penyelenggara sistem elektronik, BSSN merekomendasikan delapan langkah:
- Menerbitkan pemberitahuan internal resmi tentang gangguan dan memperingatkan pegawai soal kemungkinan phishing susulan.
- Mengaktifkan dan memperkuat autentikasi multifaktor (MFA), sebaiknya yang tahan phishing seperti FIDO2 atau passkey, lalu meninjau kebijakannya.
- Memperketat penyaringan email dari phishing dan pemalsuan pengirim, serta memastikan SPF, DKIM, dan DMARC terkonfigurasi benar.
- Memblokir domain dan URL mencurigakan yang meniru Microsoft, dan memantau domain baru yang mirip identitas organisasi.
- Menyiapkan saluran komunikasi dan kolaborasi cadangan di luar layanan yang terdampak.
- Memantau log autentikasi untuk mendeteksi percobaan masuk yang tidak wajar, lonjakan kegagalan masuk, dan persetujuan MFA yang mencurigakan.
- Mengatur ulang kredensial serta mencabut sesi dan token bila ada dugaan akun dibobol.
- Menyiapkan prosedur penanganan insiden phishing, termasuk langkah penahanan dan pemulihan akun.
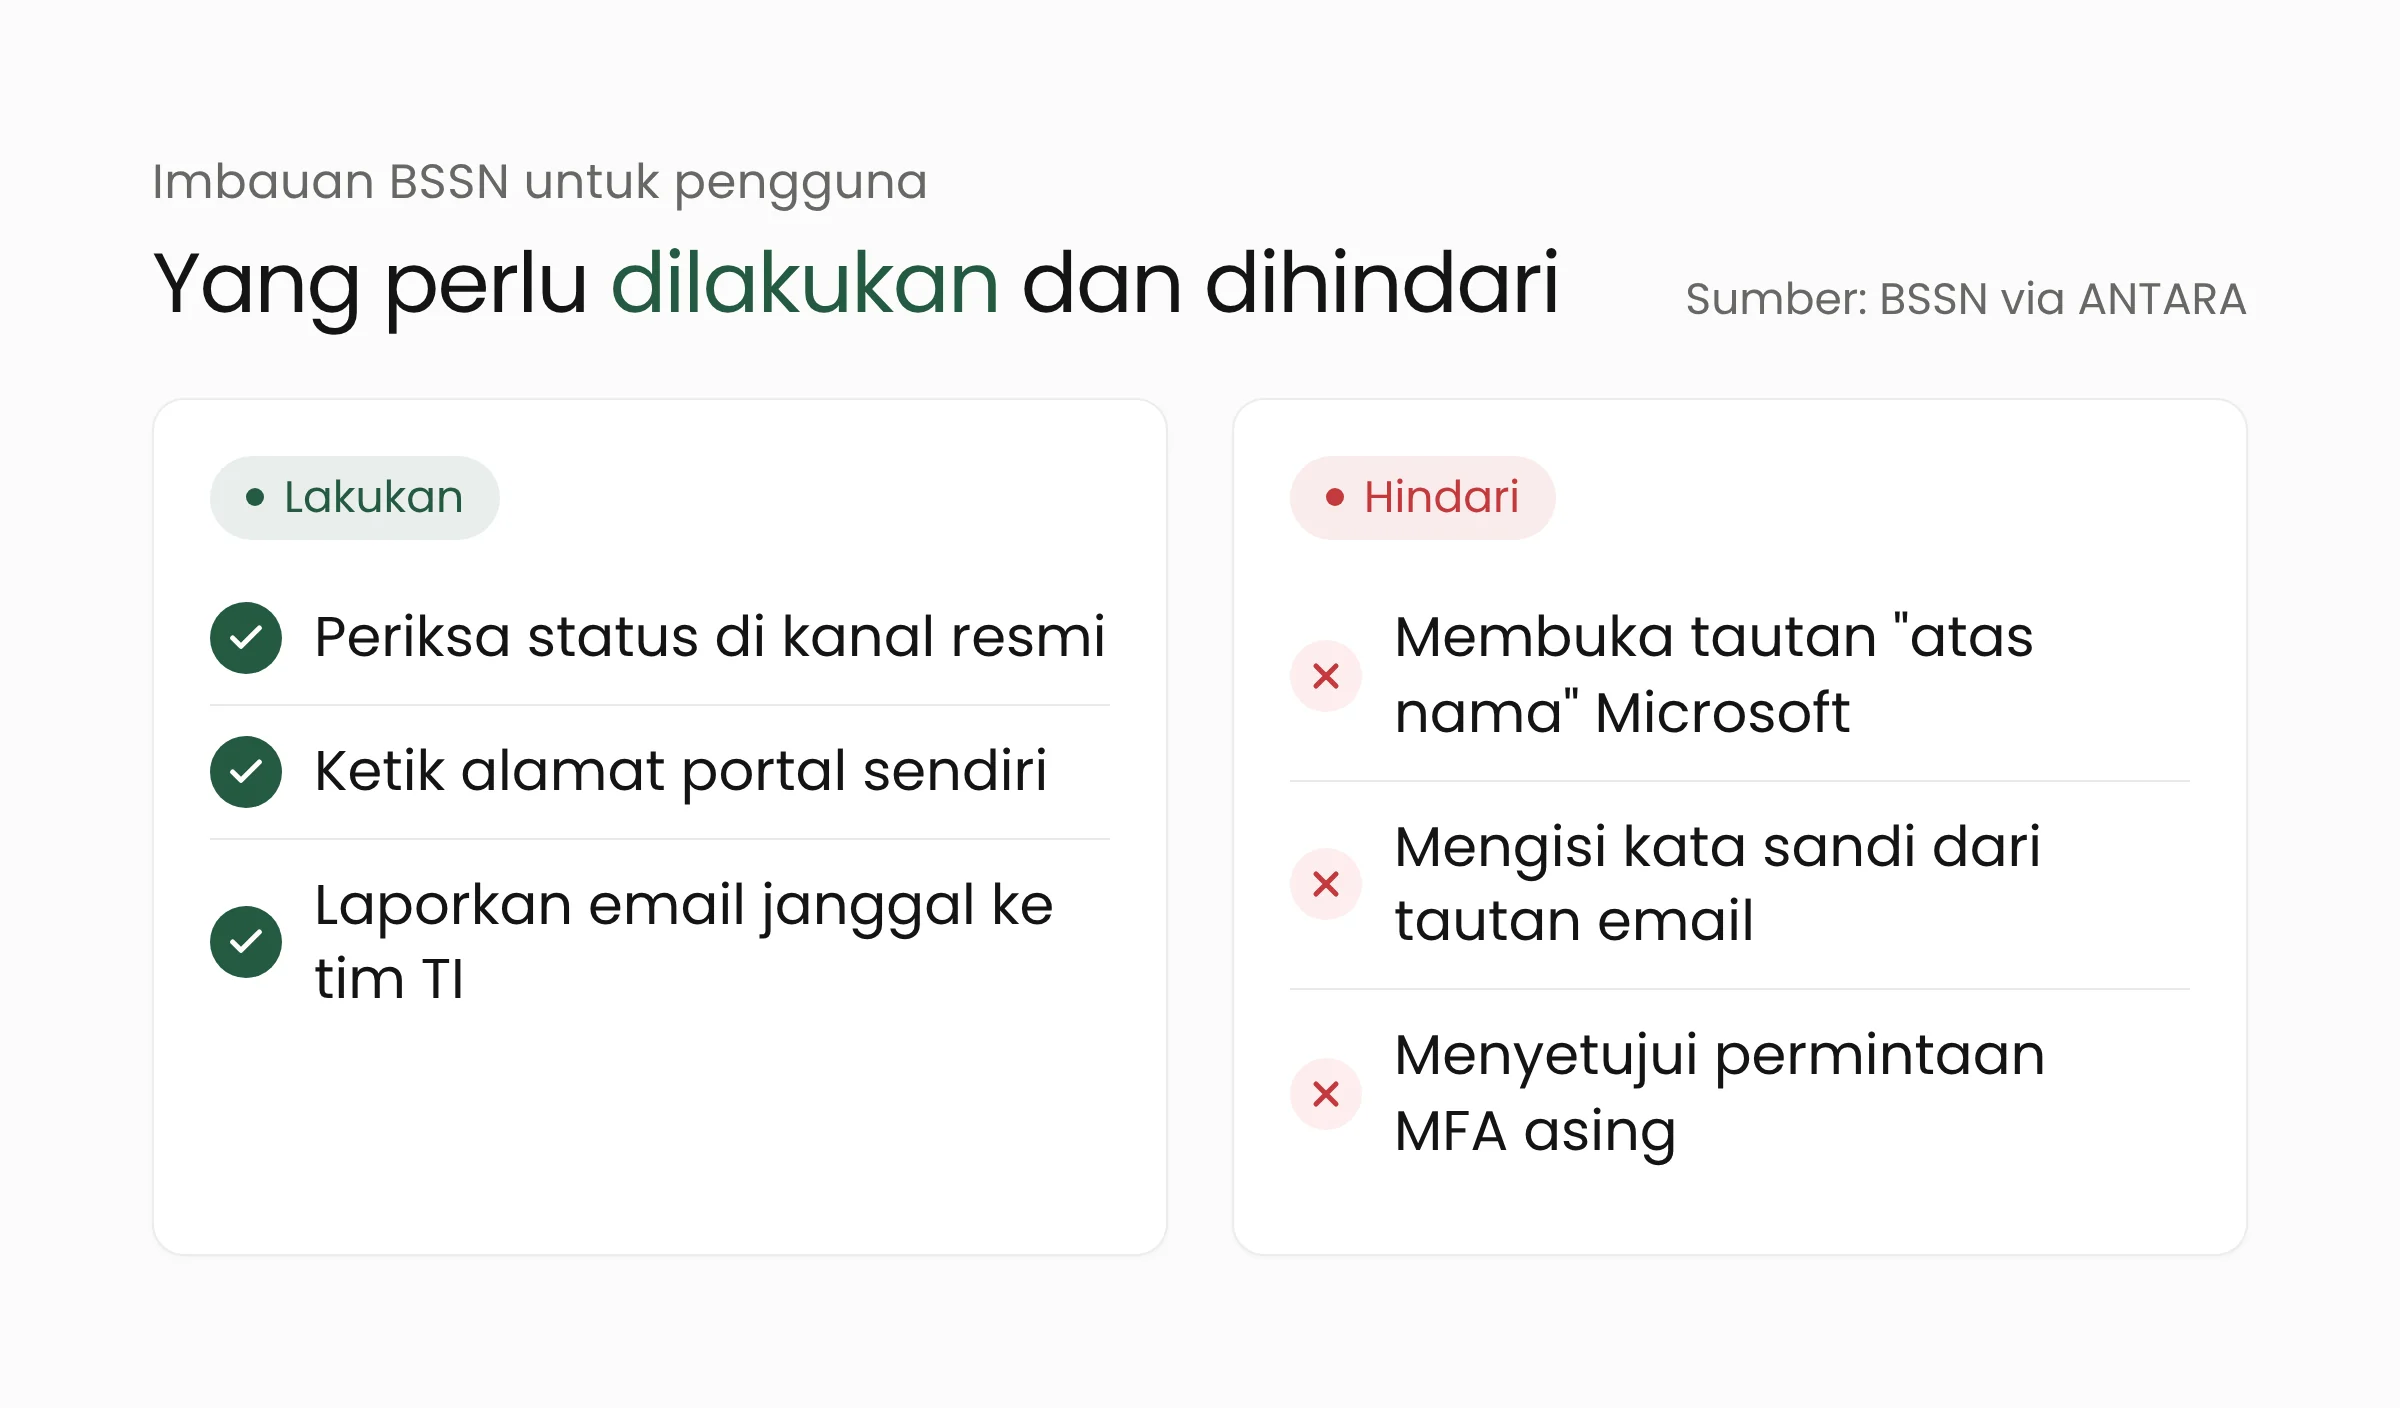
Untuk pengguna perorangan, BSSN meminta informasi gangguan diverifikasi lewat kanal resmi Microsoft (status.cloud.microsoft) dan pengumuman tim TI internal. Pengguna juga diminta mengetik sendiri alamat portal resmi di peramban, tidak memasukkan kata sandi atau kode MFA di halaman yang dibuka dari tautan email, menolak permintaan persetujuan MFA yang tidak dikenali, dan melaporkan email mencurigakan ke tim TI sebelum bertindak.
Apa artinya bagi organisasi Anda?
Gangguan Microsoft 365 kali ini berada di sisi penyedia, sehingga tim TI tidak dapat memperbaikinya dari dalam. Yang dapat dikerjakan adalah membatasi dampaknya dan menutup celah yang dimanfaatkan penipu selama keadaan belum normal.
Pastikan informasi datang dari satu sumber resmi
Administrator dapat memantau pemberitahuan MO1550821 di menu Service health pada pusat admin Microsoft 365, lalu meneruskan ringkasannya ke pegawai lewat satu kanal internal. Dengan begitu, pegawai tidak mencari kabar dari tautan yang beredar di grup percakapan atau email yang mengatasnamakan Microsoft.
Jalankan saluran cadangan untuk urusan mendesak
Dinas yang menerima surat elektronik dari warga, rumah sakit yang mengirim hasil pemeriksaan lewat email, atau kantor cabang bank yang bergantung pada Teams untuk persetujuan internal perlu jalur sementara: telepon, aplikasi pesan resmi organisasi, atau formulir di situs sendiri. Jalur ini sebaiknya ditetapkan sebelum gangguan berikutnya, lengkap dengan siapa yang berwenang mengaktifkannya.
Perketat pengamanan akun selama dan setelah gangguan
Penipu biasanya memanfaatkan kebingungan dengan email “pemulihan akun” atau “verifikasi ulang kotak surat”. Periksa konfigurasi SPF, DKIM, dan DMARC domain Anda, pantau log masuk untuk lonjakan kegagalan atau persetujuan MFA yang janggal, dan ingatkan pegawai bahwa Microsoft tidak meminta kata sandi lewat tautan email. Insiden lain yang menyasar Outlook, seperti celah CVE-2026-124194 yang dibahas sebelumnya, menunjukkan bahwa email tetap menjadi pintu masuk favorit penyerang.
Petakan layanan yang bergantung pada satu penyedia
Setelah keadaan pulih, catat proses kerja yang berhenti selama gangguan dan berapa lama organisasi dapat bertahan tanpa email. Dari catatan itu, rencana kesinambungan layanan dapat disusun: cadangan data kotak surat, kontak darurat di luar sistem email, dan pilihan arsitektur cadangan. Layanan komputasi awan dan layanan keamanan siber Merakit dapat membantu memetakan ketergantungan tersebut.
Pertanyaan yang sering muncul
Apakah gangguan Microsoft 365 ini akibat peretasan?
Menurut Microsoft, tidak ada indikasi aktivitas berbahaya atau serangan siber. Penjelasan awalnya mengarah pada server yang gagal dalam pemeriksaan kesehatan otomatis sehingga kapasitas berkurang. Akar masalah resmi belum diumumkan.
Apakah email yang dikirim selama gangguan akan hilang?
Microsoft memperpanjang batas waktu percobaan pengiriman ulang email menjadi 48 jam, sehingga email yang tertahan di antrean masih mungkin terkirim setelah layanan pulih. Untuk pesan yang sangat penting, konfirmasi penerimaannya lewat saluran lain.
Bagaimana cara memastikan pesan “dari Microsoft” itu asli?
Jangan membuka tautan di dalam pesan tersebut. Ketik sendiri alamat portal resmi atau buka status.cloud.microsoft, lalu tanyakan ke tim TI. BSSN juga meminta pengguna tidak memasukkan kata sandi atau kode MFA di halaman yang dibuka dari tautan email.
Penutup
Gangguan Microsoft 365 pekan ini memperlihatkan seberapa besar pekerjaan harian bergantung pada satu layanan cloud, dari surat dinas sampai jadwal rapat. Rekomendasi BSSN memberi daftar periksa yang jelas untuk hari ini, sementara pekerjaan rumah jangka panjangnya adalah rencana kesinambungan yang teruji. Bila organisasi Anda ingin mulai menyusunnya, tim Merakit siap berdiskusi.
Sumber
- ANTARA: BSSN keluarkan rekomendasi mitigasi terkait gangguan layanan Microsoft, 13 November 2026
- ANTARA: Microsoft akui layanan di Indonesia ikut down dan dalam pemulihan, 13 November 2026
- BleepingComputer: Massive Microsoft 365 outage disrupts Outlook, Teams, Copilot worldwide, 12 November 2026
- CNBC: Microsoft outage continues, Outlook and other 365 services down, 12–13 November 2026
- ABC News: Microsoft Outlook outage updates, 13 November 2026
- detikInet: Microsoft kesulitan pulihkan layanannya yang tumbang berjam-jam, 13 November 2026
- ITdaily: Microsoft 365 still offline, Outlook and Teams struggling, 13 November 2026