Blog Keamanan Siber
Peretasan Binance dan Pelajaran dari Laptop Engineer
Daftar isi· 7 bagian
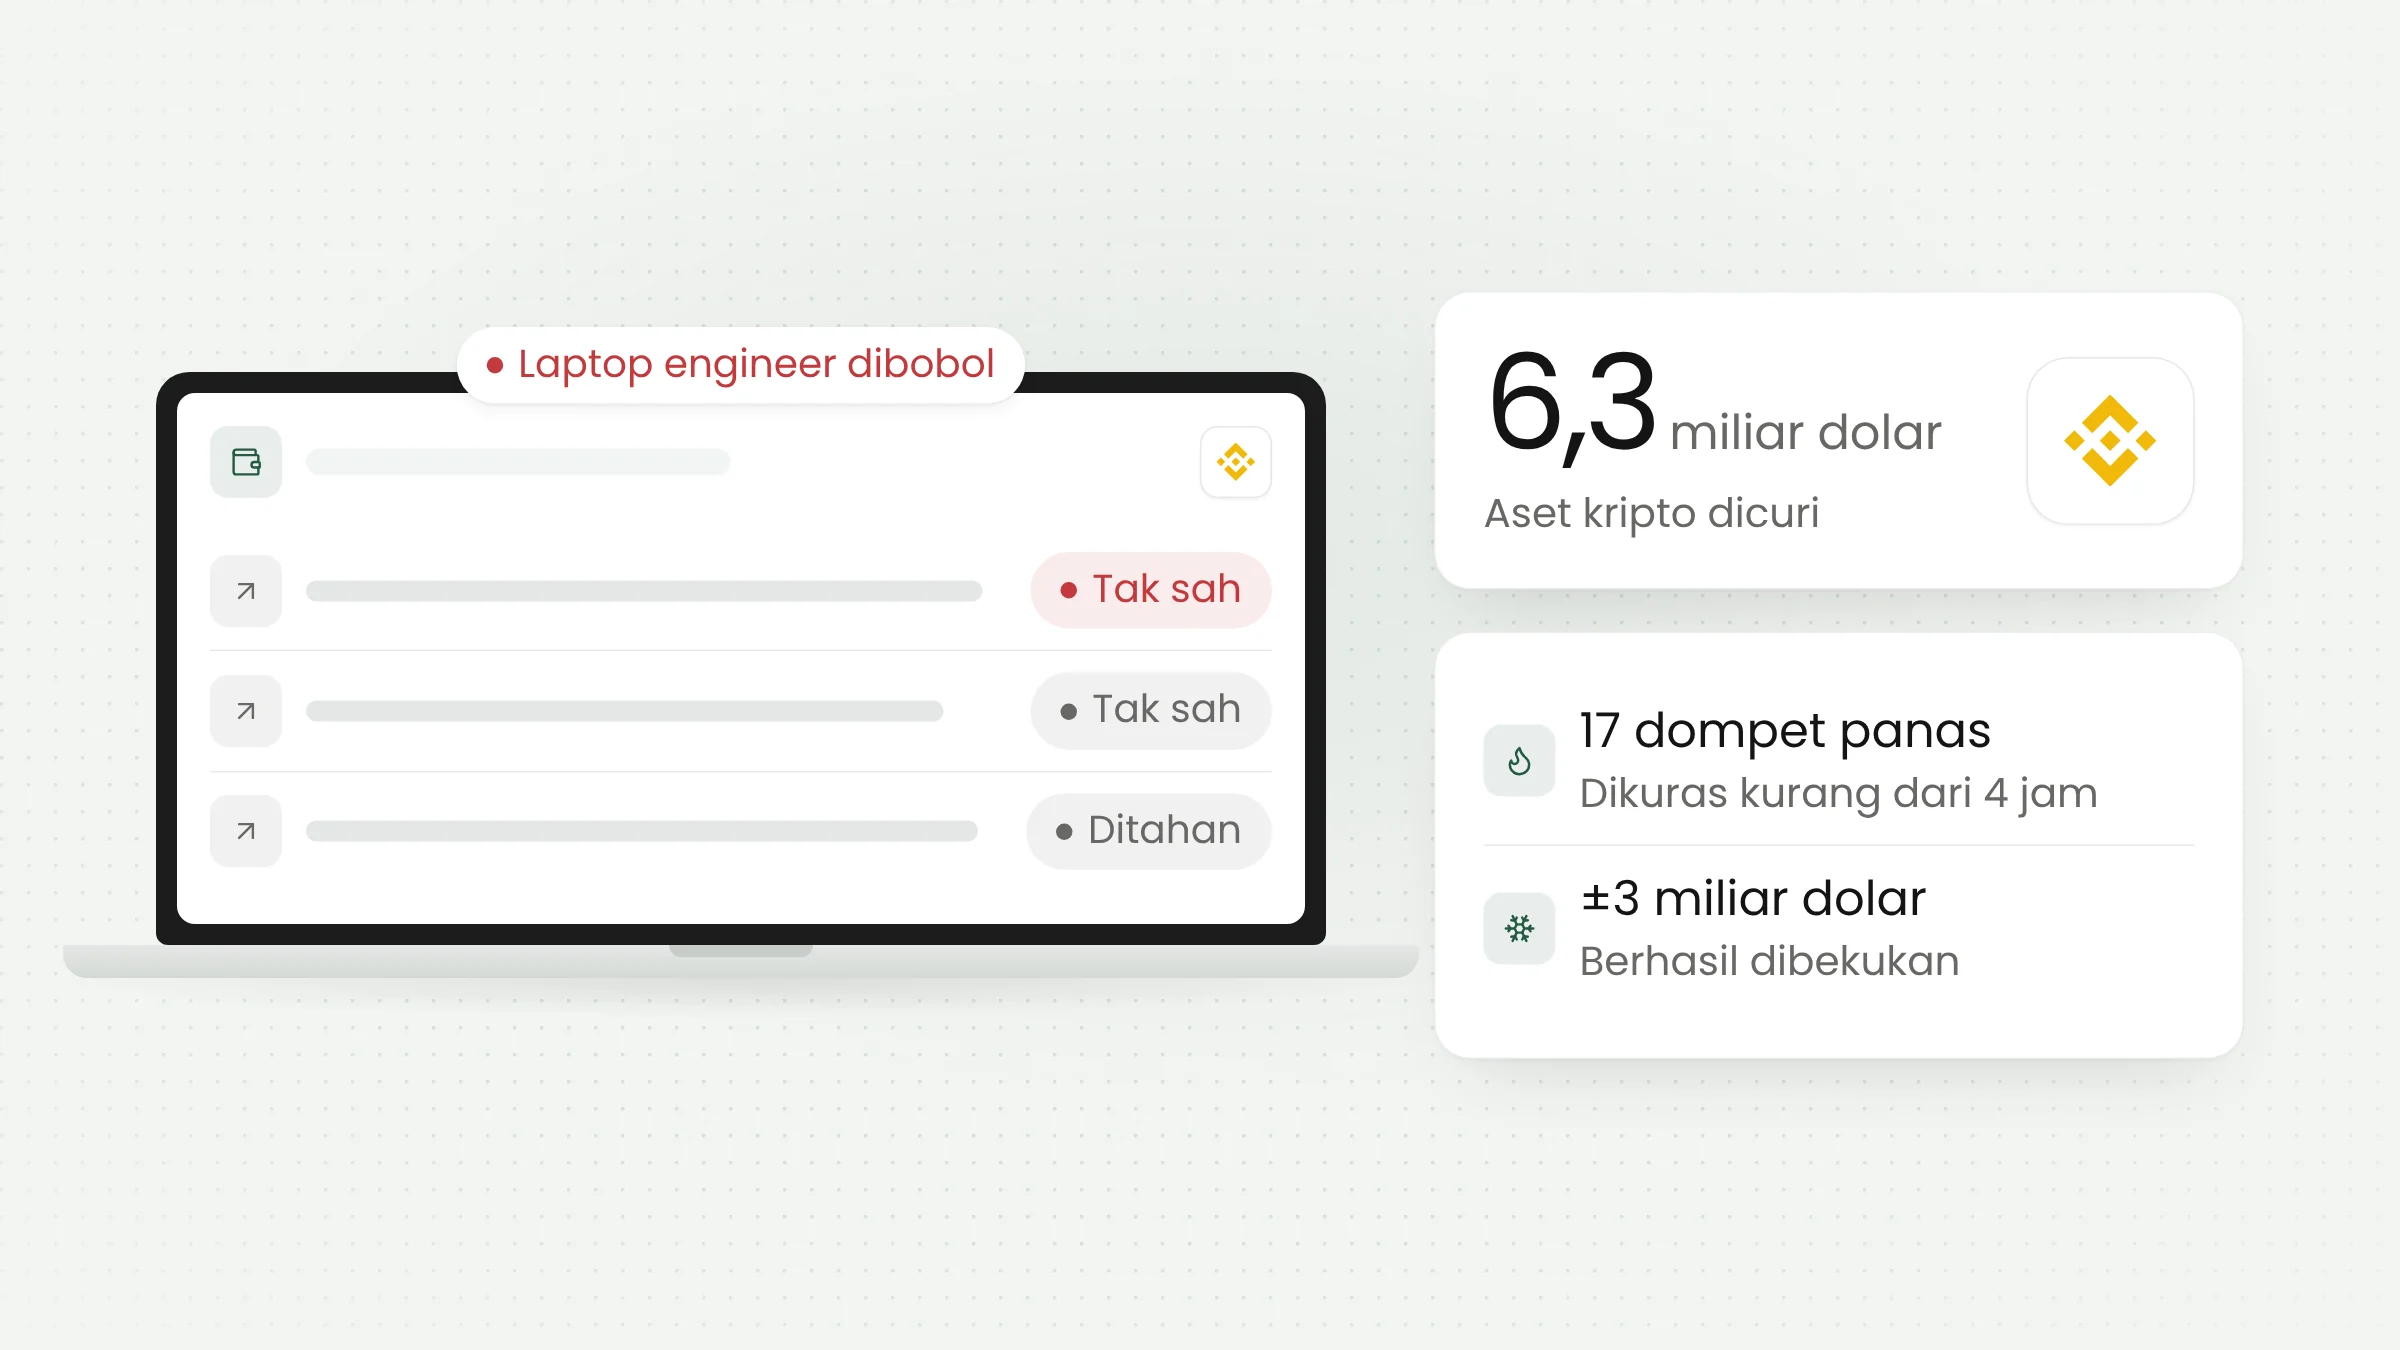
Peretasan Binance pada 29 Oktober 2026 menguras aset kripto senilai sekitar 6,3 miliar dolar AS dari dompet bursa tersebut. Menurut temuan awal Binance, pintu masuknya adalah laptop milik seorang engineer DevOps yang sudah dibobol. Kasus ini menjadi pelajaran langsung bagi bursa kripto dan perusahaan fintech di Indonesia.
Kronologi peretasan Binance
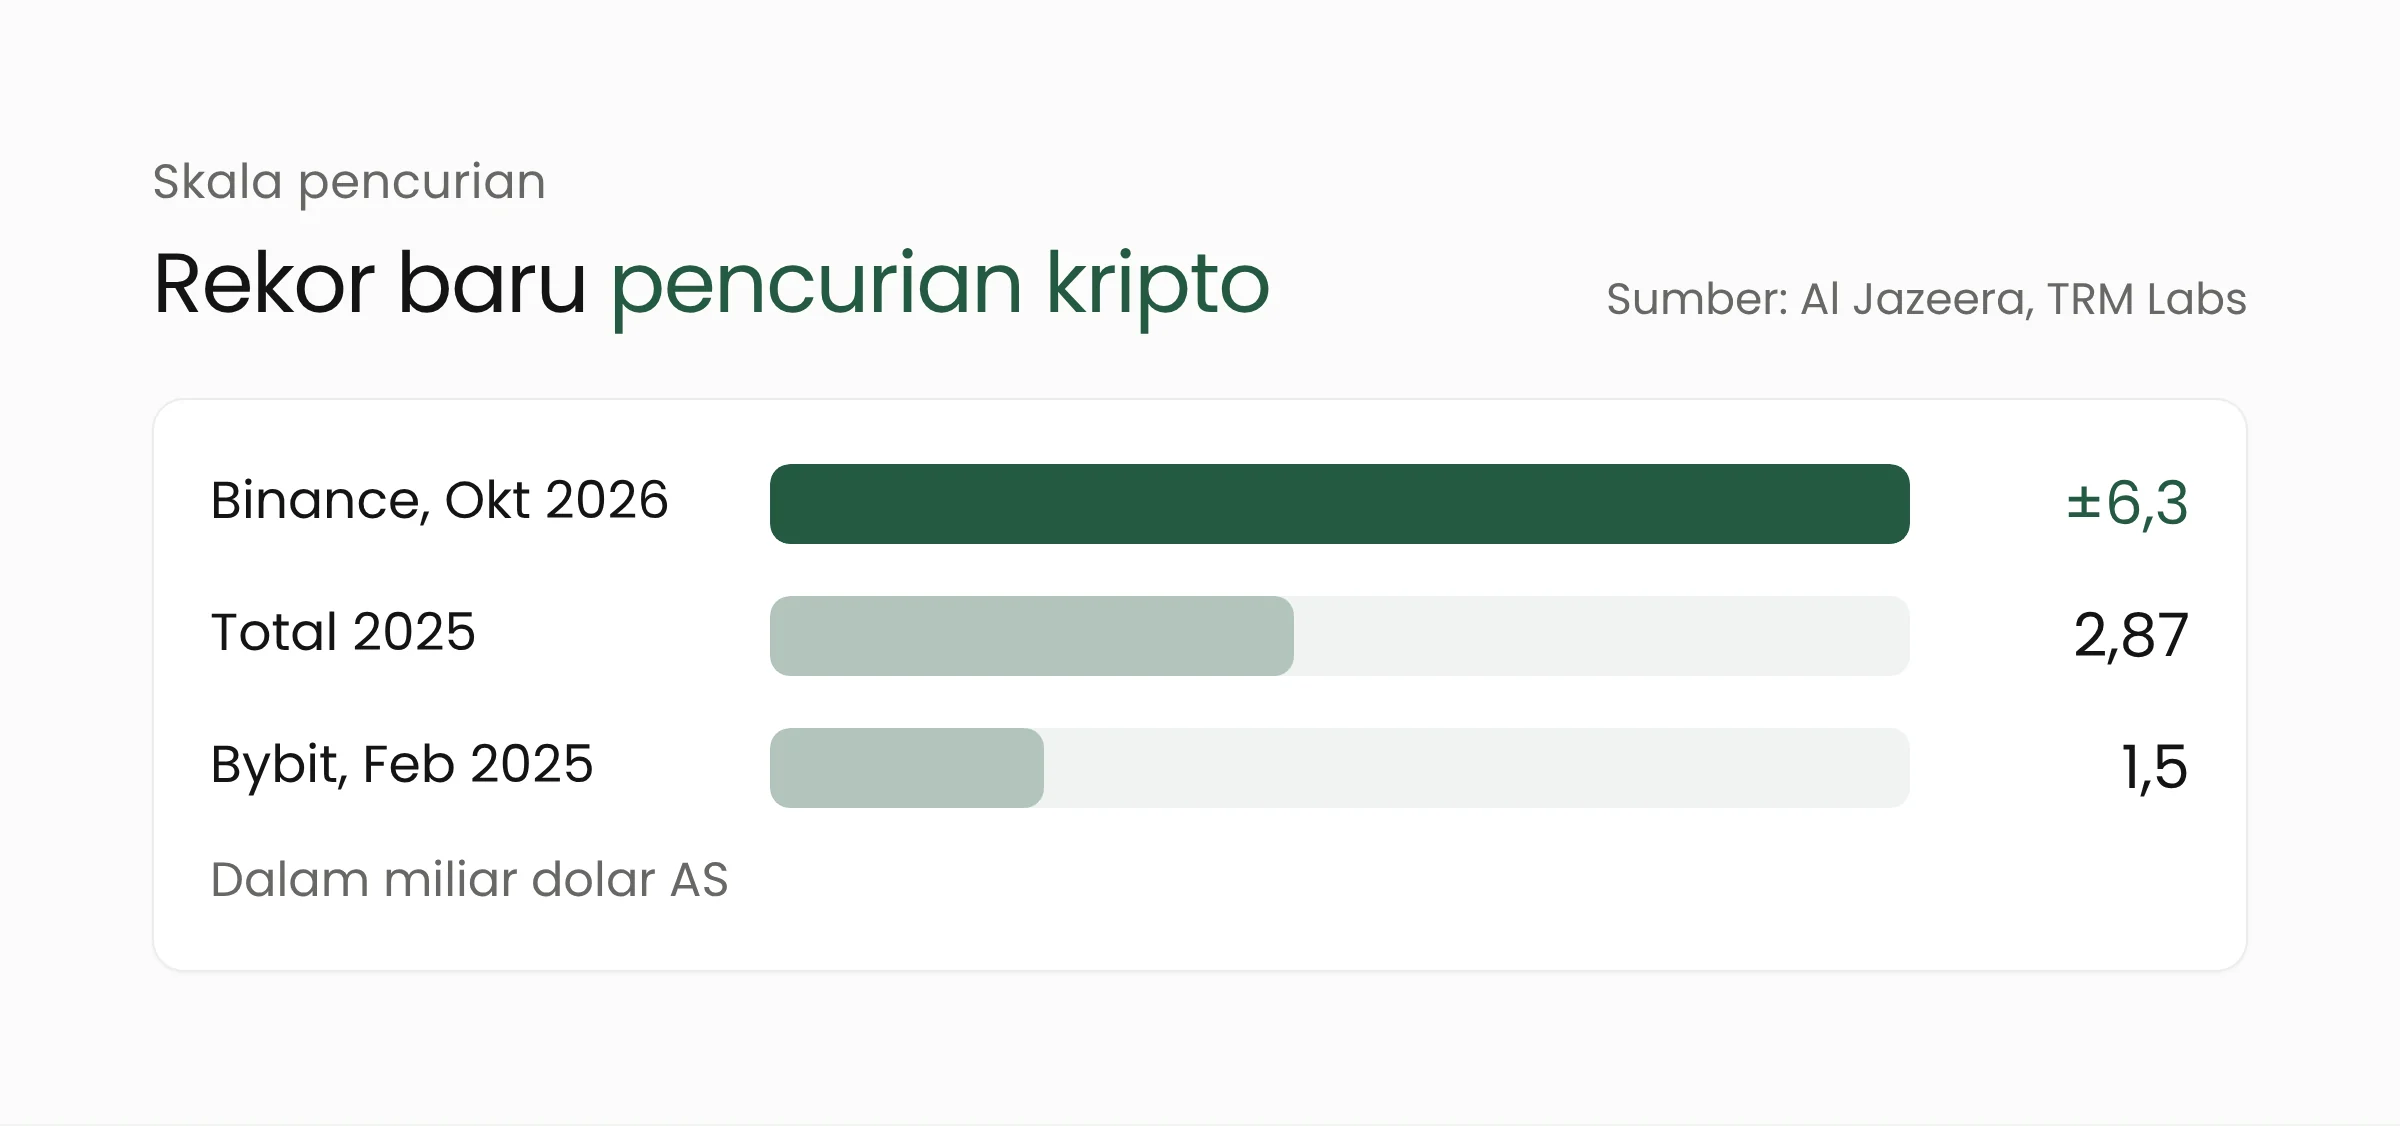
Binance menyebut sekitar 6,3 miliar dolar AS hilang dalam sebuah “insiden keamanan”, seperti dilaporkan Al Jazeera. Nilai itu menjadikannya pencurian kripto terbesar yang pernah tercatat. Rekor sebelumnya dipegang peretasan Bybit senilai 1,5 miliar dolar pada Februari 2025. Sebagai pembanding, laporan kejahatan kripto TRM Labs mencatat total pencurian sepanjang 2025 sebesar 2,87 miliar dolar dari hampir 150 insiden.
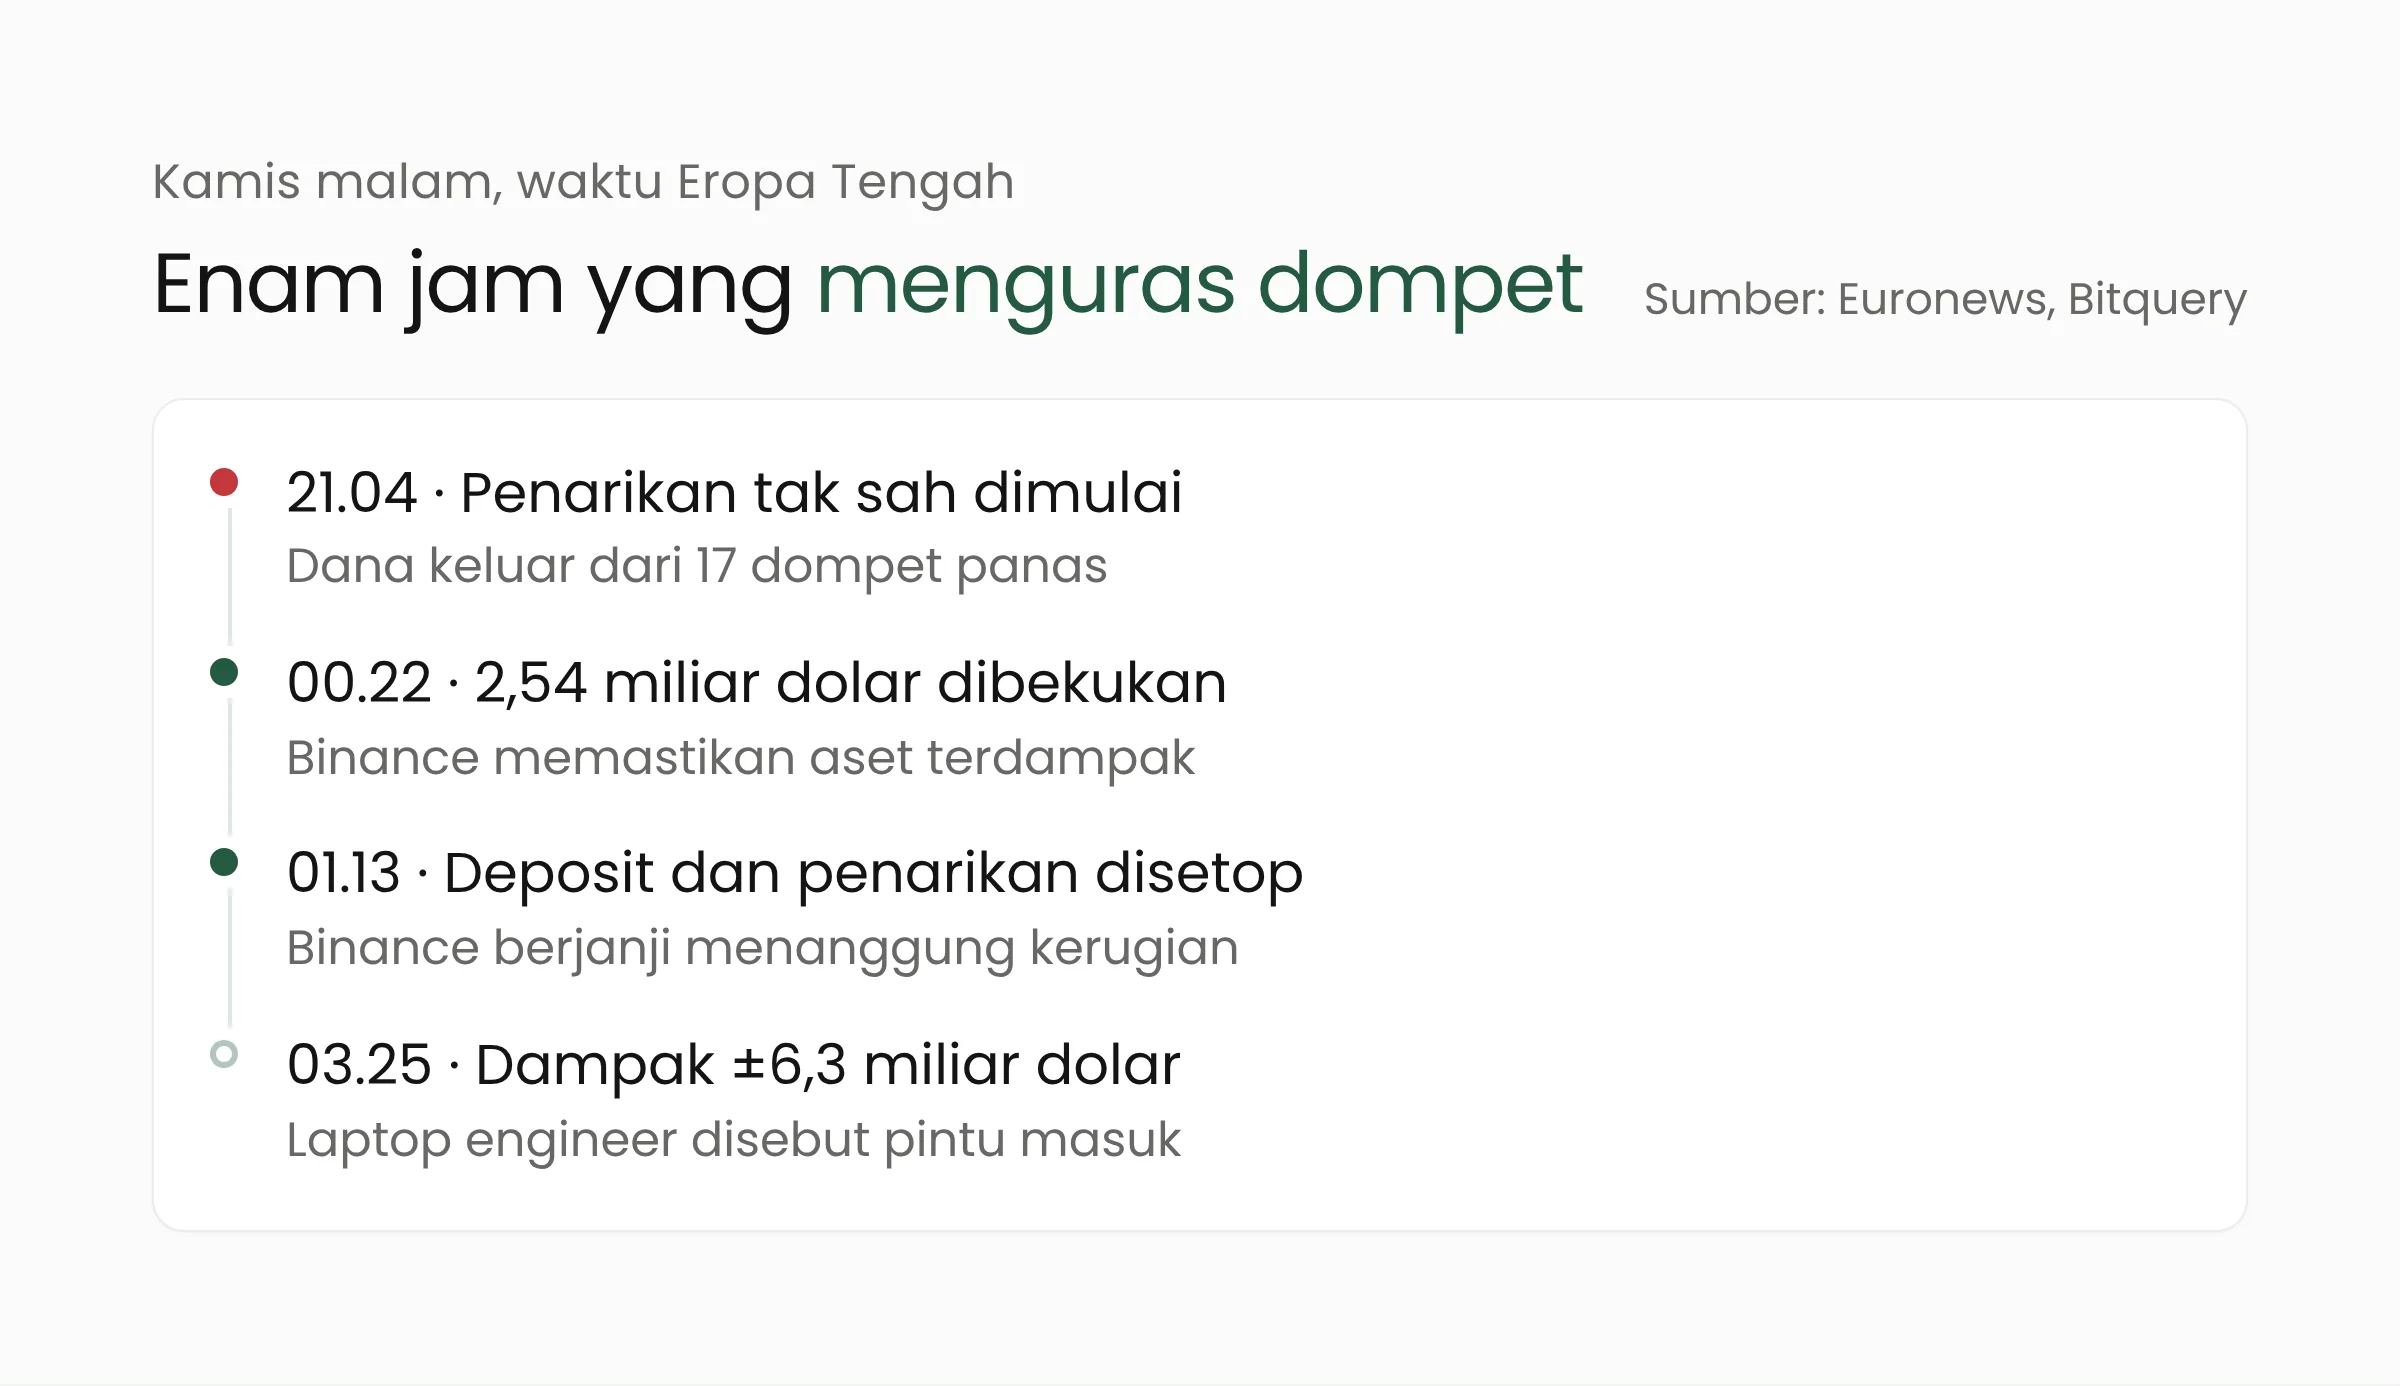
Serangan berlangsung pada Kamis malam waktu Eropa. Data Bitquery yang dikutip Euronews menunjukkan sistem penarikan Binance mengirim dana dari 17 dompet panas dalam waktu kurang dari empat jam. Dompet panas (hot wallet) adalah dompet yang terhubung ke internet untuk melayani penarikan harian, berbeda dengan dompet dingin yang disimpan luring.
Lembaga analisis blockchain memberi angka yang sedikit berbeda. TRM Labs, seperti dikutip CNBC, memperkirakan sekitar 6,36 miliar dolar berpindah dari dompet Binance ke 10 jaringan blockchain, sebagian besar dalam kurun sekitar 20 menit. Bitquery mencatat dana dikirim ke alamat baru di sembilan jaringan blockchain, dengan Ethereum, Bitcoin, dan TRON sebagai yang terbesar.
Binance lalu menghentikan seluruh deposit dan penarikan. Bersama penerbit stablecoin dan mitra lain, bursa itu membekukan sekitar 3 miliar dolar aset yang terdampak. Pembekuan paling mudah dilakukan pada stablecoin seperti USDT dan USDC, karena penerbitnya dapat membekukan token. Bitcoin dan Ether tidak dapat dibekukan dengan cara itu, sehingga harus dilacak sampai ke bursa yang mau menahannya.
Pada Sabtu, 31 Oktober, Binance menyatakan sudah menutup hingga 90 persen aset yang dicuri, menurut CNBC. Dananya berasal dari Secure Asset Fund for Users (SAFU), sebagian dana asuransi Futures, dan kas perusahaan. Binance menulis, “Binance will absorb the financial impact of these stolen funds, not our users.” Pembukaan kembali penarikan ditargetkan pada Minggu, 1 November, dengan syarat pemeriksaan keamanan selesai.
Pada Sabtu malam, FBI menyatakan Korea Utara bertanggung jawab atas serangan ini. Sebelumnya, TRM Labs dan Chainalysis mengaitkannya dengan TraderTraitor, kelompok peretas yang menurut FBI juga berada di balik peretasan Bybit.
Pintu masuk dari laptop engineer DevOps
Engineer DevOps adalah orang yang mengelola jalur antara kode dan sistem produksi: server, kontainer, dan proses rilis. Karena tugasnya, laptop mereka biasanya memegang akses ke banyak sistem penting sekaligus.
Menurut temuan awal Binance, laptop seorang engineer DevOps yang sudah dibobol memberi penyerang akses ke sebuah kontainer layanan. Dari sana, penyerang mengirim transaksi penarikan yang tidak sah. Binance menyatakan tidak menemukan bukti bahwa kunci privat dompet ikut bocor. Artinya, penyerang tampaknya memakai jalur sistem penarikan milik Binance sendiri, tanpa perlu mencuri kunci dompet.
Dalam pembaruan berikutnya, Binance menyebut ada beberapa faktor lain dan titik pembobolan tambahan dalam serangan yang mereka sebut kompleks. Co-CEO Binance Richard Teng, menurut CNBC, menjelaskan serangan itu melibatkan proses yang lebih rumit daripada penyalahgunaan hak akses satu engineer. Binance belum menjelaskan cara laptop itu dibobol dan kontrol mana yang gagal. Laporan teknis lengkap (post-mortem) dijanjikan setelah penyelidikan selesai.
TRM Labs juga menemukan bahwa persiapan serangan dimulai setidaknya 36 jam sebelumnya. Dompet penyerang diisi dana lewat Tornado Cash, layanan pengaburan transaksi kripto, dan tanda tangan transaksi diperoleh lebih dulu.
Pola ini juga dikenal di sektor lain. Dalam banyak kasus, penyerang tidak menjebol brankas utamanya secara langsung. Mereka masuk lewat perangkat orang yang memegang akses, lalu memakai alat internal yang sah untuk memindahkan uang atau data. Masalah serupa pernah dibahas dari sisi rantai pasok dalam artikel implan perangkat keras Ledger: perangkat yang dipercaya dapat menjadi titik lemah bila asal-usulnya tidak diawasi.
Imbas di Indonesia dan sikap OJK
Gangguan juga terjadi di bursa lokal. Indodax menghentikan sementara deposit dan penarikan, baik rupiah maupun kripto, pada Kamis, 29 Oktober 2026. CEO Indodax William Sutanto, seperti dilaporkan CNN Indonesia, menyebut langkah itu sebagai pengamanan setelah perusahaan mendeteksi peningkatan upaya serangan siber. Indodax menyatakan belum menemukan penarikan tanpa izin maupun tanda kebocoran data, dan saldo pengguna tetap aman. Belum ada keterangan resmi yang mengaitkan kejadian di Indodax dengan peretasan Binance.
Otoritas Jasa Keuangan (OJK) meminta masyarakat tetap tenang dan waspada. Kepala Eksekutif Pengawas Inovasi Teknologi Sektor Keuangan, Aset Keuangan Digital, dan Aset Kripto OJK, Adi Budiarso, seperti dikutip InvestorTrust mengatakan bahwa ukuran platform dan reputasi merek saja tidak menjamin keamanan aset. Menurutnya, tata kelola, perlindungan aset, manajemen risiko, dan kesiapan menangani insiden jauh lebih menentukan.
Adi juga mengingatkan aturan penyimpanan aset kripto konsumen di Indonesia. Sebanyak 70 persen aset disimpan di lembaga kustodian dan 30 persen di pedagang. Dari porsi pedagang itu, 70 persen wajib berada di dompet dingin dan 30 persen di dompet panas. Ia menyarankan investor tidak menaruh seluruh aset di satu tempat.
Bagi pengguna, saran praktisnya sejalan dengan imbauan OJK: memakai bursa yang berizin OJK, mengaktifkan autentikasi dua faktor, menjaga kerahasiaan kata sandi dan kunci privat, serta mewaspadai pesan yang memanfaatkan berita peretasan. Binance sendiri sejak awal memperingatkan penggunanya tentang penipuan yang menumpang insiden ini.
Apa artinya bagi bursa kripto dan fintech?
Kasus Binance memperlihatkan bahwa dana dapat keluar lewat sistem penarikan yang sah ketika satu perangkat orang dalam jatuh ke tangan penyerang. Bursa kripto, dompet digital, penyelenggara pinjaman daring, dan bank digital memiliki pola risiko yang sama, karena semuanya memiliki layanan yang dapat memindahkan uang secara otomatis. Empat langkah berikut layak masuk daftar kerja tim teknologi minggu ini.
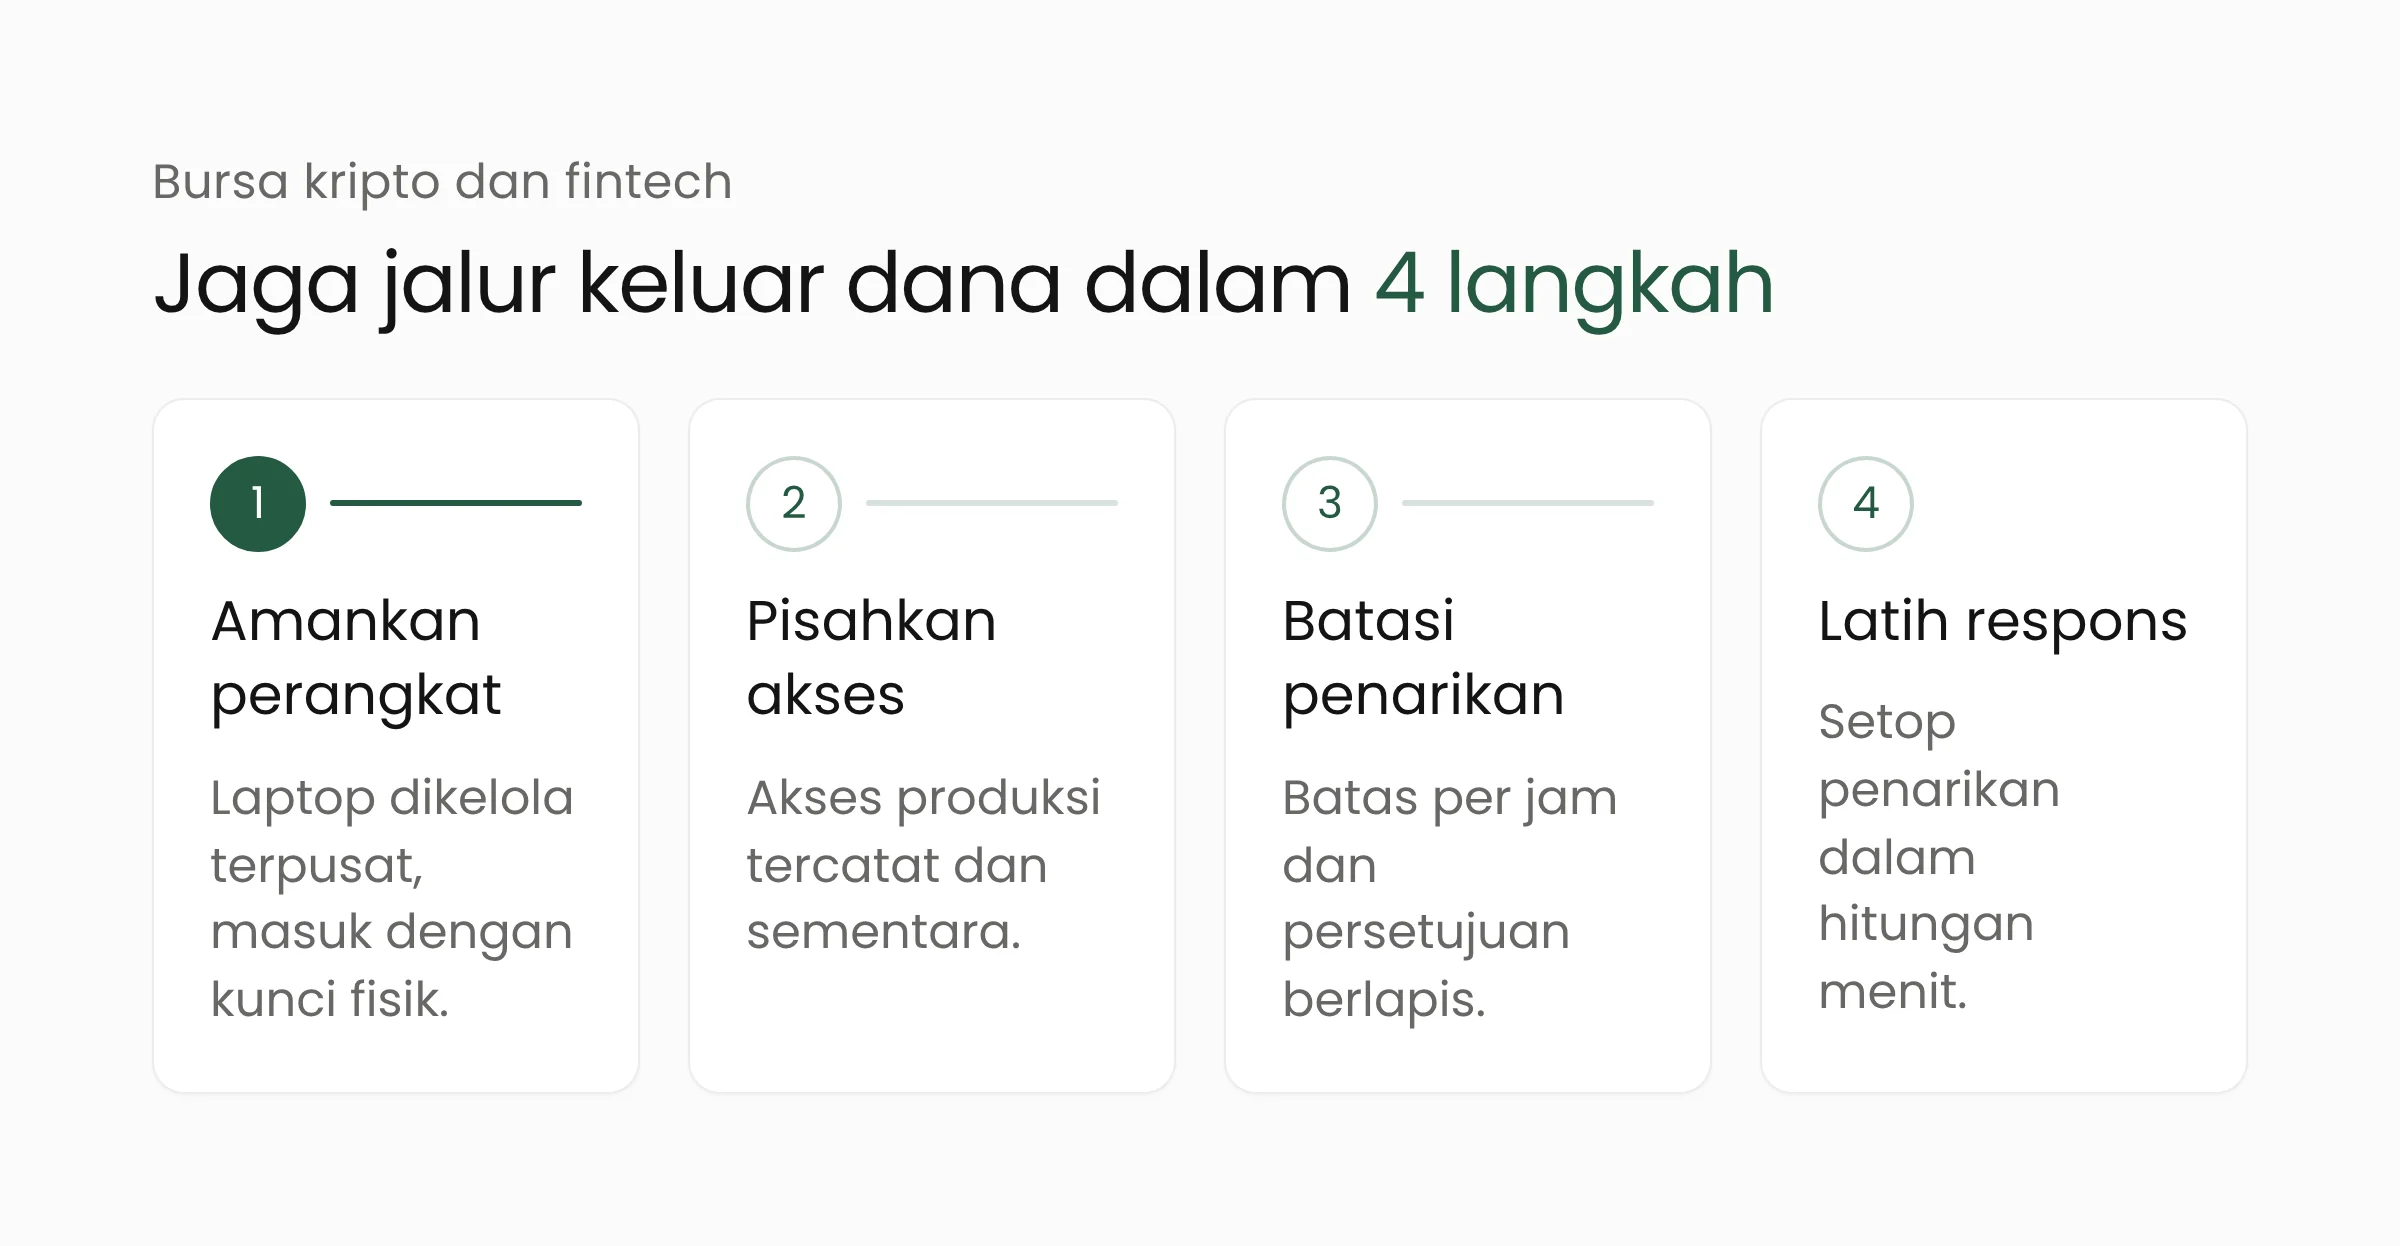
- Amankan perangkat engineer. Laptop yang memegang akses produksi perlu dikelola terpusat, dipantau dengan perangkat lunak deteksi ancaman, dan memakai kunci keamanan fisik untuk masuk. Laptop pribadi sebaiknya tidak dipakai untuk akses ke sistem produksi.
- Pisahkan akses produksi. Akses ke kontainer dan server produksi sebaiknya melewati jalur khusus yang tercatat, diberikan hanya saat dibutuhkan, dan berakhir otomatis. Satu laptop yang dibobol seharusnya tidak cukup untuk menjangkau layanan yang memindahkan dana.
- Batasi layanan penarikan. Tetapkan batas nilai dan kecepatan penarikan per jam, minta persetujuan lebih dari satu pihak untuk penarikan besar dari dompet panas, dan pasang pemantauan yang menghentikan transaksi saat polanya tidak wajar. Saldo dompet panas dijaga seminimal mungkin sesuai aturan OJK.
- Latih respons insiden. Siapkan prosedur untuk menghentikan penarikan dalam hitungan menit, kontak penerbit stablecoin dan mitra pelacakan, serta jadwal komunikasi publik. Binance mengumumkan perkembangan secara berkala sejak malam pertama, dan pola itu membantu menekan kepanikan.
Langkah-langkah ini juga relevan di luar kripto. Sistem pembayaran QRIS, transfer antarbank, atau pencairan pinjaman memiliki “tombol kirim uang” yang perlu dijaga dengan cara serupa. Tim yang membangun solusi layanan keuangan dapat memakai kasus ini untuk meninjau ulang siapa saja yang dapat memicu transaksi dan dari perangkat mana.
Pertanyaan yang sering muncul
Apakah dana pengguna Binance hilang?
Binance menyatakan akan menanggung seluruh kerugian dari dana sendiri dan per 31 Oktober sudah menutup hingga 90 persen aset yang dicuri. Sisa 10 persen berupa token di luar sepuluh besar yang menurut Binance lebih sulit dibeli dalam jumlah besar. Penarikan ditargetkan dibuka kembali pada 1 November setelah pemeriksaan keamanan.
Apakah bursa kripto di Indonesia ikut diretas?
Sejauh ini tidak ada laporan resmi tentang bursa lokal yang kebobolan akibat insiden Binance. Indodax menghentikan sementara deposit dan penarikan setelah mendeteksi peningkatan upaya serangan, tetapi menyatakan belum menemukan penarikan tanpa izin.
Apakah menyimpan kripto di dompet dingin pribadi lebih aman?
Dompet dingin mengurangi risiko dari peretasan bursa, tetapi pemiliknya menanggung sendiri risiko kehilangan perangkat atau kunci. OJK menyarankan agar aset tidak ditaruh seluruhnya di satu tempat dan agar investor memakai bursa berizin yang menyimpan sebagian besar aset di kustodian.
Penutup
Peretasan Binance menunjukkan bahwa keamanan sebuah bursa bergantung juga pada perangkat orang-orang yang mengelolanya. Laporan teknis lengkap dari Binance masih ditunggu, tetapi pelajaran tentang akses engineer, batas penarikan, dan respons insiden sudah dapat diterapkan sekarang. Bila tim Anda ingin meninjau akses produksi atau menguji kesiapan menghadapi insiden, layanan keamanan siber Merakit siap mendampingi.
Sumber
- Al Jazeera: Binance says $6.3bn stolen in biggest crypto heist in history (30 Oktober 2026)
- CNBC: Binance’s $6.3 billion hack, what we know and what comes next (30 Oktober 2026)
- Euronews: How the Binance hack happened and who was behind it (30 Oktober 2026)
- CNBC: Binance says 90% of $6.3 billion hack losses are now covered, plans to resume withdrawals Sunday (31 Oktober 2026)
- CNN Indonesia: Deteksi Serangan Siber, Indodax Stop Sementara Transaksi Kripto (30 Oktober 2026)
- InvestorTrust: Binance Diretas Rp 103,6 Triliun, Exchange Lokal Alami Gangguan, OJK dan Pengamat Beri Komentar (30 Oktober 2026)