Blog Keamanan Siber
Celah Metabase CVE-2026-72898 Diserang, Perbarui Dasbor Data
Daftar isi· 7 bagian
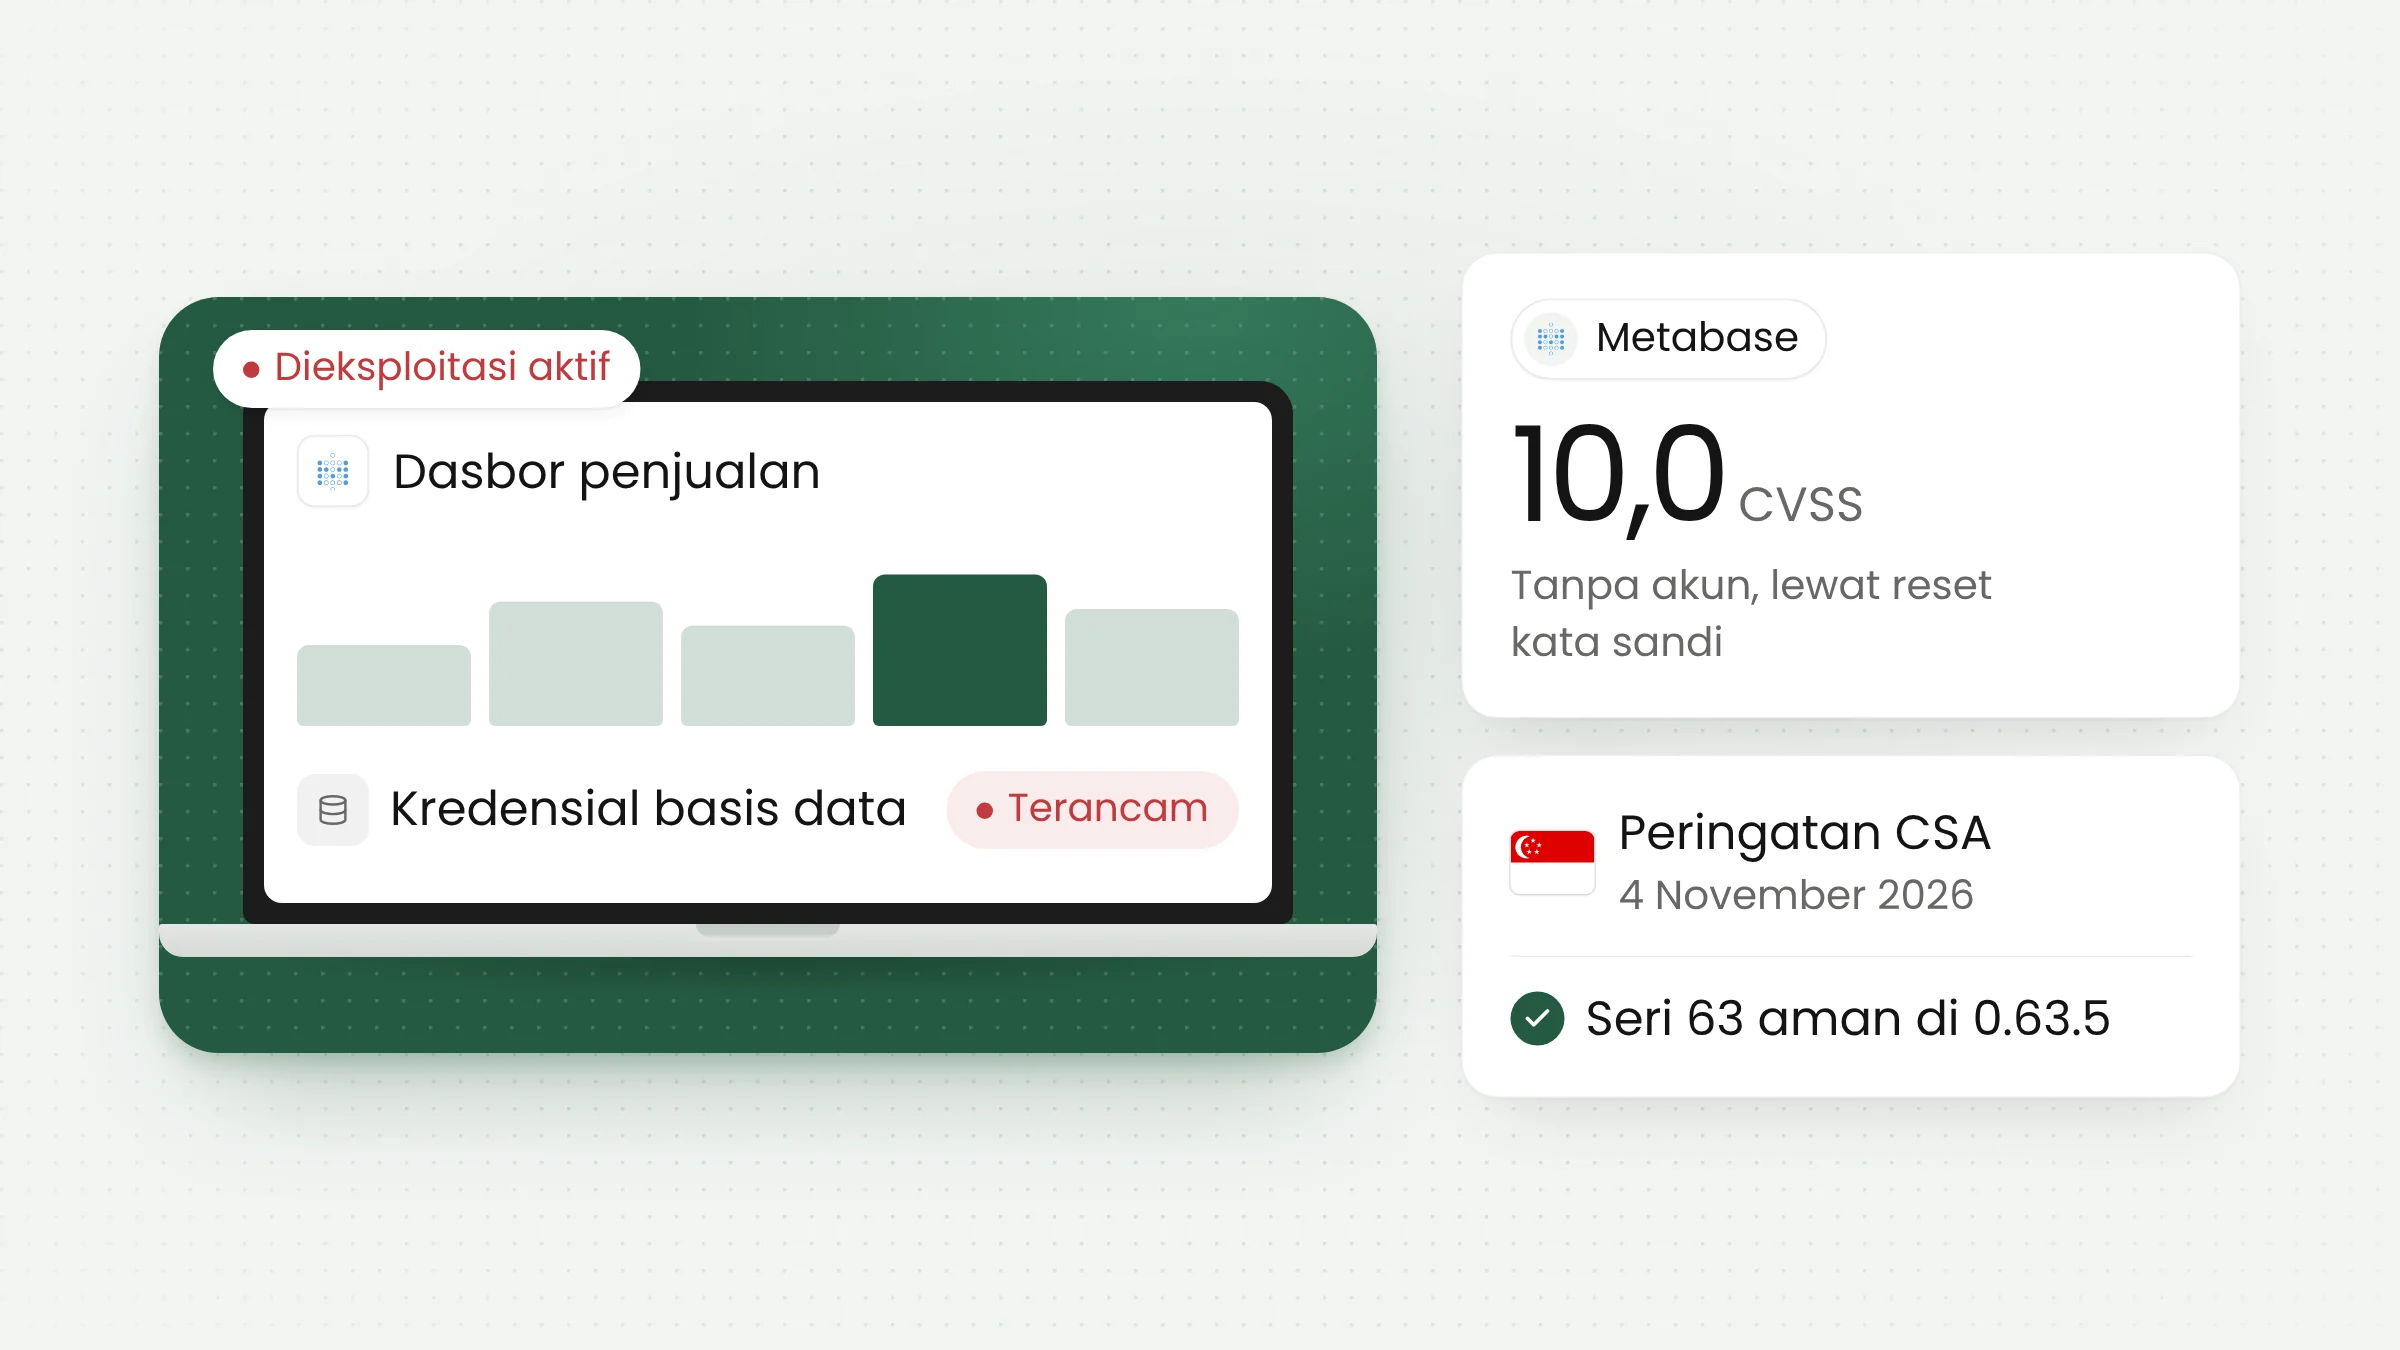
Celah Metabase CVE-2026-72898 memungkinkan penyerang tanpa akun menyusupkan perintah SQL dan mengambil alih akses admin aplikasi dasbor itu. Badan Keamanan Siber Singapura (CSA) pada 4 November 2026 memperingatkan bahwa celah berskor CVSS 10,0 ini masih dieksploitasi dan kode uji serangannya sudah beredar. Metabase yang dikelola sendiri perlu segera diperbarui.
Cara kerja celah CVE-2026-72898
Metabase adalah aplikasi business intelligence sumber terbuka yang dipakai untuk membuat dasbor, grafik, dan laporan dari berbagai basis data. Banyak tim memasangnya sendiri di server kantor atau di cloud karena gratis dan mudah dihubungkan ke gudang data. Supaya dapat menampilkan angka penjualan, stok, atau layanan, Metabase menyimpan kredensial setiap basis data yang terhubung.
Menurut advisori resmi Metabase, celah ini ada pada alamat API reset kata sandi, /api/session/reset_password. Penyerang dari internet dapat menyisipkan perintah SQL ke basis data internal Metabase tanpa perlu masuk terlebih dulu. Teknik ini disebut injeksi SQL, yaitu menyelipkan perintah basis data ke dalam isian yang seharusnya hanya berisi data biasa.
Advisori dari Otoritas Pengembangan Media Infokom Singapura (IMDA) menjelaskan akarnya. Setelah autentikasi gagal, kode Metabase tetap menyimpan nilai user-id yang dikirim penyerang. Pustaka HoneySQL yang dipakai Metabase untuk menyusun kueri kemudian membaca kata kunci :raw di dalam nilai itu sebagai perintah untuk menyisipkan SQL apa adanya.
Dampaknya besar. Metabase menyatakan penyerang dapat memperoleh akses administrator, mengubah konfigurasi aplikasi, mencuri kredensial basis data yang tersimpan, membaca data apa pun yang dapat dijangkau lewat koneksi itu, lalu mengekspornya. Satu dasbor penjualan dapat menjadi jalan masuk ke basis data transaksi di belakangnya.
Status eksploitasi dan peringatan terbaru
Metabase mengumumkan celah ini pada 6 Agustus 2026 lewat blog resminya. Perusahaan itu menyebut Metabase Cloud diserang memakai celah yang belum diketahui sebelumnya (zero-day) pada versi 1.58 ke atas. Metabase lalu memblokir alamat yang dipakai dalam serangan dan menambal layanannya. Pelanggan Metabase Cloud sudah diperbarui, sedangkan instans yang dikelola sendiri tetap rentan sampai pengelolanya memasang versi perbaikan.
Lima hari kemudian, pada 11 Agustus 2026, CISA memasukkan CVE-2026-72898 ke katalog Known Exploited Vulnerabilities (KEV), daftar celah yang terbukti dipakai dalam serangan nyata.
Serangan meluas setelah alat pemindainya terbuka untuk umum. Menurut advisori IMDA yang mengutip laporan CrowdStrike, sebuah templat pemindai Nuclei untuk celah ini terbit pada 12 Agustus 2026. Kurang dari satu jam kemudian, sebuah kelompok peretas memakainya untuk menyerang Metabase milik sebuah operator telekomunikasi dan sebuah perusahaan asuransi di Asia.
Dalam salah satu kasus itu, penyerang memperoleh hak superuser di basis data PostgreSQL yang dipakai Metabase. Mereka lalu memanfaatkan fitur COPY ... PROGRAM milik PostgreSQL, yang tercatat sebagai CVE-2019-9193, untuk menjalankan skrip di sistem operasi server. Pengelola PostgreSQL menganggap fitur itu sebagai kemampuan resmi bagi akun berhak tinggi, sehingga pertahanannya terletak pada pembatasan hak akses akun.
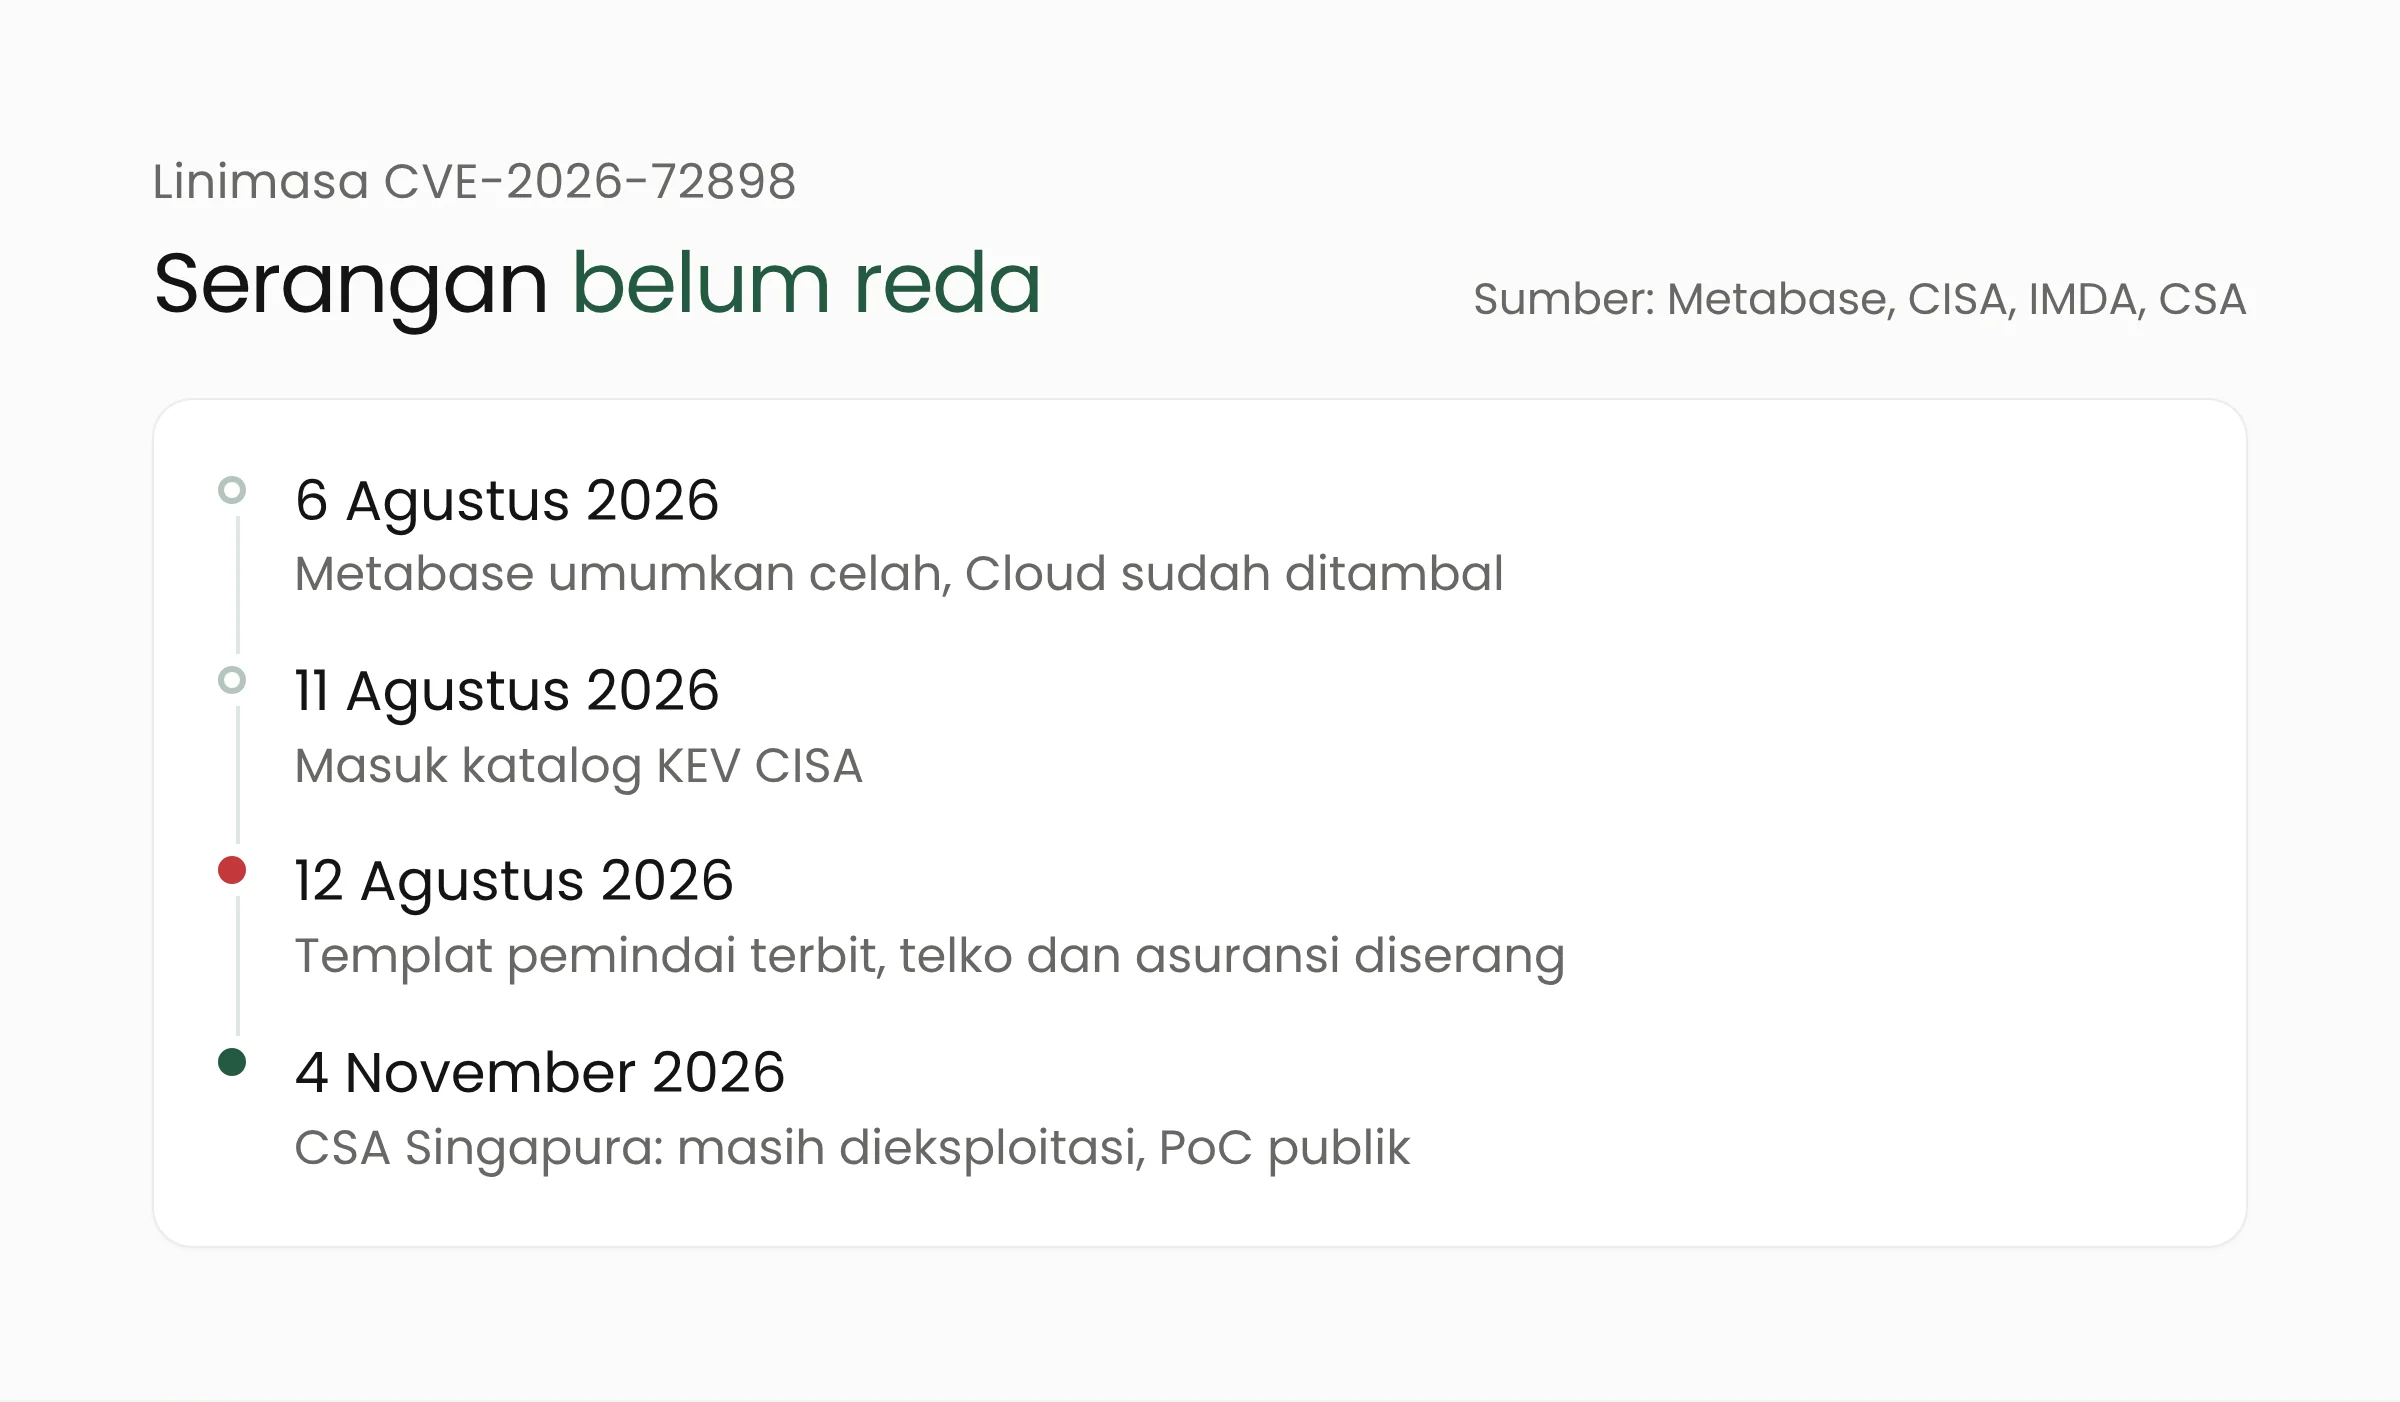
Tiga bulan setelah tambalan terbit, ancamannya belum mereda. Dalam peringatan AL-2026-158 tertanggal 4 November 2026, CSA Singapura menyatakan celah ini telah dieksploitasi secara aktif dan kode uji serangannya (proof of concept) tersedia untuk publik. Kondisi seperti ini biasanya membuat pemindaian otomatis terhadap server yang belum diperbarui terus berlangsung.
Versi terdampak dan versi aman
Celah ini hanya ada pada Metabase seri 58 sampai 63. Metabase menegaskan bahwa versi di bawah 58 tidak rentan. Untuk edisi sumber terbuka (berawalan 0) dan edisi berbayar (berawalan 1), versi aman minimum per seri adalah:
- seri 58: 0.58.24 atau 1.58.24;
- seri 59: 0.59.21 atau 1.59.21;
- seri 60: 0.60.17 atau 1.60.17;
- seri 61: 0.61.11 atau 1.61.11;
- seri 62: 0.62.9 atau 1.62.9;
- seri 63: 0.63.5 atau 1.63.5.
Metabase menyarankan pengelola memasang rilis terbaru di seri yang sedang dipakai. Contohnya, server yang menjalankan 0.58.6 perlu dinaikkan ke 0.58.24 atau lebih baru. Pengguna Docker dapat memakai image resmi dengan tag versi aman, misalnya metabase/metabase:v0.63.5.
Versi yang sedang berjalan dapat dilihat lewat ikon roda gigi atau ikon kisi di pojok kanan atas, lalu memilih “About Metabase” atau “Help > About Metabase”, tergantung versinya.
Bila pembaruan belum dapat dipasang hari ini, Metabase dan CSA menyarankan pemblokiran sementara alamat /api/session/reset_password di reverse proxy, load balancer, atau firewall aplikasi web. Langkah ini hanya menunda risiko, sehingga pembaruan tetap perlu dijadwalkan secepatnya.
Apa artinya bagi tim data dan pengelola Metabase?
Alat dasbor seperti Metabase dipakai di banyak jenis organisasi di Indonesia, dari toko daring, lembaga keuangan, perusahaan logistik, hingga unit TI rumah sakit dan dinas. Dasbor seperti ini sering dibuka ke internet agar dapat diakses dari luar kantor atau disematkan ke aplikasi lain. Kalau alamat reset kata sandinya terbuka ke publik, instans itu termasuk sasaran pemindaian otomatis.
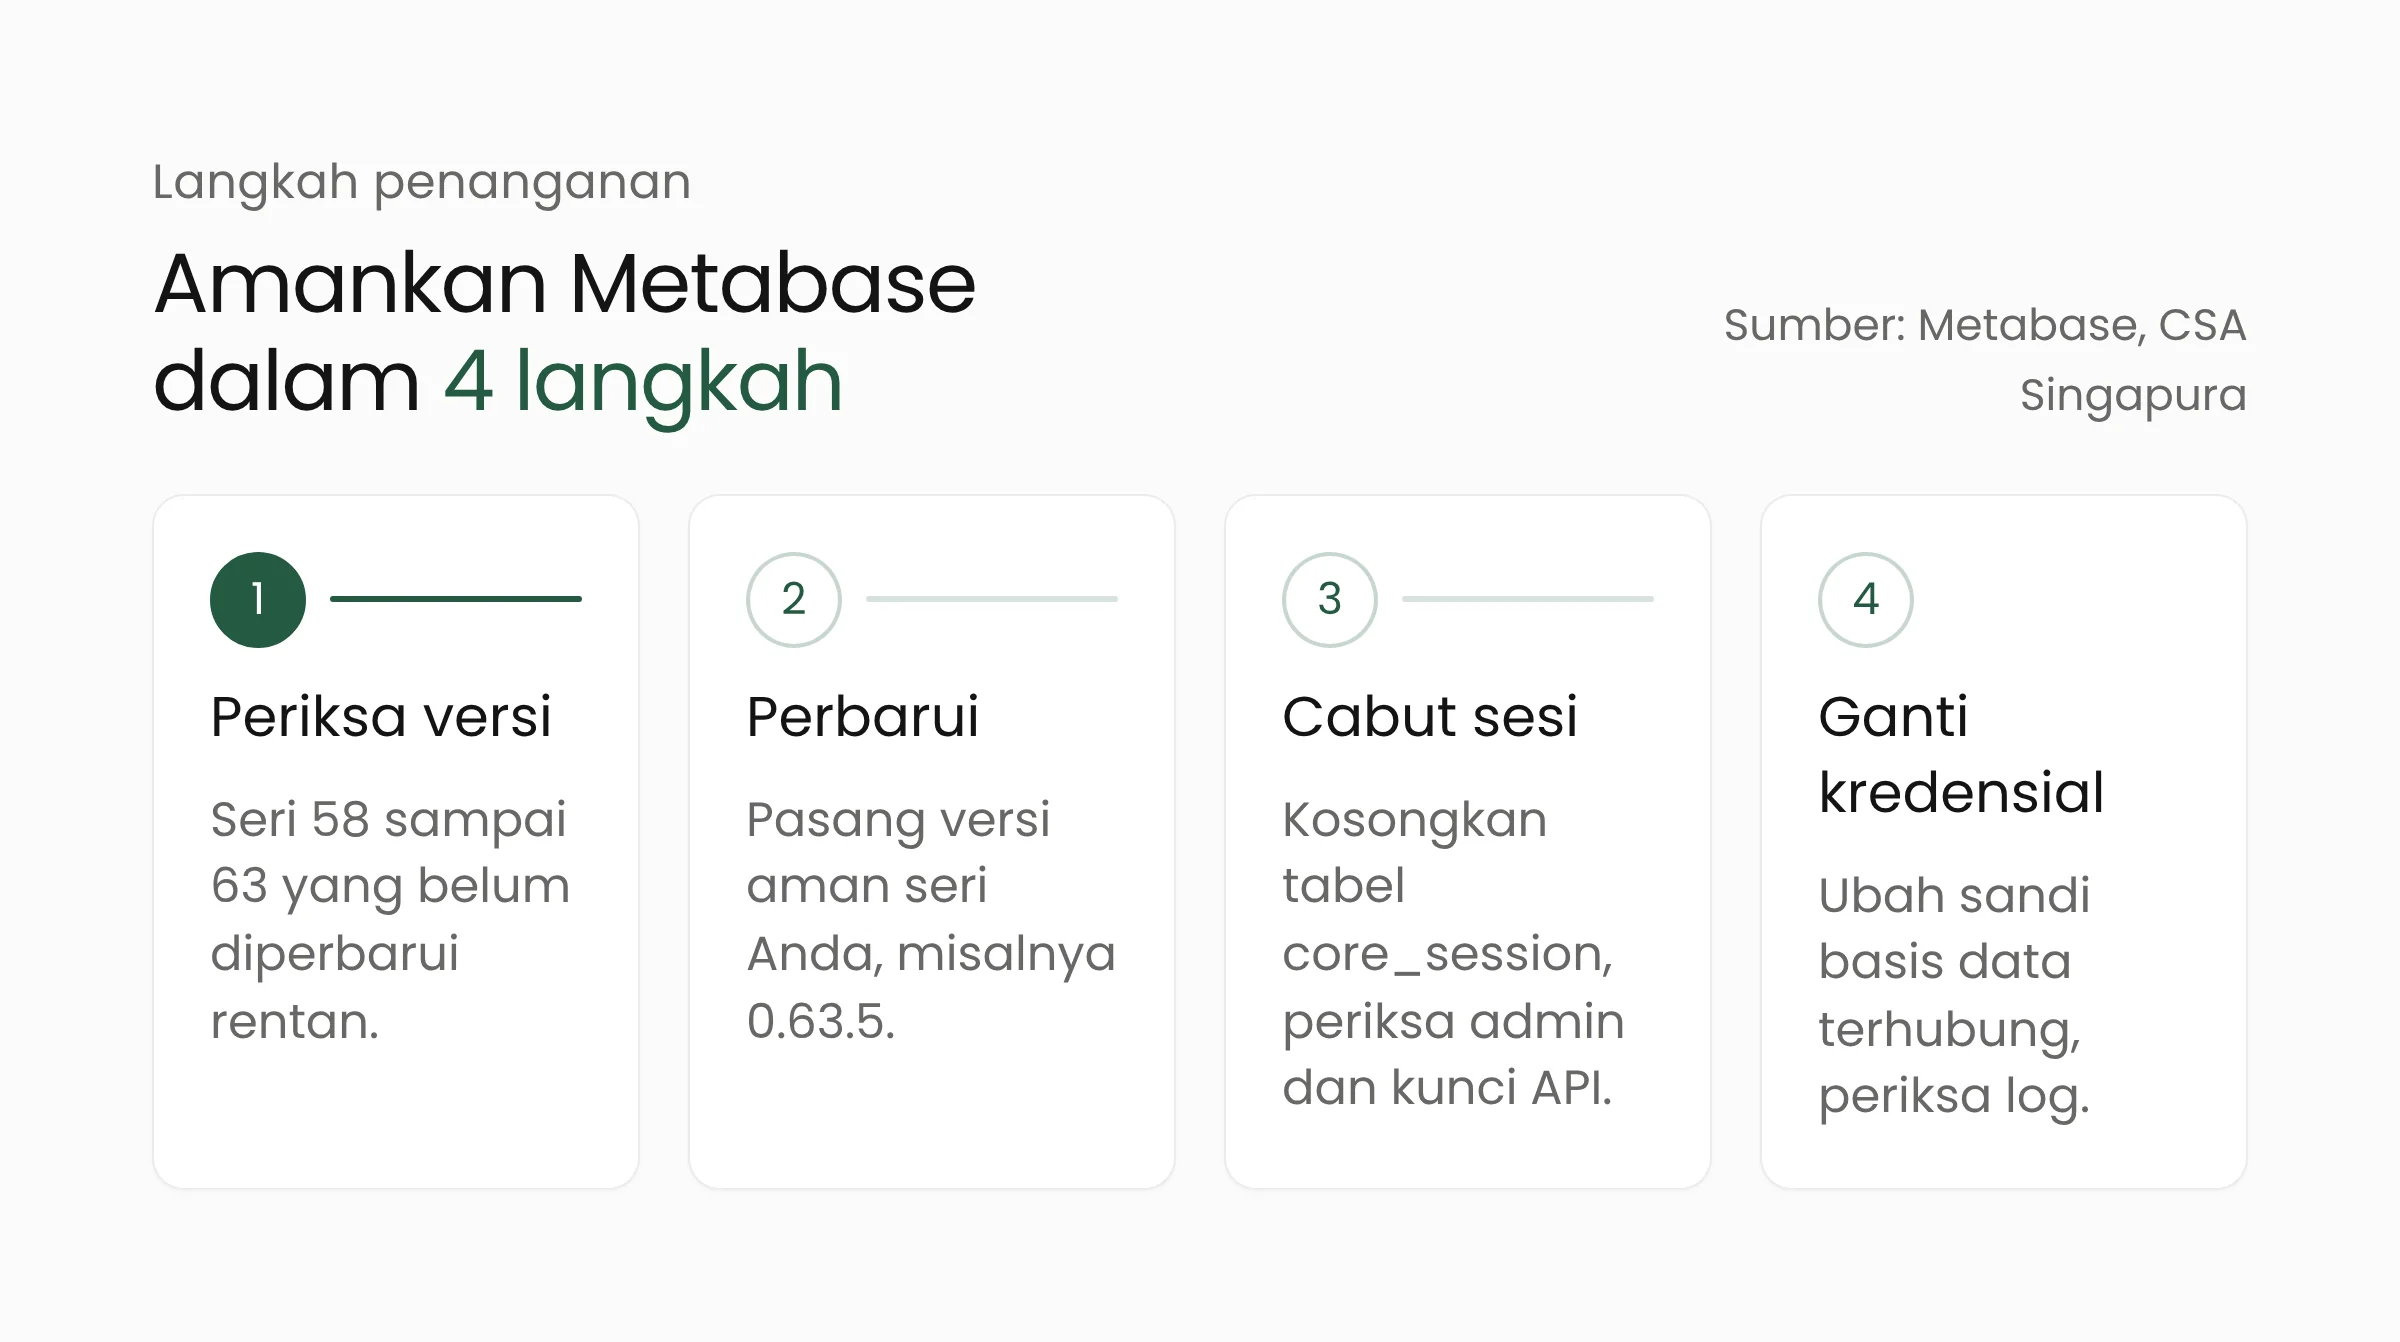
Pembaruan saja belum cukup bila server sempat terbuka. Metabase meminta pengelola yang alamat reset kata sandinya dapat dijangkau publik untuk melakukan beberapa langkah sesudah memperbarui:
- Cabut semua sesi pengguna dengan menghapus seluruh baris di tabel
core_sessionpada basis data aplikasi Metabase. - Tinjau kunci API dan hapus kunci yang tidak dikenal.
- Periksa akun administrator, terutama perubahan yang tidak terduga.
- Ganti kredensial setiap basis data yang terhubung ke Metabase.
- Periksa log gudang data serta riwayat aktivitas dan kueri di Metabase untuk mencari akses yang tidak sah.
Metabase juga membagikan pola serangan yang dapat dicari di log aplikasi atau log ingress server: permintaan POST /api/session/reset_password yang mendapat kode status 400, lalu disusul permintaan GET /api/user/current yang berhasil dengan kode 200. Menurut Metabase, bila pola itu ditemukan, kemungkinan besar instans tersebut sudah dibobol. Dalam kondisi itu, perlakukan semua data yang terhubung sebagai data yang mungkin sudah bocor dan libatkan tim layanan keamanan siber untuk investigasi.
Kasus PostgreSQL di atas memberi pelajaran tambahan bagi perancang sistem data. IMDA menyarankan akun PostgreSQL yang dipakai Metabase diberi hak seminimal mungkin, tanpa peran superuser atau pg_execute_server_program. Prinsip yang sama berlaku untuk koneksi ke gudang data: akun yang dipakai dasbor cukup memiliki hak baca pada tabel atau skema yang memang dibutuhkan.
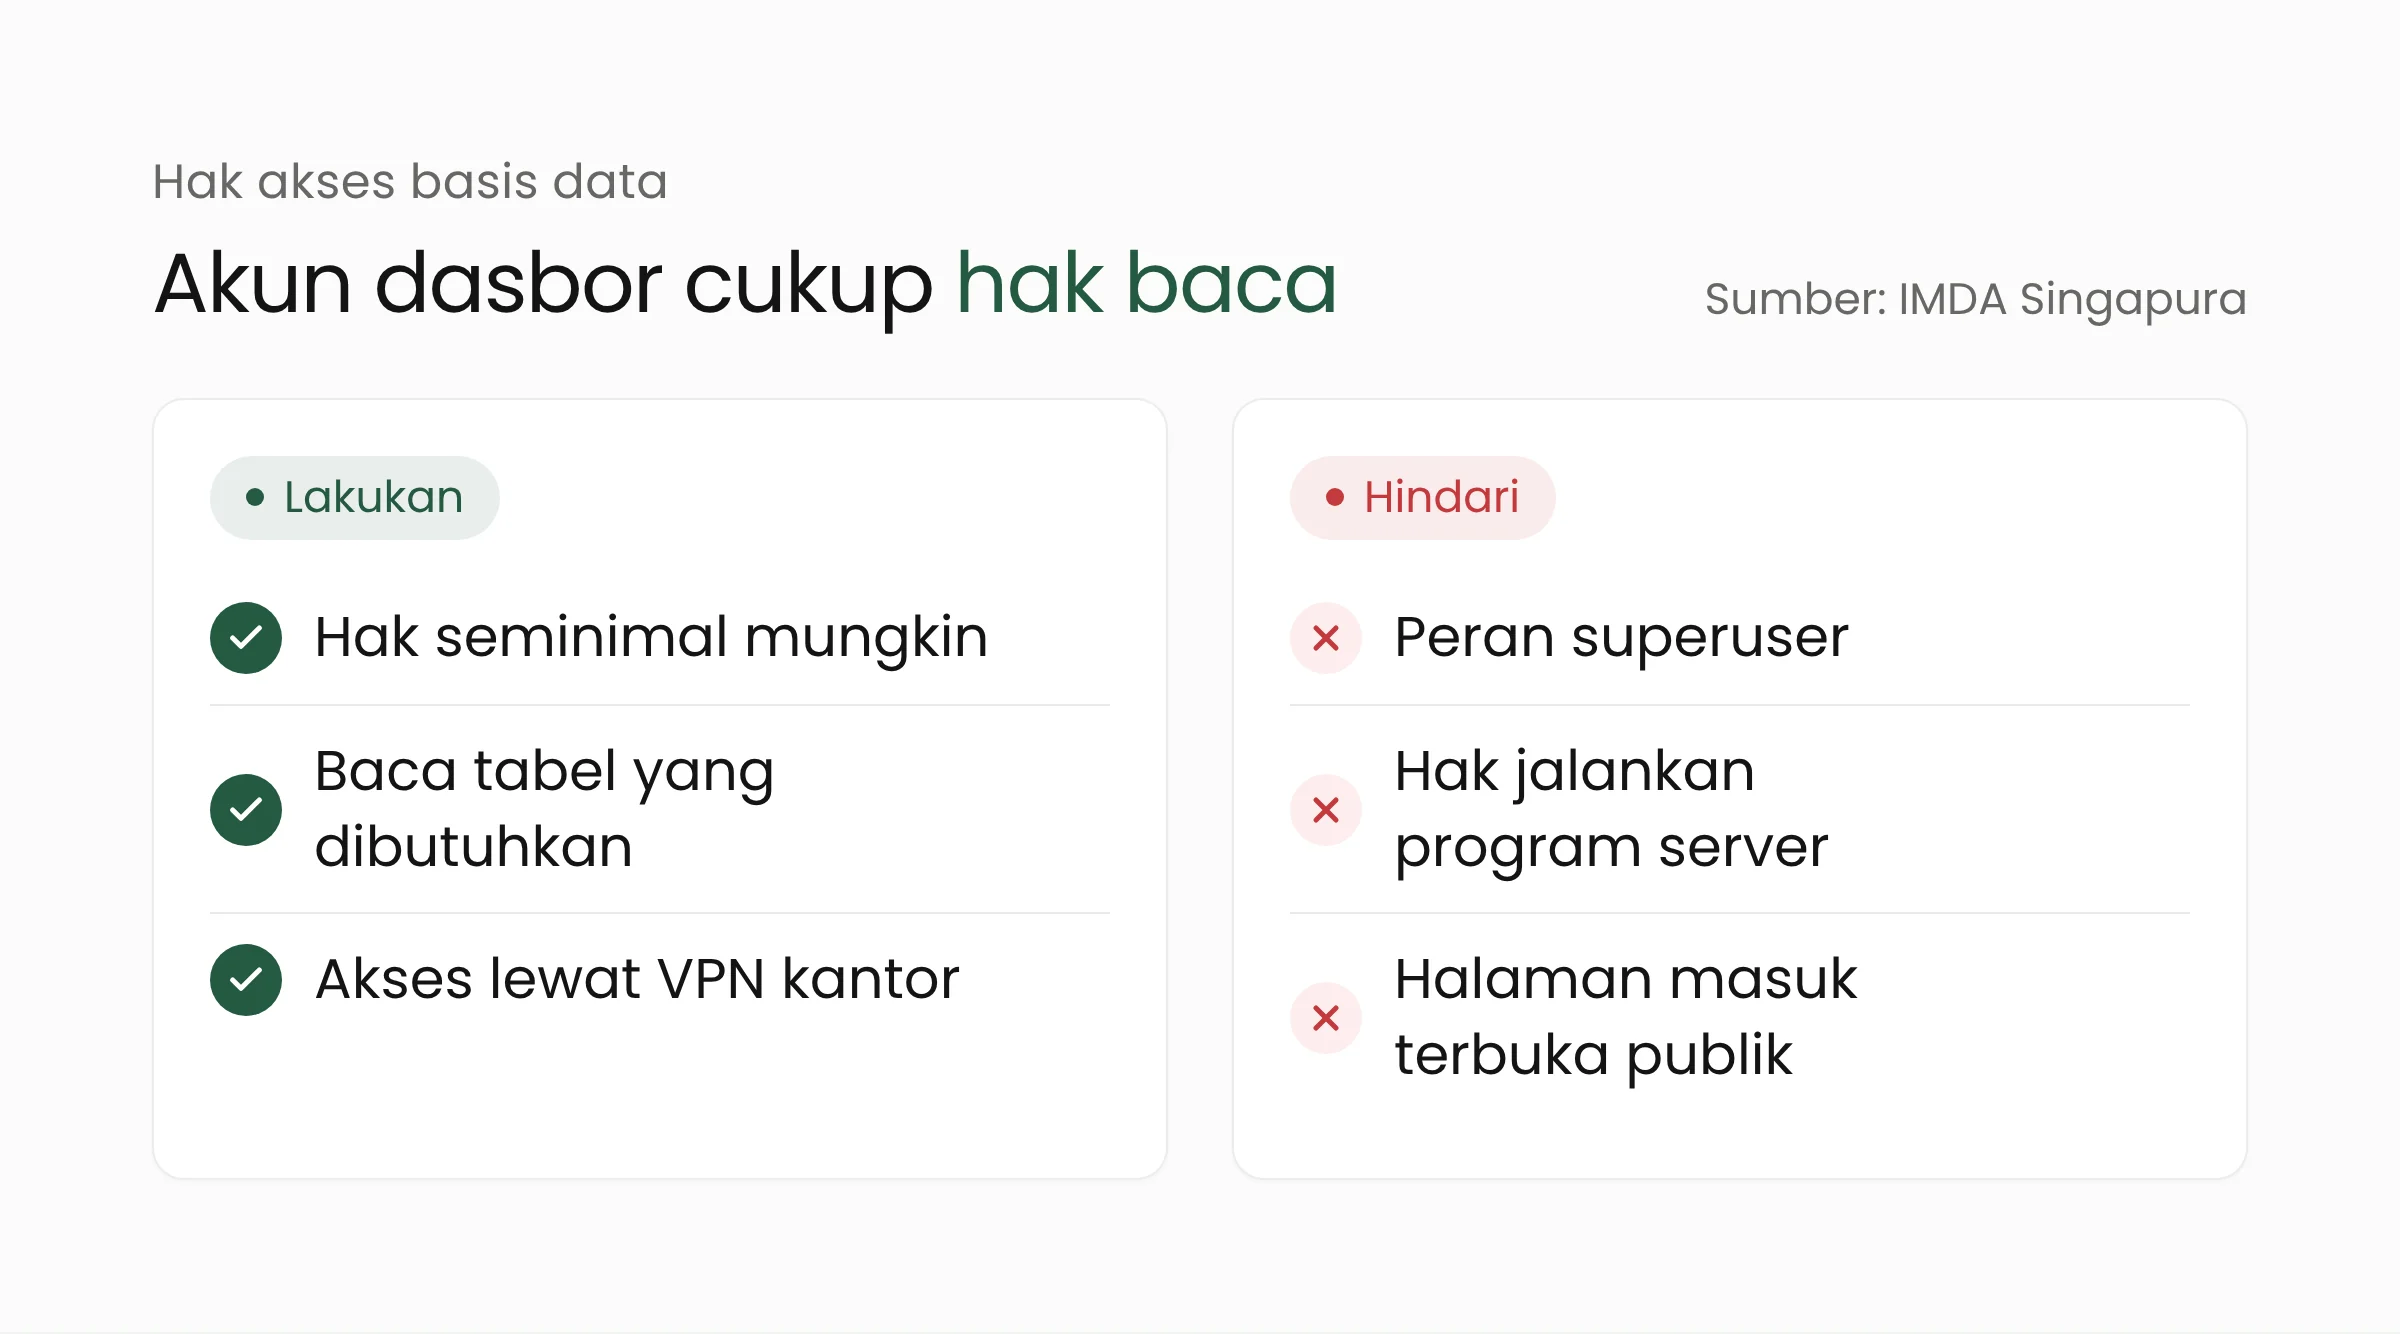
Dalam merancang platform analitik data, hak akses yang sempit seperti ini membatasi kerugian ketika satu aplikasi di lapisan atas dibobol. Batasi juga akses jaringan ke Metabase, misalnya hanya lewat VPN kantor atau masuk tunggal, sehingga halaman masuk dan alamat API tidak terpapar langsung ke internet. Organisasi yang mengelola data pribadi pelanggan atau pasien juga perlu menyiapkan prosedur pemberitahuan insiden sesuai UU Pelindungan Data Pribadi bila investigasi menemukan kebocoran.
Bagi pengelola yang pernah menghadapi celah serupa pada alat otomasi, polanya mirip dengan celah Node-RED yang dieksploitasi bulan ini: aplikasi internal yang terbuka ke internet tanpa lapisan autentikasi tambahan menjadi sasaran pertama pemindaian massal.
Pertanyaan yang sering muncul
Apakah Metabase Cloud ikut terdampak?
Metabase Cloud sempat diserang sebagai zero-day, tetapi Metabase menyatakan semua instans Cloud sudah diperbarui dan ditambal. Risiko terbesar kini ada pada Metabase yang dipasang dan dikelola sendiri, baik di server kantor maupun di cloud milik organisasi.
Bagaimana cara mengetahui versi Metabase yang dipakai?
Buka ikon roda gigi atau ikon kisi di pojok kanan atas, lalu pilih “About Metabase” atau “Help > About Metabase”. Bandingkan nomor versinya dengan daftar versi aman per seri. Versi di bawah 58 tidak terdampak celah ini.
Apakah memblokir alamat reset kata sandi sudah cukup?
Pemblokiran /api/session/reset_password hanyalah langkah sementara yang disarankan Metabase dan CSA bila pembaruan belum dapat dipasang. Perlindungan permanennya tetap pembaruan ke versi aman, disertai pemeriksaan sesi, akun admin, kunci API, dan kredensial basis data bila alamat itu sempat terbuka.
Penutup
CVE-2026-72898 menunjukkan bahwa alat dasbor menyimpan kunci ke data paling berharga organisasi. Periksa versi Metabase hari ini, pasang versi aman di seri Anda, dan tinjau hak akses akun basis data yang dipakainya. Bila tim Anda membutuhkan bantuan menata ulang arsitektur dasbor dan gudang data agar lebih aman, tim Merakit siap berdiskusi.
Sumber
- Metabase: Security update available for Metabase, Please upgrade now (6 Agustus 2026)
- Metabase: GitHub Security Advisory GHSA-vwf4-m7j8-wcjf (6 Agustus 2026)
- CISA: Known Exploited Vulnerabilities Catalog, entri CVE-2026-72898 (ditambahkan 11 Agustus 2026)
- IMDA: VAULT PANDA Exploits Metabase Vulnerability to Compromise a Telco Operator (laporan asli 18 Agustus 2026)
- CSA Singapura: Active Exploitation of Metabase Vulnerability (AL-2026-158) (4 November 2026)